Sănătate | Poveștile clienților
OPSWAT Blog
Securitatea fișierelor
Dezarmarea și reconstrucția conținutului (CDR): cei mai buni 8 furnizori în 2026
Amenințările bazate pe fișiere rămân unul dintre cele mai persistente și mai greu de detectat riscuri pentru întreprinderi, de la exploatări de tip zero-day din documente până la atacuri APT ascunse în fișiere aparent inofensive. Pe măsură ce organizațiile depun eforturi pentru a securiza fiecare fișier care intră în mediul lor, tehnologia de dezarmare și reconstrucție a conținutului (CDR) a devenit un nivel esențial de apărare.
Articole recomandate
Înscrieți-vă la OPSWAT Newsletter
Aflați cele mai recente noutăți despre compania „ OPSWAT ”, precum și informații despre evenimente și știrile care impulsionează dezvoltarea industriei.
Descoperiți protecția infrastructurilor critice la unul dintre laboratoarele globale de experiență ale companiei „ OPSWAT ”
Perspective din industrie
Citiți poveștile de actualitate care influențează lumea securității cibernetice.
13 noiembrie 2026 | Securitatea fișierelor
Citește o singură dată, protejează totul: Cum tehnologia Deep CDR™ dublează viteza de procesare a fișierelor Office de dimensiuni mari
Deep CDR™ citește fiecare document o singură dată și execută toate operațiunile de tratare în cadrul acelei singure treceri. Această metodă dublează viteza de procesare a fișierelor Office de dimensiuni mari, menținând în același timp rezultate identice în ceea ce privește curățarea datelor.
12 noiembrie 2026 | Știri din industrie
Sondajul SANS 2026 privind starea sistemelor ICS/OT Security e înregistrează cea mai mare creștere anuală a numărului de incidente legate de ICS/OT
Sondajul SANS 2026 privind starea sistemelor ICS/OT Security s relevă o creștere semnificativă a incidentelor care afectează sistemele ICS și OT. Unul din trei respondenți a raportat un incident legat de sistemele ICS/OT în acest an.
22 octombrie 2026 | Securitatea sistemului Cloud
Cum se adaugă scanarea împotriva programelor malware la încărcările de fișiere în AWS
Orice aplicație care acceptă încărcarea de fișiere pe AWS, fie că este vorba de un portal pentru clienți bazat pe S3, un flux de lucru intern pentru documente sau un serviciu de tip „ API ” care preia atașamente, are nevoie de un punct de control pentru scanare, pentru a se asigura că fișierele nu conțin programe malware înainte de a fi stocate sau procesate.
12 noiembrie 2026 | Securitatea critică a rețelelor
Ghidul CI Fortify: Izolarea sistemelor OT vitale
CI Fortify a devenit acum o recomandare a grupului Five Eyes. Aflați care sunt cele șase etape necesare pentru izolarea sistemelor OT vitale și cum contribuie „ OPSWAT ” la asigurarea pregătirii pentru izolare și la o reconstrucție de încredere.
9 noiembrie 2026 | Email Security
E-mailul care oprește producția: Cum să previi întreruperi de săptămâni întregi în procesul de fabricație
Un simplu e-mail de rutină trimis de un furnizor poate opri producția timp de săptămâni întregi. Aflați cum securitatea e-mailurilor bazată pe prevenție protejează fișierele tehnice, comunicările cu furnizorii și proprietatea intelectuală legată de proiectare și asigură continuitatea operațiunilor de producție bazate pe inteligență artificială.
23 septembrie 2026 | Conducerea Endpoint
OT Patch Management pentru medii izolate: Fluxul complet de lucru pentru aplicarea patch-urilor offline
Gestionarea patch-urilor pentru tehnologia operațională (OT) reprezintă procesul de identificare, prioritizare, validare și implementare a actualizărilor de software și firmware în cadrul tehnologiei operaționale și al sistemelor de control industrial, fără a expune procesele de producție la întreruperi neplanificate sau la riscuri de siguranță.
13 noiembrie 2026 | Securitatea fișierelor
Citește o singură dată, protejează totul: Cum tehnologia Deep CDR™ dublează viteza de procesare a fișierelor Office de dimensiuni mari
Deep CDR™ citește fiecare document o singură dată și execută toate operațiunile de tratare în cadrul acelei singure treceri. Această metodă dublează viteza de procesare a fișierelor Office de dimensiuni mari, menținând în același timp rezultate identice în ceea ce privește curățarea datelor.
12 august 2026 | Analiza programelor malware
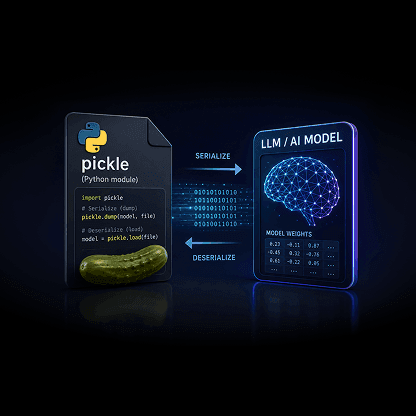
Riscurile ascunse de securitate ale modelelor de IA preantrenate
Modelele de IA preantrenate de la Hugging Face și PyPI pot executa cod imediat ce sunt încărcate. Aflați cum încărcăturile de tip „pickle” reușesc să evite scanerele și cum le oprește „ MetaDefender ” Aether.
12 noiembrie 2026 | OEM
„Patch Tuesday” al Microsoft din noiembrie 2026: o vulnerabilitate din cele 1.095 a primit un scor de 6,5 și este ținta unor atacuri
Singura vulnerabilitate a Microsoft exploatată în această lună este clasificată ca fiind de nivel „Moderate” – și are cel mai ridicat nivel de maturitate a exploatării acordat de Microsoft. Aceasta a fost descoperită de un cercetător cu ajutorul inteligenței artificiale și era deja utilizată în mediul real. În același timp, vulnerabilitatea care a dus efectiv la preluarea controlului asupra firewall-urilor în această lună nu aparținea deloc Microsoft.
3 noiembrie 2026 | Securitatea fișierelor
Unde se ascunde PHP-ul vulnerabil: evaluarea expunerii la PHP2Shell
Pe 21 octombrie 2026, proiectul PHP a lansat remedieri pentru două vulnerabilități critice de tip RCE, CVE-2026-109618 și CVE-2026-109619. Avizele PHP atribuie fiecăreia un scor de 9,2 pe scara CVSS, iar un atacator nu are nevoie de date de autentificare pentru a le exploata. Acest articol prezintă ce detectează două module din MetaDefender™ Core : File-Based Vulnerability Assessment și Software Lista componentelor.
21 aprilie 2026 | Threat Intelligence
Malware-ul evaziv a depășit capacitățile sistemelor tradiționale de detectare bazate pe mașini virtuale
Malware-ul evaziv este conceput din ce în ce mai des pentru a detecta și a ocoli mediile tradiționale de tip „sandbox”, lăsând echipele de securitate cu concluzii în care nu pot avea încredere deplină.
9 noiembrie 2026 | Detectarea vulnerabilităților de tip „zero-day”
MetaDefender Aether™ analizează modelele de IA pentru a identifica amenințările ascunse, în conformitate cu noul standard de testare a IA al AMTSO
MetaDefender Procesul de validare al Aether™, certificat de AMTSO, se extinde acum și la modelele de IA, combinând analiza statică și cea dinamică în conformitate cu criteriile de testare a IA recent aprobate de AMTSO.
11 noiembrie 2026 | Securitatea IA
OPSWAT Lansarea AI Content Inspector v2.4.0: suport extins pentru fișiere și validare C2PA
OPSWAT AI Content Inspector v2.4.0 adaugă funcții de verificare a fișierelor HTML, Office și a e-mailurilor, precum și validarea offline a acreditărilor de conținut C2PA, pentru a depista fraudele comise cu ajutorul IA înainte de efectuarea plății.
Categorii
Descoperiți protecția infrastructurilor critice la unul dintre laboratoarele globale de experiență ale companiei „ OPSWAT ”
Urmați-ne pe Social Media
Urmăriți OPSWAT pe LinkedIn, Facebook, Twitter și YouTube pentru mai multe informații!
Faceți cunoștință cu experții noștri
Perspective ale liderilor care definesc abordarea site-ului OPSWATîn ceea ce privește protecția infrastructurii critice.
OPSWAT Știri
Descoperiți cele mai recente evenimente și realizări OPSWAT , inclusiv lansări de produse, evenimente și actualizări culturale.
Rămâneți la curent cu OPSWAT!
Înscrie-te astăzi pentru a primi cele mai recente noutăți despre companie, povești, informații despre evenimente și multe altele.