Securitate cibernetică axată pe prevenire pentru sectorul energetic și al utilităților
De la camerele de control ale centralelor nucleare până la platformele offshore, soluția „ OPSWAT ” blochează amenințările provenite din fișiere și dispozitive înainte ca acestea să ajungă la sistemele OT critice.
- Securitate bazată pe prevenire
- Conformitate pregătită pentru audit
- Continuitate operațională fără întreruperi
OPSWAT de încrederea
1,500+
1,800+
30+
13,000+
Unde se produce o breșă în securitatea infrastructurii energetice
Media -ul detașabil pentru unghiul mort
Tehnicienii de teren se bazează pe unitățile de stocare „ USB ” pentru a repara sistemele SCADA, având încredere în mod implicit în suporturile interne. În lipsa unei scanări obligatorii la punctul de utilizare, o singură unitate infectată poate compromite resursele critice fără a lăsa nicio urmă în urmă.
Fișiere necontrolate care trec granița dintre IT și OT
Datele trebuie să circule între IT și OT, dar fără o verificare la graniță, fiecare transfer, fiecare patch și fiecare încărcare efectuată de furnizor devine o cale neverificată către sistemele de producție.
Sistemele vechi, depășite de amenințările moderne
Sistemele de control vechi de zeci de ani nu pot susține securitatea modernă a dispozitivelor finale sau gestionarea patch-urilor, însă reprezintă majoritatea infrastructurii critice OT și nu pot fi înlocuite peste noapte.
Respectarea normelor fără aplicarea măsurilor coercitive
Standardele NERC CIP, IEC 62443 și NRC 10 CFR 73.54 impun existența unor măsuri de control care să poată fi demonstrate și care să fie pregătite pentru audit. Multe organizații pot documenta politicile, dar nu pot dovedi aplicarea consecventă a acestora, o lacună care generează pierderi de milioane sub formă de amenzi și afectarea reputației.
Atacatorii au adoptat mai întâi inteligența artificială
În prezent, atacatorii generează programe malware polimorfice și momeală convingătoare mai repede decât se pot actualiza sistemele de apărare bazate pe semnături, iar mediile OT sunt cele mai lente dintre toate în ceea ce privește actualizarea.
- Media amovibile
Media -ul detașabil pentru unghiul mort
Tehnicienii de teren se bazează pe unitățile de stocare „ USB ” pentru a repara sistemele SCADA, având încredere în mod implicit în suporturile interne. În lipsa unei scanări obligatorii la punctul de utilizare, o singură unitate infectată poate compromite resursele critice fără a lăsa nicio urmă în urmă.
- Transferuri IT/OT
Fișiere necontrolate care trec granița dintre IT și OT
Datele trebuie să circule între IT și OT, dar fără o verificare la graniță, fiecare transfer, fiecare patch și fiecare încărcare efectuată de furnizor devine o cale neverificată către sistemele de producție.
- Sisteme moștenite
Sistemele vechi, depășite de amenințările moderne
Sistemele de control vechi de zeci de ani nu pot susține securitatea modernă a dispozitivelor finale sau gestionarea patch-urilor, însă reprezintă majoritatea infrastructurii critice OT și nu pot fi înlocuite peste noapte.
- Complexitatea conformității
Respectarea normelor fără aplicarea măsurilor coercitive
Standardele NERC CIP, IEC 62443 și NRC 10 CFR 73.54 impun existența unor măsuri de control care să poată fi demonstrate și care să fie pregătite pentru audit. Multe organizații pot documenta politicile, dar nu pot dovedi aplicarea consecventă a acestora, o lacună care generează pierderi de milioane sub formă de amenzi și afectarea reputației.
- Amenințări bazate pe inteligența artificială
Atacatorii au adoptat mai întâi inteligența artificială
În prezent, atacatorii generează programe malware polimorfice și momeală convingătoare mai repede decât se pot actualiza sistemele de apărare bazate pe semnături, iar mediile OT sunt cele mai lente dintre toate în ceea ce privește actualizarea.
Protecție integrală, axată pe prevenire
OPSWAT previne amenințările înainte ca acestea să ajungă la sistemele de control – prin măsuri fizice de securitate, inspecție aprofundată și control centralizat al politicilor.
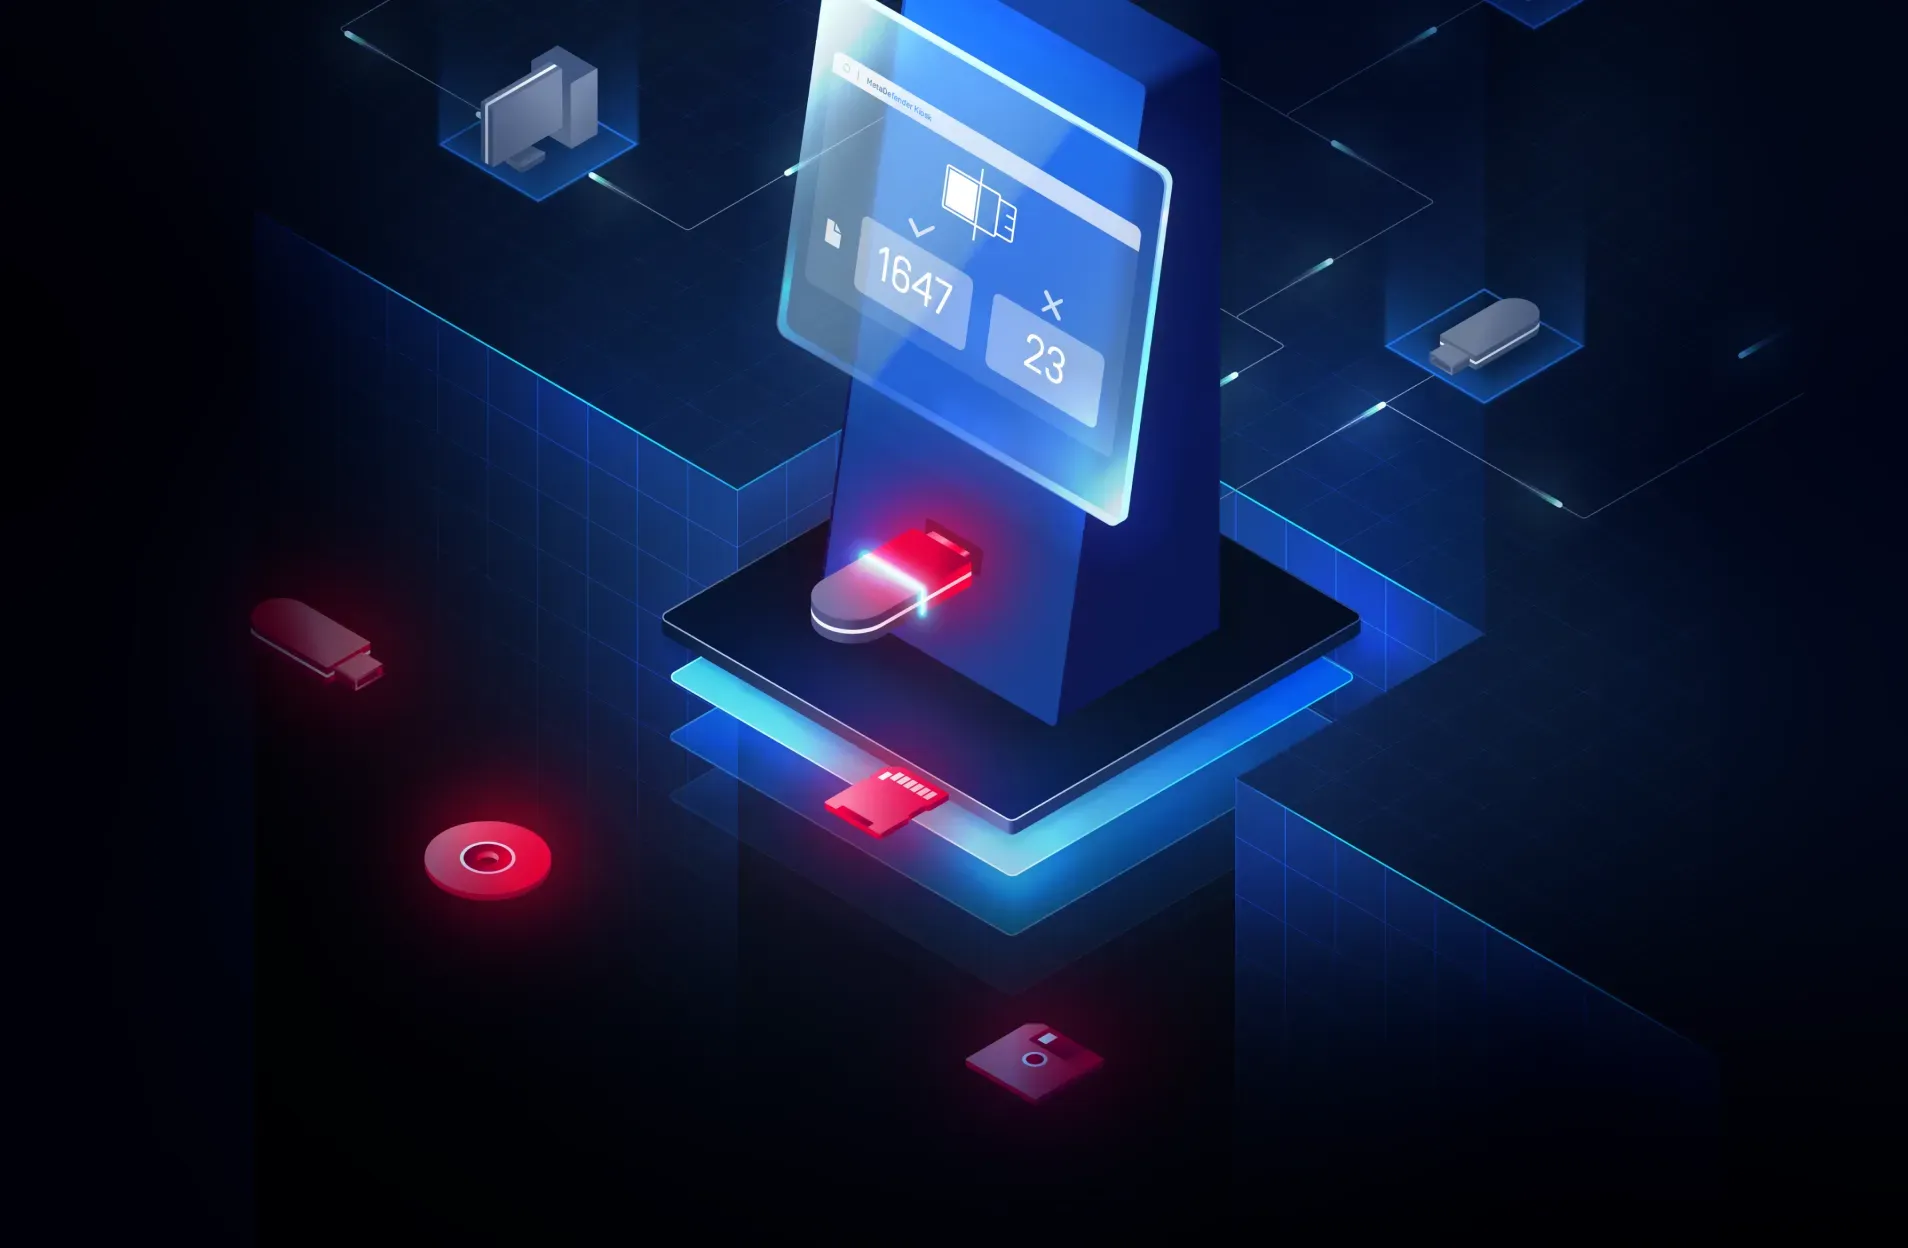
Măsuri de control fizic la fiecare punct de intrare
MetaDefender™ Kiosk, Drive, Media Firewall și Endpoint asigură securitatea suporturilor amovibile și a dispozitivelor temporare prin scanarea, validarea și controlul acestora înainte ca acestea să acceseze sistemele OT critice.
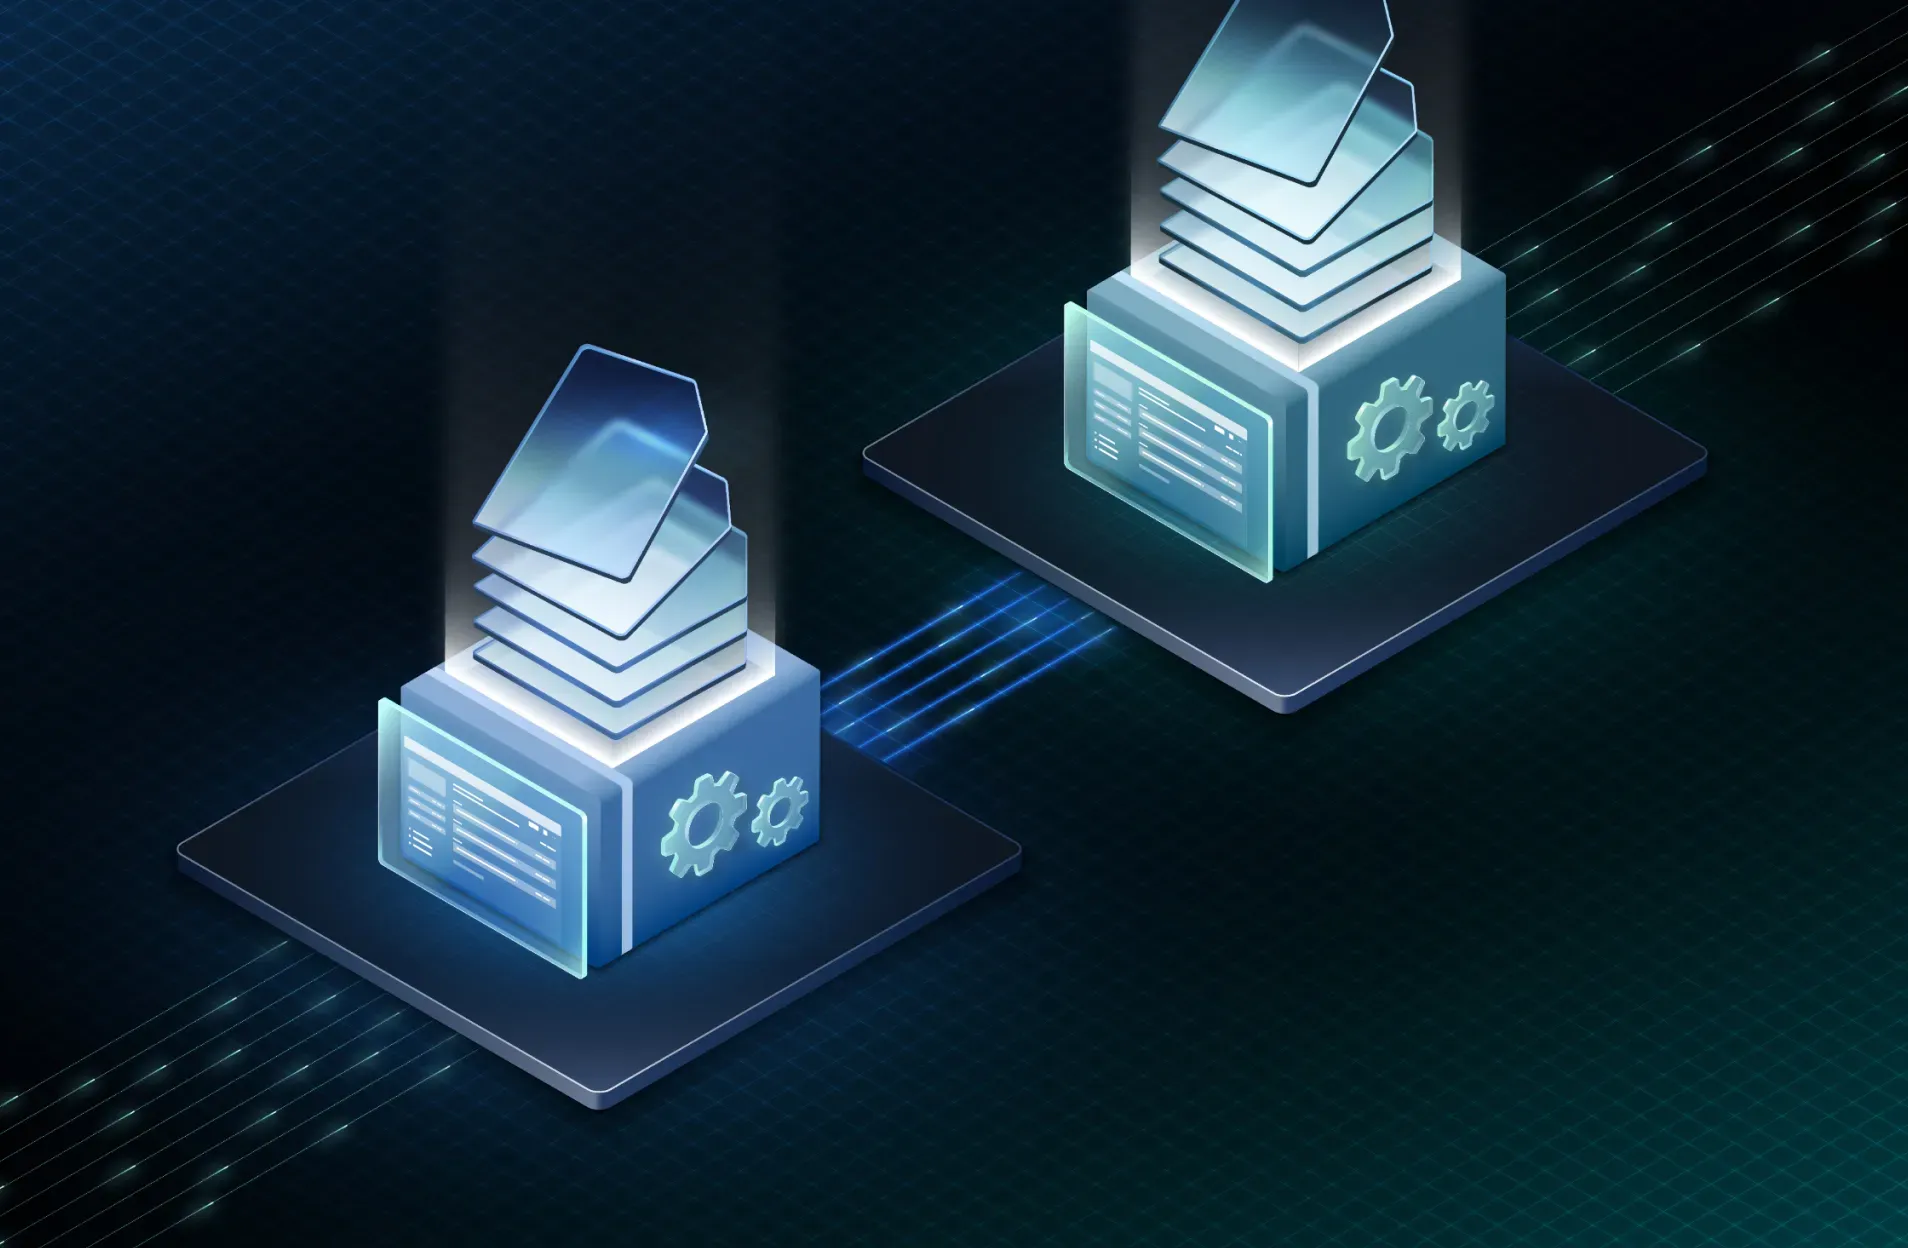
Secure Transferuri de date IT/OT
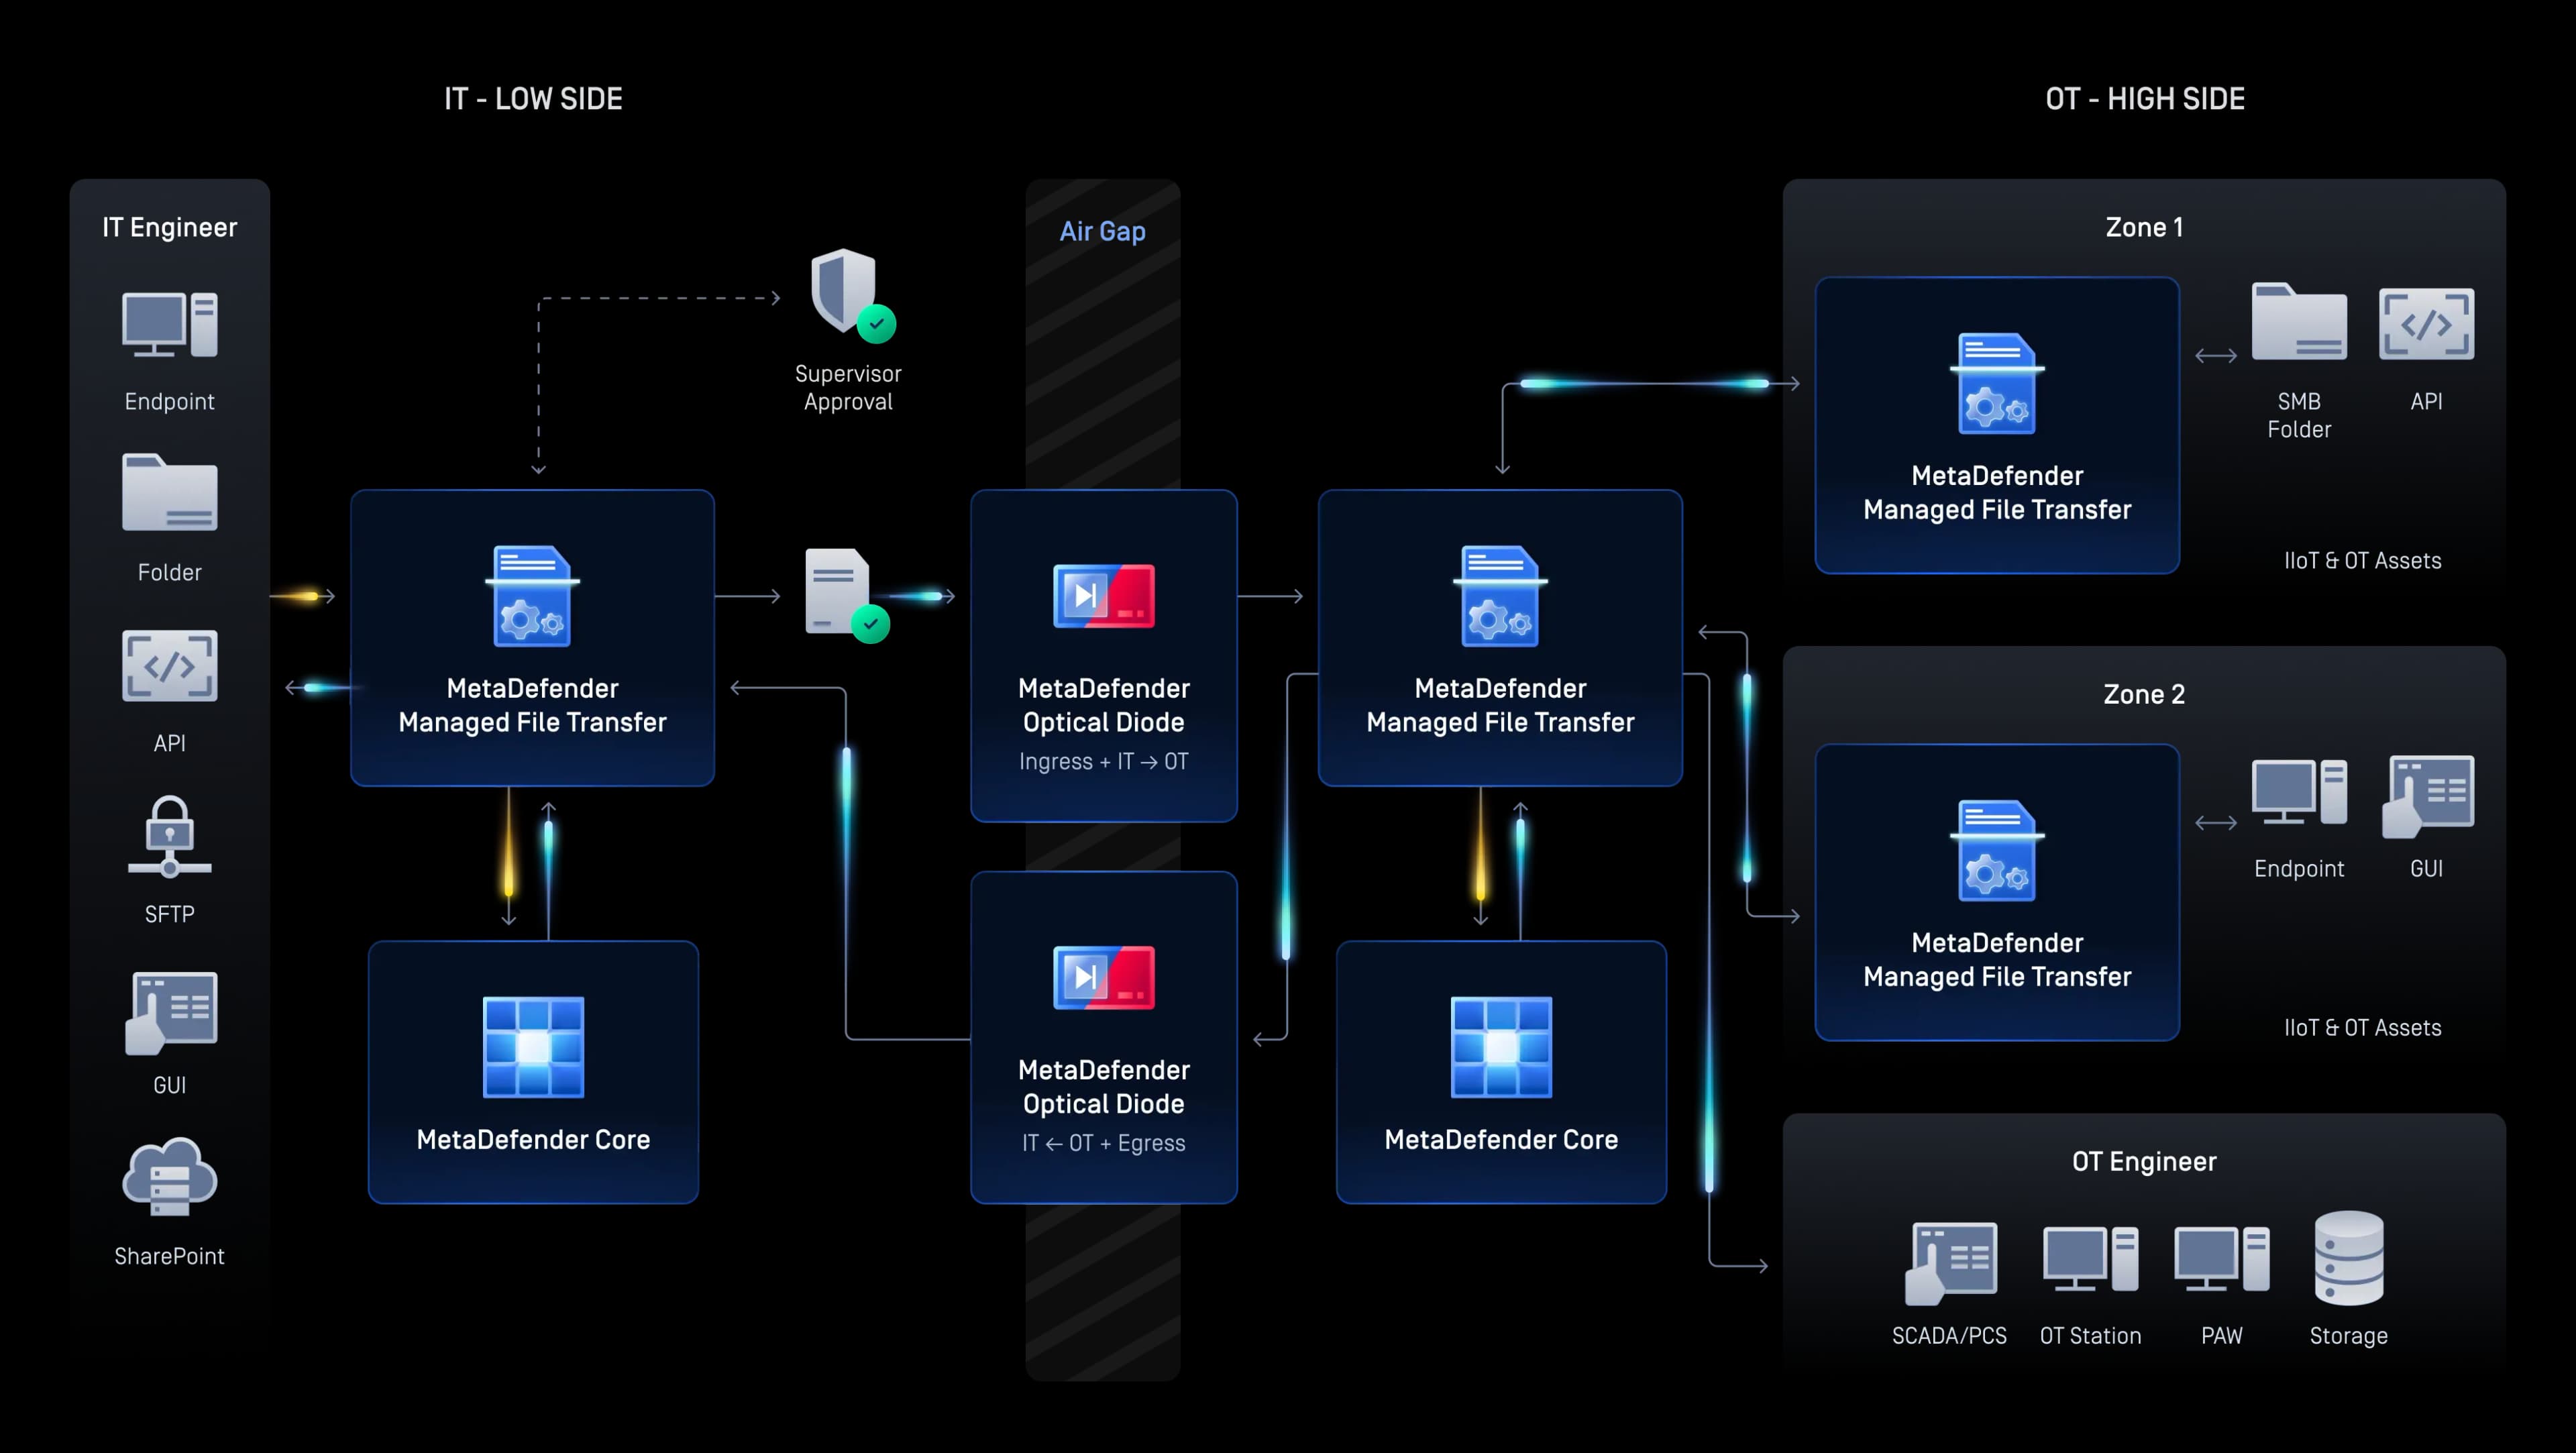
MetaDefender Managed File Transfer, NetWall™ și Industrial Firewall inspectează și controlează fiecare fișier care traversează granița dintre IT și OT, impunând un transfer unidirecțional sau bazat pe politici, fără niciun punct mort.
Vizibilitate, acces și prevenirea amenințărilor
Industrial Firewall, iar OT Access combină vizibilitatea resurselor OT, accesul securizat la distanță și protecția rețelei pentru a reduce riscurile cibernetice.
Vizibilitate centralizată și conformitate
My OPSWAT™ Central Management unifică aplicarea politicilor, jurnalele de scanare și raportarea conformității pentru fiecare locație, produs și zonă geografică, fiind conceput încă de la început pentru a fi pregătit pentru audit.

Detectarea vulnerabilităților „zero-day” bazată pe inteligență artificială
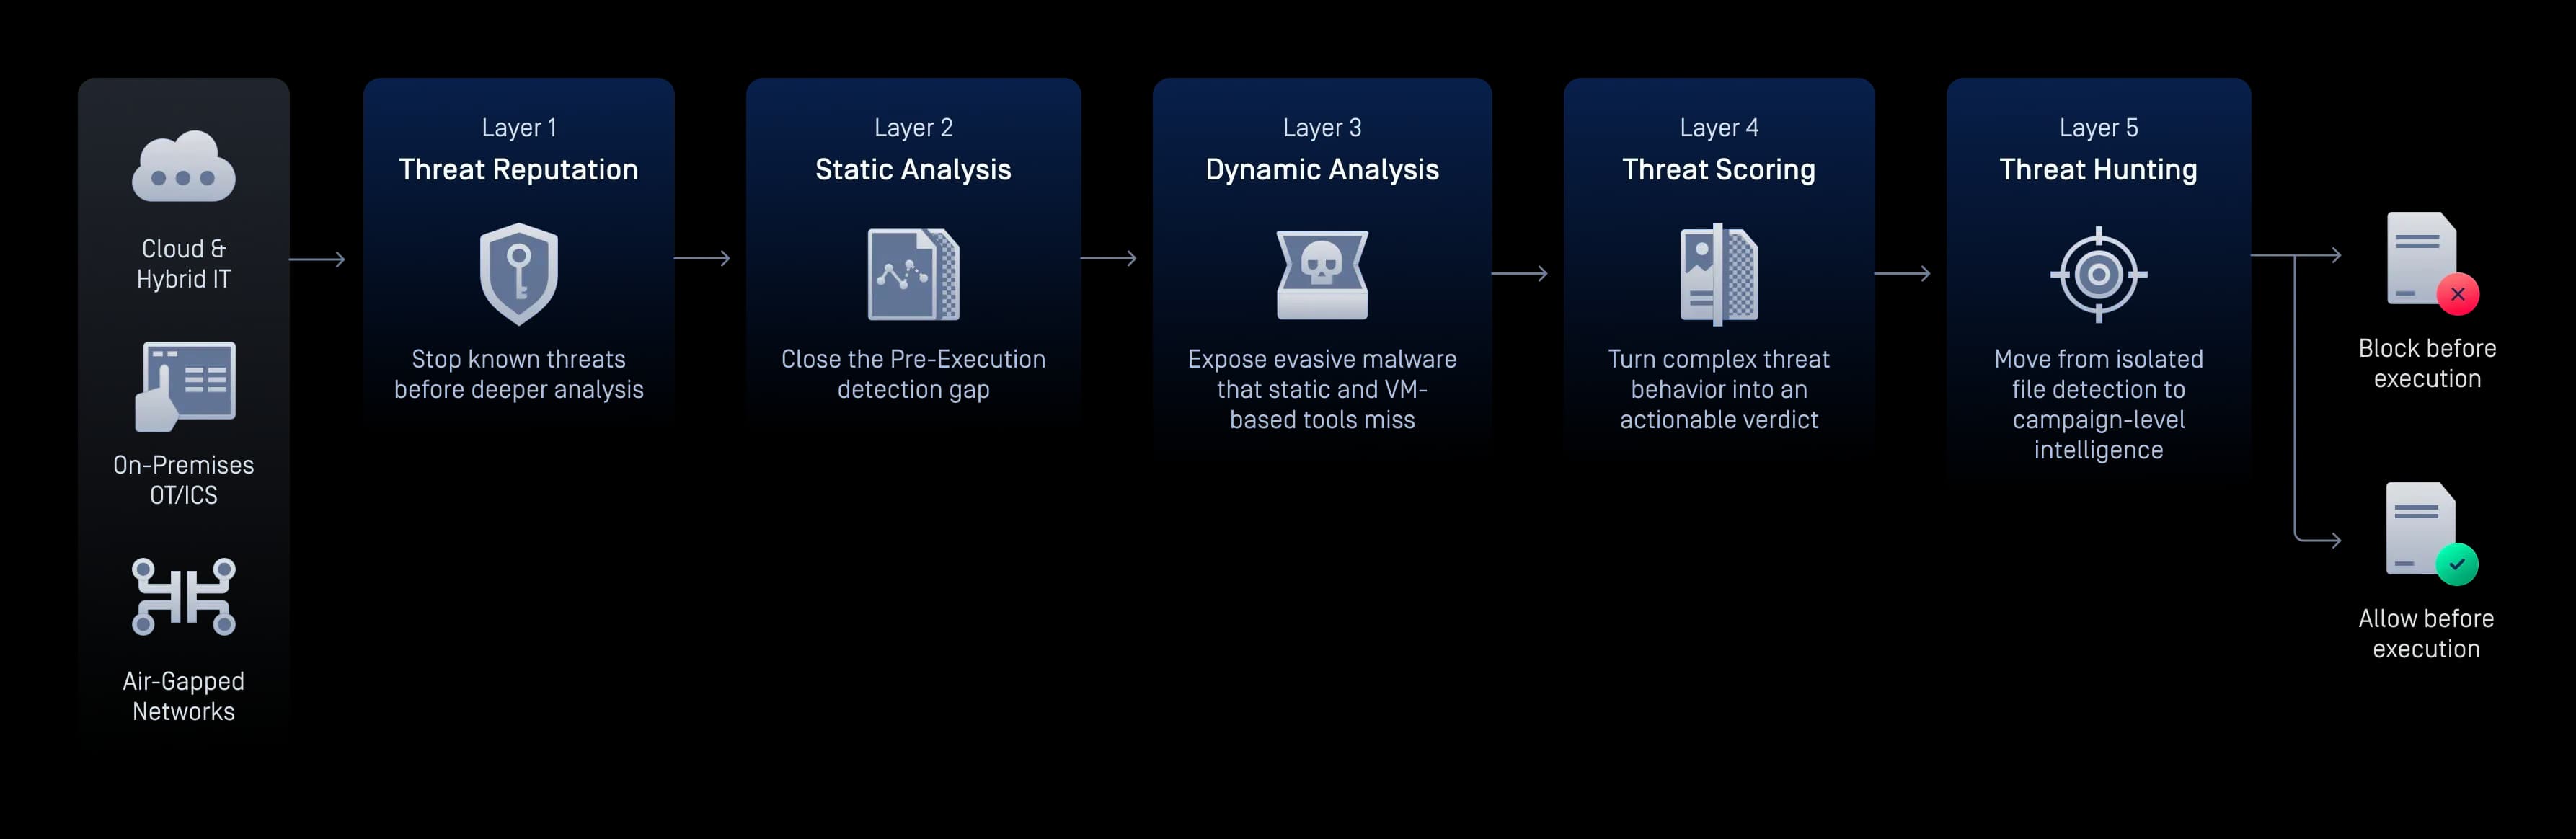
MetaDefender Aether™ reunește informațiile privind reputația amenințărilor, inteligența artificială predictivă (AI), tehnologia de izolare bazată pe emulare, evaluarea amenințărilor și identificarea activă a amenințărilor într-o singură soluție cu cinci niveluri. Detectează malware-ul de tip „zero-day” și cel evaziv înainte ca acesta să ajungă la utilizatori și sisteme, oferind un singur verdict concret pentru fiecare fișier.
Secure Operațiuni în domeniul energiei și al serviciilor publice
Cazuri de utilizare
Secure Puncte de intrare detașabile pentru „ Media ”
Împiedicați pătrunderea programelor malware în mediile OT critice prin scanarea, curățarea și validarea suporturilor amovibile înainte ca acestea să ajungă la sistemele operaționale.
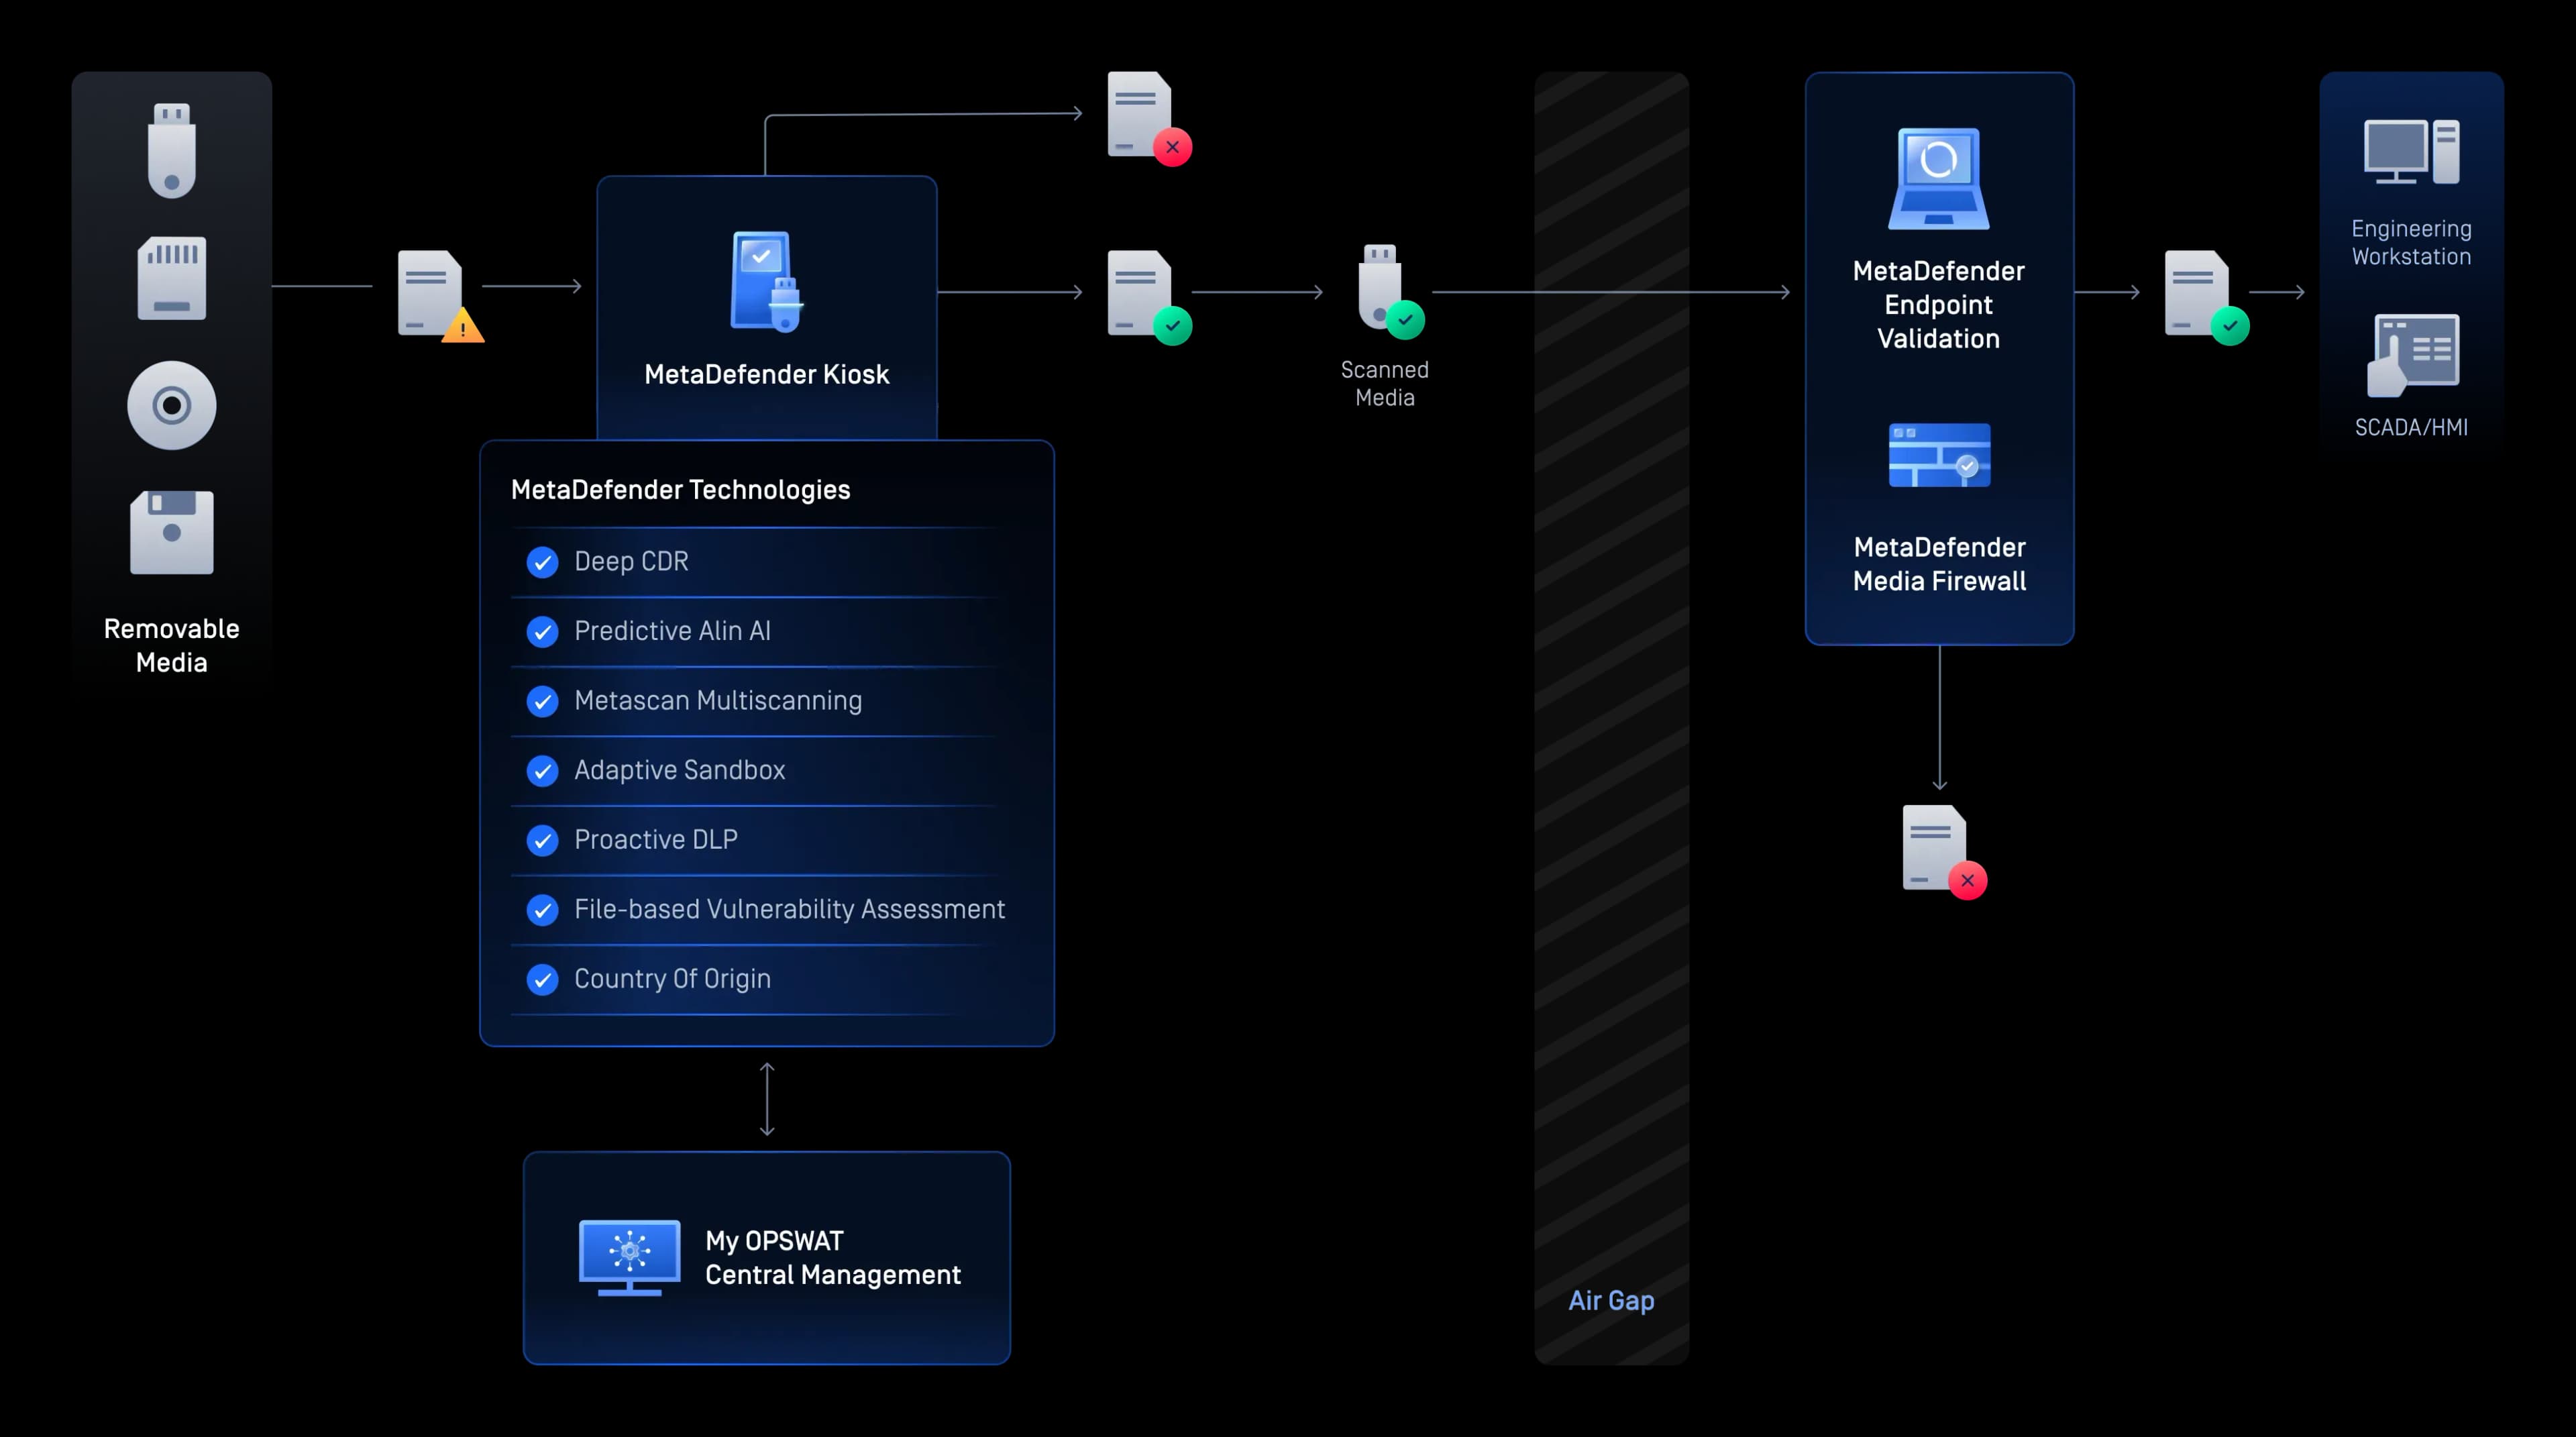
Protejarea dispozitivelor temporare și a terminalelor
Secure laptopuri de la furnizori, stații de lucru pentru ingineri și dispozitive temporare, cu scanare înainte de pornire, controlul dispozitivelor și implementarea securizată a patch-urilor.
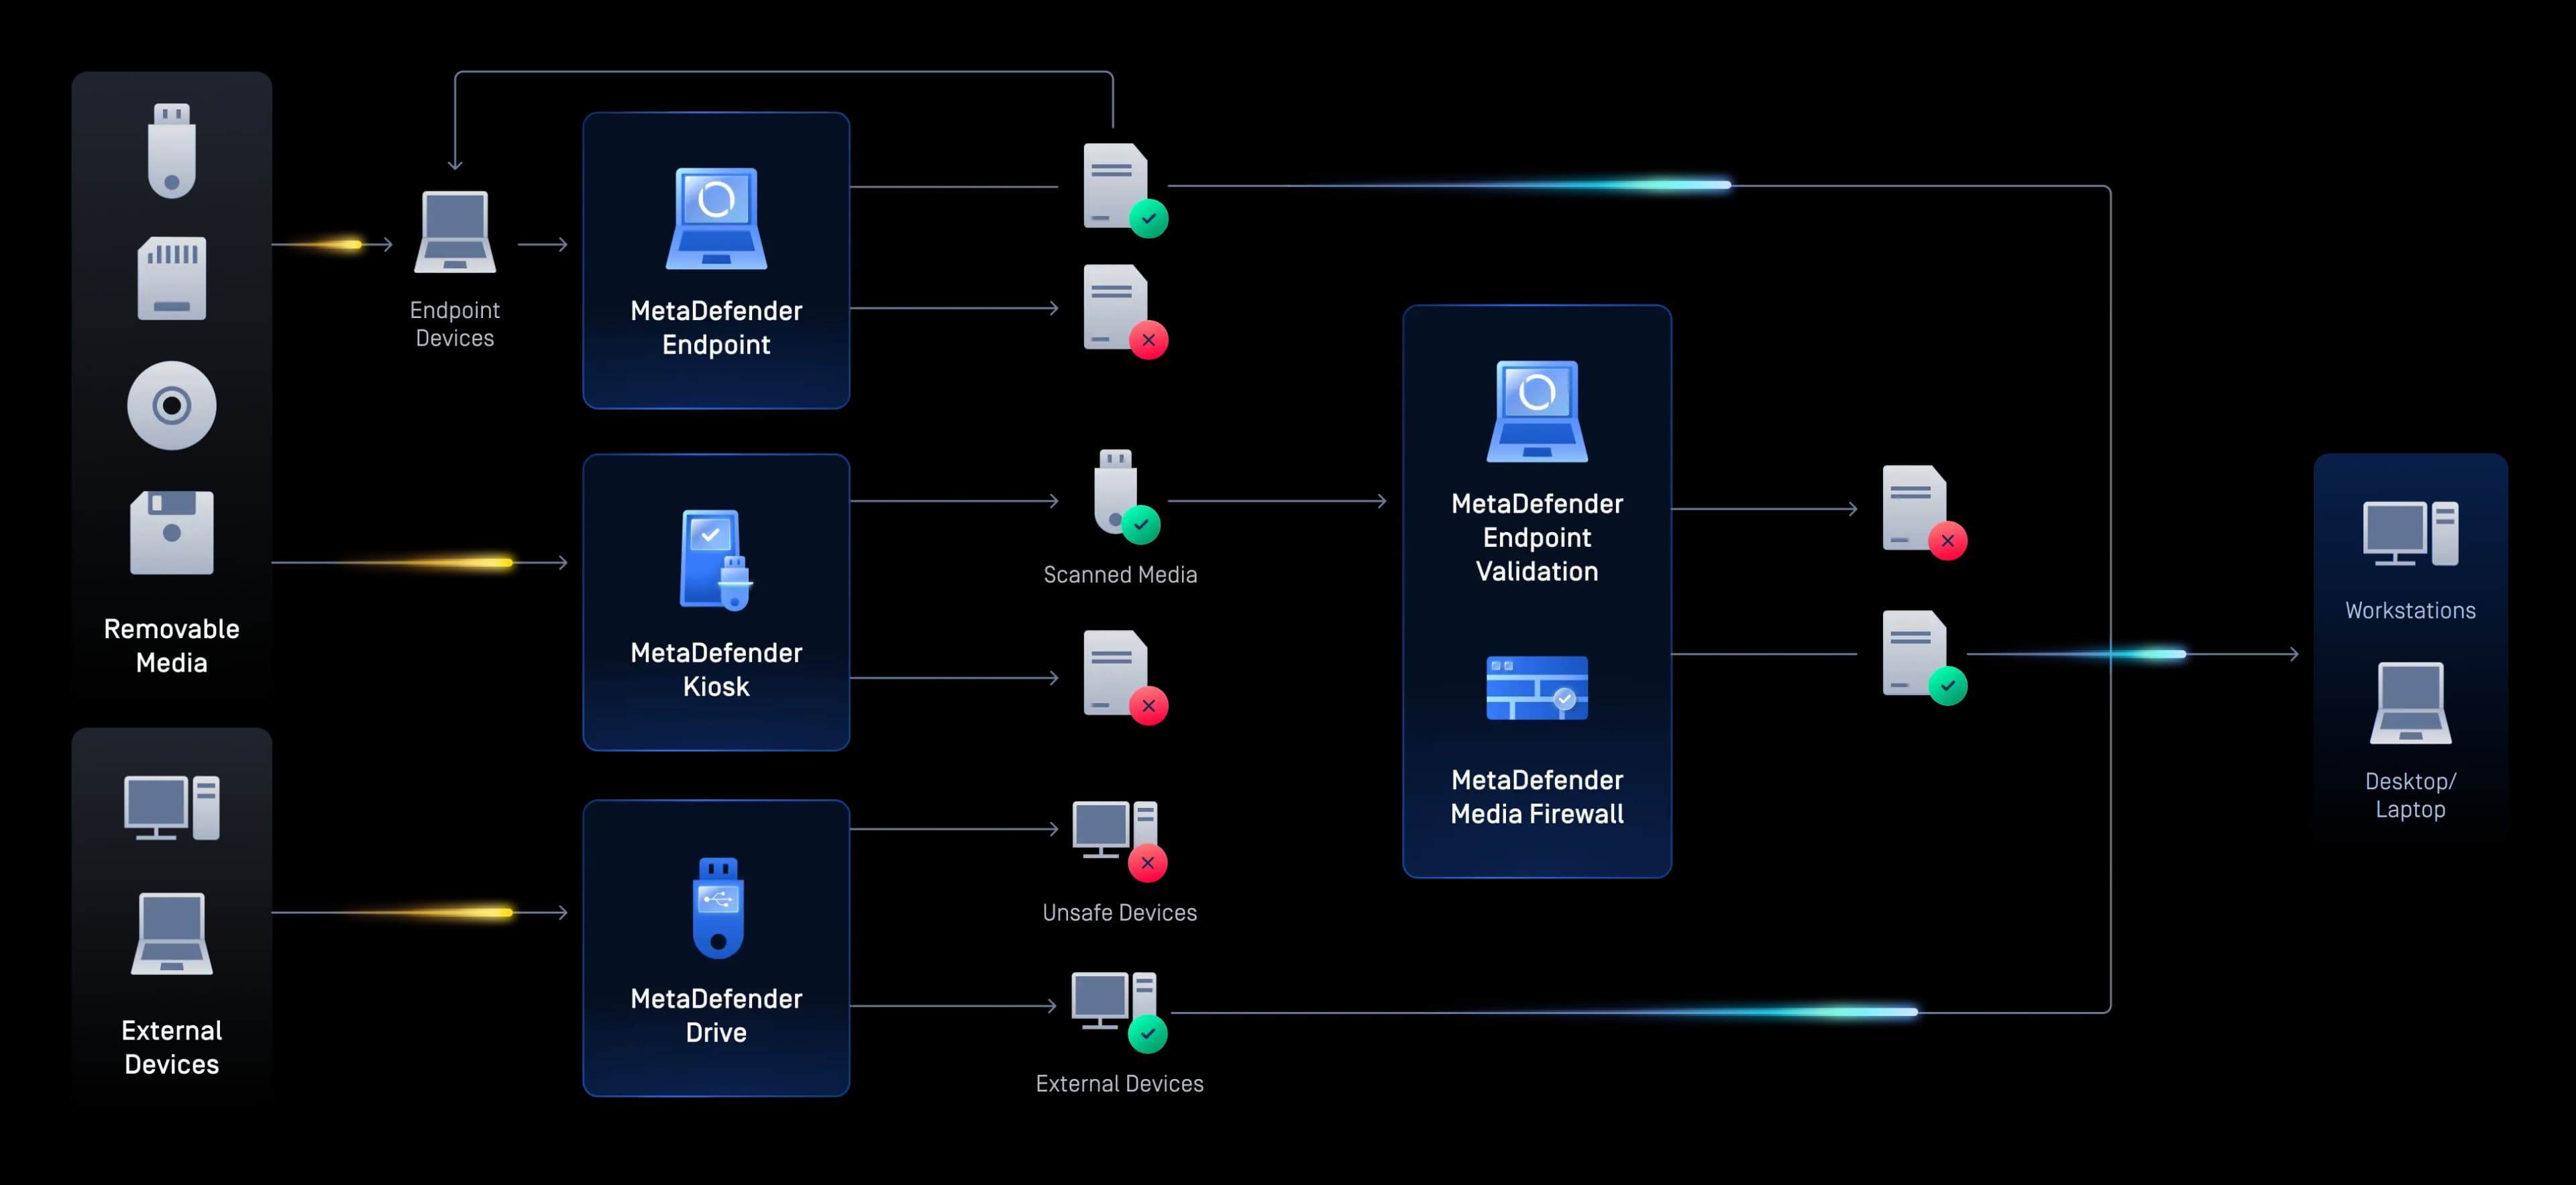
Protejarea operațiunilor OT conectate
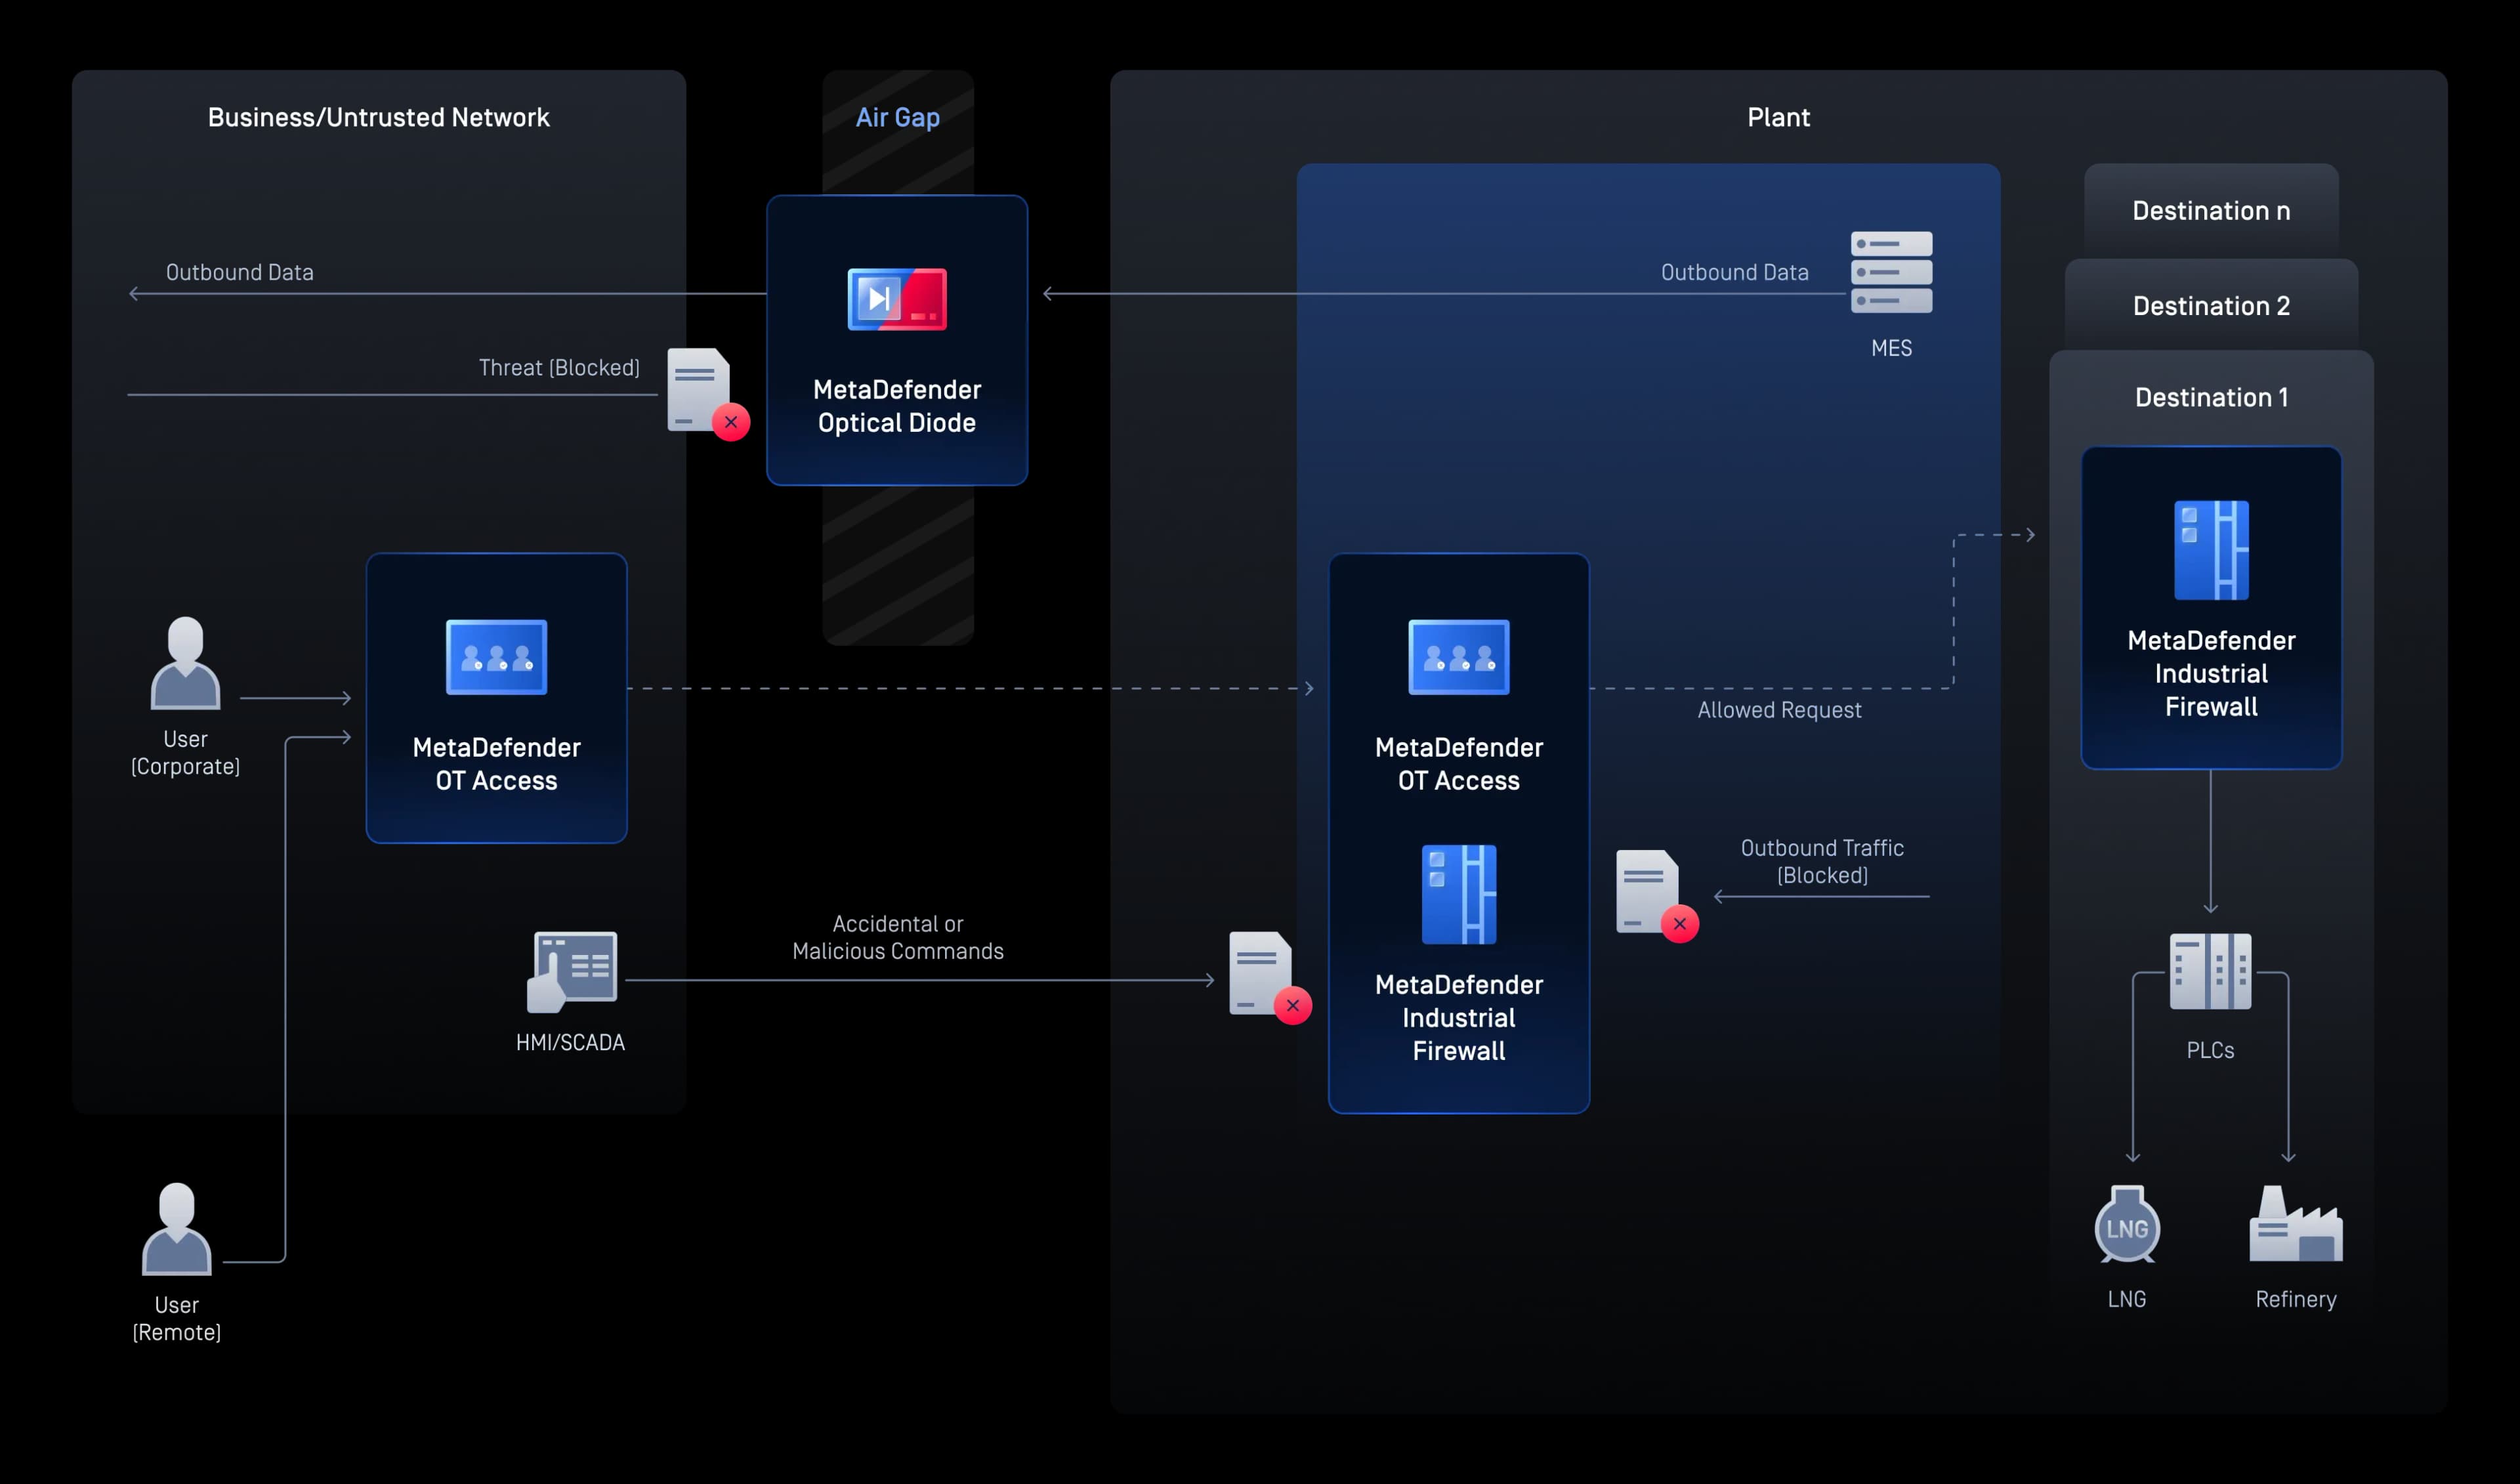
Protejați operațiunile industriale prin protecție activă a rețelei, acces securizat la distanță și transfer unidirecțional de date asigurat la nivel hardware, atât în mediile OT tradiționale, cât și în cele moderne.
Secure Fiecare transfer de fișiere IT/OT
Verificați, igienizați și transferați în siguranță fișierele între mediile IT și OT, aplicând în același timp controale bazate pe politici.
Detectarea amenințărilor avansate înainte de execuție
Opriți amenințările de tip „zero-day” și cele bazate pe inteligență artificială înainte ca acestea să fie executate, folosind învățarea automată, tehnologia de izolare adaptivă (sandboxing) și informații privind amenințările în medii cloud, locale și izolate fizic (air-gapped).
- Protecție detașabilă MediaProtecție detașabilă Media
Secure Puncte de intrare detașabile pentru „ Media ”
Împiedicați pătrunderea programelor malware în mediile OT critice prin scanarea, curățarea și validarea suporturilor amovibile înainte ca acestea să ajungă la sistemele operaționale.
- Securitatea dispozitivelorSecuritatea dispozitivelor
Protejarea dispozitivelor temporare și a terminalelor
Secure laptopuri de la furnizori, stații de lucru pentru ingineri și dispozitive temporare, cu scanare înainte de pornire, controlul dispozitivelor și implementarea securizată a patch-urilor.
- Protecția OT & CPSProtecția OT & CPS
Protejarea operațiunilor OT conectate
Protejați operațiunile industriale prin protecție activă a rețelei, acces securizat la distanță și transfer unidirecțional de date asigurat la nivel hardware, atât în mediile OT tradiționale, cât și în cele moderne.
- Secure TransferuriSecure Transferuri
Secure Fiecare transfer de fișiere IT/OT
Verificați, igienizați și transferați în siguranță fișierele între mediile IT și OT, aplicând în același timp controale bazate pe politici.
- Detectarea AIDetectarea AI
Detectarea amenințărilor avansate înainte de execuție
Opriți amenințările de tip „zero-day” și cele bazate pe inteligență artificială înainte ca acestea să fie executate, folosind învățarea automată, tehnologia de izolare adaptivă (sandboxing) și informații privind amenințările în medii cloud, locale și izolate fizic (air-gapped).
Conceput pentru a respecta cele mai stricte reglementări energetice din lume
OPSWAT oferă suport pentru documentare, aplicarea normelor și pregătirea pentru audit în conformitate cu NERC CIP, IEC 62443, NRC 10 CFR 73.54, NIS2 al UE, directivele TSA privind securitatea conductelor, Legea SOCI din Australia și multe altele, prin intermediul jurnalelor centralizate de scanare, al înregistrărilor privind aplicarea politicilor și al tablourilor de bord privind conformitatea.
Stoparea amenințărilor începe cu o tehnologie de vârf pe piață
OPSWATeste o tehnologie dovedită, de încredere la nivel mondial, premiată și lider de piață, care împiedică pătrunderea și propagarea malware-ului transmis prin fișiere în mediile dumneavoastră critice.
Predicția vulnerabilităților „zero-day” bazată pe inteligență artificială la nivelul perimetrului
- Detectarea și devierea înainte de execuție
- Model ML antrenat pe fluxuri de lucru cu fișiere la nivel de întreprindere
Mai multe motoare sunt mai bune decât unul singur
- Detectează aproape 100% din programele malware
- Scanare simultană cu peste 30 de motoare AV de top
Opriți amenințările care altora le scapă
- Suportă peste 200 de formate de fișiere
- Curățarea recurentă a arhivelor imbricate pe mai multe niveluri
- Regenerează fișiere sigure și utilizabile
Autenticitatea conținutului și detectarea fraudelor din documente bazate pe inteligență artificială
- Eliminarea duplicatelor, validarea și canonizarea metadatelor imaginilor
- Evaluarea indiciilor vizuale din domeniul criminalisticii, a caracteristicilor stilometrice ale textului și a indiciilor legate de structura documentului
- Utilizați clase separate pentru textul generat de IA, imaginile generate de IA și clasificatorii de fraudă în documente
Detectarea reală a tipului de fișier pentru fluxurile de lucru critice pentru securitate
- Inteligență artificială îmbunătățită
- Detectează tipurile de fișiere falsificate în câteva milisecunde
- Aplicare în timp real fără pierderi de performanță
Preveniți pierderea datelor sensibile
- Utilizați modelele bazate pe inteligență artificială pentru a localiza și clasifica textul nestructurat în categorii predefinite
- Redactează automat informațiile sensibile identificate, precum PII, PHI și PCI, din peste 125 de tipuri de fișiere
- Suport pentru recunoașterea optică a caracterelor (OCR) în imagini
- Inspector de conținut AI
Autenticitatea conținutului și detectarea fraudelor din documente bazate pe inteligență artificială
- Eliminarea duplicatelor, validarea și canonizarea metadatelor imaginilor
- Evaluarea indiciilor vizuale din domeniul criminalisticii, a caracteristicilor stilometrice ale textului și a indiciilor legate de structura documentului
- Utilizați clase separate pentru textul generat de IA, imaginile generate de IA și clasificatorii de fraudă în documente
Peste 100 de miliarde de imaginiDin funcția de detectare Google SynthIDPrecizie de 99%pentru generatoare de imagini de mari dimensiuni - Detectarea tipului de fișier
Detectarea reală a tipului de fișier pentru fluxurile de lucru critice pentru securitate
- Inteligență artificială îmbunătățită
- Detectează tipurile de fișiere falsificate în câteva milisecunde
- Aplicare în timp real fără pierderi de performanță
Precizie de 99%+Cu privire la extensiile deghizate
Recunoscută de peste 1.500 de organizații din sectorul energetic
- „Faptul de a dispune de un singur motor antivirus pentru verificarea unui anumit fișier nu este ideal. [Cu] soluția pe care o avem acum implementată prin OPSWAT, fiecare fișier este scanat de 16 motoare antivirus diferite.”Mike RitchieSecuritate cibernetică, Servicii de reabilitare nucleară la Dounreay
- „Folosind un produs precum OPSWAT MetaDefender Core , am rezolvat cu succes această problemă. Am reușit să centralizez toate serviciile globale ale Hitachi Energy pe un singur server.”Jeremy MorganManager global de securitate cibernetică la Hitachi Energy
- „Având în vedere că spațiul nostru de izolare era potențial vulnerabil, știam că trebuie să acționăm rapid, dar fără a risca să alegem o soluție de înlocuire care să nu fie potrivită pentru noi.”
- „Aveam nevoie să monitorizăm și să gestionăm fluxul constant de date care intră și iese din unitățile noastre. MetaDefender [Kiosk] ne-a permis să stabilim politici de securitate detaliate pentru anumiți utilizatori și să ținem pasul cu cerințele în continuă schimbare ale industriei. Acest lucru ne oferă un nivel suplimentar de protecție.”Malie CombsAnalist de securitate cibernetică Tehnologia informației la OPPD
Resurse recomandate
Implementări dovedite în energie și utilități
Conformitatea NERC CIP
Bugetul securității cibernetice ICS/OT: Tendințe în materie de cheltuieli, provocări și viitor
Raportul SANS privind stareaOT Security sistemelorOT Security
Ghidul complet privind securitatea cibernetică în domeniul terapiei ocupaționale
Redefinirea rezilienței: Securitate unificată în domeniul IT-OT
Securizarea rețelelor critice cu diode de date: configurații de înaltă disponibilitate
Ghidul complet al diodelor de date
Întrebări frecvente
Nu pe cont propriu. Programele malware introduse prin intermediul unităților de stocare de tip „ USB ”, al laptopurilor contractorilor și al instrumentelor furnizorilor ocolesc în mod obișnuit barierele fizice de izolare, așa cum s-a observat în cazul Stuxnet, Industroyer etc.
Nu în mod consecvent. Operatorii acordă prioritate disponibilității în detrimentul respectării protocoalelor, în special în timpul intervalelor de întreținere, în absența unui mecanism fizic de asigurare a respectării acestora.
Nu neapărat. Durata medie de menținere a unui incident în sistemul ICS depășește 200 de zile — faptul că nu s-a detectat niciun incident nu înseamnă că nu a avut loc o breșă de securitate.
Nu. Autoritățile de reglementare, precum NERC CIP, NRC și TSA, impun o aplicare a normelor care să poată fi demonstrată și care să fie pregătită pentru audit, nu doar proceduri scrise.
Nu. Soluțiile antivirus cu un singur motor nu detectează 30–40% dintre noile variante de malware la momentul lansării. Mediile din sectorul energetic au nevoie de scanare cu mai multe motoare și de tehnologii de neutralizare a conținutului.
Multe puncte de control fizic, precum MetaDefender șiKiosk, pot deveni operaționale în câteva ore de la instalarea lor la fața locului.
Da. Soluțiile „Predictive Alin AI” și „ MetaDefender Aether” pentru „ Core ” funcționează complet offline, fiind compatibile cu mediile izolate fizic (air-gapped) din sectorul nuclear, al conductelor și al rețelelor electrice.