Centrul OPSWAT
Locul în care OPSWAT și operează motoarele sale Core
Centrul OPSWAT dezvoltă și gestionează tehnologiile fundamentale de securitate care stau la baza fiecărui produs și a fiecărei platforme. De la detectarea malware-ului cu ajutorul mai multor motoare și curățarea fișierelor până la analiza comportamentală a amenințărilor și detectarea predictivă înainte de execuție, aici este locul în care protecția bazată pe prevenție este proiectată, validată și perfecționată în mod continuu.
Conceput pentru prevenire. Creat pentru a inspira încredere.
Centrul Tehnologic dezvoltă soluții de prevenire care protejează mediile IT, OT, cloud și cele izolate fizic. Într-o lume dominată de amenințări automatizate și bazate pe inteligența artificială, stabilitatea și determinismul sunt esențiale. Misiunea noastră este simplă: să oprim amenințările necunoscute înainte ca acestea să producă efecte negative, menținând în același timp integritatea operațională și auditabilitatea la scară largă.
„Prevenția pe primul loc” – un concept creat de
Măsuri de securitate care curăță, reconstruiesc și verifică datele înainte ca acestea să ajungă în sistemele de producție.
Arhitectură „
” pregătită pentru vulnerabilități de tip zero-day
Detectare pe mai multe niveluri și analiză pre-execuție care identifică și neutralizează amenințările necunoscute.
Control operațional și guvernanță în domeniul securității cibernetice (
)
Aplicare deterministă, auditabilitate și stabilitate la nivel de producție pentru medii critice.
Tehnologia care stă la baza OPSWAT de la
Inginerie în mișcare
Centrul Tehnologic integrează motoare avansate de detectare cu cercetarea în timp real a amenințărilor, pentru a asigura o îmbunătățire continuă. Fiecare funcționalitate este concepută pentru a funcționa în mod coordonat în cadrul fluxurilor de date, al sistemelor de stocare, al suporturilor amovibile, al MFT și al mediilor inter-domenii.
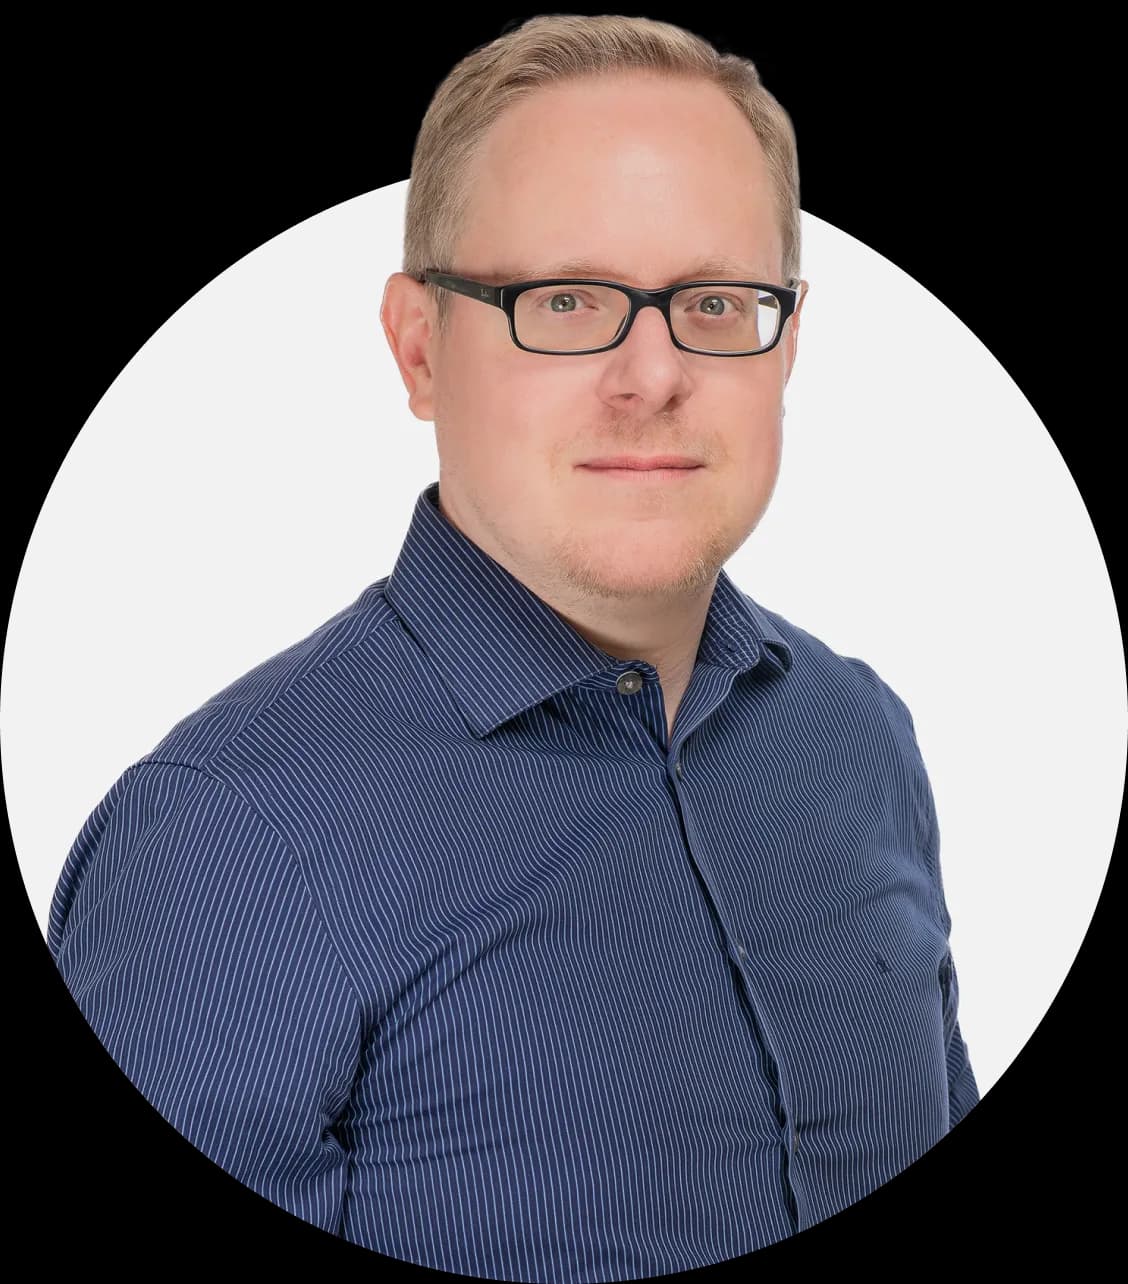
Jan Miller
Director tehnic global
The Technology Center is led by Jan Miller, Global CTO at OPSWAT. Jan brings over a decade of deep, hands-on experience building and operating advanced malware analysis and sandboxing technologies at scale. Jan embodies the Technology Center's mandate: deep technical ownership, real-world relevance, and execution at scale.
- Former Founder and CEO of Filescan, acquired by OPSWAT in 2022
- Fondatorul Payload Security, creatorii tehnologiei Hybrid Analysis
- A coordonat activitățile de dezvoltare a mediului de testare izolat (sandboxing) pentru Android și a HCA la Joe Security
- A coordonat activitățile de cercetare și dezvoltare ale Falcon Sandbox CrowdStrike, după achiziție
- Co-inventator al metodei de analiză a programelor malware, brevetul EP3814961B1
- Licență în informatică, Universitatea din Rostock
Inteligența în profunzime
Blogurile OPSWAT
Cercetare și analize comparative