Secure Acces la toate aplicațiile și rețelele
My OPSWAT™ Central Management verifică în mod continuu identitatea utilizatorului și starea de securitate a dispozitivului pentru a asigura un acces conform și fără întreruperi la aplicațiile și rețelele întreprinderii.
- Acces de încredere zero
- Verificări continue ale posturii
- Vizibilitate centralizată
OPSWAT se bucură de încredere din partea
Lacunele de acces care vă slăbesc nivelul de securitate
VPN-urile reprezintă acum un vector de breșă de securitate, nu un strat de protecție
Rețelele VPN tradiționale au fost concepute pentru un model de amenințare diferit. Odată conectați, utilizatorii beneficiază de acces extins la rețea, fără verificări continue de conformitate, ceea ce le transformă într-unul dintre cele mai exploatate vectori de atac din mediul corporativ pentru deplasarea laterală, furtul datelor de autentificare și ransomware.
Utilizatori autentificați, dispozitive neverificate
Furnizorii de identitate confirmă identitatea celui care se autentifică, dar nu oferă nicio informație despre dispozitivul final. Dispozitivele neactualizate, neconforme sau compromise ocolesc complet verificările de identitate, transformând utilizatorii de încredere în amenințări involuntare.
Lipsa unei vizibilități unificate asupra controalelor de acces
Cloud aplicații, rețele locale, VDI, BYOD, colaboratori externi, fiecare fiind securizat printr-un instrument diferit, cu propriile politici. Fără un control centralizat, lacunele de securitate se adâncesc odată cu fiecare mediu nou pe care îl adăugați.
O singură platformă pentru coordonarea completă a accesului bazat pe modelul „zero-trust”
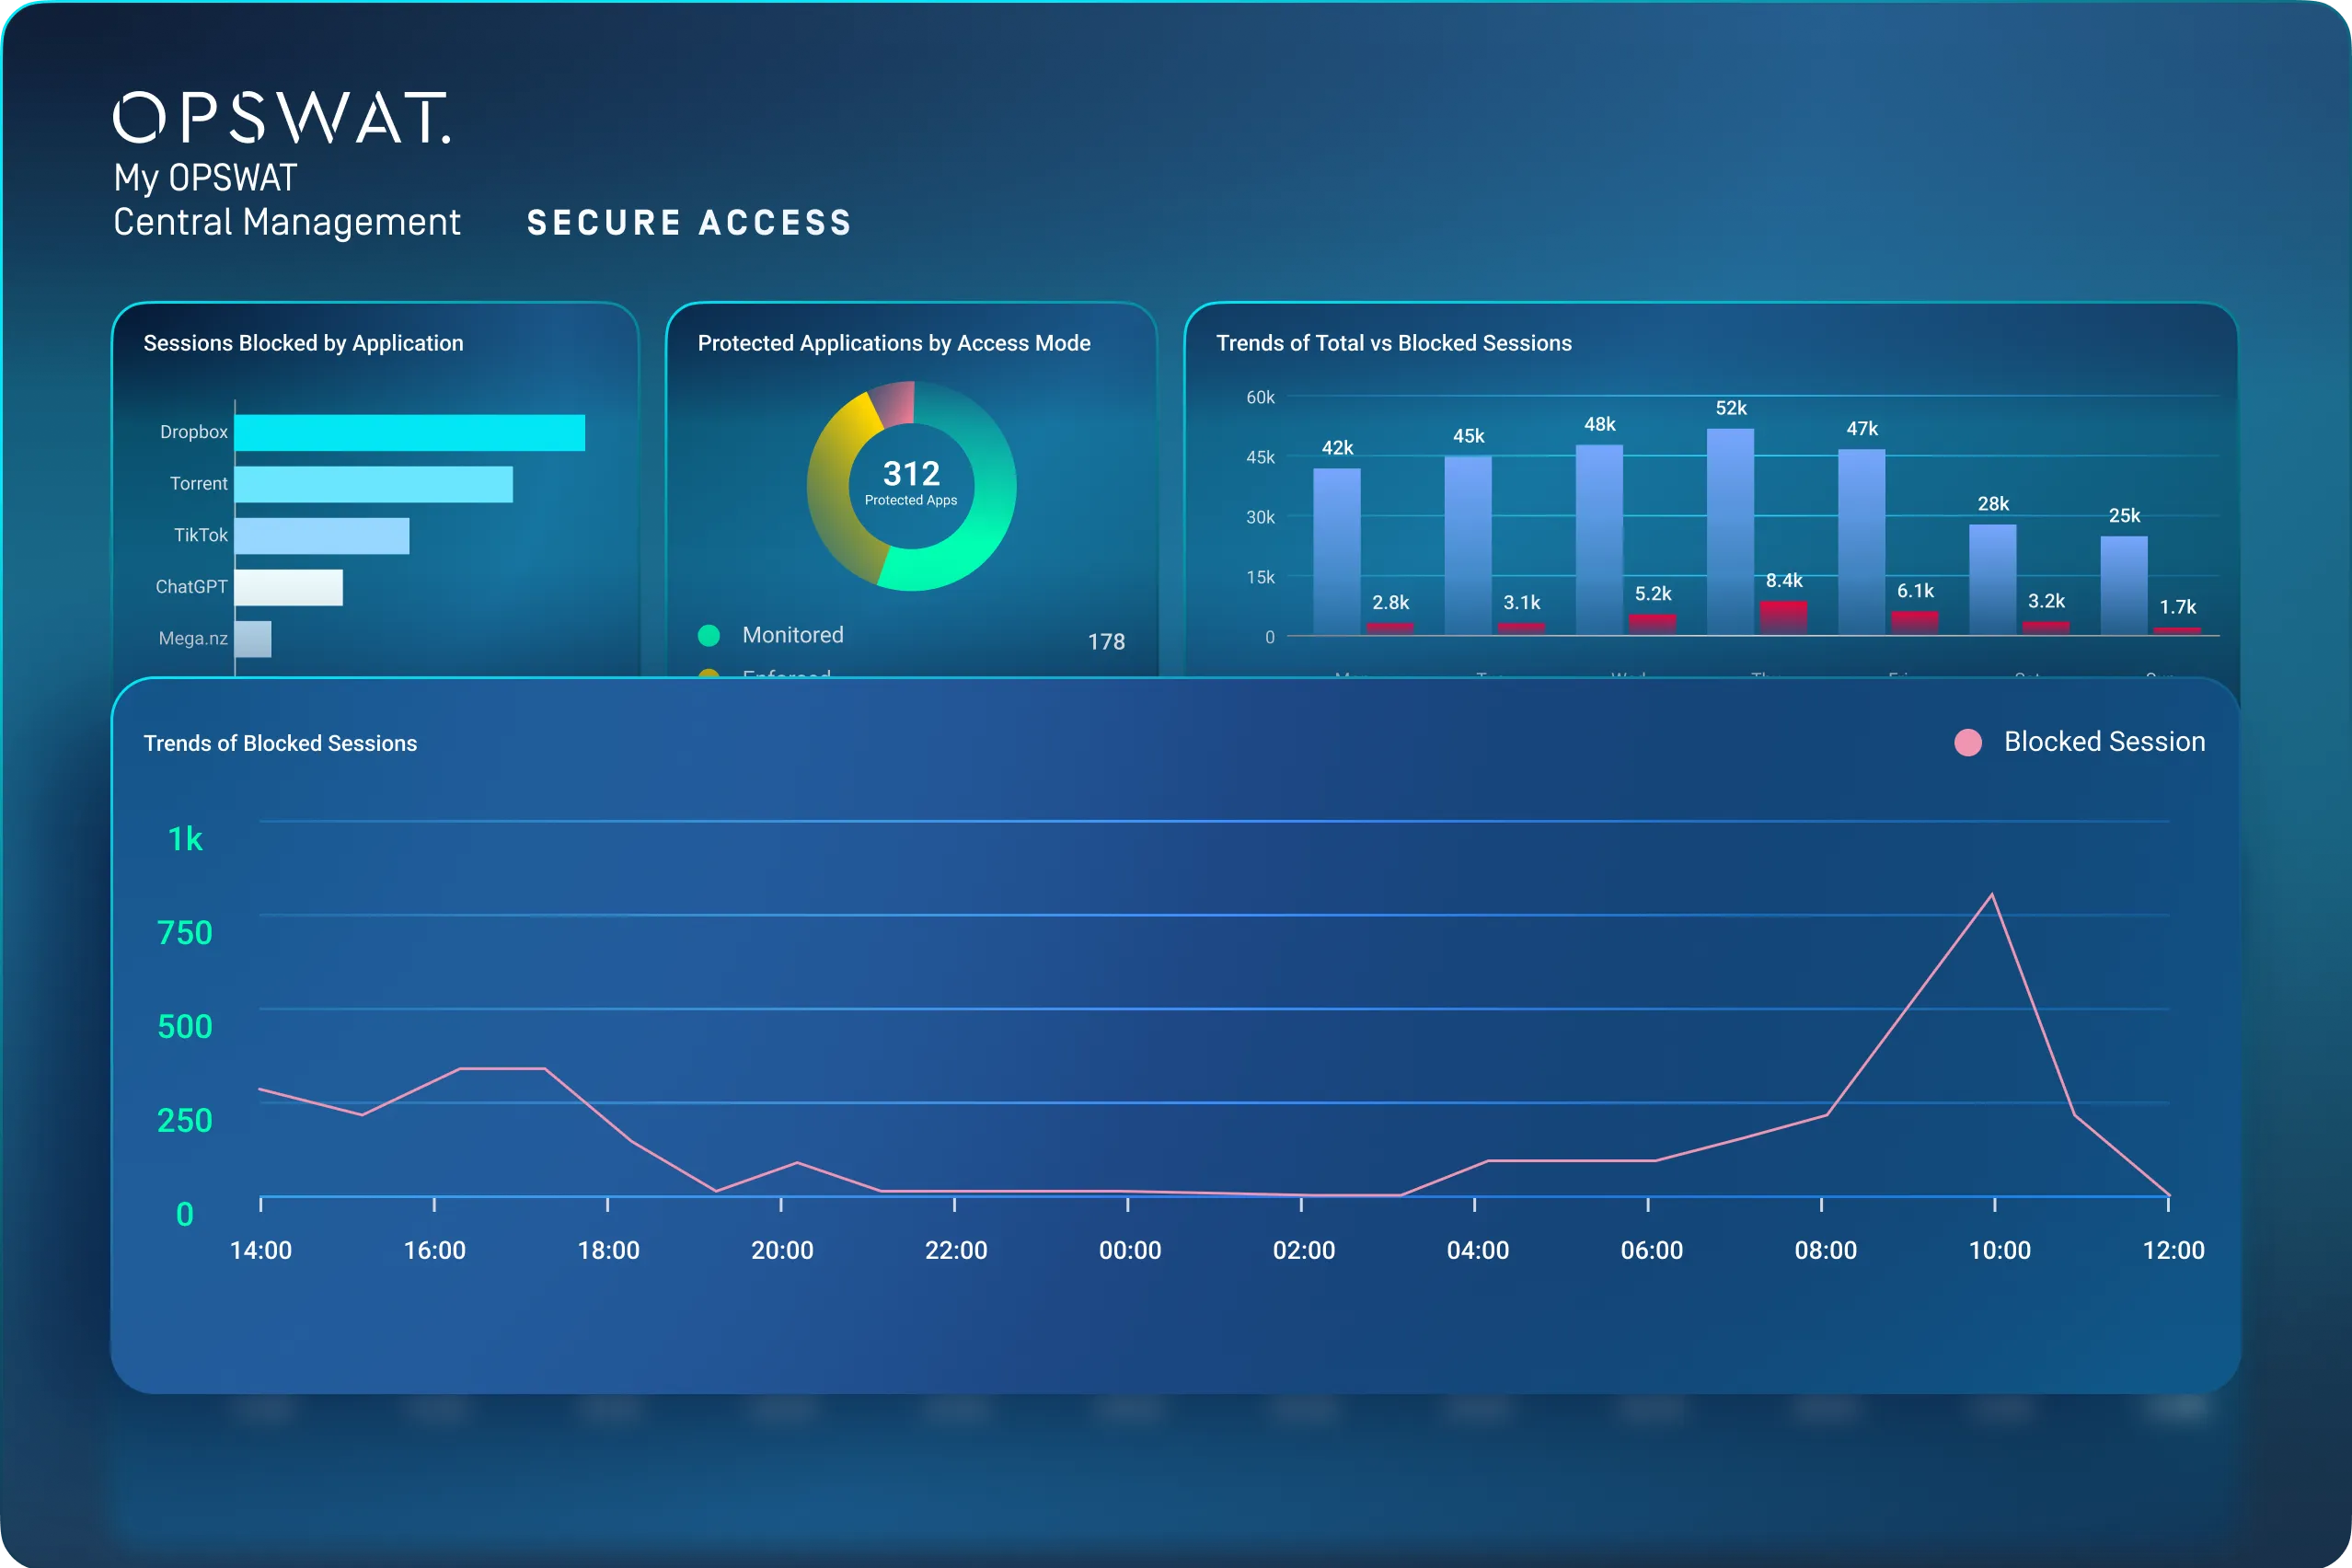
My OPSWAT Central Management face legătura între autentificarea utilizatorilor și starea de funcționare a dispozitivelor în timp real, asigurând un acces continuu, cu privilegii minime, dintr-o singură consolă.
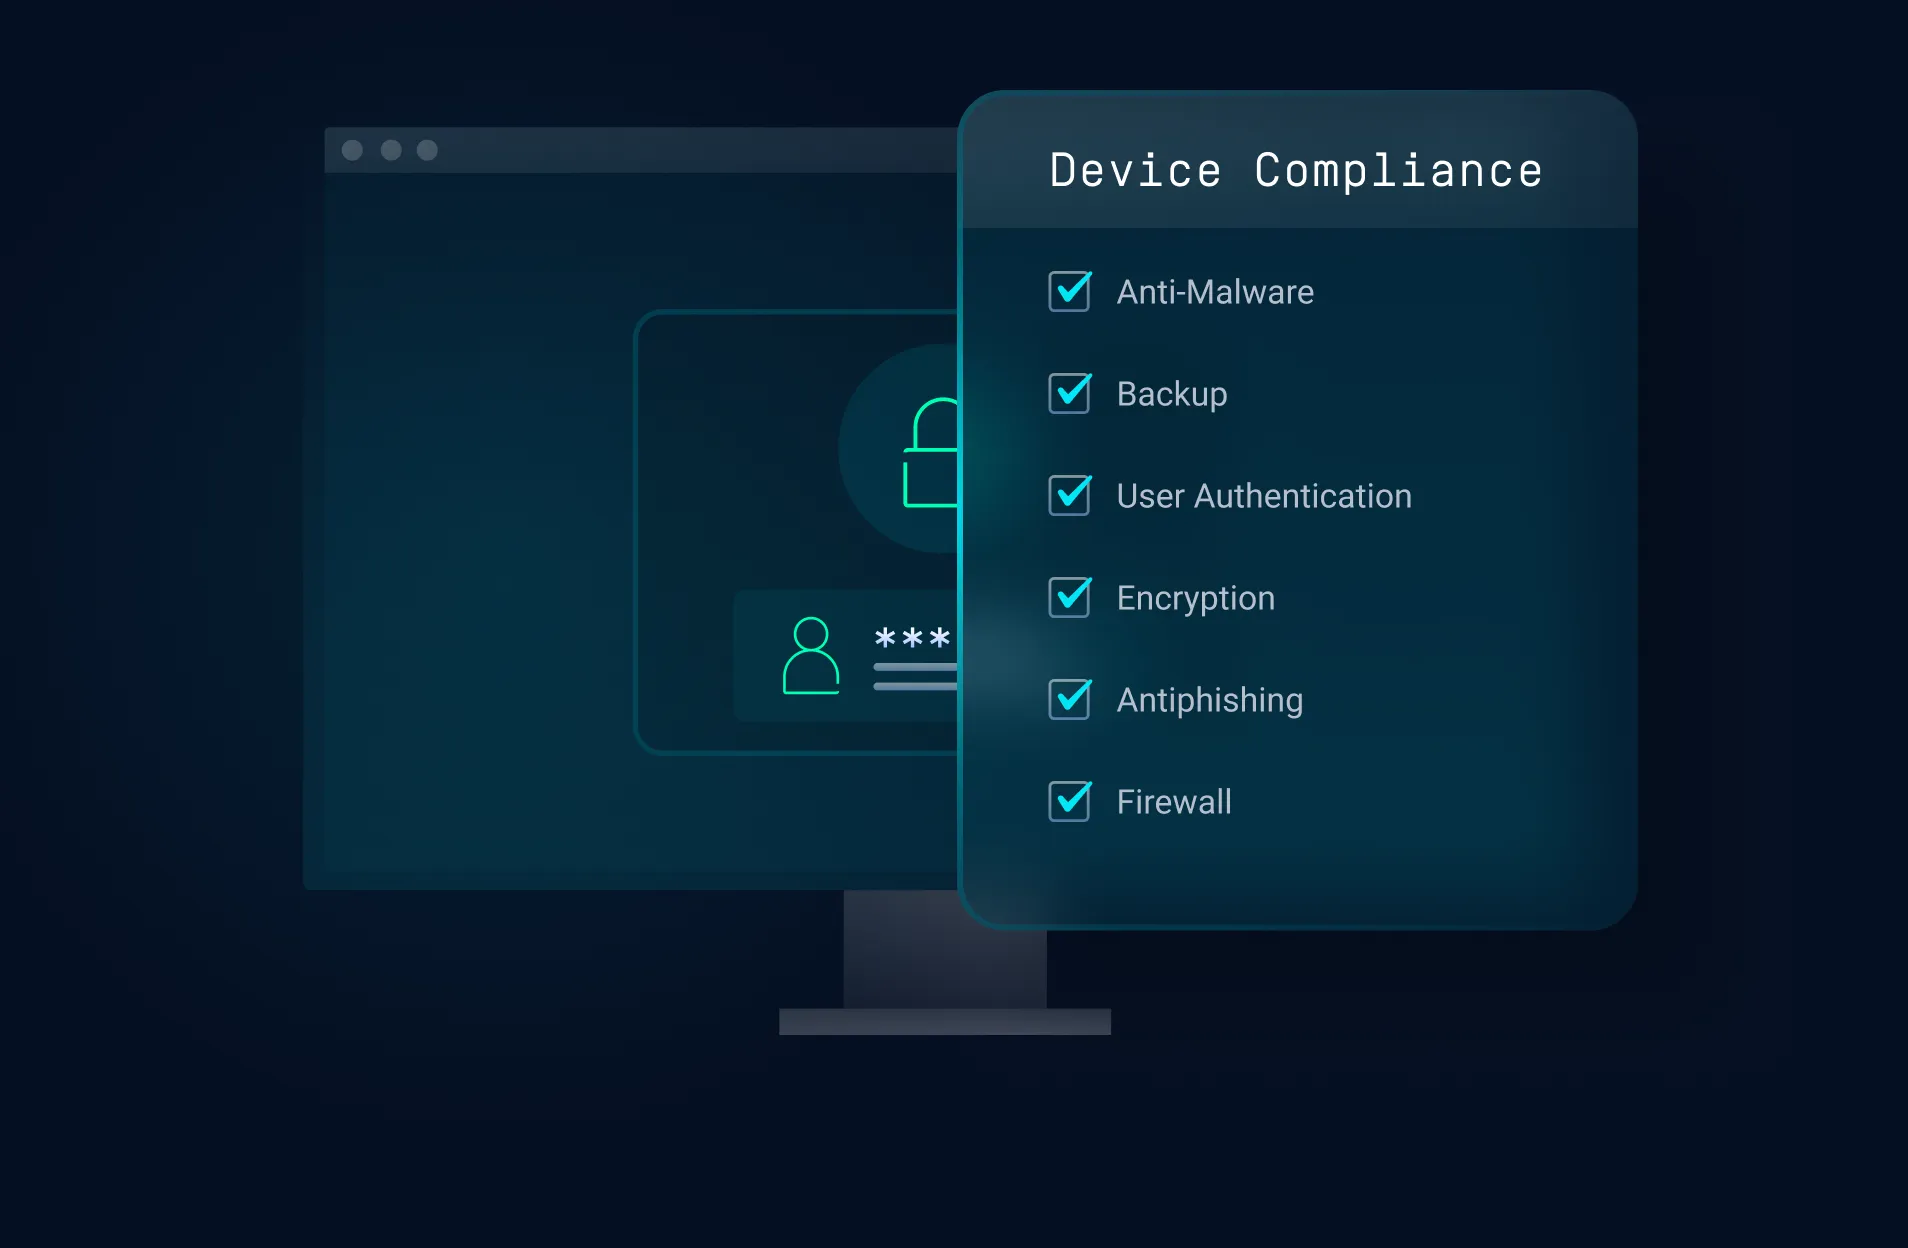
Înlocuiți rețelele VPN cu un model „zero-trust” și acces la nivel de aplicație
Eliminați expunerea generală a rețelei prin metode de acces care verifică în mod continuu identitatea și conformitatea dispozitivelor înainte de a acorda accesul cu privilegii minime, specific fiecărei aplicații.
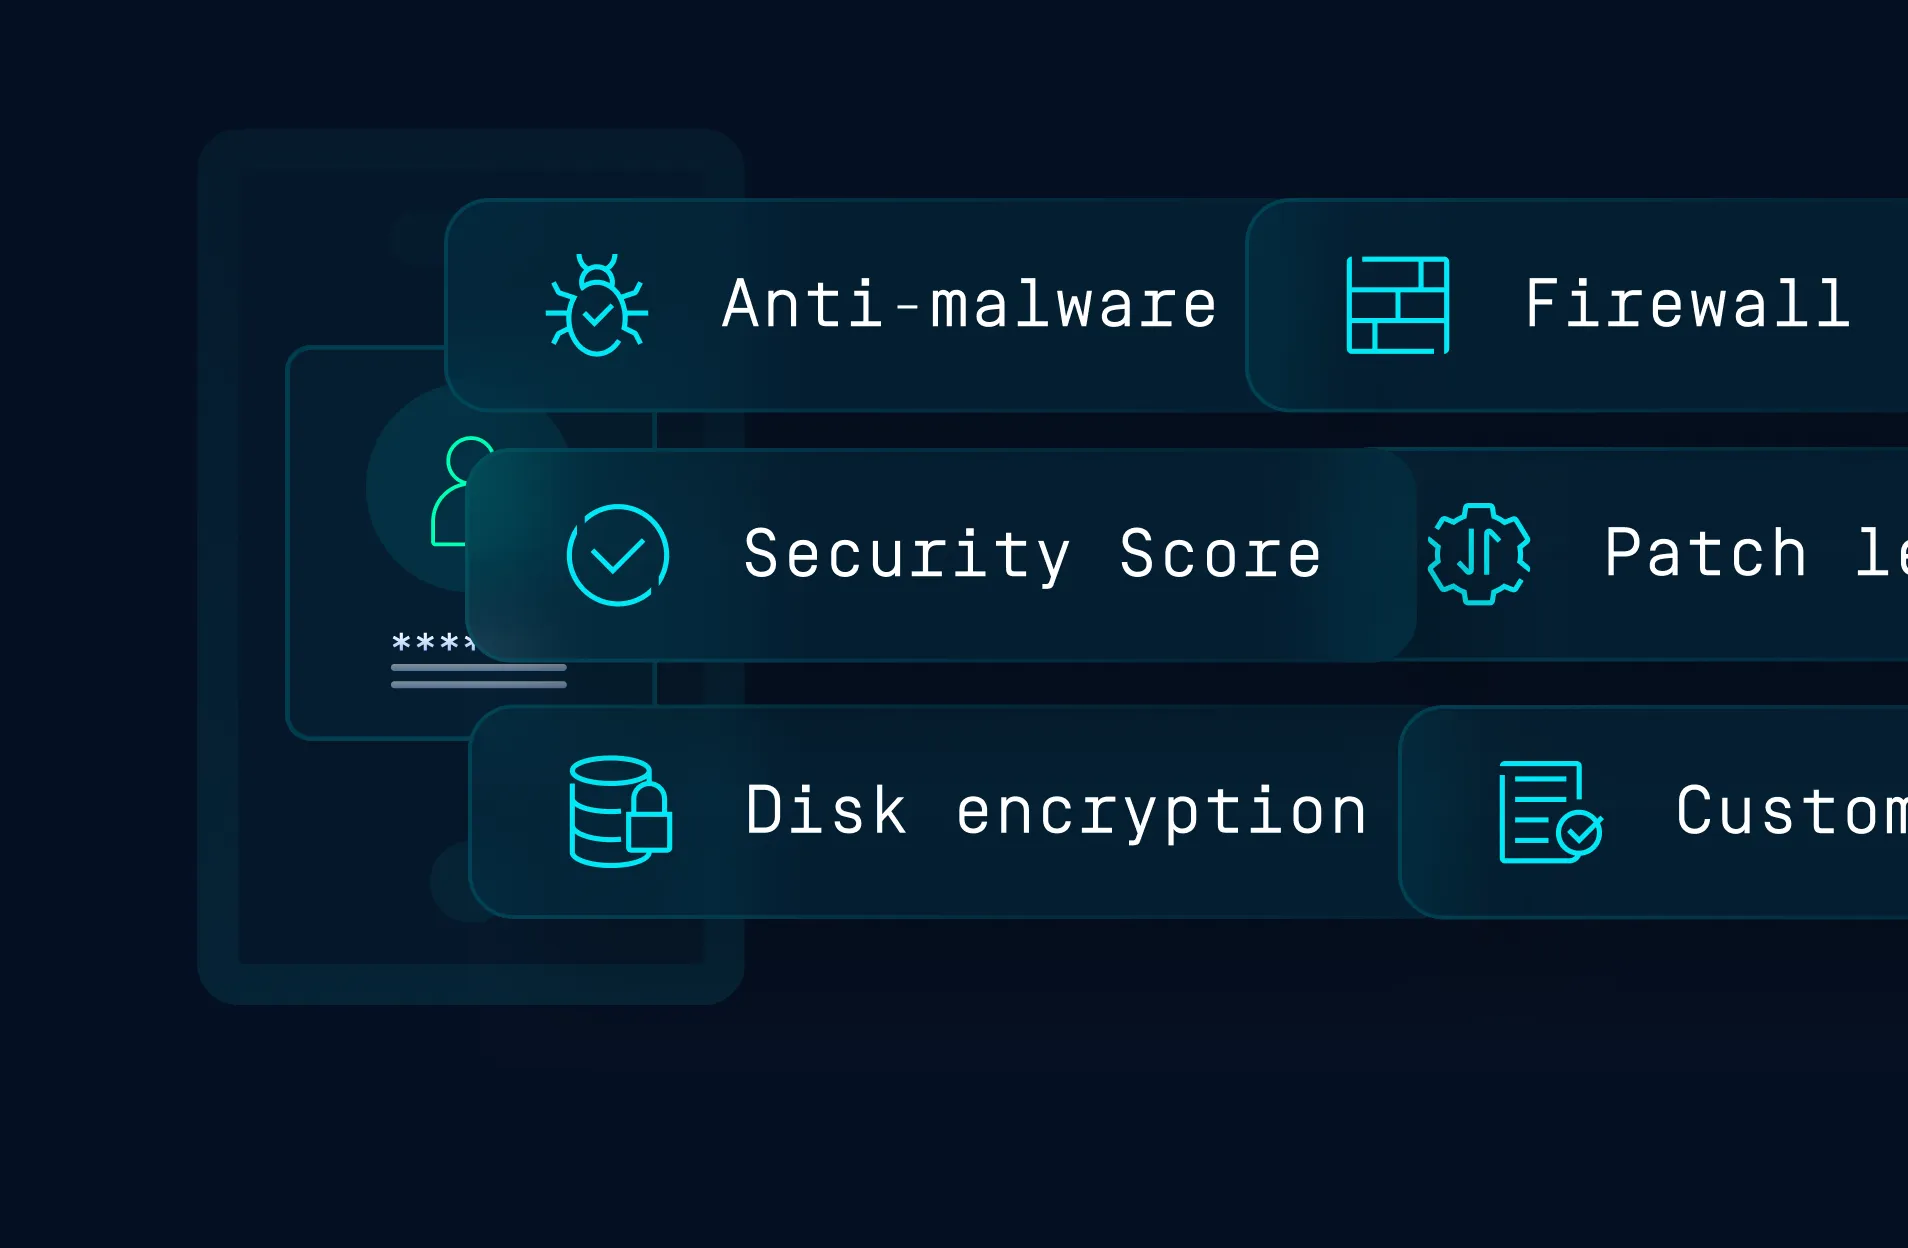
Includeți verificarea dispozitivului în fiecare decizie privind accesul
Integrați verificarea conformității dispozitivelor în timp real în sistemul IdP și MFA existent. Accesul depinde atât de identitatea utilizatorului, cât și de faptul dacă dispozitivul acestuia este în stare bună și conform cu cerințele în acel moment.
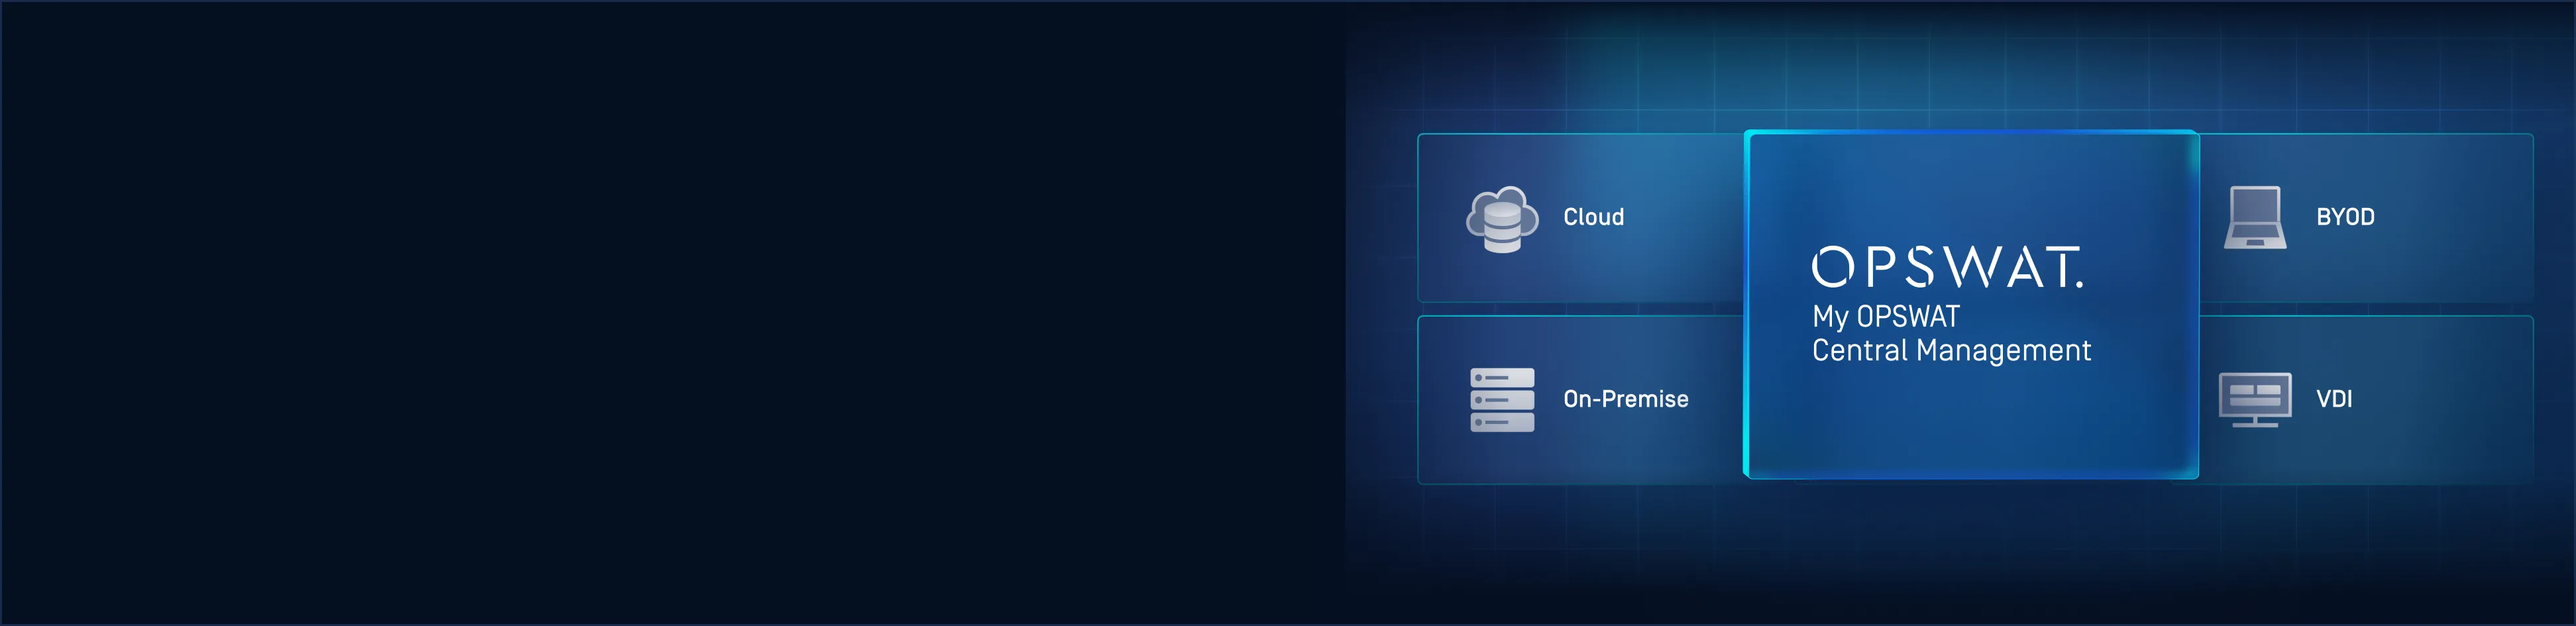
O singură consolă pentru toate metodele de acces și toate mediile
Definiți, implementați și monitorizați regulile de acces securizat la nivel global de pe My OPSWAT Central Management . Un singur motor de politici, un singur tablou de bord, o singură pistă de audit, atât în cloud, cât și în mediul local, VDI și BYOD.
Aplicarea principiului „zero-trust” în ceea ce privește accesul în toate mediile
My OPSWAT Central Management oferă echipelor de securitate o consolă unică pentru a inspecta dispozitivele, a asigura respectarea normelor și a lua măsuri în cazul apariției unor riscuri, atât înainte, cât și după acordarea accesului.
Vizibilitate centralizată și controlul politicilor
O vizualizare unificată a tuturor dispozitivelor și a metodelor de acces ale acestora permite echipelor IT să fie la curent cu evoluția efectivului de personal. Puteți autoriza sau bloca cu ușurință orice dispozitiv și puteți aplica regulile dintr-o singură consolă.
Verificări în timp real ale stării dispozitivelor
Obțineți o imagine completă, în timp real, asupra stării de funcționare a dispozitivelor din întregul mediu. Analizați datele detaliate privind securitatea pentru orice dispozitiv, monitorizați ce dispozitive accesează ce aplicații și urmăriți tendințele de risc dintr-o singură interfață.
Conformitate și control în profunzime
Efectuați inspecții aprofundate ale dispozitivelor în cadrul a peste 5.000 de aplicații terțe, acoperind elemente de control precum criptarea discurilor, protecția împotriva programelor malware, copiile de rezervă, starea firewall-ului și scanarea vulnerabilităților, depășind cu mult verificările standard ale sistemului de operare și ale programelor antivirus.
- My OPSWAT Central Management


- My OPSWAT Central Management
- My OPSWAT Central Management
 MetaDefender Endpoint

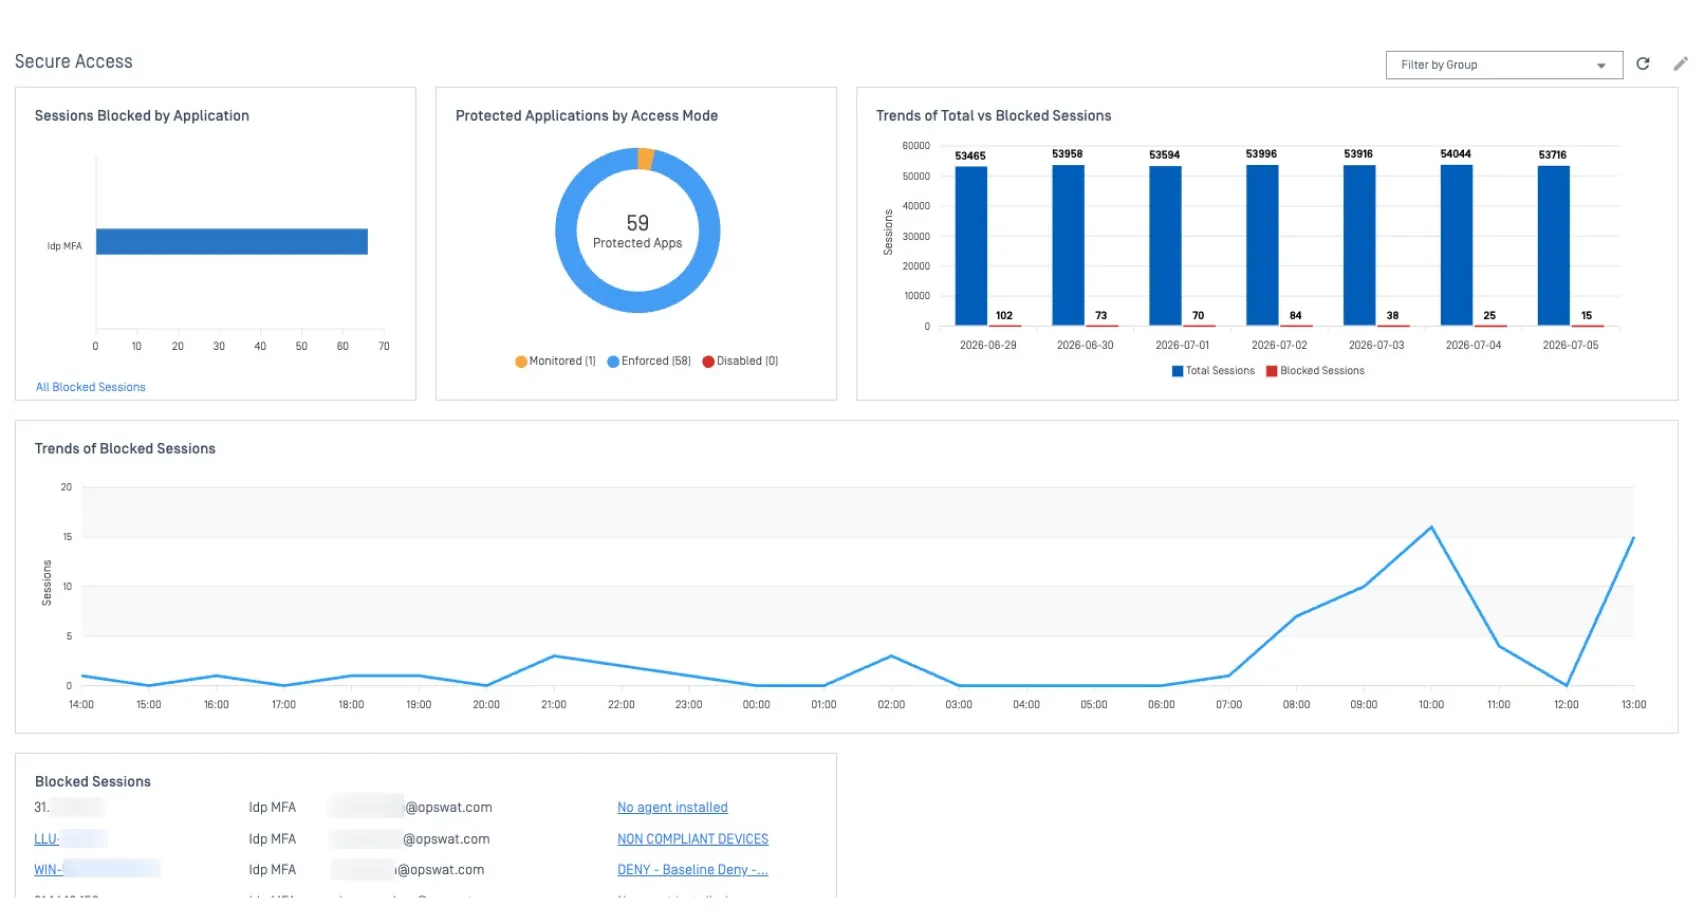
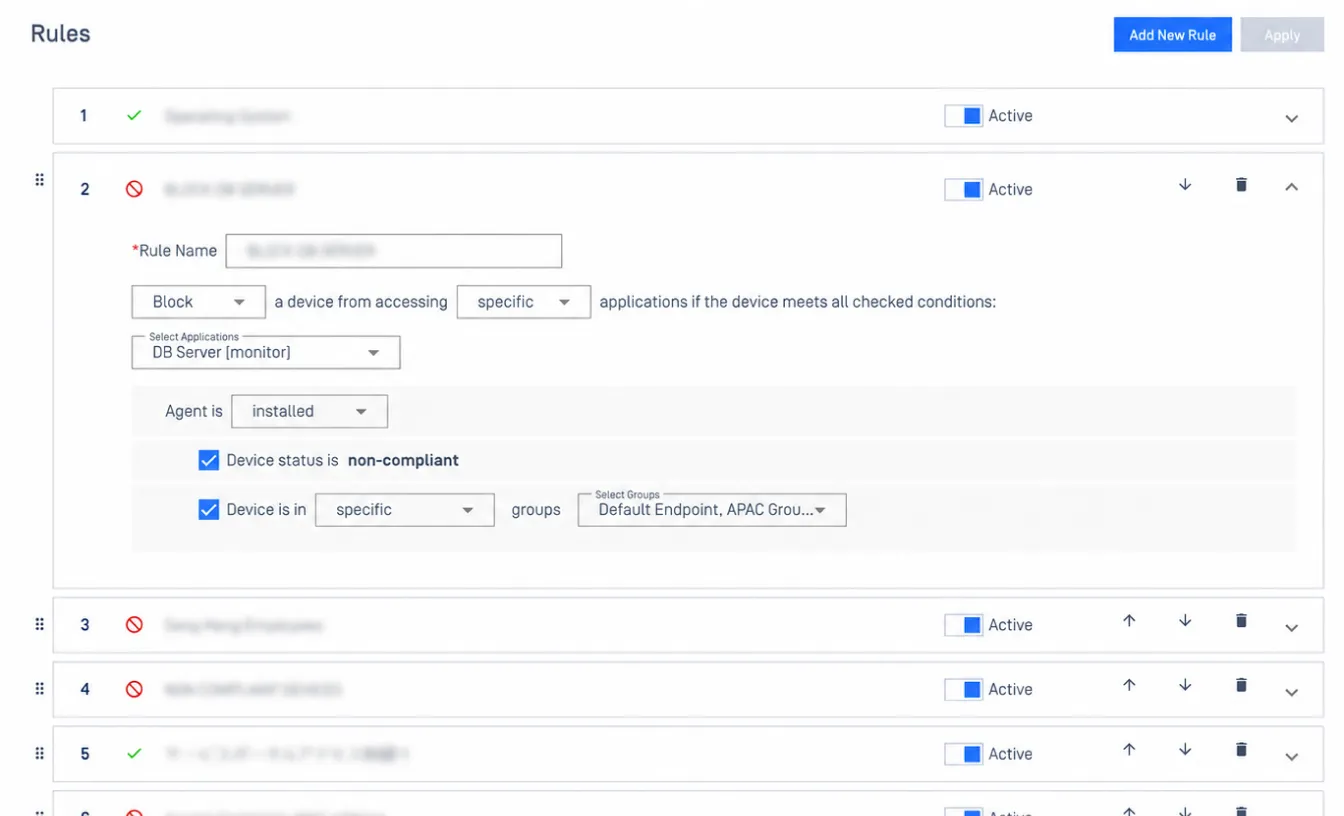
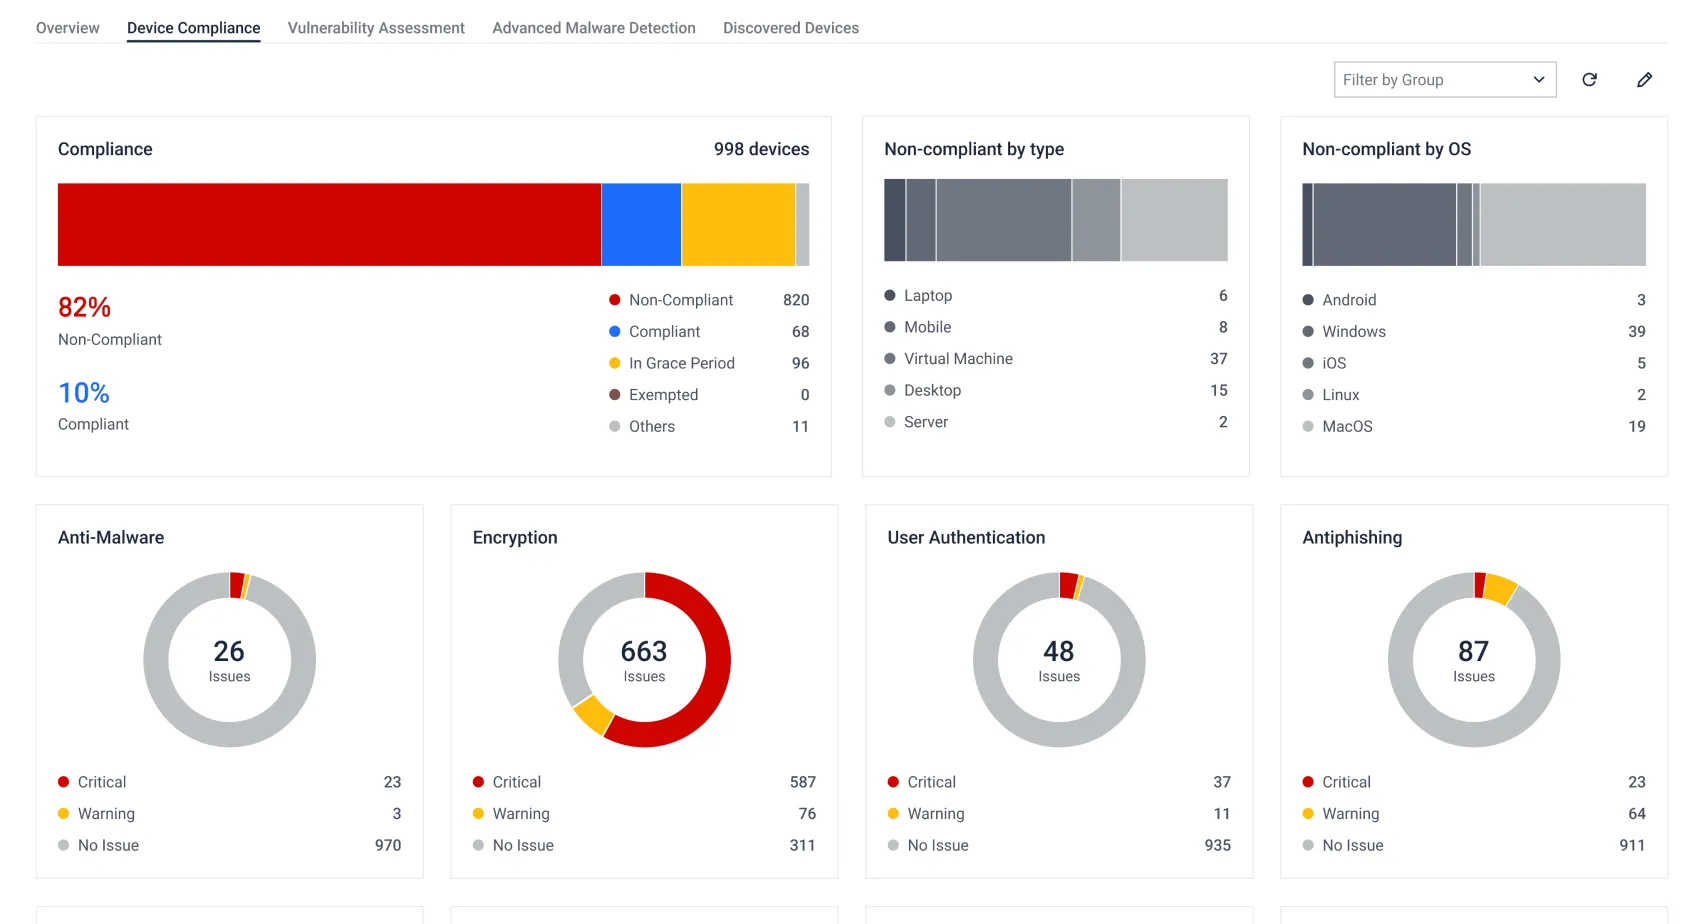
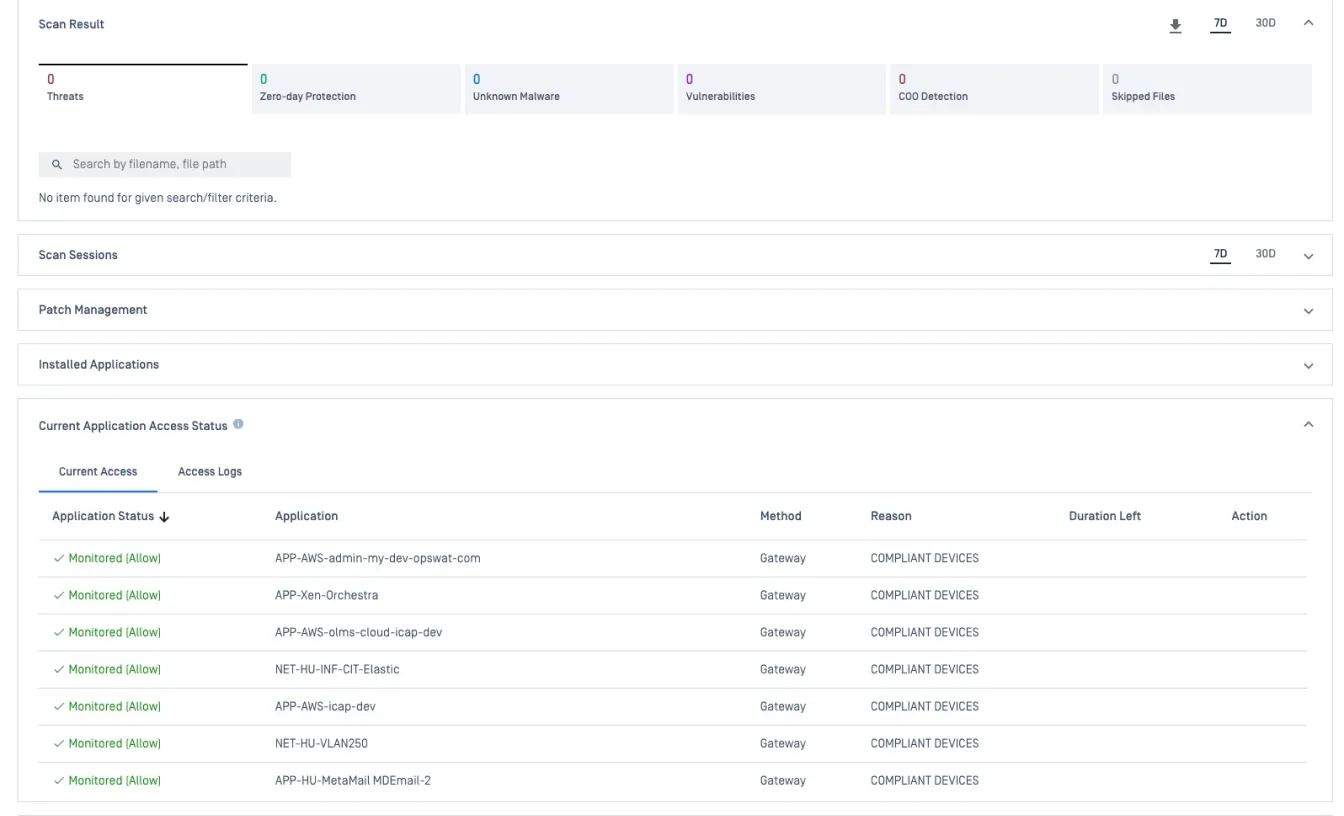
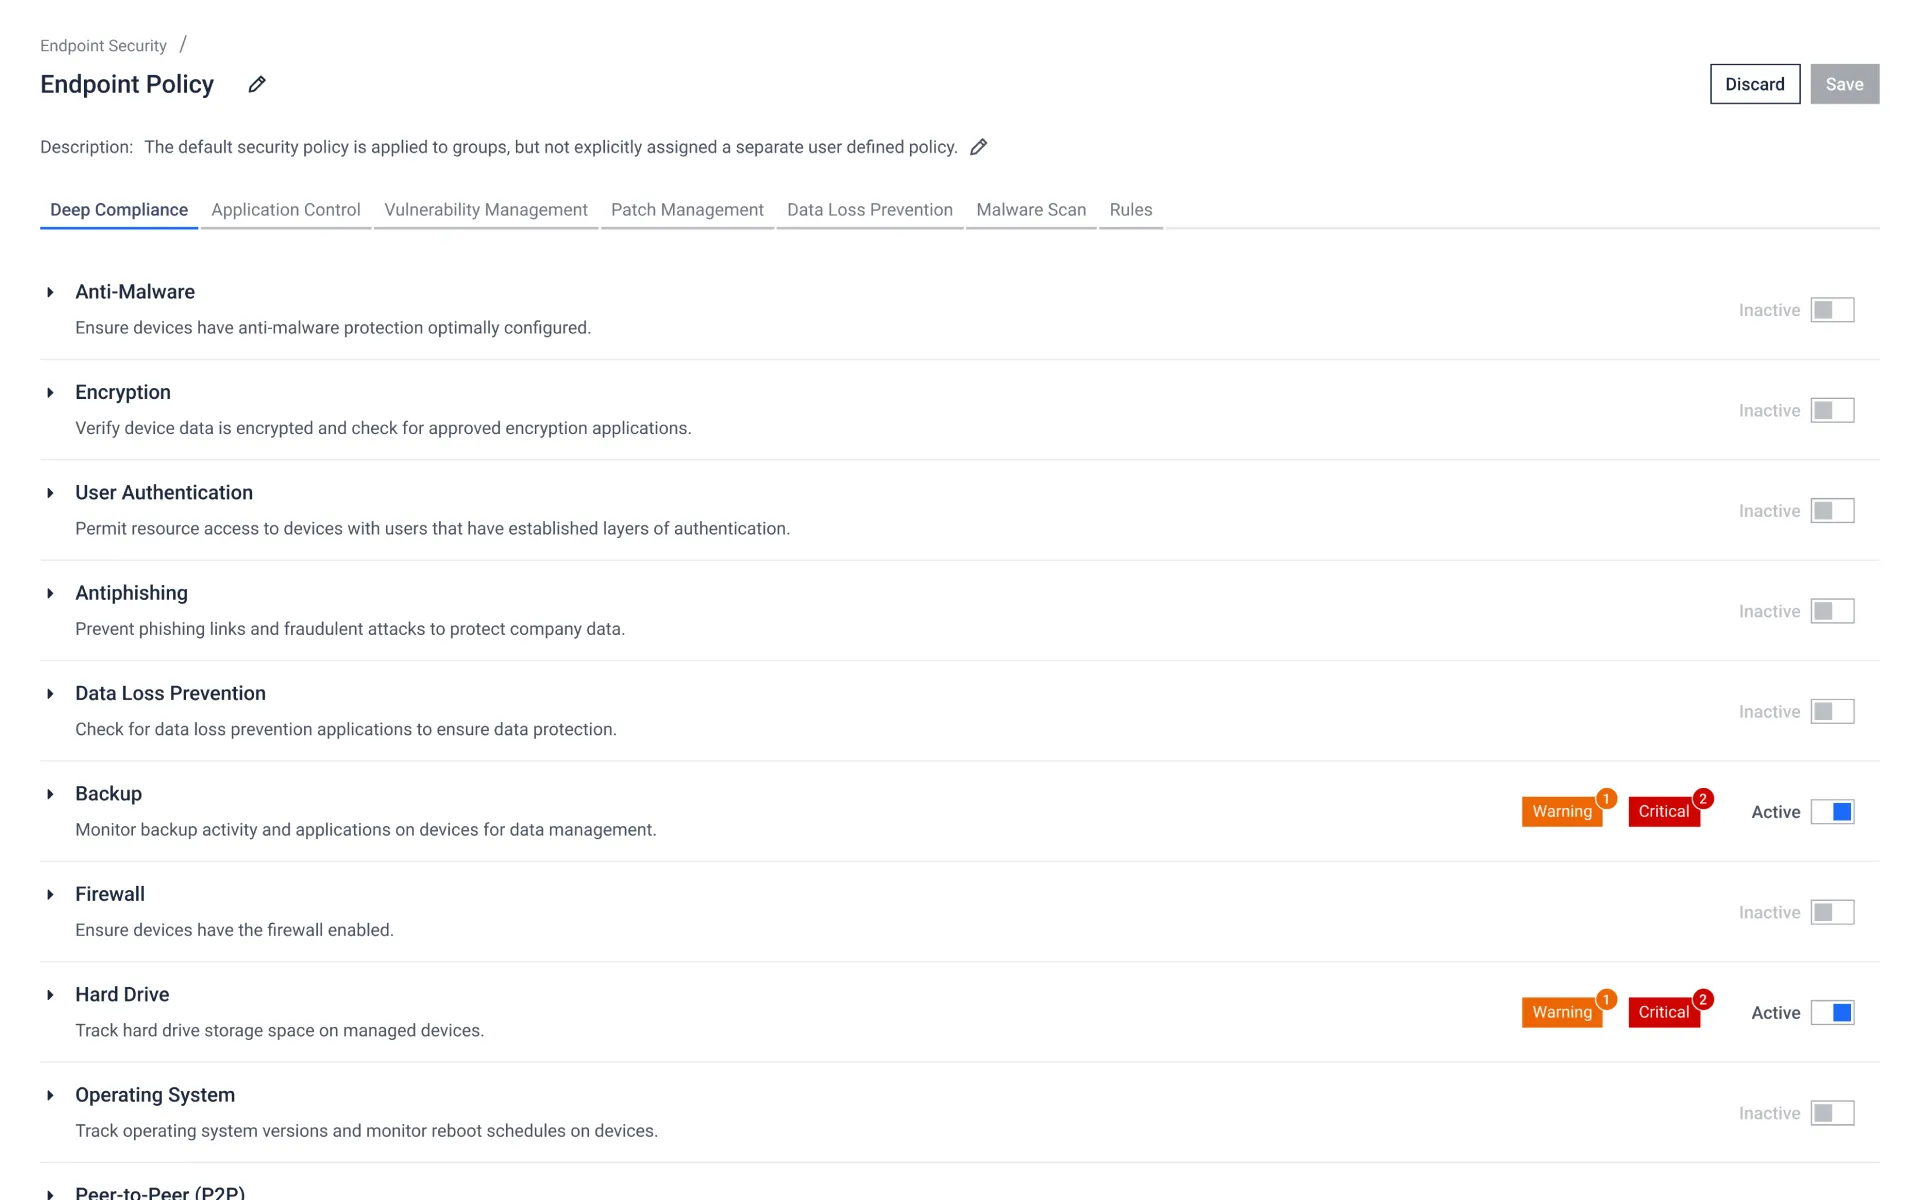
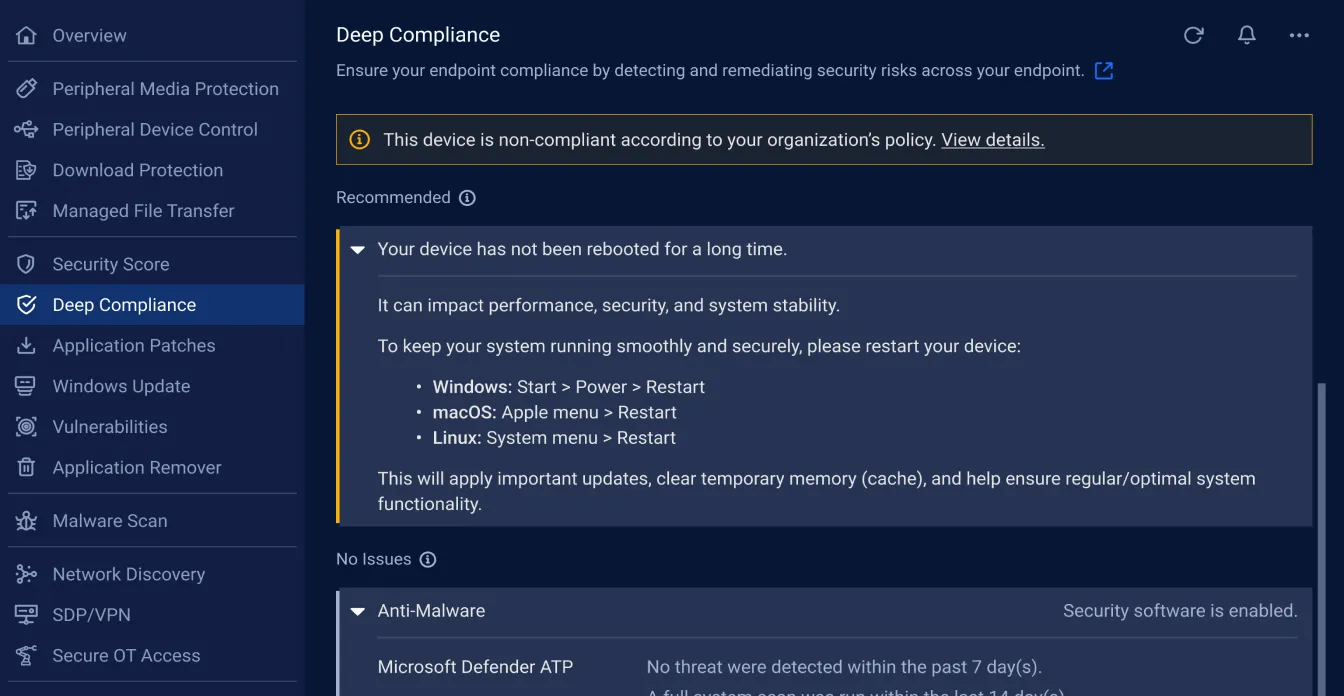
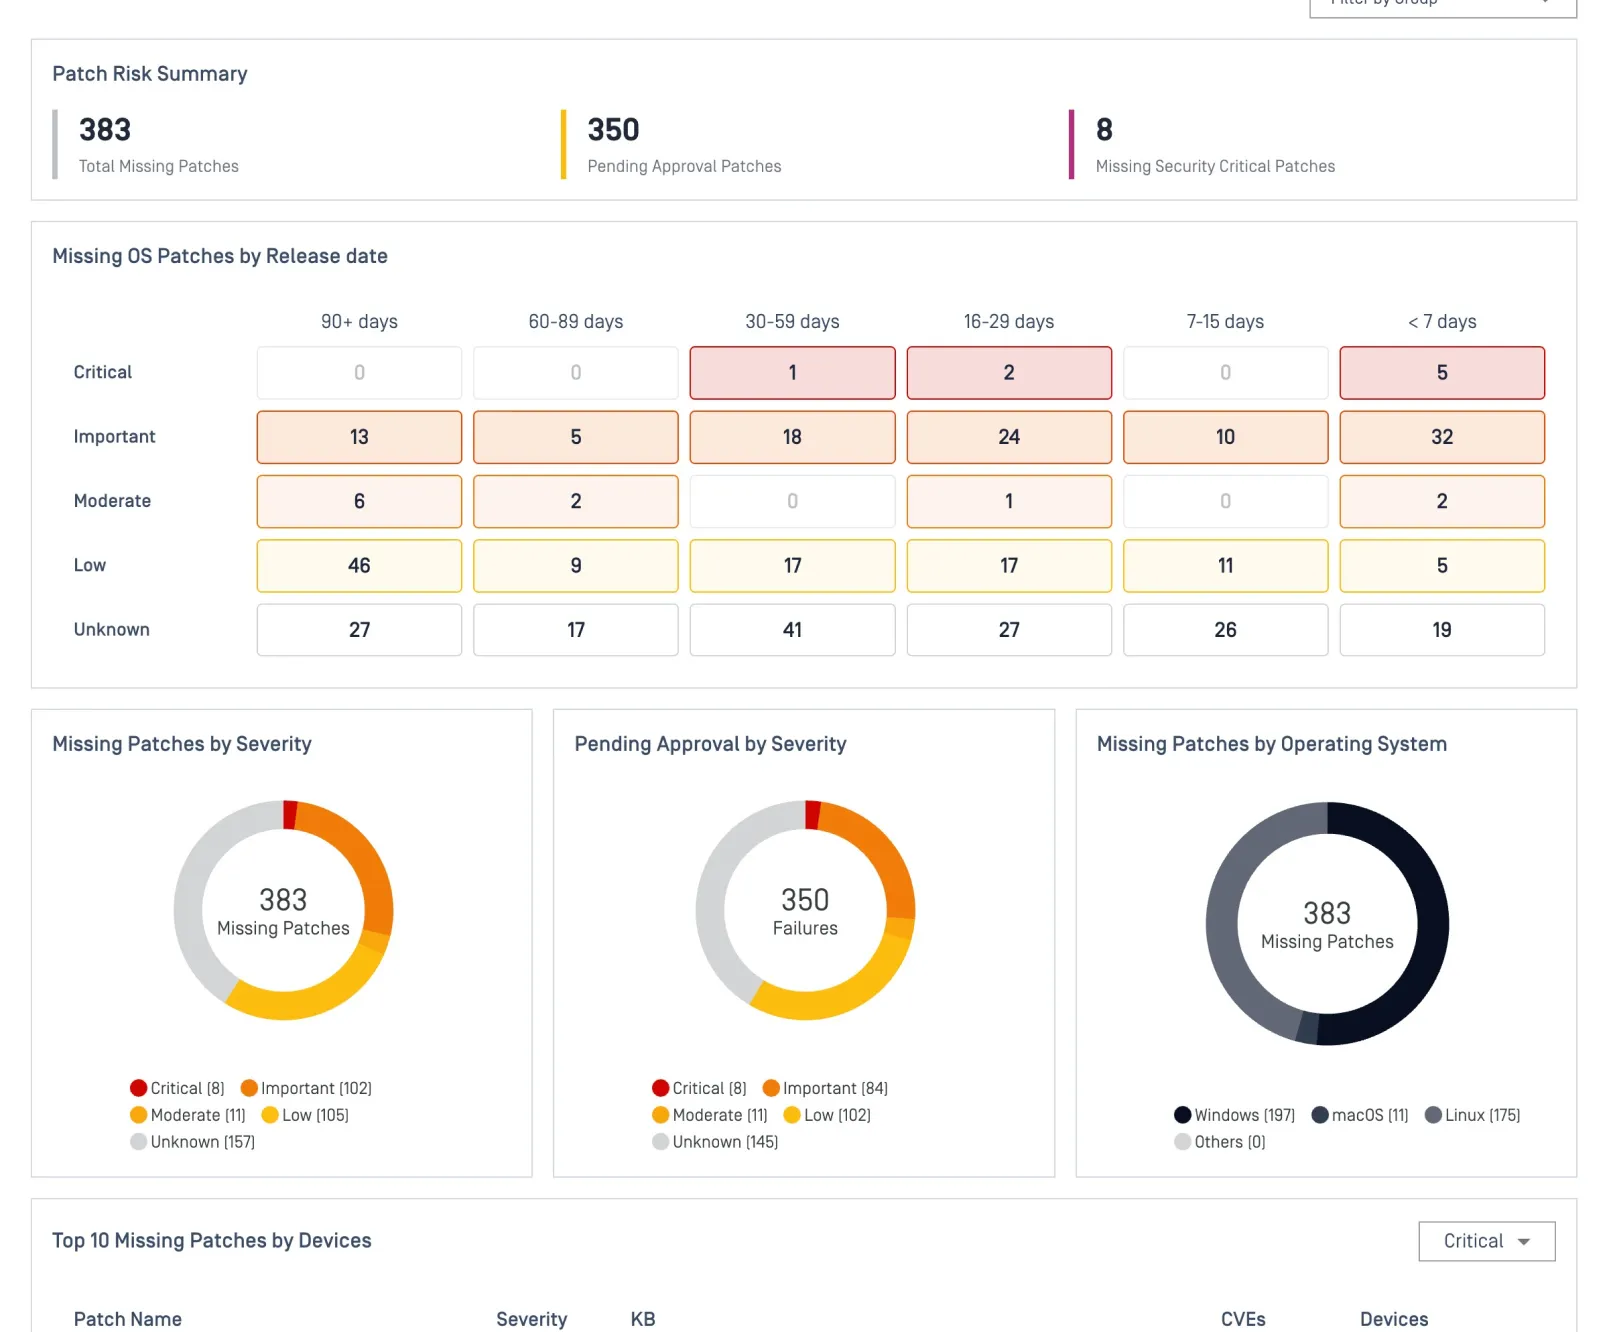
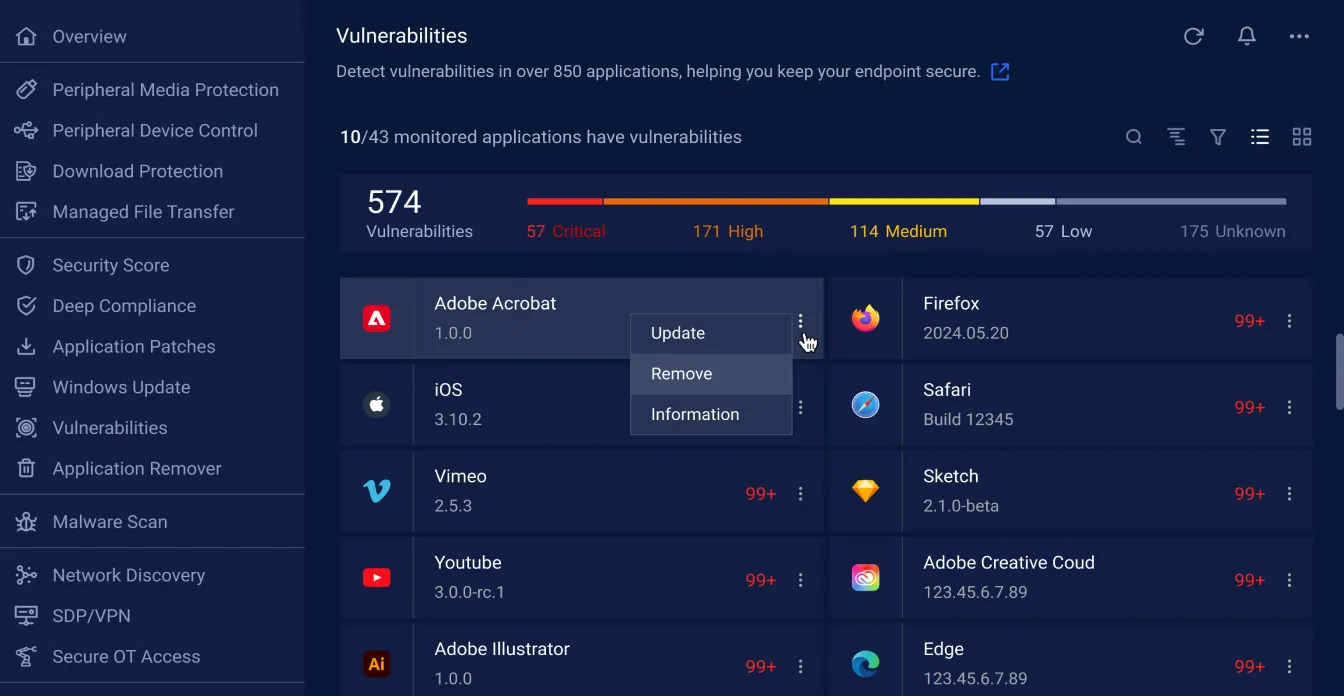
Vulnerabilități actualizate și Patch Management
Identificați vulnerabilitățile cunoscute din baza de date CVE și stabiliți prioritățile pentru remedierea acestora folosind sistemul de evaluare propriu al OPSWAT, dezvoltat pe baza experienței acumulate în protejarea a peste 100 de milioane de terminale. Optimizați gestionarea patch-urilor înainte ca vulnerabilitățile să devină exploatări.
Remediere automatizată și în regim de autoservire
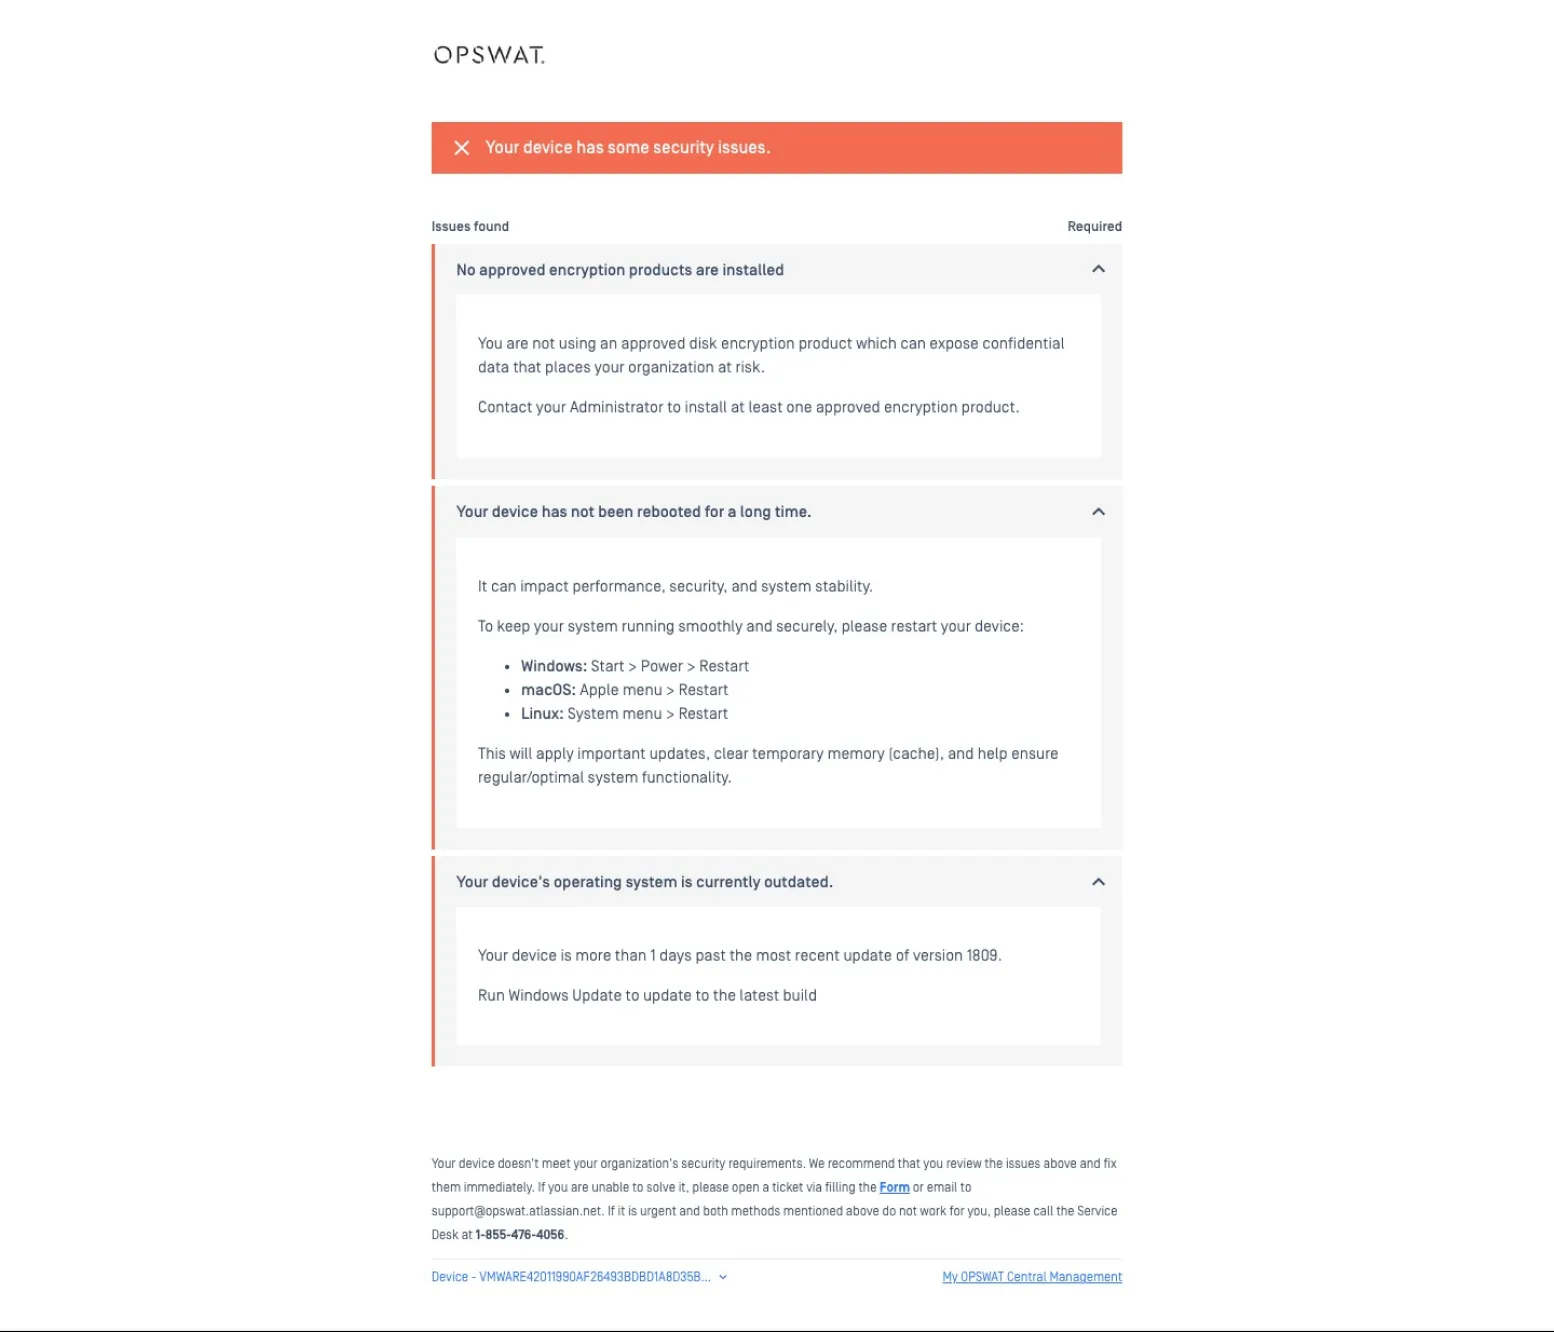
Utilizatorii care folosesc dispozitive neconforme sunt redirecționați către o pagină de autoservire care conține instrucțiuni specifice privind măsurile exacte care trebuie luate. Măsurile de remediere obișnuite, precum actualizarea definițiilor antivirus, activarea firewall-urilor și eliminarea aplicațiilor nedorite, pot fi complet automatizate.
Device-Aware Network Access Control
Obțineți identificarea precisă a dispozitivelor și asigurarea conformității în timp real în întreaga rețea. Blocați încercările de conectare neautorizate și aplicați segmentarea pentru a plasa dispozitivele IoT în grupul corespunzător.
- My OPSWAT Central Management
 MetaDefender Endpoint
- My OPSWAT Central Management


- My OPSWAT Central Management


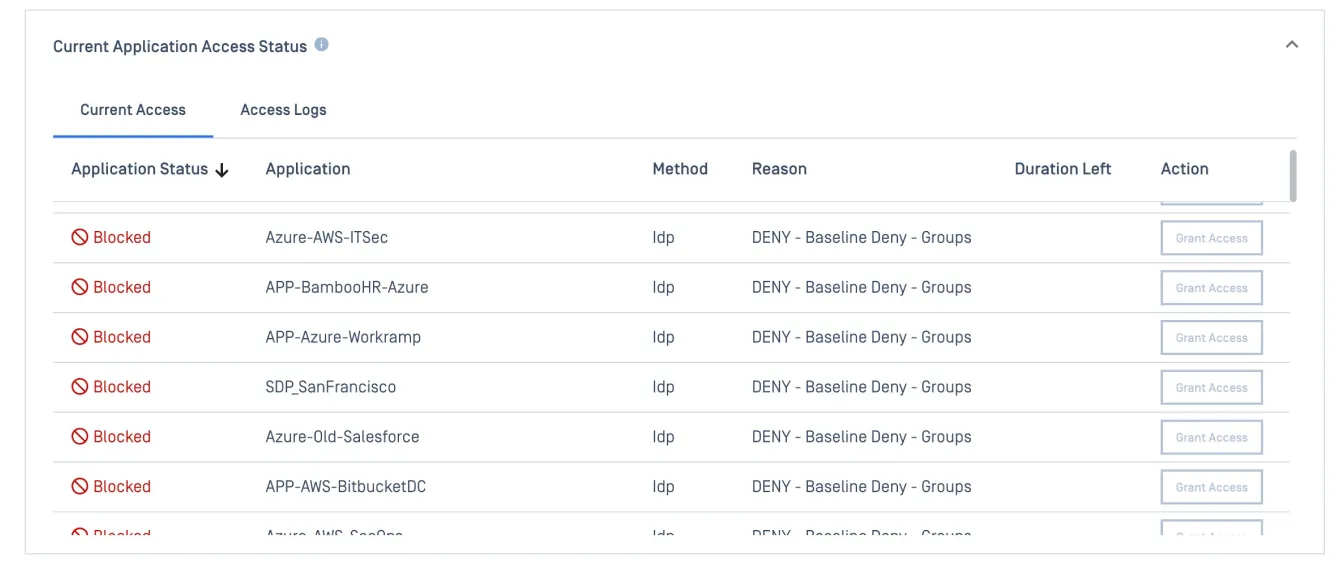
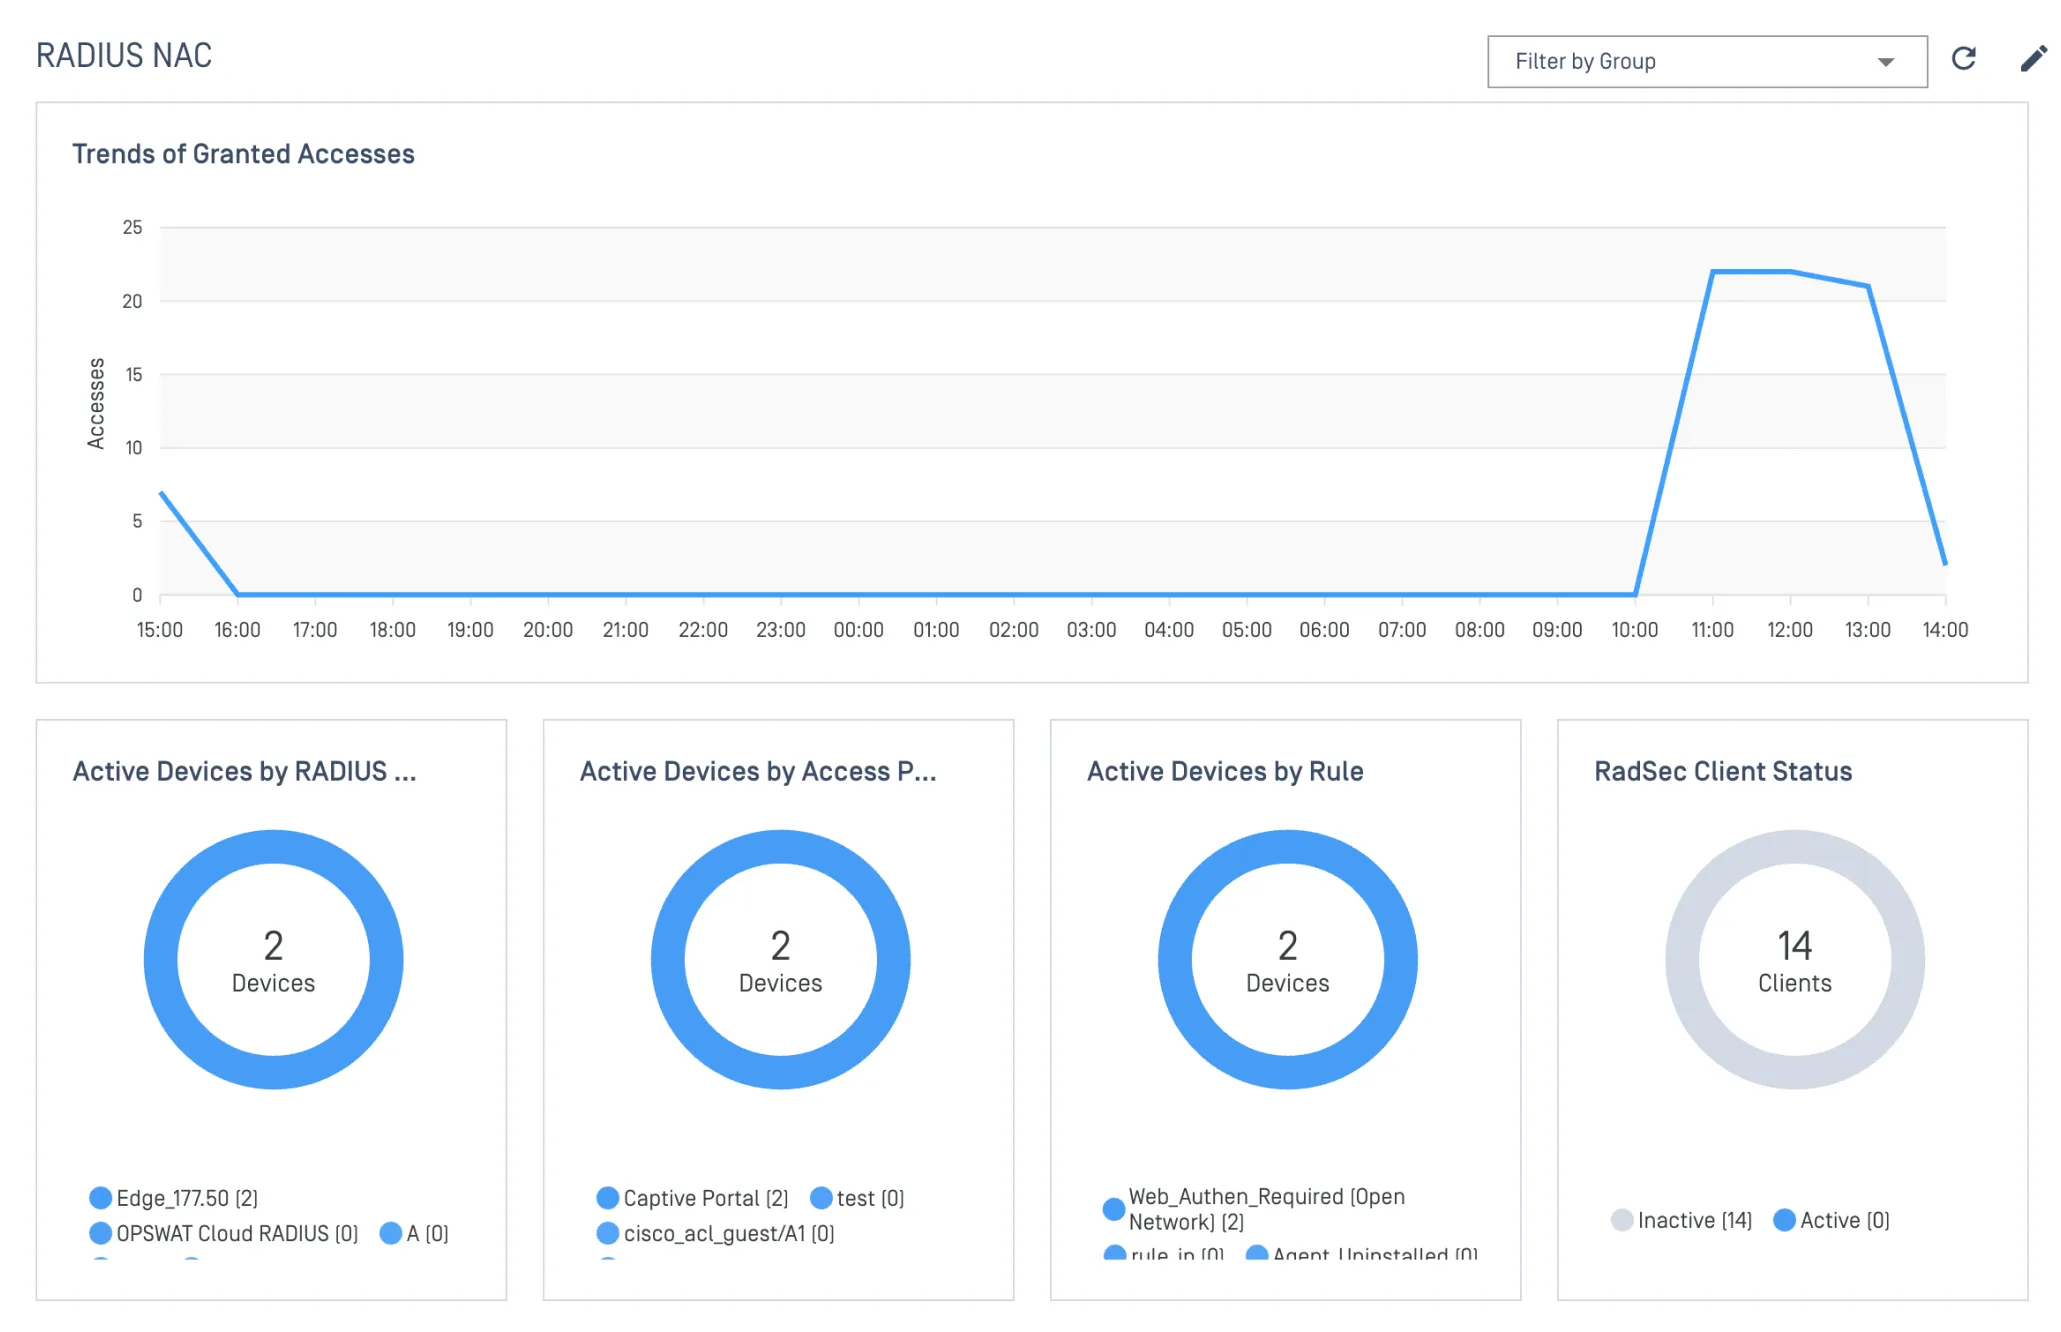
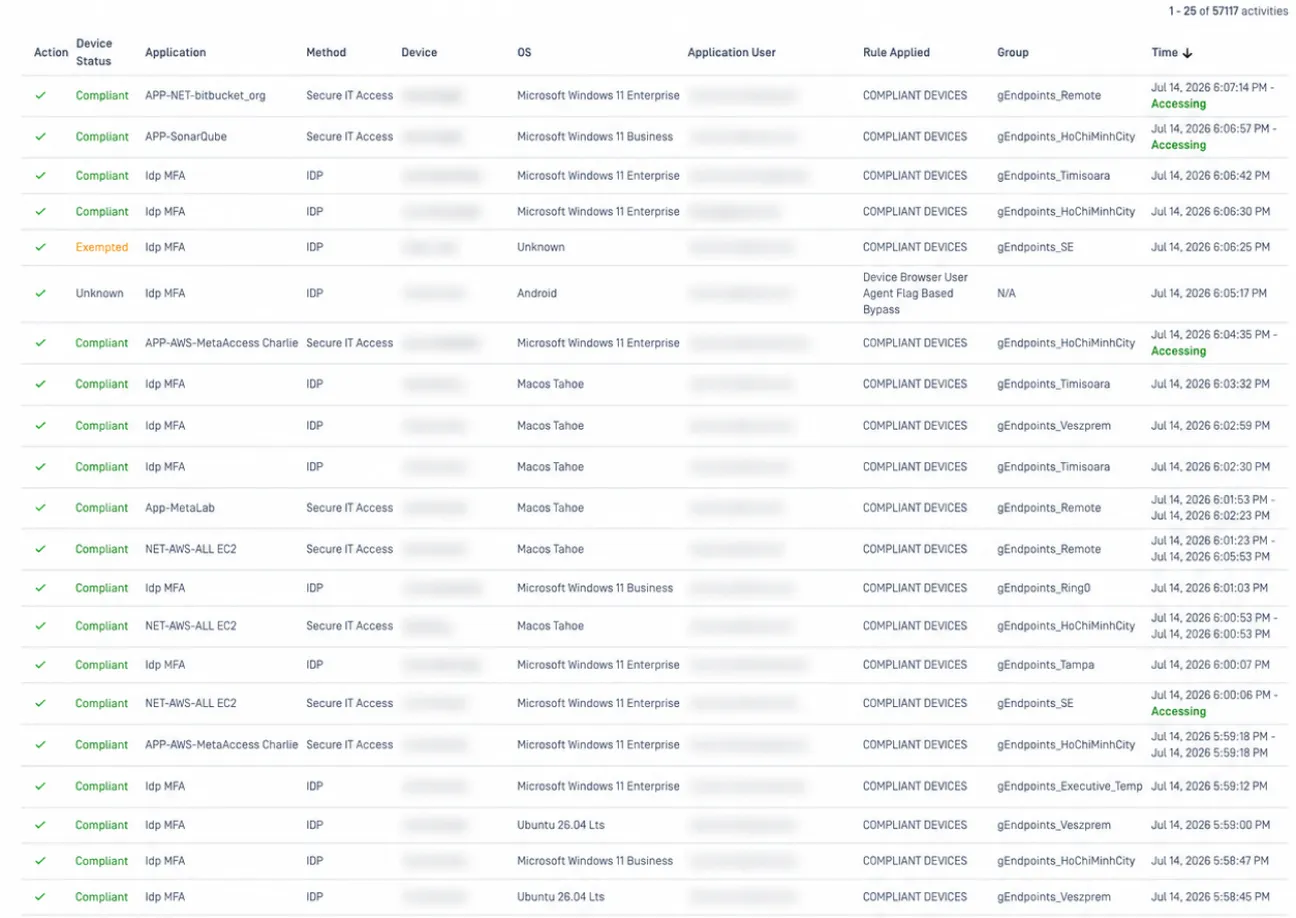
Alegeți metoda de acces care se potrivește arhitecturii dvs.
My OPSWAT Central Management asigură că numai dispozitivele autorizate și conforme pot accesa aplicațiile și rețelele dumneavoastră, indiferent de mediu sau de metoda de acces.
Acces de tip „zero-trust” la nivel de aplicație
Resursele protejate rămân ascunse până când verificările privind identitatea și conformitatea dispozitivelor sunt finalizate cu succes
Înlocuiți accesul VPN tradițional, de tip general, cu un model „zero trust” la nivel de aplicație. Aplicațiile protejate rămân invizibile pentru dispozitivele neautorizate; accesul este acordat numai după verificarea identității și a conformității.
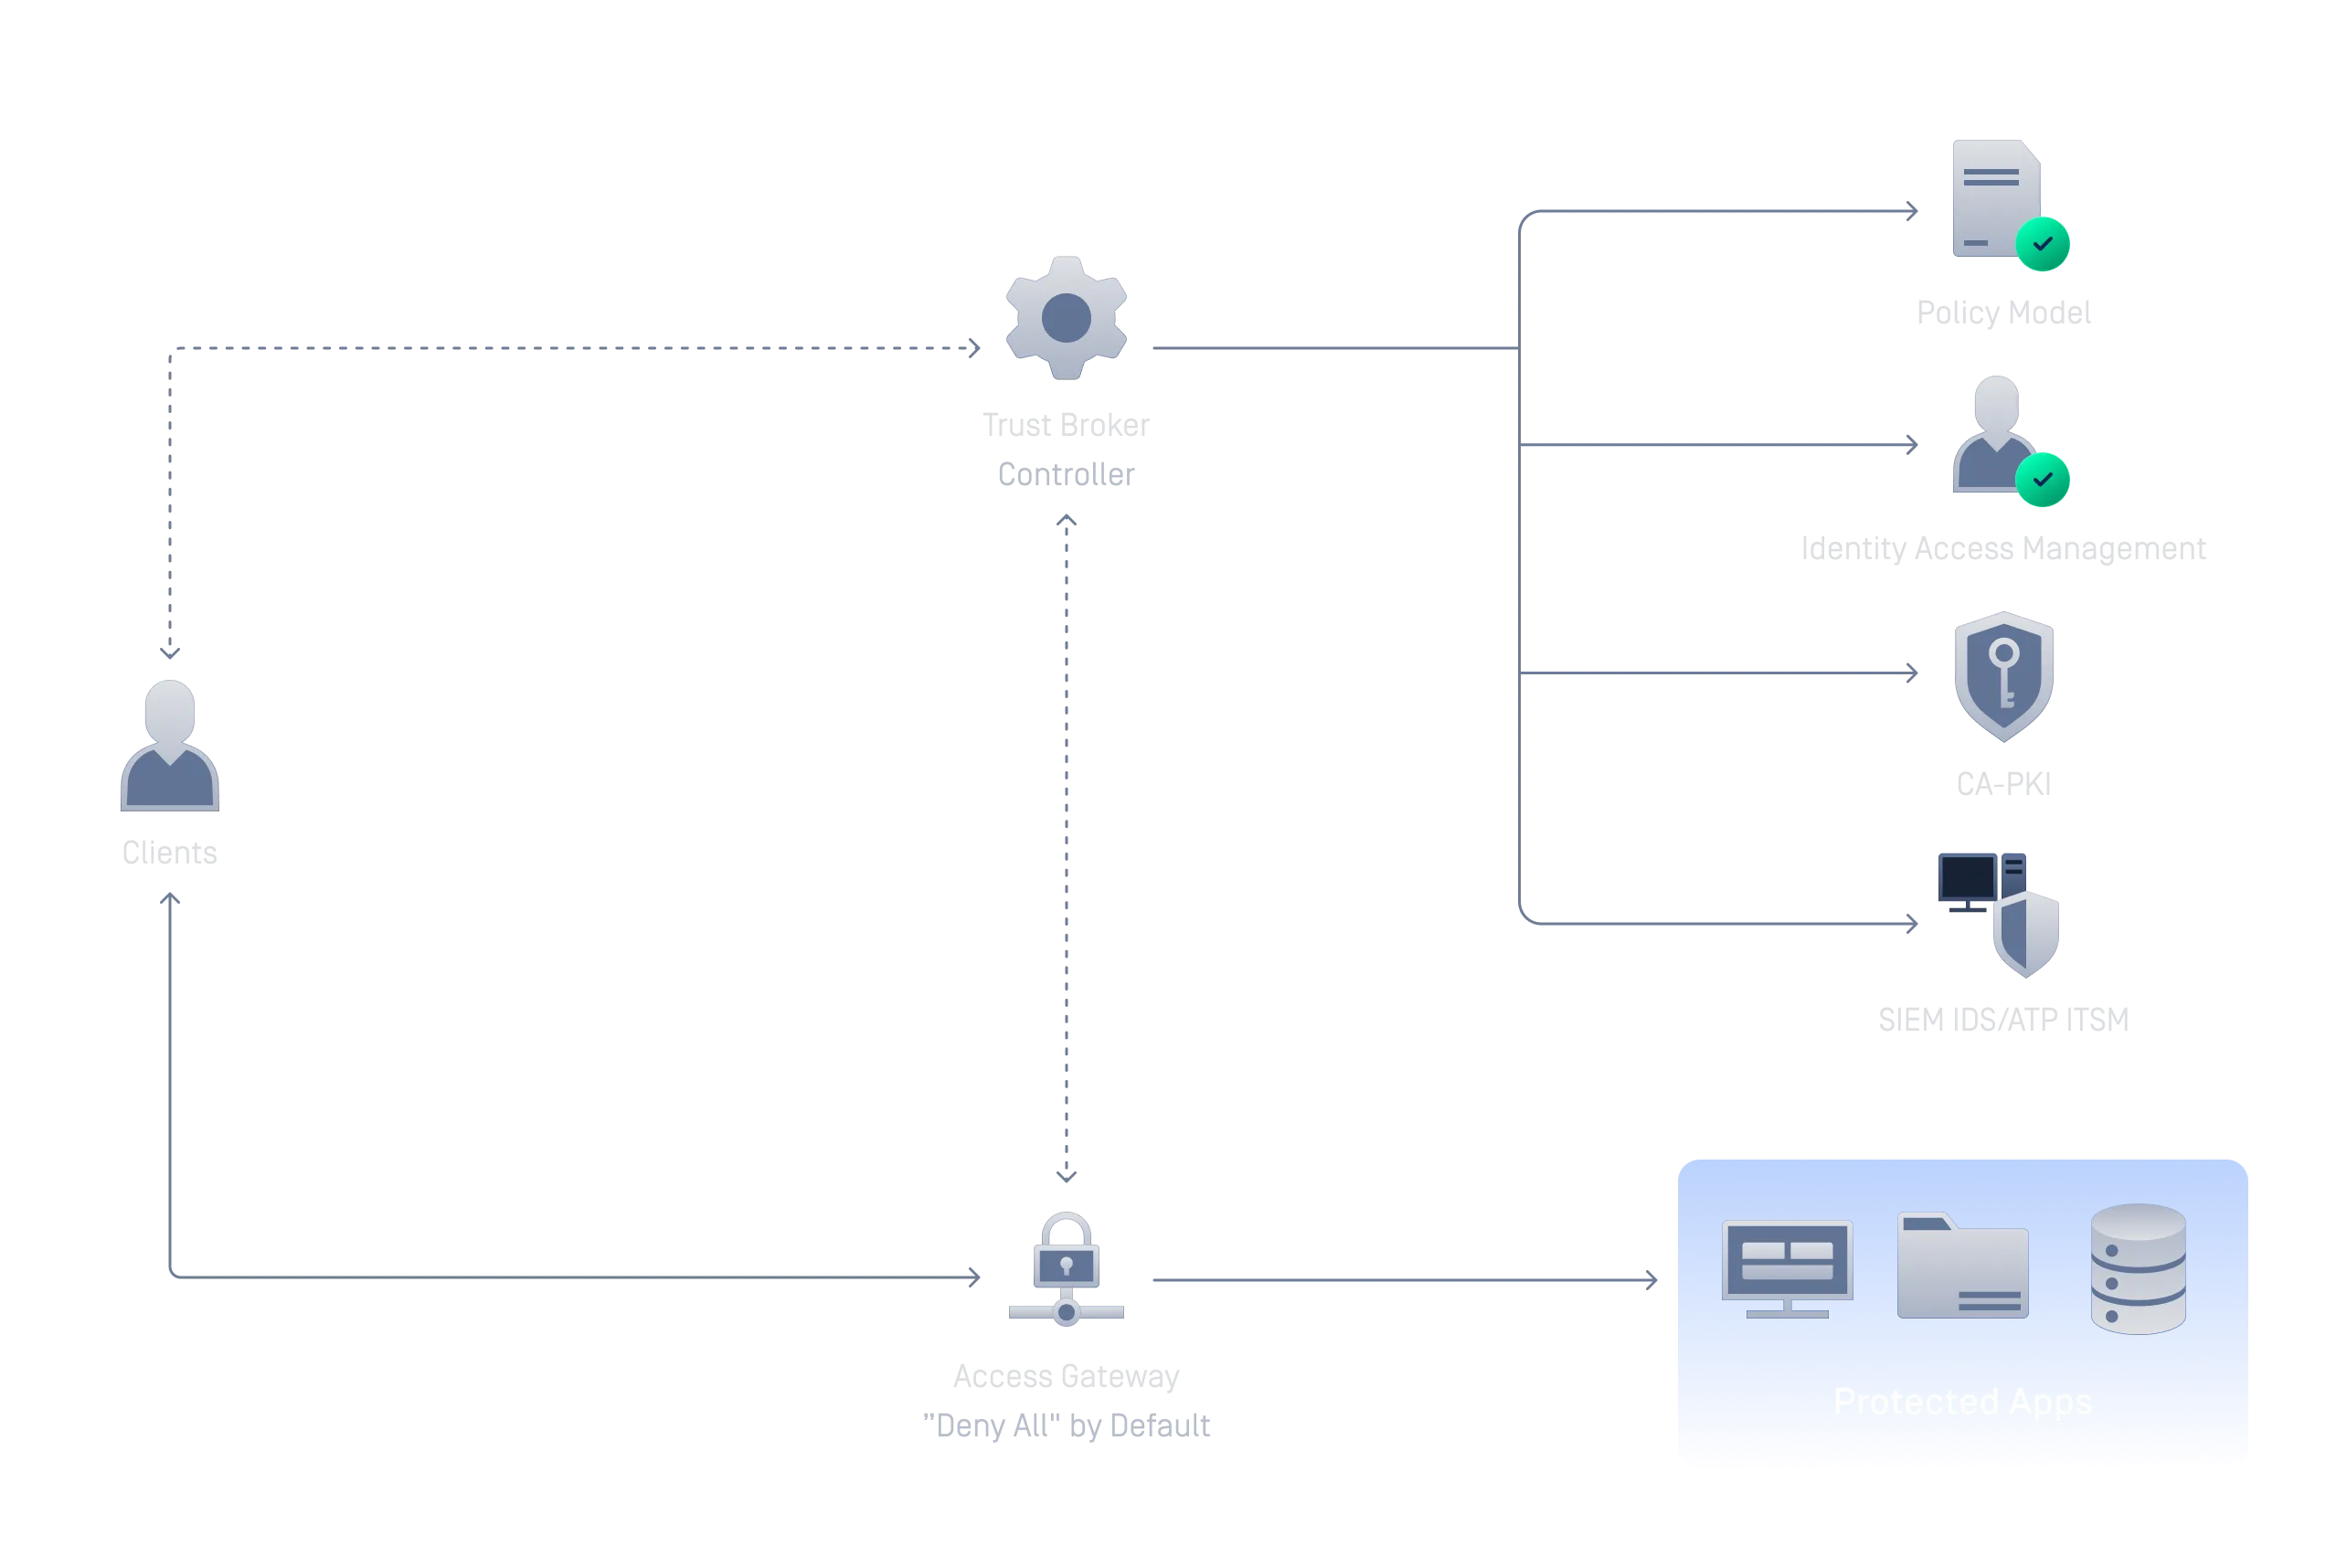
Autentificare unică cu acces pe dispozitive verificate
Conectați-vă furnizorul de identitate existent pentru a implementa autentificarea unică (SSO) în toate aplicațiile companiei, verificându-se conformitatea dispozitivului la fiecare autentificare, nu doar datele de autentificare.
MFA care verifică dispozitivul, nu doar utilizatorul
Autentificarea multifactorială (MFA) standard verifică două niveluri: datele de autentificare și un al doilea factor. Autentificarea multifactorială IdP de la OPSWAT adaugă un al treilea nivel, verificând starea de funcționare și conformitatea dispozitivului. Dispozitivele neconforme sunt blocate chiar și în cazul unor date de autentificare valide, iar utilizatorii sunt îndrumați să remedieze singuri problemele.
Secure Acces la desktopurile virtuale
Asigurarea conformității dispozitivelor în mediile Omnissa Horizon
Asigurați conformitatea dispozitivelor înainte de lansarea sesiunilor de desktop virtual și a aplicațiilor publicate. Doar terminalele care trec verificările de conformitate pot accesa mediul Omnissa Horizon.
Network Access Control automat pentru fiecare dispozitiv
Verificați automat fiecare dispozitiv care încearcă să acceseze rețeaua dvs. și aplicați politicile de acces în timp real. Creați profiluri pentru dispozitive cu sau fără agent, controlați accesul în funcție de identitate, tipul dispozitivului, locație și starea de securitate și implementați soluția ca serviciu SaaS nativ în cloud, hibrid sau complet local pentru medii izolate fizic.
Află mai multe despre MetaDefender NAC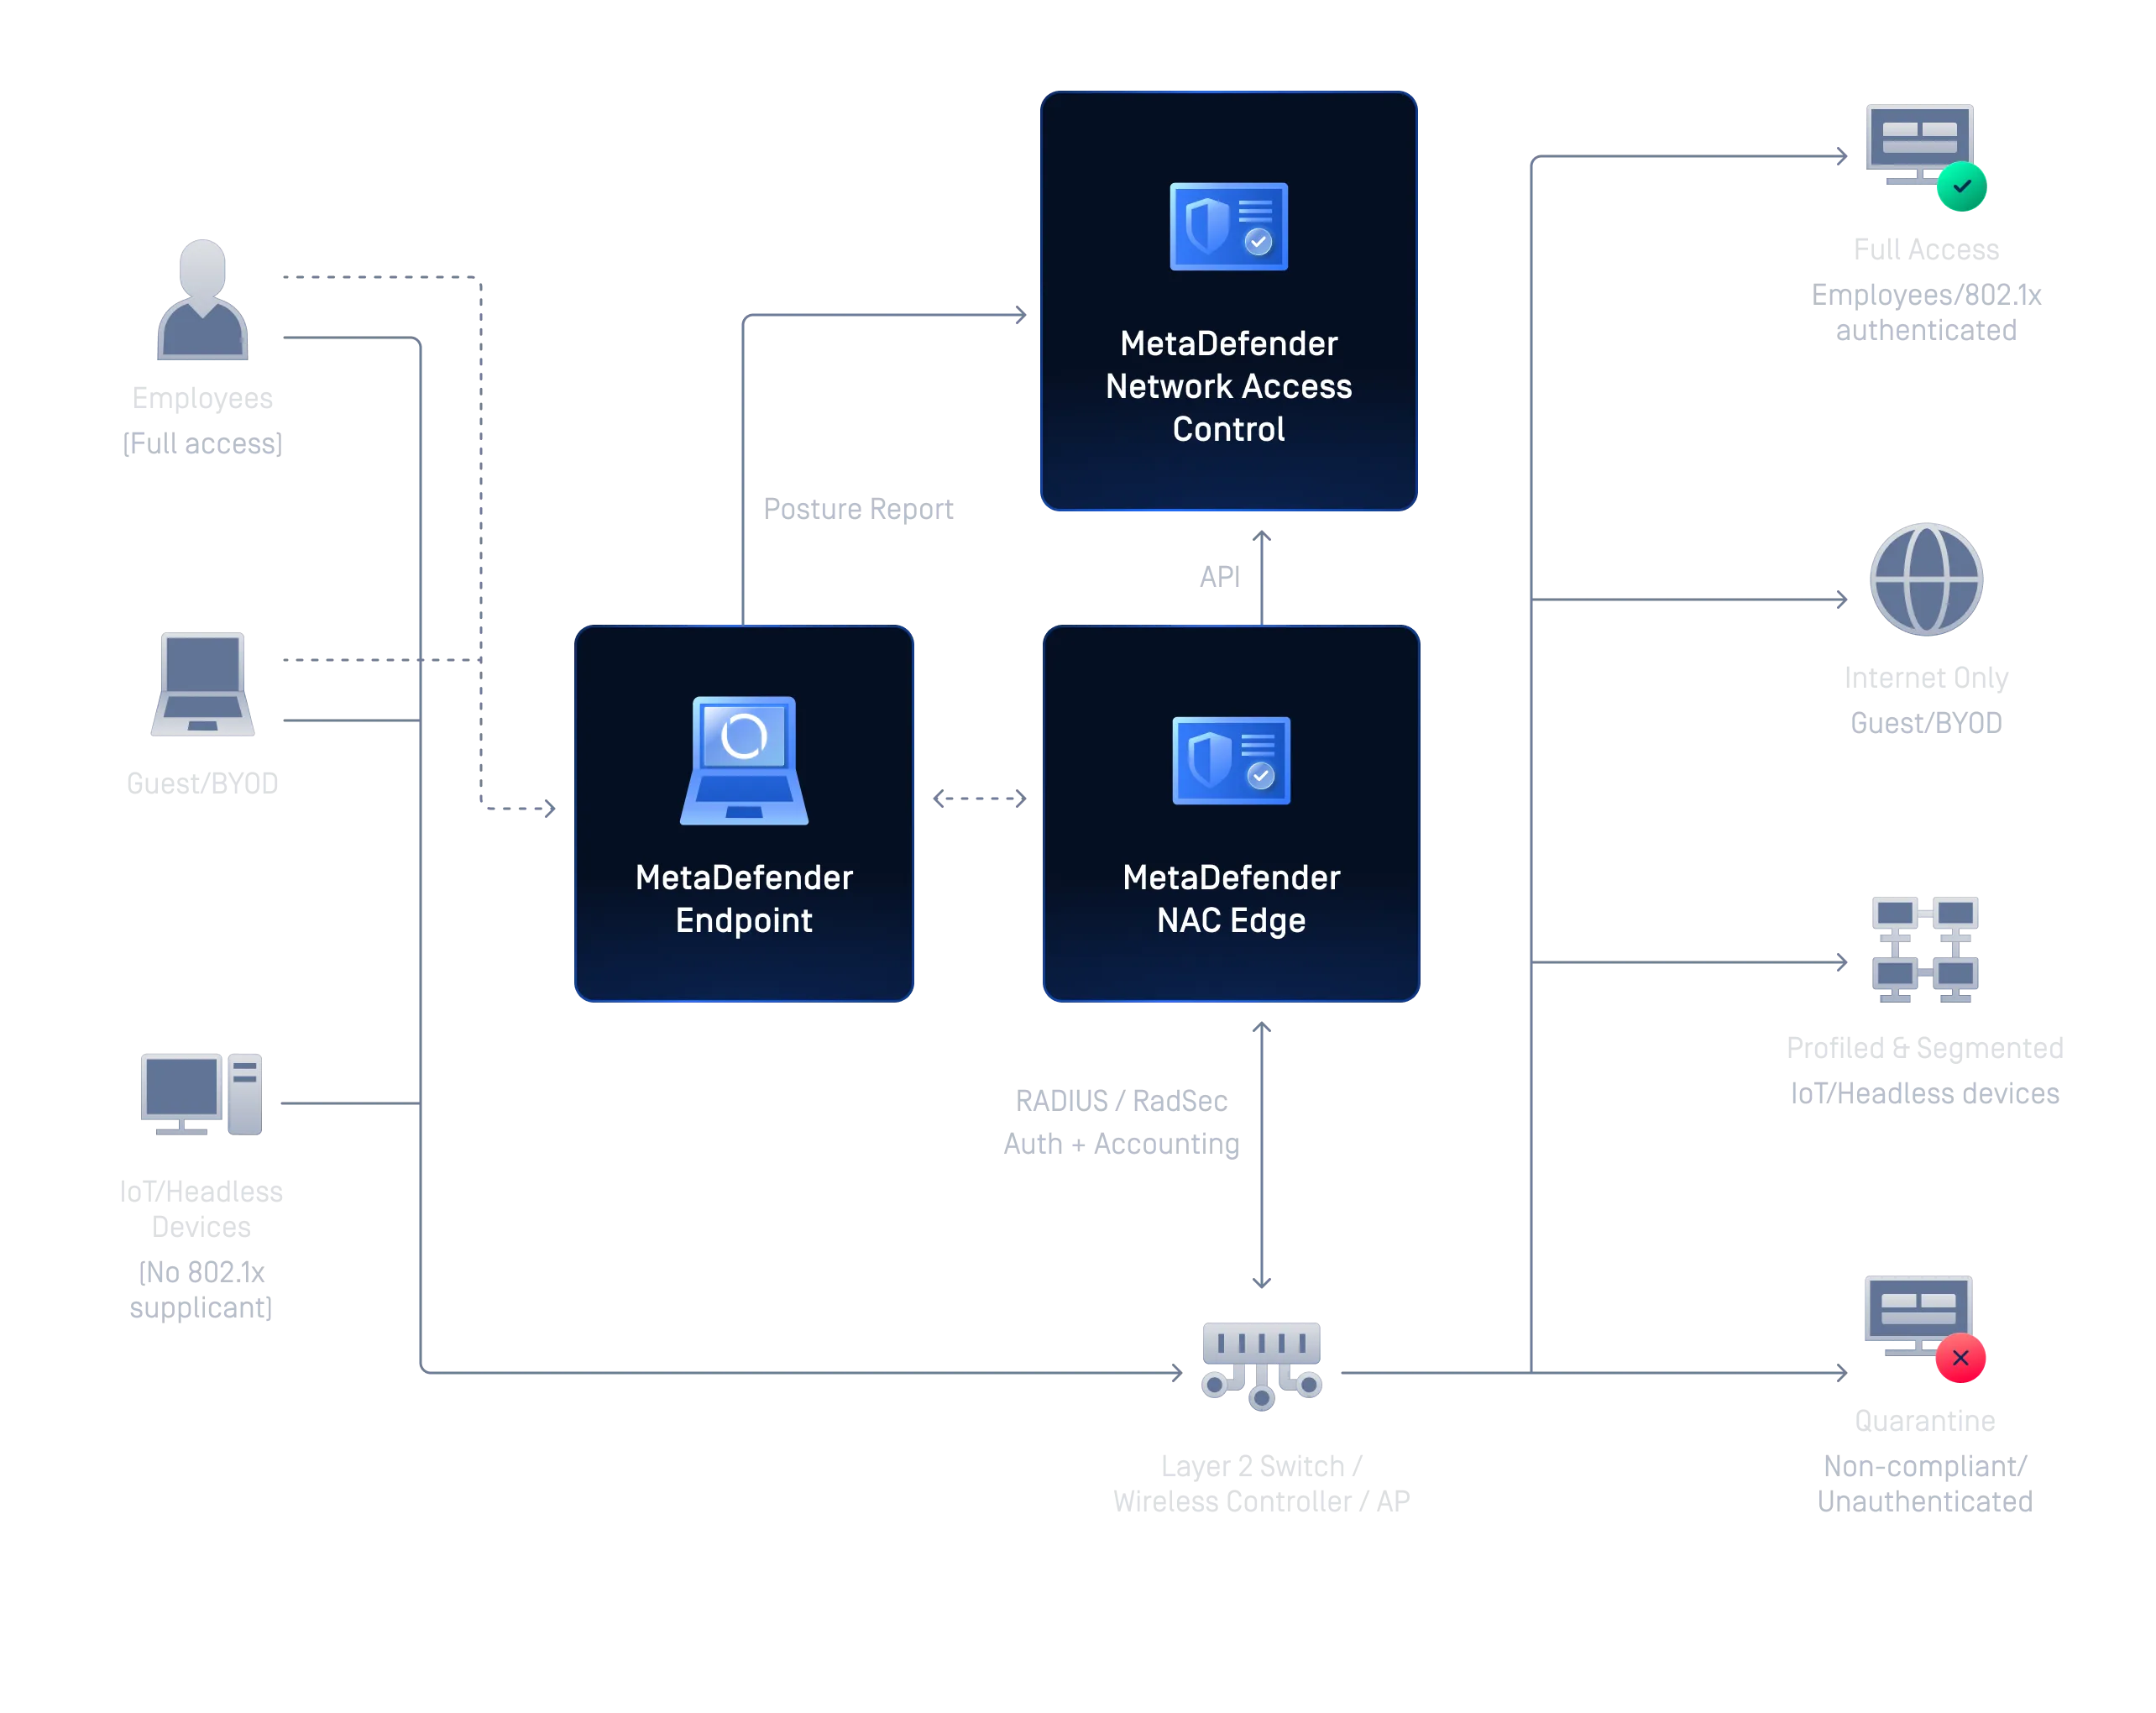
Funcționează cu stiva pe care o folosiți deja
Conectați furnizorii de identitate existenți, autentificarea multifactorială (MFA) și infrastructura de desktopuri virtuale fără a modifica infrastructura „
” sau a înlocui ceea ce funcționează deja.
Recunoscută de echipele de securitate din sectoarele reglementate d
OPSWAT este ales de peste 2.100 de organizații din întreaga lume pentru a le proteja datele, resursele și rețelele critice împotriva amenințărilor provenite de l
e dispozitive și fișiere.
- „Odată ce agenții au fost implementați, am reușit să verificăm rapid securitatea a peste 70.000 de dispozitive ale utilizatorilor la distanță înainte ca aceștia să acceseze rețeaua noastră, fără a afecta productivitatea.”Miroslav SklanskyȘef al departamentului de tehnologie de securitate a informațiilor, EPAM
- „Un produs excelent. Asistență de calitate. Avem o imagine mai clară și mai sigură asupra stării noastre de securitate și a riscurilor potențiale cu care ne-am putea confrunta.”Stephen WaltersManager de infrastructură, Genesis Investment Management
- „Având în vedere că furnizorii externi accesează zilnic sistemele noastre, implementarea unui sistem de autentificare riguros, fără excepții, a fost o necesitate, nu o opțiune. Tehnologia OPSWATgarantează că numai dispozitivele conforme se pot conecta la resursele noastre din cloud.”Inginer de securitate senior
Secure Acces la toate punctele de conectare digitale
Adaptați-vă arhitectura „zero-trust” pentru a răspunde cerințelor practice ale echipelor corporative distribuite și ale mediilor industriale sensibile.
Sprijinirea forței de muncă care lucrează de la distanță în cadrul programului „ Secure ”
Verificați starea dispozitivelor angajaților în timp real înainte de a acorda acces la orice aplicație sau resursă de rețea. Dispozitivele care nu trec verificările de conformitate sunt blocate sau redirecționate automat către procesul de remediere automată.
Protejați-vă infrastructura critică împotriva dispozitivelor neautorizate
Realizați profilarea fiecărui dispozitiv care intră în locațiile infrastructurii dvs. industriale și critice, cum ar fi laptopurile contractorilor, dispozitivele BYOD și echipamentele IoT, și alocați-l zonei de rețea corespunzătoare înainte de a i se acorda accesul. Implementarea la fața locului este pe deplin compatibilă cu locațiile izolate fizic (air-gapped).
Secure Fiecare dispozitiv înainte de a se conecta la rețeaua ta
Verificați identitatea dispozitivului, starea de securitate și conformitatea înainte de a acorda acces la rețea. Dispozitivele neautorizate sau neconforme sunt blocate automat, plasate în carantină sau redirecționate către un proces de remediere automată, contribuind astfel la prevenirea pătrunderii amenințărilor în rețea.
Pregătirea pentru auditul de conformitate
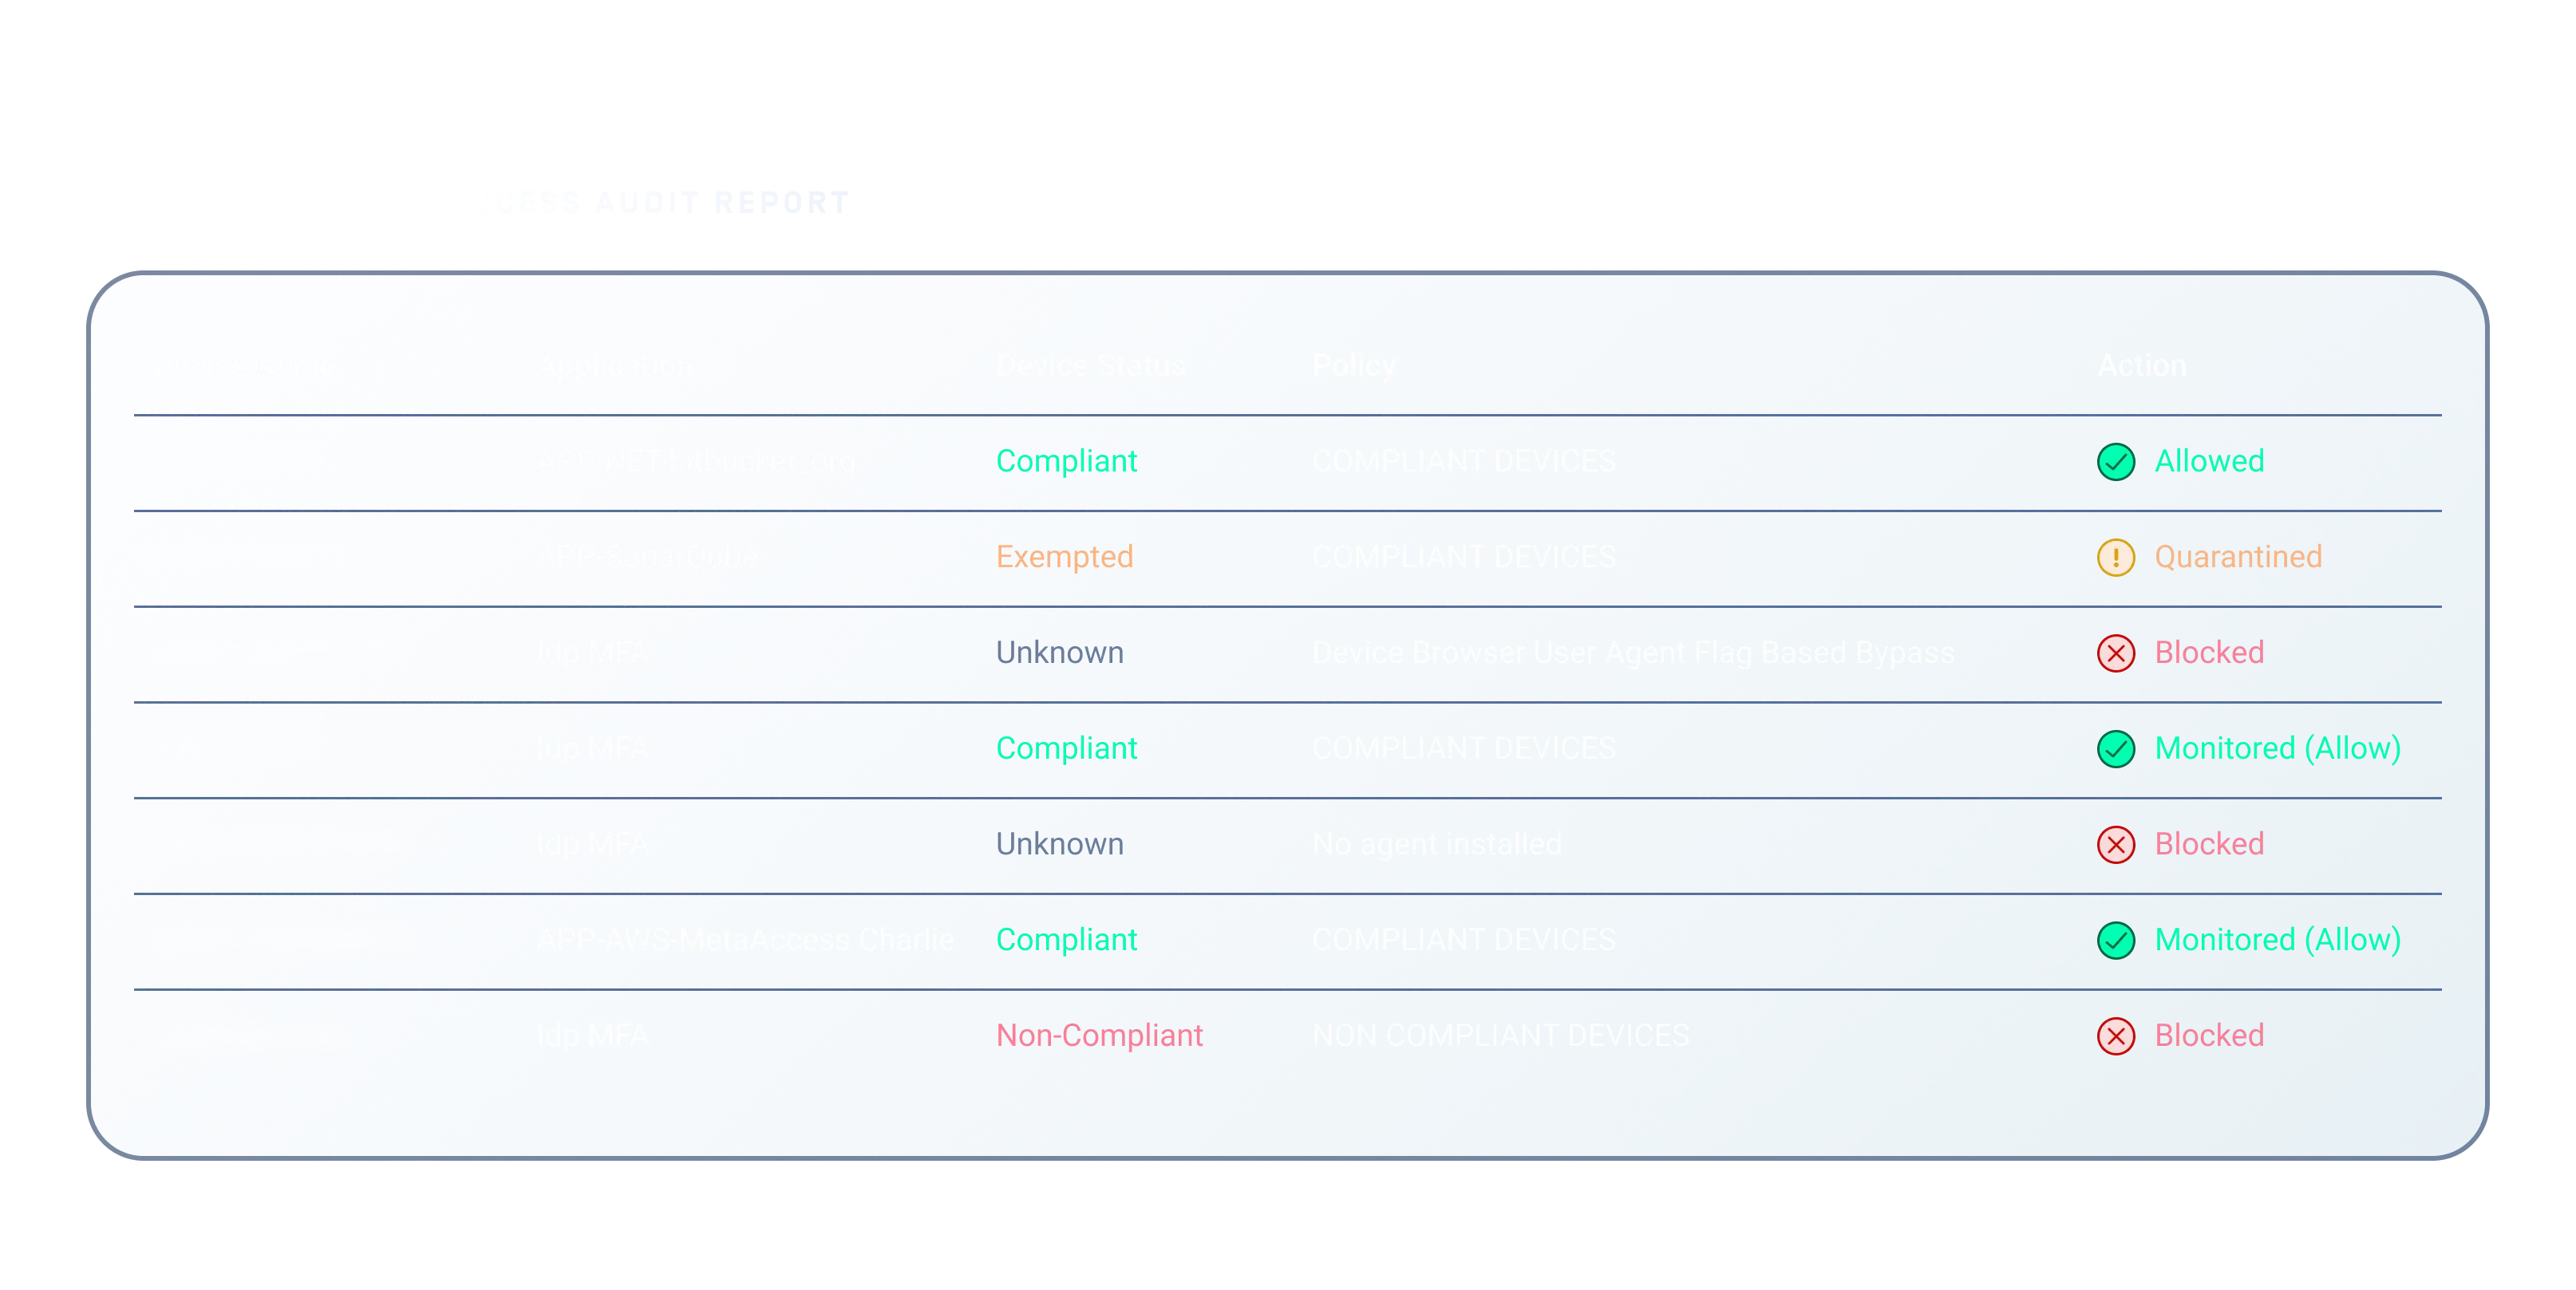
Păstrați jurnale de audit detaliate, rapoarte privind starea de securitate și înregistrări privind aplicarea politicilor pentru fiecare eveniment de acces, oferind auditorilor exact ceea ce au nevoie pentru a verifica conformitatea cu cadrele de reglementare precum PCI DSS, HIPAA, NIST 800-53, ISO 27001, FISMA, FedRAMP, FINRA, HITECH, SOX, CIS Controls, COBIT și SANS.
Resurse recomandate
Fișa My de dateCentral Management OPSWAT

My OPSWAT Central Management Documentație

Unificarea monitorizării echipamentelor în producția inteligentă cu ajutorul My OPSWAT Central Management

Producătorul european de energie regenerabilă își îmbunătățește securitatea cibernetică cu OPSWAT

Securizarea accesului la codul proprietar cu My OPSWAT Central Management: Povestea unui dezvoltator de jocuri de top

EPAM asigură accesul Secure și securitatea fișierelor cu ajutorul soluțiilor My OPSWAT Central Management MetaDefender Cloud

Ping Identity și OPSWAT securitatea accesului cu DaVinci și My OPSWAT Central Management

Omnissa consolidează securitatea și conformitatea în accesarea Horizon VDI cu ajutorul soluției My OPSWAT Central Management
0 rezultate. Vă rugăm să încercați din nou.
Întrebări frecvente
SDP acordă acces pe bază de cerere, cu drepturi minime, numai după ce verificările de identitate și de conformitate sunt trecute cu succes. Spre deosebire de rețelele VPN tradiționale, care oferă acces extins la rețea odată ce conexiunea este stabilită, tehnologia „ SDP ” limitează accesul utilizatorilor doar la resursele de care au nevoie, reducând semnificativ suprafața de atac și riscul de mișcare laterală.
O rețea VPN asigură conectivitatea odată ce utilizatorul se autentifică; tehnologia ZTNA standard adaugă o verificare de bază a stării de securitate. Tehnologia „ OPSWAT ” verifică în detaliu conformitatea dispozitivului înainte de acordarea accesului și în mod continuu după aceea, astfel încât o autentificare validă efectuată de pe un dispozitiv compromis va fi totuși blocată.
My OPSWAT Central Management detectează modificarea în timp real. În funcție de configurarea politicii, sistemul va izola imediat sesiunea sau va ghida utilizatorul prin pași automatizați de remediere, pe care acesta îi poate efectua singur. Odată ce dispozitivul îndeplinește cerințele politicii, accesul este restabilit automat, reducând astfel încărcarea serviciului de asistență și menținând productivitatea utilizatorilor.
Nu. Aveți două opțiuni: să înlocuiți VPN-ul dvs. vechi cu soluția noastră de acces de nouă generație „ SDP ” sau să păstrați soluția actuală, adăugând un strat suplimentar la IdP și MFA pe care le utilizați deja.
Da, atât prin metode cu agent, cât și fără agent. Controlul accesului la rețea la sediu (MetaDefender NAC ) se realizează fără agent, prin detectarea și profilarea dispozitivelor direct din rețea; verificările mai aprofundate ale dispozitivelor finale și la distanță utilizează un agent ușor și ușor de eliminat pentru dispozitivele gestionate și cele BYOD, cu o verificare rapidă a conformității înainte de acordarea accesului.
