Dezinfectarea unui fișier Microsoft Office înseamnă aplicarea a zeci de proceduri de protecție asupra acestuia. Abordarea convențională presupune ca fiecare procedură de protecție să citească integral documentul și să continue să citească același document de fiecare dată când se aplică protecția.
Tehnologia Deep CDR™ citește fiecare document o singură dată și execută toate operațiunile de procesare în cadrul aceleiași treceri. Această metodă accelerează de două ori timpul de procesare a fișierelor Office de dimensiuni mari, menținând în același timp rezultate identice de curățare.
Taxa ascunsă a rigurozității
Dezinfectarea este concepută să fie minuțioasă. Tehnologia Deep CDR™ dezinfectă un document Microsoft Office prin aplicarea simultană a zeci de operațiuni: linkuri externe, obiecte încorporate, imagini și metadatele acestora, etichete inteligente și multe altele. Fiecare operațiune vizează o categorie specifică de amenințări și efectuează propria analiză și editare.
Fișierele Office moderne fac ca această verificare amănunțită să fie consumatoare de timp și de resurse. Un fișier Word sau Excel este un dosar comprimat. În interiorul acestuia se află fișiere text scrise în XML, un format structurat care descrie fiecare celulă, paragraf, imagine și link din document. Pentru a curăța fișierul, tehnologia Deep CDR™ trebuie să citească întregul cod XML. O foaie de calcul care ajunge sub forma unui fișier de 50 MB poate fi decomprimată într-o singură foaie care conține jumătate de gigabyte de cod XML.
Într-o configurație convențională a motorului, fiecare proces de prelucrare parcurge întregul pachet XML: o trecere pentru linkuri, alta pentru obiectele încorporate, alta pentru imagini și așa mai departe.
Costul de procesare crește odată cu fiecare măsură de protecție aplicată. Această „taxă ascunsă” se manifestă prin cozi mai lungi de fișiere și o putere de calcul mai mare necesară pentru același trafic. De asemenea, creează presiune pentru a face compromisuri în ceea ce privește măsurile de protecție, doar pentru a ține pasul.
Strategia „One-Pass”: o singură plimbare, mai mulți muncitori
Imaginați-vă o inspecție a locuinței. De obicei, electricianul, instalatorul și inspectorul de incendiu inspectează casa pe rând, iar fiecare dintre ei parcurge toate încăperile. Ce-ar fi să-i trimitem pe toți împreună? Casa este inspectată o singură dată, de către toți specialiștii necesari.
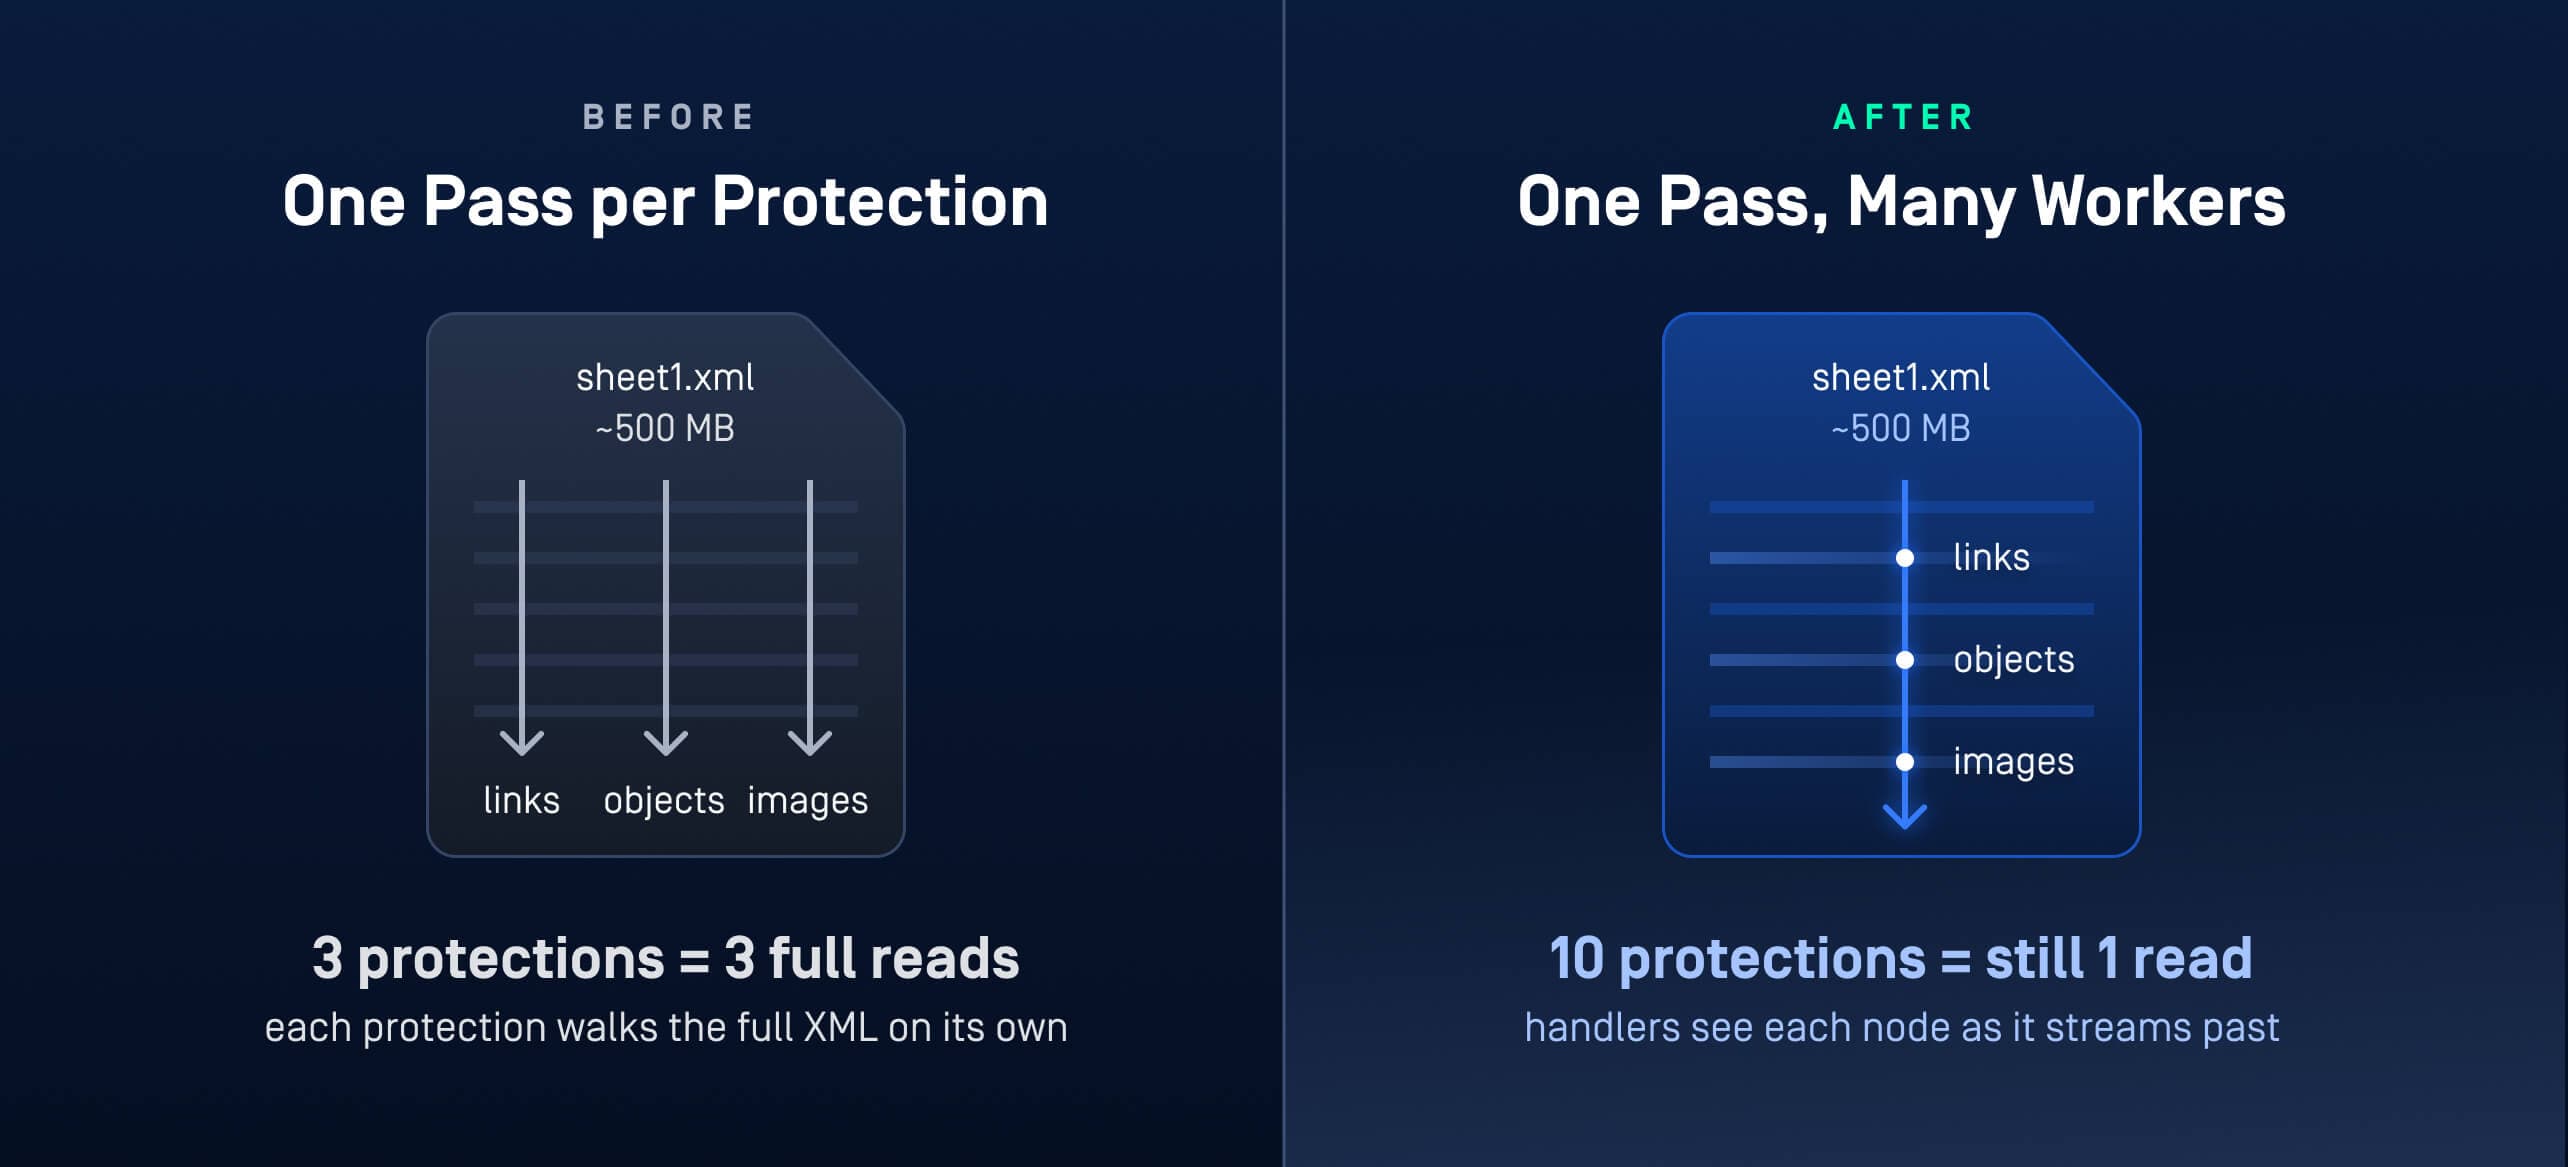
Exact asta realizează strategia „one-pass” a tehnologiei Deep CDR™. Aceasta răstoarnă modelul convențional de igienizare prin trei principii:
- Un singur procesor gazdă, o singură parcurgere. O singură mașină gazdă de procesare citește, sau „parcurge”, fiecare parte XML a documentului exact o singură dată. Fiecare măsură de protecție este un handler care însoțește acest parcurs, vede fiecare nod XML pe măsură ce acesta trece și își îndeplinește sarcina pe loc. Zece măsuri de protecție înseamnă o singură citire a unui fișier de 500 MB, cu zece procesori care îl monitorizează.
- Fiecare protecție este un plug-in. Un verificator specializat, sau „handler”, se ocupă de un singur aspect de la un capăt la altul: nodurile de utilizare din conținutul XML, definițiile resurselor care le declară și artefactul stocat în sine. Fiecare handler urmează același ciclu de viață: inițializare, procesarea fiecărui nod, finalizare. Adăugarea unei protecții la motor înseamnă înregistrarea unui handler suplimentar pe același parcurs. Costul rigurozității nu mai crește odată cu fiecare protecție adăugată.
- Măsurile de protecție dezactivate nu se execută niciodată. Înainte de începerea procesului, fiecare handler verifică dacă configurația sa se aplică. O protecție pe care politica ta a dezactivat-o este eliminată din start și nu adaugă nicio sarcină per nod. Documentul este citit o singură dată, iar doar protecțiile relevante sunt luate în considerare
Ce arată testele de performanță
Am evaluat performanța strategiei înainte și după, atât pe documente voluminoase create special, cât și pe suite complete de teste de regresie din lumea reală, pe Windows și Linux.
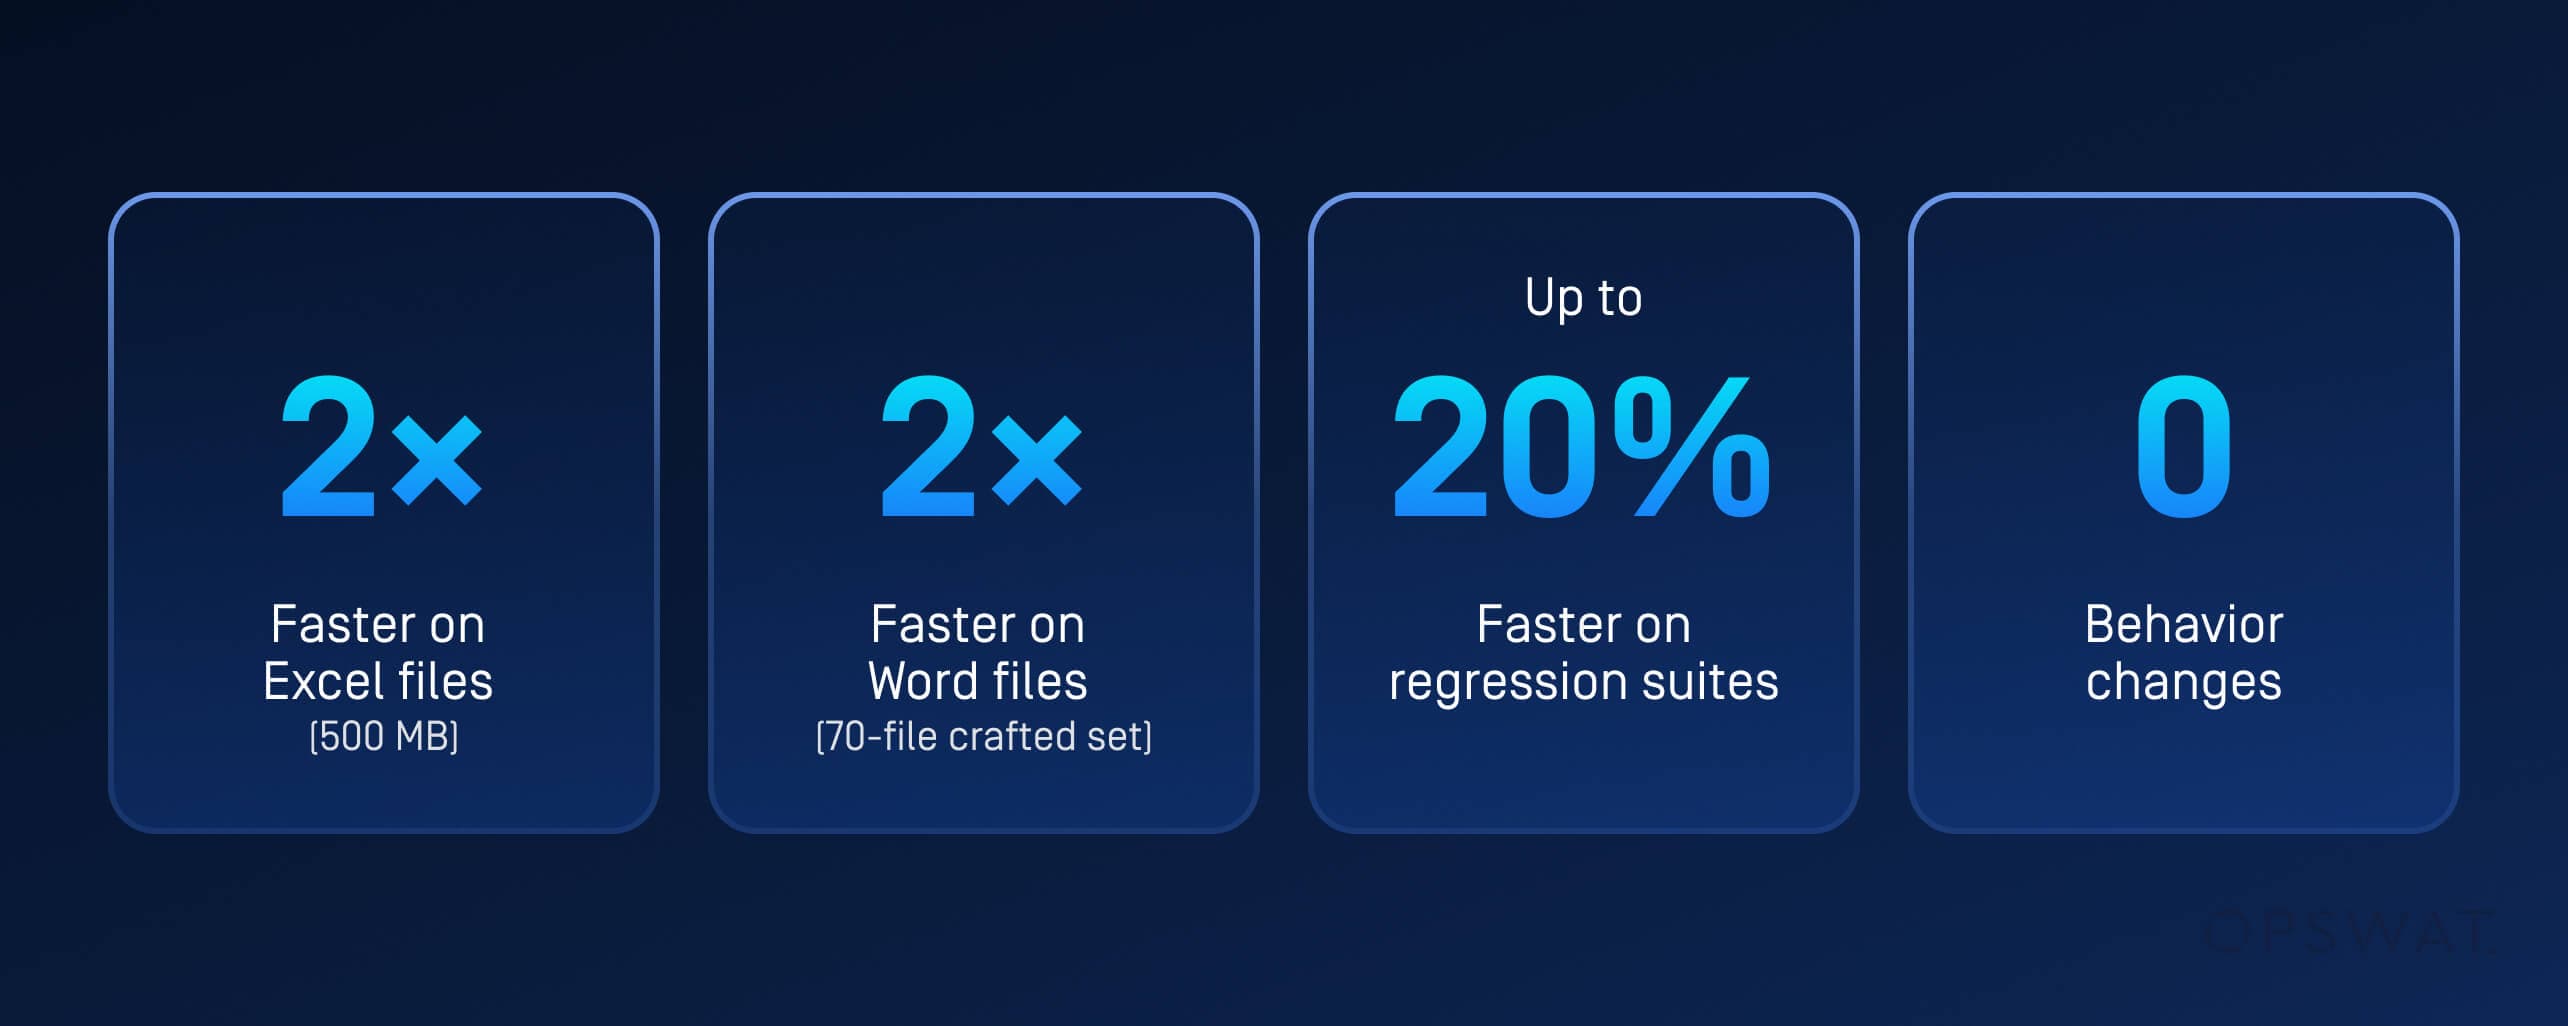
- Documente Excel de dimensiuni mari (aproximativ 500 MB de fișiere XML cu foi de calcul): aproximativ de două ori mai rapid. Timpul total de procesare s-a îmbunătățit cu 94% pe Windows și cu 67% pe Linux, iar fișierul cu o singură foaie de calcul, cu cea mai mare densitate, a înregistrat o îmbunătățire de 147%.
- Documente Word de dimensiuni mari (set de 70 de fișiere create special): timp de execuție total cu aproximativ 2× mai rapid, cu o îmbunătățire de 169% a timpului mediu pe fișier.
- Suite de testare de regresie în condiții reale (mii de fișiere Word, Excel și PowerPoint): cu aproximativ 4% până la 20% mai rapide, în funcție de format și platformă. Majoritatea fișierelor sunt mici, astfel încât avantajul citirii unice crește odată cu dimensiunea documentului.
- Nicio schimbare de comportament: ambele versiuni au parcurs integral seturile de testare de regresie, cu rezultate identice în ceea ce privește igienizarea. Viteza a fost obținută prin eliminarea citirilor repetate, fără a se omite nicio măsură de protecție.
Acest ultim rezultat este cel mai important. În ceea ce privește setările de securitate, o afirmație privind performanța contează doar atunci când nivelul de protecție rămâne constant. Debitul la nivelul unui gateway contribuie, de asemenea, la securitate: cu cât un fișier este verificat mai repede, cu atât echipele simt mai puțină presiune să ocolească măsurile de protecție.
De ce am testat mai întâi formatele Office 2007
Familia Office 2007 (.docx, .xlsx și .pptx) este cea în care se concentrează costul ascuns al formatului XML. Toate cele trei formate au aceeași structură de pachet, astfel încât un singur proiect de gazdă le acoperă pe toate, iar traficul cu un conținut intens de foi de calcul este cel în care se întâlnesc în practică părți XML de jumătate de gigabyte.
Strategia în sine se aplică oricărui format al cărui cost provine din conținutul structurat de mari dimensiuni, ceea ce face ca aceste formate să fie potrivite pentru același tratament.
În trecut, rigurozitatea avea un cost care creștea odată cu fiecare măsură de protecție adăugată. Prin procesarea într-o singură etapă, tehnologia Deep CDR™ evaluează întregul document o singură dată, indiferent de numărul de măsuri de protecție aplicate.
Nhut Ngo este directorul departamentului de inginerie „ Software ” la OPSWAT, unde coordonează echipele de ingineri responsabile de tehnologia Deep CDR™ și de alte tehnologii de procesare a fișierelor din cadrul MetaDefender Core™. Cu o experiență de peste un deceniu în ingineria software și securitatea cibernetică, el se concentrează pe asigurarea unui proces de curățare a fișierelor rapid, precis și adaptat infrastructurilor critice. Nhut și-a obținut doctoratul în științele informației în 2015.
