Cea mai recentă versiune a MetaDefender Software Supply Chain se concentrează pe două aspecte simultan: facilitarea utilizării produsului într-un mediu enterprise și consolidarea modului în care protejează depozitele la care se conectează. Această actualizare adaugă autentificarea unică (single sign-on), un rol de utilizator numai pentru citire și o acoperire extinsă a containerelor JFrog. Pe lângă acestea, securizează transferurile între domenii (Cross Domain Transfers) cu o cheie secretă de asociere, consolidează politica privind parolele și reduce detaliile expuse în mesajele de eroare. Iată ce s-a schimbat și de ce este important.
Pentru mai multe informații despre securizarea transferului de artefacte între medii, consultați MetaDefender ,Software și Supply Chain v3.3.0: Transfer între domenii.
Funcția „Transfer între domenii” semnează acum fiecare transfer
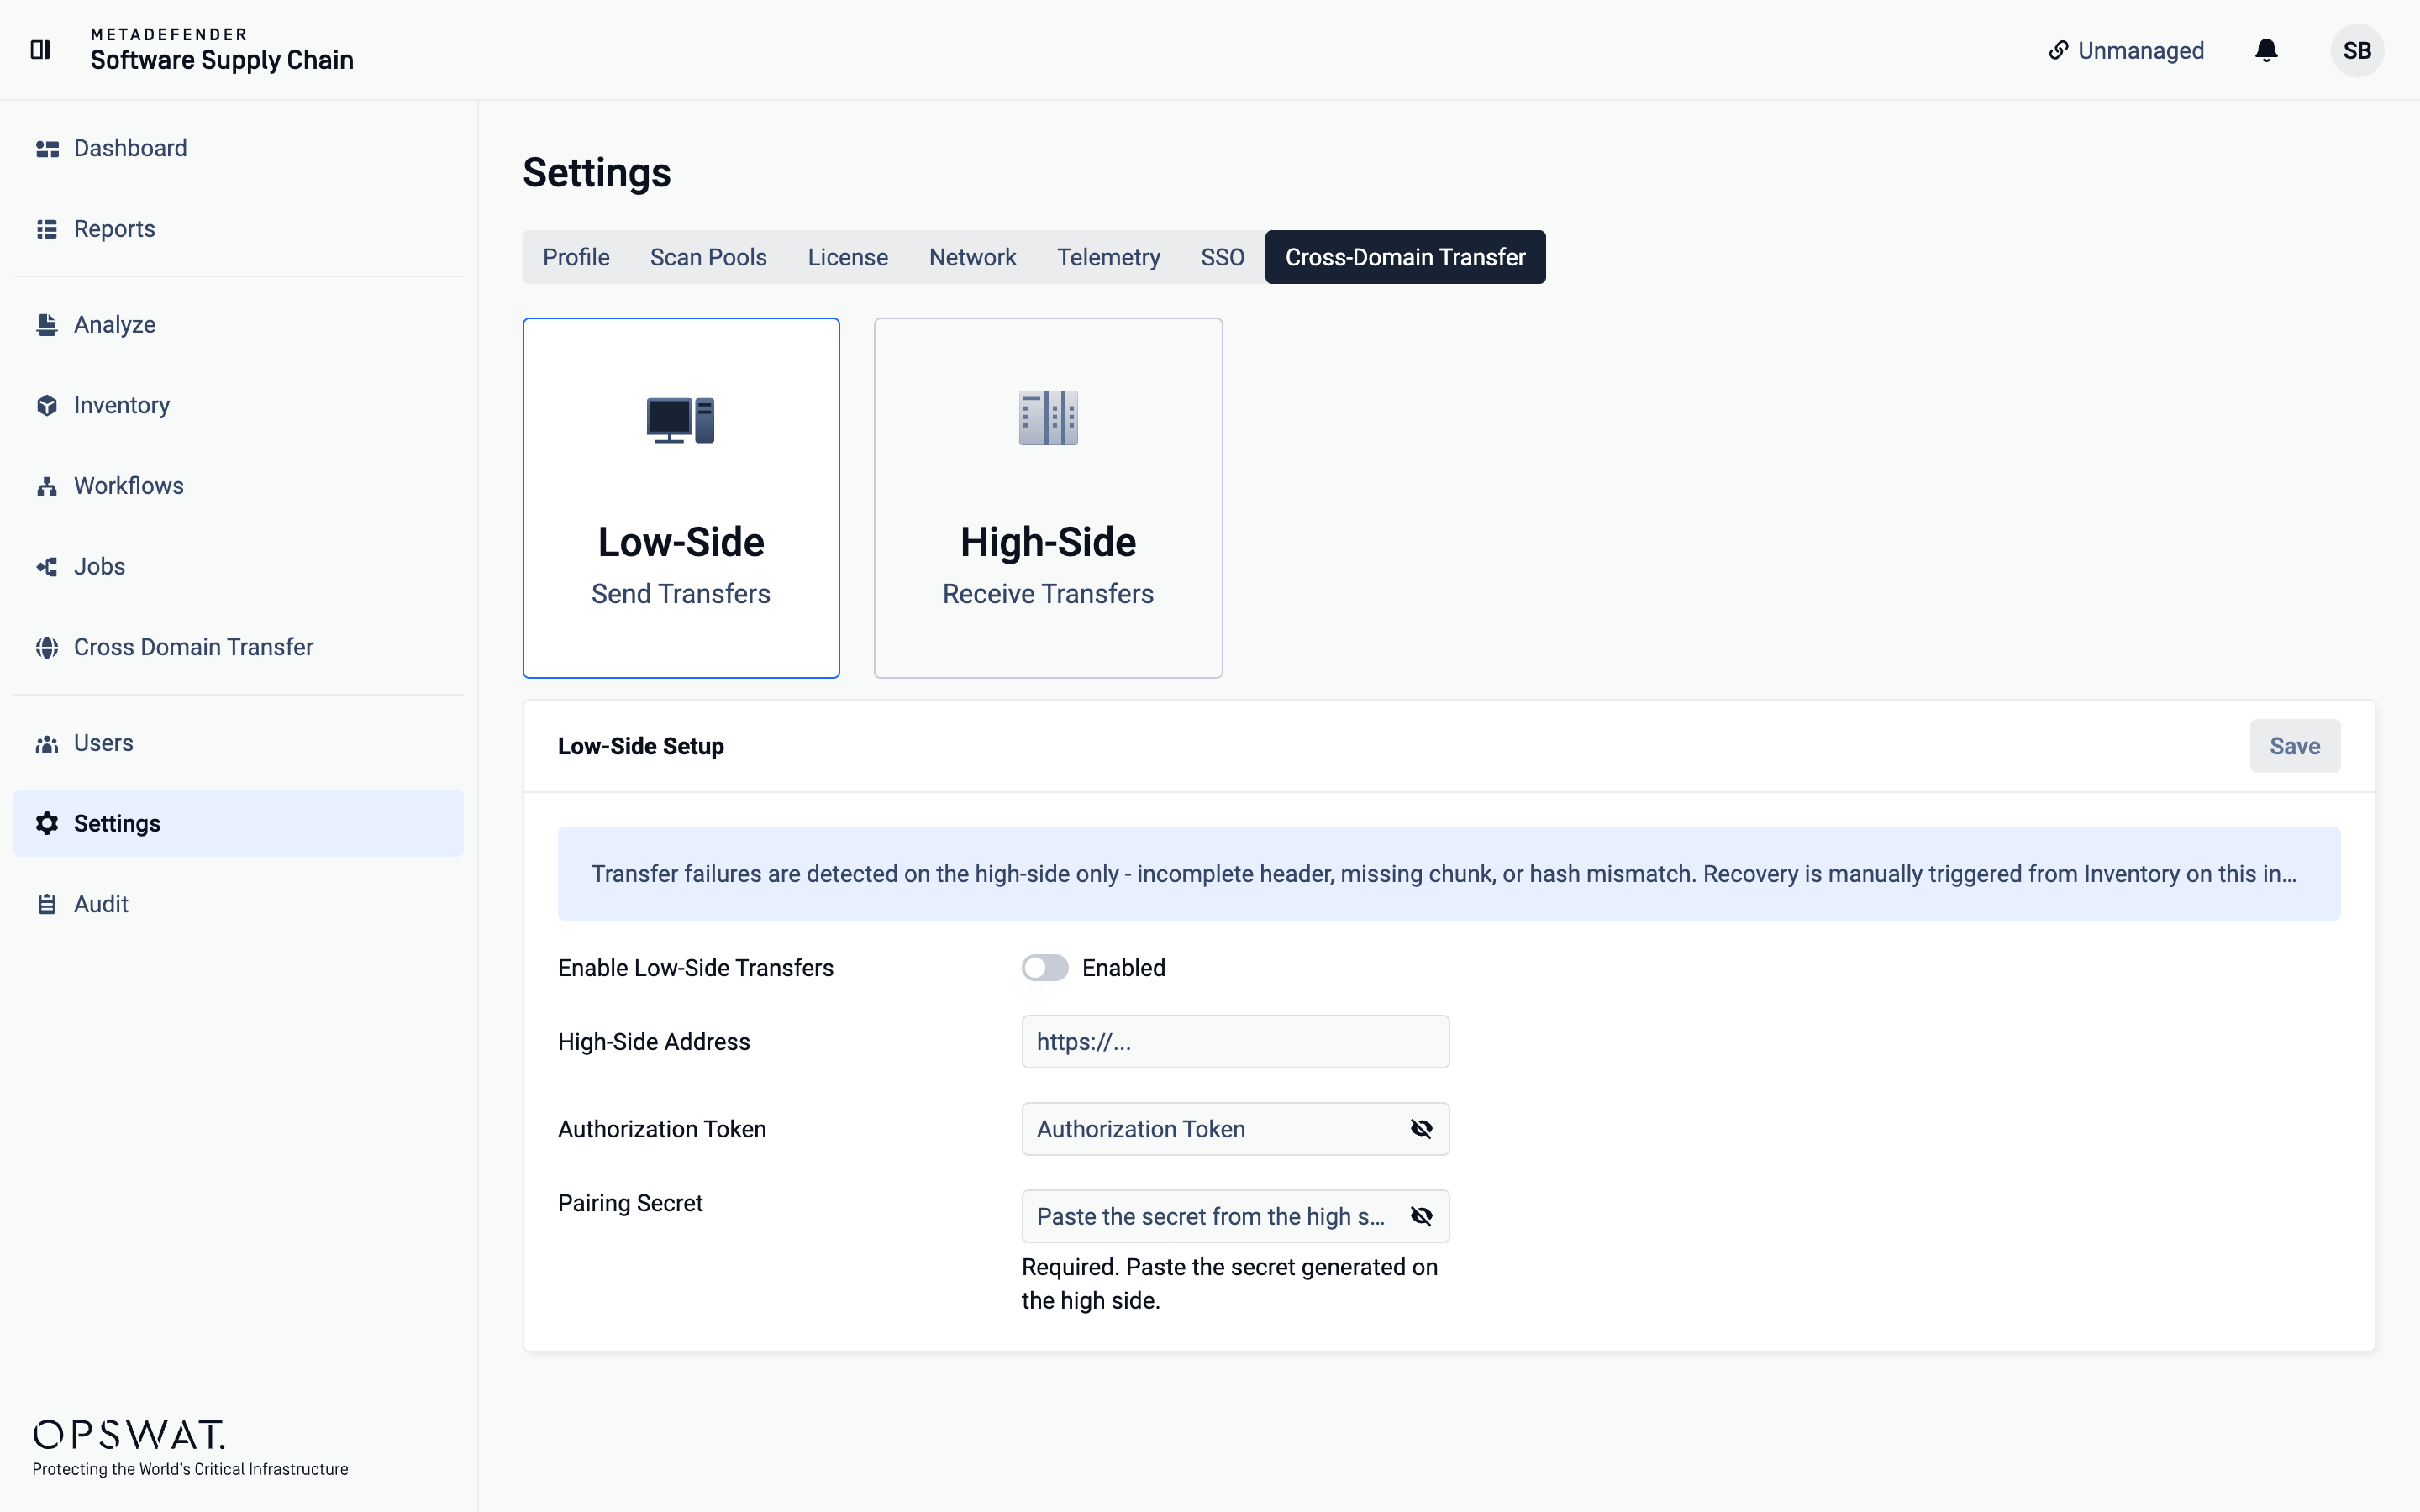
Transferul de cod între medii izolate este una dintre cele mai delicate operațiuni efectuate de MetaDefender Software Supply Chain , așa că versiunea v4.1.0 adaugă un nivel suplimentar de protecție în acest sens. Pe lângă tokenul de autentificare pe care Cross Domain Transfer îl utilizează deja, fiecare transfer este acum semnat și cu o cheie secretă de împerechere — două chei secrete în loc de una.
Ideea este apărarea în profunzime: un token poate fi compromis în sine, dar un token furat nu mai poate, de unul singur, să scrie într-un depozit conectat. De asemenea, trebuie să dovedească că deține secretul de asociere pentru acea configurație specifică. Configurația necesită două câmpuri secrete, câte unul pentru fiecare parte.
Dacă executați fluxuri de lucru între domenii, verificați configurația perechilor în cadrul procesului de actualizare.
Acces adaptat nevoilor companiilor: SSO și un rol de citire
Două modificări fac ca MetaDefender Software Supply Chain să fie mai ușor de utilizat în cadrul unei organizații mai mari.
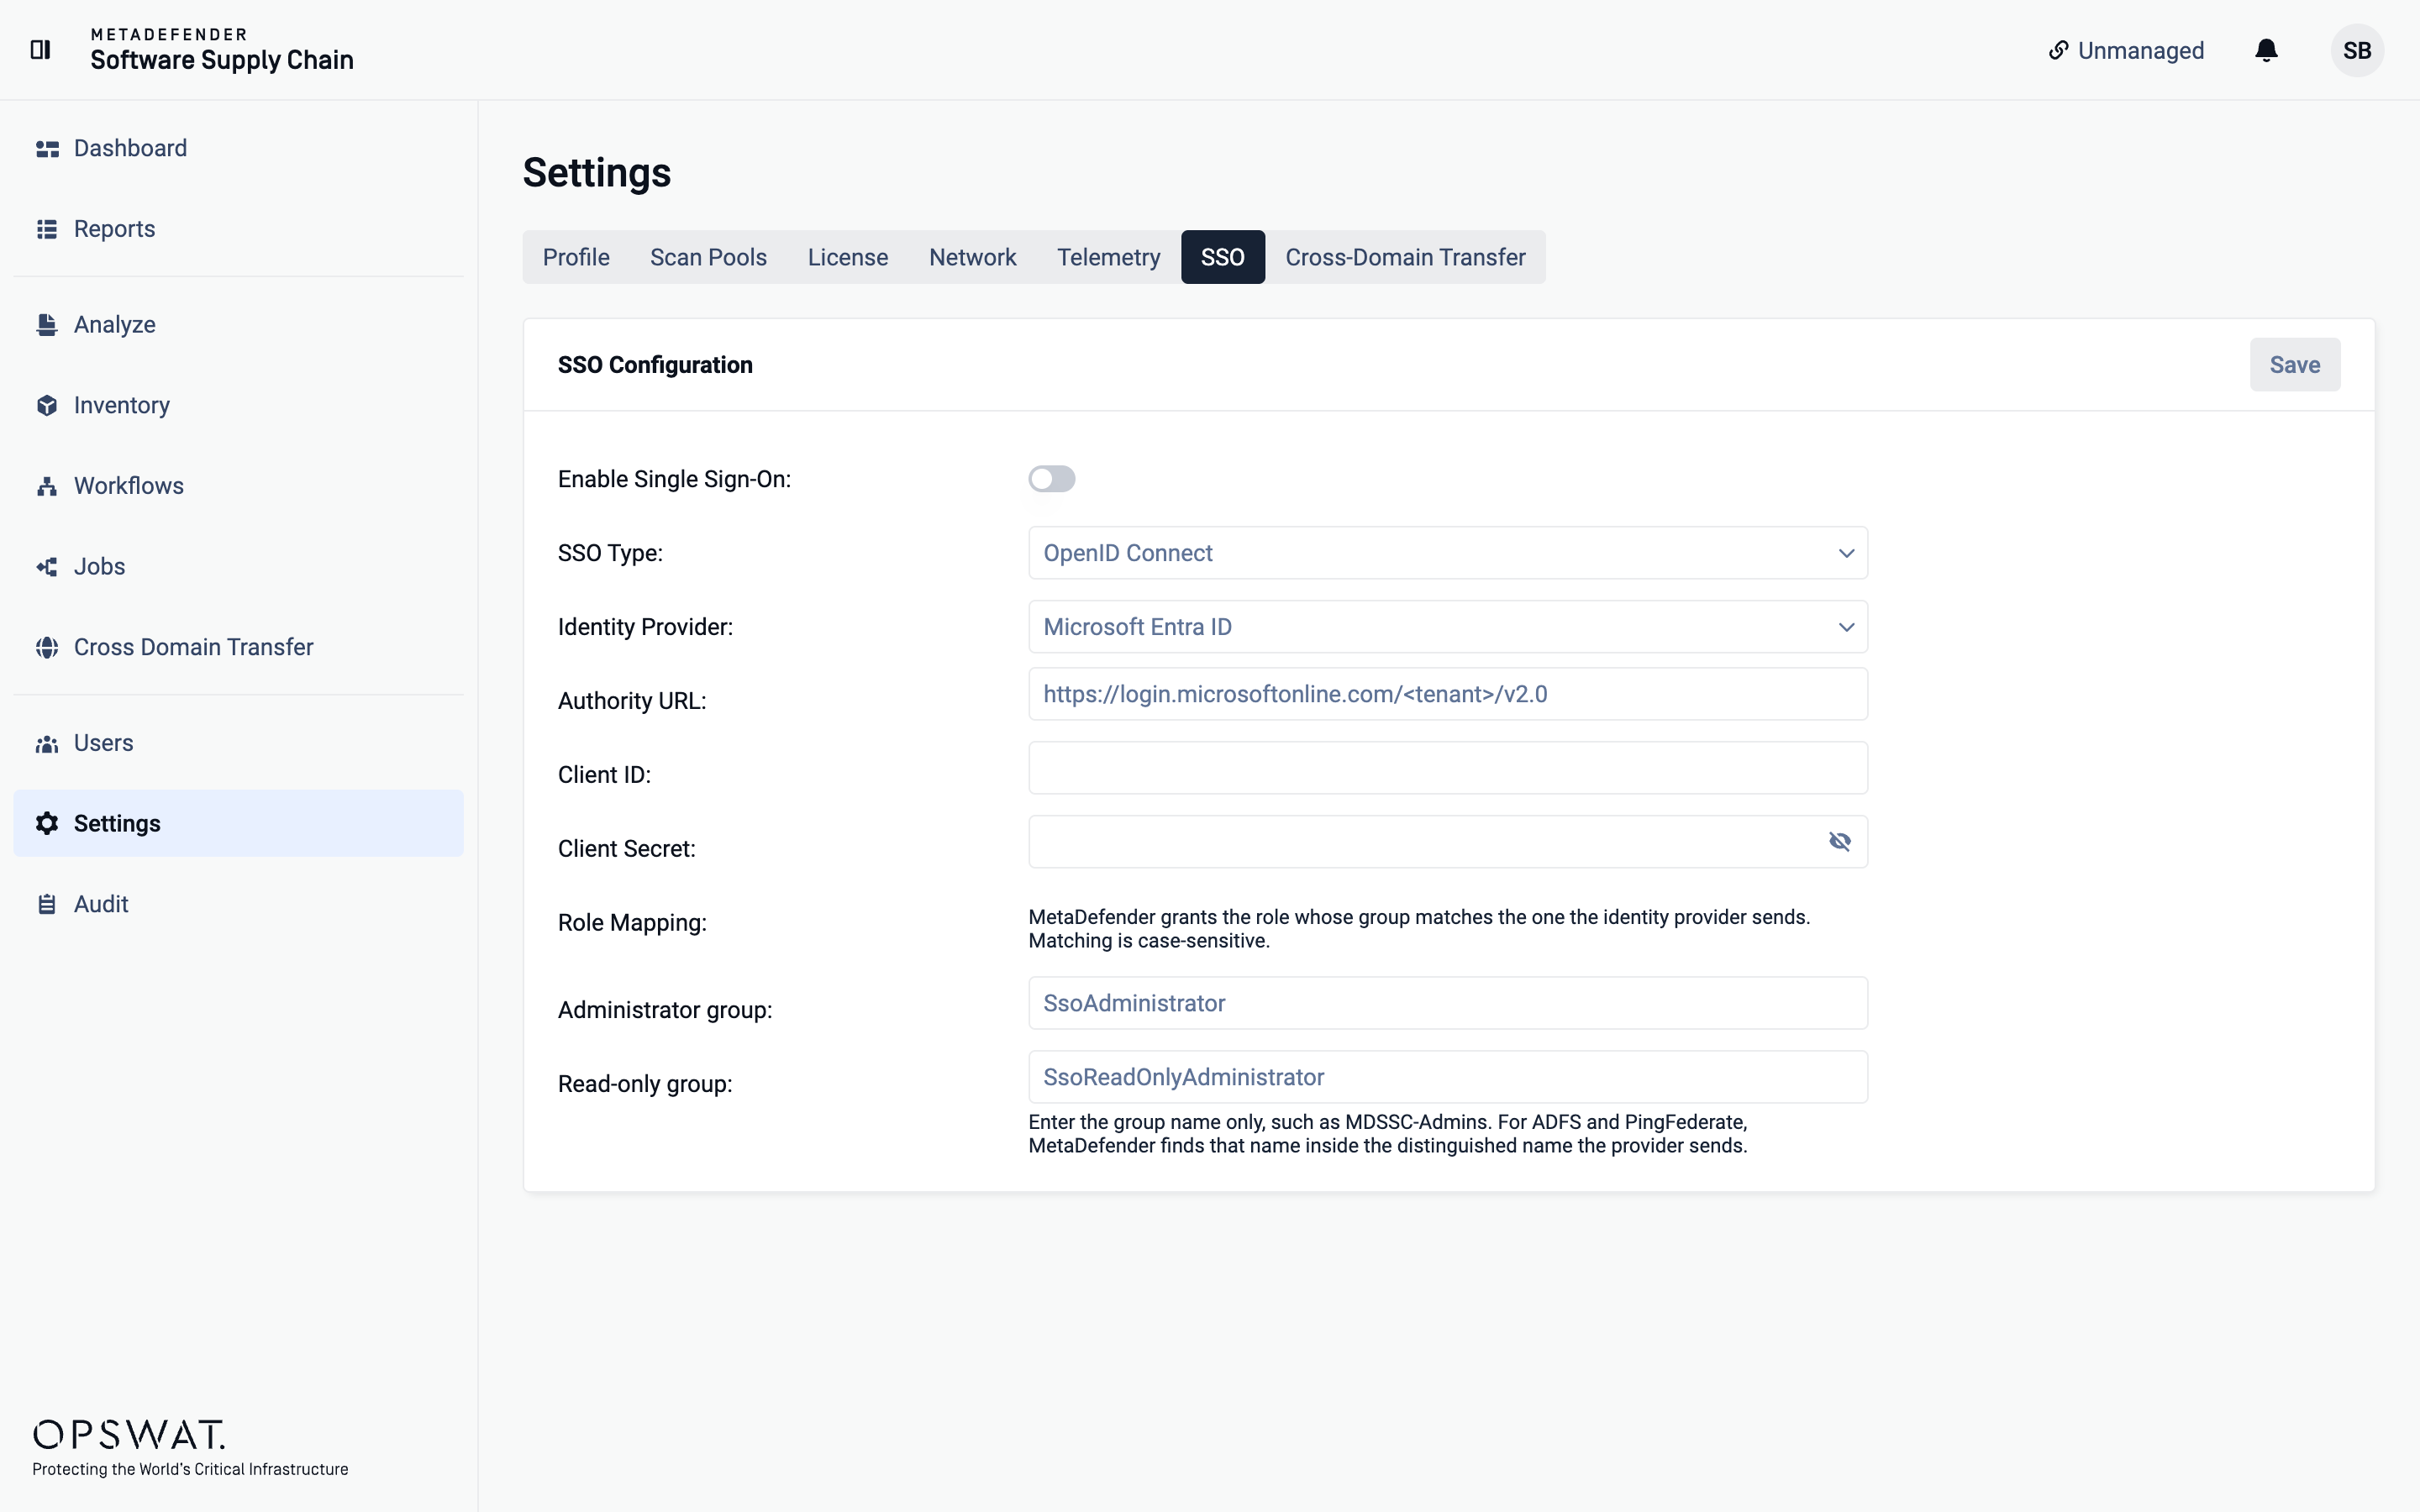
- SSO (autentificare unică) — Utilizatorii se pot autentifica acum prin intermediul furnizorului de identitate existent, astfel încât accesul urmează același proces de autentificare și de încheiere a accesului ca și restul infrastructurii dvs.
- Rol de utilizator „doar citire” — Un nou rol oferă acces la scanări și rezultate fără drepturi de configurare, astfel încât auditorii, analiștii și părțile interesate să poată vedea ceea ce au nevoie, fără a putea modifica setările.
Împreună, acestea le oferă administratorilor un control mai precis asupra persoanelor care au acces și asupra acțiunilor pe care le pot întreprinde odată ce au intrat.
Acoperire mai extinsă pentru „ Container ”: Repozitoriile JFrog OCI
Suportul JFrog pentru containere se extinde acum și la depozitele de tip pachet OCI (Open Container Initiative). Aceasta include imagini la distanță care sunt stocate în cache doar pe baza digestului, fără etichetă — un punct slab frecvent, întrucât imaginile fără etichetă, stocate doar pe baza digestului, pot fi ușor trecute cu vederea într-un inventar, dar sunt totuși rulate în mediul de producție. Acum le puteți lista și scana împreună cu restul registrului dumneavoastră.
Consolidarea securității la toate nivelurile
Pe lângă caracteristicile principale, această versiune remediază o serie de vulnerabilități de securitate și consolidează nivelul general de securitate al produsului:
- Politică mai strictă privind parolele — Parolele slabe nu mai sunt acceptate.
- Resetarea parolei cu limită de rată — Punctul final de resetare a parolei nu mai poate fi utilizat pentru a trimite un număr nelimitat de e-mailuri.
- Redirecționarea deschisă a fost eliminată — Fișierele PDF și e-mailurile exportate nu mai acceptă o adresă URL de bază controlată de un atacator; adresa produsului este acum o setare de rețea.
- Validare mai strictă a rolurilor — Rolurile utilizatorilor nu mai pot fi setate la valori pe care interfața nu le oferă.
- Validare mai strictă a datelor introduse și mesaje de eroare mai discrete — Mesajele de eroare conțin acum mai puține detalii, oferind mai puține indicii celor care încearcă să spioneze sistemul, iar limitele de dezarhivare împiedică deschiderea arhivelor supradimensionate sau cu format incorect.
Niciuna dintre acestea nu este o funcție pe care o veți vedea în interfață, dar fiecare dintre ele abordează o modalitate prin care produsul ar fi putut fi utilizat în mod abuziv.
Îmbunătățiri ale calității vieții
Două adăugiri mai mici completează această lansare:
- Secțiunea „Setări” generează și salvează acum automat o cheie de tip „ API ”, astfel încât nu mai este necesar să o creați manual.
- Un nou punct de acces public GET /api/version returnează versiunea curentă, în scopul verificărilor de stare și al monitorizării.
Treceți la versiunea superioară chiar astăzi
Această versiune a fost concepută pentru a spori siguranța conectării la MetaDefender ,Software șiSupply Chain și pentru a facilita gestionarea acestora — transferuri semnate, autentificare prin furnizor de identitate, un rol de tip „doar citire” și o acoperire mai extinsă a containerelor, pe lângă o serie de măsuri de consolidare a securității. Verificați configurația de asociere pentru transferurile între domenii (Cross Domain Transfer) în cadrul procesului de actualizare, apoi profitați de SSO și de noul rol pentru a alinia accesul la restul mediului dumneavoastră.
Disponibil pe portalul OPSWAT™ de la My .