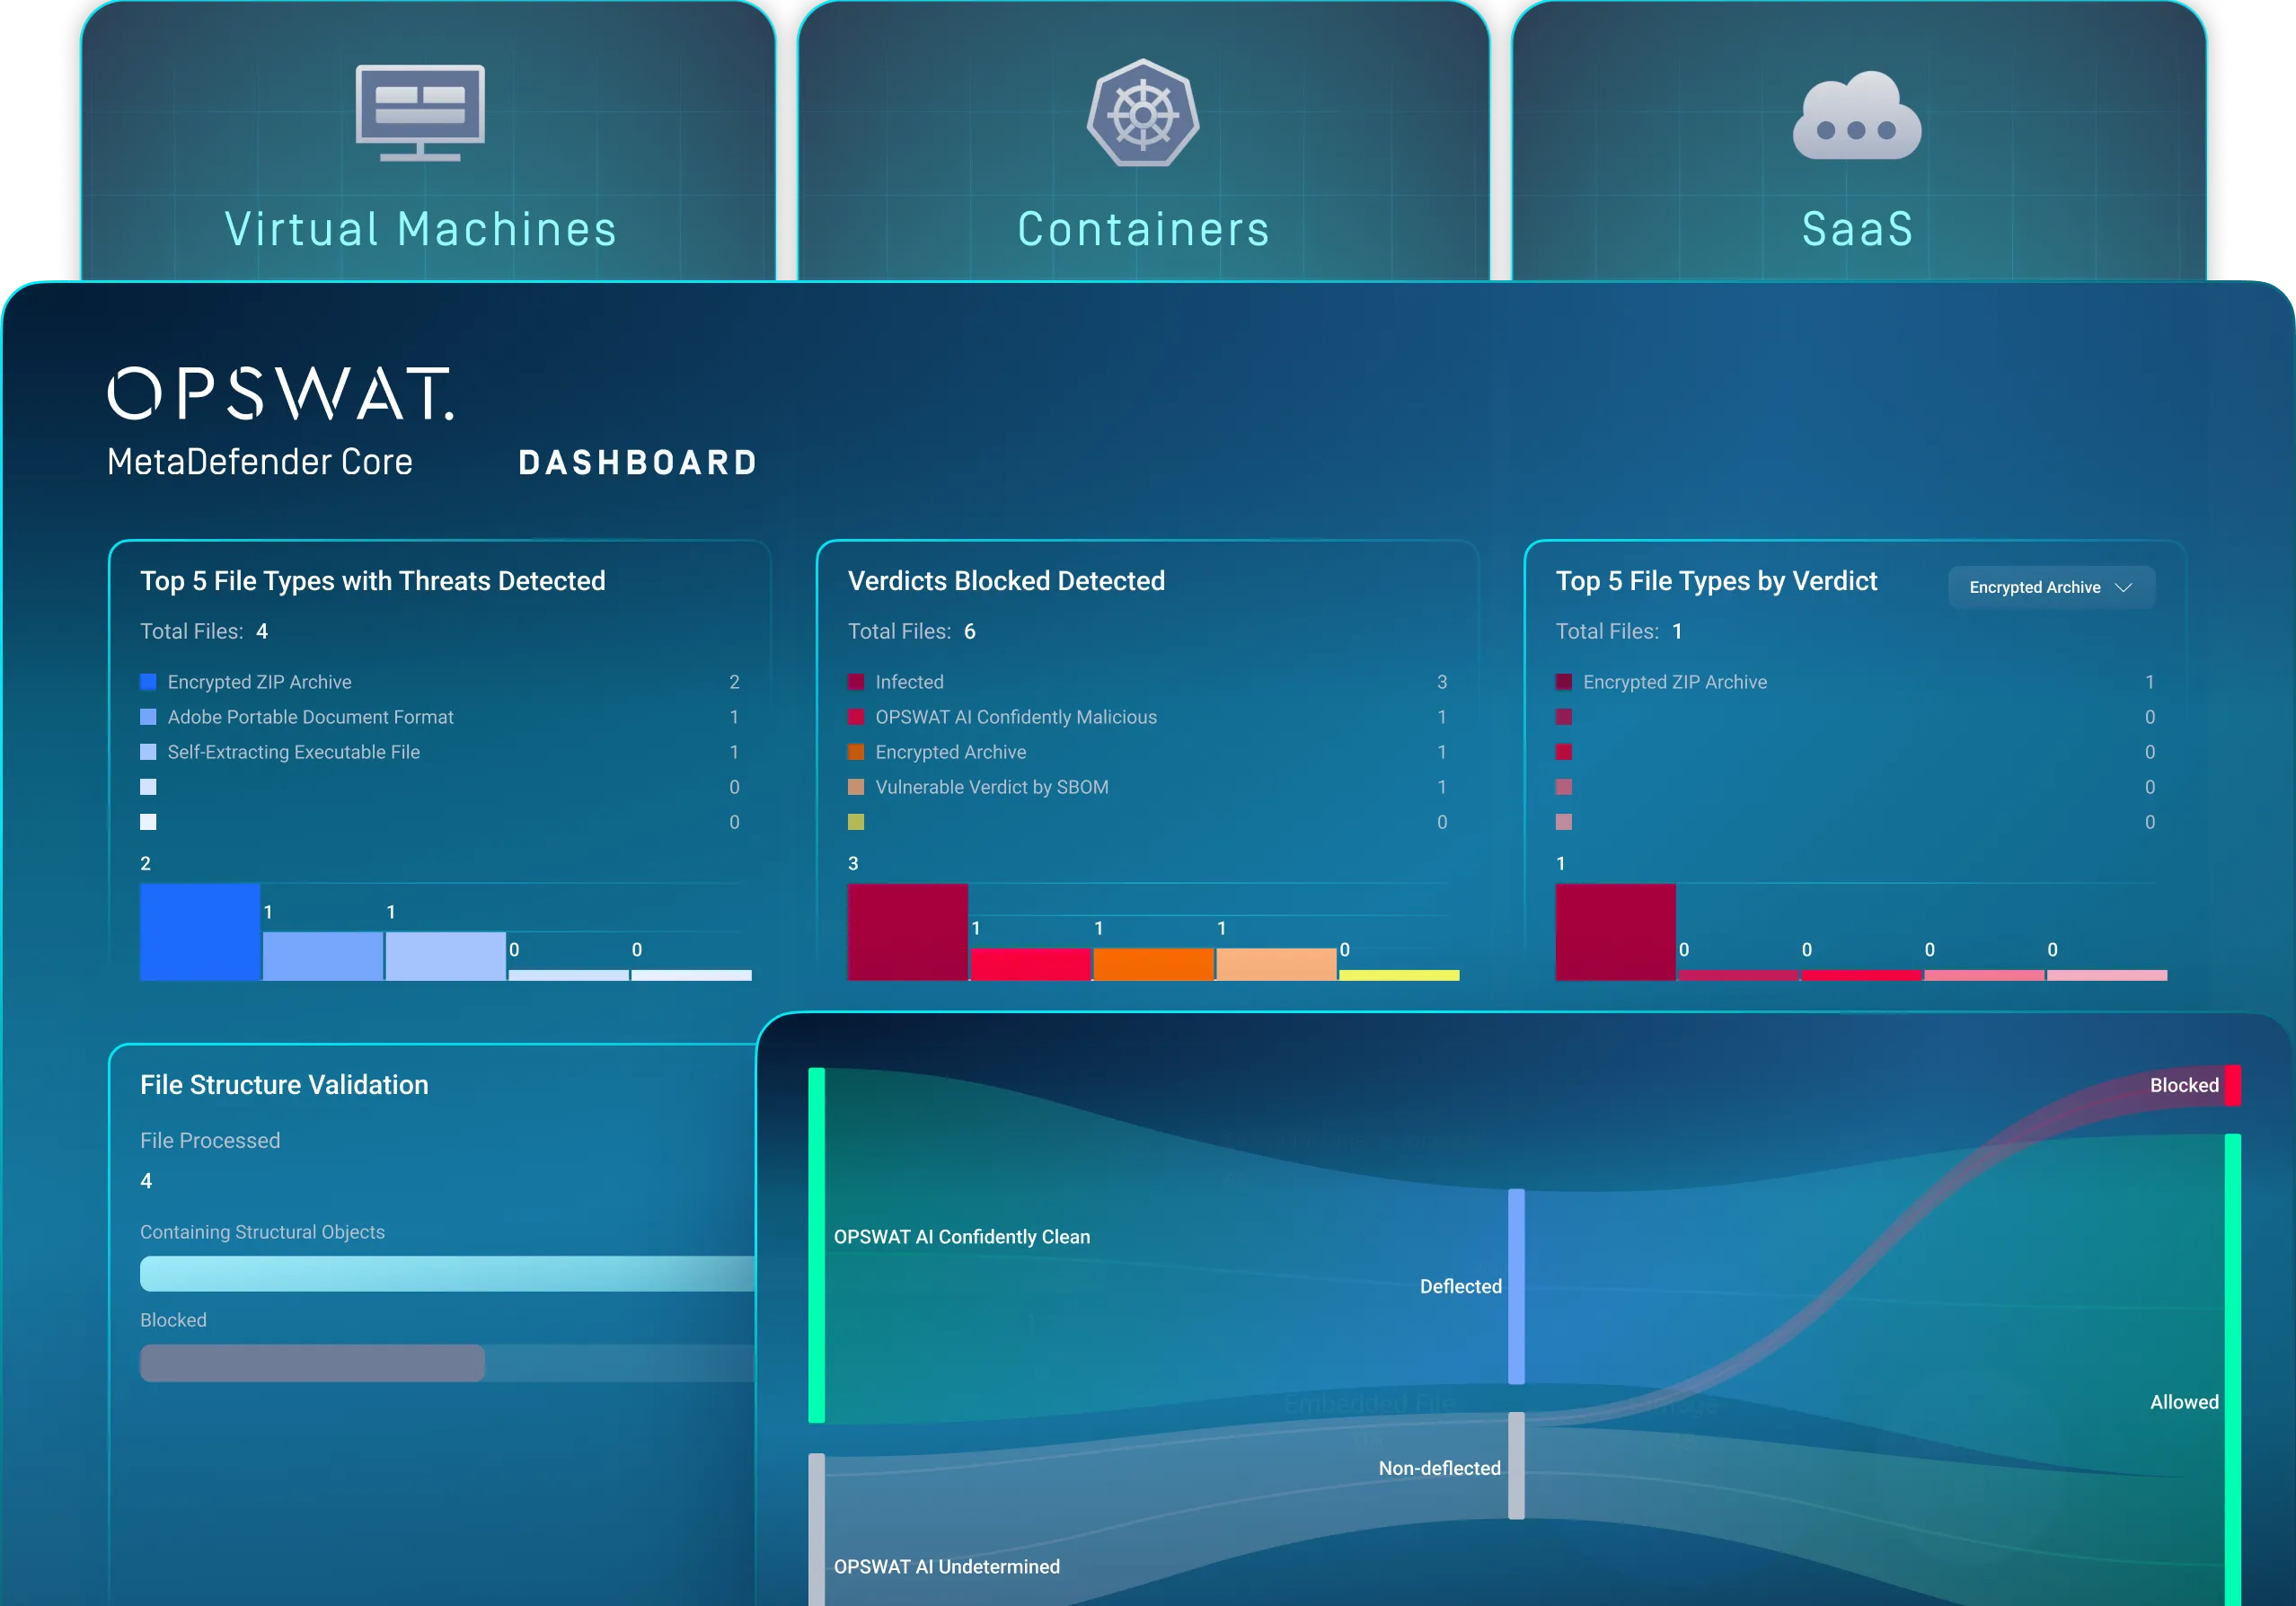
Implementați MetaDefender Core ™ așa cum doriți, pe mașini virtuale, Kubernetes sau SaaS
Conceput pentru a se adapta la infrastructura dumneavoastră, MetaDefender Core oferă flexibilitate în ceea ce privește implementarea, de la mașini virtuale la SaaS, până la Container și MetaDefender Cluster, pentru disponibilitate ridicată și scalabilitate.
- Flexibilitate fără compromisuri
- Implementare la scară largă
- Timp rapid până la asigurarea protecției
OPSWAT se bucură de încredere din partea
























Implementarea securității la scară largă
Unelte nepotrivite, acoperire insuficientă
Organizațiile care gestionează medii mixte se confruntă cu dificultăți în găsirea unei soluții unice de securitate care să funcționeze atât la sediu, cât și în cloud și în cadrul sarcinilor de lucru containerizate, fără a compromite acoperirea sau controlul.
Complexitatea care întârzie asigurarea protecției
Ciclurile lungi de instalare, configurarea manuală și lipsa automatizării fac ca securitatea să rămână în urma creșterii infrastructurii, lăsând sistemele neprotejate în perioadele critice de tranziție.
Lucrări de întreținere care pun la grea încercare echipele
Actualizarea motoarelor, asigurarea conformității cu reglementările din domeniu și gestionarea infrastructurii în medii multiple consumă resurse care ar trebui alocate răspunsului la amenințări.
Implementare flexibilă și adaptabilă
Mașini virtuale
Rulați MetaDefender Core pe orice mașină virtuală din cloud sau locală. Scalați de la un singur nod la grupuri elastice de scalare automată (Auto Scaling Groups) fără a vă modifica fluxul de lucru.
- Instanta unica
- Instanțe multiple
- Grup de scalare automată
- MetaDefender
Containere
Implementare bazată pe Helm în toate variantele principale de Kubernetes, fie că sunt gestionate în cloud sau găzduite local. Un singur grafic, orice cluster.
- Amazon EKS
- Azure AKS
- Google GKE
- Red Hat OpenShift
- Clusterul local K8S
- Docker Swarm
- MetaDefender Core Container
- MetaDefender
SaaS
Alegeți această opțiune flexibilă de implementare gestionată, care se adaptează la nevoile dumneavoastră, cu o configurare minimă și fără costuri suplimentare legate de infrastructură.
Prezentare generală a opțiunilor de implementare
Mașini virtuale
- Control deplin asupra infrastructurii și datelor
- Compatibil cu implementarea în mod offline și cu spațiu de aer
- Sunt incluse șabloane Terraform și CloudFormation
- Scalare orizontală cu grup de scalare automată și echilibrator de sarcină
- Suport pentru Linux și Windows Server
Containere
- Scalarea orizontală
- Scalabilitate
- Autovindecarea
- Gestionarea secretelor și a configurațiilor
- Implementări și reveniri automate
- Împachetarea automată a coșurilor de cumpărături
- Container ușor și portabil
- Funcționalități integrate de rețea și identificare a serviciilor
- Mediile sunt identice în etapele de dezvoltare, testare și producție
Software ca serviciu (SaaS)
- Fără costuri de întreținere a infrastructurii; „ OPSWAT ” se ocupă de tot
- Instalați și începeți să procesați fișiere în doar câteva minute
- Actualizări continue ale motorului și ale semnăturilor, întotdeauna la zi
- Disponibilitate la nivel global și redundanță integrată
Care este varianta de implementare potrivită pentru dumneavoastră?
Mașini virtuale | Containere | SaaS | |
|---|---|---|---|
| Controlul infrastructurii | Control complet | Nivel ridicat de control | Administrat de OPSWAT |
| Complexitatea configurării | Înaltă | Mediu | Minimală |
| E timpul să trecem la acțiune | Ore în zile | De la minute la ore | Configurare rapidă și simplă |
| Scalare elastică | Manual/ASG | Scalare automată/HPA | Automat |
| Autovindecarea | Nu este nativ | Repornirea podului nativ | Gestionat de platformă |
| Air Gap / Asistență offline | Compatibilitate completă | Compatibilitate completă | Necesită conexiune la internet |
| Operațiuni și întreținere | Gestionat de client | Gestionat de client | Gestionat integral |
| Actualizări ale motorului / semnăturii | Manual / programat | Manual / programat | Automat continuu |
| Localizarea datelor | Controlat de client | Controlat de client | Depinde de plan |
| Cel mai potrivit pentru | Mediile cu securitate ridicată, reglementate și izolate fizic | Cloud- echipe native, fluxuri CI/CD, DevSecOps | Integrare rapidă, costuri operaționale reduse, organizații care prioritizează modelul SaaS |
Sprijinirea conformității întreprinderii
MetaDefender Core consolidează cadrele de conformitate prin asigurarea unor procese de securitate a fișierelor fiabile, verificabile și scalabile.
MetaDefender Core pe platformele de vânzare
Pe lângă cele trei opțiuni de implementare menționate mai sus, implementarea unei imagini în cloud vă permite să lansați o instanță preconfigurată de MetaDefender Core direct din AWS (MetaDefender Core AMI), Azure sau GCP Marketplace pentru testare rapidă și PoC, oferindu-vă o bază de referință gata de utilizare pe care o puteți consolida pentru a trece în producție.
MetaDefender Core Linux (BYOL AMI)
MetaDefender Core Windows
MetaDefender Core Linux (BYOL AMI)
MetaDefender Core Windows
MetaDefender Core Linux (BYOL AMI)
MetaDefender Core Windows
Resurse recomandate
MetaDefender Core Fișă tehnică
Broșura produsului MetaDefender Core

Fișă tehnică MetaDefender

MetaDefender Core Ghid de implementare
0 rezultate. Vă rugăm să încercați din nou.
Întrebări frecvente
Depinde de nevoile dumneavoastră în materie de control al infrastructurii și de conformitate. Mașinile virtuale sunt potrivite pentru medii reglementate sau izolate fizic, containerele se potrivesc echipelor care lucrează în medii native cloud și celor de DevSecOps, SaaS funcționează cel mai bine pentru o integrare rapidă cu eforturi operaționale minime, iar un cluster d MetaDefender este ideal atunci când aveți nevoie de o implementare optimizată, cu disponibilitate ridicată, fără a fi nevoie să gestionați singuri o orchestrare complexă.
MetaDefender Cluster este o opțiune de implementare optimizată și special concepută pentru MetaDefender Core , care simplifică scalarea și asigură disponibilitatea ridicată. Spre deosebire de o configurație Kubernetes sau de containere gestionată independent, aceasta este preconfigurată pentru performanță și reziliență, reducând efortul operațional asociat administrării proprii.
Da. Clusterul „ MetaDefender ” poate fi implementat ca opțiune optimizată atât în medii cu mașini virtuale, cât și în medii „ Container ”, oferindu-vă aceleași avantaje legate de disponibilitatea ridicată și scalabilitatea simplificată, indiferent de infrastructura de bază pe care ați ales-o.
Da. MetaDefender Core este conceput pentru a funcționa în medii complet izolate, de tip „air-gap”. Atât implementările pe mașini virtuale, cât și cele de tip „ Container ” acceptă operațiuni offline.
Atât mașinile virtuale, cât și containerele vă oferă posibilitatea de a controla locul de stocare a datelor, ceea ce înseamnă că dumneavoastră decideți unde sunt procesate și stocate datele dumneavoastră. În schimb, modelul SaaS depinde de planul specific și de regiunile de infrastructură gestionate de OPSWAT.
Da. MetaDefender Core este disponibil sub forma unei implementări complet containerizate și acceptă servicii Kubernetes, inclusiv Amazon EKS, Azure AKS, Google GKE și Red Hat OpenShift.
MetaDefender Core este disponibil sub forma unei imagini cloud preconfigurate pe toate cele trei piețe majore de servicii cloud: AWS, Microsoft Azure și Google Cloud Platform marketplace.
OPSWAT oferă îndrumări privind implementarea, documentație și asistență tehnică adaptate modelului ales de dumneavoastră, fie că este vorba de mașini virtuale (VM), containere cu sau fără un cluster d MetaDefender , sau de soluții SaaS. Contactați-ne prin formularul de contact de mai jos pentru a beneficia de asistență practică.
