Principalele concluzii
- Verificările KYC confirmă faptul că un document a fost depus în formatul așteptat, nu că identitatea persoanei care îl prezintă este reală
- Frauda prin identitate sintetică combină date reale furate — cel mai adesea numere de asigurare socială (SSN) preluate de la copii sau de la persoane care își verifică rar istoricul de credit — cu detalii inventate, menite să treacă de procesul de înregistrare în timp
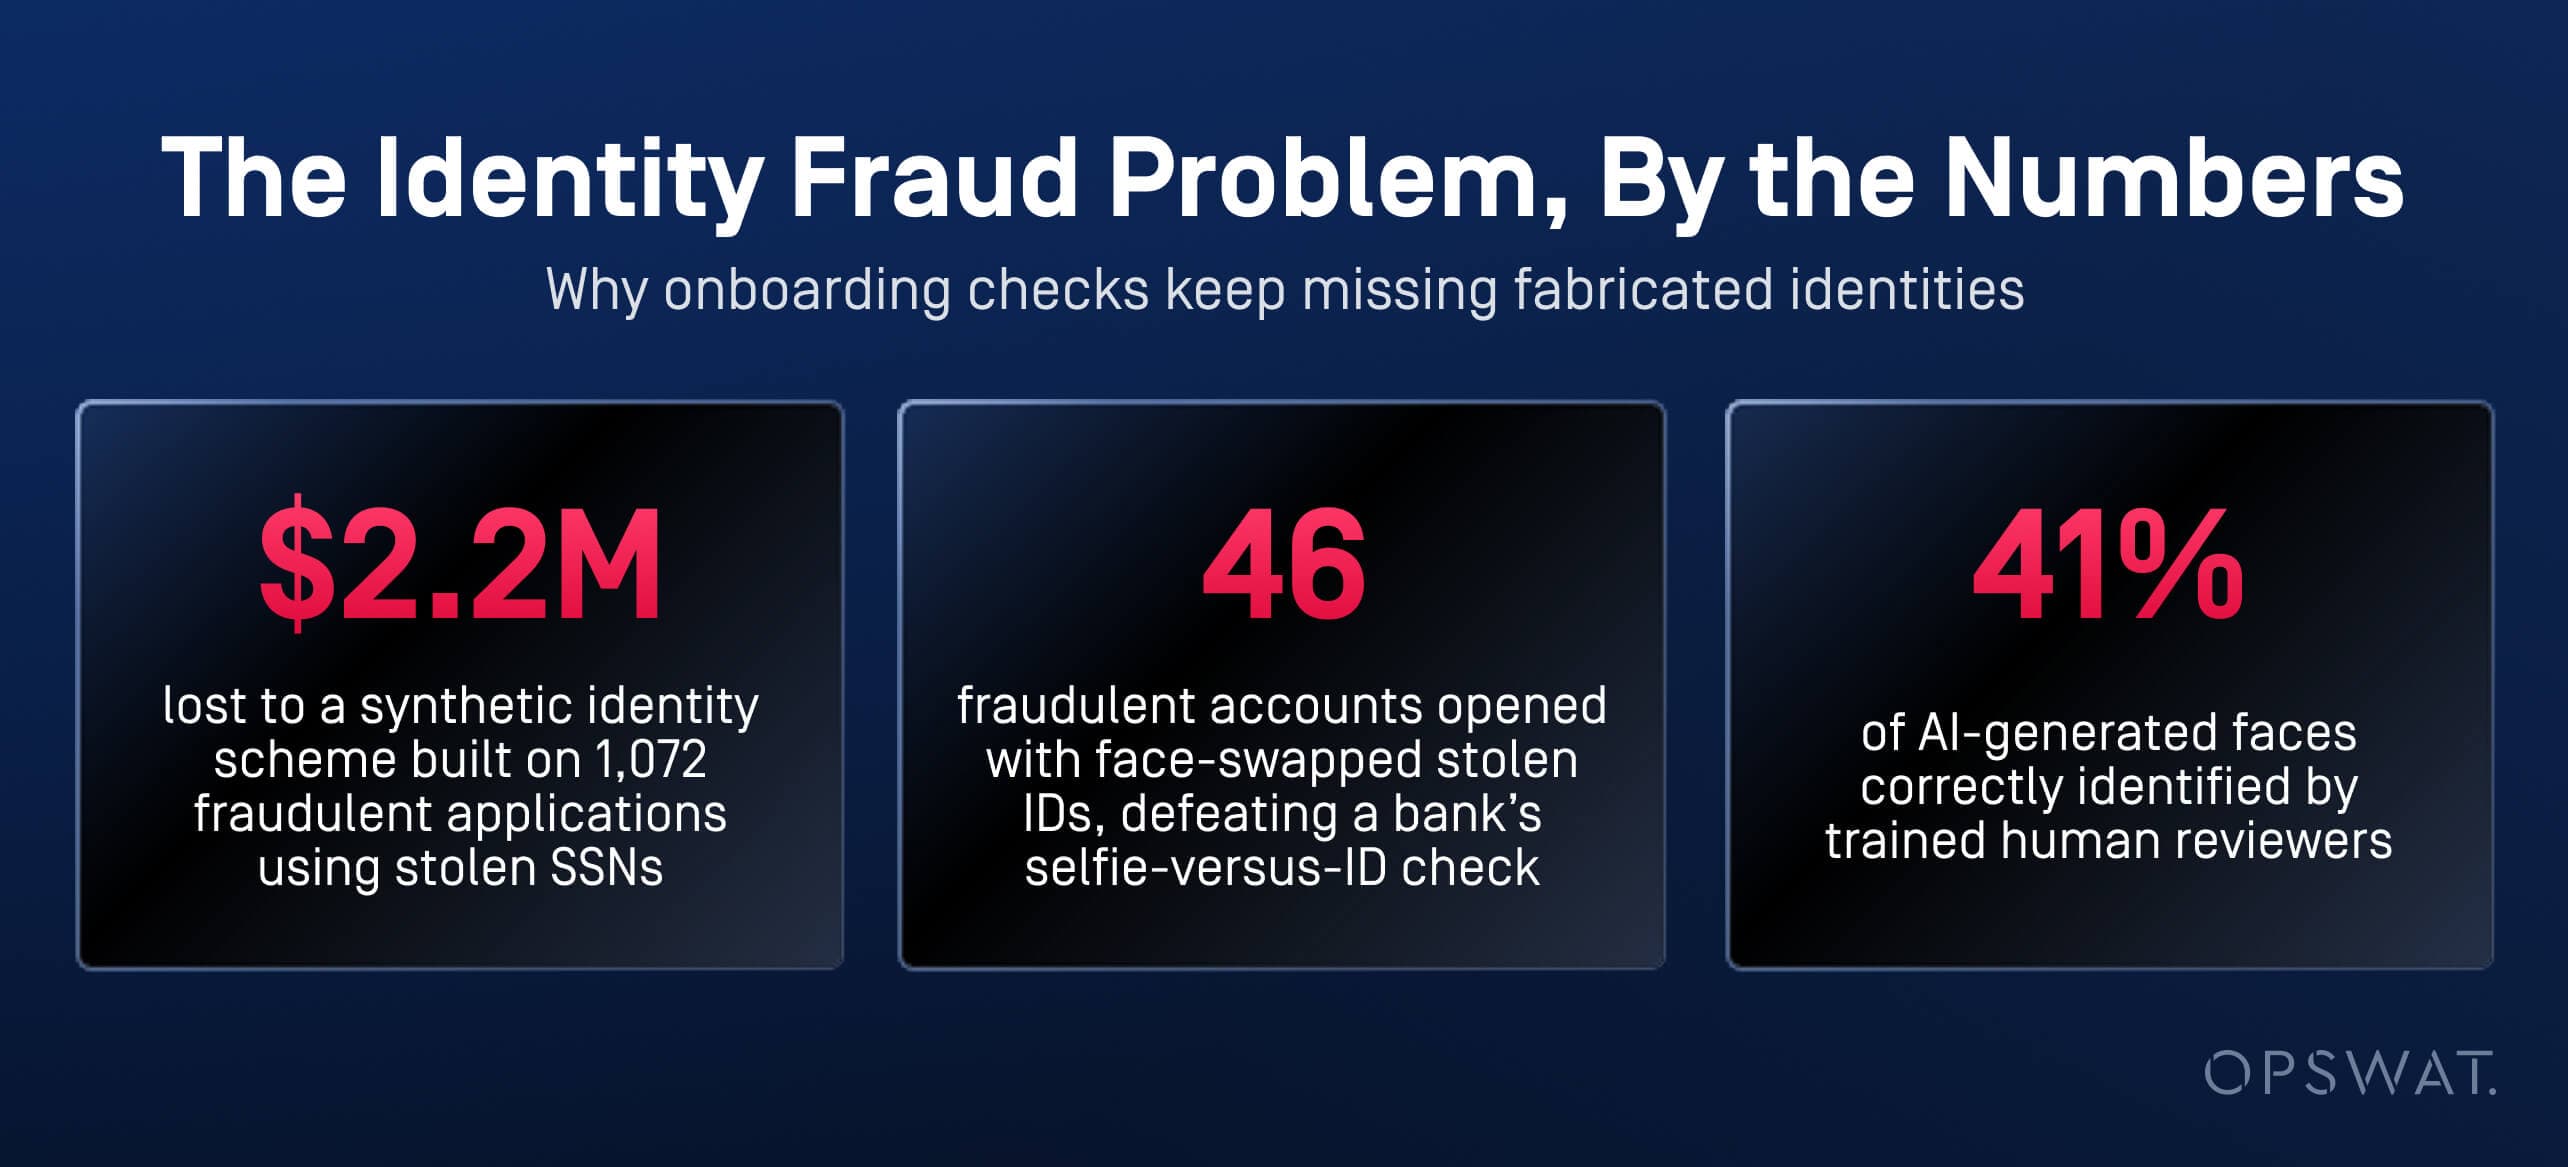
- Un act de acuzare federal, făcut public în august 2026, a pus sub acuzare două persoane într-o schemă de identitate falsă în valoare de 2,2 milioane de dolari, bazată pe peste 1.072 de cereri frauduloase de emitere a cardurilor de credit
- Un bărbat condamnat în iunie 2026 a reușit să păcălească sistemul de verificare „selfie versus act de identitate” al unei bănci olandeze prin înlocuirea feței din documentele de identitate furate cu propria sa fotografie, deschizând astfel 46 de conturi frauduloase
- AI Content Inspector aplică aceleași semnale de detectare a imaginilor, textului și metadatelor utilizate pentru depistarea fraudelor legate de facturi și cereri de despăgubire în cazul imaginilor de identitate, selfie-urilor și documentelor justificative de înregistrare
Cum se manifestă frauda de identitate generată de IA în procesul de înregistrare a clienților în sectorul financiar
Frauda de identitate generată de IA ia două forme în procesul de înregistrare: identități sintetice create pe baza unor date reale furate și imagini „deepfake” suprapuse peste documente furate. Ambele sunt concepute pentru a trece de un punct de control, nu pentru a rezista unei anchete.
Identități sintetice create pe baza unor numere reale de asigurare socială (SSN) furate
În august 2026, un mare juriu federal a făcut public un act de acuzare cu 19 capete de acuzare împotriva a două persoane acuzate că au pus în aplicare o schemă de identitate falsă în perioada cuprinsă între aproximativ 2012 și 2024. Procurorii susțin că cei doi au folosit numere valide de asigurare socială, multe dintre ele aparținând copiilor, pentru a depune aproximativ 1.072 de cereri online de emitere a cardurilor de credit și de debit, provocând pierderi estimate la 2,2 milioane de dolari.
Selfie-uri „deepfake” trimise în timpul procesului de înscriere digitală
Un alt caz ilustrează aspectul legat de imagine al acestei probleme. Un bărbat condamnat în iunie 2026 a folosit un program de schimbare a feței pentru a-și suprapune trăsăturile asupra unor documente de identitate furate, reușind astfel să păcălească sistemul de verificare „ mobile ” al unei bănci olandeze, care compară selfie-ul cu fotografia de pe actul de identitate, și să deschidă 46 de conturi frauduloase.
Amploarea problemei
Potrivit publicației „Biometric Update”, o instituție financiară a înregistrat 8.065 de încercări de verificare a conținutului deepfake în opt luni, care au generat pierderi în valoare de 347 de milioane de dolari. Raportul „AI Security Report 2026” al companiei Check Point a constatat că evaluatorii specializați au identificat corect doar aproximativ 41% dintre fețele generate de IA, confirmând faptul că evaluarea umană, pe cont propriu, nu mai poate detecta ceea ce produc modelele generative.
Modul în care aceste identități sunt integrate în fluxurile de lucru privind integrarea clienților noi și deschiderea conturilor
Identitățile false intră prin aceleași canale ca și solicitanții legitimi: portaluri digitale de înregistrare, crearea conturilor în aplicații de tip „ mobile ” și cozile de încărcare a documentelor conectate la sistemele KYC. Identitatea intră în procesul de verificare înainte ca vreo verificare să evalueze dacă datele pe care se bazează sunt reale.
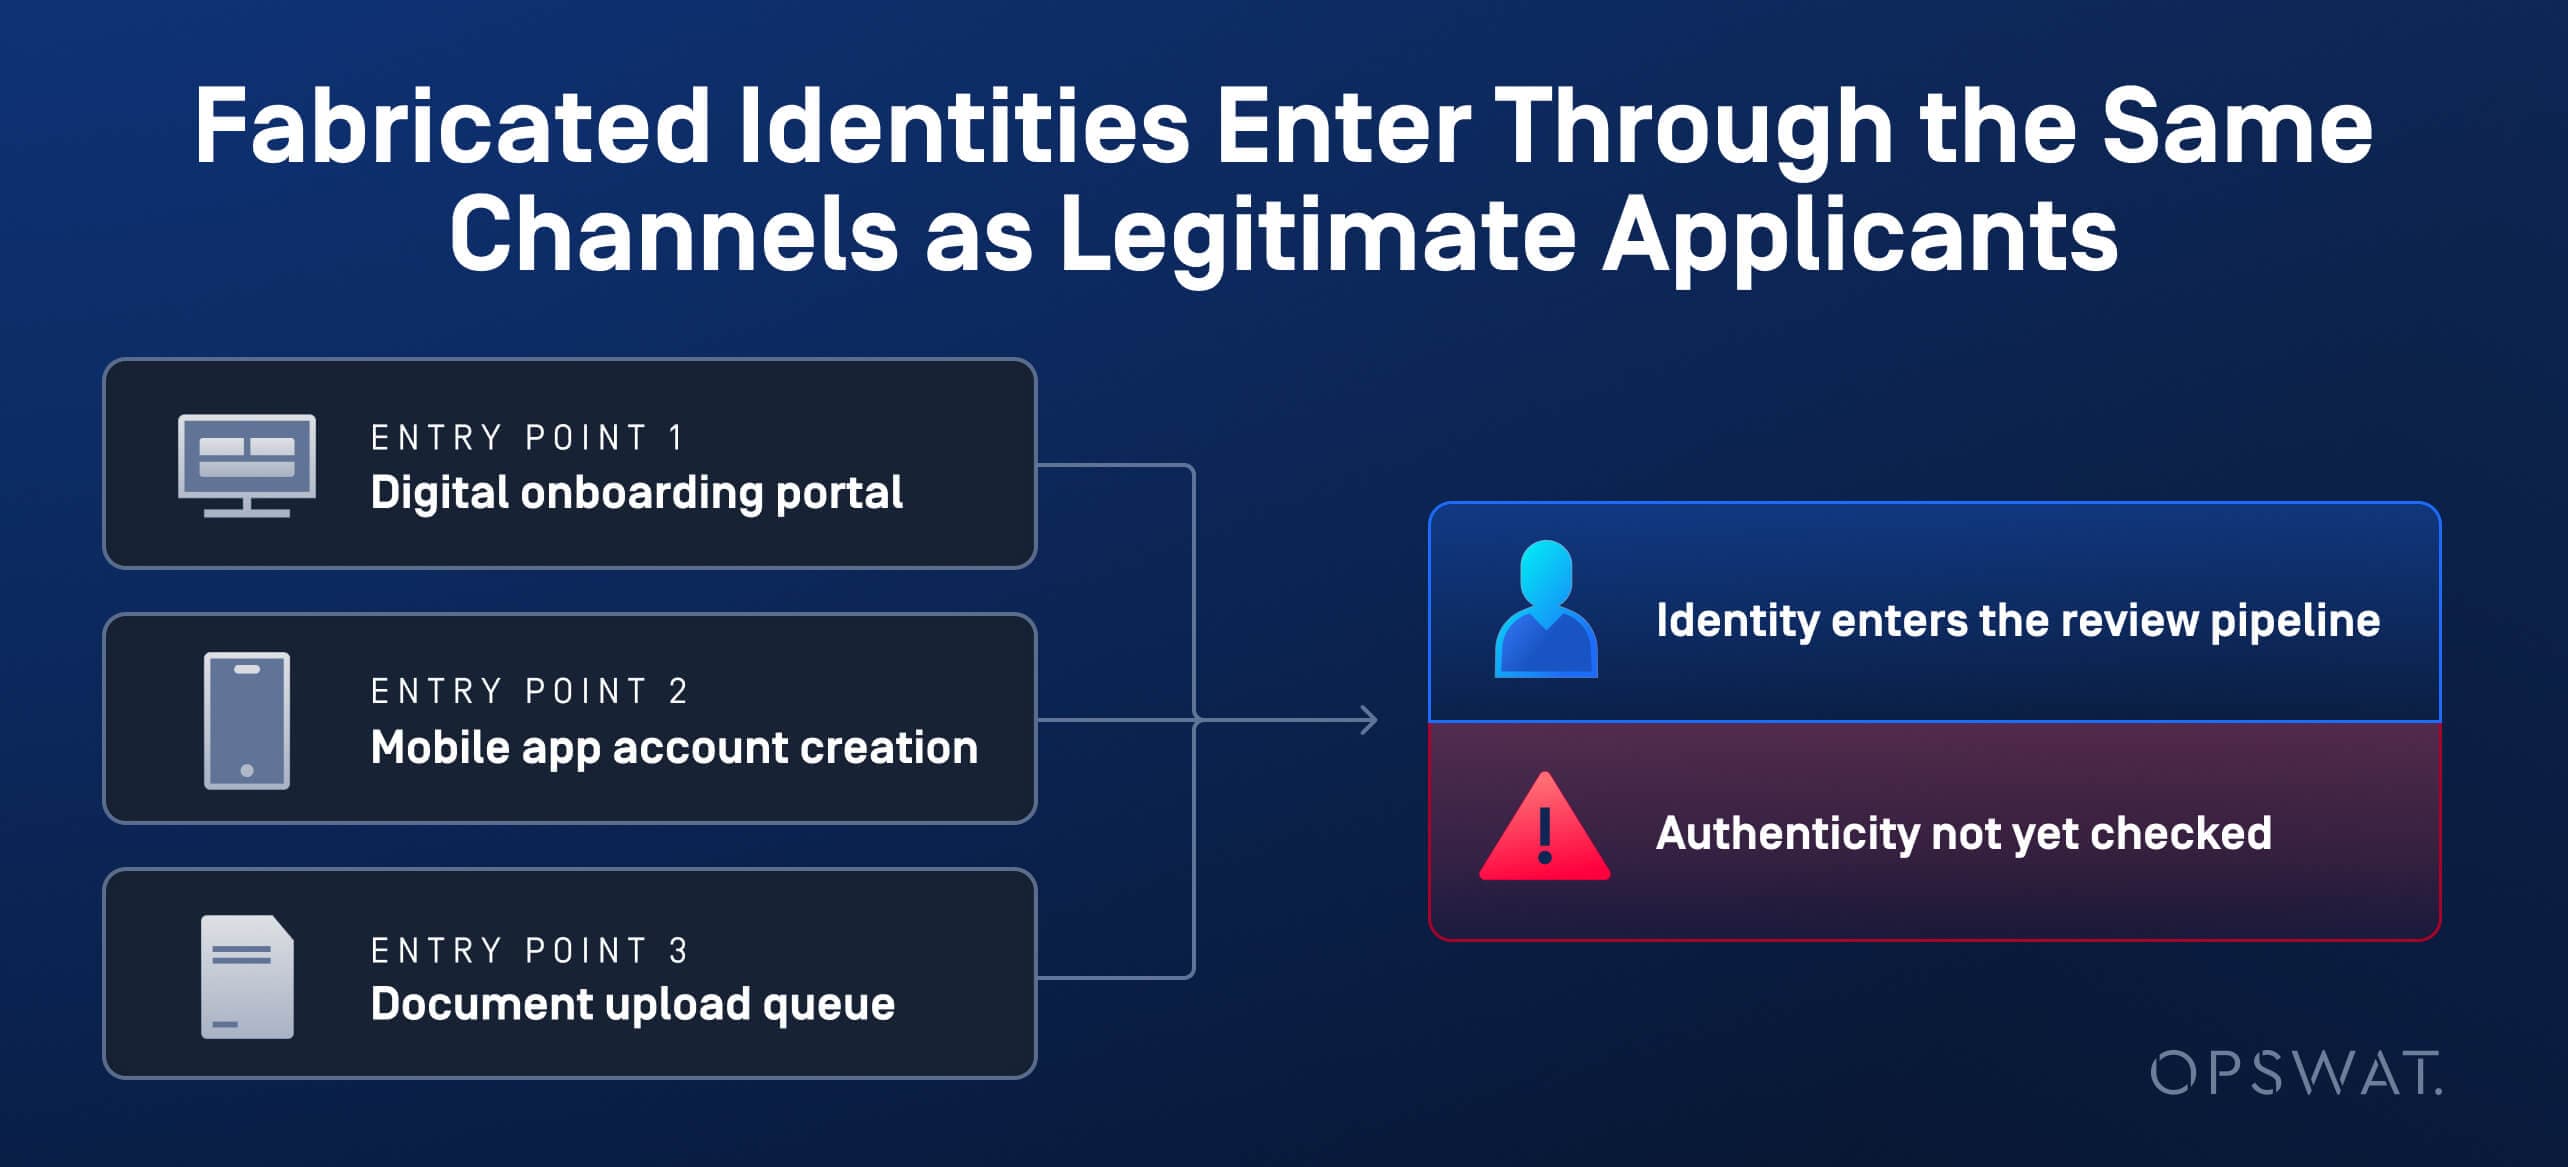
Cazul băncii olandeze ilustrează mecanismul de la un capăt la altul. Documentele de identitate au fost colectate prin intermediul unui anunț fals de închiriere și al rețelelor sociale, apoi au fost transmise prin procedura standard a băncii de tip „ mobile ” (fotografie și selfie), aceeași pe care o folosesc și solicitanții legitimi.
Trei motive pentru care verificările KYC standard nu pot detecta identitățile fabricate sau sintetice
Verificările efectuate la încărcarea documentelor confirmă faptul că un fișier este complet și formatat corect, nu însă că identitatea din acesta este autentică. Această lacună permite trecerea identităților sintetice și a celor generate de IA.
Compararea dintre selfie și documentul de identitate presupune că fotografia trimisă este o imagine nemodificată a unui chip real. Această metodă nu a fost concepută pentru a detecta o imagine cu fața înlocuită sau generată de IA, suprapusă peste un document furat, ceea ce este exact ceea ce a dus la eșecul verificării „ mobile ” efectuate de banca olandeză.
Identitățile sintetice se comportă, de asemenea, ca niște solicitanți reali, care își construiesc profilul treptat. Niciun element al unei singure cereri nu pare urgent, deoarece frauda se construiește treptat, pe parcursul unor luni de activitate aparent obișnuită, și nu printr-un singur eveniment suspect. Raportul Check Point privind securitatea IA din 2026 prezintă acest fenomen ca parte a unei schimbări mai ample, în cadrul căreia IA trece de la a asista încercările de fraudă la a le pune direct în practică.
Semne care trădează documentele de identitate și selfie-urile generate de IA
AI Content Inspector este motorul bazat pe inteligență artificială al companiei OPSWAT, destinat verificării autenticității conținutului și detectării fraudelor în documente pentru platforma MetaDefender™. Acesta aplică aceeași arhitectură de inspecție utilizată pentru detectarea fraudelor legate de facturi și cereri de despăgubire în cazul fotografiilor de identitate, selfie-urilor și documentelor de înregistrare, analizând simultan mai multe semnale independente pentru fiecare fișier, în loc să se bazeze pe o singură verificare.
Funcția de detectare a imaginilor generate de IA verifică fotografiile de identitate și selfie-urile trimise în același mod în care verifică imaginile din cererile de despăgubire: pentru a identifica neconcordanțe ale amprentelor senzorilor, artefacte de compresie, precum și semnalele la nivel de pixel și din domeniul frecvențial care diferențiază o imagine capturată de o cameră de una generată sau manipulată.
Verificarea documentelor în vederea depistării fraudelor se aplică dosarelor care atestă adresa și documentelor justificative necesare pentru înregistrare, verificând metadatele și coerența structurală în raport cu aspectul pe care ar trebui să îl aibă un document legitim provenit din acea sursă.
Funcția Google SynthID Watermark Detection verifică prezența filigranului încorporat pe care îl generează unele generatoare de imagini bazate pe IA. În cadrul testelor, OPSWAT a eliminat marcajele SynthID din peste 21.000 de imagini generate de IA; detectorul de filigrane nu le-a identificat, dar semnalele de analiză criminalistică și de clasificare profundă au înregistrat în continuare o precizie de detectare de peste 90%, confirmând faptul că motorul nu se bazează exclusiv pe filigrane.
Fiecare rezultat este prezentat sub forma unui verdict cu un scor de încredere, și nu ca o evaluare binară de tip „admis” sau „respins”, astfel încât echipele responsabile de integrare să poată stabili nivelul de certitudine necesar înainte ca un fișier să fie aprobat automat, semnalat sau redirecționat spre revizuire umană.
Cum se verifică autenticitatea identității înainte de deschiderea contului
Verificarea autenticității identității înainte de deschiderea unui cont necesită efectuarea simultană a două verificări, niciuna dintre acestea nefiind suficientă, pe cont propriu, pentru a depista cazul olandez sau acuzația privind identitatea sintetică.
Analiza autenticității documentelor evaluează dacă documentul de identitate, fotografia de tip selfie și dovada de domiciliu sunt autentice și coerente între ele.
Validarea datelor solicitantului verifică dacă identitatea declarată corespunde cu informațiile deja cunoscute: dacă numărul de asigurare socială (SSN), adresa și datele de contact se potrivesc cu un istoric stabilit, și nu cu unul alcătuit recent.
Verdictele incerte ar trebui să fie supuse unei evaluări umane, în loc să fie aprobate sau respinse automat. De asemenea, echipele responsabile de integrarea noilor clienți ar trebui să trateze semnalele de risc cumulate — cum ar fi un cont nou, modificarea datelor de contact și o frecvență neobișnuit de mare a cererilor — ca pe o decizie unică, și nu ca pe verificări izolate care, luate separat, par acceptabile.
Cum să creezi un flux de lucru de integrare a noilor angajați axat pe prevenire
Un flux de lucru de integrare care pune accentul pe prevenire include verificări de autenticitate la fiecare etapă de introducere a documentelor și imaginilor, înainte de crearea contului, și nu abia după ce o tranzacție suspectă declanșează o verificare.
Niveluri de control la integrarea noilor angajați pentru prevenirea fraudei de identitate
Stratul de control | Plasare | Ce evaluează | Vectori de fraudă abordați |
Preluarea documentelor și a imaginilor | Portal de integrare sau încărcare prin „ mobile ” | Format, completitudine, programe malware | Fișiere dăunătoare deghizate în fișiere de identificare încărcate |
Analiza autenticității conținutului | Punctul de preluare, înainte de luarea deciziei privind KYC | Semnale generate de IA, metadate, manipulare | Selfie-uri generate de IA, documente de identitate cu fețe schimbate |
Compararea selfie-urilor cu fotografiile de pe actele de identitate | Etapa de verificare KYC | Asemănarea trăsăturilor faciale | Documente de identitate furate sau care nu corespund |
Validarea datelor solicitantului | Înainte de aprobarea contului | Numărul de asigurare socială (SSN) și istoricul adreselor | Identități sintetice bazate pe numere de asigurare socială (SSN) furate |
Redirecționarea excepțiilor și verificarea manuală | Coadă de decizii cu risc ridicat | Verdicte incerte, riscuri cumulate | Cazuri pe care o singură verificare nu le poate rezolva de una singură |
AI Content Inspector introduce funcția de detectare a autenticității ID-urilor
AI Content Inspector integrează funcția de detectare a autenticității documentelor de identitate direct în fluxul de lucru „ MetaDefender ”, eliminând astfel necesitatea utilizării unui instrument separat pentru verificarea documentelor de identitate și a selfie-urilor. Pentru echipele responsabile de procesul de înregistrare a clienților care fac obiectul reglementărilor, aceasta înseamnă verificarea identităților sintetice și a fețelor generate de IA chiar în acel moment în care, în mod normal, o verificare a corespondenței dintre selfie și documentul de identitate le-ar permite să treacă mai departe.
AI Content Inspector funcționează ca un motor separat în cadrul MetaDefender™ Core și MetaDefender™ Cloud, alături de Metascan™ Multiscanning, tehnologia Deep CDR™ și tehnologiile Proactive DLP™. Organizațiile care utilizează deja MetaDefender pot adăuga evaluări privind autenticitatea documentelor de identitate fără a fi nevoie de un nou furnizor sau de un proiect separat de integrare.
Adăugați AI Content Inspector la implementarea dvs. de tip „ MetaDefender ” pentru a aplica aceeași metodă de detectare a autenticității conținutului, utilizată în cazul fraudelor legate de facturi și cereri de despăgubire, la imaginile de identitate, selfie-uri și documentele de înregistrare.
Întrebări frecvente
Ce este frauda prin identitate sintetică?
Frauda prin identitate sintetică combină date reale furate, cel mai adesea un număr de asigurare socială, cu detalii personale inventate pentru a crea o identitate care nu corespunde unui solicitant real, concepută pentru a trece de verificările de admitere pe parcursul timpului, mai degrabă decât să declanșeze o singură cerere suspectă.
Cum funcționează frauda de identitate generată de IA în timpul procesului de înregistrare?
Fraudatorii transmit fotografii de identitate, selfie-uri și documente justificative generate de IA sau manipulate prin intermediul acelorași portaluri pe care le utilizează și solicitanții legitimi. Deoarece fișierele nu conțin programe malware, instrumentele standard de securitate le acceptă, iar frauda iese la iveală doar dacă conținutul în sine este autentificat.
Verificările KYC pot detecta documentele de identitate de tip „deepfake” sau generate de IA?
Verificările standard KYC confirmă formatul și caracterul complet al documentului și compară o selfie cu fotografia de pe actul de identitate. Niciuna dintre aceste etape nu a fost concepută pentru a detecta dacă imaginea trimisă este generată de IA sau a fost modificată, motiv pentru care o selfie cu fețele schimbate poate trece cu succes de verificarea comparării dintre selfie și fotografia de pe actul de identitate.
Ce indicii trădează un document de identitate sau o selfie generat(ă) de IA?
Incoerențele dintre amprentele digitale ale senzorilor, artefactele de compresie, neconcordanțele din metadate și anomaliile structurale oferă fiecare un indiciu parțial. AI Content Inspector combină aceste elemente cu detectarea filigranelor, precum Google SynthID, într-un singur verdict însoțit de un scor de încredere.
În ce fel se deosebește frauda de identitate de frauda cu facturi abordată în articolul nostru anterior despre frauda cu facturi generate de IA?
Frauda prin facturi vizează o decizie de plată, folosind un document falsificat, cum ar fi o factură sau o chitanță. Frauda de identitate vizează o decizie de verificare, folosind un document de identitate falsificat sau manipulat, o selfie sau un document care atestă adresa. Ambele exploatează aceeași vulnerabilitate: un fișier poate fi lipsit de malware și totuși să fie fraudulos în ceea ce pretinde că reprezintă.
