Concluzie cheie: MetaDefender™ Aether extinde funcționalitatea de sandboxing a MetaDefender™ Cloudîntr-un flux de detectare pe cinci niveluri, care combină reputația, analiza statică bazată pe inteligență artificială, analiza dinamică, evaluarea amenințărilor și identificarea amenințărilor. Integrarea oferă informații mai detaliate, concluzii bazate pe evaluarea riscurilor și un context mai amplu în ceea ce privește fișierele și campaniile rău intenționate.
Începând cu 1 octombrie, MetaDefender™ Aether va fi complet integrat în MetaDefender™ Cloud; această integrare permite obținerea de informații și date mai detaliate dintr-un fișier infectat, odată ce acesta este detectat de mediul de testare (sandbox).
Etapa de izolare în mediu de testare include acum informații privind reputația, o analiză prealabilă executării, un verdict punctat și informații la nivel de campanie referitoare la aceasta.
Ce este „ MetaDefender ” Aether?
MetaDefender Aether este soluția de detectare a malware-ului bazată pe inteligență artificială (AI) de l OPSWAT, concepută pentru a identifica amenințările bazate pe fișiere cunoscute, necunoscute, evazive și de tip „zero-day”. MetaDefender Aether integrează reputația amenințărilor, AI-ul predictiv, Adaptive Sandbox , evaluarea amenințărilor și identificarea amenințărilor bazată pe învățare automată (ML) într-un singur verdict, permițând echipelor SOC să acționeze mai rapid, să evite alertele inutile și să-și prioritizeze resursele în diferite medii.
MetaDefender Aether oferă informații mai detaliate și un context suplimentar pentru specialiștii în detectarea amenințărilor și echipele SOC
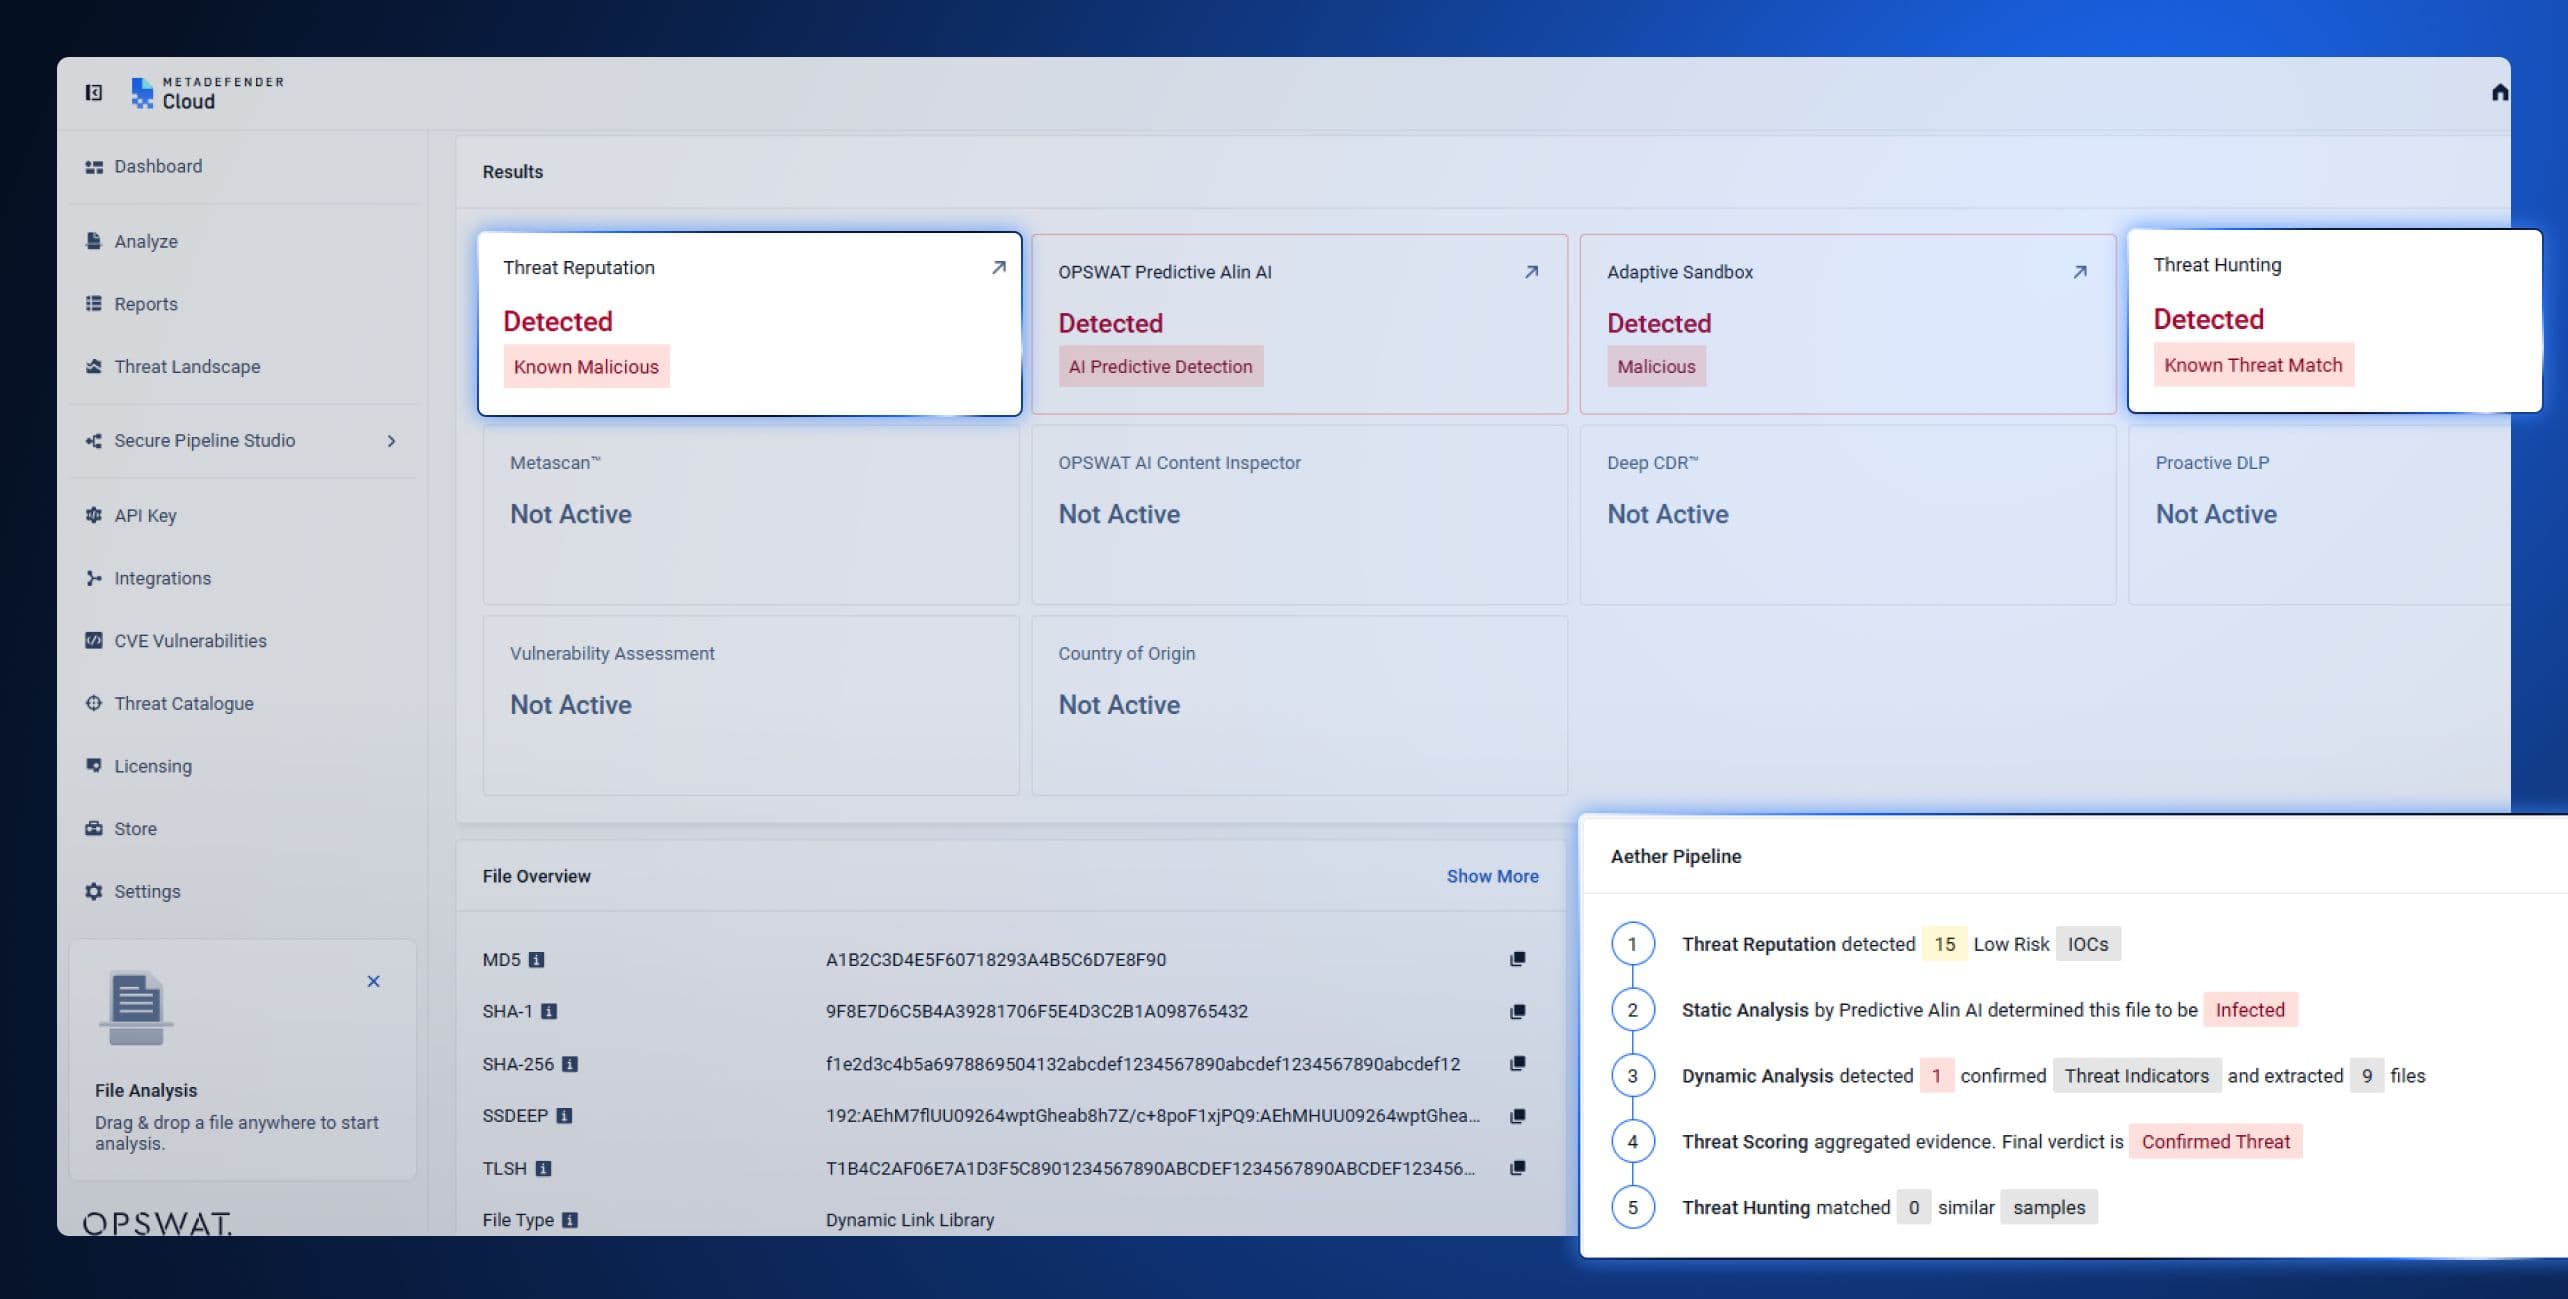
Odată cu integrarea Aether de la MetaDefender , detonarea în mediul sandbox generează MetaDefender Cloud , care sunt îmbogățite cu informații privind reputația amenințărilor, predicții înainte de execuție, evaluarea amenințărilor și identificarea amenințărilor cu atribuire, provenite din MetaDefender , prin intermediul pipeline-ului cu cinci straturi al Aether.
Fiecare fișier trimis la MetaDefender Cloud trece acum prin acest flux de lucru, iar rezultatul este un verdict consolidat, în loc de cinci rapoarte separate pe care un analist trebuie să le pună cap la cap manual. Iată ce contribuție aduce MetaDefender Aether la analiză:
Strat | Acțiune | Rezultat |
1. Reputația amenințării | Verifică fișierele, adresele URL, adresele IP și domeniile în raport cu datele privind reputația, care se actualizează continuu, atât online, cât și offline | Detectează programele malware reutilizate și infrastructura cunoscută a atacatorilor înainte ca acestea să fie supuse unei analize mai aprofundate; îi obligă pe atacatori să-și elimine mai repede indicatorii. |
2. Analiza statică | Tehnologia predictivă Alin AI analizează fișierele înainte de execuție, fără a le inspecta. Aceasta examinează structura fișierului, obiectele încorporate, scripturile și caracteristicile încărcăturii utile pentru a identifica intențiile rău intenționate în milisecunde, fără a fi necesare semnături sau detonare. | Detectează programele malware care nu au mai fost întâlnite până acum și programele malware care suferă mutații la fiecare infectare. |
3. Analiza dinamică | Utilizează emularea la nivel de instrucțiuni pentru a forța executarea căilor de cod evazive, scoțând la iveală jurnalele de comportament, modificările din registru, fișierele plasate, injectarea în procese, apelurile de retur C2 și tehnicile anti-analiză | Oferă dovezi comportamentale detaliate pe care reputația și verificările statice nu le pot furniza pe cont propriu. Ajută analiștii să documenteze atacurile și să îmbogățească informațiile privind amenințările. |
4. Evaluarea gradului de amenințare | Combină date provenite din analiza reputației, analiza statică și cea dinamică — inclusiv fluxul de execuție, ofuscarea, tehnicile de persistență și corespondențele cu MITRE ATT&CK și Catalogul comportamentelor malware — într-un singur scor de risc bazat pe nivelul de încredere | Transformă ieșirile separate într-o singură concluzie ierarhizată, pe baza căreia un analist poate acționa imediat. Scorurile de gravitate în timp real permit economisirea resurselor și reduc numărul de alerte false. |
5. Identificarea amenințărilor | Căutarea de similitudini bazată pe ML și corelarea modelelor de amenințări fac legătura între o probă necunoscută și familiile de malware cunoscute, infrastructura, tacticile și variantele asociate | Transformă detectarea dintr-un singur fișier semnalat în informații la nivel de campanie. Dezvăluie variante de malware, obligând atacatorii să-și regândească instrumentele, infrastructura și metodele de operare |
Ce înseamnă acest lucru pentru utilizatorii serviciilor „ MetaDefender ” și „Cloud ”
Aether introduce un nou flux de lucru pe care clienții îl pot utiliza direct atât prin intermediul tabloului de bord al interfeței de utilizator, cât și prin API. Fișierele pot fi încărcate prin oricare dintre aceste interfețe, în timp ce mediul de testare continuă să efectueze operațiunile de detonare pe care le-a efectuat întotdeauna. În culise, fluxul de lucru aduce modificări în ceea ce privește rezultatele analizei și modul în care acestea sunt prezentate.
Verdict bazat pe evaluarea riscului / Fișier în loc de date brute
Odată ce mediul de testare semnalează un fișier, stratul de evaluare a amenințărilor corelează informațiile respective cu reputația fișierului și cu rezultatele analizei statice, generând un scor de risc bazat pe gradul de încredere. Analistul primește un verdict evaluat, în loc de rezultatele brute ale mediului de testare, pe care ar trebui să le interpreteze manual.
Informații la nivel de campanie
Procesul de „Threat Hunting” corelează fișierul semnalat și îl leagă de familii de malware cunoscute, de infrastructură și de campanii. O detectare care înainte se încheia cu „acest fișier este dăunător” se extinde acum la „acest fișier aparține acestei familii, utilizează aceste instrumente și corespunde acestui model de activitate”.
Ce primesc analiștii
Procesul generează o concluzie consolidată, însoțită de un scor de risc bazat pe nivelul de încredere, susținut atât de indicatori statici, cât și de indicatori din timpul rulării. Această concluzie include corespondențe cu MITRE ATT&CK și cu Catalogul de comportamente ale programelor malware, încărcături utile dezarhivate și configurații ale programelor malware extrase. Un analist care examinează un fișier semnalat primește atât raționamentul care stă la baza scorului, cât și scorul în sine, nu doar o simplă cifră.
Niciuna dintre aceste funcții nu necesită un instrument separat sau o a doua autentificare. Ele apar în același panou de control MetaDefender Cloud pe care analiștii îl utilizează deja.
Integrare și ecosistem
Integrarea este încorporată în platformă. Aceasta suportă API-urile publice de la MetaDefender Cloud pentru fișiere, hash-uri și URL-uri, API-uri REST externe pentru trimiterea de fișiere, URL-uri, adrese IP și domenii, precum și conexiuni directe la platformele SIEM și de logare prin intermediul API sau prin exportul de evenimente. Se integrează cu instrumentele CI/CD, depozitele de cod, SDK-urile și pluginurile și funcționează cu platformele de orchestrare SOAR pentru răspuns automatizat.
Modelul de acces
Accesul complet la MetaDefender Aether este acordat de un reprezentant al OPSWAT în cadrul procesului de activare a pachetului.
Odată activată, nu este necesar să învățați să utilizați o interfață separată. Verdictele, scorurile de risc și indicatorii de compromis (IOC) apar direct în tabloul de bord „ MetaDefender ”Cloud , pe care clienții îl utilizează deja pentru a încărca și a analiza fișierele.
Adăugarea de context la detectarea tipurilor de atac de tip „ Sandbox ”
MetaDefender CloudSandbox-ul său a fost întotdeauna capabil să detecteze ceea ce instrumentele statice nu reușesc să identifice. MetaDefender Aether oferă informații contextuale suplimentare: permite să se afle dacă fișierul are legături cu ceva deja identificat, să se determine gradul de încredere pe care îl poate acorda detectării respective și să se identifice familia sau campania din care face parte.
Descoperiți funcția de detectare a vulnerabilităților de tip „zero-day” în MetaDefender Cloud . Creați un cont gratuit în Comunitate la metadefender.com pentru a scana fișiere și a vedea în acțiune analiza reputației și cea în mediul sandbox.
Pentru acces complet la „ MetaDefender ”, procesul de detectare în cinci etape al Aether, contactați departamentul de vânzări.
Resurse suplimentare
MetaDefender Aether pentru „ Cloud ” (pagina produsului)
MetaDefender Aether (pagina produsului)
MetaDefender Aether pentru „ Cloud ” – Prezentare succintă a soluției (PDF)
MetaDefender Aether – Prezentare succintă a soluției (PDF)
Întrebări frecvente: Integrarea MetaDefender Aether cu MetaDefender Cloud
Ce este MetaDefender™ Aether?
MetaDefender™ Aether este soluția de detectare a malware-ului și de izolare (sandboxing) bazată pe inteligență artificială (AI) de l OPSWAT, care combină reputația amenințărilor, AI predictiv, tehnologia „ Adaptive ”Sandbox, evaluarea amenințărilor și identificarea amenințărilor bazată pe învățare automată (ML) într-un singur verdict. Aceasta este concepută pentru a detecta amenințările bazate pe fișiere cunoscute, necunoscute, evazive și de tip „zero-day”.
În ce mod îmbunătățește MetaDefender™ Aether tehnologia de sandboxing „ Cloud ” a MetaDefender™?
MetaDefender™ Aether adaugă informații contextuale privind reputația, predicții înainte de execuție, evaluarea riscului și atribuirea la nivel de campanie pentru fiecare testare în mediul sandbox. În loc să fie nevoiți să asambleze manual cinci rapoarte separate, analiștii primesc un singur verdict consolidat, însoțit de o evaluare a riscului, cu corespondențe cu cadrul MITRE ATT&CK și configurațiile malware-ului extrase.
Care sunt cele cinci niveluri de detectare?
Procesul cuprinde următoarele etape: Evaluarea reputației amenințărilor (verificări pe baza indicatorilor cunoscuți), Analiza statică (predicție bazată pe IA înainte de execuție), Analiza dinamică (emularea în mediu sandbox a codului evaziv), Evaluarea amenințărilor (combină toate dovezile într-un singur scor de încredere) și Identificarea amenințărilor (corelează probele cu familiile de malware și campaniile cunoscute). Fiecare etapă contribuie cu un tip diferit de dovezi la verdictul final.
MetaDefender™ Aether se integrează cu API-urile existente, cu sistemele SIEM și cu fluxurile de lucru SOAR?
Da. Suportă API-urile publice de la MetaDefender Cloud , API-uri REST externe pentru trimiterea de fișiere, URL-uri, adrese IP și domenii, integrări cu sisteme SIEM și de înregistrare a evenimentelor, instrumente CI/CD, precum și platforme SOAR pentru răspuns automat, toate acestea fiind disponibile în cadrul tabloului de bord existent.
MetaDefender™ Aether este disponibil în versiunile gratuite și/sau comunitare?
Un cont Community gratuit oferă funcții de bază de scanare a fișierelor, inclusiv analiza reputației și analiza în mediul sandbox. Accesul complet la fluxul de lucru complet pe cinci niveluri necesită activarea pachetului prin intermediul unui reprezentant de vânzări de la OPSWAT .