ul de detectare zero-day pentru MetaDefender Cloud
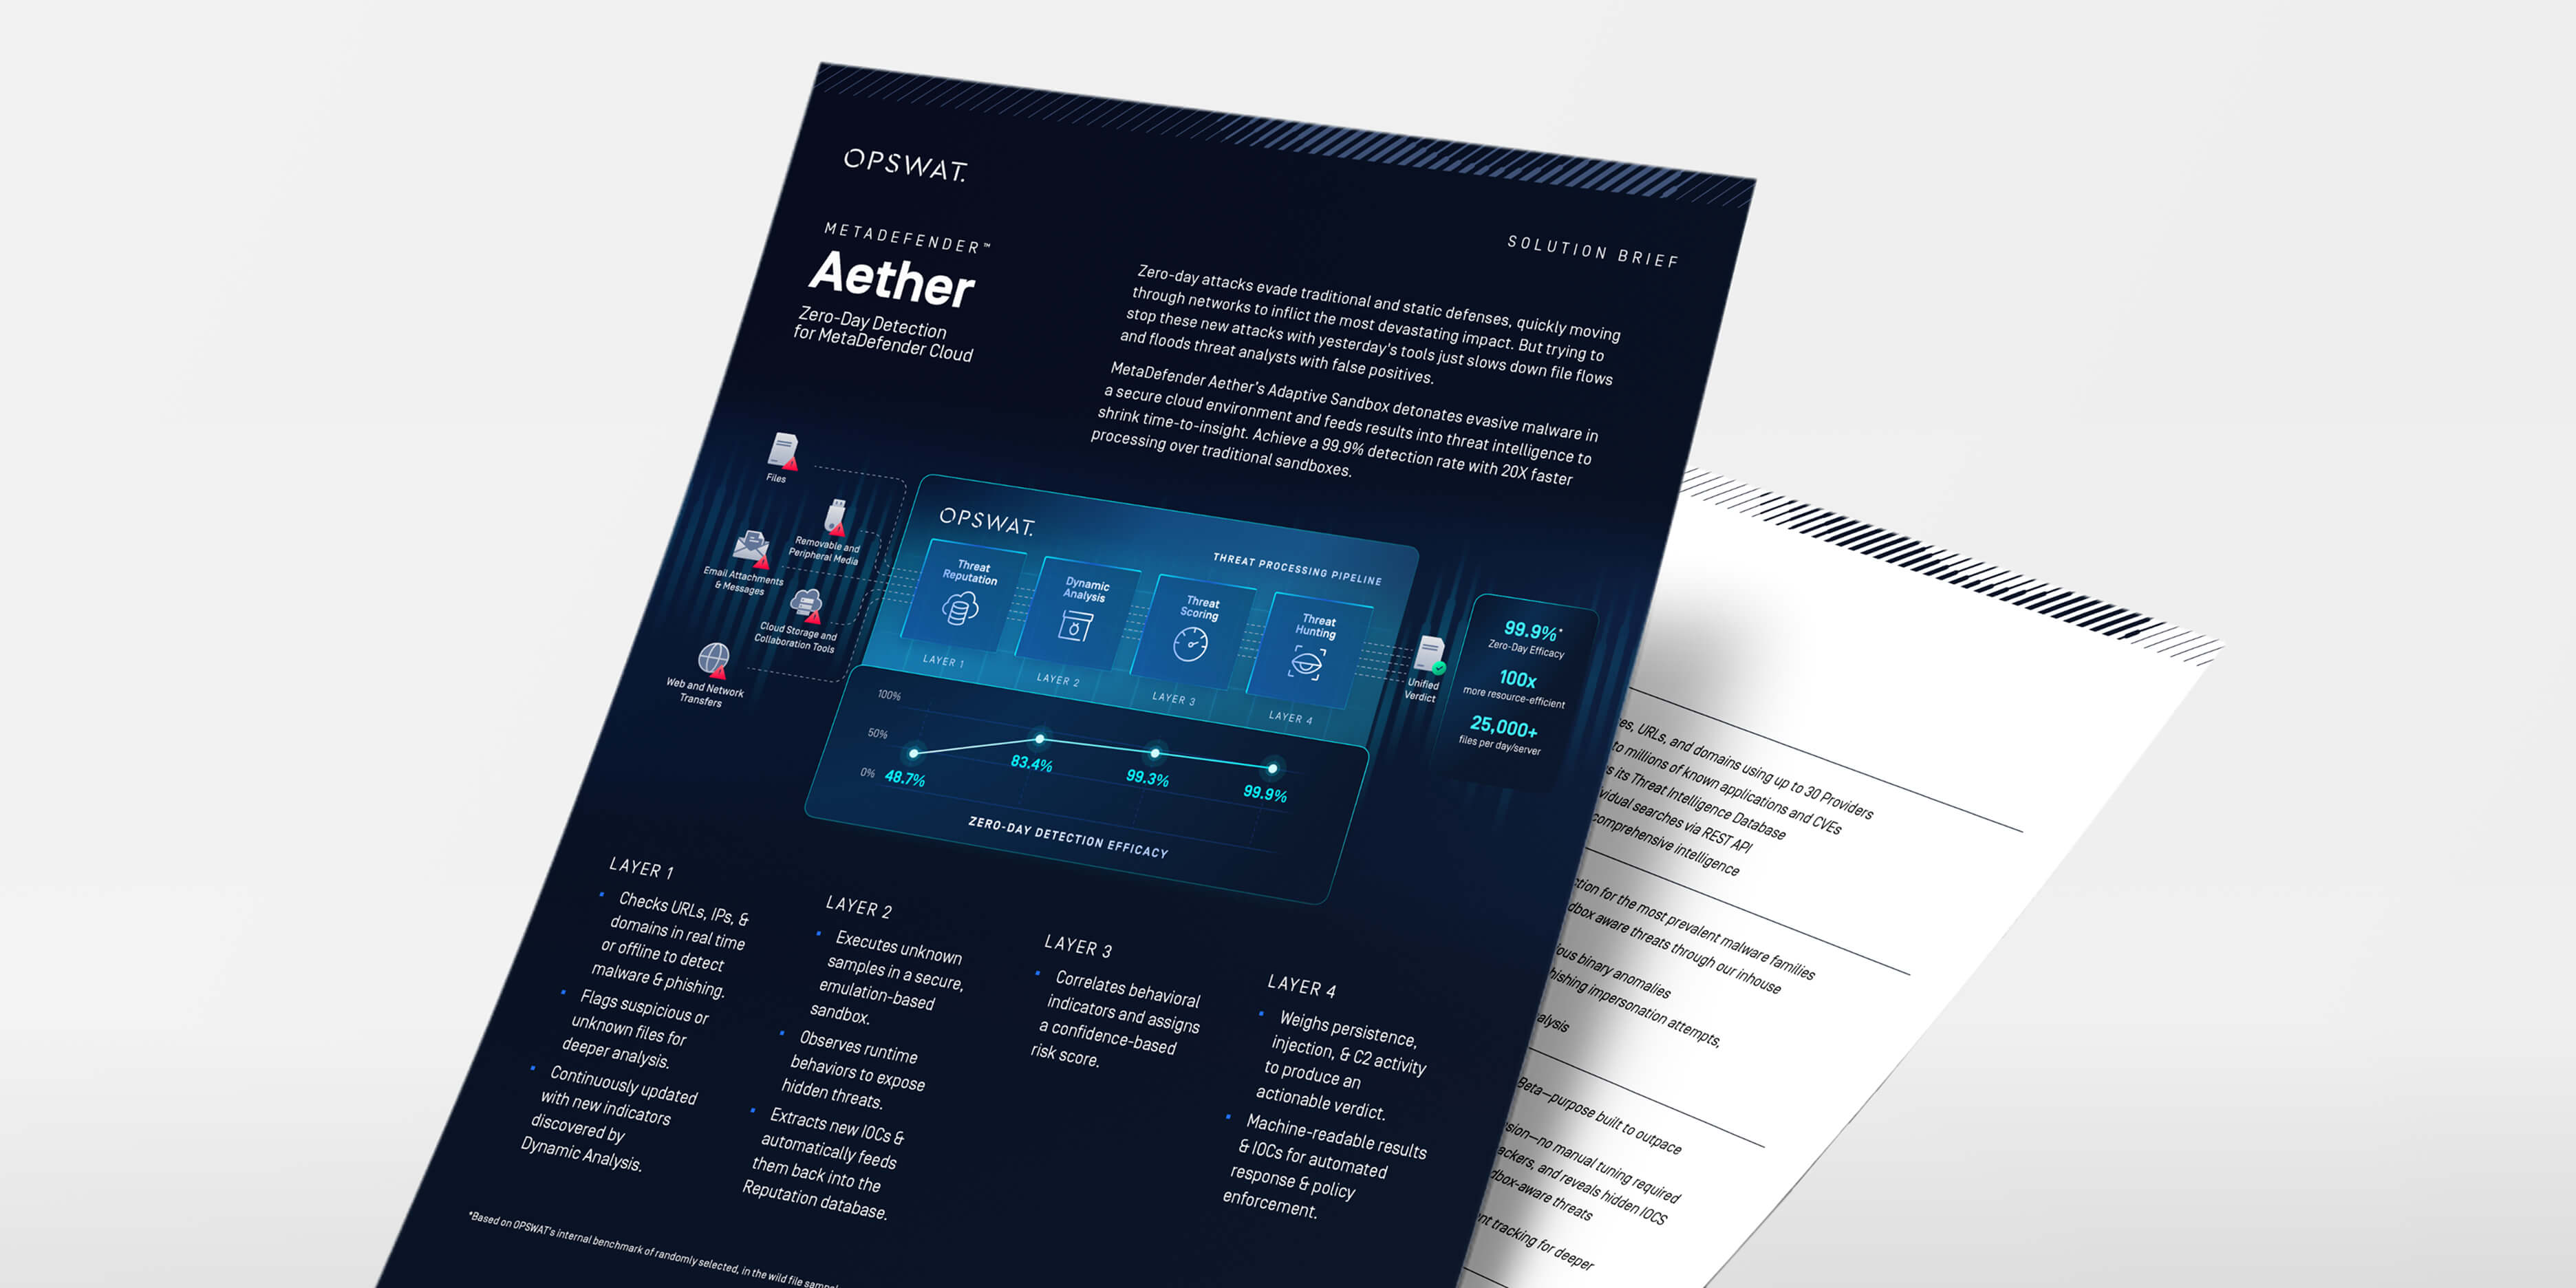
Soluția OPSWATde detectare a vulnerabilităților de tip „zero-day”, bazată pe cloud și pe inteligență artificială, combină un mediu de testare adaptativ cu informații integrate privind amenințările, executând fișierele suspecte la scară cloud. Extragă indicatori comportamentali (IOC) și îmbogățiți fluxurile de lucru din cloud, canalele CI/CD și sistemele SIEM/SOAR cu informații utile privind malware-ul.
- Detectare zero-day fără egal
- Analiza amenințărilor în timp real
- Configurare instantanee
Detectare unificată zero-day
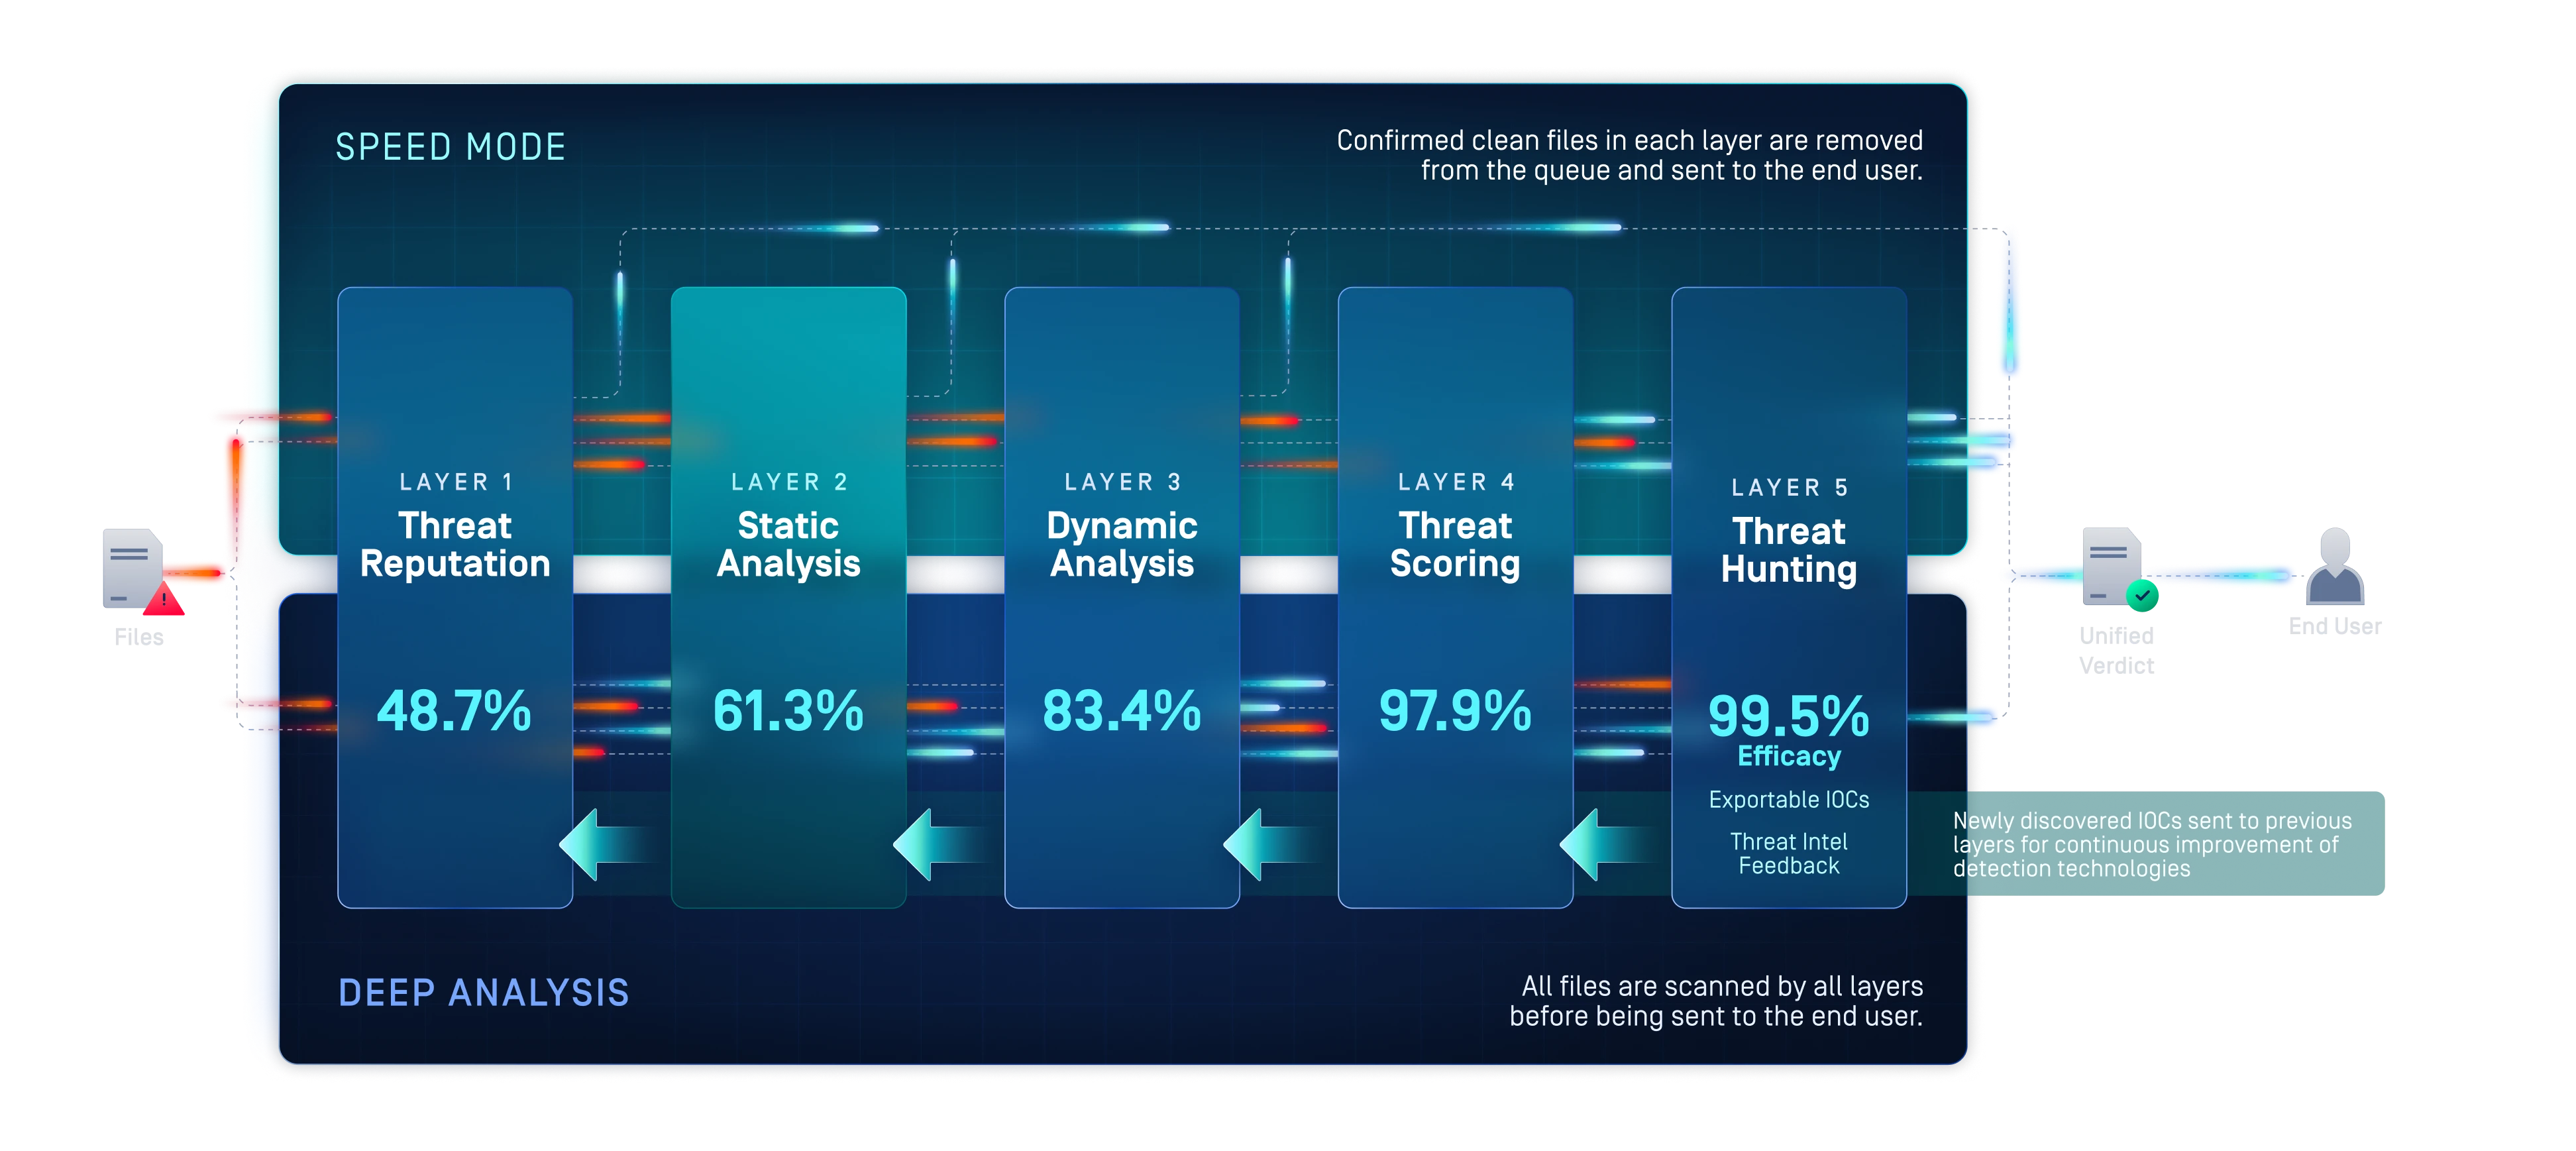
Nivelul 1: Reputația amenințărilor
Expunerea rapidă a amenințărilor cunoscute de tip „
”
Blocați amenințările cunoscute înainte de a trece la o analiză mai aprofundată.
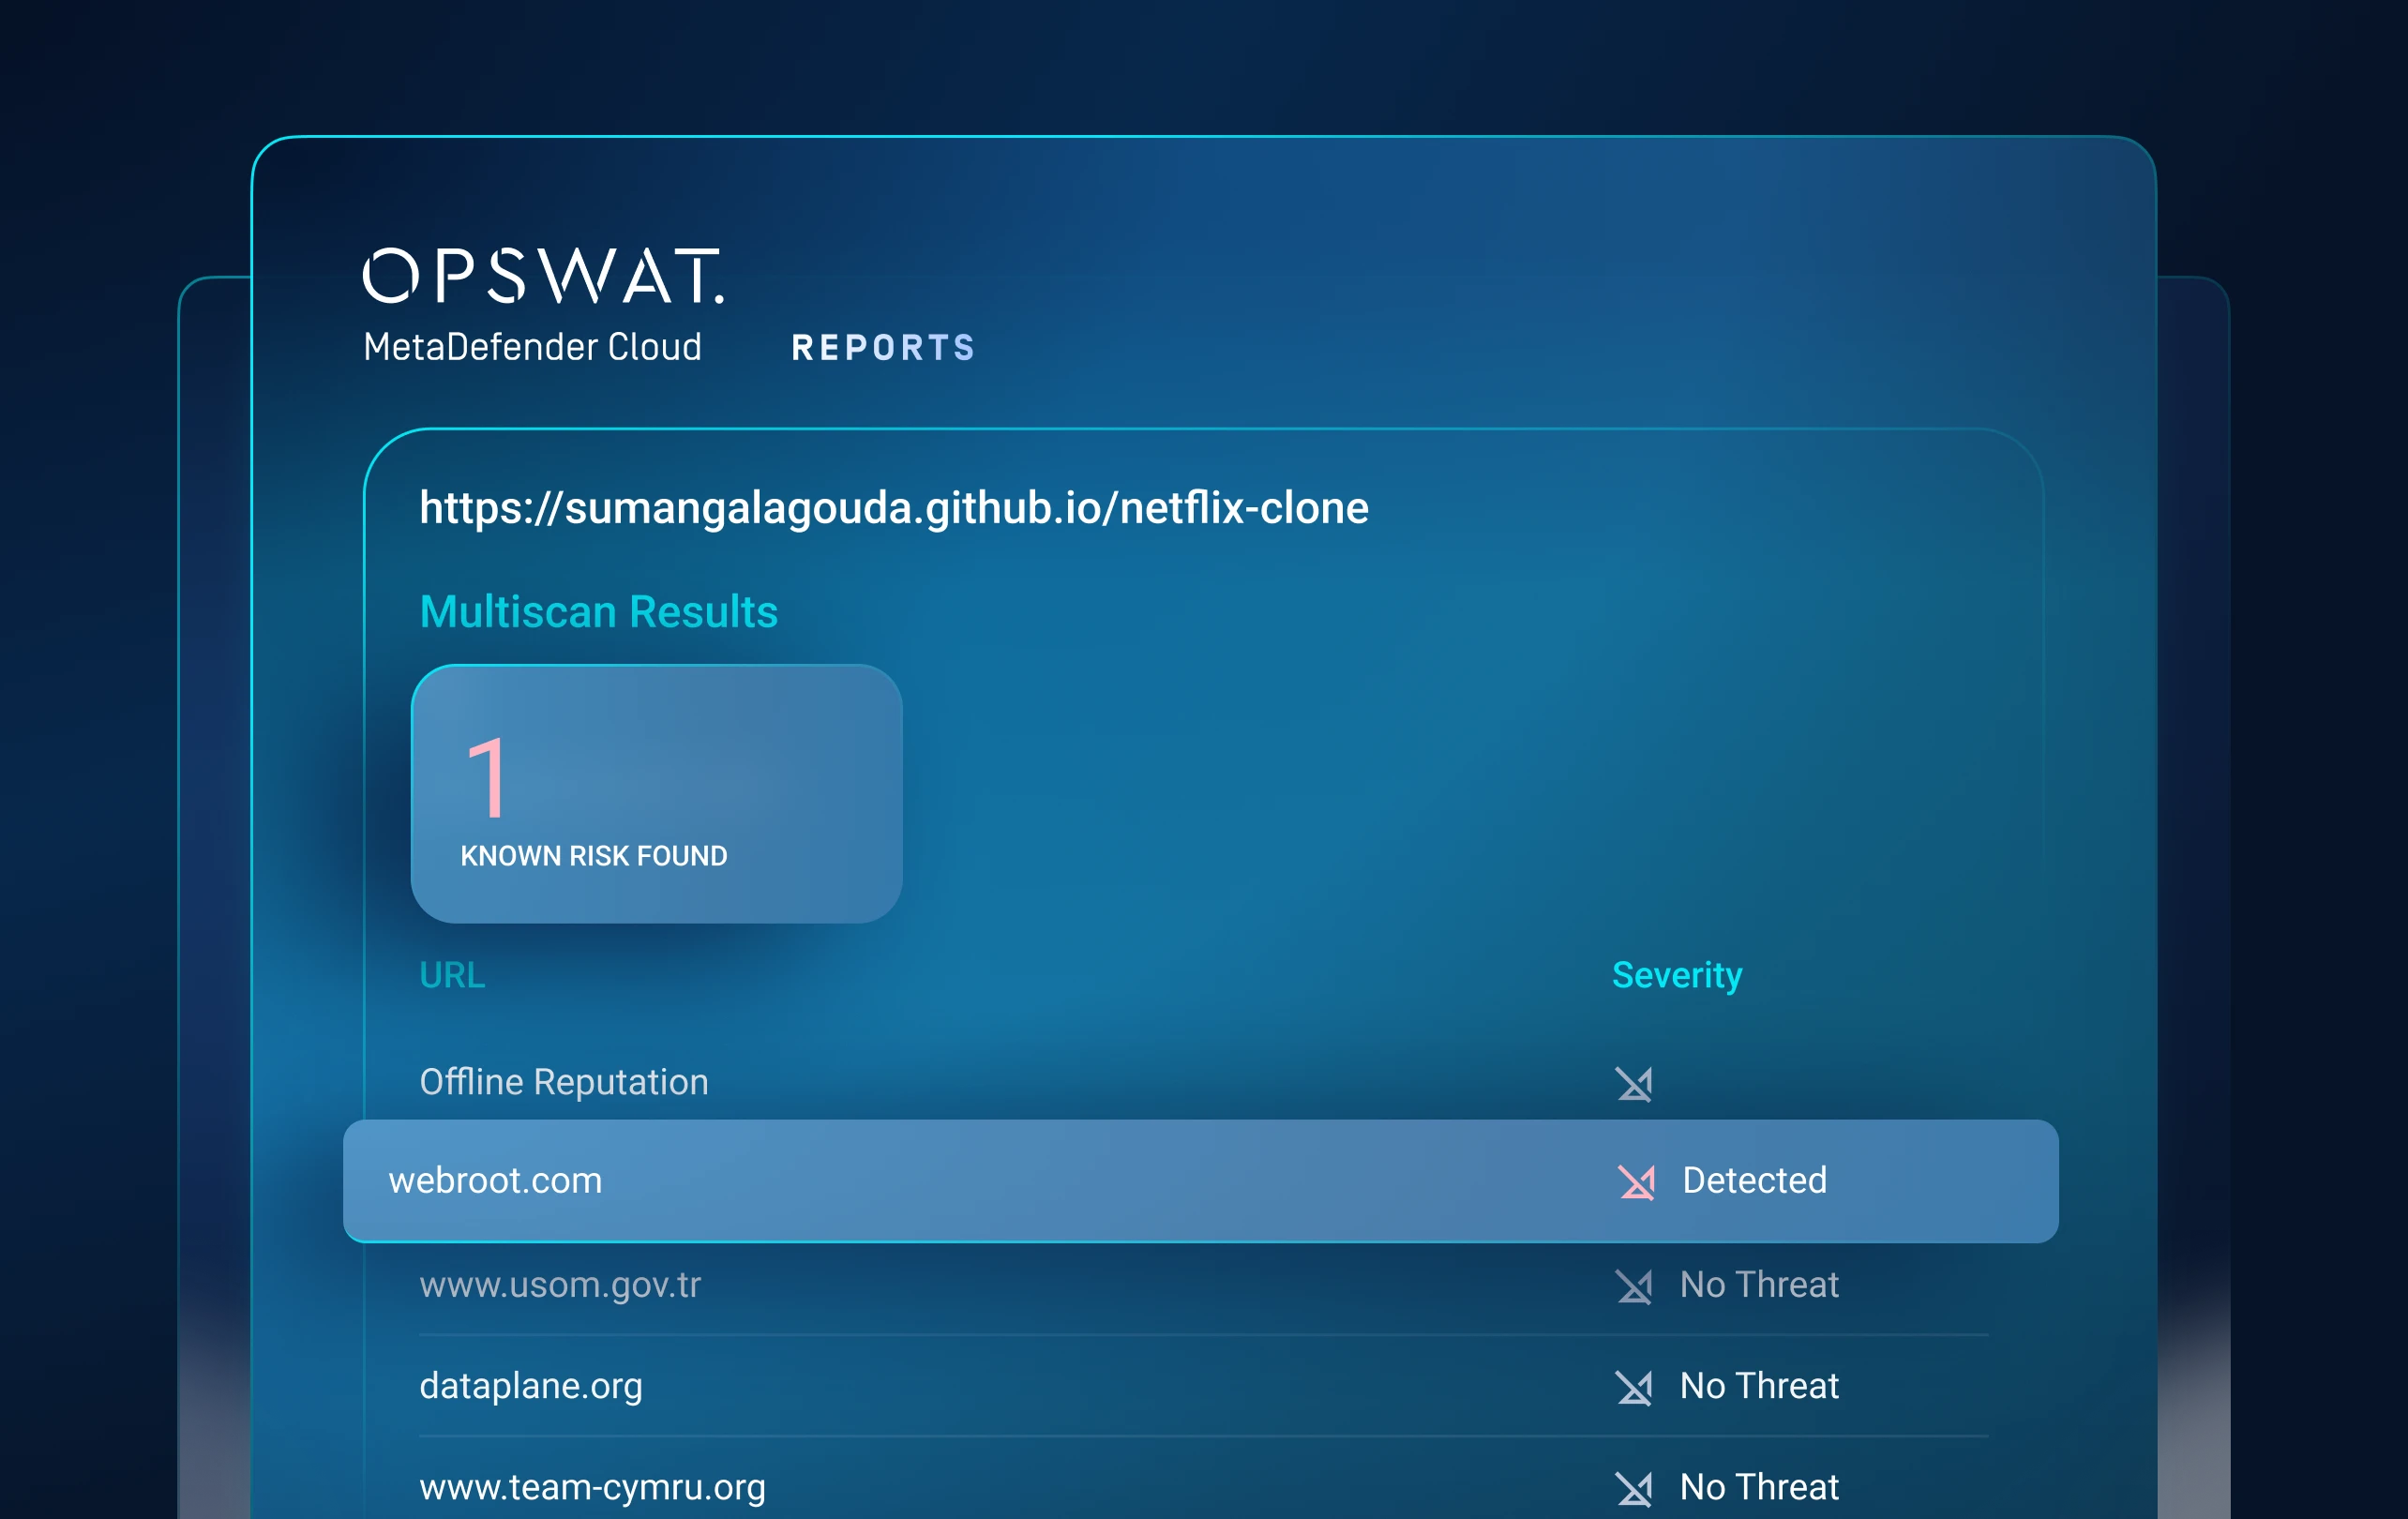
Verifică fișierele, adresele URL, adresele IP și domeniile în raport cu informațiile de reputație actualizate continuu, atât online, cât și offline.
Blochează malware-ul și infrastructura atacatorilor reutilizate, obligând adversarii să schimbe indicatorii și să reconstruiască căile de distribuire.
Nivelul 2: Analiza statică
Anticiparea amenințărilor necunoscute înainte de execuție
Eliminați lacuna de detectare din faza de pre-execuție.
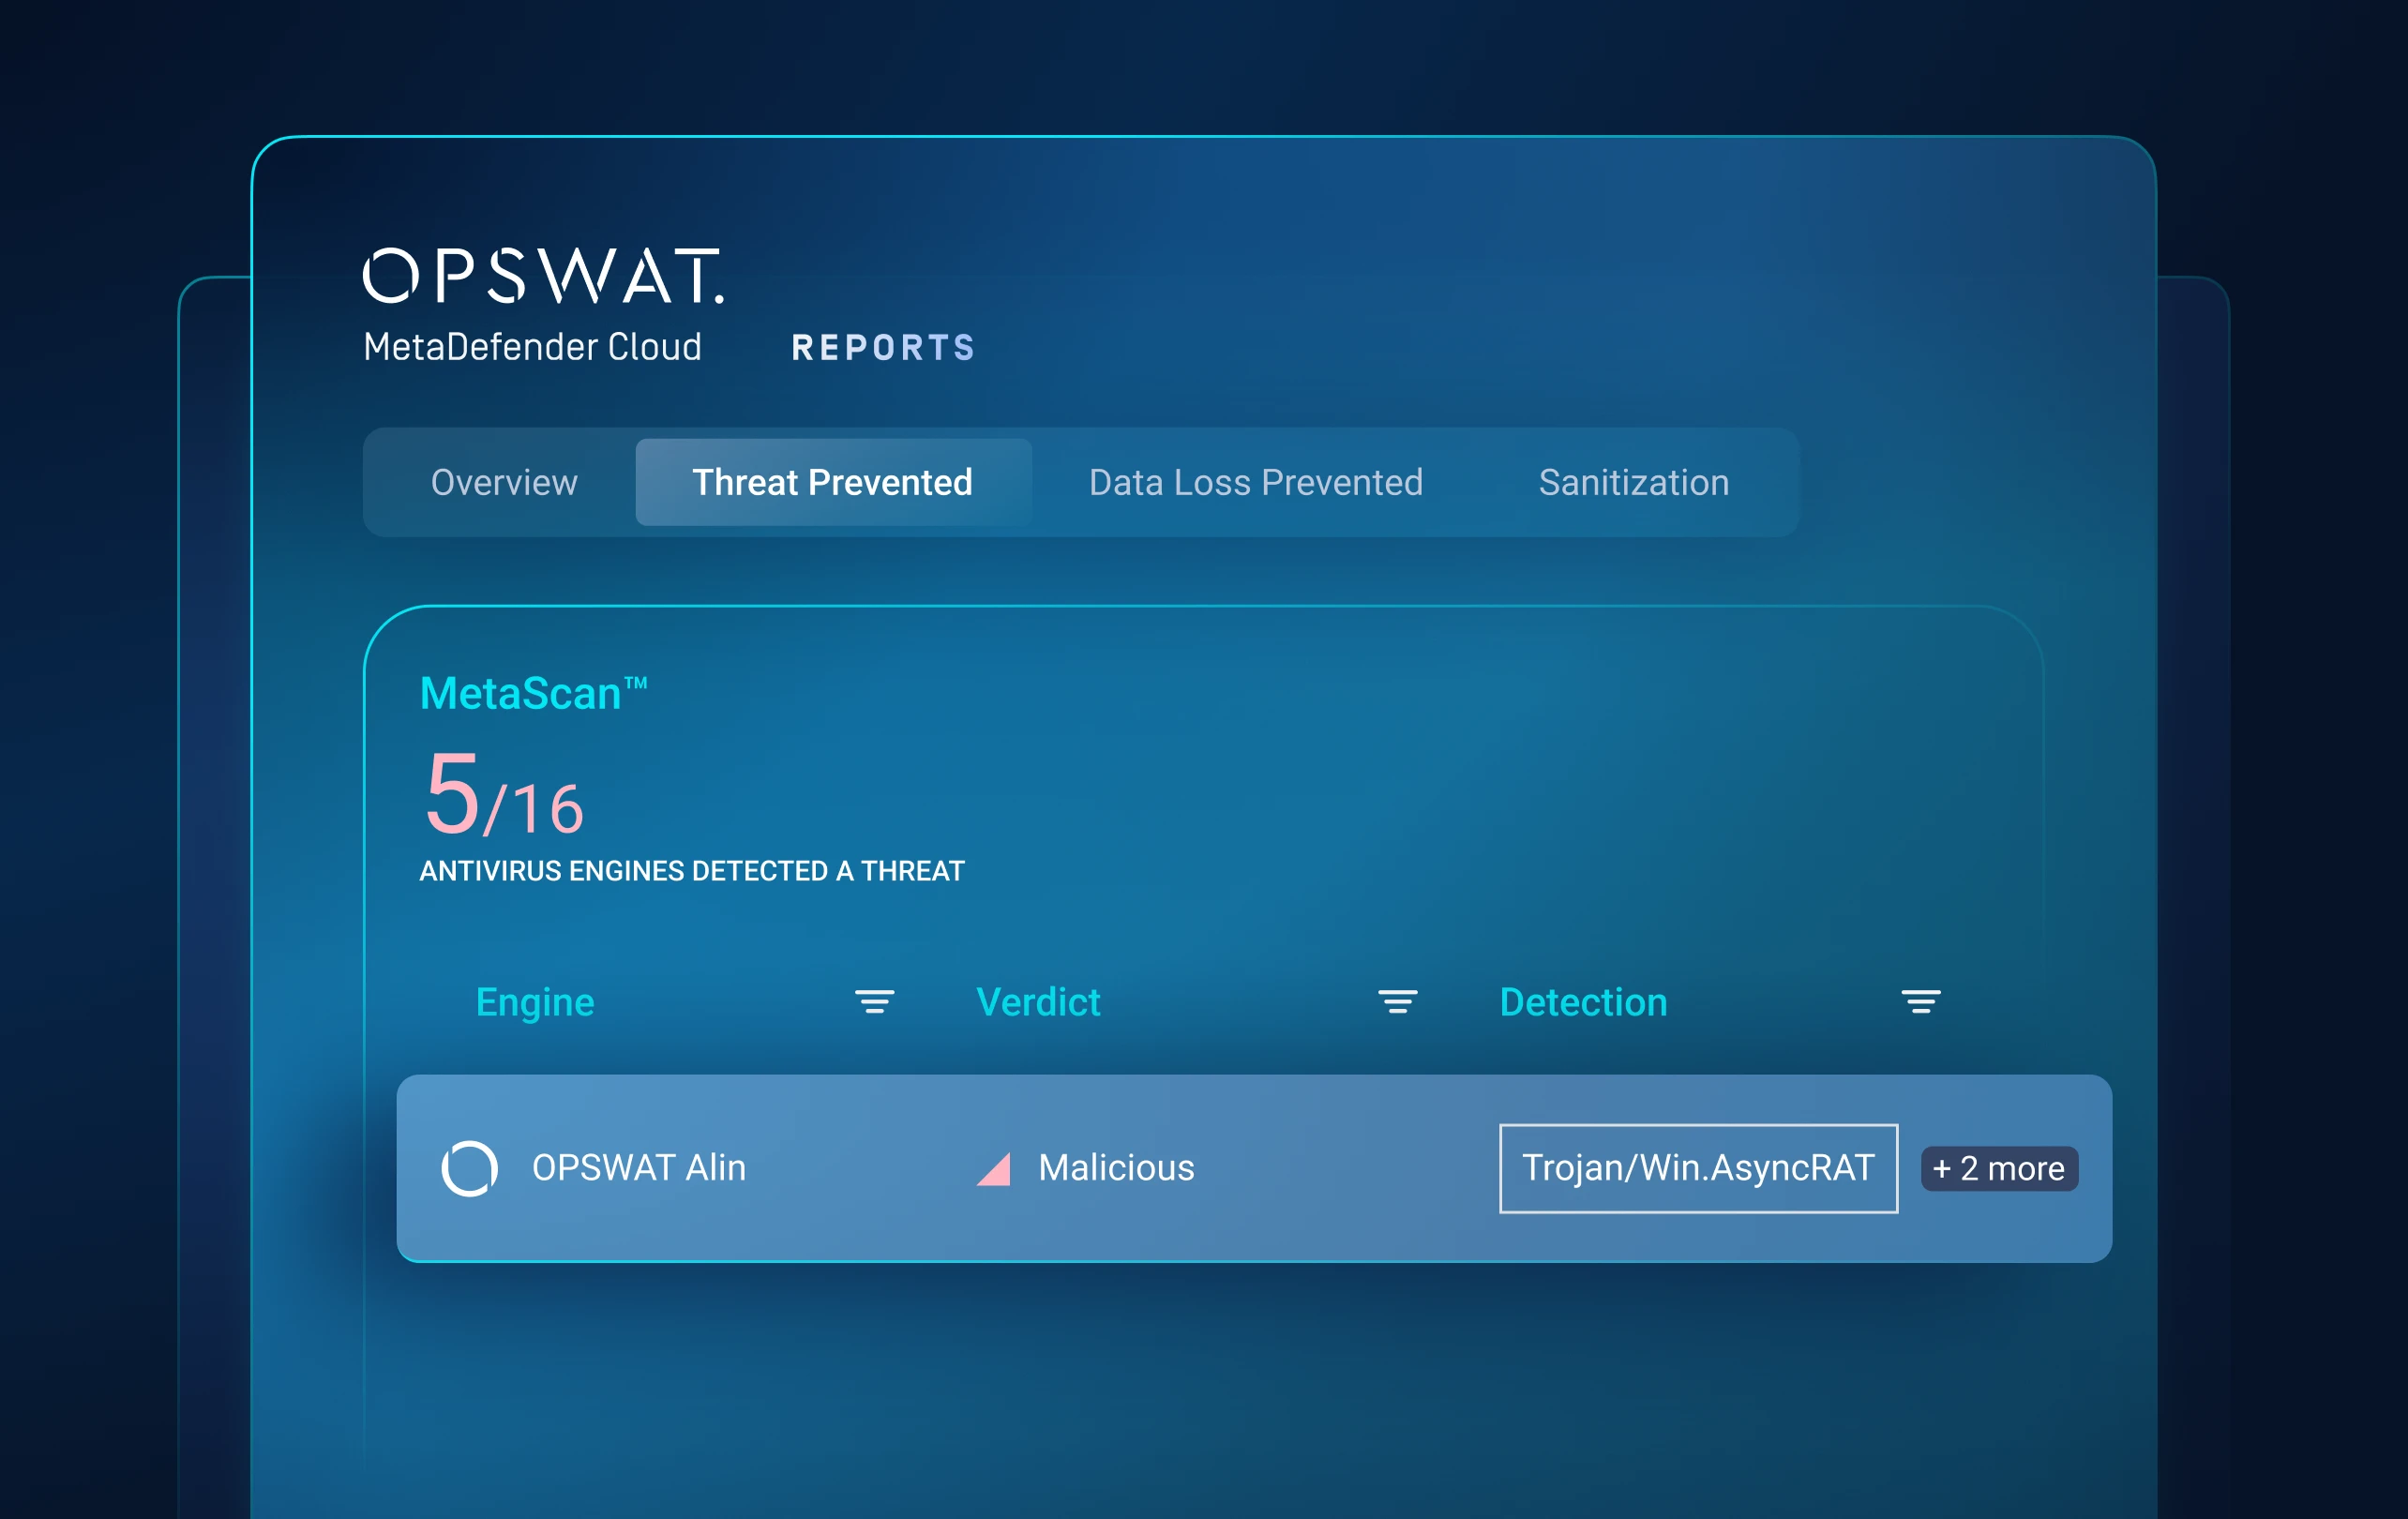
Tehnologia predictivă Alin AI analizează structura fișierelor și caracteristicile comportamentale pentru a identifica intențiile rău intenționate în milisecunde, fără a recurge la semnături sau la testarea funcționalității.
Detectează programele malware necunoscute și polimorfice înainte ca acestea să se execute, reducând astfel cererea de resurse pentru mediile de testare (sandbox) din etapele ulterioare, menținând în același timp viteza fluxurilor de fișiere.
Nivelul 3: Analiza dinamică
Forțează amenințările ascunse să se dezvăluie
Descoperă programele malware care se ascund și pe care instrumentele statice și cele bazate pe mașini virtuale nu le detectează.
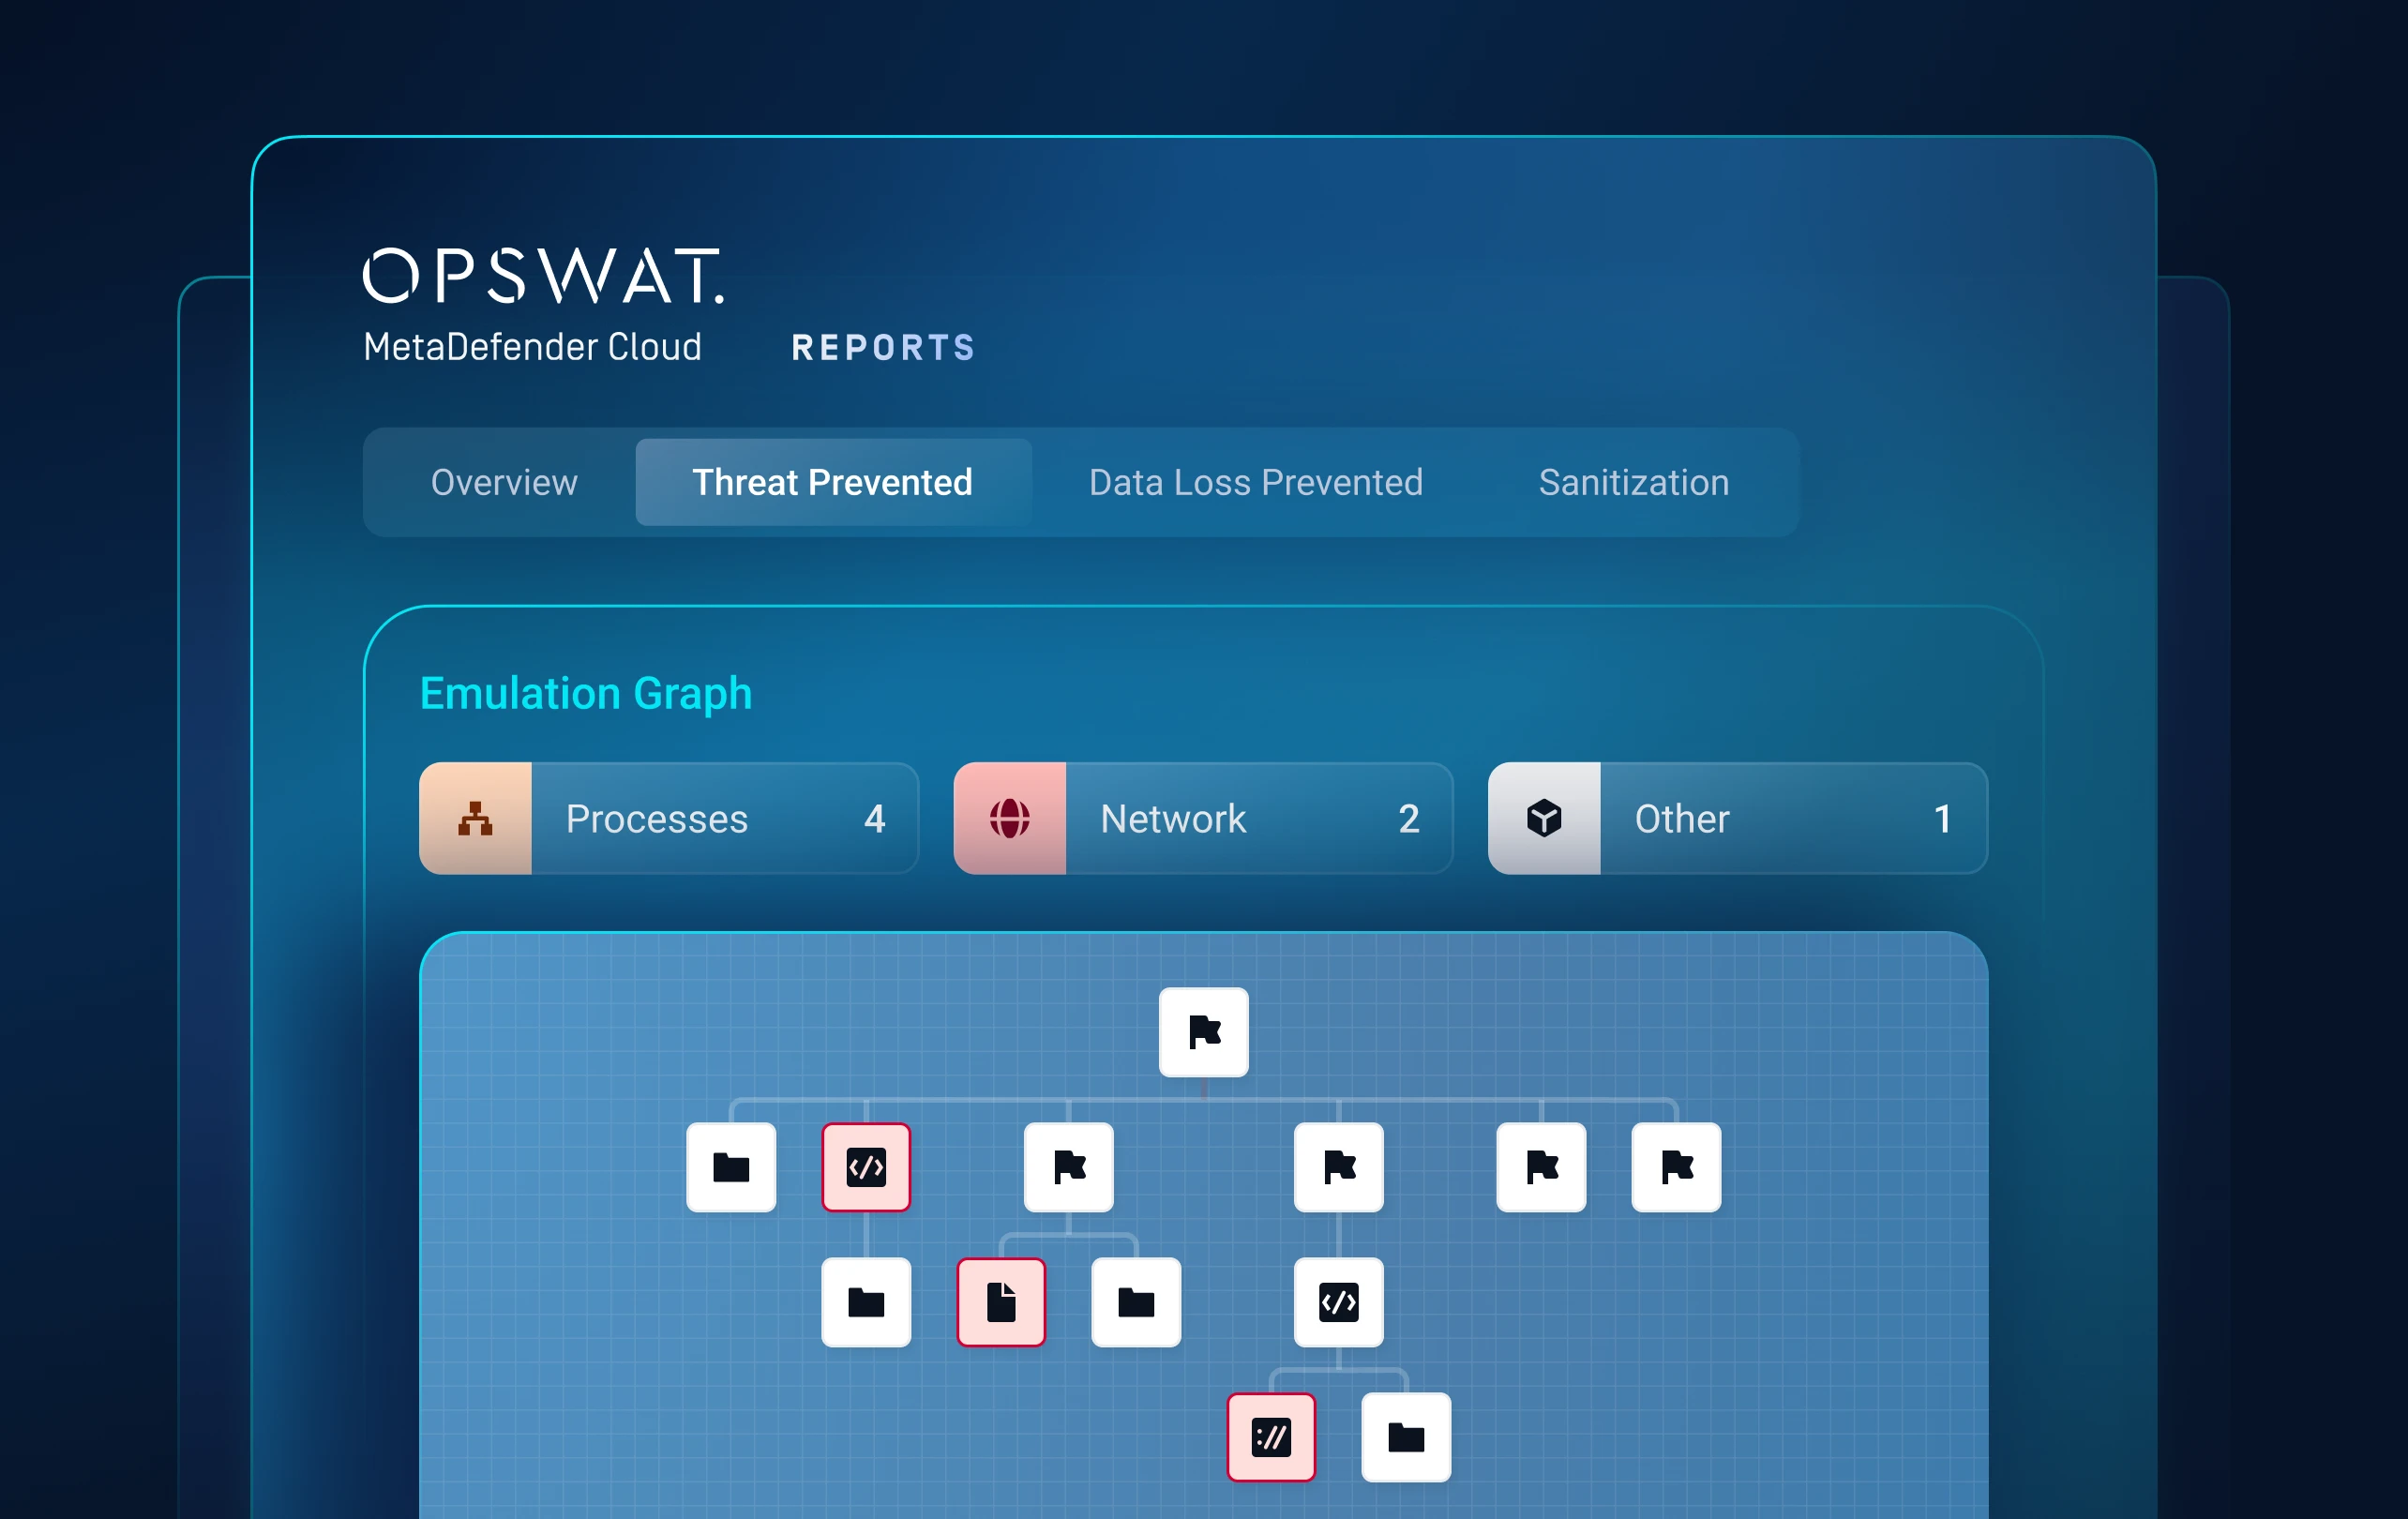
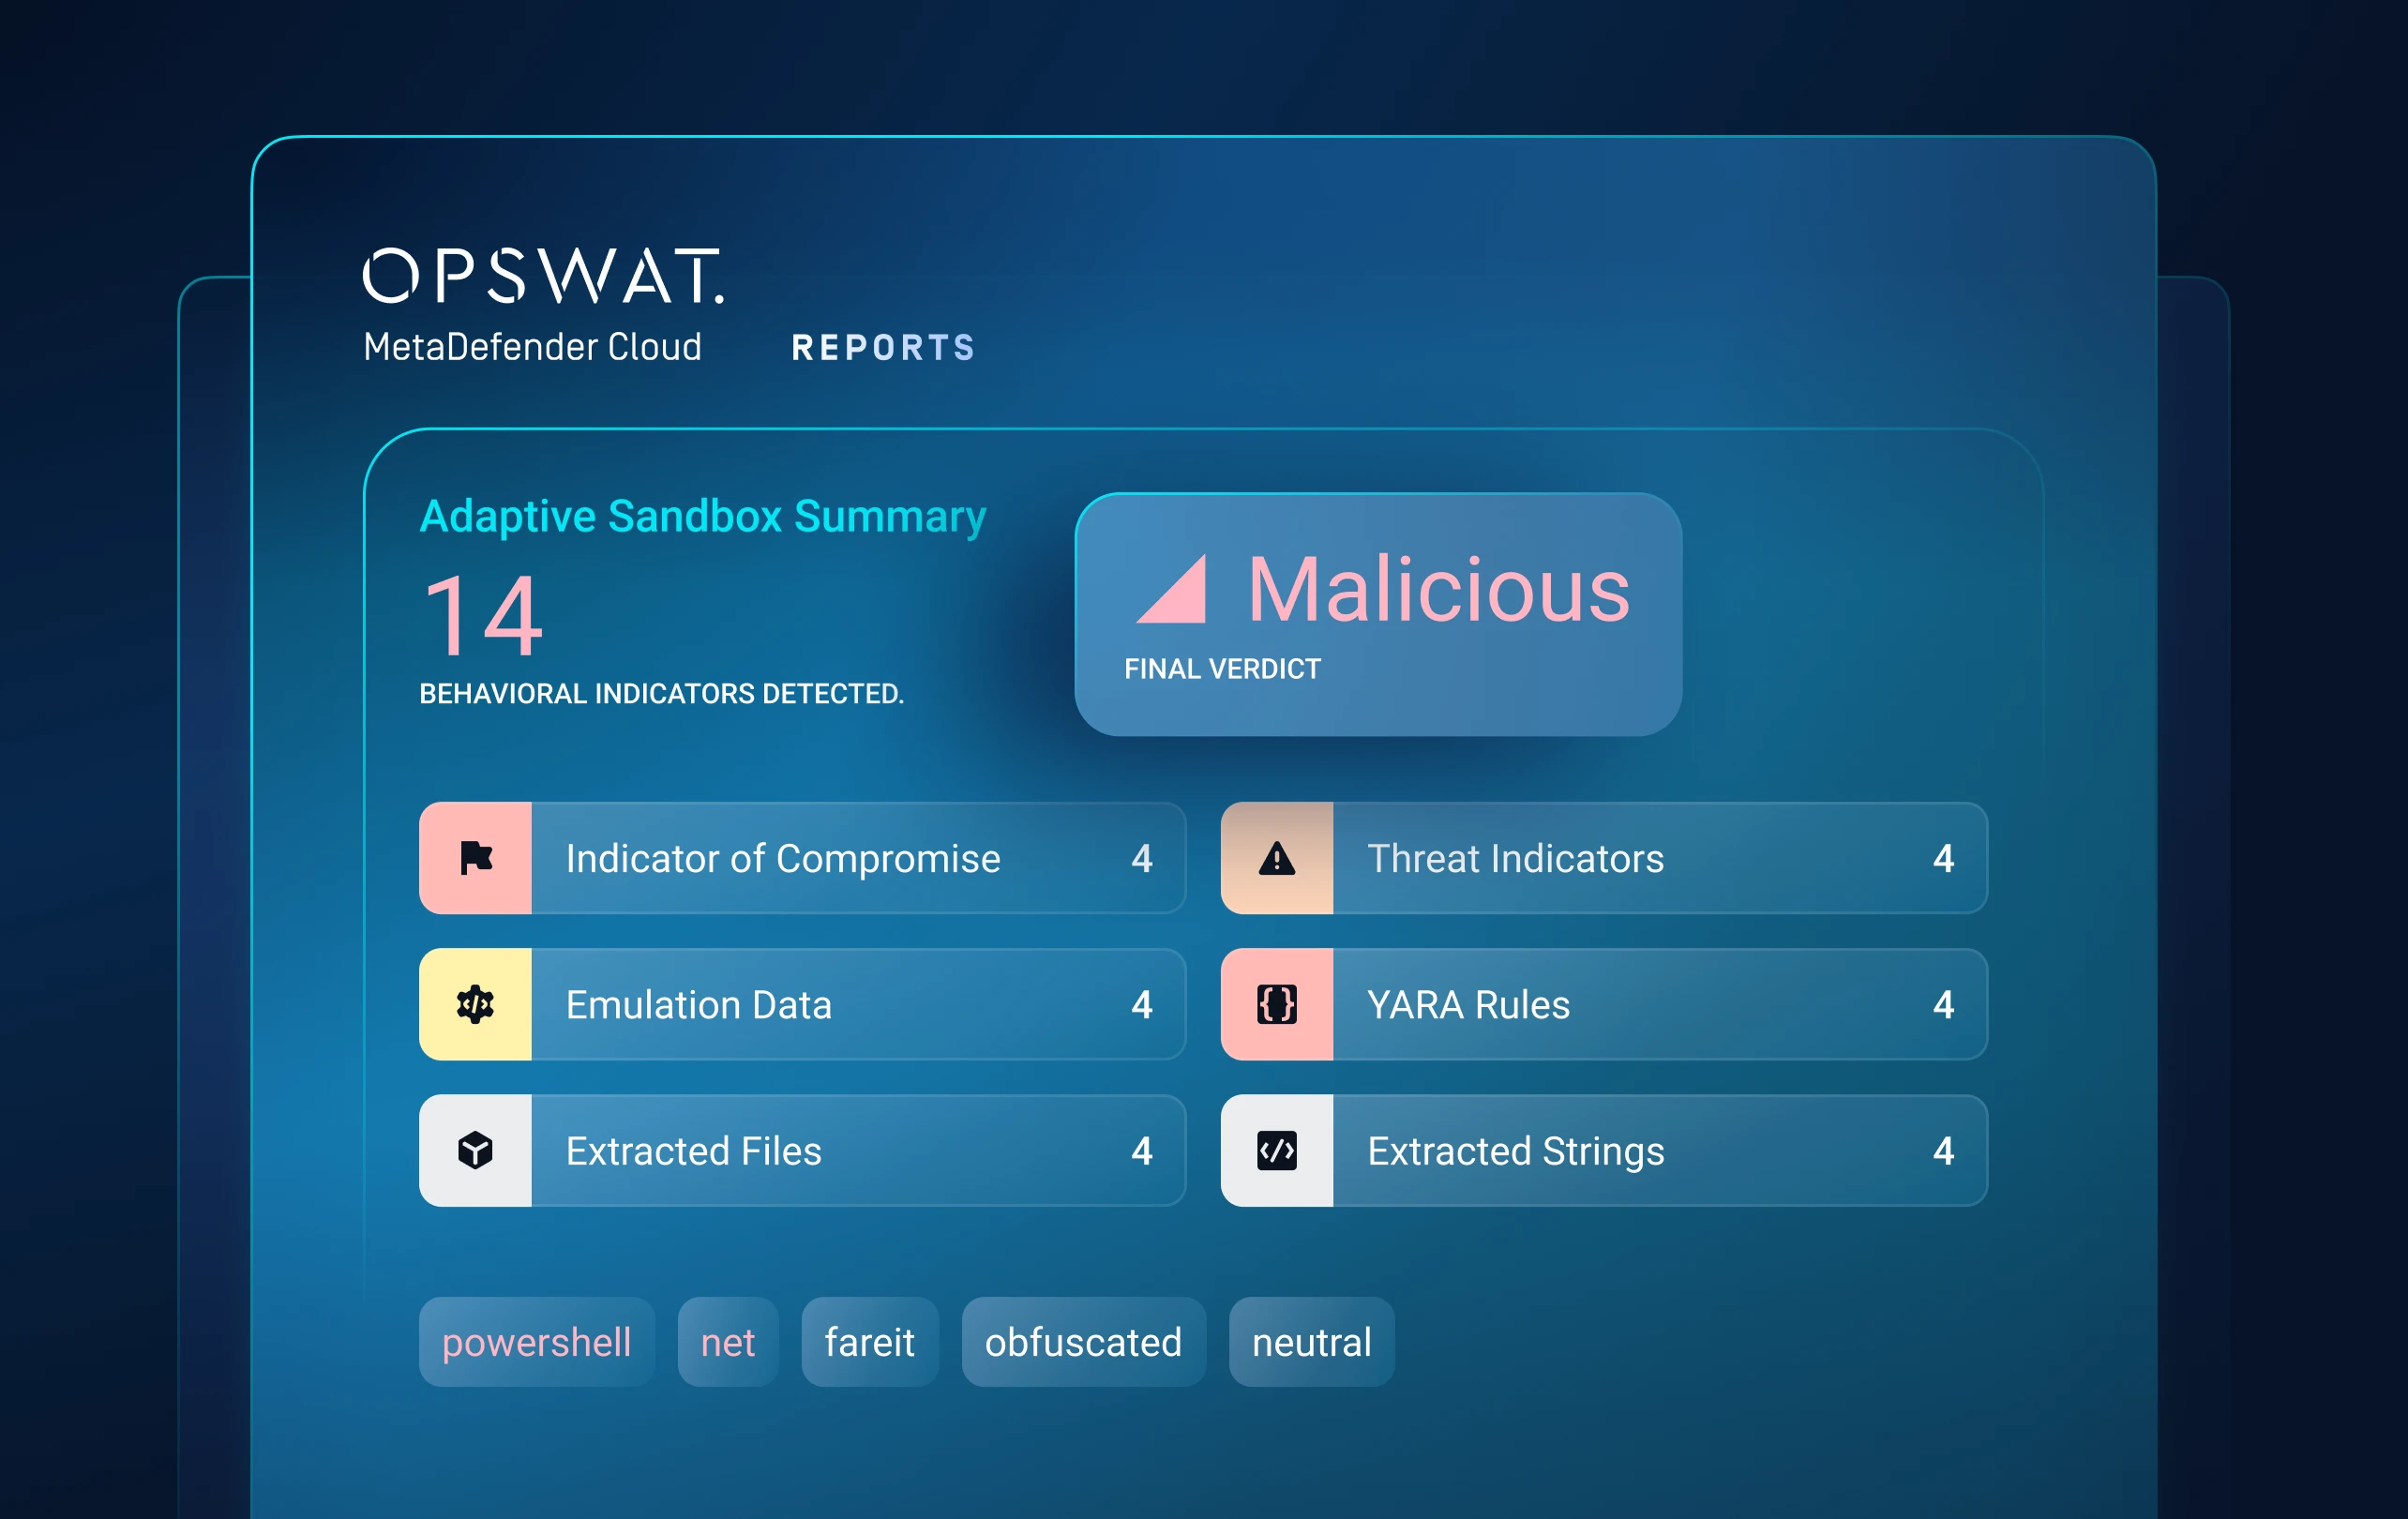
Un Adaptive Sandbox bazat pe emulareSandbox comportamente rău intenționate și explorează căi alternative de execuție fără a se baza pe o mașină virtuală detectabilă.
Prezintă lanțuri de încărcare, artefacte de execuție, scripturi ofuscate, încărcături utile în mai multe etape și tehnici de eludare.
Nivelul 4: Evaluarea gradului de amenințare
Acordă prioritate lucrurilor cu adevărat importante
Transformați comportamentul complex al amenințărilor într-o concluzie care să poată fi pusă în practică.
Corelează semnalele provenite din analiza reputației, cea statică și cea dinamică pentru a atribui un scor de risc bazat pe nivelul de încredere.
Evidențiază în timp real amenințările cu cel mai ridicat grad de risc, reducând numărul de alerte false, zgomotul generat de alerte și timpul necesar analiștilor pentru triere.
Nivelul 5: Identificarea amenințărilor
Corelați amenințările cu campaniile
Treceți de la detectarea izolată a fișierelor la informații la nivel de campanie.
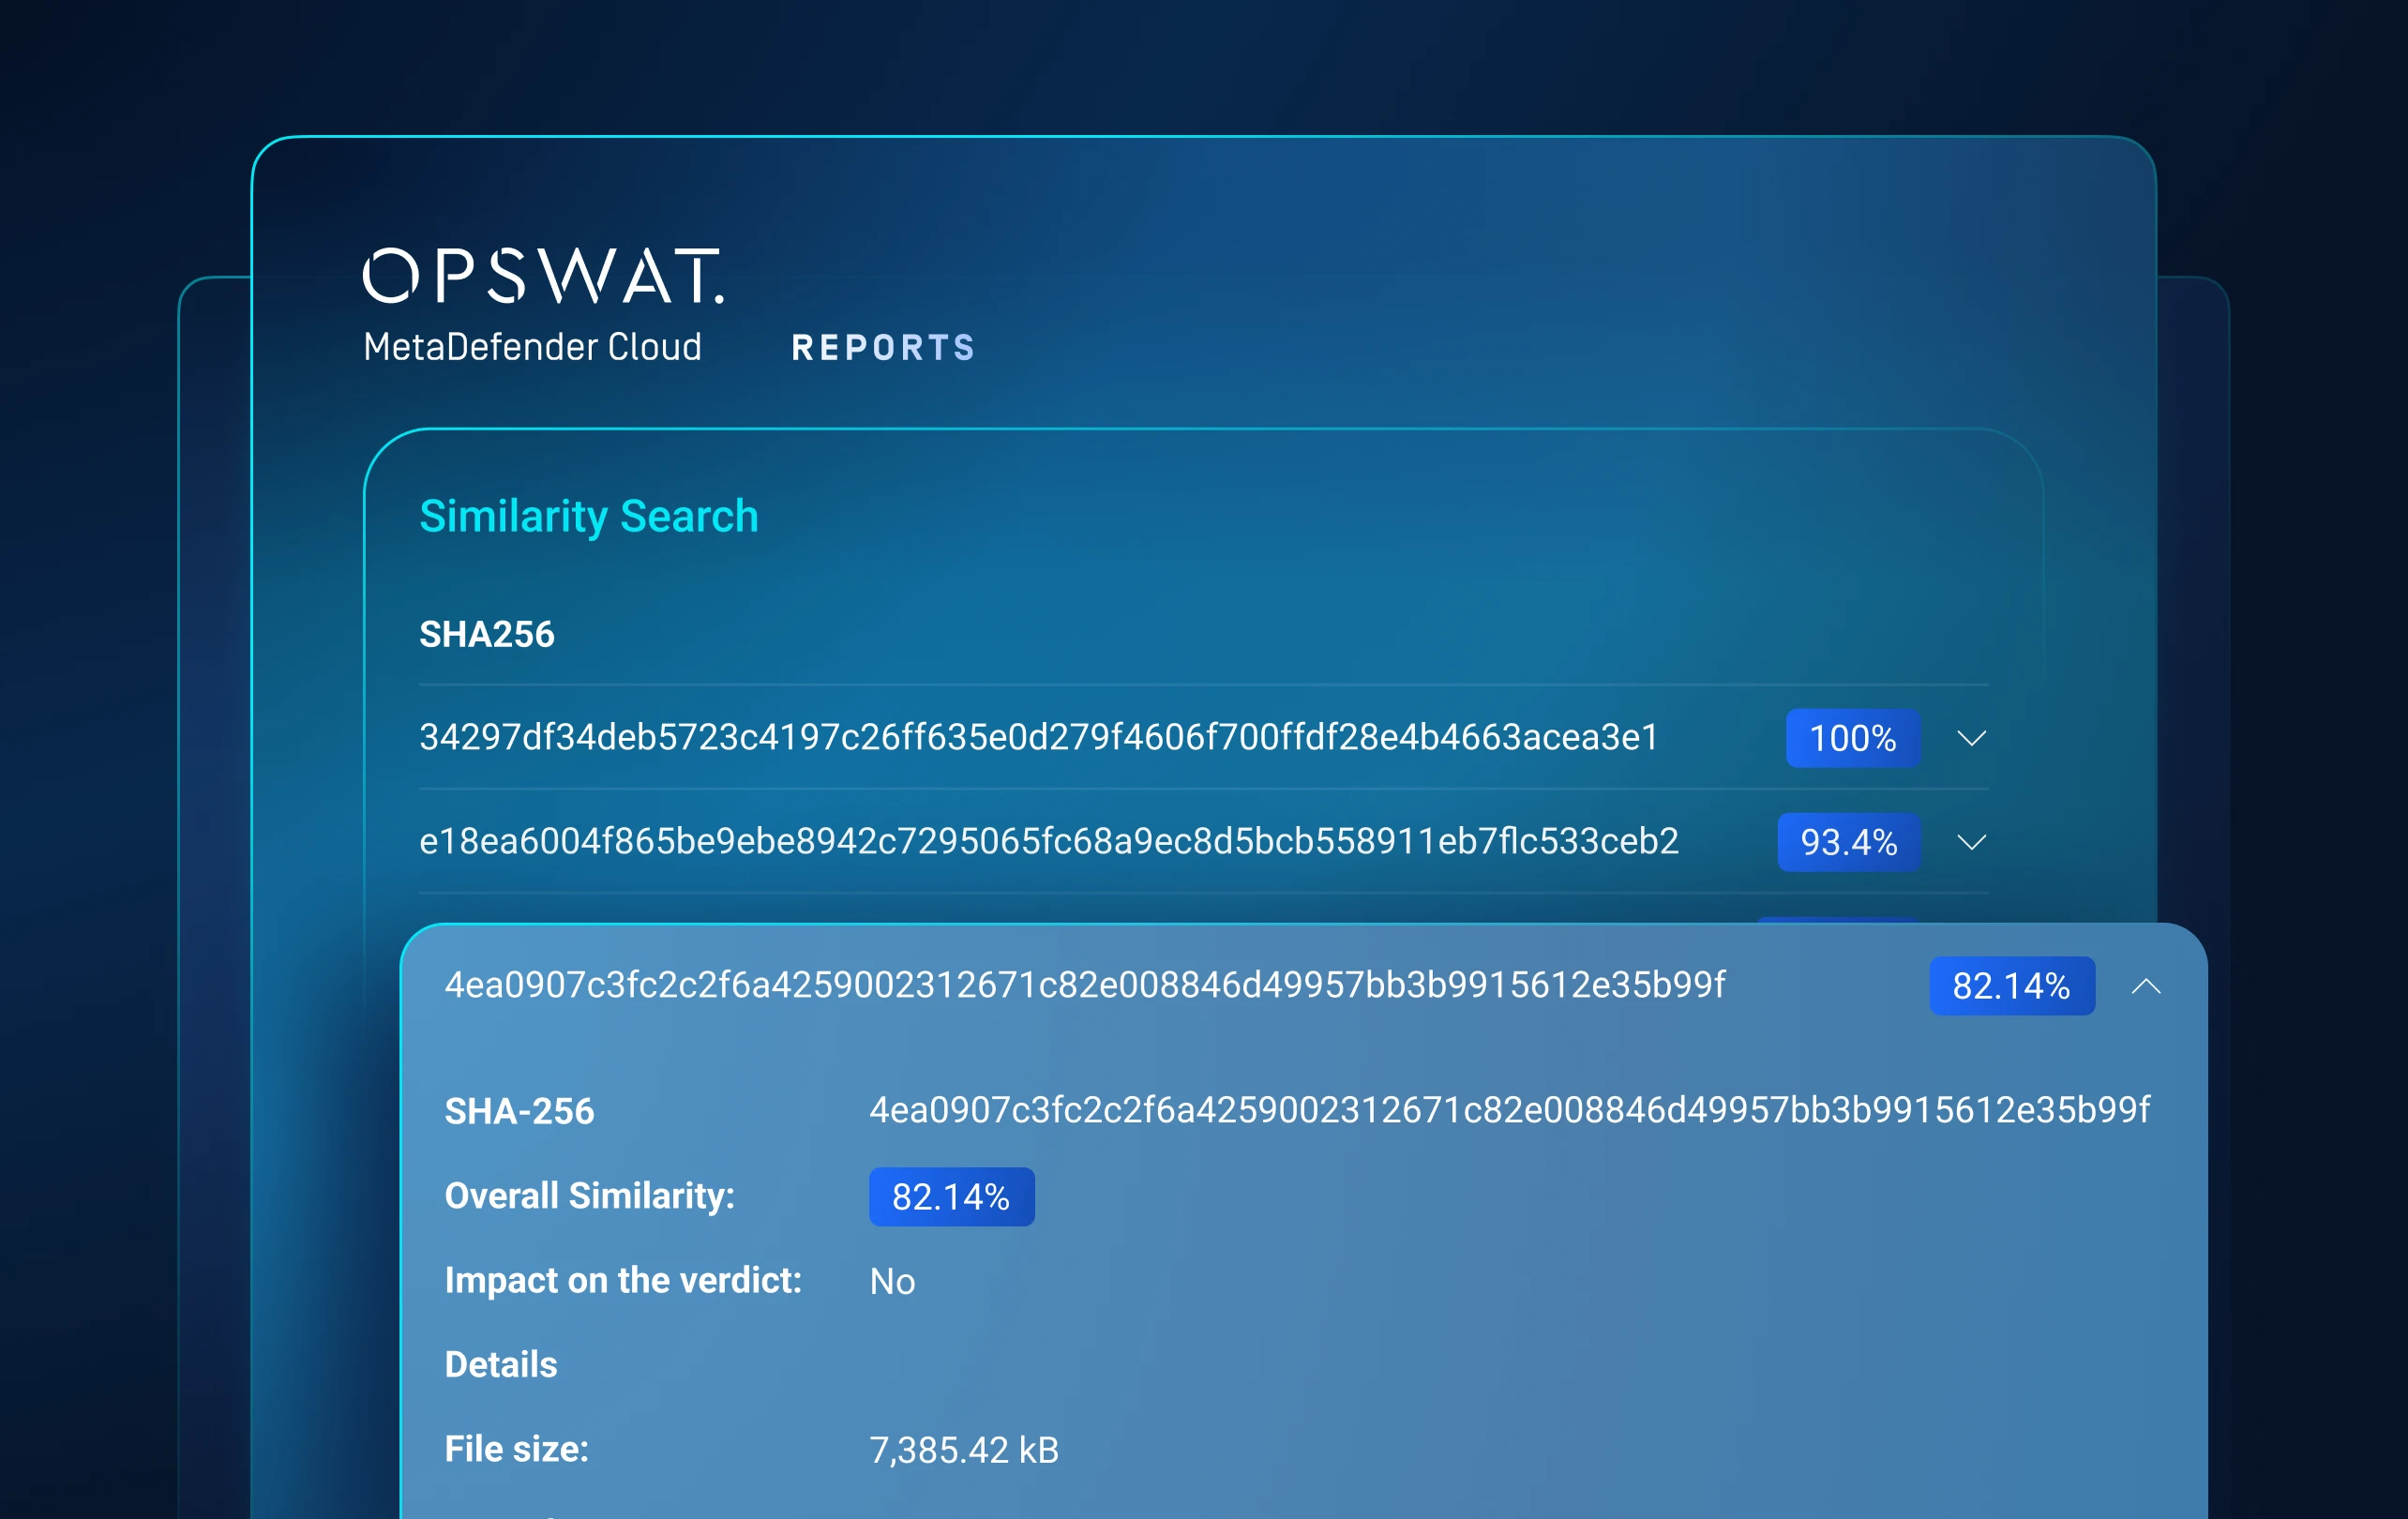
Căutarea de similitudini bazată pe ML și corelarea modelelor de amenințări fac legătura între eșantioanele necunoscute și programele malware cunoscute, infrastructura, tacticile și variantele asociate.
Identifică familiile de programe malware și campaniile atacatorilor, obligând adversarii să-și revizuiască instrumentele, infrastructura și metodele de operare.
Începeți în 3 pași simpli
OPSWAT accesul
Pachetul dvs. este activat de un OPSWAT .
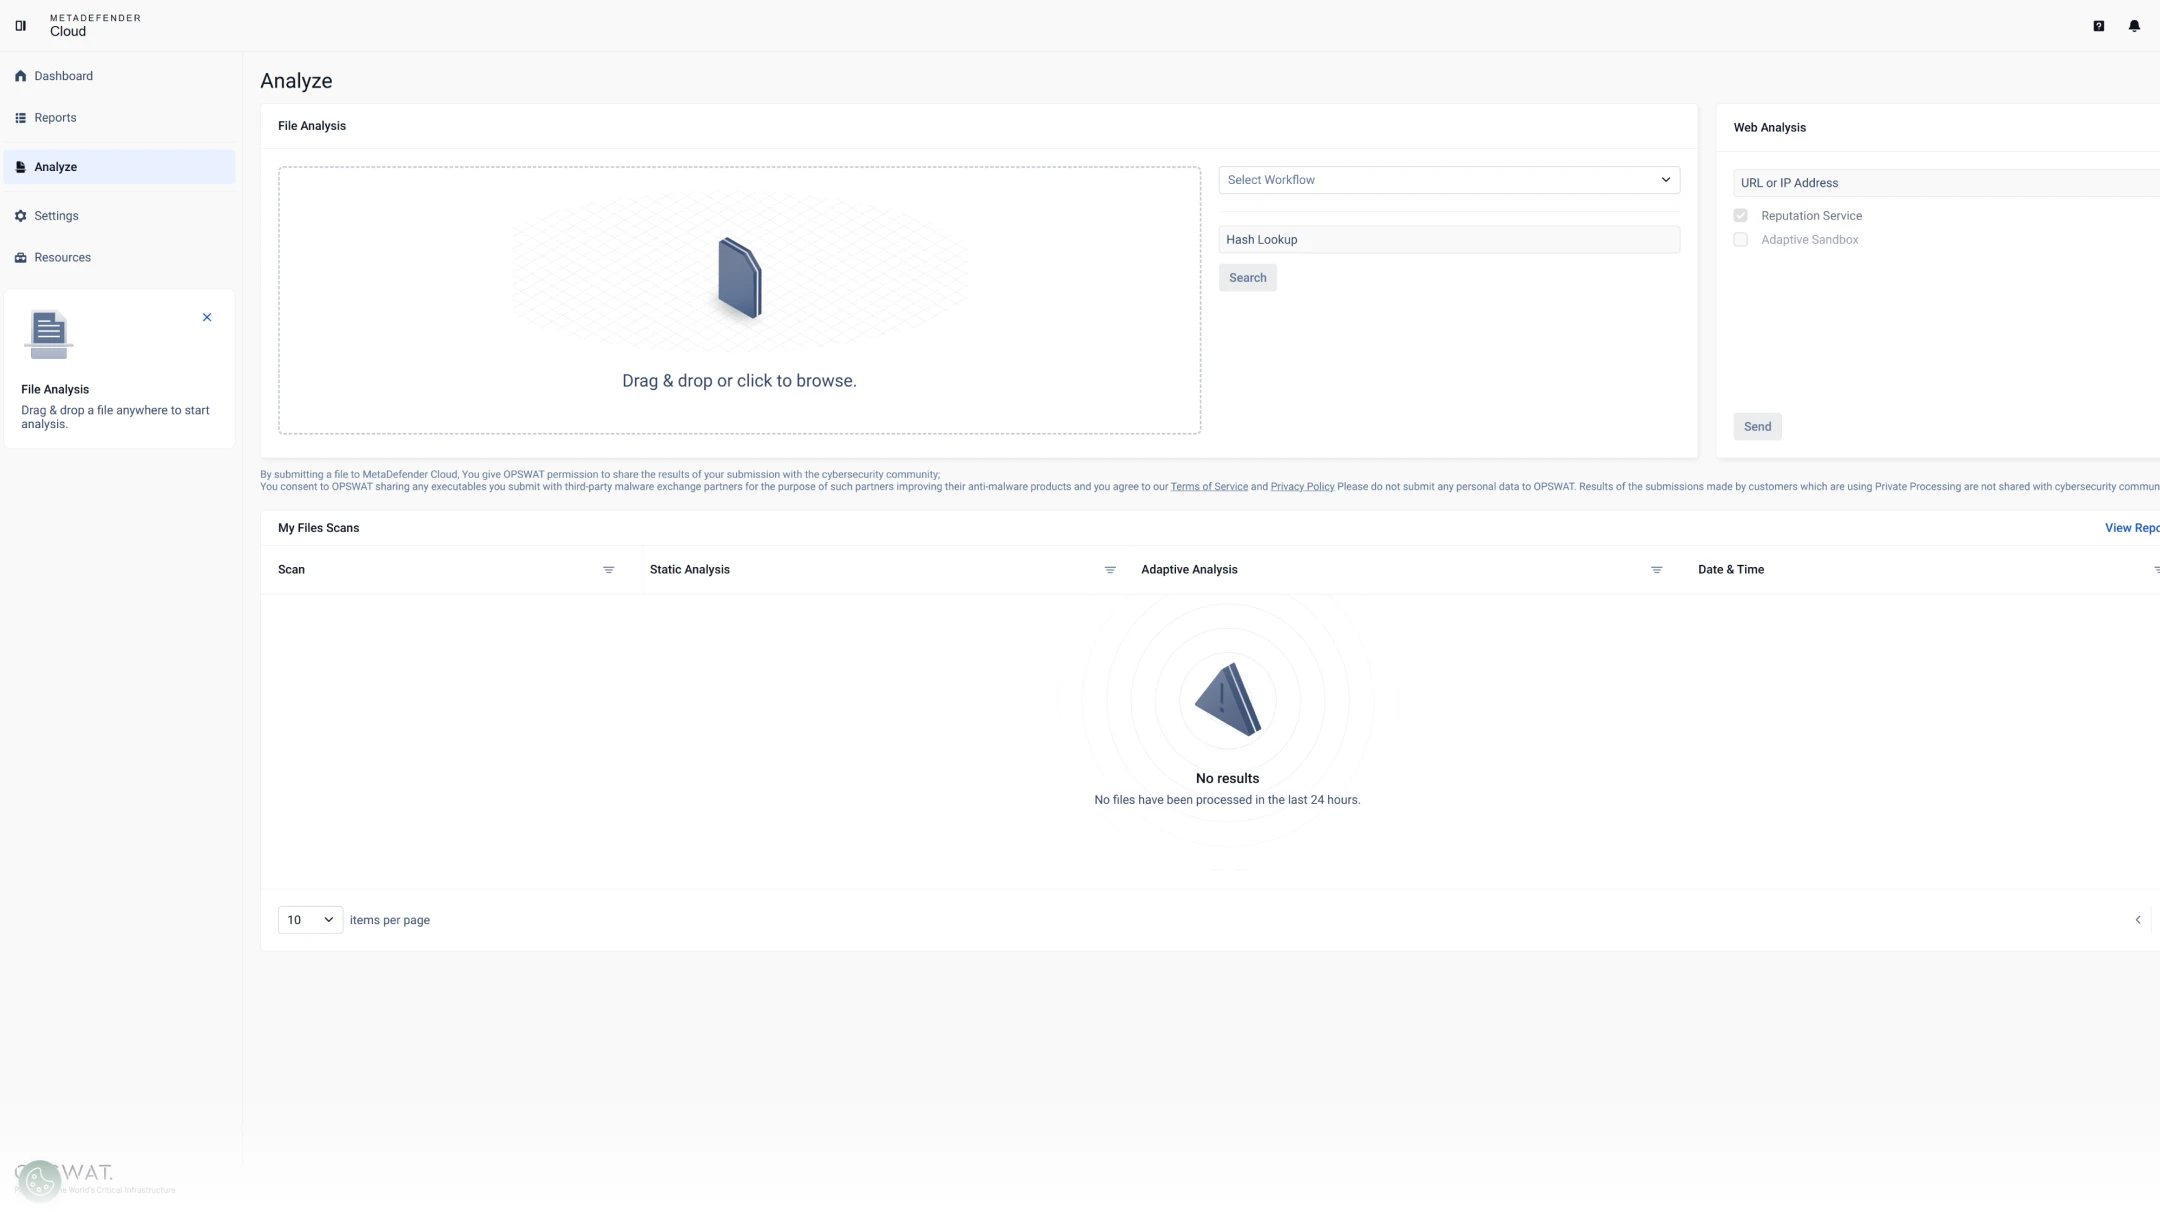
Trageți și plasați fișierele
Selectați un fișier pentru analiză dinamică.
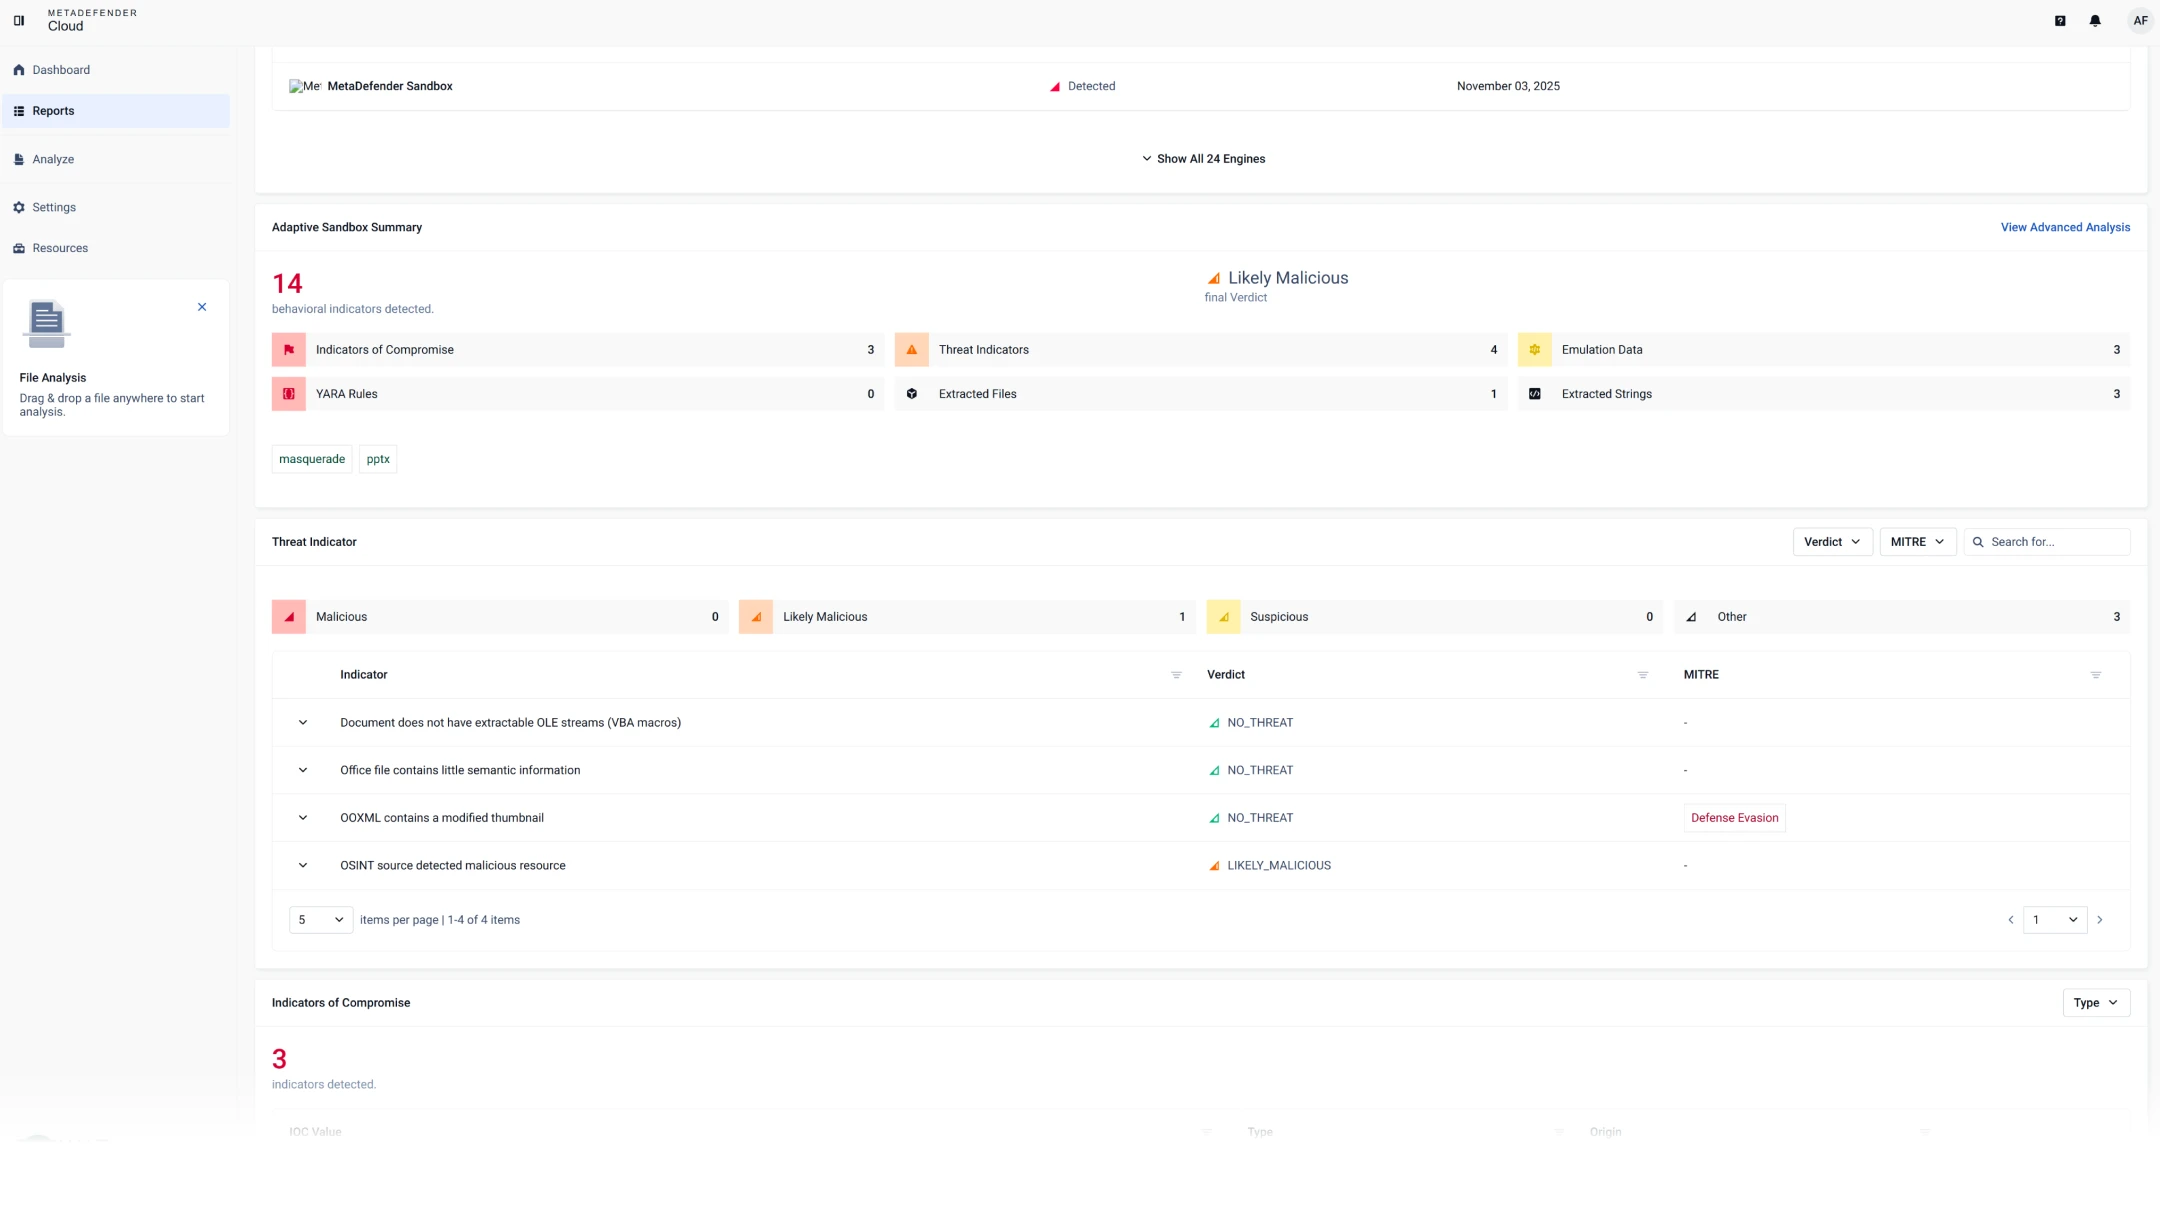
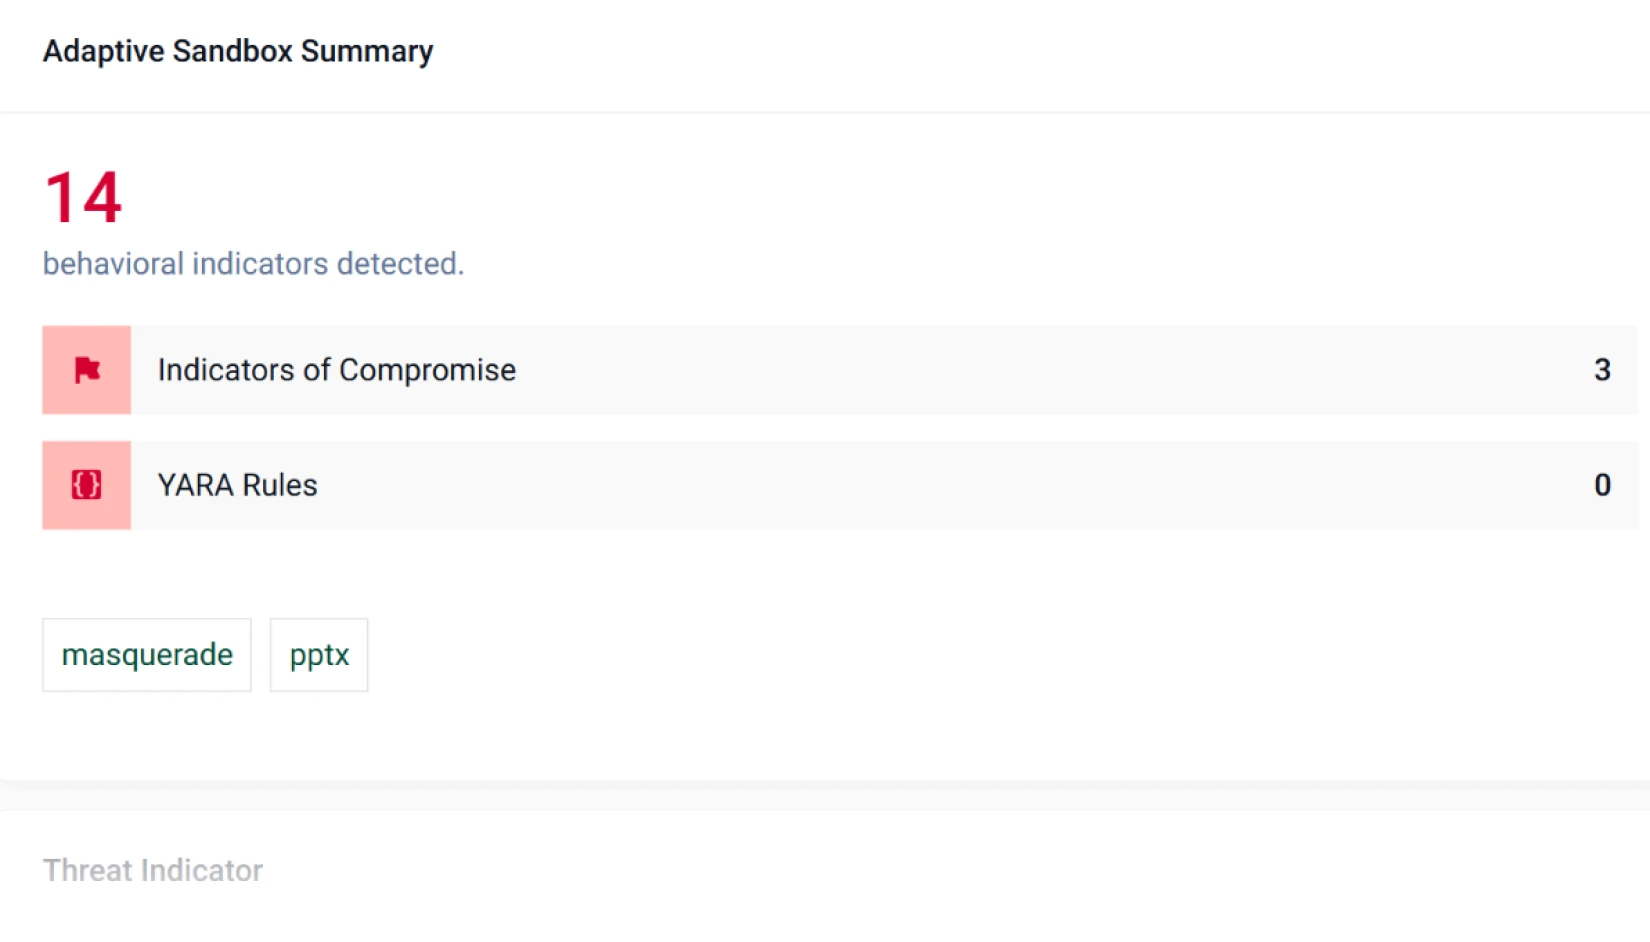
Obțineți rezultate
Vizualizați verdictele sandbox, scorurile de amenințare și IOC-urile direct în Cloud .
- MetaDefender Cloud


- MetaDefender Cloud
- MetaDefender Cloud
Prezentare generală a produsului
Aflați cum MetaDefender detectează amenințările de tip zero-day la nivelul perimetrului, combinând tehnologia de sandboxing adaptiv, informațiile privind amenințările, evaluarea gradului de risc și căutarea pe baza similitudinii, înainte ca fișierele să intre în mediile critice.
FuncțiileSandbox Adaptive Sandbox
pentru MetaDefender Cloud
Tabelul următor prezintă setul de funcțiiCloud Adaptive Sandbox MetaDefender Cloud . Acesta nu include funcțiile platformei, cum ar fi API , lista de control al accesului (ACL) configurabilă, integrarea OAuth, feedback syslog în format Common Event Format (CEF) etc.
Vă rugăm să ne contactați pentru a rezerva o prezentare tehnică și pentru a obține o prezentare generală a tuturor funcțiilor și capacităților platformei.
Sandbox Adaptive Sandbox
pentru MetaDefender Cloud
În interiorul OPSWAT Ecosistemul SaaS
- API-uriCloud MetaDefender Cloud (fișiere, hash-uri, URL-uri, domenii)
- API-uri pentru reputație și informații despre amenințări (căutări URL, domeniu, IP, hash)
- Alte module și servicii OPSWAT
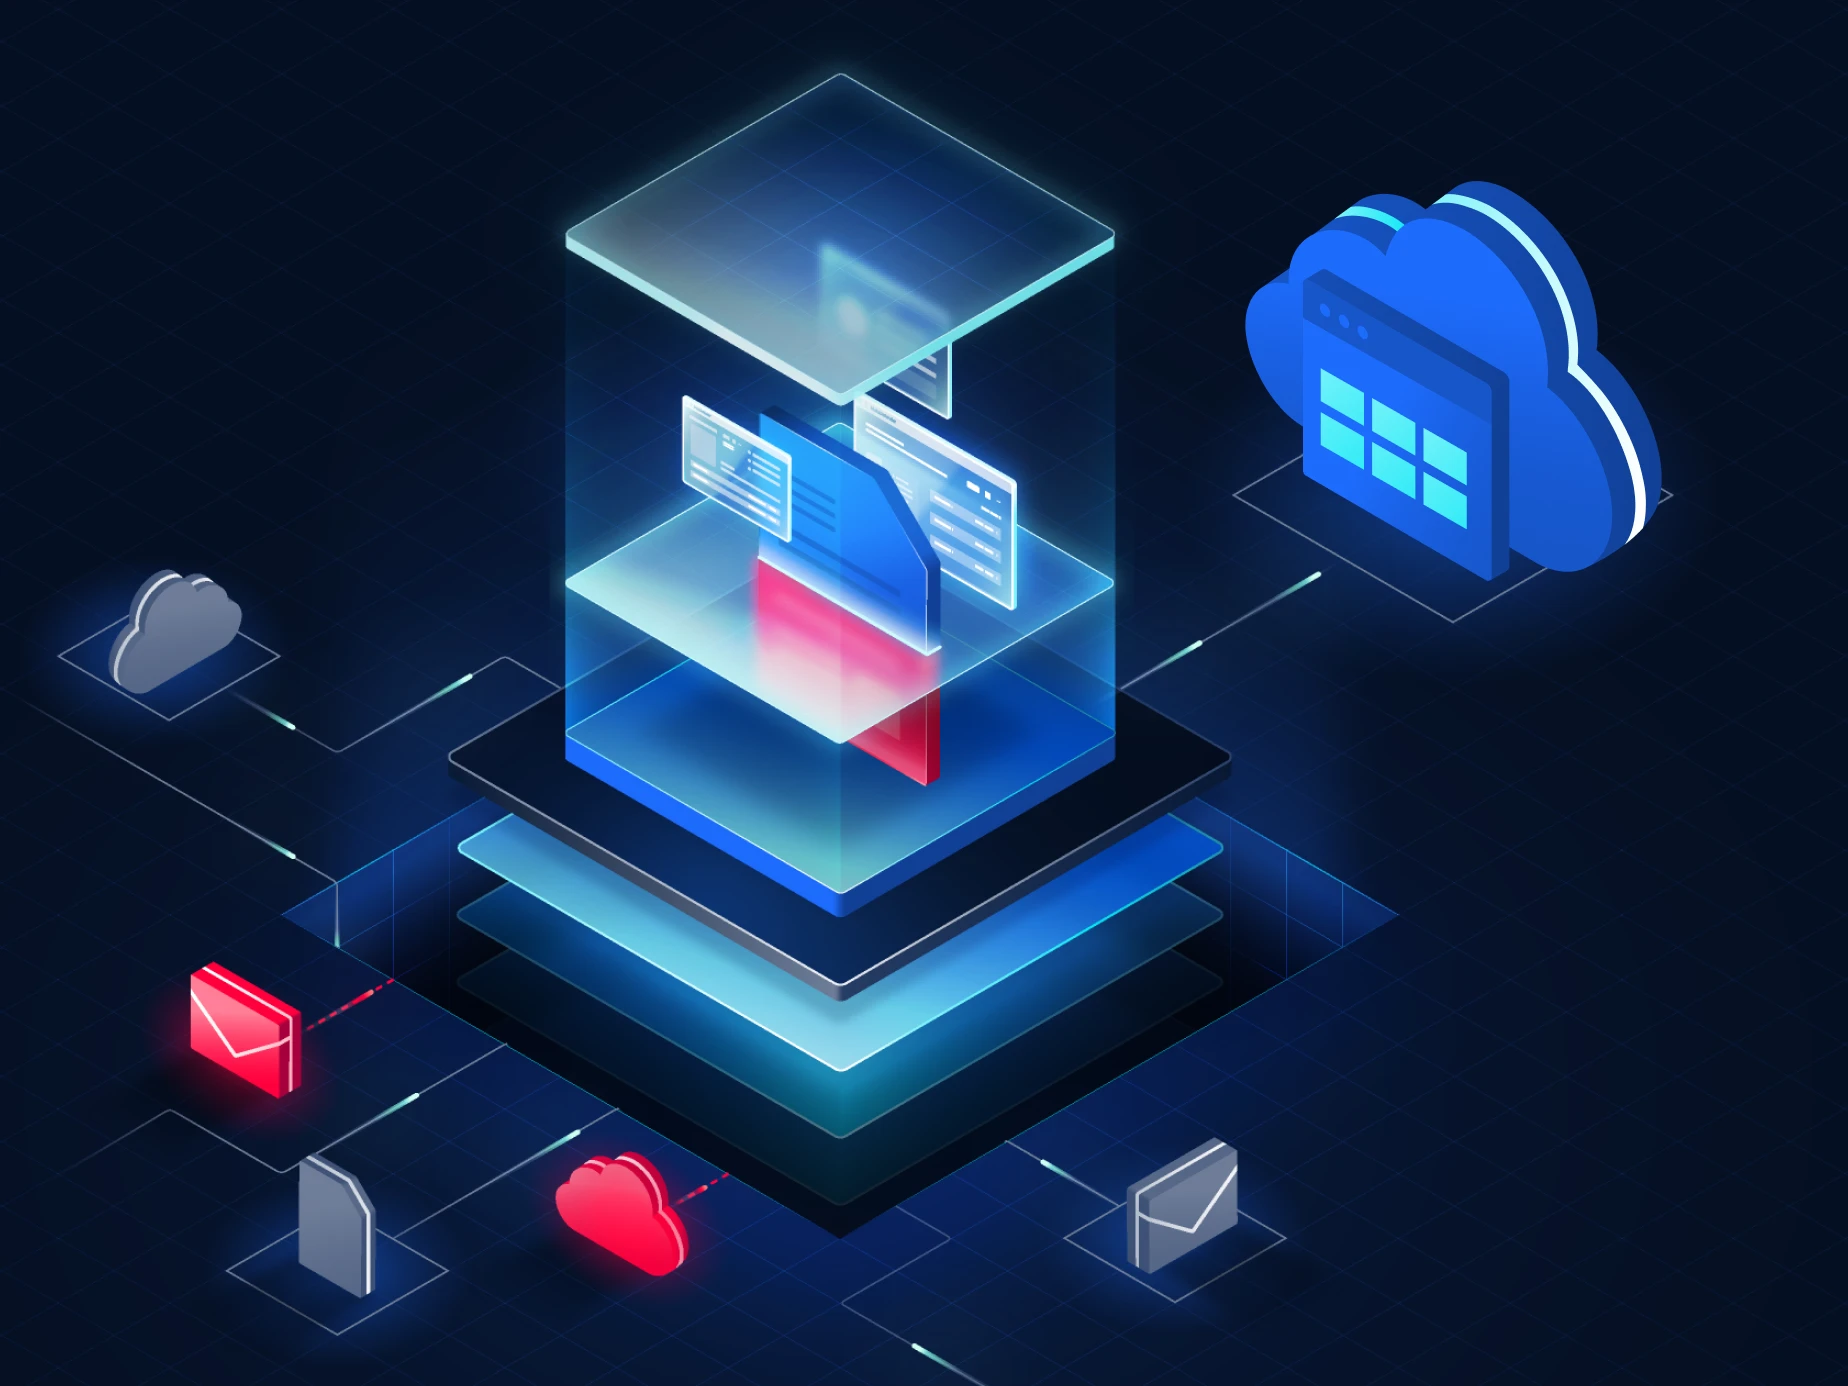
Integrări externe / terțe părți
- API REST API trimiterea de fișiere, URL-uri, adrese IP și domenii cu rezultate ale analizei sandbox
- Platforme SIEM / de înregistrare prin API export de evenimente
- Instrumente pentru dezvoltatori (pipeline CI/CD, depozite, SDK-uri, pluginuri)
- SOAR / platforme de orchestrare prin API
Mediu mixt / Hibrid
- Opțiuni private de procesare/scanare a fișierelor pentru medii sensibile
- MetaDefender Core local,Core servicii Cloud și informații despre amenințări
- În interiorul OPSWAT Ecosistemul SaaS

În interiorul OPSWAT Ecosistemul SaaS
- API-uriCloud MetaDefender Cloud (fișiere, hash-uri, URL-uri, domenii)
- API-uri pentru reputație și informații despre amenințări (căutări URL, domeniu, IP, hash)
- Alte module și servicii OPSWAT
- Extern / terță parte
Integrări externe / terțe părți
- API REST API trimiterea de fișiere, URL-uri, adrese IP și domenii cu rezultate ale analizei sandbox
- Platforme SIEM / de înregistrare prin API export de evenimente
- Instrumente pentru dezvoltatori (pipeline CI/CD, depozite, SDK-uri, pluginuri)
- SOAR / platforme de orchestrare prin API
- Mediu mixt / Hibrid
Mediu mixt / Hibrid
- Opțiuni private de procesare/scanare a fișierelor pentru medii sensibile
- MetaDefender Core local,Core servicii Cloud și informații despre amenințări
Asistență pentru conformitatea cu cerințele de reglementare
Pe măsură ce atacurile cibernetice și actorii care le execută devin din ce în ce mai sofisticați, organismele de reglementare din întreaga lume pun în aplicare reglementări pentru a se asigura că infrastructura critică face ceea ce este necesar pentru a rămâne sigură.

Resurse recomandate

Invariantele securității cibernetice
MetaDefender pentru Cloud
Sondaj SANS privind detectarea și răspunsul
2025 Raportul OPSWAT privind peisajul amenințărilor

Scanare cu precizie: motorul AI cu o precizie de 99,9% îți îmbunătățește sistemul de securitate

MFT cu prioritate pentru securitate: apărare bazată pe inteligență artificială și emulare împotriva atacurilor asupra fișierelor

Furnizorul de energie elimină avalanșa de alerte și îmbunătățește detectarea vulnerabilităților de tip „zero-day” cu ajutorul OPSWAT
0 rezultate. Vă rugăm să încercați din nou.
Întrebări frecvente
Detonare la scară largă, nativă în cloud, pentru fișiere și adrese URL – perfectă pentru securitatea e-mailurilor/OEM-uri și echipe care au nevoie de capacitate elastică fără a rula propria fermă de sandbox.
Detectarea îmbunătățită a amenințărilor web ML (clasificare multi-etichetă, analiză structură/stil), euristică PDF phishing, detectarea mărcii și emulare JavaScript/clipboard pentru a descoperi „kituri de șabloane”, contrabandă QR și phishing de complexitate redusă la scară largă.
API simplu API trimiteți fișierul/URL-ul, obțineți verdictul/IOC-urile), plus exporturi MISP/STIX, conectori Splunk SOAR/Cortex XSOAR și YARA generat automat pentru urmărirea ulterioară.
Scalarea automată cu emulare rapidă menține latența la un nivel scăzut, evitând în același timp suprasarcina VM; rutarea bazată pe politici vă asigură că detonați doar ceea ce este necesar, astfel încât să controlați volumul și cheltuielile.
Cloud Yes-mix pentru analiza burst/URL cu sandbox local pentru date sensibile sau suverane. Politicile decid unde se execută fiecare eșantion.
