MetaDefender ICAP Server Versiunea v5.16.0 este disponibilă acum, oferind un control sporit asupra fișierelor scanate, vizibilitate asupra fiecărei solicitări pe parcursul procesării acesteia și o modalitate de a remedia problemele legate de integrările d ICAP , direct din interfața web.
Noutăți în versiunea 5.16.0
- Scanare în funcție de tipul de fișier: scanează toate tipurile de fișiere, toate cu excepția celor selectate sau doar tipurile selectate.
- Etapele istoricului de procesare: fiecare solicitare este înregistrată la primire și afișează etapa în care se află până la comunicarea deciziei.
- Funcție integrată de captare a traficului: înregistrați traficul de tip „ ICAP ” și HTTP din interfața web și descărcați-l sub formă de tranzacții lizibile sau fișiere .pcap.
- Tabloul de bord „Securitatea fișierelor”: rezultatele solicitărilor, motivele pentru care au fost permise sau blocate și performanța sistemului, toate într-o singură vizualizare.
- Actualizări la distanță și profiluri „ Server ” specifice fiecărei instanțe: efectuați actualizarea de la My OPSWAT Central Management și păstrați profilurile „ Server ” ale fiecărei instanțe atunci când se aplică o politică de grup.
- Modul FIPS 140-3: aplicați-l din interfața web, cu o verificare a compatibilității pentru TLS vechi.
Cazuri de utilizare
Organizațiile care:
- Verificați fișierele provenite de la proxy-uri web, servere de transfer gestionat de fișiere (MFT) și alte dispozitive compatibile cu ICAP.
- În anumite fluxuri de lucru, este necesar să se scaneze doar câteva tipuri de fișiere cu risc ridicat.
- Gestionați mai multe instanțe MetaDefender ICAP Server prin intermediul My OPSWAT Central Management .
- Funcționează în medii care impun respectarea standardului FIPS 140-3.
Scanare în funcție de tipul de fișier: trimiteți doar fișierele care trebuie scanate
Controlul tipurilor de fișiere funcționa anterior doar ca o listă de permisiuni. Tipurile selectate erau omise din scanare, iar restul erau scanate, astfel încât scanarea doar a câteva tipuri însemna selectarea aproape a tuturor celorlalte tipuri.
Versiunea 5.16.0 înlocuiește lista de permisiuni cu opțiunea „Domeniul de scanare în funcție de tipul de fișier”, care dispune de trei moduri de scanare:
- Scanează toate tipurile de fișiere (implicit).
- Scanează toate fișierele, cu excepția celor din categoriile selectate.
- Scanează numai tipurile de fișiere selectate.
Alegeți un mod de scanare pentru fiecare flux de lucru din secțiunea „Scanare fișiere” > „Domeniu de scanare după tipul fișierului”.
Avantaje: Fluxurile de lucru care trebuie să verifice doar câteva tipuri de fișiere cu risc ridicat pot selecta doar acele tipuri, în loc să excludă toate celelalte tipuri, și să le trimită doar pe acestea către MetaDefender Core™.
Etapele istoricului de procesare: vedeți în ce stadiu se află fiecare solicitare
Anterior, o solicitare apărea în „Istoricul procesării” abia după finalizarea scanării acesteia. Un fișier aflat încă în curs de analiză arăta la fel ca unul care nu ajunsese deloc, iar confirmarea acestuia presupunea deschiderea consolei „ MetaDefender ”Core .
În prezent, un înregistrare este creată imediat ce se primește solicitarea „ ICAP ”. Aceasta parcurge cinci etape:
- Recepție: fișierul este primit de la clientul ICAP .
- Trimitere: fișierul este trimis la MetaDefender Core .
- Scanare: MetaDefender Core analizează fișierul.
- Preluare: rezultatul este preluat, împreună cu fișierul curățat sau redactat, în cazul în care tehnologia Deep CDR™ sau Proactive DLP™ au generat unul.
- Răspuns: fișierul final este returnat clientului ICAP .
Fiecare cerere afișează stadiul în care se află până la pronunțarea hotărârii.
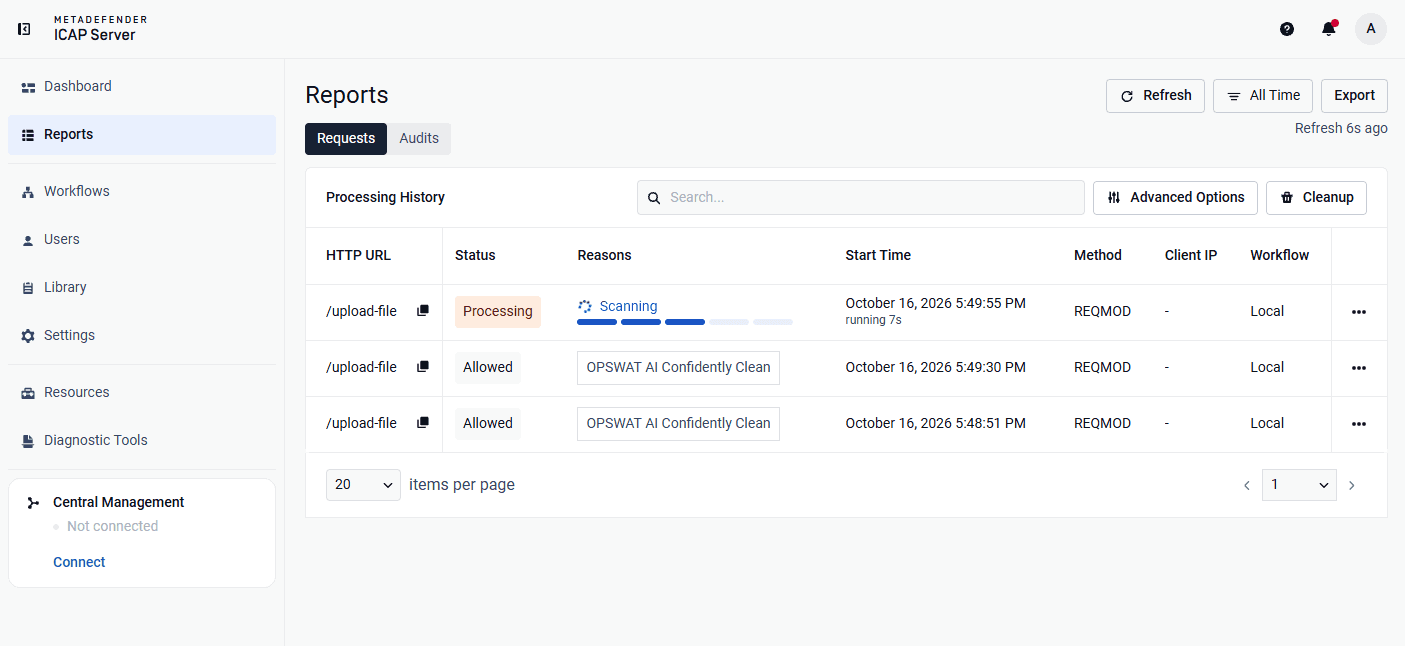
Avantaje: Administratorii pot distinge o scanare lentă de o solicitare care nu a ajuns niciodată fără a deschide consola MetaDefender Core . Fișierele mari care rămân în starea „Responding” sunt afișate ca fiind în curs de procesare, nu ca fiind lipsă.
Funcție integrată de captare a traficului: Depanarea integrărilor „ ICAP ” din interfața web
Atunci când un client de tip „ ICAP ”, cum ar fi un server proxy, un server de tip „ MFT ” sau un alt client de tip „ ICAP ”, nu se poate conecta, primește răspunsuri neașteptate sau depășește timpul de așteptare, administratorii pot acum să înregistreze traficul din interfața web.
Cum funcționează: Porniți o captură, reproduceți problema și descărcați rezultatul. Fiecare captură înregistrează același trafic în două moduri:
- Tranzacții: fiecare cerere și răspuns de tip „ ICAP ” și HTTP, înregistrate după terminarea conexiunii TLS, astfel încât traficul ICAPS să poată fi citit. Acestea arată ce a fost trimis și de ce a fost respins.
- Pachete: traficul brut salvat sub formă de fișiere standard .pcap, care prezintă stabilirea conexiunii, resetările, retransmisiile și intervalele de timp. MetaDefender ICAP Server include un instrument de captură pentru Linux și utilizează Monitorul de pachete (pktmon) integrat în Windows.
Capturile pot fi filtrate în funcție de sursa de trafic, interfața de rețea și adresa IP a clientului și pot fi denumite astfel încât fișierele descărcate să poată fi găsite cu ușurință ulterior. Acestea pot conține conținutul fișierelor și alte date sensibile, astfel încât această funcție este dezactivată în mod implicit. Activarea acesteia se realizează printr-o modificare unică în fișierul de configurare, urmată de o repornire.
Porniți, filtrați și descărcați capturile din secțiunea „Diagnosticare” > „Captură trafic”.
Avantaje: Fiecare captură înregistrează atât datele schimbate, cât și modul în care s-a comportat conexiunea, fără a fi necesar un instrument separat de captură pe server.
Noul panou de control pentru securitatea fișierelor: vizibilitate centralizată
Tabloul de bord reproiectat arată cât trafic a fost procesat, ce s-a întâmplat cu acesta și de ce.
Fila „Securitate” se deschide cu un „Rezumat al solicitărilor”. Aceasta prezintă în detaliu motivele pentru care solicitările au fost acceptate (în funcție de rezultatul scanării, de configurație fără scanare sau de setările de suprascriere) și motivele pentru care au fost blocate. Solicitările pe care clientul le-a închis înainte de finalizare apar separat ca „Anulate de client”, astfel încât totalurile să se însumeze. Graficele de tendințe și fișele de rezumat prezintă rezultatele în timp și în funcție de tipul de fișier.
Fila „Sistem ” afișează performanța sistemului alături de activitatea de securitate.
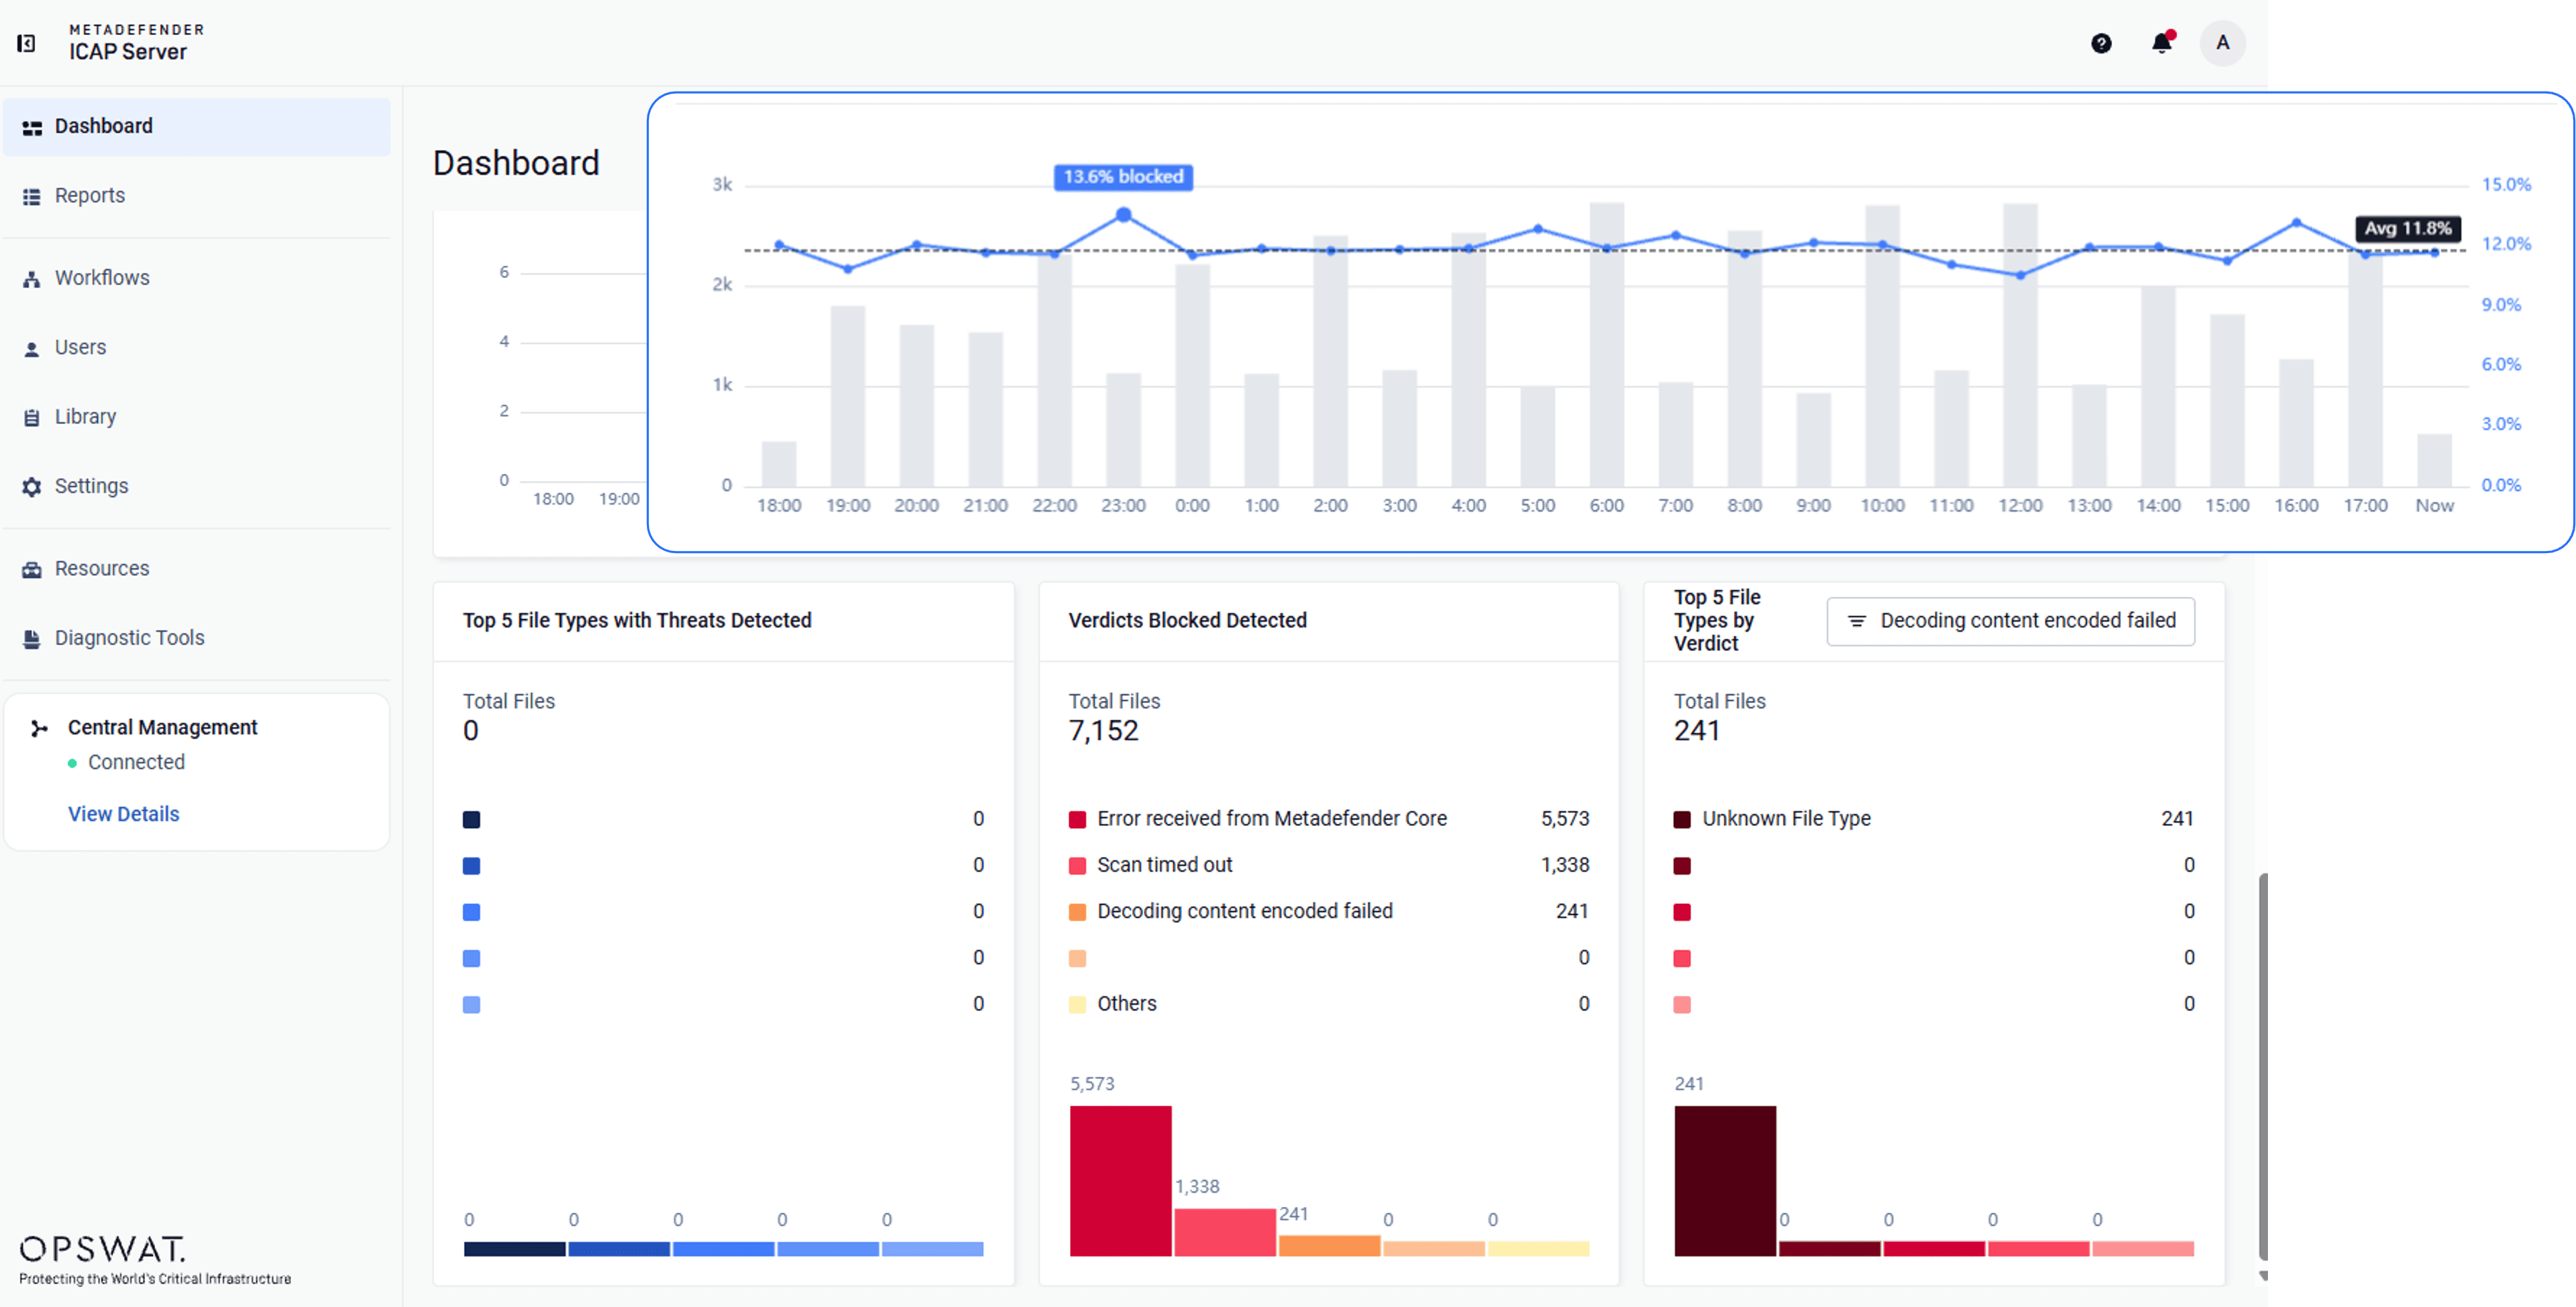
Avantaje: Echipele pot vedea motivele pentru care fișierele sunt permise sau blocate într-un singur loc, inclusiv fișierele permise prin configurare fără scanare. Această defalcare este cu atât mai importantă cu cât funcția „Scan Scope” permite fluxurilor de lucru să omită în mod intenționat anumite tipuri de fișiere.
My OPSWAT Central Management: Actualizări la distanță și profiluri „ Server ” specifice fiecărei instanțe
Actualizări de la distanță. Instanțele înregistrate pot fi actualizate din consola Central Management pe Windows și Linux. Suma de control a programului de instalare este verificată înainte de instalarea provizorie, iar instanța trebuie să treacă ulterior o verificare a stării de funcționare și a licenței.
Instanțele care rulează versiunea v5.15.0 sau o versiune anterioară trebuie mai întâi actualizate manual la versiunea v5.16.0.
Politici de grup detaliate: setările comune respectă politica de grup, iar fiecare instanță își păstrează propriile profiluri „ Server ”.
Avantaje: Administratorii care gestionează mai multe instanțe pot actualiza mai multe instanțe și pot aplica o politică comună fără a fi nevoie să se autentifice pe fiecare server sau să restabilească conexiunile MetaDefender Core .
Modul FIPS 140-3: Aplicare prin interfața web, cu o verificare a gradului de pregătire
- Activare cu un singur comutator: un singur comutator activează modul FIPS, iar serverul web se repornește pentru a aplica această setare.
- Verificare de pregătire: conexiunile care încă permit utilizarea TLS 1.1, TLS 1.0 sau SSL 3.0 sunt blocate, iar lângă fiecare dintre ele este afișat un link cu instrucțiuni pentru remedierea problemei.
- Configurație protejată: protocoalele vechi nu pot fi selectate cât timp modul FIPS este activat.
Activați standardul FIPS 140-3 din meniul Setări > Securitate > Mod FIPS 140-3.
Avantaje: Administratorii pot identifica conexiunile TLS care blochează aplicarea standardului FIPS și le pot remedia înainte de a activa această funcție.
De asemenea, în această versiune
- Mesaje mai clare privind sincronizarea cu Central Management : dacă instanța nu poate accesa Central Management în timpul unei salvări, modificarea este raportată ca fiind salvată, cu o notificare separată care precizează că nu a fost încă sincronizată.
- Rotația fișierelor jurnal pe Linux: jurnalul transportorului „ Central Management ” este acum rotit zilnic, comprimat și limitat la 30 de fișiere, la fel ca în Windows.
- Actualizări ale bibliotecilor: OpenSSL, NGINX, curl, PostgreSQL, libxml2 și c-ares au fost actualizate pentru a remedia vulnerabilitățile cunoscute.
ServerMetaDefender ICAP : conceput pentru a proteja traficul care intră în mediul dvs. de rețea
MetaDefender ICAP Server asigură securitatea fișierelor la perimetrul rețelei, înainte ca acestea să pătrundă în organizația dumneavoastră și să ajungă la utilizatori, aplicații sau spațiile de stocare. Acesta este locul în care amenințările sunt interceptate cel mai eficient și unde lacunele în materie de fiabilitate sau conformitate au cel mai mare impact.
ICAP (Protocolul de adaptare a conținutului de pe internet) este un standard deschis care permite transferul serviciilor de securitate către servere specializate, sporind capacitatea de transfer a rețelei și menținând în același timp capacitățile de inspecție aprofundată.
Toate fișierele suspecte care circulă prin traficul de rețea sunt blocate sau curățate înainte de a deveni accesibile utilizatorilor finali. Datele sensibile sunt cenzurate, eliminate sau blocate pentru a ajuta organizațiile să respecte standardele de conformitate în materie de securitate. Capacitățile esențiale de protecție: Metascan™ Multiscanning , bazat pe mai multe motoare anti-malware și inteligență artificială, tehnologia Deep CDR™, Proactive DLP™, Adaptive Sandbox , File-Based Vulnerability Assessment și alte tehnologii — rămân neschimbate în această versiune.
Etapele următoare
MetaDefender ICAP Server Versiunea 5.16.0 este disponibilă acum. Clienții existenți pot descărca cea mai recentă versiune de pe My Portalul OPSWAT™. Pentru notele complete privind versiunea și instrucțiunile de actualizare, accesați OPSWAT Documentație.
Vă interesează securizarea traficului de rețea cu soluții bazate pe tehnologia „ ICAP ”? Contactați echipa noastră pentru a afla cum MetaDefender ICAP Server vă protejează traficul de fișiere la perimetru.
