Mediile moderne de tehnologie operațională (OT) au din ce în ce mai multă nevoie să transmită date către departamentul IT al întreprinderii, platformele cloud, sistemele de monitorizare a securității și aplicațiile de analiză. Aceste date pot include date de telemetrie, jurnale, alerte, măsurători operaționale și date din aplicații transmise prin HTTP, HTTPS sau API-uri.
Există însă o provocare fundamentală legată de rețea: protocoalele HTTP și HTTPS sunt concepute, în mod tradițional, pentru comunicații bidirecționale, în timp ce o diodă de date este concepută pentru a permite curgerea datelor într-o singură direcție.
Așadar, cum pot organizațiile să utilizeze în siguranță integrările bazate pe HTTPS și pe tehnologia „ API ” fără a crea o cale de retur către o rețea OT protejată?
Răspunsul constă în înțelegerea diferenței dintre transferul de date la nivel de aplicație și comunicarea la nivel de rețea.
MetaDefender™ Optical Diode și MetaDefender™ Optical Diode Fend utilizează un flux de date unidirecțional asigurat la nivel hardware și mecanisme de transfer adaptate protocoalelor, pentru a permite transferul datelor peste barierele de securitate fără a crea o conexiune de rețea bidirecțională convențională.
De ce protocolul HTTPS reprezintă o provocare pentru o diodă de date
HTTPS este protocolul HTTP care funcționează prin TLS. Într-o conexiune HTTPS obișnuită, un client trimite o cerere către un server, iar serverul trimite un răspuns înapoi.
La nivel de rețea, acest lucru necesită o comunicare bidirecțională. Protocolul TCP în sine necesită o procedură de stabilire a conexiunii (handshake) și un trafic de control continuu în ambele direcții. Prin urmare, o sesiune HTTPS tradițională nu poate fi pur și simplu rutată printr-o diodă de date fizică unidirecțională, ca și cum dioda ar fi un firewall sau un router convențional.
Aceasta duce la o distincție importantă:
O diodă de date nu transformă o conexiune HTTPS „bidirecțională” obișnuită într-una „unidirecțională”. În schimb, aceasta permite transferul de date prin HTTPS, întrerupând modelul convențional de comunicare de la capăt la capăt.
Această încălcare a protocolului reprezintă o caracteristică fundamentală a arhitecturii cu diodă de date. În loc să extindă o conexiune de rețea rutabilă dintr-o zonă de securitate în alta, arhitectura transferă datele dorite peste graniță și reconstruiește comunicarea corespunzătoare în partea de destinație.
Ce se întâmplă cu un apel către API ?
Să luăm în considerare un caz de utilizare simplu de tip OT-IT.
O aplicație industrială generează o valoare de temperatură și trebuie să o transmită către o platformă de analiză în cloud utilizând un protocol HTTPS API: aplicație OT → HTTPS/API → platformă cloud
Într-o rețea convențională, aplicația OT ar stabili o conexiune de rețea cu destinația, ar trimite o cerere HTTP și ar primi un răspuns HTTP.
În cazul unei diode de date, arhitectura este diferită.
O implementare tipică unidirecțională poate fi privită din punct de vedere conceptual astfel: aplicație OT → conector/proxy la sursă → transfer optic unidirecțional → conector la destinație → aplicație IT/cloud
Punctul esențial este că cele două rețele nu au o conexiune bidirecțională convențională.
Componenta de la sursă primește datele din mediul OT. Datele sunt apoi transferate peste granița unidirecțională impusă la nivel hardware. La destinație, componenta receptoare reconstruiește datele sau le redirecționează către aplicația vizată.
Această abordare permite organizațiilor să păstreze semantica transferului de date al aplicației, eliminând în același timp traseul de retur al rețelei.
Rolul pauzei de protocol
Tocmai această încălcare a protocolului face ca integrarea aplicațiilor unidirecțională să fie practică.
În loc să permită pachetelor să traverseze granița de securitate ca parte a unei sesiuni rutabile de la un capăt la altul, dioda de date separă comunicarea în două domenii de rețea.
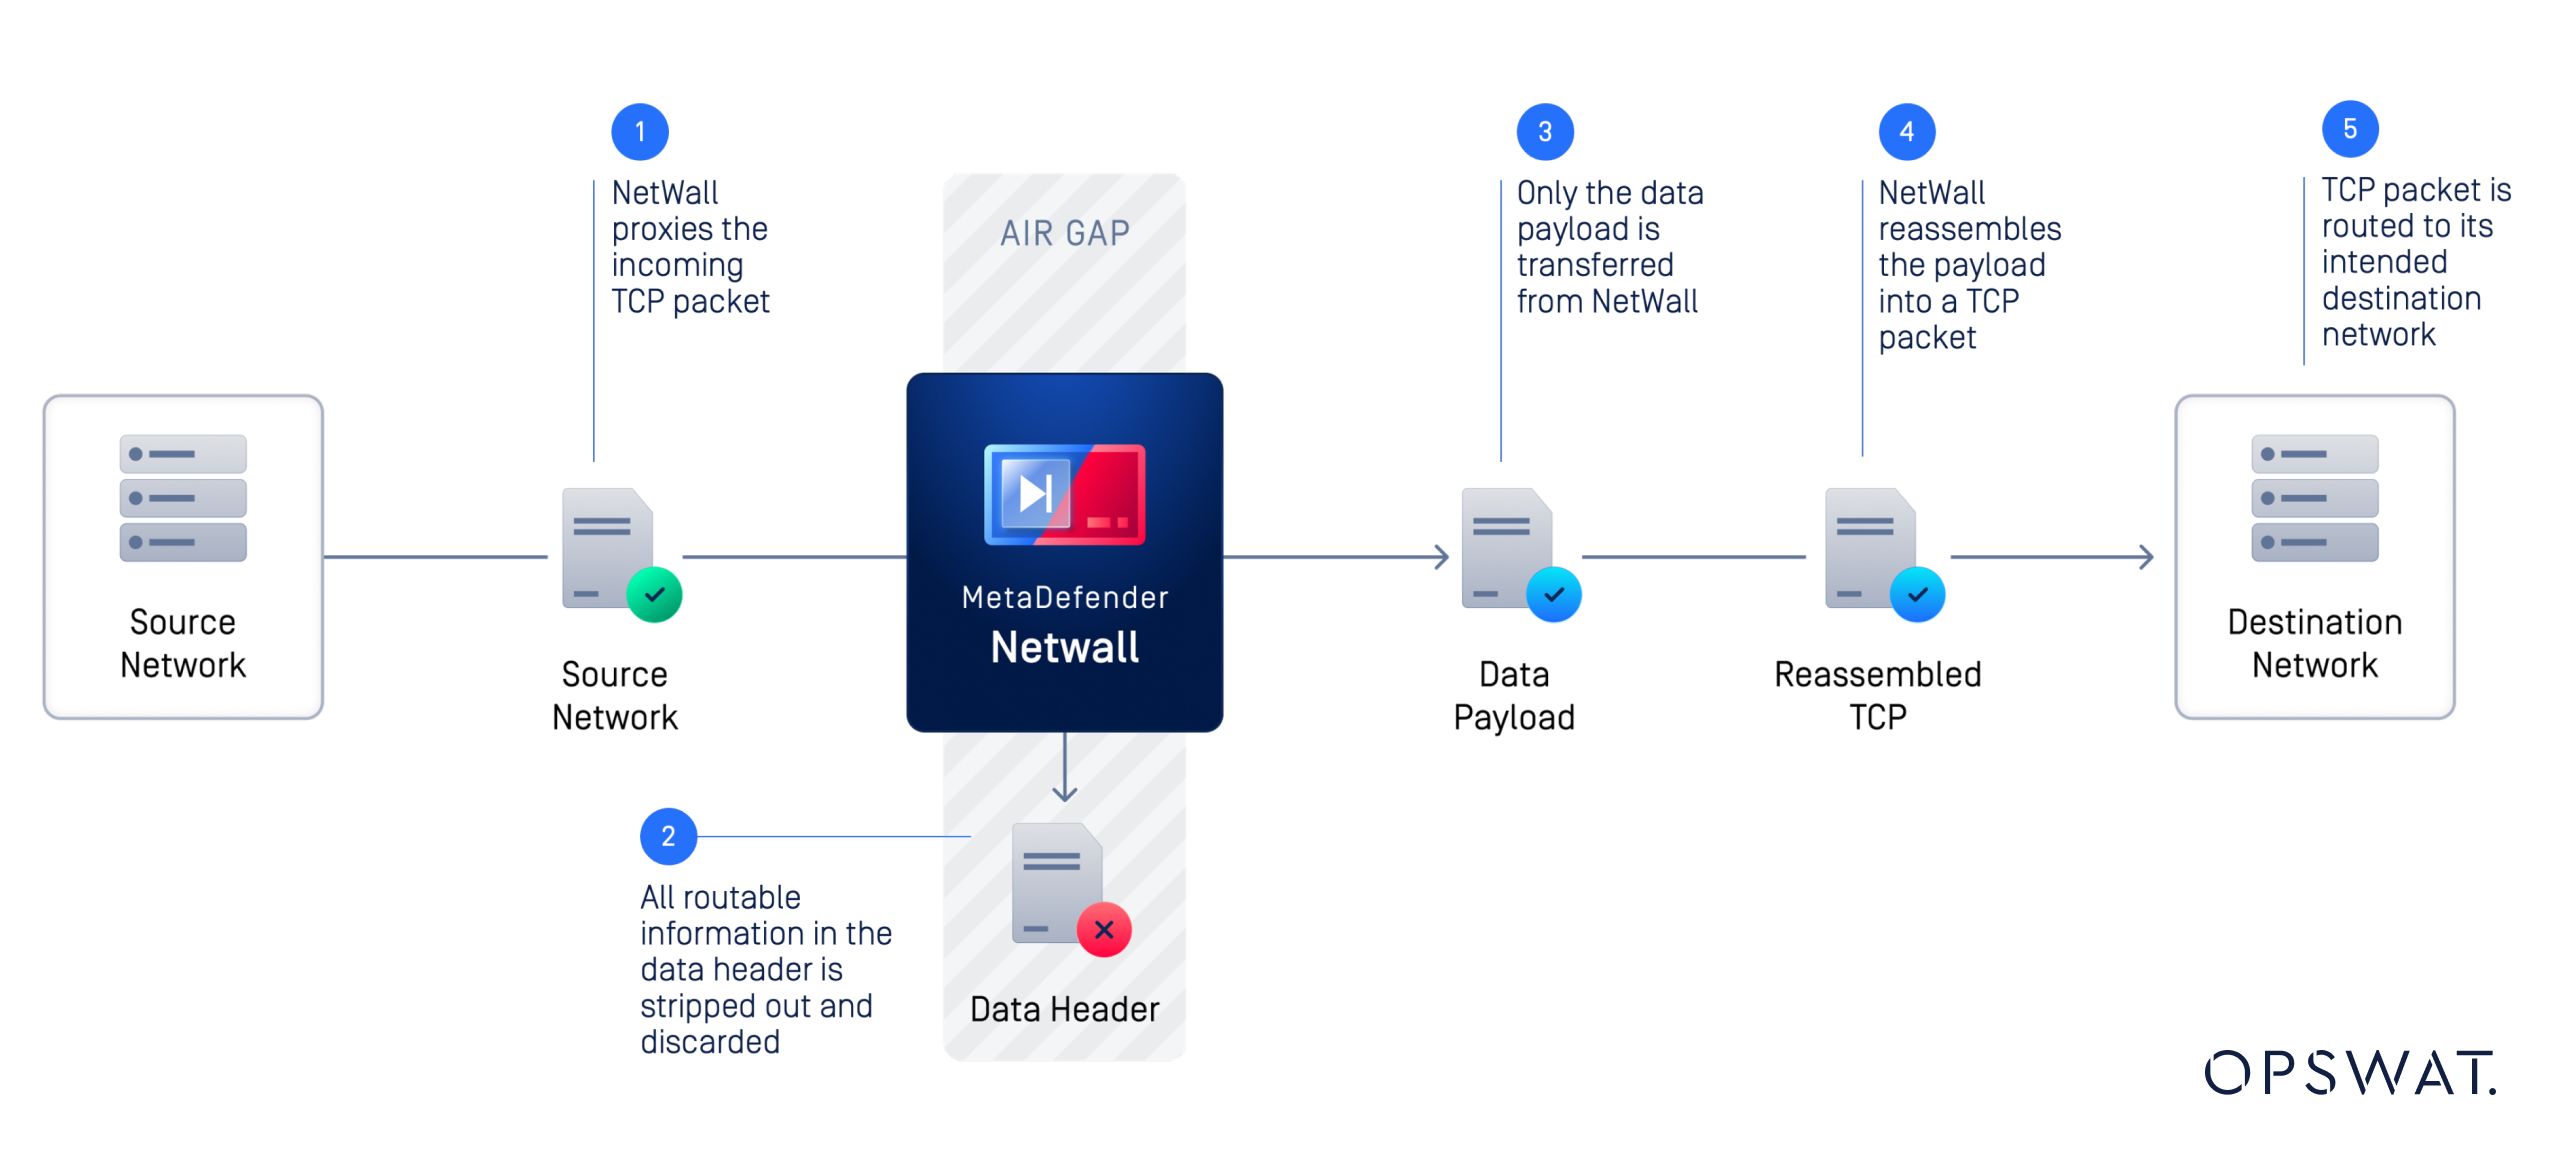
De exemplu:
- Un sistem OT generează date de telemetrie.
- Un serviciu de la nivelul sursei primește datele de telemetrie.
- Datele relevante sunt pregătite pentru transfer unidirecțional.
- Sarcina utilă traversează limita de izolare optică.
- Un serviciu de la destinație primește datele transferate.
- Partea de destinație transmite datele către aplicația de nivel enterprise, de monitorizare, de analiză sau cea din cloud.
Rețelele rămân separate, chiar dacă între ele pot circula informații utile.
Acest lucru este fundamental diferit de configurarea unei reguli de firewall care permite traficul HTTPS între două rețele. Un firewall poate permite comunicarea TCP bidirecțională atunci când politica de securitate o permite. O diodă de date este concepută special pentru a împiedica acea cale de retur la nivel de hardware.
Poate o diodă de date să suporte protocolul HTTPS?
Da, modelele MetaDefender ,Optical Diode și Fend din seria 50 acceptă protocoalele HTTP și HTTPS, pe lângă protocoalele industriale și IT.
Pentru aceasta, fiecare parte a diodei trebuie să dispună de certificatele și cheile necesare pentru a stabili și iniția o conexiune TLS autonomă cu sursa, respectiv cu destinația.
Dar API-urile REST?
API-urile REST sunt de obicei implementate prin HTTP sau HTTPS și sunt utilizate din ce în ce mai des pentru integrarea datelor OT cu:
- Cloud platforme de analiză
- Platforme SIEM și de monitorizare a securității
- Tablouri de bord pentru întreprinderi
- Istorici ai datelor
- Aplicații de întreținere predictivă
- Sisteme centralizate de înregistrare a datelor
- Sisteme de emitere a biletelor și de gestionare a fluxurilor de lucru
O interacțiune REST convențională API se desfășoară, de obicei, astfel: Client → POST sau PUT HTTP/S → server API → răspuns HTTP
În aceste situații, un răspuns la nivelul stratului de aplicație face parte din schimbul normal de date al aplicației. Clientul se așteaptă la un cod de stare HTTP 200 și, eventual, la un mesaj personalizat în corpul răspunsului.
Într-o arhitectură unidirecțională, partea de intrare a diodei poate redirecționa acest răspuns, ca și cum ar proveni de la destinația finală. Dacă se cunoaște și se poate reproduce un corp de răspuns personalizat pentru o operațiune PUT/POST reușită, acesta poate fi, de asemenea, redirecționat.
De exemplu, un sistem de monitorizare OT ar putea fi nevoit să transmită:
POST /api/v1/telemetry
cu o încărcătură utilă care conține:
{"temperature":72,"pressure":101.3,"status":"normal"}
Obiectivul arhitectural nu este acela de a stabili o sesiune bidirecțională permanentă de tip „ API ” între OT și IT. În schimb, datele sunt transferate către exterior prin intermediul diodei și transmise aplicației de la destinație.
La primirea cererii POST, partea de intrare a diodei ar returna clientului un cod de stare 200 OK înainte de a redirecționa încărcătura utilă prin izolația optică și apoi de a se conecta la serverul de destinație pentru a transmite mesajul printr-o altă cerere POST /api/v1/telemetry,
Acest lucru face ca arhitecturile unidirecționale să fie deosebit de utile pentru API-urile de telemetrie, evenimente, jurnale și monitorizare, unde principala cerință de afaceri este publicarea datelor către exterior.
De ce este importantă conectivitatea unidirecțională de tip „ API ” pentru OT Security
Deși criptarea contribuie la păstrarea confidențialității datelor în timpul transmiterii, aceasta nu împiedică trimiterea sau primirea de date rău intenționate. O diodă de date rezolvă o altă problemă: direcția comunicării.
În cazul în care o întreprindere sau un mediu cloud este compromis, o conexiune bidirecțională convențională poate oferi potențial unui atacator o cale de acces către mediul OT, în funcție de arhitectura rețelei și de măsurile de securitate.
O diodă de date implementată la nivel hardware elimină această cale de retur. Astfel, datele OT pot părăsi rețeaua protejată fără a crea o cale de rutare prin care sistemele externe să poată trimite trafic înapoi în rețea.
În cazul infrastructurii critice, această distincție poate fi semnificativă. Diodele de date sunt utilizate pentru a transfera informații operaționale către sistemele de monitorizare și cele ale întreprinderii, menținând în același timp separarea fizică a rețelelor.
Doriți să consolidați securitatea rețelei OT?
Descoperiți cum soluțiile „ OPSWAT” – „ MetaDefender ”, „Optical Diode ” și „Fend” – permit transferul securizat de date într-un singur sens, asigurat la nivel hardware, peste granițele rețelelor critice. Discutați cu experții noștri pentru a analiza arhitectura OT și cerințele dvs. privind transferul de date.
Proiectarea fluxurilor de date unidirecționale pentru mediile OT moderne
Atunci când se proiectează o arhitectură OT-IT, este important să se pornească de la cerințele reale de comunicare, mai degrabă decât de la protocolul aplicației.
Pune trei întrebări:
1. Ce date trebuie să părăsească mediul OT?
Identificați datele de telemetrie, jurnalele, alertele, fișierele, datele de proces sau alte informații care trebuie transmise către departamentul IT, sistemele cloud sau sistemele de monitorizare.
2. Este într-adevăr necesar ca destinația să trimită date înapoi?
Multe integrări sunt descrise ca necesitând „conectivitate”, deși cerința de afaceri de bază este pur și simplu publicarea informațiilor către exterior. Dacă datele returnate sunt doar o confirmare de primire sau de reușită, o arhitectură unidirecțională poate prelua aceste răspunsuri și elimina o cale de rețea inutilă.
3. Unde ar trebui să se afle limita protocolului?
Protocoale precum TCP, HTTPS și API-urile REST presupun anumite comportamente bidirecționale. Prin urmare, o arhitectură de tip „data diode” trebuie să definească unde se încheie sesiunile, cum sunt transferate datele peste graniță și cum le primește aplicația de la destinație.
Această abordare orientată către aplicații ajută organizațiile să-și modernizeze conectivitatea OT fără a considera izolarea rețelei și integrarea aplicațiilor ca fiind cerințe care se exclud reciproc.
Întrebări frecvente
- Poate o diodă de date să transmită trafic HTTPS?
Da. MetaDefender Optical Diode și MetaDefender Fend suportă transferul de date bazat pe HTTP/HTTPS, însă HTTPS nu poate funcționa ca o sesiune convențională bidirecțională de la capăt la capăt peste o graniță fizică unidirecțională. Dioda încheie și apoi inițiază o sesiune criptată separată pe fiecare parte a diodei și, prin urmare, trebuie să i se furnizeze cheile și certificatele necesare pentru gestionarea acestor sesiuni. - Pot API-urile să funcționeze prin intermediul unei diode de date?
Da. Transferul de date bazat pe API poate funcționa prin intermediul unei diode de date atunci când arhitectura este concepută în jurul unei comunicări unidirecționale de tip PUT/POST. Cheia constă în evitarea necesității unei sesiuni bidirecționale de tip API prin diodă și, în schimb, utilizarea unor mecanisme la nivelul sursei și al destinației pentru a transfera datele necesare aplicației. - O diodă de date înlocuiește criptarea HTTPS?
Nu. Acestea rezolvă probleme de securitate diferite. HTTPS asigură criptarea și autentificarea traficului aplicațiilor, în timp ce o diodă de date asigură un control impus la nivel de hardware asupra direcției comunicării în rețea. - Care este diferența dintre un firewall și o diodă de date?
Un firewall controlează traficul folosind reguli de securitate definite de software și poate permite comunicarea bidirecțională. O diodă de date asigură fizic comunicarea într-un singur sens, împiedicând, prin însăși concepția sa, existența unei căi de retur în rețea. - De ce să folosiți o diodă de date pentru comunicarea dintre rețelele OT și IT?
O diodă de date permite organizațiilor să partajeze date operaționale, date de telemetrie, jurnale și alte informații cu sistemele enterprise sau cloud, menținând în același timp separarea fizică față de aceste rețele. Acest lucru reduce suprafața de atac asociată conectivității bidirecționale. - Ce este MetaDefender Optical Diode?
MetaDefender Optical Diode este o diodă de date optică, implementată la nivel hardware, concepută pentru a asigura transferul securizat de date într-un singur sens între rețele. Aceasta poate suporta protocoale IT precum HTTP și HTTPS, alături de alte protocoale și cazuri de utilizare compatibile. - Ce este MetaDefender Optical Diode Fend?
MetaDefender Optical Diode Fend este o soluție de diodă de date concepută pentru transferul unidirecțional securizat de date între mediile IT și OT. În funcție de model și de modul de implementare, aceasta suportă protocoale IT și industriale și poate ajuta la conectarea rețelelor OT izolate cu sistemele care necesită acces la date operaționale.
Aveți nevoie să integrați fluxurile de date OT prin Secure ?
Mediile OT moderne au nevoie de acces la sistemele corporative, la cele din cloud și la sistemele de analiză, fără a crea neapărat o cale de acces înapoi către rețelele critice.
Contactați-l pe OPSWAT pentru a afla cum MetaDefender ,Optical Diode și Fend vă pot ajuta să proiectați fluxuri de date unidirecționale sigure, asigurate la nivel de hardware, pentru mediul dumneavoastră OT.