Principala concluzie
MetaDefender Core iar MetaDefender șiCloud se bazează pe aceeași tehnologie de securitate a fișierelor OPSWAT , doar că sunt implementate în mod diferit; una în cadrul infrastructurii proprii, cealaltă ca serviciu SaaS gestionat. Alegerea potrivită depinde de obligațiile dumneavoastră de conformitate, de nevoile de scalabilitate și de resursele disponibile pentru gestionarea infrastructurii, nu de faptul că un produs ar fi „mai bun” decât celălalt.
Gartner estimează că cheltuielile utilizatorilor finali la nivel mondial pentru serviciile de cloud public vor depăși 1 trilion de dolari în 2027, iar cloud computing-ul este de așteptat să devină o necesitate pentru majoritatea organizațiilor până în 2028. Scalabilitatea și agilitatea sunt, de obicei, motivele care stau la baza acestei evoluții.
Însă, atunci când această logică este aplicată în mod specific în domeniul securității, multe echipe ezită să facă trecerea. Încredințarea securității fișierelor infrastructurii altcuiva poate fi percepută fie ca o cedare a guvernanței și a controlului, fie ca o deschidere a unor noi vectori de atac. Această ezitare este tocmai motivul pentru care argumentele în favoarea securității fișierelor în cloud trebuie prezentate în termenii proprii, fără a fi considerate de la sine înțelese doar pentru că toate celelalte servicii se mută în cloud.
Acest articol compară MetaDefender™ Core și MetaDefender™ Cloud, pentru a vă ajuta să decideți care dintre ele se potrivește cel mai bine organizației dumneavoastră.
Care este diferența dintre MetaDefender Core și MetaDefender Cloud ?
MetaDefender Core este o platformă de securitate a fișierelor instalată local, implementată și gestionată în întregime în cadrul infrastructurii proprii. Pentru organizațiile care utilizează deja o arhitectură bazată în primul rând pe SaaS, securitatea fișierelor de tip SaaS oferită prin MetaDefender Cloud extinde același model; aceeași tehnologie de securitate a fișierelor este furnizată sub forma unui serviciu SaaS gestionat, găzduit și întreținut de OPSWAT.
Considerații | MetaDefender Core | MetaDefender Cloud |
Desfășurare | Gestionat de client | SaaS |
Gestionarea infrastructurii | Tu | OPSWAT |
Controlul infrastructurii | Control complet și direct | Serviciu gestionat |
Scalare | Tu îl planifici | Cloud- bazat pe cerere |
Acoperire geografică | Indiferent unde îl instalezi | Mai multe regiuni din cadrul programului „ OPSWAT ” (SUA, Germania, Canada, Australia, Japonia, India, Singapore, Israel) |
API integrare | Suportă | Conceput special pentru asta |
Cel mai bun pentru | Mediile controlate, izolate și cu suveranitate restricționată | SaaS, operațiuni distribuite, cu prioritate pentru cloud |
Care model de implementare se potrivește modelului dvs. operațional?
Alegerea modelului de implementare potrivit depinde de gradul de control direct de care are nevoie organizația dumneavoastră asupra infrastructurii propriu-zise.
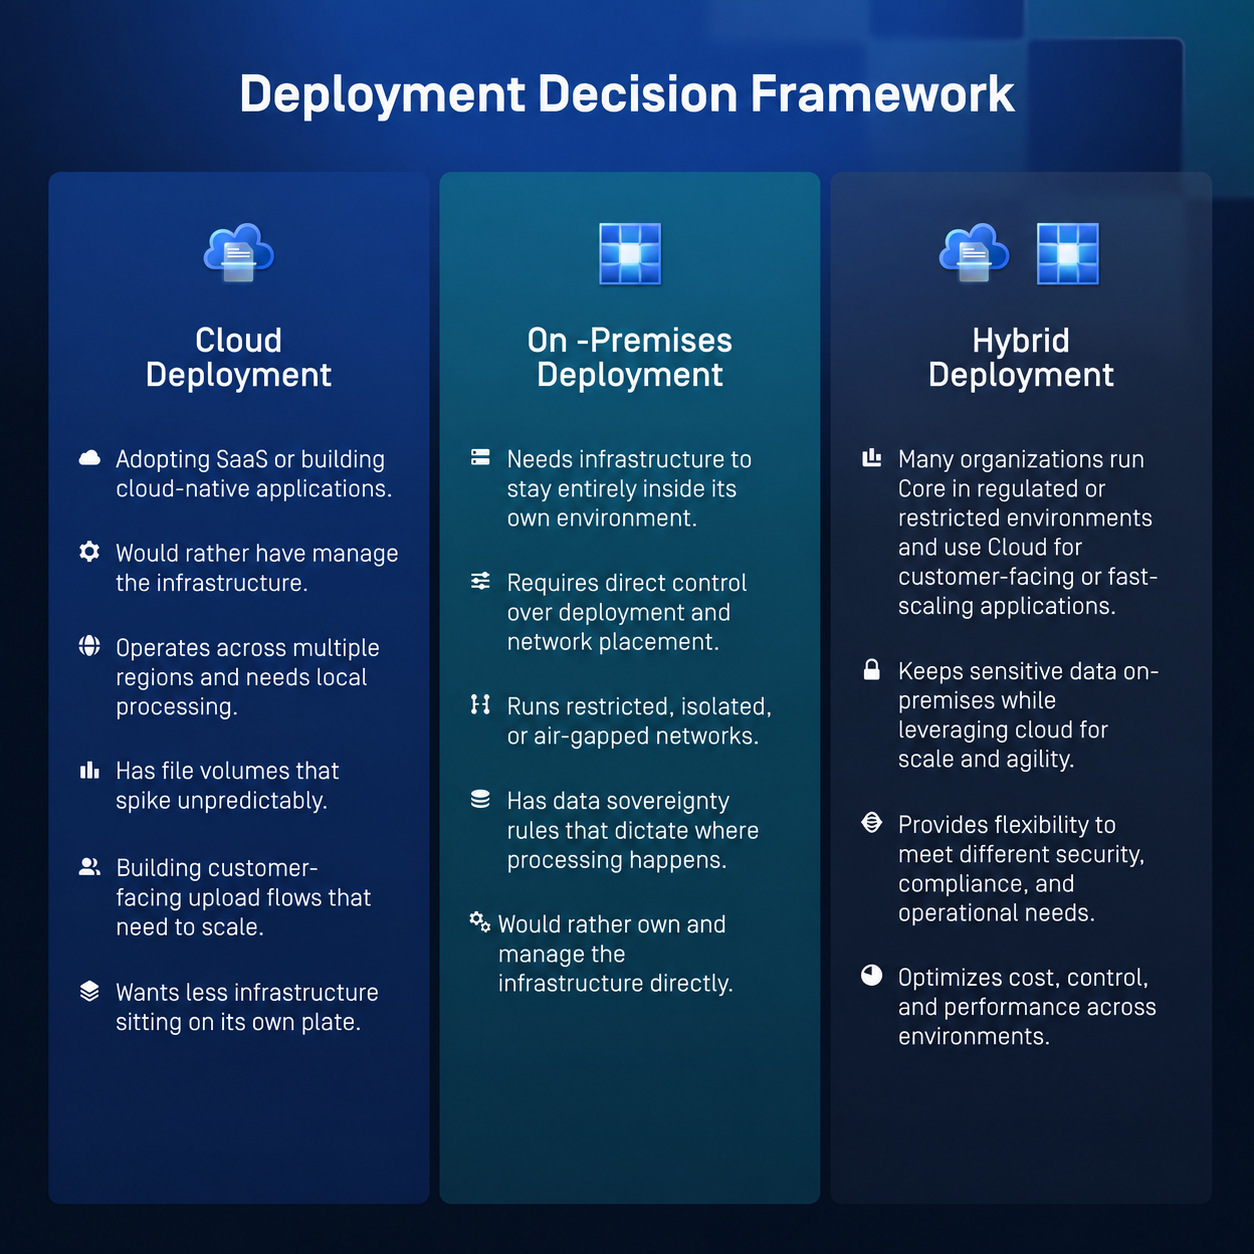
MetaDefender Core are sens atunci când ai nevoie de:
- O infrastructură pe care o controlați în totalitate; deoarece unele organizații nu pot depinde de o infrastructură care nu le aparține.
- Implementarea în propriul mediu, inclusiv în rețele izolate sau fără conexiune la internet; aceste rețele nu pot accesa deloc un serviciu extern, conform proiectării lor.
- O arhitectură de rețea dictată de politici interne stricte; anumite sisteme trebuie să se afle în locații specifice pentru a respecta aceste politici.
- Gestionarea integrală a stivei operaționale; unele echipe au nevoie de acest nivel de control direct pentru a îndeplini cerințele de audit intern sau operaționale.
- Pentru a respecta cerințele de reglementare sau de suveranitate care stipulează că „acest lucru rămâne pe platforma locală, punct”. În anumite sectoare și jurisdicții, aceasta este o condiție legală. De obicei, se aplică infrastructurii critice sau entităților guvernamentale, unde acest nivel de control este adesea nenegociabil.
MetaDefender Cloud, pe de altă parte, este potrivit pentru organizațiile care preferă și au dreptul legal să implementeze securitatea fișierelor ca serviciu gestionat, în loc să o administreze ele însele. Aceasta înseamnă că aplicarea patch-urilor, actualizările și infrastructura intră în competența OPSWAT, nu a dumneavoastră.
- Serviciul acoperă mai multe regiuni, printre care SUA, Germania, Canada, Australia, Japonia, India, Singapore și Israel, așa că, dacă desfășurați activități la nivel global, aveți la dispoziție opțiuni pentru a menține prelucrarea datelor în cadrul regiunii respective și în limitele unor granițe specifice.
- Se integrează perfect într-o strategie axată pe SaaS. Dacă organizația dumneavoastră se bazează deja pe SaaS pentru majoritatea celorlalte operațiuni, adăugarea serviciului „ MetaDefender ”Cloud extinde același model.
Cum se diferențiază gestionarea infrastructurii între „ Core ” și „ Cloud ”?
Cu MetaDefender Core , echipa dumneavoastră se ocupă de gestionarea infrastructurii: alocarea serverelor, aplicarea actualizărilor, monitorizarea disponibilității și planificarea capacității. Cu MetaDefender Cloud , OPSWAT gestionează infrastructura SaaS subiacentă, întreținerea și actualizările serviciului.
Gestionarea infrastructurii influențează politicile?
Politicile, integrările, fluxurile de lucru, răspunsul la incidente și deciziile privind protecția datelor – toate acestea rămân în continuare în responsabilitatea organizației dumneavoastră. Pe scurt, cu „ MetaDefender ” (Core), totul – de la deciziile privind politicile până la gestionarea infrastructurii – se află în responsabilitatea dumneavoastră. Cu „ MetaDefender ” (Cloud), OPSWAT se ocupă de întreținerea infrastructurii, dar dumneavoastră sunteți cel care stabilește regulile.
Dacă echipa dumneavoastră ar prefera să-și petreacă ziua de lucru elaborând politici de detectare mai eficiente, în loc să se ocupe de aplicarea patch-urilor și de planificarea capacității, trecerea la MetaDefender Cloud este o alegere logică. Dacă echipa dumneavoastră trebuie să mențină totul în cadrul companiei din motive de conformitate, MetaDefender Core vă oferă această opțiune.
Cum gestionează MetaDefender Cloud creșterea cererii de procesare a fișierelor?
Volumul de fișiere procesate rareori rămâne constant, pe măsură ce adăugați clienți, lansați o nouă aplicație sau vă extindeți într-o nouă regiune. Nu doriți să vă treziți într-o situație în care portalul de încărcare, care de obicei procesează 1.000 de fișiere pe zi, trebuie brusc să proceseze 50.000.
Cu MetaDefender Core , scalabilitatea înseamnă că echipa ta estimează și alocă resursele înainte ca cererea să apară. Cu MetaDefender Cloud , modelul de consum se adaptează în funcție de utilizare, astfel încât nu achiziționezi infrastructură înainte de a avea nevoie de ea.
Acest aspect tinde să fie cel mai important pentru:
- Întreprinderi cu creștere rapidă și traiectorii imprevizibile
- Organizații cu volume de lucru variabile sau cu vârfuri de activitate
- Portaluri de încărcare destinate clienților, cu trafic variabil
- Organizații distribuite care adaugă regiuni sau unități operaționale
- Furnizorii de servicii SaaS care integrează securitatea fișierelor în propriile produse
Site-ul MetaDefender Cloud utilizează aceeași tehnologie de securitate ca și site-ul MetaDefender Core ?
Da. Indiferent dacă organizația dumneavoastră utilizează MetaDefender Core sau MetaDefender Cloud , protecția se bazează pe același set de tehnologii.
- Metascan™ Multiscanning: Niciun motor anti-malware nu detectează absolut totul; logica de detectare a fiecărui furnizor prezintă puncte slabe pe care ceilalți nu le au. Metascan analizează fișierele în paralel folosind mai multe motoare, astfel încât probabilitatea ca o amenințare să treacă neobservată de fiecare dintre ele scade dramatic, iar dvs. beneficiați de rate de detectare semnificativ mai ridicate decât cele pe care le poate oferi orice produs antivirus independent.
- Tehnologia Deep CDR™: Anumite amenințări constau în cod rău intenționat încorporat într-un fișier care, în rest, este legitim, cum ar fi o macro sau un obiect PDF vulnerabil. Tehnologia Deep CDR™ ocolește complet problema detectării prin deconstrucția și reconstruirea fiecărui fișier folosind exclusiv componente recunoscute ca fiind sigure. Fișierul care ajunge la utilizator este curat prin natura sa.
- Proactive DLP™: Chiar și un fișier „curat” poate constitui un incident de conformitate dacă conține informații care nu ar trebui să se regăsească în el, cum ar fi numărul de asigurare socială al unui client, un număr de card de plată sau informații medicale protejate. Tehnologia „ Proactive DLP ” scanează conținutul fișierelor în căutarea unor tipare de date sensibile și le poate ascunde sau bloca înainte ca acestea să părăsească mediul dvs., eliminând astfel un punct de scurgere de informații pe care scanarea împotriva programelor malware nu este concepută să îl detecteze.
- MetaDefender Aether: Combină „Threat Reputation”, inteligența artificială predictivă (AI), „ Adaptive ”Sandbox, evaluarea amenințărilor (Threat Scoring) și căutarea amenințărilor bazată pe învățare automată (ML) pentru a detecta malware-ul cunoscut, necunoscut și cel evaziv. Centralizează rezultatele într-un singur verdict, ajutând echipele SOC să reacționeze mai rapid, să reducă numărul de alerte false și să consolideze fluxurile de lucru SIEM/SOAR și de căutare a amenințărilor.
- AI predictiv ALIN: Spre deosebire de detectarea bazată pe semnături, care identifică doar amenințările catalogate, AI-ul predictiv ALIN este antrenat să recunoască comportamentul și structura fișierelor dăunătoare, astfel încât să prevadă infectarea fără a fi necesară scanarea fișierului.
- AI Content Inspector: Pe măsură ce conținutul generat și modificat de IA devine din ce în ce mai răspândit în fluxurile de lucru digitale, AI Content Inspector oferă o mai bună vizibilitate asupra acestei categorii emergente de conținut. Acesta analizează fișiere, imagini și documente pentru a ajuta la identificarea conținutului generat de IA, permițând organizațiilor să înțeleagă mai bine originea și natura conținutului care circulă în mediile lor.
Cloud prezintă, de asemenea, funcționalități care își găsesc sensul doar într-un model de infrastructură partajată:
- Fluxuri de lucru personalizate pentru securitate: Cerințele privind preluarea dosarelor dintr-un spital nu sunt aceleași cu cele ale unei bănci; impunerea unui flux de lucru identic pentru ambele situații poate duce fie la o securizare excesivă, fie la una insuficientă a dosarelor. Funcția de fluxuri de lucru personalizate vă permite să configurați exact ce tehnologii se execută, în ce ordine și în ce condiții.
- scanare și prelucrare privată, astfel încât datele fișierelor dvs. să nu fie partajate între clienți
- acces la informațiile privind obiectele procesate, pentru a vedea exact ce s-a întâmplat cu un fișier în timpul inspecției
- acces temporar la fișiere curățate; rezultatele curățate pot fi recuperate fără a fi stocate pe termen nelimitat
- BYOK vă oferă controlul asupra cheilor de criptare utilizate pentru protejarea fișierelor dvs. curățate, în timp ce infrastructura de bază rămâne gestionată de OPSWAT.
Ce ar trebui să ia în considerare întreprinderile și organizațiile distribuite înainte de a trece la modelul „ Cloud ”?
Implementarea unei platforme de securitate SaaS la scară enterprise necesită în continuare luarea în considerare a unor aspecte suplimentare care nu apar într-un tabel comparativ al funcționalităților.
Guvernanță centralizată la nivelul echipelor și al unităților operaționale
Atunci când securitatea fișierelor este implementată la nivelul tuturor departamentelor, politicile tind să se divergă: o echipă își întărește regulile DLP în urma unui incident, în timp ce alta nu își actualizează deloc configurația de scanare. Guvernanța centralizată înseamnă că un singur cadru de politici se aplică peste tot, astfel încât o decizie de securitate luată la nivel de conducere se propagă în jos, oriunde fișierele intră în organizație.
Alinierea la structurile organizaționale existente
O platformă de securitate ar trebui să se adapteze la structura organizațională: unitate de afaceri, regiune sau linie de produse. Accesul bazat pe roluri sau responsabilitatea pentru politici trebuie să corespundă liniilor ierarhice și limitelor operaționale.
Integrarea SIEM
Evenimentele legate de securitatea fișierelor care rămân izolate într-o consolă separată sunt evenimente pe care centrul dvs. SOC nu le vede niciodată în context. Amenințările provenite din fișiere ar trebui corelate cu restul datelor telemetrice, prin integrarea rezultatelor scanărilor, a detectărilor de amenințări și a acțiunilor de politică în sistemul SIEM existent.
Disponibilitate regională și latență
Pentru a menține performanța la un nivel previzibil pe măsură ce volumul de utilizare crește, organizațiile ar trebui să proceseze fișierele într-o regiune situată în apropierea locului în care sunt generate; în caz contrar, pot apărea întârzieri, o problemă care se agravează odată cu creșterea la scară largă, în special în cazul întreprinderilor mari.
Reguli privind localizarea datelor
Anumite sectoare de activitate sunt supuse din punct de vedere legal unor legi privind rezidența datelor, fiind obligate să împiedice în totalitate circulația anumitor date peste granițe. Locul în care un fișier este procesat fizic determină dacă o implementare respectă sau nu aceste cerințe.
Controale consecvente
Politicile de securitate sunt cele mai eficiente atunci când sunt implementate și aplicate în mod consecvent în toate unitățile operaționale, reducând astfel lacunele cauzate de controale învechite sau inegale.
MetaDefender Cloud aplică măsuri consecvente de securitate a fișierelor la nivelul mai multor echipe, aplicații și regiuni, procesarea fiind disponibilă în SUA, Germania, Canada, Australia, Japonia, India, Singapore și Israel. În practică, această consecvență poate fi mai greu de atins în cazul unei infrastructuri locale răspândite în mai multe locații decât în cazul unui singur serviciu gestionat care aplică aceleași reguli pretutindeni.
În ceea ce privește conformitatea, MetaDefender Cloud asigură respectarea unor standarde precum HIPAA, PCI DSS și GDPR, identificând și controlând datele sensibile dintr-o gamă largă de tipuri de fișiere înainte ca acestea să părăsească mediul dumneavoastră. Puteți consulta aici informații despre conformitatea și certificările MetaDefender Cloud .
Cum funcționează securitatea fișierelor bazată pe „ API ”?
APISecuritatea fișierelor bazată pe acest sistem funcționează prin scanarea și curățarea fișierelor în momentul în care acestea intră în sistemele dvs., și nu ca o etapă separată pe care cineva trebuie să o declanșeze.
MetaDefender CloudFuncția de scanare a fișierelor API vă permite să integrați scanarea împotriva programelor malware direct în aplicația dumneavoastră. Fișierul este scanat și curățat în momentul în care ajunge la o aplicație, se aplică o decizie bazată pe politici, iar aplicația își continuă funcționarea. Nu este necesar ca nimeni să dea clic pe nimic pentru ca funcția de securitate a fișierelor API să declanșeze inspecția.
În practică, acest lucru se manifestă prin:
- Portaluri de încărcare destinate clienților, în care fiecare fișier încărcat de un client trebuie verificat înainte de a ajunge în sistemele dumneavoastră.
- Aplicațiile SaaS, în cazul cărora gestionarea fișierelor este adesea un element esențial al experienței oferite de produs.
- Cloud fluxuri de lucru pentru stocare, care preiau fișierele imediat ce ajung într-un bucket sau pe o unitate de stocare, înainte ca agenții sau angajații să le acceseze.
- Sisteme de procesare a documentelor, în care un fișier scanat sau trimis este introdus direct într-un proces operațional, fără ca cineva să îl verifice în prealabil.
- Platforme de colaborare, în care fișierele circulă rapid între persoane, echipe și parteneri externi.
Dacă dezvolți un produs nativ pentru cloud, acesta este modelul de care ai nevoie. O securitate care se aplică în timp real, la viteza aplicației tale, nu una care se activează doar atunci când cineva efectuează o verificare sau la intervale de timp prestabilite. Consultă cea mai recentă documentație privind „ API ” pe pagina tehnică.
Cum pot organizațiile să-și adapteze capacitatea de securitate la cererea reală?
Organizațiile își adaptează capacitatea la cerere prin mărirea sau reducerea resurselor de scanare a malware-ului în cloud pe măsură ce utilizarea se modifică, în loc să aloce un nivel maxim fix încă din prima zi.
Ce înseamnă asta, în practică:
- capacitatea de scanare a programelor malware în cloud, în funcție de resursele pe care le consumați.
- O separare clară între sarcinile de lucru, astfel încât creșterea unei aplicații să nu devină cauza performanței slabe a alteia.
- O arhitectură care nu necesită o reorganizare de fiecare dată când se adaugă un nou caz de utilizare.
- Capacitatea de a scala o sarcină de lucru fără a afecta deloc celelalte.
- O imagine clară asupra proceselor care consumă anumite resurse.
Securitatea fișierelor nu este, de obicei, o decizie luată izolat. Aceasta tinde să fie o componentă a unei transformări mai ample către o infrastructură bazată pe cloud la nivelul întregului stack. Companiile care își mută sistemul de securitate a fișierelor pe MetaDefender Cloud tind să efectueze mai multe schimbări în paralel. Acestea:
- să reducă volumul de infrastructură pe care echipa lor trebuie să o întrețină direct.
- să standardizeze utilizarea serviciilor de securitate, în loc să le gestioneze singuri.
- simplificarea arhitecturii și eliminarea infrastructurii care nu trebuie să rămână la sediu.
- să susțină aplicații care, prin natura lor, sunt distribuite în mai multe regiuni.
- trecerea operațiunilor de securitate la fluxuri de lucru automatizate, bazate pe API.
- să dezvolte și să lanseze aplicații native pentru cloud mai rapid.
Dacă restul stack-ului dumneavoastră ia în considerare schimbările menționate mai sus, securitatea fișierelor nu ar trebui să rămână la nivel local. Mutarea acesteia pe Cloud este, de obicei, pasul logic.
Când are sens utilizarea „ MetaDefender ”Cloud și când nu are
Aceeași tehnologie, două modalități de implementare
Nu este vorba de o comparație strictă între cele două opțiuni, al cărei singur scop ar fi promovarea uneia în detrimentul celeilalte. MetaDefender ,Core , MetaDefender șiCloud utilizează aceleași tehnologii OPSWAT , adaptate pentru două nevoi diferite:
- MetaDefender Core pentru momentele în care ai nevoie să deții controlul asupra infrastructurii.
- MetaDefender Cloud pentru situațiile în care preferați să delegați gestionarea infrastructurii și să beneficiați de servicii de securitate prin intermediul unui serviciu de tip „ API ”.
Evaluează-ți arhitectura, obligațiile de conformitate, traiectoria de creștere și disponibilitatea de a gestiona infrastructura, iar răspunsul la întrebarea „care dintre ele” se va contura de la sine.
Dacă nu este cazul, de aceea suntem aici. Contactați-ne, iar unul dintre experții noștri vă va ghida în luarea deciziei, ținând cont de mediul dvs. specific.
Întrebări frecvente: MetaDefender Core vs MetaDefender Cloud
Care este diferența dintre MetaDefender Core și MetaDefender Cloud ?
Diferența esențială constă în modul de implementare: MetaDefender Cloud este un serviciu SaaS gestionat, găzduit de OPSWAT, în timp ce MetaDefender Core este implementat și operat în întregime în cadrul infrastructurii proprii. Ambele funcționează pe baza aceluiași set de tehnologii de securitate a fișierelor, astfel încât alegerea depinde de nivelul de control asupra infrastructurii de care are nevoie organizația dumneavoastră, și nu de care dintre ele oferă o protecție mai puternică.
MetaDefender Cloud înlocuiește MetaDefender Core ?
Nr. MetaDefender Cloud este un model de implementare diferit, destinat organizațiilor ale căror nevoi de infrastructură s-au orientat către operațiuni de tip SaaS și cloud-native. OPSWAT continuă să ofere asistență și să dezvolte MetaDefender Core pentru organizațiile care necesită o implementare locală sau în mediu izolat (air-gapped).
Ar trebui să mutăm scanarea fișierelor în cloud?
Depinde de configurația ta. Dacă prioritizezi modelul SaaS, ai operațiuni în mai multe regiuni, te confrunți cu volume variabile sau dorești o integrare bazată pe serviciul „ API ”, MetaDefender Cloud este soluția mai potrivită. Dacă ai de respectat reguli privind suveranitatea datelor sau dispui de rețele izolate fizic („air-gapped”), MetaDefender Core este probabil soluția potrivită pentru tine.
Este soluția de securitate a fișierelor „ Cloud ” potrivită pentru utilizarea în mediul corporativ?
Da. MetaDefender Cloud oferă guvernanță centralizată, integrare SIEM, disponibilitate în mai multe regiuni și controale uniforme la nivelul echipelor și al unităților operaționale. Verificați dacă cerințele specifice de conformitate sunt îndeplinite consultând documentația de la OPSWAT.
MetaDefender Cloud poate scana fișierele încărcate în aplicații?
Da. Serviciul „ API ” oferit de MetaDefender Cloud permite aplicațiilor să trimită fișiere spre scanare chiar în momentul încărcării, astfel încât fișierul să fie verificat și curățat înainte de a fi acceptat în aplicație sau în spațiul de stocare al acesteia. Această funcționalitate este compatibilă atât cu portalurile de încărcare destinate clienților, cât și cu aplicațiile SaaS și serviciile de stocare în cloud.
Site-ul MetaDefender Cloud acceptă formatele Multiscanning și CDR?
Da. MetaDefender Cloud oferă aceleași tehnologii Metascan™ Multiscanning și Deep CDR™ disponibile pe MetaDefender Core . Fișierele sunt scanate cu ajutorul mai multor motoare anti-malware și curățate prin dezarmarea și reconstrucția conținutului, indiferent de modelul de implementare pe care îl utilizați.
Cum putem extinde securitatea fișierelor în mediile SaaS?
MetaDefender CloudModelul de consum se adaptează la cererea aplicației dumneavoastră. De asemenea, grupurile dedicate de servicii „ API ” vă permit să scalați sarcini de lucru individuale în mod independent.
Cum poate fi integrată securitatea fișierelor prin intermediul API-urilor?
MetaDefender Cloud pune la dispoziție funcții de scanare, curățare și luare a deciziilor privind politicile prin intermediul unui API REST API; trimiteți un fișier, primiți rezultatele, aplicați decizia și continuați.
Funcționează atât pentru portalurile de încărcare, cât și pentru stocarea în cloud, sistemele de gestionare a documentelor și fluxurile CI/CD.
Putem folosi atât MetaDefender Core , cât și MetaDefender Cloud ?
Desigur. MetaDefender Core pentru medii securizate și reglementate, MetaDefender Cloud pentru aplicații destinate clienților sau care necesită o scalare rapidă.
Site-ul MetaDefender Cloud utilizează o tehnologie de securitate diferită față de MetaDefender Core ?
Nu. Funcționează pe baza aceleiași suite tehnologice OPSWAT (Metascan Multiscanning, tehnologia Deep CDR™, Proactive DLP, IA predictivă), la care se adaugă câteva funcții suplimentare specifice modelului SaaS, precum scanarea privată și BYOK.
De ce să mutați securitatea fișierelor în cloud?
Organizațiile migrează securitatea fișierelor în cloud pentru a adapta nivelul de protecție la cerere fără a fi nevoite să-și aloce singure infrastructura necesară și pentru a integra scanarea direct în aplicații prin intermediul API-urilor. De asemenea, această soluție se potrivește în mod natural organizațiilor care utilizează deja servicii SaaS în restul stack-ului lor.
Când ar trebui o organizație să păstreze MetaDefender Core ?
O organizație ar trebui să opteze pentru o soluție de tip „ MetaDefender ” ( )Core atunci când are nevoie ca infrastructura să rămână în întregime în cadrul propriului mediu, cum ar fi în cazul rețelelor izolate fizic (air-gapped), al cerințelor stricte privind suveranitatea datelor sau al obligațiilor de reglementare care nu permit prelucrarea în afara propriilor sisteme. Acest lucru se aplică în special infrastructurilor critice, entităților guvernamentale și altor medii puternic reglementate, în care controlul asupra infrastructurii nu este opțional.