Un fișier poate trece prin mai multe produse de securitate până la finalizarea procesării sale. Acesta poate intra printr-o implementare MetaDefender™ Kiosk , poate trece prin MetaDefender™ MFT și poate fi procesat de MetaDefender™ Core.
Atunci când o echipă de securitate investighează acel fișier, faptul de a ști dacă acesta a fost permis sau blocat nu oferă decât o parte din răspuns. Ei au nevoie în continuare de imaginea completă:
- Unde a intrat fișierul în mediu?
- Care dintre produsele „ OPSWAT ” au rezolvat problema?
- Ce s-a întâmplat în fiecare etapă?
- S-a modificat fișierul în sine pe parcurs?
Până acum, pentru a răspunde la aceste întrebări era necesar să se extragă datele din fiecare produs în parte.
Istoric de audit al fișierelor în My OPSWAT™ Central Management oferă echipelor de securitate o imagine de ansamblu asupra traseului parcurs de un fișier în cadrul implementării lor de OPSWAT .
Urmărește parcursul fiecărui fișier dintr-un singur loc
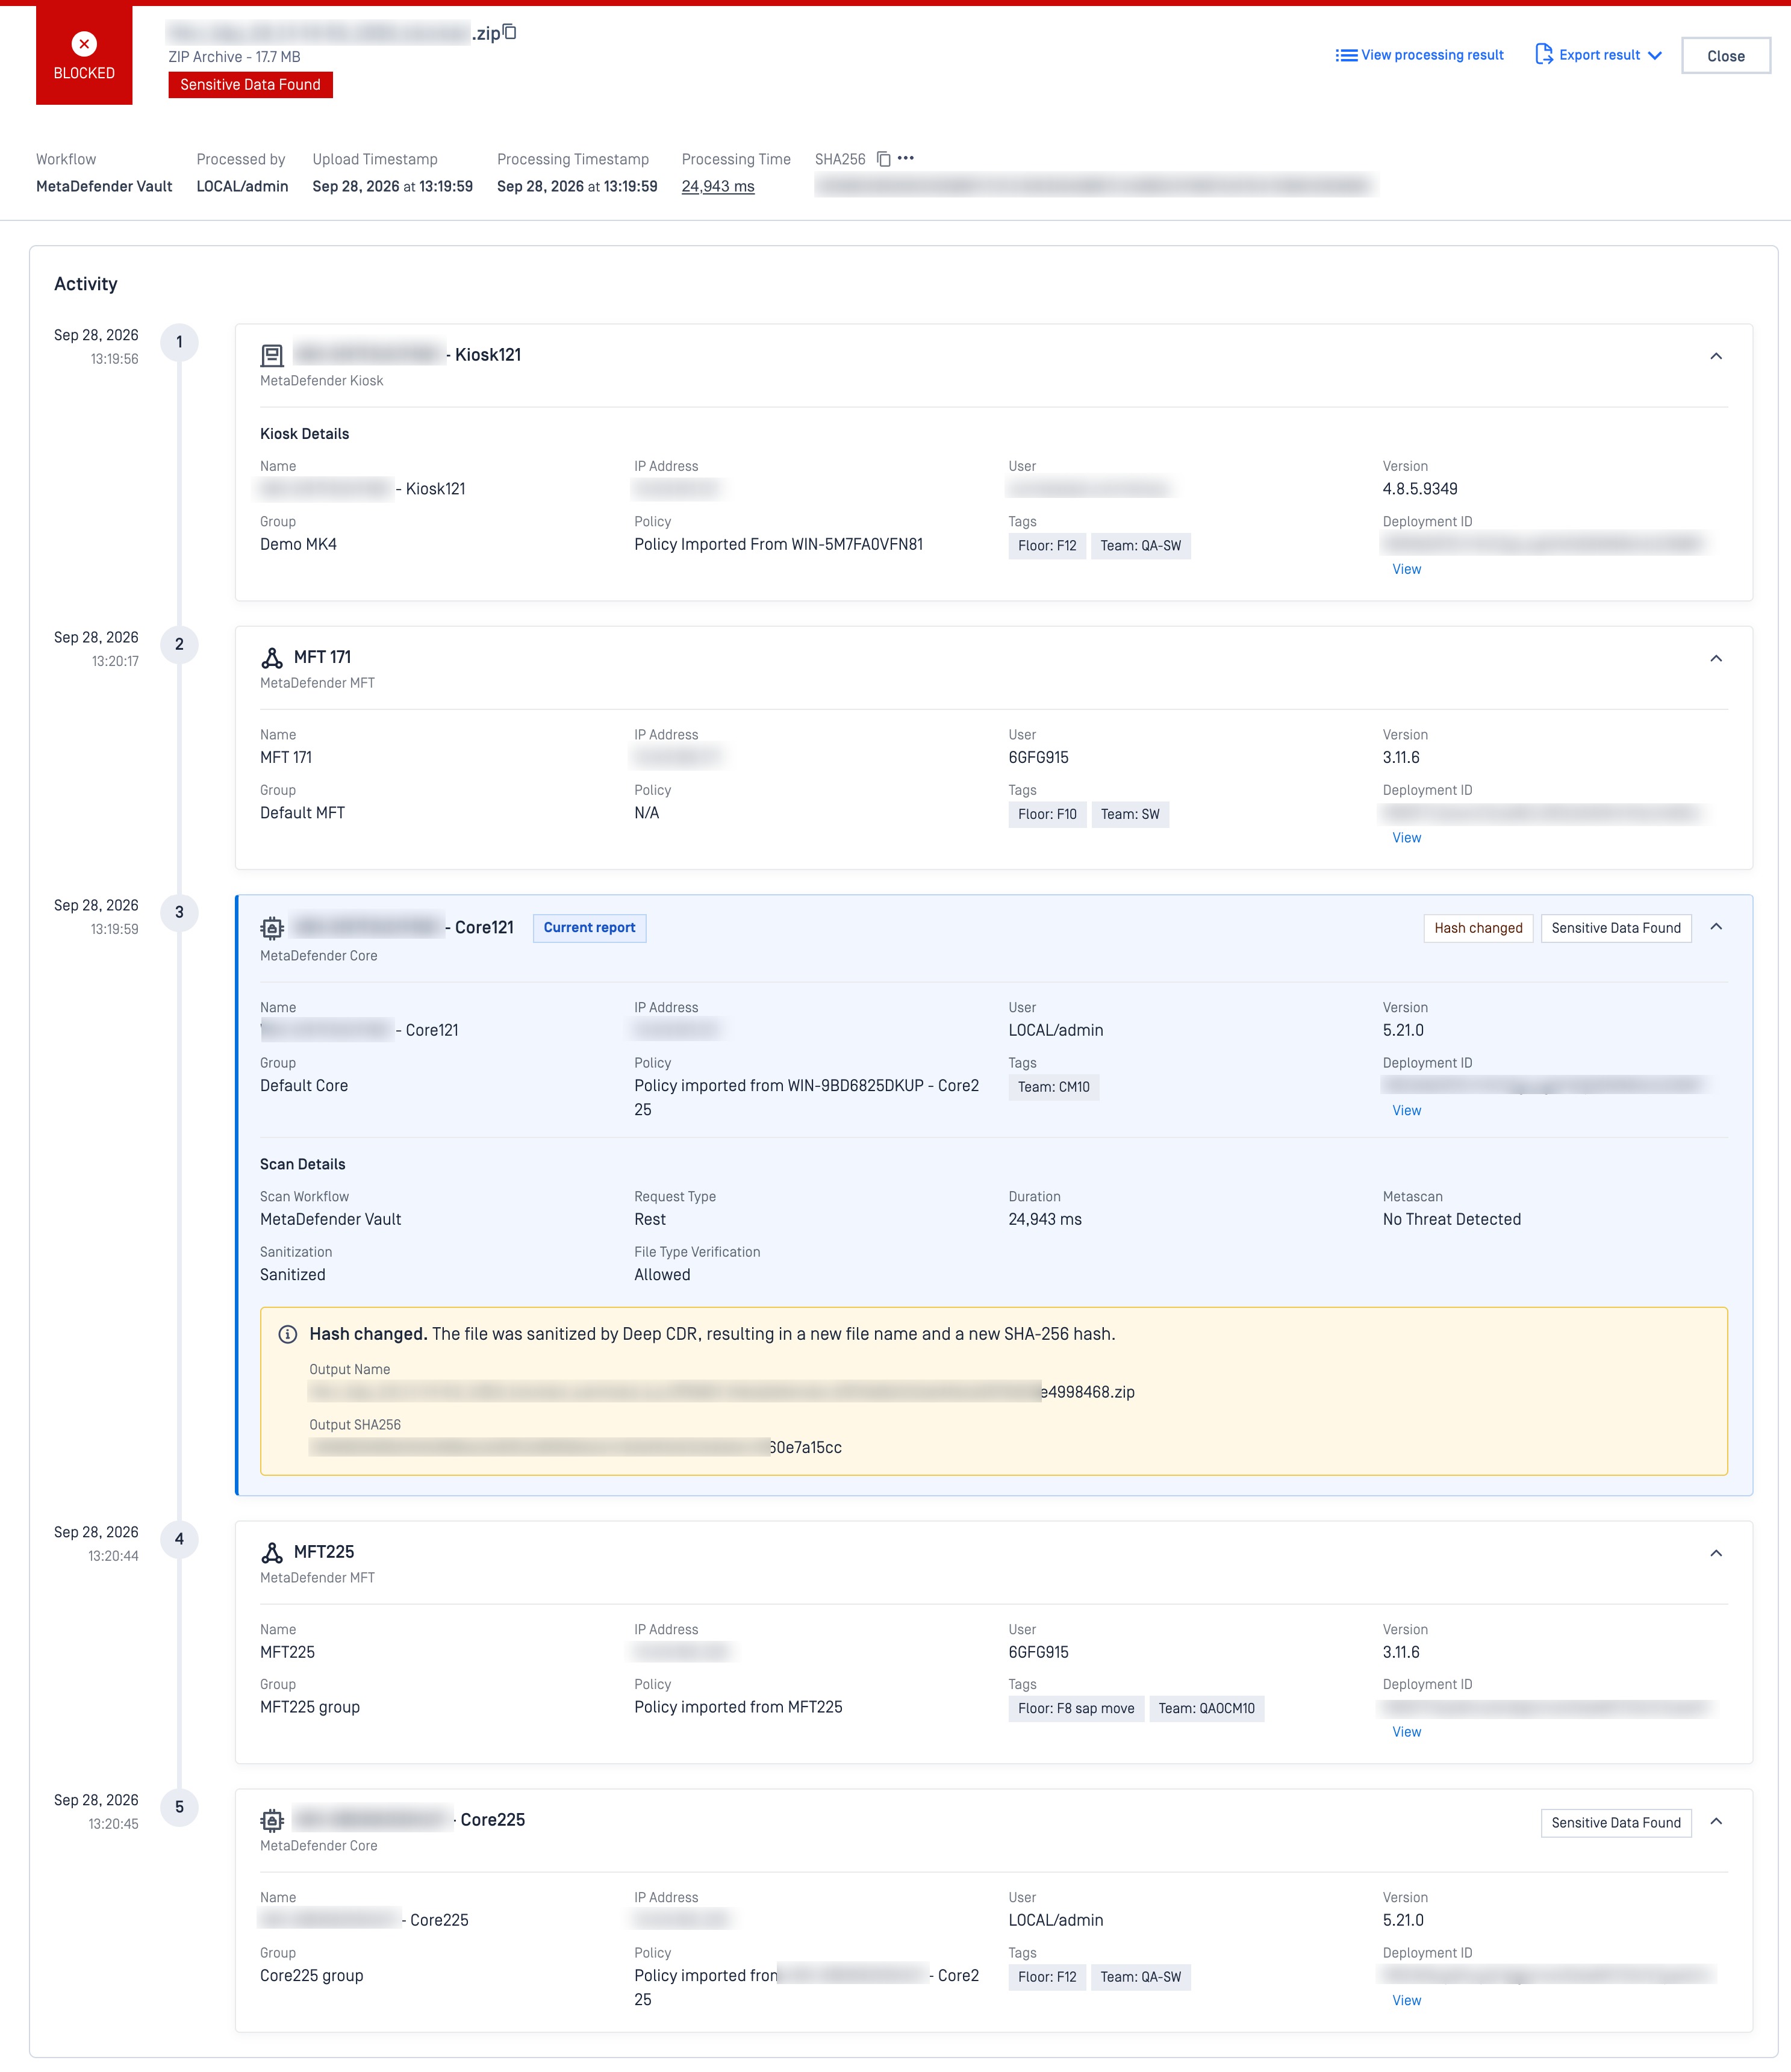
Funcția „File Audit Trail” este concepută pentru a asigura trasabilitatea de la început până la sfârșit a fișierelor care trec prin fluxurile de lucru acceptate de OPSWAT . În loc să obțină un singur rezultat izolat dintr-un singur produs, administratorii pot urmări întregul proces de prelucrare care stă la baza acelui fișier.
Pentru orice fișier, poți vedea:
- Unde a fost menționat, cum ar fi MetaDefender ,Kiosk, MetaDefender ,Endpoint sau MetaDefender Drive
- Fiecare produs care l-a preluat ulterior, în ordinea în care s-a întâmplat acest lucru, inclusiv transferul prin intermediul site-urilor MetaDefender șiManaged File Transfer , precum și scanarea efectuată de către MetaDefender Core
- Rezultatul scanării în urma căreia a fost verificat fișierul, de exemplu „permis” sau „blocat”
- Starea de integritate a fișierului, semnalată atunci când procesul de curățare modifică hash-ul sau numele acestuia
- Contextul complet la fiecare etapă, inclusiv numele instanței, utilizatorul, versiunea, politica și marca temporală
În loc să comute între console, echipa ta citește calea fișierului așa cum s-a întâmplat de fapt.
Fluxurile de lucru pe care le urmărește
Funcția „File Audit Trail” asigură vizibilitate asupra mai multor fluxuri de lucru, în funcție de configurația dvs., cum ar fi MetaDefender Kiosk → MetaDefender MFT → MetaDefender Core sau un flux mai lung, precum MetaDefender Endpoint → MetaDefender Core → MetaDefender MFT → MetaDefender Core
Vezi transformările preconizate în context
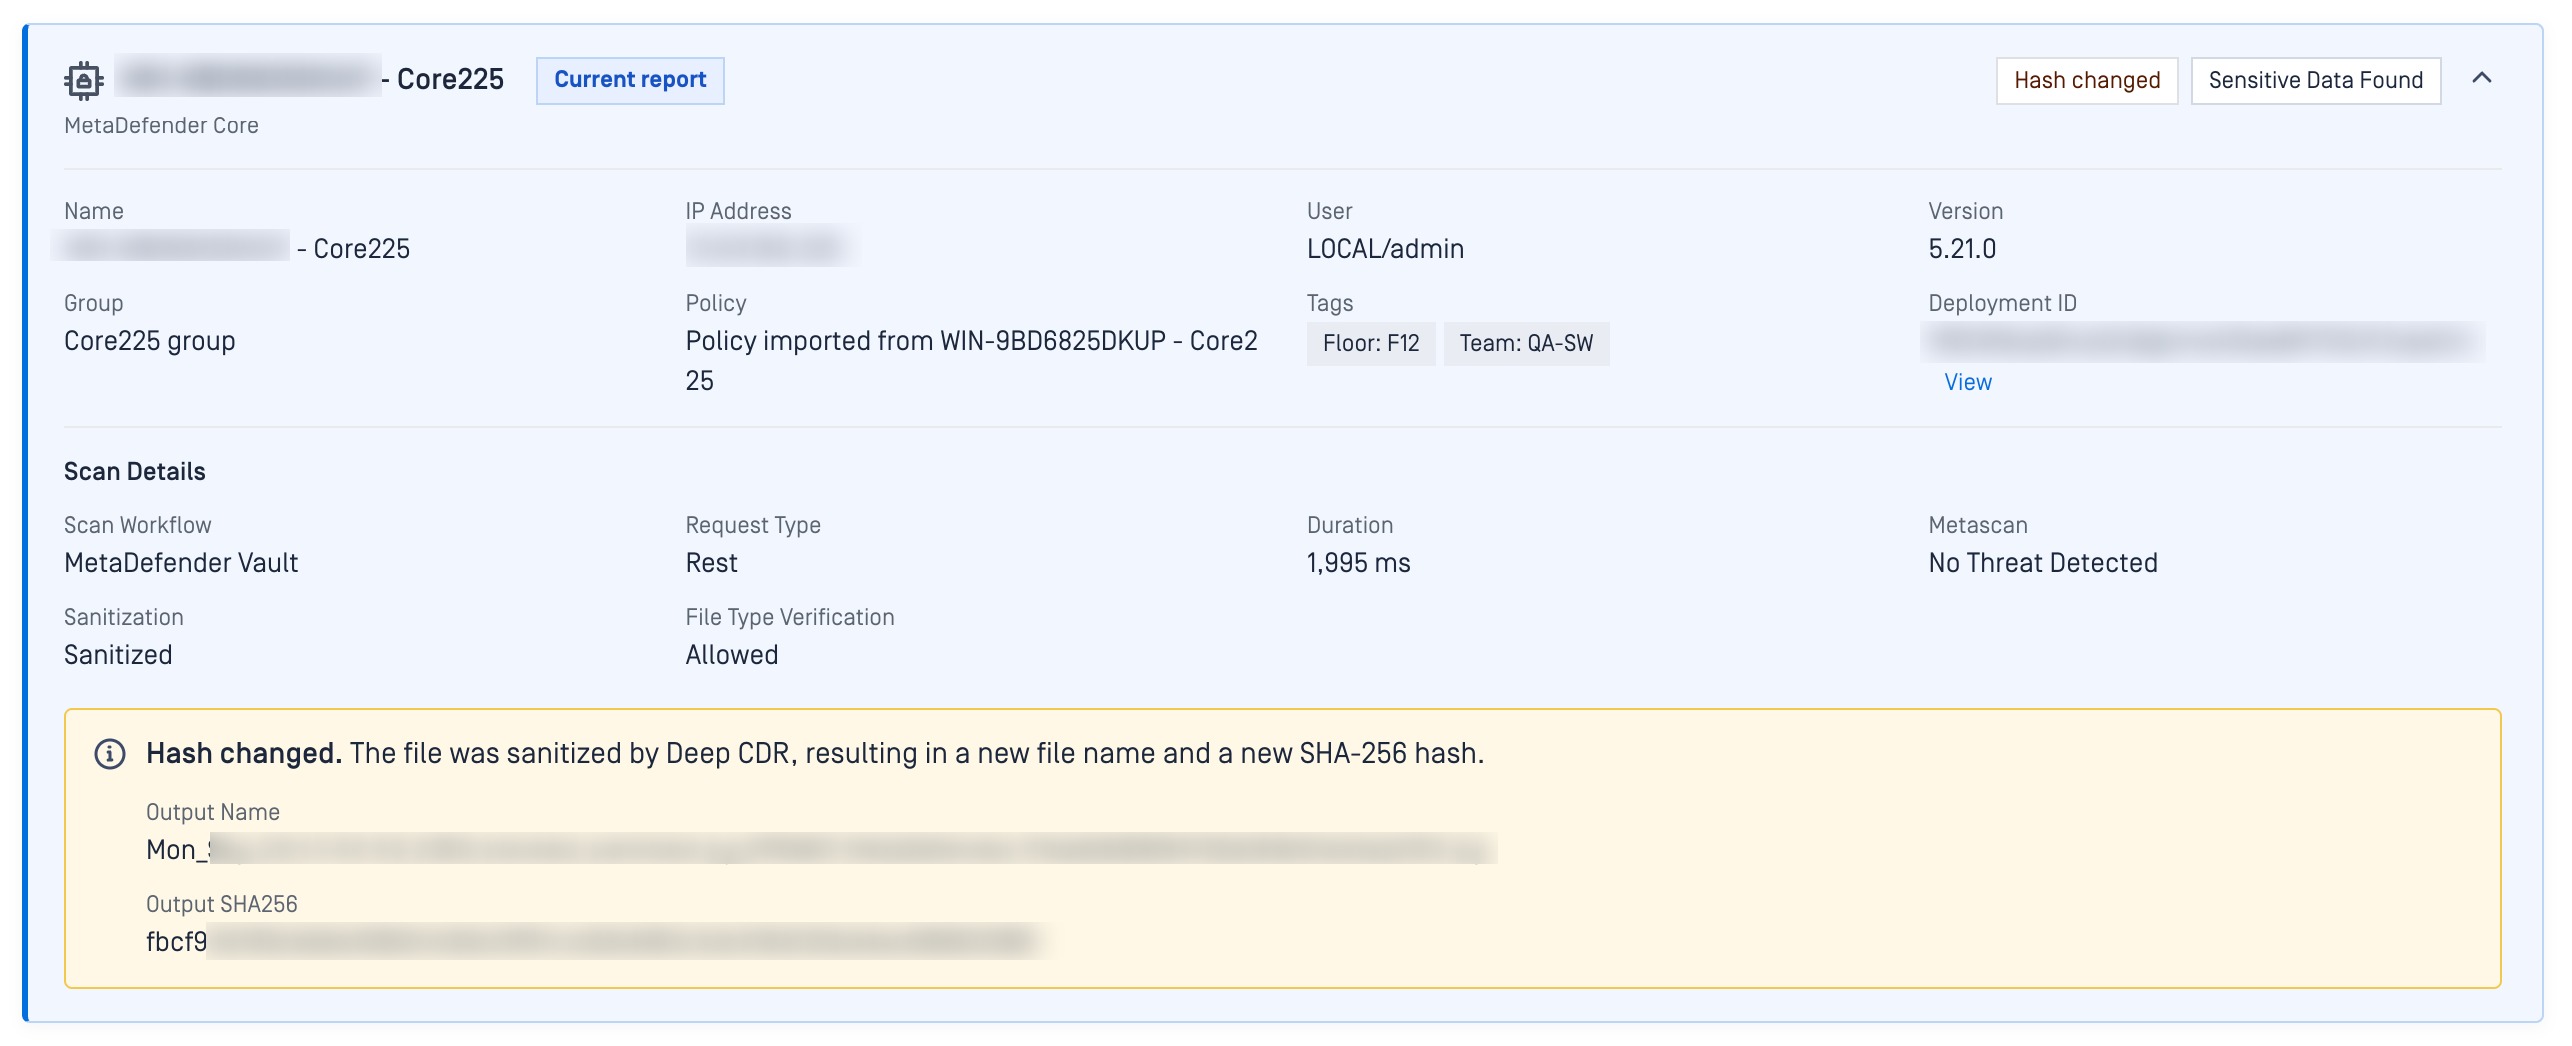
Este de așteptat ca un fișier să sufere unele modificări. De exemplu, tehnologia Deep CDR™ poate curăța un fișier și crea o versiune sigură, cu un nume nou și un hash SHA-256.
Istoricul de audit al fișierului prezintă transformarea care a avut loc pe parcursul traseului fișierului. Indicatorul „Hash-ul așteptat s-a modificat” și hash-ul de ieșire le indică administratorilor că fișierul a fost rescris în urma unui proces de securitate aprobat, astfel încât diferența se interpretează conform așteptărilor, și nu ca o discrepanță inexplicabilă.
Vezi cum a fost împărțit timpul: cronologia duratei
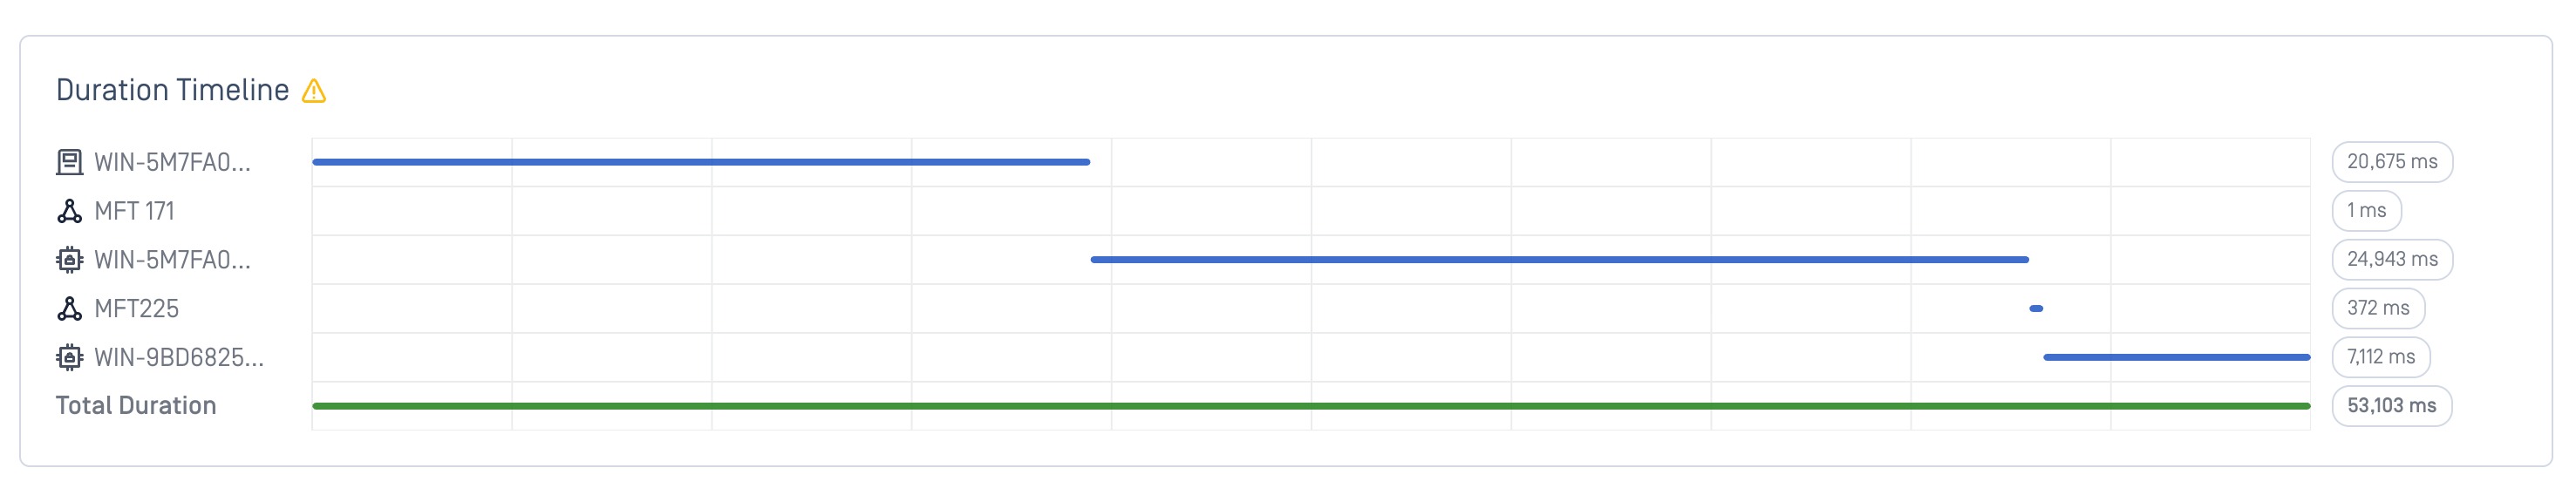
Calea arată unde a ajuns un fișier. Cronologia duratei arată cât a durat fiecare etapă.
Fiecare etapă este reprezentată de o bară care indică durata petrecută de respectivul produs în procesarea fișierului, alături de durata totală a întregului proces. O etapă lentă sau neobișnuită se remarcă imediat, astfel încât echipa dvs. poate identifica un blocaj fără a fi nevoie să deschidă fiecare înregistrare.
De ce este important acest lucru pentru operațiunile dumneavoastră de securitate
Răspuns mai rapid la incidente
Când apare o amenințare, primul lucru de făcut este să reconstituiți traseul pe care l-a parcurs fișierul. În loc să urmăriți manual acest traseu prin diferite produse, puteți vedea întregul parcurs dintr-o singură privire: fiecare produs și fiecare instanță care l-a procesat, precum și rezultatul scanării în locul în care a fost verificat.
Conformitate sigură și pregătire pentru audit
Cadrele de reglementare impun din ce în ce mai mult organizațiilor să demonstreze că fișierele sunt scanate la fiecare punct de control critic. Funcția „File Audit Trail” vă oferă dovezi verificabile, de la un capăt la altul, că politicile dvs. de securitate au fost aplicate în întreaga implementare a soluției „ OPSWAT ”, fără a fi necesară crearea de rapoarte personalizate.
Vizibilitate operațională în care poți avea încredere
Echipele de securitate se vor întreba: această implementare cu mai multe produse funcționează așa cum am proiectat-o? Funcția „File Audit Trail” vă permite să verificați acest lucru. Puteți vedea traseul real parcurs de fiecare fișier și puteți confirma dacă acesta corespunde fluxului de lucru pe care l-ați prevăzut, transformând presupunerile în dovezi concrete.
Informații privind produsele încrucișate și contextul
Majoritatea instrumentelor de securitate afișează doar ceea ce s-a întâmplat în cadrul propriului lor „silo”. File Audit Trail conectează evenimentele din MetaDefender ,Core, MetaDefender ,Kiosk, MetaDefender ,Drive, MetaDefender ,Endpoint și MetaDefender ,Managed File Transfer într-o singură poveste, oferindu-vă contextul trans-produs pe care jurnalele separate nu îl pot oferi.
Sunteți gata să vă consolidați operațiunile de securitate?
My OPSWAT™ Central Management reprezintă stratul central de gestionare și control pentru soluțiile OPSWAT , oferind administratorilor un singur loc din care pot vizualiza, opera și gestiona implementările în medii IT și OT distribuite.
Funcția „File Audit Trail” extinde această vizibilitate până la nivelul fiecărui fișier în parte. Echipa ta nu mai trebuie să caute un fișier pe mai multe console și poate urmări întregul său parcurs dintr-o singură vizualizare, în ordinea în care s-a desfășurat.
Discutați cu un expert în OPSWAT sau accesați pagina My pagina soluției OPSWAT™ Central Management pentru a afla mai multe.

