Advanced Threat Detection prevenirea atacurilor de tip „
” pentru fluxurile de lucru cu fișiere de încredere
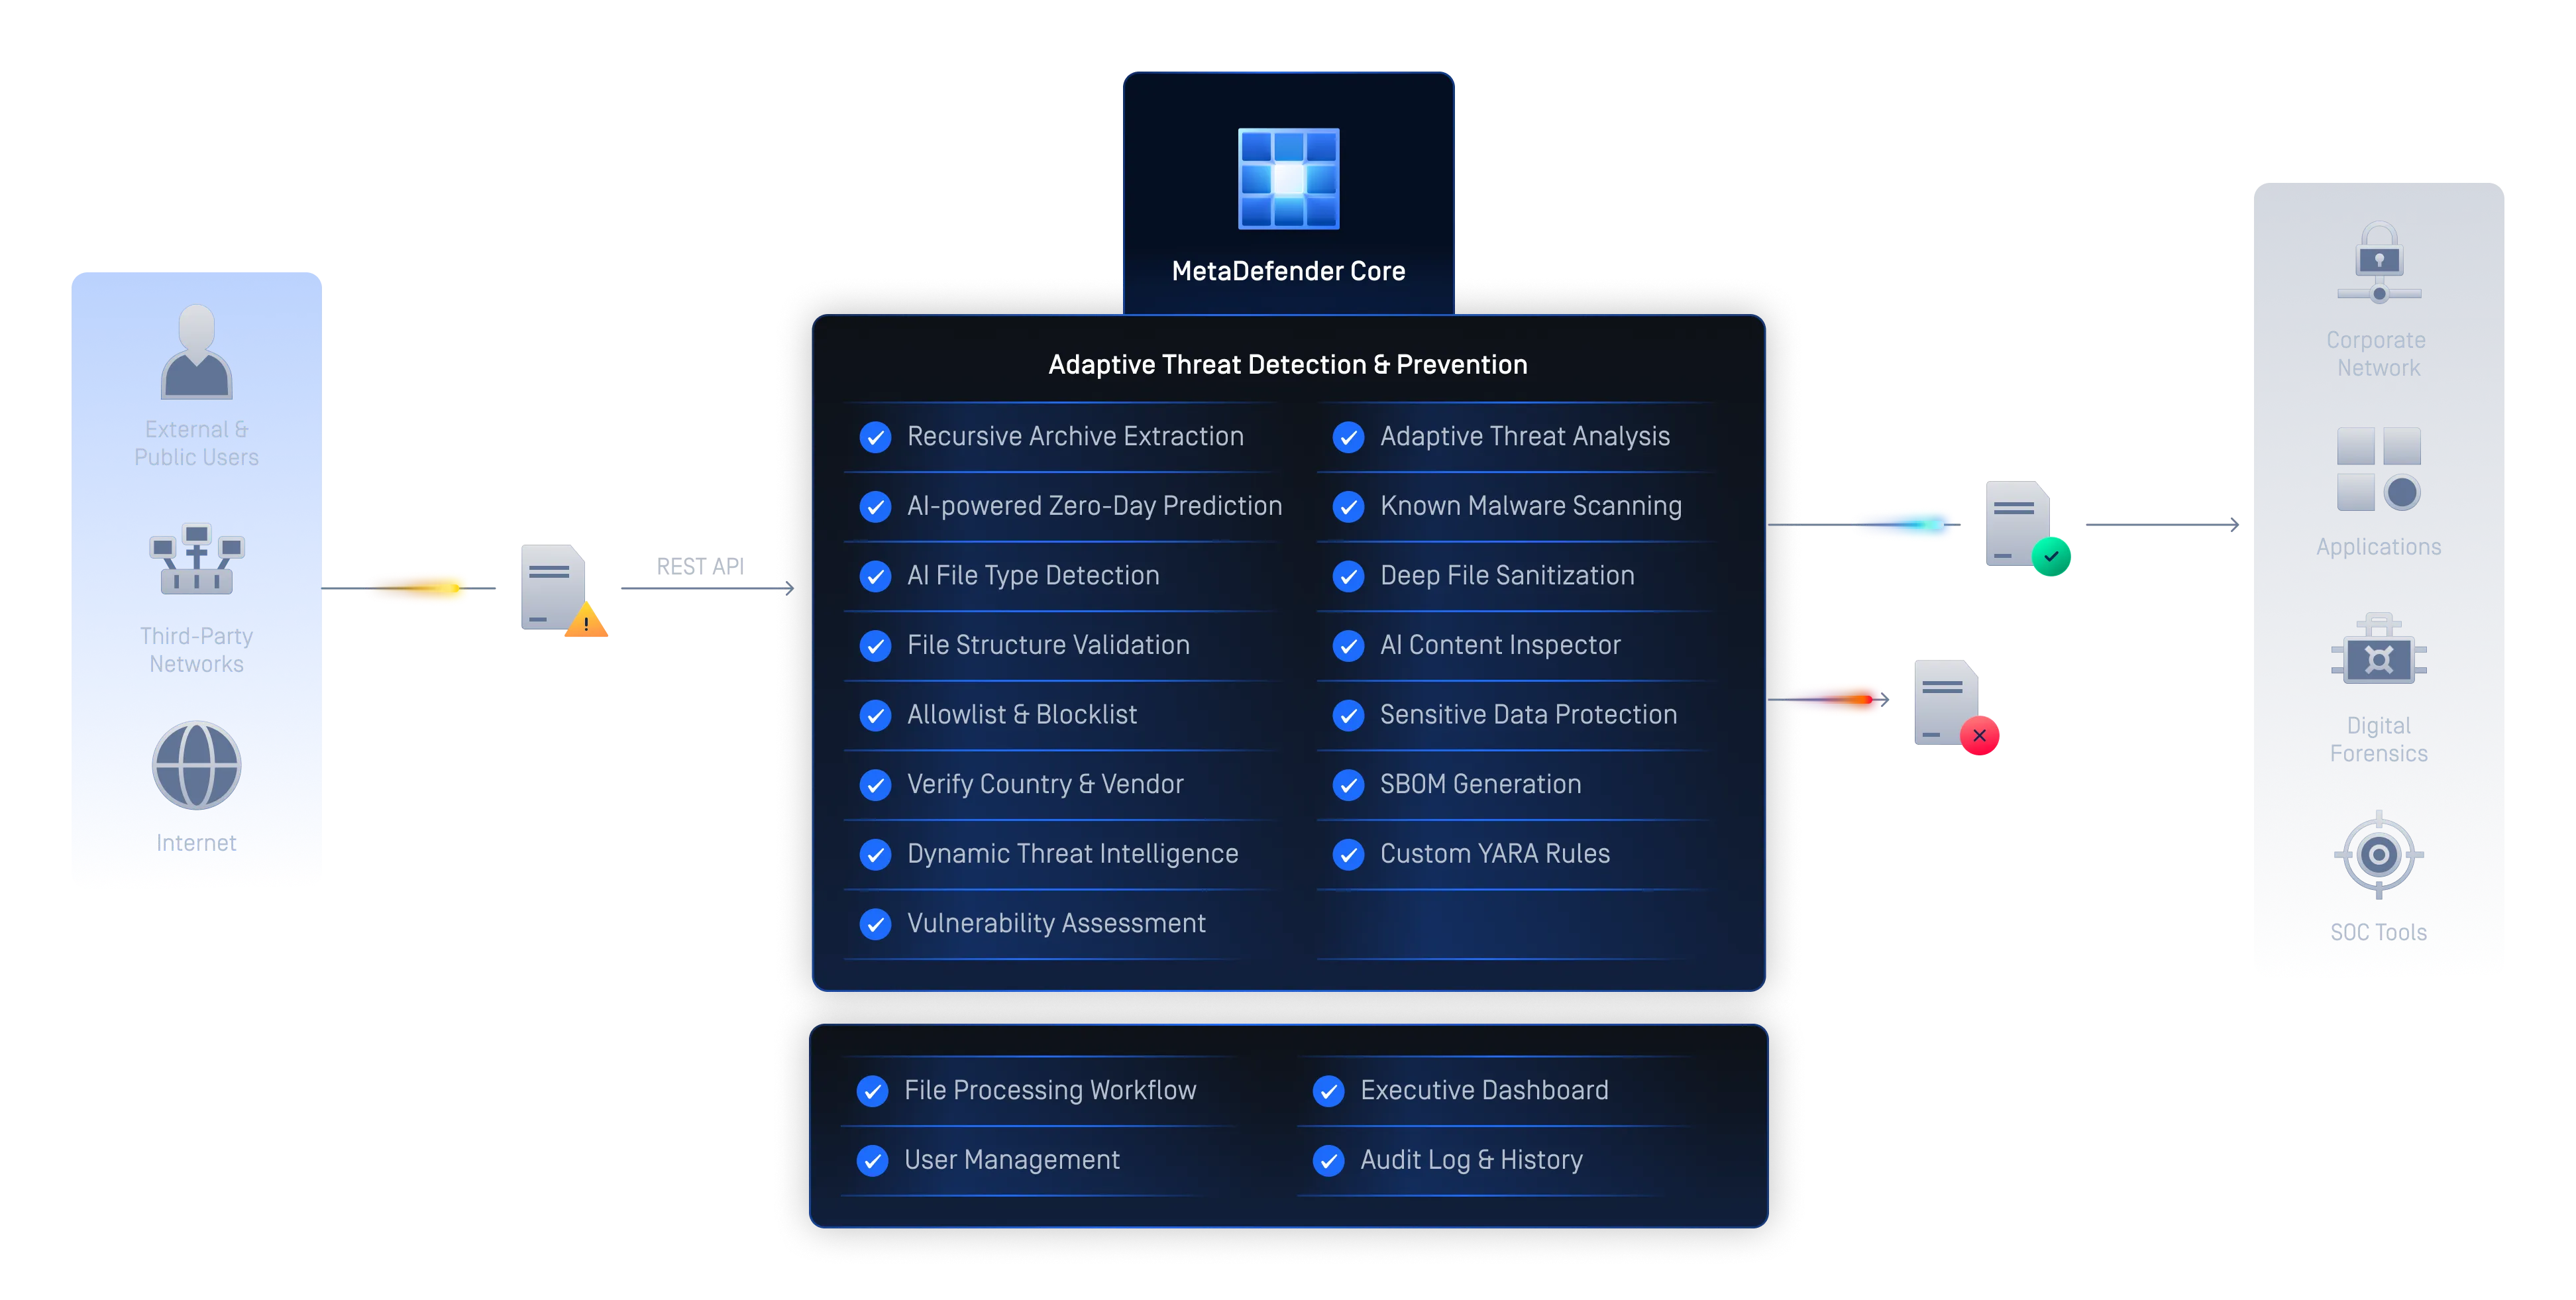
MetaDefender Core platforma avansată de detectare și prevenire a amenințărilor OPSWAT, destinată identificării amenințărilor transmise prin fișiere înainte de executarea acestora. Aceasta combină tehnologia Deep CDR™, Multiscanning Metascan™, sandboxingul adaptiv, Proactive DLP și detectarea malware-ului bazată pe inteligență artificială pentru a asigura securitatea fluxurilor de lucru cu fișiere în cadrul infrastructurilor critice, sprijinind în același timp conformitatea și modelul „zero trust” la nivel de fișier.
- Transformați fiecare fișier într-o resursă de încredere
- Neutralizați amenințările înainte ca acestea să se răspândească
- Secure , scalabilitate pretutindeni
OPSWAT se bucură de încredere din partea
O platformă pentru încredere deplină în fișiere
MetaDefender Core oferă funcții avansate de detectare și prevenire a amenințărilor pentru mediile supuse reglementărilor. Folosind Predictive AI, tehnologia Deep CDR™, Metascan™ Multiscanning, AI Content Inspector, Proactive DLP™, Adaptive Sandbox , Threat Intelligence, File-based Vulnerability Assessment și SBOM, această soluție blochează atacurile de tip „zero-day”, contribuie la respectarea conformității și asigură securitatea fiecărui fișier în cadrul fluxurilor de lucru de securitate, fără a încetini activitatea companiei dumneavoastră.
Detectarea, analizarea și eliminarea programelor malware și a atacurilor de tip zero-day
Prevenirea avansată a amenințărilor
Prin combinarea unor tehnologii de vârf din industrie, precum Metascan Multiscanning Deep CDR™, MetaDefender Core și neutralizează programele malware ascunse și amenințările de tip zero-day.
Arhitectură de securitate pe mai multe niveluri
O arhitectură modulară, bazată pe politici, care coordonează scanarea, curățarea, evaluarea vulnerabilităților și informațiile privind amenințările, pentru a asigura o protecție consistentă și la scară largă în toate mediile.
Apărare împotriva amenințărilor bazată pe inteligență artificială
Folosim inteligența artificială și învățarea automată pentru a optimiza fiecare motor de detectare și prevenire a amenințărilor, în vederea unei protecții mai rapide, mai inteligente și mai adaptabile.
Aplicarea centralizată a politicilor
Administratorii pot defini și automatiza politicile de gestionare a fișierelor pentru a asigura respectarea unor standarde de securitate uniforme la nivelul întregii organizații, simplificând astfel procesele de conformitate și guvernanță
Integrare perfectă și scalabilitate
Se integrează cu ușurință în sistemele IT și OT existente prin intermediul API-urilor, ICAP și SDK-urilor, adaptându-se la infrastructuri complexe fără a perturba operațiunile.
Protecție dovedită pentru medii reglementate
Bucurându-se de încrederea guvernelor, a operatorilor de infrastructură critică și a peste 2.100 de organizații din întreaga lume, MetaDefender Core oferă control deplin asupra securității datelor, ajutând în același timp organizațiile să respecte cerințele de reglementare.
Stoparea amenințărilor începe cu o tehnologie de vârf pe piață
OPSWATeste o tehnologie dovedită, de încredere la nivel mondial, premiată și lider de piață, care împiedică pătrunderea și propagarea malware-ului transmis prin fișiere în mediile dumneavoastră critice.
Predicția vulnerabilităților „zero-day” bazată pe inteligență artificială la nivelul perimetrului
- Detectarea și devierea înainte de execuție
- Model ML antrenat pe fluxuri de lucru cu fișiere la nivel de întreprindere
Mai multe motoare sunt mai bune decât unul singur
- Detectează aproape 100% din programele malware
- Scanare simultană cu peste 30 de motoare AV de top
Opriți amenințările care altora le scapă
- Suportă peste 200 de formate de fișiere
- Curățarea recurentă a arhivelor imbricate pe mai multe niveluri
- Regenerează fișiere sigure și utilizabile
Autenticitatea conținutului și detectarea fraudelor din documente bazate pe inteligență artificială
- Eliminarea duplicatelor, validarea și canonizarea metadatelor imaginilor
- Evaluarea indiciilor vizuale din domeniul criminalisticii, a caracteristicilor stilometrice ale textului și a indiciilor legate de structura documentului
- Utilizați clase separate pentru textul generat de IA, imaginile generate de IA și clasificatorii de fraudă în documente
Preveniți pierderea datelor sensibile
- Utilizați modelele bazate pe inteligență artificială pentru a localiza și clasifica textul nestructurat în categorii predefinite
- Redactează automat informațiile sensibile identificate, precum PII, PHI și PCI, din peste 125 de tipuri de fișiere
- Suport pentru recunoașterea optică a caracterelor (OCR) în imagini
Detectarea programelor malware evazive cu Sandboxing avansat bazat pe emulare
- Analiza fișierelor într-o mare viteză
- Motorul sandbox anti-evaziune extrage IOC
- Identificarea amenințărilor de tip zero-day
- Permiteți clasificarea profundă a programelor malware prin API sau integrare locală
Blocarea fișierelor cu format incorect înainte de începerea inspecției
- Validează peste 160 de tipuri de fișiere, inclusiv formate de modele AI
- Blocarea structurilor nevalide și a conținutului suspect
- Extragerea și trimiterea obiectelor de risc către alte motoare
Îmbunătățiți detectarea cu Threat Intelligence timp real Threat Intelligence
- Corelați IOC-uri, IP-uri, URL-uri și reputația globală a fișierelor în peste 50 de miliarde de artefacte
- Stoparea mai rapidă a amenințărilor emergente
- Îmbogățirea analizei în aval
Secure Supply Chain Software
- Gestionați riscurile asociate cu software-ul cu sursă deschisă (OSS), componentele și dependențele de la terțe părți.
- Asigurați transparența, securitatea și conformitatea bazei de cod
Detectați vulnerabilitățile aplicațiilor înainte ca acestea să fie instalate
- Verificați dacă software-ul prezintă vulnerabilități cunoscute înainte de instalare
- Scanați sistemele pentru vulnerabilități cunoscute atunci când dispozitivele sunt în repaus
- Examinați rapid aplicațiile în curs de execuție și bibliotecile lor pentru a detecta vulnerabilitățile
![OPSWAT Tehnologii Imagine]() Inspector de conținut AI
Autenticitatea conținutului și detectarea fraudelor din documente bazate pe inteligență artificială
- Eliminarea duplicatelor, validarea și canonizarea metadatelor imaginilor
- Evaluarea indiciilor vizuale din domeniul criminalisticii, a caracteristicilor stilometrice ale textului și a indiciilor legate de structura documentului
- Utilizați clase separate pentru textul generat de IA, imaginile generate de IA și clasificatorii de fraudă în documente
Peste 100 de miliarde de imaginiDin funcția de detectare Google SynthIDPrecizie de 99%pentru generatoare de imagini de mari dimensiuni![OPSWAT Tehnologii Imagine]() Validarea structurii fișierului
Blocarea fișierelor cu format incorect înainte de începerea inspecției
- Validează peste 160 de tipuri de fișiere, inclusiv formate de modele AI
- Blocarea structurilor nevalide și a conținutului suspect
- Extragerea și trimiterea obiectelor de risc către alte motoare
Prelucrare selectivăBlocarea din timp previne consumul de resurse în etapele ulterioareTrasabilitateExtragerea și raportarea la nivel de obiect![OPSWAT Tehnologii Imagine]() Threat Intelligence
Îmbunătățiți detectarea cu Threat Intelligence timp real Threat Intelligence
- Corelați IOC-uri, IP-uri, URL-uri și reputația globală a fișierelor în peste 50 de miliarde de artefacte
- Stoparea mai rapidă a amenințărilor emergente
- Îmbogățirea analizei în aval
Mai rapidReducerea duratei totale a trieriiTransparentProtejați mediile critice cu o mai mare claritate![OPSWAT Tehnologii Imagine]() SBOMSoftware Bill of Materials)
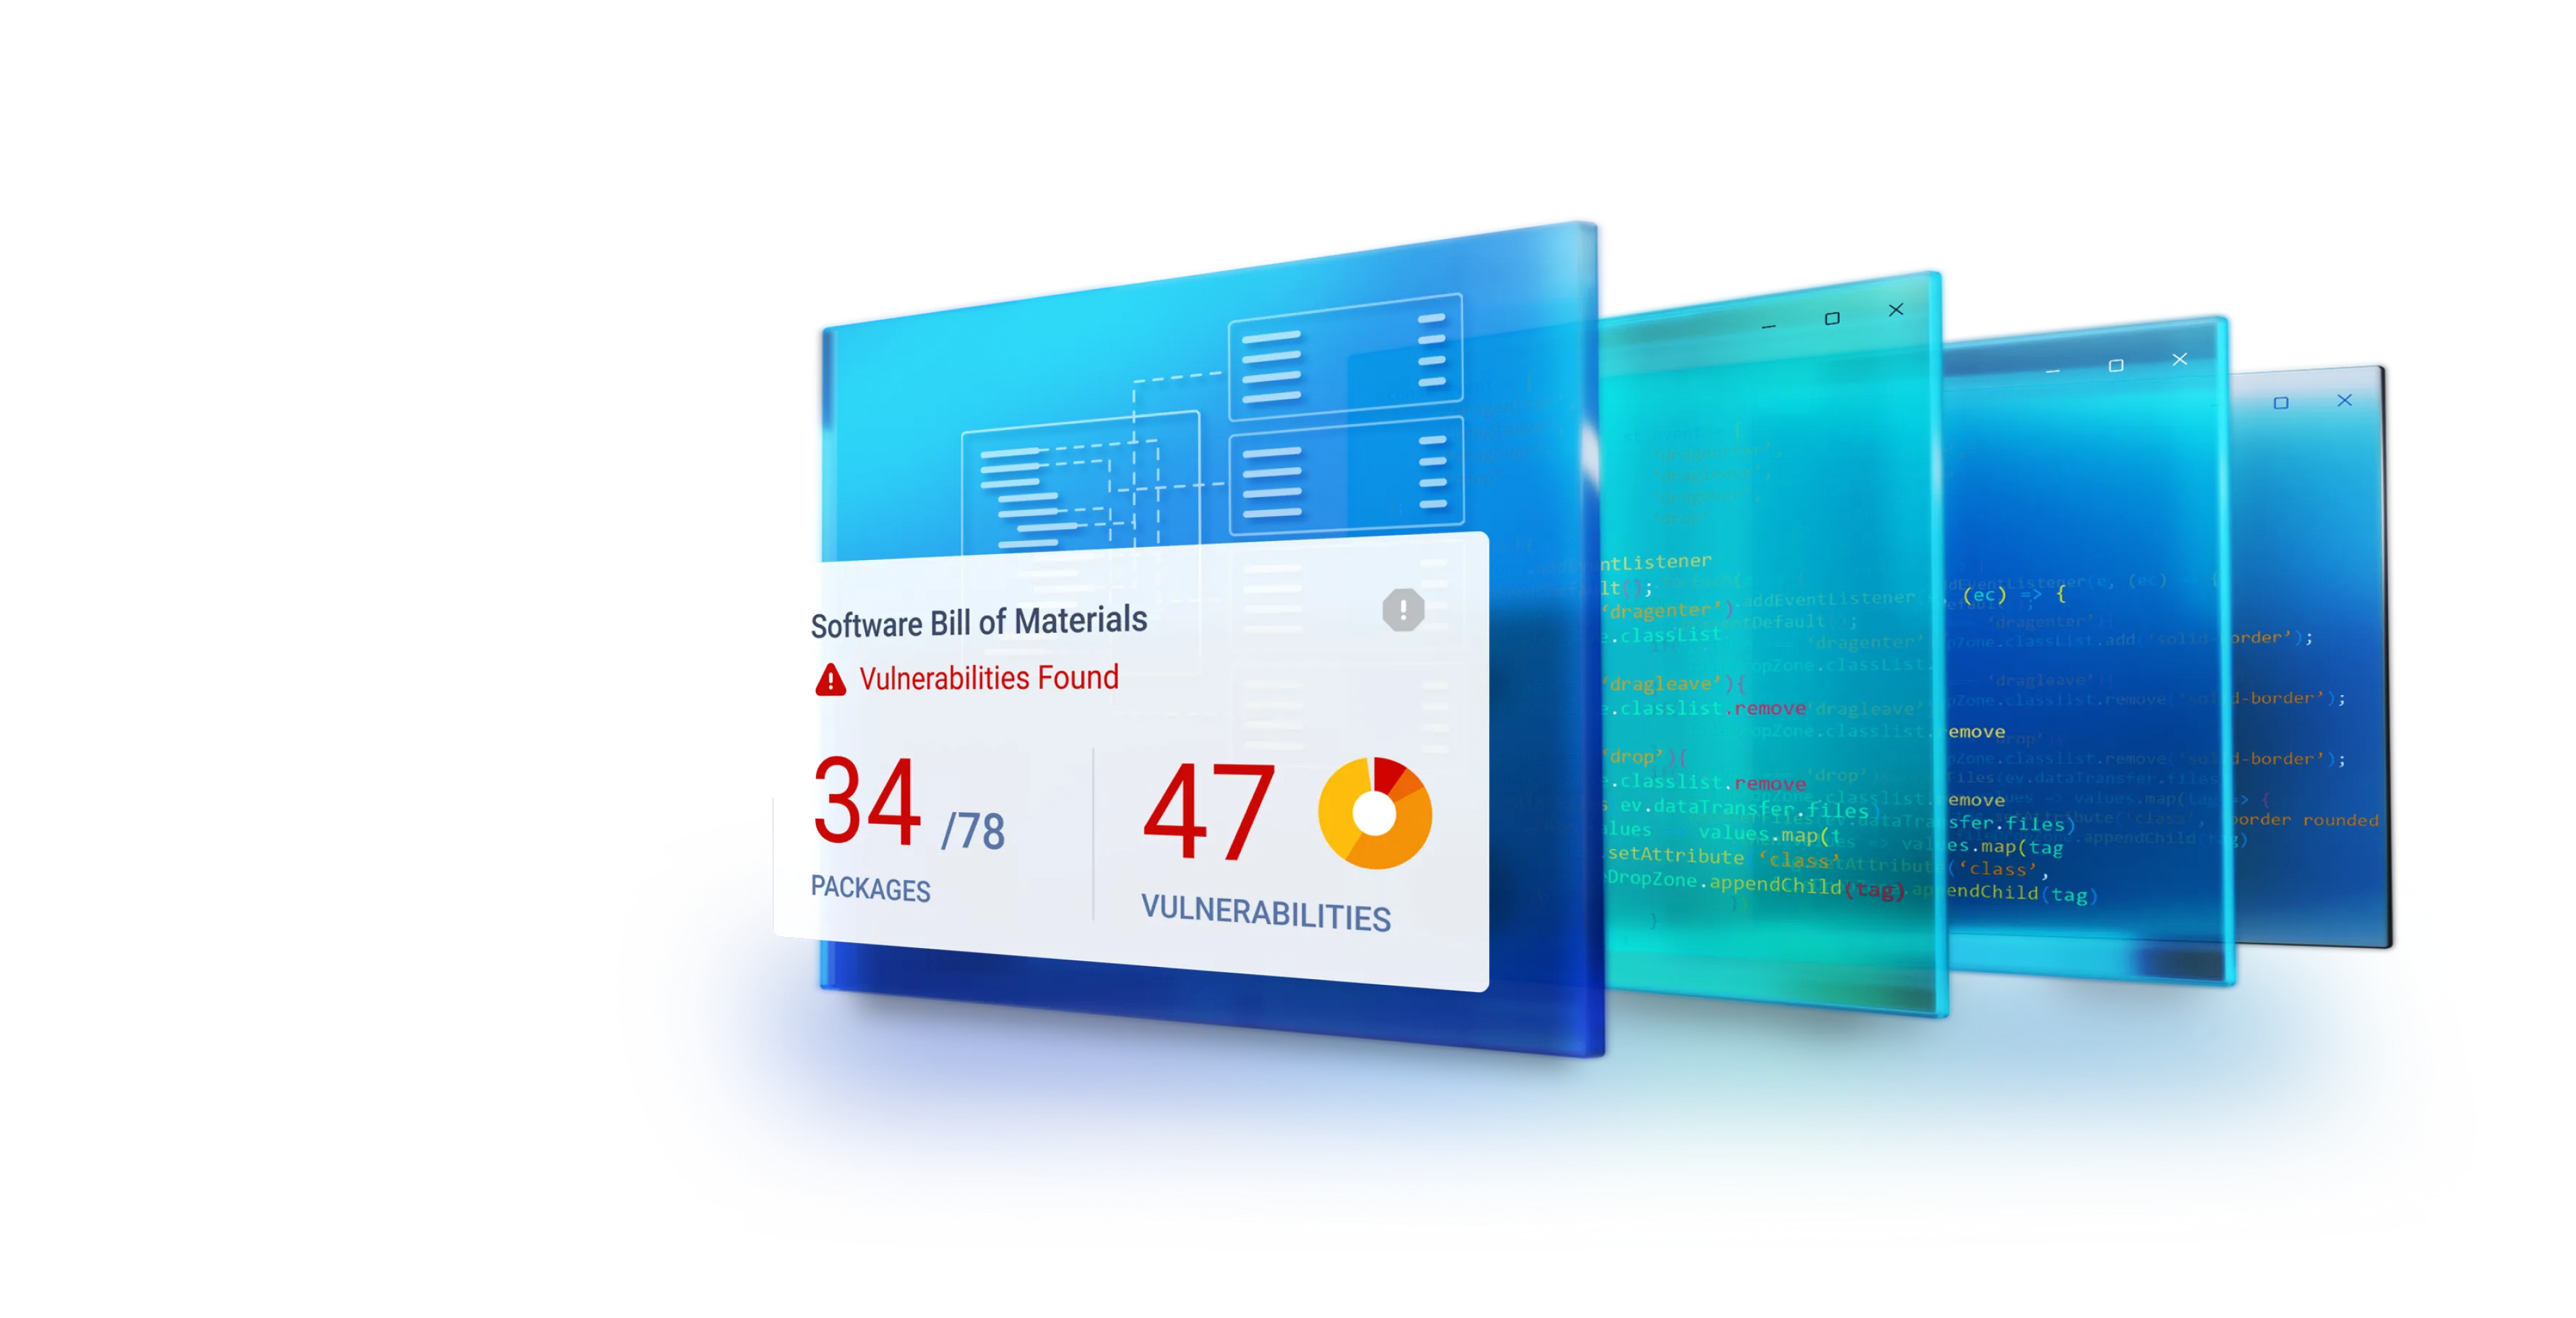
Secure Supply Chain Software
- Gestionați riscurile asociate cu software-ul cu sursă deschisă (OSS), componentele și dependențele de la terțe părți.
- Asigurați transparența, securitatea și conformitatea bazei de cod
18,400Vulnerabilități găsite în codul de producție în 202113.62%Vulnerabilitățile sunt bazate pe fișiere
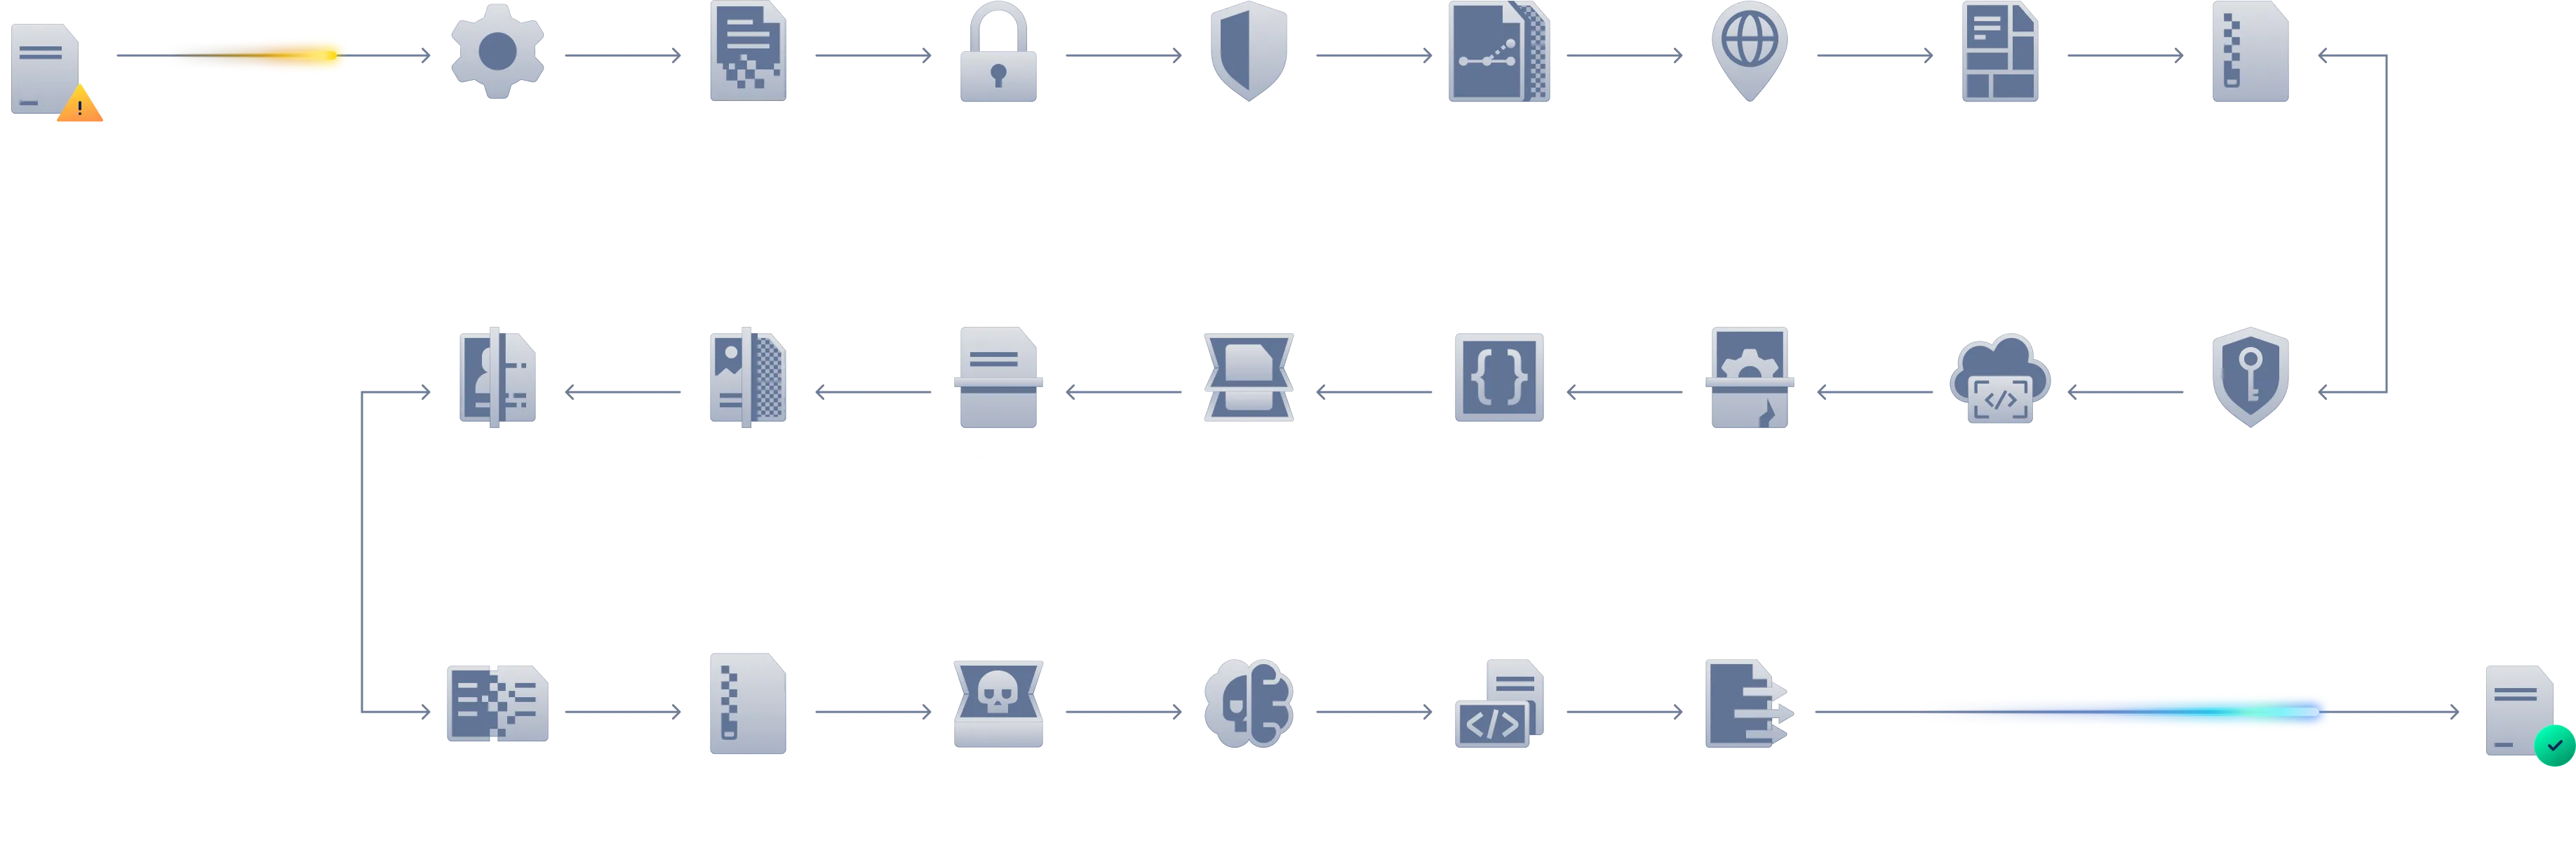
Fluxul de lucru al procesăriiCore în MetaDefender Core
Fiecare etapă este concepută pentru a vă proteja datele. Orice fișier care intrăCore MetaDefender Core un flux de lucru controlat, în mai multe etape, conceput pentru a detecta, curăța și verifica conținutul înainte ca acesta să fie transmis către rețelele securizate. Acest proces garantează că chiar și fișierele complexe, cu structură imbricată, sunt analizate în întregime și respectă politicile de securitate ale organizației. Fiecare etapă este modulară, bazată pe politici și optimizată pentru performanță și precizie în medii IT, OT și izolate fizic.
Prezentare generală a produsului
Watch the video to learn how MetaDefender Core integrates advanced malware detection and prevention into your existing solutions and infrastructure to secure file uploads, enhance cybersecurity products, and power custom malware analysis systems.
MetaDefender Core acțiune
Aflați cum MetaDefender Core ajută echipele să configureze fluxurile de lucru de securitate, să aplice protecția pe mai multe niveluri a fișierelor, să proceseze fișierele suspecte și să monitorizeze rezultatele în materie de securitate în toate mediile operaționale.
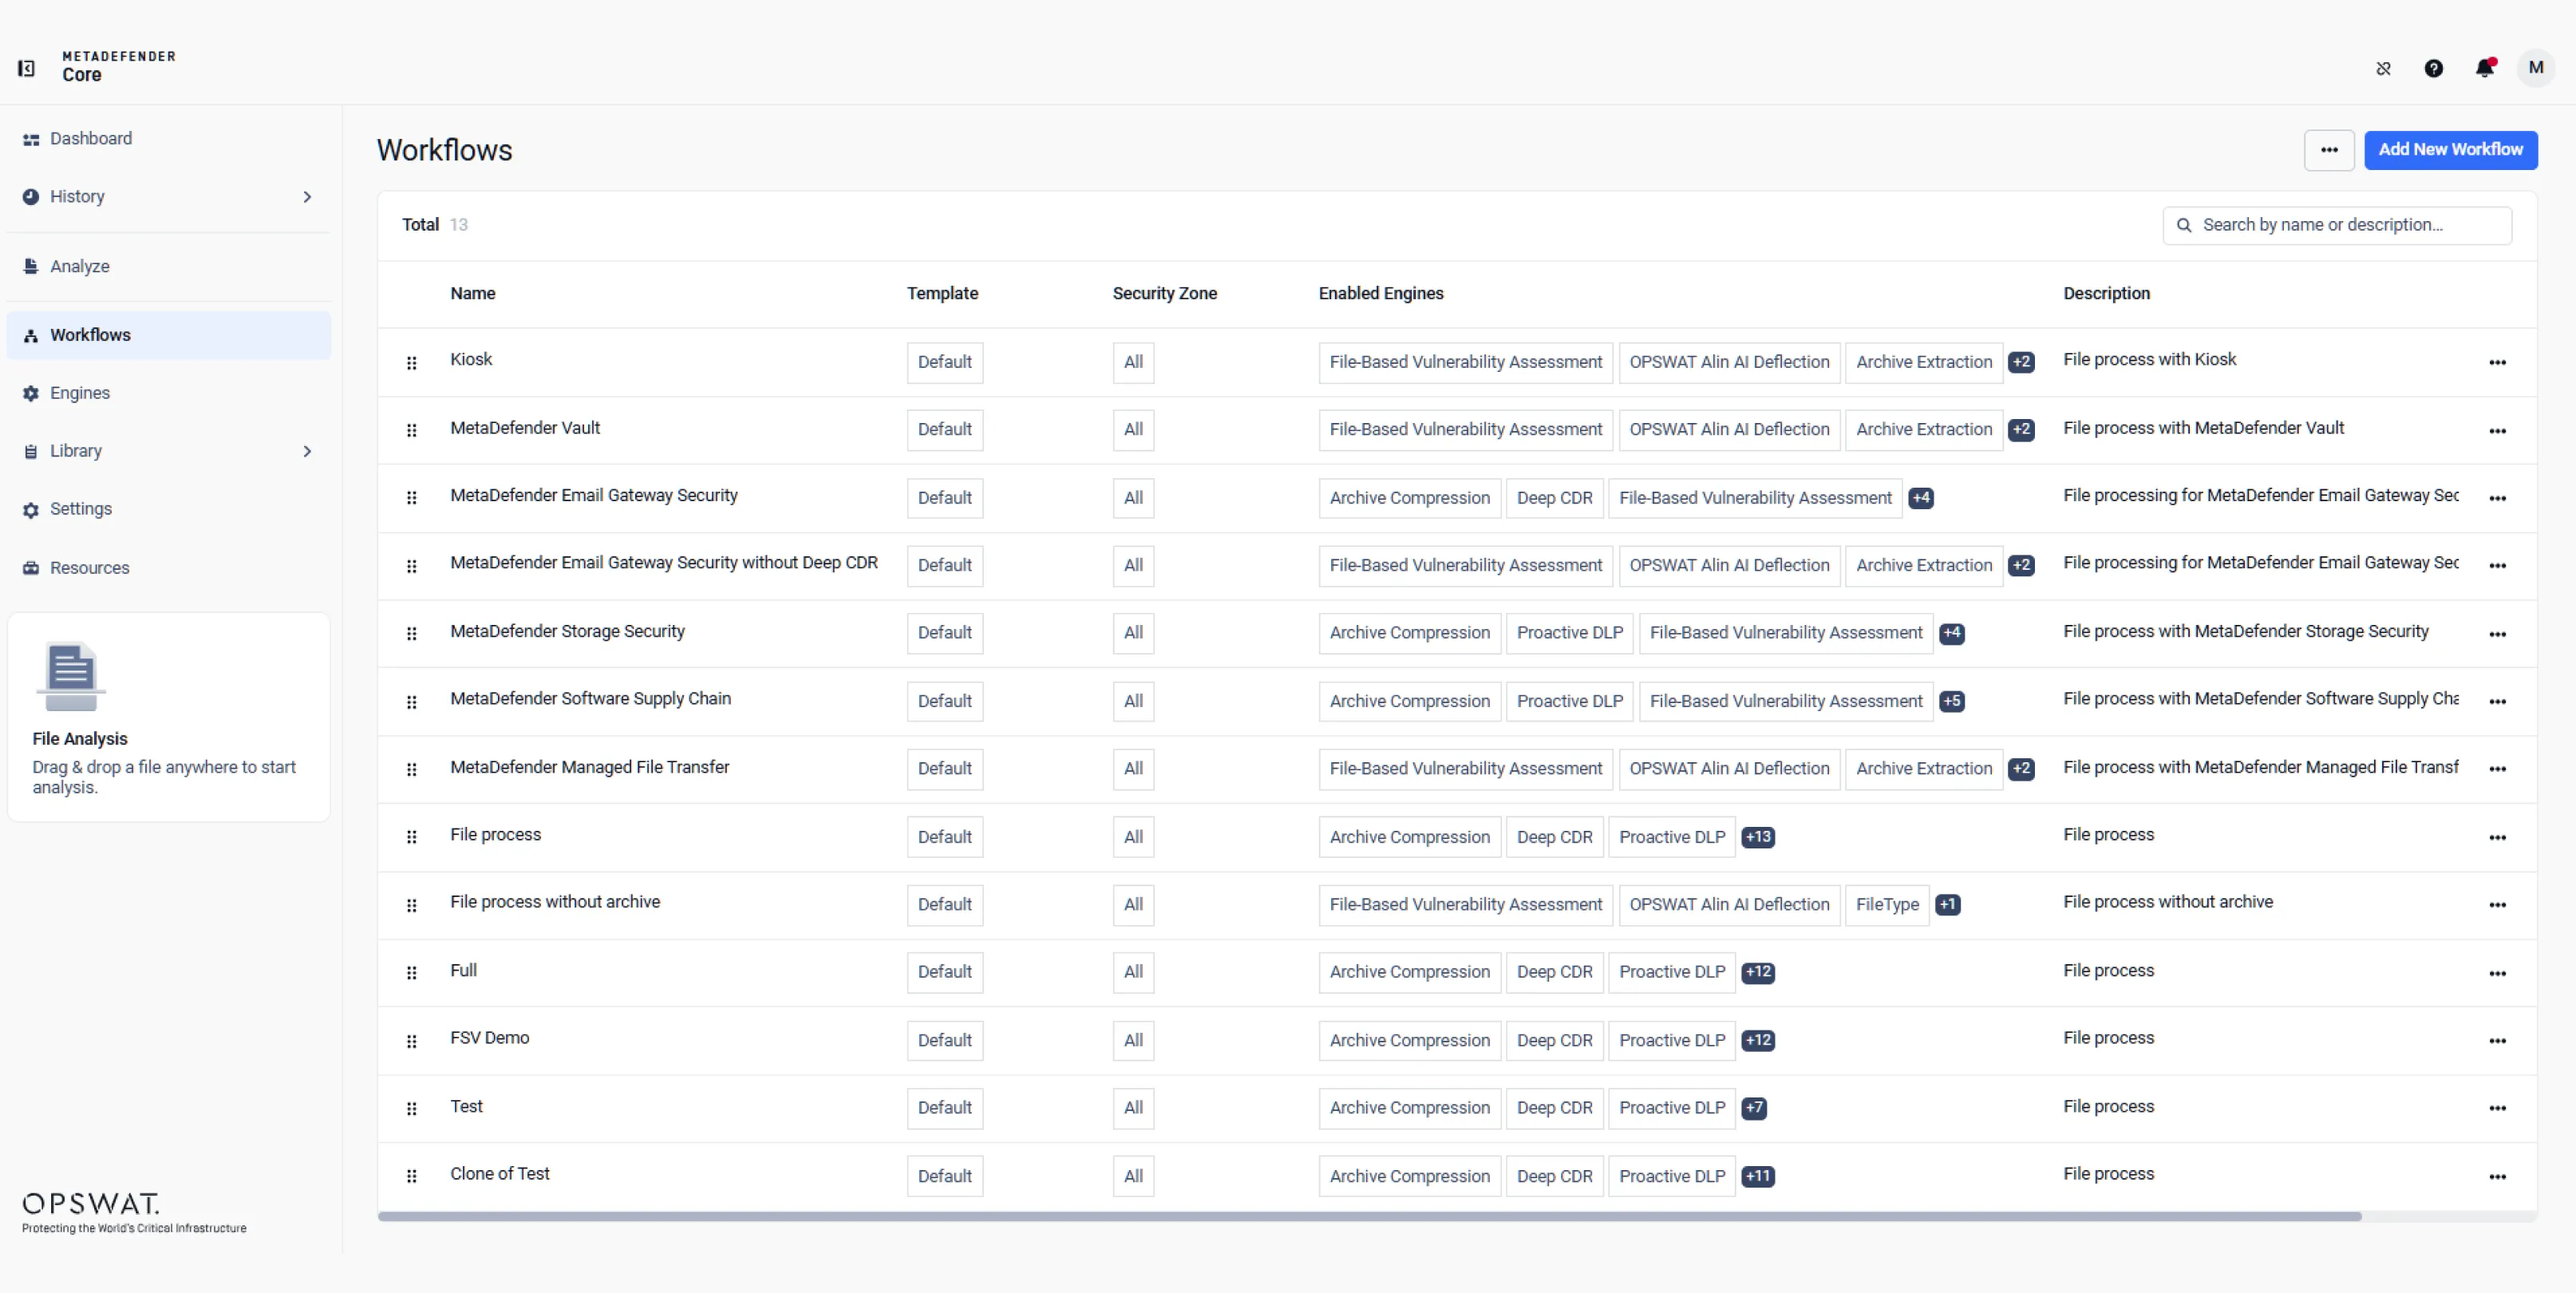
Configurați fluxuri de lucru adaptate cerințelor de securitate, în conformitate cu politicile operaționale ale companiei, pentru e-mail, transferul de fișiere, stocare sau medii personalizate. Stabiliți modul în care fișierele intră în sistem și modul în care sunt procesate.
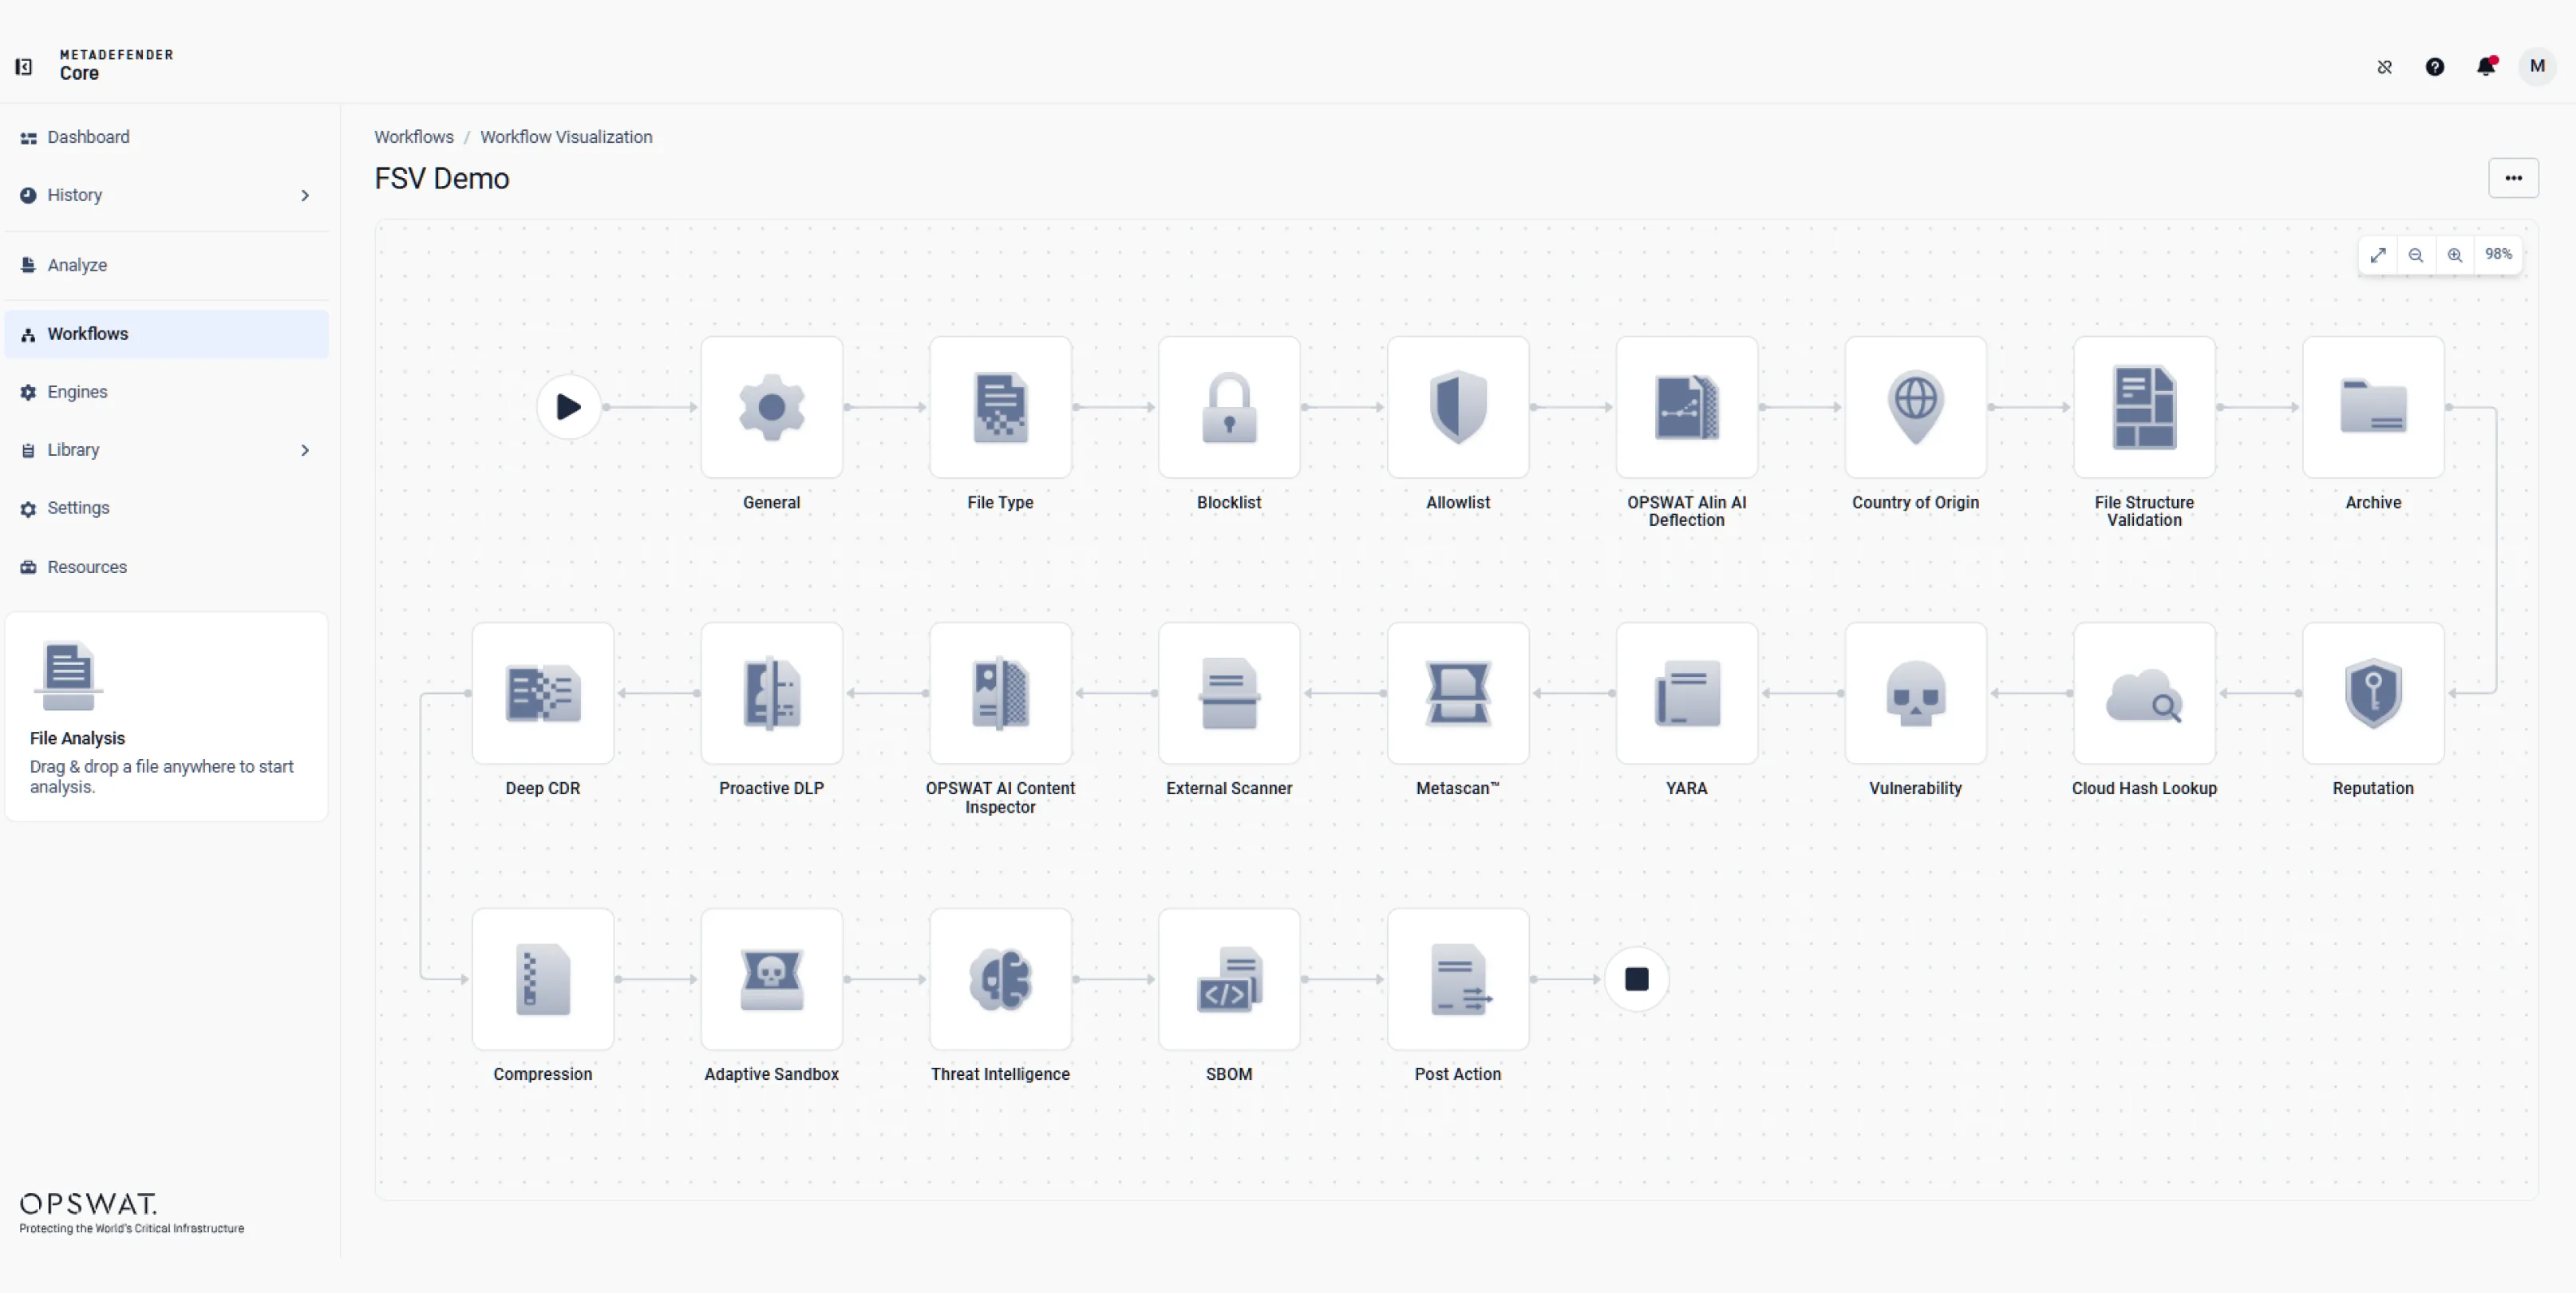
Utilizați motoare modulare și stratificate de detectare și prevenire, inclusiv Predictive Alin AI, tehnologia Deep CDR™, Multiscanning, AI Content Inspector, Proactive DLP, Adaptive ,Sandbox și Threat Intelligence, pentru a adapta fluxurile de procesare a fișierelor la nevoile operaționale și la cerințele de securitate ale organizației dumneavoastră.
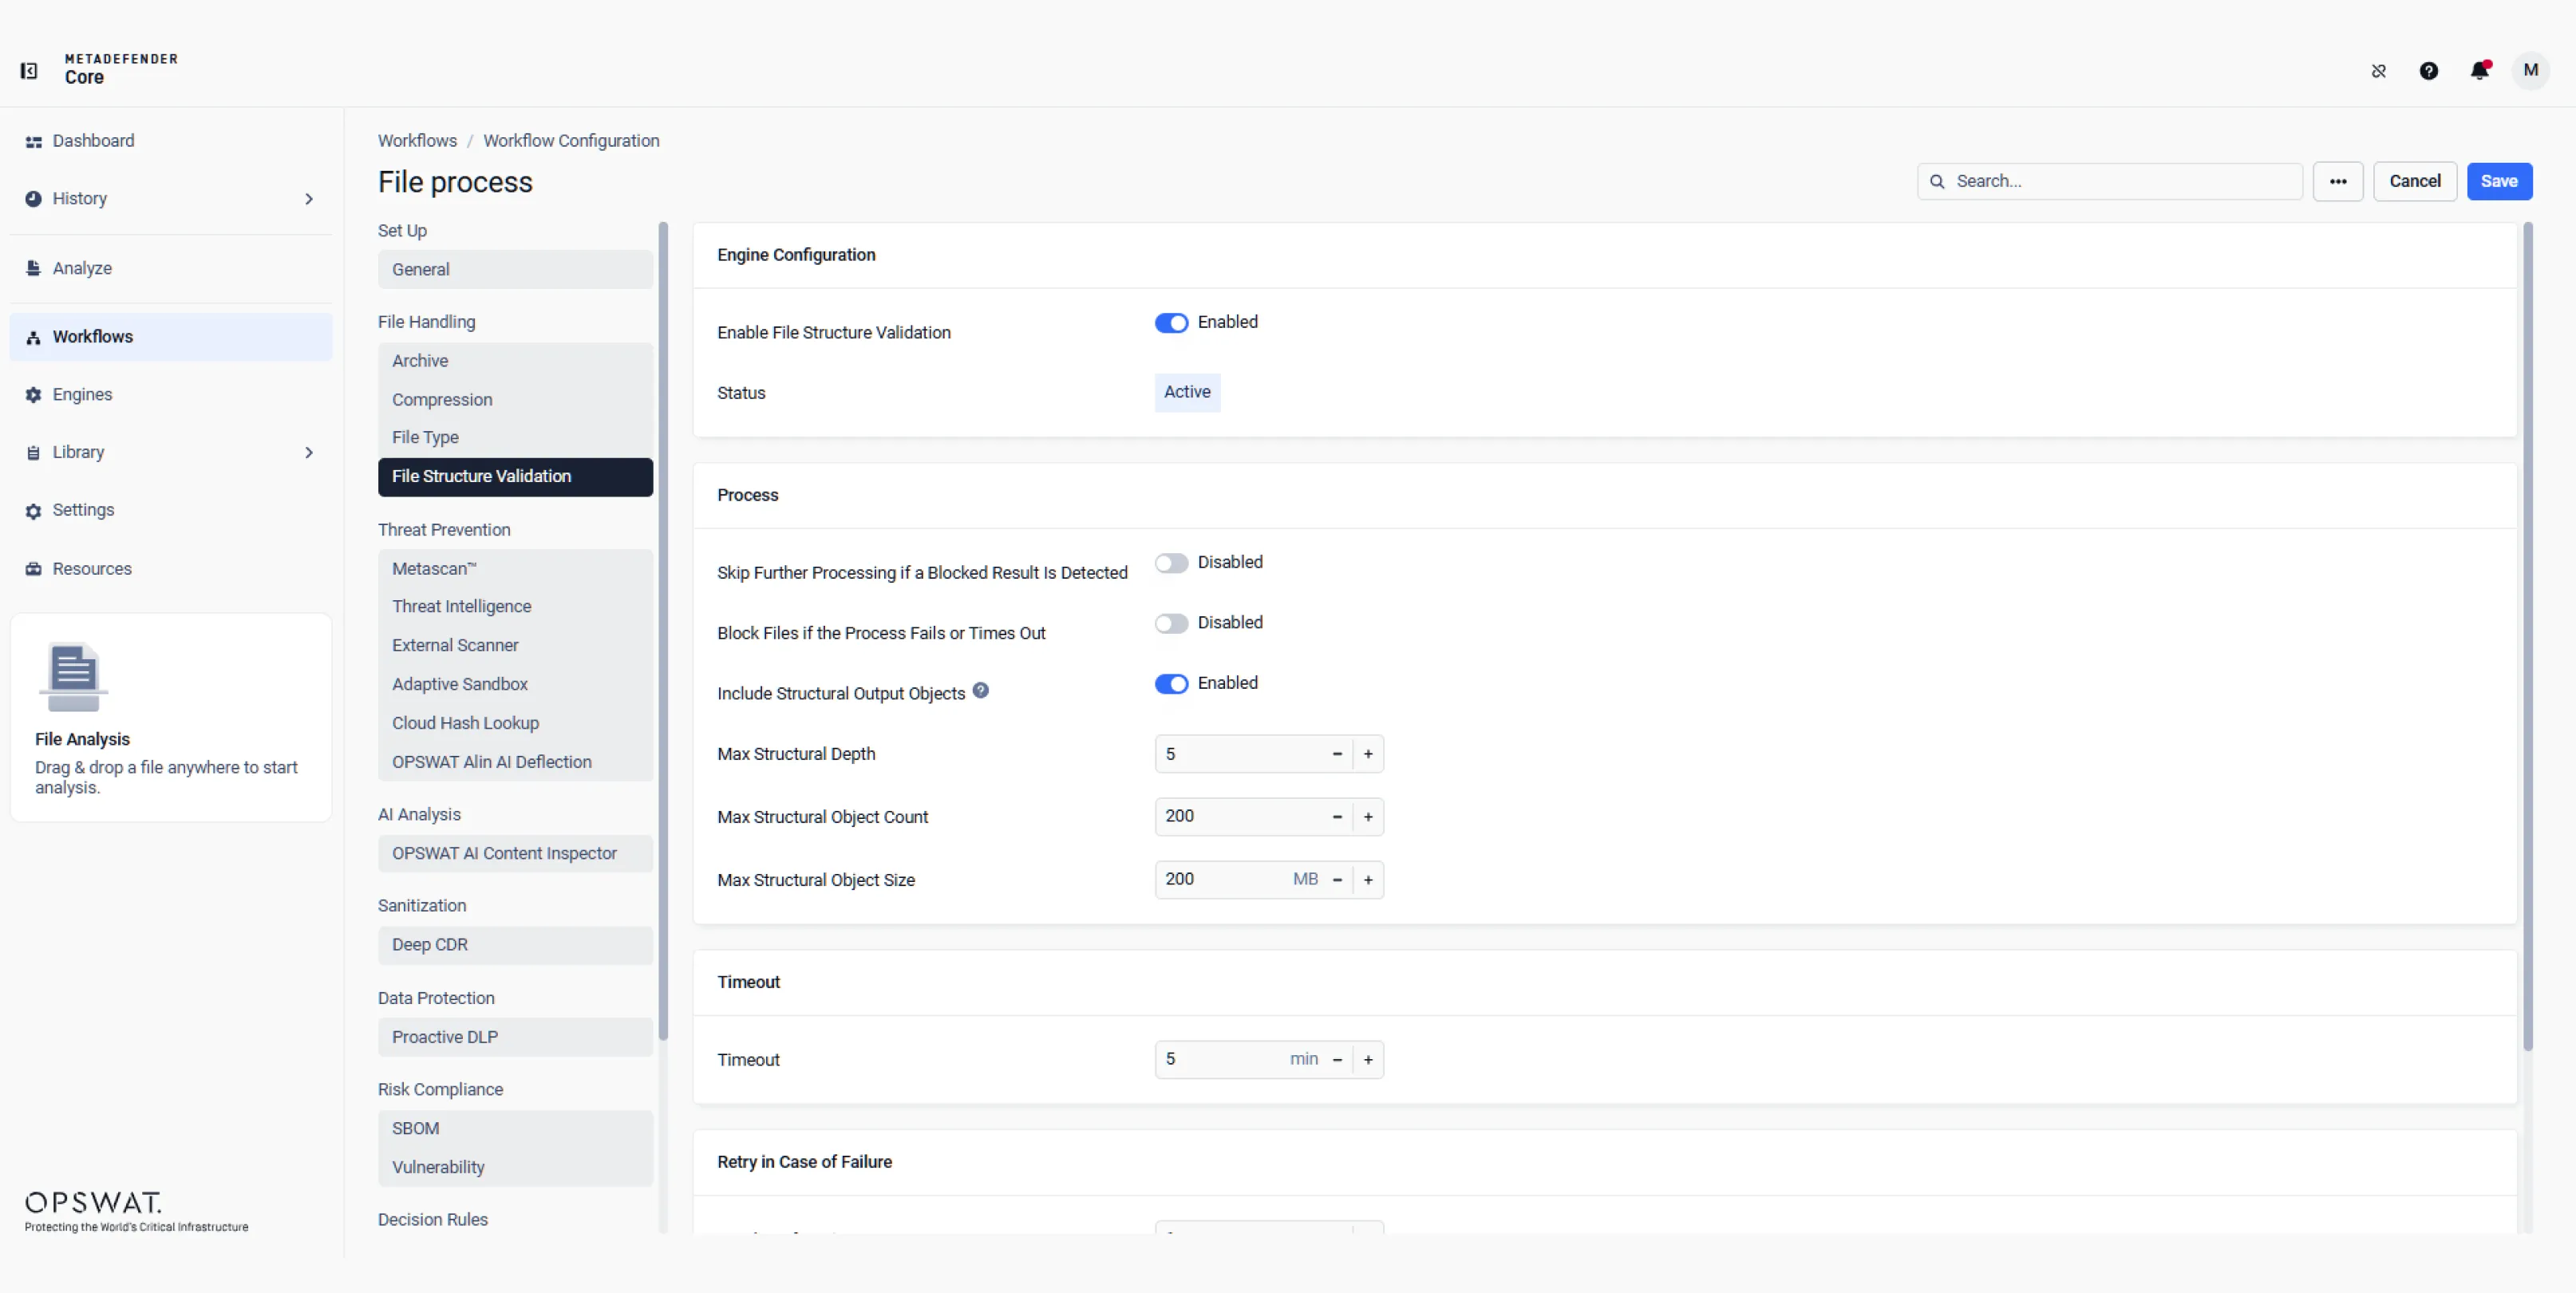
Configurați extragerea arhivelor, comprimarea, detectarea corectă a tipurilor de fișiere și validarea structurii fișierelor pentru a vă asigura că fișierele sunt identificate, dezarhivate, procesate și verificate corect înainte de analiza ulterioară.
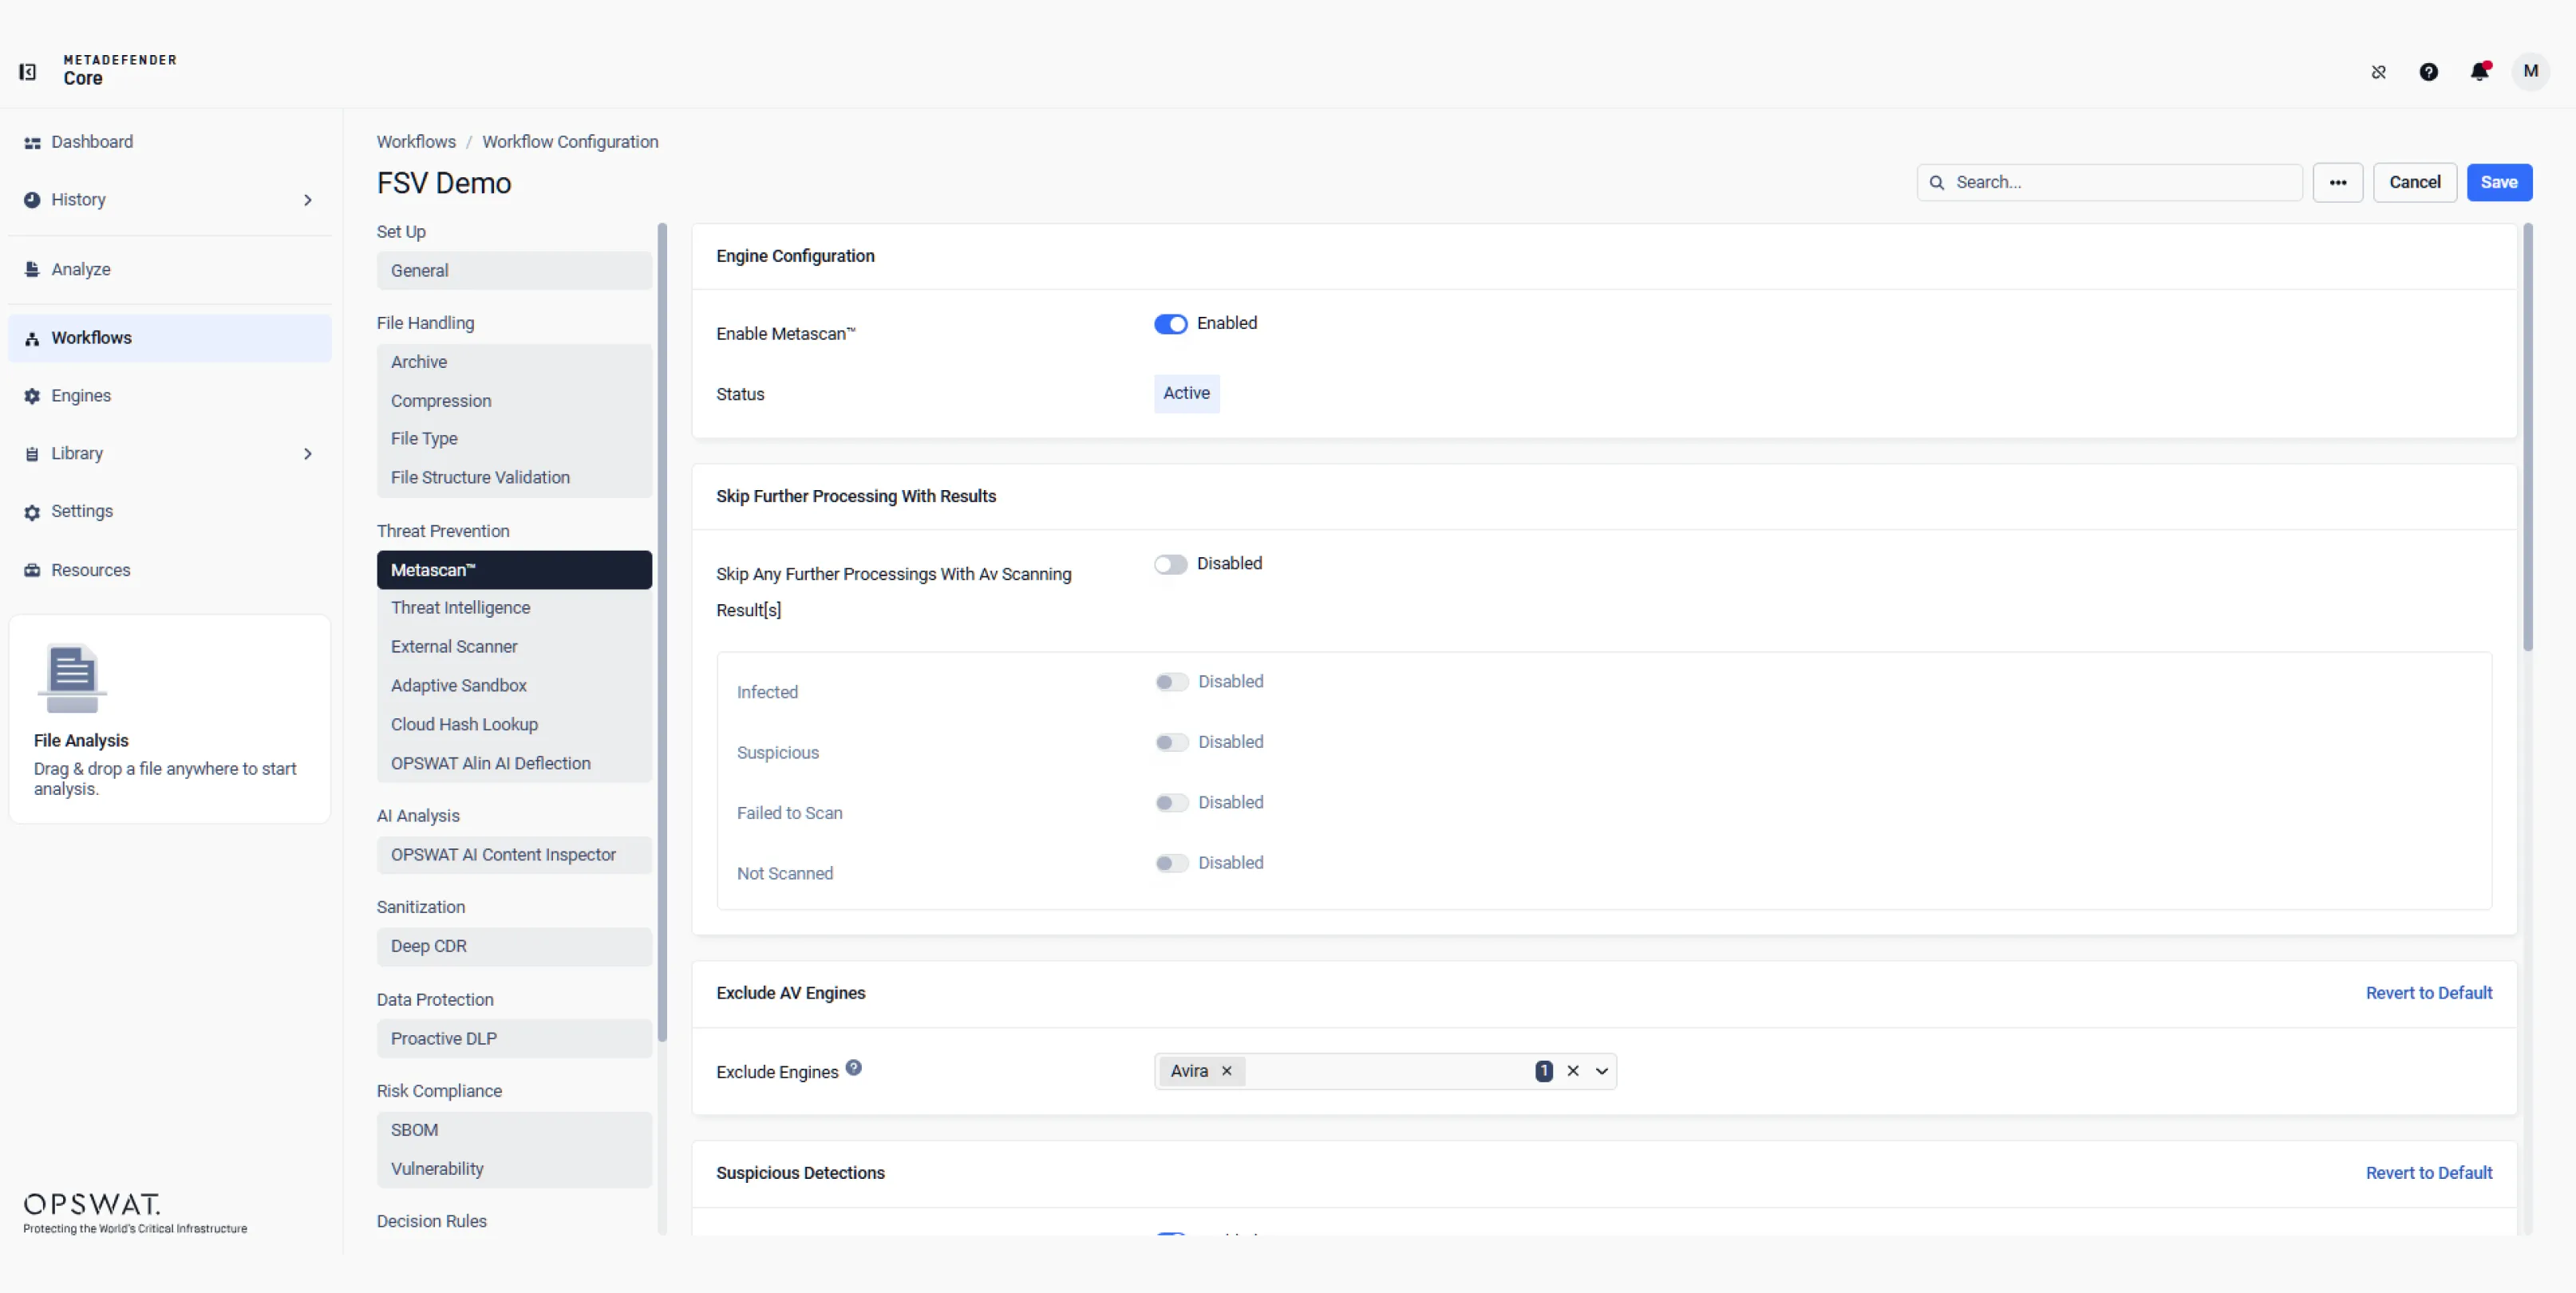
Combinați Metascan, Predictive Alin AI, Threat Intelligence, Adaptive Sandbox și Alin AI Deflection pentru a identifica amenințările cunoscute, necunoscute și generate de IA prin scanare cu mai multe motoare, informații privind reputația, analiza comportamentală și rutare inteligentă.
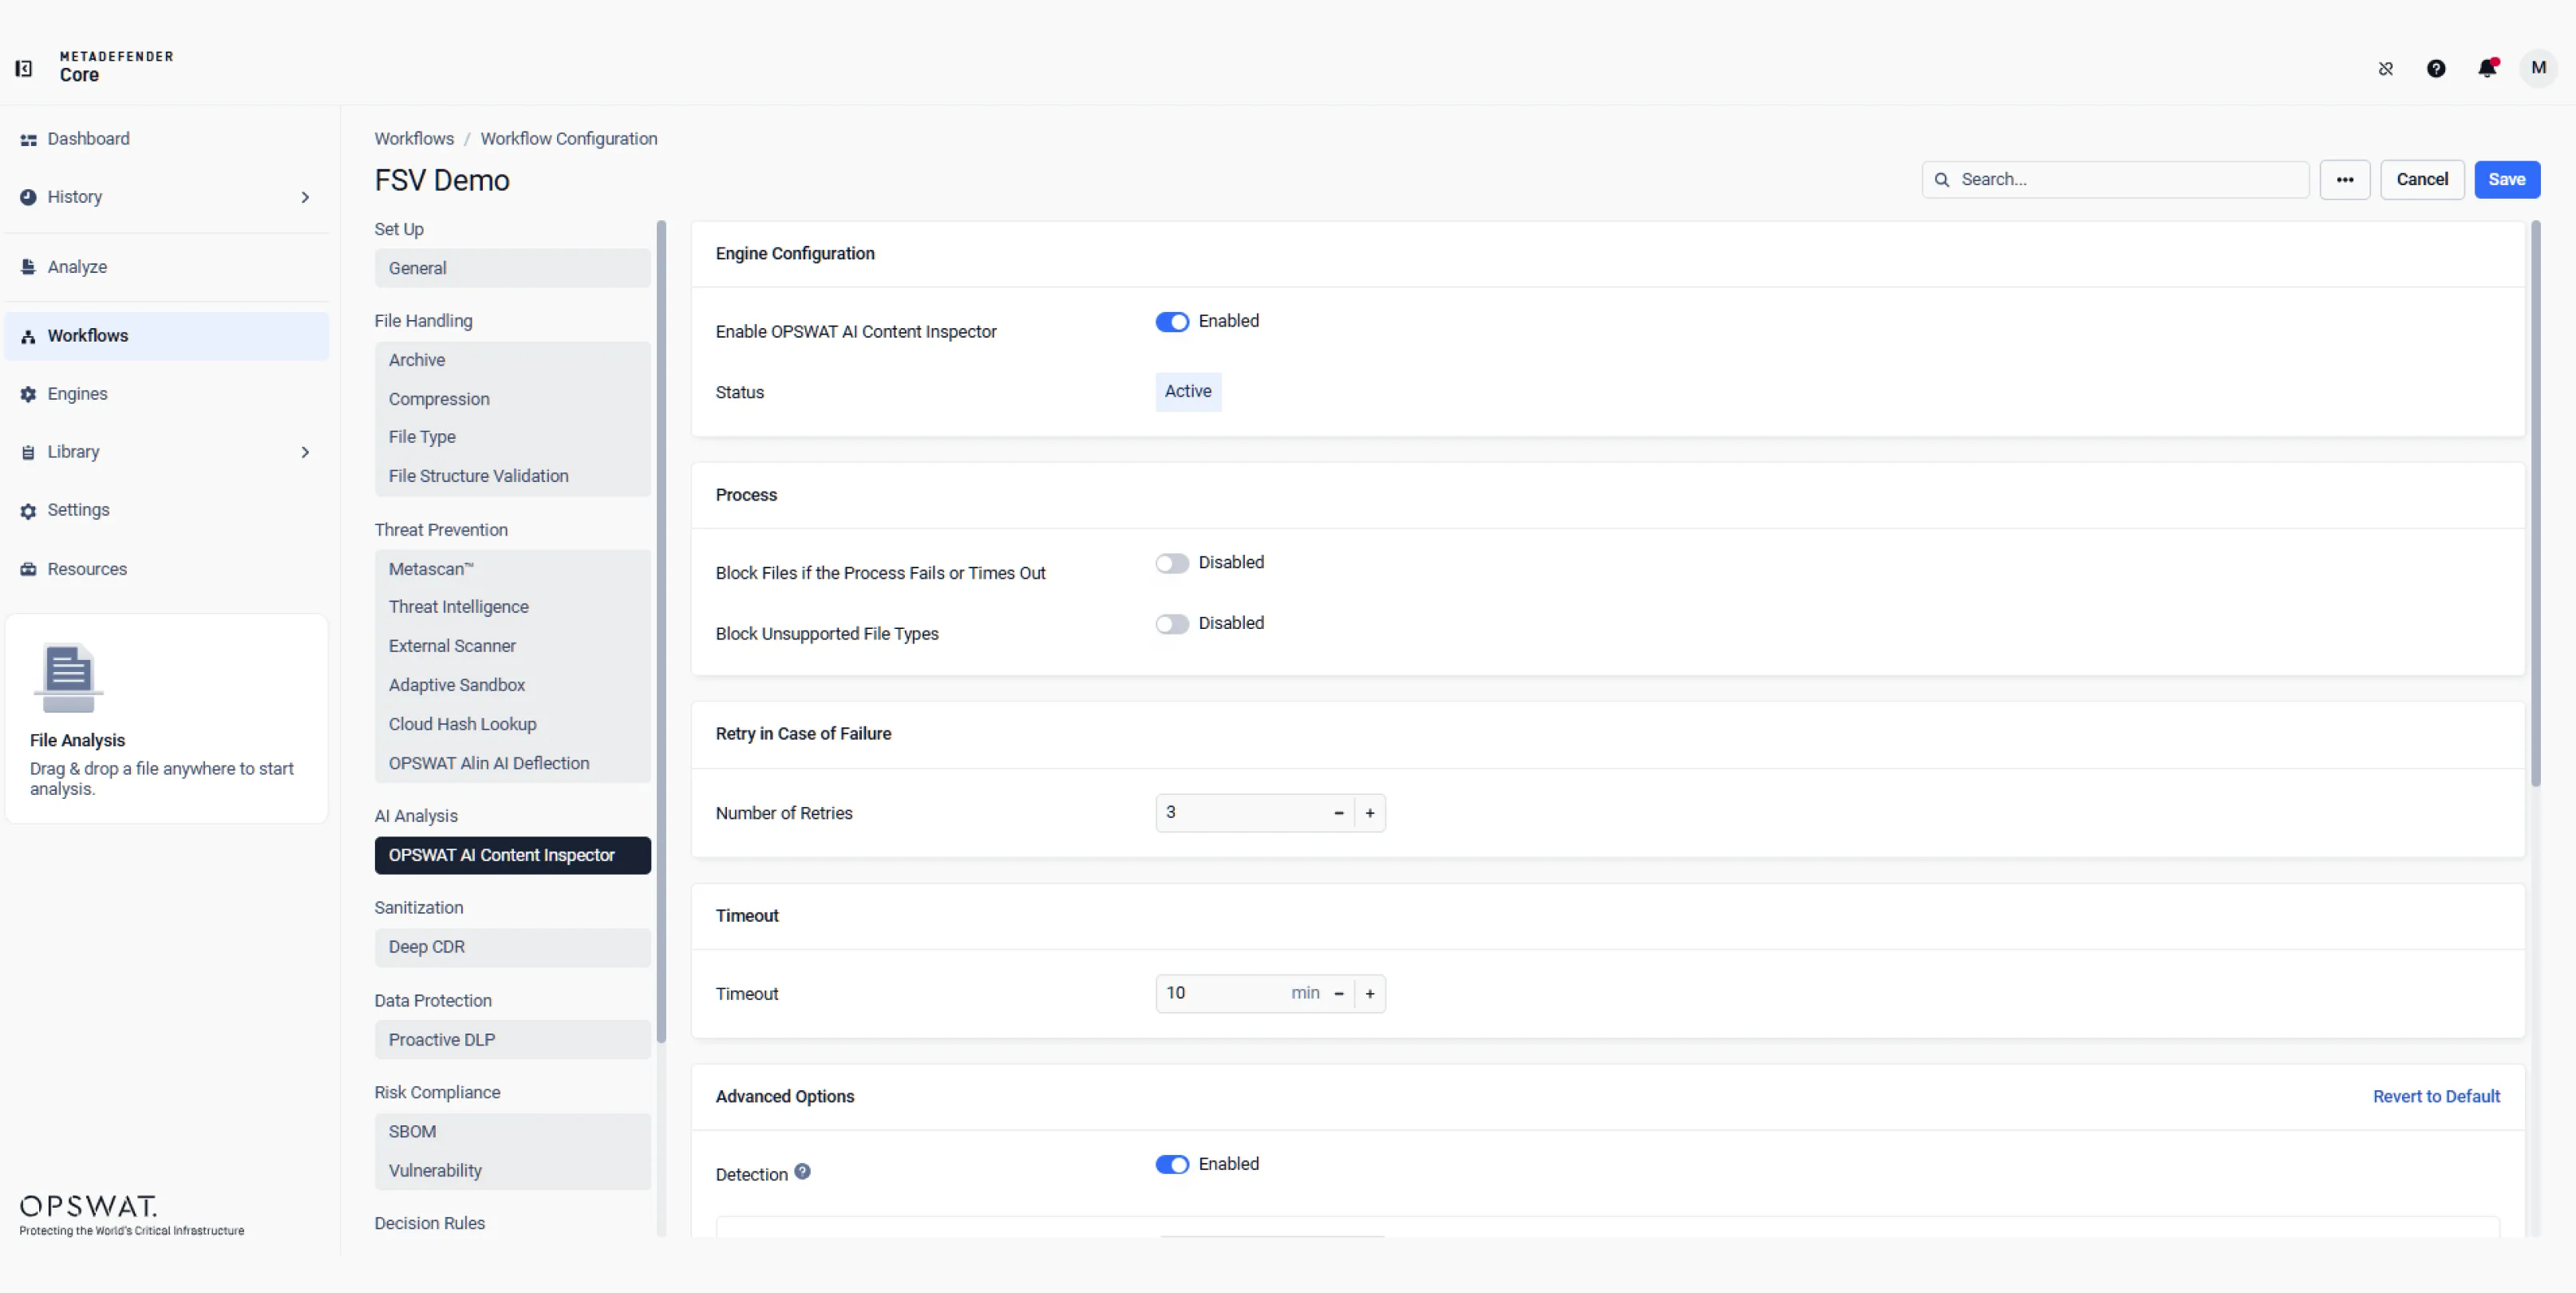
Configurați AI Content Inspector pentru a analiza textul și imaginile, a identifica conținutul generat de IA și a detecta posibile fraude. Folosiți concluziile sale pentru a evalua riscul înainte ca fișierele să intre în fluxurile de lucru critice.
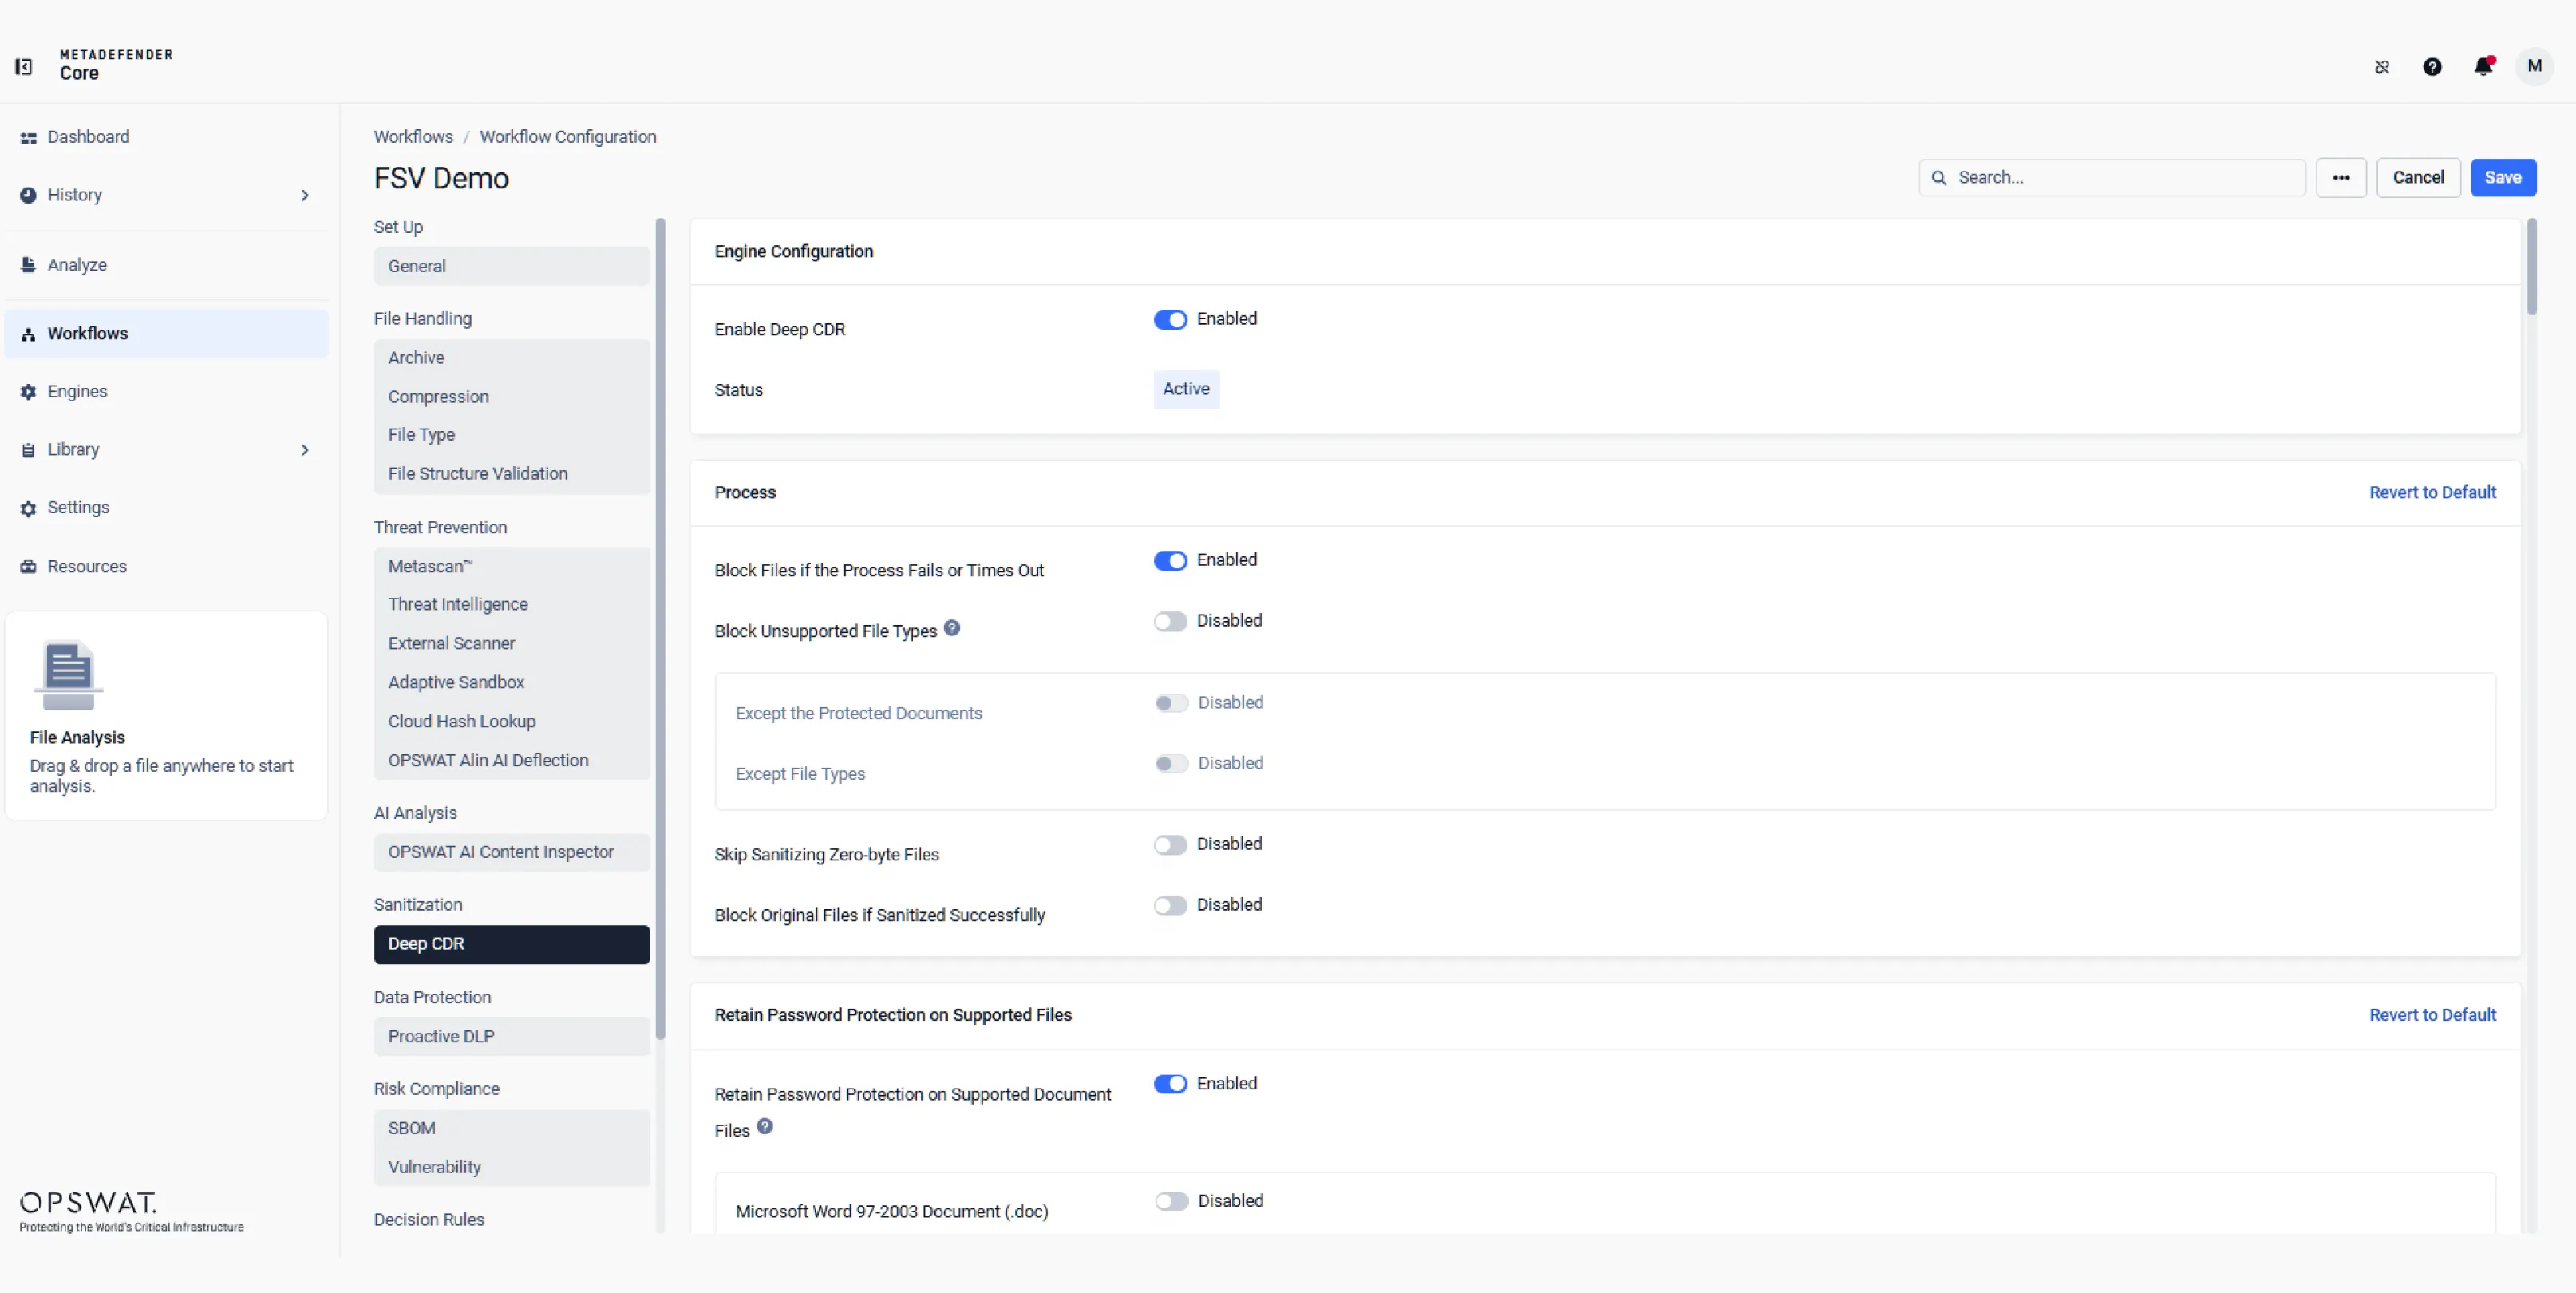
Configurați tehnologia Deep CDR™ pentru a curăța fișierele prin eliminarea conținutului potențial dăunător și prin reconstituirea unor versiuni sigure și utilizabile, păstrând în același timp funcționalitățile esențiale pentru activitatea companiei, înainte ca fișierele să intre în fluxurile de lucru ulterioare.
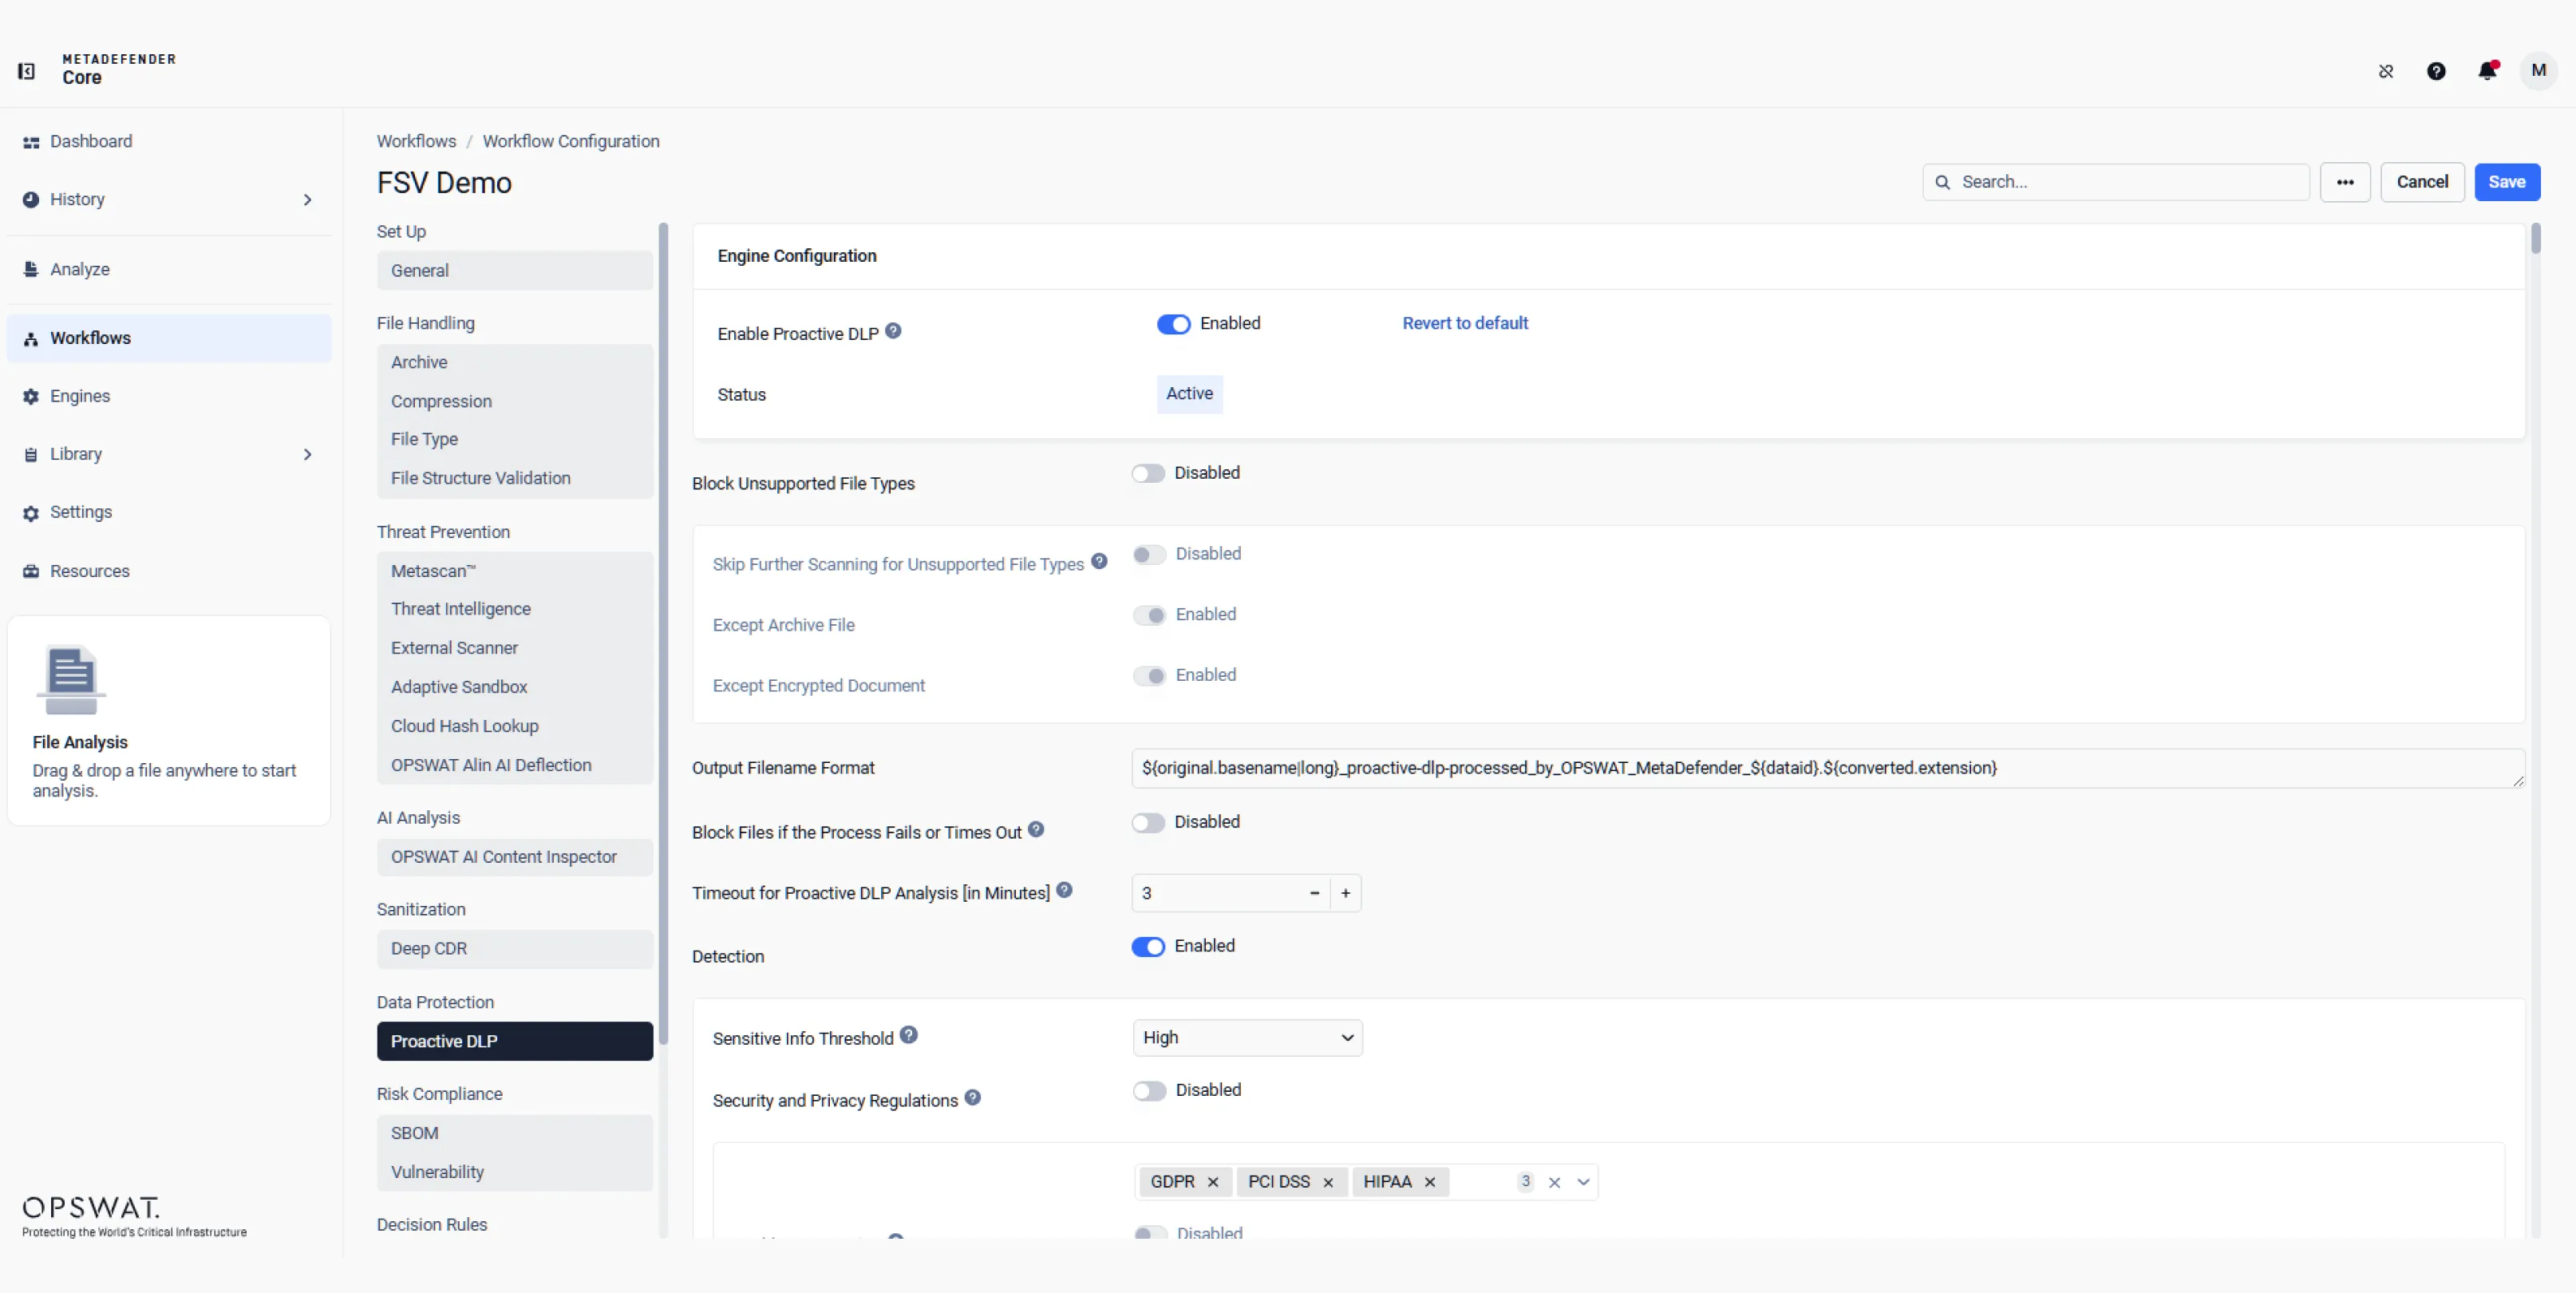
Utilizați clasificarea și detectarea tiparelor bazate pe inteligență artificială pentru a identifica și a proteja datele sensibile. Configurați reguli pentru a monitoriza mișcarea fișierelor, a reduce riscurile interne și a cenzura, bloca sau genera alerte în conformitate cu politica stabilită.
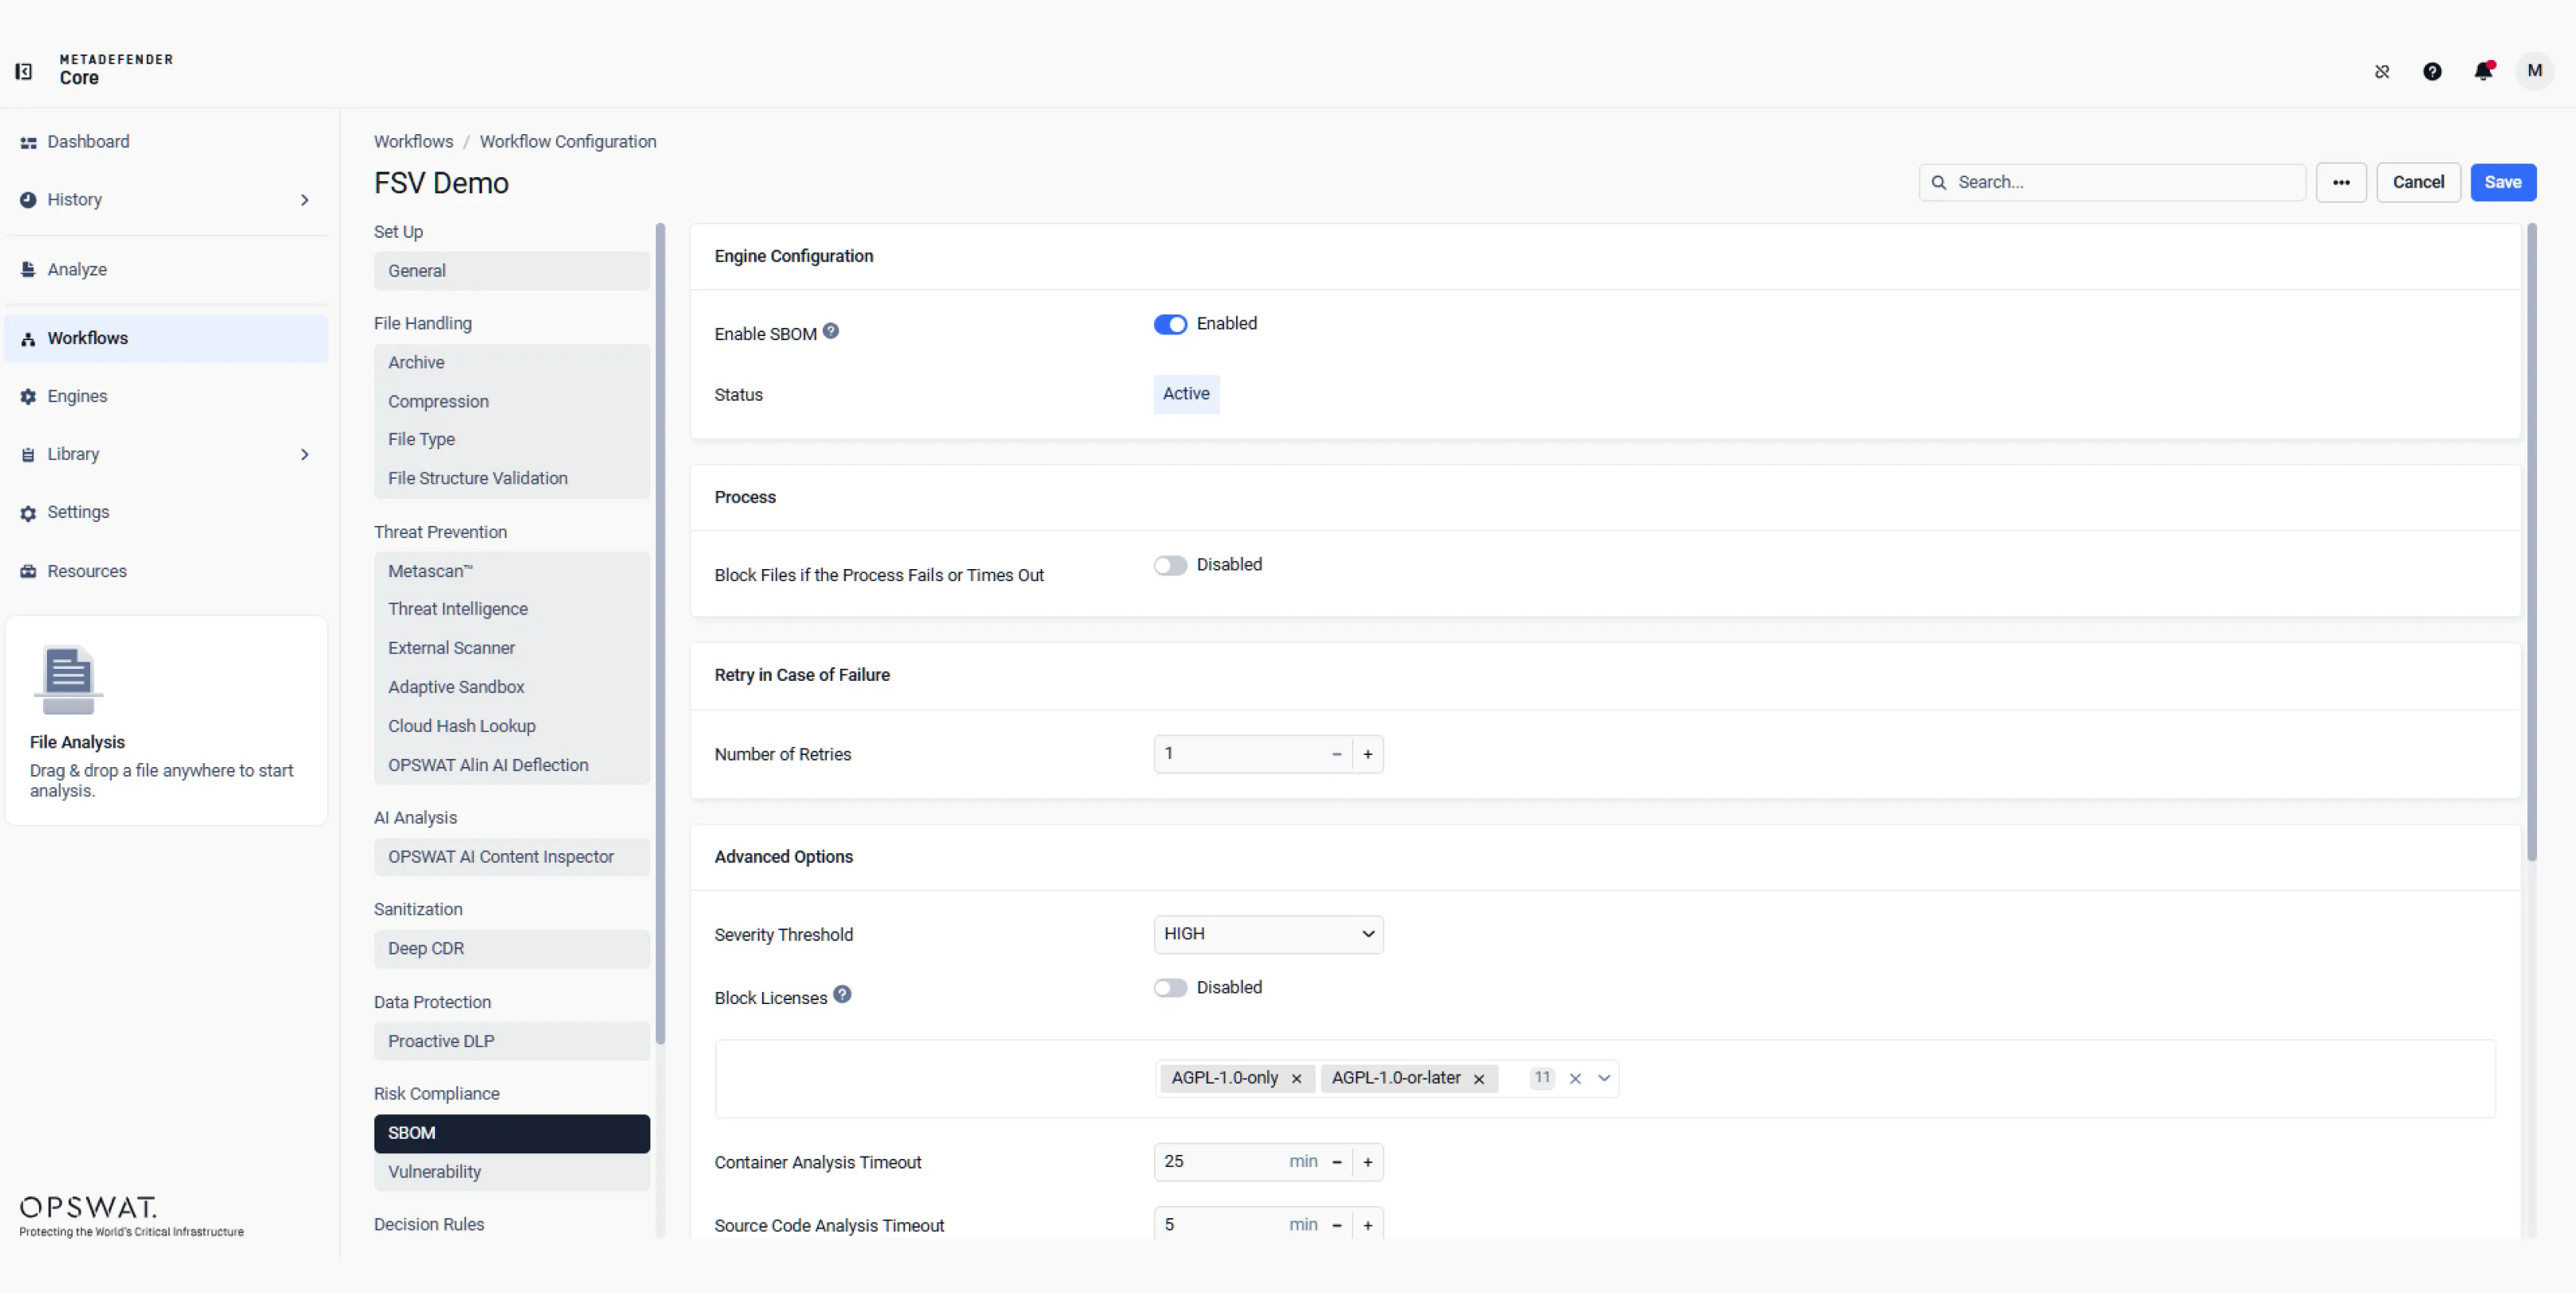
Analizați fișierele, programele de instalare și fișierele executabile pentru a genera o listă SBOM cu componentele, versiunile, licențele și dependențele. Identificați vulnerabilitățile cunoscute și aplicați politici bazate pe riscuri înainte ca software-ul să fie introdus în medii critice.
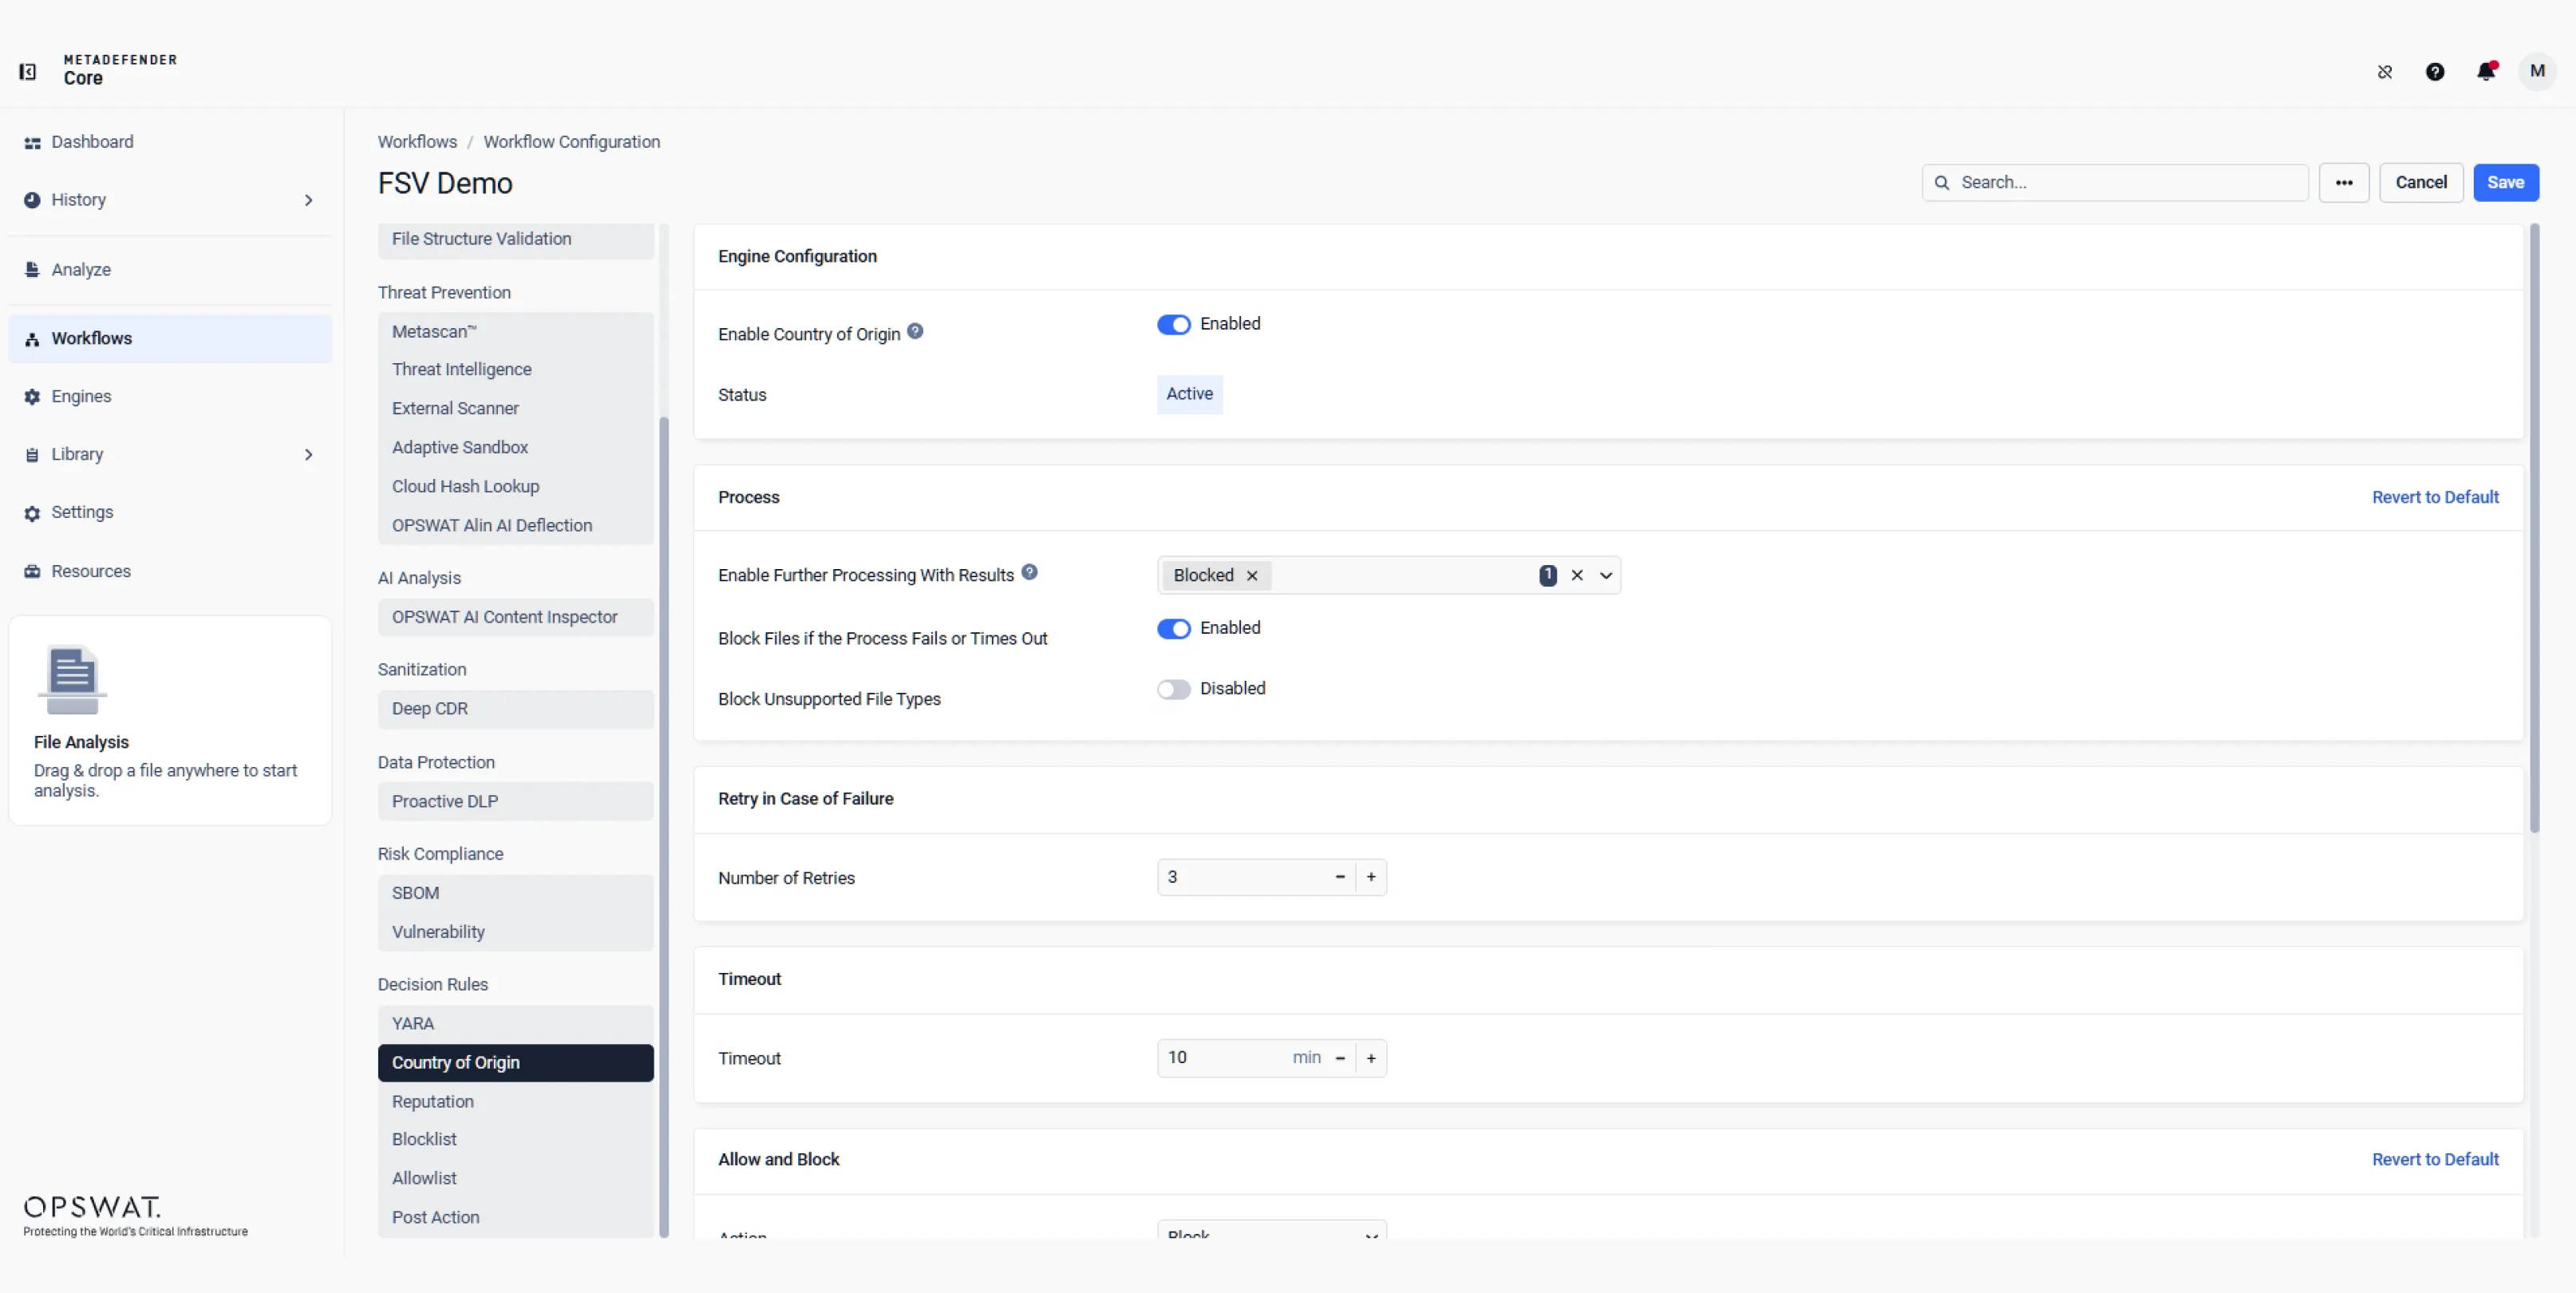
Configurați regulile YARA, țara de origine, reputația, lista de blocare, lista de permisiuni și acțiunile ulterioare pentru a evalua contextul fișierelor și rezultatele scanării, apoi permiteți, blocați sau redirecționați automat fișierele în conformitate cu politica.
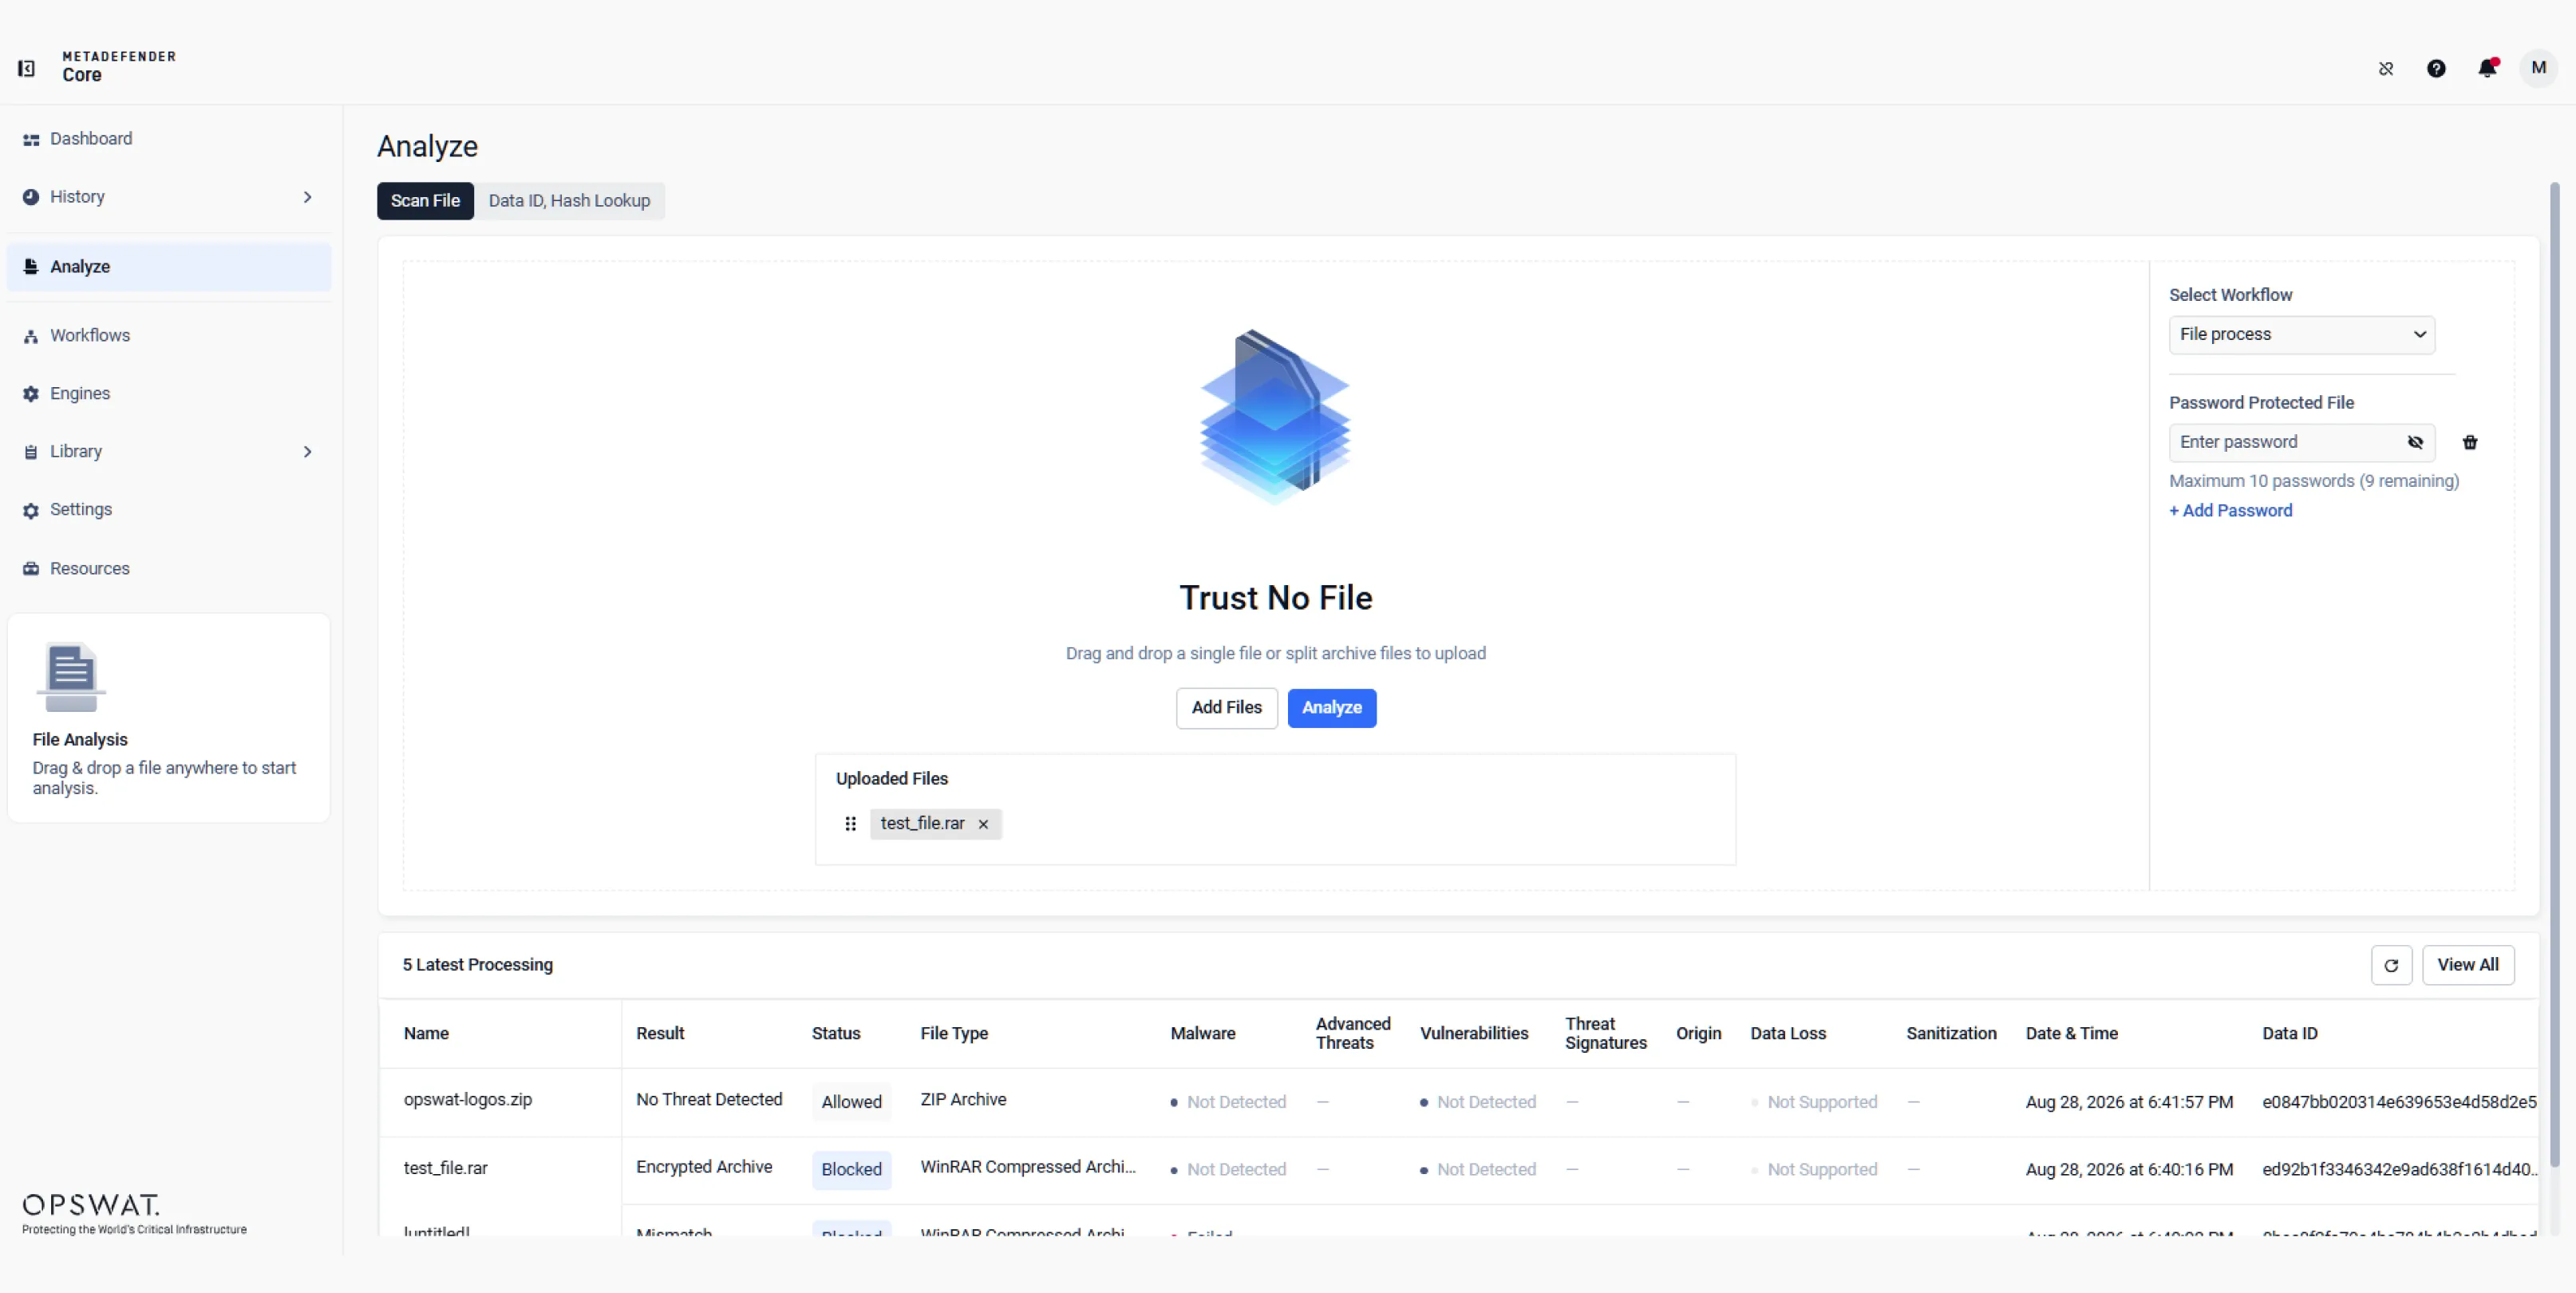
Selectați sau încărcați un fișier, alegeți fluxul de lucru dorit și introduceți o parolă, dacă este necesar. Faceți clic pe „Procesare” pentru a începe scanarea fișierului cu ajutorul motoarelor de securitate configurate.
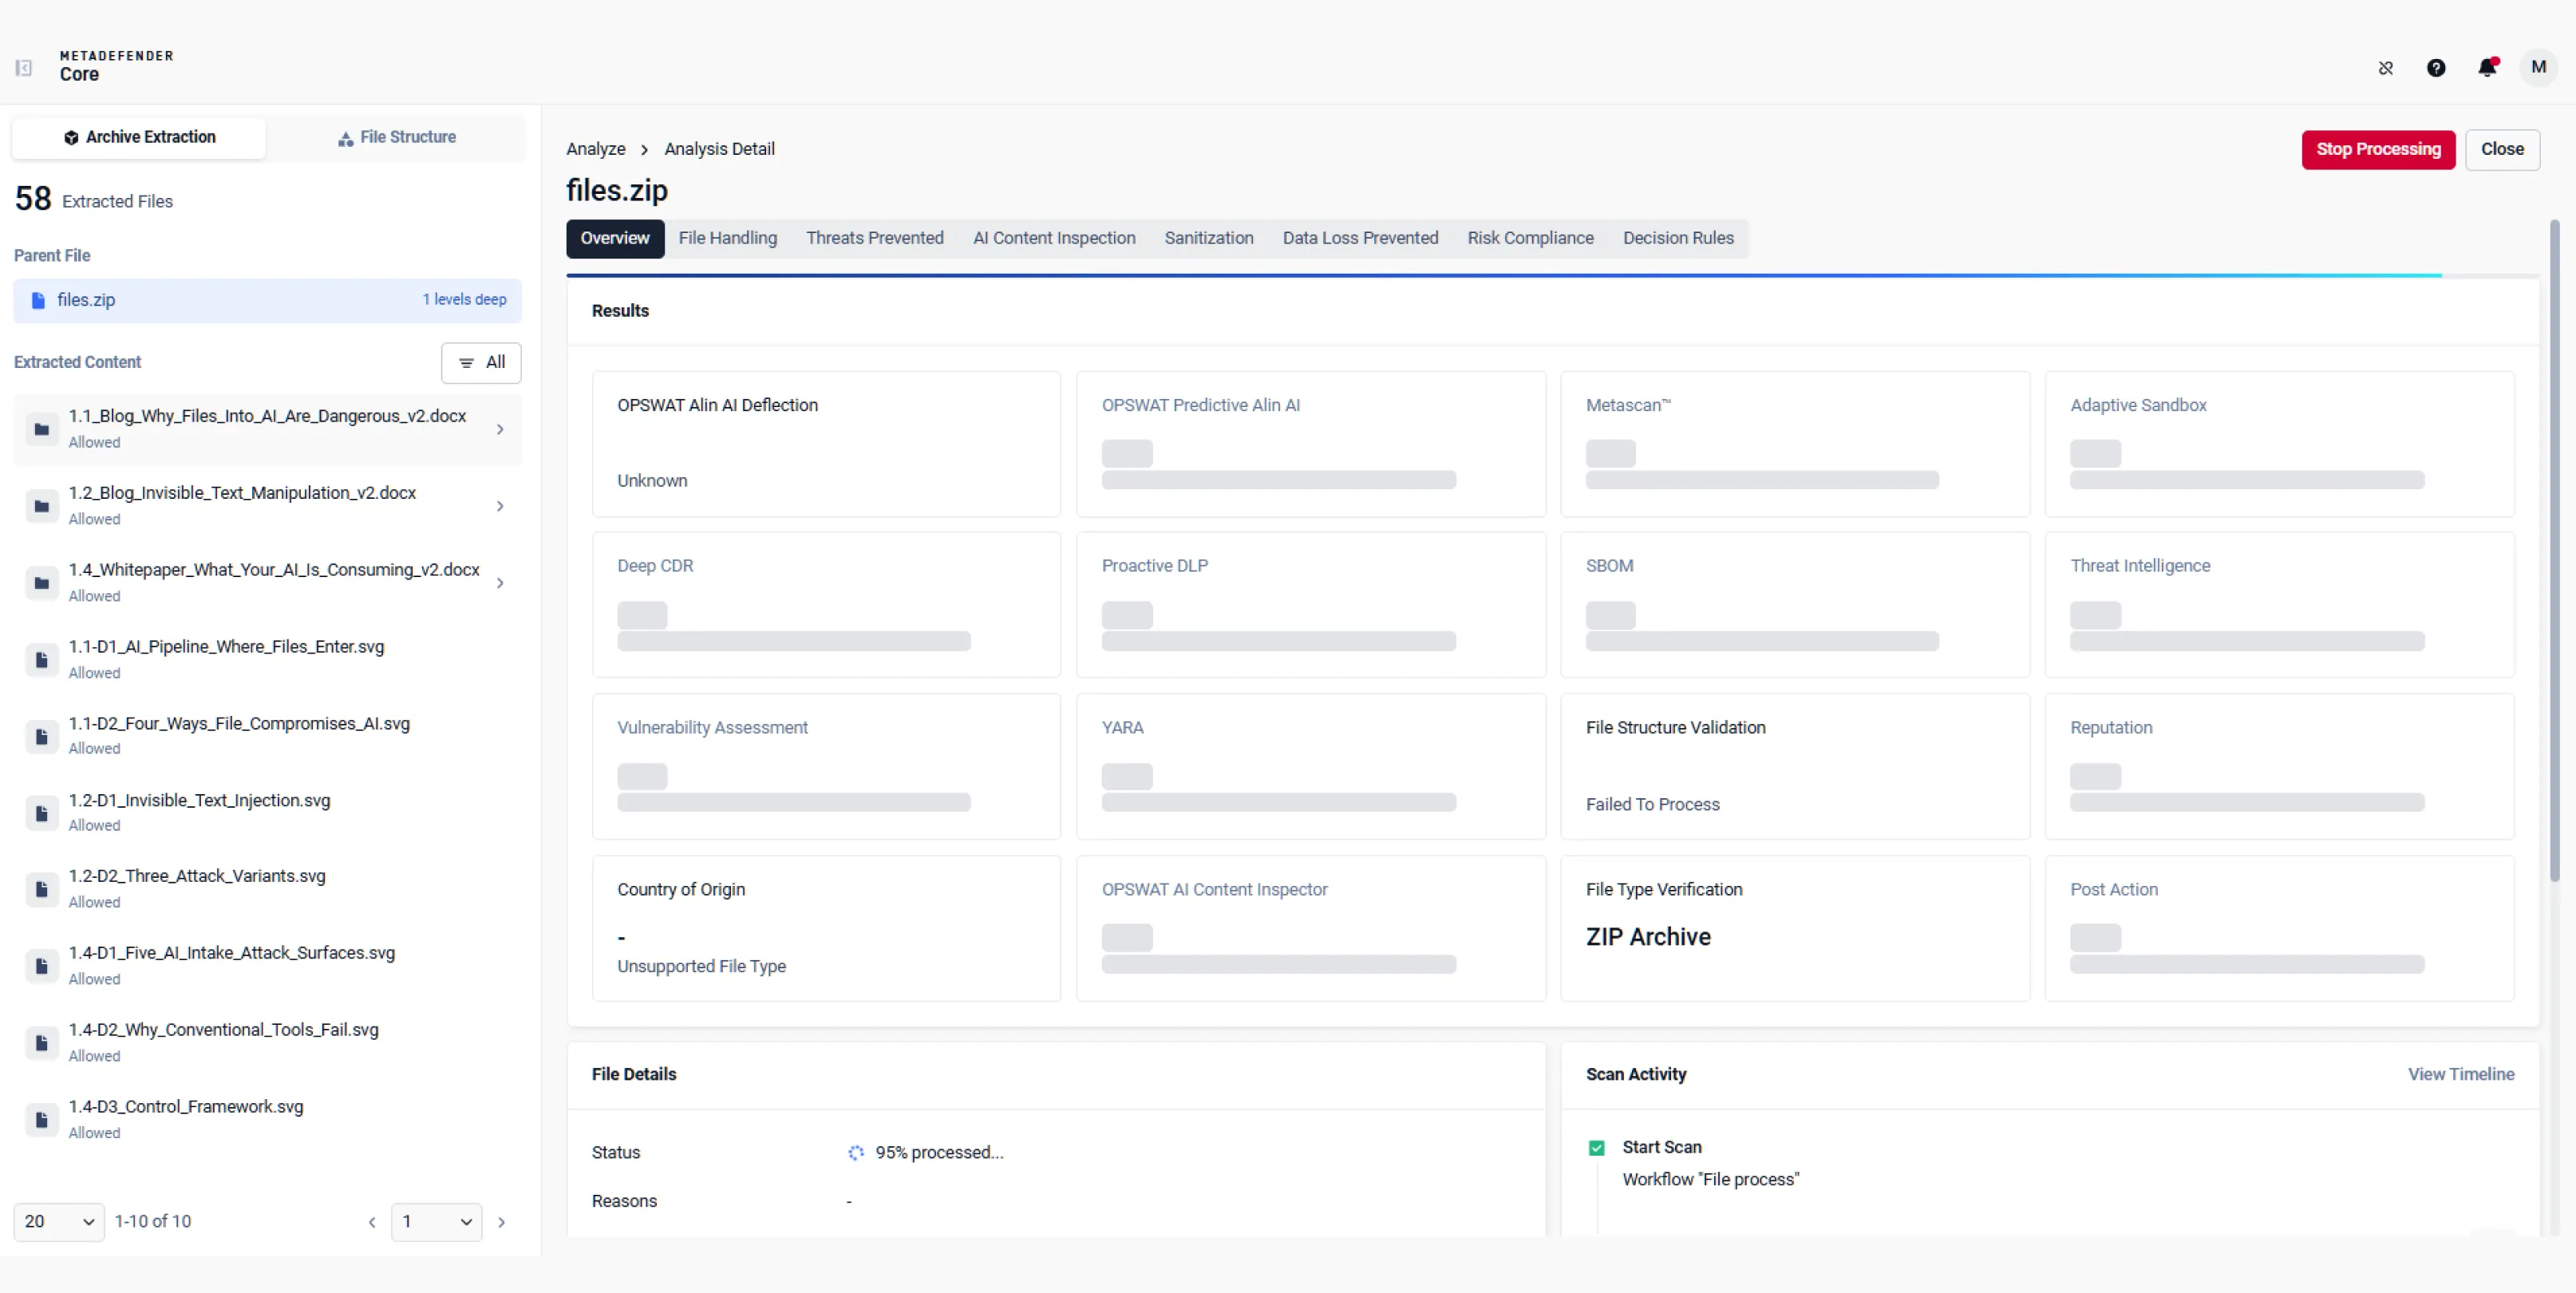
Fișierele sunt verificate de diferite motoare de detectare a programelor malware și de evaluare a riscurilor. Acest proces garantează că niciun conținut potențial dăunător nu poate trece de perimetrul de securitate și ajunge la utilizatorii finali.
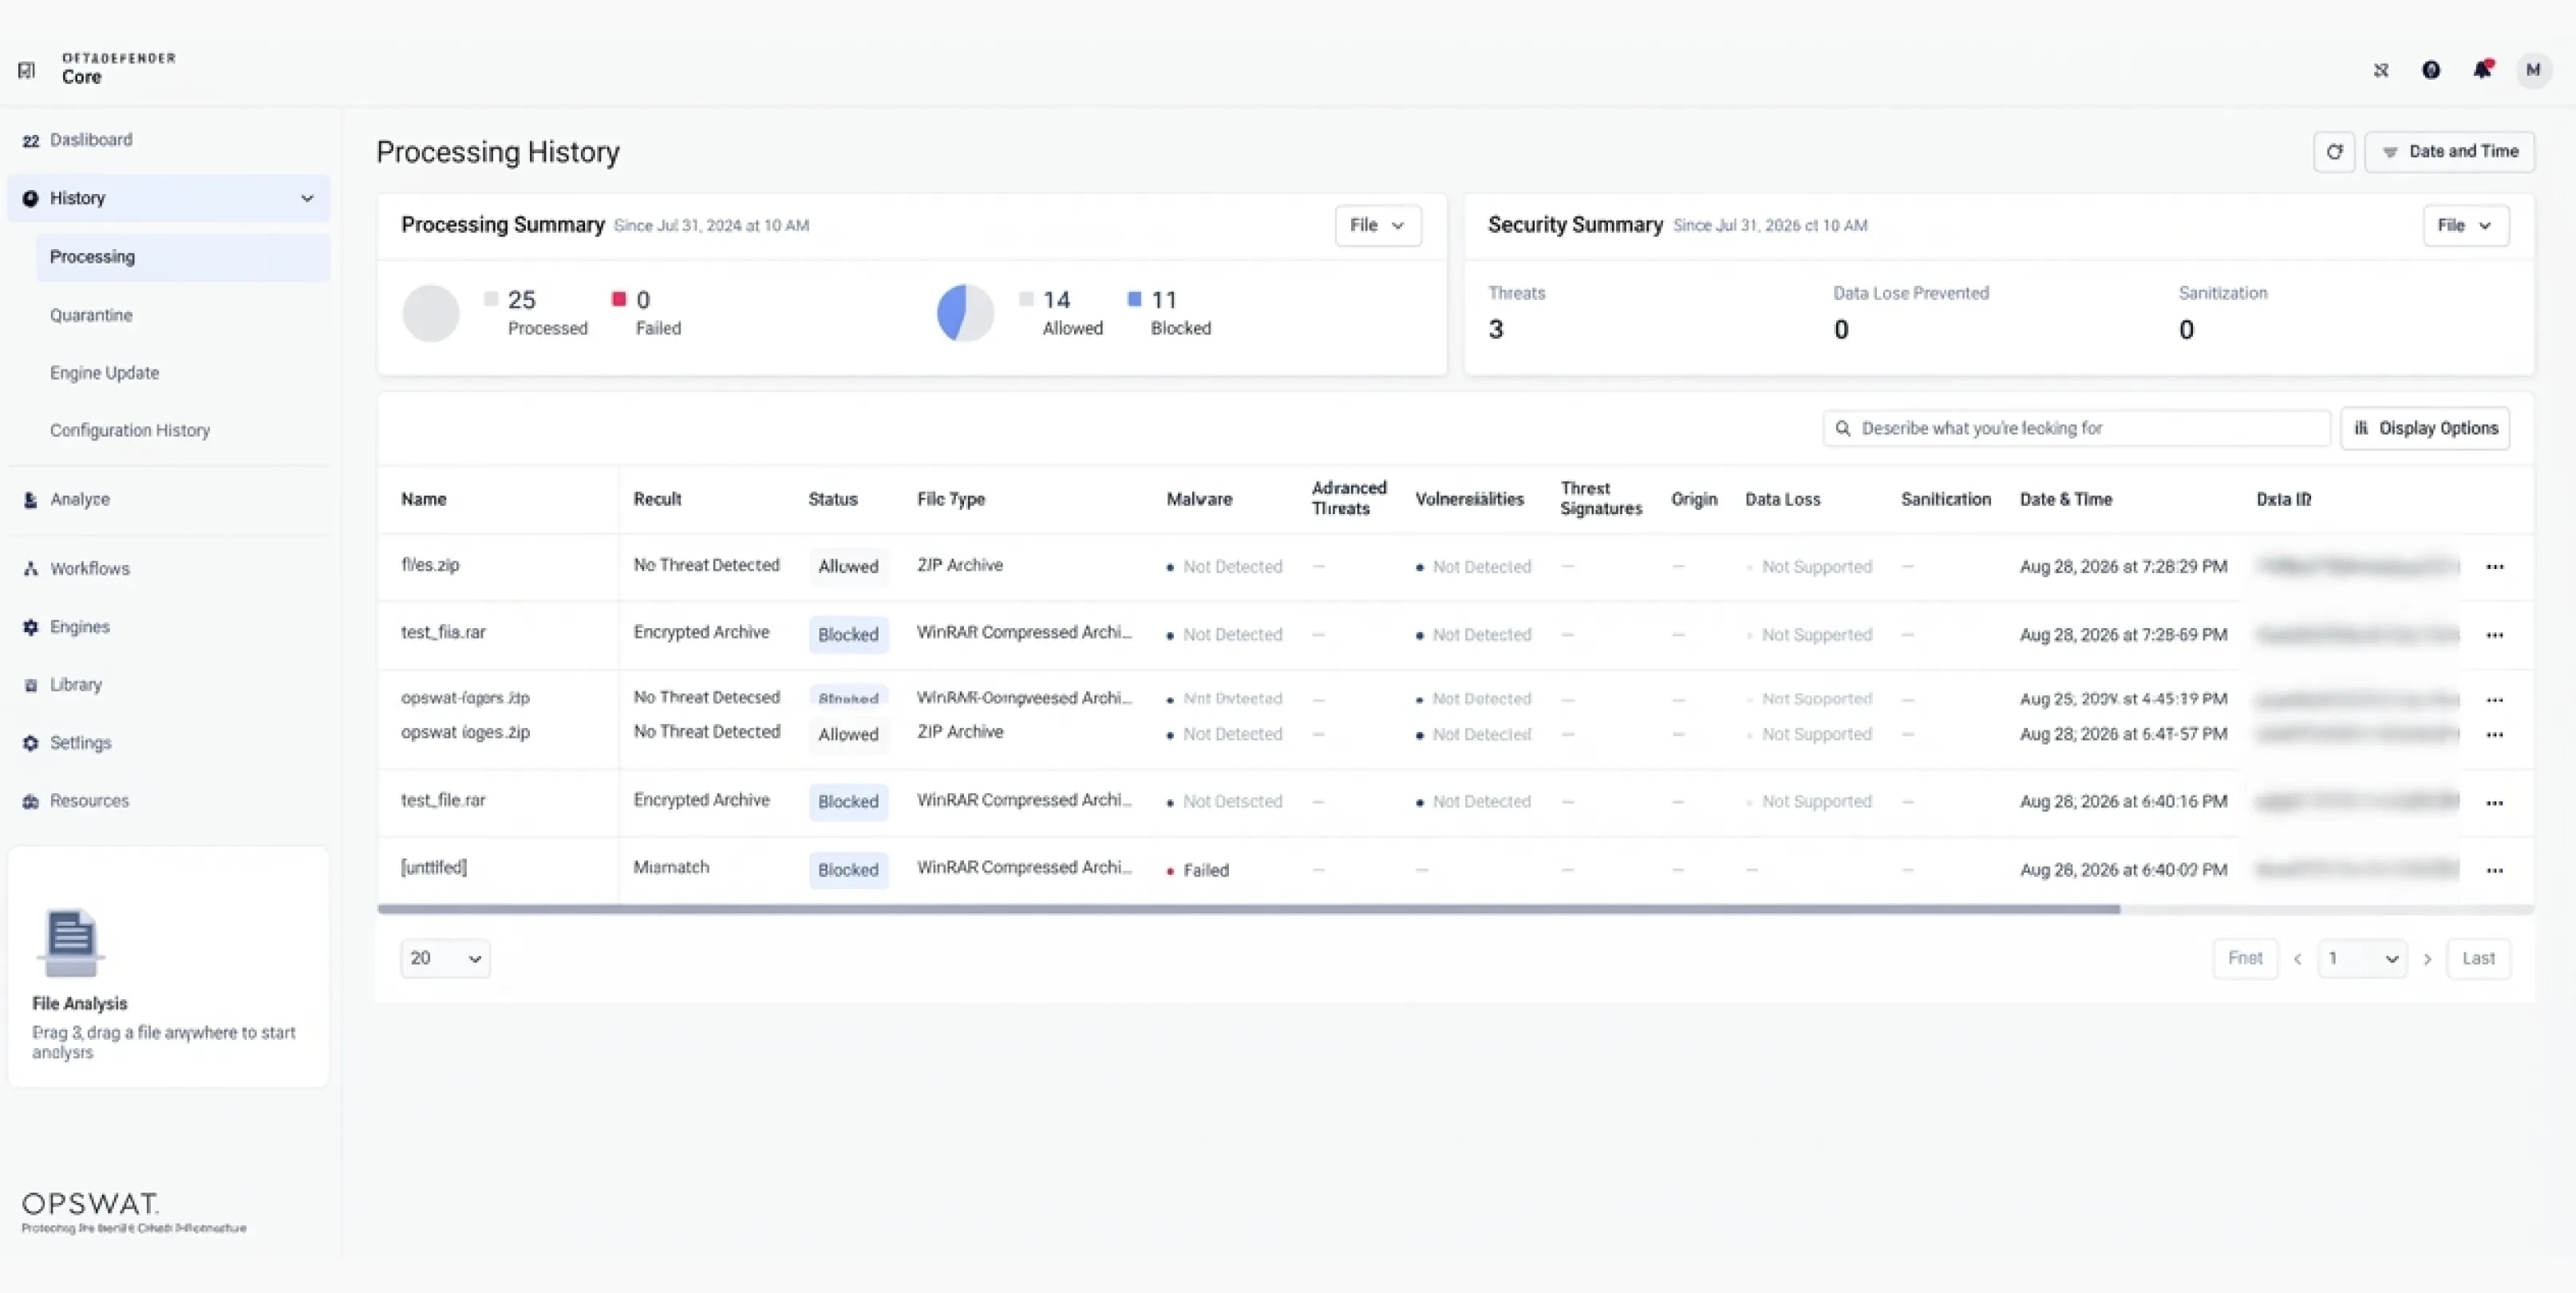
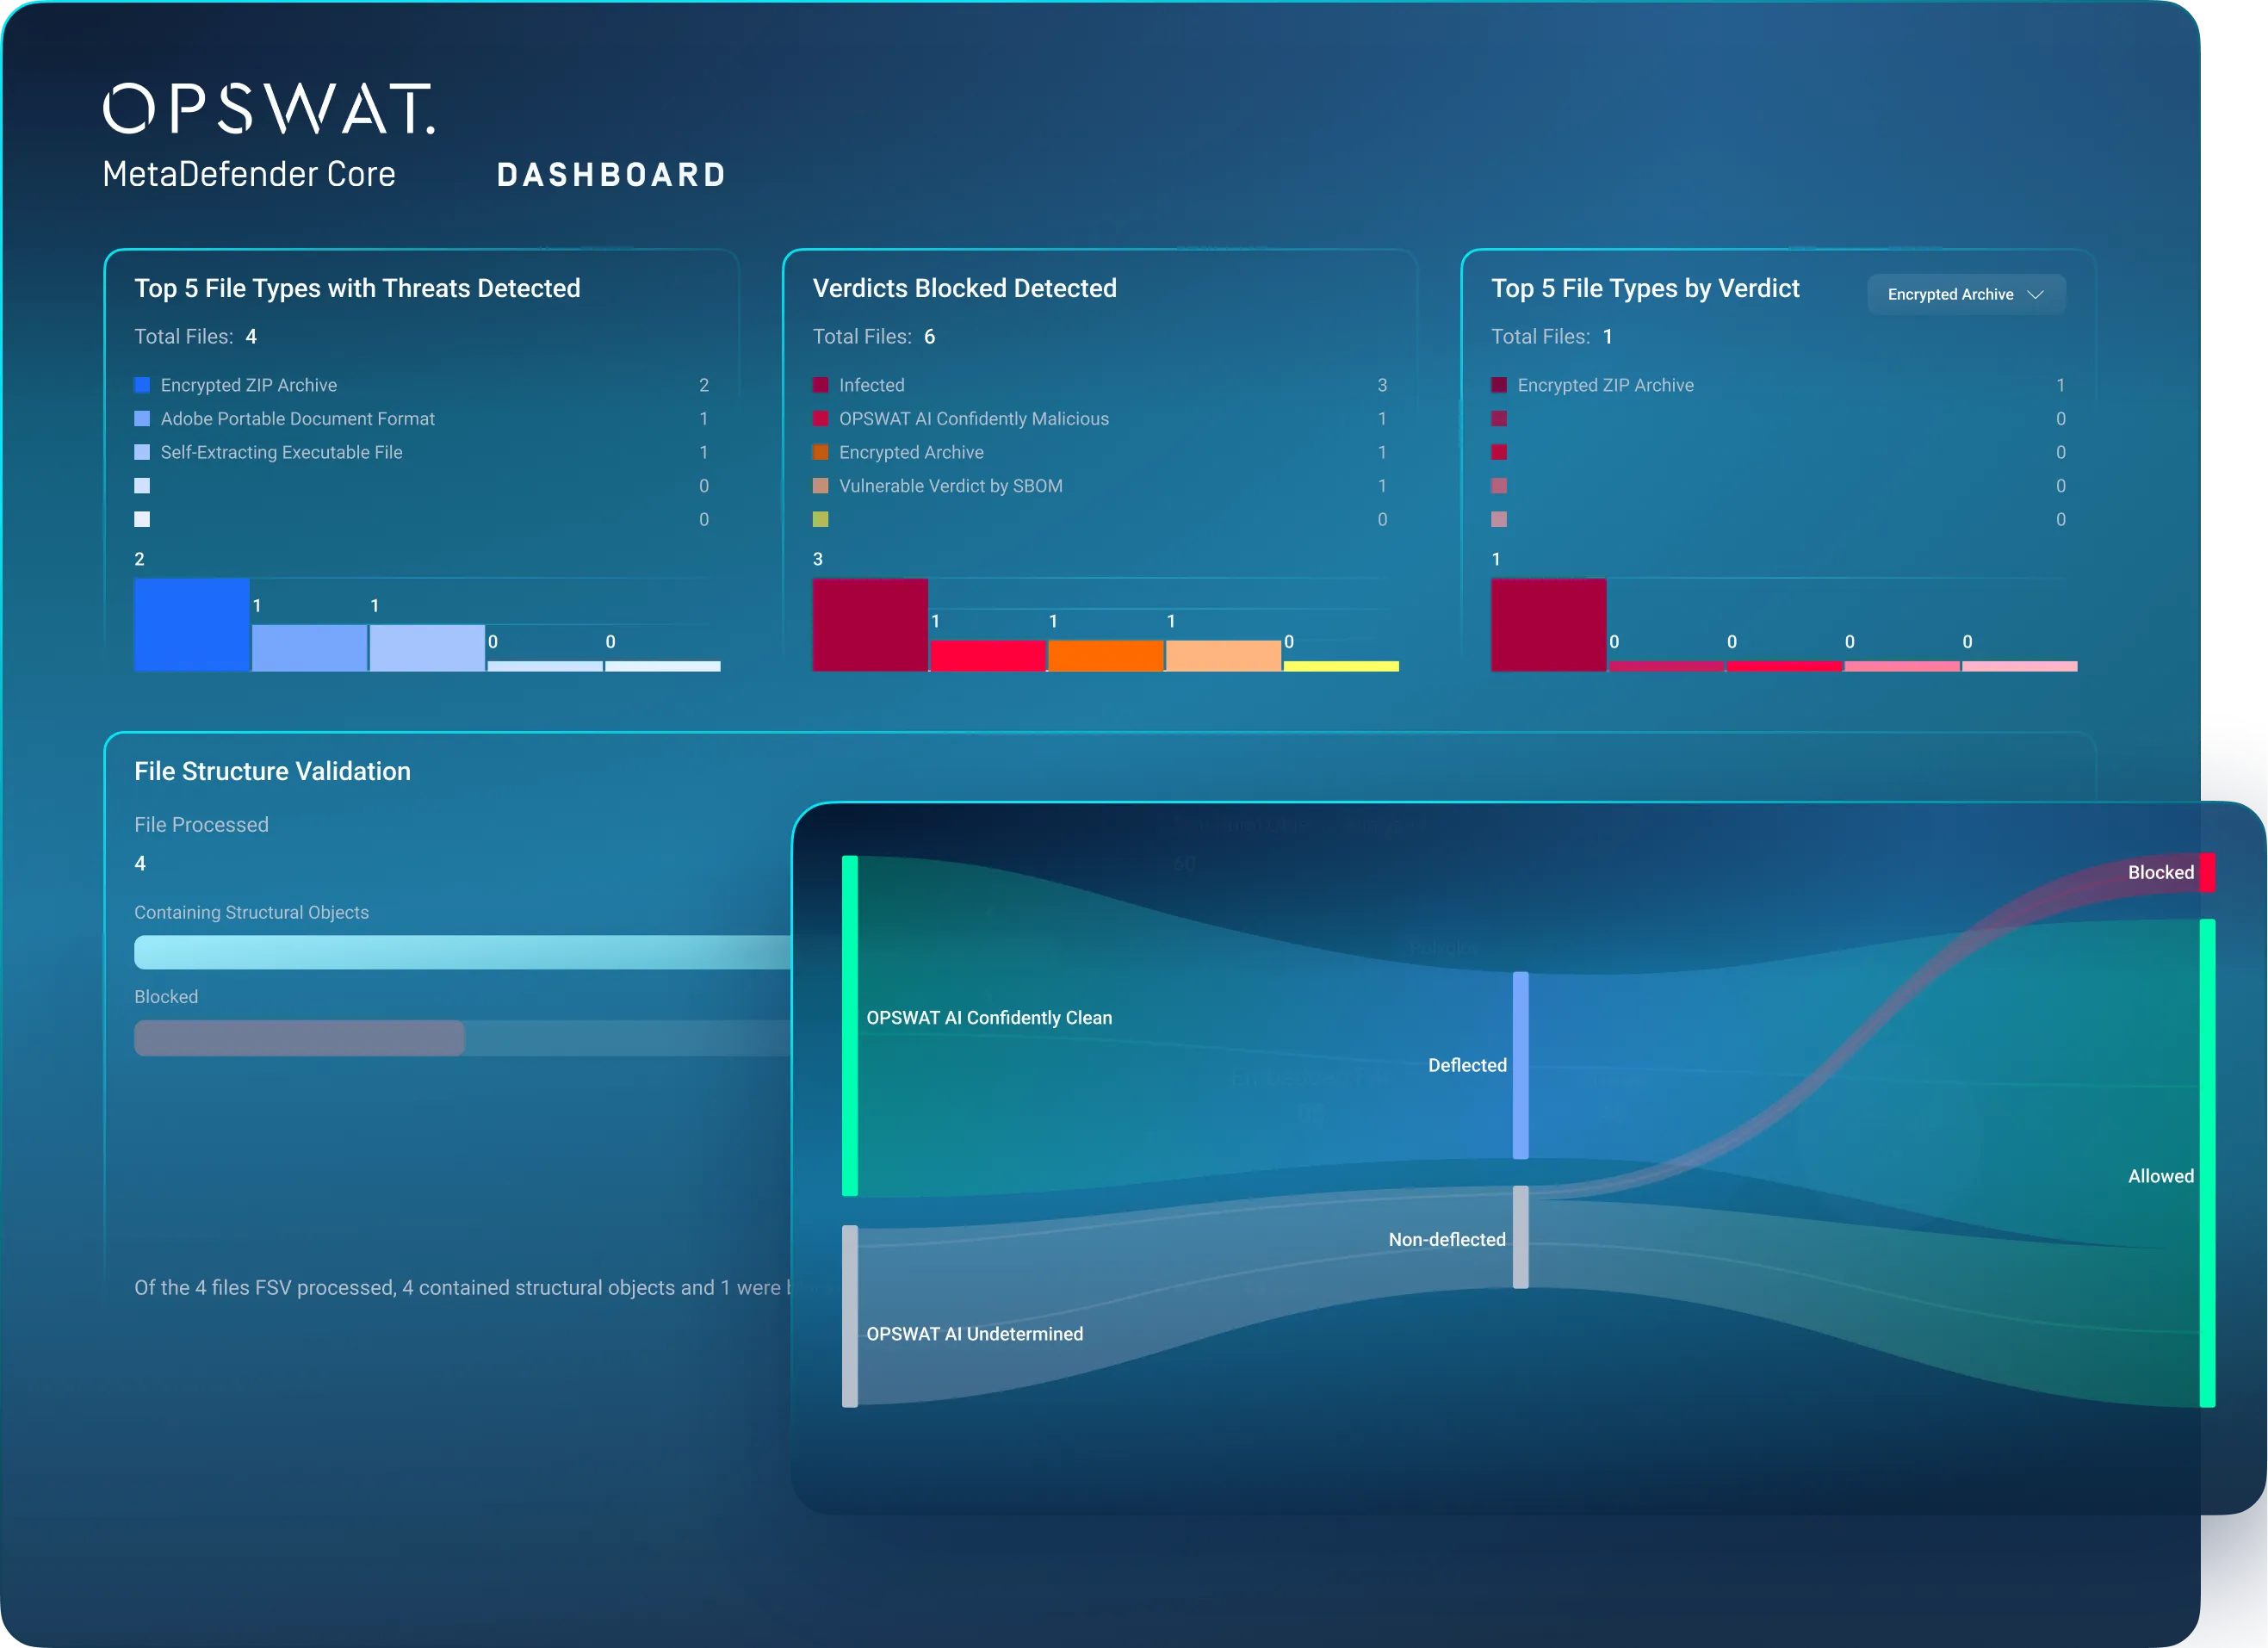
Monitorizați fișierele procesate, permise, blocate și cele pentru care procesarea a eșuat. Căutați și filtrați rezultatele în funcție de tipul fișierului, verdictul privind amenințarea, vulnerabilitatea, curățarea, originea și timpul de procesare.
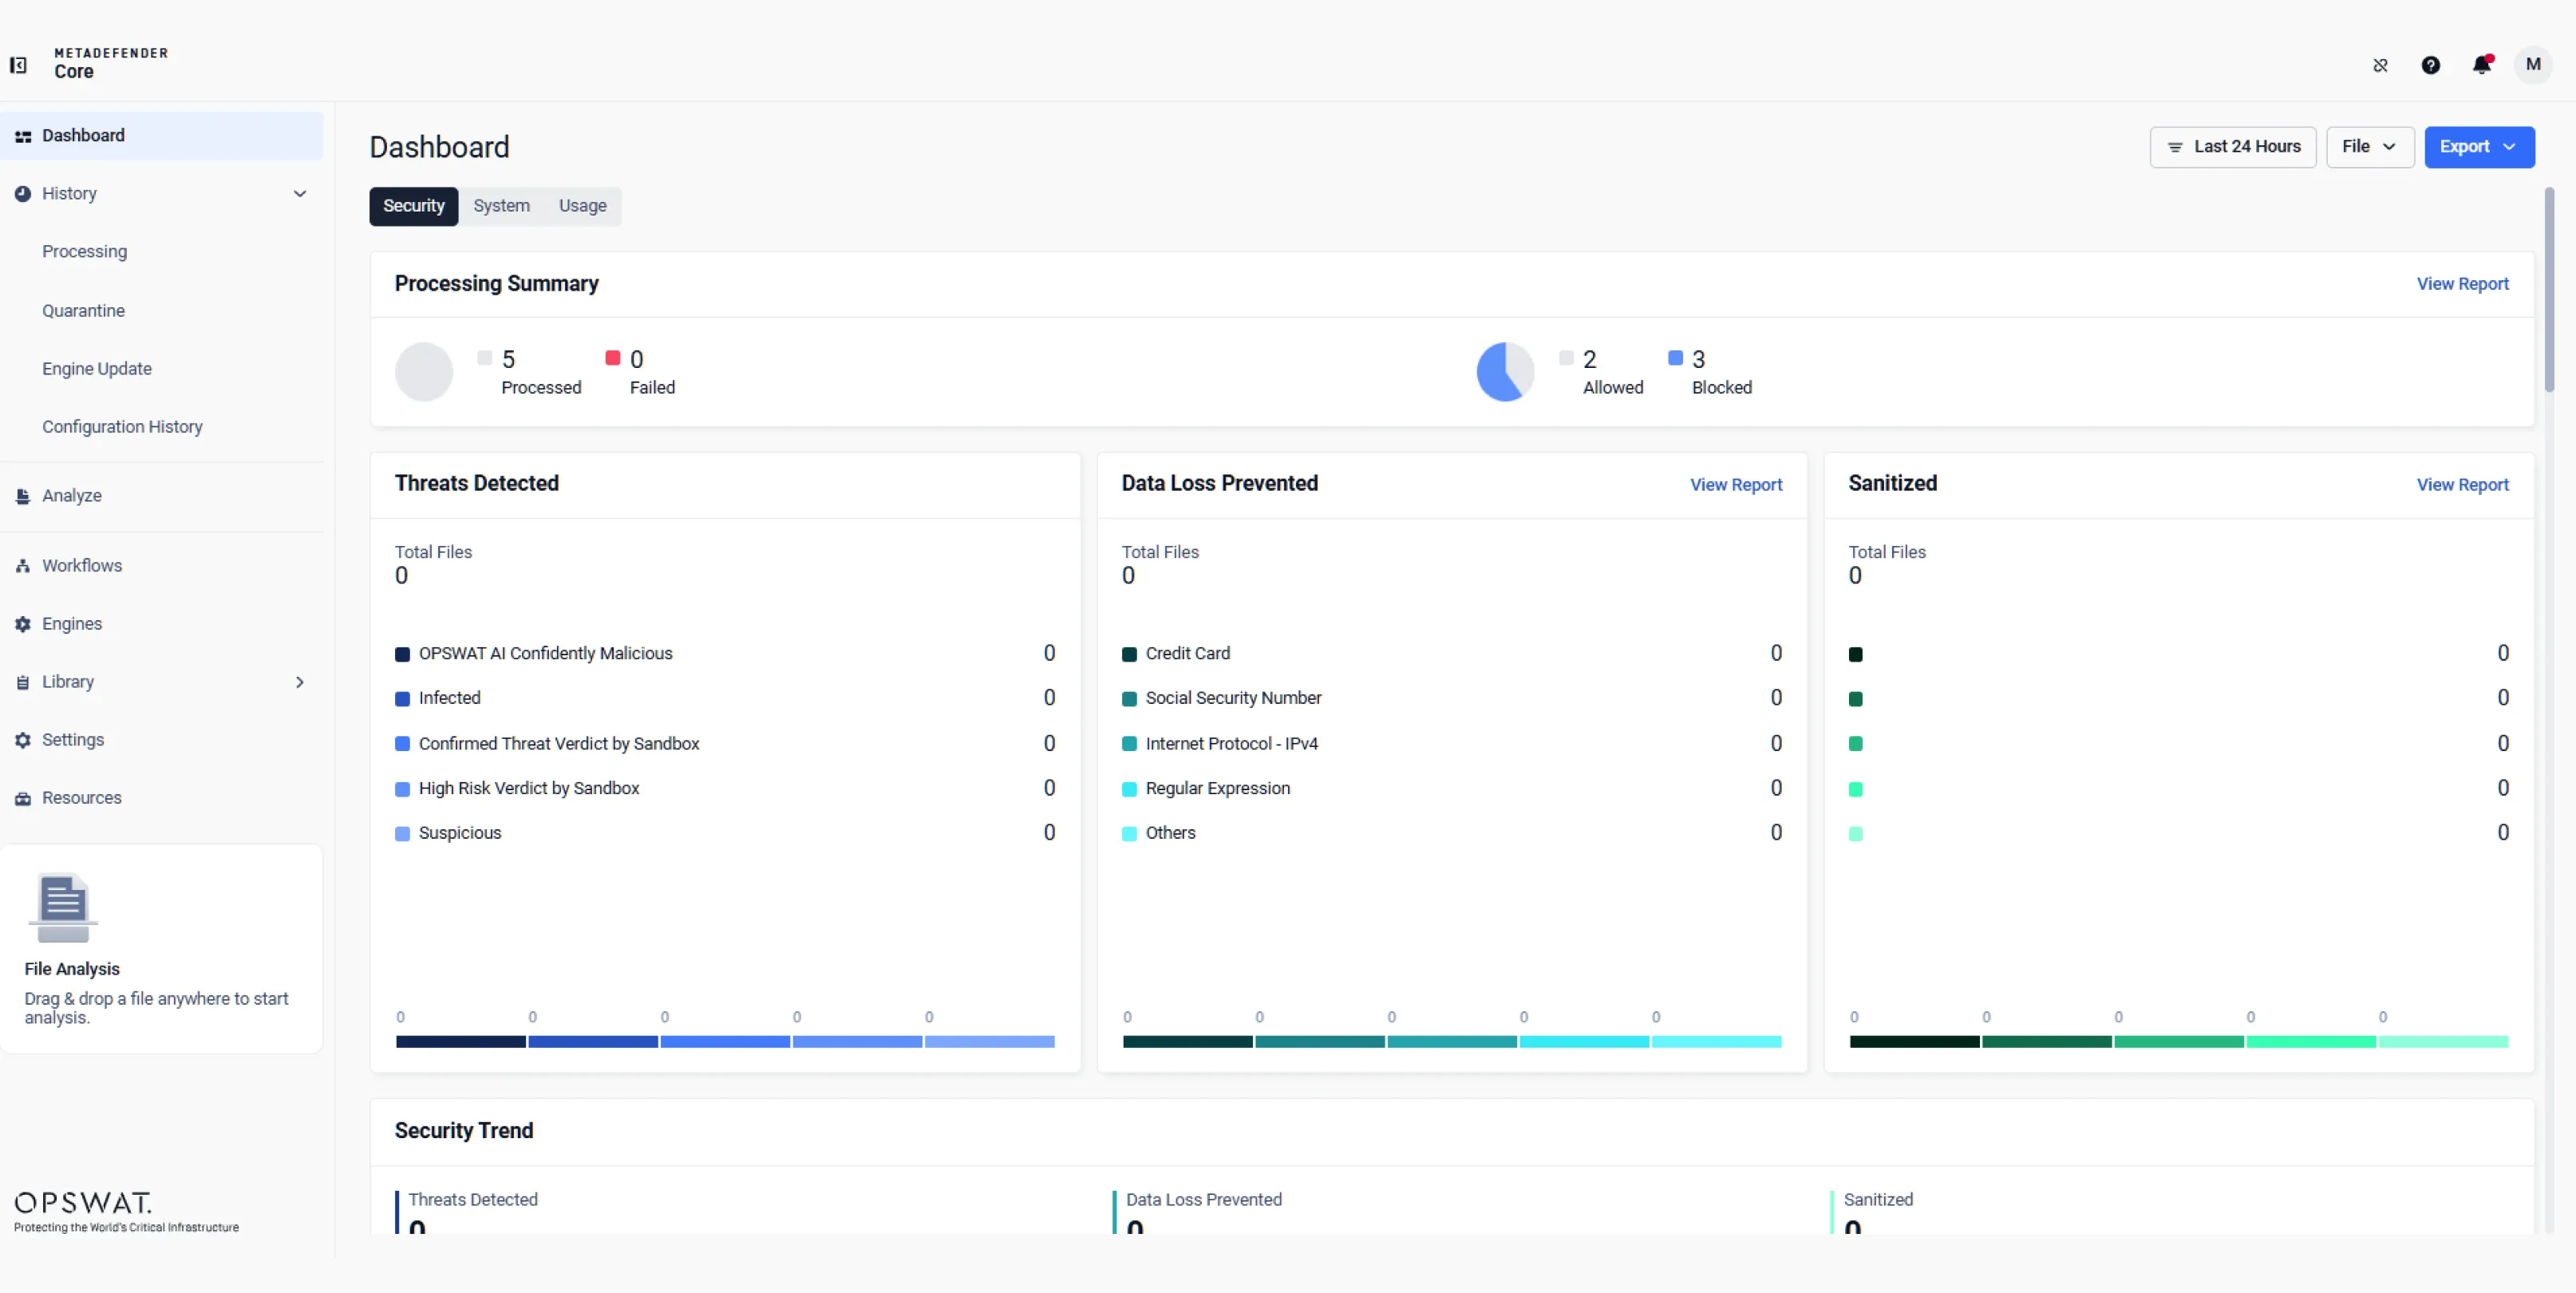
Explorați rapoartele de securitate privind amenințările detectate, pierderile de date prevenite, fișierele curățate, tendințele CVE și țările în care au fost detectate amenințări, precum și informații despre starea sistemului și utilizare. Filtrați după intervalul de timp și tipul de fișier, analizați tendințele și exportați rezultatele.
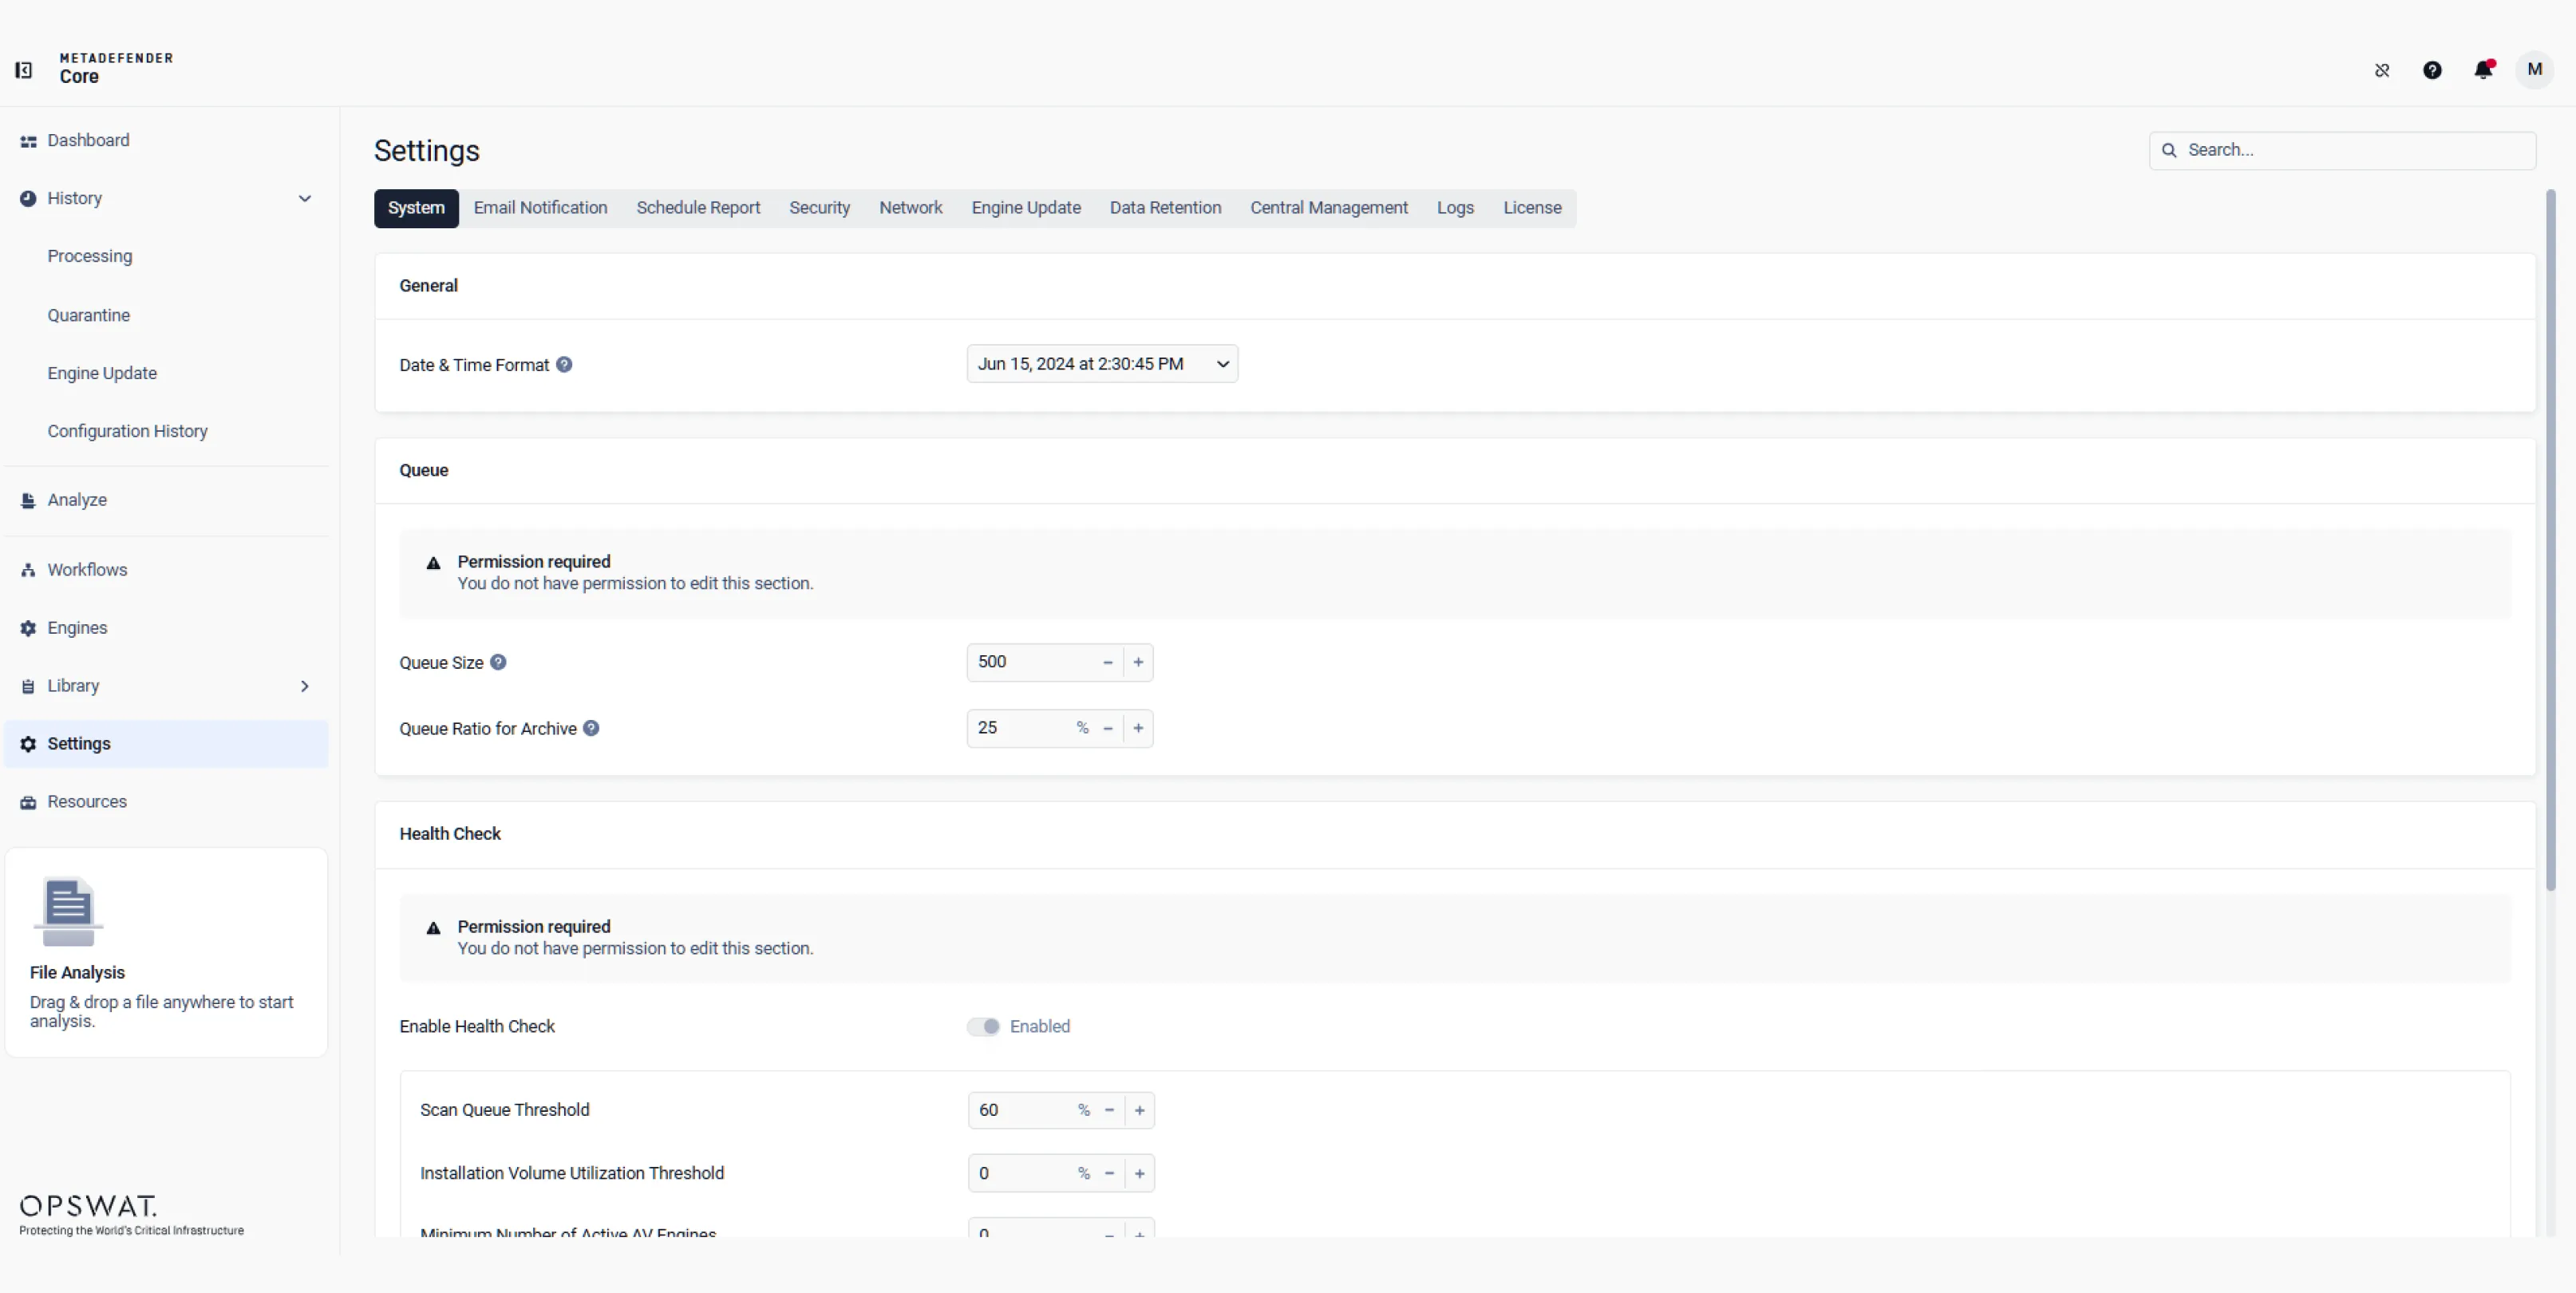
Configurați operațiunile de sistem, notificările prin e-mail, rapoartele programate, securitatea, setările de rețea, actualizările motorului, păstrarea datelor, gestionarea centralizată, jurnalele și licențele. Gestionați capacitatea cozilor de așteptare și pragurile de stare pentru a menține o performanță fiabilă.
 Gestionarea fluxurilor de lucru personalizate
Configurați fluxuri de lucru adaptate cerințelor de securitate, în conformitate cu politicile operaționale ale companiei, pentru e-mail, transferul de fișiere, stocare sau medii personalizate. Stabiliți modul în care fișierele intră în sistem și modul în care sunt procesate.
- Funcționalități bazate pe modulare
Utilizați motoare modulare și stratificate de detectare și prevenire, inclusiv Predictive Alin AI, tehnologia Deep CDR™, Multiscanning, AI Content Inspector, Proactive DLP, Adaptive ,Sandbox și Threat Intelligence, pentru a adapta fluxurile de procesare a fișierelor la nevoile operaționale și la cerințele de securitate ale organizației dumneavoastră.
- Secure Gestionarea și validarea fișierelor
Configurați extragerea arhivelor, comprimarea, detectarea corectă a tipurilor de fișiere și validarea structurii fișierelor pentru a vă asigura că fișierele sunt identificate, dezarhivate, procesate și verificate corect înainte de analiza ulterioară.
- Prevenirea amenințărilor pe mai multe niveluri și detectarea bazată pe inteligență artificială
Combinați Metascan, Predictive Alin AI, Threat Intelligence, Adaptive Sandbox și Alin AI Deflection pentru a identifica amenințările cunoscute, necunoscute și generate de IA prin scanare cu mai multe motoare, informații privind reputația, analiza comportamentală și rutare inteligentă.
- Conținut generat de IA și detectarea fraudelor
Configurați AI Content Inspector pentru a analiza textul și imaginile, a identifica conținutul generat de IA și a detecta posibile fraude. Folosiți concluziile sale pentru a evalua riscul înainte ca fișierele să intre în fluxurile de lucru critice.
- Detectarea vulnerabilităților de tip „zero-day” prin curățarea aprofundată a fișierelor
Configurați tehnologia Deep CDR™ pentru a curăța fișierele prin eliminarea conținutului potențial dăunător și prin reconstituirea unor versiuni sigure și utilizabile, păstrând în același timp funcționalitățile esențiale pentru activitatea companiei, înainte ca fișierele să intre în fluxurile de lucru ulterioare.
- Protecția datelor sensibile
Utilizați clasificarea și detectarea tiparelor bazate pe inteligență artificială pentru a identifica și a proteja datele sensibile. Configurați reguli pentru a monitoriza mișcarea fișierelor, a reduce riscurile interne și a cenzura, bloca sau genera alerte în conformitate cu politica stabilită.
- Generarea SBOM și evaluarea vulnerabilităților
Analizați fișierele, programele de instalare și fișierele executabile pentru a genera o listă SBOM cu componentele, versiunile, licențele și dependențele. Identificați vulnerabilitățile cunoscute și aplicați politici bazate pe riscuri înainte ca software-ul să fie introdus în medii critice.
- Reguli de decizie și aplicarea politicilor
Configurați regulile YARA, țara de origine, reputația, lista de blocare, lista de permisiuni și acțiunile ulterioare pentru a evalua contextul fișierelor și rezultatele scanării, apoi permiteți, blocați sau redirecționați automat fișierele în conformitate cu politica.
- Încărcarea fișierelor pentru scanare
Selectați sau încărcați un fișier, alegeți fluxul de lucru dorit și introduceți o parolă, dacă este necesar. Faceți clic pe „Procesare” pentru a începe scanarea fișierului cu ajutorul motoarelor de securitate configurate.
- Scanare simultană cu mai multe motoare
Fișierele sunt verificate de diferite motoare de detectare a programelor malware și de evaluare a riscurilor. Acest proces garantează că niciun conținut potențial dăunător nu poate trece de perimetrul de securitate și ajunge la utilizatorii finali.
- Istoricul prelucrării și rezultatele în materie de securitate
Monitorizați fișierele procesate, permise, blocate și cele pentru care procesarea a eșuat. Căutați și filtrați rezultatele în funcție de tipul fișierului, verdictul privind amenințarea, vulnerabilitatea, curățarea, originea și timpul de procesare.
- Rapoarte de securitate și analize de tendințe
Explorați rapoartele de securitate privind amenințările detectate, pierderile de date prevenite, fișierele curățate, tendințele CVE și țările în care au fost detectate amenințări, precum și informații despre starea sistemului și utilizare. Filtrați după intervalul de timp și tipul de fișier, analizați tendințele și exportați rezultatele.
- Configurarea și administrarea sistemului
Configurați operațiunile de sistem, notificările prin e-mail, rapoartele programate, securitatea, setările de rețea, actualizările motorului, păstrarea datelor, gestionarea centralizată, jurnalele și licențele. Gestionați capacitatea cozilor de așteptare și pragurile de stare pentru a menține o performanță fiabilă.
Motoare bazate pe inteligență artificială
100% protecție
Tehnologia Deep CDR™ împotriva atacurilor de tip „zero-day” și a programelor malware asistate de IA
Încredere de către
2,100+
Organizații d
, la nivel mondial
99%+
Precizia detectării programelor malware în peste 30 de motoare anti-malware
Peste 200 de tipuri de fișiere și peste 30 de formate de arhivă d
Lider de piață #1
Încredere deplină în fișiere cu MetaDefender Core™
Securitatea încărcării fișierelor
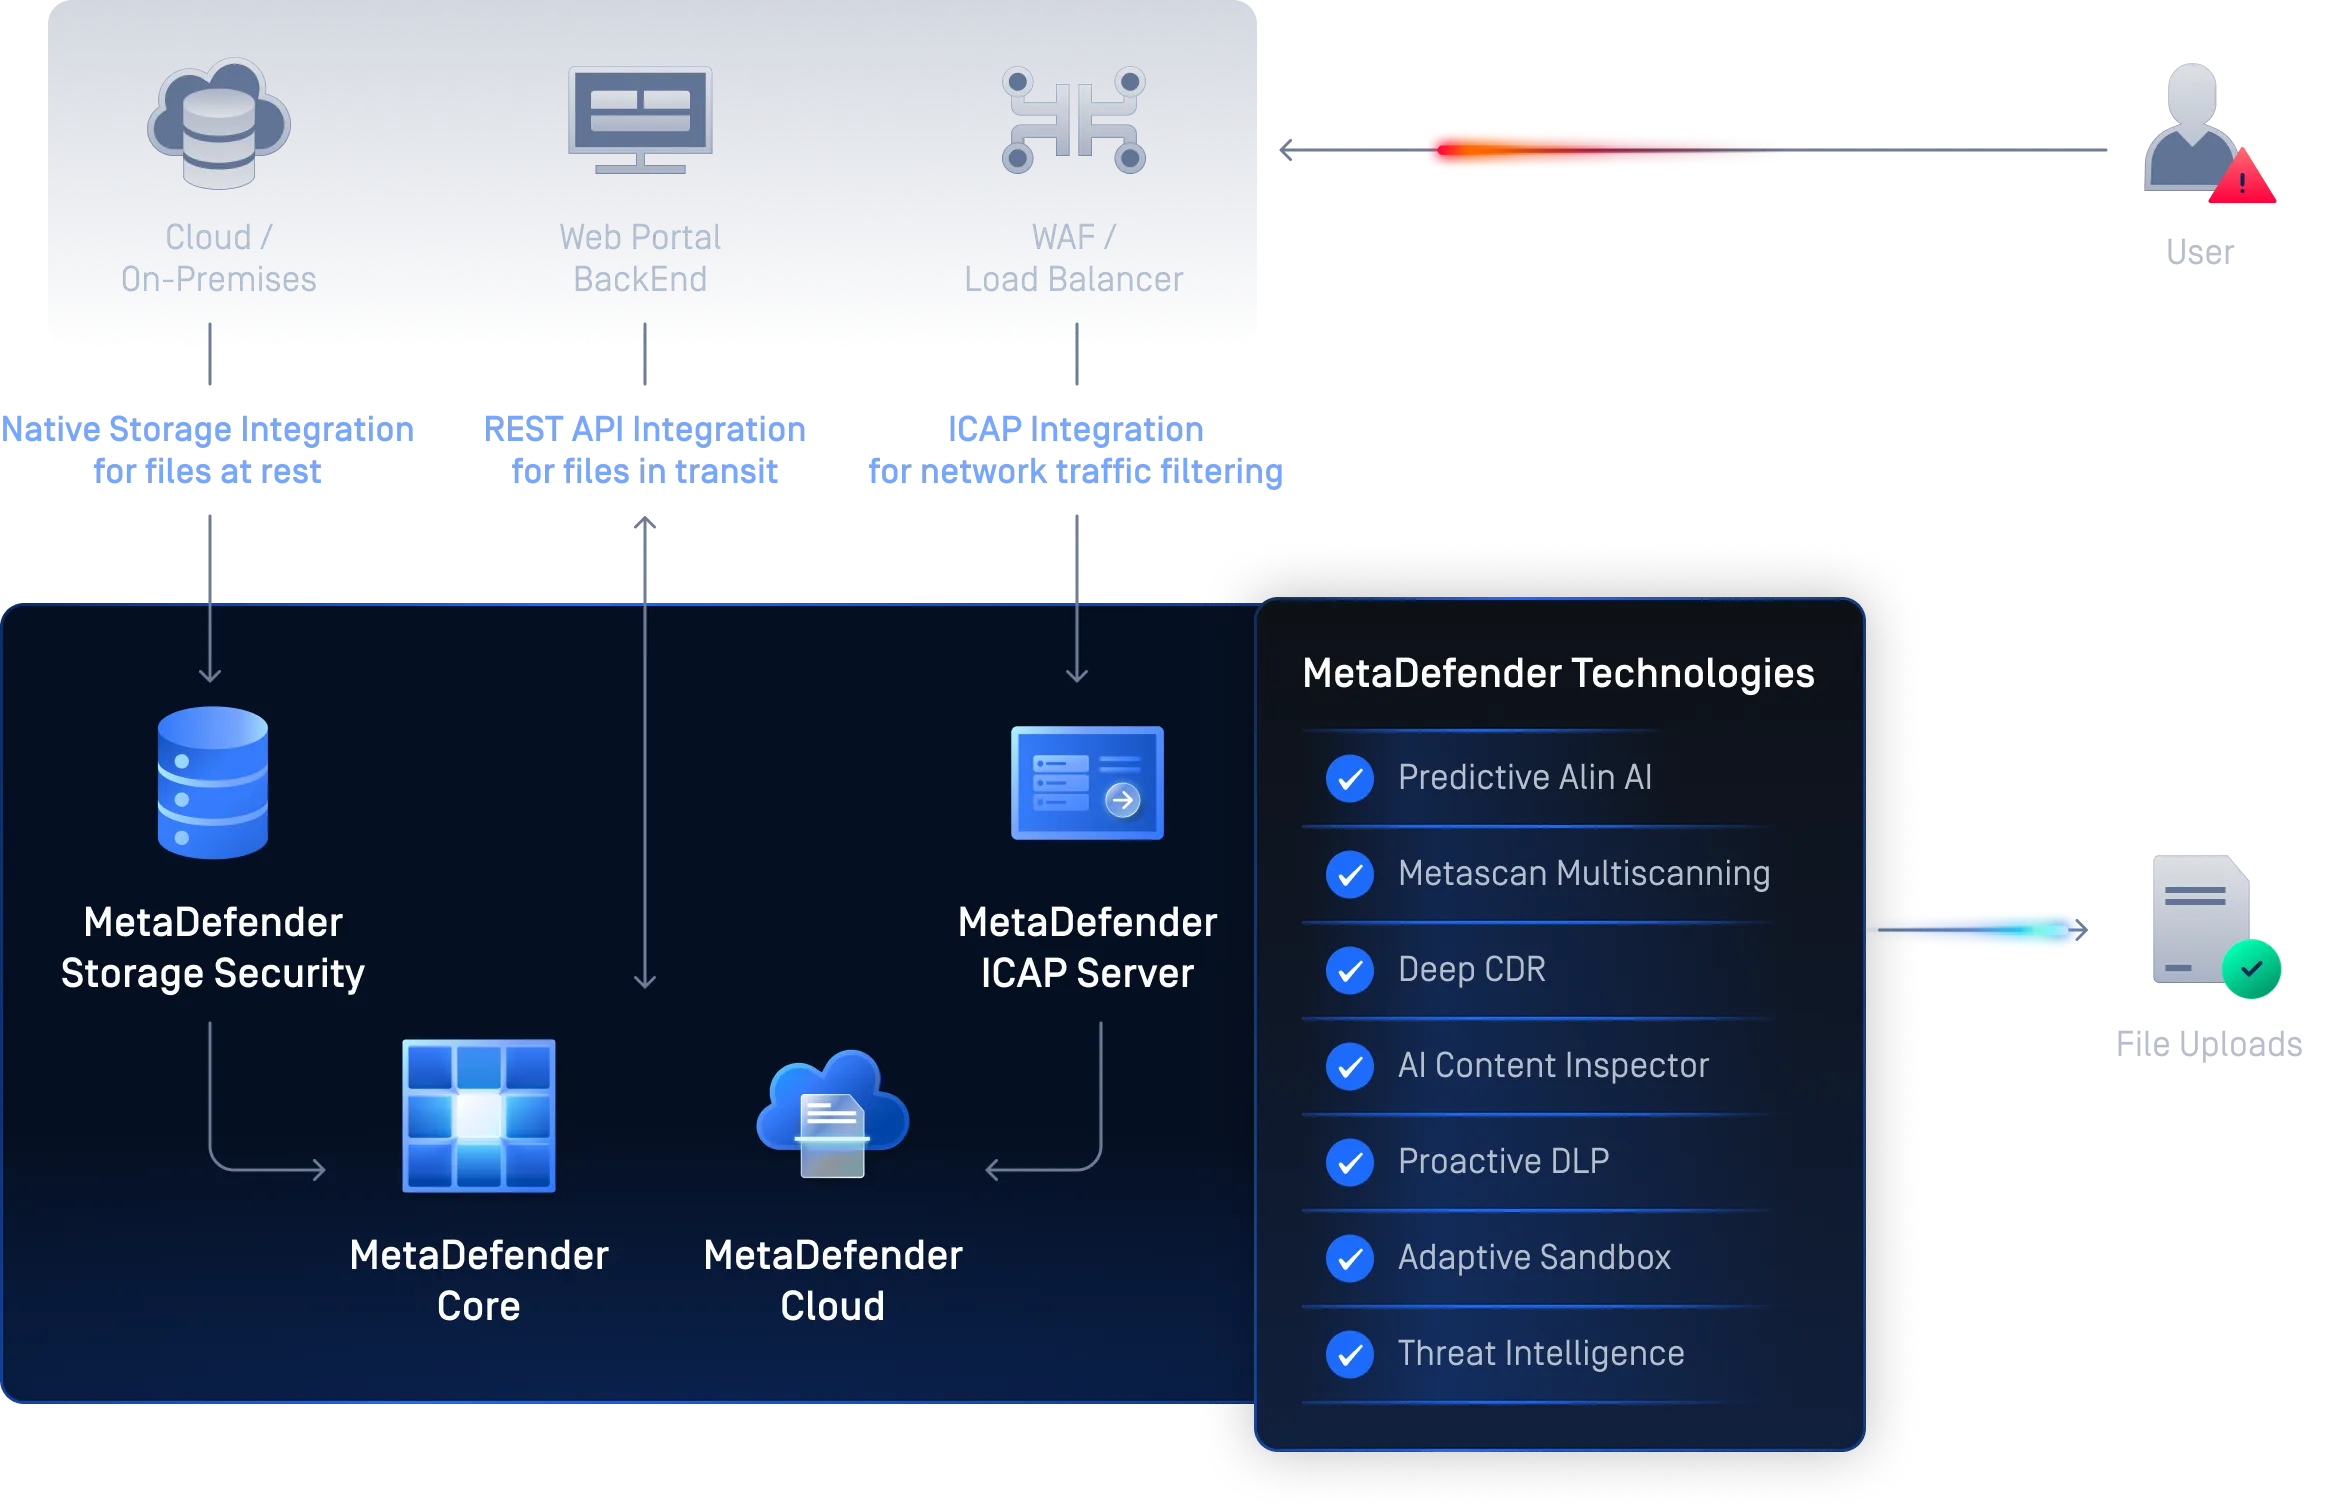
MetaDefender Core portalurile și aplicațiile publice împotriva amenințărilor provenite din fișiere, curățând fiecare fișier încărcat cu ajutorul tehnologiei Deep CDR™ și scanându-l în paralel cu peste 30 de motoare anti-malware. Aplicația aplică principiile „zero-trust” la nivel de perimetru, detectează tipurile de fișiere falsificate și inspectează arhivele criptate pentru a preveni atacurile de tip ransomware și scurgerile de date, fără a afecta experiența utilizatorului.
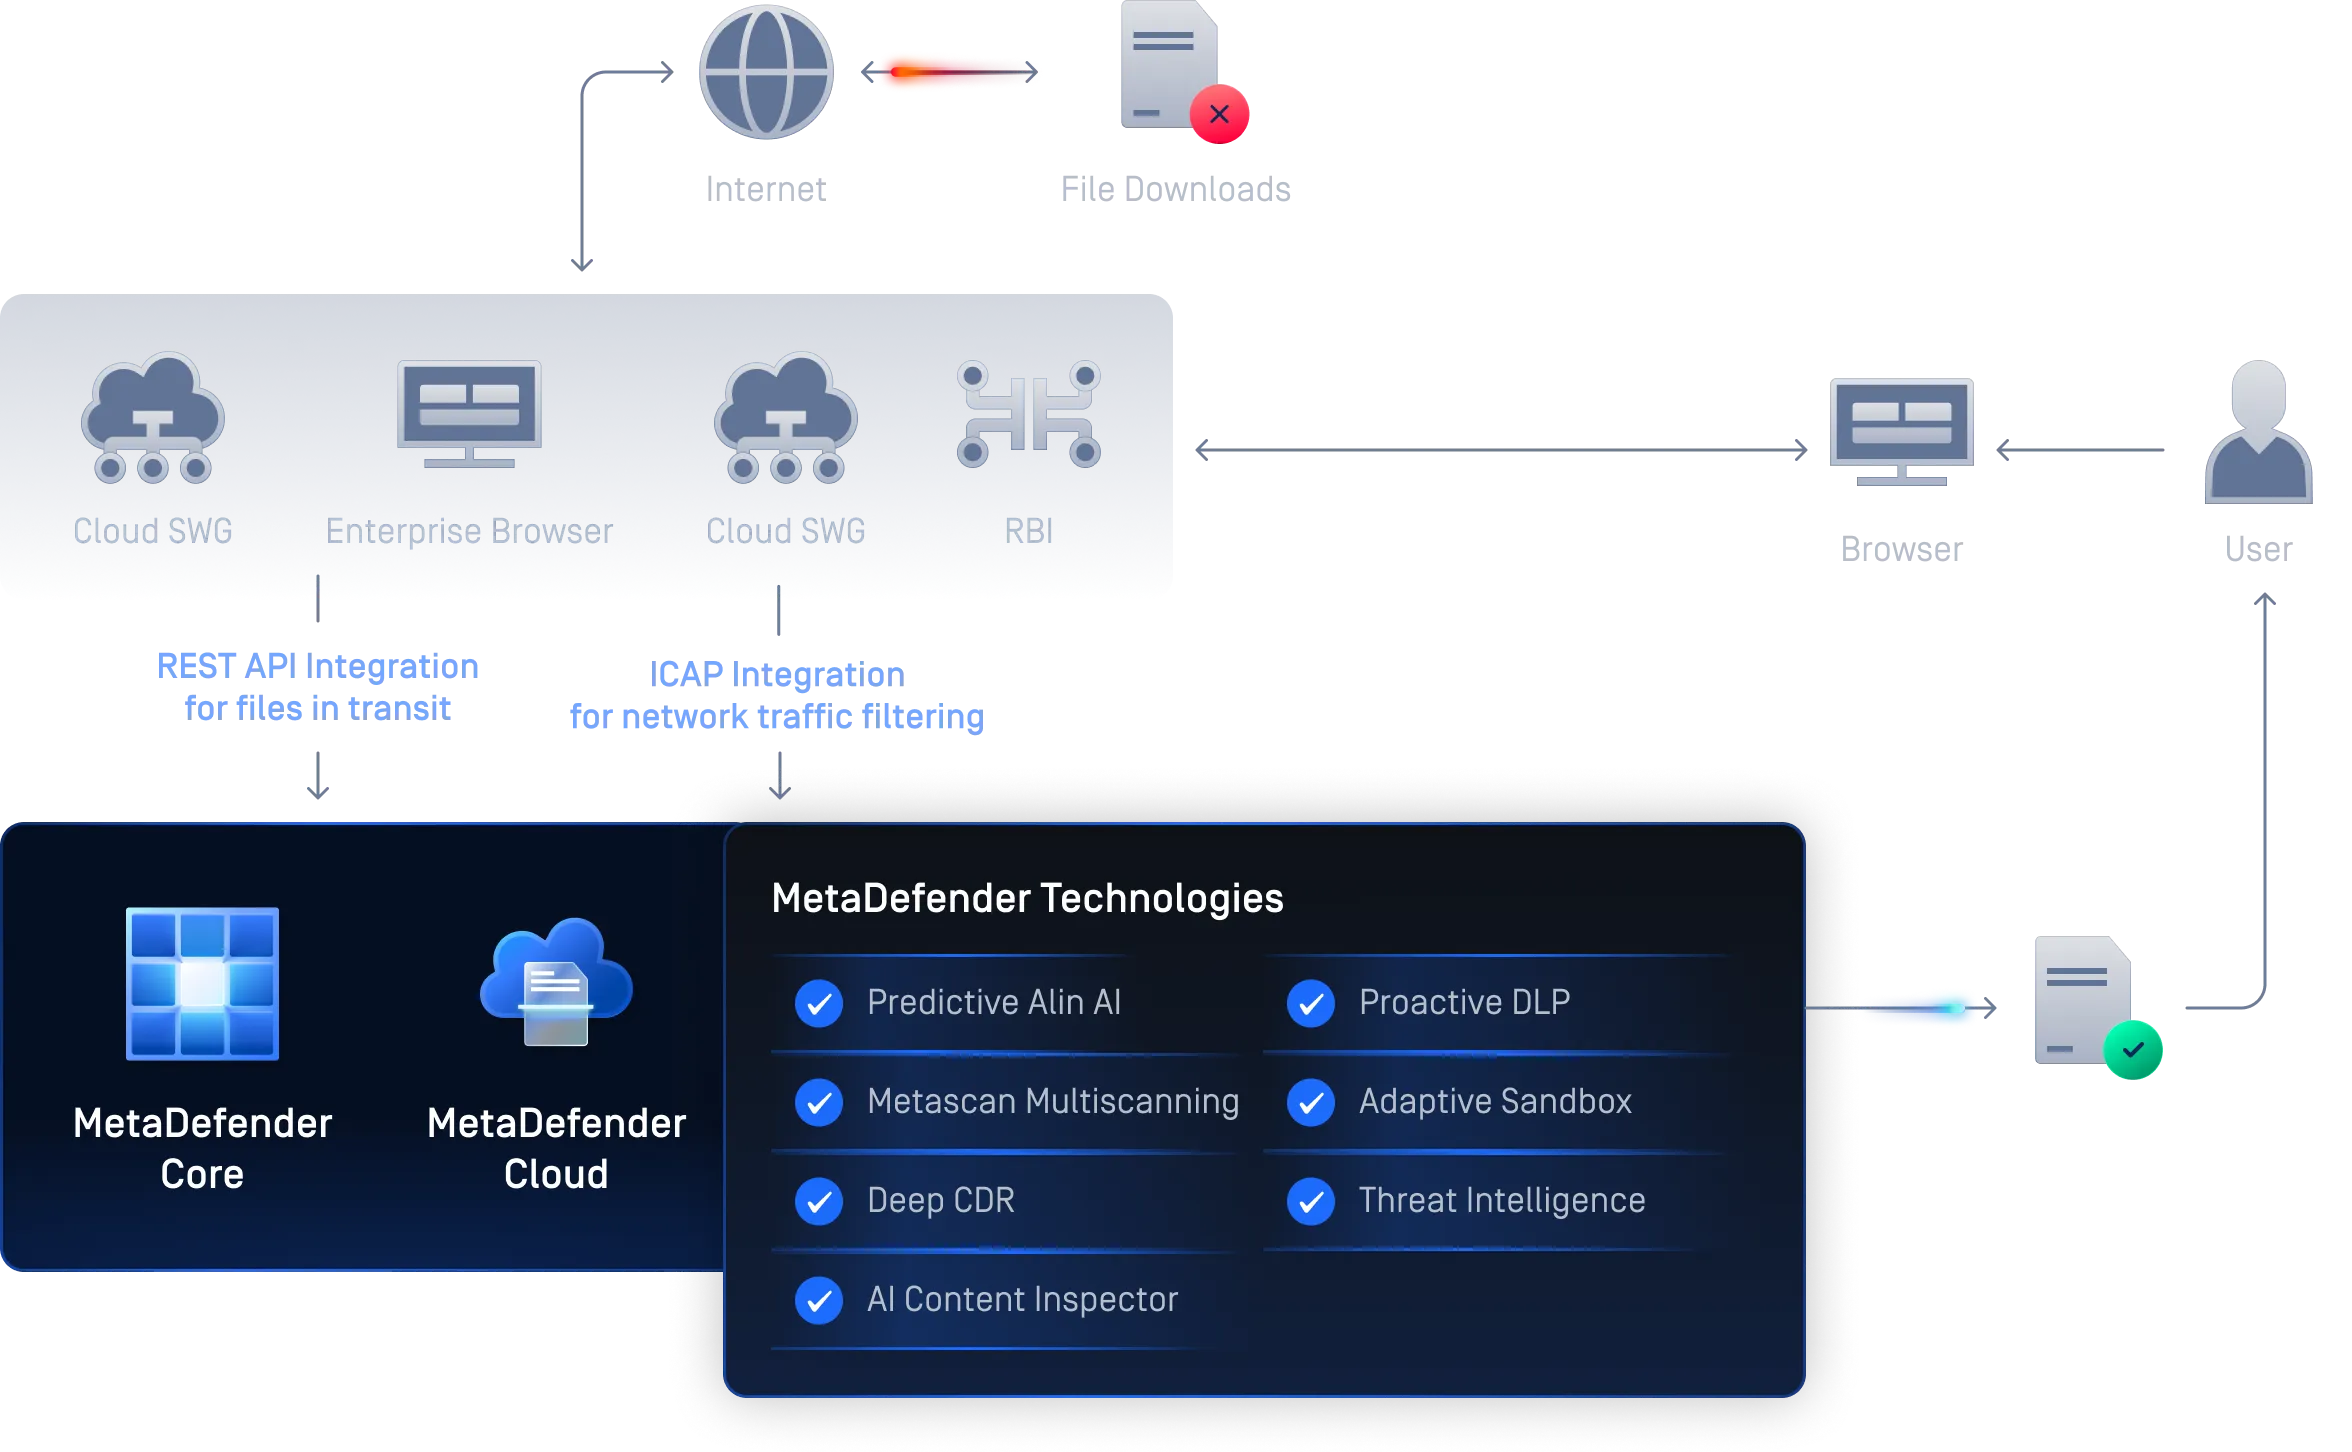
Securitatea descărcării fișierelor
MetaDefender Core fișierele descărcate sunt lipsite de potențial malware în toate browserele și pe toate gateway-urile web securizate, prin aplicarea unei curățări aprofundate a fișierelor și a unei scanări anti-malware cu mai multe motoare înainte de execuție. Acesta blochează amenințările camuflate sau evazive pe care filtrele standard nu le detectează, menține productivitatea și oferă o vizibilitate completă a auditului în scopul asigurării conformității și al investigațiilor.
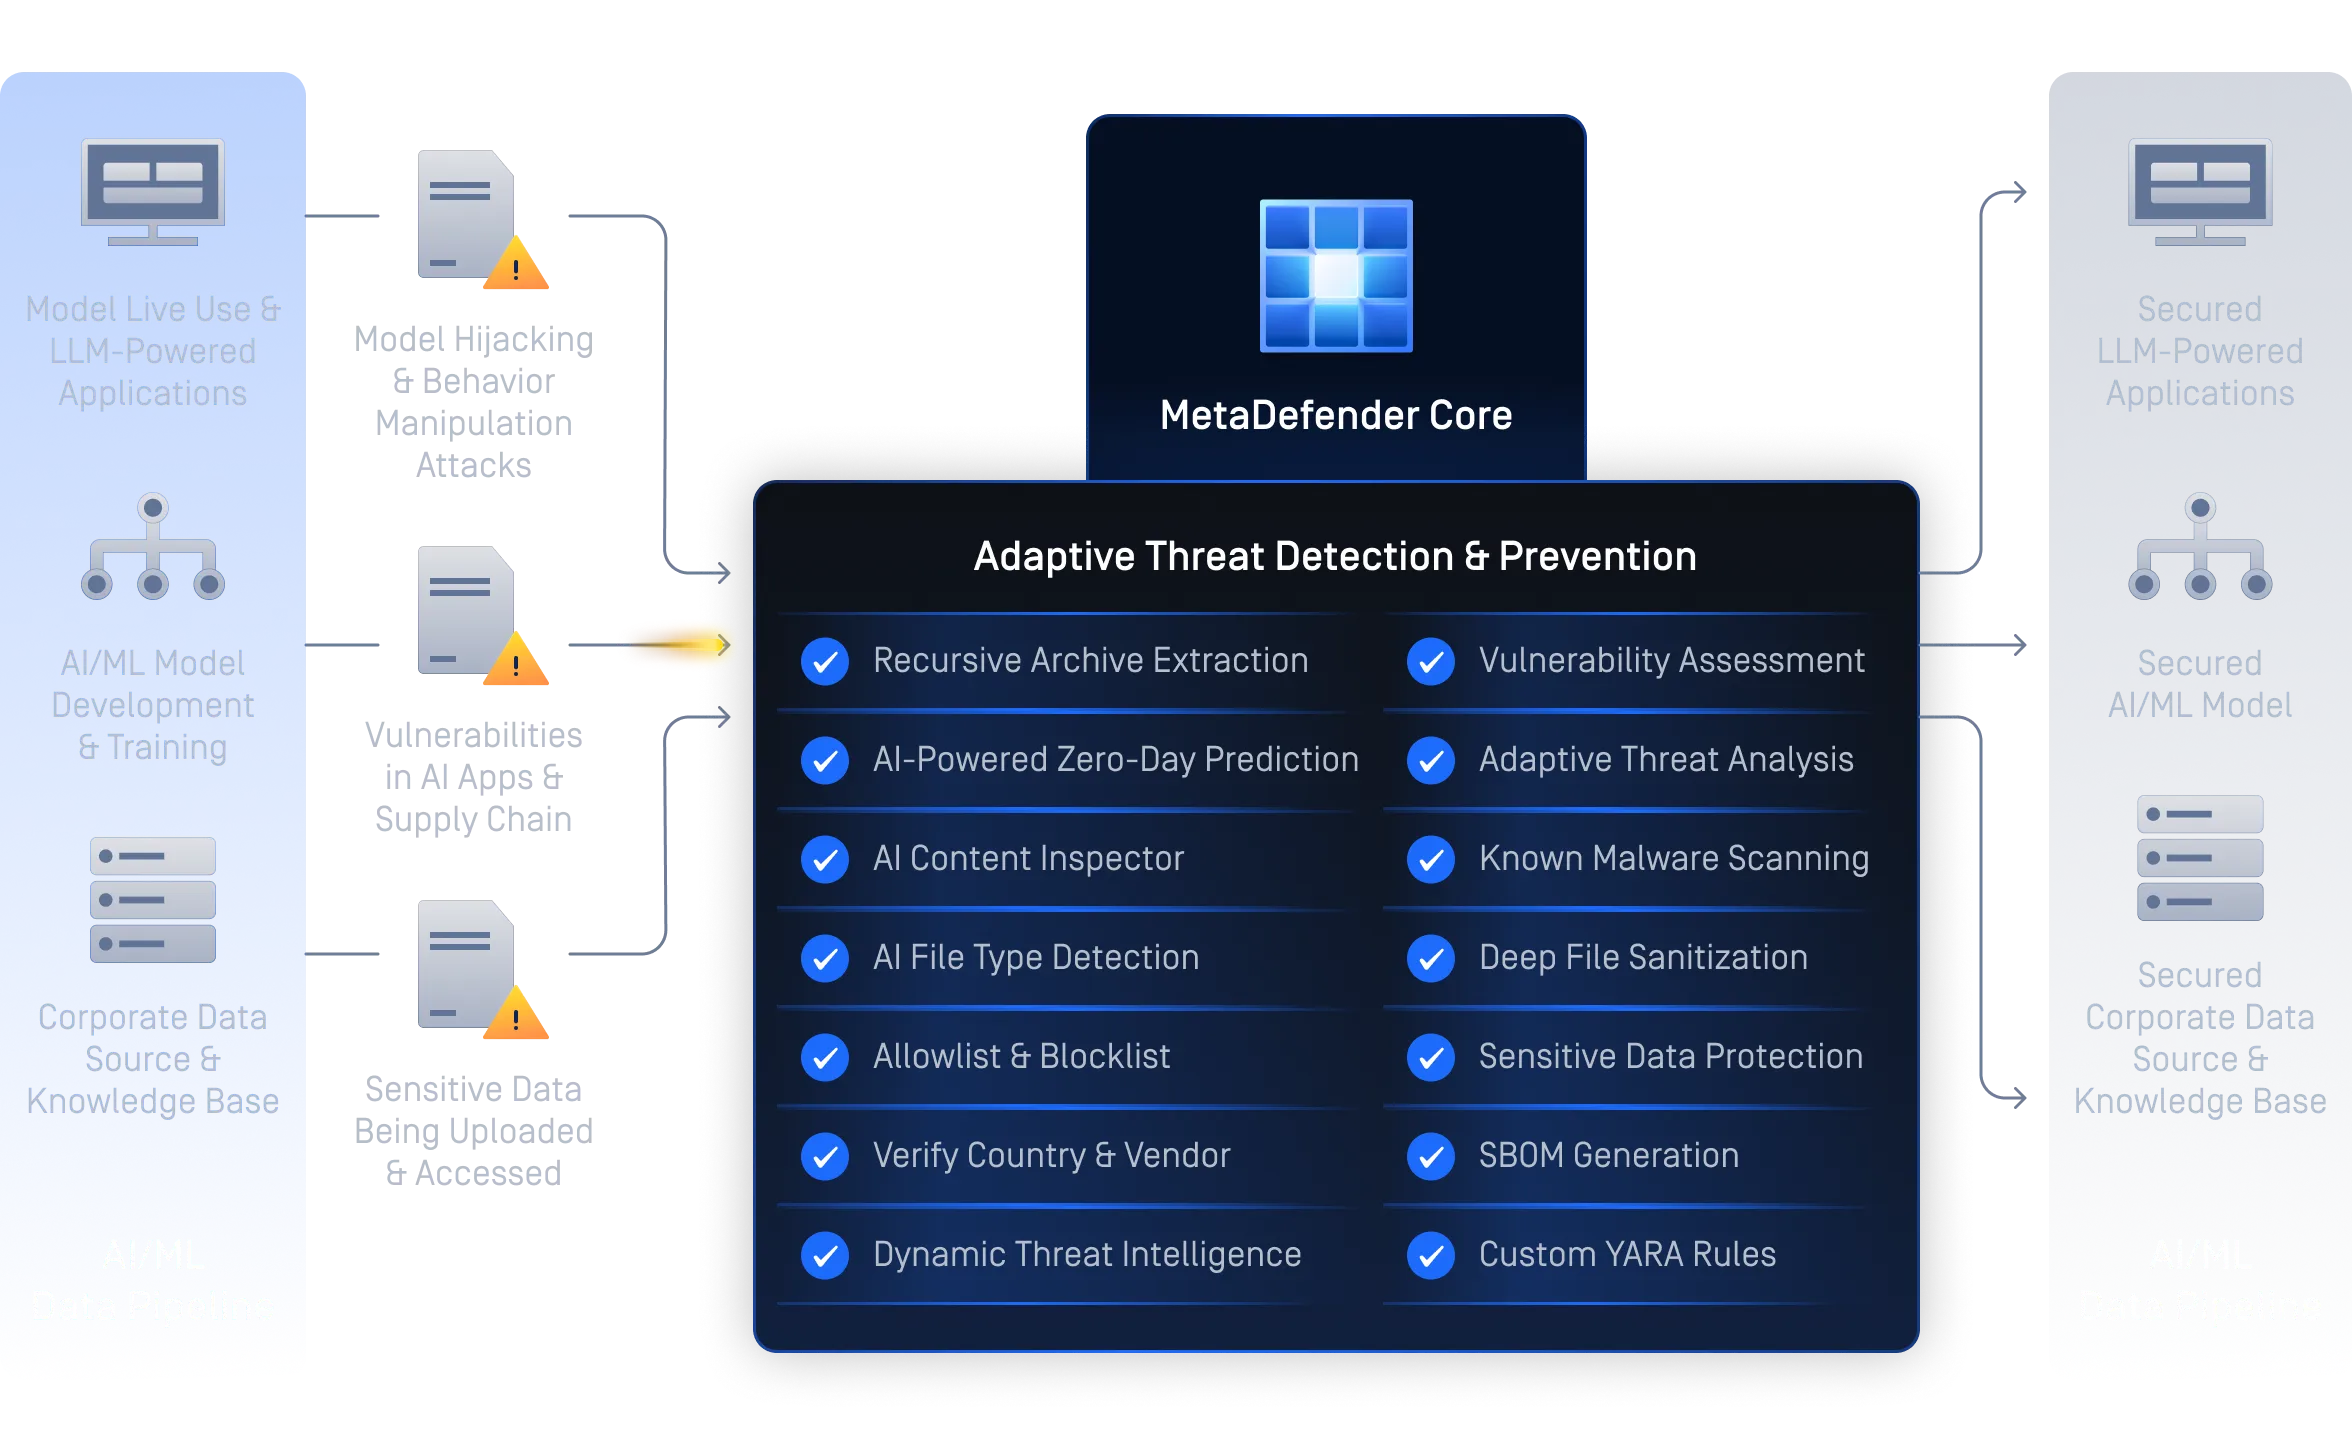
Flux de date Secure și învățarea automată
MetaDefender Core fluxurilor de date și a fluxurilor de lucru din domeniul IA prin curățarea și validarea fiecărui set de date, model și dependență înainte de utilizare. Detectează programele malware și vulnerabilitățile din artefactele de învățare automată, generează SBOM-uri pentru asigurarea transparenței software-ului și aplică Proactive DLP proteja datele sensibile, facilitând astfel dezvoltarea și implementarea de soluții IA fiabile și conforme.
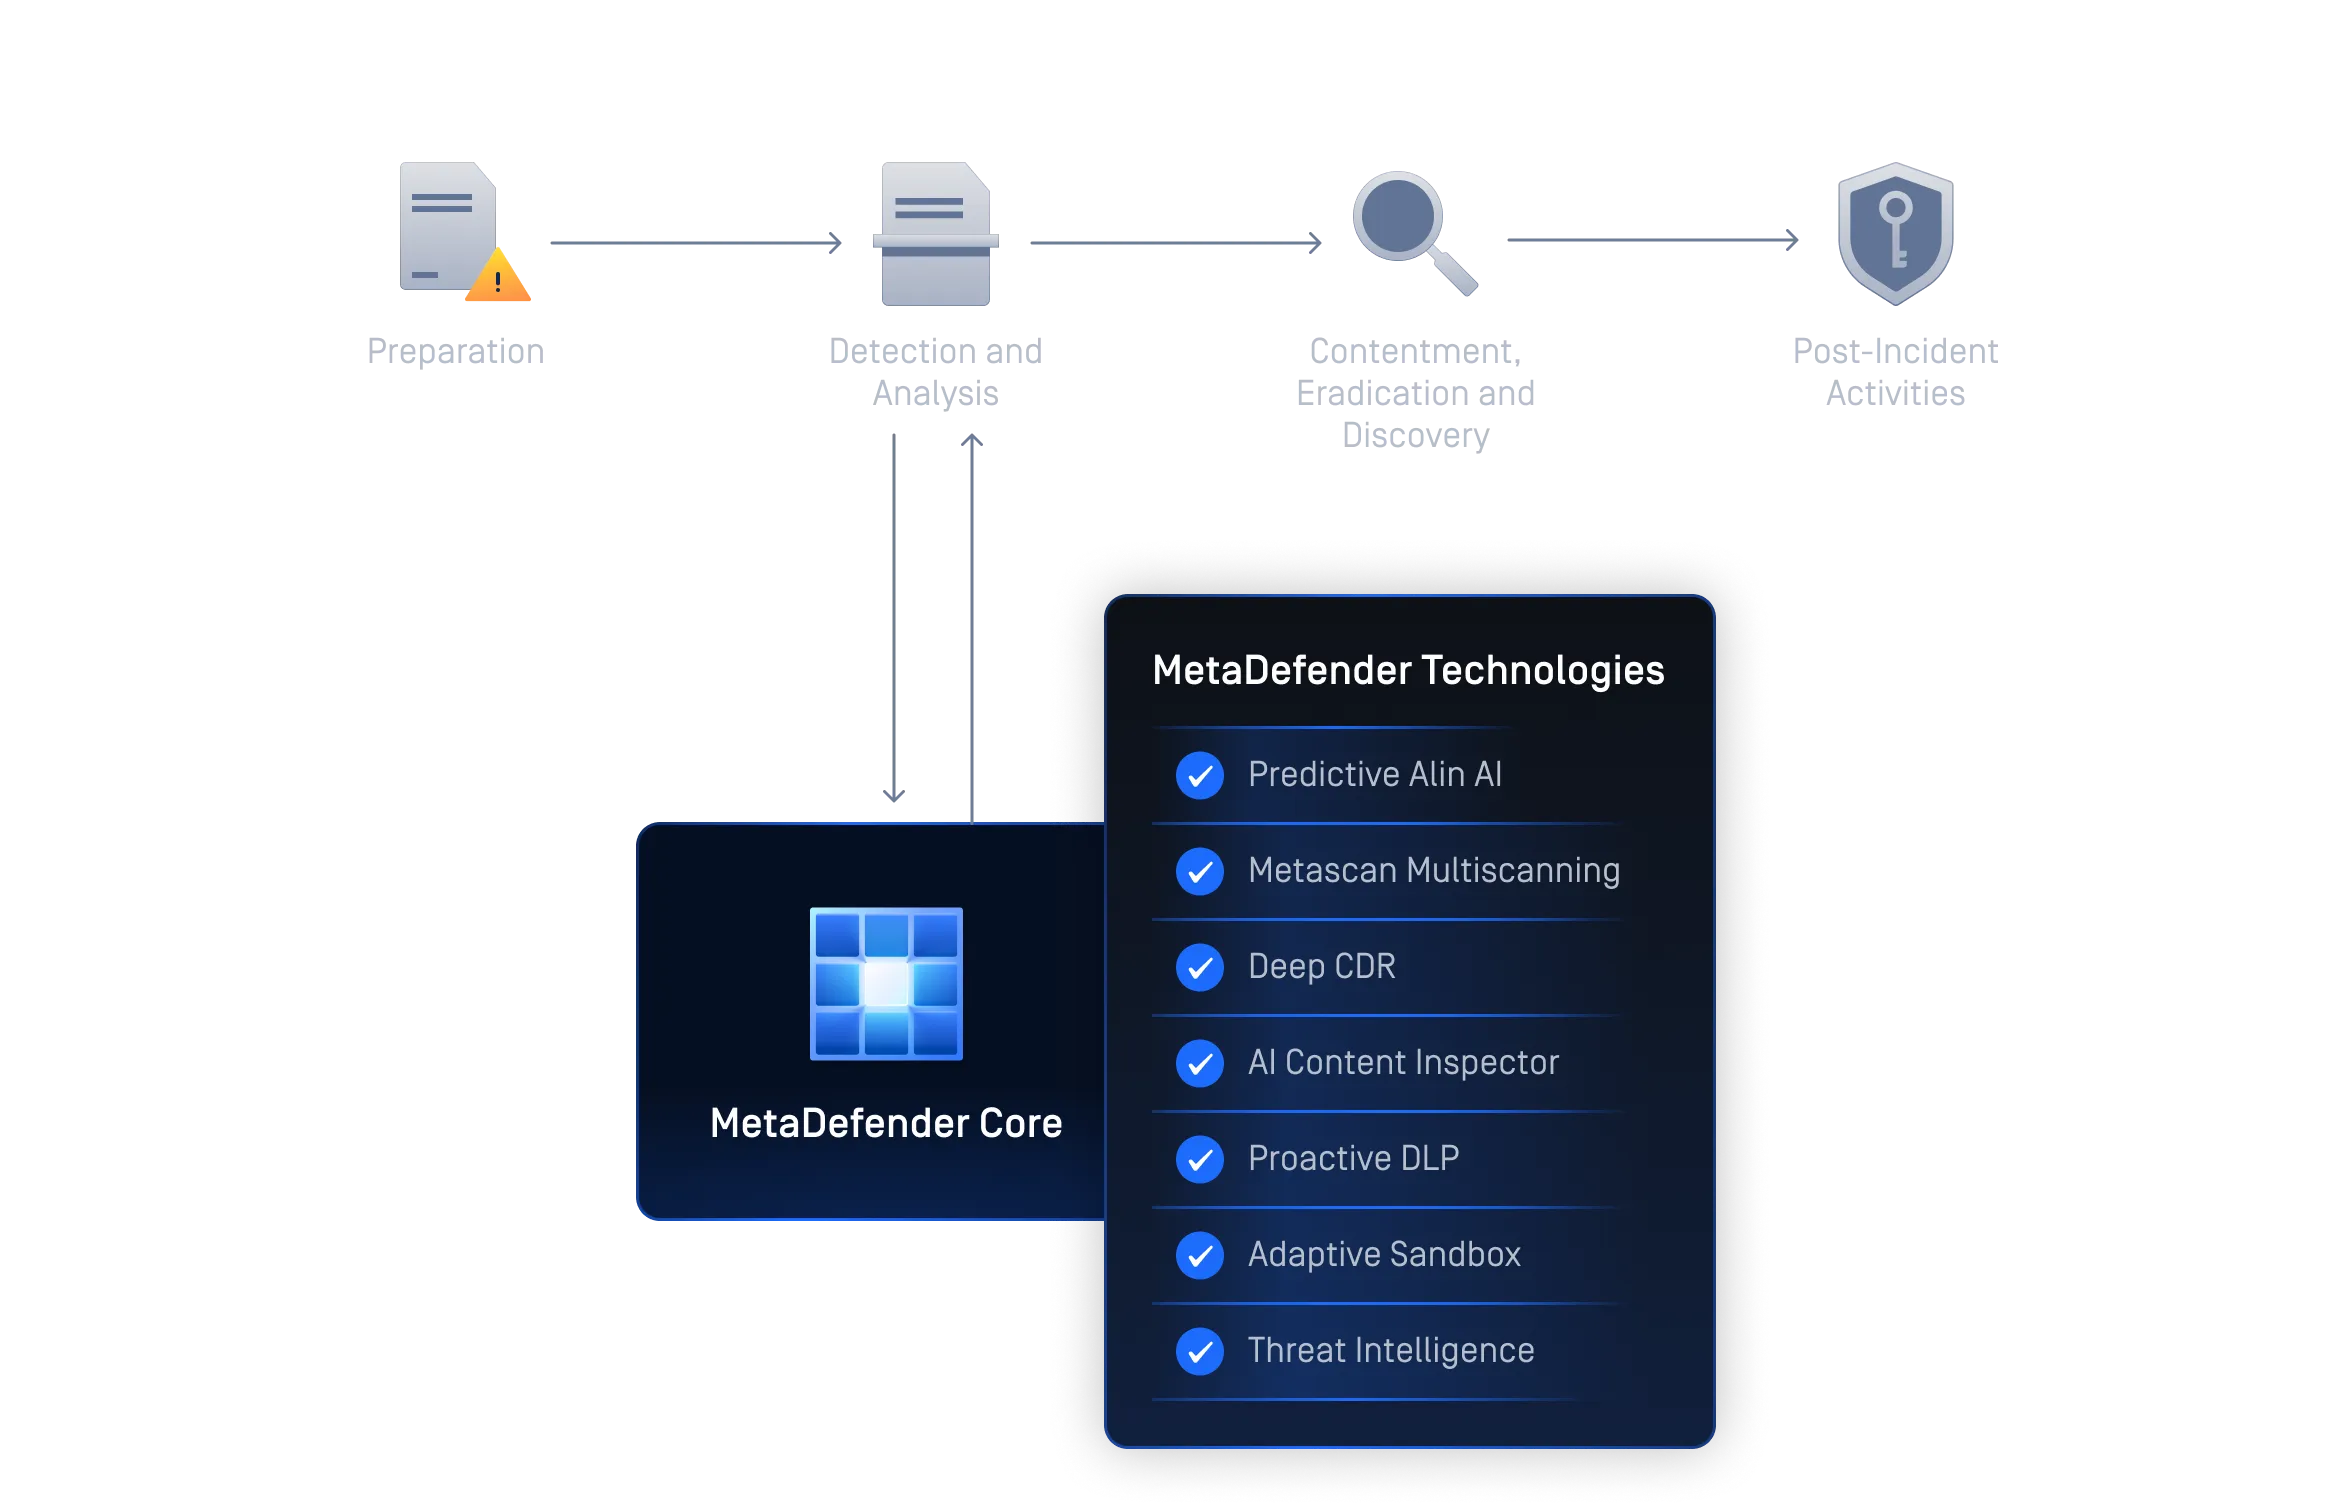
Investigații Secure pentru echipele SOC
Implementare oriunde. Secure .
Conceput pentru medii complexe și reglementate, MetaDefender Core la arhitectura și nevoile dumneavoastră de securitate, asigurând în același timp performanța, reziliența și conformitatea.
MetaDefender
Conceput pentru medii de mari dimensiuni sau cu importanță critică. Oferă procesare paralelă, disponibilitate ridicată și control centralizat pentru o securitate neîntreruptă.
Protecție dovedită pentru cele mai Secure din lume
- "Credem că OPSWAT și FileZen S sunt indispensabile orașului nostru pentru a desfășura operațiuni care sunt sigure și nu compromit eficiența."Sho SawadaȘef al Secției de promovare a TIC , Departamentul de planificare și finanțe, Primăria Muroran
- "OPSWATa fost net superior motoarelor de dezinfecție propuse de alte companii."Kouji DaichoSenior Manager al Secției Sistem Informatic, Biroul de promovare digitală, Fuji City
- Prin reducerea timpilor de triere, minimizarea necesarului de resurse și sporirea fiabilității prin automatizare, echipa poate acum să combată mai eficient peisajul în continuă schimbare al amenințărilor digitale. Această poveste de succes demonstrează puterea spiritului inovator OPSWATși modul în care tehnologia de vârf din domeniu transformă lupta împotriva criminalității cibernetice. Manager de inginerie specializat în securitate cibernetică pentru infrastructura de sisteme, Genesis Energy
- "Cu OPSWAT suntem siguri că datele și informațiile sensibile ale clienților noștri sunt în siguranță."Zahi Ben-AbuȘef al departamentului de securitate și comunicare în domeniul infrastructurii, Clalit Health Services
Respectarea cerințelor de reglementare în materie de ajutoare
Conceput pentru medii reglementate, MetaDefender Core gestionarea sigură a fișierelor și respectarea practicilor de documentare în conformitate cu principalele standarde internaționale. Îmbunătățiți-vă nivelul de conformitate fără a compromite continuitatea activității.
Începeți în 3 pași simpli

Conectați-vă cu experții noștri
Analizați-vă obiectivele în materie de securitate cibernetică, evaluați fluxurile de lucru actuale și găsiți cel mai bun plan de implementare pentru mediul dumneavoastră. Completați formularul de mai jos pentru a începe.
Integrați fără probleme
MetaDefender Core cu ușurință prin intermediul API REST API portaluri, servicii de partajare a fișierelor, sisteme de e-mail și fluxuri de lucru DevOps.
Protejați cu încredere
Cu MetaDefender Core, mediul dumneavoastră beneficiază de protecție continuă împotriva amenințărilor provenite din fișiere, grație Threat Intelligence noastre de vârf: Metascan Multiscanning, Deep CDR™ și Threat Intelligence . Beneficiați de analize aprofundate, rapoarte de evaluare detaliate și recomandări concrete.
Resurse recomandate
MetaDefender Core Fișă tehnică
Broșura produsului MetaDefender Core
MetaDefender Core investigații Secure
MetaDefender Core pentru Threat Intelligence avansate Threat Intelligence pentru echipele SOC
MetaDefender Core fluxuri de date Secure și aplicații LLM
MetaDefender Core - Ghidul platformei
0 rezultate. Vă rugăm să încercați din nou.
