Inteligența artificială (IA) transformă modul în care echipele de securitate identifică amenințările, le investighează și se apără împotriva lor. Pe măsură ce sistemele de IA devin tot mai capabile să analizeze o situație, să ia decizii și să acționeze în consecință, automatizarea și expertiza umană trebuie să colaboreze mai strâns.
Această schimbare a stat la baza programului Security Bootcamp 2026, cea de-a 12-a ediție a evenimentului anual dedicat securității cibernetice din Vietnam, care a avut loc în perioada 10–12 septembrie la Buon Ma Thuot, în provincia Dak Lak. Având ca temă „Agentic Security”, evenimentul a reunit peste 300 de profesioniști în domeniul securității cibernetice, cercetători, reprezentanți ai autorităților și organizații din domeniul tehnologiei, cu scopul de a analiza modul în care inteligența artificială transformă atât securitatea ofensivă, cât și cea defensivă.
Pentru al doilea an consecutiv, OPSWAT a participat la eveniment pentru a împărtăși rezultate ale cercetărilor practice și informații din domeniu cu comunitatea de securitate cibernetică din Vietnam și pentru a-și pune la încercare expertiza în cadrul Security Bootcamp Arena.
De la exploatarea vulnerabilităților după aplicarea patch-urilor la cercetarea în domeniul securității bazată pe inteligența artificială
Revenirea pentru al doilea an consecutiv i-a oferit companiei „ OPSWAT ” o nouă ocazie de a arăta comunității din domeniul securității cibernetice din Vietnam modul în care cercetarea noastră evoluează odată cu noile tehnologii și amenințările emergente.
În cadrul ediției din 2025, Loc Nguyen, din cadrul Unității 515 a „ OPSWAT ”, a prezentat „Breaking the Fix: A Technical Approach to Post-Patch Exploitation” (Depășirea remedierii: o abordare tehnică a exploatării după aplicarea patch-urilor), împărtășind rezultatele cercetării noastre privind modul în care patch-urile de securitate pot fi analizate pentru a identifica remediile incomplete și riscurile de securitate reziduale.
Anul acesta, atenția noastră s-a îndreptat către un alt domeniu în plină evoluție: rolul agenților de IA în cercetarea din domeniul securității cibernetice.
În cea de-a doua zi a evenimentului Security Bootcamp 2026, Khoi Tran, de la Unitatea 515 a „ OPSWAT ”, a demonstrat cum un agent bazat pe inteligență artificială poate sprijini procesul de inginerie inversă a firmware-ului și identificarea vulnerabilităților pe o țintă IoT reală.
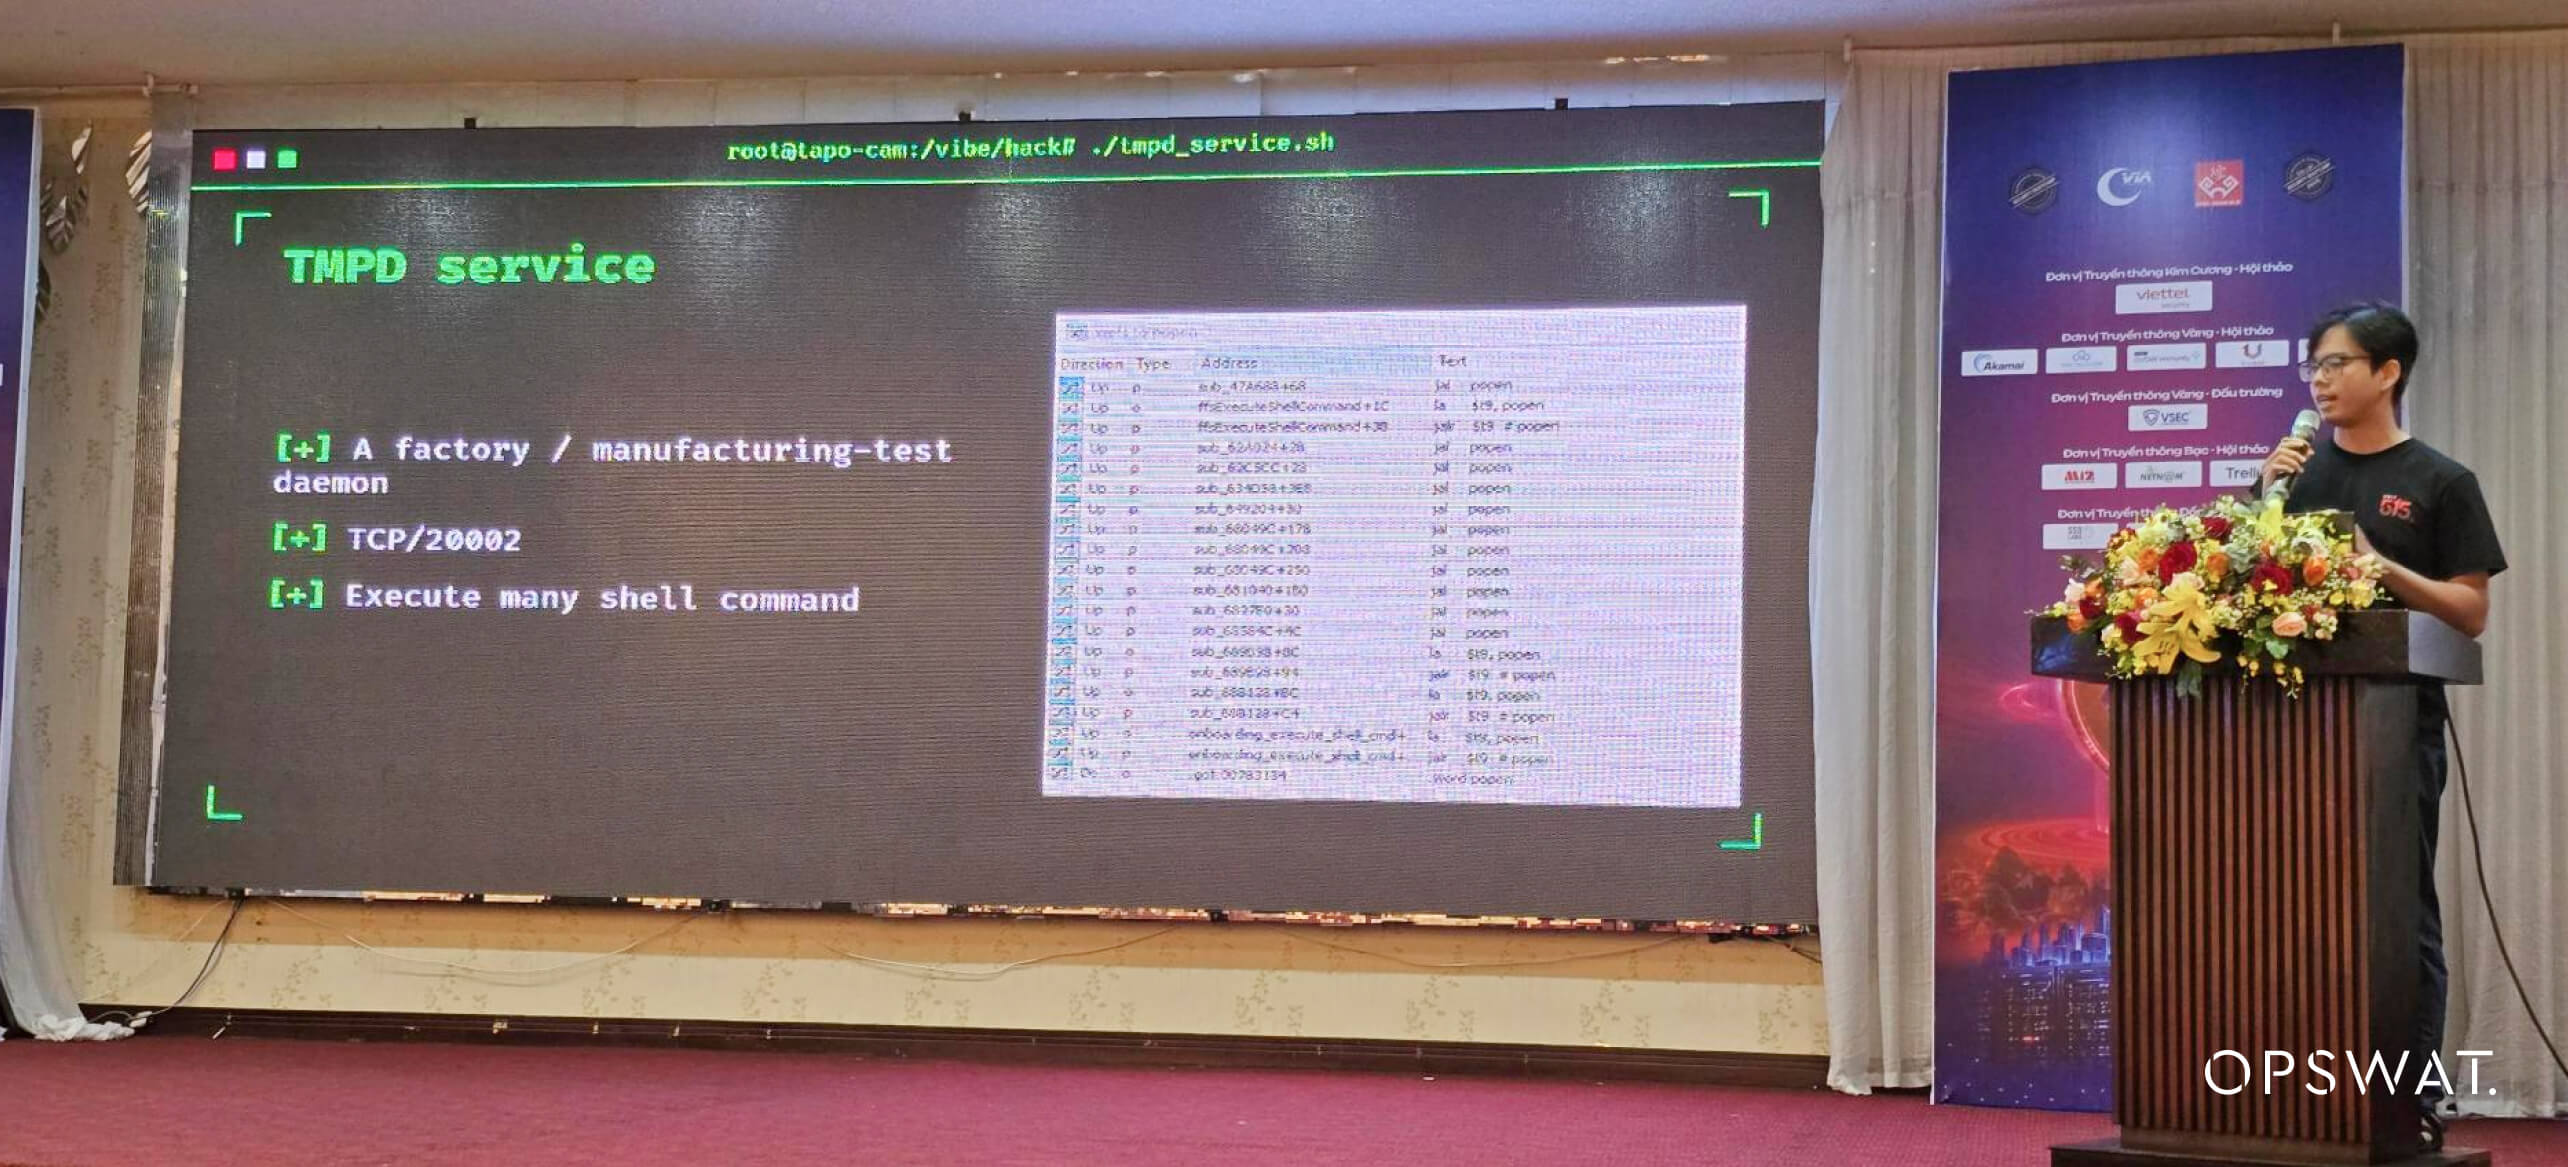
Una dintre lecțiile cheie a fost aceea că IA oferă cea mai mare valoare atunci când i se asigură contextul potrivit, obiective clare și îndrumarea din partea unor cercetători cu experiență. Pe această bază, IA poate ajuta cercetătorii să exploreze sistemele complexe mai eficient, să identifice potențiale riscuri de securitate și să accelereze analizele care, în mod tradițional, necesită mult timp.
Cercetarea a demonstrat modul în care inteligența artificială poate deveni o componentă practică a fluxului de lucru din domeniul cercetării vulnerabilităților, ajutând cercetătorii din domeniul securității să analizeze ținte complexe într-un mod mai eficient.
Valoarea nu constă în înlocuirea expertizei în domeniul securității, ci în combinarea capacității IA de a explora și analiza rapid medii tehnice complexe cu experiența și îndrumarea cercetătorilor din domeniul securității.
Securitatea agentică înseamnă mai mult decât inteligența artificială
Un mesaj a fost prezent pe tot parcursul evenimentului: pe măsură ce agenții de IA devin din ce în ce mai capabili să analizeze, să ia decizii și să acționeze, securitatea cibernetică trebuie să evolueze odată cu ei. Securitatea bazată pe agenți nu înseamnă doar integrarea IA în fluxurile de lucru existente, ci și asigurarea faptului că o autonomie sporită este însoțită de un nivel adecvat de control, vizibilitate și supraveghere umană.
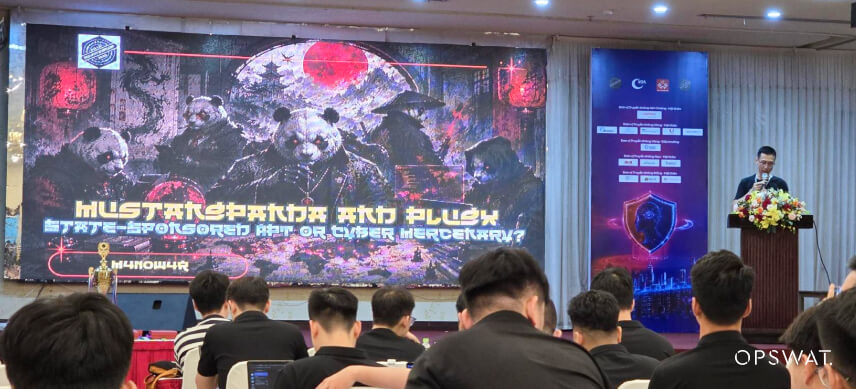
Vorbitori au prezentat agenți de inteligență artificială (IA) aplicați în operațiuni de securitate, detectarea și răspunsul la amenințări din cloud, cercetarea vulnerabilităților, analiza codului și investigarea programelor malware. Aceste exemple au demonstrat potențialul IA de a ajuta echipele de securitate să proceseze mai rapid informații complexe, să coreleze semnalele provenite din mai multe surse și să automatizeze anumite etape ale fluxurilor de lucru care, în mod tradițional, se desfășurau manual.
Însă o autonomie mai mare ridică și noi probleme legate de securitate.
Odată ce un sistem de IA poate acționa, organizațiile trebuie să privească dincolo de precizia modelului. Identitatea, permisiunile, accesul la instrumente, contextul, validarea, posibilitatea de audit și supravegherea umană devin toate parte integrantă a perimetrului de securitate.
Acesta a fost un mesaj recurent pe tot parcursul evenimentului: obiectivul nu ar trebui să fie autonomia maximă, ci o autonomie controlată și verificabilă.
Agenții de IA pot accelera procesul de investigare și pot reduce volumul de muncă repetitivă, însă deciziile importante necesită în continuare mecanisme clare de control și o supraveghere umană adecvată. Pentru echipele de securitate cibernetică, oportunitatea constă în găsirea echilibrului potrivit: să permită IA să funcționeze cu o viteză și la o scară mai mare, asigurându-se în același timp că acțiunile sale rămân controlate, trasabile și aliniate la politicile de securitate.
Pentru noi, ascensiunea IA agentice consolidează un principiu care se află deja în centrul abordării noastre în materie de securitate: Zero Trust. Pe măsură ce IA joacă un rol din ce în ce mai important în domeniul securității cibernetice, devine și mai esențial să ne asigurăm că datele și fluxurile de lucru care stau la baza fiecărei acțiuni sunt verificate, controlate și protejate.
Punerea în practică a expertizei în domeniul securității cibernetice
Pe lângă prezentări și discuții, Security Bootcamp a oferit ocazia de a pune în practică competențele în domeniul securității cibernetice.
Security Bootcamp Arena 2026 a adus echipele într-un mediu competitiv de tip „Atac vs. Apărare”, conceput pentru a testa competențele tehnice, munca în echipă și capacitatea de a reacționa sub presiune.
Competiția a început cu o serie de provocări de tip CTF axate pe securitatea ofensivă. Fiecare provocare rezolvată a necesitat ca echipele să identifice și să exploateze cu succes o vulnerabilitate din mediul țintă, acumulând puncte și demonstrându-și capacitatea de a transforma analiza vulnerabilităților în rezultate concrete.
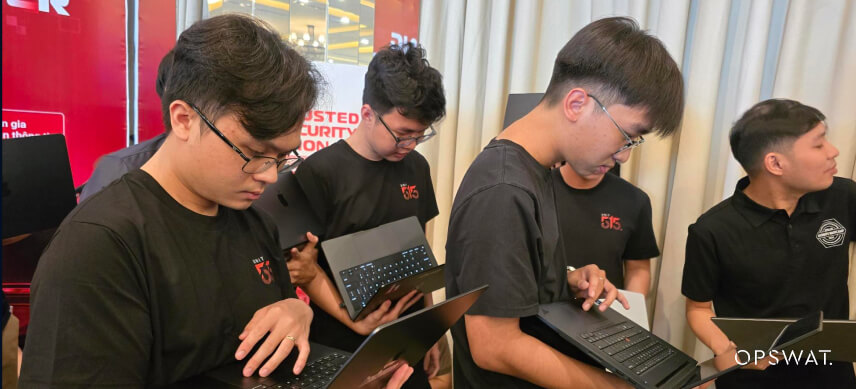
De acolo, competiția s-a extins într-un scenariu mai complex. Echipelor li s-a pus la dispoziție o infrastructură care reprezenta o organizație afectată de un atac de tip ransomware și au trebuit să investigheze breșa de securitate, să restabilească sistemele critice, să remedieze vulnerabilitățile, să mențină disponibilitatea serviciilor și să se apere împotriva echipelor concurente.
În același timp, echipele puteau analiza și ataca serverele celorlalte echipe. O breșă de securitate reușită aducea puncte echipei atacatoare, reducând în același timp punctajul echipei atacate, creând astfel un ciclu continuu de atac, apărare, remediere și adaptare pe tot parcursul competiției.
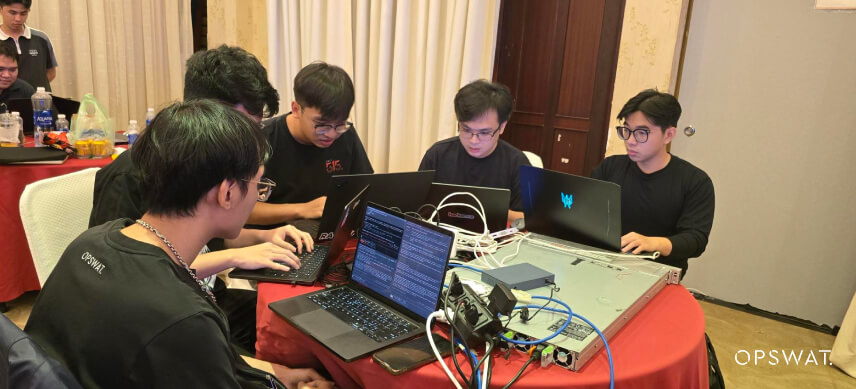
Arena a reunit mai multe discipline din domeniul securității cibernetice într-un singur mediu, de la securitatea ofensivă și defensivă până la răspunsul la incidente, analiza vulnerabilităților, administrarea sistemelor și luarea rapidă a deciziilor.
Pentru Unitatea 515 dOPSWAT , aceasta a reprezentat o ocazie de a aplica aceeași abordare pe care o folosim în cercetarea vulnerabilităților și în testele de penetrare: identificarea punctelor slabe, validarea impactului real, înțelegerea modului în care funcționează atacurile și utilizarea acestor cunoștințe pentru consolidarea apărării.
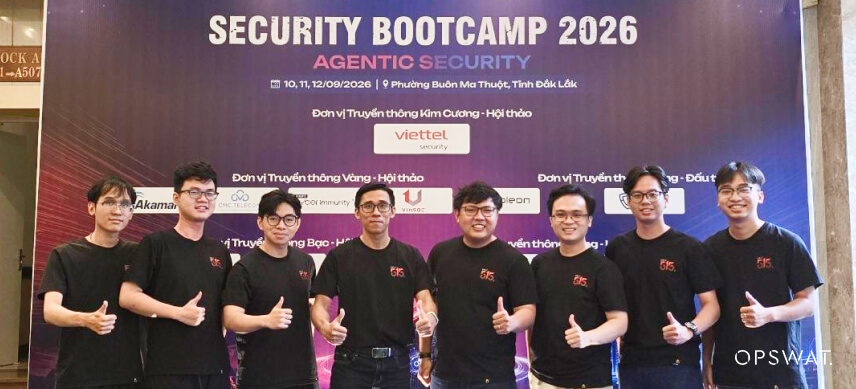
Acesta a fost al doilea an în care Unitatea 515 a participat la Security Bootcamp Arena și, pentru al doilea an consecutiv, Unitatea 515 a fost prima echipă care a finalizat toate provocările de securitate ofensivă.
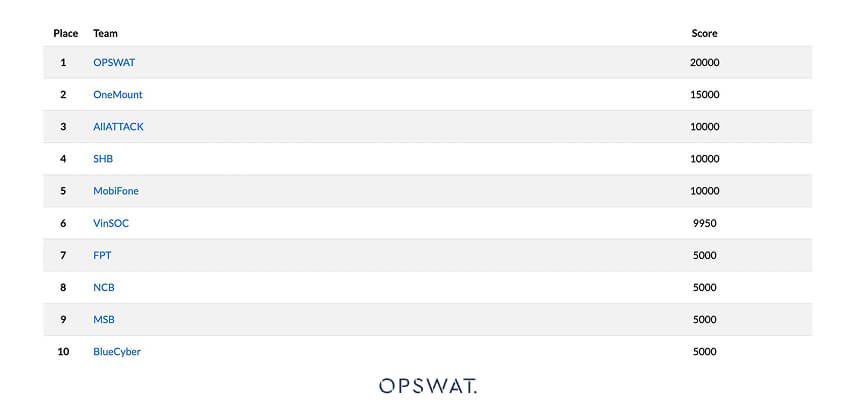
Anul acesta, Unitatea 515 a combinat o expertiză solidă în domeniul securității ofensive cu implementarea eficientă a agenților bazati pe inteligență artificială pentru a lucra mai rapid, a se adapta cu promptitudine și a concura la un nivel superior. Am fost mândri să obținem locul al doilea la Security Bootcamp Arena 2026, printre aproape 30 de echipe de securitate cibernetică din diverse organizații.
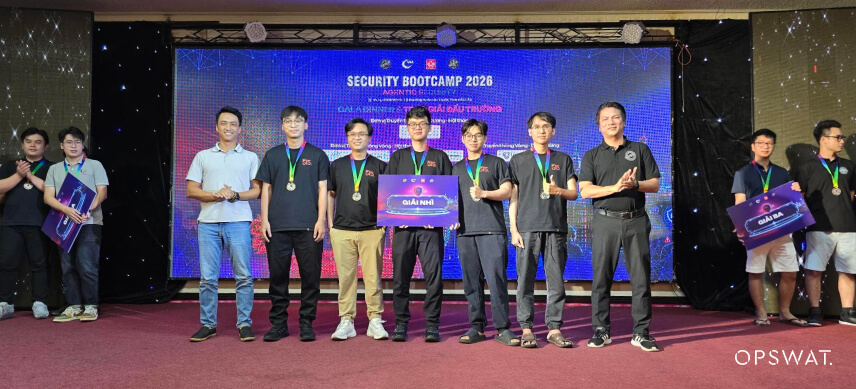
Dincolo de clasament, Arena a consolidat o lecție importantă pentru echipa noastră: o securitate cibernetică eficientă presupune înțelegerea ambelor părți ale ecuației: modul în care sistemele pot fi compromise și modul în care pot fi restaurate, consolidate și apărate împotriva acelorași tehnici.
Ce am învățat de la Security Bootcamp 2026
Pe parcursul întâlnirilor, discuțiilor tehnice și competiției, au ieșit în evidență câteva teme pentru echipa noastră.
Inteligența artificială devine o componentă a ambelor aspecte ale securității cibernetice.
Aceleași tehnologii care îi ajută pe specialiștii în securitate să analizeze incidentele și să automatizeze operațiunile de securitate pot ajuta echipele ofensive să accelereze procesul de recunoaștere, identificarea vulnerabilităților și analiza căilor de atac.
Scalabilitatea devine o capacitate de securitate.
Inteligența artificială le permite cercetătorilor să analizeze țintele și datele tehnice la o scară pe care fluxurile de lucru manuale tradiționale nu o pot atinge cu ușurință. Provocarea constă în a se asigura că această viteză sporită nu se realizează în detrimentul preciziei și validării.
Expertiza umană capătă o importanță și mai mare. Pe măsură ce IA dobândește tot mai multă autonomie, cercetătorii trebuie să înțeleagă când să aibă încredere în concluziile acesteia, când să le pună la îndoială și când este necesară o investigație manuală mai aprofundată.
Cercetarea în domeniul securității trebuie să rămână orientată spre practică.
Fie că este vorba de analiza unei căi de atac generate de IA, de investigarea unei vulnerabilități sau de reacția la un incident simulat de tip ransomware, adevărata valoare constă în testarea fiecărei constatări în contextul sistemului real: calea de atac trebuie să se execute, exploit-ul trebuie să aibă efect, iar procesul de recuperare trebuie să funcționeze.
Și, în cele din urmă, comunitatea este la fel de importantă ca și tehnologia.
Security Bootcamp continuă să ofere un mediu în care cercetătorii, profesioniștii, organizațiile și comunitatea mai largă de securitate cibernetică din Vietnam pot face schimb de idei în mod deschis, pot împărtăși rezultate ale cercetării tehnice și pot învăța unii de la alții.
Continuarea călătoriei
Pentru Unitatea 515, Security Bootcamp 2026 a fost mai mult decât un simplu eveniment.
A fost o ocazie de a împărtăși rezultatele cercetărilor noastre, de a ne măsura forțele cu alte echipe talentate din domeniul securității, de a învăța de la comunitatea mai largă și de a vedea cu ochii noștri cât de repede schimbă inteligența artificială domeniul securității cibernetice.
De la cercetarea privind exploatarea vulnerabilităților după lansarea patch-urilor în 2025 până la cercetarea în domeniul securității bazată pe inteligența artificială și securitatea agentică în 2026, obiectivul nostru rămâne același: explorarea tehnicilor de atac emergente, înțelegerea modului în care noile tehnologii schimbă peisajul amenințărilor și transformarea cercetării în cunoștințe practice de securitate.
Câștigarea premiului al doilea la Security Bootcamp Arena a fost un mod memorabil de a încheia evenimentul din acest an, dar discuțiile, perspectivele tehnice și lecțiile pe care le-am adus cu noi sunt la fel de valoroase.
Aceste lecții sunt, de asemenea, strâns legate de modul în care OPSWAT integrează inteligența artificială în următoarea generație de soluții pentru protecția infrastructurii critice. Prin intermediul platformei bazate pe inteligență artificială „ MetaDefender ”, OPSWAT combină inteligența artificială cu o abordare de tip „Zero Trust”, axată pe prevenire, pentru a ajuta organizațiile să scaneze, să curețe, să verifice și să controleze datele înainte ca acestea să pătrundă mai adânc în mediile critice.
Pe măsură ce inteligența artificială continuă să remodeleze domeniul securității cibernetice, legătura dintre cercetare și protecția în lumea reală capătă o importanță și mai mare. Unitatea 515 va continua să exploreze amenințările emergente și tehnicile de securitate bazate pe inteligența artificială, contribuind în același timp la transformarea acestor descoperiri în tehnologii și soluții mai puternice, menite să protejeze infrastructura critică a lumii.