OPSWAT Lista de materiale
Identificarea pachetelor software și a vulnerabilităților cunoscute, evaluarea riscurilor criptografice și verificarea provenienței modelelor de IA și a licențelor declarate.
- Software Vizibilitatea componentelor
- Planificarea migrării post-cuantice
- Proveniența modelelor de IA
OPSWAT se bucură de încredere din partea
























Generarea automată a fișelor SBOM,
CBOM și AIBOM
CycloneDX și SPDX pentru SBOM
Peste 8,7 milioane
Software de tip „
” open-source dezvoltate de terți
Integrarea procesului CI/CD cu
Software & Informații privind licența AI
Vizibilitatea vulnerabilităților cunoscute și a riscurilor criptografice
Punctele oarbe din inventar generează riscuri
Inventarele incomplete obligă echipele să reconstituie dovezile necesare pentru gestionarea vulnerabilităților, migrarea criptografică și evaluarea modelelor de IA.
Fișierele sosesc fără detalii despre componente
Fișierele cu software-ul furnizorilor și modelele de IA pot fi primite fără inventare utilizabile, ceea ce obligă echipele să stabilească versiunile pachetelor, dependențele criptografice, proveniența modelelor și licențele declarate înainte de revizuire.
Cerințe din ce în ce mai stricte privind conformitatea și documentația
Noile vulnerabilități CVE declanșează verificări manuale ale componentelor
Atunci când este dezvăluit un nou CVE, lipsa numelor și a versiunilor pachetelor întârzie etapa inițială: identificarea artefactelor software care necesită investigare.
Analiză, Inventariere, Export
 PASUL 1
Scanarea fișierelor și a artefactelor acceptate
Scanați fișierele sursă, fișierele binare, certificatele, conținutul containerelor și fișierele modelelor de IA. Acoperirea analizei depinde de tipul fișierului și de modulele BOM activate.
- PASUL 2
Rulați modulele BOM activate
Modulele activate generează până la trei inventare în cadrul unui singur rezultat de scanare, în funcție de fișierul trimis și de tipul de analiză acceptat.
- PASUL 3
Exportarea rapoartelor individuale sau combinate
Generați liste SBOM separate în format SPDX sau CycloneDX, sau împreună cu CBOM și AIBOM în format JSON sau PDF, punând la dispoziția echipelor de securitate a aplicațiilor (AppSec), de criptografie post-cuantificabilă (PQC), de guvernanță AI, juridice și de conformitate și guvernanță (GRC) formatele relevante pentru activitatea lor.
Trei inventare. O vizibilitate mai amplă asupra riscurilor.
Identificarea pachetelor și a vulnerabilităților cunoscute d
Enumeră numele pachetelor, versiunile, informațiile privind licențele, actualizările critice de software și vulnerabilitățile cunoscute din 8,7 milioane de biblioteci ale unor terți.
Evaluarea riscului criptografic
Analizați algoritmii, bibliotecile, certificatele, protocoalele și materialele criptografice conexe. Examinați riscurile clasice și cuantice, indicând soluții alternative recomandate, acolo unde sunt disponibile, pentru a fundamenta deciziile privind migrarea.
Corelarea modelelor de IA cu depozitele publicate pe
Corelează fișierele model cu depozitele despre care se știe că publică aceiași octeți și raportează licențele declarate disponibile, oferind evaluatorilor referințe concrete pentru verificarea provenienței și a licențelor.
Analizați fișierele în medii Air-
Gapped
Analizați fișierele acceptate din rețelele izolate. Cu bazele de date necesare instalate local, echipele pot efectua verificări ale listei de componente (BOM) fără a avea nevoie de conexiune la cloud în timpul scanării.
Analiza consolidată a listei de materiale (BOM)
Generați inventare de software, criptografice și de IA prin intermediul unui singur motor, reducând astfel necesitatea de a configura fluxuri de lucru separate de scanare pentru fiecare tip de inventar.
Configurarea politicilor de blocare „
” bazate pe lista de componente (BOM)
Stabiliți praguri de vulnerabilitate pentru software și restricții privind licențele pachetelor. Activați separat blocarea pentru riscurile criptografice și pentru anumite licențe ale modelelor de IA, în funcție de cerințele fluxului dvs. de lucru.
Explorați rezultatul unei scanări unificate a listei de componente
Verificați rezumatul scanării, comutați între rezultatele SBOM, CBOM și AIBOM și exportați raportul de care aveți nevoie.
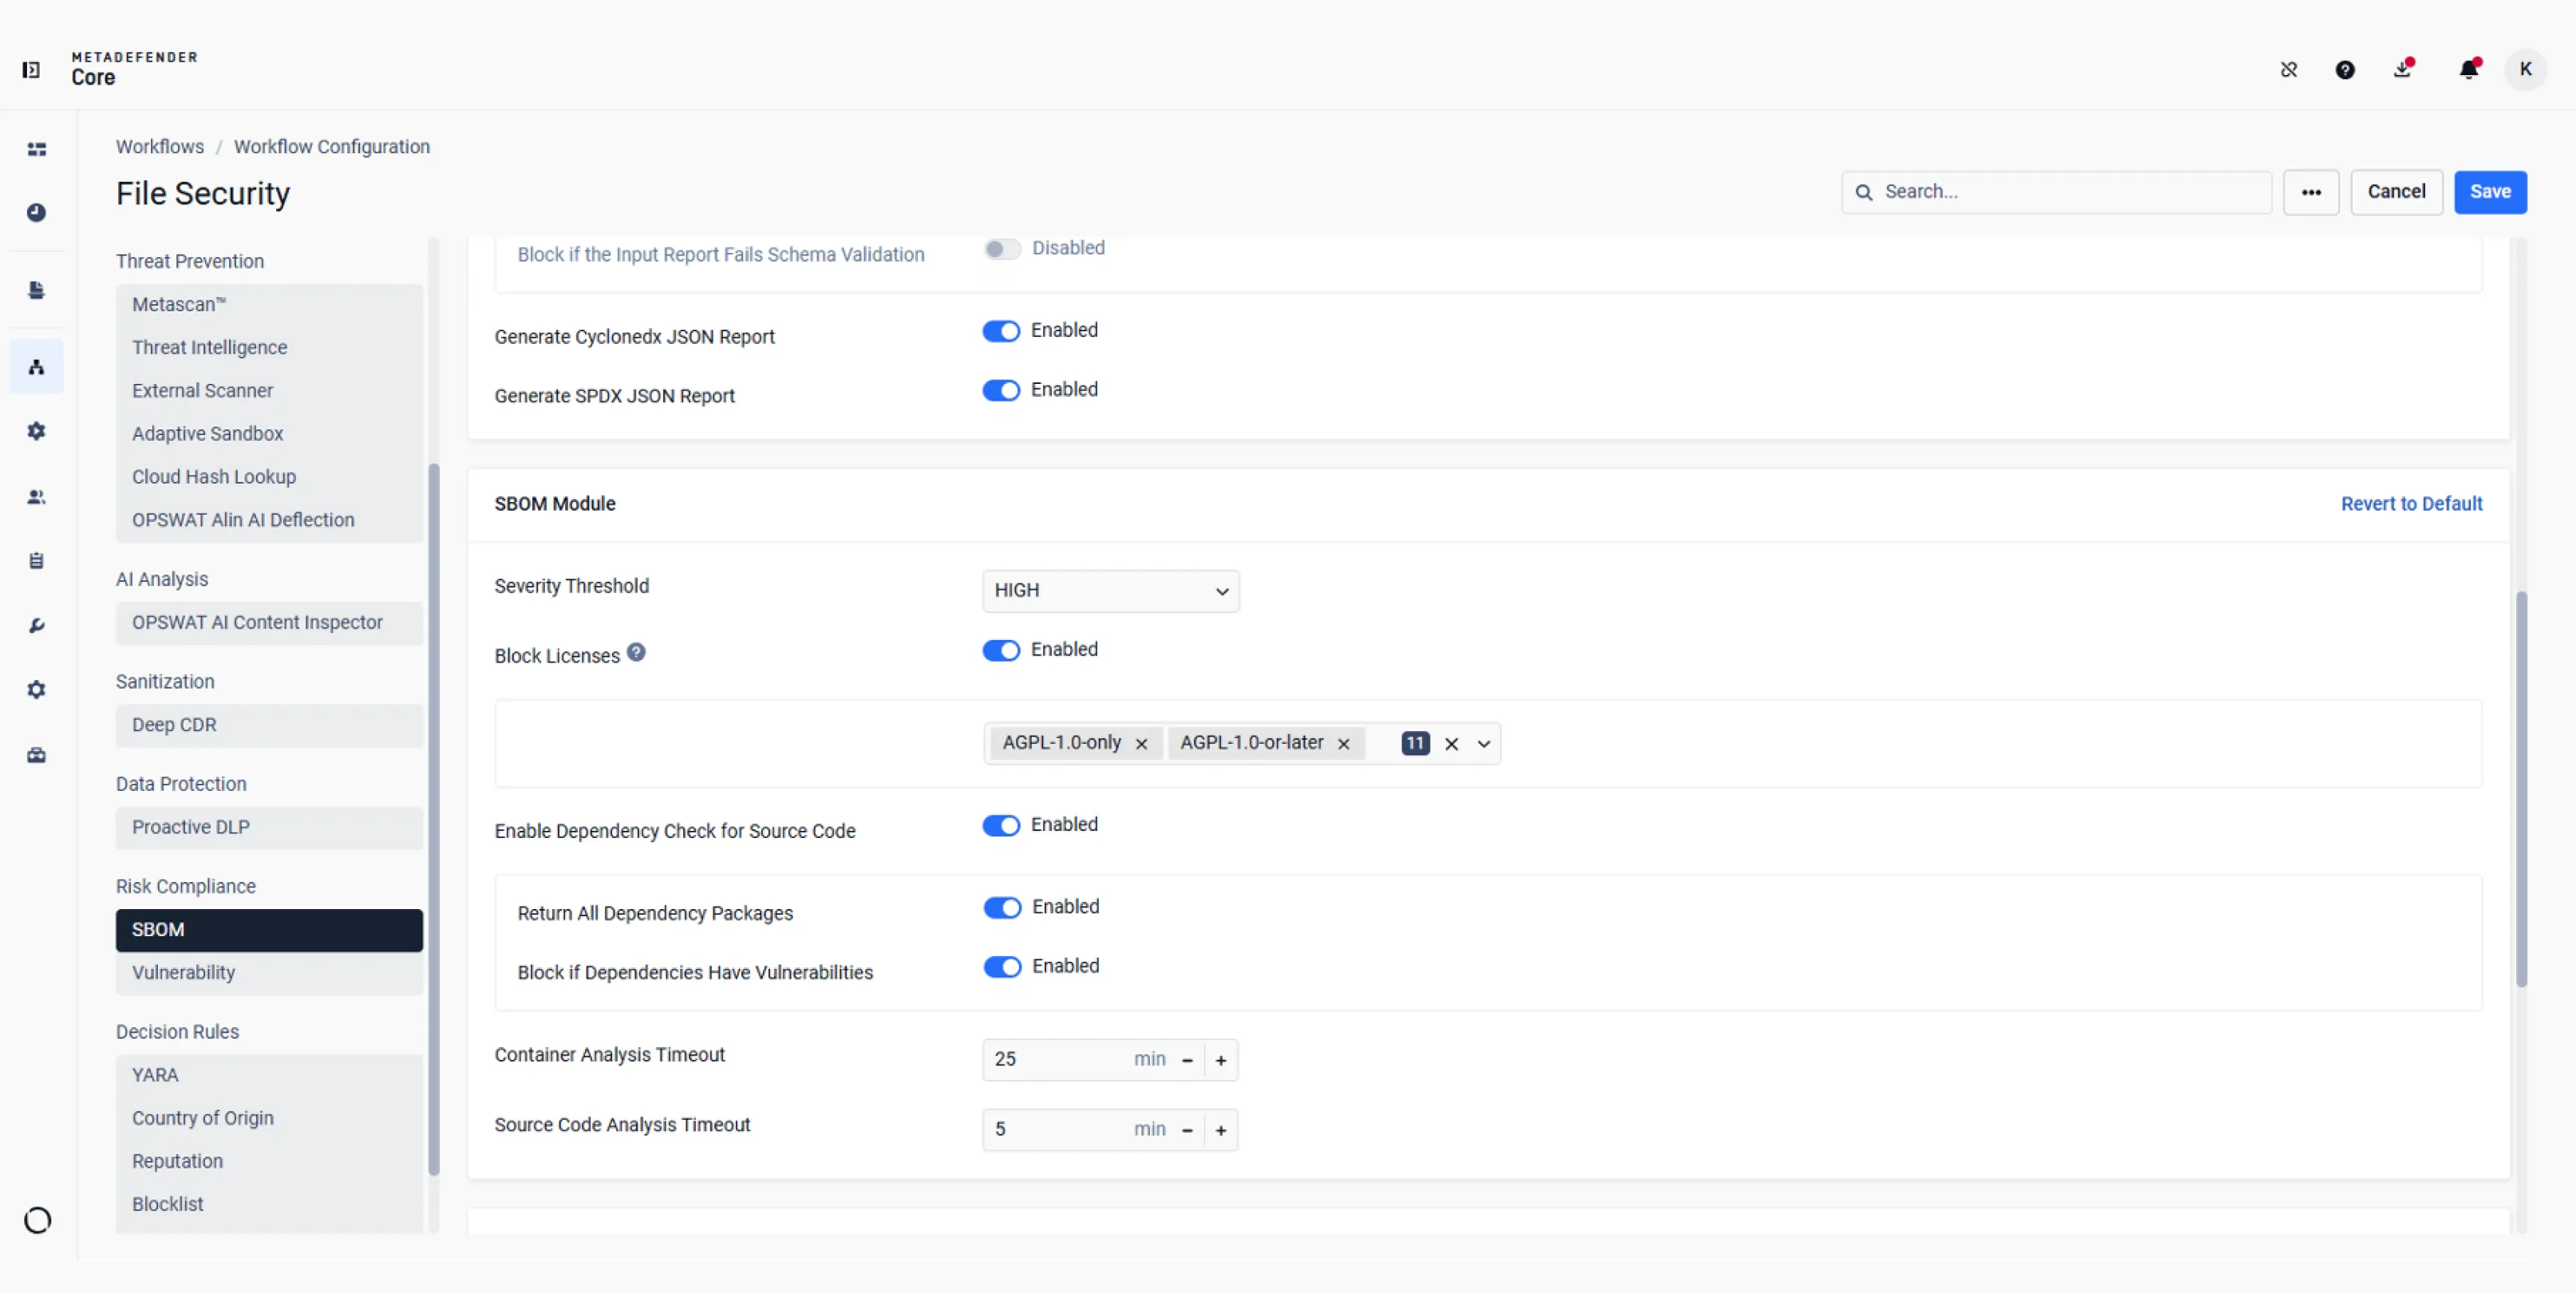
Stabiliți pragurile de gravitate ale vulnerabilităților, selectați licențele pachetelor care trebuie blocate și activați verificările dependențelor pentru codul sursă.
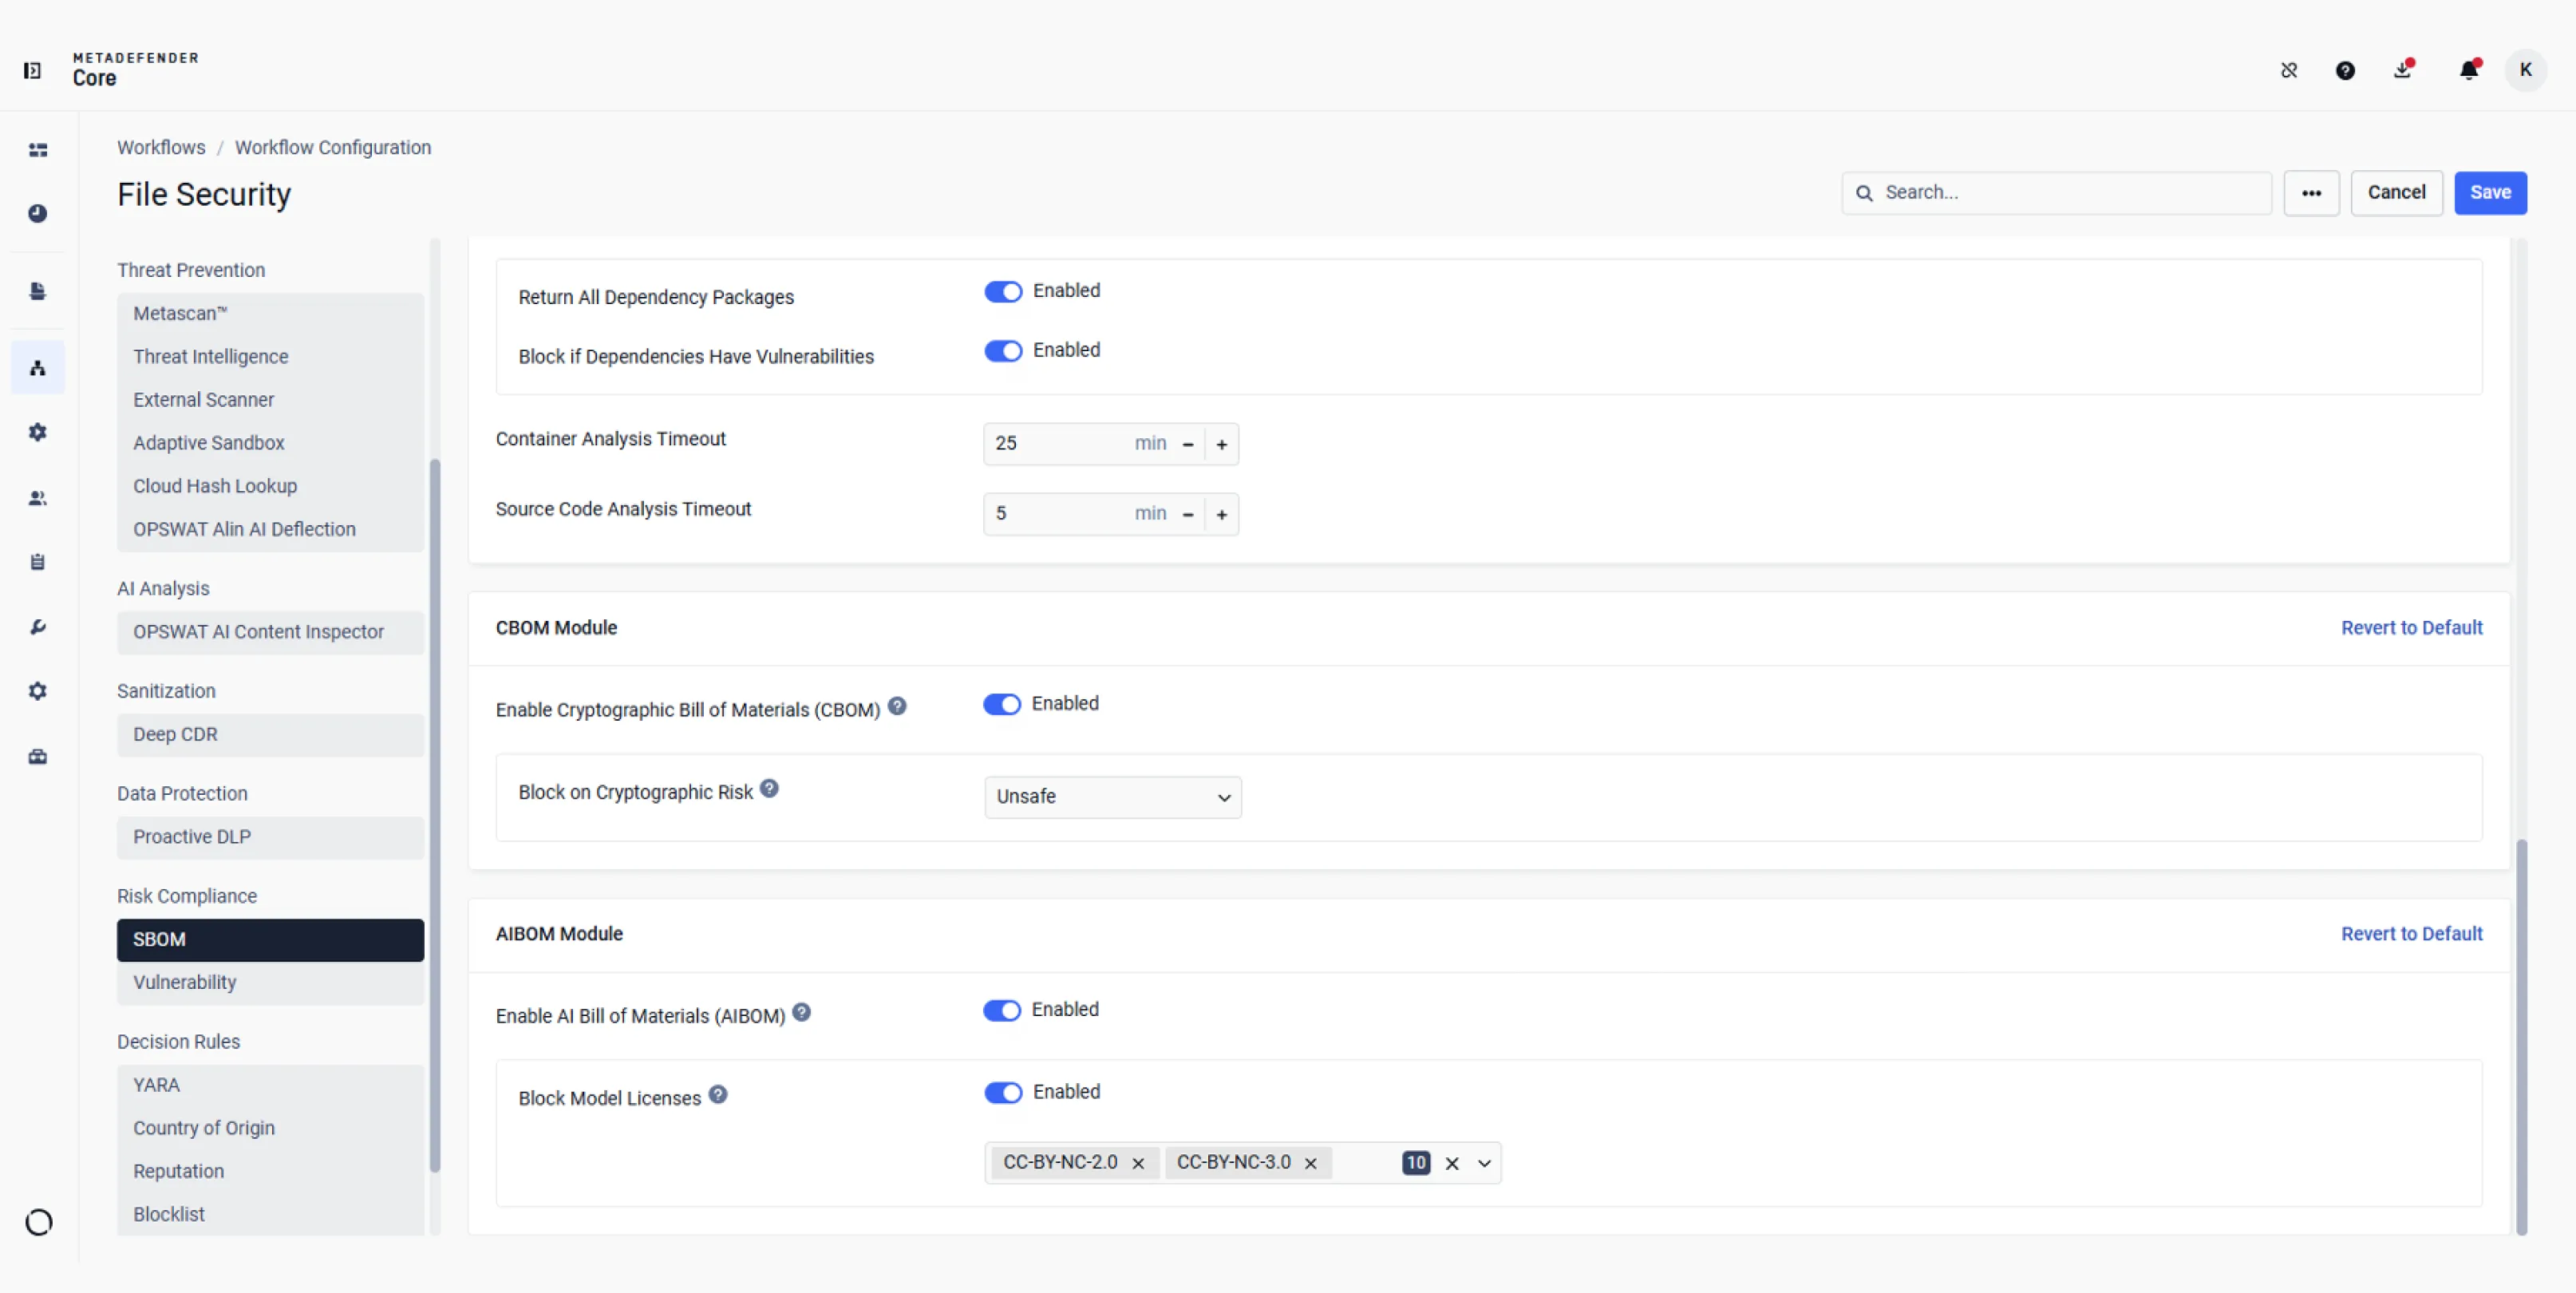
Alegeți dacă doriți să blocați accesul pe baza riscului criptografic sau să restricționați anumite licențe ale modelelor de IA.
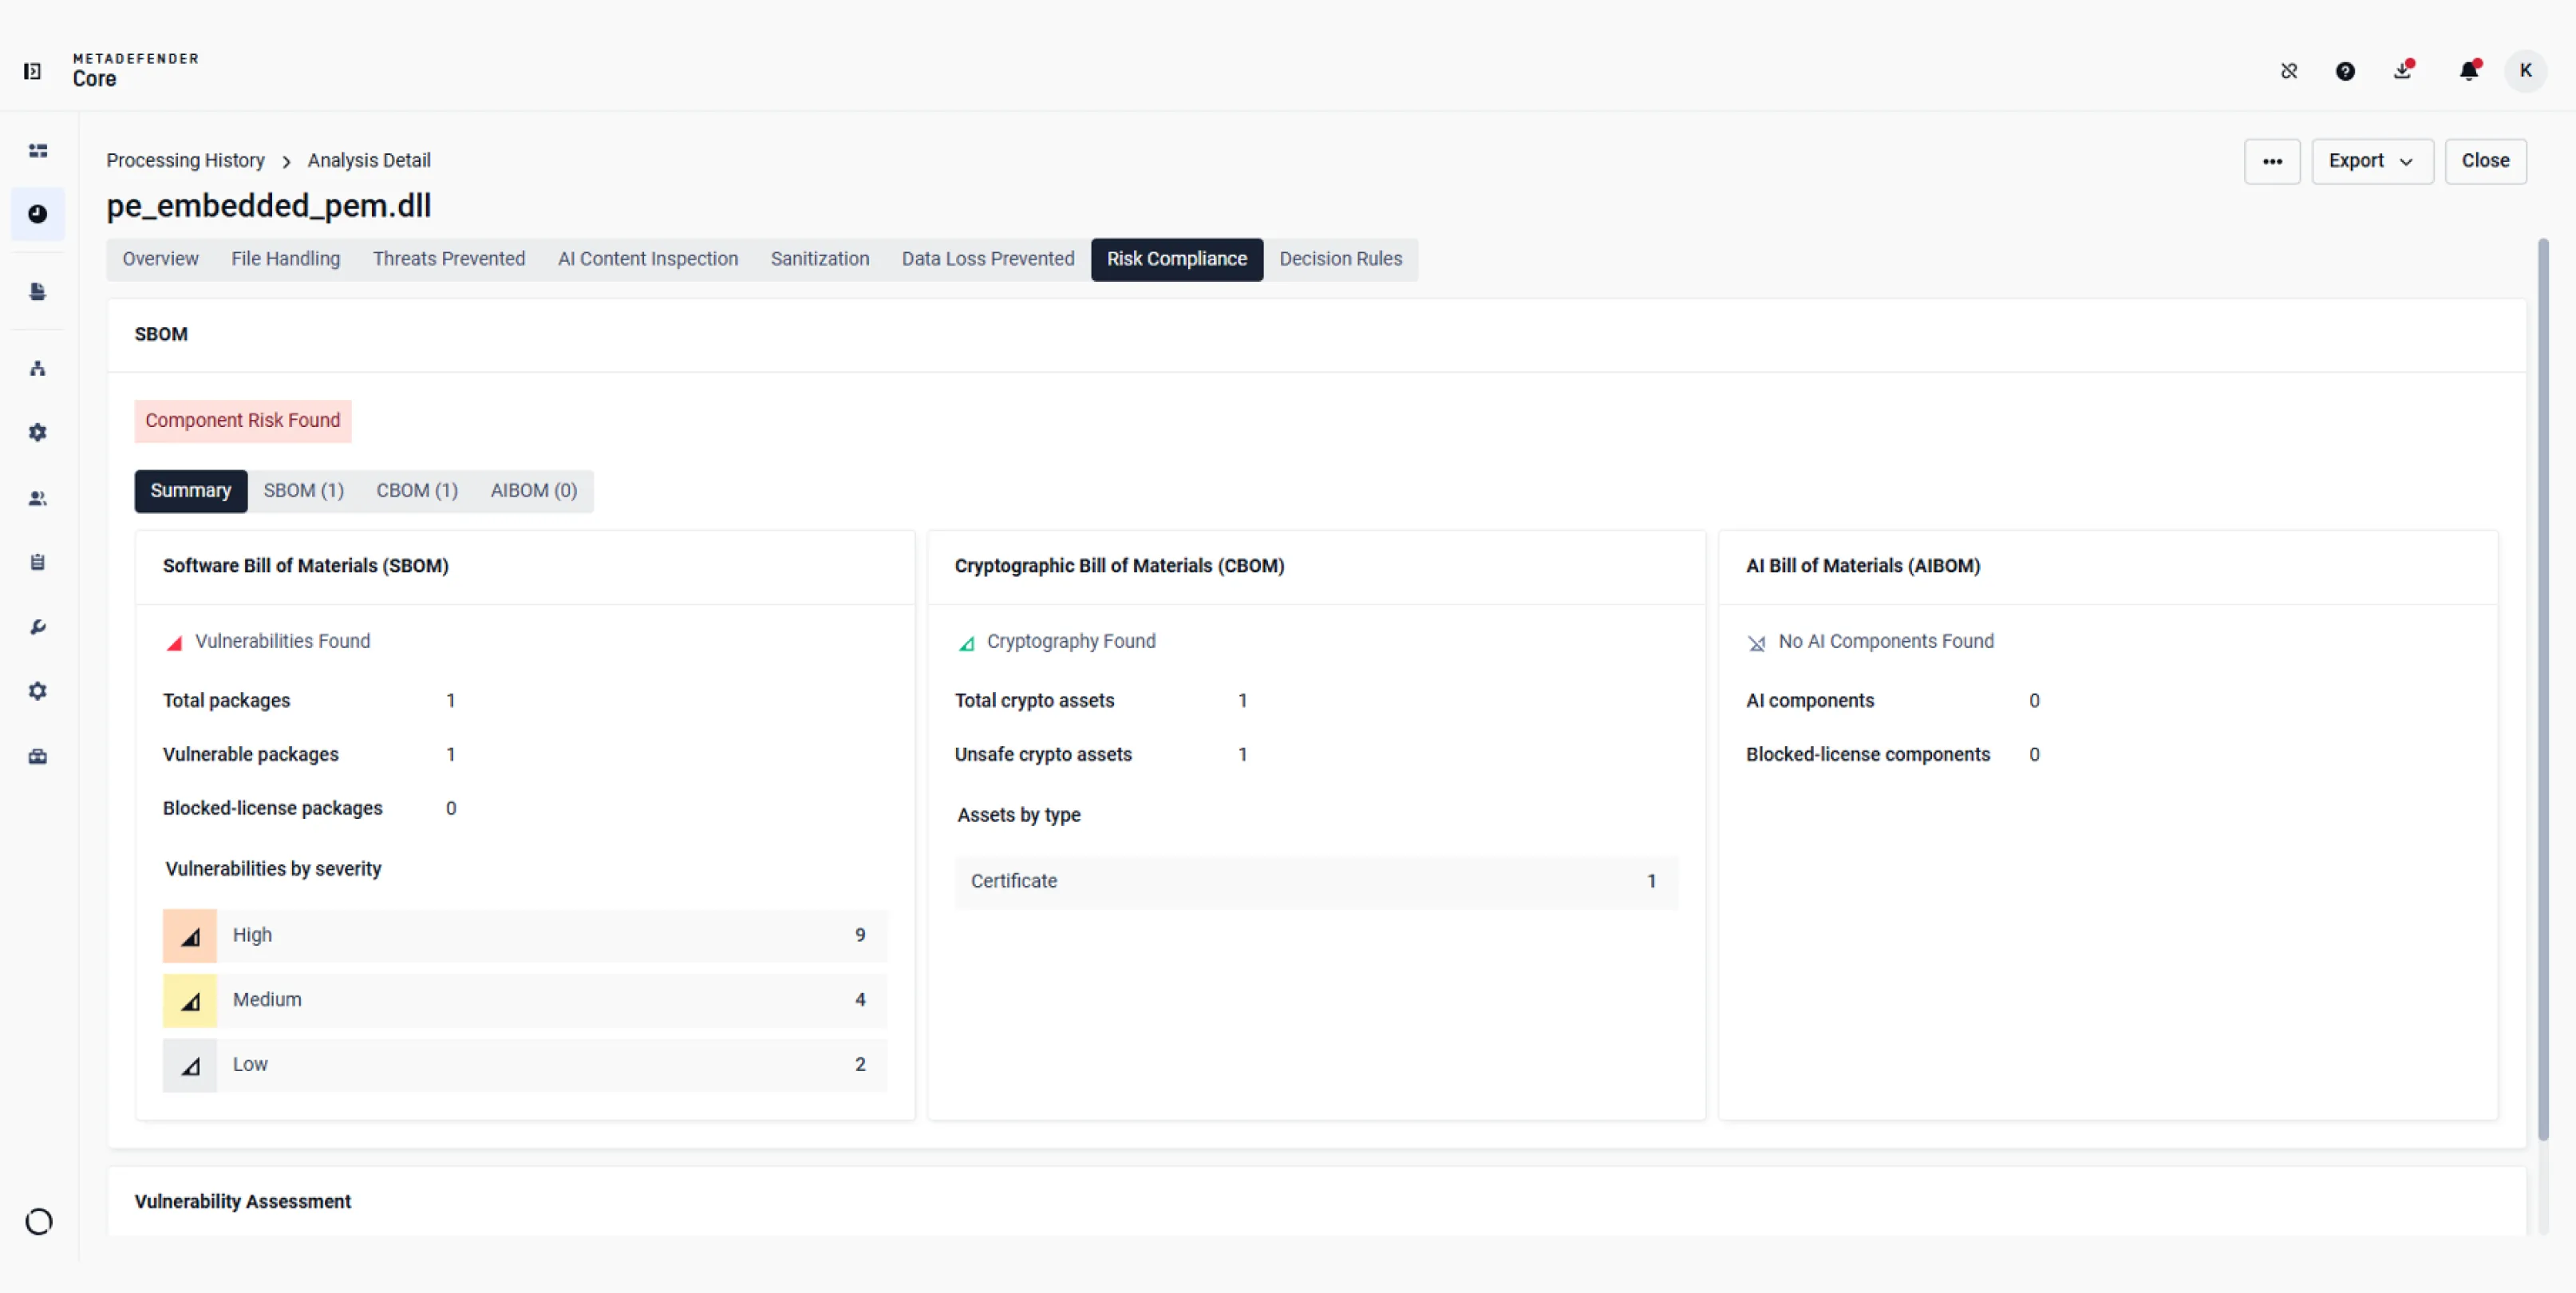
Comparați rezultatele analizelor software, criptografice sau de inteligență artificială pentru fișierul scanat, apoi deschideți fiecare modul pentru detalii.
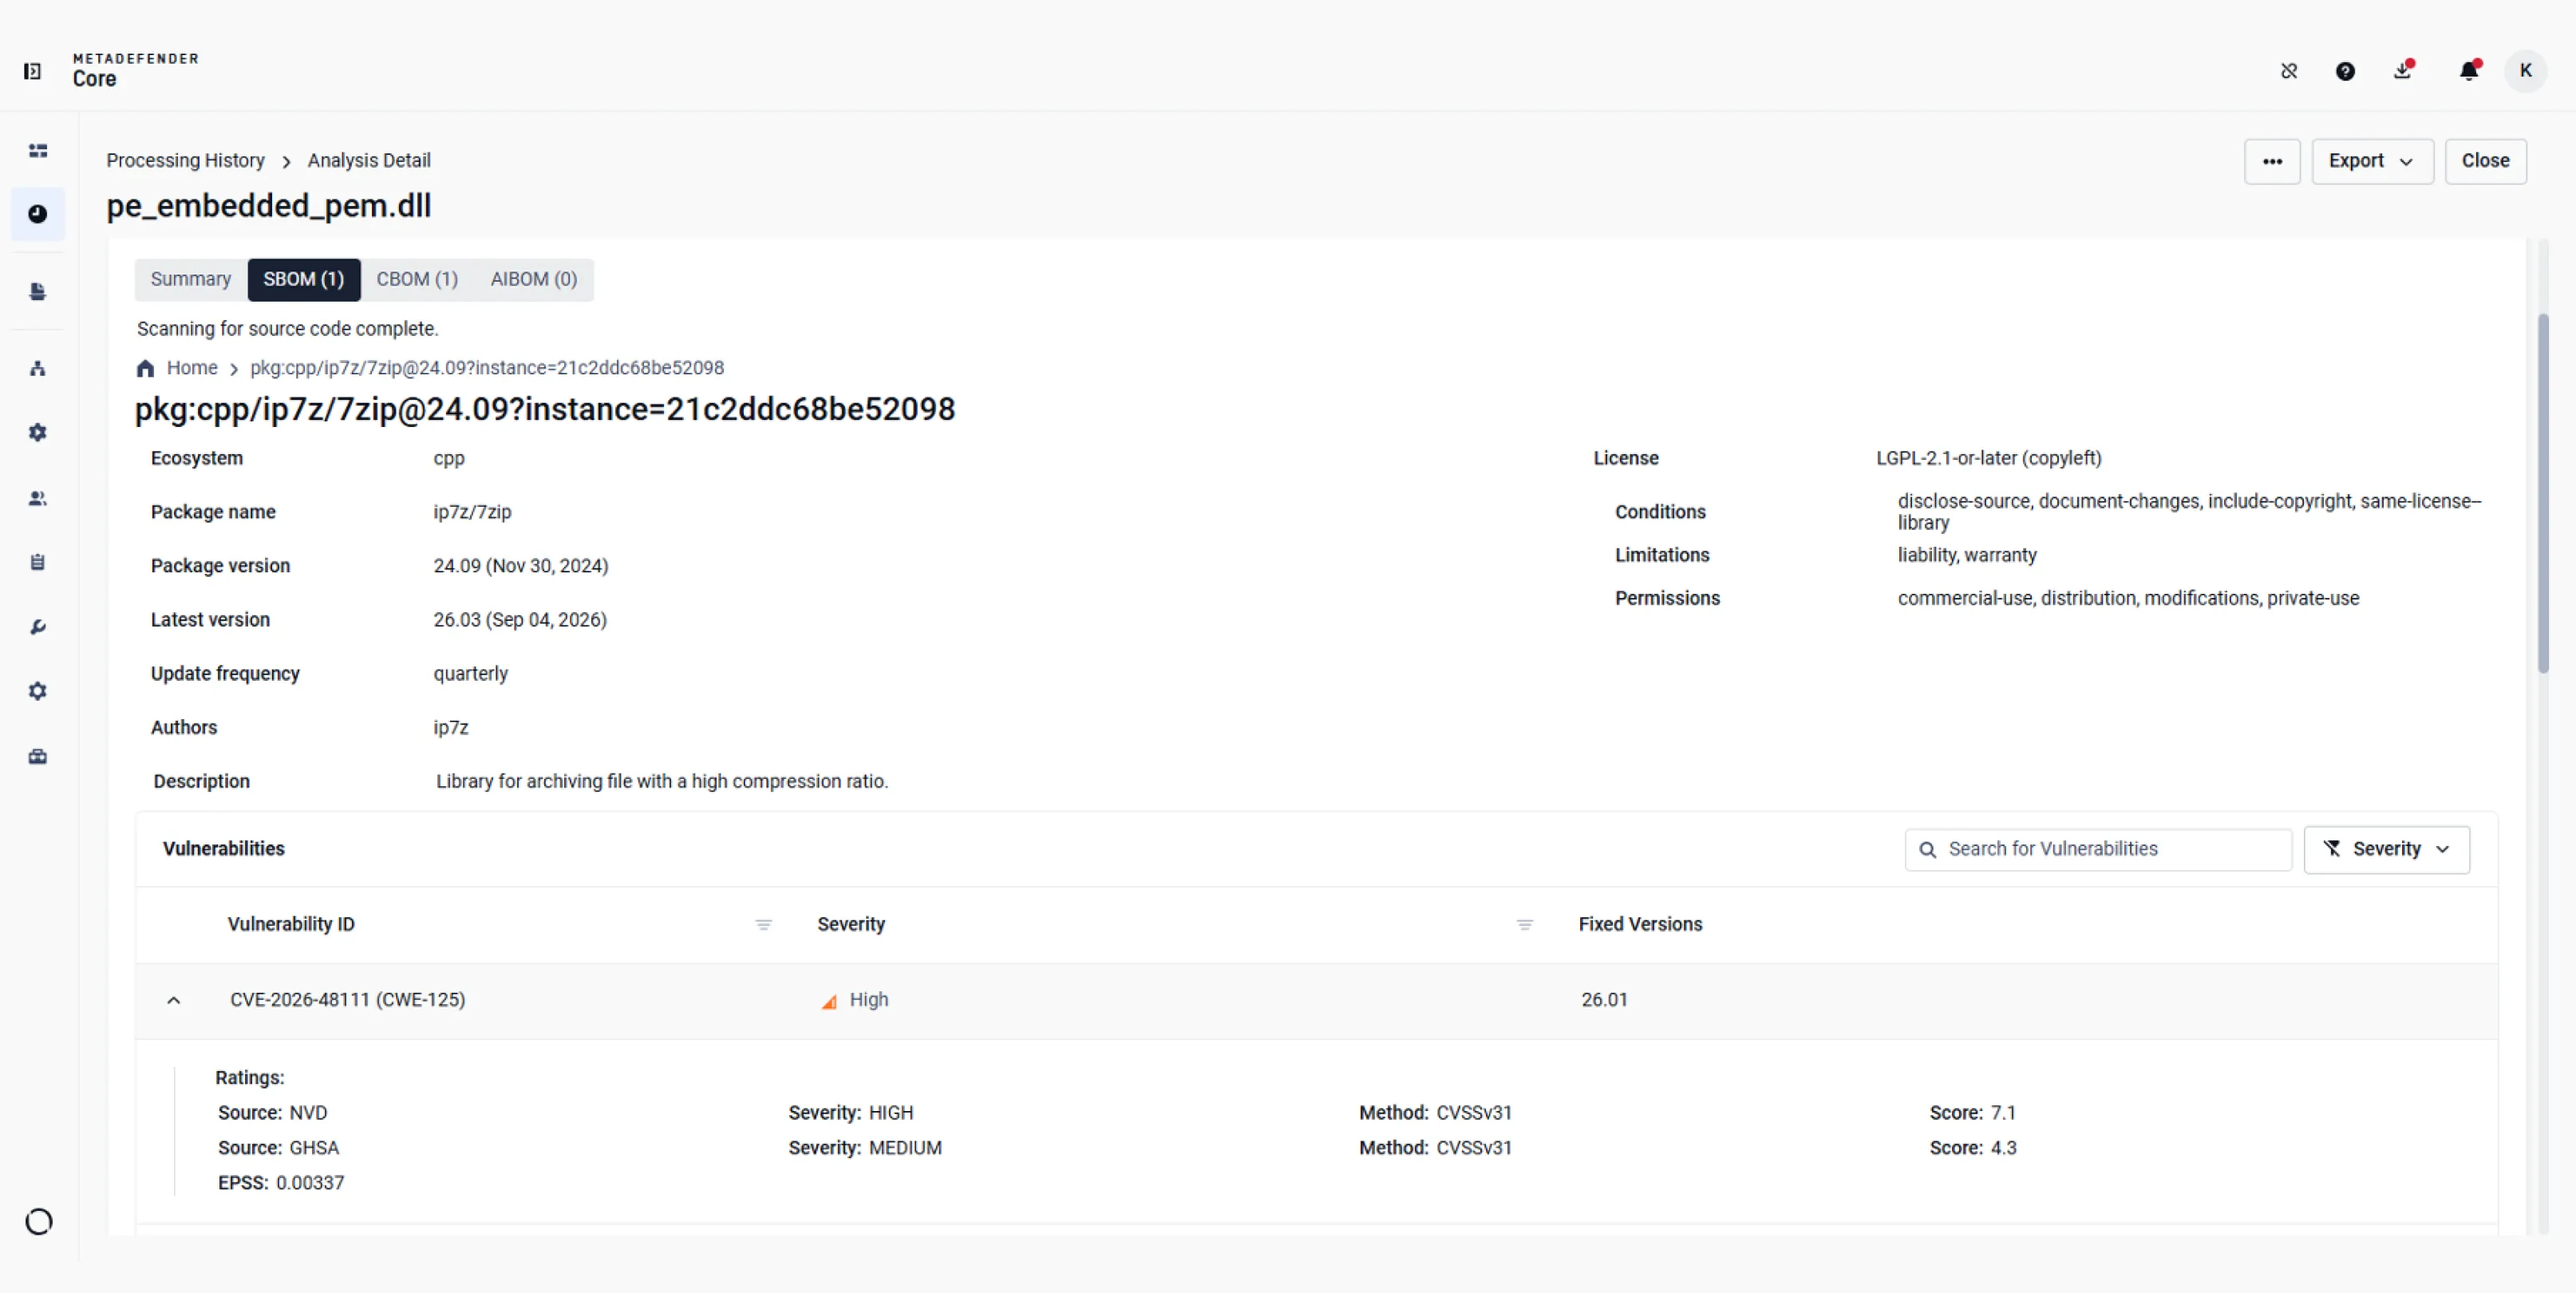
Verificați versiunea pachetului, licența declarată, vulnerabilitățile CVE asociate și nivelurile de gravitate.
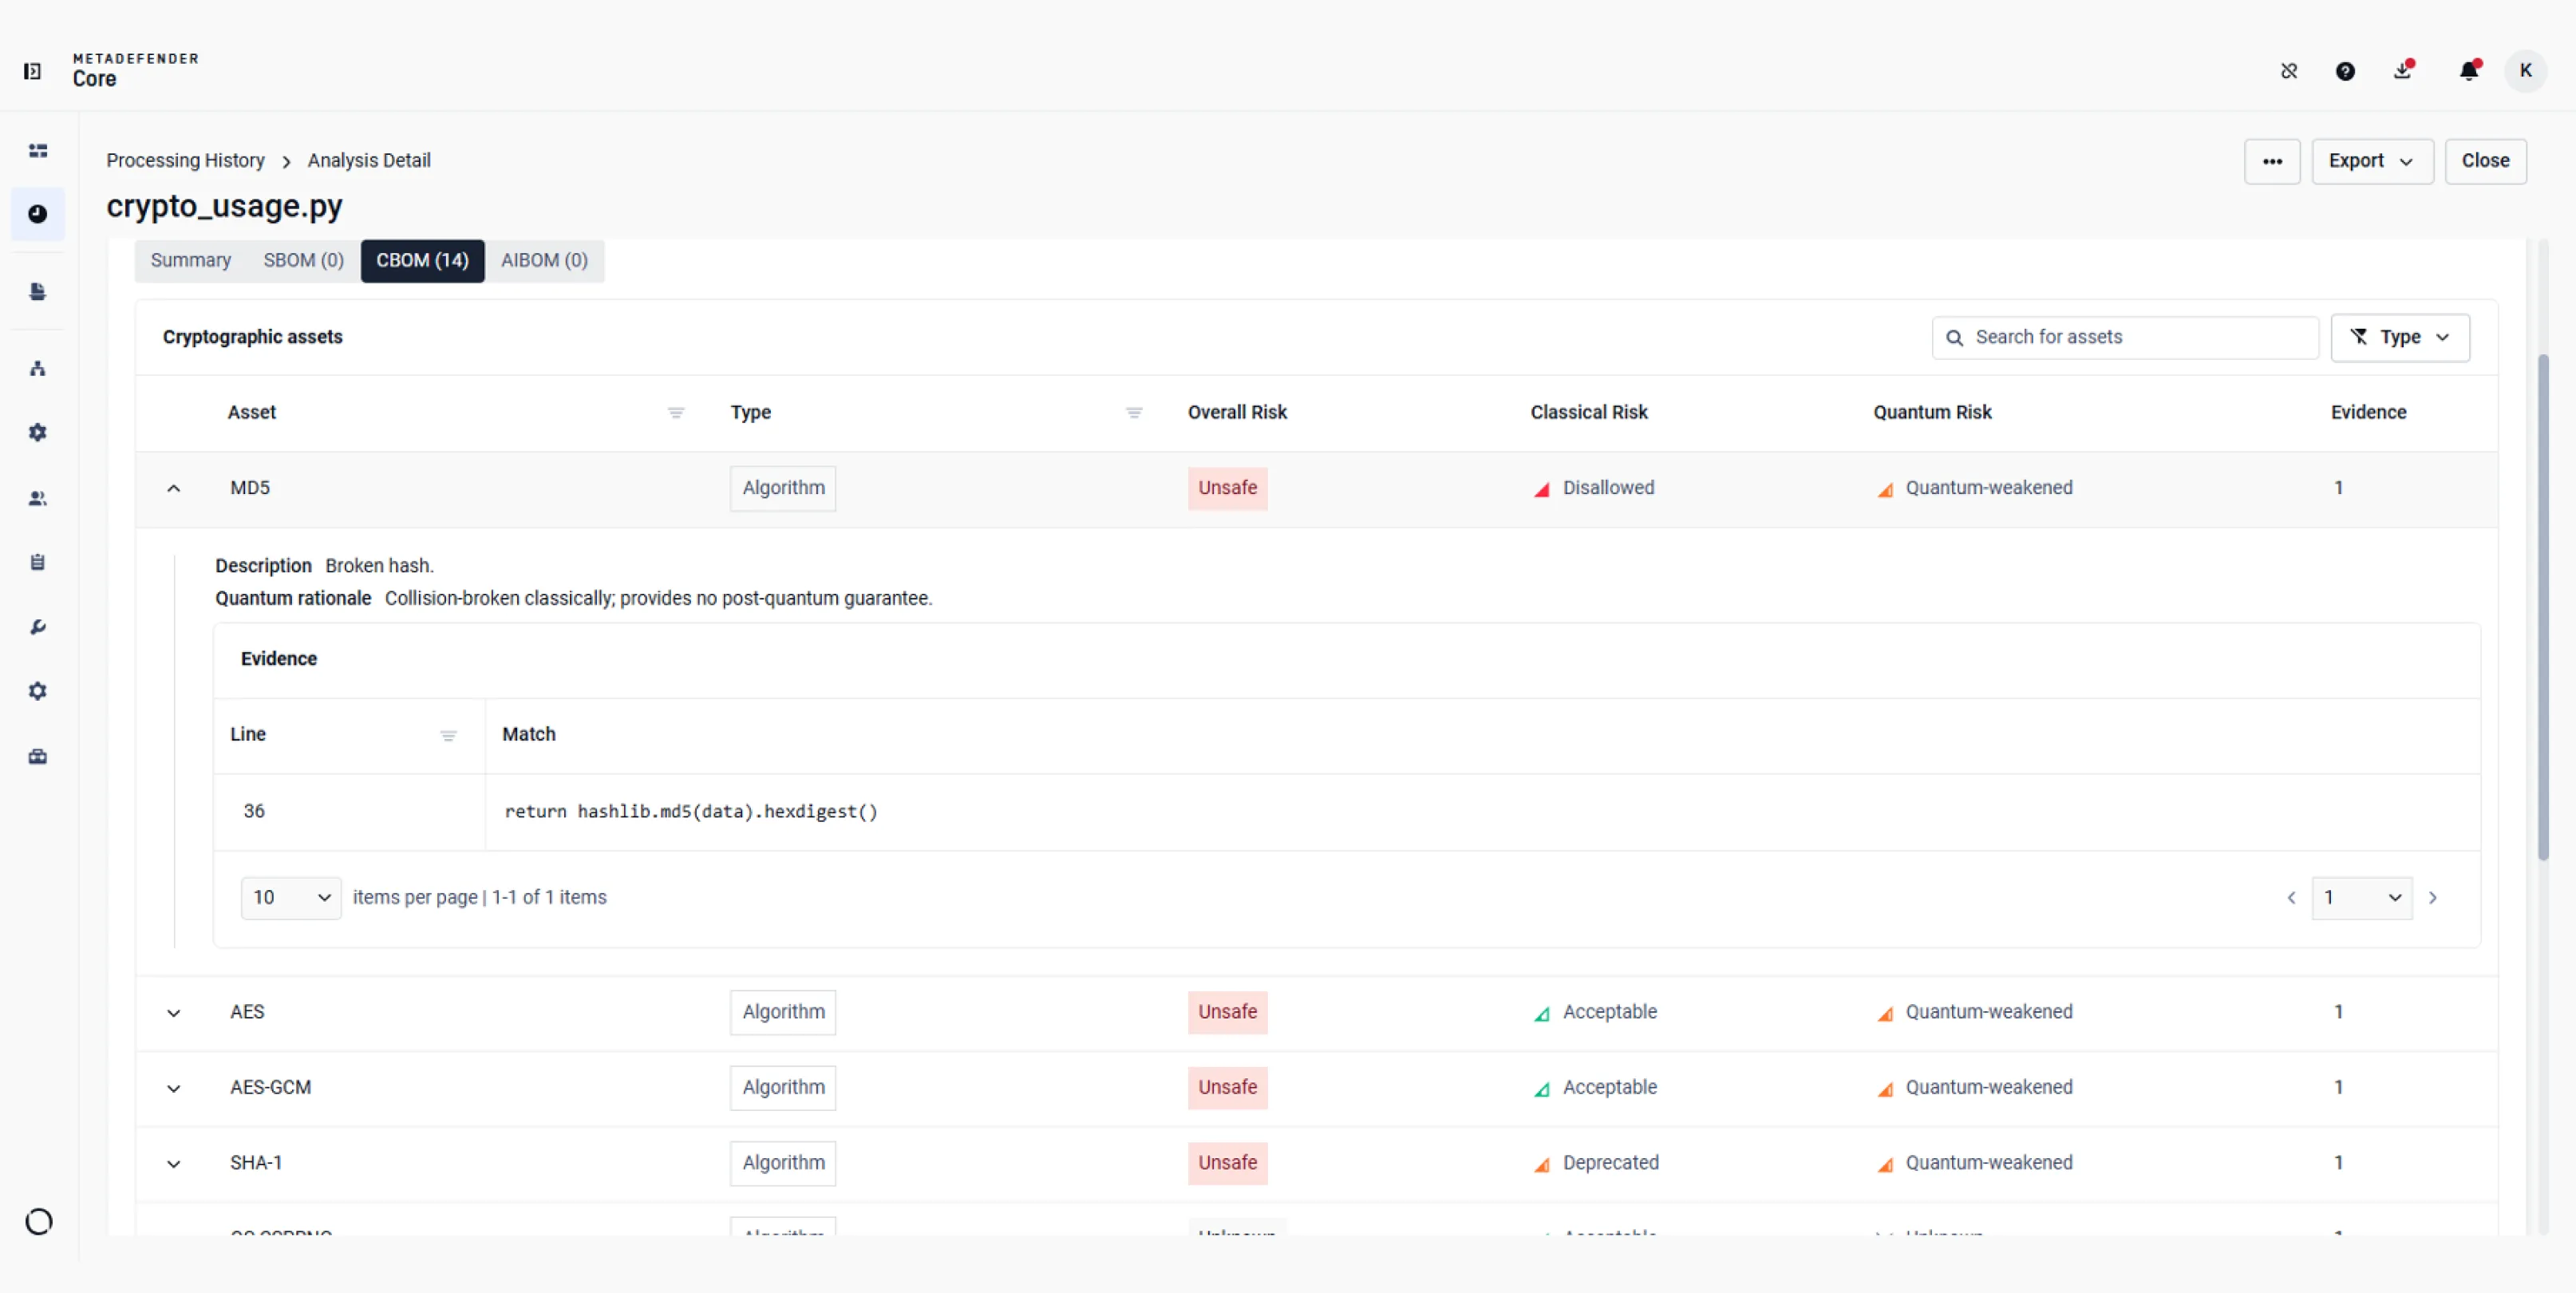
Analizați clasificările clasice și cuantice ale riscurilor, alături de dovezile sursă care indică locurile în care au fost identificate activele criptografice.
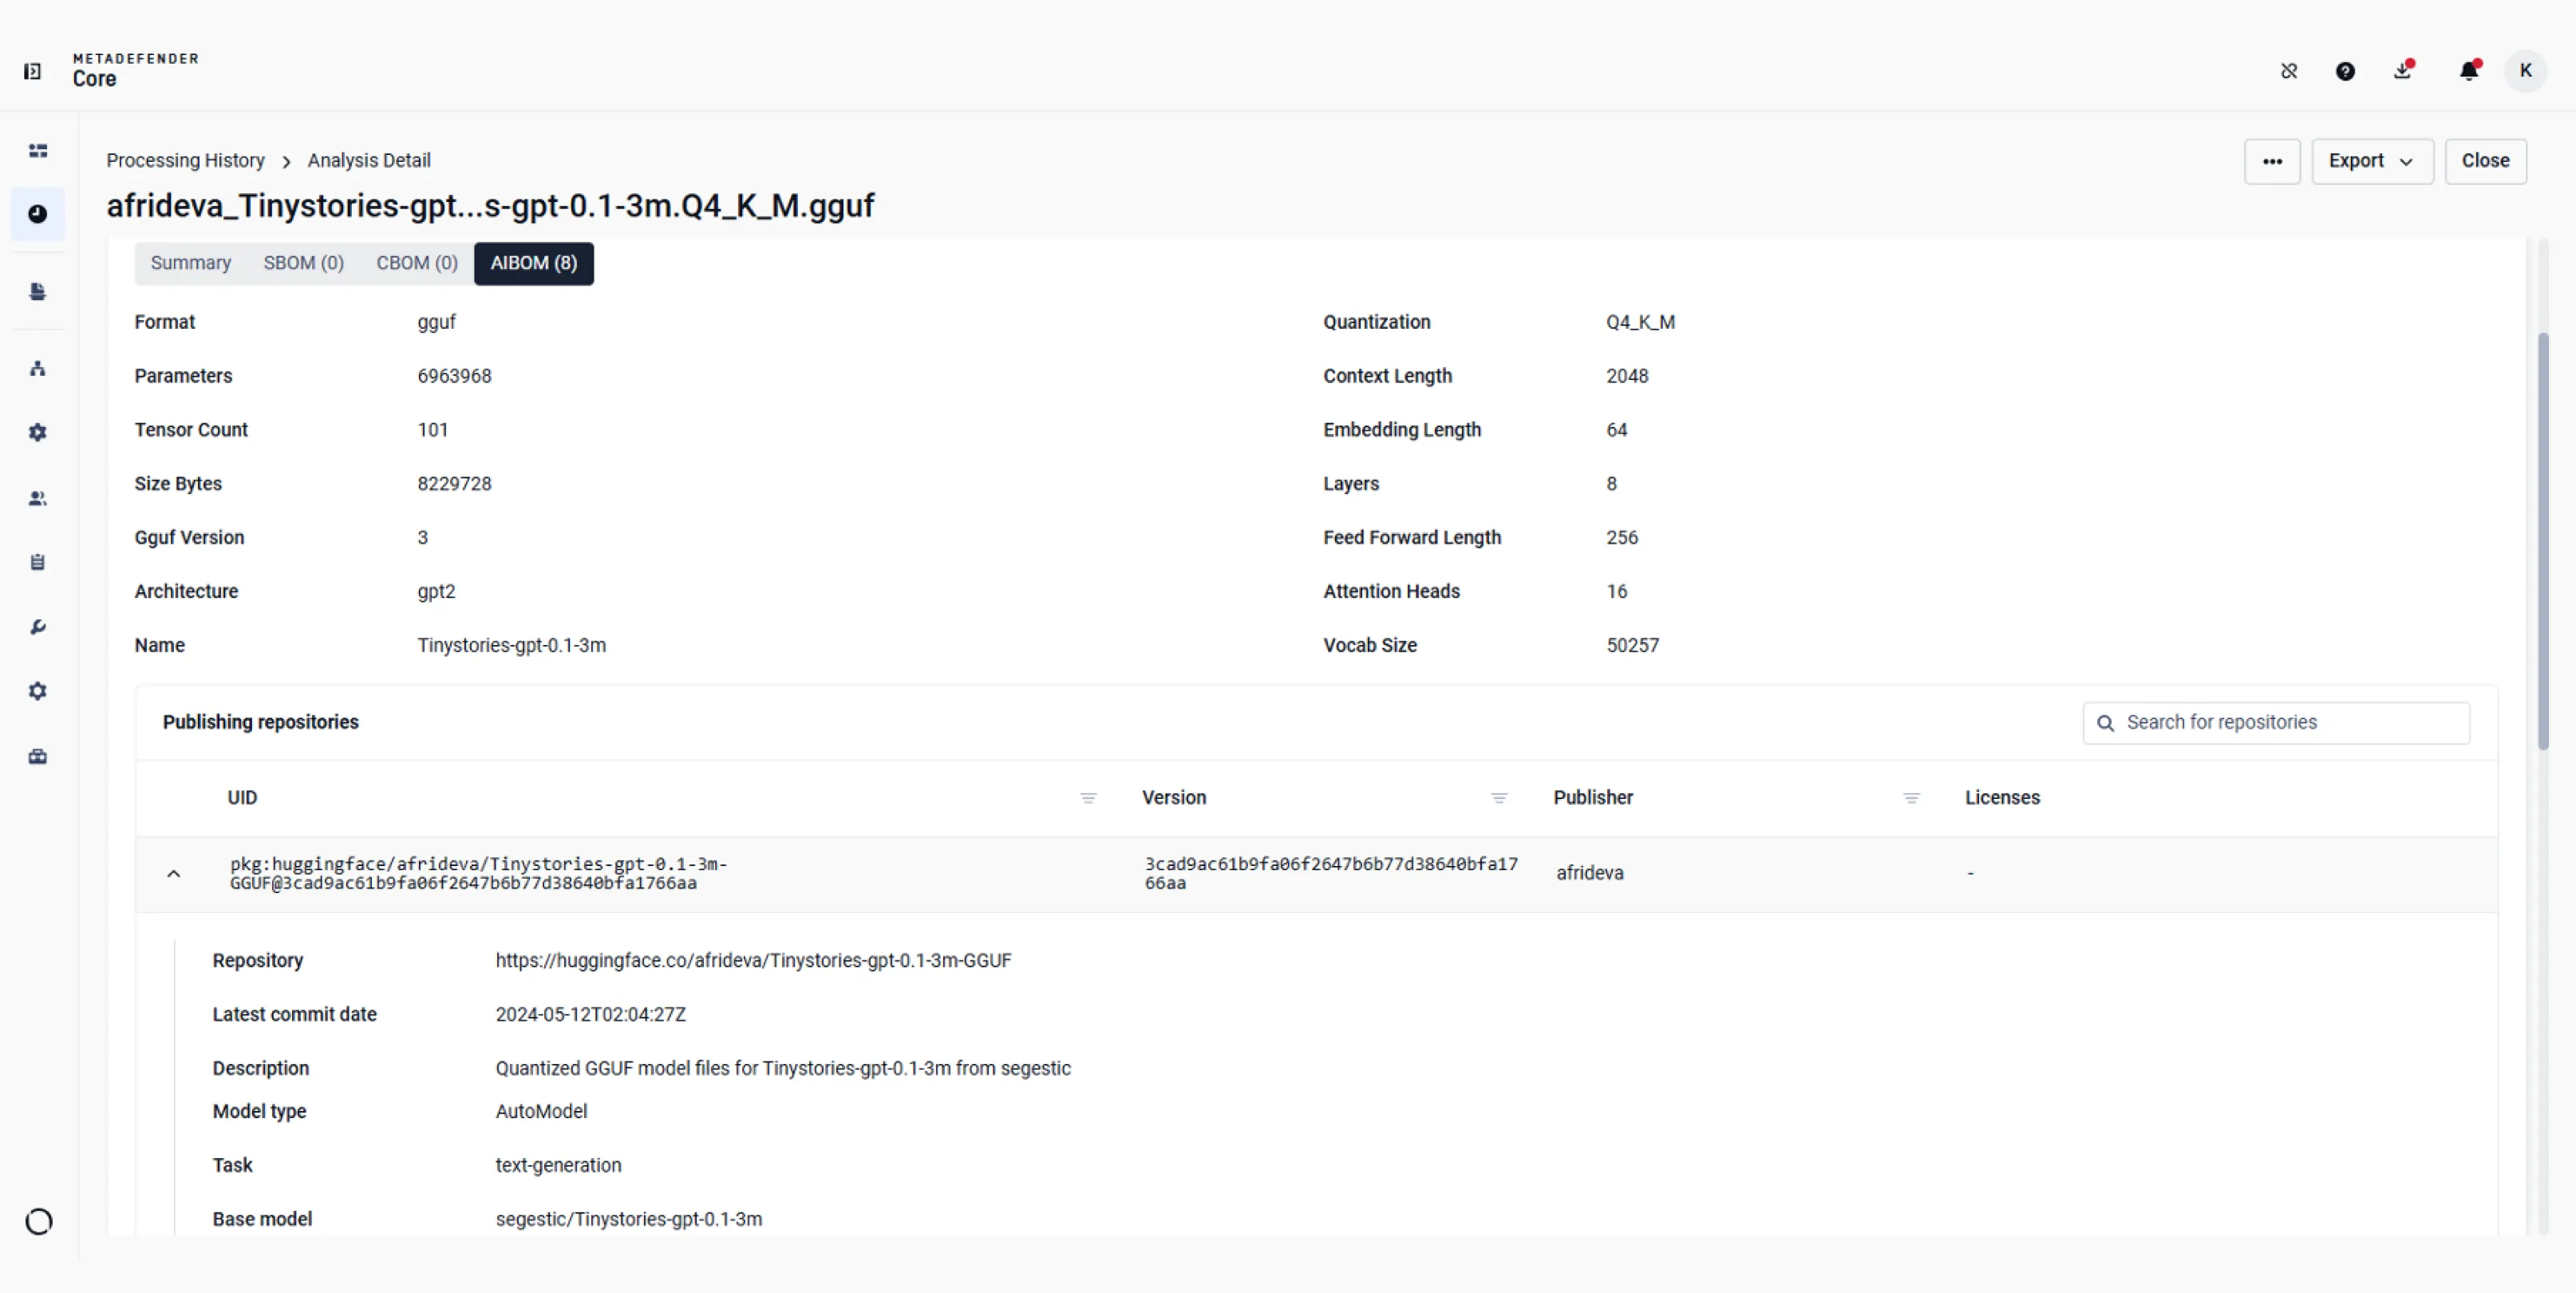
Verificați formatul și arhitectura modelului, apoi consultați depozitele despre care se știe că publică același fișier.
 Configurarea politicilor SBOM
Stabiliți pragurile de gravitate ale vulnerabilităților, selectați licențele pachetelor care trebuie blocate și activați verificările dependențelor pentru codul sursă.
- Configurarea politicilor CBOM și AIBOM
Alegeți dacă doriți să blocați accesul pe baza riscului criptografic sau să restricționați anumite licențe ale modelelor de IA.
- Vizualizarea rezumatului listelor de materiale unificate
Comparați rezultatele analizelor software, criptografice sau de inteligență artificială pentru fișierul scanat, apoi deschideți fiecare modul pentru detalii.
- Verificați vulnerabilitățile din Software
Verificați versiunea pachetului, licența declarată, vulnerabilitățile CVE asociate și nivelurile de gravitate.
- Analizați riscurile criptografice și probele
Analizați clasificările clasice și cuantice ale riscurilor, alături de dovezile sursă care indică locurile în care au fost identificate activele criptografice.
- Verificarea provenienței modelului de IA
Verificați formatul și arhitectura modelului, apoi consultați depozitele despre care se știe că publică același fișier.
Integrări și limbi acceptate
Cazuri de utilizare
Analizați o vulnerabilitate CVE recent dezvăluită
Planul de migrare post-cuantică
Utilizați concluziile criptografice și soluțiile alternative recomandate pentru a identifica resursele care necesită o evaluare de specialitate înainte de planificarea migrării.
Verificați un model de IA înainte de implementare
Analizați arhivele de publicare cunoscute și licențele declarate disponibile înainte de a aproba un model pentru utilizarea în cadrul aplicației.
Resurse
Ghidul SBOM pentru 2026: Transformă conformitatea într-un avantaj de securitate
De la „Dune” la npm: viermele Shai-Hulud redefinește Supply Chain
Shai-Hulud 2.0: Cum să Secure Supply Chain Software Supply Chain celui de-al doilea val
Recenta spargere a ESLint ridică preocupările legate deSupply Chain cu Software la nivelul următor
2 miliarde de descărcări npm în pericol din cauza malware-ului criptografic: Un semnal de alarmă pentru securitatea Supply Chain Open-Source
ExplicareaBill of Materials (SBOM) Software Bill of Materials (SBOM)
Securitatea lanțului de aprovizionare software: Ce este și de ce este critică
0 rezultate. Vă rugăm să încercați din nou.
