Ce definește o Managed File Transfer , care pune accentul pe securitate, în domeniul securității cibernetice moderne?
O soluție de transfer gestionat al fișierelor ( MFT ) axată pe securitate este concepută de la zero cu capacități de prevenire proactivă a amenințărilor, vizibilitate continuă și conformitate integrată în proiectare. Aceasta depășește simpla criptare a fișierelor în timpul transferului, tratând fiecare fișier, utilizator, flux de lucru și mediu ca pe o potențială suprafață de atac. Soluția MFT , axată pe securitate, atenuează amenințările provenite de la adversarii moderni care utilizează atacuri bazate pe fișiere, identități compromise, infiltrarea lanțului de aprovizionare și fluxuri de lucru nemonitorizate pentru a obține acces la sisteme sensibile.
În schimb, serviciile tradiționale de tip „ MFT ” au apărut inițial ca instrumente operaționale menite să automatizeze livrarea fișierelor, nu securitatea acestora. Platformele tradiționale de tip „ MFT ” se concentrează pe fiabilitate, programare, scripturi și conectivitatea între sisteme. Securitatea este de obicei adăugată ulterior prin funcționalități suplimentare, precum criptarea de bază, scanarea opțională împotriva programelor malware sau integrările externe de tip DLP.
Având în vedere evoluția amenințărilor bazate pe inteligența artificială și cerințele de conformitate din ce în ce mai complexe, organizațiile nu mai pot miza pe modelele tradiționale. Acestea au nevoie de platforme concepute special pentru a le proteja împotriva amenințărilor transmise prin fișiere și pentru a respecta cerințele de reglementare.
Principii cheie care diferențiază MFT axat pe securitate de MFT tradițional
MFT care pune securitatea pe primul loc MFT definit de un set de principii fundamentale care îl diferențiază de abordările tradiționale:
- Prevenirea proactivă a amenințărilor – Utilizează simultan mai multe motoare anti-malware (scanare multiplă), tehnologia sandboxing, verificarea tipului de fișier și inspecția conținutului înainte de livrare.
- Arhitectura Zero Trust – Pornește de la premisa că toți utilizatorii, dispozitivele și fișierele pot fi compromise și efectuează verificări în mod continuu.
- Conformitate prin proiectare – Integrează controale de audit, aplicarea politicilor, criptarea și guvernanța chiar în fluxul de lucru.
- Integrarea automatizării și a securității – Măsurile de securitate se aplică automat în toate fluxurile de lucru, fără intervenție manuală.
Soluțiile tradiționale de tip „ MFT ” includ, de obicei, securitatea fișierelor ca funcție suplimentară. Deși platformele tradiționale pot oferi criptare sau controlul accesului, aceste funcționalități sunt adesea module opționale sau necesită instrumente suplimentare pentru a fi eficiente.
Cum standardele de conformitate au determinat trecerea către MFT cu prioritate pentru securitate
Cadrele de reglementare au jucat un rol decisiv în orientarea întreprinderilor către soluții care pun securitatea pe primul plan. Standarde precum NIST, ISO 27001, GDPR, HIPAA și PCI-DSS impun cerințe stricte în ceea ce privește:
- Criptarea în repaus și în tranzit
- Controale de acces verificate
- Jurnale de audit complete și imuabile
- Dovezi privind aplicarea politicii
- Garanții privind localizarea și păstrarea datelor
- Raportarea la timp a încălcărilor
- Verificarea integrității și monitorizarea riscurilor
Platformele tradiționale de tip „ MFT ” au adesea dificultăți în a ține pasul cu cerințele de conformitate. Acestea pot întâmpina dificultăți în a îndeplini cerințele privind guvernanța datelor, integritatea auditului sau monitorizarea continuă. Platformele de tip „ MFT ”, care pun securitatea pe primul plan, remediază aceste lacune prin controale integrate, concepute special pentru sectoarele reglementate.
Vulnerabilități comune în MFT tradiționale
Sistemele vechi și tradiționale de tip „ MFT ” expun adesea organizațiile la riscuri grave de securitate. Printre vulnerabilitățile frecvente se numără:
- Transferuri necriptate sau criptate în mod inconsecvent, în special în timpul fluxurilor de lucru interne
- Mecanisme de autentificare slabe, care se bazează exclusiv pe parole sau modele de roluri învechite
- Monitorizare în timp real limitată sau inexistentă, împiedicând escaladarea activităților suspecte
- Patch-uri și actualizări manuale, care lasă sistemele expuse la vulnerabilități zero-day sau CVE vechi
- Controale de acces insuficiente, care permit privilegii excesive
- Nu se efectuează scanarea malware-ului sau curățarea fișierelor, ceea ce permite amenințărilor transmise prin fișiere să treacă necontrolate.
- Jurnale de audit incomplete, obstrucționarea investigațiilor și eșecul auditurilor de conformitate
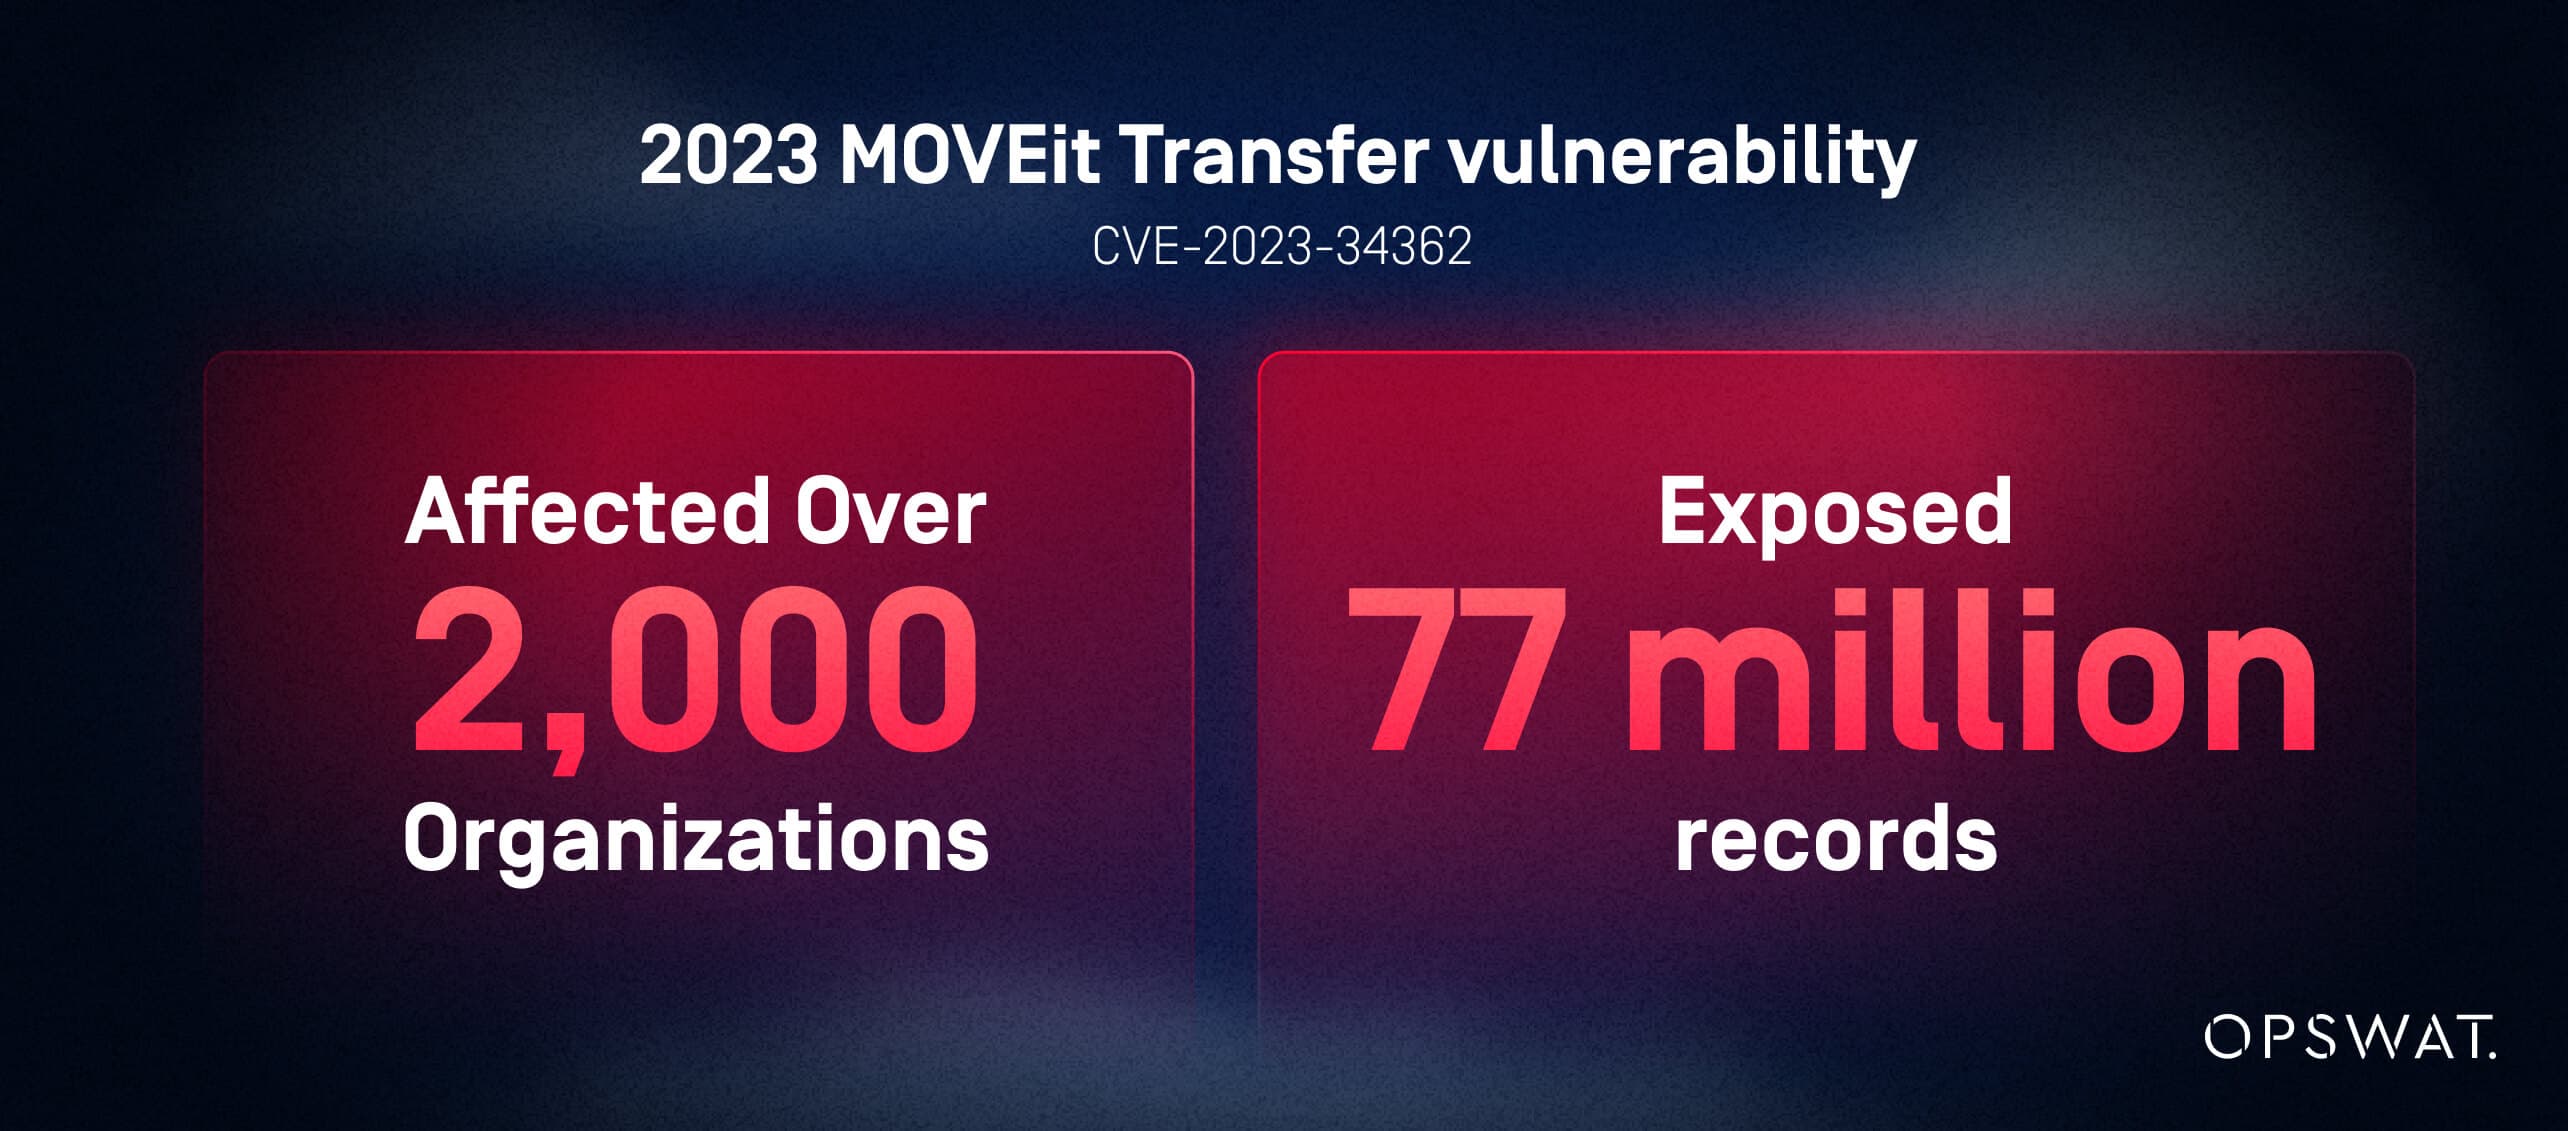
Incidentele de securitate din lumea reală demonstrează riscurile pe care le prezintă măsurile de securitate incomplete. De exemplu, vulnerabilitatea din 2023 a serviciului MOVEit Transfer (CVE-2023-34362) a afectat peste 2.000 de organizații și a expus 77 de milioane de înregistrări, conform datelor de monitorizare a incidentelor de securitate furnizate de Emsisoft. Aceste incidente ilustrează modul în care platformele tradiționale de tip „ MFT ” pot oferi atacatorilor acces neobservat la sistemele critice.
Compararea capacităților de securitate: MFT cu prioritate pentru securitate MFT MFT tradiționale
Platformele de tip „ MFT ” tradiționale și cele care pun securitatea pe primul plan par adesea similare la prima vedere. Fiecare dintre ele facilitează transferul de fișiere între sisteme, parteneri sau utilizatori. Însă, la o analiză mai aprofundată, diferențele arhitecturale sunt profunde.
Tabelul de mai jos evidențiază modul în care fiecare abordare tratează securitatea integrată în comparație cu suplimentele opționale.
Ce funcții de securitate sunt integrate și care sunt suplimentare în MFT ?
Capacitate | MFT cu prioritate pentru securitate | MFT tradițional |
|---|---|---|
Scanarea programelor malware | Multiscanning și curățarea fișierelor (CDR) integrate | De obicei, suplimentar sau absent |
Comenzi DLP | Integrat, automatizat, bazat pe politici | Adesea extern sau manual |
Criptare | Obligatoriu și aplicat | Opțional sau aplicat în mod inconsecvent |
Acces Zero Trust | Verificare continuă și privilegii minime | Acces de bază bazat pe perimetru |
Threat Intelligence | Nativ, în timp real | Rare și externe |
Jurnal de audit | Imutabil, granular, mereu activ | Configurare parțială sau manuală |
Aplicarea automată a politicilor | Caracteristică Core | Necesită scripturi sau eforturi administrative |
Validarea fișierelor | Verificare aprofundată a tipului de fișier | Limitat sau inexistent |
Cârlige de răspuns la incidente | Integrare nativă SIEM/SOC | Conectori opționali |
MFT tradiționale nu sunt în esență platforme de securitate; ele sunt instrumente de automatizare care necesită produse suplimentare pentru a asigura protecția de bază.
În ce fel diferă controlul accesului utilizatorilor și monitorizarea între MFT tradițional și MFT axat pe securitate?
MFT , care pune securitatea pe primul plan, utilizează controale de acces granulare, aliniate la modelul „Zero Trust”, precum și monitorizare în timp real pentru a reduce la minimum riscurile interne și amenințările externe. Utilizatorilor li se acordă doar permisiunile necesare, iar toate acțiunile sunt verificate în mod continuu.
Platformele tradiționale de tip „ MFT ” se bazează pe permisiuni statice, pe modele limitate de control al accesului bazat pe roluri (RBAC) și pe o monitorizare sporadică. Acestea pot înregistra accesele, dar rareori detectează comportamente anomale ale utilizatorilor sau tipare de acces neautorizate.
Controalele care pun accentul pe securitate includ:
- RBAC bazat pe politici
- Integrarea MFA/identității
- Validarea continuă a sesiunii
- Analiza comportamentală
- Tablouri de bord pentru monitorizare în timp real
Aceste capacități reduc probabilitatea compromiterii conturilor, care poate duce la furtul de date sau la întreruperea operațiunilor.
Cum permite MFT cu prioritate pentru securitate prevenirea proactivă a amenințărilor?
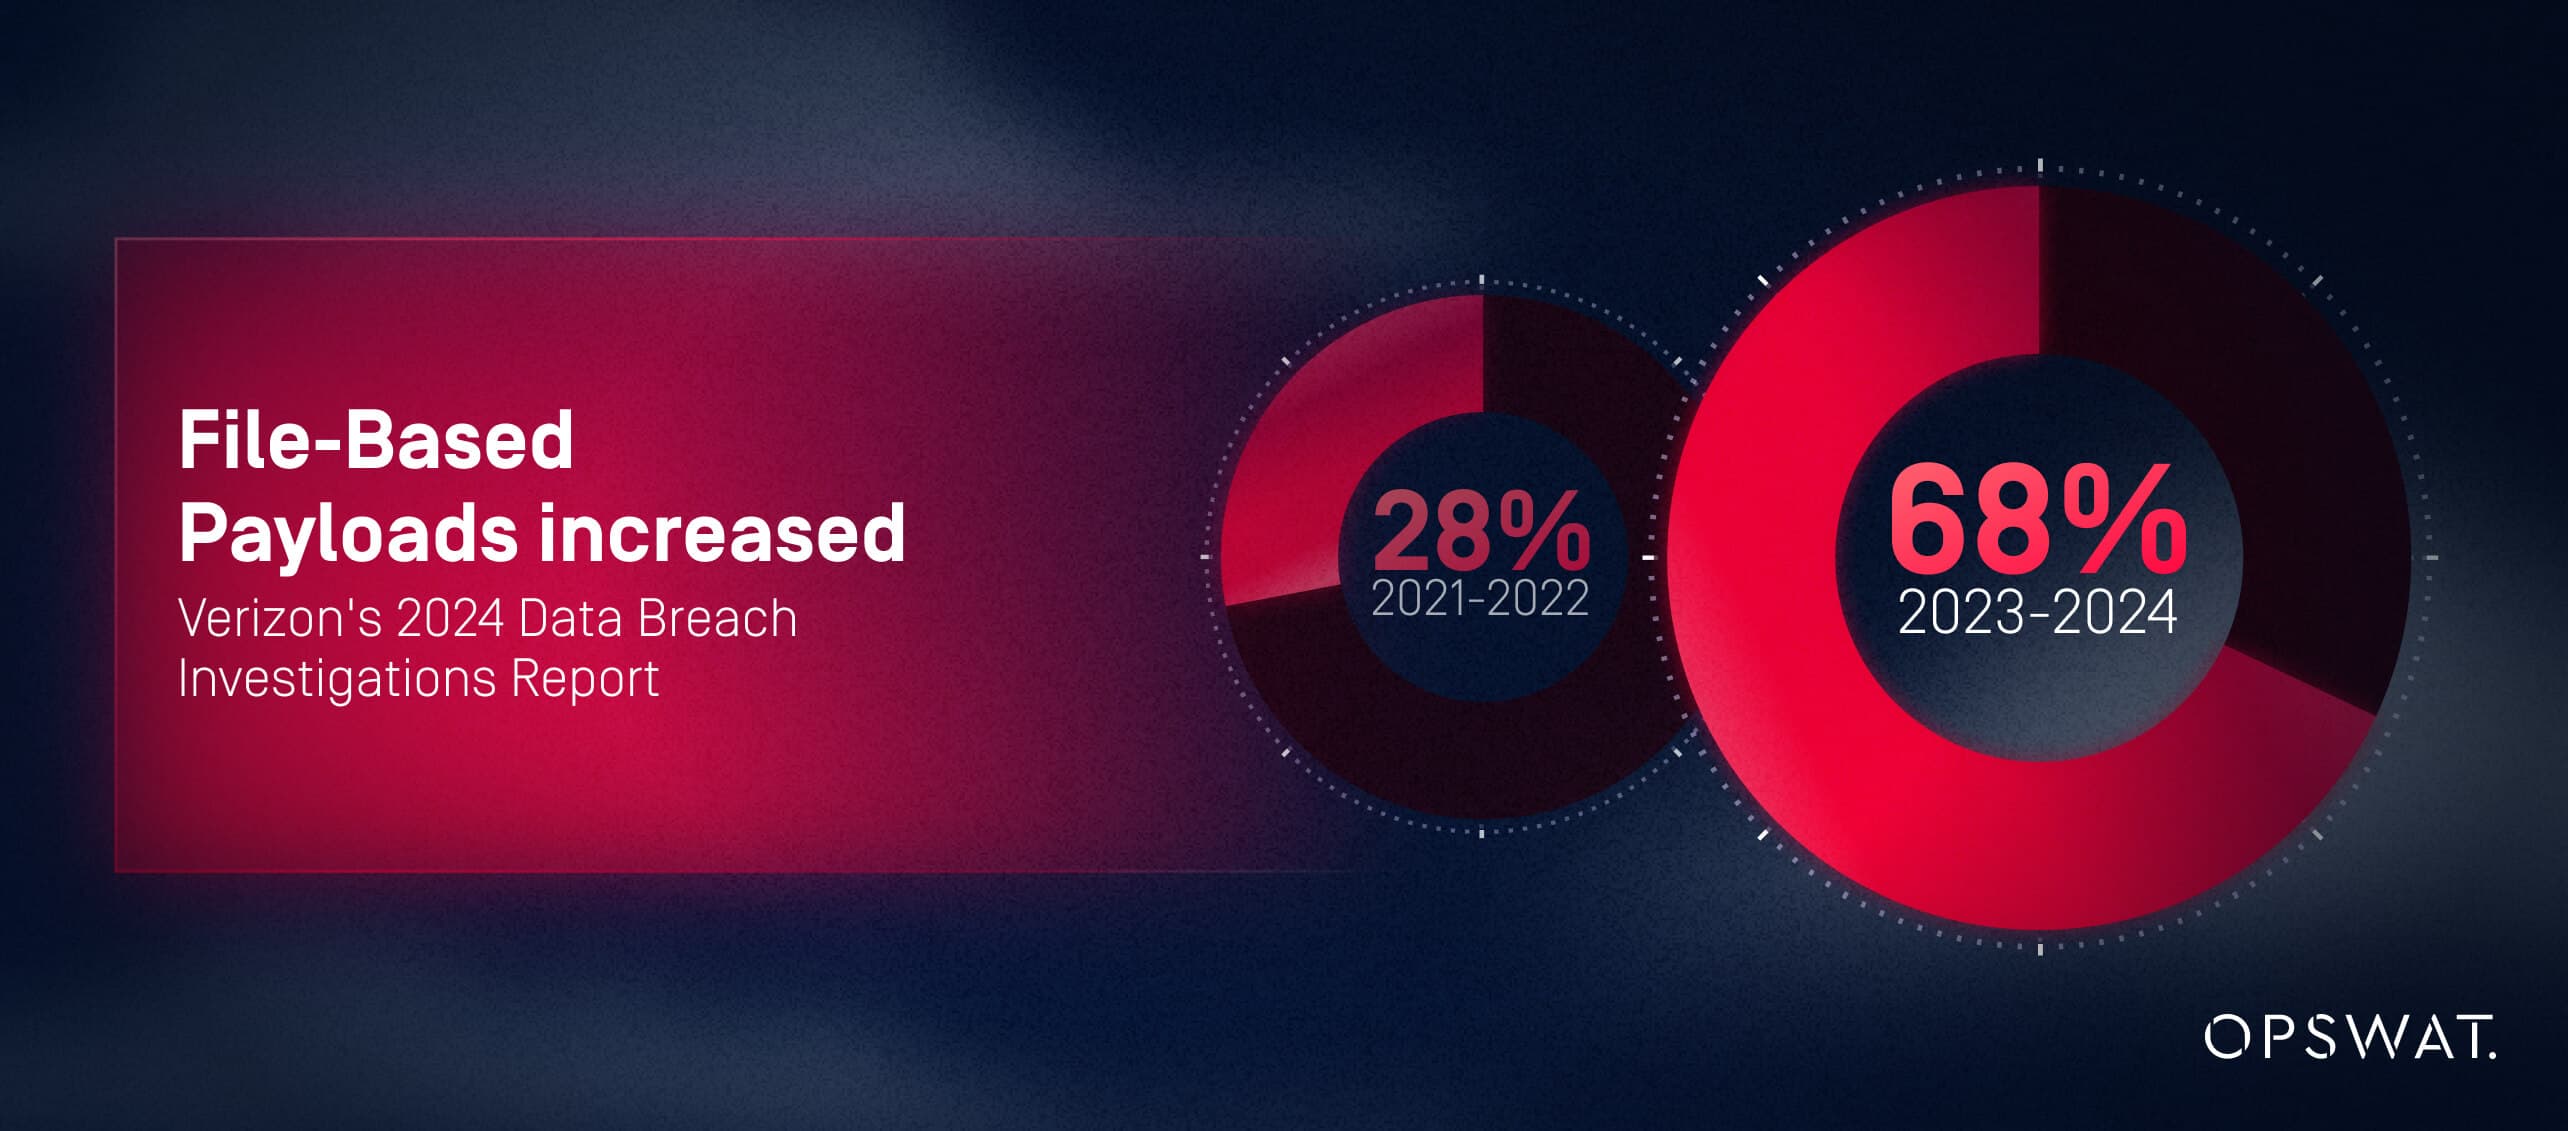
MFT , care pune securitatea pe primul plan, previne amenințările înainte ca fișierele să ajungă la destinație. Conform Raportului Verizon privind investigațiile privind încălcările de securitate a datelor din 2024, 68% dintre atacurile din perioada 2023-2024 au utilizat încărcături bazate pe fișiere încorporate în documente, fișiere PDF, imagini sau fișiere comprimate — o creștere de 40% față de perioada 2020-2021. Acești vectori de atac vizează în mod specific sistemele de transfer de fișiere. Sistemele tradiționale de tip „ MFT ” nu inspectează aceste fișiere; în schimb, soluția „ MFT ”, care pune securitatea pe primul loc, o face.
Exemple de prevenire proactivă a amenințărilor includ:
- Scanare automată multiplă a programelor malware
- CDR (Content Disarm and Reconstruction) – eliminarea conținutului activ rău intenționat
- Sandboxing fișiere necunoscute
- Evaluarea riscurilor bazată pe informații privind amenințările
- Carantină sau blocare bazată pe politici
Cum MFT axat pe securitate MFT conformitatea cu reglementările și pregătirea pentru audit
Complexitatea conformității reprezintă una dintre cele mai mari provocări pentru întreprinderile moderne. MFT cu prioritate pentru securitate MFT conformitatea prin integrarea guvernanței, validării și controalelor auditabile direct în fluxurile de lucru de transfer.
MFT -ul tradițional atribuie responsabilitatea conformității administratorilor, adesea prin configurare manuală, aplicarea de patch-uri, scrierea de scripturi și documentație fragmentară.
Respectarea normelor GDPR, HIPAA, PCI-DSS și a standardelor industriale cu MFT care pune securitatea pe primul loc
MFT care pune accentul pe securitate îndeplinește cerințele normative cheie prin design:
- Criptarea în tranzit și în repaus (GDPR articolul 32, HIPAA §164.312(a)(2)(iv), cerința PCI-DSS 4)
- Piste de audit imuabile pentru monitorizarea accesului și a mișcării datelor (GDPR articolul 30, HIPAA §164.312(b), SOX secțiunea 404)
- Aplicarea rezidenței datelor (articolele 44-50 din RGPD, diverse legi naționale privind protecția datelor)
- Controale de acces aliniate la principiul privilegiului minim (NIST SP 800-53 AC-6, ISO 27001 A.9.2.3)
- Alerte în timp real pentru potențiale încălcări (articolul 33 din RGPD - cerința de notificare în termen de 72 de ore)
- Secure validarea fișierelor pentru menținerea integrității datelor (HIPAA §164.312(c)(1), cerința 11.5 din PCI-DSS)
Aceste controale integrate reduc lacunele în materie de conformitate și furnizează dovezi verificabile solicitate de autoritățile de reglementare.
Reducerea sarcinii de audit și simplificarea colectării probelor
Auditurile tradiționale de tip „ MFT ” pot dura săptămâni întregi din cauza înregistrărilor insuficiente, a controalelor inconsistente sau a datelor lipsă. Soluțiile de tip „ MFT ”, care pun securitatea pe primul plan, elimină această povară oferind:
- Rapoarte de audit generate automat
- Jurnale centralizate cu vizibilitate completă asupra transferurilor
- Mapări și șabloane de conformitate preconfigurate
- Metadate la nivel de eveniment pentru reconstrucție criminalistică
Acest lucru reduce oboseala auditului, accelerează colectarea probelor și îmbunătățește încrederea în reglementări.
Cum MFT axat pe securitate MFT conformitatea continuă în contextul evoluției reglementărilor
MFT care pun accentul pe securitate se adaptează rapid la standardele de reglementare în continuă evoluție prin controale bazate pe politici, actualizări automate și cadre de guvernanță configurabile. Aceste capacități asigură conformitatea pe termen lung și permit organizațiilor să demonstreze respectarea continuă a normelor, lucru MFT de realizat în cazul MFT tradiționale.
Reducerea riscurilor și răspunsul la incidente: de ce MFT care pune securitatea pe primul loc MFT expunerea la încălcări
Programele moderne de securitate își măsoară succesul prin capacitatea lor de a remedia rapid și eficient încălcările de securitate. Abordarea „ MFT ”, care pune securitatea pe primul plan, îmbunătățește semnificativ atât detectarea, cât și răspunsul la incidente, reducând impactul încălcărilor de securitate și consolidând rezultatele anchetelor informatice.
MFT -ul tradițional suferă adesea de o lipsă de vizibilitate, informații și automatizare necesare pentru un răspuns rapid.
Cum MFT axat pe securitate detectarea ramurilor și răspunsul la amenințări
Platformele care pun securitatea pe primul loc permit:
- Alerte în timp real pentru activități suspecte legate de fișiere
- Declanșatoare automate care pun în carantină sau blochează fișierele rău intenționate
- Integrare cu fluxurile de lucru SIEM și SOC pentru escaladare rapidă
- Detectarea anomaliilor pe baza comportamentului utilizatorului și al fișierului
MFT -ul tradițional se bazează pe monitorizarea manuală, cu întârzieri medii de detectare de 24-72 de ore, conform Raportului din 2024 al Institutului Ponemon privind costul amenințărilor interne. Acest lucru crește durata expunerii la încălcări cu 300% în comparație cu soluțiile care pun securitatea pe primul plan și detectează amenințările în timp real (în mai puțin de 5 minute). Intervalele extinse de detectare permit mișcării laterale și exfiltrării datelor să avanseze necontrolat.
Sprijinirea investigațiilor criminalistice cu ajutorul unor piste de audit avansate
Răspunsul la incidente depinde de o vizibilitate de înaltă fidelitate. MFT cu prioritate pentru securitate MFT :
- Jurnale imuabile, cu marcaj temporal
- Validarea integrității fișierelor
- Istoric complet al activității utilizatorilor
- Metadate la nivel de transfer (sursă, destinație, politici aplicate)
Aceste capacități permit analiza rapidă a cauzelor principale și raportarea conformă cu reglementările.
Abordarea celor mai frecvente lacune de securitate în MFT tradițional
Legacy MFT organizațiile la:
- Biblioteci criptografice învechite sau neactualizate
Modele slabe de identitate sau acces
- Puncte nevralgice în integrările partenerilor sau ale terților
- Mutarea fișierelor neinspectate în rețele
MFT care pune securitatea pe primul loc MFT toate aceste deficiențe cu ajutorul prevenirii integrate a amenințărilor, monitorizării continue și cadrelor de guvernanță încorporate.
Considerații operaționale și privind resursele la migrarea către Managed File Transfer cu prioritate pentru securitate
Trecerea de la MFT tradițional la MFT axat pe securitate MFT o planificare atentă, dar aduce beneficii sub forma reducerii cheltuielilor operaționale, a diminuării riscului de încălcare a securității și a îmbunătățirii eficienței conformității.
Care sunt pașii cheie pentru trecerea de la MFT tradițional la MFT cu prioritate pentru securitate?
O foaie de parcurs structurată pentru migrare include:
- Evaluare – Fluxuri de lucru privind inventarul, parteneri, dependențe legate de criptare și lacune în materie de conformitate.
- Proiectare – Definirea politicilor „Zero Trust”, a măsurilor de securitate și a cerințelor de arhitectură.
- Pilot – Validarea fluxurilor de lucru în cadrul unei implementări controlate.
- Implementare etapizată – Extindere la nivelul departamentelor și al sarcinilor de lucru cu valoare ridicată.
- Alinierea la principiile de guvernanță – Actualizarea politicilor, a rolurilor și a documentației privind conformitatea.
Integrarea MFT cu prioritate pentru securitate MFT infrastructura IT existentă
MFT care pune securitatea pe primul loc MFT perfect atunci când:
- Guvernanța identității (IAM/MFA) este centralizată
- Platformele SIEM consumă MFT
- Instrumentele DLP asigură guvernanța conținutului
- Cloud iar depozitele de fișiere locale se sincronizează în condiții de siguranță
- API-urile și cadrele de automatizare susțin coordonarea fluxului de lucru
Provocările obișnuite, precum sistemele izolate sau dependențele de sistemele vechi, pot fi atenuate prin implementarea etapizată și integrările bazate pe conectori.
Evaluarea costului total de proprietate și a rentabilității investiției în soluțiile MFT care pun accentul pe securitate
Deși abordarea „ MFT ”, care pune securitatea pe primul plan, poate implica o investiție inițială mai mare, rentabilitatea investiției (ROI) este determinată de:
- Reducerea probabilității de încălcare și a costurilor asociate
- Reducerea volumului de muncă de audit
- Reducerea costurilor operaționale datorită automatizării
- Mai puține straturi de securitate manuale
- Timp de funcționare îmbunătățit și stabilitate sporită a fluxului de lucru
În cazul sectoarelor reglementate, aceste economii pot fi substanțiale, depășind adesea investiția inițială încă din primul an.
Cadrul decizional: când și de ce să treceți la o MFT care pune securitatea pe primul loc
Întreprinderile recunosc adesea necesitatea unei actualizări după ce se confruntă cu eșecuri în urma auditurilor, complexitate operațională sau activitate crescută a amenințărilor. Un cadru decizional ajută liderii să determine momentul potrivit și justificarea strategică.
Factori cheie care indică necesitatea unei soluții MFT axate pe securitate
Factorii declanșatori comuni includ:
- Eșecul auditurilor de securitate sau conformitate
- Creșterea numărului de tentative de atacuri cu ransomware și malware transmis prin fișiere
- Lipsa vizibilității asupra mișcării fișierelor
- Dependența excesivă de procesele manuale sau bazate pe scripturi
- Provocări legate de rezidența datelor sau de conformitatea transfrontalieră
- Inițiative de transformare digitală care necesită modernizare
Dacă se aplică mai multe declanșatoare, organizația este un candidat puternic pentru MFT cu prioritate pentru securitate.
Cele mai bune practici pentru evaluarea și selectarea unei MFT care pune accentul pe securitate
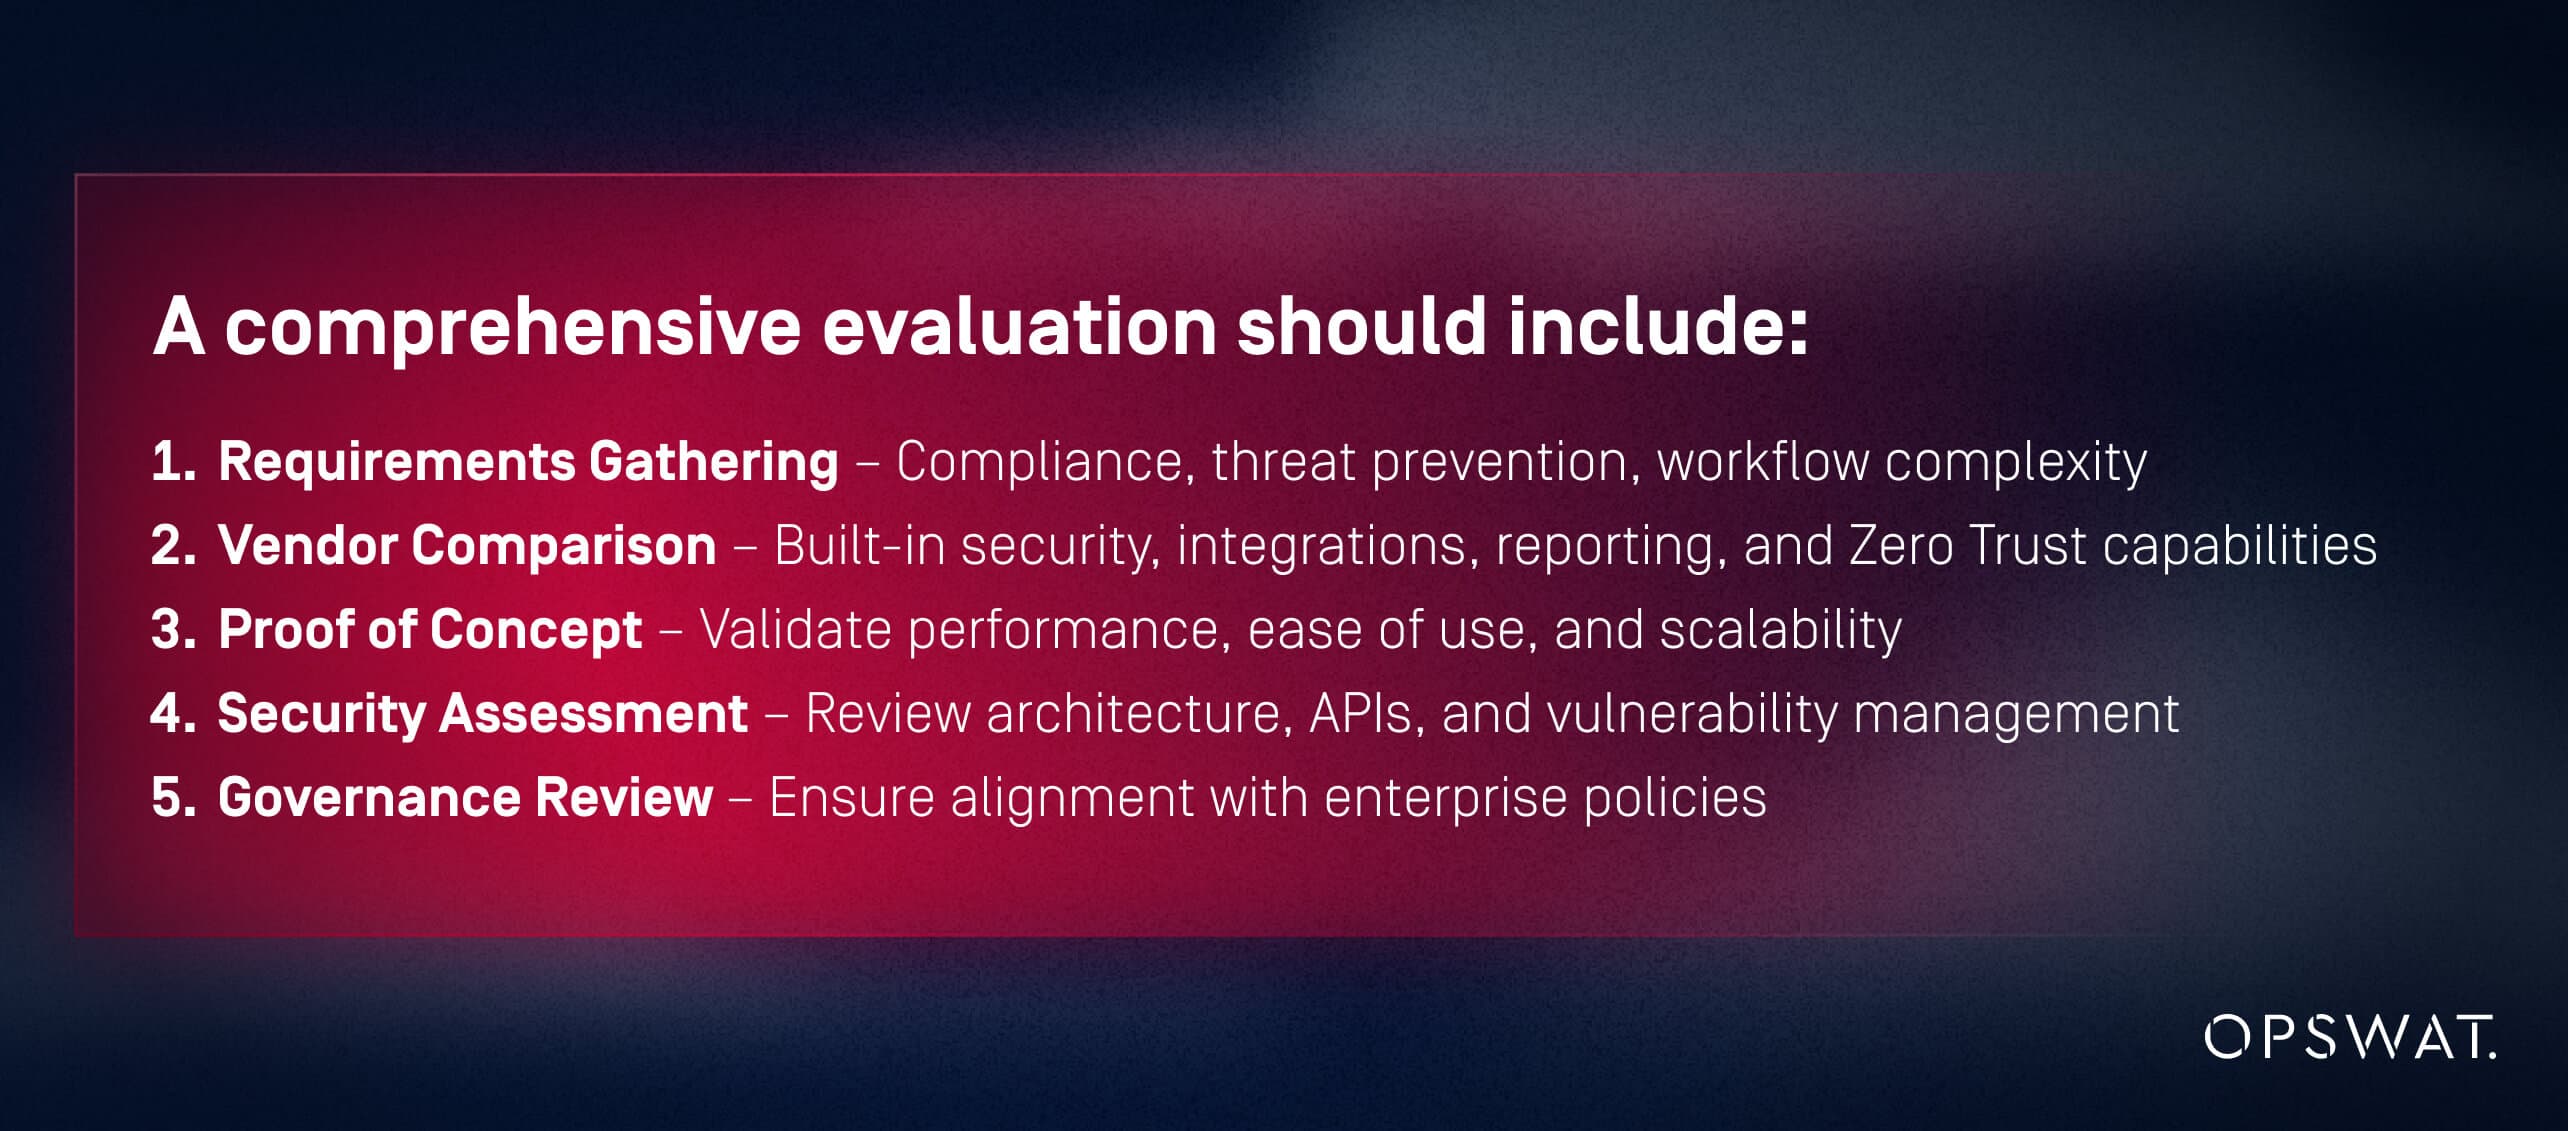
O evaluare cuprinzătoare ar trebui să includă:
- Identificarea cerințelor – Conformitate, prevenirea amenințărilor, complexitatea fluxurilor de lucru
- Comparație între furnizori – Securitate integrată, integrări, raportare și funcționalități Zero Trust
- Demonstrație de concept – Validarea performanței, a ușurinței în utilizare și a scalabilității
- Evaluarea securității – Analiza arhitecturii, a API-urilor și a gestionării vulnerabilităților
- Analiza guvernanței – Asigurarea conformității cu politicile organizației
Întrebări pentru furnizori:
- Controalele de securitate sunt native sau suplimentare?
- Cum sunt detectate și neutralizate amenințările?
- Puteți demonstra corelarea conformității?
- Cum susțineți aplicarea principiului Zero Trust?
Printre semnalele de alarmă se numără dependența de scanarea externă împotriva programelor malware, jurnalele incomplete, arhitecturile învechite sau capacitățile limitate de integrare.
De ce OPSWAT în Managed File Transfer cu prioritate pentru securitate
OPSWAT standardul pentru MFT pentru securitate MFT :
- Scanare multiplă integrată, CDR, sandboxing și verificarea tipului de fișier
- Arhitectură Zero Trust cu privilegii minime și validare continuă
- Controale de conformitate prin proiectare
- Jurnale de audit imuabile și telemetrie compatibilă cu SIEM
- Modele de implementare hibride, de înaltă performanță
- Rezultate dovedite în infrastructura critică și industriile reglementate
Aceste capacități abordează în mod direct deficiențele MFT tradițional MFT permit organizațiilor să se modernizeze în condiții de siguranță.
Pași următori: Cum să colaborați cu OPSWAT o evaluare de securitate sau o demonstrație
CISO și liderii IT pot face următorul pas prin:
- Solicitarea unei evaluări personalizate a securității
- Descărcarea listelor de verificare a conformității
- Programarea unei demonstrații a serviciului „ MetaDefender ”MFT
- Angajarea experților OPSWATpentru evaluarea gradului de pregătire pentru migrare
MFT cu prioritate pentru securitate MFT o transformare strategică. OPSWAT profunzimea arhitecturală și securitatea dovedită necesare pentru a o pune în aplicare.
Întrebări frecvente
Ce caracteristici de securitate diferențiază MFT axat pe securitate MFT MFT tradițional?
MFT care pune securitatea pe primul loc MFT de MFT tradițional MFT patru caracteristici arhitecturale esențiale: prevenirea integrată a amenințărilor (multiscanning, sandboxing, CDR), controale granulare de acces cu verificare continuă, principii de proiectare Zero Trust și jurnale de audit complete și imuabile. MFT tradițional oferă MFT aceste caracteristici ca suplimente opționale, rather than core capabilities.
Cum MFT axat pe securitate amenințările în mod mai eficient?
Prin scanare multiplă integrată, sandboxing, CDR și monitorizare în timp real.
Ce provocări apar atunci când se trece de la MFT tradițional la MFT axat pe securitate?
Dependențe moștenite, maparea fluxului de lucru, integrarea IAM și alinierea politicilor.
Cum reduce informațiile automate privind amenințările riscul de încălcare a securității?
Prin actualizarea continuă a politicilor și detectarea instantanee a noilor tipuri de amenințări.
Care sunt diferențele în ceea ce privește rentabilitatea investiției?
MFT care pune securitatea pe primul loc MFT costurile operaționale, riscul de neconformitate și costurile incidentelor.
Cum MFT un MFT care pune securitatea pe primul loc răspunsul la incidente?
Cu jurnale imuabile, metadate granulare și alerte automate pentru investigații rapide.
Organizația dvs. este protejată cu MFT care pune securitatea pe primul loc?
Pe măsură ce amenințările cibernetice evoluează și așteptările în materie de reglementare se intensifică, diferența dintre MFT tradițional și MFT axat pe securitate MFT tot mai mare. Sistemele vechi nu pot oferi protecție împotriva amenințărilor moderne transmise prin fișiere, riscurilor interne și complexității conformității. MFT axat pe securitate MFT un model fundamental mai puternic, conceput pentru a preveni încălcările, a accelera conformitatea și a oferi o vizibilitate operațională profundă.
Întreprinderile moderne nu își mai pot permite protecții reactive sau parțiale. Adoptând o abordare care pune securitatea pe primul plan, organizațiile reduc riscurile, consolidează încrederea și asigură transferul sigur, conform și rezistent al fișierelor în întregul lor ecosistem.
Ce caracteristici de securitate diferențiază MFT axat pe securitate MFT MFT tradițional?
MFT care pune securitatea pe primul loc MFT de MFT tradițional MFT patru caracteristici arhitecturale esențiale: prevenirea integrată a amenințărilor (multiscanning, sandboxing, CDR), controale granulare de acces cu verificare continuă, principii de proiectare Zero Trust și jurnale de audit complete și imuabile. MFT tradițional oferă MFT aceste caracteristici ca suplimente opționale, rather than core capabilities.
Cum MFT axat pe securitate amenințările în mod mai eficient?
Prin scanare multiplă integrată, sandboxing, CDR și monitorizare în timp real.
Ce provocări apar atunci când se trece de la MFT tradițional la MFT axat pe securitate?
Dependențe moștenite, maparea fluxului de lucru, integrarea IAM și alinierea politicilor.
Cum reduce informațiile automate privind amenințările riscul de încălcare a securității?
Prin actualizarea continuă a politicilor și detectarea instantanee a noilor tipuri de amenințări.
Care sunt diferențele în ceea ce privește rentabilitatea investiției?
MFT care pune securitatea pe primul loc MFT costurile operaționale, riscul de neconformitate și costurile incidentelor.
Cum MFT un MFT care pune securitatea pe primul loc răspunsul la incidente?
Cu jurnale imuabile, metadate granulare și alerte automate pentru investigații rapide.
