


Azure DevOps
Categorie:Cod sursă
Află mai multe despre cartea lui Benny Czarny, „Cybersecurity Upside Down”
Identificarea pachetelor software și a vulnerabilităților cunoscute, evaluarea riscurilor criptografice și verificarea provenienței modelelor de IA și a licențelor declarate.
CycloneDX și SPDX pentru SBOM
Software de tip „
” open-source dezvoltate de terți
Integrarea procesului CI/CD cu
Software & Informații privind licența AI
Vizibilitatea vulnerabilităților cunoscute și a riscurilor criptografice
Inventarele incomplete obligă echipele să reconstituie dovezile necesare pentru gestionarea vulnerabilităților, migrarea criptografică și evaluarea modelelor de IA.

Fișierele cu software-ul furnizorilor și modelele de IA pot fi primite fără inventare utilizabile, ceea ce obligă echipele să stabilească versiunile pachetelor, dependențele criptografice, proveniența modelelor și licențele declarate înainte de revizuire.

Regulamentul UE privind evaluarea riscurilor de criminalitate (CRA) stabilește obligații referitoare la SBOM, Ordinul Executiv 14412 prevede orientări privind CBOM, iar Legea UE privind IA impune documentarea modelelor de IA cu scop general care intră sub incidența acesteia. Existența unor inventare separate îngreunează colectarea probelor justificative.

Atunci când este dezvăluit un nou CVE, lipsa numelor și a versiunilor pachetelor întârzie etapa inițială: identificarea artefactelor software care necesită investigare.
Fișierele cu software-ul furnizorilor și modelele de IA pot fi primite fără inventare utilizabile, ceea ce obligă echipele să stabilească versiunile pachetelor, dependențele criptografice, proveniența modelelor și licențele declarate înainte de revizuire.
Regulamentul UE privind evaluarea riscurilor de criminalitate (CRA) stabilește obligații referitoare la SBOM, Ordinul Executiv 14412 prevede orientări privind CBOM, iar Legea UE privind IA impune documentarea modelelor de IA cu scop general care intră sub incidența acesteia. Existența unor inventare separate îngreunează colectarea probelor justificative.
Atunci când este dezvăluit un nou CVE, lipsa numelor și a versiunilor pachetelor întârzie etapa inițială: identificarea artefactelor software care necesită investigare.
Enumeră numele pachetelor, versiunile, informațiile privind licențele, actualizările critice de software și vulnerabilitățile cunoscute din 8,7 milioane de biblioteci ale unor terți.
Analizați algoritmii, bibliotecile, certificatele, protocoalele și materialele criptografice conexe. Examinați riscurile clasice și cuantice, indicând soluții alternative recomandate, acolo unde sunt disponibile, pentru a fundamenta deciziile privind migrarea.
Corelează fișierele model cu depozitele despre care se știe că publică aceiași octeți și raportează licențele declarate disponibile, oferind evaluatorilor referințe concrete pentru verificarea provenienței și a licențelor.
Analizați fișierele acceptate din rețelele izolate. Cu bazele de date necesare instalate local, echipele pot efectua verificări ale listei de componente (BOM) fără a avea nevoie de conexiune la cloud în timpul scanării.
Generați inventare de software, criptografice și de IA prin intermediul unui singur motor, reducând astfel necesitatea de a configura fluxuri de lucru separate de scanare pentru fiecare tip de inventar.
Stabiliți praguri de vulnerabilitate pentru software și restricții privind licențele pachetelor. Activați separat blocarea pentru riscurile criptografice și pentru anumite licențe ale modelelor de IA, în funcție de cerințele fluxului dvs. de lucru.
Verificați rezumatul scanării, comutați între rezultatele SBOM, CBOM și AIBOM și exportați raportul de care aveți nevoie.
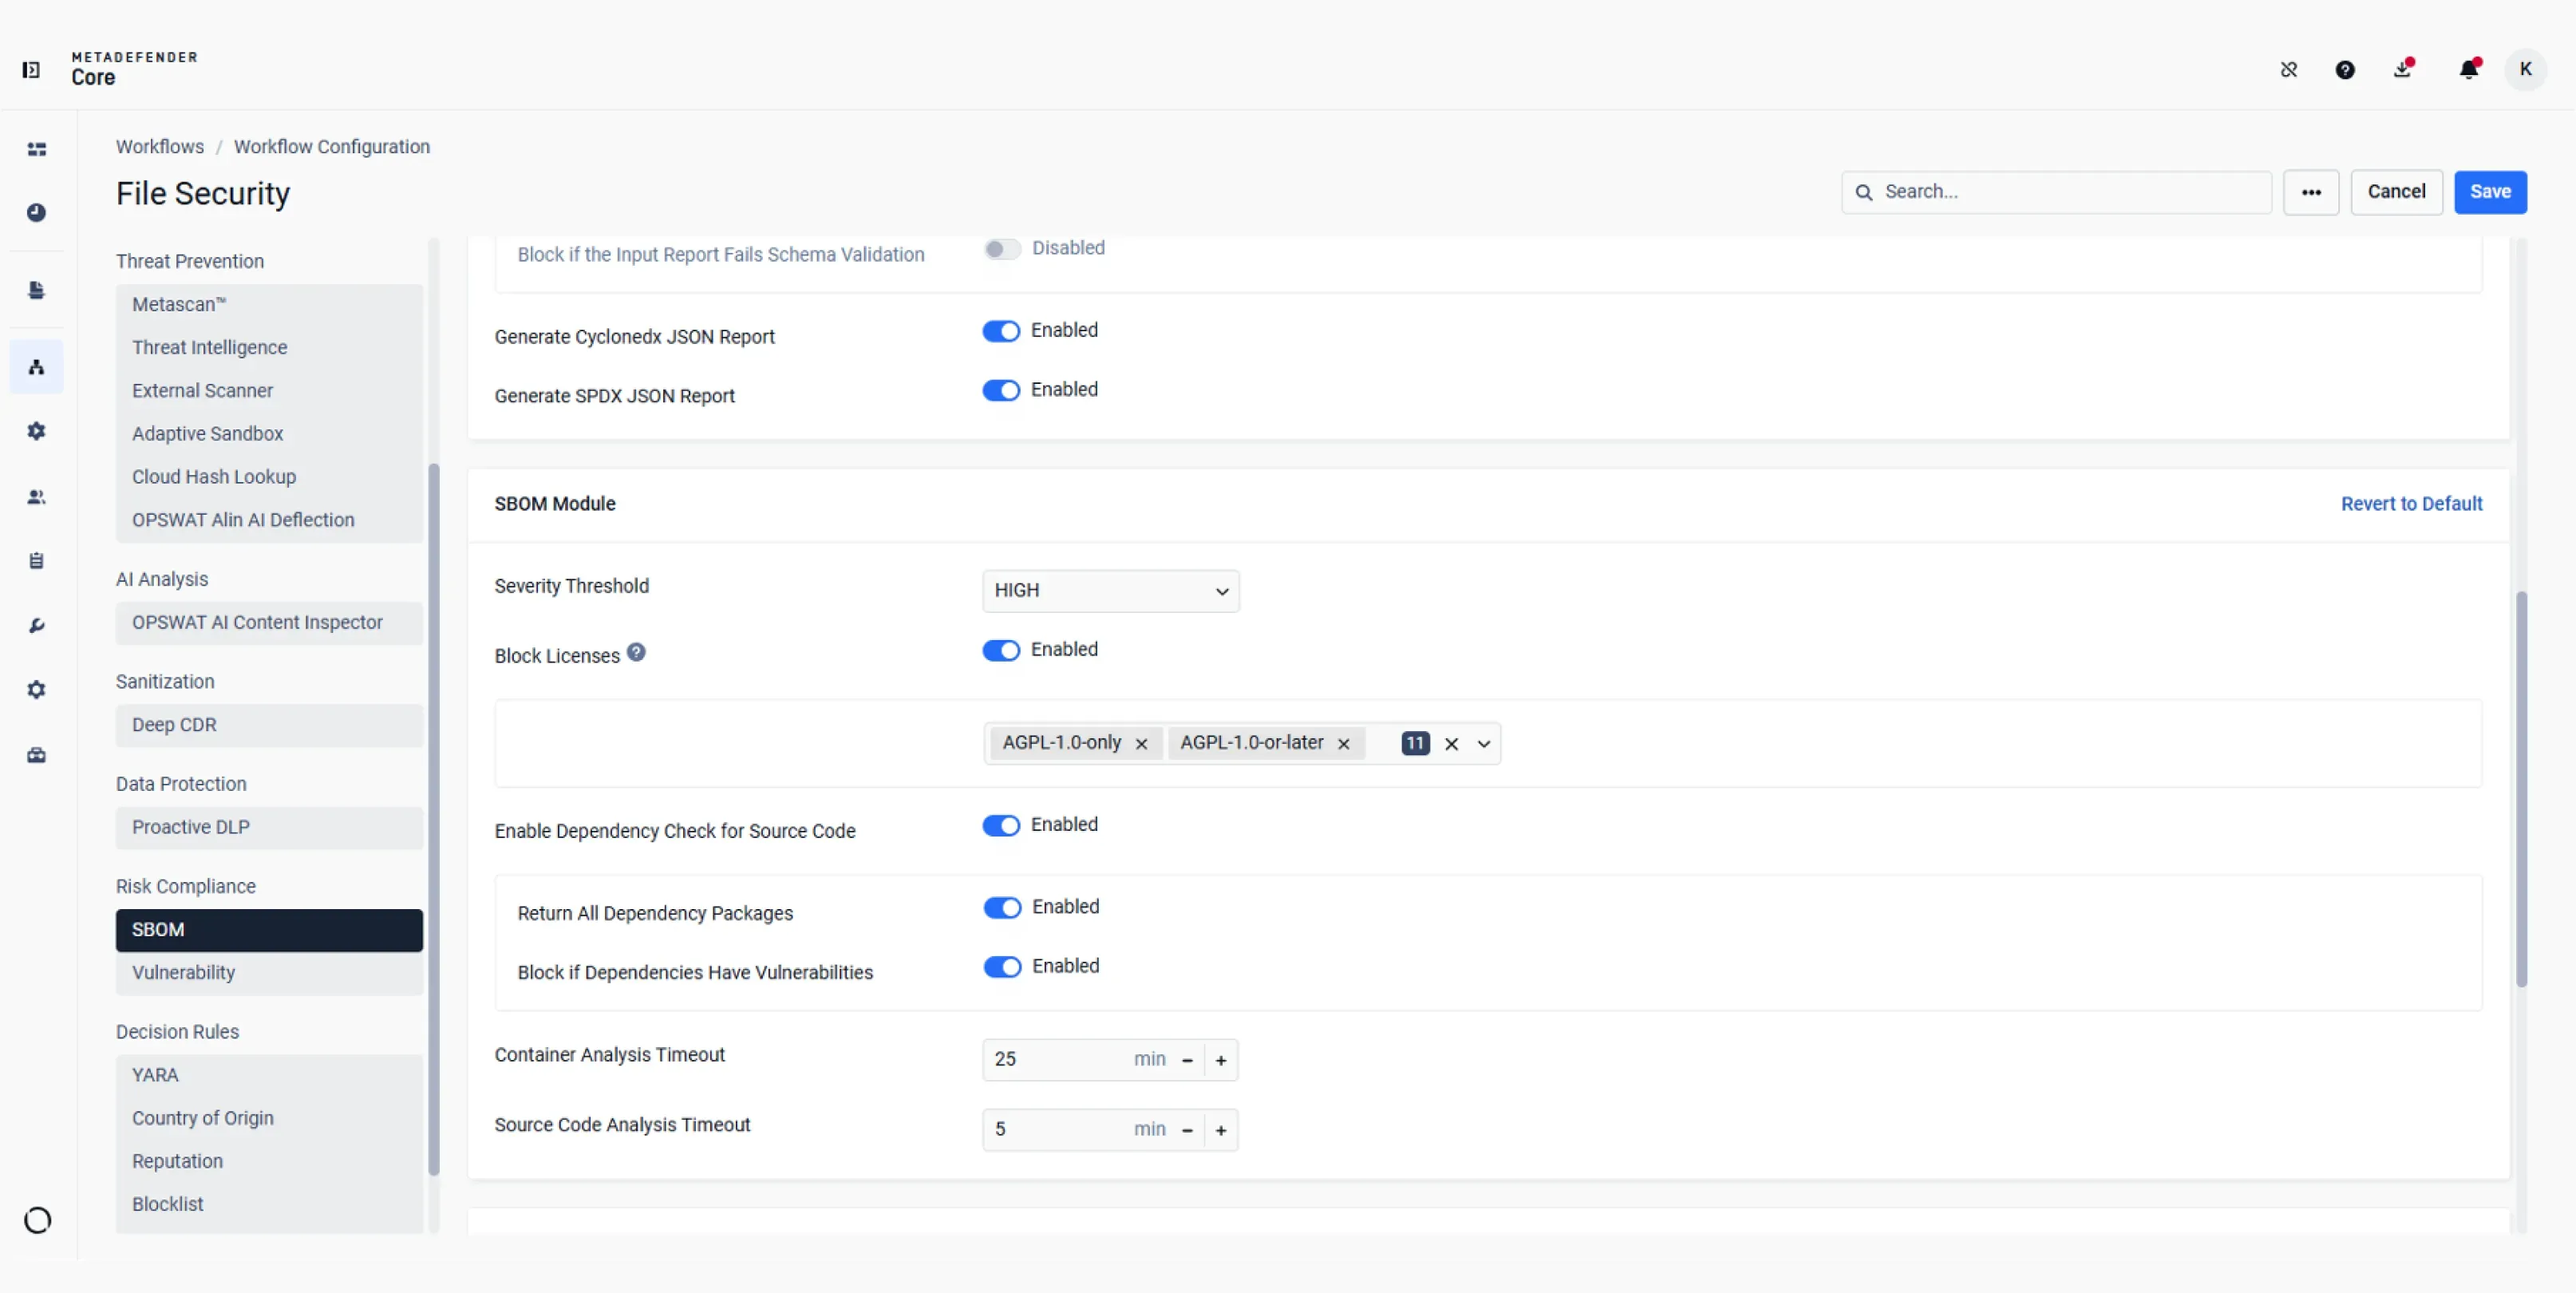
Stabiliți pragurile de gravitate ale vulnerabilităților, selectați licențele pachetelor care trebuie blocate și activați verificările dependențelor pentru codul sursă.
Stabiliți pragurile de gravitate ale vulnerabilităților, selectați licențele pachetelor care trebuie blocate și activați verificările dependențelor pentru codul sursă.
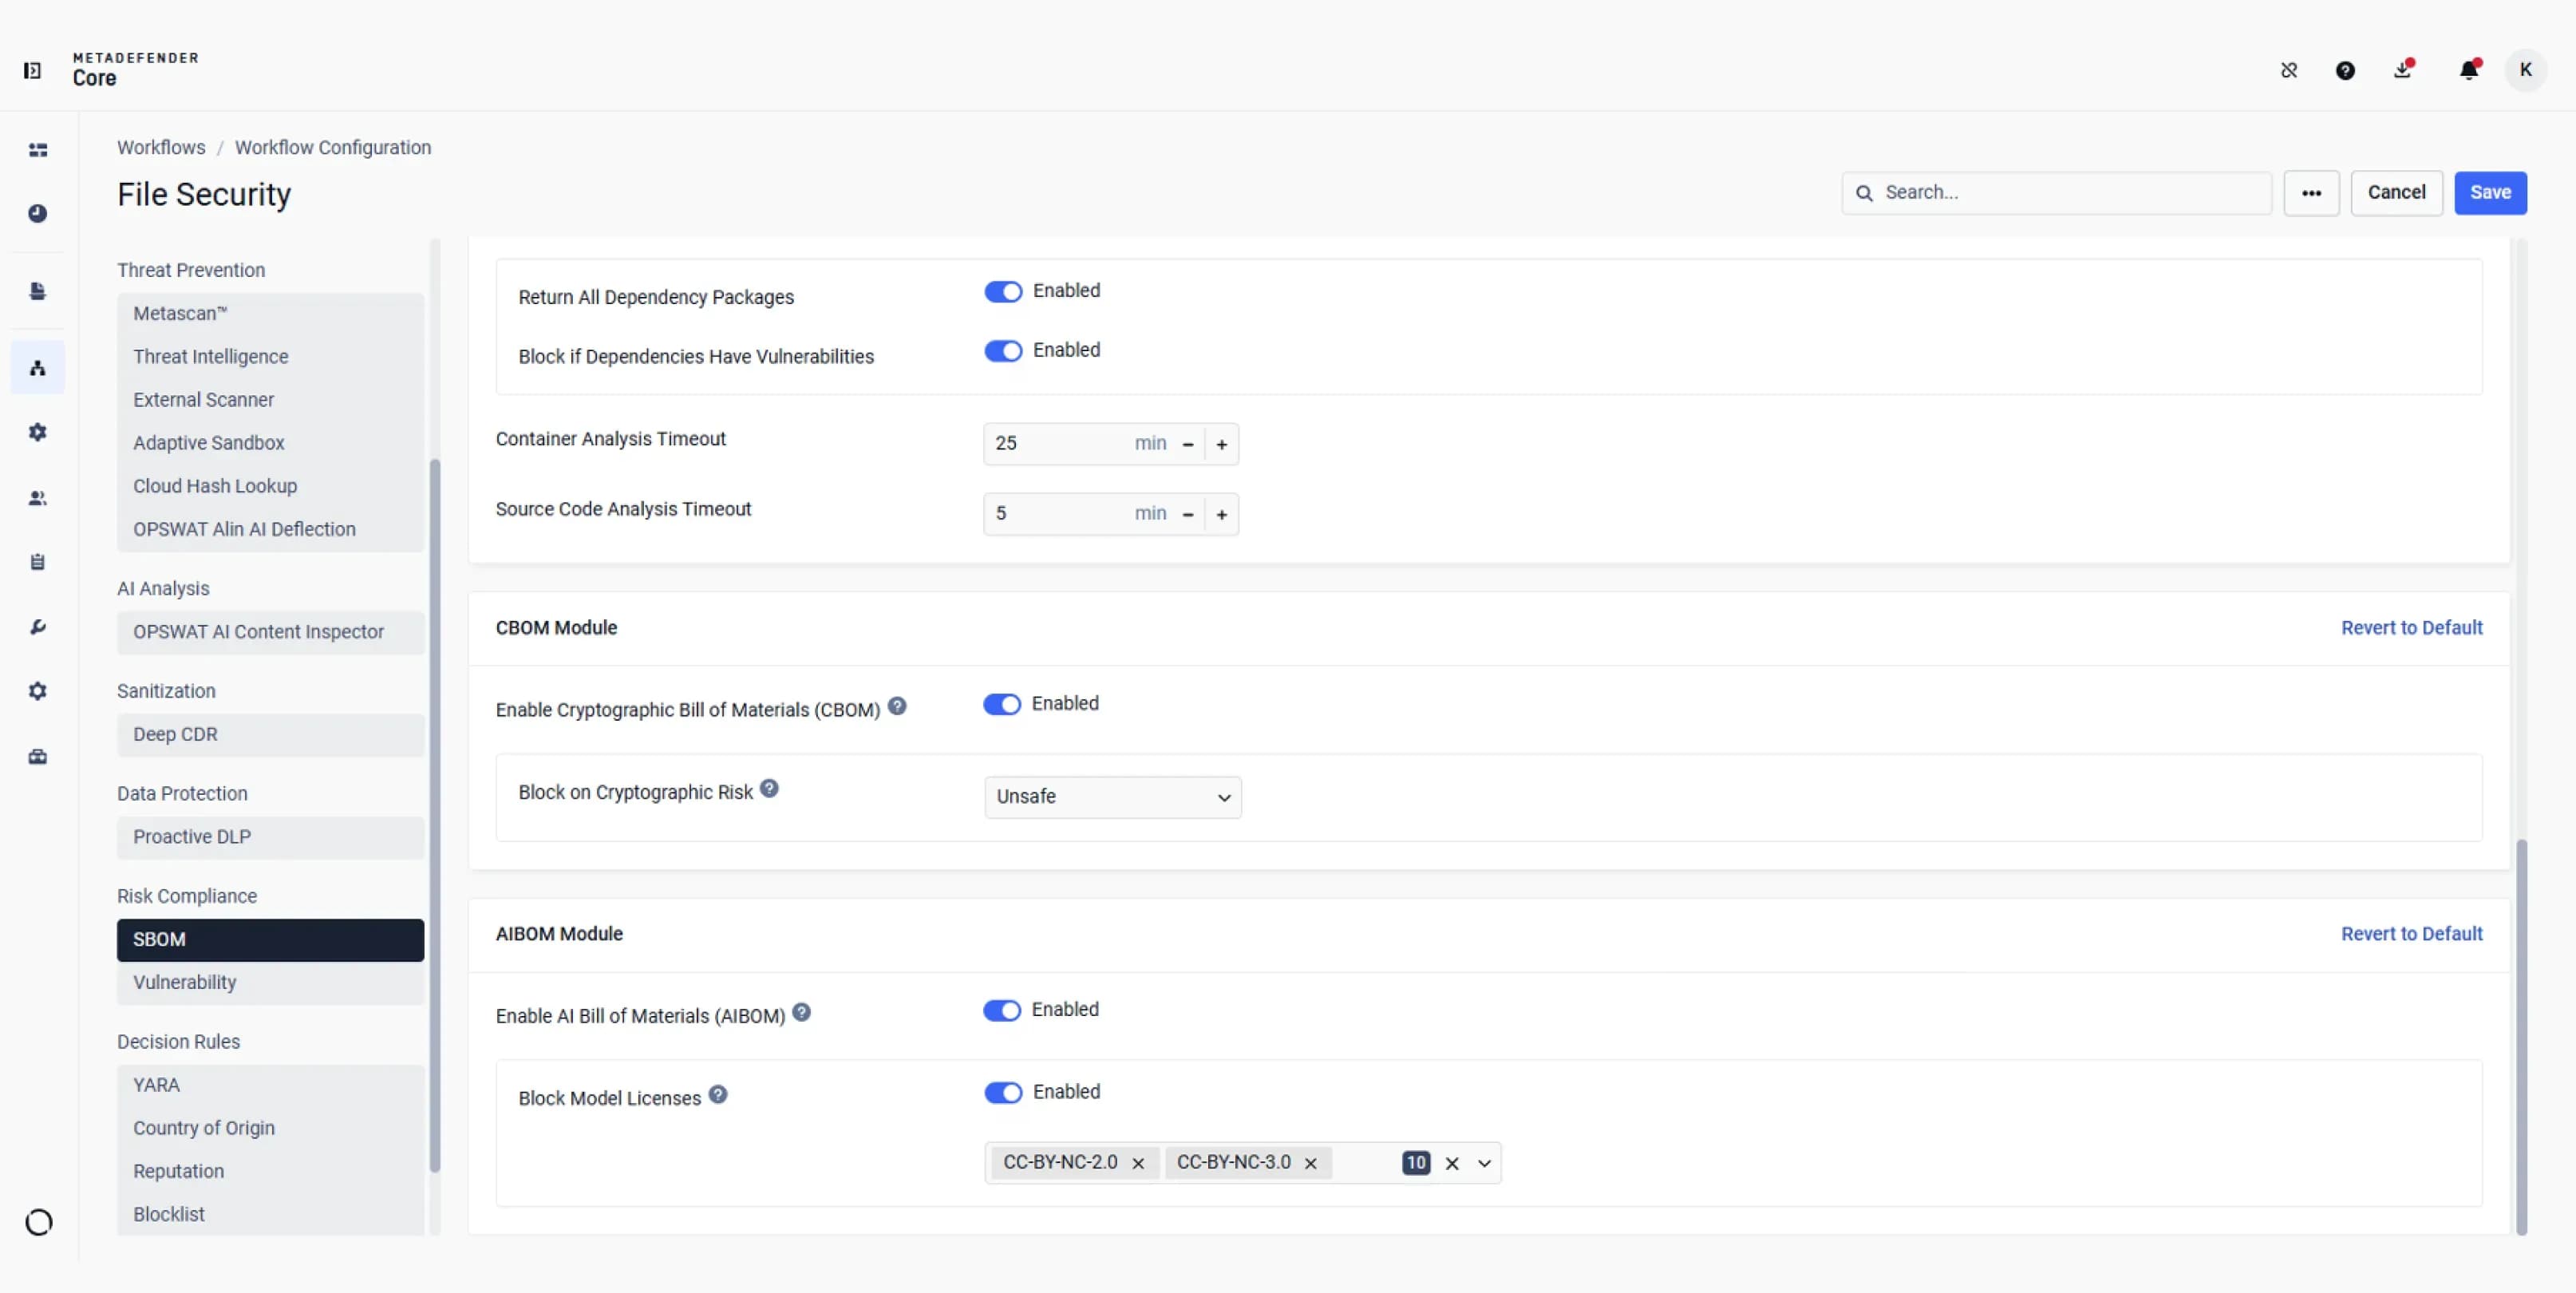
Alegeți dacă doriți să blocați accesul pe baza riscului criptografic sau să restricționați anumite licențe ale modelelor de IA.
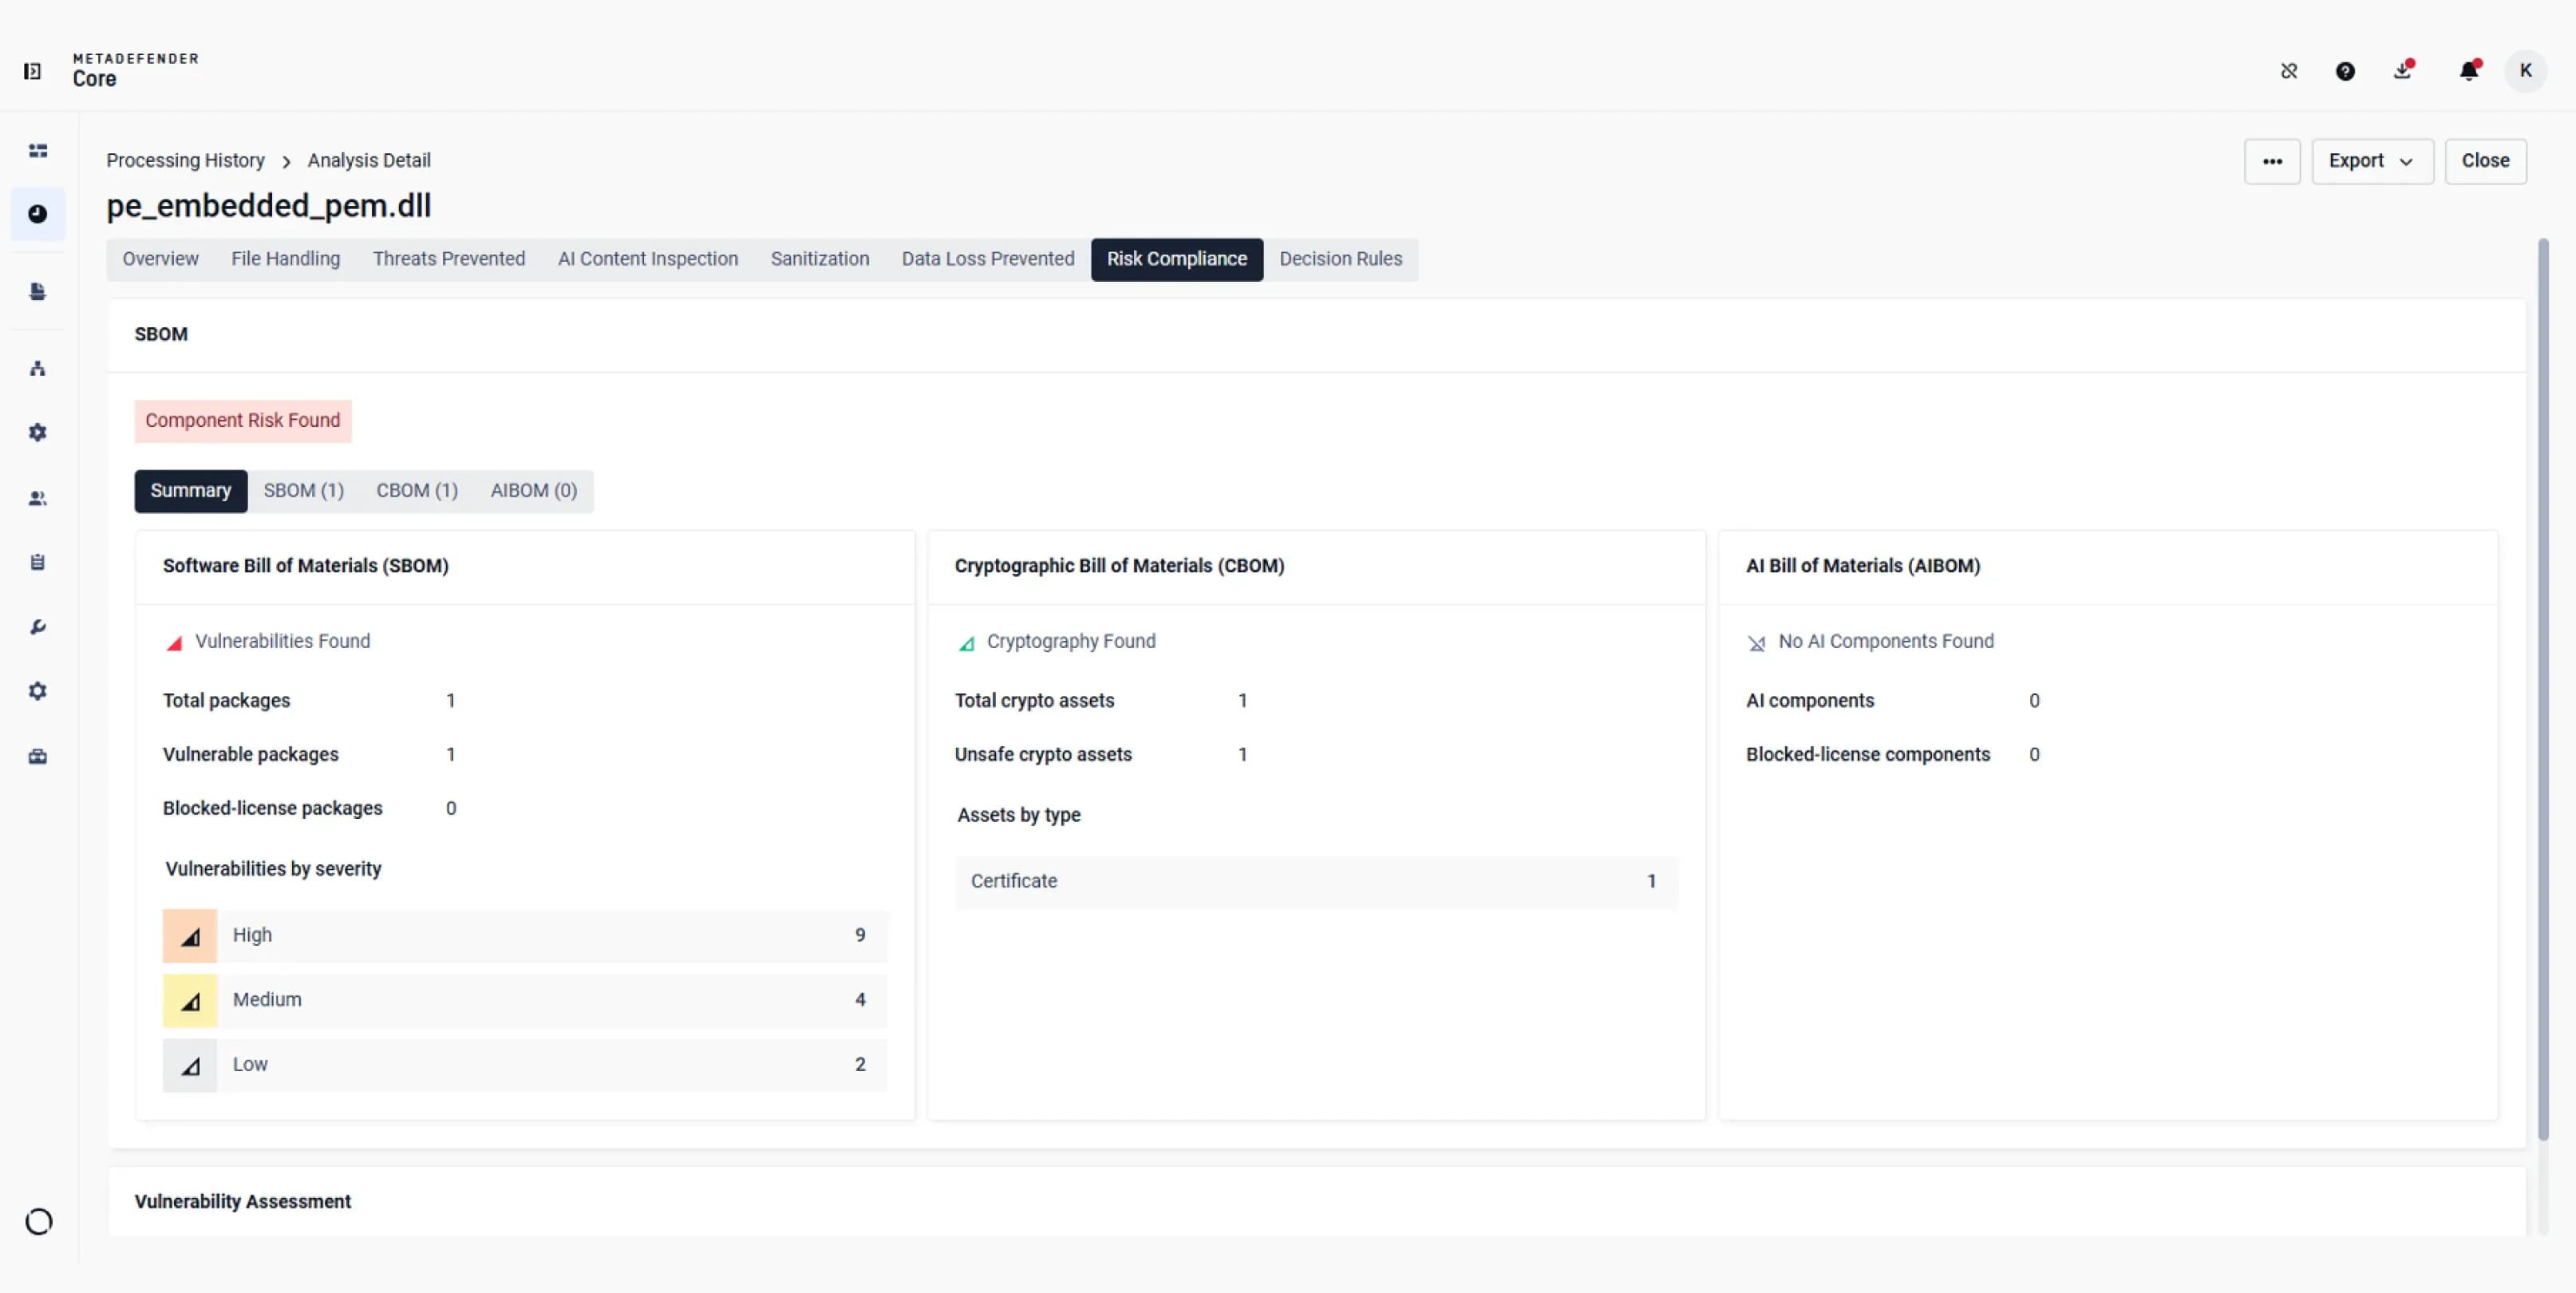
Comparați rezultatele analizelor software, criptografice sau de inteligență artificială pentru fișierul scanat, apoi deschideți fiecare modul pentru detalii.
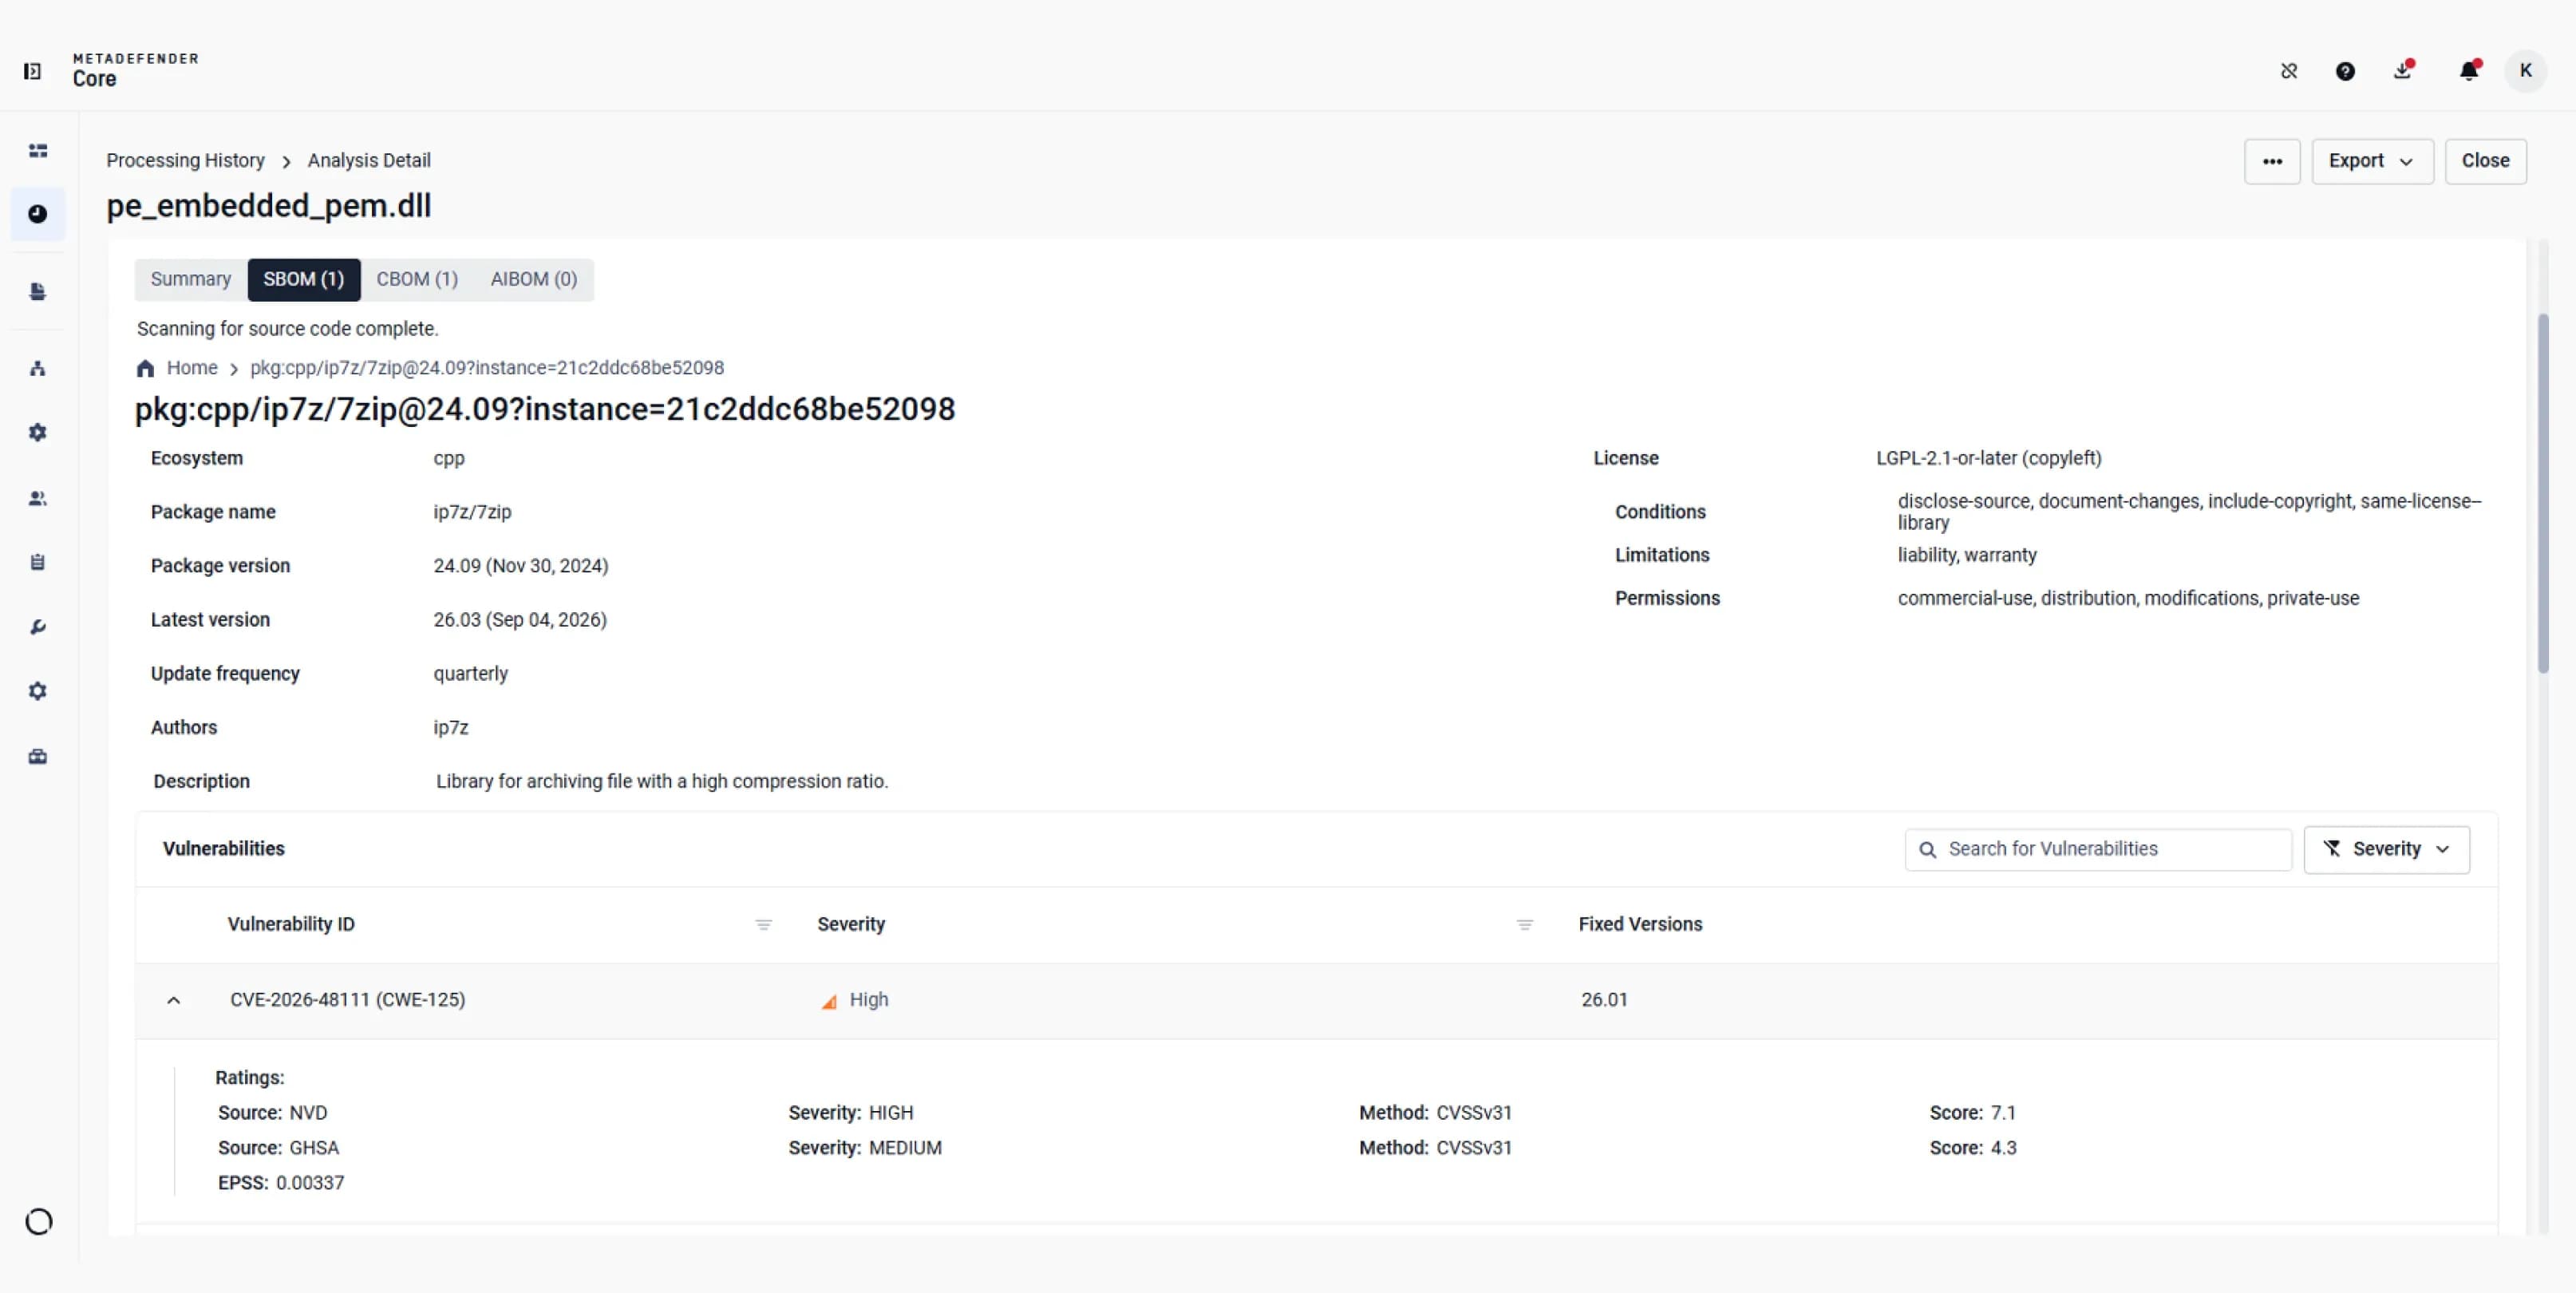
Verificați versiunea pachetului, licența declarată, vulnerabilitățile CVE asociate și nivelurile de gravitate.
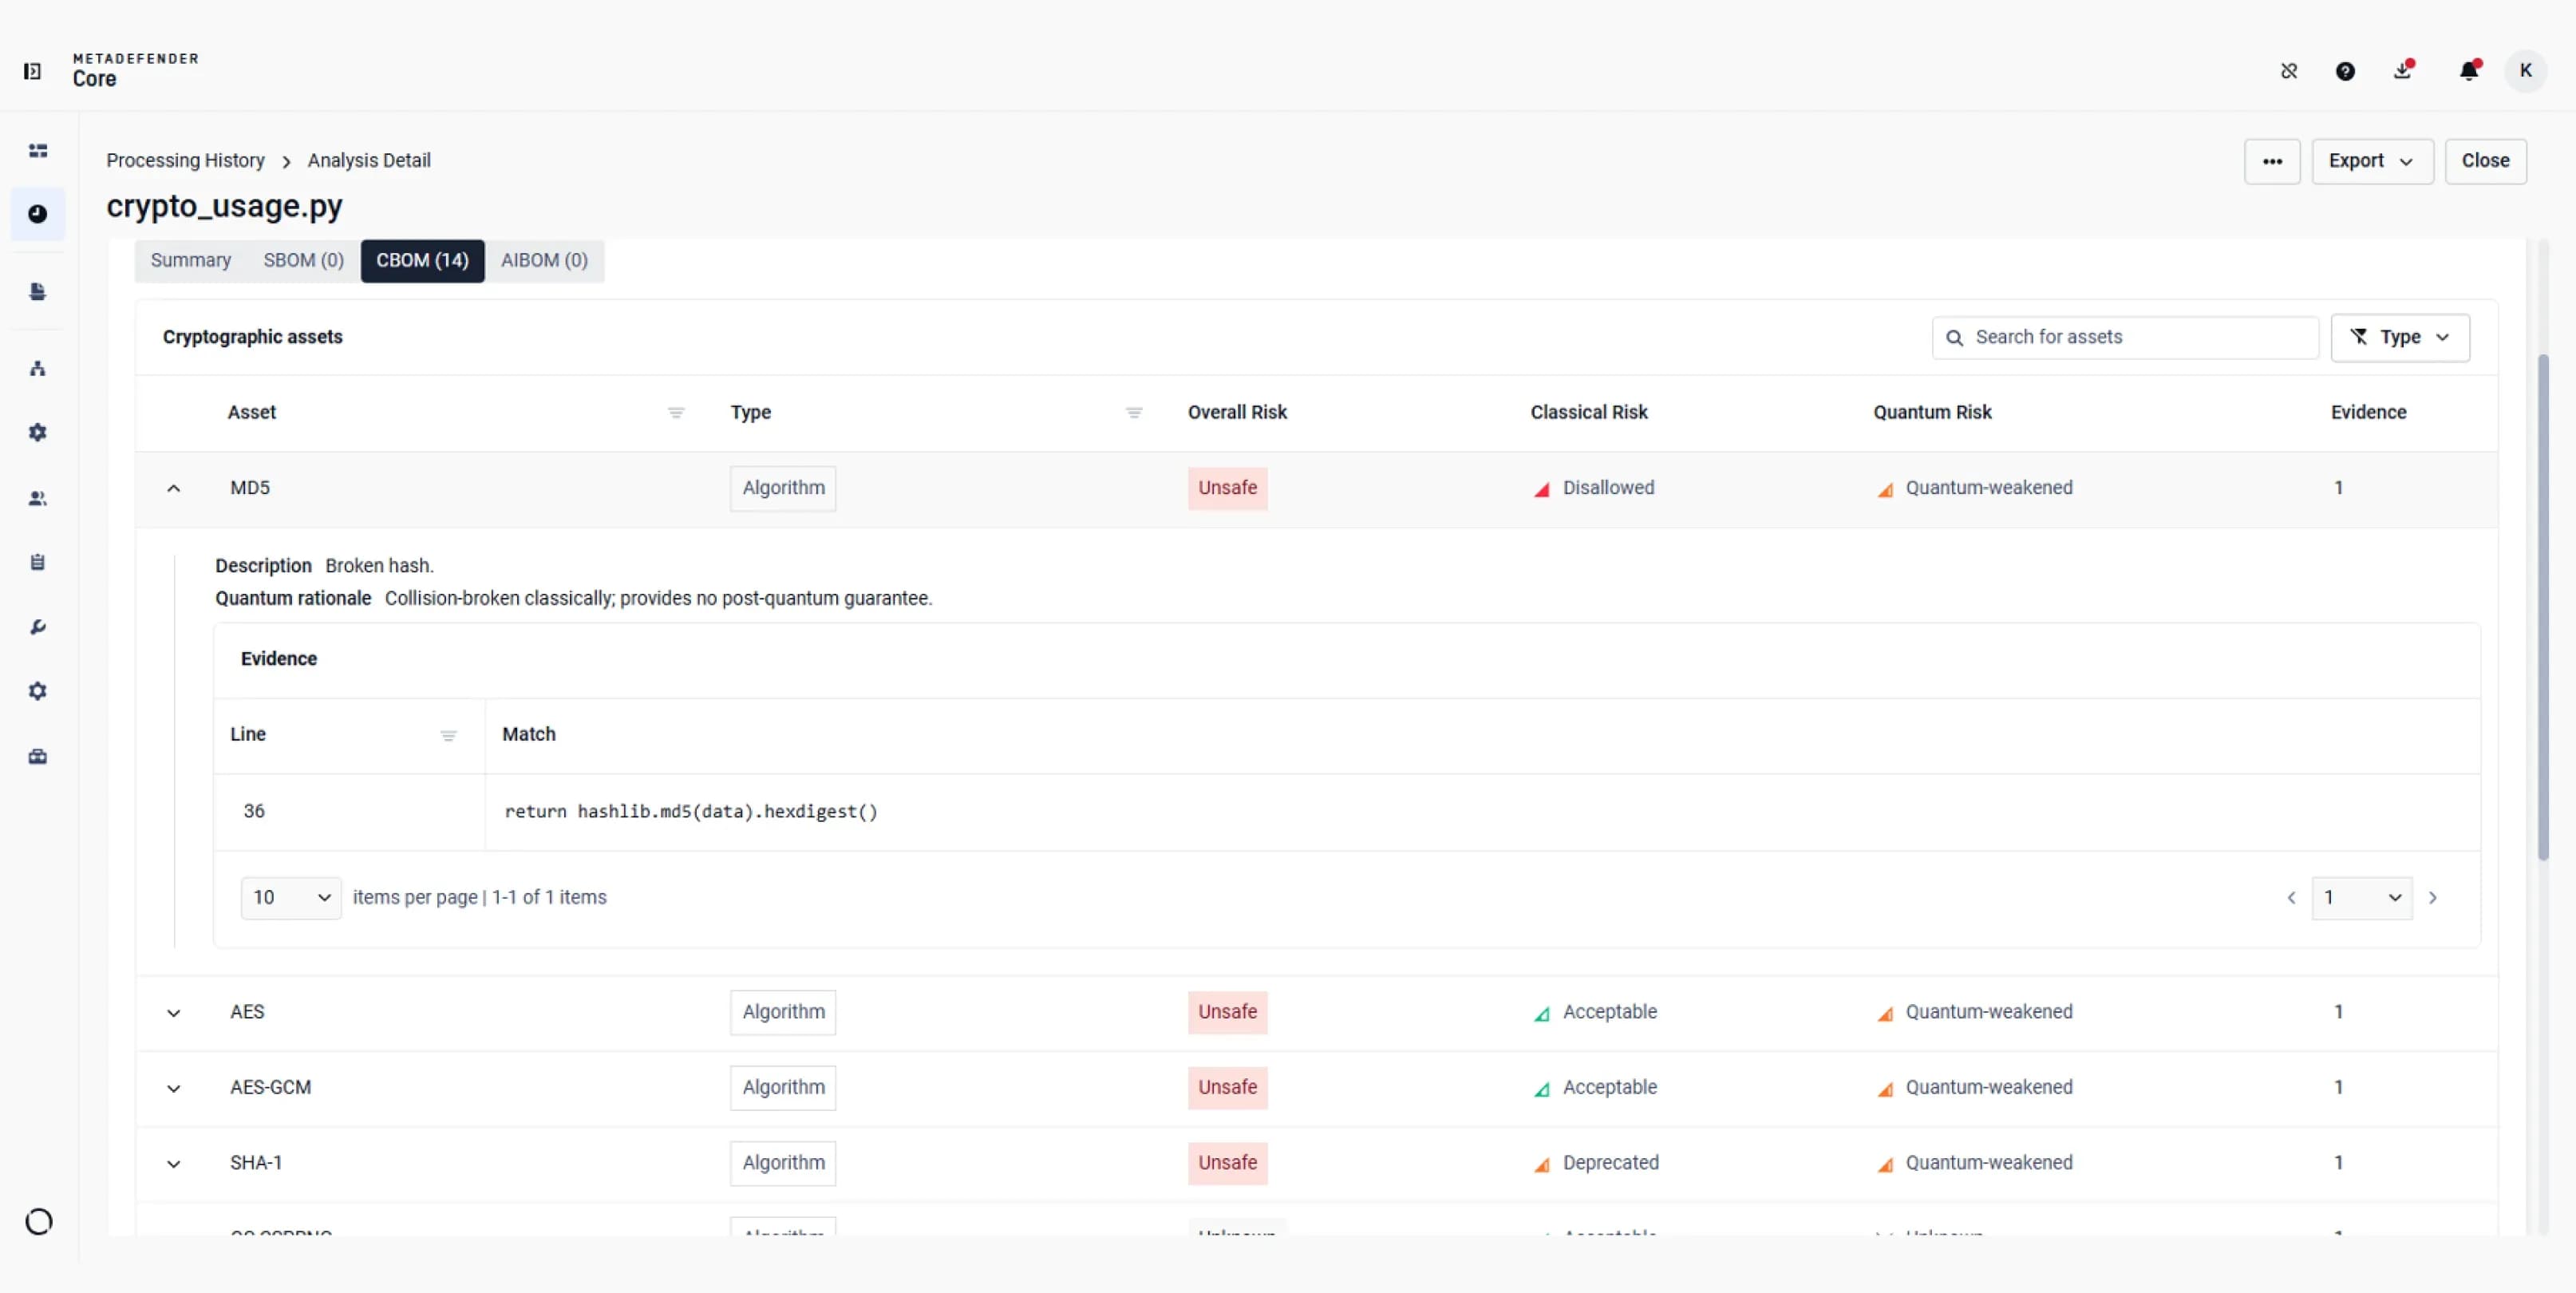
Analizați clasificările clasice și cuantice ale riscurilor, alături de dovezile sursă care indică locurile în care au fost identificate activele criptografice.
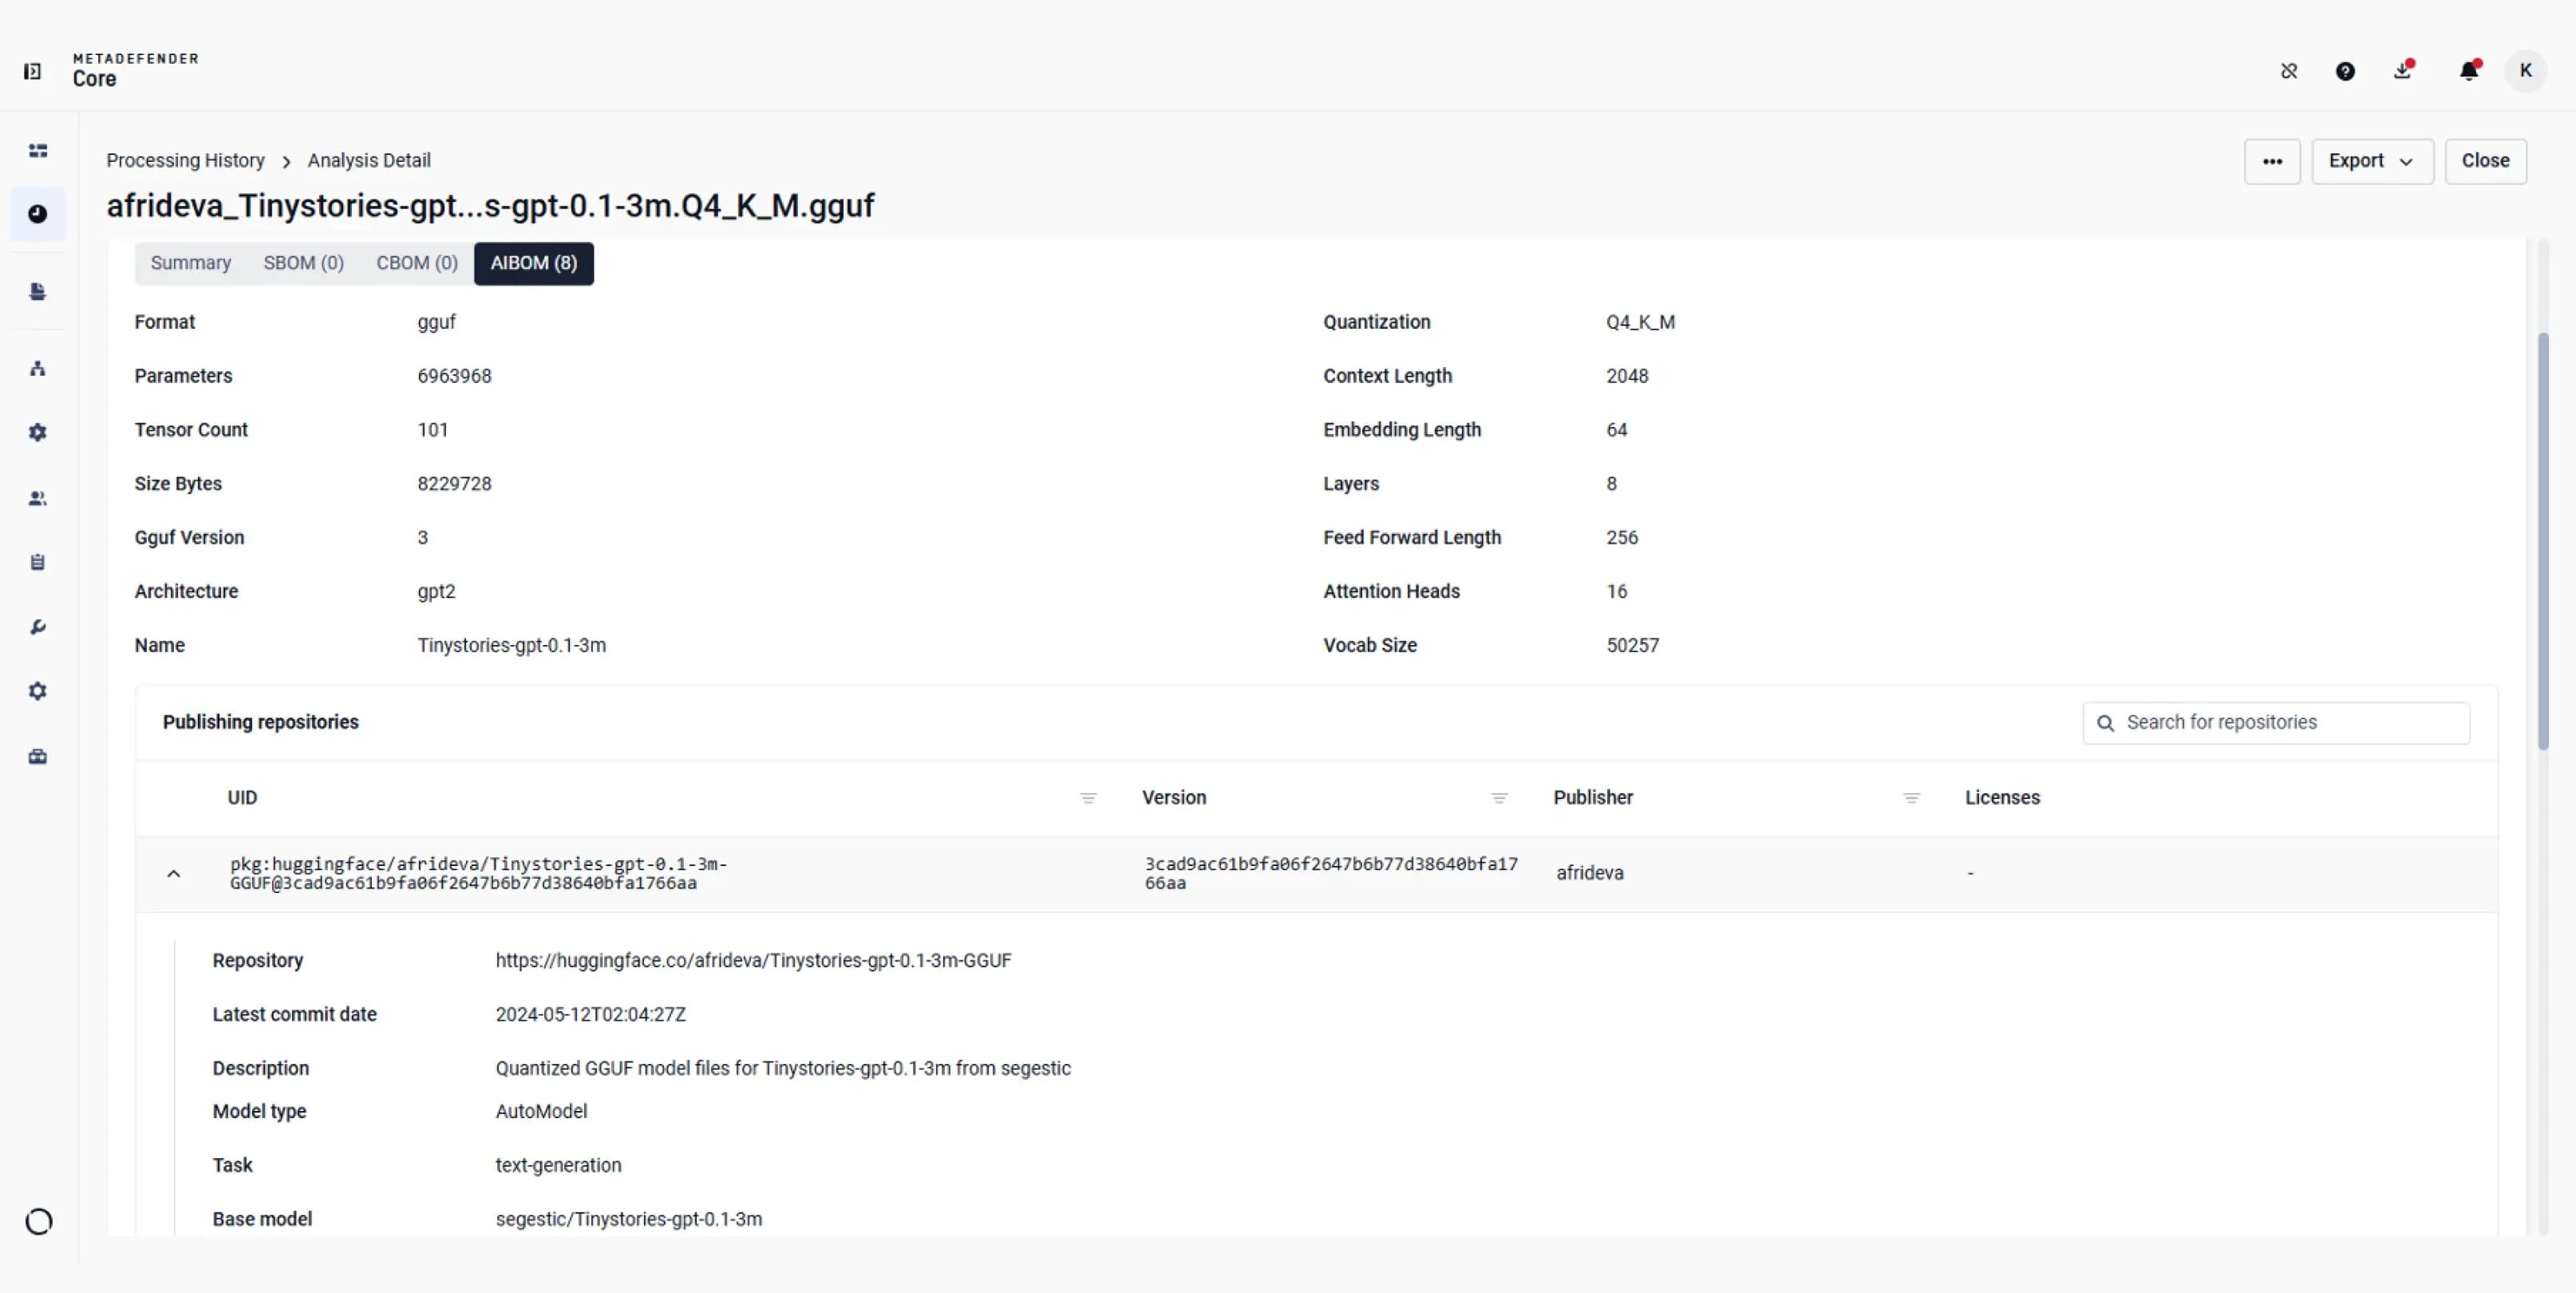
Verificați formatul și arhitectura modelului, apoi consultați depozitele despre care se știe că publică același fișier.
Azure DevOps
Bitbucket
GitHub
GitLab
Amazon ECR
Azure ACR
DockerHub
JFrog Container
Chei
Fișier binar JFrog
Ruby
Python
PHP
Node.js
Java
Du-te
Rugina
Dart
.NET
C/C++
Verificați artefactele scanate pentru pachetul și versiunea afectate, pentru a stabili amploarea activității de remediere a echipei.
Utilizați concluziile criptografice și soluțiile alternative recomandate pentru a identifica resursele care necesită o evaluare de specialitate înainte de planificarea migrării.
Analizați arhivele de publicare cunoscute și licențele declarate disponibile înainte de a aproba un model pentru utilizarea în cadrul aplicației.
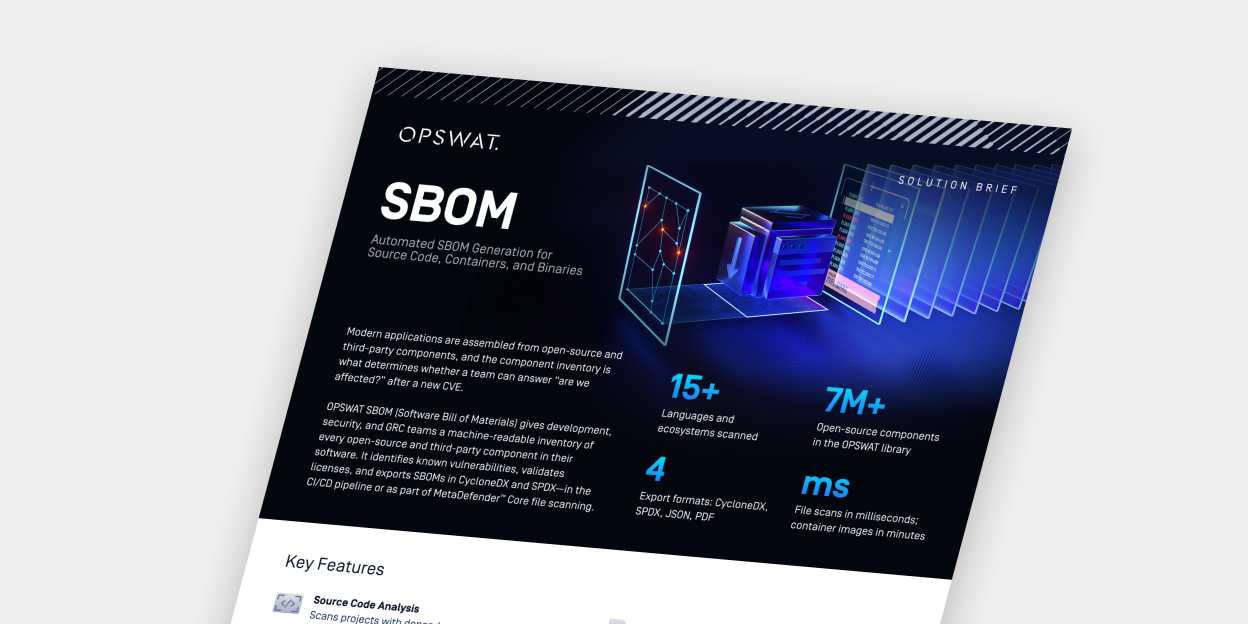
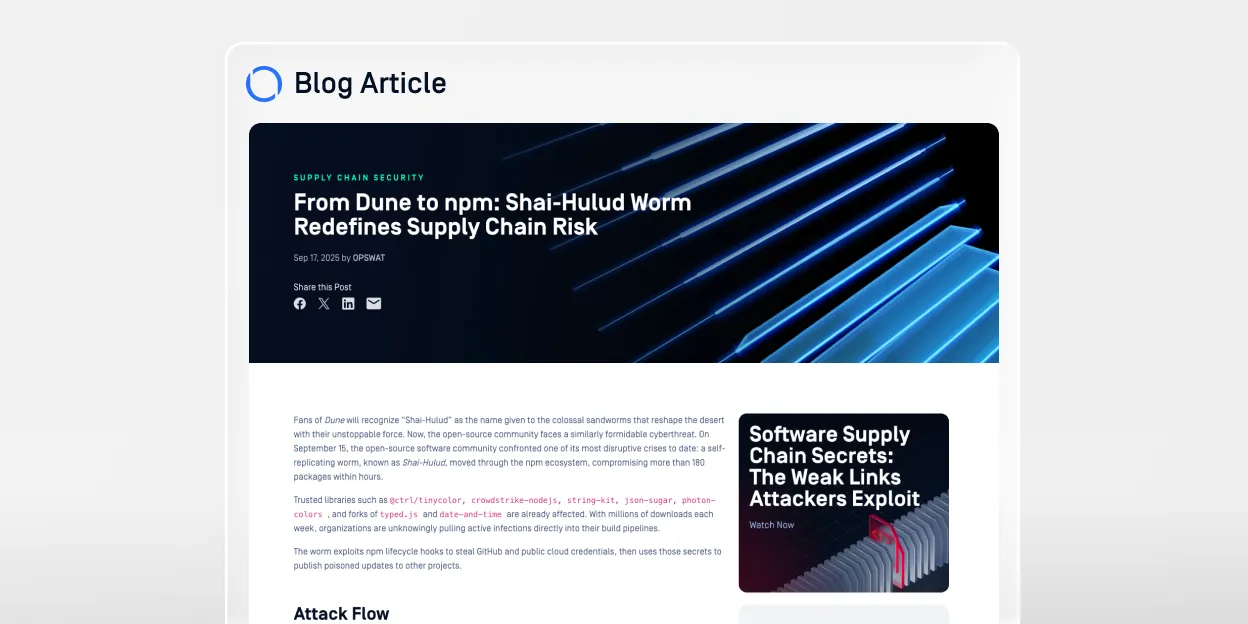
Scanați fișierele sursă, fișierele binare, certificatele, conținutul containerelor și fișierele modelelor de IA. Acoperirea analizei depinde de tipul fișierului și de modulele BOM activate.
Modulele activate generează până la trei inventare în cadrul unui singur rezultat de scanare, în funcție de fișierul trimis și de tipul de analiză acceptat.
Generați liste SBOM separate în format SPDX sau CycloneDX, sau împreună cu CBOM și AIBOM în format JSON sau PDF, punând la dispoziția echipelor de securitate a aplicațiilor (AppSec), de criptografie post-cuantificabilă (PQC), de guvernanță AI, juridice și de conformitate și guvernanță (GRC) formatele relevante pentru activitatea lor.