CNIL (Commission Nationale de l'Informatique et des Libertés) a amendat Hôpital privé de la Loire cu 500.000 de euro (aproximativ 580.000 de dolari) pentru erorile de securitate din spatele unei breșe de securitate din vara anului 2025. Atacatorul a accesat înregistrările a 524.867 de pacienți. De asemenea, a accesat înregistrările a 202.246 de persoane desemnate de pacienți drept terțe părți de încredere, iar spitalul a notificat pacienții, fără a informa niciodată direct acest al doilea grup. Autoritatea de reglementare și-a făcut publică decizia pe 3 septembrie 2026, în cadrul deliberării SAN-2026-009.
CNIL a invocat această omisiune în temeiul articolului 34 din GDPR (Regulamentul general privind protecția datelor) . Întrebarea mai utilă pentru oricine administrează un mediu de date medicale este cum un proces de notificare ajunge la o jumătate de milion de persoane și omite alte două sute de mii care se află în același sistem.
Cine a fost al doilea grup
Conform articolului L1111-6 din Codul sănătății publice francez, orice adult poate desemna o „persoană de încredere” (persoană de încredere); o rudă, un prieten apropiat sau medicul curant. Personalul spitalului îi consultă dacă pacientul devine incapabil să își exprime propriile dorințe. Pacientul face desemnarea în scris, iar spitalele trebuie să ofere fiecărui pacient internat posibilitatea de a face una. Fișa rezultată conține un nume, datele de contact și o relație declarată cu pacientul.
Niciuna dintre aceste 202.246 de persoane nu a fost pacient. Nu s-au înregistrat niciodată, nu au primit niciodată îngrijiri și, în multe cazuri, nu au știut că un spital deținea un dosar care îi descriea. CNIL a constatat că omisiunea i-a privat de informațiile necesare pentru a înțelege atacul, a evalua consecințele probabile ale acestuia și a lua măsuri împotriva utilizării abuzive a datelor lor.
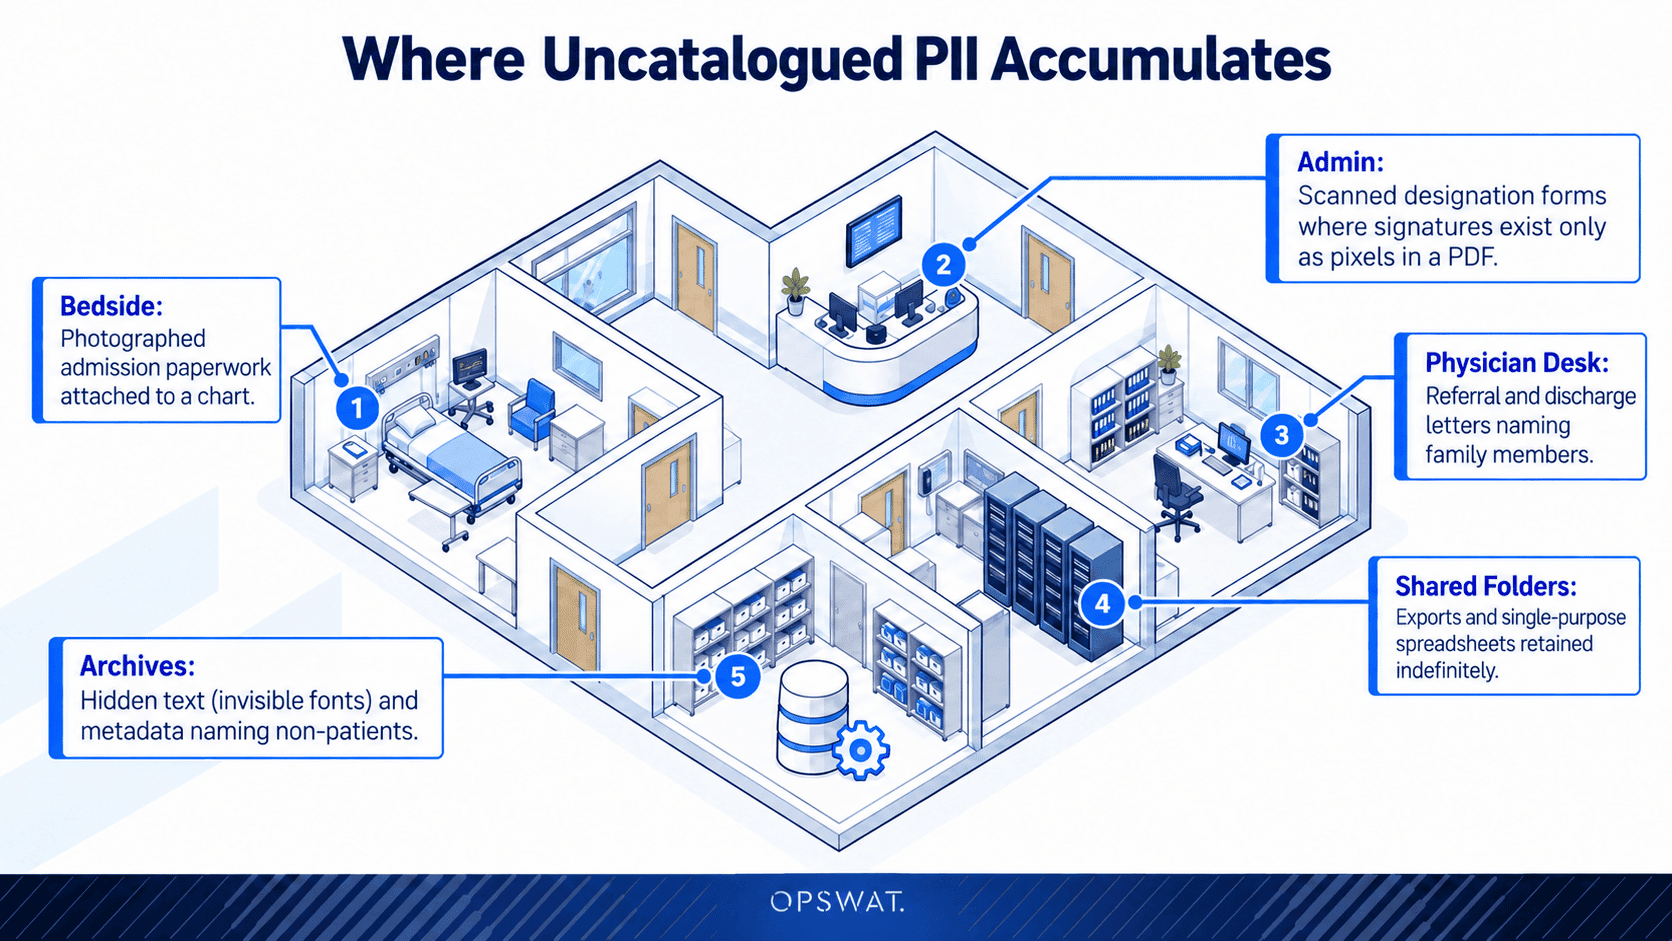
Fiecare spital are versiuni ale acestei populații: contacte de urgență, însoțitori care au însoțit un pacient, rude apropiate înregistrate în timpul unei internări, medici trimițători numiți într-o scrisoare de externare și tutori legali. Dosarele lor se află rareori în sistemele cu care începe un exercițiu de inventariere.
Unde se acumulează date personale necatalogate
Organizațiile din domeniul sănătății își construiesc politicile de protecție a datelor în jurul datelor medicale. Regulile de detectare caută coduri de diagnostic, numere de dosar medical, identificatori de asigurare și detalii despre tratament, deoarece acestea sunt denumite de reglementări și despre care auditorii cer informații.
O înregistrare terță parte de încredere nu conține nimic din toate acestea. Conține un nume, un număr de telefon, o adresă și o relație. Măsurat în raport cu o politică ajustată pentru conținut clinic, fișierul este curat. Conține integral date personale reglementate și nimeni nu a cerut setului de reguli să le caute.
Această lacună explică modul în care un spital poate derula un proces de notificare competent și totuși să producă o constatare conform Articolului 34. Procesul a funcționat asupra populației pe care organizația o catalogase. Populația necatalogată era invizibilă pentru aceasta, atât în timpul operațiunilor normale, cât și după încălcare.
Citirea conținutului în loc să se bazeze pe etichete
Tehnologia Proactive DLP™ inspectează conținutul unui fișier, nu ceea ce declară numele, extensia sau eticheta de clasificare. Acoperă peste 125 de tipuri de fișiere , inclusiv text, imagini și documente încorporate, și inspectează recursiv, astfel încât examinează arhivele și straturile imbricate, în loc să le ignore.
Trei capacități sunt importante pentru găsirea datelor personale pe care nimeni nu le-a catalogat:
- Detectare concepută pentru identificatori personali, alături de cei clinici. Detectoarele bazate pe inteligență artificială acoperă nume personale, date de naștere, numere de telefon și numere de carte de identitate, pașaport și permis de conducere , alături de detectoare clinice pentru coduri de diagnostic, afecțiuni medicale comune și grupa sanguină. Pentru un mediu francez, un detaliu contează: detectarea datelor personale prin inteligență artificială este compatibilă cu franceza, alături de engleză, spaniolă, germană, italiană și portugheză.
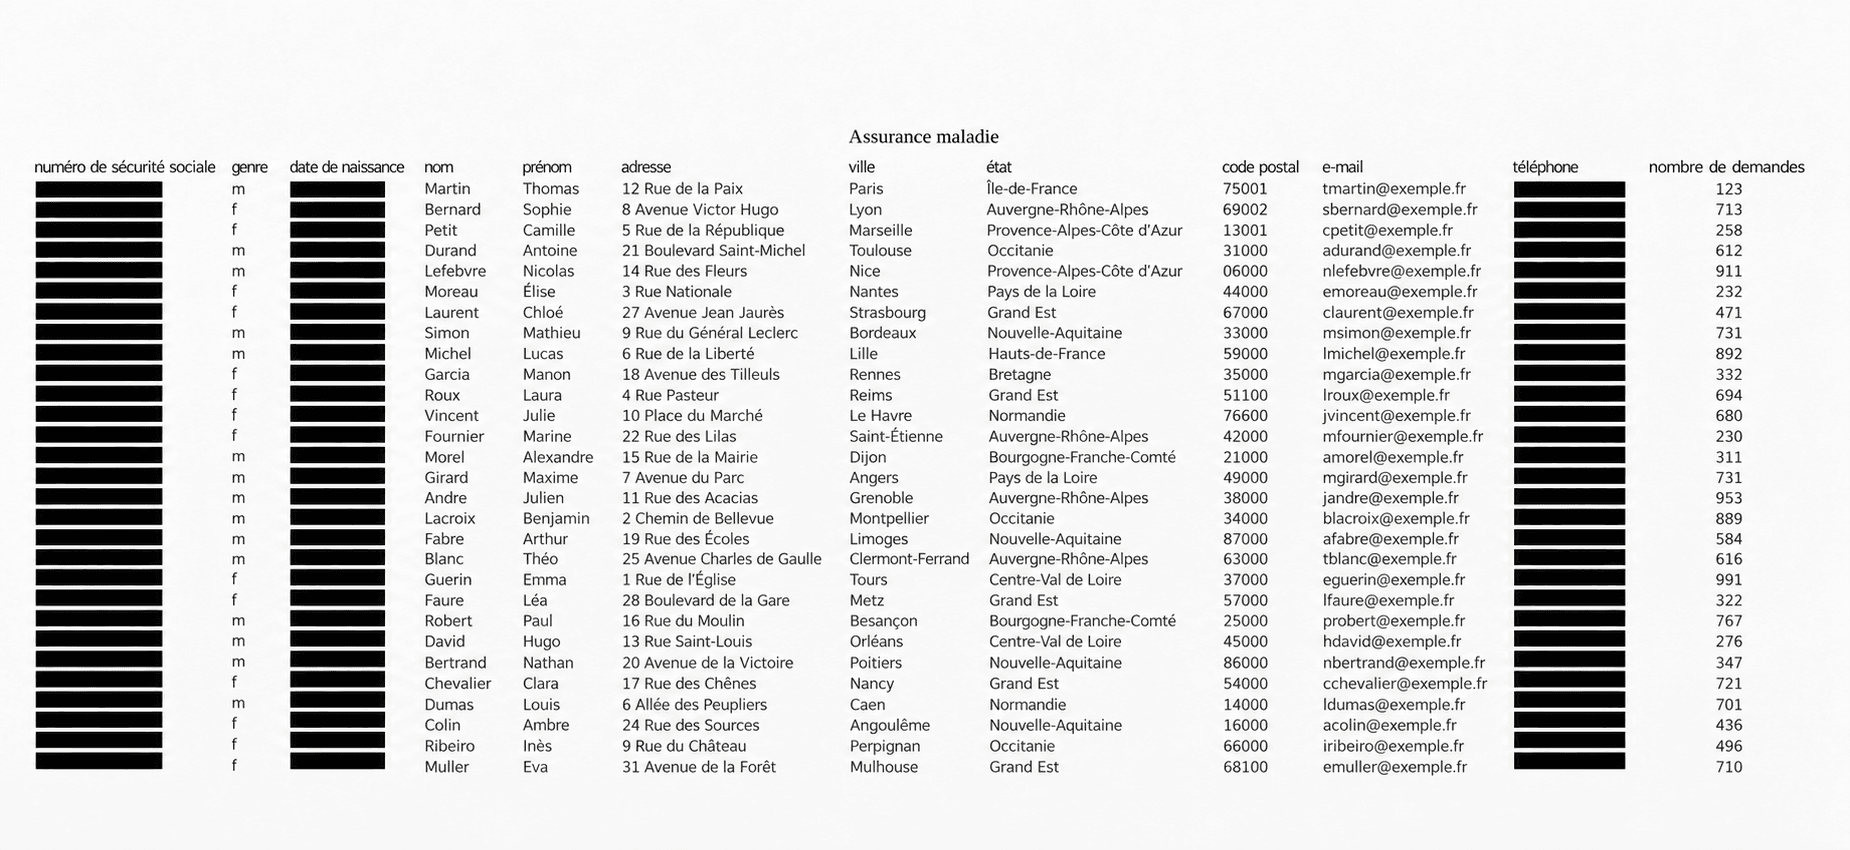
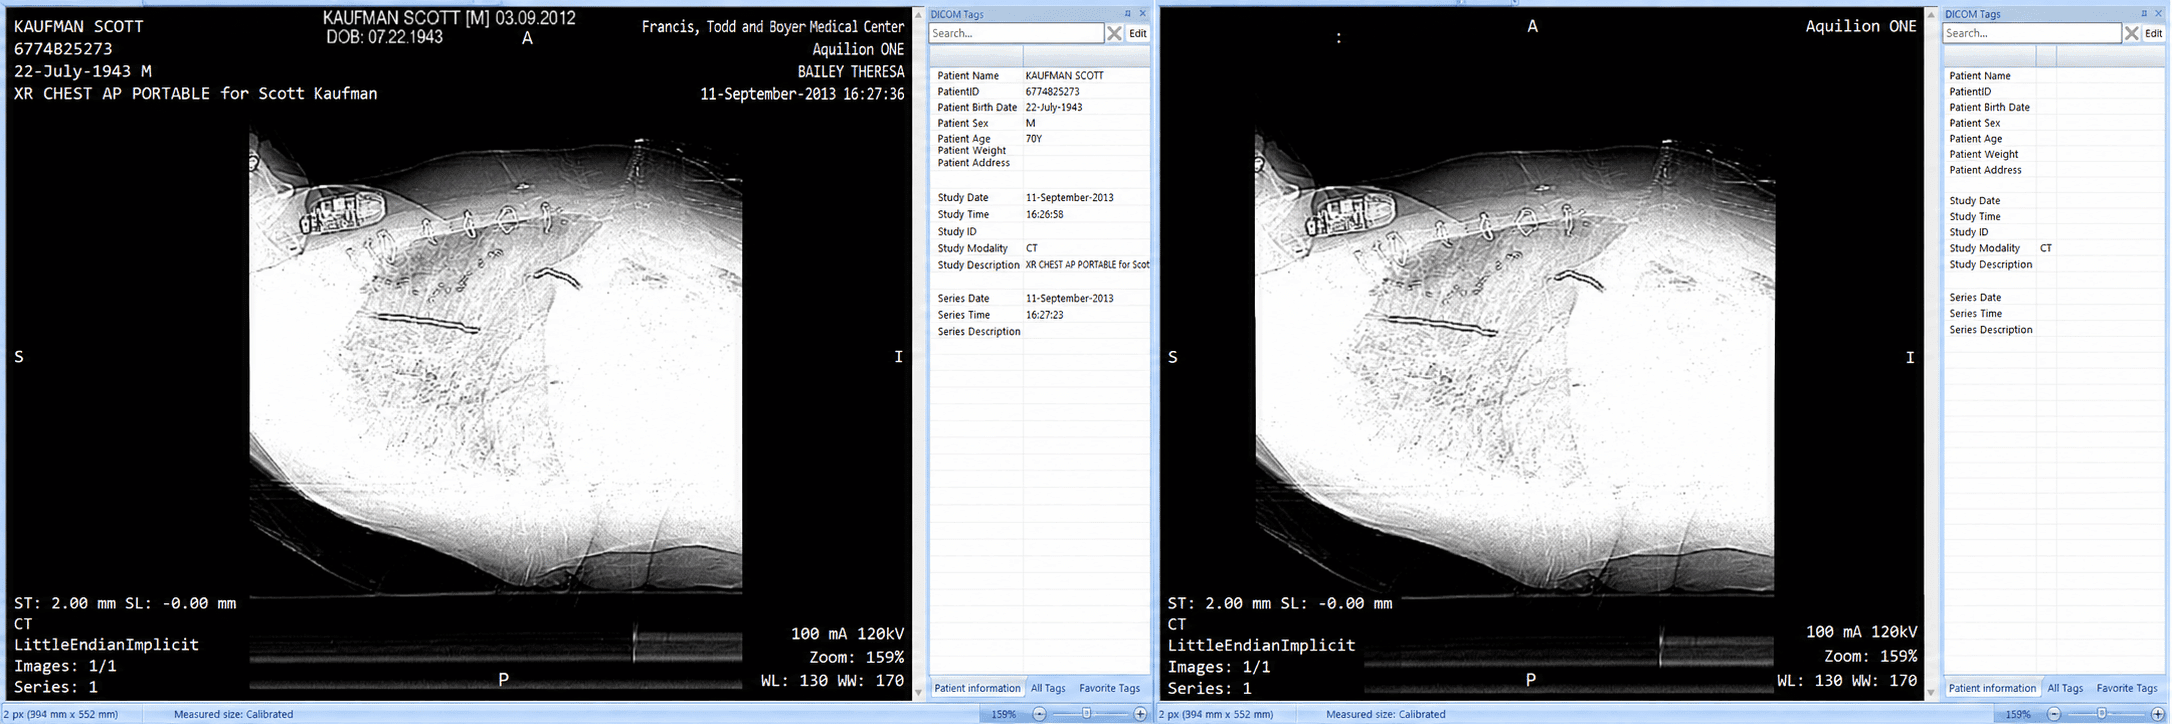
- OCR pentru documente sub formă de imagini. Proactive DLP™ citește formularele scanate, documentele fotografiate și fișierele PDF care nu permit căutarea în același mod în care citește documentele text. Un formular de desemnare sau o scanare DICOM care există doar sub formă de scanare nu mai reprezintă un punct mort
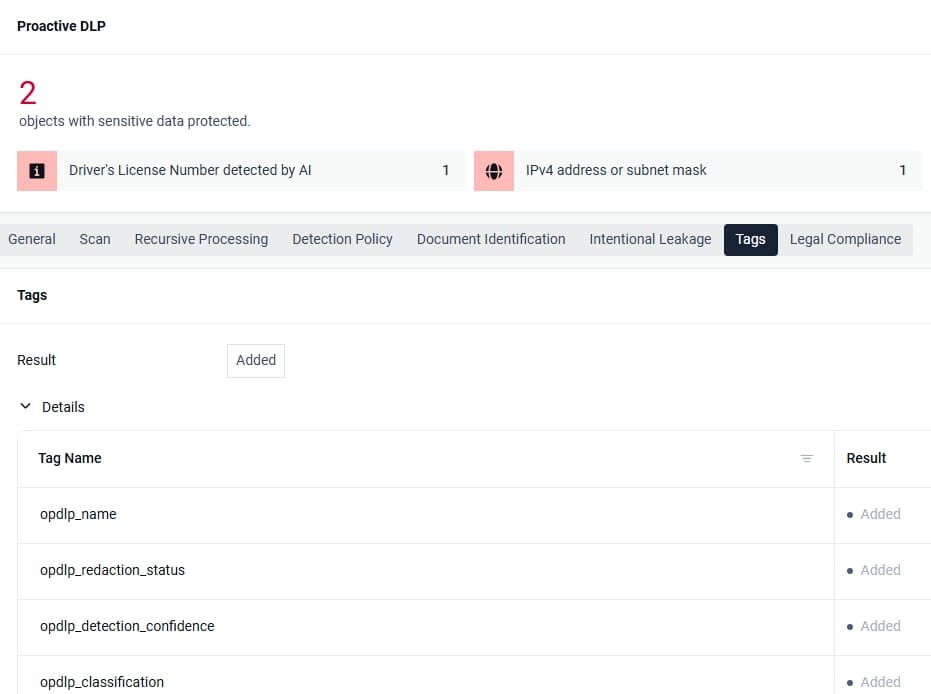
- Clasificarea și etichetarea care generează o înregistrare. Proactive DLP™ clasifică conținutul detectat în funcție de niveluri de confidențialitate predefinite și încorporează etichete de clasificare în fișierul procesat. Aceste etichete alimentează o platformă SIEM sau un sistem de gestionare a documentelor, care transformă detectările individuale într-o imagine de ansamblu a locațiilor în care se află datele reglementate. Identificarea documentelor adaugă o clasificare la nivel de categorie pentru documentele de identitate și cele financiare
Inspecția conținutului la punctele de transfer urmărește fișierele pe măsură ce se mișcă: încărcări, descărcări, atașamente de e-mail, suporturi media amovibile și transferuri gestionate. Aceasta construiește o hartă din traficul real, în loc să exploreze spațiul de stocare în repaus, ceea ce înseamnă că imaginea se dezvoltă pe măsură ce datele circulă și trebuie asociată cu un exercițiu de descoperire pentru arhivele care nu se mișcă niciodată.
Proactive DLP aleargă înăuntru MetaDefender Core , MetaDefender ICAP Server , MetaDefender Email Security , MetaDefender Kiosk și MetaDefender Managed File Transfer .
Pasul practic
O listă de notificări privind încălcările de securitate este o problemă de inventar rezolvată sub presiunea timpului. Crearea ei în mijlocul incidentului înseamnă reconstituirea categoriilor de persoane care apar în fișiere, iar categoriile pe care nimeni nu le-a documentat sunt cele care sunt omise.
Raportul IBM din 2026 privind costul unei încălcări a securității datelor estimează că valoarea medie a unei încălcări în sectorul sănătății se ridică la 6,64 milioane de dolari, cea mai mare valoare dintre toate sectoarele, pentru al treisprezecelea an consecutiv. Durata medie necesară pentru identificarea și limitarea incidentului a ajuns la 247 de zile, iar compromiterea suporturilor de stocare amovibile și a lanțului de aprovizionare a durat cel mai mult, respectiv 258 de zile. Un punct de inspecție a conținutului acoperă ambele căi.
Începeți din direcția opusă. Îndreptați tehnologia Proactive DLP™ către fluxurile de fișiere care se deplasează deja prin mediul dvs. și clasificați ce se întoarce. Etichetele se acumulează într-o înregistrare a datelor personale pe care le dețineți despre persoane care nu sunt pacienții dvs.
Resurse suplimentare
- O breșă de securitate care a durat șase zile a dus la expunerea a 3,75 milioane de dosare ale pacienților la CareCloud
- Proactive DLP Actualizare a funcționalităților de securitate a fișierelor – Noi funcții de etichetare și IA
- Anonimizarea DICOM: Îmbunătățiți securitatea datelor cu OPSWAT Prevenirea proactivă a pierderilor de date (Proactive Data Loss Prevention)
