- Înțelegerea riscurilor asociate transferului de fișiere specifice sectorului medical și conformitatea cu HIPAA
- Caracteristici cheie necesare pentru fiecare Managed File Transfer pentru conformitatea cu HIPAA
- Cum Managed File Transfer permit audituri HIPAA eficiente și raportarea conformității
- Cele mai bune practici pentru transferul Secure în organizațiile din domeniul sănătății
- Compararea Managed File Transfer : platforme specifice pentru domeniul sănătății vs. platforme generice
- Pași de implementare pentru desfășurarea Managed File Transfer conform HIPAA Managed File Transfer domeniul sănătății
- Măsurarea valorii Managed File Transfer de Managed File Transfer conformitatea în domeniul sănătății și protecția datelor pacienților
- Întrebări frecvente
Înțelegerea riscurilor asociate transferului de fișiere specifice sectorului medical și conformitatea cu HIPAA
Transferurile de fișiere medicale expun informațiile medicale protejate (PHI) la încălcări ale securității datelor, sancțiuni normative și întreruperi operaționale, deoarece fișierele circulă constant între departamente, medici, parteneri și sisteme.
HIPAA (Legea privind portabilitatea și responsabilitatea în asigurările de sănătate) ridică ștacheta, impunând protecție, auditabilitate și control consecvente pentru fiecare transfer de fișiere. Instrumentele generice de partajare a fișierelor îndeplinesc rareori aceste așteptări, deoarece nu dispun de guvernanța (politici de criptare aplicate), validarea (verificarea automată a accesului) și vizibilitatea (jurnale de audit cuprinzătoare) pe care le impune gestionarea informațiilor medicale protejate (PHI).
HIPAA impune cerințe specifice, inclusiv piste de audit documentate (auditabilitate), standarde de criptare (protecție) și restricții de acces (control), pentru fiecare transfer de fișiere care conține informații medicale protejate (PHI).
Care sunt cele mai frecvente amenințări la adresa securității în transferurile de fișiere din domeniul sănătății?
Transferurile de fișiere din domeniul sănătății (transferul electronic al informațiilor medicale protejate (PHI) între sisteme, departamente și parteneri externi) sunt cel mai adesea ținta atacurilor de tip ransomware, a furtului de date și a compromiterii conturilor, atacatorii interceptând informațiile medicale protejate în timpul transferului sau profitând de controalele de acces slabe.Potrivit Healthcare IT News, atacul cu ransomware din 2024 asupra Change Healthcare a confirmat expunerea datelor a aproximativ 192,7 milioane de persoane, demonstrând cum o singură casă de compensare compromisă poate deveni cea mai mare breșă de securitate a datelor din domeniul sănătății din istoria Statelor Unite.
Printre amenințările comune la adresa securității în cadrul transferurilor de fișiere din domeniul sănătății se numără:
Interceptarea datelor: Transferurile de fișiere necriptate sau protejate insuficient prin e-mail sau prin protocoale învechite rămân ținte principale.
Acces neautorizat: conturile partajate, permisiunile prea largi sau conexiunile nesecurizate cu partenerii expun informațiile medicale protejate (PHI) atât la nivel intern, cât și extern.
Utilizarea necorespunzătoare de către personalul intern: trimiterea accidentală către destinatari greșiți, utilizarea dispozitivelor personale sau exfiltrarea intenționată a datelor sunt adesea cauza unor încălcări care trebuie raportate.
Compromiterea datelor de către terți: Informațiile medicale protejate (PHI) sunt adesea transmise către laboratoare, firme de facturare și furnizori de servicii medicale de specialitate care s-ar putea să nu aplice măsuri de control adecvate.
Defecțiuni operaționale: Problemele apărute în fluxurile de lucru ad-hoc de transfer duc la pierderea fișierelor, întârzieri sau lipsa documentației.
Cum influențează regulile HIPAA cerințele privind transferul electronic de fișiere?
Regula privind confidențialitatea din cadrul HIPAA prevede ca orice informație medicală protejată (PHI) partajată la nivel intern sau extern să fie divulgată numai părților autorizate, în scopuri legitime, în timp ce Regula privind securitatea impune măsuri de protecție administrative, fizice și tehnice care să asigure protecția informațiilor medicale protejate (PHI) în format electronic pe durata transmiterii.
În ansamblu, acestea impun entităților vizate și partenerilor de afaceri să se asigure că fiecare transfer de fișiere păstrează confidențialitatea (prin criptare), verifică autorizarea utilizatorului (prin autentificare multifactorială) și menține integritatea (folosind sume de control sau semnături digitale) pe toată durata transferului.
HIPAA impune entităților vizate să protejeze datele PHI în tranzit prin:
- Măsuri de confidențialitate care protejează datele împotriva interceptării
- Verificarea accesului, care garantează că numai utilizatorii și sistemele autorizate fac schimb de informații medicale protejate (PHI)
- Măsuri de protecție a integrității care garantează că fișierele nu sunt modificate în timpul transferului
- Trasabilitate completă, care documentează cine a trimis ce, când și cui
- Politici coerente și un sistem de gestionare a riscurilor care reglementează toate fluxurile de lucru legate de transferul de fișiere
De ce metodele tradiționale de partajare a fișierelor sunt inadecvate pentru conformitatea cu HIPAA?
Instrumentele tradiționale sau cele destinate consumatorilor nu sunt suficiente, deoarece nu dispun de măsuri de control aplicabile, de monitorizare și de piste de audit. Aceste metode se bazează mai degrabă pe comportamentul utilizatorilor decât pe măsuri de protecție impuse, ceea ce duce la încălcări previzibile ale conformității și sporește riscul de încălcare a securității.
Metode tradiționale de partajare a fișierelor și cerințe de conformitate
Metoda | Core | Decalajul HIPAA |
|---|---|---|
Trimitere eronată, criptare inconsistentă | Nu există un control fiabil al accesului sau protecție end-to-end | |
FTP/SFTP | Credențiale statice, vizibilitate limitată | Audit insuficient și control bazat pe roluri |
Instrumente cloud pentru consumatori | Linkuri publice, permisiuni gestionate de utilizator | Nu există guvernanță corporativă pentru PHI |
Metode manuale/ad hoc | USB , aplicații neaprobate | Lipsa vizibilității sau a aplicării politicilor |
Pe baza cerințelor de securitate a transmiterii prevăzute în Regulamentul HIPAA § 164.312(e) și a orientărilor HHS privind protecția electronică a informațiilor medicale protejate (PHI).
Caracteristici cheie necesare pentru fiecare Managed File Transfer pentru conformitatea cu HIPAA
O platformă de transfer gestionat al fișierelor ( MFT ) conformă cu HIPAA trebuie să asigure protecție (criptare), verificare (autentificarea accesului) și vizibilitate (înregistrarea evenimentelor de audit) consecvente la fiecare transfer de informații medicale protejate (PHI). Caracteristicile esențiale corespund direct măsurilor de protecție obligatorii: criptare, controlul accesului, validarea integrității, înregistrarea evenimentelor de audit, aplicarea politicilor și guvernanța părților terțe.
MFT specifice domeniului sănătății consolidează aceste controale cu funcționalități adaptate schimbului de informații medicale protejate (PHI) în volume mari, fluxurilor de lucru clinice și ecosistemelor complexe de furnizori, depășind capacitățile sistemelor generice.
Ce standarde de criptare sunt necesare pentru transferurile de fișiere conforme cu HIPAA?
HIPAA prevede ca informațiile medicale protejate (PHI) aflate în tranzit să fie protejate printr-o criptare puternică, conformă cu standardele din domeniu. În practică, aceasta înseamnă:
- AES-256 pentru criptarea la nivel de fișier și a datelor stocate
- TLS 1.2 sau o versiune ulterioară pentru protecția datelor în tranzit
- Module criptografice conforme cu algoritmii recomandați de NIST (Institutul Național de Standarde și Tehnologie)
- Aplicarea consecventă a tuturor transferurilor interne, externe, automatizate și ad-hoc
Conform orientărilor din Regulamentul de securitate HIPAA al Departamentului Sănătății și Serviciilor Sociale (HHS) privind securitatea transmiterii (§ 164.312(e)), criptarea este considerată o măsură de protecție esențială pentru prevenirea accesului neautorizat în timpul transmiterii. O soluție de tip „ MFT ” ar trebui să garanteze că cerințele de criptare sunt integrate în controalele de politică și în configurațiile bazate pe roluri, împiedicând utilizatorii să trimită informații medicale protejate (PHI) prin canale neprotejate.
Cum împiedică controalele de acces și autentificarea utilizatorilor accesul neautorizat la PHI?
Accesul la informațiile medicale protejate (PHI) trebuie să fie limitat la persoanele și sistemele care au o necesitate documentată, legată de activitatea profesională (principiul „minimului necesar” prevăzut în Regulamentul privind confidențialitatea din cadrul HIPAA, § 164.502(b)). O platformă de tip „ MFT ” ar trebui să asigure respectarea acestei cerințe prin:
- RBAC granular (controlul accesului bazat pe roluri) care limitează drepturile de vizualizare și de transfer
- MFA (autentificare multifactorială) atât pentru utilizatorii interni, cât și pentru partenerii externi
- Autentificare puternică între sisteme, înlocuind acreditările statice cu certificate sau tokenuri
- Restricții bazate pe politici care reglementează cine poate trimite, primi, aproba sau accesa fișiere care conțin informații medicale protejate (PHI)
Aceste măsuri reflectă cerințele principale ale Regulamentului de securitate HIPAA: verificarea identității, autorizarea corespunzătoare și prevenirea divulgării neautorizate.
Ce piste de audit și capacități de raportare sunt esențiale pentru auditurile HIPAA?
Auditorii se așteaptă la o trasabilitate completă pentru fiecare transfer de informații medicale protejate (PHI). Fără această vizibilitate, organizațiile nu pot demonstra conformitatea cu HIPAA în timpul auditurilor și se pot confrunta cu măsuri coercitive, inclusiv sancțiuni pecuniare civile cuprinse între 100 și 50.000 de dolari pentru fiecare încălcare.
O MFT trebuie să cuprindă:
- Cine a accesat sau transmis PHI
- Ce fișier a fost mutat, către cine și prin ce flux de lucru
- Evenimente marcate cu data și ora care indică acțiuni de trimitere, primire, eșec și ștergere
- Verificări de integritate care confirmă faptul că fișierele nu au fost modificate în timpul transferului
- Jurnale de activitate administrative privind modificările aduse setărilor, politicilor și permisiunilor
În plus, programele din domeniul sănătății beneficiază de:
- Monitorizare în timp real și alerte în cazul transferurilor neobișnuite sau al încălcării politicilor
- Politici de păstrare care asigură disponibilitatea jurnalelor în vederea anchetelor sau a auditurilor
- Rapoarte exportabile, pregătite pentru audit, adaptate cererilor în conformitate cu HIPAA
Cum contribuie MFT la asigurarea Secure cu furnizorii terți?
MFT susțin colaborarea sigură cu terți prin aplicarea unor proceduri controlate de integrare, canale de transfer izolate și guvernanță bazată pe politici pentru fiecare conexiune cu furnizorii. Sectorul medical se bazează pe o rețea extinsă de laboratoare, firme de facturare, centre de imagistică și furnizori specializați. O MFT conformă trebuie să asigure securitatea și guvernanța schimbului de date externe.
Principalele caracteristici ale MFT
- Integrarea controlată a utilizatorilor externi, cu roluri predefinite, aprobări și termen de valabilitate
- Canale de transfer izolate, stabilite prin politici, pentru fiecare partener
- Secure portaluri care elimină atașamentele din e-mailuri și linkurile necontrolate
- Aplicarea automată a măsurilor de criptare și a controalelor de acces, indiferent de tehnologia utilizată de parteneri
- Vizibilitate centralizată asupra tuturor transferurilor efectuate de terți, inclusiv asupra eșecurilor sau a fluxurilor de lucru neaprobate
De asemenea, HIPAA impune ca orice furnizor care gestionează informații medicale protejate (PHI) să își desfășoare activitatea în baza unui acord de asociere comercială (BAA). O soluție de tip „ MFT ” ar trebui să simplifice procesul de integrare a partenerilor prin alinierea la cerințele BAA și întocmirea documentației necesare, pentru a se asigura că obligațiile contractuale corespund măsurilor tehnice de protecție.
Cum Managed File Transfer permit audituri HIPAA eficiente și raportarea conformității
O platformă de gestionare a transferurilor de fișiere ( MFT ) bine concepută centralizează dovezile, asigură respectarea politicilor și oferă o vizibilitate continuă asupra circulației informațiilor medicale protejate (PHI). Aceste capacități pot simplifica considerabil auditurile HIPAA. În loc să se colecteze manual jurnale, capturi de ecran sau înregistrări de acces din sisteme disparate, o soluție de gestionare a transferurilor de fișiere ( MFT ) consolidează toate activitățile de transfer de fișiere într-o singură sursă de informații veridice, care poate fi consultată prin căutare. Acest lucru reduce timpul necesar pentru pregătirea auditului, îmbunătățește acuratețea documentației și contribuie la obținerea unor rate mai ridicate de promovare a auditului.
Produsele „ MFT ”, destinate sectorului medical, respectă, de asemenea, cerințele HIPAA privind securitatea transmiterii, controlul accesului și auditabilitatea, așa cum sunt prevăzute în Regulamentul de securitate HIPAA. Mecanismele de control integrate ale acestora corespund criteriilor pe care le urmăresc auditorii: măsuri de protecție consecvente, înregistrări complete și dovezi că transferurile de informații medicale protejate (PHI) sunt reglementate.
Ce documente și dovezi solicită auditorii de la MFT ?
Auditorii HIPAA solicită de obicei dovezi care să demonstreze:
- Cine a accesat sau transmis PHI
- Ce fișiere au fost mutate, către cine și în conformitate cu ce politică
- Când a avut loc fiecare transfer, inclusiv succesul, eșecul și încercările repetate
- Cum au fost aplicate integritatea și criptarea
- Modificări administrative, cum ar fi actualizări ale permisiunilor sau modificări ale fluxului de lucru
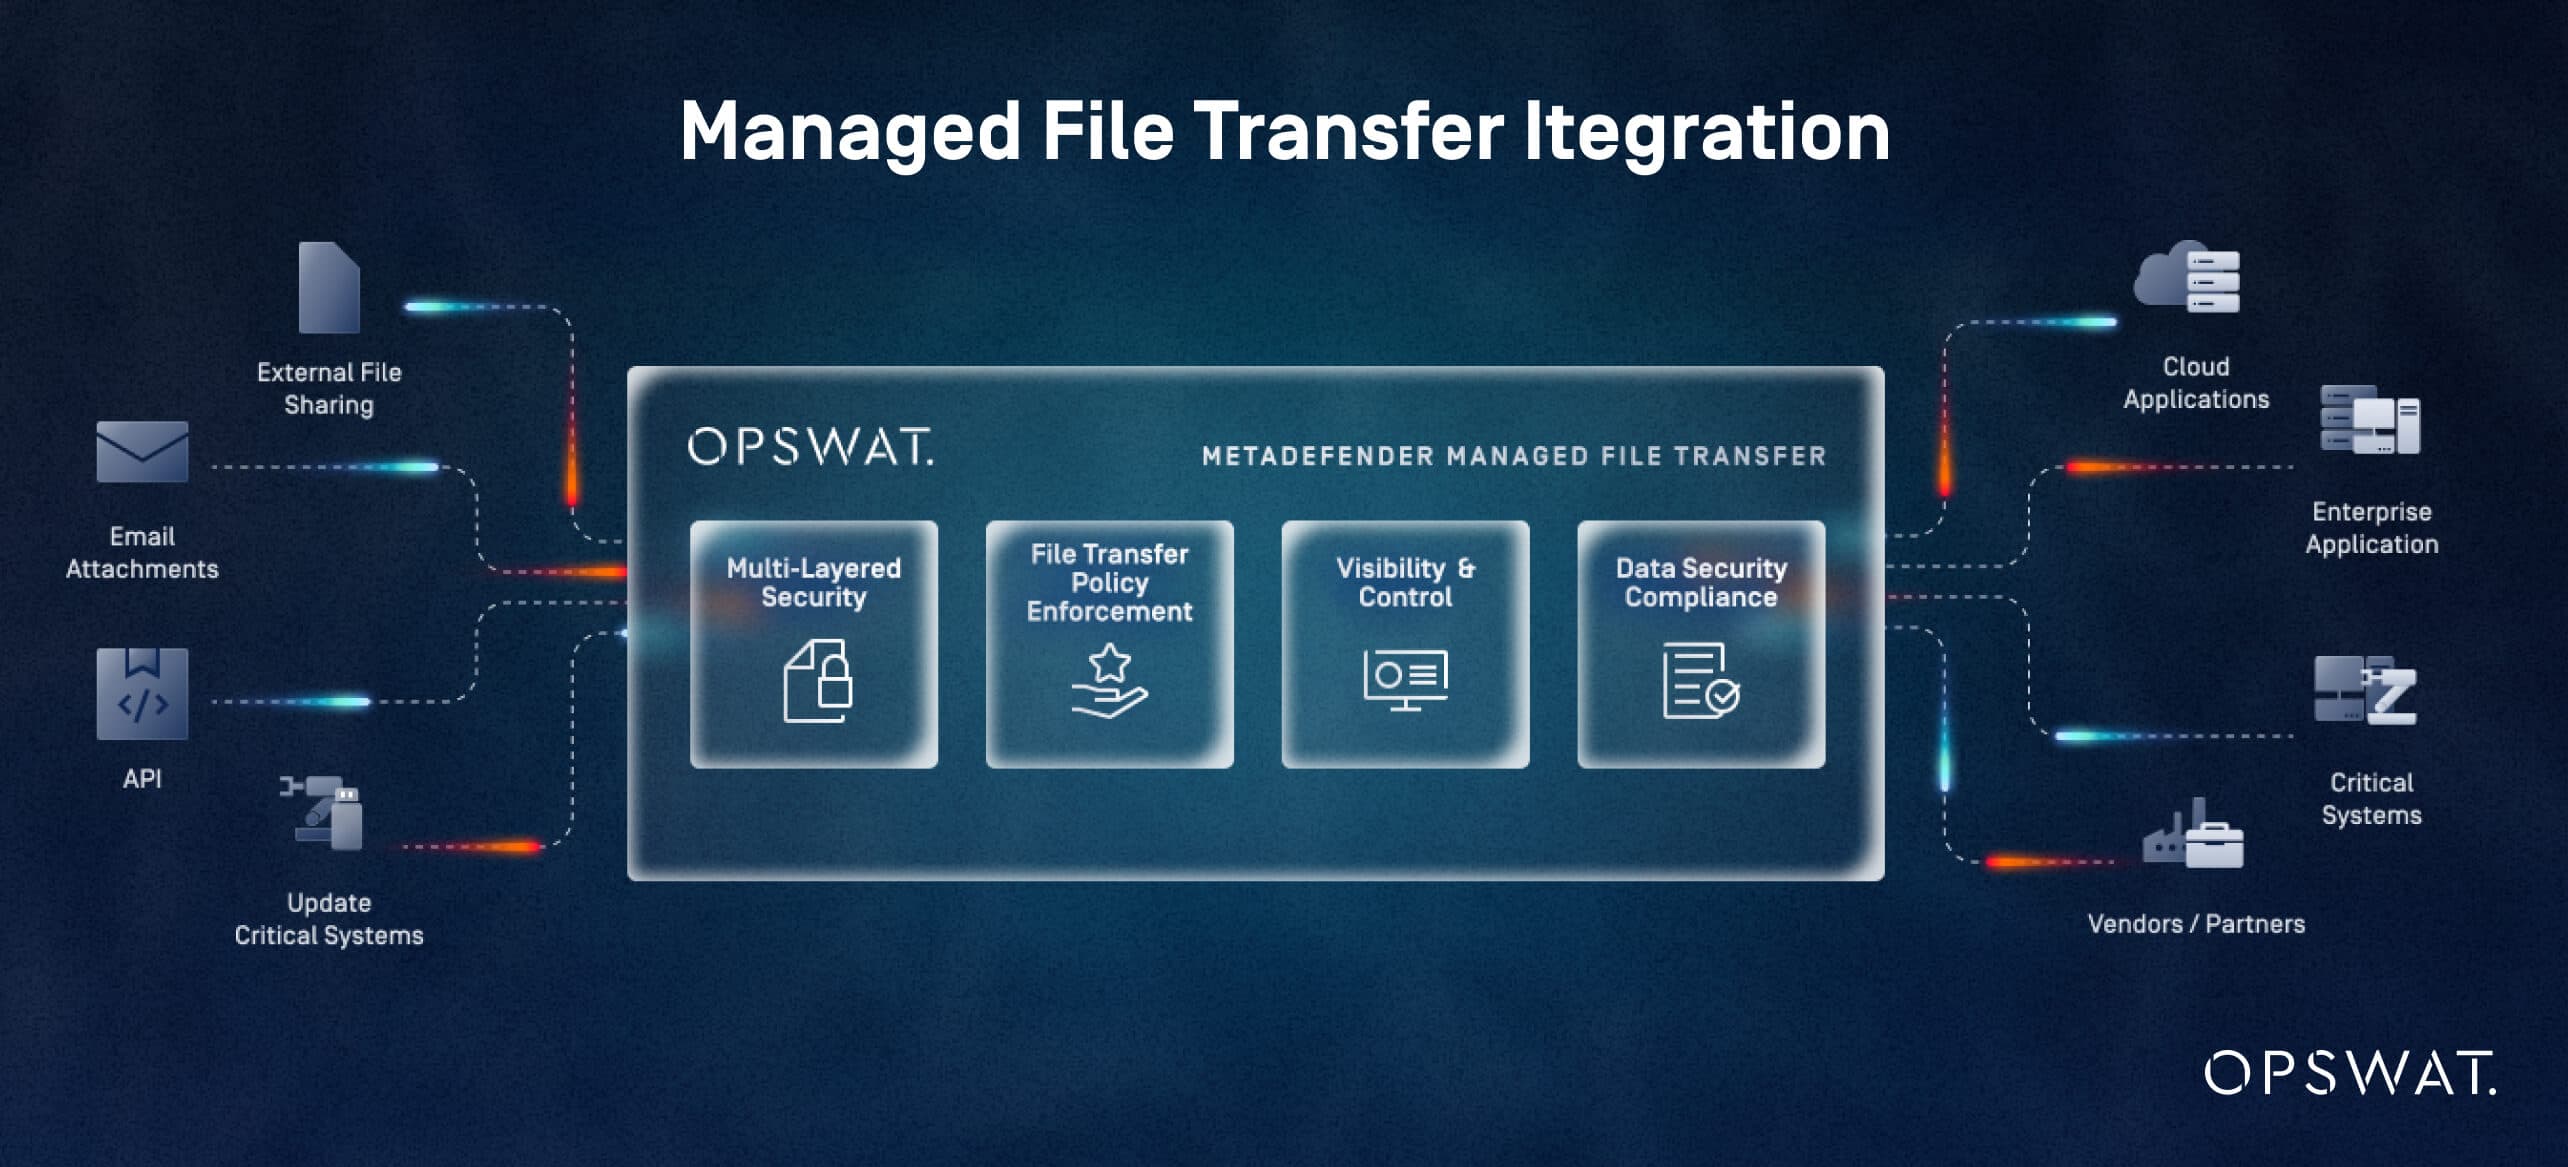
MFT Platformele automatizează colectarea și păstrarea acestor informații. De exemplu, jurnalele detaliate de audit și funcționalitățile de raportare ale soluției „Managed File Transfer™” de la OPSWAT( MetaDefender ) înregistrează activitatea utilizatorilor, ciclurile de viață ale fișierelor, evenimentele de sistem și execuția sarcinilor dintr-o perspectivă centralizată. Acest lucru corespunde în mod direct cerinței HIPAA ca entitățile vizate să mențină piste de audit complete pentru toate sistemele care implică informații medicale protejate (PHI).
Cum pot MFT reduce timpul și costurile pregătirii auditului HIPAA?
MFT Platformele reduc timpul și costurile de pregătire a auditului prin centralizarea probelor, automatizarea fluxurilor de lucru legate de conformitate și furnizarea de rapoarte gata întocmite. Pregătirea manuală a auditului necesită adesea zile sau săptămâni pentru reconstituirea istoricului transferurilor, validarea setărilor de criptare și identificarea probelor lipsă în sisteme izolate.
MFT reduc aceste costuri suplimentare prin:
- Rapoarte de conformitate generate automat, care prezintă un rezumat al accesărilor, transferurilor, erorilor și aplicării politicilor
- Tablouri de bord centralizate care prezintă activitatea de transmitere a informațiilor medicale protejate (PHI) într-o singură interfață unificată
- Automatizarea fluxurilor de lucru care asigură aplicarea consecventă și documentarea măsurilor de securitate necesare (criptare, autentificare, aprobări)
- Jurnale cu funcție de căutare care elimină necesitatea recuperării manuale a datelor din mai multe instrumente
MetaDefender Managed File Transfer susține automatizarea bazată pe politici, fluxurile de aprobare la nivel de supraveghere și orchestrarea vizuală, permițând echipelor să standardizeze modul în care sunt transferate informațiile medicale protejate (PHI) și modul în care este înregistrată conformitatea. Aceste eficiențe se traduc prin reduceri măsurabile ale timpului necesar pentru pregătirea auditului și prin un număr mai mic de etape de remediere.
Ce caracteristici susțin monitorizarea continuă a conformității și reducerea riscurilor?
MFT Soluțiile asigură conformitatea continuă cu HIPAA prin monitorizarea permanentă a activității fișierelor, detectarea anomaliilor și aplicarea măsurilor de control prevăzute de politici în cadrul tuturor transferurilor. Conformitatea cu HIPAA nu este evaluată doar în timpul auditurilor, ci trebuie menținută în mod continuu.
MFT consolidează conformitatea continuă cu:
Alerte în timp real: semnalarea transferurilor neobișnuite, a încercărilor de acces neautorizate sau a abaterilor de la fluxurile de lucru aprobate.
Detectarea anomaliilor și verificările de integritate: Identificarea comportamentului suspect al fișierelor sau a modificărilor neașteptate care ar putea indica o utilizare abuzivă sau o compromitere.
Aplicarea politicilor la fiecare transfer: Asigurați-vă că cerințele privind criptarea, autentificarea și aprobarea sunt aplicate în mod consecvent, eliminând erorile manuale și soluțiile improvizate.
Vizibilitate centralizată: Monitorizați circulația fișierelor între sistemele interne și partenerii externi. MetaDefender Managed File Transfer oferă vizibilitate completă asupra transferurilor, accesului și evenimentelor de sistem.
Prevenirea avansată a amenințărilor: Auditorii din domeniul sănătății verifică din ce în ce mai des dacă informațiile medicale protejate (PHI) sunt protejate împotriva programelor malware sau a manipulării neautorizate. Tehnologiile MFT ale OPSWAT, precum scanarea multiplă, neutralizarea și reconstrucția conținutului, precum și evaluarea vulnerabilităților, reduc semnificativ riscul amenințărilor transmise prin fișiere.
Împreună, aceste capacități susțin conformitatea proactivă: identificarea problemelor înainte ca acestea să devină evenimente raportabile, reducerea probabilității expunerii informațiilor medicale protejate și furnizarea auditorilor de dovezi autorizate privind monitorizarea continuă.
Cele mai bune practici pentru transferul Secure în organizațiile din domeniul sănătății
Pentru responsabilii cu conformitatea și riscurile, securizarea transferurilor de PHI necesită mai mult decât o MFT puternică. Este nevoie de procese disciplinate, politici clare și un comportament consecvent al utilizatorilor. Măsurile de protecție HIPAA pun accentul atât pe controalele administrative, cât și pe cele tehnice, ceea ce înseamnă că organizațiile trebuie să combine tehnologia cu guvernanța, formarea și monitorizarea. Scopul este de a se asigura că fiecare transfer de PHI urmează o cale previzibilă, aplicabilă și auditabilă.
Care sunt pașii necesari pentru elaborarea unei politici de transfer de fișiere conforme cu HIPAA?
O politică privind transferul de fișiere ar trebui să definească modul în care sunt transferate informațiile medicale protejate (PHI), cine este autorizat să le transfere și ce măsuri de control trebuie aplicate la fiecare etapă. O politică clară și respectată reduce riscul de expunere a informațiilor medicale protejate (PHI) și asigură conformitatea comportamentului personalului cu cerințele HIPAA privind măsurile administrative de protecție.
O politică solidă ar trebui:
- Definiți utilizarea acceptabilă: precizați în ce situații pot fi transferate informațiile medicale protejate (PHI), ce metode sunt aprobate și ce sisteme (inclusiv MFT) trebuie utilizate.
- Stabilirea regulilor de autorizare a utilizatorilor și a sistemului: Detaliați accesul bazat pe roluri, mecanismele de autentificare necesare și fluxurile de lucru de aprobare pentru transferurile de fișiere.
- Să impună măsuri de criptare și de asigurare a integrității: Să impună utilizarea standardelor de criptare aprobate și a etapelor de verificare care respectă măsurile de protecție privind transmiterea prevăzute de HIPAA.
- Cerințe privind păstrarea și eliminarea documentelor: Stabiliți termene de păstrare pentru jurnale, probe și dosare transferate, în conformitate cu cerințele organizației și ale HIPAA.
- Prezentați procedurile de escaladare și de gestionare a incidentelor: Definiți etapele de raportare pentru transferurile eșuate, suspiciunile de încălcări, încălcările politicilor și problemele legate de parteneri.
- Integrarea guvernanței privind părțile terțe: Solicitarea încheierii de acorduri cu partenerii de afaceri și definirea etapelor de integrare și retragere a partenerilor externi.
- Revizuirea și actualizarea periodică: Politicile trebuie revizuite cel puțin o dată pe an sau chiar mai des, în cazul în care fluxurile de lucru, sistemele sau reglementările se modifică.
Cum ar trebui să fie instruit personalul medical în ceea ce privește protocoalele de transfer Secure ?
Instruirea asigură utilizarea corectă și consecventă a măsurilor tehnice de protecție.
Programele eficiente acoperă:
- Instrumente și fluxuri de lucru aprobate pentru transferul de fișiere
- Cum să verificați identitatea și autorizarea destinatarului
- Evitarea metodelor neaprobate (atașamente de e-mail, instrumente personale de cloud, USB )
- Recunoașterea și raportarea transferurilor eșuate sau suspecte
- Înțelegerea principiilor PHI și ale necesarului minim
- Integrarea inițială
- Cursuri anuale de perfecționare
- Instruire la momentul oportun, atunci când se modifică sistemele, fluxurile de lucru sau politicile
- Chestionare scurte sau exerciții bazate pe scenarii
- Erori simulate (de exemplu, transferuri adresate greșit) pentru a consolida așteptările
- Urmărire țintită pentru utilizatorii cu greșeli repetate
- Trimiterea către destinatarul greșit
- Utilizarea canalelor necriptate sau neaprobate
- Încărcarea unui fișier greșit
- Manipularea incorectă a fișierelor pe dispozitive personale sau partajate
Instruirea trebuie să pună accentul pe acuratețe, verificare și utilizarea consecventă a MFT , astfel încât personalul să evite practicile care eludează controalele necesare.
Care sunt indicatorii cheie care trebuie monitorizați pentru securitatea transferului continuu de fișiere?
Organizațiile din domeniul sănătății ar trebui să urmărească indicatori specifici pentru a monitoriza performanța transferului securizat de fișiere. Monitorizarea continuă contribuie la respectarea proactivă a normelor HIPAA și la stabilitatea operațională. Printre indicatorii-cheie de performanță (KPI) se numără:
Rata transferurilor eșuate sau incomplete: Un număr mare de eșecuri poate indica probleme la nivel de sistem, lacune în proces sau probleme legate de parteneri
Anomalii de acces: prezența unor utilizatori neașteptați, activitatea în afara orelor de program sau eșecurile repetate la autentificare pot indica încercări de acces neautorizate
Încălcări ale politicilor: Transferurile care ocolesc criptarea obligatorie, aprobările sau fluxurile de lucru trebuie urmărite și investigate
Performanța terților: Monitorizați ratele de succes ale partenerilor, întârzierile și excepțiile de securitate pentru a vă asigura că obligațiile contractuale și cele prevăzute de HIPAA sunt respectate
Constatările auditului și durata ciclului de remediere: Urmăriți problemele recurente și rapiditatea cu care sunt rezolvate pentru a menține conformitatea cu cerințele
Evenimente de detectare a amenințărilor: În cazul în care tehnologiile avansate de prevenire a amenințărilor (de exemplu, scanarea malware-ului, CDR, evaluarea vulnerabilităților) semnalează probleme, modelele recurente pot indica existența unui risc subiacent
Aceste indicatori stimulează îmbunătățirea continuă: identificarea punctelor slabe ale proceselor, validarea eficacității politicilor, stabilirea priorităților în ceea ce privește nevoile de formare și asigurarea unei alinieri consecvente cu așteptările HIPAA în materie de monitorizare și gestionare a riscurilor.
Compararea Managed File Transfer : platforme specifice pentru domeniul sănătății vs. platforme generice
Responsabilii cu conformitatea și gestionarea riscurilor care evaluează opțiunile de tip „ MFT ” ar trebui să facă distincția între platformele care sunt doar „compatibile cu HIPAA” și cele concepute pentru fluxuri de lucru cu volum mare de informații medicale protejate (PHI). HIPAA impune măsuri de protecție consecvente în ceea ce privește securitatea transferului de fișiere, controlul accesului și auditul în toate sistemele care gestionează informații medicale protejate (PHI).
Organizațiile din domeniul sănătății care caută soluții scalabile, fiabile și recunoscute în industrie beneficiază de platforme concepute special pentru fluxurile de lucru legate de informațiile medicale protejate (PHI). Soluțiile „ MFT ” specifice sectorului medical încorporează în mod implicit aceste cerințe, alături de funcții avansate de prevenire a amenințărilor și de integrări clinice.
Cum se compară MFT de top, conforme cu HIPAA, în ceea ce privește caracteristicile de securitate și conformitate?
Principalele platforme de tip „ MFT ” conforme cu HIPAA se diferențiază în ceea ce privește rigurozitatea aplicării, profunzimea auditului, gradul de automatizare și capacitățile de prevenire a amenințărilor. Mai jos este prezentată o comparație simplificată între platformele generice de tip „ MFT ” „conforme cu HIPAA” și soluțiile specifice sectorului medical de tip „ MFT ”, precum MetaDefender Managed File Transfer , care utilizează tehnologii avansate de prevenire a amenințărilor de la MetaDefender Core™.
Spre deosebire de soluțiile tradiționale de tip „ MFT ”, care asigură securitatea doar a canalului de transfer al fișierelor, MetaDefender Managed File Transfer asigură securitatea fișierului în sine prin intermediul unor măsuri de prevenire a amenințărilor pe mai multe niveluri, CDR, evaluarea vulnerabilităților și analiza în mediu izolat.
MFT compatibile cu HIPAA vs soluții MFT specifice pentru sectorul medical
Capacitate | MFT generic MFT „compatibil cu HIPAA”) | MFT specific pentru domeniul sănătății ( |
|---|---|---|
Criptare în tranzit și în repaus | Criptare bazată pe standarde, adesea configurabilă | Politici de criptare puternice și aplicate în toate fluxurile de lucru, cu opțiuni minime pentru utilizatori |
Controlul accesului și aprobările | RBAC de bază, aprobări opționale | RBAC granular, fluxuri de aprobare de supraveghere și rutare bazată pe politici pentru PHI |
Înregistrarea și raportarea auditurilor | Jurnale de activitate standard | Jurnale de audit detaliate pentru utilizatori, fișiere, sarcini și evenimente de sistem, plus rapoarte exportabile pentru conformitate |
Prevenirea amenințărilor | Antivirus sau niciunul | Securitate multi-stratificată a fișierelor: scanare multiplă, curățarea conținutului și evaluarea vulnerabilităților |
Integrare și automatizare | Conectori pentru instrumente IT obișnuite | Fluxuri de lucru bazate pe politici, coordonare vizuală și integrări |
Opțiuni de implementare | Adesea, cloud-ul pe primul loc | Implementări flexibile la fața locului și hibride pentru medii reglementate și offline |
Care sunt avantajele și dezavantajele SFTP, MFT și partajării de fișiere Cloud pentru sectorul medical?
SFTP, instrumentele de partajare a fișierelor în cloud și MFT oferă fiecare avantaje și limitări distincte în contextul conformității cu HIPAA. Pentru majoritatea spitalelor și sistemelor de sănătate, o MFT care pune accentul pe securitate ar trebui să fie standardul pentru transferurile de date PHI, în timp ce SFTP și instrumentele cloud sunt limitate la cazuri de utilizare cu risc redus și cu un domeniu de aplicare restrâns.
Avantajele și dezavantajele protocolului SFTP, ale instrumentelor cloud și ale platformelor de tip „ MFT ”
Abordare | Avantaje | Dezavantaje în contextul asistenței medicale / HIPAA | Cea mai potrivită |
|---|---|---|---|
SFTP | Suportat pe scară largă; mai bun decât FTP; poate cripta datele în tranzit | Vizibilitate și raportare limitate; acreditări statice; fluxuri de lucru manuale; guvernanță slabă pentru PHI | Integrări de sisteme punct-la-punct în care volumul este redus și guvernanța este gestionată în altă parte |
Partajarea generică a fișierelor în cloud | Ușor de utilizat; colaborare rapidă; mobile | Permisiuni gestionate de utilizator, linkuri publice, rezidența datelor neclară, guvernanță PHI limitată | Colaborare non-PHI; nu este recomandată ca mecanism principal de transfer PHI |
MFT transfer gestionat de fișiere] | Control centralizat, automatizare bazată pe politici, criptare integrată, audit și control al accesului | Necesită eforturi de implementare și alinierea proceselor | Vehiculul principal pentru transferurile PHI, în special în cazul în care pregătirea pentru auditul HIPAA și fluxurile de lucru multipartite sunt priorități |
Care Managed File Transfer oferă cel mai bun suport pentru auditurile de conformitate din domeniul sănătății?
Furnizorii care oferă servicii medicale de calitate oferă de obicei:
- Modele de asistență medicală: asistență 24/7, acorduri privind nivelul serviciilor (SLA) aliniate la operațiunile clinice și personal familiarizat cu cerințele HIPAA
- Contractare conformă cu BAA: acorduri BAA standard, delimitarea clară a responsabilităților și documentație care corelează măsurile de control ale produselor cu măsurile de protecție prevăzute de HIPAA
- Servicii de pregătire pentru audit: șabloane predefinite pentru rapoarte de conformitate, îndrumări privind configurarea politicilor și asistență în furnizarea de dovezi în timpul auditurilor
- Plan de acțiune axat pe securitate: investiții continue în prevenirea amenințărilor avansate, vulnerability detection și integrarea cu fluxurile de lucru SIEM și SOC
OPSWAT se OPSWAT prin MFT care pune securitatea pe primul loc și combină:
- Securitate pe mai multe niveluri prin tehnologii avansate de prevenire a amenințărilor, precum scanarea multiplă, curățarea conținutului, evaluarea vulnerabilităților și tehnologia sandboxing
- Automatizarea transferului de fișiere pe baza politicilor, aprobările de către autoritățile de supraveghere, precum și vizibilitatea și controlul centralizate, adaptate mediilor reglementate
- Înregistrarea și raportarea axate pe conformitate, care simplifică auditurile HIPAA prin asigurarea trasabilității de la un capăt la altul a mișcărilor și accesului la fișiere
Pentru responsabilii cu conformitatea și riscurile, furnizorii care oferă această combinație de securitate aprofundată, dovezi pregătite pentru audit și asistență adaptată sectorului medical sunt cei mai bine poziționați pentru a reduce fricțiunile legate de audit și pentru a consolida conformitatea cu HIPAA pe termen lung.
Pași de implementare pentru desfășurarea Managed File Transfer conform HIPAA Managed File Transfer domeniul sănătății
Implementarea unei MFT care pune accentul pe securitate într-un mediu medical necesită o planificare structurată, alinierea la măsurile de protecție HIPAA și coordonarea între echipele clinice, IT, de conformitate și furnizori. Obiectivul este de a înlocui practicile inconsistente și riscante de transfer de fișiere cu fluxuri de lucru standardizate și verificabile, care se integrează perfect cu sistemele existente, minimizând în același timp întreruperile operaționale.
Care sunt pașii cheie pentru implementarea unei Managed File Transfer într-un spital?
Ca parte a planificării inițiale, echipele ar trebui să efectueze o evaluare formală a riscurilor pentru a identifica vulnerabilitățile actuale și pentru a se asigura că MFT este în conformitate cu cerințele administrative și tehnice de protecție ale HIPAA.
O secvență practică și repetabilă de implementare include:
- Evaluarea cerințelor și a riscurilor: Identificarea fluxurilor de lucru legate de informațiile medicale protejate (PHI), a cerințelor de reglementare, a punctelor de integrare și a indicatorilor de succes
- Proiectarea arhitecturii soluției și coordonarea părților interesate: alegerea modelului de implementare, definirea rolurilor de guvernanță și coordonarea echipelor responsabile de conformitate, IT, securitate și aspecte clinice
- Configurați politicile de securitate și integrările: setați rutarea, aprobările, controalele de acces, regulile de păstrare a datelor și integrați tehnologiile „ MFT ”, precum Metascan™ Multiscanning , precum și tehnologia Deep CDR™
- Testarea fluxurilor de lucru și instruirea utilizatorilor: validarea transferurilor, a jurnalelor, a alertelor și a gradului de pregătire pentru audit; instruirea administratorilor și a utilizatorilor finali cu privire la fluxurile de lucru aprobate
- Lansare, monitorizare și perfecționare: implementați în etape, urmăriți indicatorii-cheie de performanță și efectuați analize ulterioare implementării
Cum pot organizațiile din domeniul sănătății să integreze MFT sistemele EHR și furnizorii existenți?
Organizațiile din domeniul sănătății integrează platforma „ MFT ” cu sistemele EHR și cu cele ale furnizorilor, alegând metode de conectare sigure, cartografiind fluxurile de informații medicale protejate (PHI) și automatizând politicile de transfer al fișierelor. Sistemele EHR și sistemele furnizorilor asociați fac schimb de cantități uriașe de informații medicale protejate (PHI), ceea ce face ca integrarea să fie un factor critic de succes.
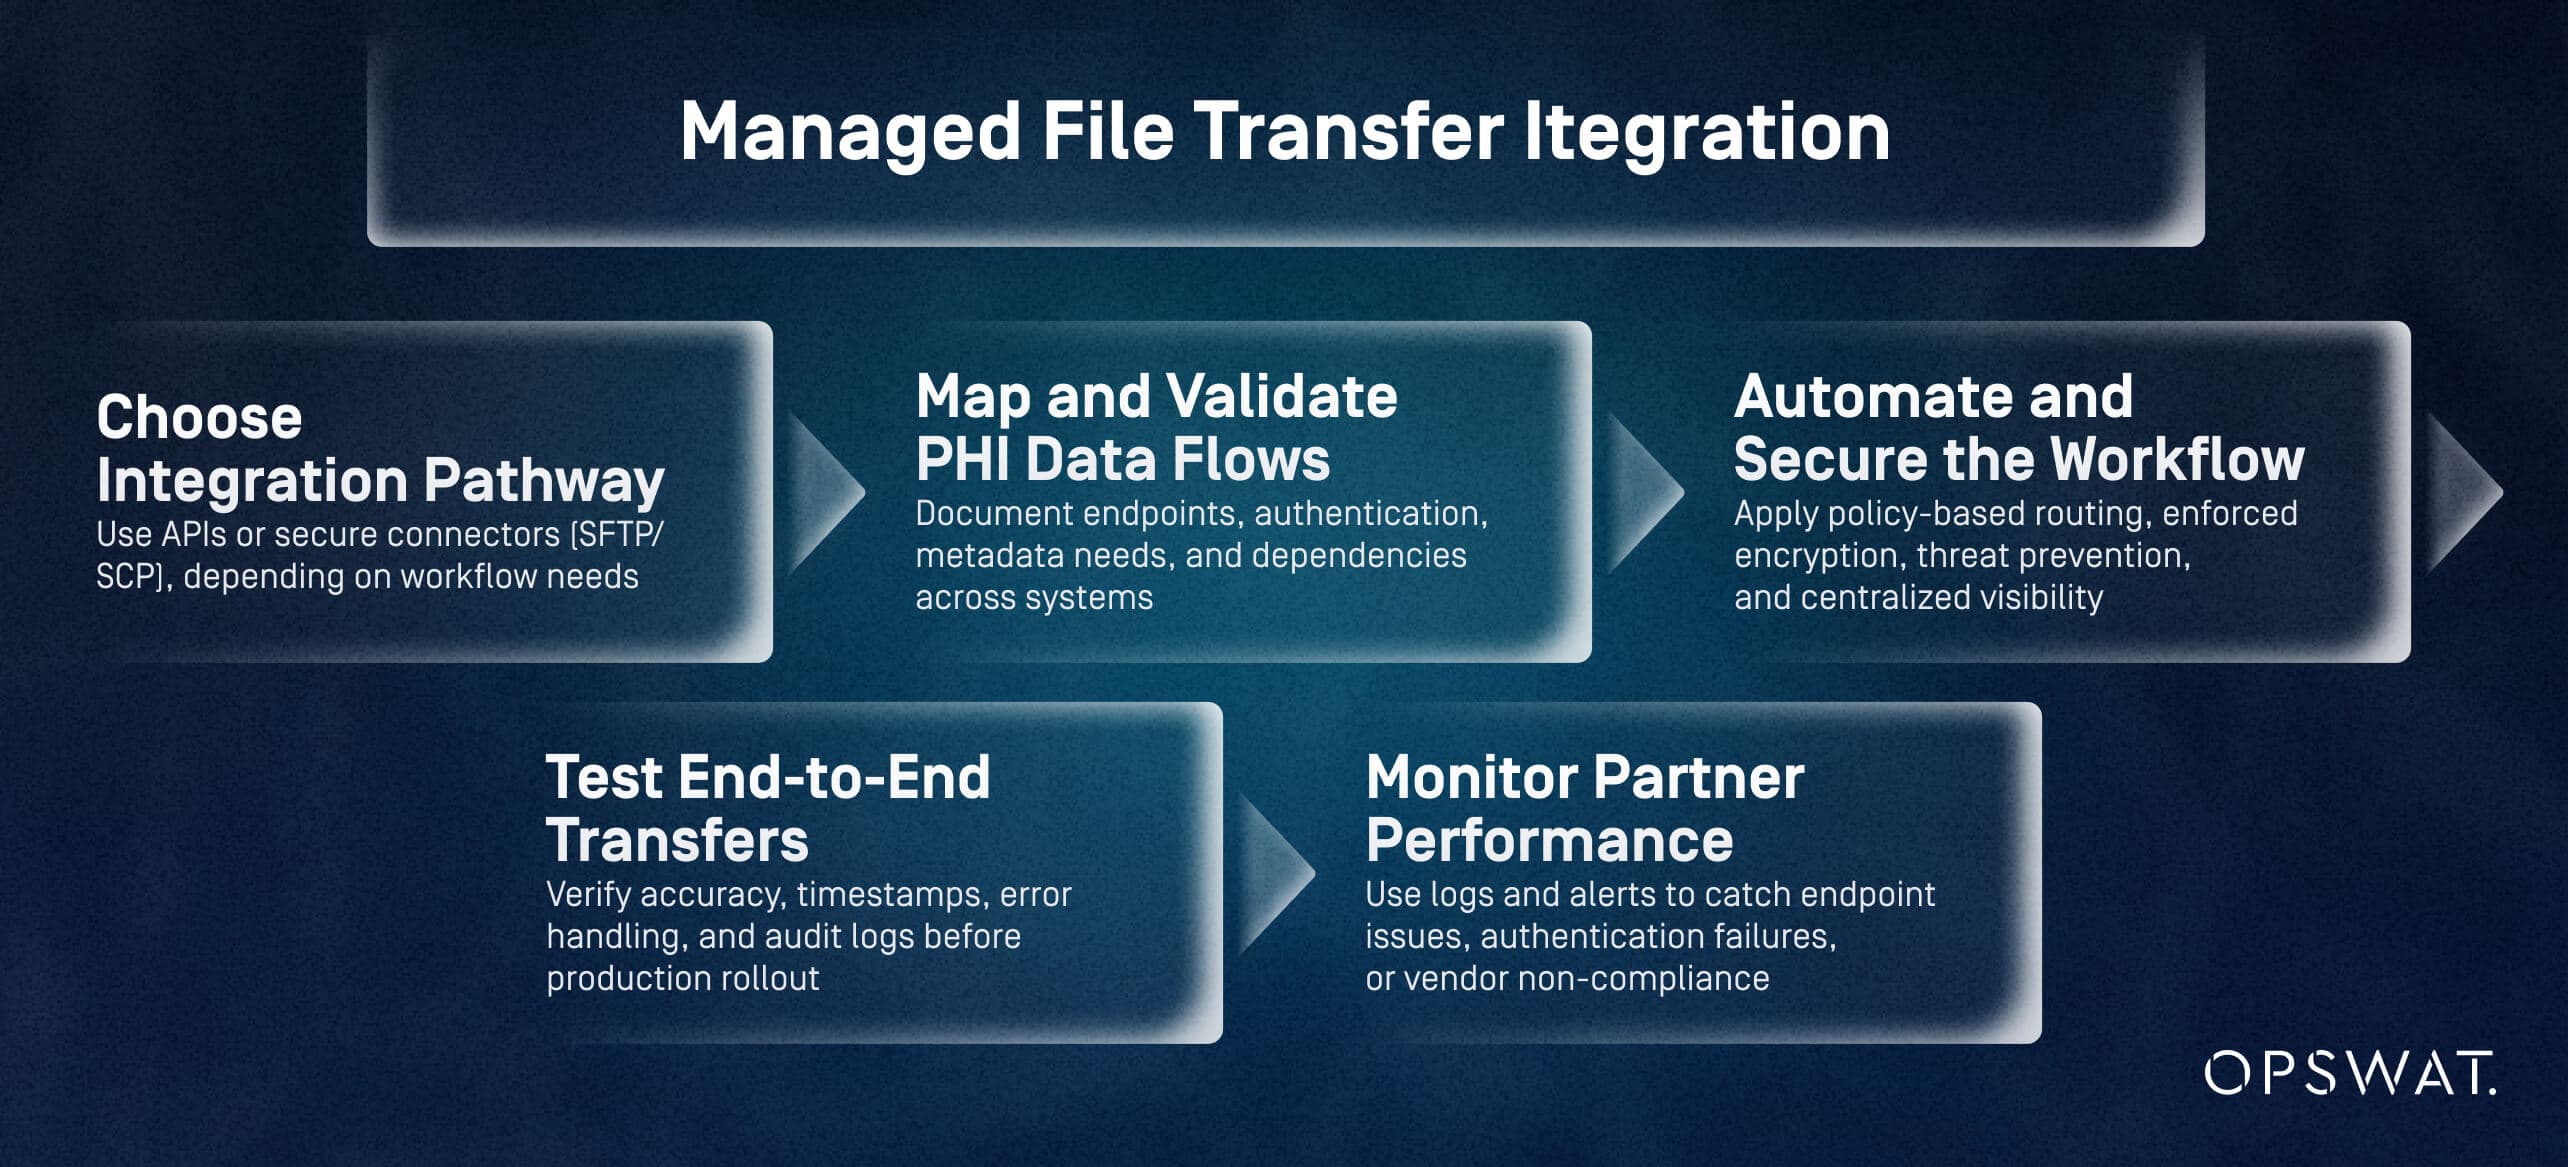
Integrarea eficientă a serviciului „ MFT ” în 5 pași:
- Alegeți calea de integrare: utilizați API-uri sau conectori securizați (SFTP/SCP), în funcție de necesitățile fluxului de lucru.
- Maparea și validarea fluxurilor de date PHI: documentarea punctelor finale, autentificarea, necesitățile de metadate și dependențele între sisteme
- Automatizați și securizați fluxul de lucru: aplicați rutare bazată pe politici, criptare impusă, prevenirea amenințărilor și vizibilitate centralizată.
- Testați transferurile end-to-end: verificați acuratețea, marcajele temporale, gestionarea erorilor și jurnalele de audit înainte de lansarea în producție.
- Monitorizați performanța partenerilor: utilizați jurnalele și alertele pentru a detecta problemele legate de terminalele finale, eșecurile de autentificare sau neconformitatea furnizorilor.
Care sunt cele mai bune practici pentru migrarea de la metodele tradiționale de transfer de fișiere la MFT?
Cele mai bune practici pentru migrarea către MFT evaluarea riscurilor de transfer, maparea fluxurilor de lucru, validarea rulărilor paralele și perfecționarea guvernanței pe măsură ce procesele sunt transferate. Majoritatea organizațiilor din domeniul sănătății migrează dintr-o combinație de e-mail, SFTP, încărcări manuale și foldere partajate.
O migrație structurată
- Analizați riscurile și stabiliți prioritățile fluxurilor de lucru: identificați căile de transfer care conțin o cantitate mare de informații medicale protejate (PHI) sau care prezintă un risc ridicat (e-mail, încărcări manuale, foldere partajate) și migrați-le în primul rând
- Analizați datele și pregătiți noile fluxuri de lucru: definiți rutele, convențiile de denumire, regulile de păstrare și dependențele de sistem
- Migrați în etape, cu validare paralelă: rulați simultan fluxurile de lucru din sistemul vechi și cele din „ MFT ”, validând integritatea, rutarea și jurnalele de audit
- Optimizarea și actualizarea guvernanței: aplicarea măsurilor de prevenire a amenințărilor, perfecționarea fluxurilor de lucru, actualizarea politicilor și instruirea utilizatorilor pe baza experienței acumulate
Măsurarea valorii Managed File Transfer de Managed File Transfer conformitatea în domeniul sănătății și protecția datelor pacienților
MFT pregătită pentru domeniul sănătății îmbunătățește conformitatea cu HIPAA, reduce riscul de încălcare a securității și simplifică fluxurile de lucru PHI. Prin aplicarea criptării, controlului accesului, prevenirii amenințărilor și a pistelor de audit complete, organizațiile obțin un ROI atât din punct de vedere normativ, cât și operațional.
Cum MFT riscul de încălcări ale securității datelor și sancțiuni pentru neconformitate?
MFT atenuează MFT principalele cauze ale expunerii PHI: transferuri necriptate, acces neautorizat, erori ale utilizatorilor și înregistrări insuficiente. Platformele specifice domeniului sănătății reduc și mai mult riscul utilizând tehnologii avansate de prevenire a amenințărilor.
Principalele rezultate privind reducerea riscurilor:
- Criptare și control al accesului impuse
- Protecție împotriva programelor malware și a amenințărilor zero-day
- Piste de audit complete care susțin investigațiile HIPAA
- Probabilitate mai mică de sancțiuni normative și costuri de remediere
Care sunt rezultatele măsurabile ale proceselor optimizate de transfer de fișiere?
Organizațiile care trec de la e-mail, SFTP și fluxuri de lucru manuale la MFT observă MFT câștiguri în:
Gradul de pregătire pentru conformitate
- Recuperarea mai rapidă a probelor
- Jurnale complete, exportabile
Eficiența operațională
- Reducerea transferurilor eșuate
- Intervenție manuală redusă prin automatizarea bazată pe politici
Reducerea erorilor și a incidentelor
- Mai puține fișiere trimise greșit
- Detectarea timpurie a activității anormale prin alerte în timp real
Prevenirea amenințărilor
- Scădere semnificativă a numărului de fișiere dăunătoare care ajung în sistemele clinice
Cum pot responsabilii cu conformitatea să demonstreze valoarea MFT în MFT pentru părțile interesate?
Părțile interesate răspund la riscuri, costuri și impactul operațional. Liderii din domeniul conformității pot articula valoarea prin:
Mesaje cheie
- Expunere redusă la reglementări prin măsuri de protecție aplicate
- Reducerea probabilității de încălcare și a costurilor de răspuns
- Mai puține constatări de audit și cicluri de audit mai rapide
- Fiabilitate operațională îmbunătățită și colaborare cu furnizorii
Legătură cu prioritățile organizaționale
- Siguranța pacientului: transferul fiabil al informațiilor medicale protejate reduce întârzierile în acordarea îngrijirilor medicale
- Stabilitate financiară: evitarea penalizărilor și a perioadelor de nefuncționare protejează marjele
- Încrederea organizațională: Protecția consolidată a informațiilor medicale protejate (PHI) susține reputația și încrederea partenerilor
- Transformarea digitală: MFT o bază sigură pentru modernizare
MetaDefender Managed File Transfer™ este soluția de transfer gestionat de fișiere (MFT) oferită de OPSWAT, care asigură conformitatea cu reglementările prin criptare, controlul accesului și jurnale detaliate de audit.
Pentru a afla cum această soluție și tehnologiile sale avansate de prevenire a amenințărilor pot consolida conformitatea cu HIPAA, pot reduce riscul de expunere a informațiilor medicale protejate (PHI) și pot optimiza colaborarea securizată în cadrul ecosistemului dvs. medical, discutați cu un expert OPSWAT sau solicitați o demonstrație chiar astăzi.
Întrebări frecvente
Care sunt cele mai bune soluții de transfer de fișiere gestionate care sunt pe deplin conforme cu HIPAA pentru organizațiile din domeniul sănătății?
Soluțiile care impun criptarea, controlul accesului, automatizarea politicilor și piste de audit complete îndeplinesc cerințele HIPAA. Platformele axate pe domeniul sănătății, precum MetaDefender Managed File Transfer, oferă funcții suplimentare de prevenire a amenințărilor și raportare a conformității, care lipsesc adesea din instrumentele generice.
Ce caracteristici ar trebui să caut într-o MFT pentru a asigura conformitatea cu HIPAA în domeniul sănătății?
Criptare impusă, RBAC granular, MFA, jurnalizare detaliată a auditului, automatizare bazată pe politici, colaborare securizată cu terți și prevenire avansată a amenințărilor (de exemplu, scanare multiplă, CDR, evaluarea vulnerabilităților).
Cum se compară diferiții furnizori de servicii de transfer gestionat de fișiere în ceea ce privește conformitatea cu HIPAA și caracteristicile de securitate?
Mulți furnizori acoperă criptarea și înregistrarea de bază, dar platformele axate pe asistența medicală adaugă aprobări de supraveghere, detectarea avansată a amenințărilor, raportare detaliată și modele de implementare flexibile necesare pentru mediile cu un volum mare de informații medicale protejate (PHI).
Ce documente sau piste de audit furnizează MFT pentru a demonstra conformitatea cu HIPAA în timpul unui audit?
Jurnale de audit care afișează activitatea utilizatorilor, mișcarea fișierelor, evenimentele de sistem, aprobările, starea criptării și rezultatele transferurilor. MetaDefender Managed File Transfer rapoarte centralizate și exportabile pentru verificarea conformității.
Cum pot implementa controale de acces bazate pe roluri și criptare într-un sistem de transfer de fișiere gestionat pentru conformitatea cu HIPAA?
Configurați RBAC pentru a limita accesul la PHI în funcție de rol, pentru a solicita MFA și pentru a aplica criptarea obligatorie (de exemplu, AES-256, TLS 1.2+) în toate fluxurile de lucru. Măsurile de protecție a transmisiilor HIPAA prevăd aceste protecții în mod implicit.
Furnizorii de servicii de transfer gestionat de fișiere oferă acorduri de asociere comercială (BAA) și ce ar trebui să includă acestea?
Da. BAA-urile trebuie să definească responsabilitățile privind protecția PHI, cerințele de notificare a încălcărilor, utilizările permise și așteptările în materie de securitate, în conformitate cu măsurile de protecție HIPAA pentru transmitere și controlul accesului.
Care sunt costurile tipice și modelele de licențiere pentru MFT conforme cu HIPAA în domeniul sănătății?
Prețurile variază în funcție de implementare (cloud, locală, hibridă), volum și tehnologii suplimentare. Majoritatea furnizorilor oferă abonamente sau licențe perpetue; costul total reflectă raportarea conformității, automatizarea fluxului de lucru și prevenirea integrată a amenințărilor.
Care sunt cele mai bune practici pentru migrarea de la metodele tradiționale de transfer de fișiere la o MFT care îndeplinește cerințele HIPAA?
Evaluați riscurile actuale, cartografiați fluxurile de lucru PHI, migrați în etape, efectuați validări paralele și încorporați prevenirea avansată a amenințărilor încă din prima zi. Actualizați politicile și instruirea pe măsură ce fluxurile de lucru se transformă.
Ce înseamnă transferul de fișiere conform cu HIPAA?
Transferul de fișiere conform cu HIPAA reprezintă transmiterea informațiilor medicale protejate (PHI) prin intermediul unei platforme care asigură criptarea, controlul accesului și înregistrarea completă a auditului pentru fiecare transfer, așa cum prevede Norma de securitate a HIPAA. Acesta se realizează cel mai adesea prin intermediul unei platforme de transfer gestionat de fișiere (MFT), și nu prin e-mail, FTP sau instrumente de partajare a fișierelor destinate consumatorilor, care nu pot garanta în mod fiabil aceste măsuri de protecție.
