- Principalele concluzii
- Este Microsoft Defender pentru Office 365 suficient pentru organizația dumneavoastră?
- Ce protejează Microsoft Defender pentru Office 365?
- Cum îți schimbă planurile de securitate Microsoft 365 nivelul de protecție?
- Care sunt limitările atașamentelor sigure și riscurile reziduale asociate fișierelor?
- În ce fel diferă curățarea fișierelor de detectare și blocare?
- Ce măsuri suplimentare de securitate a fișierelor din Microsoft 365 ar trebui să evaluați?
- Cum ar trebui să comparați opțiunile de securitate a fișierelor din Microsoft 365?
- Cum extinde „ MetaDefender ” pentru Microsoft 365 protecția nativă
- Care strategie de protecție a fișierelor din Microsoft 365 se potrivește nivelului dvs. de risc?
- Întrebări frecvente (FAQ)
Principalele concluzii
- Volumul amenințărilor face ca expunerea reziduală să devină o preocupare la nivelul consiliului de administrație. Microsoft raportează că procesează 100 de trilioane de semnale de securitate în fiecare zi; atacatorilor le este suficient un singur fișier, link sau set de date de autentificare pentru a produce un impact asupra activității companiei.
- Suficiența este o decizie bazată pe riscuri, nu un verdict universal. Dacă Defender pentru Office 365 este suficient pentru organizația dumneavoastră depinde de nivelul licenței, de gradul de maturitate al configurației, de amploarea colaborării și de consecințele unui atac reușit prin fișiere.
- Acoperirea variază în funcție de plan. Exchange Online Protection, Planul 1 și Planul 2 oferă, pe rând, capacități din ce în ce mai extinse de prevenire, investigare și automatizare, iar deținerea unui plan nu garantează că fiecare politică este configurată corect.
- Riscul rezidual se concentrează în anumite condiții specifice ale fișierelor. Fișierele protejate cu parolă , arhivele imbricate, documentele cu format incorect și amenințările de tip „zero-day” greu de depistat au o probabilitate mai mare de a trece neobservate de sistemele native de detectare.
- Detectarea și blocarea diferă de curățarea fișierelor. Tehnologia „Content Disarm and Reconstruction” (CDR) elimină componentele riscante și reconstruiește un fișier utilizabil, în loc să se limiteze la a-l permite sau a-l bloca pur și simplu.
- O abordare pe mai multe niveluri poate reduce expunerea reziduală fără a perturba fluxul de e-mailuri. MetaDefender™ pentru Microsoft 365 adaugă scanarea multiplă, tehnologia Deep CDR™, un mediu de testare (sandbox) bazat pe emulare cu procesare rapidă și detectarea malware-ului înainte de execuție, bazată pe inteligență artificială, la tenantul Microsoft 365, fără modificări ale înregistrărilor MX și fără hardware nou.
Este Microsoft Defender pentru Office 365 suficient pentru organizația dumneavoastră?
Microsoft Defender pentru Office 365 este soluția principală de securitate a e-mailurilor și a colaborării oferită de Microsoft pentru Microsoft 365, asigurând protecție împotriva phishingului, a programelor malware, precum și funcțiile „Safe Links” și „Safe Attachments” în cadrul Exchange Online, Teams, SharePoint Online și OneDrive. Nivelul de acoperire depinde de nivelul licenței, de configurarea politicilor și de tipul fișierului, ceea ce înseamnă că, pentru unele organizații, există o expunere reziduală la amenințările de tip „zero-day” și la cele evazive transmise prin fișiere.
Microsoft 365 reprezintă punctul de convergență între comunicarea în cadrul companiei, colaborarea și schimbul de fișiere, ceea ce îl transformă într-o țintă extrem de atractivă pentru hackeri. Microsoft raportează:
- analizând în medie 5 miliarde de e-mailuri pe zi pentru a proteja utilizatorii împotriva programelor malware și a atacurilor de phishing,
- blocând zilnic 4,5 milioane de fișiere malware noi,
- și prelucrând 100 de trilioane de semnale de securitate în fiecare zi.
Pentru responsabilii cu securitatea, întrebarea este dacă măsurile de control native oferă o protecție suficientă și validată a fișierelor, având în vedere modul în care organizația lor schimbă efectiv fișiere prin e-mail, Teams, SharePoint Online și OneDrive. În practică, dacă Microsoft Defender pentru Office 365 este suficient depinde de toleranța dvs. la risc, de nivelul licenței și de tipul de fișiere care circulă zilnic prin tenantul dvs. Protecția nativă oferă clienților Microsoft 365 un nivel de bază solid de securitate, dar un nivel de bază nu este același lucru cu o strategie completă de încredere în fișiere în cadrul fluxurilor de lucru de e-mail și colaborare. Riscul rezidual poate apărea atunci când un fișier nu poate fi inspectat în întregime, când un comportament rău intenționat nu este identificat în timpul analizei inițiale sau când o amenințare este descoperită abia după ce utilizatorii ar putea avea deja acces la acesta.
Factori care ar trebui să stea la baza deciziei:
- Nivelul de maturitate al licențelor și configurațiilor: dacă funcționalitățile din Planul 1 sau Planul 2 sunt activate, optimizate și validate.
- Amprenta colaborării: cât de multă activitate legată de fișiere are loc în Microsoft Teams, SharePoint Online și OneDrive, comparativ cu cea din e-mail.
- Complexitatea fișierelor: expunerea la fișiere protejate cu parolă, arhive imbricate și structuri neobișnuite ale documentelor.
- Cerințe de conformitate: dacă autoritățile de reglementare solicită dovezi documentate și verificabile privind gestionarea dosarelor.
- Consecințele unui eșec: cât ar costa organizația dumneavoastră, din punct de vedere operațional și financiar, un atac reușit prin intermediul unui fișier.
Când protecția nativă poate fi suficientă
Organizațiile cu profiluri de risc standard, un sistem matur de administrare a securității Microsoft, politici bine adaptate și un schimb limitat de fișiere cu risc ridicat beneficiază adesea de o protecție adecvată printr-o implementare a Defender pentru Office 365 configurată corespunzător. În acest context, caracterul adecvat presupune o configurație validată, procese active de investigare și răspuns, pe lângă licența activată.
Când protecția nativă poate necesita un nivel suplimentar
Condițiile cu risc ridicat modifică evaluarea adecvării: date reglementate, operațiuni critice, proprietate intelectuală de mare valoare, schimb frecvent de fișiere cu părți externe și toleranță redusă la expunerea ulterioară livrării. Organizațiile aflate în aceste condiții au adesea nevoie de o inspecție mai aprofundată a fișierelor, de curățare proactivă și de dovezi de audit mai detaliate decât cele oferite doar de controalele native.
Ce protejează Microsoft Defender pentru Office 365?
Microsoft Defender pentru Office 365 protejează e-mailurile, linkurile, atașamentele și fluxurile de lucru de colaborare compatibile, oferind totodată protecție împotriva uzurpării identității și semnale privind utilizatorii compromiși în planurile aplicabile. Disponibilitatea și comportamentul fiecărei funcționalități depind de licențiere, de compatibilitatea cu sarcinile de lucru și de configurarea politicilor; prin urmare, verificați aceste aspecte separat, în loc să presupuneți că funcționează ca un pachet unic.
- Atașamente sigure: evaluează fișierele acceptate prin detonare și aplicarea unor măsuri bazate pe verdict, cum ar fi blocarea, monitorizarea sau livrarea dinamică.
- Linkuri sigure: evaluarea adresei URL în momentul clicului și rescrierea linkurilor, proces care este separat de verificarea atașamentelor sau a conținutului fișierelor.
- Protecție împotriva atacurilor de tip phishing și a uzurpării identității: analize privind falsificarea identității, analize privind căsuțele de e-mail și detectarea uzurpării identității în scenarii de inginerie socială și de compromitere a e-mailurilor de afaceri (BEC).
- Investigație și răspuns: alertare, investigație și răspuns automatizate, precum și identificarea amenințărilor, cu un nivel de detaliu care variază în funcție de planul ales și de personalul disponibil în cadrul SOC.
- Acoperirea pentru Teams, SharePoint Online și OneDrive: Microsoft protejează fișierele acceptate în cadrul acestor medii de lucru, însă comportamentul exact variază în funcție de licență, politică și starea fișierului. Fișierele din Teams sunt de obicei stocate în SharePoint Online sau OneDrive, astfel încât administratorii ar trebui să verifice calea de stocare efectivă și domeniul de aplicare al politicii, în loc să presupună că Teams beneficiază de o acoperire separată și uniformă.
Cum îți schimbă planurile de securitate Microsoft 365 nivelul de protecție?
Exchange Online Protection, Microsoft Defender pentru Office 365 Planul 1 și Planul 2 reprezintă niveluri de securitate distincte, nu setări incrementale în cadrul unui singur produs. Verificați întotdeauna detaliile actuale privind funcționalitățile și licențele în documentația Microsoft, deoarece pachetele și cerințele preliminare se pot modifica.
Plan | Ce oferă |
Funcții de bază de protecție împotriva programelor malware, spamului și phishingului, protecție împotriva falsificării identității, precum și controale privind fluxul de e-mailuri și carantina | |
Adaugă funcții precum „Atașamente sigure”, „Linkuri sigure”, detectări în timp real și capabilități avansate de protecție împotriva phishingului, cum ar fi protecția împotriva uzurpării identității utilizatorilor și a domeniilor, pe lângă funcțiile de securitate integrate pentru toate căsuțele poștale din cloud | |
Pe lângă Planul 1, include investigarea și depistarea amenințărilor, analiza campaniilor, investigarea și răspunsul automat, precum și instruirea prin simularea atacurilor |
Deținerea unui plan nu garantează o protecție uniformă. Comparați licențele alocate, politicile activate, destinatarii protejați și setările sarcinilor de lucru cu mediul dvs. real, prin revizuirea configurației și testarea controlată. Chiar și în cazul soluțiilor de securitate integrate, este necesar să se demonstreze că măsurile de protecție adecvate sunt active acolo unde este nevoie.
Care sunt limitările atașamentelor sigure și riscurile reziduale asociate fișierelor?
Riscul rezidual după implementarea funcției „Safe Attachments” se concentrează într-un set specific de condiții legate de fișiere și de lacune în ceea ce privește momentul livrării.
- Malware-ul necunoscut și de tip „zero-day”: tehnicile de tip „sandboxing”, evaluarea reputației și învățarea automată identifică numeroase amenințări necunoscute, însă niciun sistem de detectare nu garantează identificarea tuturor fișierelor nemaiîntâlnite până atunci, iar malware-ul evaziv poate întârzia sau împiedica obținerea unui verdict definitiv.
- Documentele utilizate în scopuri maligne și cele cu format incorect: conținutul activ, macro-urile, obiectele încorporate și structurile de fișiere modificate în mod deliberat complică analiza, creând o provocare distinctă care constă în eliminarea componentelor inutile ale fișierului înainte ca utilizatorii să interacționeze cu acesta.
- Fișiere imbricate și arhive complexe: arhivele conținute în alte arhive, documentele încorporate și structurile de dimensiuni excesive sau neobișnuite pot depăși adâncimea de inspecție sau limitele de procesare.
- Fișiere protejate cu parolă și criptate: instrumentele standard de securitate nu pot inspecta în întregime conținutul criptat fără parolă, ceea ce impune alegerea între blocare, punerea în carantină, verificarea manuală sau un flux de lucru securizat de transmitere a parolei.
- Fereastra de expunere post-livrare: detectarea retroactivă și remedierea automată reduc timpul de staționare, dar diferă de prevenirea accesului la conținut riscant înainte de livrare.
- Lacunele de configurare: domeniul de aplicare al politicilor, excepțiile, regulile privind expeditorii de încredere și setările inconsistente între utilizatori sau domenii explică adesea un risc rezidual mai mare decât tehnologia de detectare propriu-zisă.
„Securitatea e-mailurilor bazată pe detectare funcționează excelent împotriva amenințărilor cunoscute. Însă, pe cont propriu, aceasta nu mai este suficientă pentru tiparele de amenințări documentate de Microsoft în primul trimestru al anului 2026.”
Sursă: 8,3 miliarde de amenințări de tip phishing în 90 de zile
În ce fel diferă curățarea fișierelor de detectare și blocare?
Ce fac funcțiile de detectare și blocare după un verdict de tip „malicious”
Măsurile de control bazate pe verdict clasifică conținutul și apoi îl autorizează, îl amână, îl pun în carantină, îl înlocuiesc sau îl blochează în conformitate cu politica stabilită. Această abordare implică compromisuri între falsele pozitive, verdictele întârziate, accesul utilizatorilor și întreruperea activității, întrucât fiecare acțiune depinde de obținerea prealabilă a unui verdict sigur.
Ce face funcția „Content Disarm and Reconstruction” unui fișier
Procesul de dezarmare și reconstrucție a conținutului (Content Disarm and Reconstruction) deconstruiește un fișier acceptat, elimină sau neutralizează componentele potențial riscante, conform politicii de configurare, și reconstruiește conținutul utilizabil. Acest lucru reduce dependența de identificarea unei familii specifice de malware, fără a implica faptul că fiecare amenințare va fi prevenită. Dezinfectarea este adesea mai practică decât blocarea în cazul facturilor, contractelor și documentelor trimise de parteneri la care utilizatorii trebuie să aibă în continuare acces. Echipele de securitate, juridice sau de conformitate pot solicita în continuare păstrarea controlată a fișierelor originale în scopuri legate de lanțul de custodie și de audit.
Ce măsuri suplimentare de securitate a fișierelor din Microsoft 365 ar trebui să evaluați?
O evaluare independentă de furnizori ar trebui să acorde prioritate profunzimii măsurabile a inspecției, rezultatelor în materie de prevenire, acoperirii chiriașilor, posibilității de audit și impactului operațional, în detrimentul comparațiilor bazate pe numărul de funcționalități.
- Scanarea malware cu mai multe motoare: extinde acoperirea amenințărilor cunoscute dincolo de semnăturile și algoritmii euristici ai unui singur motor. Solicitați furnizorilor informații privind numărul de motoare, frecvența actualizărilor și modul de gestionare a falselor pozitive.
- IA predictivă și analiză aprofundată a amenințărilor evazive: învățare automată și analiză comportamentală pentru fișiere suspecte sau evazive, cu vizibilitate asupra formatelor acceptate și a timpului de procesare.
- Tehnologia Deep CDR™: deconstruiește, curăță și reconstruiește fișierele în toate formatele utilizate efectiv de organizația dumneavoastră, urmărind în același timp păstrarea funcționalității operaționale.
- O politică uniformă pentru toate sarcinile de lucru: un singur model de politică aplicabil pentru Exchange Online, Teams, SharePoint Online și OneDrive, în locul unor controale fragmentate, specifice fiecărei sarcini de lucru.
- Fluxuri de lucru pentru fișiere protejate cu parolă: transmiterea securizată a parolelor în regim de autoservire, astfel încât conținutul autorizat să fie verificat și curățat rapid, fără intervenția de rutină a administratorului.
- Dovezi privind auditul și conformitatea: înregistrări cu marcaj temporal pentru primirea fișierelor, decizii și acțiuni de curățare a datelor, cu integrare SIEM și suport pentru rezidența datelor.
Pentru a afla mai multe despre modul în care aceste straturi interacționează în practică, accesați OPSWAT Academy Pulse.
Cum ar trebui să comparați opțiunile de securitate a fișierelor din Microsoft 365?
Utilizați testarea pe fișiere reprezentative și criterii de succes măsurabile pentru a compara opțiunile de securitate a fișierelor din Microsoft 365. Cumpărătorii ar trebui să verifice modul în care fiecare măsură de control gestionează fișierele pe care utilizatorii lor le schimbă între ei, inclusiv fișierele protejate cu parolă, arhivele imbricate, documentele cu format incorect, fișierele de dimensiuni mari și fișierele partajate prin fluxuri de lucru de colaborare.
Criterii de evaluare | Ce trebuie verificat |
Detectarea și rezultatele fals pozitive | Testați produsul folosind fișiere reprezentative din mediul de afaceri și solicitați dovezi care să depășească simplele afirmații ale furnizorului |
Latența de procesare | Măsurați latența la percentile ridicate în funcție de tipul și dimensiunea fișierului, incluzând valorile aberante pe care mediile le pot masca |
Numai prin e-mail vs. la nivelul întregului chiriaș | Confirmați dacă protecția se extinde la Teams, SharePoint Online și OneDrive sau doar la e-mail |
Model de implementare | Confirmați dacă opțiunea respectivă necesită modificări ale înregistrărilor MX, echipamente noi sau redirecționarea e-mailurilor |
Potrivire din punct de vedere al conformității | Verificați aplicarea politicilor, posibilitatea de audit și localizarea datelor în raport cu cadrul dvs. de reglementare specific |
Cum extinde „ MetaDefender ” pentru Microsoft 365 protecția nativă
Înainte de a adăuga un alt nivel de securitate, cumpărătorii ar trebui să analizeze cu atenție următoarele trei întrebări:
- Unde intră fișierele în organizație?
- Când au utilizatorii dreptul să le acceseze?
- Ce dovezi arată că fișierul a fost verificat sau curățat?
Dacă aceste răspunsuri diferă între serviciile de e-mail Microsoft, Teams, SharePoint Online și OneDrive, este posibil ca organizația să se confrunte cu o lacună în ceea ce privește încrederea în fișiere.
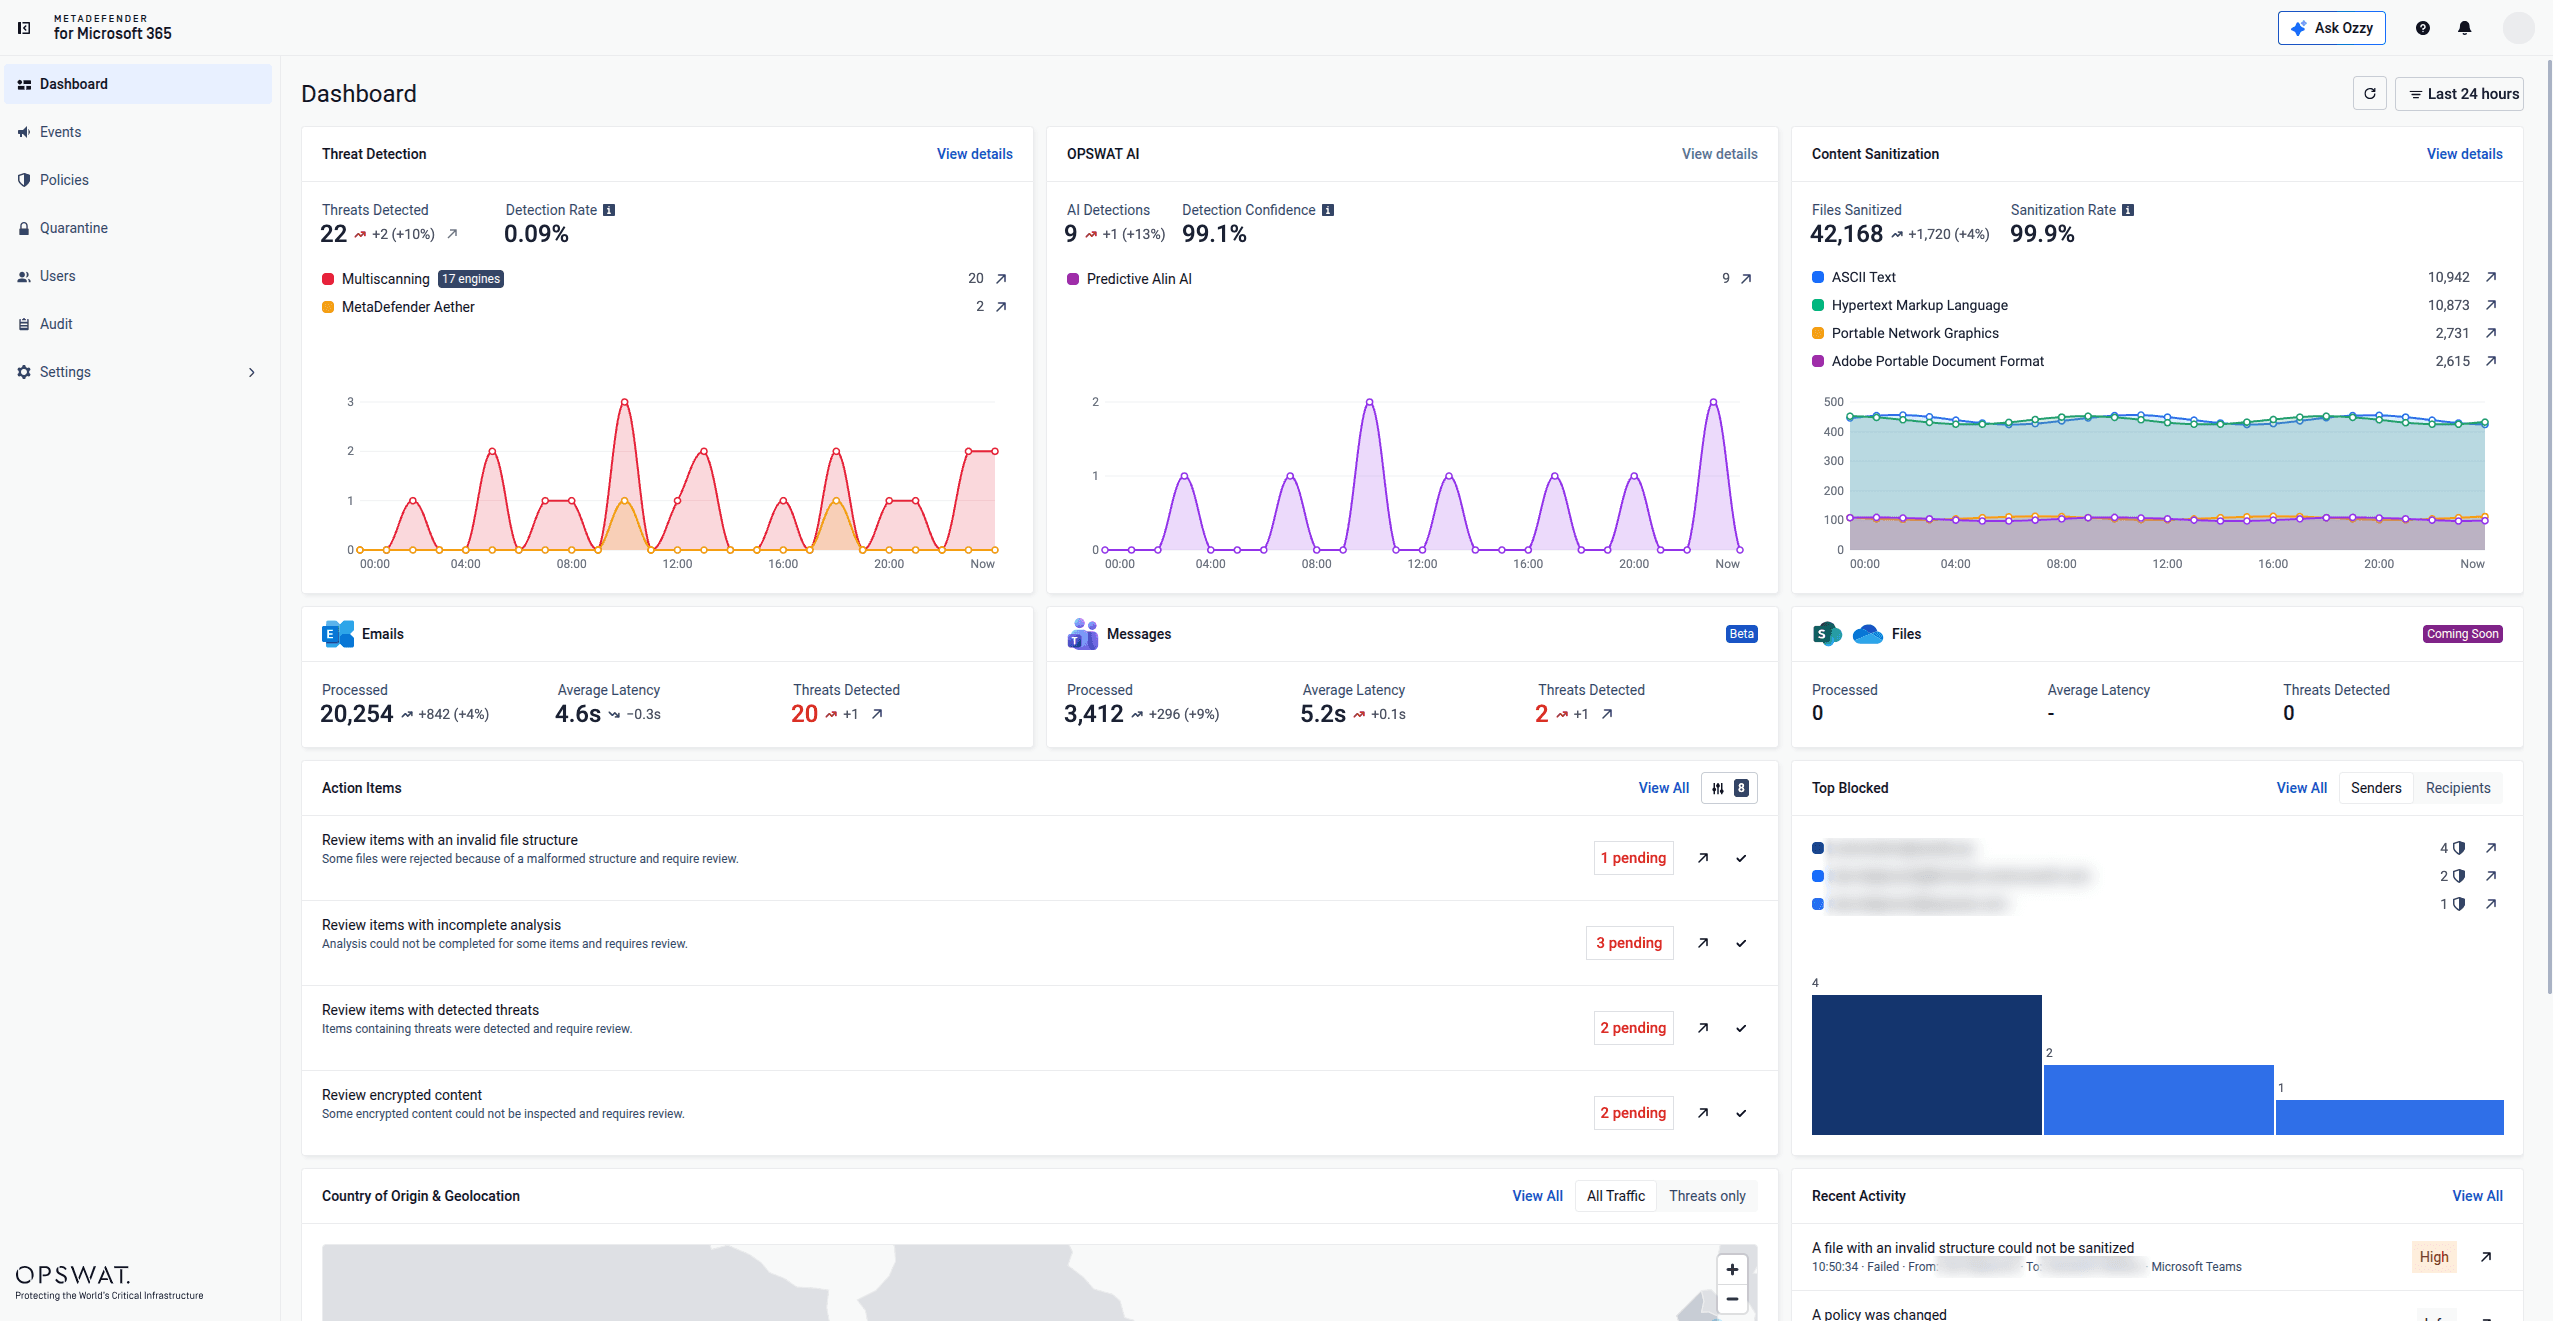
MetaDefender™ pentru Microsoft 365 este soluția de prevenire a amenințărilor la adresa fișierelor oferită de OPSWAT, destinată inspectării și curățării fișierelor în Exchange Online și Teams, acoperirea pentru SharePoint Online și OneDrive urmând să fie lansată la jumătatea lunii octombrie 2026. Aceasta este prezentată aici ca un strat de prevenire prioritară care completează standardul nativ al Microsoft prin adăugarea unei inspecții mai aprofundate a fișierelor, a procesului de curățare și a dovezilor de audit, în situațiile în care organizațiile au nevoie de un control mai strict asupra fișierelor care intră în fluxurile de lucru de colaborare.
- Acoperire la nivel de tenant în Microsoft 365: se aplică o inspecție și o curățare consecventă a fișierelor în Exchange Online și Teams, iar acoperirea pentru SharePoint Online și OneDrive va fi implementată la jumătatea lunii octombrie 2026, în loc să se limiteze protecția la căsuța de e-mail.
- Metascan™ Multiscanning: scanează fișierele în paralel cu până la 17 motoare anti-malware, combinând detectarea bazată pe semnături, analiza euristică și modelele bazate pe inteligență artificială într-un singur verdict normalizat.
- Tehnologia Deep CDR™: tratează fișierele ca fiind nesigure, verifică tipul și structura acestora, elimină conținutul activ potențial riscant, precum scripturi, macrocomenzi, obiecte încorporate și elemente care nu respectă politica, apoi regenerează conținut curat și utilizabil pentru peste 200 de tipuri de fișiere.
- Predictive Alin AI și MetaDefender Aether™: Predictive Alin AI oferă, în câteva milisecunde, evaluări ale malware-ului înainte de execuție, bazate pe inteligență artificială, pe baza structurii fișierelor și a indicatorilor legați de comportament, în timp ce MetaDefender Aether oferă o analiză mai aprofundată, bazată pe emulare, pentru amenințările evazive, de tip „zero-day” și în mai multe etape.
- Prelucrarea fișierelor în regim de autoservire, protejată prin parolă: destinatarii introduc în siguranță o parolă, astfel încât serviciul „ MetaDefender ” pentru Microsoft să poată scana, curăța și izola automat fișierul într-un mediu de testare. Dacă nu s-a detectat nicio amenințare, destinatarul primește un fișier funcțional, fără a fi necesară validarea de rutină din partea administratorului.
- Fără modificări ale înregistrărilor MX, fără echipamente hardware: adaugă protecție avansată împotriva amenințărilor la nivel de fișiere în contul Microsoft 365, fără redirecționarea e-mailurilor, fără echipamente hardware noi și fără întreruperi inutile ale fluxului de e-mailuri.
Care strategie de protecție a fișierelor din Microsoft 365 se potrivește nivelului dvs. de risc?
Nivelul de risc | Măsuri recomandate |
Risc standard | Confirmați licențele, aplicați politicile de bază ale Microsoft, reduceți numărul de excepții, testați funcțiile „Atașamente sigure” și „Linkuri sigure” și stabiliți în mod clar responsabilitatea pentru răspunsuri |
Risc crescut | Adăugarea unei acoperiri mai ample a colaborării, a scanării pe mai multe motoare, a igienizării proactive și a unei gestionări mai solide a fișierelor protejate prin parolă |
Reglementat | Să se solicite inspecția bazată pe politici, dovezi privind lanțul de custodie și raportarea conformă cu cerințele de conformitate înainte de implementare |
Infrastructură critică | Acordați prioritate abordării axate pe prevenire, aplicării stricte a politicilor și dovezilor detaliate pentru dosarele care intră în fluxuri de lucru sensibile |
O evaluare practică a protecției fișierelor în Microsoft 365 cuprinde identificarea licențelor, analiza politicilor, cartografierea sarcinilor de lucru și testarea unor fișiere reprezentative, înainte de a se decide dacă măsurile de control native sunt suficiente sau dacă este necesar un nivel suplimentar de protecție. Organizațiile ar trebui să testeze nivelurile de arhivare, obiectele încorporate, formatele documentelor și dimensiunile fișierelor pe care le schimbă cel mai des, pentru a înțelege cum se comportă fiecare măsură de control în condiții reale de utilizare a fișierelor.
Subiecte conexe
- Cum cinci cadre de conformitate redefinesc Email Security
- Cum să evaluezi Email Security folosind 7 întrebări
- Malware-ul distribuit prin fișiere SVG inundă căsuțele de e-mail. Iată ce îl blochează cu adevărat.
MetaDefender Pentru Microsoft 365, această soluție adaugă inspecția și curățarea fișierelor, bazate pe principiul „prevenirea înainte de toate”, în mediul dvs. Microsoft 365 existent, combinând scanarea multiplă, tehnologia Deep CDR™ și analiza bazată pe inteligență artificială cu acoperirea nativă oferită de Defender. Prin această abordare, echipele de securitate pot reduce riscul rezidual asociat fișierelor în fluxurile de lucru legate de e-mail și colaborare, fără a fi necesare modificări ale înregistrărilor MX sau achiziționarea de hardware nou.
Începeți cu „ OPSWAT ” pentru a evalua „ MetaDefender ” pentru Microsoft 365 în mediul dumneavoastră.
Întrebări frecvente (FAQ)
Este Microsoft Defender pentru Office 365 suficient pentru a preveni atacurile avansate de phishing, malware-ul de tip „zero-day”, ransomware-ul și compromiterea e-mailurilor de afaceri?
Depinde de nivelul licenței, de gradul de maturitate al configurației și de toleranța dumneavoastră la risc. Defender pentru Office 365 oferă un nivel de protecție de bază solid, dar programele malware de tip „zero-day”, amenințările evazive și anumite condiții ale fișierelor pot genera în continuare un risc rezidual, pe care unele organizații aleg să îl abordeze printr-un strat suplimentar de inspecție și curățare.
Care sunt diferențele în materie de securitate și licențiere între Exchange Online Protection, Defender pentru Office 365 Planul 1 și Planul 2?
Exchange Online Protection oferă protecție de bază împotriva programelor malware, a spamului și a atacurilor de phishing, protecție împotriva falsificării identității, precum și controale asupra fluxului de e-mailuri și asupra carantinei. Planul 1 al Defender pentru Office 365 adaugă funcțiile „Atașamente sigure”, „Linkuri sigure”, detectări în timp real și capabilități avansate de protecție împotriva atacurilor de phishing, cum ar fi protecția împotriva uzurpării identității utilizatorilor și a domeniilor. Planul 2 adaugă, pe lângă funcțiile din Planul 1, investigarea și depistarea amenințărilor, analiza campaniilor, investigarea și răspunsul automat, precum și instruirea prin simularea atacurilor.
Microsoft Defender pentru Office 365 scanează fișierele partajate prin Teams, SharePoint Online și OneDrive?
Microsoft protejează fișierele acceptate în cadrul acestor medii de lucru, însă capacitățile exacte variază în funcție de licență, politică și starea fișierului. Deoarece fișierele din Teams sunt stocate de obicei în SharePoint Online sau OneDrive, administratorii ar trebui să verifice unde se află fișierul, care este politica care îl evaluează și dacă verificarea are loc înainte sau după accesul utilizatorului.
Ce lacune în protecția împotriva amenințărilor provenite din fișiere rămân după implementarea Microsoft Defender pentru Office 365?
Cele mai frecvente vulnerabilități vizează fișierele protejate cu parolă și cele criptate, arhivele cu structură foarte complexă, documentele cu format incorect sau cele utilizate în scopuri maligne, precum și perioada de expunere dinainte ca o amenințare de tip „zero-day” să primească un verdict definitiv.
Cum poate un sistem de securitate a e-mailurilor oferit de un furnizor terț să completeze Microsoft Defender pentru Office 365 fără a modifica înregistrările MX?
Cu „ MetaDefender ” pentru Microsoft 365, protecția e-mailurilor se aplică în timp real, astfel încât fișierele să poată fi verificate înainte de a ajunge în căsuța de primire, iar conținutul dăunător să poată fi blocat înainte ca utilizatorul să intre în contact cu acesta. Protecția din Microsoft Teams utilizează o integrare bazată pe „ API ” pentru a verifica și a curăța fișierele pe măsură ce acestea intră în fluxurile de lucru de colaborare.
