Când o scanare eșuează, prima întrebare este: de ce? MetaDefender Software Supply Chain Versiunea 4.3.0 oferă echipelor de securitate o modalitate directă de a afla răspunsul, prin intermediul unor noi stări ale scanării și al unei file „Timeline” care afișează fiecare etapă a scanării, durata acesteia și orice motiv al eșecului.
Această versiune introduce, de asemenea, actualizări cu un singur clic pentru instanțele cu acces la internet și compararea vulnerabilităților între scanări, alături de modificări minore privind ștergerea rapoartelor, gestionarea pachetelor și interfața de linie de comandă. Iată ce s-a schimbat în versiunea 4.3.0 și ce înseamnă acest lucru pentru fluxul dvs. de lucru privind securitatea lanțului de aprovizionare cu software.
Reorganizarea platformei: noi stări de scanare și fila „Cronologie”
Reorganizarea platformei modifică modul în care MetaDefender Software Supply Chain prezintă rezultatele scanărilor. Aceasta introduce două noutăți care funcționează împreună: noi stări de scanare care descriu mai precis stadiul unei scanări și o filă „Cronologie” care arată ce s-a întâmplat în cadrul acesteia.
Trei noi stări de scanare
Scanările pot afișa acum trei stări noi: „Eșec parțial”, „Gol” și „Timp expirat”. Fiecare stare oferă informații diferite despre scanare, astfel încât să știi de unde să începi atunci când analizezi un rezultat.
Fila „Cronologie”
Fila „Cronologie” afișează fiecare etapă a scanării, durata acesteia și motivul eșecului. Deoarece fiecare etapă afișează durata sa, puteți vedea unde s-a consumat timpul într-o scanare care a durat mult sau a depășit limita de timp. În cazul unei scanări care a eșuat parțial, fila „Cronologie” afișează motivul eșecului.
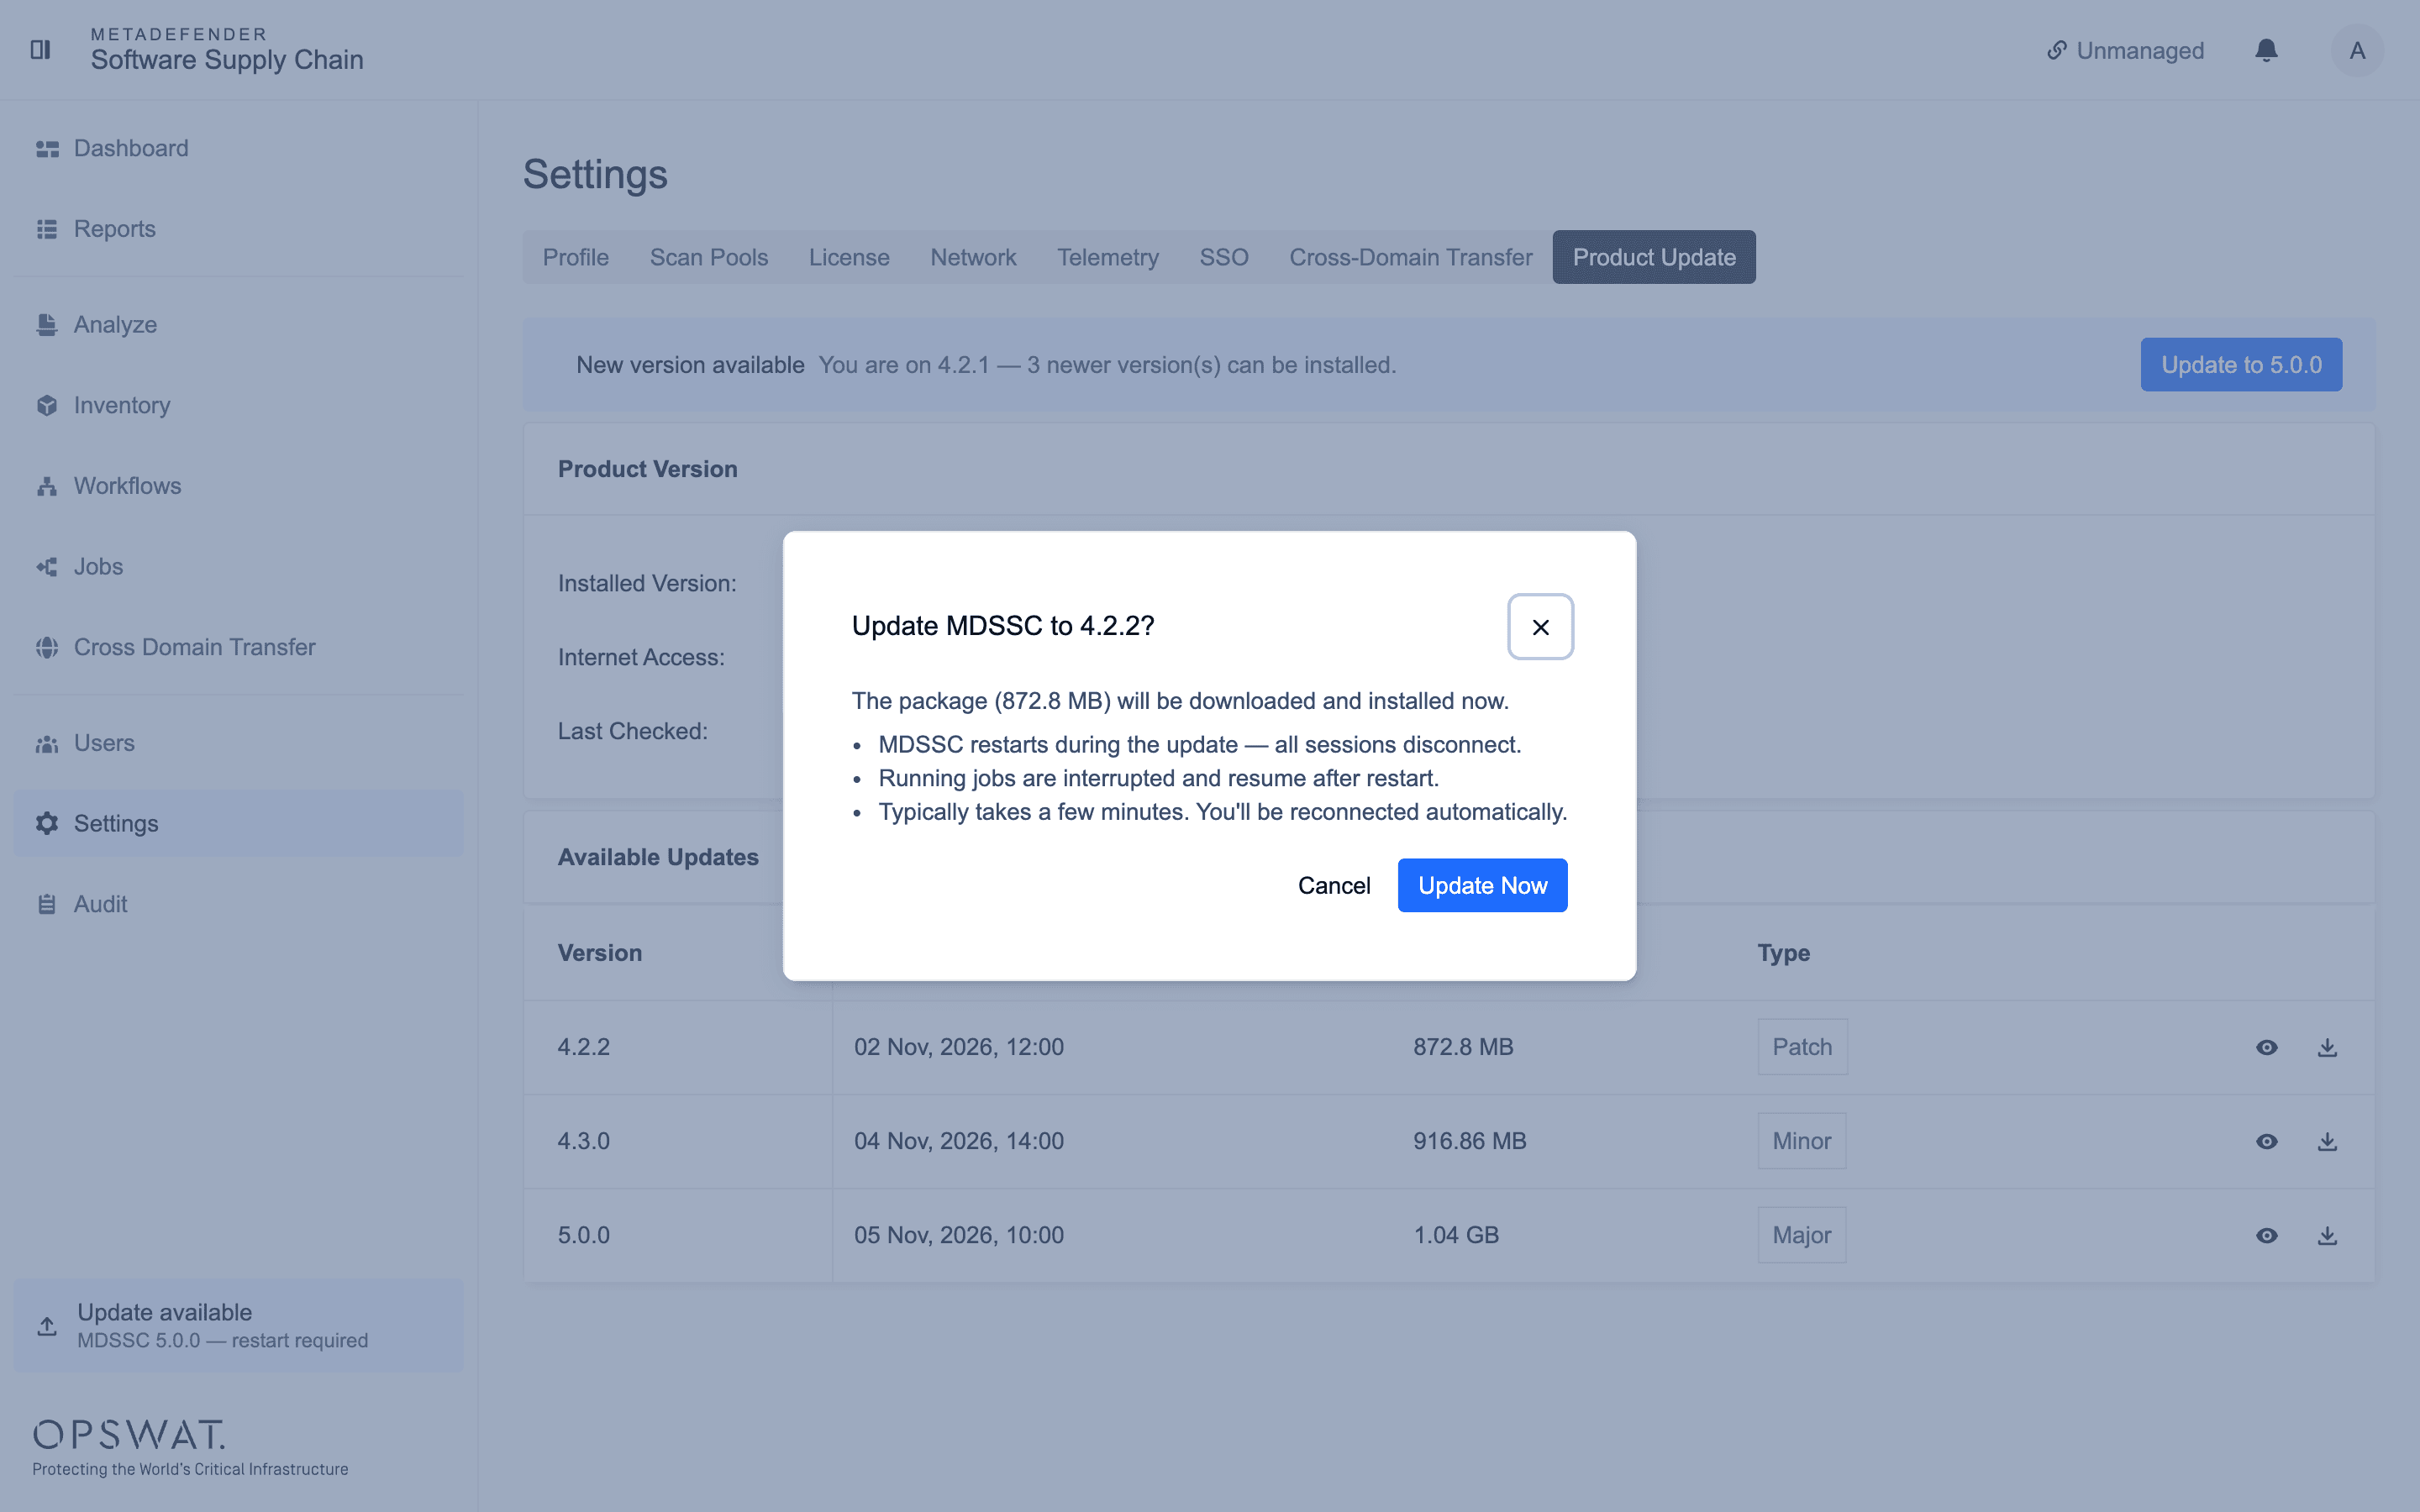
Actualizări cu un singur clic din Setări
Dispozitivele cu acces la internet pot fi acum actualizate la o versiune mai nouă din secțiunea „Setări”, cu un singur clic. Actualizarea se inițiază direct din aplicație.
Compararea vulnerabilităților între diferite scanări
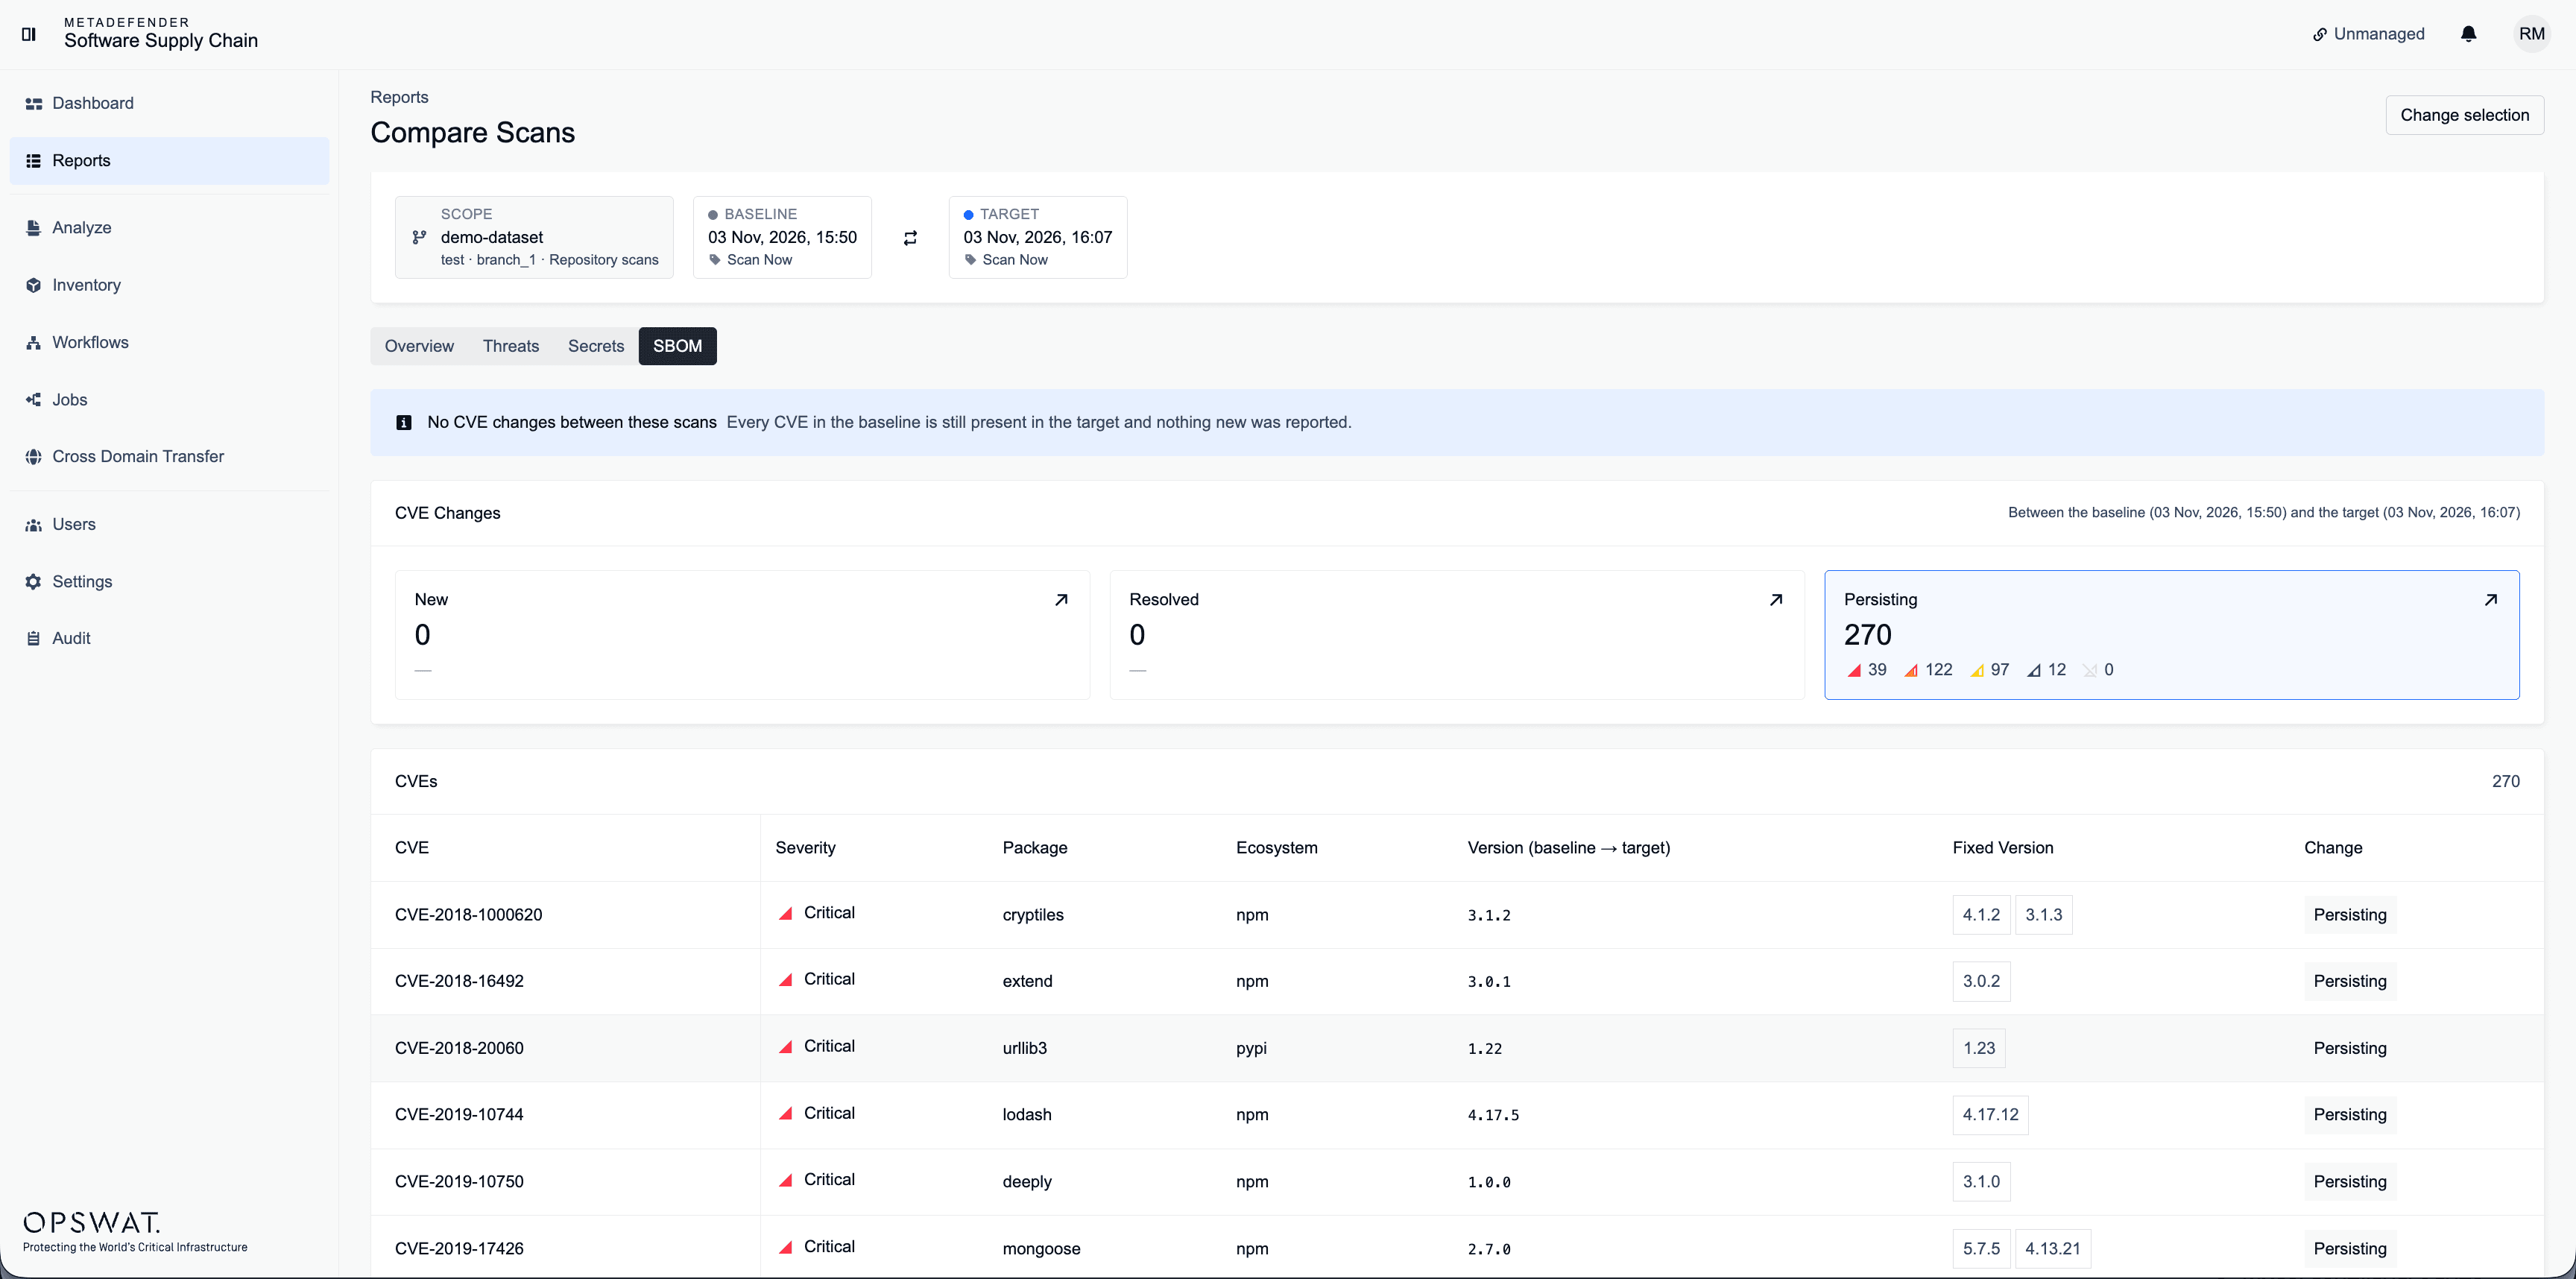
Utilizatorii pot compara acum CVE-urile (vulnerabilități și expuneri comune) între mai multe scanări ale unui singur depozit sau fișier. Comparația se referă la un singur depozit sau fișier pe rând și arată cum diferă CVE-urile acestuia de la o scanare la alta.
De asemenea, în versiunea 4.3.0
- Funcția „Șterge rapoartele” afișează acum o notificare privind rezultatul
- Pachetele cu etichete personalizate pot fi acum șterse
- Interfața îmbunătățită a liniei de comandă include opțiuni de depanare, asistență și versiune
Disponibil la: My Portalul OPSWAT™.
Întrebări frecvente
Ce instanțe se pot actualiza din „Setări”?
Instanțele cu acces la internet se pot actualiza la o versiune mai nouă din Setări cu un singur clic.
Ce pot compara folosind funcția de comparare CVE?
Puteți compara CVE-urile între mai multe scanări ale unui singur depozit sau fișier.
Ce afișează fila „Cronologie”?
Fila Cronologie afișează fiecare etapă a scanării, durata acesteia și motivul eșecului.
