Pe 10 noiembrie 2026, proiectul Git a dezvăluit o vulnerabilitate cu grad ridicat de gravitate, CVE-2026-111760 (CVSS 8,0), care ar putea permite atacatorilor să execute comenzi arbitrare pe computerul victimei prin intermediul unui depozit Git special creat în acest scop.
Git este o componentă fundamentală a dezvoltării moderne de software, utilizată pe scară largă de dezvoltatori, întreprinderi și medii de compilare automatizate. O vulnerabilitate care ar putea transforma o operațiune de rutină asupra unui depozit în executarea de cod arbitrar ridică preocupări semnificative în materie de securitate, în special pentru mediile de dezvoltare și lanțurile de aprovizionare cu software.
La începutul anchetei Unității 515 d OPSWAT , informațiile tehnice publice erau limitate. Vulnerabilitatea a fost documentată în Avizul de securitate al GitHub (GHSA-vp2w-7xxj-jvxr), în timp ce echipa nu avea încă la dispoziție înregistrări detaliate privind vulnerabilitatea prin intermediul Programului CVE sau al Bazei de date naționale a vulnerabilităților (NVD).
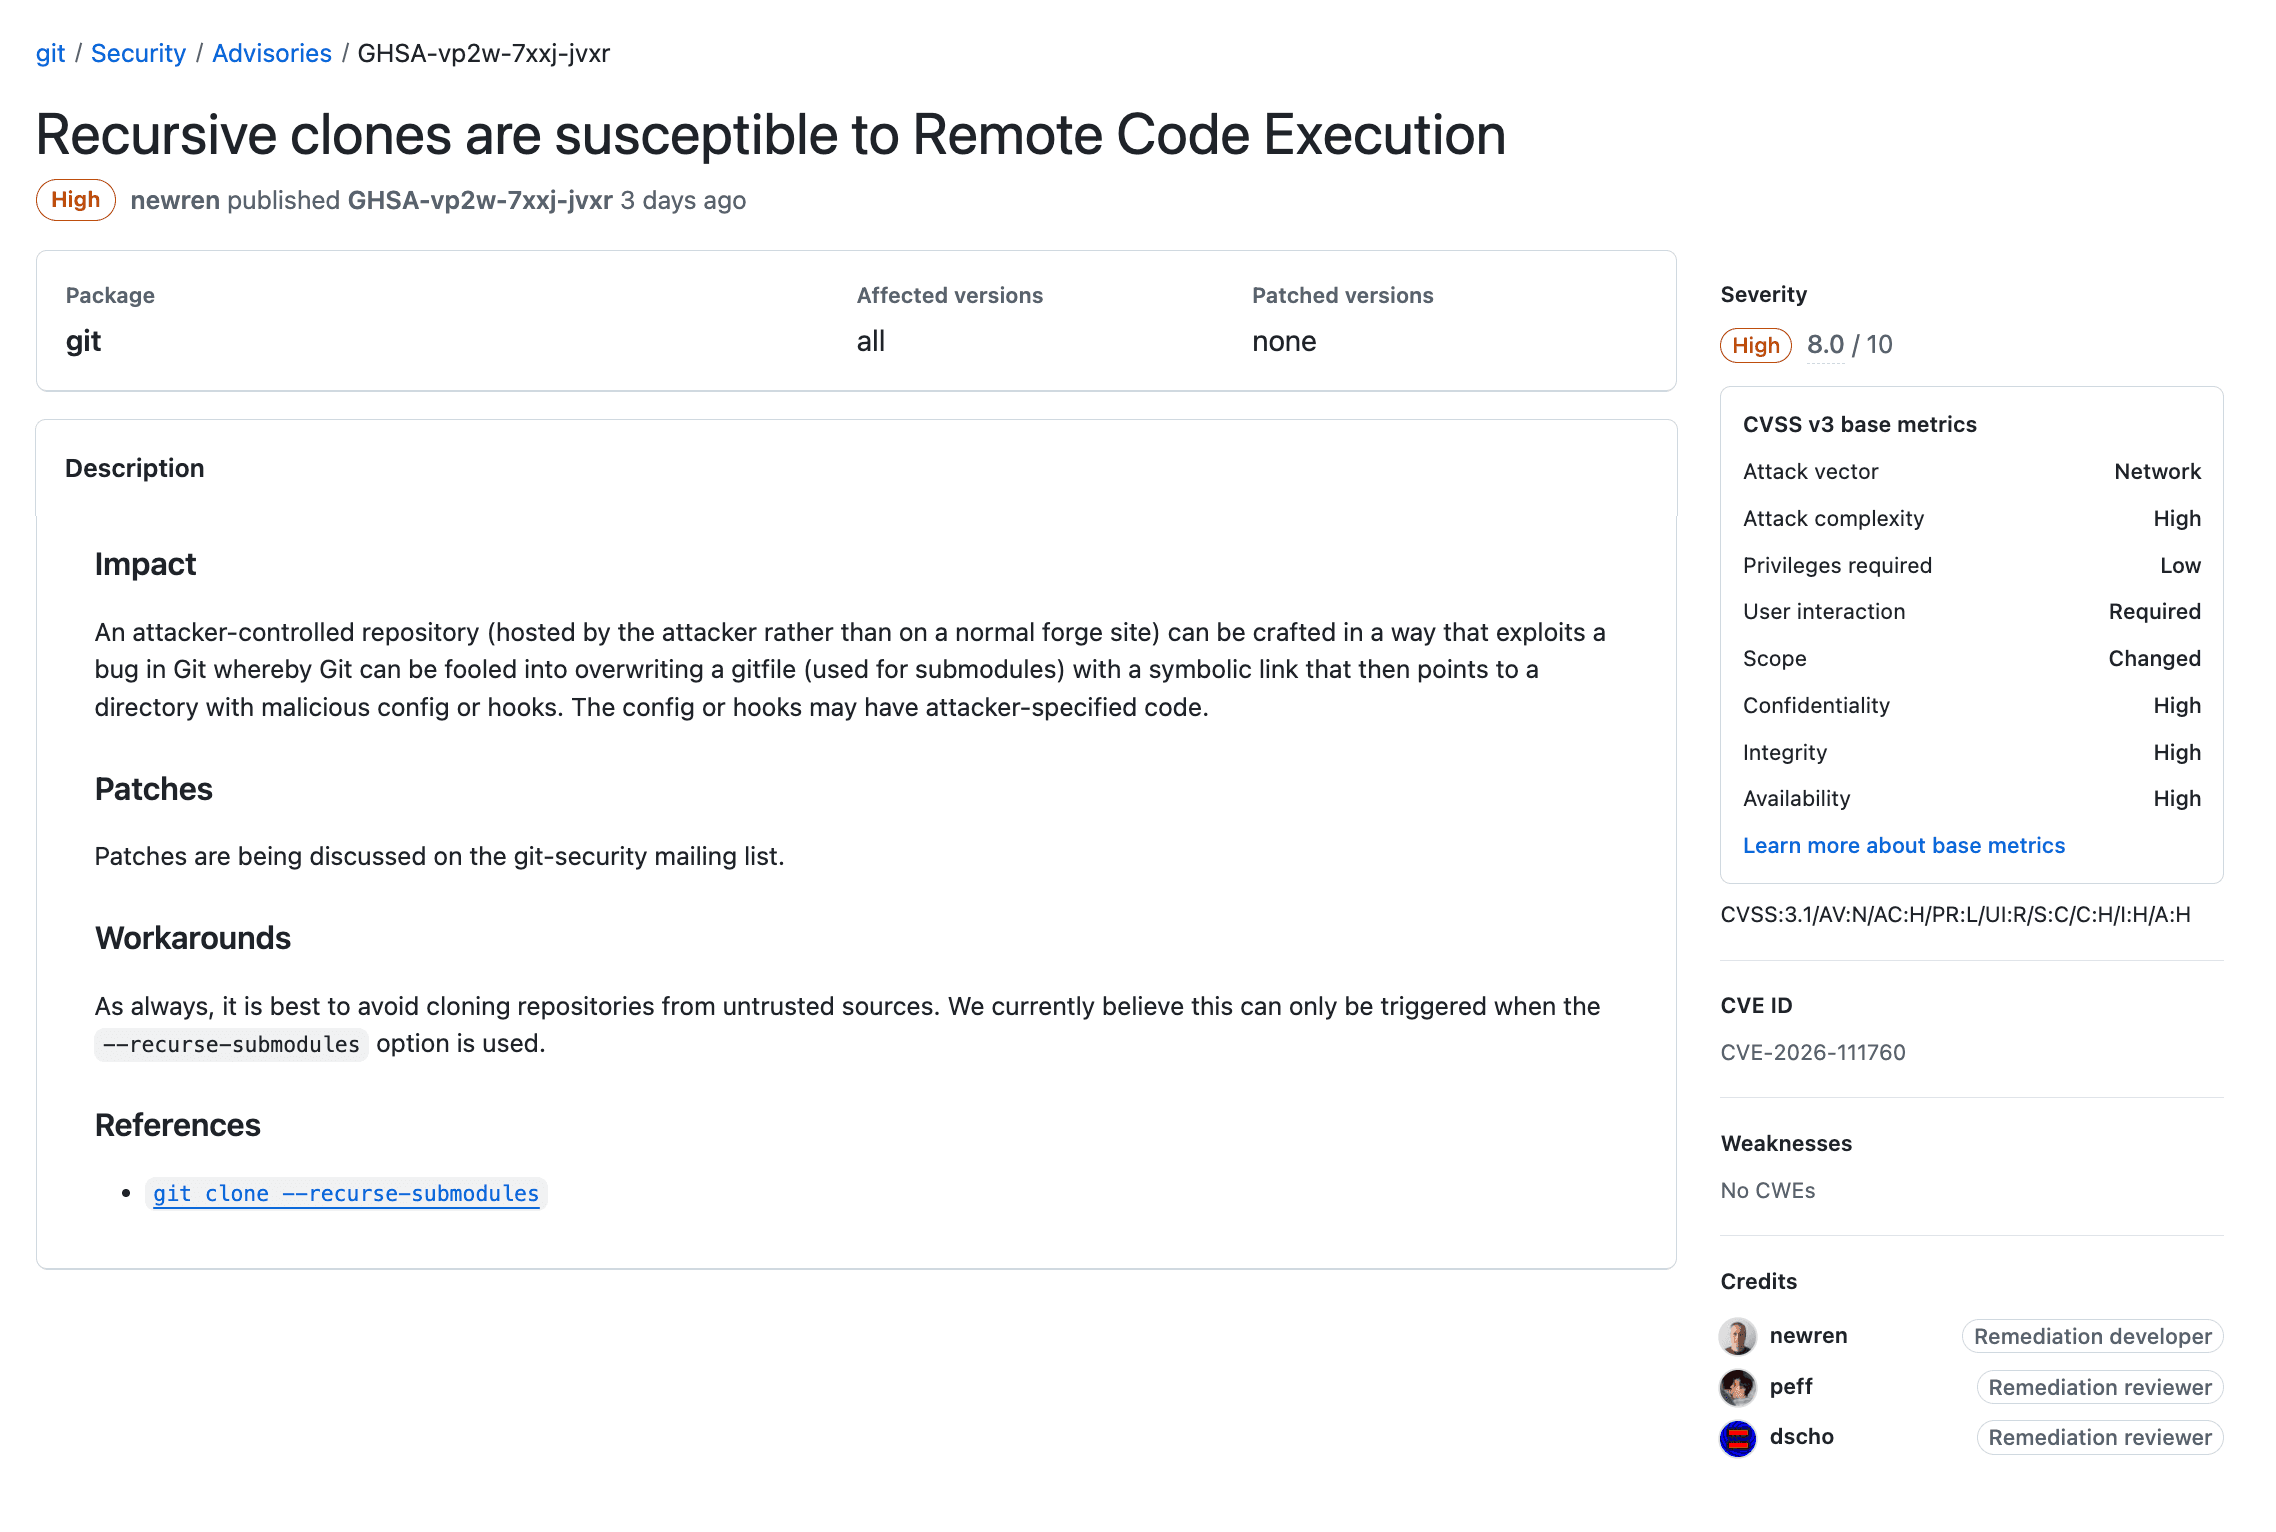
OPSWAT Unitatea 515 a investigat în mod independent vulnerabilitatea, a analizat cauza care stă la baza acesteia și a reușit să reproducă executarea de cod de la distanță printr-un prototip funcțional (Proof of Concept – PoC). De asemenea, echipa a verificat eficacitatea patch-ului de securitate al furnizorului, efectuând teste atât pe versiunile vulnerabile, cât și pe cele actualizate ale Git.
Acest articol oferă o analiză tehnică detaliată a vulnerabilității CVE-2026-111760, prezintă rezultatele validării noastre prin PoC și discută implicațiile sale asupra securității, precum și măsurile de atenuare recomandate.
Înțelegerea vulnerabilității CVE-2026-111760
CVE-2026-111760 este o vulnerabilitate de trunchiere a numerelor întregi care apare în modul în care Git gestionează lungimea căilor de fișiere în timpul operațiunilor de extragere a conținutului dintr-un depozit. În anumite condiții, această vulnerabilitate poate permite unui depozit rău intenționat să execute comenzi arbitrare pe sistemul care îl procesează.
În mod normal, Git validează căile de acces către fișiere înainte de a le scrie în sistemul de fișiere local, inclusiv prin verificări menite să împiedice conținutul depozitului să suprascrie metadatele Git protejate. Cu toate acestea, această vulnerabilitate introduce o neconcordanță între modul în care Git validează o cale de acces către un fișier și modul în care acea cale este scrisă ulterior.
Cauza principală rezidă în modul în care Git gestionează indexul, unde lungimile căilor de fișiere sunt calculate folosind o valoare pe 64 de biți, dar stocate într-un câmp pe 32 de biți (ce_namelen). Atunci când se procesează o cale excepțional de lungă, care depășește limita de 32 de biți, lungimea stocată poate fi trunchiată, ceea ce face ca Git să valideze calea originală în timp ce scrie într-o locație diferită, mai scurtă.
Un atacator poate exploata această inconsistență pentru a suprascrie fișierul .git utilizat de un submodul sau de un arbore de lucru asociat, redirecționând Git către un director controlat de atacator care conține o configurație dăunătoare a depozitului. Operațiunile Git ulterioare pot executa apoi comenzi controlate de atacator.
Vulnerabilitatea demonstrează modul în care o trunchiere a unui număr întreg într-un instrument de dezvoltare utilizat pe scară largă poate ocoli măsurile de protecție ale sistemului de fișiere și poate duce la executarea de cod arbitrar.
Scenariu de atac
Un atacator poate crea un depozit Git special conceput, care conține căi de fișiere manipulate și referințe la submodule. Atunci când o victimă clonează depozitul cu submodule recursive activate, folosind o versiune vulnerabilă de Git, atacul poate duce la executarea de cod arbitrar.
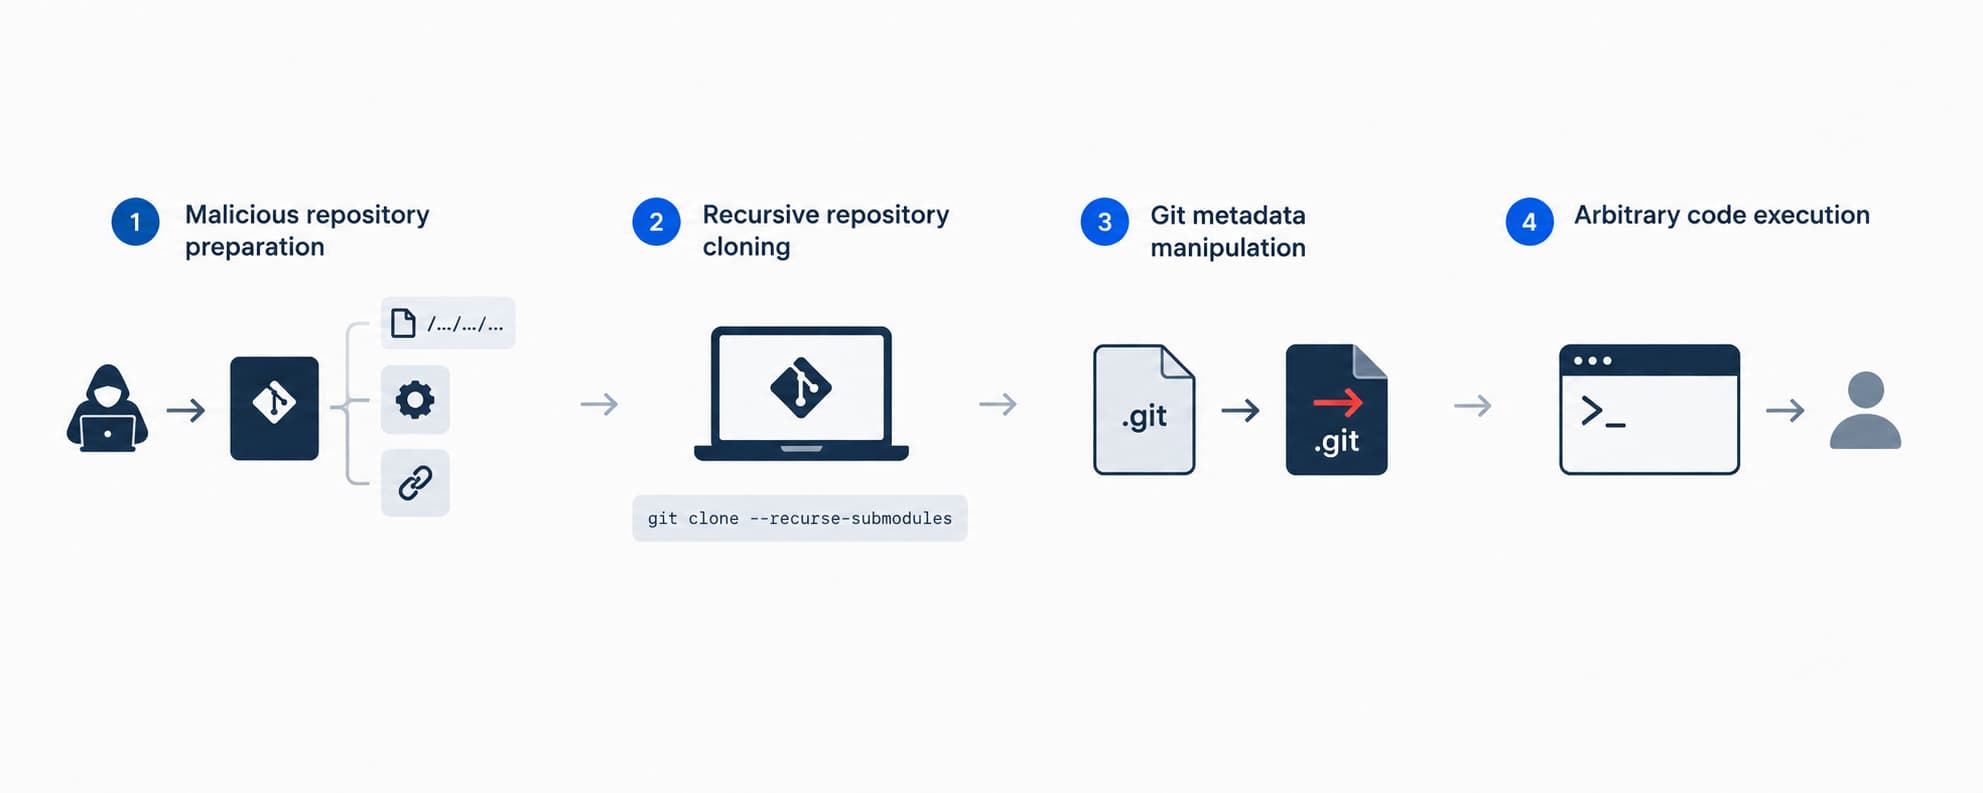
În scenariul de clonare recursivă validat de Unitatea 515 a OPSWAT , atacul se desfășoară în patru etape:
- Pregătirea unui depozit rău intenționat: Atacatorul pregătește un depozit care conține o cale de acces extrem de lungă către un fișier, un director de configurare Git rău intenționat și un submodul care face referire la un depozit creat special în acest scop.
- Clonarea recursivă a unui depozit: O victimă clonează depozitul controlat de atacator folosind comanda„git clone --recurse-submodules”, declanșând astfel comportamentul vulnerabil de gestionare a căilor în timpul extragerii submodulelor.
- Manipularea metadatelor Git: Din cauza trunchiării numerelor întregi, Git suprascrie fișierul .git al submodulului cu un fișier „gitfile” controlat de un atacator, care redirecționează metadatele depozitului către un director rău intenționat.
- Executarea de cod arbitrar: În timpul inițializării recursive a submodulelor, Git procesează configurația redirecționată a depozitului. O setare „core.fsmonitor” controlată de un atacator este apoi executată cu privilegiile victimei.
Demonstrație de concept: Reproducerea vulnerabilității CVE-2026-111760
OPSWAT Unitatea 515 a dezvoltat și validat cu succes o demonstrație de concept (PoC) care ilustrează executarea de cod de la distanță prin intermediul unui depozit Git rău intenționat, într-un mediu de testare controlat.
Testele efectuate cu Git 2.56.0 au confirmat că clonarea unui depozit special creat, cu submodule recursive activate, ar putea suprascrie fișierul .git al submodulului și ar putea executa o comandă controlată de atacator prin intermediul unei configurații Git malicioase, fără ca victima să fie nevoită să execute manual vreun script din depozit.
Atenuare și recomandări
Proiectul Git a lansat, pe 10 noiembrie 2026, actualizări de securitate care remediază vulnerabilitatea CVE-2026-111760. Patch-ul introduce o validare suplimentară a lungimii căii de acces pentru a împiedica trunchierea numerelor întregi să ocolească verificările de securitate ale Git.
Pentru a reduce riscul, organizațiile ar trebui să ia în considerare următoarele măsuri:
- Actualizați Git: treceți la cea mai recentă versiune corectată disponibilă a Git. Pentru organizațiile care mențin ramuri de versiuni mai vechi, vulnerabilitatea este remediată și în versiunile Git 2.56.1, 2.55.1, 2.54.1, 2.53.1, 2.52.1, 2.51.3 și 2.50.2. Asigurați-vă că instalările Git din mediile de dezvoltare, pipeline-urile CI/CD și sistemele de compilare automată sunt actualizate.
- Fiți precauți în ceea ce privește depozitele care nu sunt de încredere: evitați clonarea recursivă a depozitelor din surse care nu sunt de încredere și fiți precauți atunci când extrageți ramuri care nu sunt de încredere în arbori de lucru conectați. Aceste măsuri de precauție nu înlocuiesc necesitatea actualizărilor de securitate.
- Mențineți vizibilitatea software-ului cu ajutorul SBOM: Utilizați Software Bill of Materials (SBOM) pentru a urmări componentele software și a identifica dependențele potențial vulnerabile. OPSWAT MetaDefender poate sprijini eforturile de asigurare a vizibilității compoziției software-ului și de gestionare a vulnerabilităților.
- Valorificați informațiile privind amenințările: Folosiți-le OPSWAT MetaDefender Threat Intelligence pentru a vă menține la curent cu amenințările emergente, pentru a investiga potențialii indicatori de compromitere și pentru a sprijini activitățile de răspuns în materie de securitate.
Concluzie
CVE-2026-111760 evidențiază modul în care vulnerabilitățile din instrumentele de dezvoltare utilizate pe scară largă pot genera riscuri de securitate în cadrul fluxurilor de lucru din domeniul dezvoltării de software și al lanțului de aprovizionare. În anumite condiții, o operațiune de rutină în Git poate deveni un punct de intrare pentru executarea de cod arbitrar.
OPSWAT Analiza independentă efectuată de Unit 515, exploatarea cu succes a vulnerabilității și validarea patch-ului demonstrează implicațiile practice ale acestei vulnerabilități în materie de securitate. Organizațiile ar trebui să acorde prioritate actualizărilor de securitate, să mențină vizibilitatea asupra mediilor lor de dezvoltare și să dea dovadă de prudență atunci când procesează depozite de cod care nu sunt de încredere.
