Gestionarea măsurilor de securitate în medii distribuite nu se rezumă doar la implementarea instrumentelor de protecție. Operatorii de infrastructură critică au nevoie de o metodă fiabilă de a supraveghea configurațiile, de a monitoriza operațiunile și de a asigura o administrare uniformă la nivelul mai multor locații și sisteme.
Gestionarea soluțiilor de securitate oferă un model operațional centralizat pentru gestionarea acestor controale la scară largă. My OPSWAT™ Central Management extinde această abordare la mediile OPSWAT , oferind implementărilor MetaDefender™ compatibile un strat de gestionare unificat pentru mediile IT, OT, locale și izolate fizic.
- Principalele concluzii
- De ce gestionarea soluțiilor de securitate în locații distribuite reprezintă o provocare
- Modul în care „ OPSWAT ” aplică gestionarea soluțiilor de securitate
- Ce face My OPSWAT Central Management pe fiecare site
- Când se utilizează My OPSWAT Central Management
- Modul în care gestionarea centralizată a soluțiilor de securitate contribuie la conformitate și reziliență
- Subiecte conexe
- Întrebări frecvente
Principalele concluzii
- Locațiile îndepărtate și distribuite îngreunează gestionarea măsurilor de securitate. Lipsa vizibilității, instrumentele fragmentate și fluxurile de lucru manuale pot duce la situații în care instanțele implementate au configurații inconsistente sau software învechit.
- Gestionarea centralizată a soluțiilor de securitate transferă sarcinile administrative de rutină într-un nivel de gestionare comun. Echipele pot menține controlul, monitorizarea și aplicarea politicilor în toate implementările suportate, fără a fi nevoie să administreze fiecare locație în parte.
- Supravegherea centralizată trebuie să mențină măsurile de protecție ale tehnologiei operaționale (OT). Secure Mediile și segmentate depind în continuare de sincronizarea controlată, de procedurile de actualizare aprobate și de constrângerile operaționale locale, mai degrabă decât de o conectivitate extinsă și permanentă între locații.
- My OPSWAT Central Management aplică acest model de gestionare produselor OPSWAT pentru care oferă asistență, punând la dispoziția administratorilor un singur loc din care pot vizualiza, opera și gestiona MetaDefender implementări în diverse modele de implementare și condiții de funcționare.
De ce gestionarea soluțiilor de securitate în locații distribuite reprezintă o provocare
Implementările de securitate distribuite sunt greu de menținut în mod consecvent.
Acestea acoperă adesea unități de producție, substații, stații de epurare, birouri izolate și medii operaționale în care accesul fizic de rutină este limitat.
Atunci când fiecare site sau instanță de produs este gestionată printr-o consolă separată, echipa dumneavoastră pierde o imagine de ansamblu asupra a ceea ce este implementat, a ceea ce este actual și a ceea ce necesită atenție.
Lacune în materie de vizibilitate și supraveghere fragmentată
Lacunele de vizibilitate îngreunează monitorizarea consecventă a instanțelor de securitate distribuite. Conform Raportului SANS „State of ICS/OT Security ” din 2025, doar aproximativ 13% dintre organizații declară că beneficiază de vizibilitate completă asupra sistemului ICS/OT.
În cazul amplasamentelor îndepărtate sau fără personal, vizibilitatea redusă poate face ca anumite situații să rămână nerezolvate, să se abată de la valorile de referință aprobate și să înceteze raportarea fără a fi detectate imediat.
Fragmentarea instrumentelor adaugă un alt nivel de complexitate. Un sondaj global realizat în 2025 de către IBM Institute for Business Value , realizat în rândul a 1.000 de directori, a relevat că organizațiile utilizează, în medie, 83 de soluții de securitate de la 29 de furnizori. Peste jumătate dintre directori (52%) au identificat complexitatea ca fiind cel mai mare obstacol în calea operațiunilor de securitate.
Fiecare consolă suplimentară reprezintă un loc în care o soluție implementată poate rămâne neadministrată, fără a atrage atenția.
Fluxuri de lucru manuale pentru gestionarea fiecărui amplasament în parte
Gestionarea manuală transformă activitățile administrative de rutină în operațiuni repetitive. Operatorii de infrastructură critică pot dispune de instrumente repartizate în numeroase locații, în timp ce echipele responsabile de acestea s-ar putea să nu aibă acces fizic regulat la fiecare locație.
Volumul de muncă crește odată cu fiecare implementare:
- Administratorii locali aplică excepții punctuale care se abat de la standardul de referință aprobat
- Persoanele responsabile cu gestionarea incidentelor trebuie să stabilească ce consolă, ce proprietar și ce politică se aplică unei instanțe afectate
- Raportarea necesită adesea combinarea manuală a datelor provenite din sisteme separate
În loc să gestioneze mediul în ansamblu, echipa dumneavoastră îl menține la zi prin autentificări repetate, consolidarea rapoartelor, coordonarea la nivel local și, uneori, deplasări.
Cu cât suprafața ocupată de amplasament crește, cu atât este mai dificil să se mențină acel model de funcționare.
Modul în care „ OPSWAT ” aplică gestionarea soluțiilor de securitate
OPSWAT asigură gestionarea soluțiilor de securitate prin intermediul My OPSWAT™ Central Management, stratul de control pentru soluțiile OPSWAT . Acesta oferă administratorilor un punct unic de la care pot monitoriza, opera și gestiona implementările MetaDefender™ compatibile în medii distribuite.
Platforma răspunde mai multor cerințe practice pentru implementările distribuite ale serviciului „ MetaDefender ”:
Cerințe | Cum te ajută My OPSWAT Central Management ? |
Inventar centralizat | Țineți o evidență a instanțelor implementate, inclusiv versiunea, configurația, starea licenței și starea de funcționare. |
Suport pentru sisteme izolate fizic | Gestionați mediile deconectate fără a elimina măsurile de protecție care le separă de alte rețele. |
Orchestrare la distanță | Coordonați actualizările produselor și măsurile de gestionare fără a fi necesar să vă deplasați la fiecare locație. |
Gestionarea configurației | Aplicați și mențineți politicile de configurare în mod consecvent în toate implementările acceptate. |
În loc să pună cap la cap informațiile despre mediu din console separate, echipa ta lucrează pornind de la o singură imagine de ansamblu asupra a ceea ce este implementat, a ceea ce este actual și a ceea ce necesită atenție.
Ce face My OPSWAT Central Management pe fiecare site
My OPSWAT Central Management este platforma centralizată de gestionare a securității a companiei OPSWAT, care oferă vizibilitate unificată, aplicarea politicilor și raportarea conformității la nivelul tuturor implementărilor MetaDefender din domeniile IT, OT, on-premises și izolate fizic.
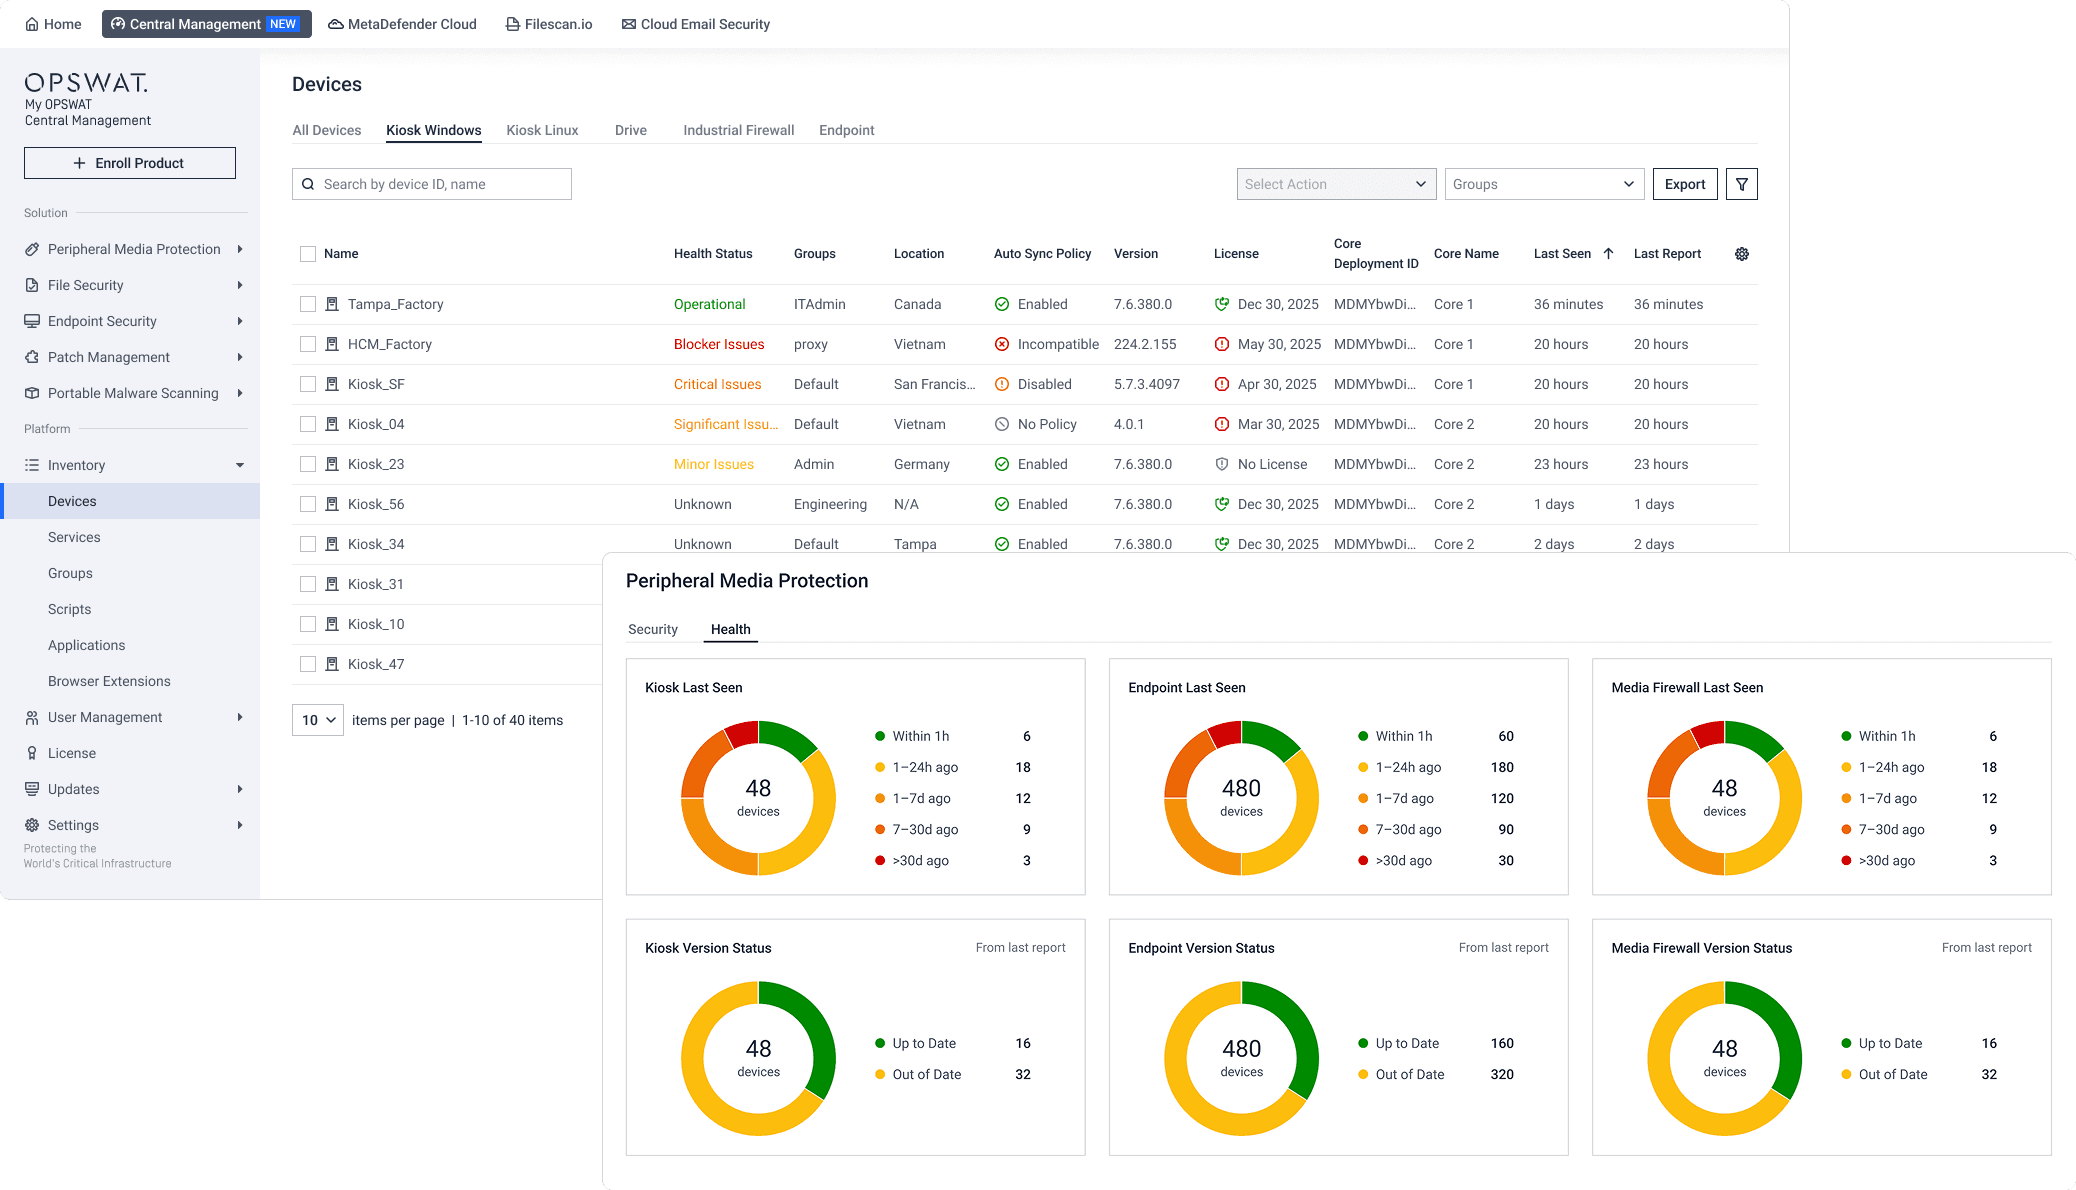
Monitorizarea centralizată a stocurilor și a stării de funcționare
Monitorizarea centralizată a inventarului și a stării de funcționare asigură menținerea unui registru oficial pentru fiecare instanță MetaDefender implementată, incluzând versiunea, configurația, starea licenței și starea ultimei verificări. Datele de telemetrie privind starea de funcționare colectate de la fiecare locație pot identifica abateri, erori și întreruperi înainte ca acestea să se transforme în incidente.
De exemplu, o fabrică de producție inteligentă din Asia de Sud-Est a utilizat My OPSWAT Central Management pentru a unifica monitorizarea dispozitivelor pe un campus de 450.000 de picioare pătrate, oferind echipelor de securitate o imagine consolidată asupra terminalelor și sistemelor de producție, în loc să se bazeze pe instrumente de monitorizare izolate.
Managementul produselor la distanță
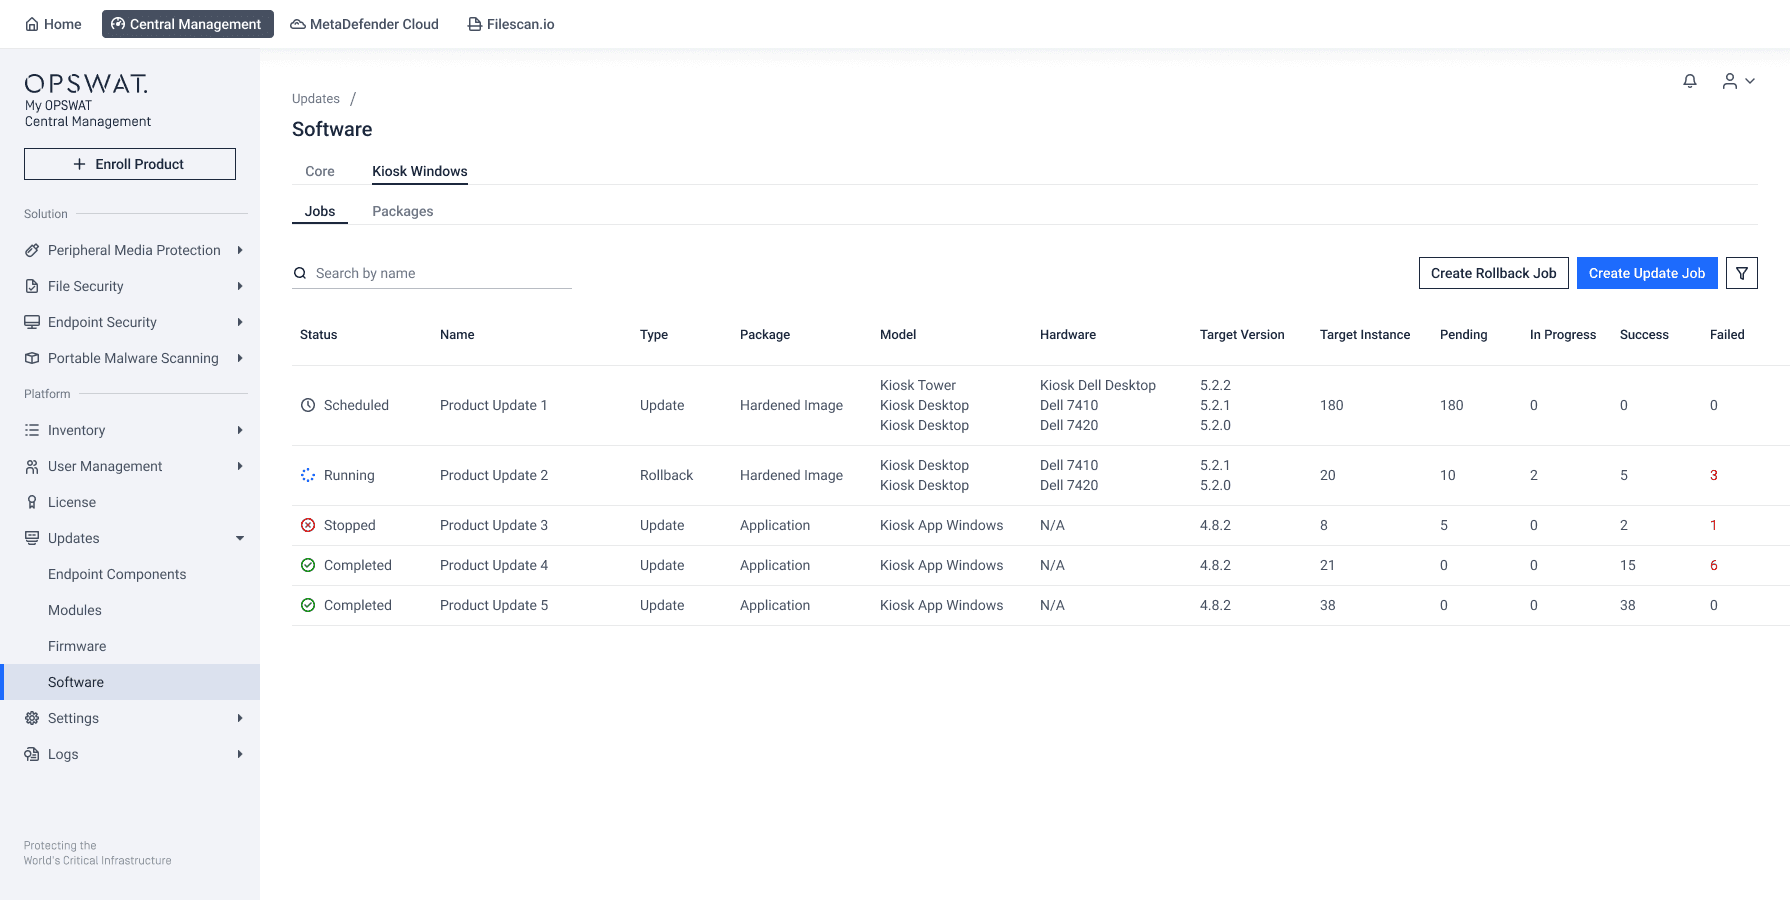
Gestionarea produselor de la distanță oferă echipelor de securitate posibilitatea de a opera implementările asistate fără a depinde de accesul local de rutină. Administratorii pot utiliza o consolă centrală pentru a coordona actualizările aplicațiilor, a colecta jurnale și pachete de asistență, a monitoriza starea instanțelor și a gestiona activitatea de implementare în medii greu accesibile.
Consolidarea acestor fluxuri de lucru reduce necesitatea de a repeta același proces administrativ la fiecare locație. Echipele pot coordona operațiunile de întreținere și depanare într-un mediu distribuit, ținând totodată cont de cerințele operaționale ale fiecărei locații în parte.
Gestionarea configurației la scară largă
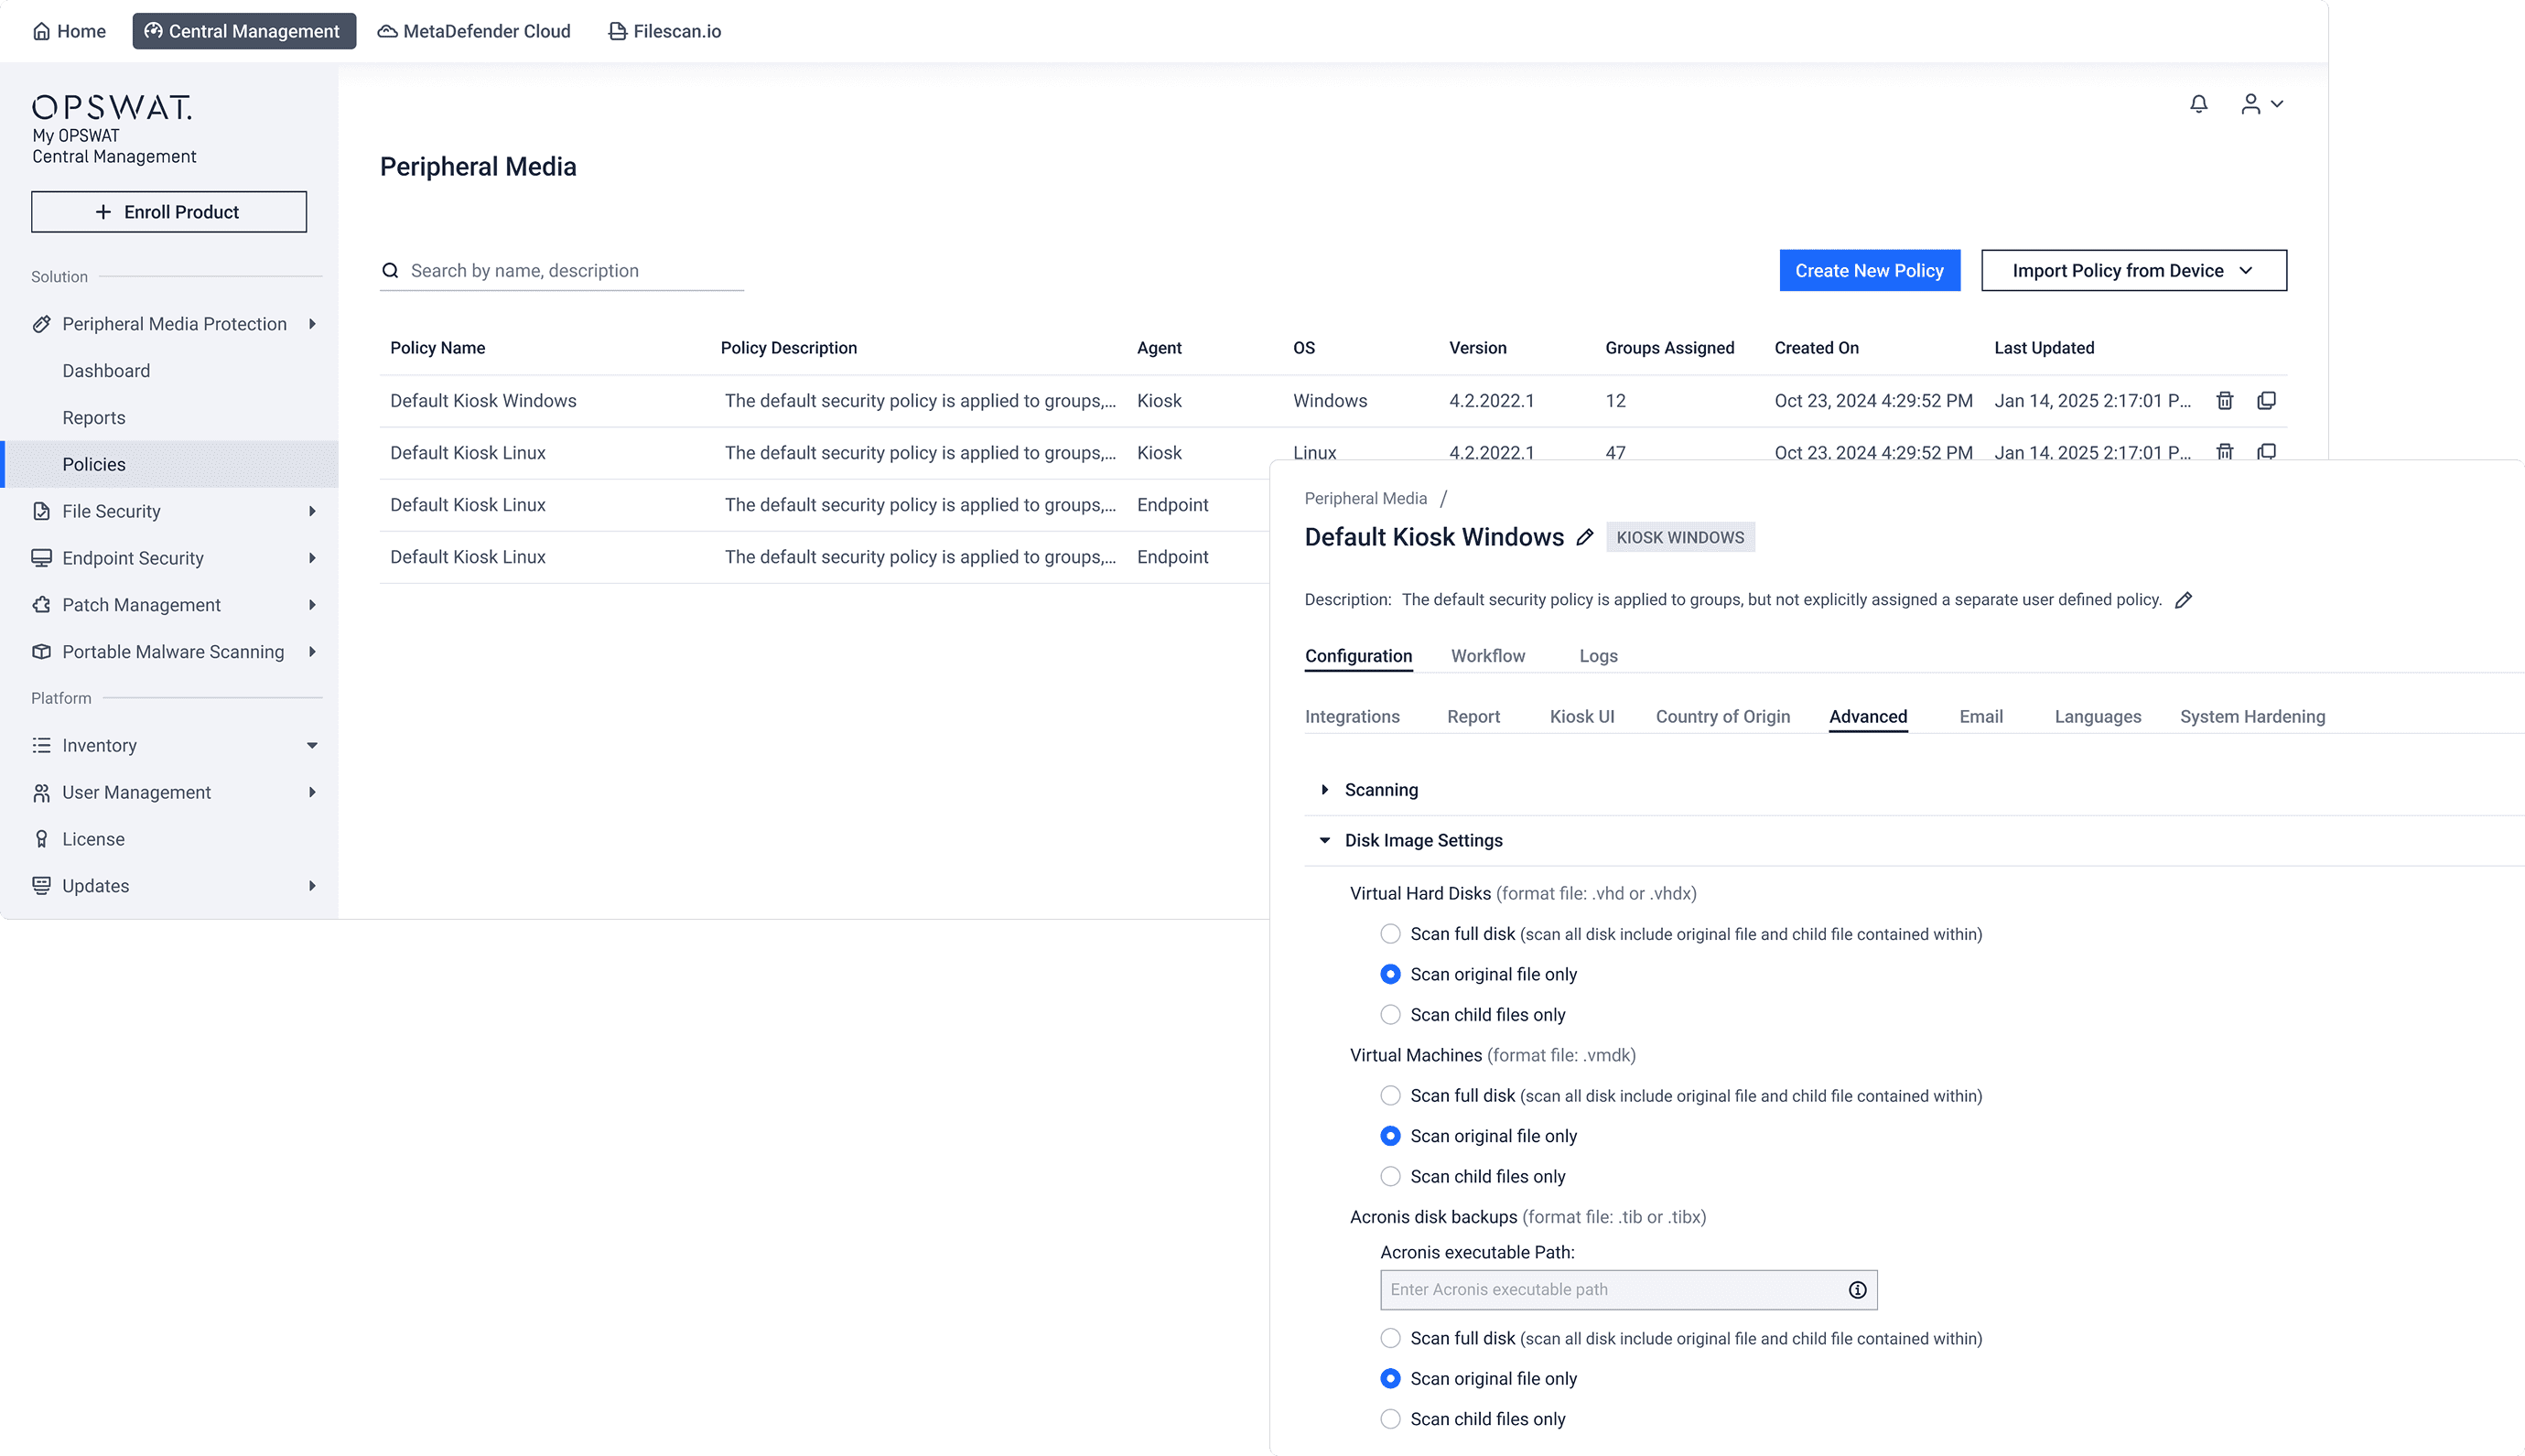
Gestionarea configurației la scară largă le permite administratorilor să definească, să implementeze și să mențină setările de securitate în toate instanțele conectate ale serviciului „ MetaDefender ” dintr-o singură consolă centralizată. În loc să configureze manual fiecare implementare, site cu site, echipele de securitate pot standardiza politicile, actualiza configurațiile, menține o protecție consecventă și coordona modificările de configurație în mediile cloud, locale și izolate.
Agregarea rapoartelor de scanare și a datelor privind riscurile
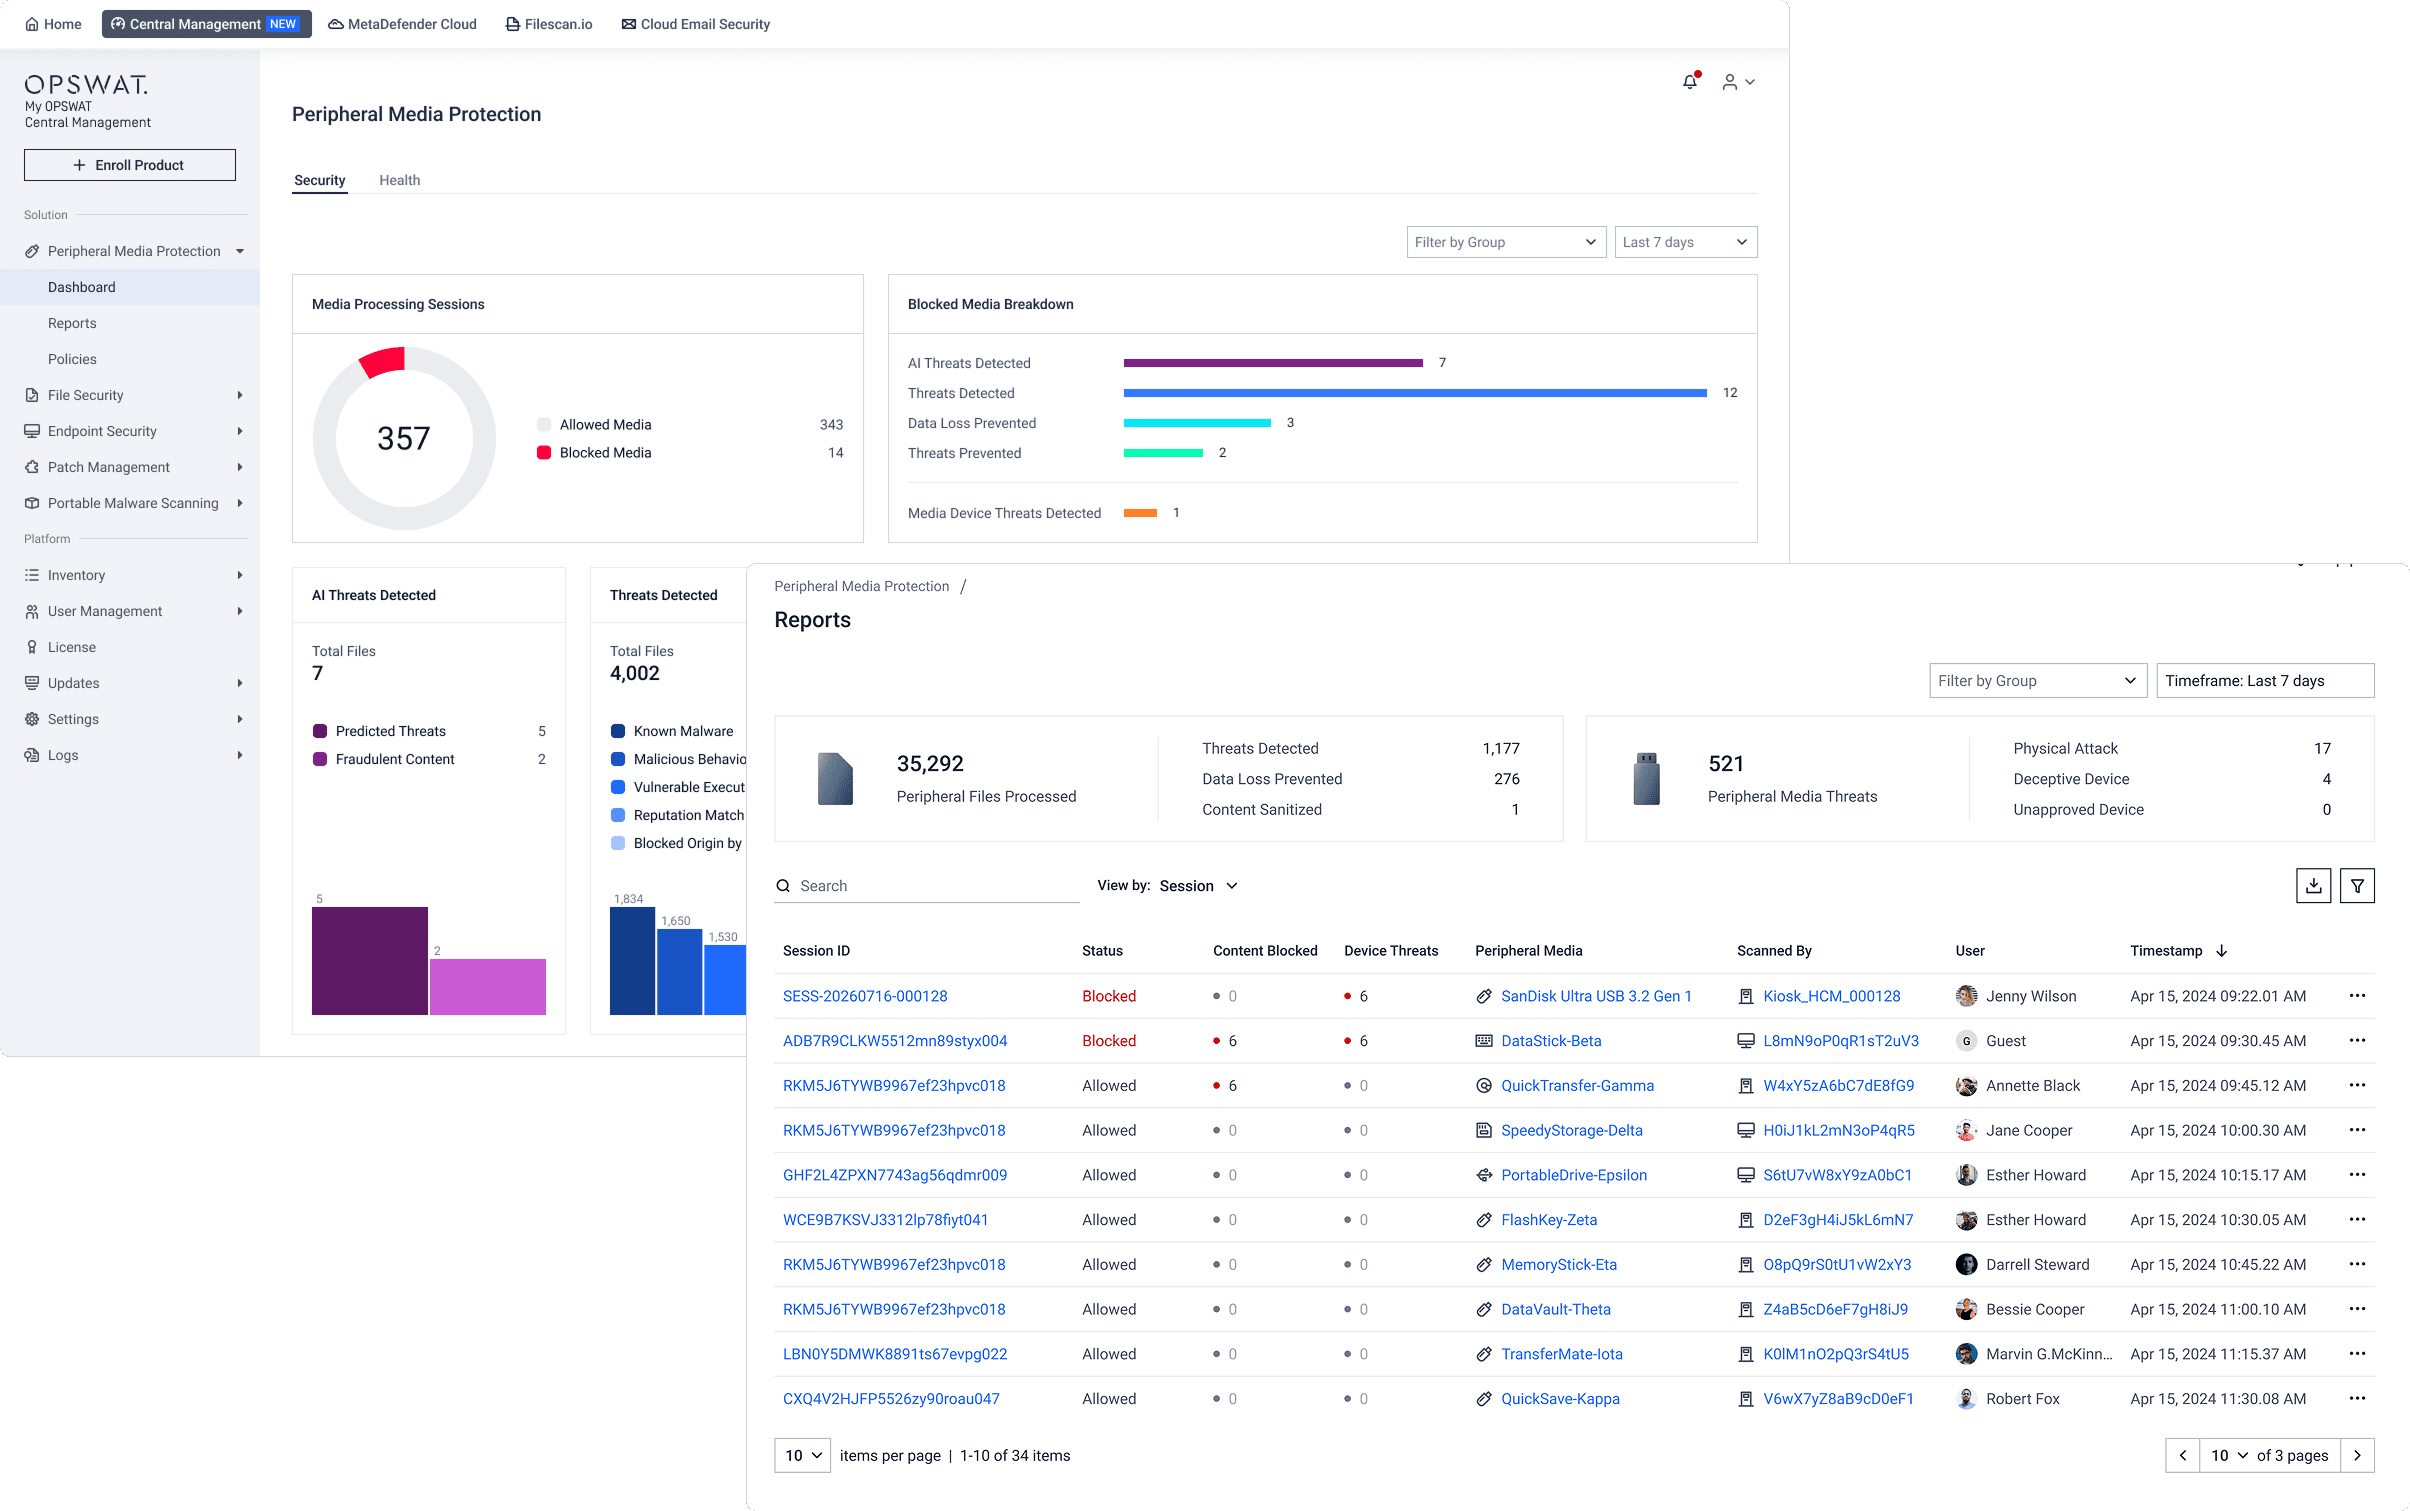
Agregarea rapoartelor de scanare și a datelor privind riscurile reunește informațiile provenite de la produsele conectate d MetaDefender într-o vizualizare operațională comună. Echipele de securitate pot compara activitatea de detectare, starea politicilor și alte date raportate la nivelul tuturor locațiilor, în loc să analizeze fiecare locație în parte.
Contextul inter-locații poate ajuta echipele să identifice modificări neobișnuite ale volumului de detectare, încălcări recurente ale politicilor sau locații care necesită o atenție sporită. De asemenea, un nivel de raportare uniform oferă auditorilor și echipelor de securitate dovezi comparabile la nivelul tuturor unităților, în locul unor rapoarte separate întocmite pe baza unor procese locale diferite.
Când se utilizează My OPSWAT Central Management
My OPSWAT Central Management este conceput pentru organizațiile care gestionează implementări MetaDefender asistate în locații greu accesibile, cu conexiuni instabile sau sensibile din punct de vedere operațional. Este deosebit de util atunci când echipele:
- Exploatarea a zeci sau sute de instanțe MetaDefender în diverse locații care nu pot fi vizitate în mod regulat, cum ar fi platformele petroliere offshore, substațiile electrice sau stațiile de epurare izolate.
- Pierderea de timp cu schimbarea între console în timpul intervenției în cazul unui incident, deoarece nu există o vizualizare unică care să arate care instanță este funcțională, actualizată și conformă cu politica în acest moment.
- Implementarea actualizărilor sau a modificărilor de configurare în mai multe site-uri simultan, fiind necesară o implementare în etape și o revenire la starea anterioară, în loc de o implementare manuală, site cu site.
- Gestionarea unui mix de locații conectate, conectate intermitent și izolate fizic, fiecare dintre acestea necesitând o cale de transfer a datelor diferită către același inventar central.
- Analizarea parcursului unui fișier în cadrul unei implementări OPSWAT , inclusiv punctul de intrare al fișierului, produsele OPSWAT care l-au procesat, ce s-a întâmplat în fiecare etapă și dacă fișierul a suferit modificări pe parcurs. Consultați blogul „File Audit Trail” pentru mai multe detalii.
Modul în care gestionarea centralizată a soluțiilor de securitate contribuie la conformitate și reziliență
Gestionarea centralizată a soluțiilor de securitate generează înregistrările cu dată și oră, de care depind verificările de conformitate și investigațiile privind incidentele. O platformă poate sprijini aceste verificări, însă acest lucru nu garantează automat conformitatea.
Rapoartele standardizate înlocuiesc solicitările repetate adresate administratorilor locali pentru capturi de ecran, foi de calcul și jurnale exportate, iar definițiile coerente ale datelor fac ca probele de audit să fie comparabile între unități și regiuni. Pentru operatorii de infrastructură critică care lucrează cu cadre de referință precum orientările NIST sau NERC CIP, un inventar oficial al soluțiilor de securitate implementate devine fundamentul pe care se bazează restul programului de conformitate.
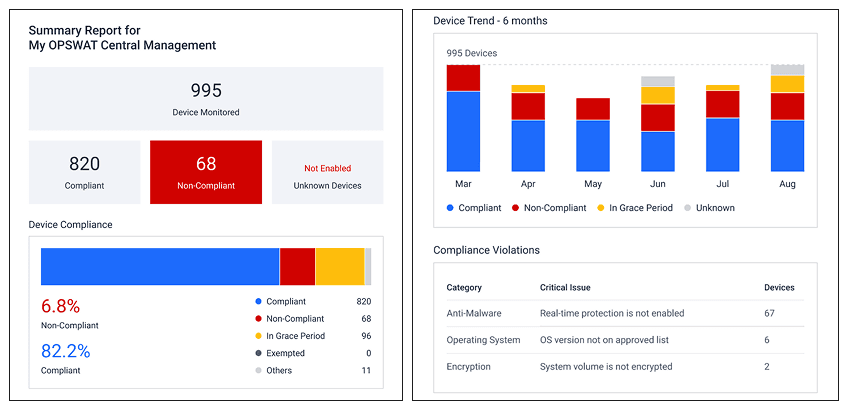
My OPSWAT Central Management oferă această bază pentru implementările distribuite ale soluției „ MetaDefender ”, punând la dispoziția departamentelor IT, OT și a locațiilor izolate (air-gapped) un punct unic de inventariere, monitorizare a stării de funcționare și control al politicilor. Discutați cu un expert OPSWAT sau vizitați pagina soluțieiMy OPSWAT Central Management pentru a afla cum gestionarea centralizată vă poate îmbunătăți operațiunile de securitate.
Subiecte conexe
Gestionarea centralizată a soluțiilor de securitate oferă echipelor contextul necesar pentru a coordona implementările de securitate în locațiile la distanță. Următorul pas este înțelegerea modului în care această vizibilitate susține monitorizarea continuă: detectarea modificărilor, identificarea comportamentelor riscante și reducerea perioadei de timp în care atacatorii sau activitățile necontrolate pot rămâne neobservate.
Pentru o analiză mai aprofundată a acestei laturi a aceleiași provocări din domeniul operațiunilor de securitate, citiți articolul aferent: Ce este monitorizarea continuă în domeniul securității cibernetice și cum se implementează aceasta.
Întrebări frecvente
Ce funcționalități ar trebui să includă o platformă centralizată de gestionare a soluțiilor de securitate?
Cel puțin: un inventar de încredere pentru fiecare clasă de active pe care o implementați, monitorizarea stării și a configurației, coordonarea actualizărilor de la distanță cu implementare și revenire treptată, aplicarea centralizată a politicilor, precum și raportarea agregată a scanărilor și a riscurilor. Platforma ar trebui, de asemenea, să poată fi extinsă la mii de locații fără o creștere proporțională a personalului administrativ.
Cum detectează sistemul centralizat de gestionare a soluțiilor de securitate cazurile în care dispozitivele se deconectează, nu reușesc să efectueze o actualizare sau se abat de la configurația stabilită?
Platformele centralizate combină înregistrarea la momentul implementării, verificările periodice și telemetria de stare pentru a semnaliza instanțele care se deconectează, nu reușesc să efectueze o actualizare sau se abat de la configurația de referință aprobată. Acest mecanism funcționează pentru soluțiile pe care platforma le cunoaște deja, nu pentru instanțele care nu au fost înregistrate niciodată. Prin urmare, o instanță care nu a fost înregistrată niciodată necesită o procedură de descoperire a resurselor pentru a fi identificată. Valoarea constă în detectarea acestor situații în cadrul parcului de echipamente cunoscut, pe măsură ce acestea apar.
Funcționează gestionarea centralizată în locațiile izolate de rețea sau în cele conectate intermitent?
Da, dar modelul de conectare diferă de cel al unui site conectat în mod continuu. Site-urile izolate fizic și conectate intermitent utilizează sincronizarea controlată, pachete de actualizare semnate și administrare locală, iar datele justificative și starea sistemului sunt reconciliate cu consola centrală odată ce se încheie o fereastră de transfer aprobată.
Cum ar trebui să se integreze o platformă centralizată de gestionare a soluțiilor de securitate cu instrumentele de securitate existente?
O platformă centralizată de gestionare a soluțiilor de securitate ar trebui să exporte identificatori stabili ai activelor, starea de funcționare și starea politicilor către platformele SIEM sau SOAR pe care echipa de securitate le utilizează deja, astfel încât analiștii să dispună de contextul privind locația și proprietatea în timpul trierii alertelor, fără a fi nevoiți să schimbe consolele.
În ce mod contribuie gestionarea centralizată a soluțiilor de securitate la întocmirea rapoartelor de conformitate?
Gestionarea centralizată a soluțiilor de securitate generează înregistrări atribuibile, marcate temporal, privind configurația, proprietatea și starea politicilor, care înlocuiesc colectarea manuală a dovezilor de la fiecare locație. Aceste înregistrări susțin verificarea măsurilor de control pentru cadre de referință precum orientările NIST și NERC CIP, deși conformitatea depinde în continuare de măsurile de control și procesele proprii ale organizației.
Care este primul pas pentru centralizarea gestionării soluțiilor de securitate la nivelul tuturor locațiilor distribuite?
Începeți prin a stabili care sistem va fi sursa de referință pentru identitate, proprietate, configurație și starea de funcționare, apoi înregistrați instanțele cunoscute înainte de a integra funcționalitatea de descoperire a elementelor neadministrate. Stabilirea acestei surse de referință încă de la început previne apariția înregistrărilor contradictorii odată ce sunt conectate mai multe locații.
