CareCloud, un furnizor de software pentru sectorul medical cu sediul în Somerset, New Jersey, a confirmat un atac din martie 2026 asupra unuia dintre mediile sale de dosare medicale electronice (EHR). Atacul a afectat peste 3,7 milioane de persoane. HHS (Departamentul Sănătății și Serviciilor Sociale) Portalul de raportare a încălcărilor al Biroului pentru Drepturile Civile îl include acum printre cele mai mari încălcări de securitate din domeniul sănătății din acest an. Clasamentul respectiv provine din revistei HIPAA Journal (august 2026). Anchetatorii criminaliști au stabilit că accesul neautorizat a avut loc într-un interval de aproximativ șase zile, iar atacatorul a susținut că a sustras bazele de date în acea perioadă.
În doar șase zile de acces s-au obținut milioane de date complete privind identitatea pacienților.
Această diferență dintre durata șederii și pagubele provocate este aspectul care merită analizat. Măsurile de control al accesului determină cât timp rămâne un intrus. Conținutul fișierelor la care acesta are acces determină cât de valoroasă este acea vizită, iar aceasta este variabila pe care Proactive DLP™ este conceput să o modifice înainte ca un atacator să ajungă atât de departe.
Ce a obținut atacatorul
CareCloud a confirmat categoriile de date implicate, iar combinația acestora este mai importantă decât orice câmp luat separat. Înregistrările afectate includeau o combinație din următoarele:
- Numele și adresele de domiciliu
- Date de naștere
- Numerele de asigurare socială
- Permisul de conducere și alte numere de identificare eliberate de autorități
- Numere de conturi financiare
- Numerele cardurilor de credit și de debit
- Informații medicale și detalii privind asigurarea de sănătate
Un număr de card furat expiră. O dată de naștere asociată cu un număr de asigurare socială și un diagnostic nu expiră. Fiecare înregistrare din această breșă de securitate conținea suficiente informații pentru a deschide linii de credit și a depune cereri frauduloase de despăgubire. De asemenea, conținea suficiente informații pentru a crea un pretext convingător pentru următorul atac împotriva pacientului sau a furnizorului său de servicii medicale.
Niciuna dintre aceste informații nu depinde de faptul că un intrus ar recunoaște ceea ce a găsit: o politică care codifică sau maschează aceste câmpuri înainte ca fișierul să ajungă în spațiul de stocare elimină valoarea acestora, indiferent de cine îl va citi în cele din urmă.
Stratul de protecție al vânzătorului concentrează daunele
CareCloud își desfășoară activitatea în calitate de partener de afaceri în conformitate cu HIPAA și colaborează cu peste 45.000 de furnizori. Astfel, un singur mediu compromis a afectat pacienți din cadrul a mii de entități acoperite de lege, dintre care niciuna nu deținea controlul asupra mediului respectiv.
Fiecare dintre acești furnizori încă le datorează pacienților săi o notificare privind încălcarea securității datelor și suportă în continuare costul reputațional. Concentrarea furnizorilor transformă o singură intruziune într-o răspundere comună, motiv pentru care datele gestionate în numele unei entități vizate merită aceeași atenție ca și datele stocate în interiorul acesteia. Raportul IBM din 2026 estimează costul mediu al unei breșe de securitate în sectorul sănătății la 6,64 milioane de dolari, cel mai ridicat din orice industrie pentru al treisprezecelea an consecutiv, în timp ce în Statele Unite media este de 11,5 milioane de dolari pentru toate sectoarele. Niciuna dintre aceste cifre nu ține cont de modul în care un incident se propagă în cadrul unei rețele de furnizori.
Unde se află de fapt datele sensibile ale pacienților
Discuțiile privind încălcările securității datelor medicale tind să se concentreze asupra înregistrărilor din bazele de date. În practică, informațiile medicale protejate (PHI) se acumulează în dosare. Printre exemple se numără formularele de înregistrare scanate, cardurile de asigurare fotografiate și atașate sub formă de fișiere PDF, documentația privind cererile de rambursare, foile de calcul exportate, studiile DICOM (Digital Imaging and Communications in Medicine) și atașamentele din e-mailuri care circulă între un cabinet medical și furnizorul său de servicii de facturare.
Aceste fișiere sunt mai greu de inventariat decât o coloană dintr-o bază de date și ascund date în locuri unde o căutare text nu ajunge niciodată:
- Documente scanate și fotografiate, în care elementele de identificare există doar sub formă de pixeli
- Imagini decupate din fișierele Microsoft Office, care păstrează zona pe care autorul credea că a șters-o
- Text invizibil sau foarte mic, folosit pentru a ascunde date de ochii unui recenzor
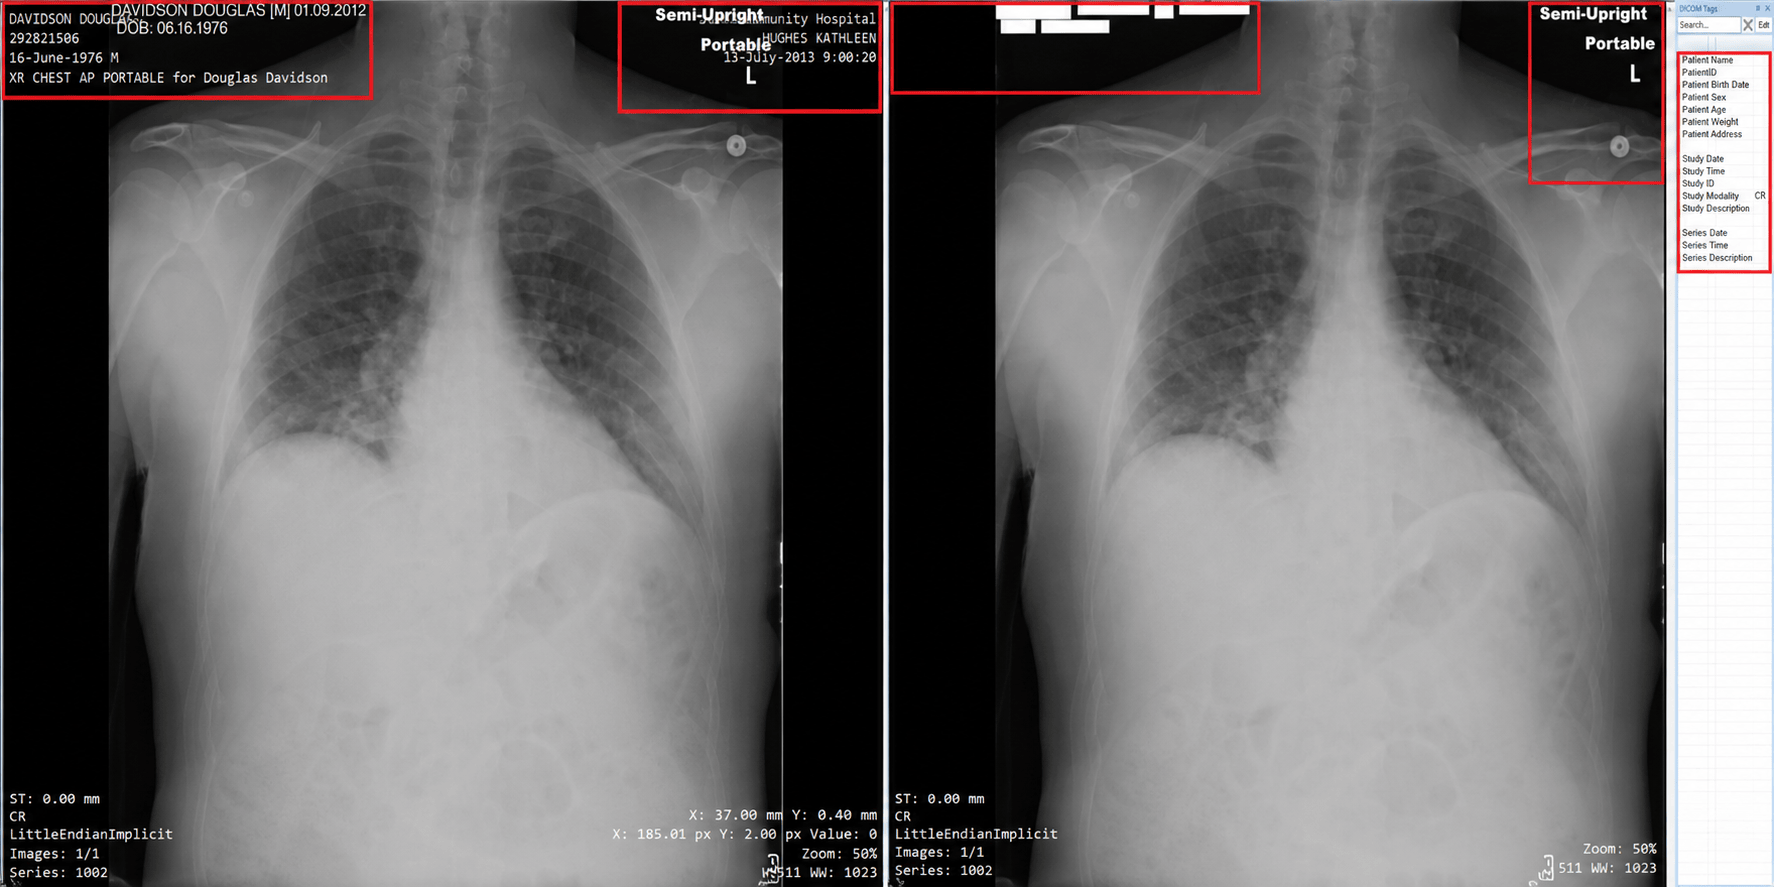
- Antetele DICOM și adnotările încorporate, care conțin informații despre pacient, medic și instituție, alături de imagine
- Metadatele fișierului, precum autorul, coordonatele GPS și istoricul reviziilor
Fiecare copie a unui fișier care își păstrează identificatorii într-o formă lizibilă reprezintă o altă înregistrare accesibilă oricui are acces la spațiul de stocare în care se află.
Proactive DLP™ limitează amploarea datelor care pot fi expuse în urma unei breșe de securitate
Tehnologia Proactive DLP™ inspectează conținutul fișierelor în momentul în care acestea sunt transferate, apoi aplică o acțiune conform politicii stabilite, în funcție de rezultatele inspecției. Aceasta acoperă peste 125 de tipuri de fișiere și efectuează o inspecție recursivă, astfel încât arhivele, obiectele încorporate și straturile imbricate sunt examinate, nu omise.
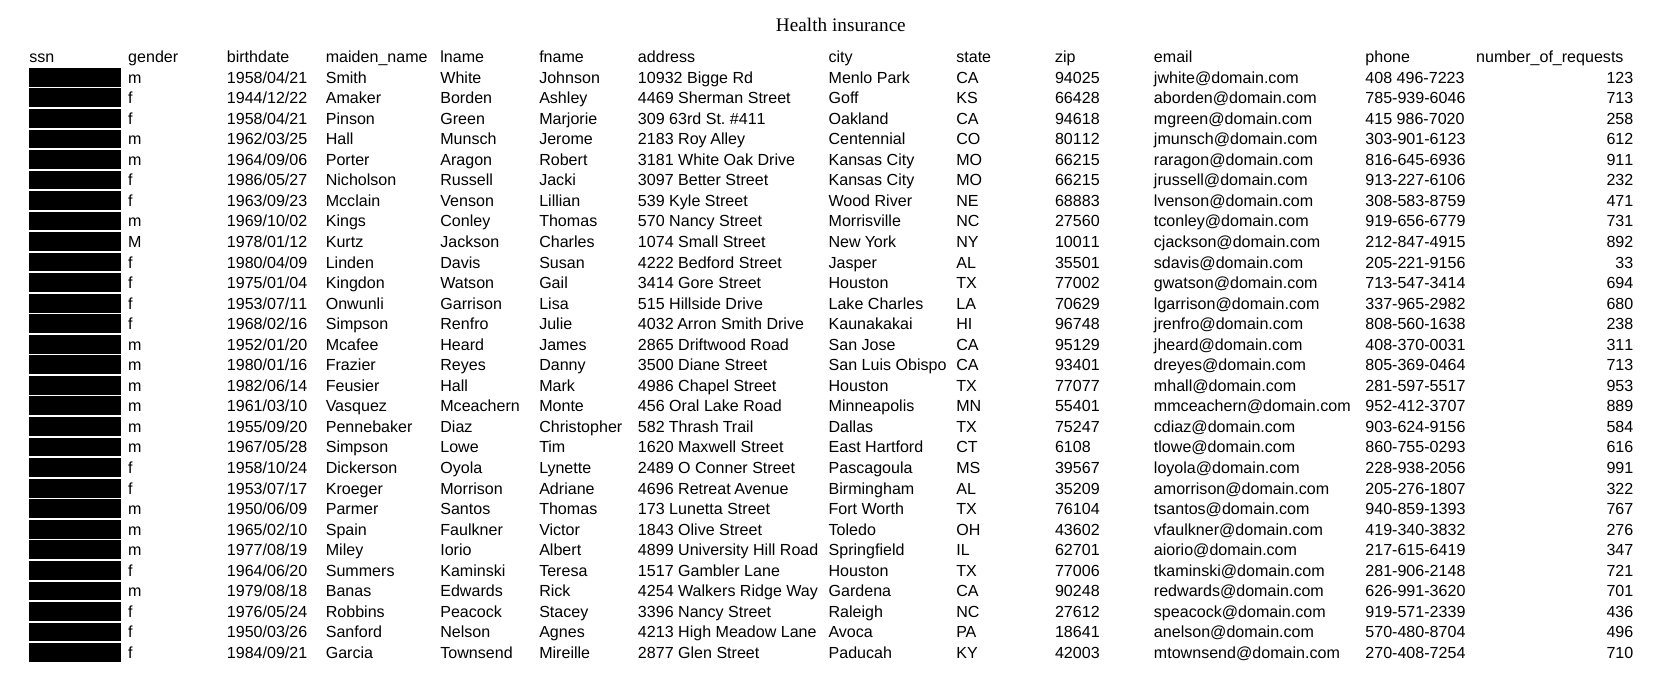
Funcția de detectare corespunde îndeaproape categoriilor raportate de CareCloud. Detectoarele integrate, bazate pe inteligență artificială, acoperă numerele de asigurare socială, numerele de carduri de credit, numerele permiselor de conducere, numerele de identificare naționale, numerele pașapoartelor și datele de naștere. Acoperirea se extinde la nume personale, numere de telefon, afecțiuni medicale comune, grupa sanguină, coduri naționale ale medicamentelor și modele personalizate definite prin expresii regulate. Tehnologia OCR extinde această acoperire la fișiere PDF și imagini care nu pot fi căutate. Un formular de asigurare scanat este citit în același mod ca un document text.
Odată ce conținutul este identificat, politica stabilește ce se întâmplă cu acesta:
- Redactarea și înlocuirea ascund elementele de identificare, păstrând în același timp structura și lizibilitatea documentului, în diverse formate, inclusiv PDF, Word, Excel, PowerPoint, CSV și imagini procesate prin OCR
- Hashingul înlocuiește un identificator cu o valoare ireversibilă folosind SHA-256, SHA-384 sau SHA-512, ceea ce permite continuarea analizelor și a partajării cu terți fără a modifica identificatorii activi
- Anonimizarea DICOM elimină datele referitoare la pacient, examinare și medic din antet și, opțional, elimină adnotările încorporate, cu o configurație implicită bazată pe dispoziția „Safe Harbor” din HIPAA
- Eliminarea metadatelor șterge câmpurile referitoare la autor, coordonatele GPS și versiune din imagini, fișiere Office și fișiere PDF
- Funcția „Eliminare zonă decupată ” șterge definitiv regiunile ascunse ale imaginii din fișierele Microsoft Office
- Etichetarea și clasificarea încorporează rezultatul detectării direct în fișier, oferind unui sistem SIEM (Security Information and Event Management) sau unui sistem de gestionare a documentelor informații pe baza cărora să acționeze
- Blocarea oprește complet transferul unui fișier atunci când politica nu permite transferul conținutului respectiv
Tehnologia Proactive DLP™ funcționează în cadrul platformelor MetaDefender Core™, MetaDefender ,ICAP ,Server, MetaDefender ,Email Security, MetaDefender ,Kiosk și MetaDefender ,Managed File Transfer. Împreună, acestea asigură aplicarea politicilor la încărcările pe web, e-mail, suporturi amovibile și fluxurile de lucru de transfer de fișiere.
Variabila pe care o poți controla în continuare
Calendarul atacului este stabilit de atacator. Gradul de accesibilitate al datelor care se află la finalul acestuia este stabilit prin politică și este definit înainte de începerea atacului. Un dosar medical al unui pacient în care numărul de asigurare socială a fost transformat în hash, iar atașamentele scanate au fost cenzurate reprezintă o pierdere semnificativ mai mică decât același dosar stocat intact.
Pentru organizațiile din domeniul sănătății și furnizorii care le deservesc, aceasta înseamnă abordarea de-identificării ca pe un proces de control al preluării și transferului de date, mai degrabă decât ca pe o operațiune de curățare efectuată în momentul raportării. Stabiliți de ce identificatori are cu adevărat nevoie fiecare sistem, apoi aplicați această decizie tuturor fișierelor care intră în sistem. Echipele care doresc să elimine această lacună pot începe prin a observa modul în care tehnologia Proactive DLP™ aplică cenzurarea, hash-ul și anonimizarea înainte ca datele să părăsească spațiul de stocare.
Resurse suplimentare
- Anonimizarea DICOM: Îmbunătățiți securitatea datelor cu OPSWAT Prevenirea proactivă a pierderilor de date (Proactive Data Loss Prevention)
- Protejarea datelor digitale din domeniul sănătății împotriva atacurilor cibernetice
- Proactive DLP Actualizare a funcționalităților de securitate a fișierelor – Noi funcții de etichetare și IA

