Instrumentele de detectare au funcționat pe baza unui principiu simplu: identificarea fișierului dăunător înainte ca acesta să provoace daune. Acest principiu se destramă în momentul în care apare o amenințare care nu a mai fost întâlnită până atunci. Un exploit de tip „zero-day”, o tehnică nouă de ofuscare sau un cod dăunător generat de un instrument bazat pe inteligență artificială nu au nicio semnătură cu care să se poată face o potrivire și niciun model comportamental stabilit care să poată fi semnalat.
AV-Comparatives este o autoritate recunoscută în evaluarea riguroasă a motoarelor de detectare și în raportarea sinceră a lacunelor. Acest test prezintă cercetările efectuate de AV-Comparatives cu privire la cele mai recente tehnici de exploatare aplicate celor mai comune tipuri de fișiere și scenarii, precum și modul în care tehnologia Deep CDR™ a OPSWATface față acestor amenințări.
Cum a testat AV-Comparatives tehnologia Deep CDR™
AV-Comparatives, o autoritate independentă recunoscută în domeniul testării software-ului de securitate pentru întreprinderi, a evaluat tehnologia Deep CDR™ așa cum este implementată în MetaDefender™ Core.
În loc să se bazeze pe eșantioane abstracte de fișiere, a construit cazurile de testare pornind de la scenariile de atac cu care se confruntă de obicei întreprinderile.
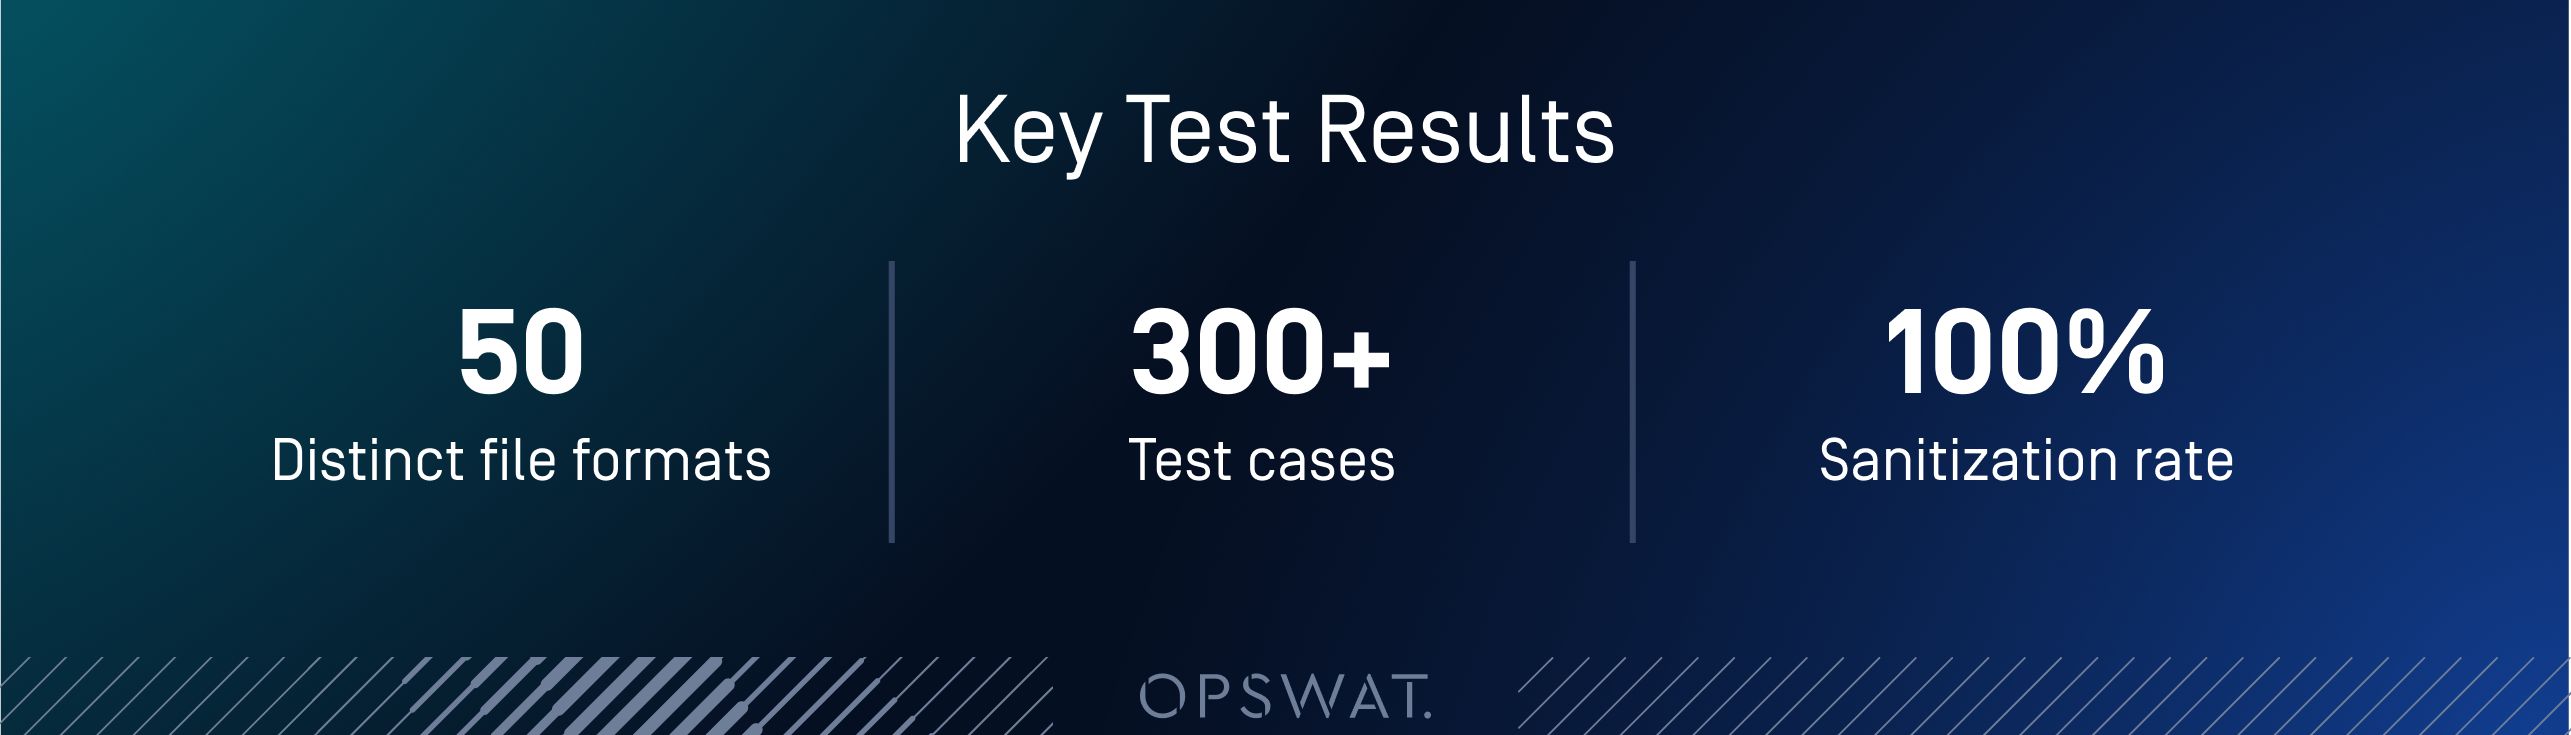
Fiecare caz de testare a fost evaluat simultan din două perspective: dacă amenințarea a fost complet neutralizată și dacă fișierul rezultat și-a păstrat structura, formatarea și funcționalitatea. Acest lucru diferențiază un test de igienizare de nivel de laborator de o simplă listă de verificare pentru detectare.
Rezultatele, pe scurt
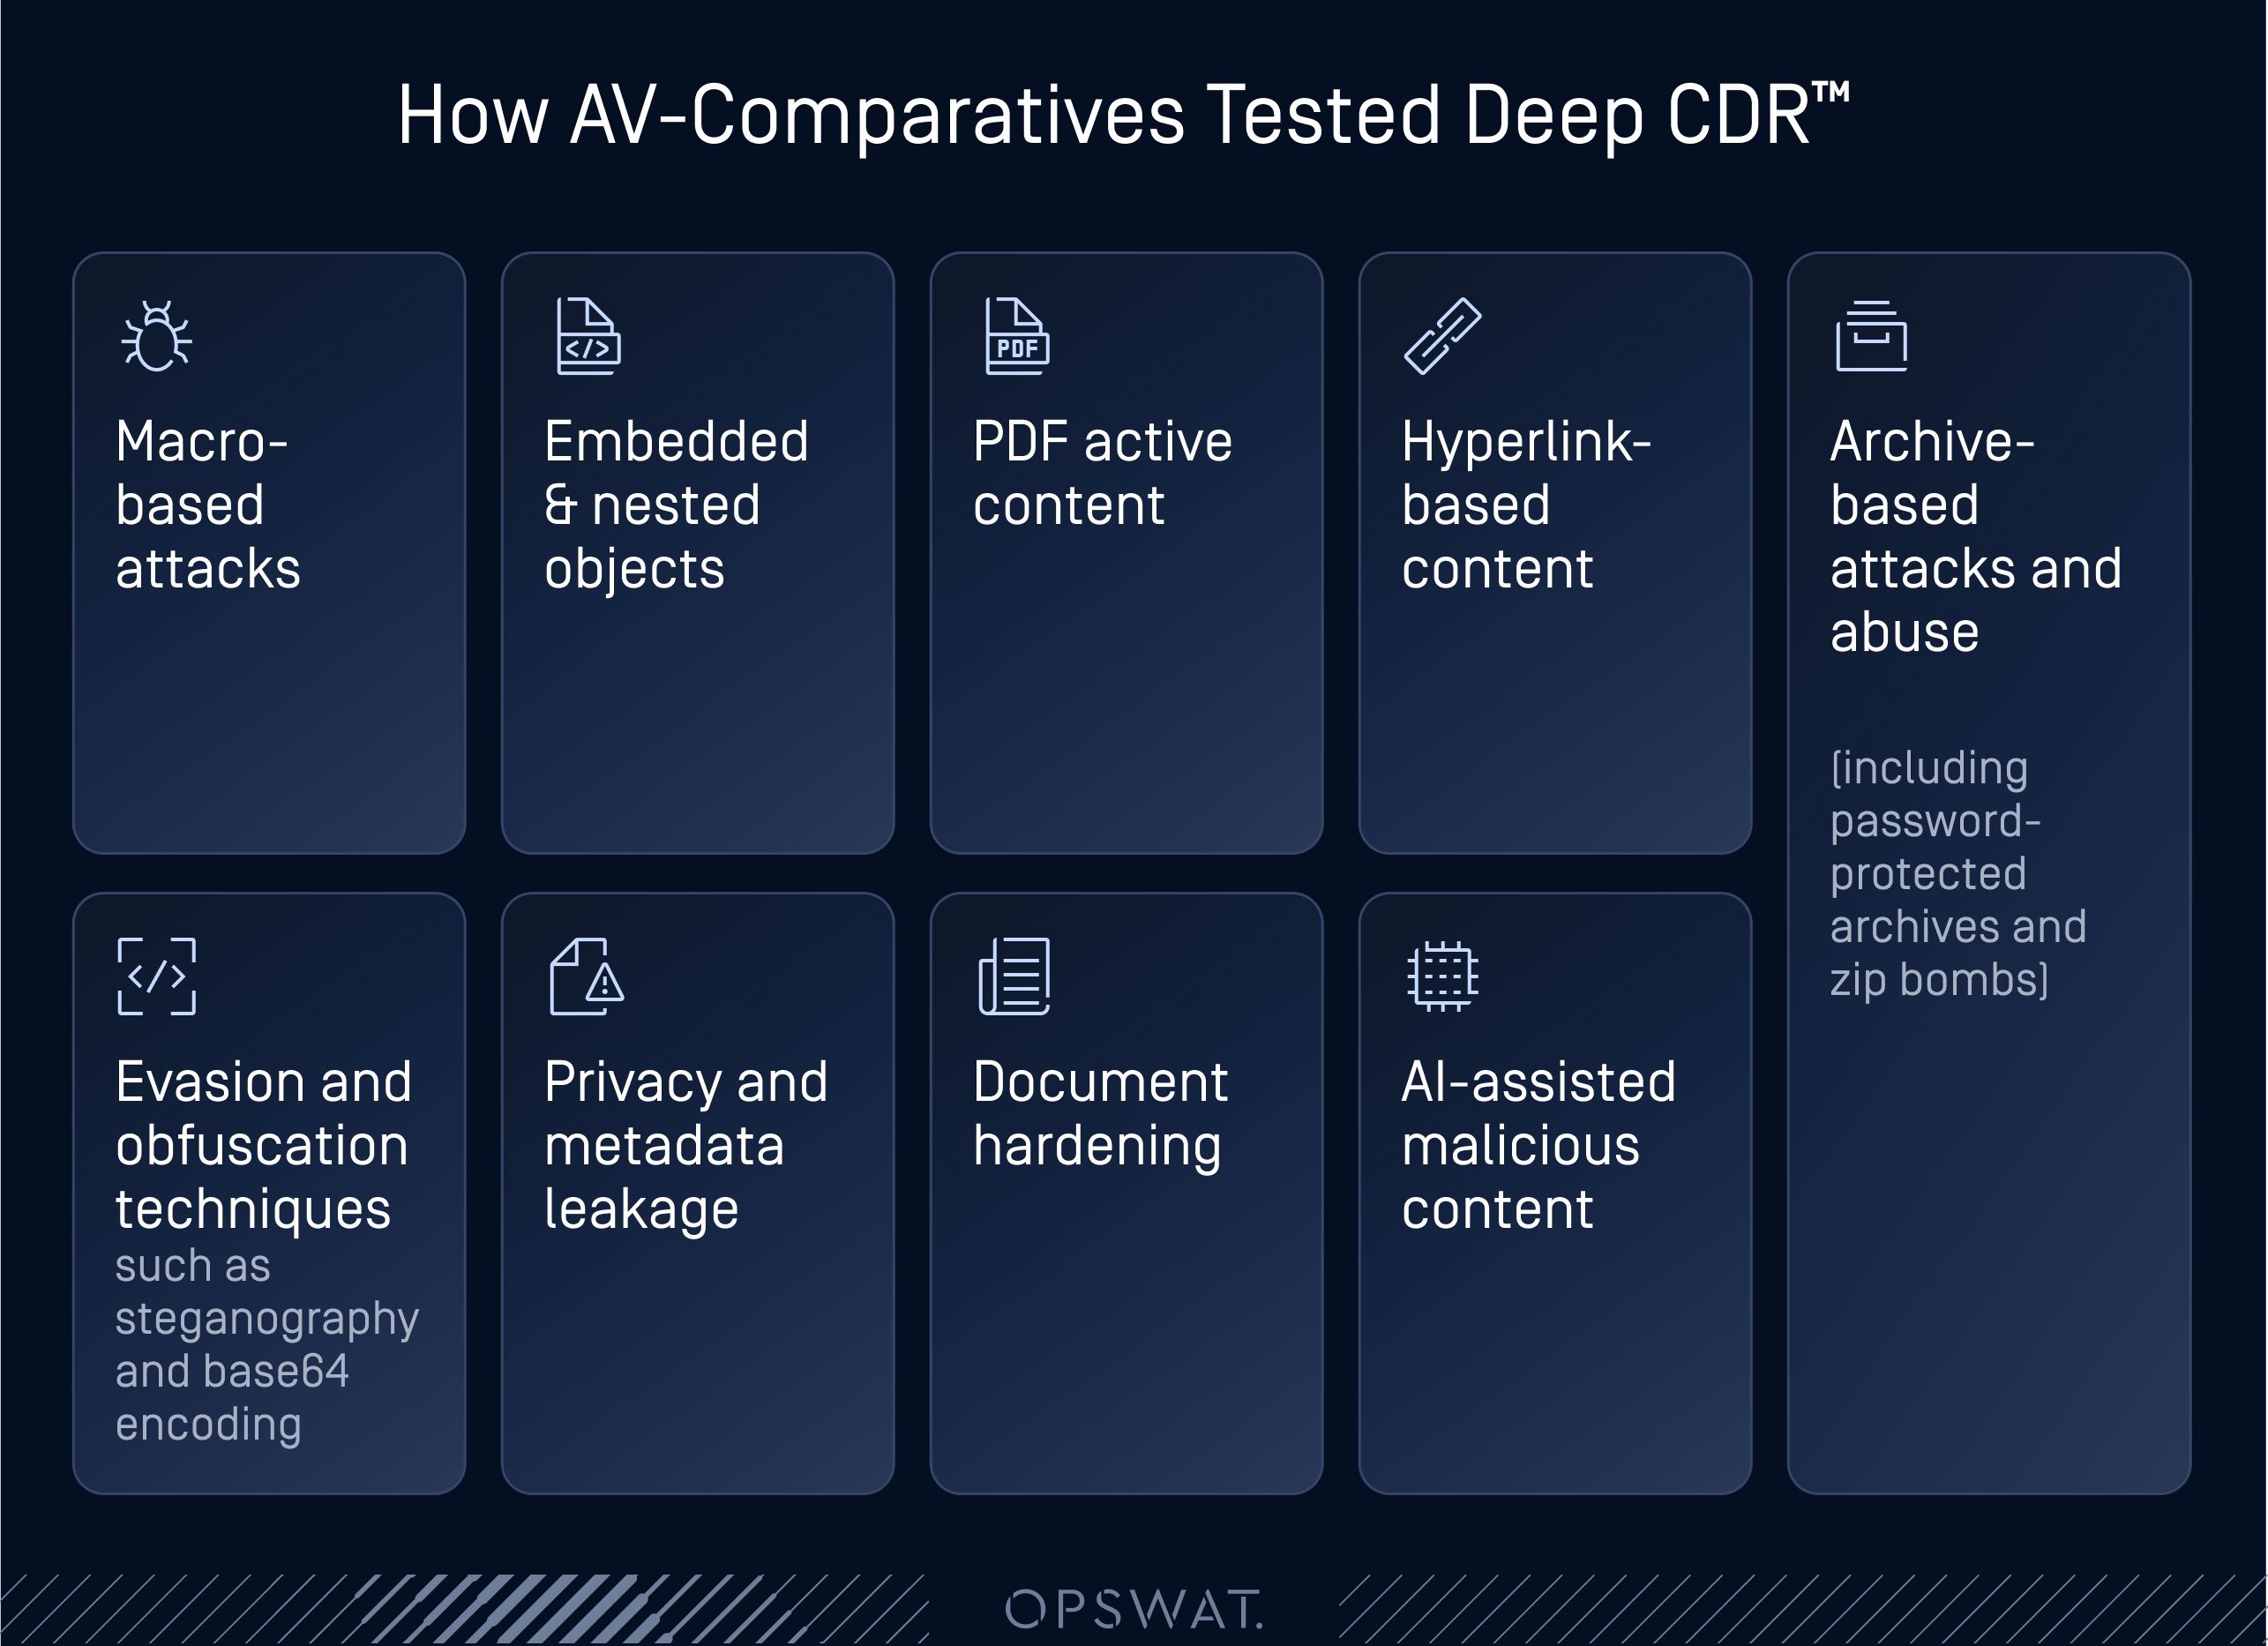
Fiecare categorie de scenarii a fost verificată în întregime în cadrul configurației de flux de lucru testate, inclusiv tehnicile pe care le prezentăm mai jos: exploatări ale obiectelor încorporate, steganografie prin imagini, conținut ascuns în coduri QR și conținut activ în fișiere SVG, precum și atacuri bazate pe macro-uri și atacuri bazate pe fișiere arhivate.
În mod deosebit, aceasta a inclus și cazuri de testare create special în jurul conținutului rău intenționat asistat de IA: fișiere care conțineau tehnici de camuflare generate de IA, scripturi și structuri înșelătoare din punct de vedere structural. Acestea au fost procesate prin aceleași mecanisme de curățare ca și atacurile create în mod convențional, fără nicio diferență în ceea ce privește rezultatul, indiferent de modul în care a fost creat conținutul rău intenționat.
În ceea ce privește fidelitatea, fișierele reconstituite și-au păstrat structura, formatarea, imaginile, tabelele, formulele, comentariile și elementele de navigare, conținutul riscant, precum macro-urile și obiectele încorporate, fiind eliminat exact acolo unde politica configurată prevedea acest lucru.
Tehnologia Deep CDR™ în acțiune: Cum funcționează de fapt procesul de igienizare
Categoriile de scenarii din testul AV-Comparatives corespund îndeaproape cu atacurile și tehnicile documentate recent. Exemplele următoare ilustrează cum arată „igienizarea 100%” la nivel de fișier.
Obiecte încorporate în RTF (măsuri de atenuare a vulnerabilităților RCE de tip „zero-day”)
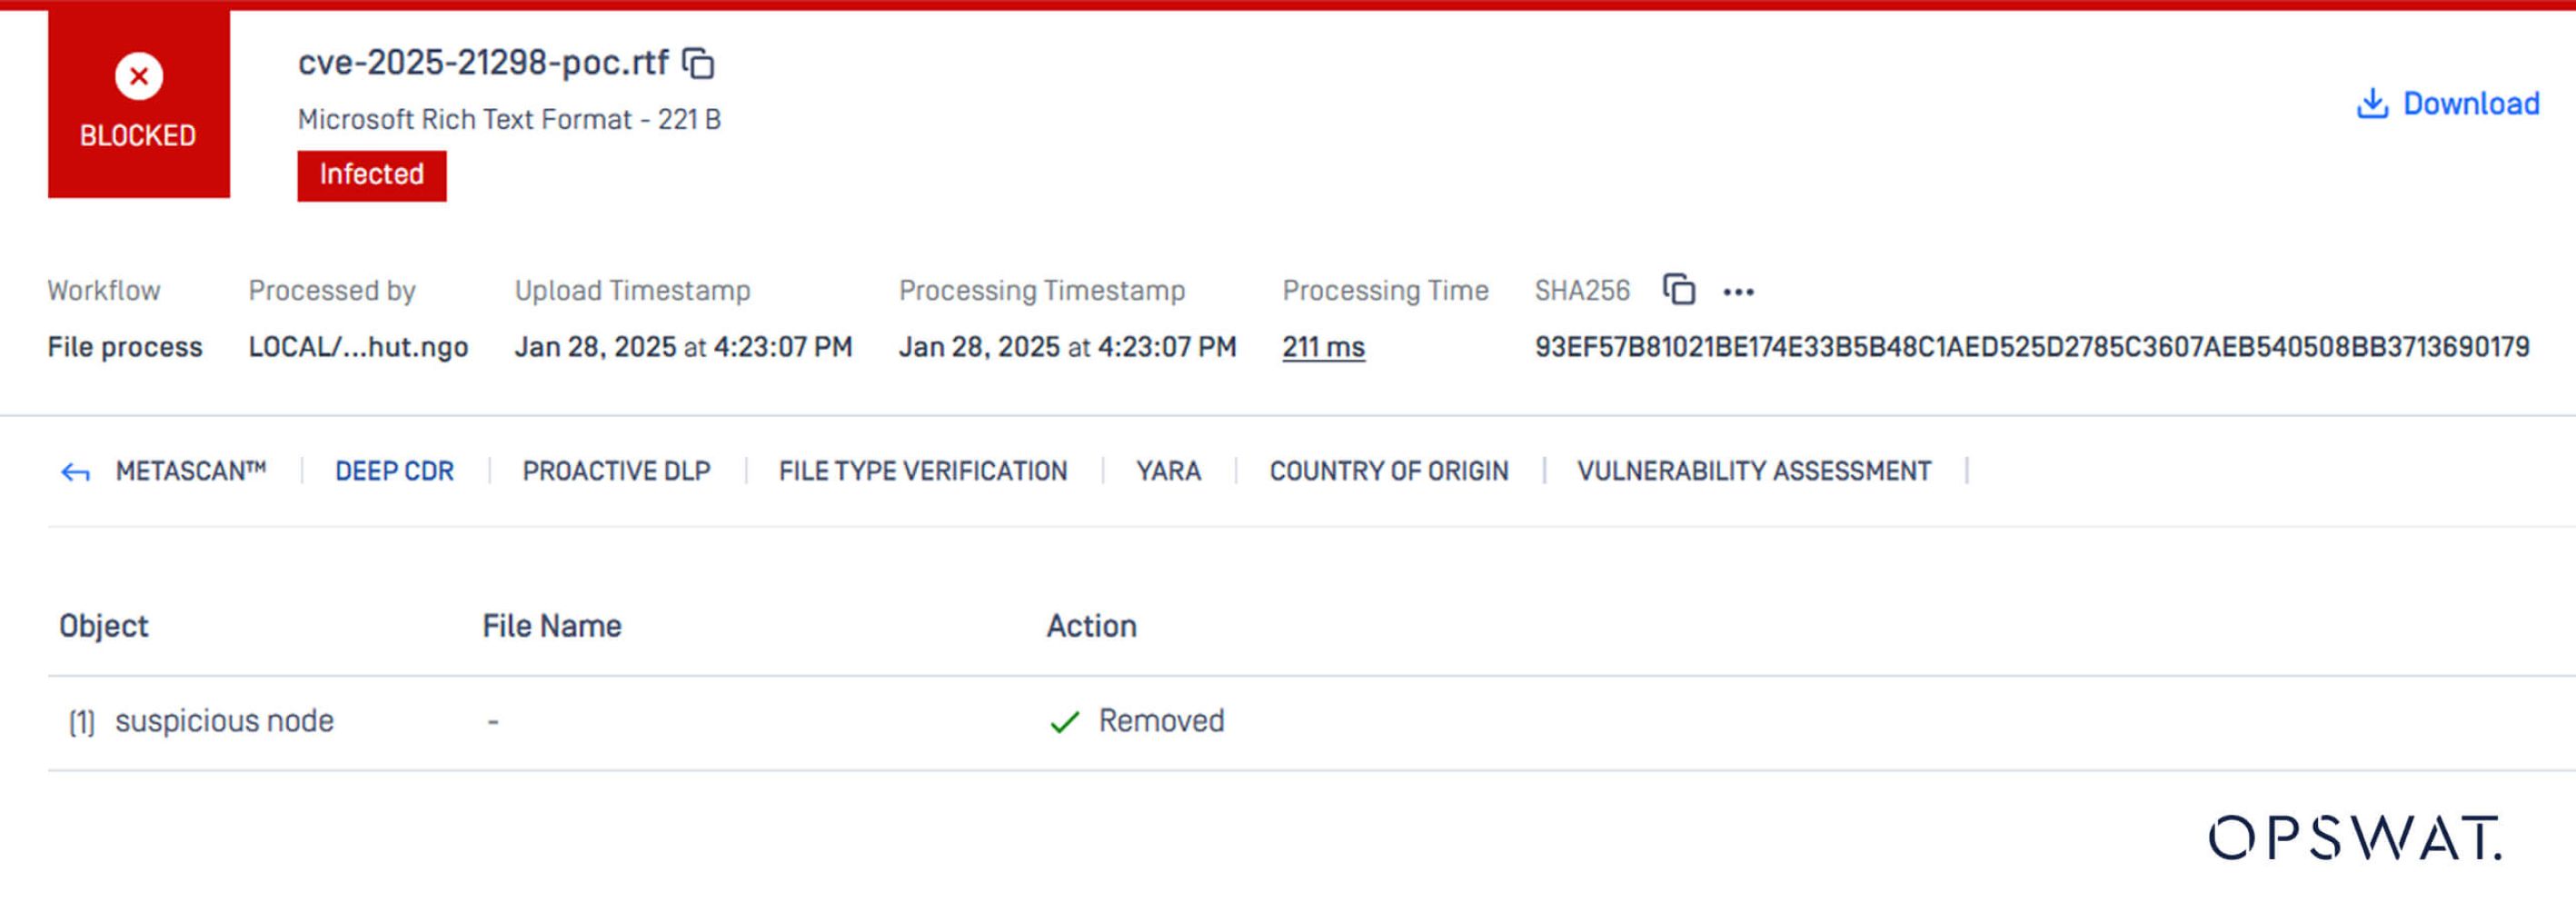
CVE-2025-21298, o vulnerabilitate de tip „zero-click” care permite executarea de cod de la distanță în biblioteca OLE a sistemului Windows, poate fi declanșată pur și simplu prin previzualizarea unui fișier RTF rău intenționat în Outlook, fără a fi necesar niciun clic.
Pentru a rezolva această problemă, este suficient să activați politica „Eliminare obiect încorporat” pentru formatul RTF din setările tehnologiei Deep CDR™.
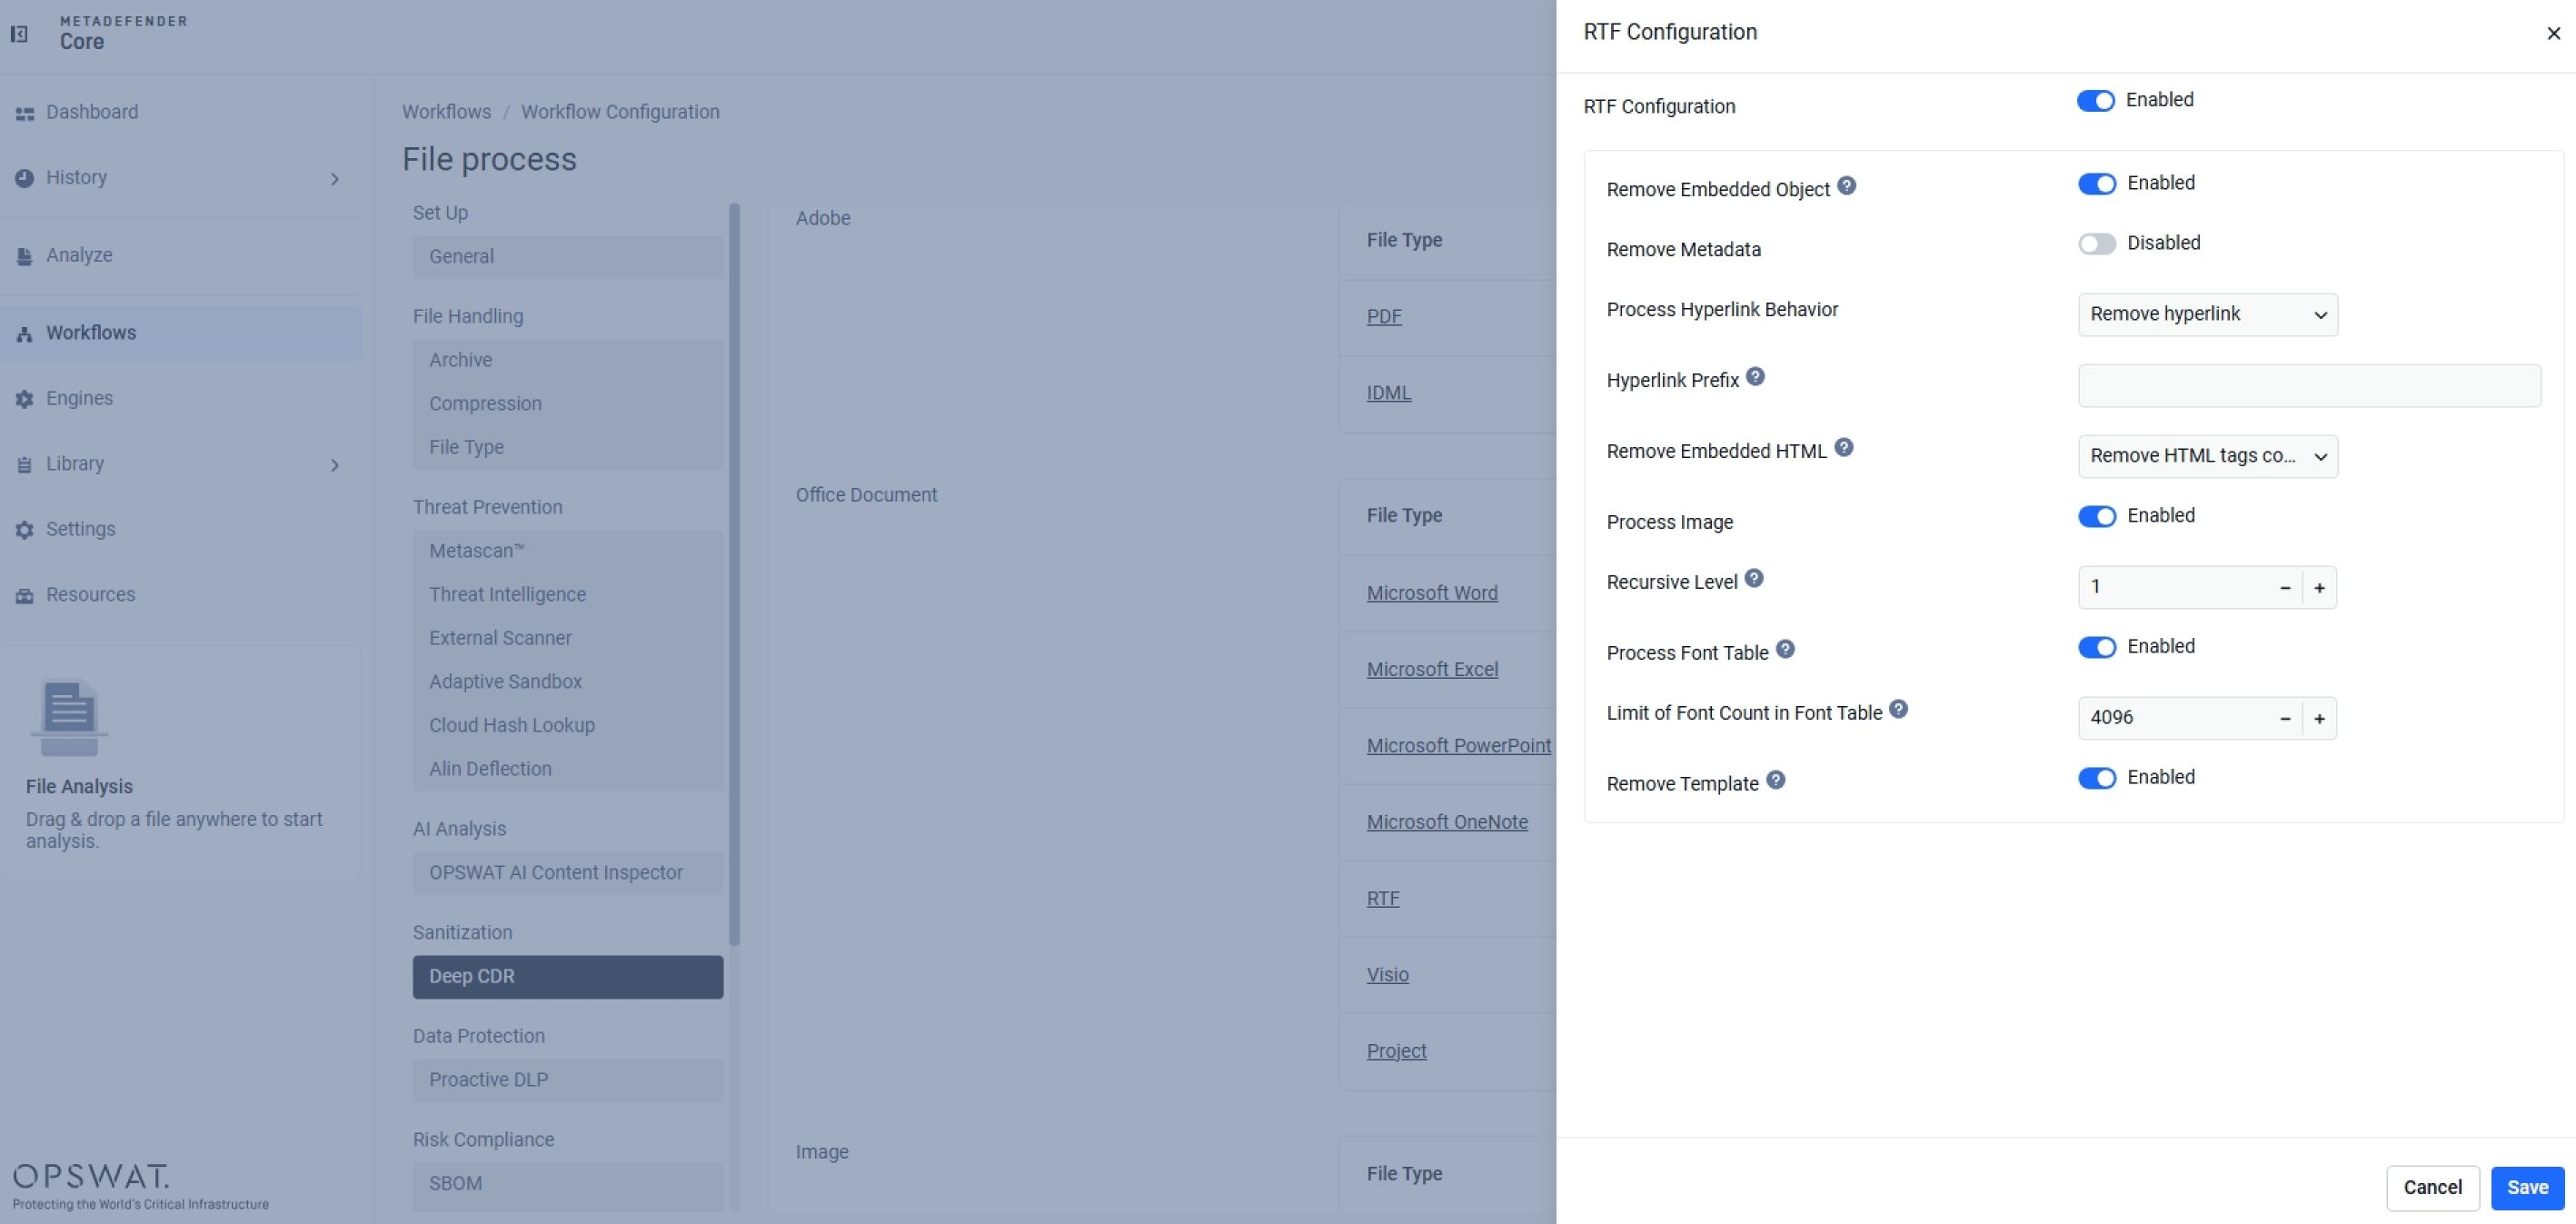
Tehnologia Deep CDR™ identifică obiectul OLE încorporat ca fiind un nod interzis și îl elimină în timpul procesului de reconstrucție, neutralizând calea de exploatare, indiferent dacă vulnerabilitatea respectivă a fost sau nu catalogată vreodată.
Steganografie la nivel de pixel în imagini
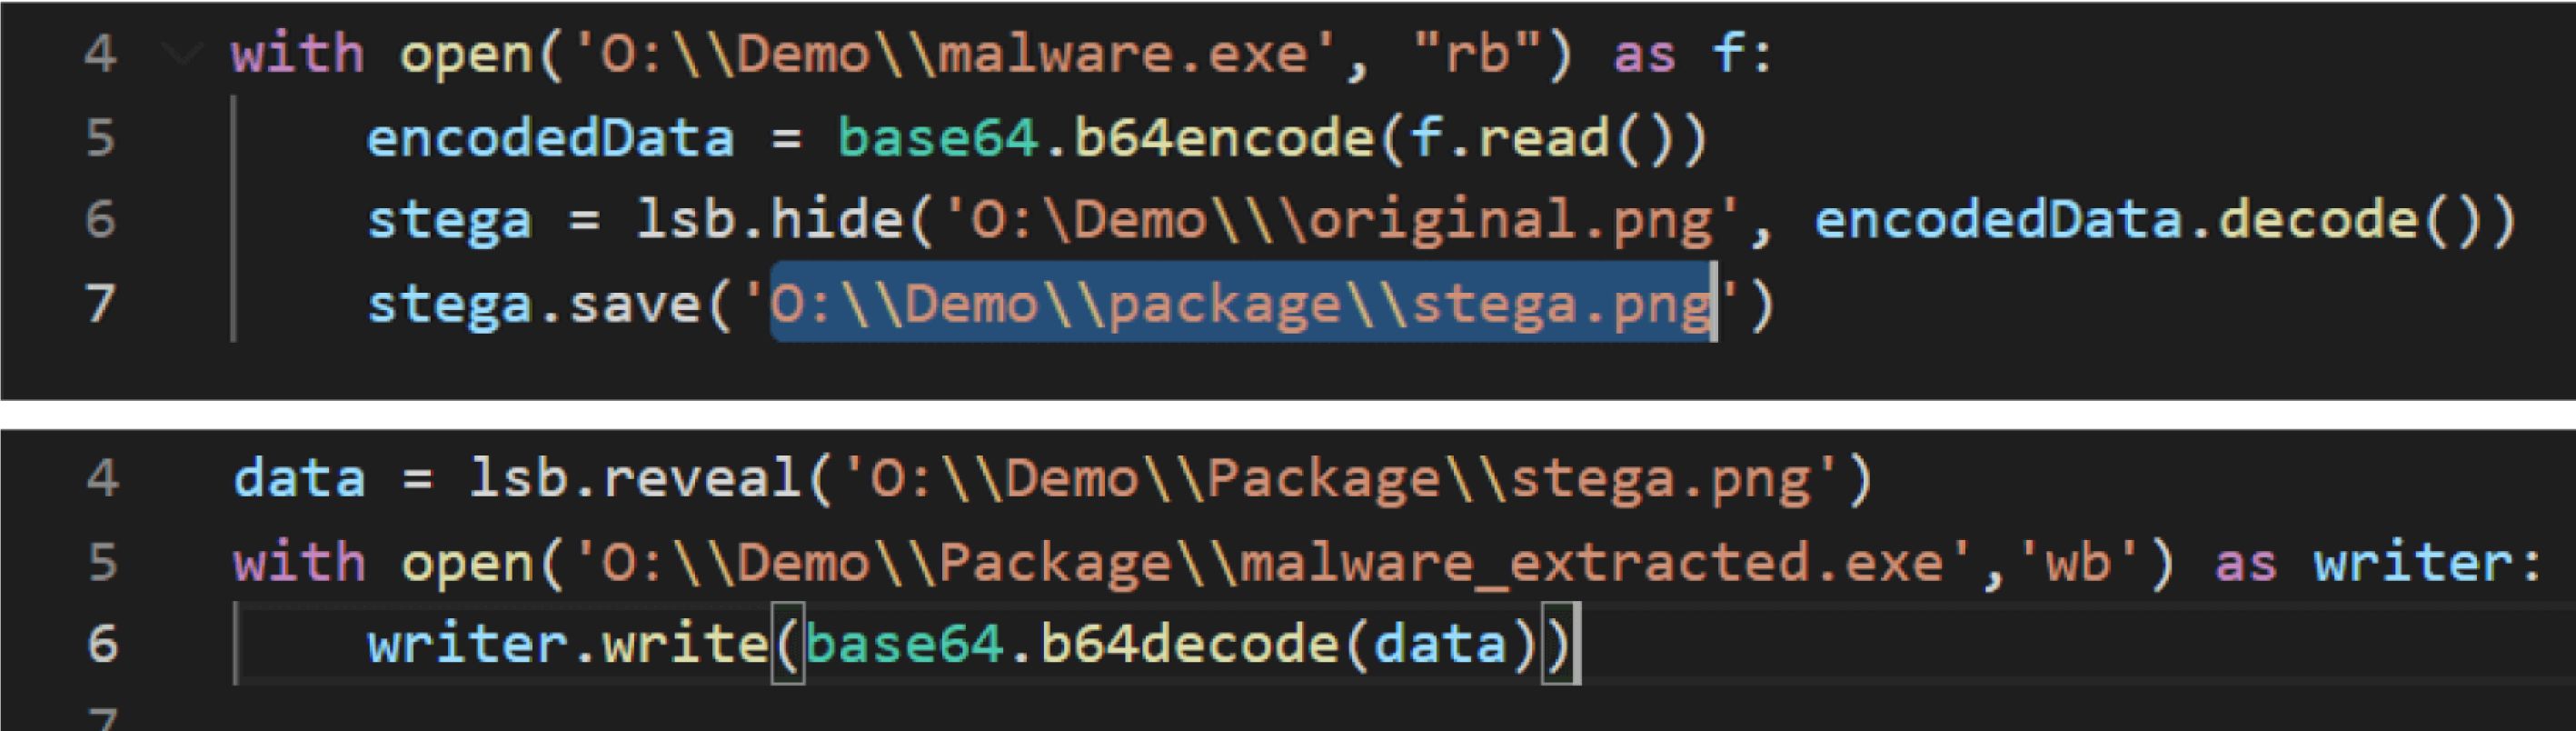
Steganografia bazată pe imagini ascunde datele utile la nivel de bit sau de pixel, o tehnică care este aproape invizibilă pentru scanarea convențională anti-malware.
Folosind programe gratuite de steganografie, precum 1-2 Steganography, OpenStego și QuickStego, atacatorii pot crea programe malware în doar câteva minute și cu doar câteva linii de cod.
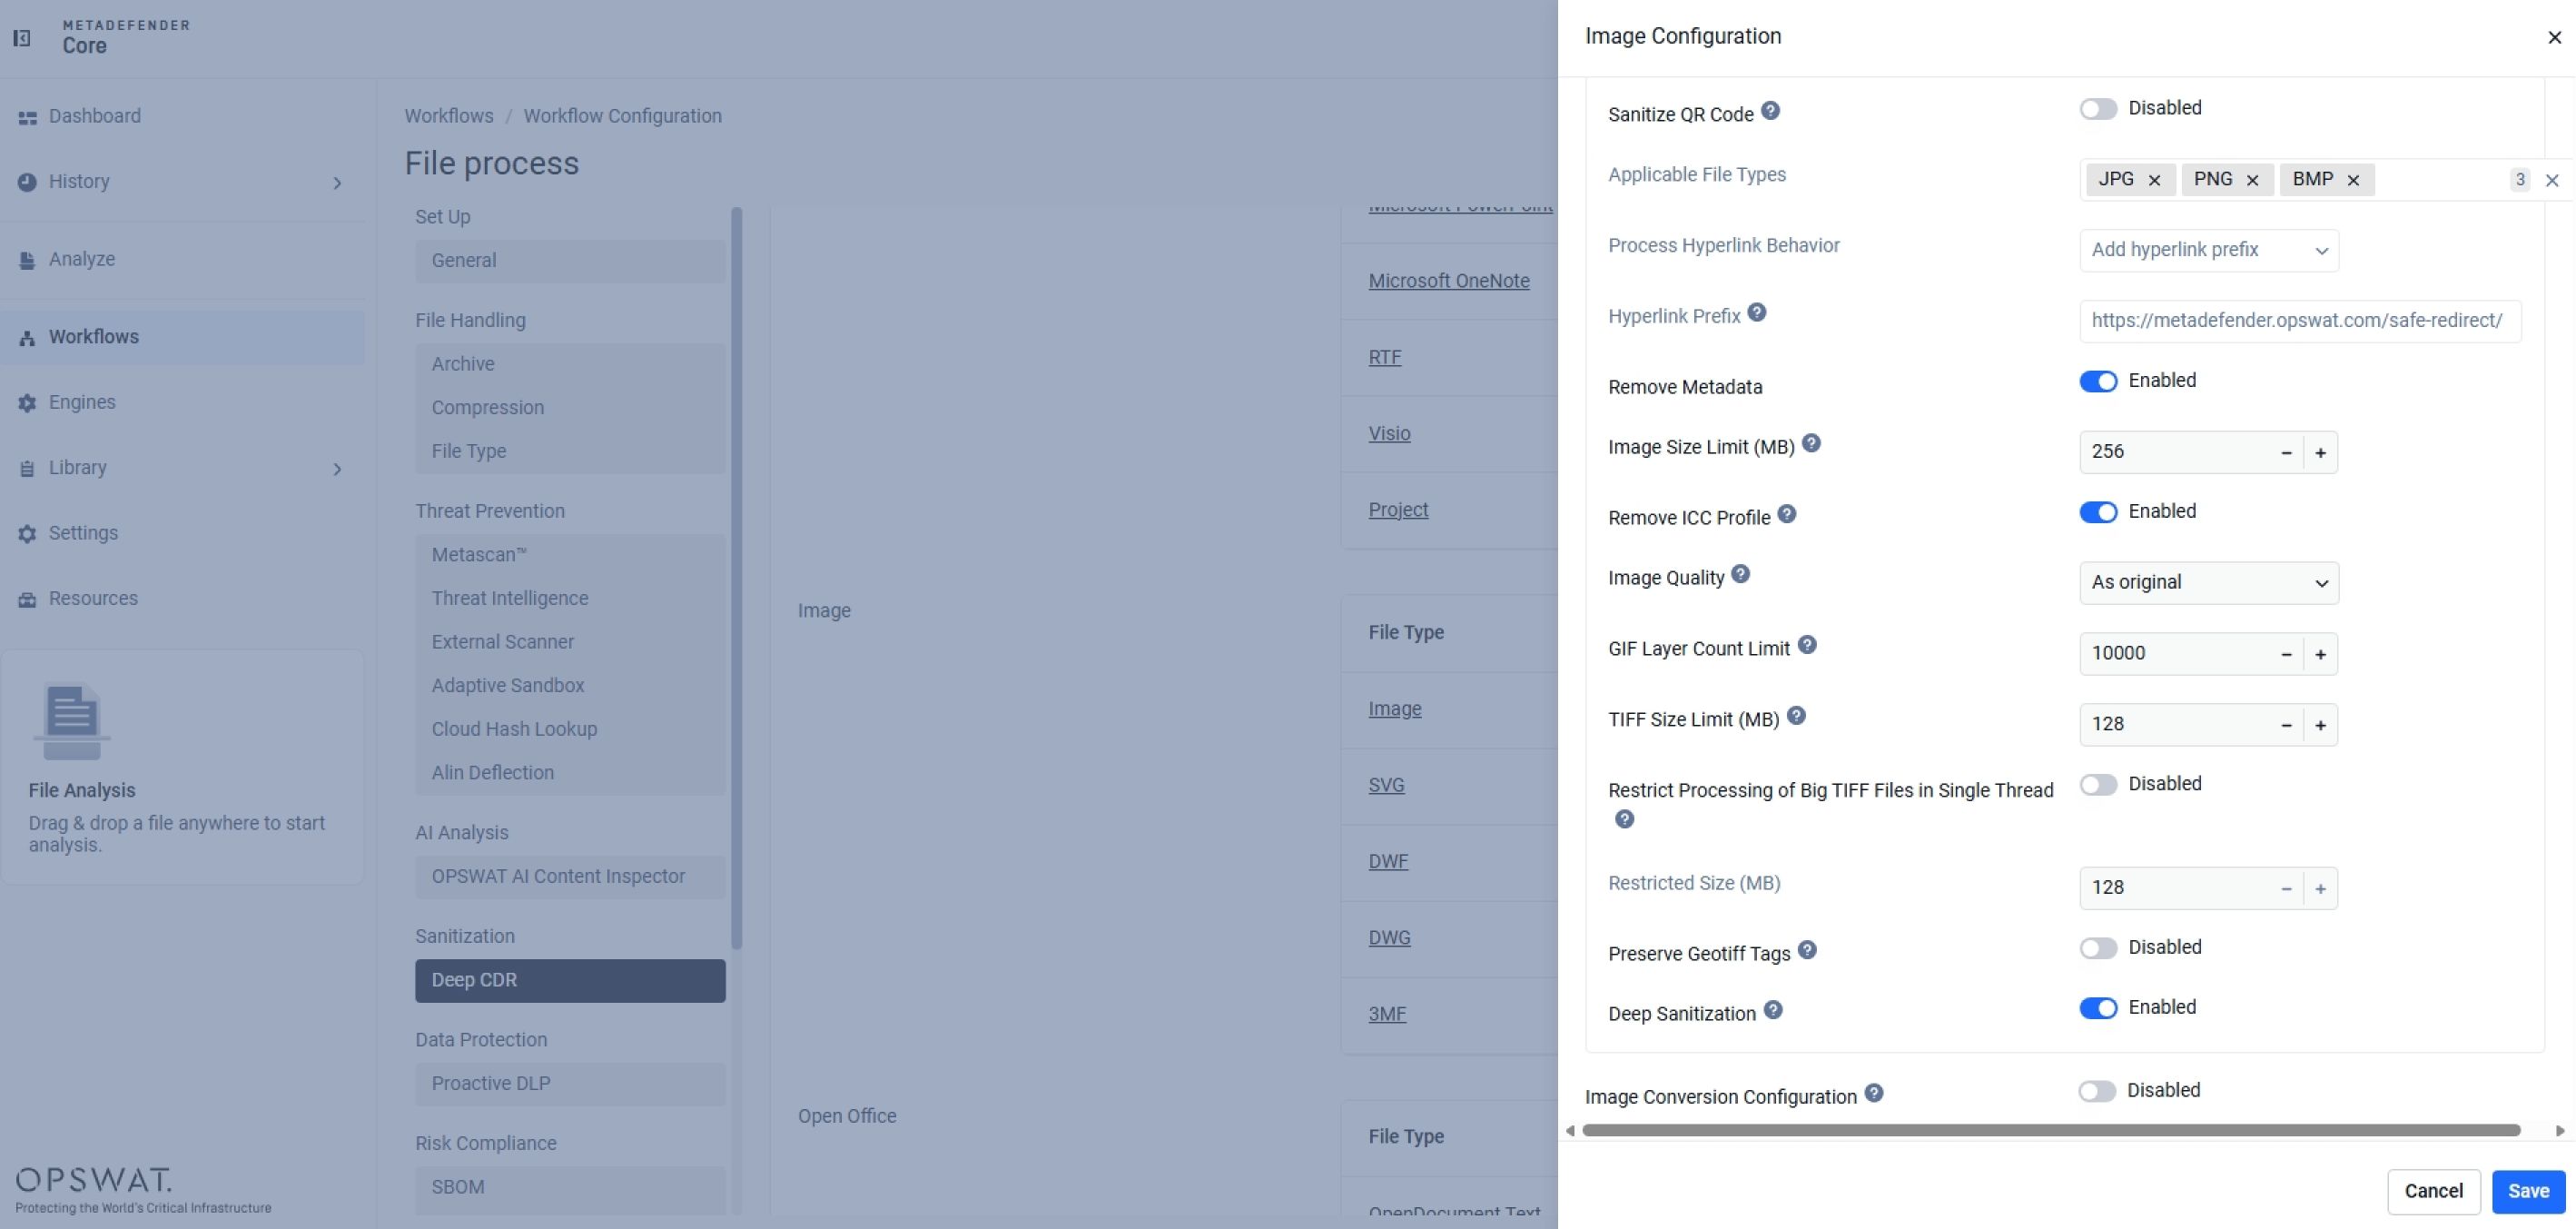
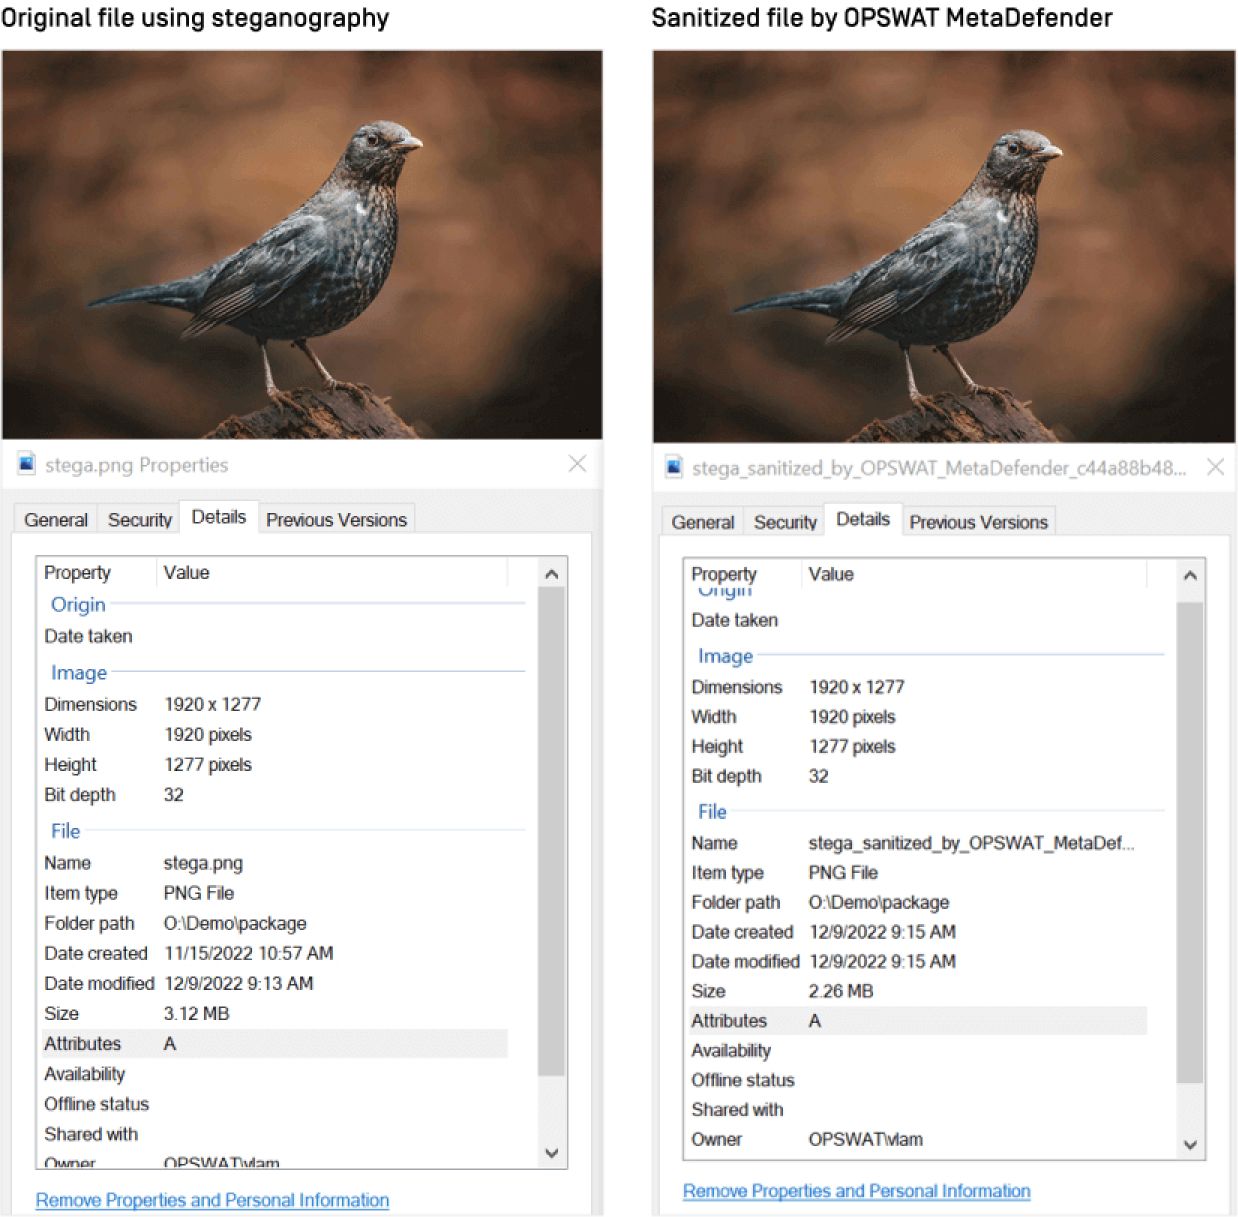
Tehnologia Deep CDR™ rezolvă această problemă prin eliminarea metadatelor structurate care pot conține încărcături ascunse, lucrând apoi direct la nivel de pixel: eliminând datele neutilizate care ar putea conține o încărcătură parțială, introducând zgomot controlat pentru a perturba orice logică de execuție încorporată și optimizând compresia bitmap-ului pentru a elimina spațiul în care altfel s-ar afla o încărcătură, totul fără nicio modificare vizibilă a calității imaginii.
Conținut activ în fișierele SVG
SVG este un format bazat pe XML care poate conține în mod legal scripturi, gestionari de evenimente și referințe externe, iar tocmai acest lucru îl face atractiv pentru paginile de phishing care decodează o încărcătură utilă Base64 în timpul rulării, o tehnică înregistrată acum în cadrul MITRE ATT&CK sub denumirea de „SVG Smuggling”.
Deoarece fișierele SVG normale și de încredere nu necesită JavaScript, tehnologia Deep CDR™ elimină elementele de script, îndepărtează secțiunile CDATA care ar putea ascunde logica, blochează conținutul injectat și reconstruiește un fișier SVG conform standardelor, conținând doar elemente vizuale sigure, cu opțiunea de a rasteriza fișierul în întregime pentru fluxurile de lucru care nu necesită interactivitate vectorială.
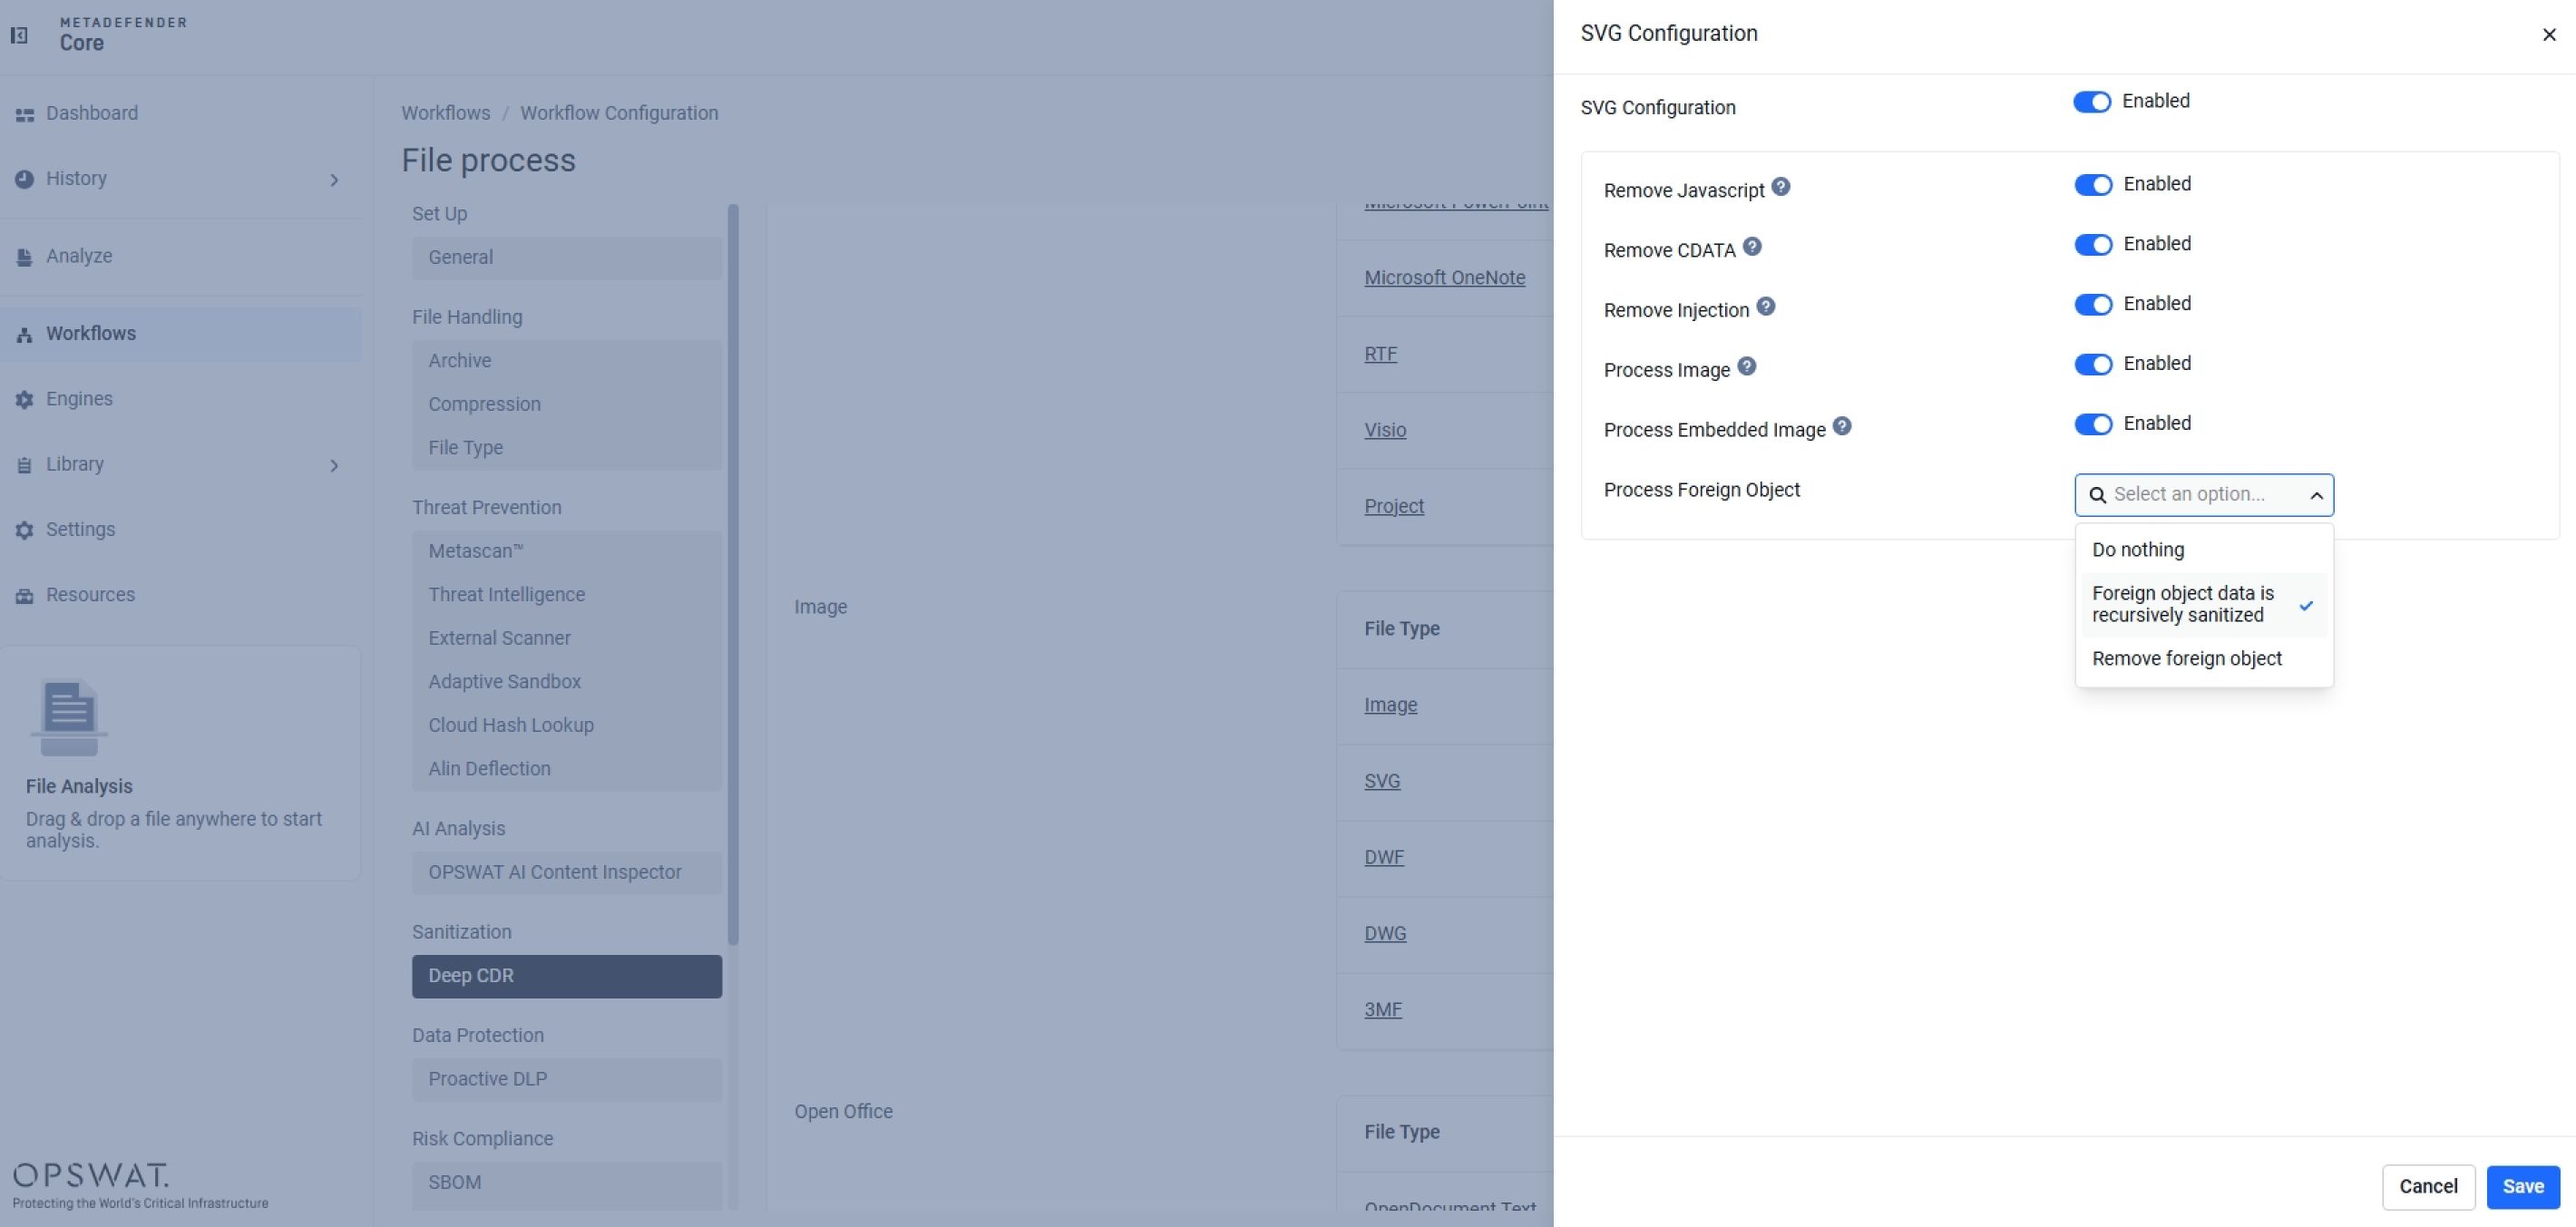
În fiecare caz, tehnologia Deep CDR™ nu încearcă să recunoască atacul specific, ci elimină categoria de conținut pe care se bazează atacul; de aceea, rezultatele testelor efectuate de AV-Comparatives rămân valabile indiferent dacă fișierul dăunător a fost creat manual sau cu ajutorul inteligenței artificiale.
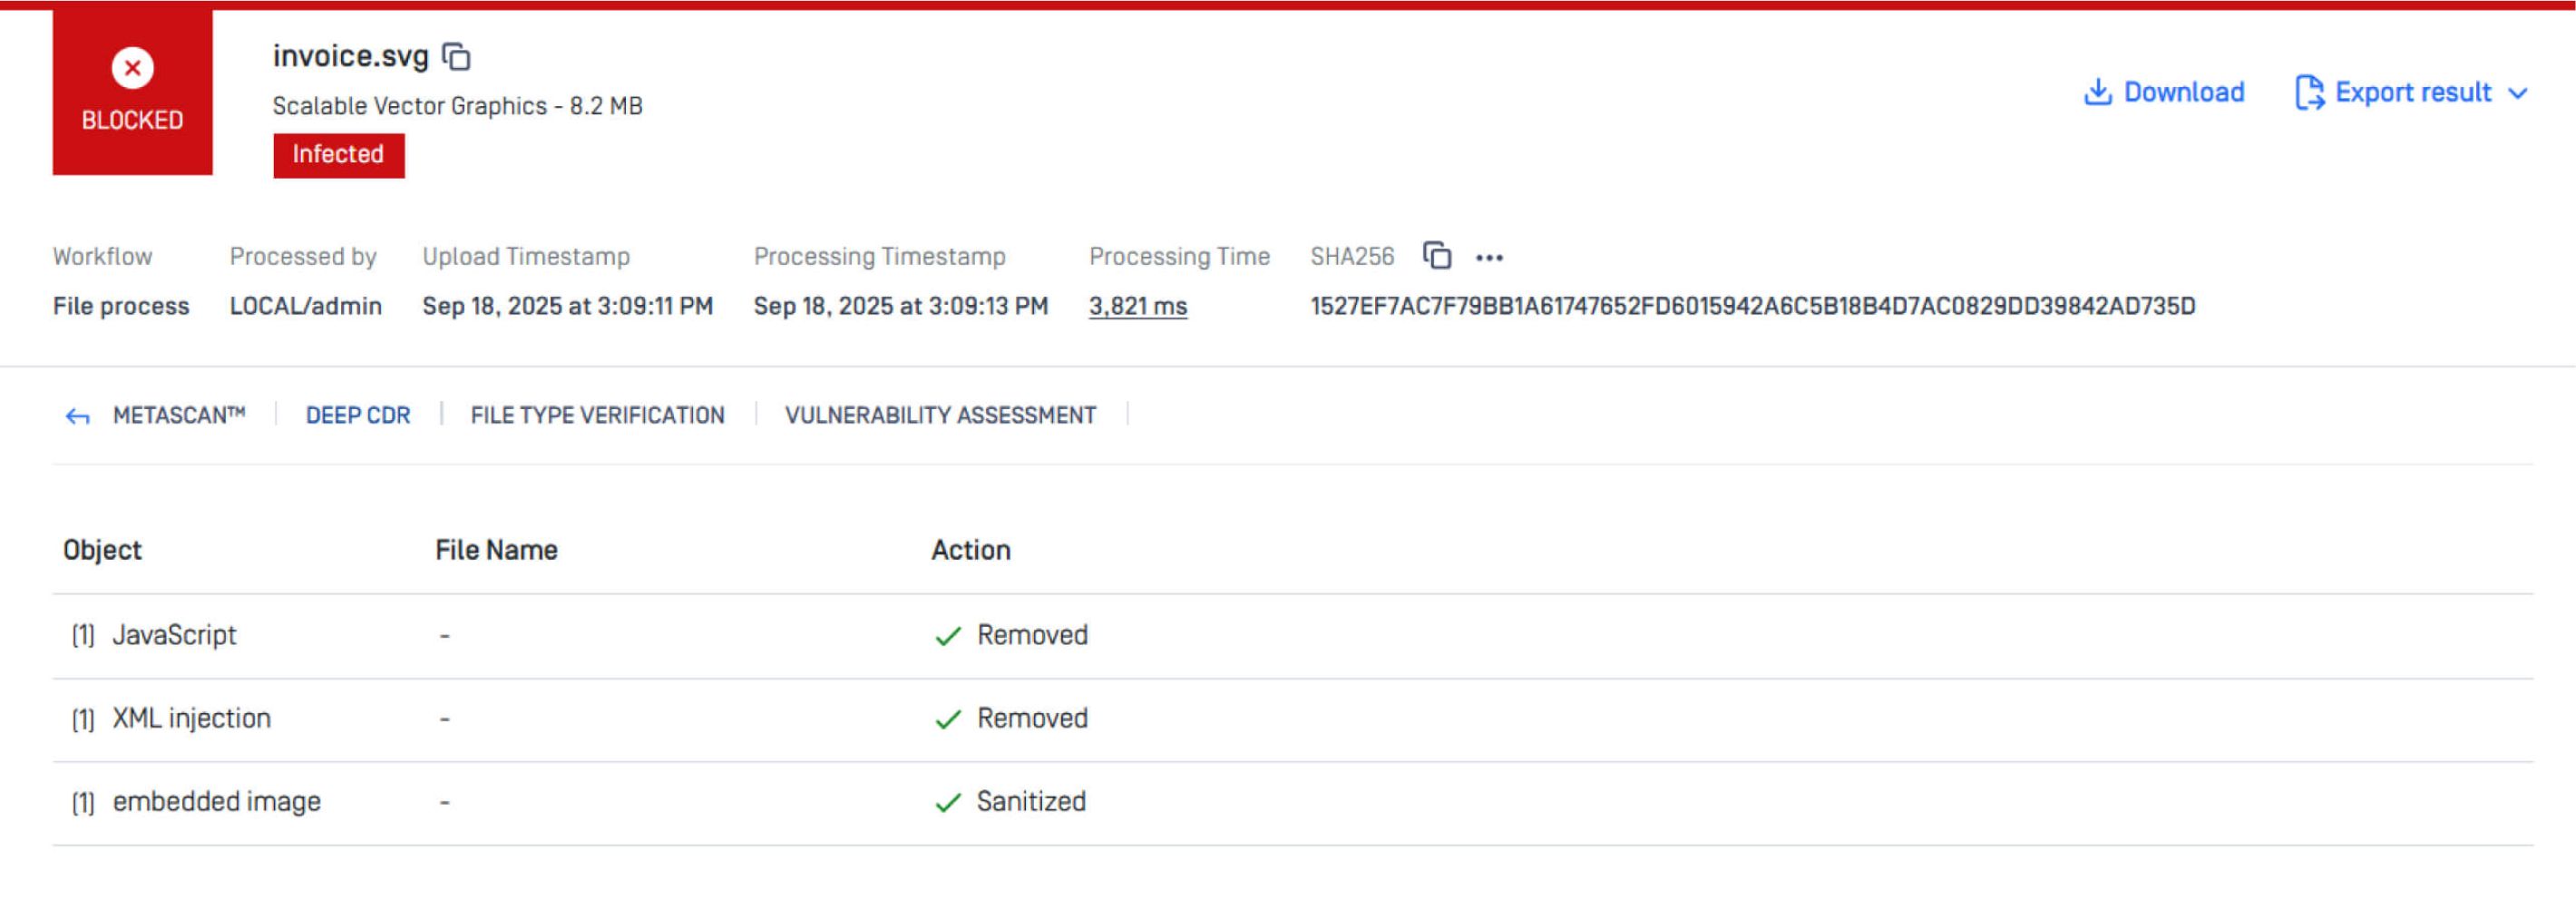
Adresele URL ascunse în codurile QR
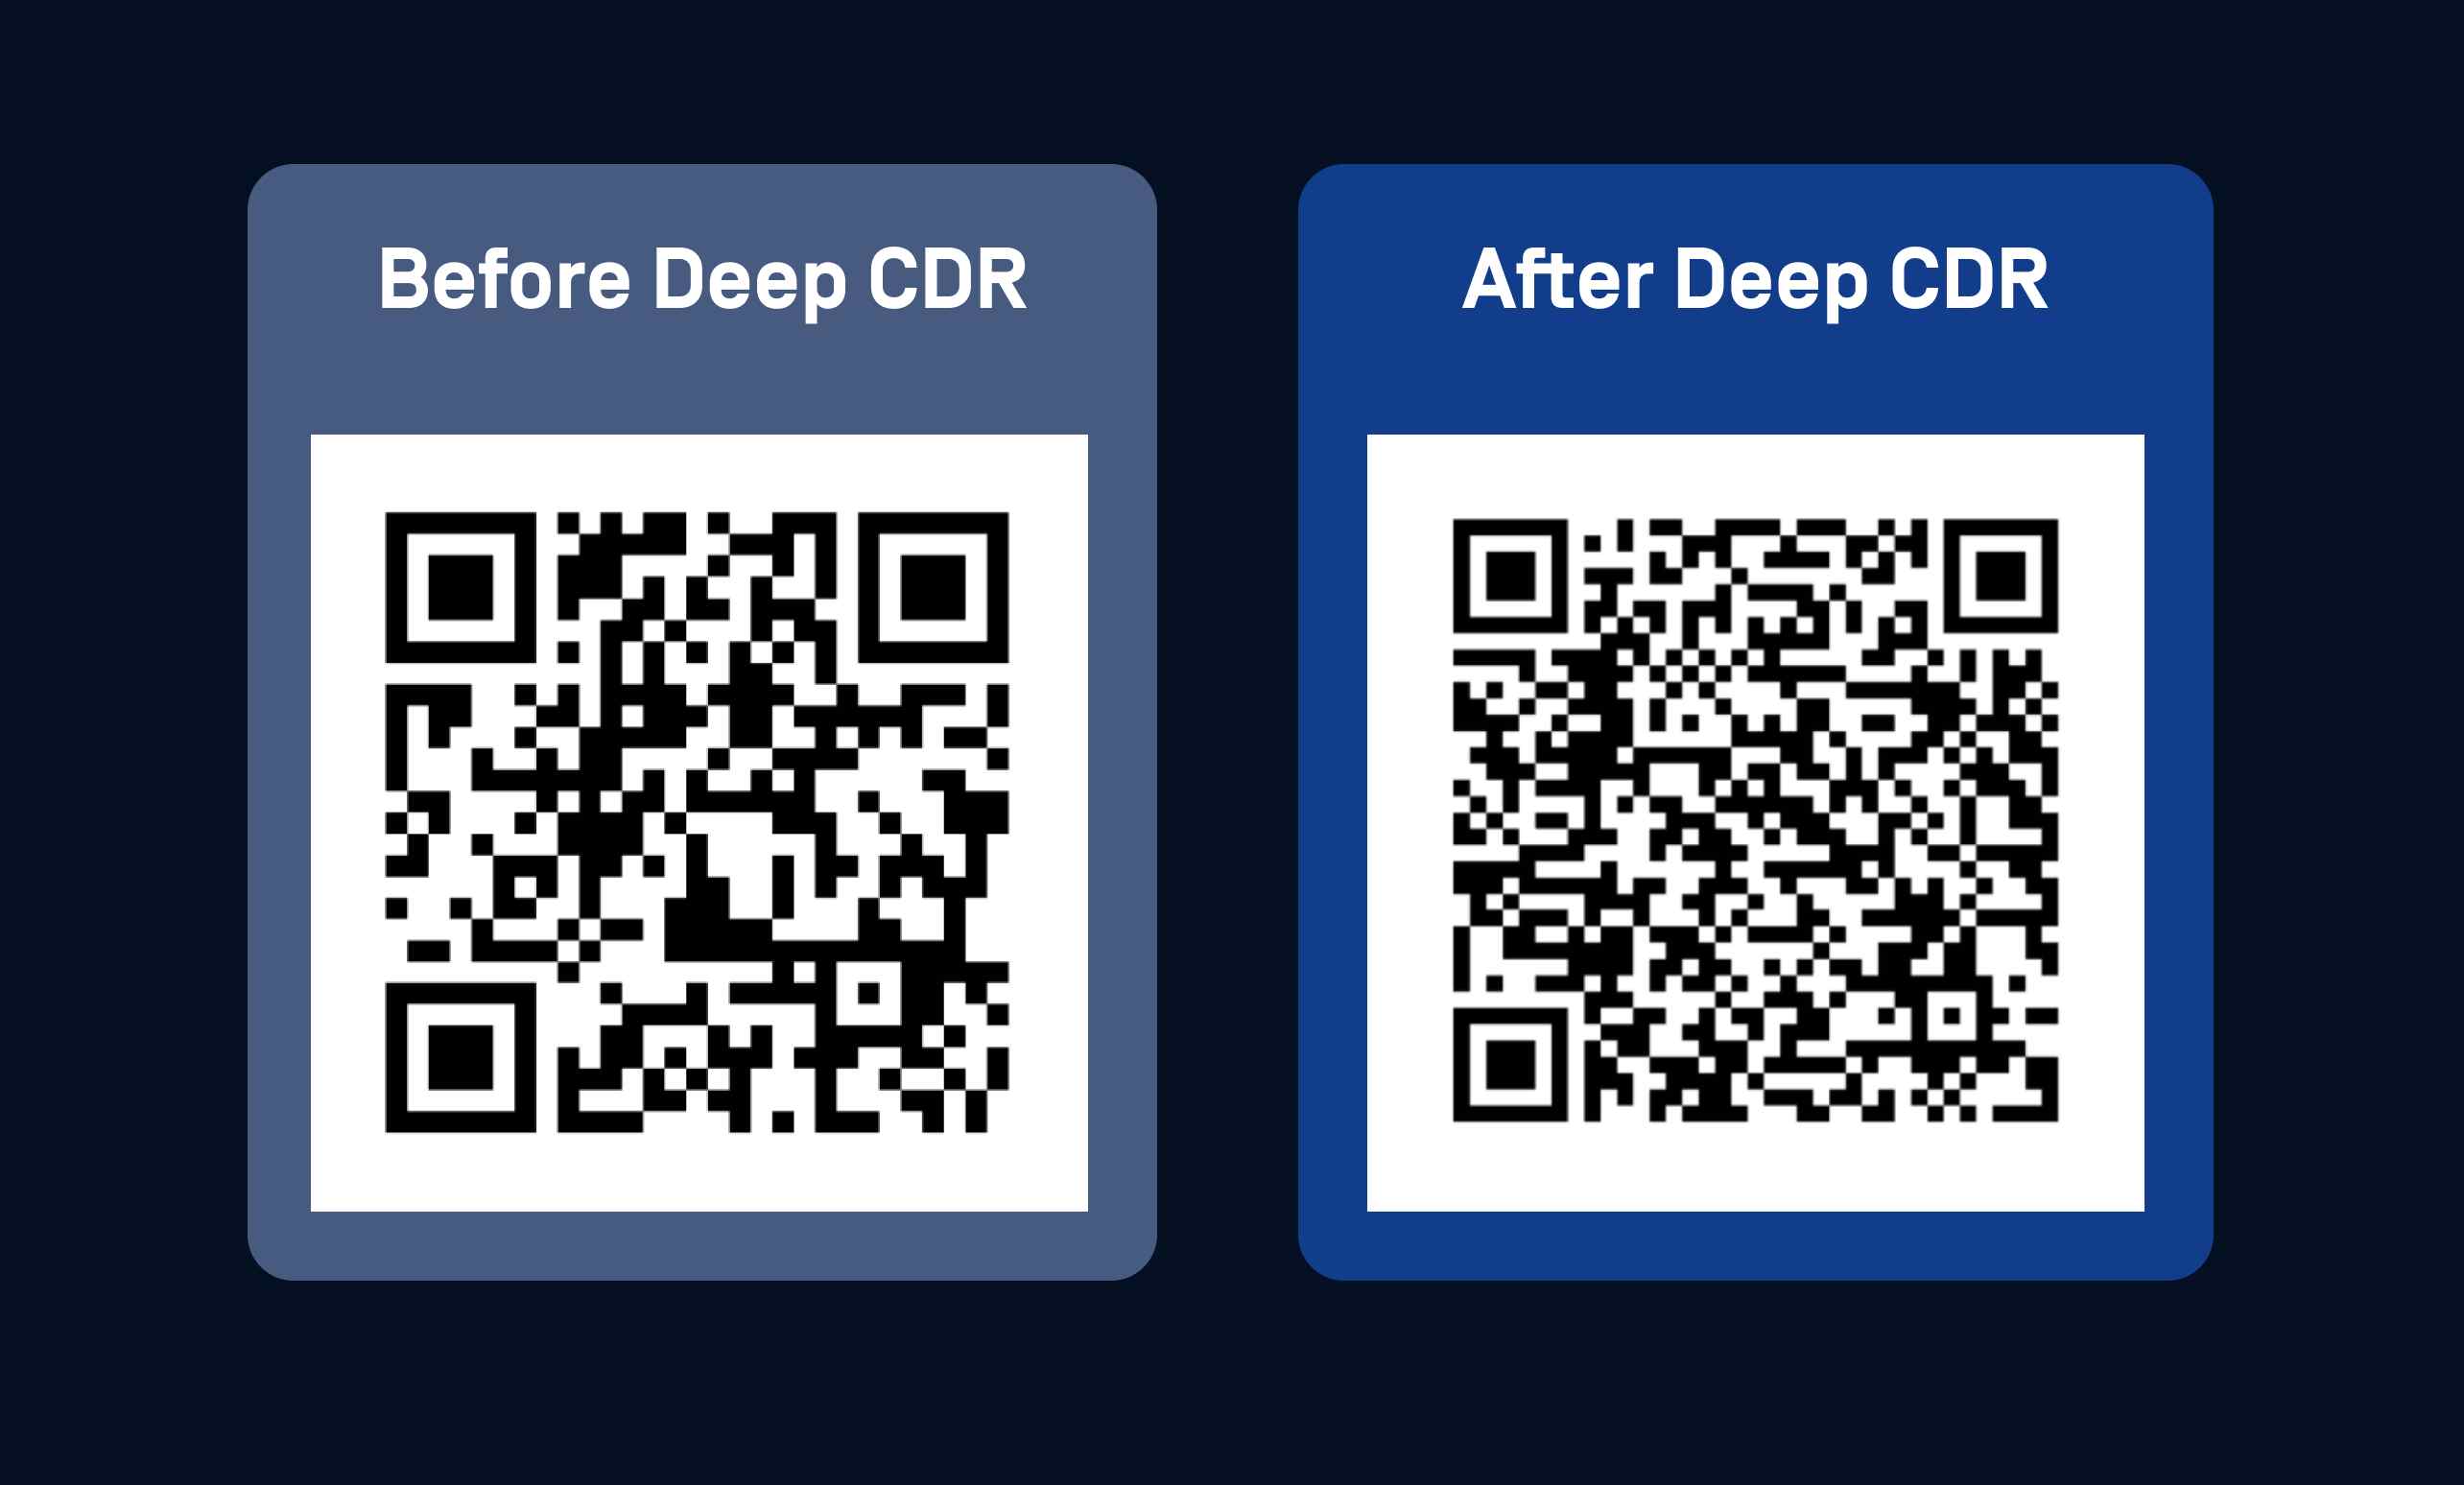
Atacurile de tip phishing cu coduri QR se bazează pe faptul că ochiul uman nu poate citi adresa URL de destinație codificată în imagine, astfel încât utilizatorul nu are cum să-i evalueze legitimitatea înainte de a o scana.
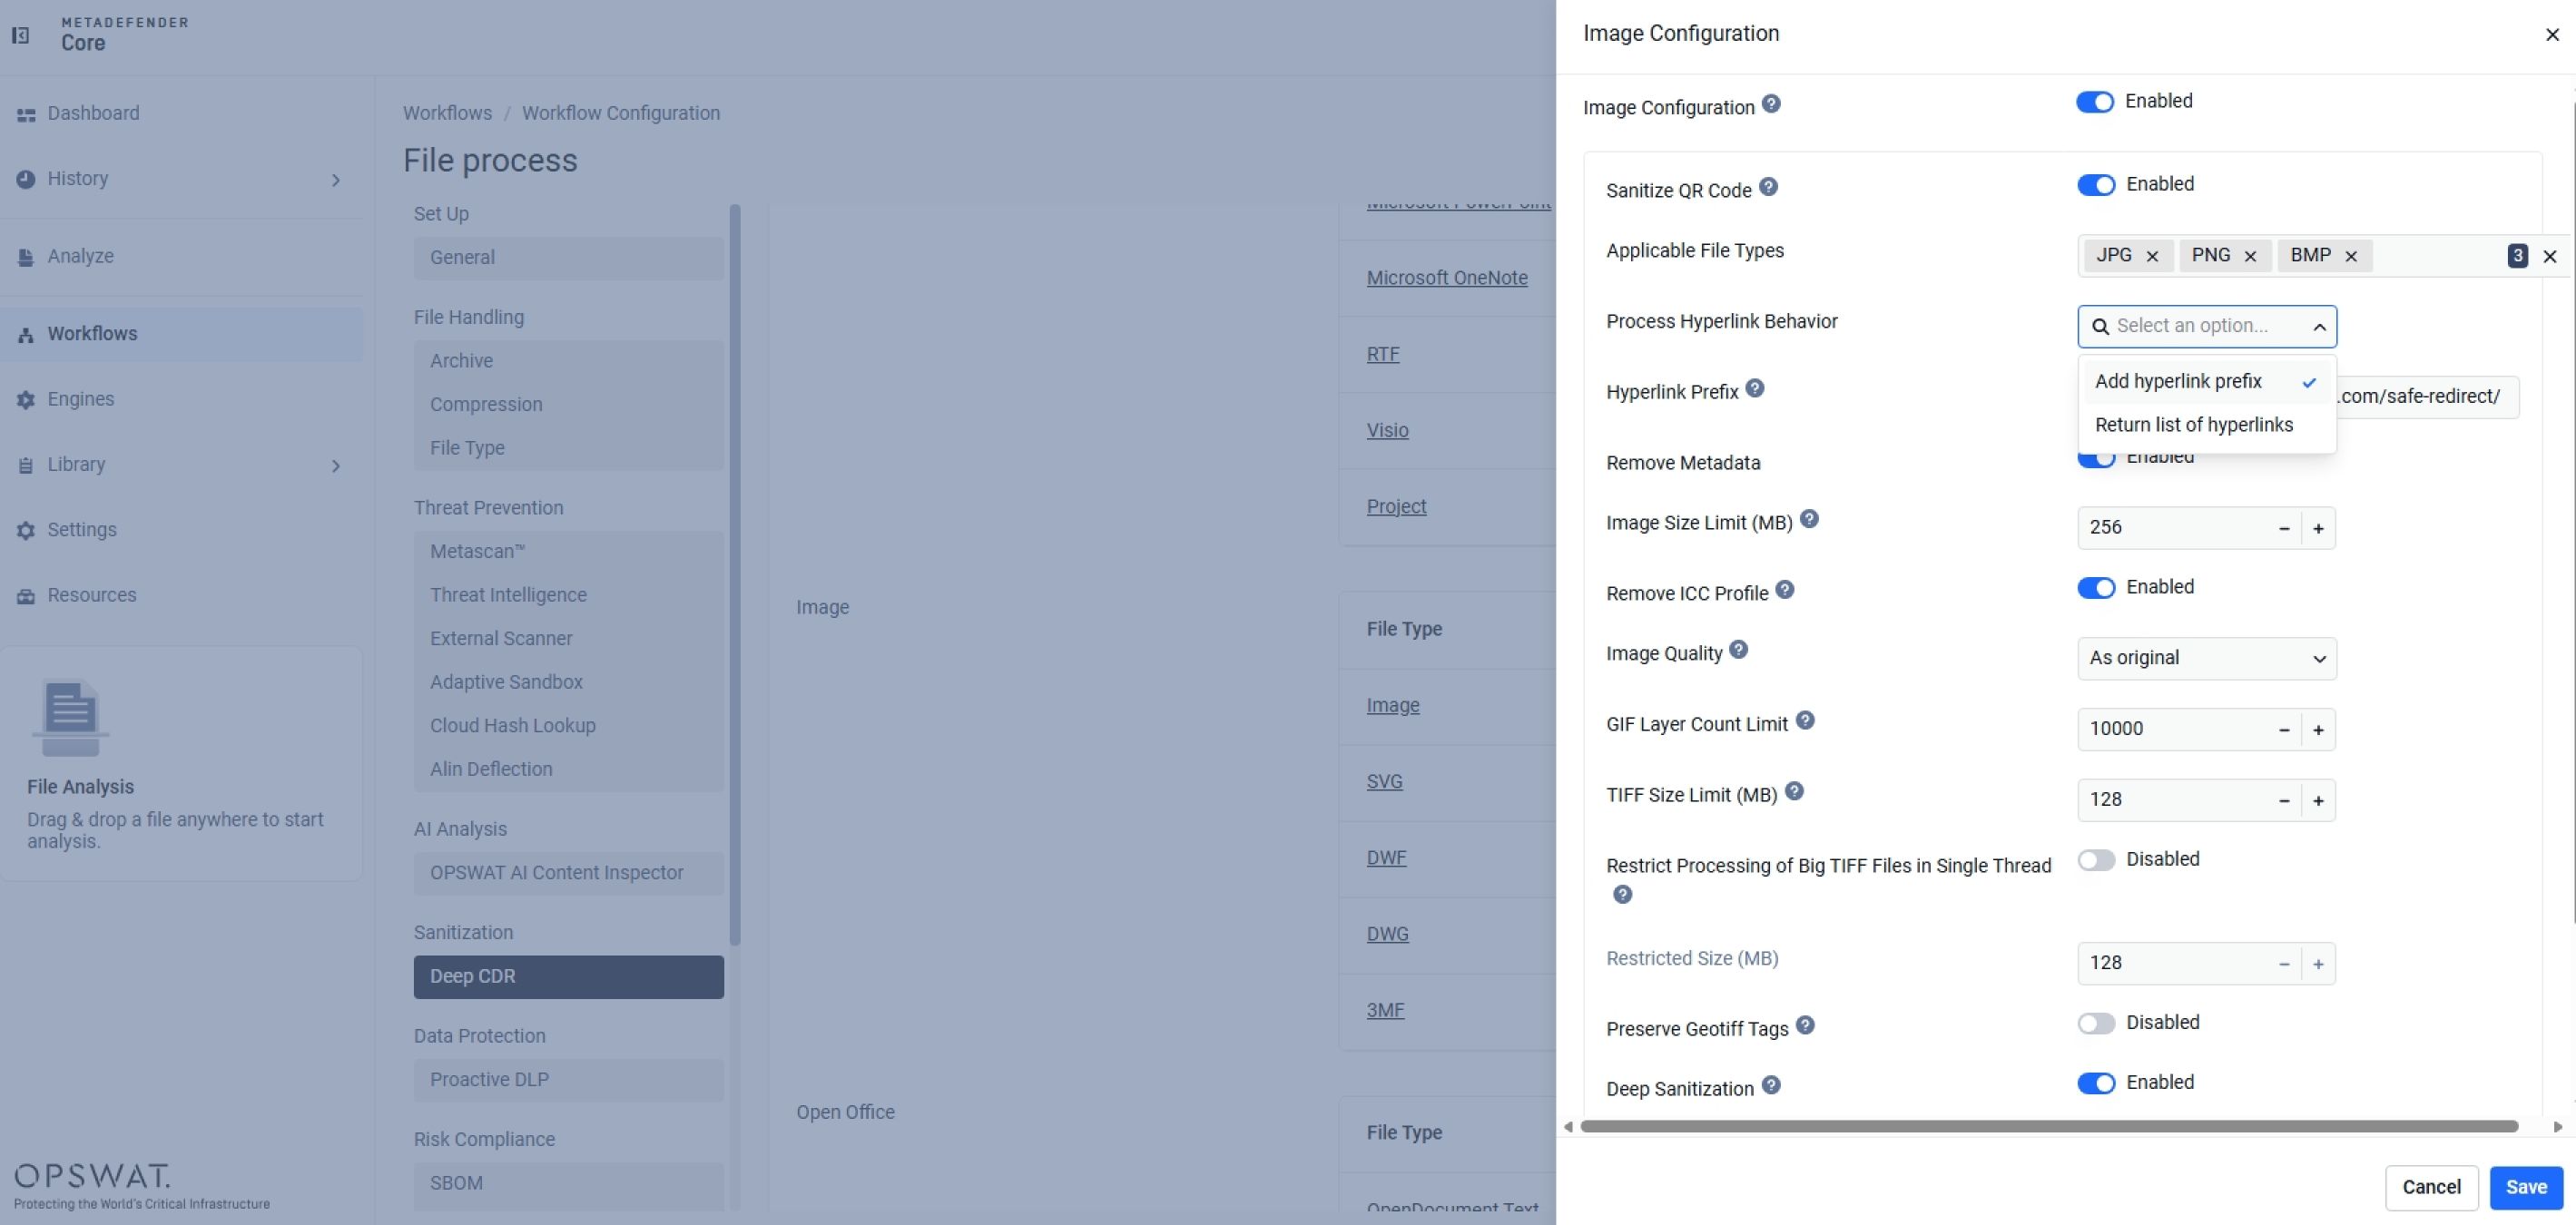
Tehnologia Deep CDR™ decodifică și afișează adresa URL lizibilă pentru om și o poate supune unei verificări a reputației URL-ului înainte de livrare. Dacă un cod QR bazat pe imagine conține și o încărcătură steganografică, se aplică și în acest caz aceeași curățare la nivel de pixeli utilizată împotriva programelor malware transmise prin imagini.
Ce înseamnă asta pentru detectare
Deși motoarele antivirus moderne raportează în mod obișnuit rate de detectare de peste 99%, testele recente arată că există încă o mică marjă reziduală, de o fracțiune de procent, în care o amenințare nouă sau evazivă reușește să treacă neobservată pur și simplu pentru că niciun motor nu a mai întâlnit până atunci ceva asemănător.
Tehnologia Deep CDR™ acoperă lacuna pe care programele antivirus nu o pot acoperi din cauza modului lor de funcționare. Cu toate acestea, nimic din toate acestea nu constituie un argument pentru renunțarea la programele antivirus sau la instrumentele bazate pe detectare, iar AV-Comparatives este foarte clar în această privință în propria sa concluzie: CDR ar trebui privită ca o măsură complementară, mai degrabă decât ca un înlocuitor al protecției dispozitivelor finale, al EDR sau al tehnologiei de tip „sandbox”.
OPSWAT MetaDefender Platforma este construită pe o bază în care tehnologiile Deep CDR™, Predictive Alin AI, Metascan™ Multiscanning, AI Content Inspector, Proactive DLP™, Adaptive Sandbox și alte tehnologii sunt integrate într-un flux de lucru cuprinzător de securitate a fișierelor, pentru a oferi protecție completă împotriva amenințărilor de tip „zero-day”.
Concluzie
Analiza realizată de AV-Comparatives este în concordanță cu rezultatele unor teste independente anterioare: tehnologia Deep CDR™, bazată pe o abordare de igienizare care pune accentul pe prevenire, se dovedește eficientă atât împotriva amenințărilor convenționale transmise prin fișiere, cât și a celor asistate de IA, inclusiv împotriva exploatărilor de tip „zero-day” pentru care nu există semnături disponibile.
Evaluările independente anterioare efectuate de SE Labs și SecureIQ Lab au ajuns la același rezultat de 100% în ceea ce privește igienizarea, pentru tehnologia Deep CDR™.
Pe măsură ce inteligența artificială reduce obstacolele din calea creării de documente-momeală convingătoare, de macrocomenzi camuflate și de încărcături utile cu structură înșelătoare, trecerea de la o abordare a securității cibernetice axată pe detectare la una axată pe prevenire devine din ce în ce mai puțin un factor de diferențiere și din ce în ce mai mult o cerință de bază.