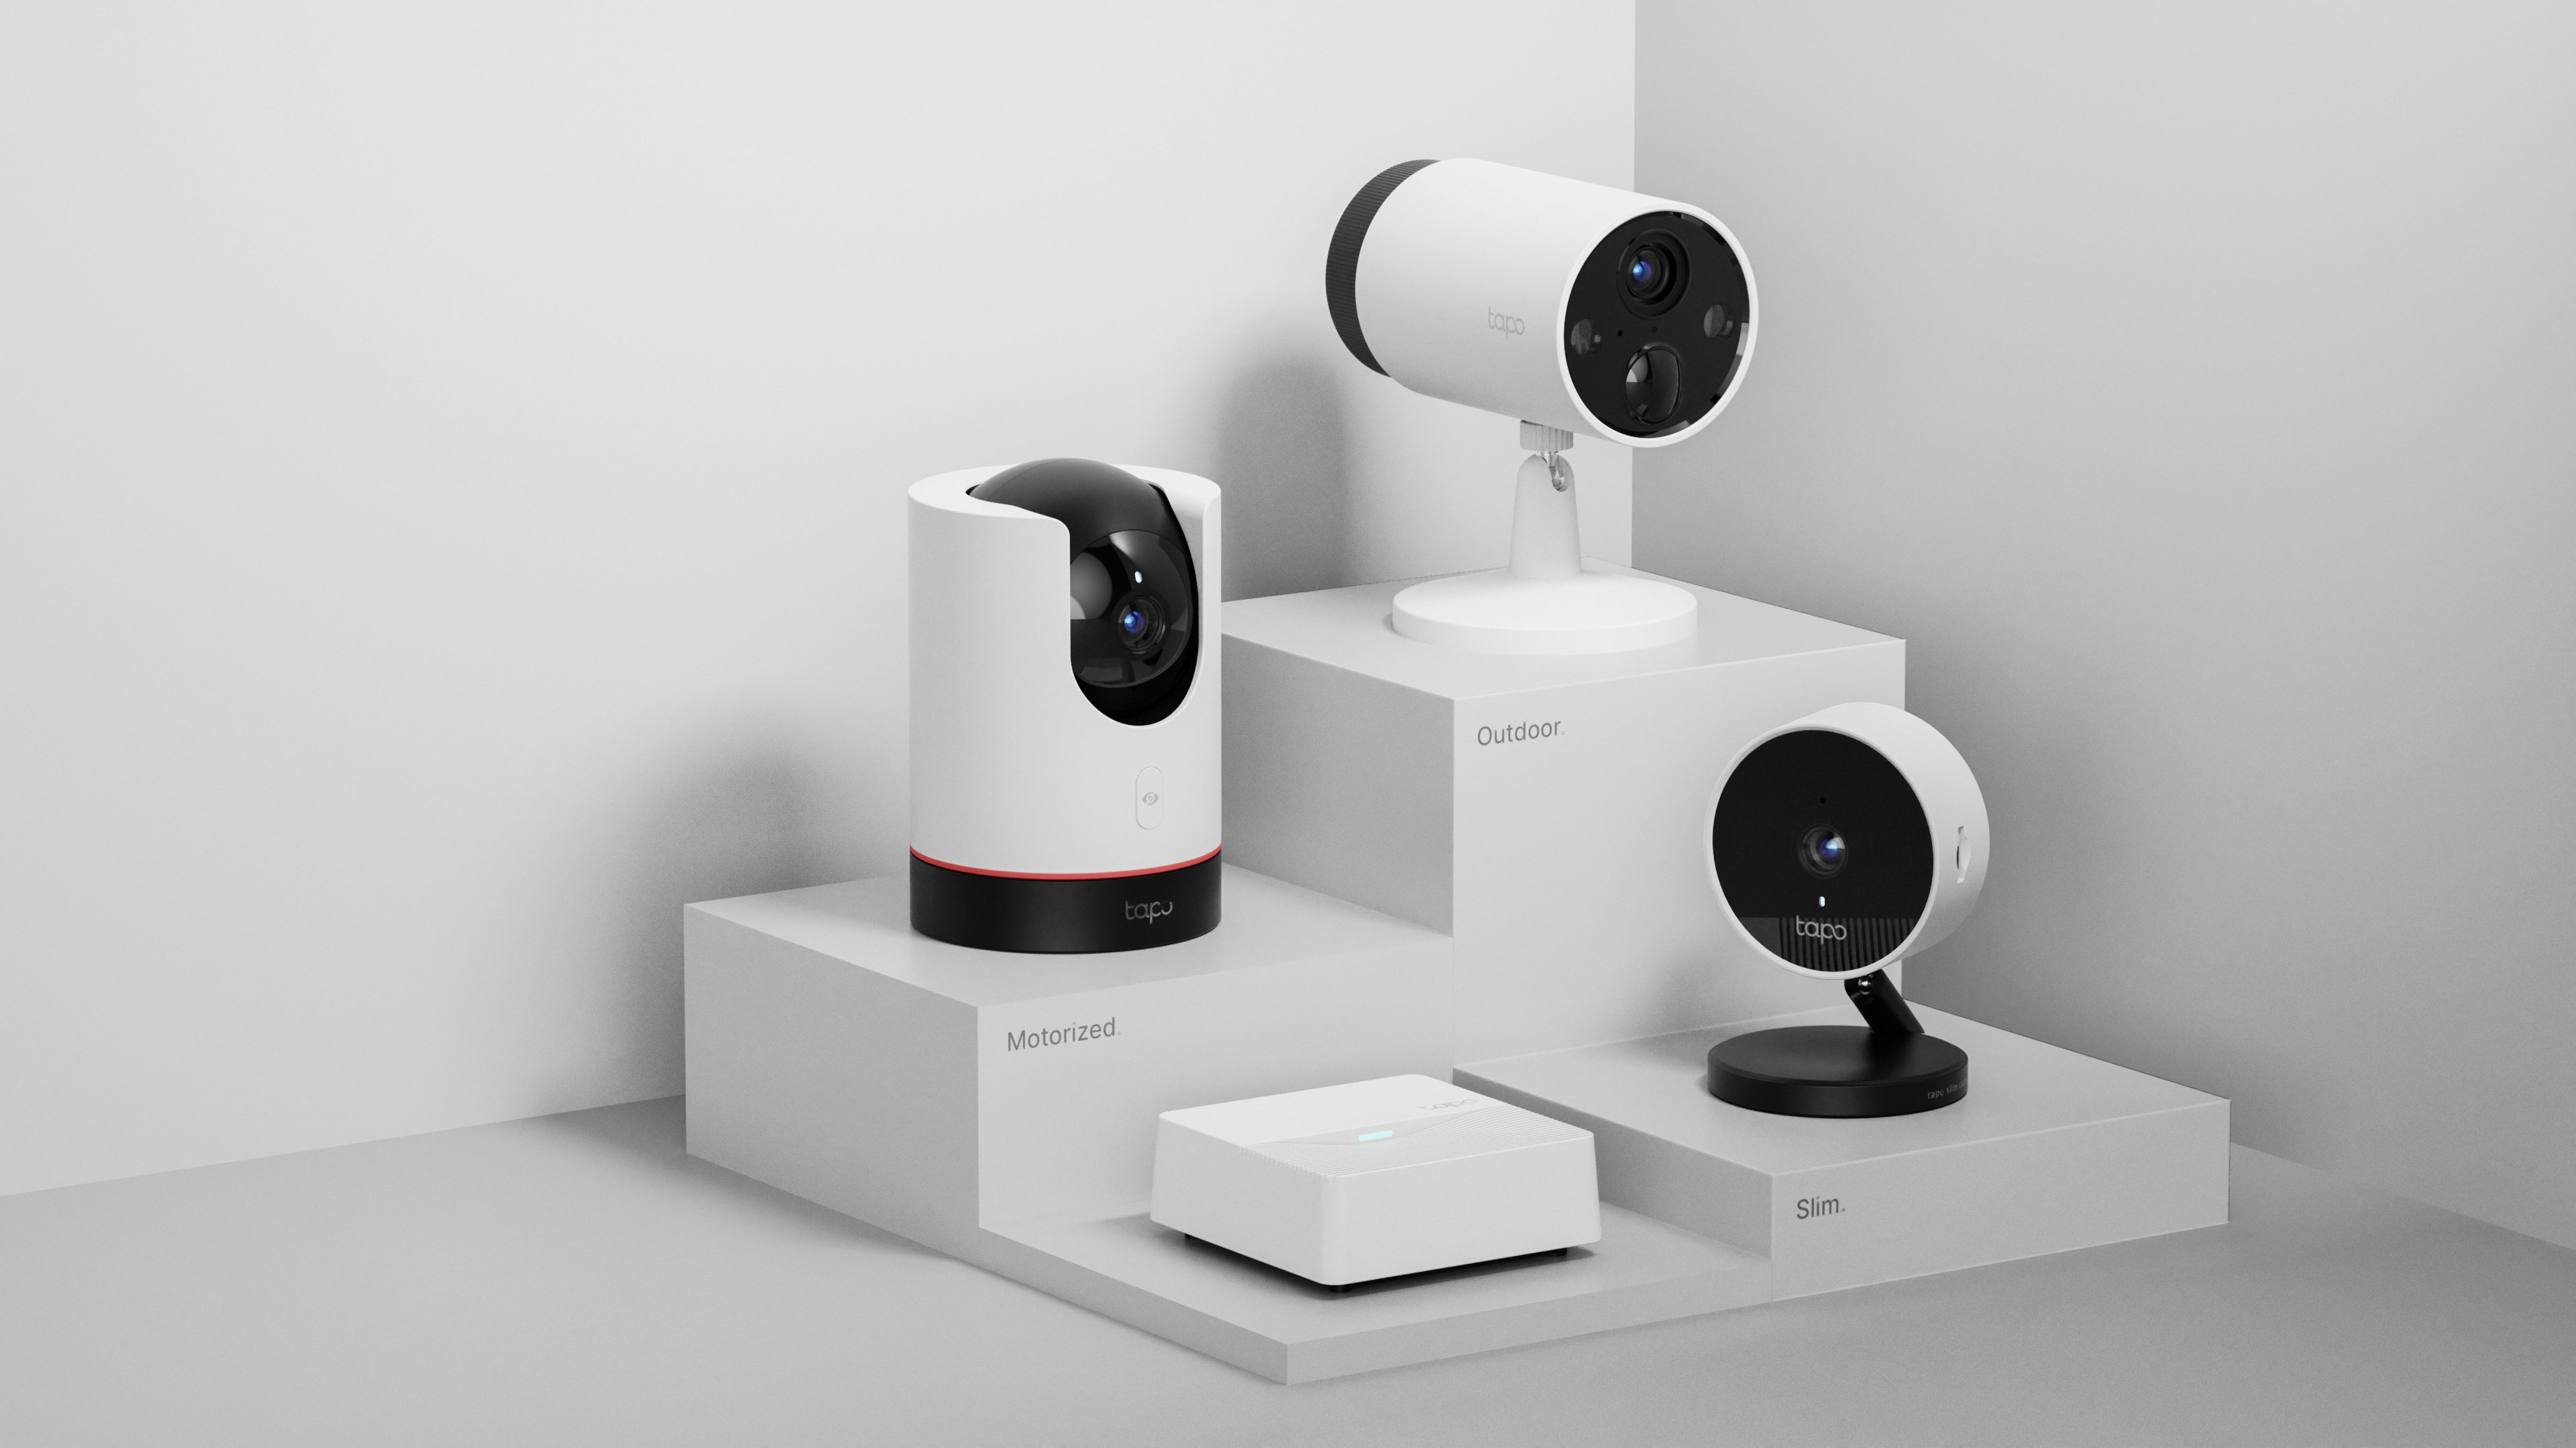
Camerele TP-Link Tapo sunt dispozitive inteligente de securitate utilizate pe scară largă, concepute pentru monitorizarea locuințelor și a întreprinderilor mici. Fiind camere conectate la rețea, aceste dispozitive combină transmisia video în timp real, gestionarea de la distanță, integrarea cu aplicați mobile și alte servicii într-un sistem încorporat compact.
Principalele aspecte
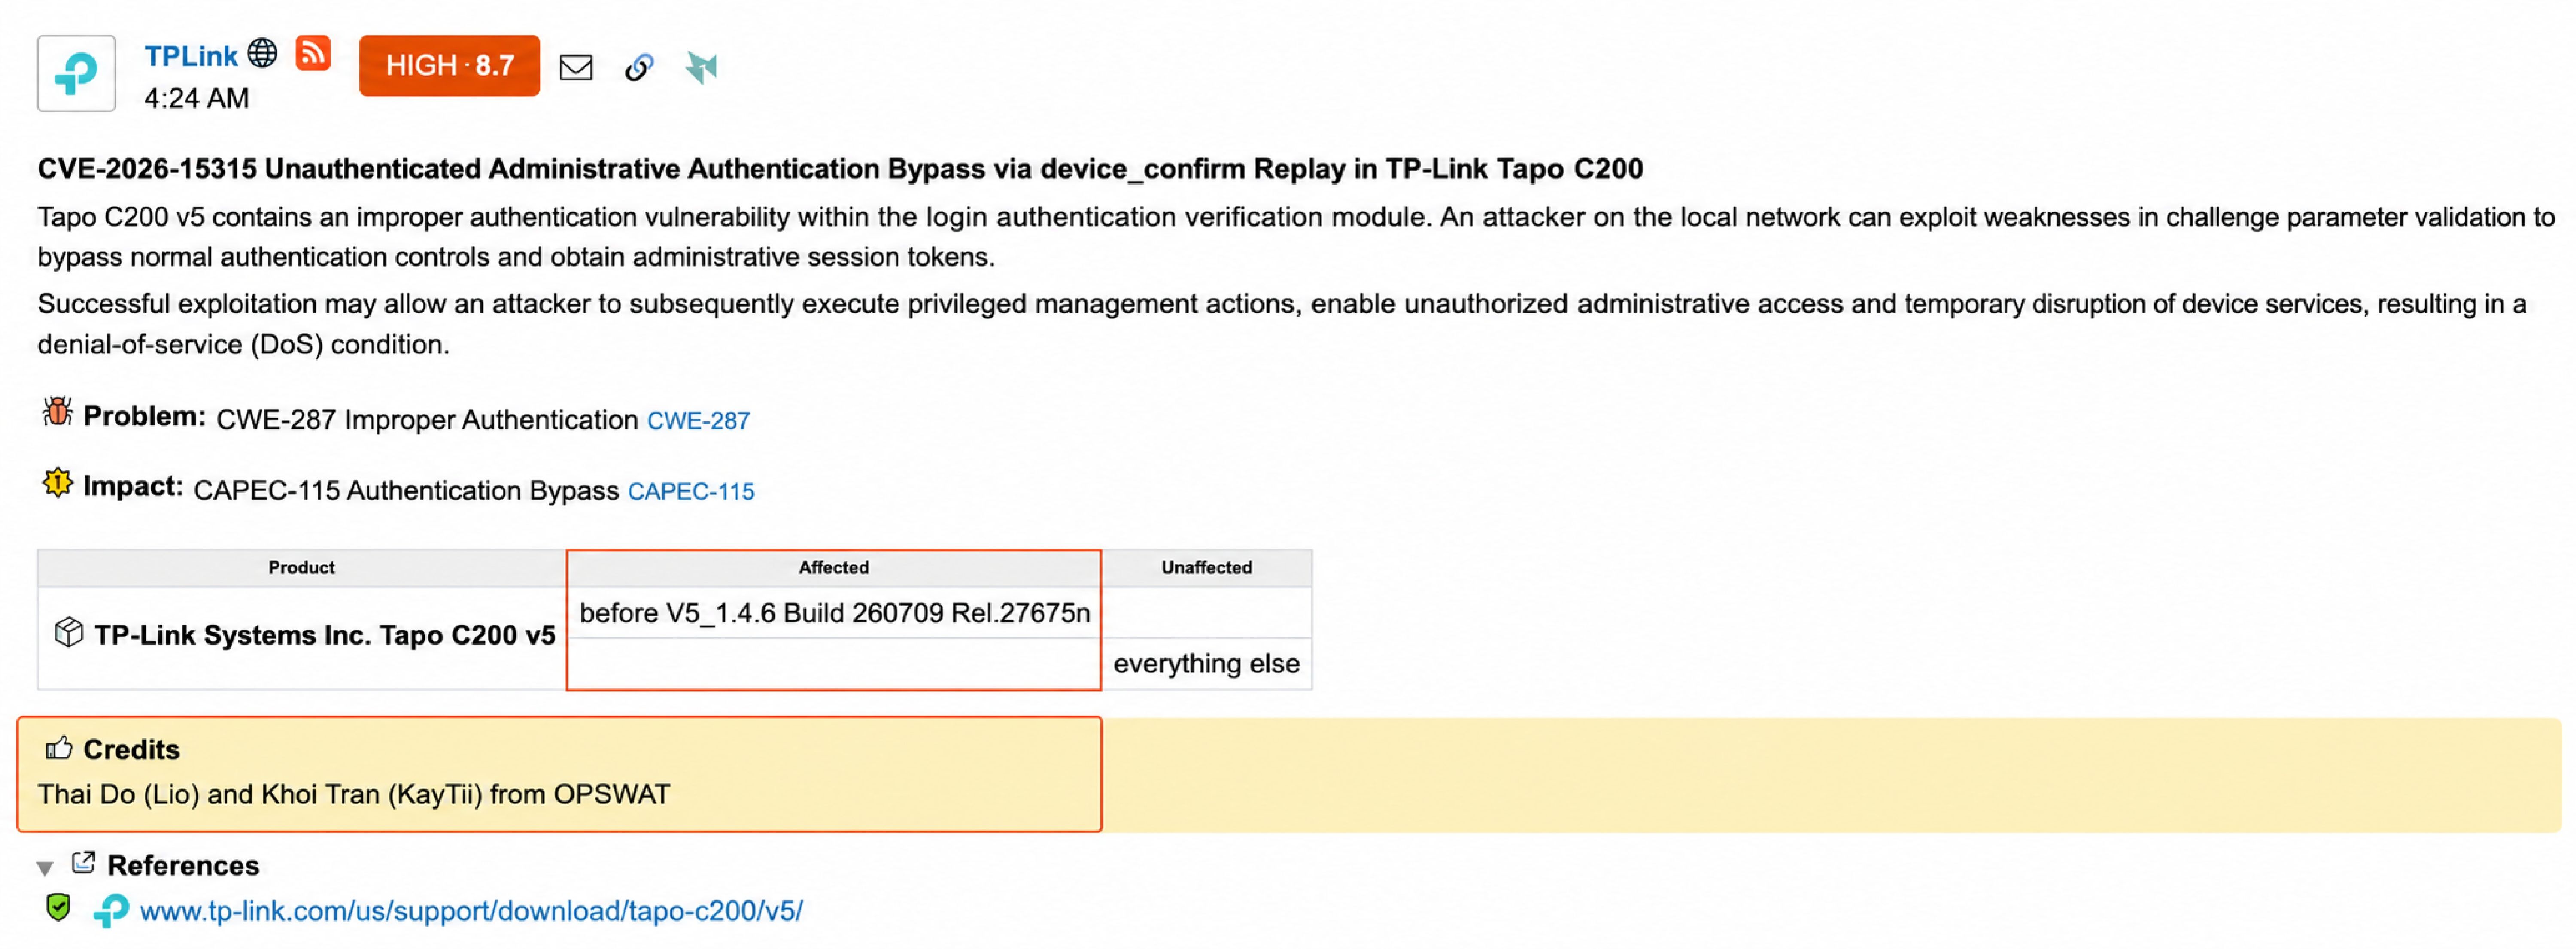
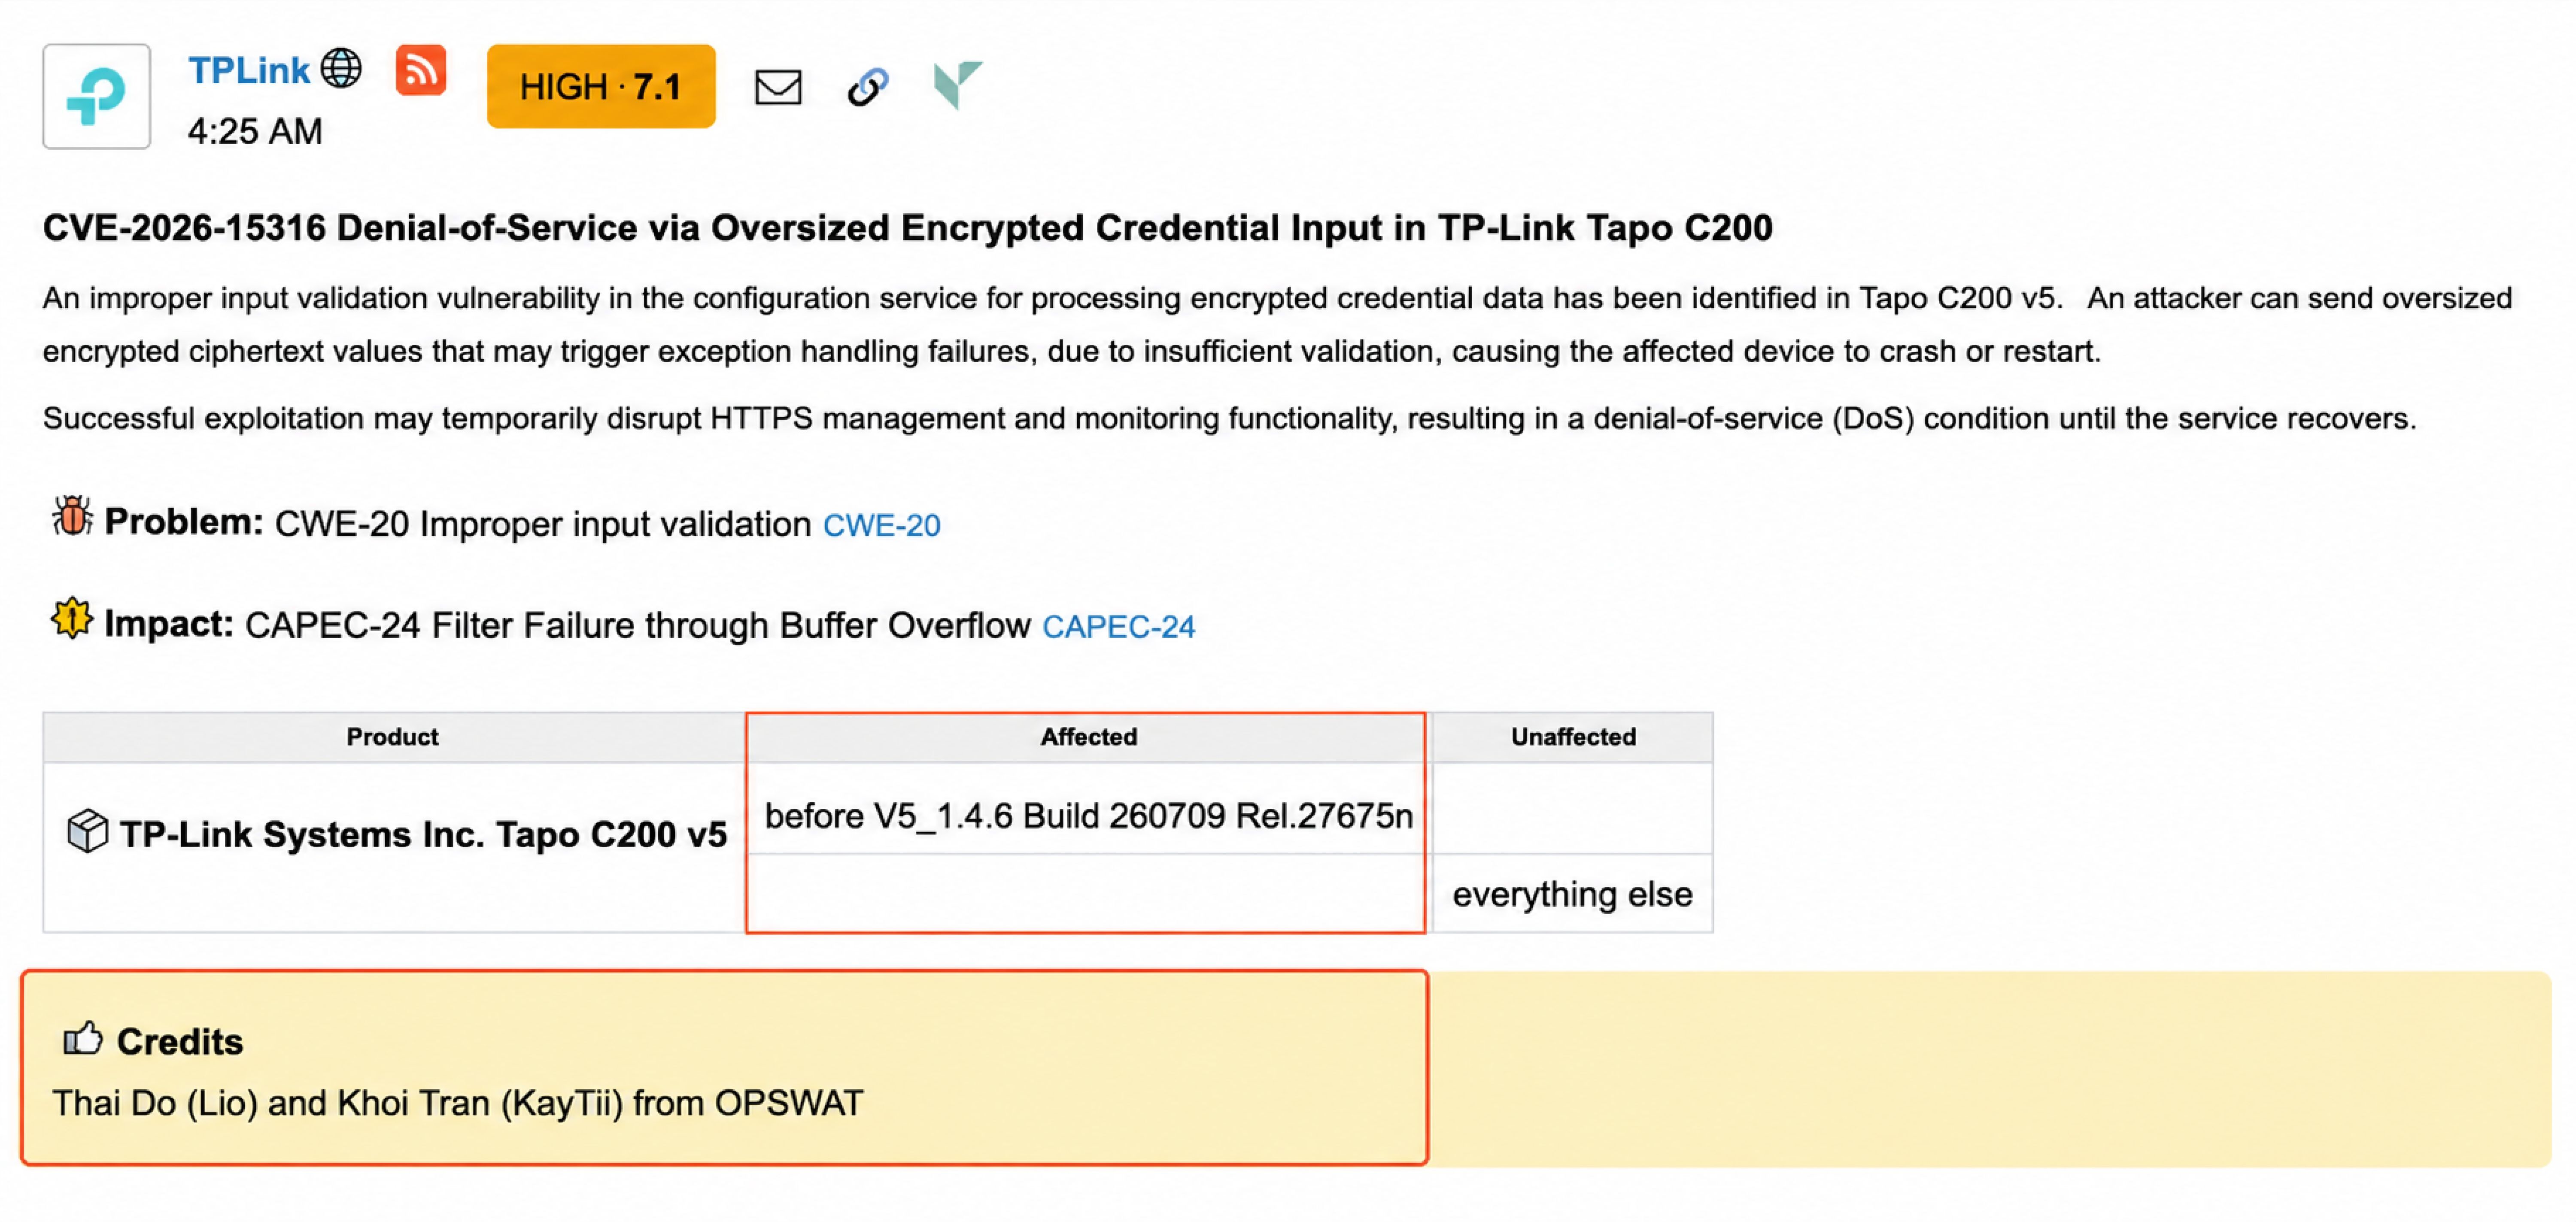
- Produsul afectat: OPSWAT a descoperit două vulnerabilități în camera de securitate inteligentă TP-Link Tapo C200
- ID-uri CVE: CVE-2026-15315, CVE-2026-15316
- Tipuri de vulnerabilități: CVE-2026-15315 – Ocolirea autentificării prin atac de tip „replay” în interfața de administrare locală (un atacator neautentificat poate obține o sesiune de administrator validă fără parolă); CVE-2026-15316 – DOS (refuz de serviciu) din cauza validării insuficiente a datelor de intrare în timpul configurării Wi-Fi (provoacă blocarea serviciului HTTPS al camerei)
- Cerințe pentru atac: acces la camera video prin rețeaua locală; nu este necesară autentificarea sau interacțiunea utilizatorului
- Starea patch-ului: Remediat
- Versiunea firmware-ului corectată: V5_1.4.6 (lansată pe 18 august 2026)
- Măsuri necesare: Actualizați imediat camerele afectate la versiunea de firmware V5_1.4.6 sau o versiune ulterioară
Această conectivitate face ca securitatea să fie deosebit de importantă. O vulnerabilitate care permite unui atacator să ocolească procesul de autentificare sau să acceseze funcționalități privilegiate ar putea compromite camera și ar putea oferi, eventual, un punct de acces în rețeaua în care este instalat dispozitivul.
La OPSWAT, contribuim activ la comunitatea de securitate cibernetică prin cercetarea vulnerabilităților și divulgarea responsabilă a acestora. De asemenea, sprijinim formarea următoarei generații de cercetători în domeniul securității cibernetice prin intermediul OPSWAT Programului de burse postuniversitare în domeniul securității cibernetice a infrastructurilor critice, în cadrul căruia bursierii dobândesc experiență practică în analiza amenințărilor de securitate din lumea reală.
În cadrul acestui program, Khoi Tran a ales o cameră TP-Link Tapo C200 ca obiect al cercetării sale independente în domeniul securității, desfășurată sub îndrumarea lui Thai Do de la Unitatea 515 a OPSWAT .
Cercetarea a condus la descoperirea primelor două vulnerabilități necunoscute până atunci, înregistrate acum sub denumirea de CVE-2026-15315 și CVE-2026-15316. Descoperirile afectează autentificarea și disponibilitatea. Una dintre vulnerabilități poate permite unui atacator cu acces la rețeaua locală să ocolească mecanismul local de autentificare al camerei, în timp ce cealaltă poate fi exploatată pentru a perturba funcționarea normală a dispozitivului și a provoca o stare de tip DoS (denial-of-service).
De la cercetare la descoperirea vulnerabilităților
Calea către descoperirea acestui lanț de atac a început atunci când Khoi Tran și Thai Do au analizat firmware-ul și mecanismele de comunicare locală ale dispozitivului TP-Link Tapo C200, acordând o atenție deosebită securității funcționalității sale de gestionare locală, în cadrul laboratorului OPSWAT.
În cursul cercetării, am identificat o vulnerabilitate neașteptată în procesul de autentificare al camerei. Khoi și Thai au continuat să analizeze funcționalitatea de administrare cu drepturi privilegiate a camerei. Această investigație a scos la iveală o a doua vulnerabilitate care ar putea fi exploatată pentru a afecta disponibilitatea dispozitivului.
Calendarul publicării informațiilor
- 16 aprilie 2026: Khoi Tran și Thai Do de la OPSWAT au semnalat vulnerabilitățile către TP-Link.
- 10 iulie 2026: TP-Link a confirmat constatările și a început să lucreze la soluții pentru vulnerabilitățile semnalate.
- 13 august 2026: Vulnerabilităților li s-au atribuit codurile CVE-2026-15315 și CVE-2026-15316.
- 18 august 2026: TP-Link a lansat versiunea de firmware V5_1.4.6, care remediază vulnerabilitățile, și a publicat avizul de securitate corespunzător.
Cercetarea privind modelul TP-Link Tapo C200 depășește cele două vulnerabilități dezvăluite în acest blog. Khoi Tran și Thai Do au identificat alte probleme de securitate în cadrul investigației lor, inclusiv o vulnerabilitate care ar putea permite unui atacator să preia controlul complet asupra camerei și să utilizeze dispozitivul compromis ca punct de acces în rețea; cu toate acestea, aceste descoperiri fac obiectul unei proceduri de divulgare coordonată cu TP-Link și, prin urmare, nu fac parte din sfera de aplicare a acestei publicații.
OPSWAT continuă să colaboreze îndeaproape cu TP-Link în ceea ce privește validarea și remedierea problemelor. Detalii tehnice suplimentare vor fi comunicate odată ce vor fi disponibile soluțiile corespunzătoare și se va finaliza procesul coordonat de divulgare.
În detaliu despre vulnerabilități
Cele două vulnerabilități identificate în cadrul cercetării noastre afectează diferite granițe de securitate ale dispozitivului TP-Link Tapo C200. CVE-2026-15315 afectează mecanismul de autentificare al camerei, în timp ce CVE-2026-15316 afectează procesarea datelor de configurare în timpul configurării inițiale a dispozitivului. Ambele pot fi exploatate de un atacator neautentificat care are acces la rețeaua locală a dispozitivului afectat.
Analiza de mai jos oferă o prezentare tehnică generală a funcționalității afectate, a vulnerabilităților de securitate subiacente și a impactului acestora. Pentru a reduce la minimum riscul de utilizare abuzivă, OPSWAT nu dezvăluie detalii la nivel de implementare care ar putea fi folosite pentru a reproduce sau a exploata vulnerabilitățile.
CVE-2026-15315: Ocolirea autentificării prin redare
Camera TP-Link Tapo C200 pune la dispoziție interfața sa de administrare locală prin HTTPS pe portul 443 și utilizează un mecanism de tip „provocare-răspuns” pentru autentificarea utilizatorilor. În cadrul fluxului de autentificare prevăzut, camera generează o provocare și solicită clientului să returneze un răspuns corespunzător, derivat din parola utilizatorului, înainte de stabilirea unei sesiuni autentificate.
În timpul analizei firmware-ului, Khoi Tran și Thai Do au identificat o cale alternativă de autentificare care nu impune aceeași verificare a datelor de autentificare. În anumite condiții, o valoare returnată de cameră în timpul schimbului de autentificare poate fi reutilizată într-o cerere ulterioară și acceptată de logica de verificare afectată.
Acest lucru încalcă o proprietate fundamentală a mecanismului „provocare-răspuns”. În loc să solicite clientului să demonstreze că cunoaște parola utilizatorului, calea vulnerabilă permite ca o valoare provenită chiar de la cameră să îndeplinească o parte din procesul de autentificare.
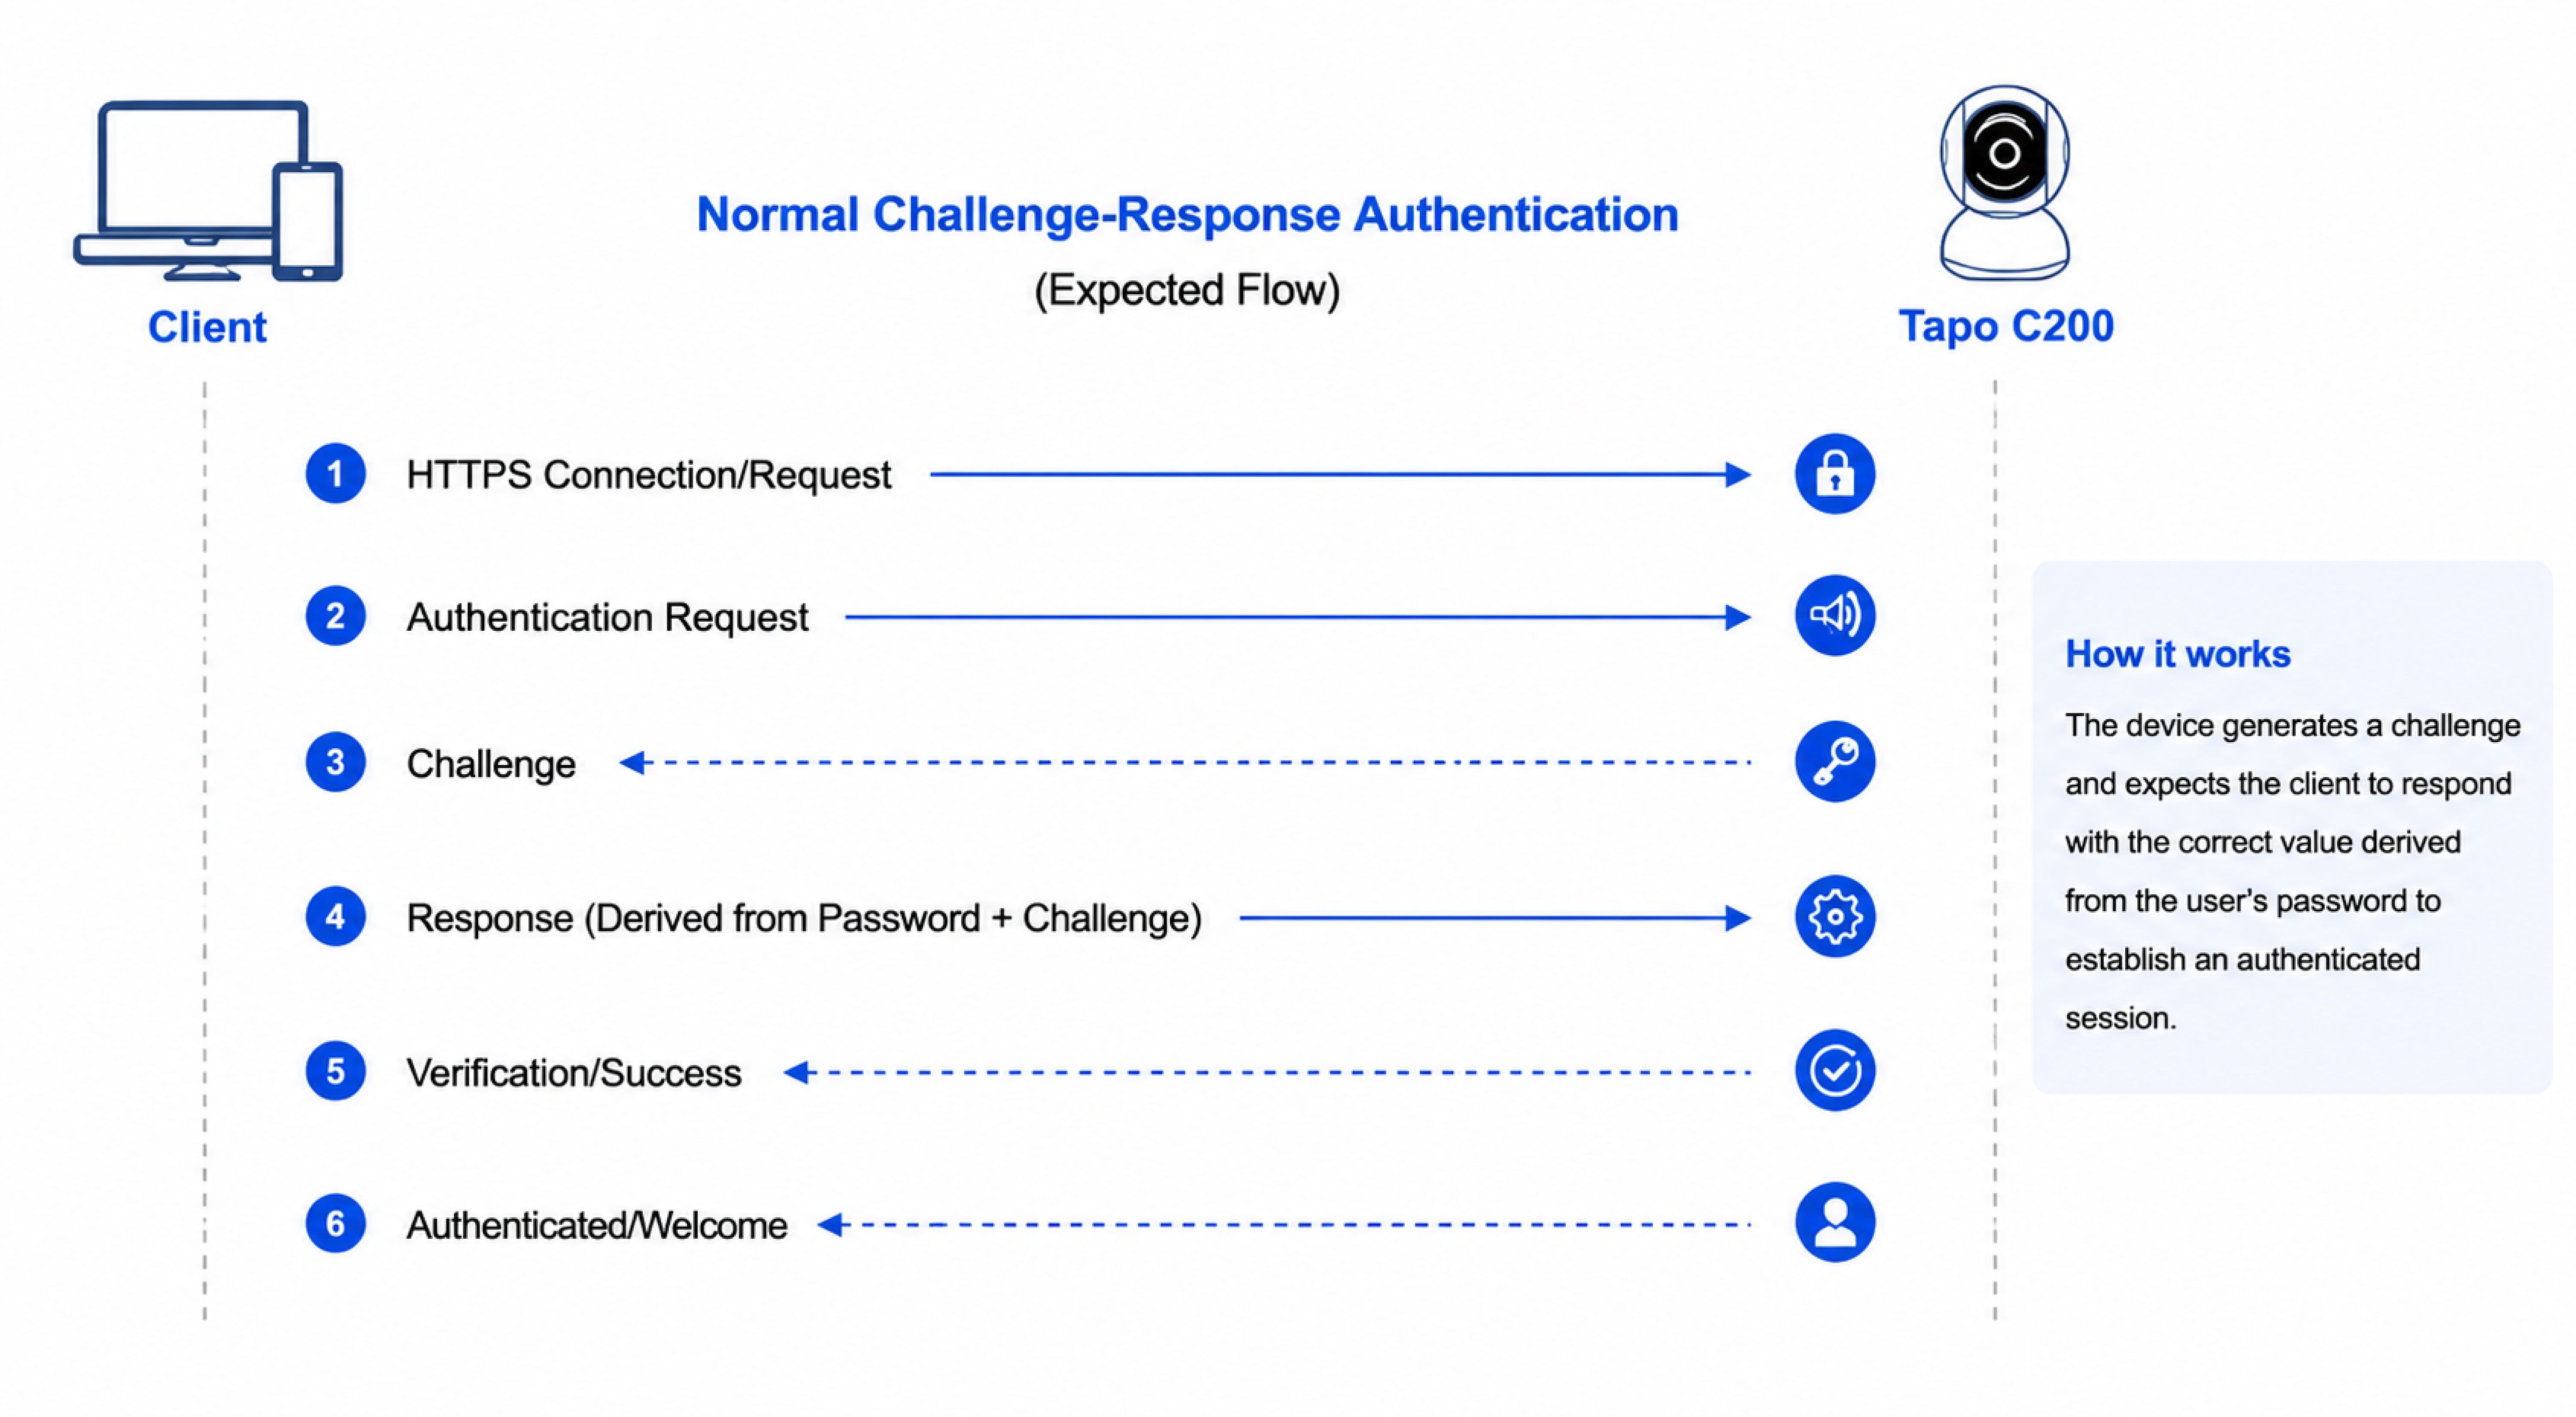
Un atacator care are acces la rețeaua locală a camerei afectate poate exploata acest comportament pentru a obține o sesiune administrativă validă fără a cunoaște sau a recupera parola utilizatorului. Nu este necesară existența unei sesiuni autentificate, iar ocolirea poate fi realizată prin doar un număr redus de solicitări către interfața locală de administrare.
Odată autentificat, atacatorul obține acces la funcționalitățile de administrare rezervate în mod normal administratorului camerei, ceea ce îi permite să efectueze modificări neautorizate ale configurației dispozitivului și alte operațiuni privilegiate.
CVE-2026-15316: Atac de tip „denial-of-service” în timpul procesului de integrare a dispozitivului
A doua vulnerabilitate se regăsește în procesul de configurare inițială a camerei, în cadrul căruia dispozitivul prelucrează informații criptate privind datele de autentificare Wi-Fi.
Datele criptate referitoare la datele de autentificare ar trebui validate corespunzător înainte de a fi transmise către rutinele criptografice și cele de procesare a configurației. Cu toate acestea, analiza noastră a relevat că traseul de procesare afectat nu validează în mod adecvat dimensiunea datelor criptate referitoare la datele de autentificare înainte de a le procesa.
Un atacator neautentificat, care are acces la camera video prin rețeaua locală, poate trimite o valoare criptată a datelor de autentificare cu dimensiune excesivă. Atunci când datele incorecte ajung în calea de procesare vulnerabilă, acestea pot provoca blocarea serviciului HTTPS al camerei video, ceea ce duce la o situație de refuz al serviciului.
Impactul este deosebit de relevant în cazul unei camere de securitate conectate la rețea, unde întreruperea serviciilor de administrare poate împiedica utilizatorii legitimi să acceseze sau să administreze dispozitivul până la restabilirea serviciului afectat.
Scenariu de atac
Un atacator care are acces la rețeaua locală a unui dispozitiv TP-Link Tapo C200 afectat ar putea exploata vulnerabilitatea CVE-2026-15315 pentru a ocoli mecanismul de autentificare locală al camerei și a stabili o sesiune administrativă validă fără a cunoaște parola utilizatorului legitim. Accesul administrativ obținut astfel îi permite atacatorului să utilizeze funcții de administrare privilegiate, să modifice configurația dispozitivului și să efectueze operațiuni care, în mod normal, ar necesita accesul unui administrator autorizat. Acest acces poate, de asemenea, să expună funcționalități ale camerei sensibile din punct de vedere al confidențialității, inclusiv fluxuri video în direct și înregistrări stocate, permițând supravegherea neautorizată a imaginilor capturate de dispozitivul afectat.
Am realizat un videoclip de tip PoC (dovadă de concept) care ilustrează impactul asupra securității al vulnerabilităților identificate de Khoi Tran și Thai Do în condiții controlate de laborator.
Măsuri de remediere pentru CVE-2026-15315 și CVE-2026-15316
La 18 august 2026, TP-Link a publicat avizul de securitate și a lansat versiunea de firmware V5_1.4.6 pentru a remedia vulnerabilitățile CVE-2026-15315 și CVE-2026-15316. Utilizatorii și organizațiile care utilizează camerele TP-Link Tapo C200 afectate ar trebui să efectueze actualizarea la cea mai recentă versiune de firmware furnizată de TP-Link pentru a remedia vulnerabilitățile identificate.
Deoarece exploatarea necesită acces la rețeaua locală a camerei afectate, reducerea expunerii inutile oferă un nivel suplimentar de protecție. Interfețele de administrare a camerelor nu ar trebui să fie expuse la rețele neîncredere, iar accesul ar trebui restricționat la dispozitive și utilizatori autorizați, ori de câte ori este posibil. În mediile de afaceri, dispozitivele IoT și cele de supraveghere ar trebui, de asemenea, amplasate în rețele segmentate corespunzător, pentru a limita expunerea acestora la sisteme sensibile și a reduce impactul potențial al unui dispozitiv compromis.
Implicații mai ample în materie de securitate
Pe lângă aceste vulnerabilități specifice, concluziile subliniază importanța evaluării securității dispozitivelor conectate dincolo de funcționalitatea lor prevăzută. Mecanismele de autentificare, fluxurile de lucru de configurare inițială și interfețele de gestionare a dispozitivelor pot genera puncte slabe de securitate care s-ar putea să nu fie evidente în timpul funcționării normale, dar care pot afecta în mod semnificativ confidențialitatea, integritatea și disponibilitatea dispozitivului atunci când sunt exploatate.
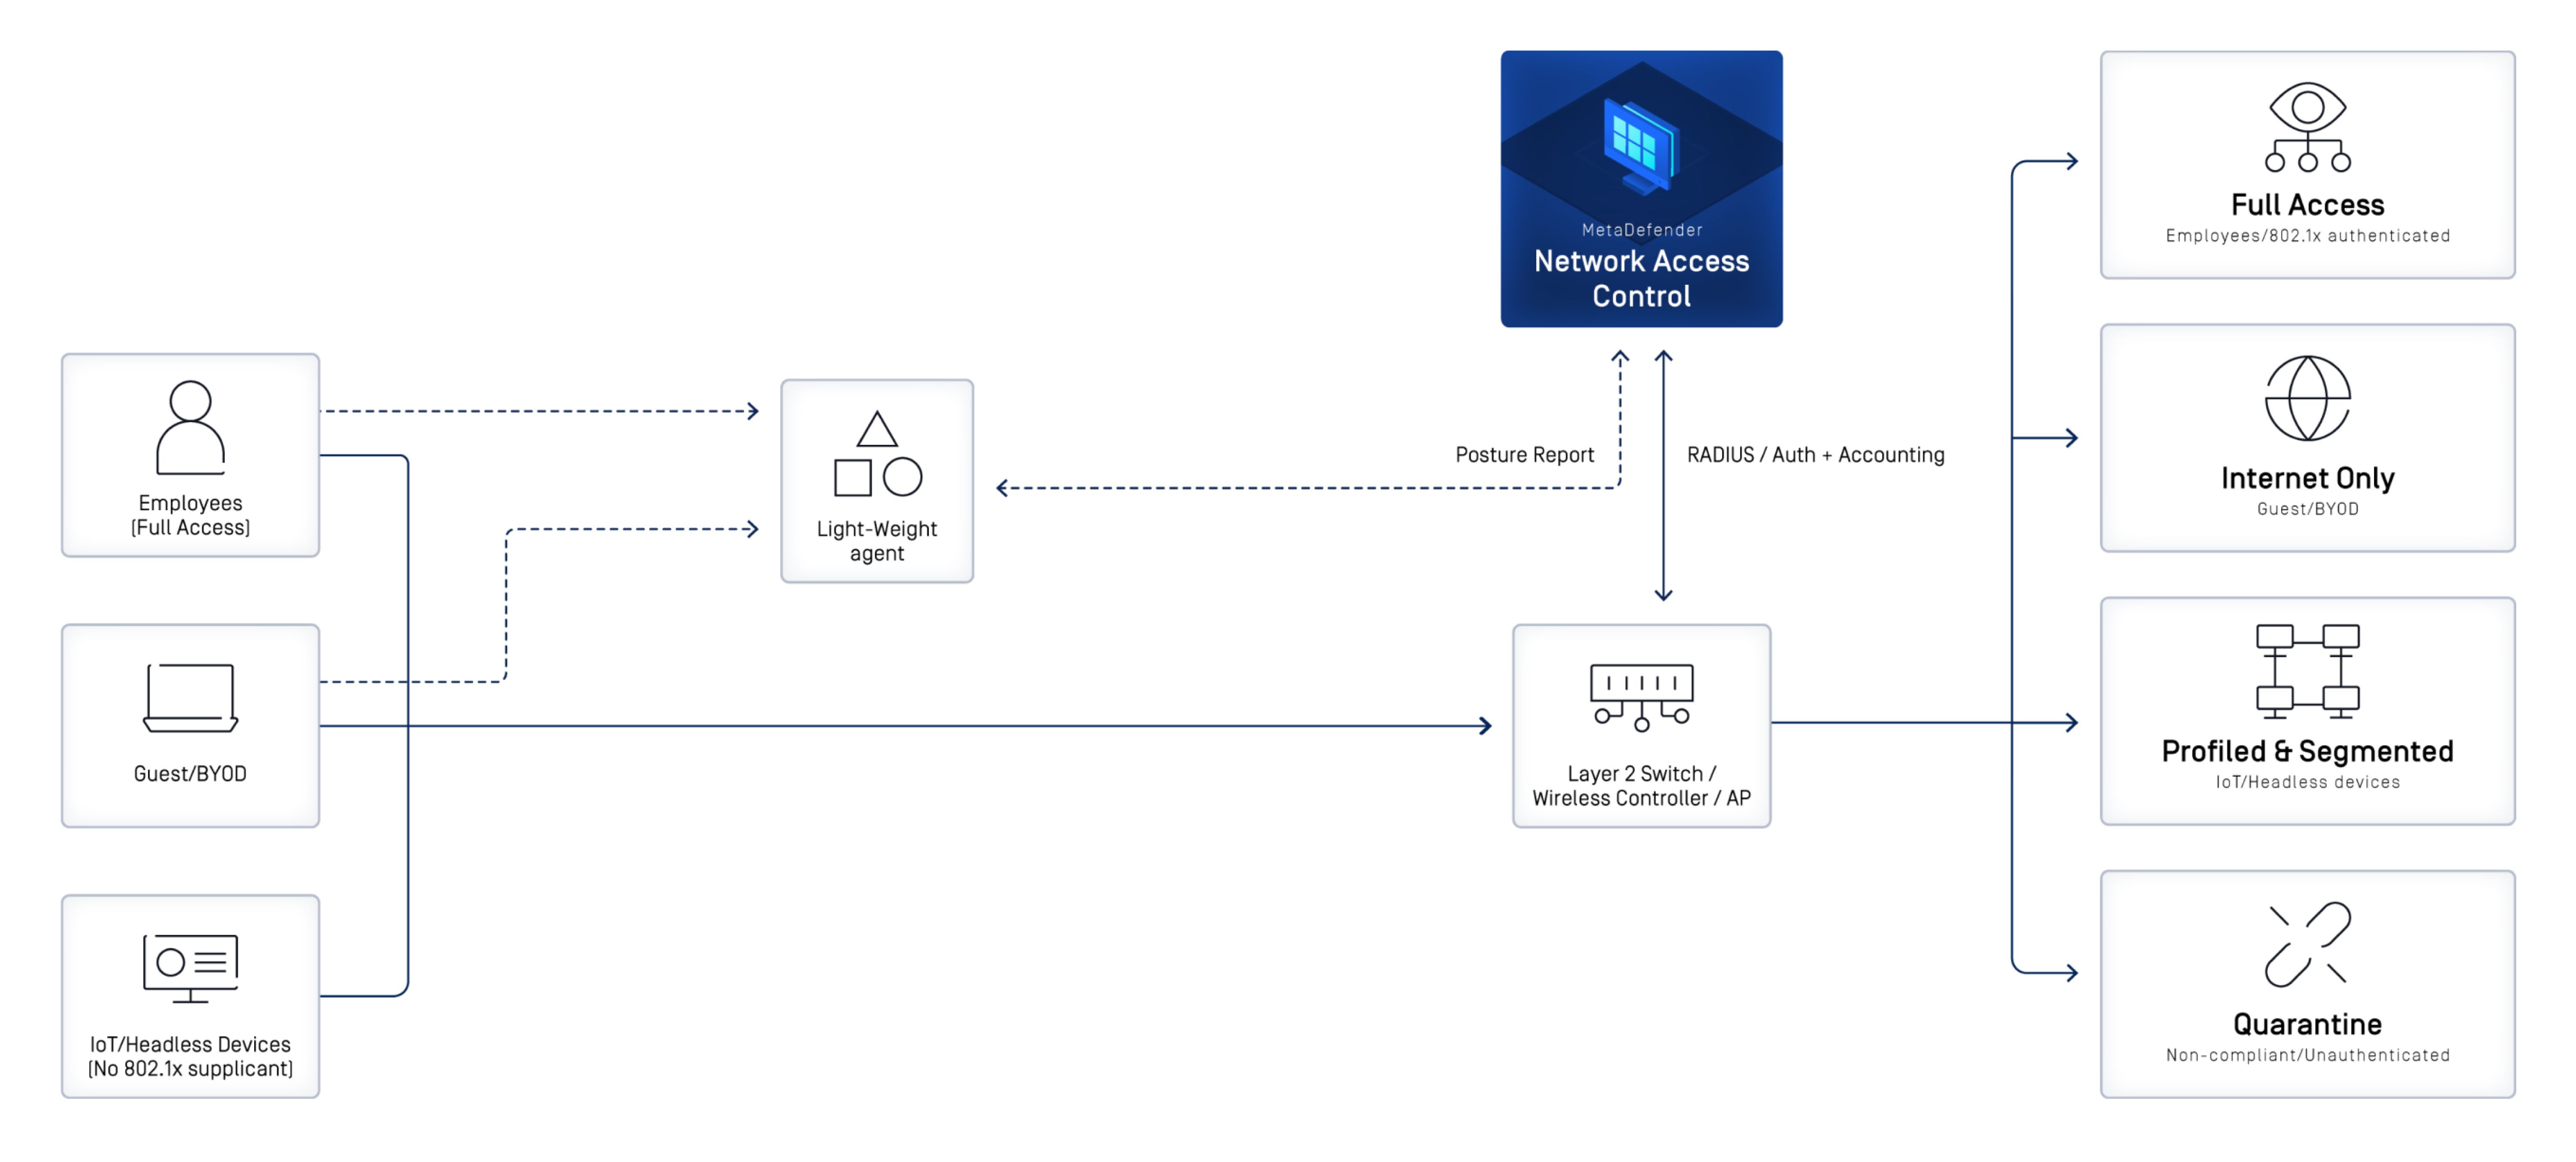
O abordare pe mai multe niveluri a securității rețelei poate reduce și mai mult riscurile asociate dispozitivelor IoT vulnerabile sau compromise. OPSWAT MetaDefender NAC Oferă vizibilitate și control al accesului pentru dispozitivele IoT și alte dispozitive conectate la rețea și susține segmentarea rețelei prin liste de control de acces (ACL) și alocarea de rețele VLAN. Aceste funcționalități pot ajuta organizațiile să controleze ce dispozitive sunt permise în rețea și să le limiteze accesul la alte resurse de rețea.
Această cercetare a fost realizată în cadrul Programului de burse postuniversitare pentru securitatea cibernetică a infrastructurilor critice al „ OPSWAT ”, sub îndrumarea Unității 515 a „ OPSWAT ”. Prin cercetarea practică a vulnerabilităților și divulgarea responsabilă a acestora, „ OPSWAT ” continuă să contribuie la identificarea și remedierea punctelor slabe de securitate din tehnologiile utilizate în mediile conectate.
Organizațiile care doresc să evalueze securitatea produselor, aplicațiilor sau infrastructurii dumneavoastră pot apela la OPSWAT Unit 515 pentru teste avansate de penetrare și evaluări de securitate menite să identifice vulnerabilitățile înainte ca acestea să poată fi exploatate.