Proactive DLP™
Controlul proactiv este mai eficient decât remedierea.
Soluție DLP bazată pe inteligență artificială (AI) care detectează, ascunde, anonimizează sau blochează în mod inteligent datele sensibile din peste 125 de tipuri de fișiere, contribuind la respectarea conformității și la aplicarea politicilor privind gestionarea datelor.
- Protecția datelor sensibile
- Prevenirea încălcărilor de securitate și a amenințărilor interne
- Asistență în materie de conformitate cu reglementările
OPSWAT se bucură de încredere din partea
Acoperire pentru peste 125 de tipuri de fișiere
Detectare bazată pe inteligență artificială
Date cu caracter personal (PII), număr de asigurare socială (SSN), cod de identificare medicală (CCN), conținut NSFW și conținut toxic
Conform cu HIPAA
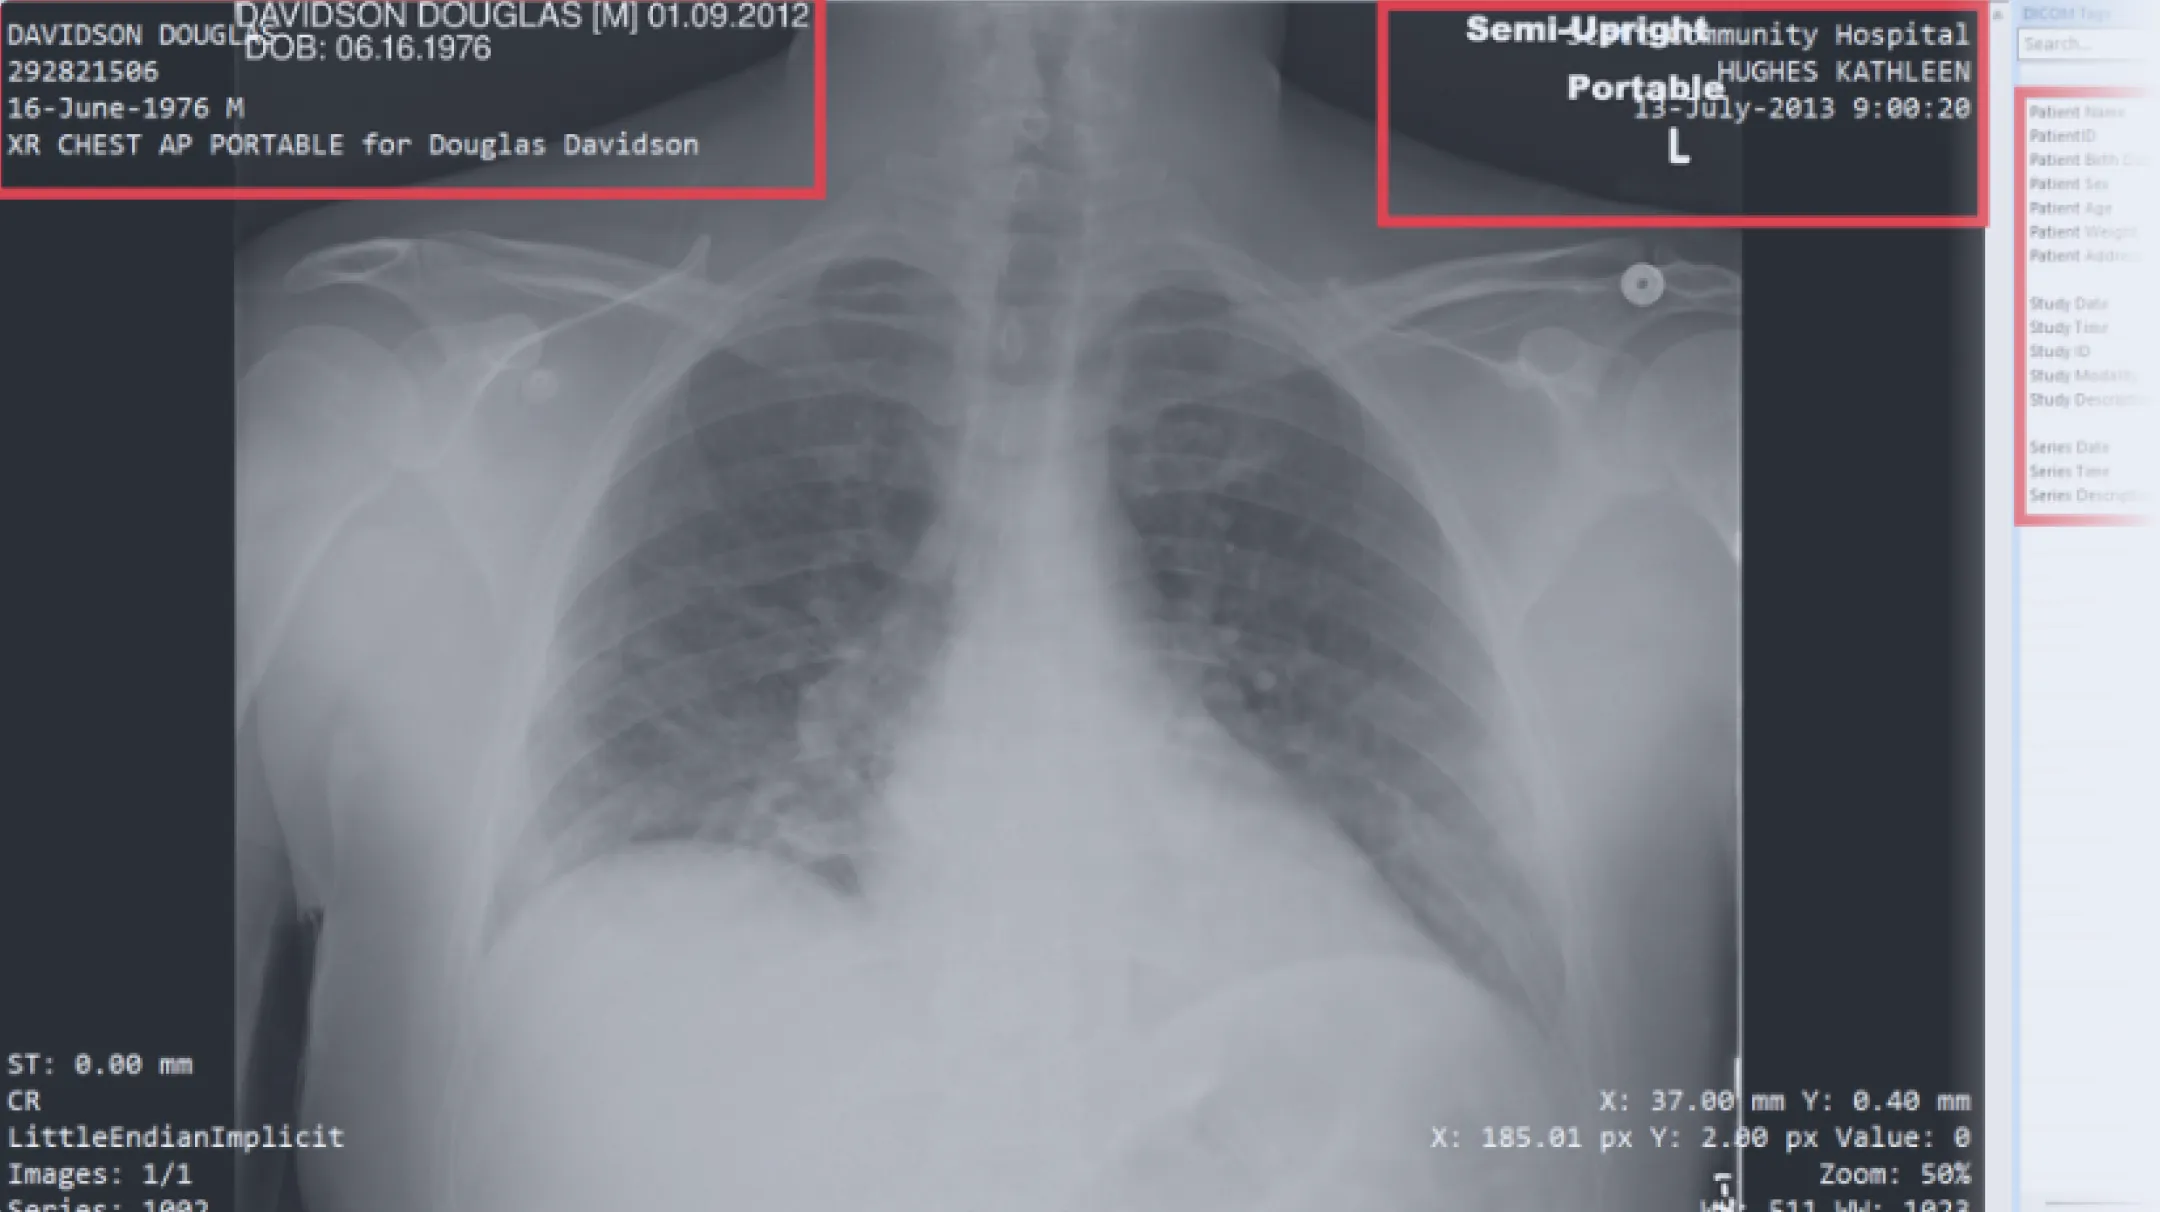
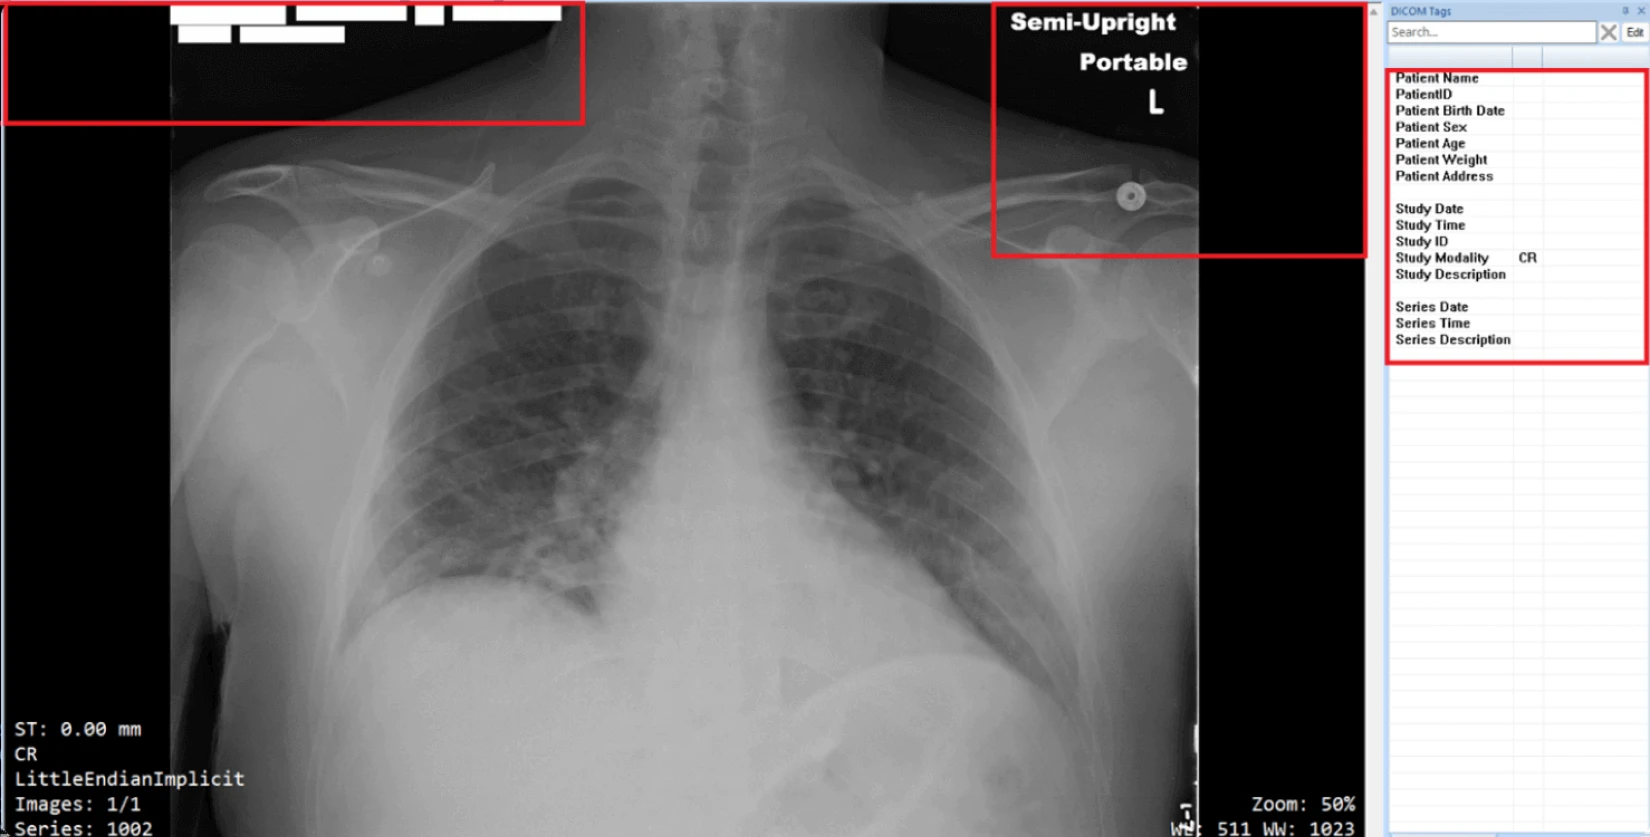
Anonimizarea DICOM
Hashing unidirecțional
pentru anonimizarea datelor sensibile
Descoperă date pe care alții le trec cu vederea
Text tăiat, ascuns și invizibil
Detectarea datelor structurate și nestructurate
Eliminarea metadatelor
Date ascunse. Riscuri nevăzute.
Întreprinderile gestionează zilnic mii de fișiere, e-mailuri și schimburi de date. În lipsa unei verificări amănunțite și a aplicării riguroase a politicilor, informațiile confidențiale pot trece neobservate, generând riscuri grave în materie de conformitate și securitate.
Date sensibile ascunse în fișiere complexe
Informațiile sensibile sau reglementate se regăsesc adesea în documente, imagini sau arhive care circulă prin rețele fără a fi verificate. Scanerele tradiționale ar putea să nu detecteze aceste riscuri ascunse, ceea ce poate duce la o expunere neintenționată.
Lipsa controlului politic
Politicile manuale sau inconsecvente de gestionare a datelor îngreunează aplicarea politicilor corporative și a celor de reglementare. Organizațiile riscă să nu respecte cadrele normative precum GDPR, HIPAA sau PCI DSS, expunând astfel informațiile sensibile.
Amenințări din interior
Majoritatea scurgerilor de date au la origine partajarea accidentală, accesul configurat incorect sau alte amenințări interne, inclusiv utilizarea abuzivă intenționată a datelor. În lipsa detectării automate și a anonimizării, angajații pot expune informații confidențiale, indiferent de intenția lor.
Date care ies din tipar
Bazându-se exclusiv pe potrivirea pe baza modelelor și regulilor, se pot identifica doar datele aflate în formate previzibile. Informațiile sensibile redactate în moduri neregulate sau nestructurate trec neobservate, lăsând lacune pe care modelele fixe nu le pot acoperi singure.
Introducerea datelor sensibile în fluxurile de lucru bazate pe IA
Pe măsură ce echipele introduc fișiere și seturi de date în procesele de dezvoltare a IA și în fluxurile de date, datele sensibile preluate de un model sunt greu de recuperat. Acestea trebuie verificate și curățate înainte ca sistemele respective să le preia.
Protecția datelor sensibile bazată pe inteligență artificială
Proactive DLP detectează, maschează și anonimizează datele sensibile prin intermediul unei inspecții bazate pe conținut și alimentate de inteligență artificială, precum și prin aplicarea automată a politicilor, contribuind la asigurarea conformității și a controlului în cadrul fiecărui schimb de date, inclusiv în cazul fișierelor și seturilor de date care intră în fluxurile de dezvoltare bazate pe inteligență artificială.
Inspecția aprofundată a conținutului
Analizează peste 125 de tipuri de fișiere, inclusiv fișiere Microsoft Office, PDF, CSV, fișiere imagine și arhive, pentru a detecta informații sensibile precum codurile de asigurare socială, numerele de carduri de credit, blocurile IPv4/CIDR și informațiile confidențiale din text.
Detectarea și anonimizarea bazate pe conținut
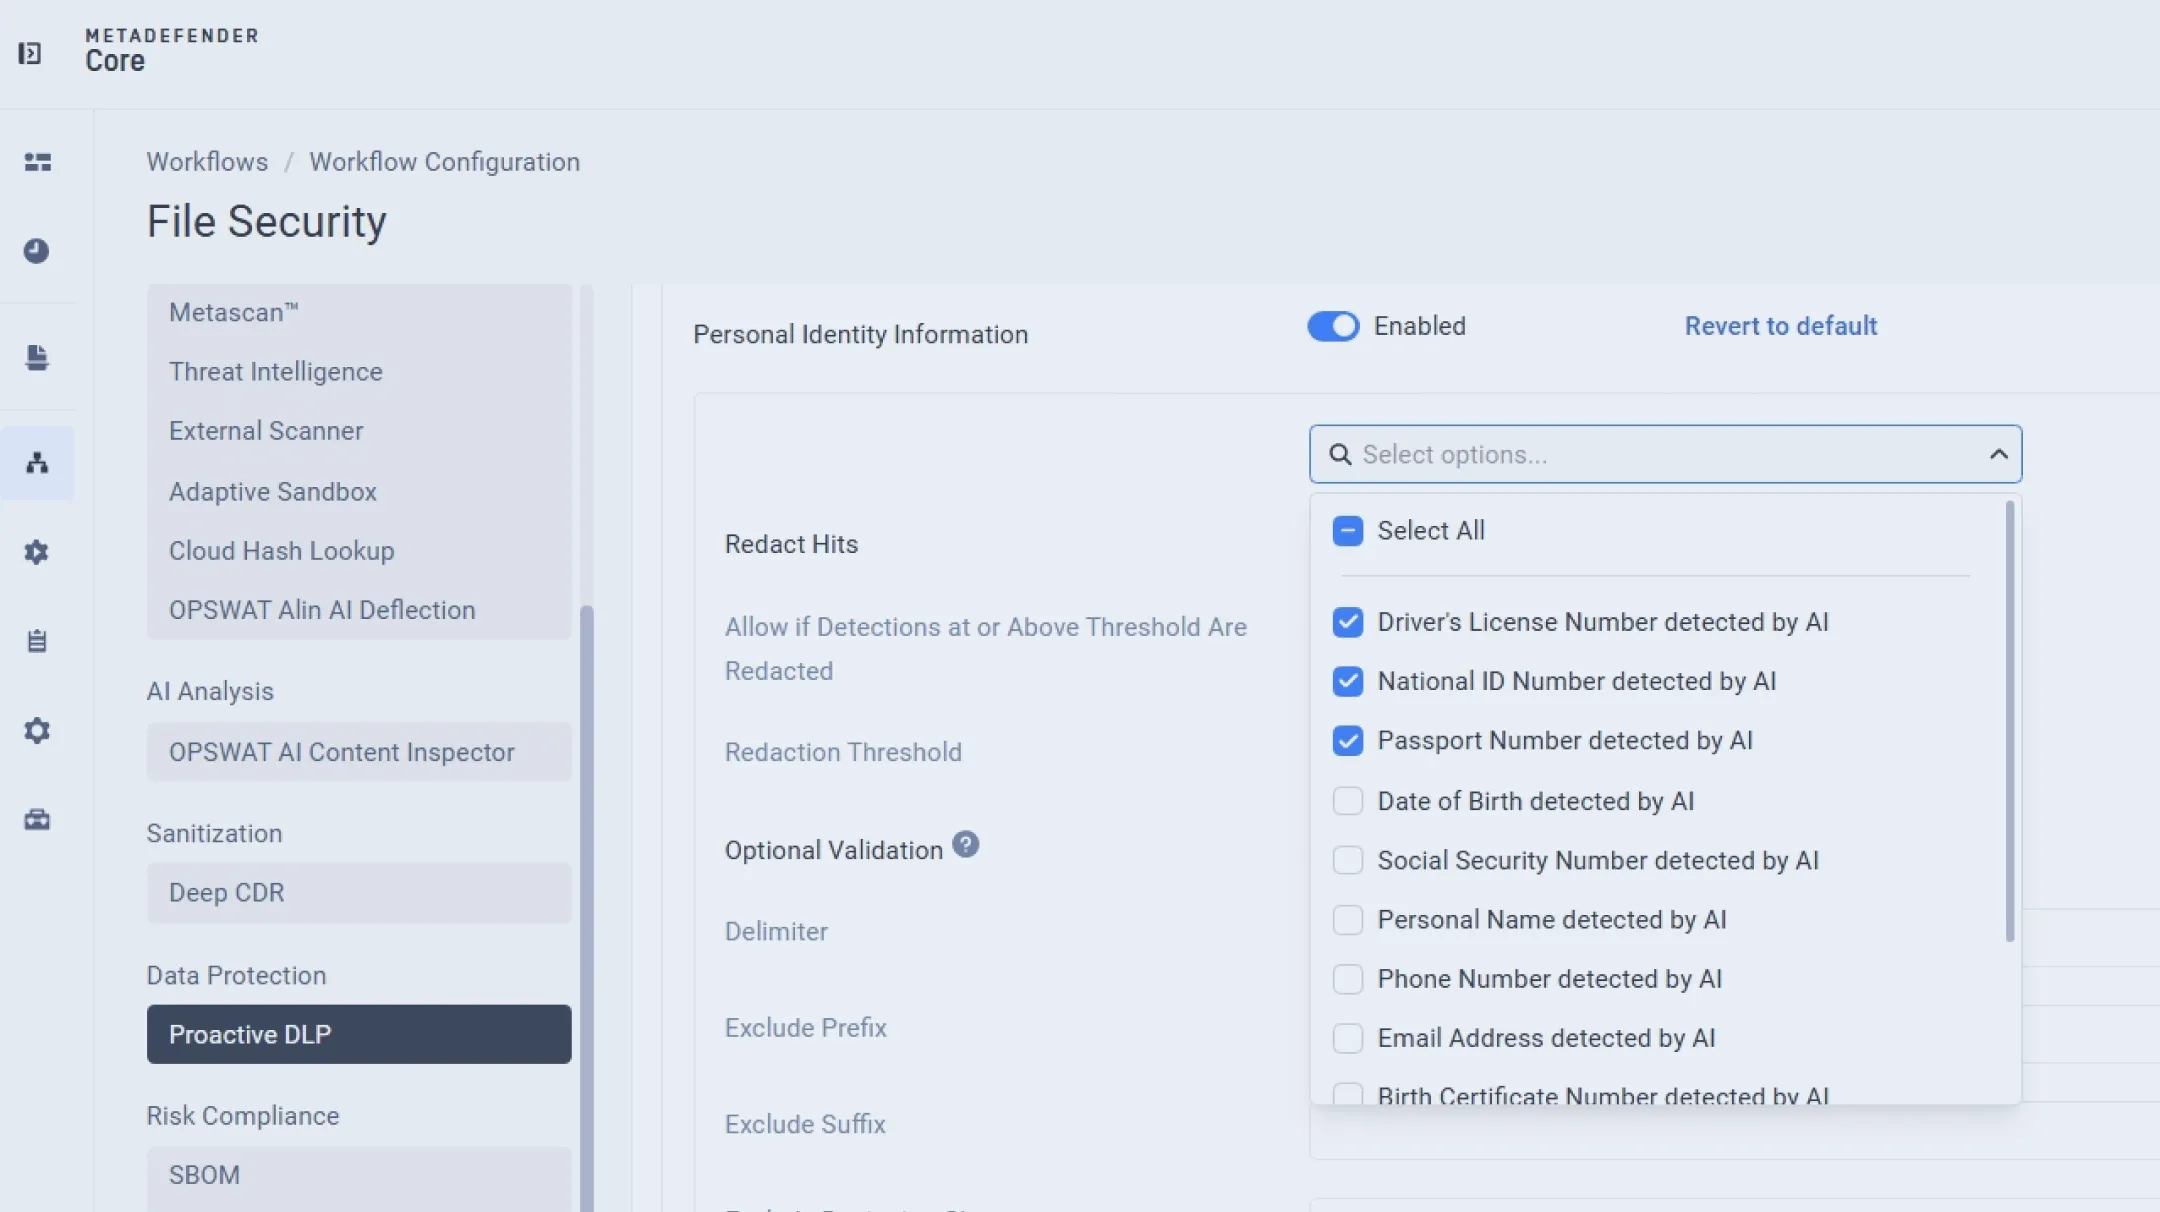
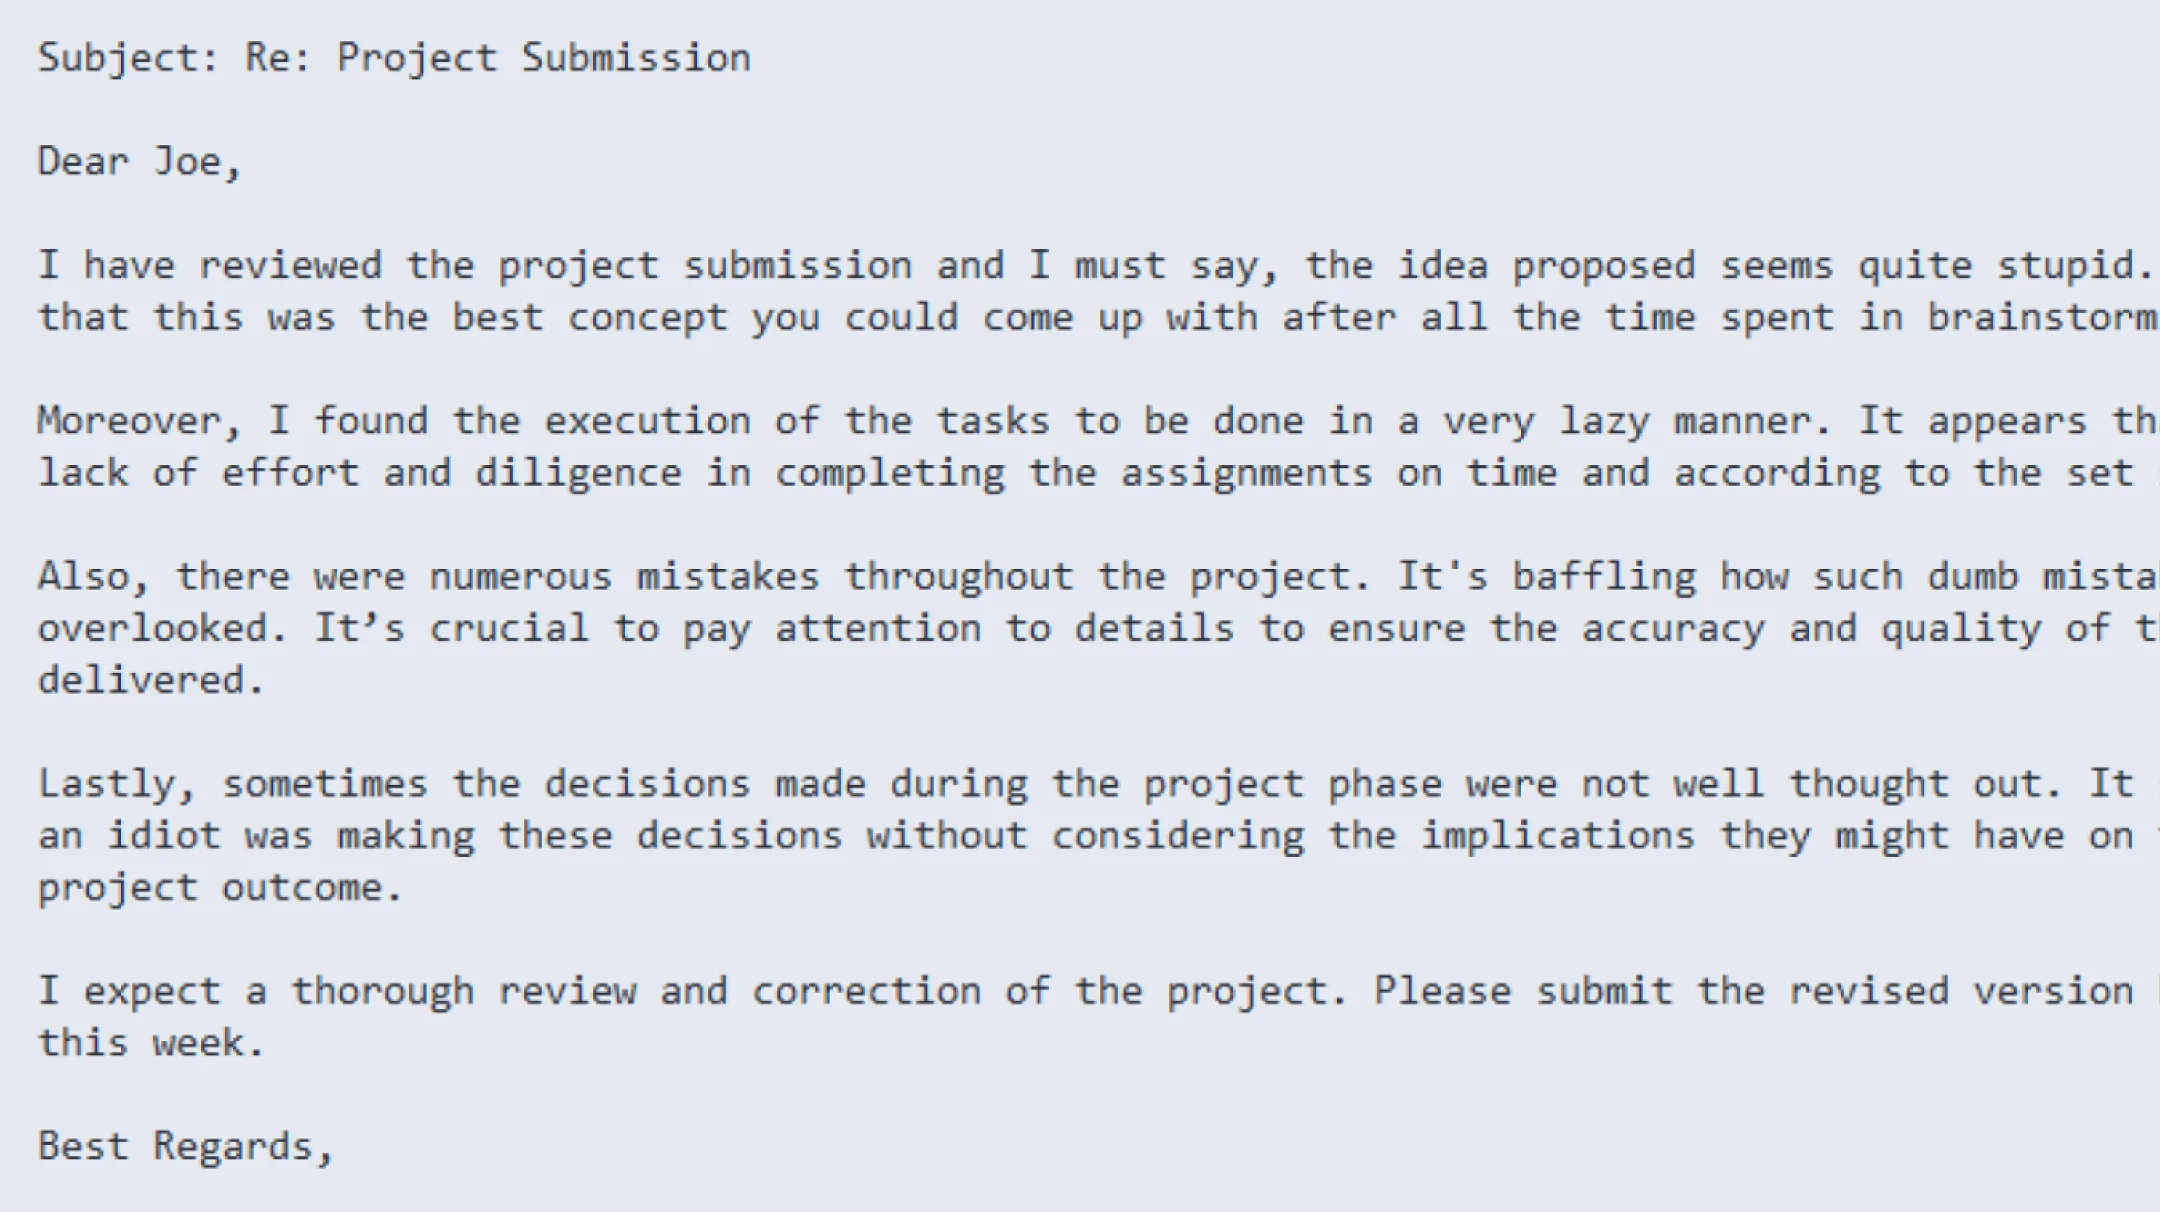
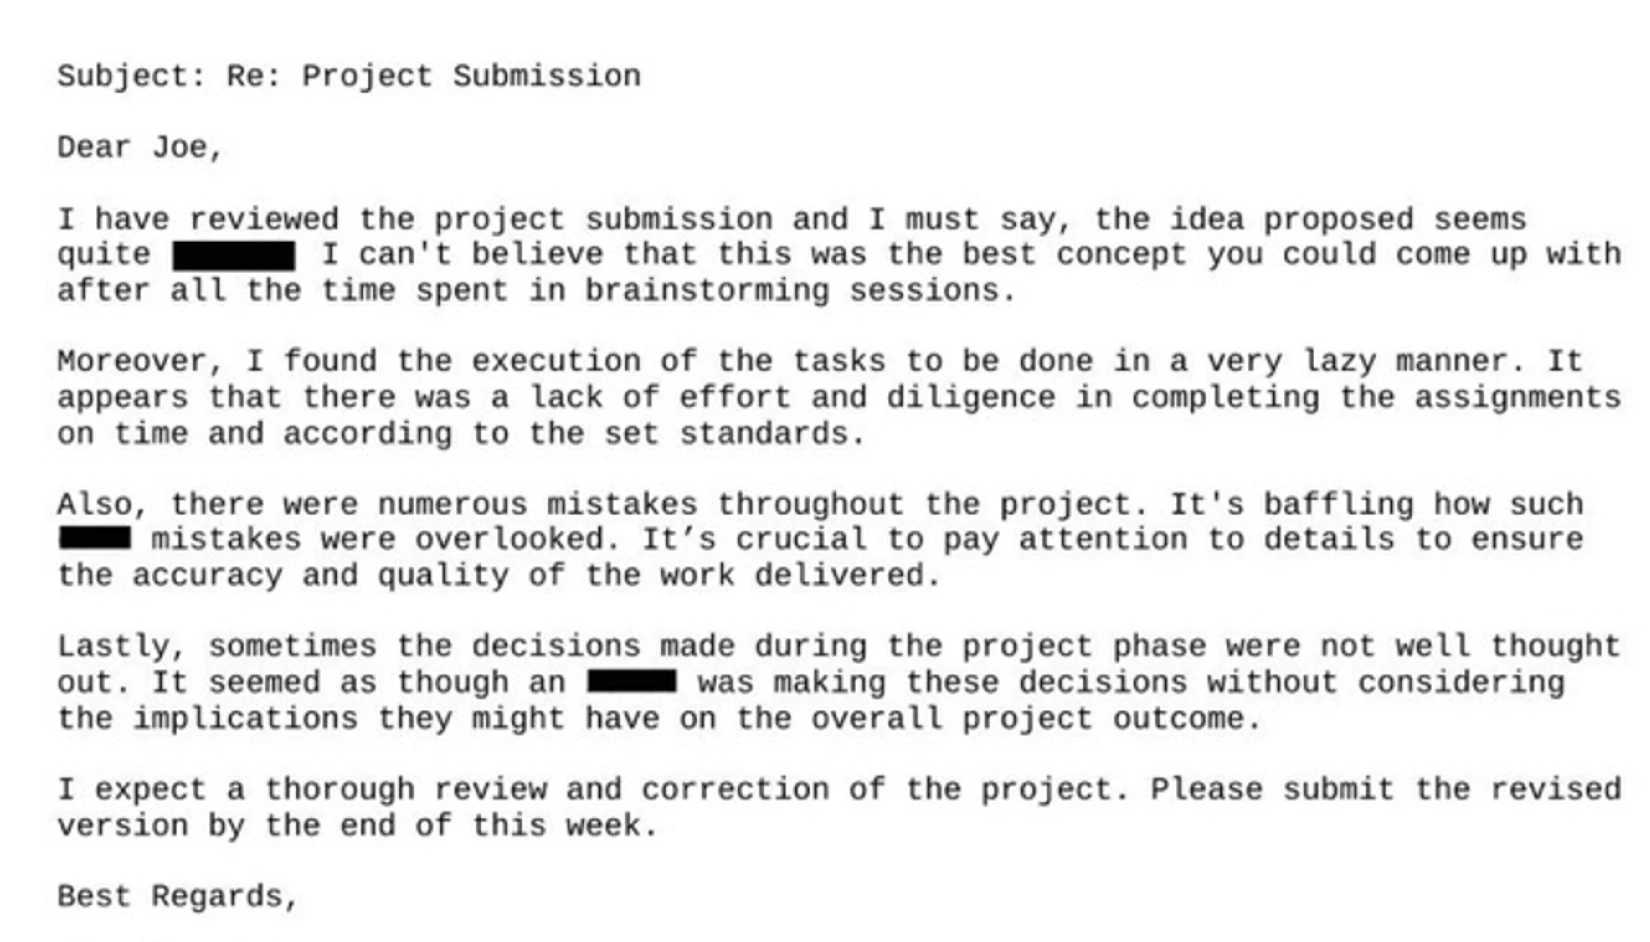
Folosiți modele bazate pe inteligență artificială pentru a detecta text nestructurat, documente de identitate, imagini NSFW și limbaj ofensator, apoi cenzurați sau anonimizati automat informațiile personale pentru a proteja confidențialitatea.
Aplicarea politicilor și conformitatea
Permite definirea de reguli personalizate care asigură respectarea normelor de reglementare (de exemplu, GDPR, HIPAA sau PCI DSS), elimină metadatele, încorporează etichete de clasificare și controlează transferurile de fișiere, asigurând o guvernanță automatizată la nivelul utilizatorilor și canalelor.
Cum funcționează
Proactive DLP fișierele dumneavoastră, detectând, clasificând și protejând datele sensibile înainte ca acestea să părăsească organizația dumneavoastră sau să ajungă la utilizatori externi.
 PASUL 1
Identificarea datelor sensibile
Fiecare fișier este scanat în timp real în peste 125 de formate. Sistemul verifică conținutul pentru a identifica datele cu caracter personal, financiare sau reglementate înainte ca acestea să intre sau să iasă din mediul dumneavoastră.
- PASUL 2
Identificarea și clasificarea
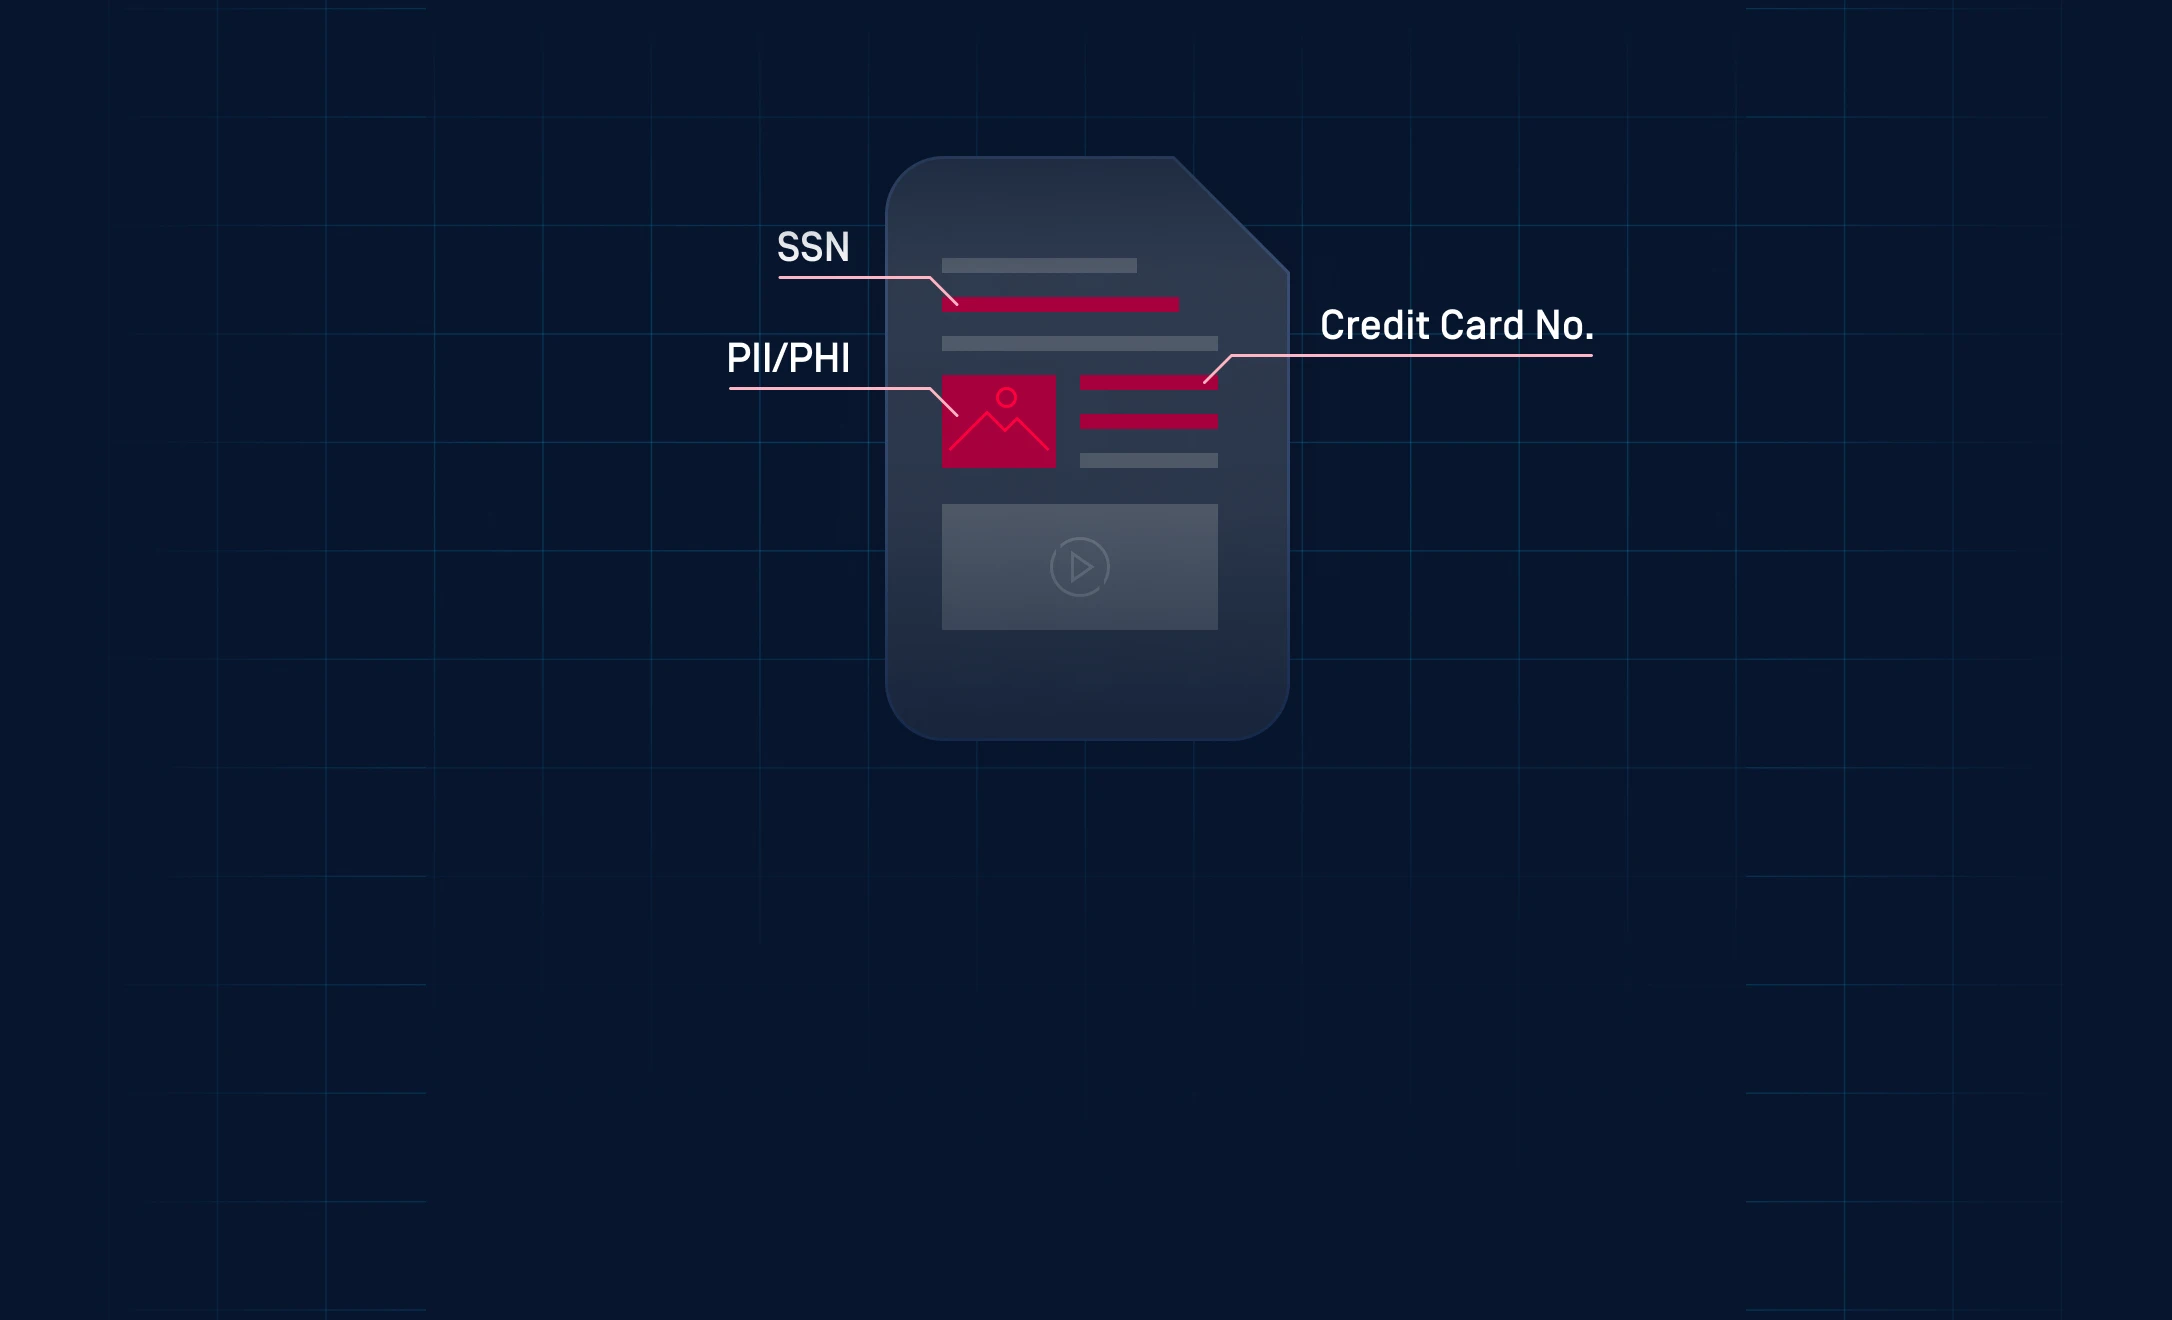
Odată detectat, conținutul sensibil, cum ar fi datele cu caracter personal (PII), informațiile medicale protejate (PHI) sau datele de autentificare, este clasificat automat pe baza nivelurilor de confidențialitate predefinite de dumneavoastră, pentru a asigura o gestionare uniformă în cadrul fluxurilor de lucru.
- PASUL 3
Protejare și aplicare
În funcție de regulile stabilite, datele sunt anonimizate, cenzurate sau blocate. Proactive DLP fiecare transfer de fișiere respectă cerințele interne de securitate și conformitate.
Blochează. Cenzurează. Anonimizează.
Detectarea datelor sensibile cu ajutorul inteligenței artificiale
Utilizarea tehnologiilor OCR și NER pentru identificarea datelor cu caracter personal (PII), a informațiilor medicale protejate (PHI), a datelor de autentificare, a datelor financiare, a informațiilor confidențiale și a conținutului inadecvat în peste 125 de tipuri de fișiere, inclusiv text, imagini și documente încorporate, cu o precizie ridicată de detectare.
Aplicarea politicilor pe baza conținutului
Aplică automat politici bazate pe conținut prin blocarea sau permiterea fișierelor în funcție de gradul de confidențialitate, aplicând măsuri de cenzurare, substituire, eliminare a metadatelor, etichetare sau aplicare de filigran, pentru a asigura un schimb de date sigur și conform cu reglementările.
Verificarea fișierelor destinate instrumentelor publice de IA
Implementat în spatele unui proxy de fațadă prin intermediul MetaDefender ICAP Server , Proactive DLP™ inspectează fișierele încărcate către instrumente publice de inteligență artificială și blochează fișierele care conțin date reglementate, inclusiv textul sensibil extras din imagini și scrisul de mână prin intermediul tehnologiei OCR.
Integrare cu un ecosistem de securitate pe mai multe niveluri
Funcționează în cadrul aceluiași flux de lucru MetaDefender ca și Metascan™ Multiscanning, tehnologia Deep CDR™, AI Content Inspector, Adaptive Sandbox și File-Based Vulnerability Assessment, asigurând o protecție pe mai multe niveluri, în care prevenirea pierderii datelor și prevenirea malware-ului au loc într-o singură tranzacție de fișiere, fără a fi necesară implementarea unui instrument separat.
Alinierea la cerințele de reglementare
Detectează și blochează tipurile de date reglementate, inclusiv informațiile de identificare personală (PII), informațiile medicale protejate (PHI) și informațiile financiare, prin intermediul unor politici personalizabile care ajută organizațiile să se conformeze cerințelor PCI-DSS, HIPAA și GDPR.
Aflați cum vă Proactive DLP datele o soluție Proactive DLP
Aflați cum protejează DLP schimburile de fișiere, detectând riscurile și prevenind pierderea datelor înainte ca aceasta să se producă.
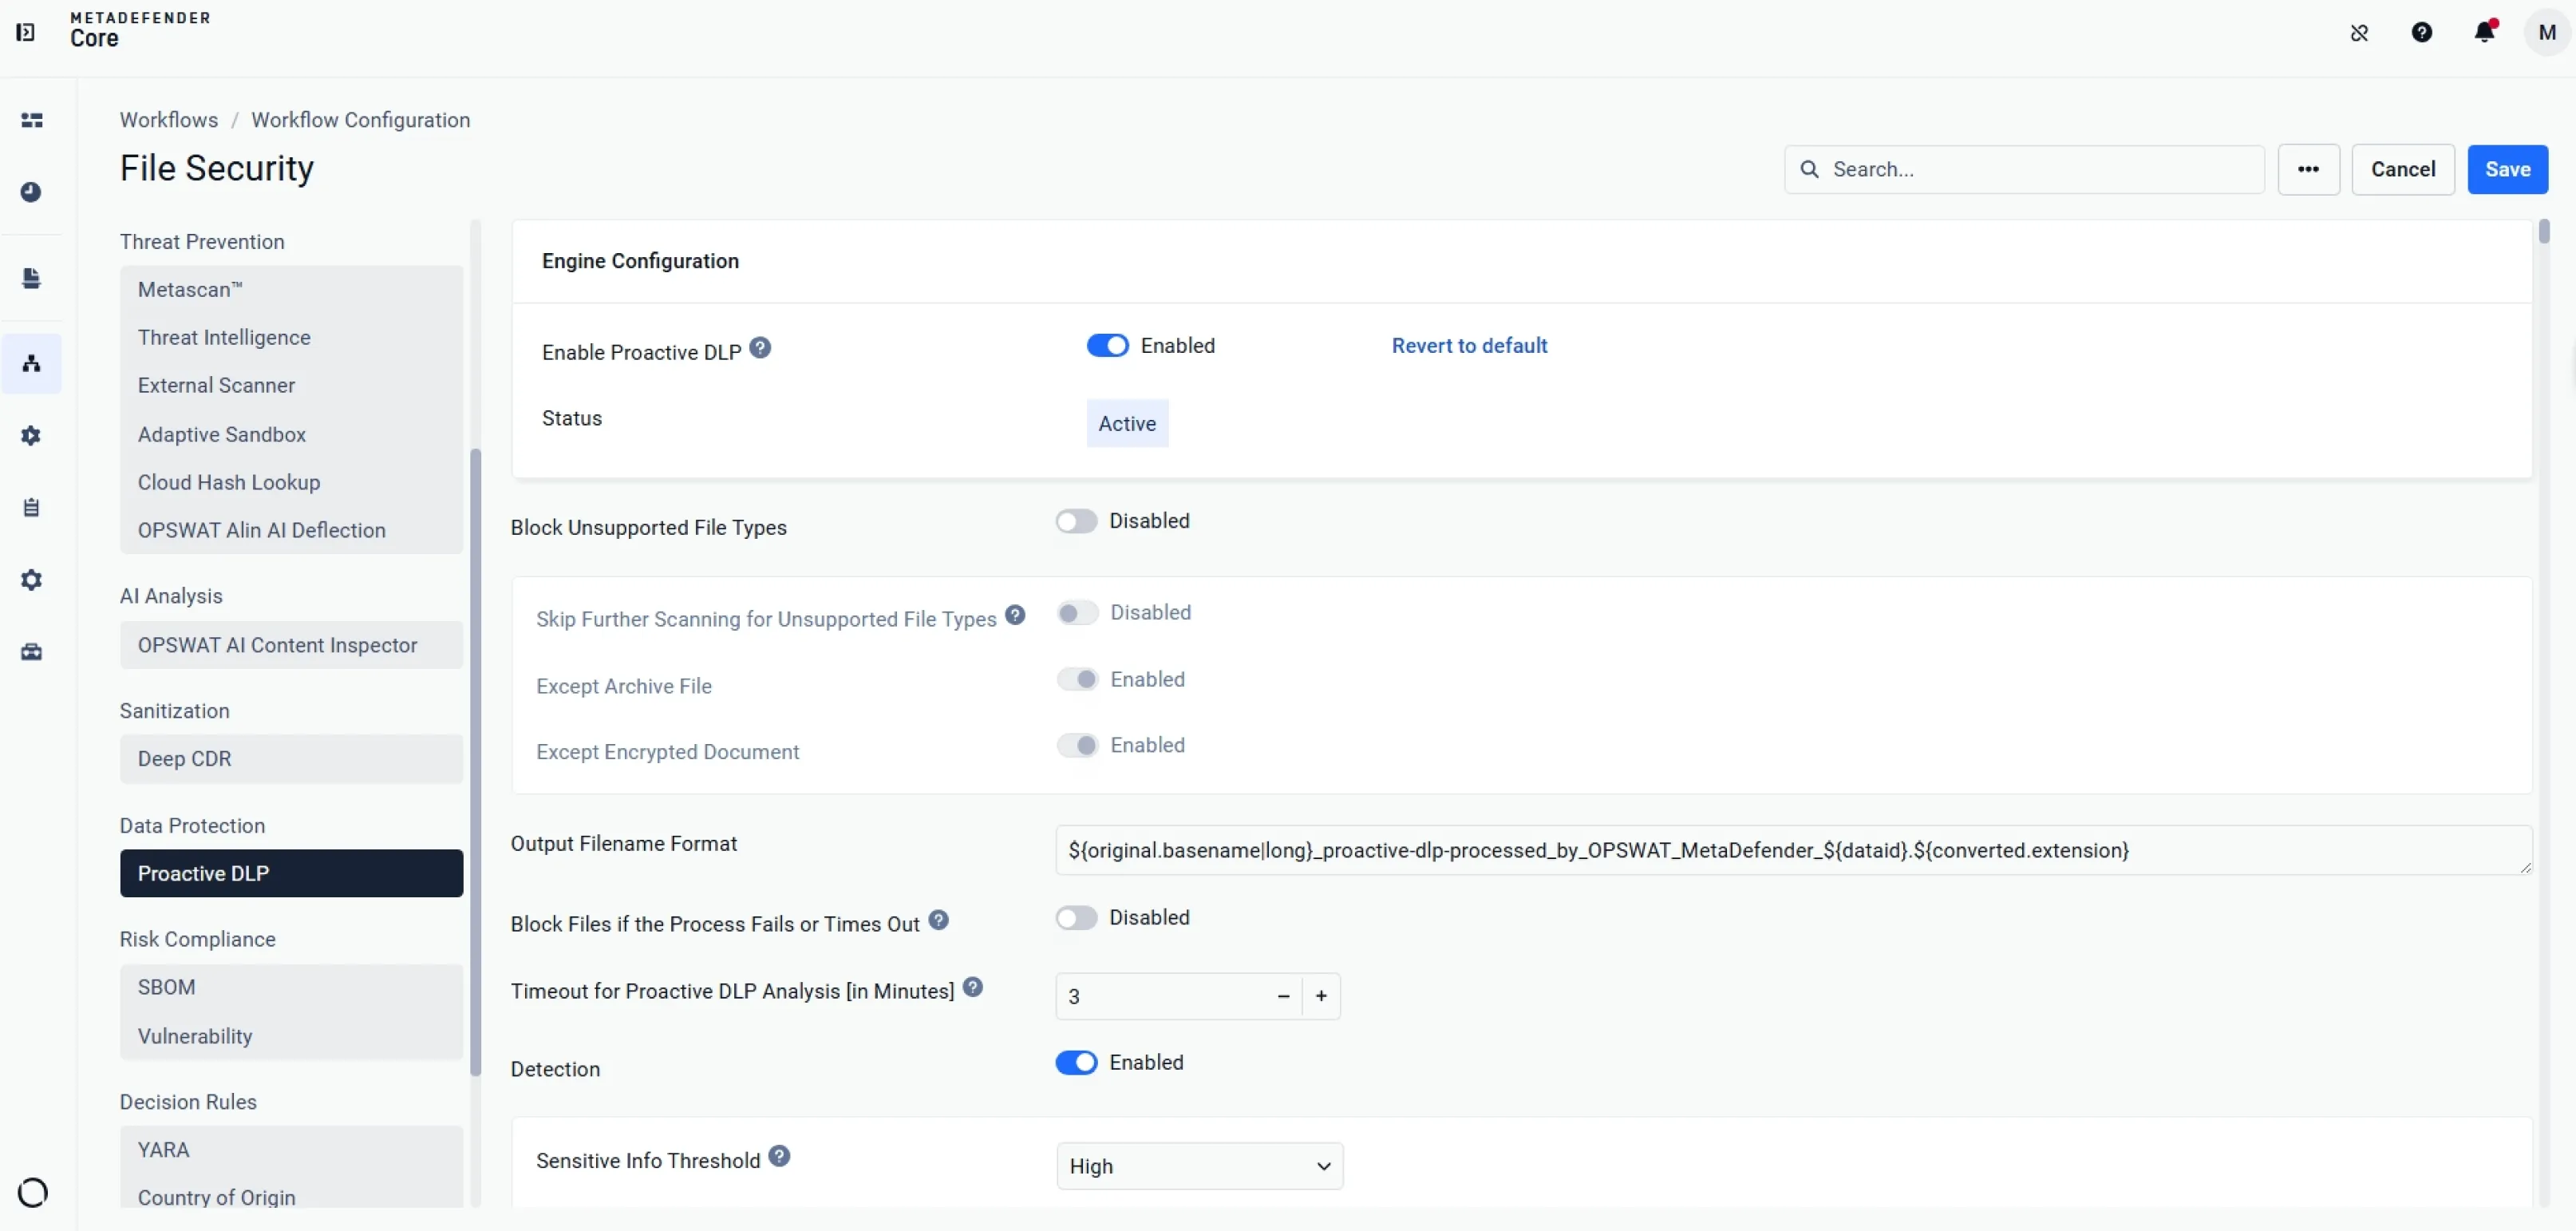
Permite protecția datelor bazată pe inteligență artificială pentru a detecta și proteja datele sensibile din diverse tipuri de fișiere.
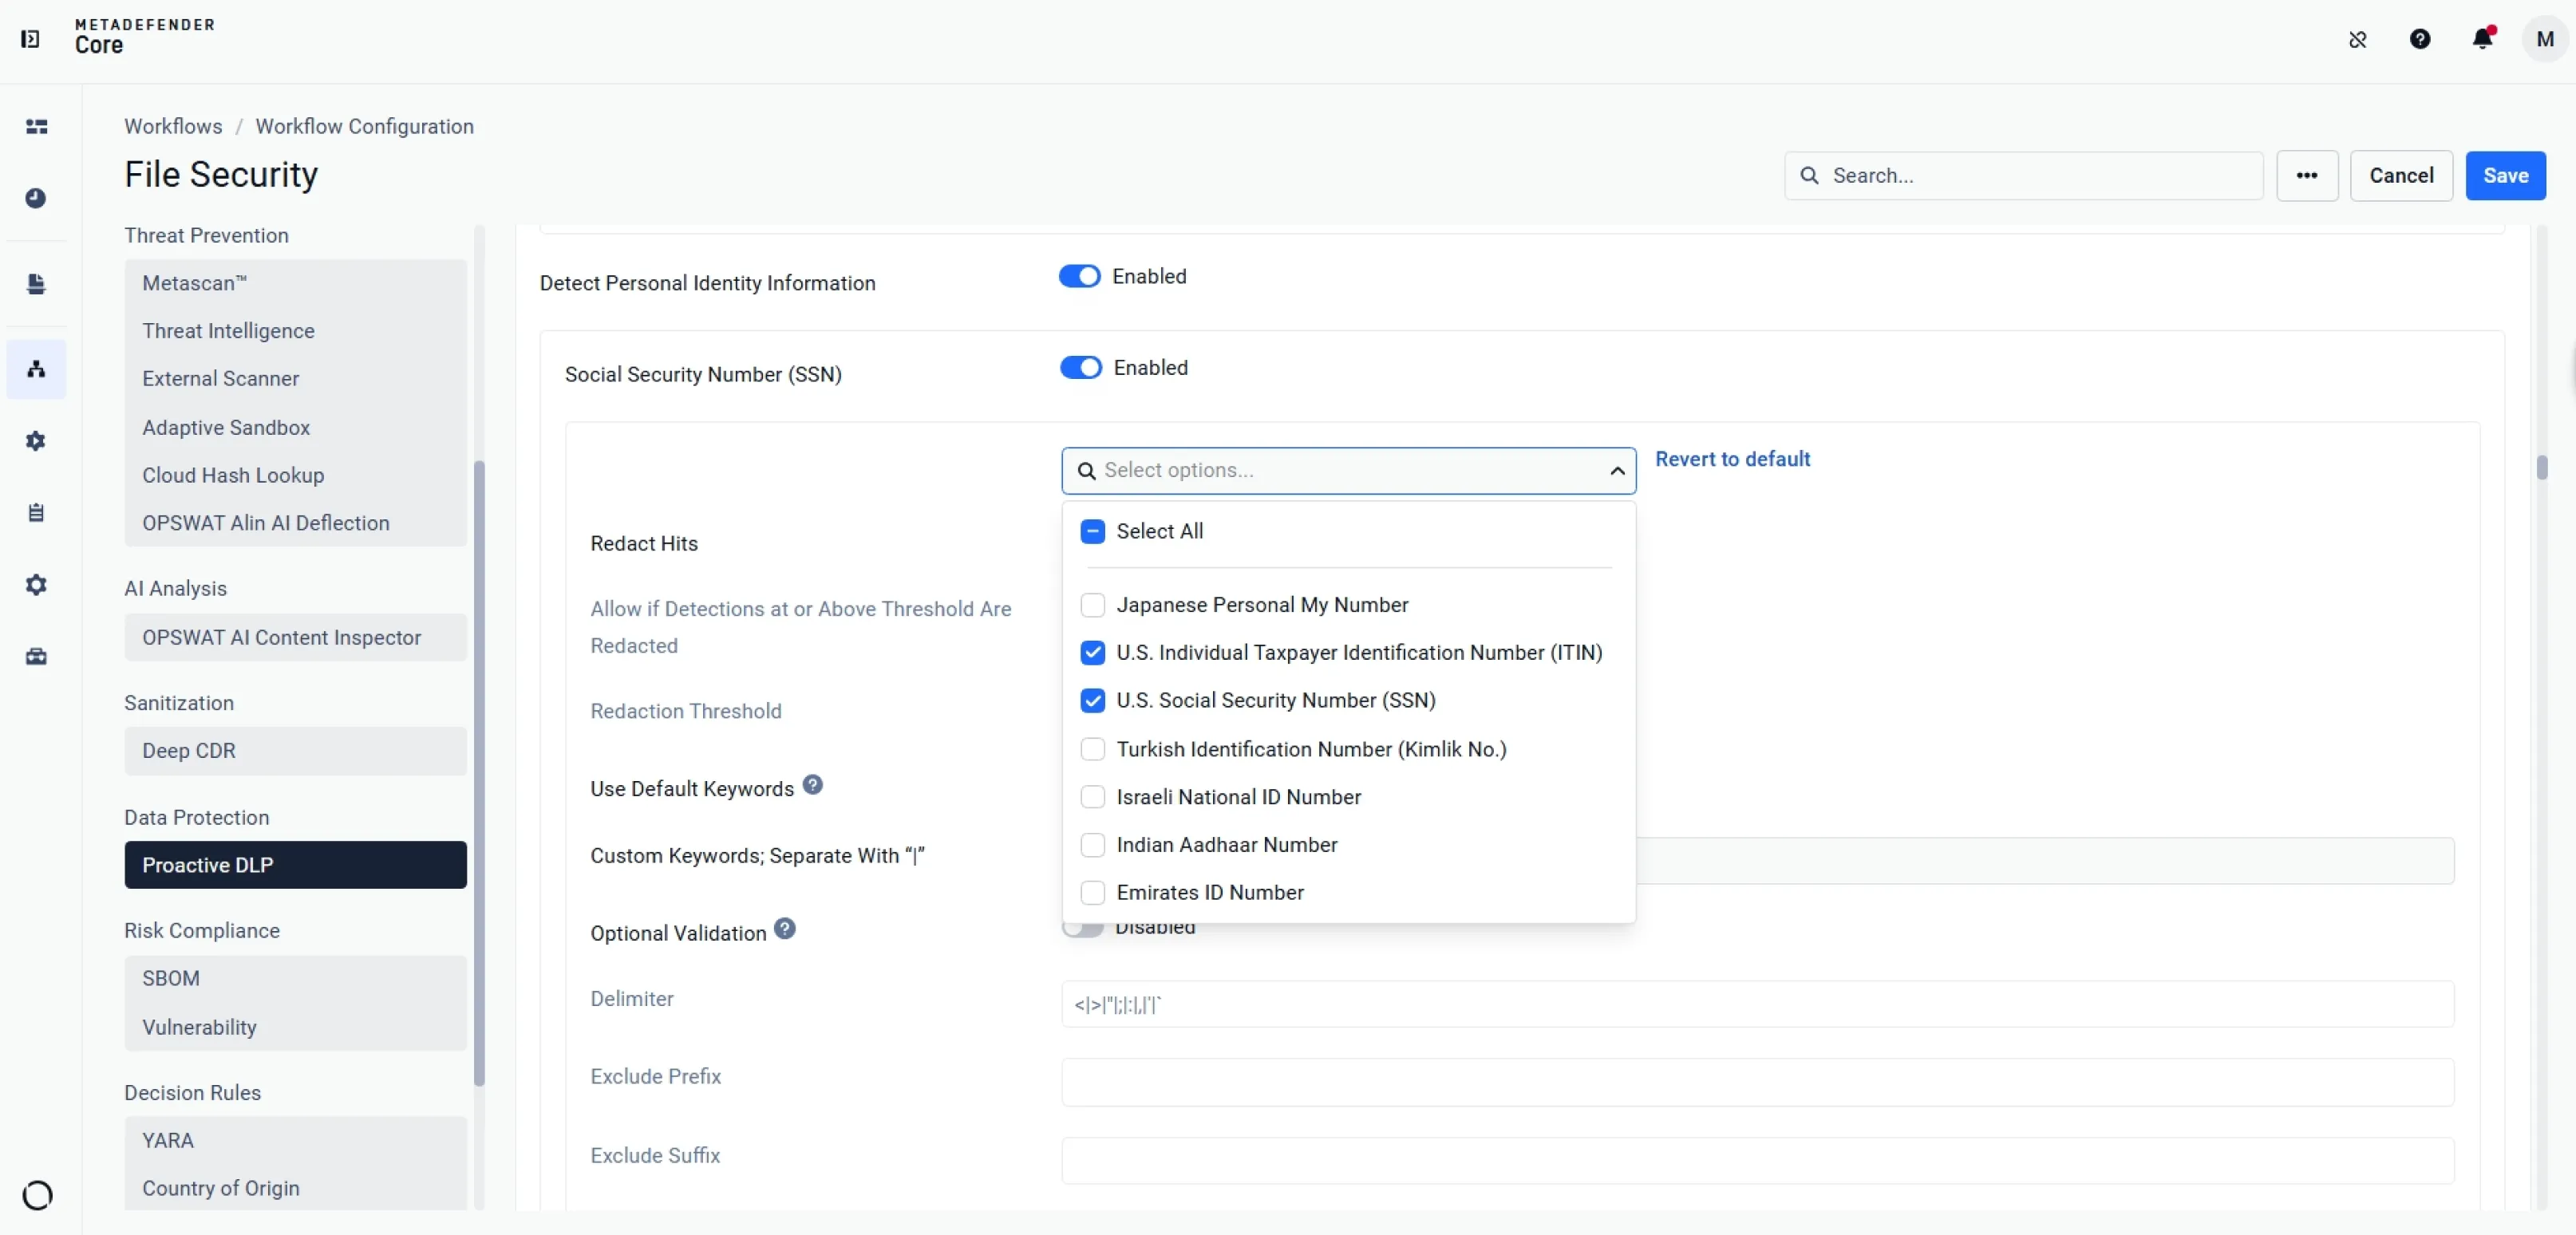
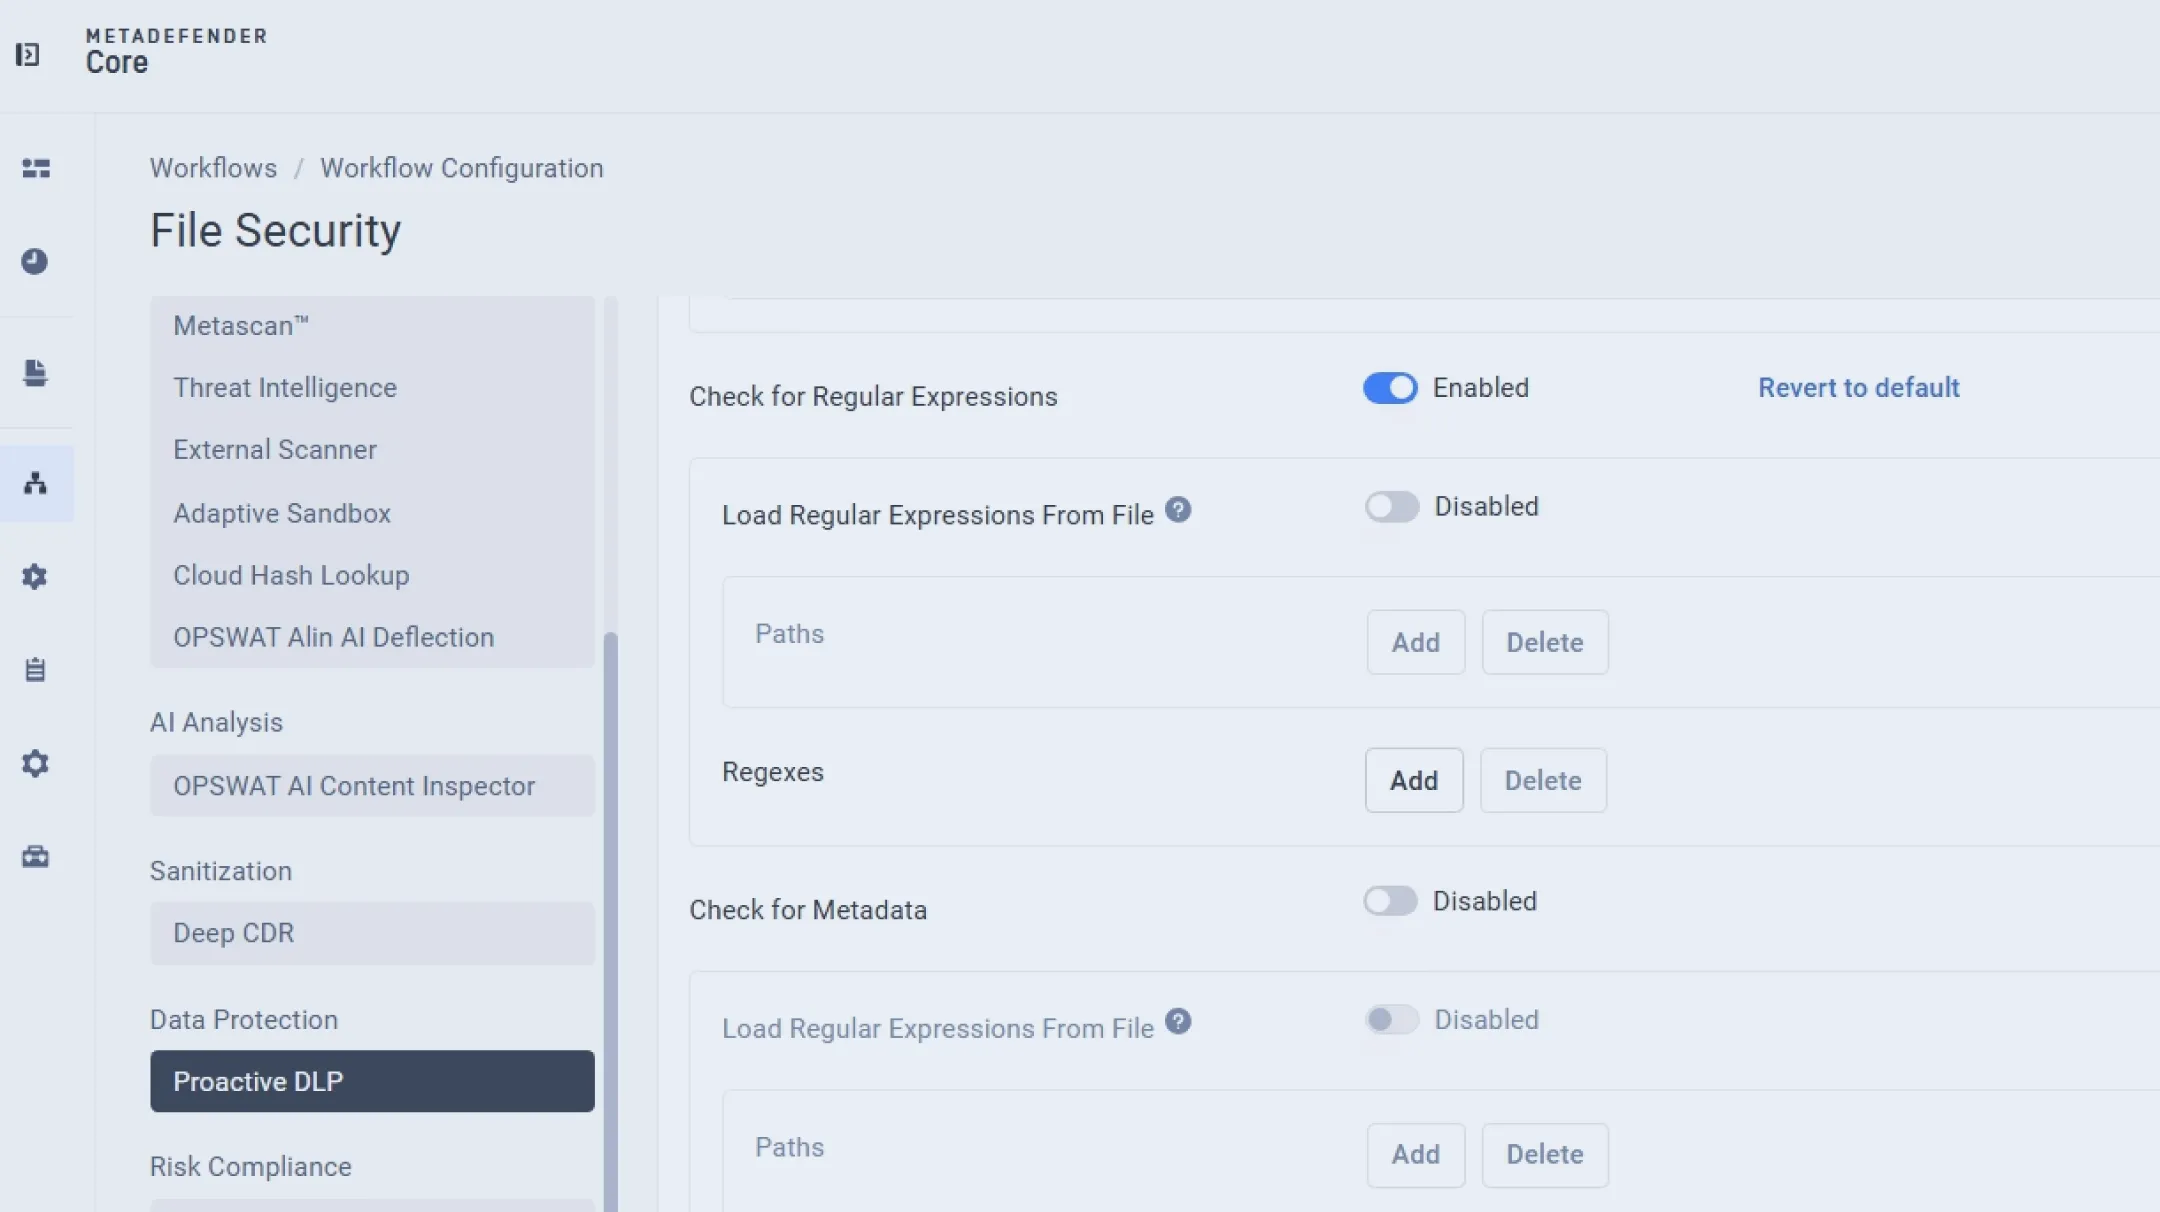
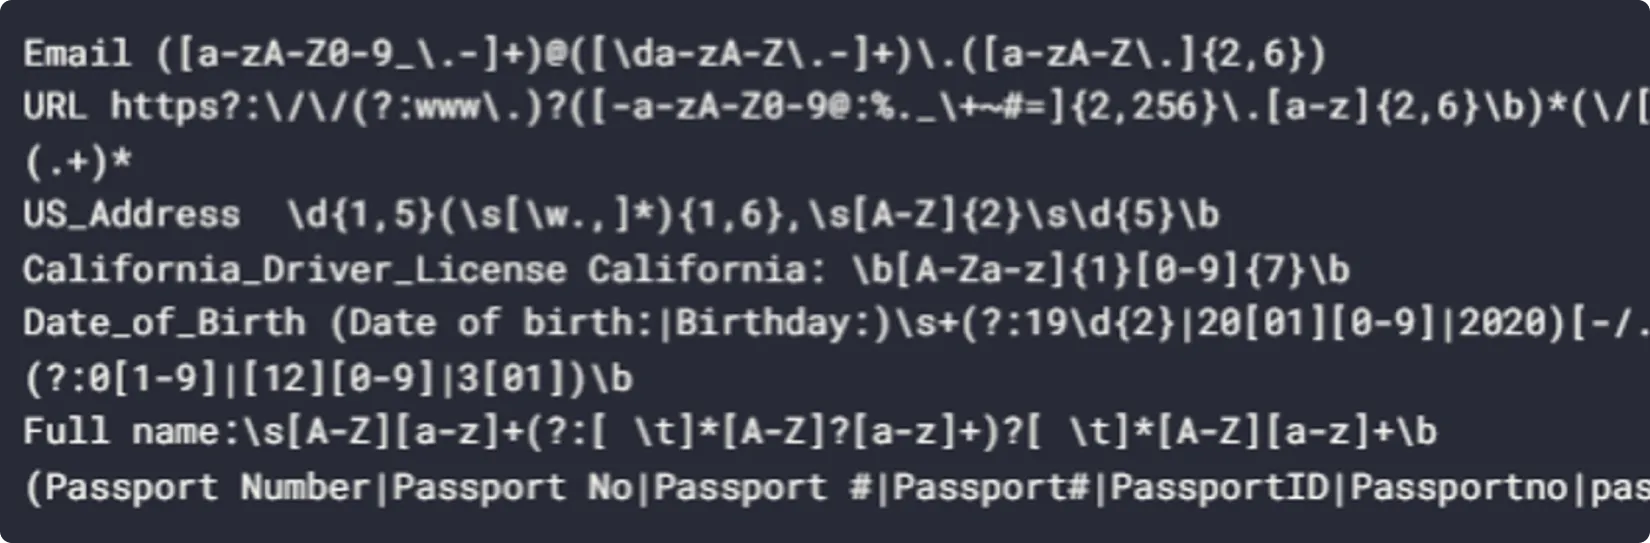
Poți ascunde cu ușurință datele sensibile, inclusiv informațiile financiare, datele de identitate personală, informațiile despre rețea și dispozitiv, secretele, expresiile regulate și metadatele.
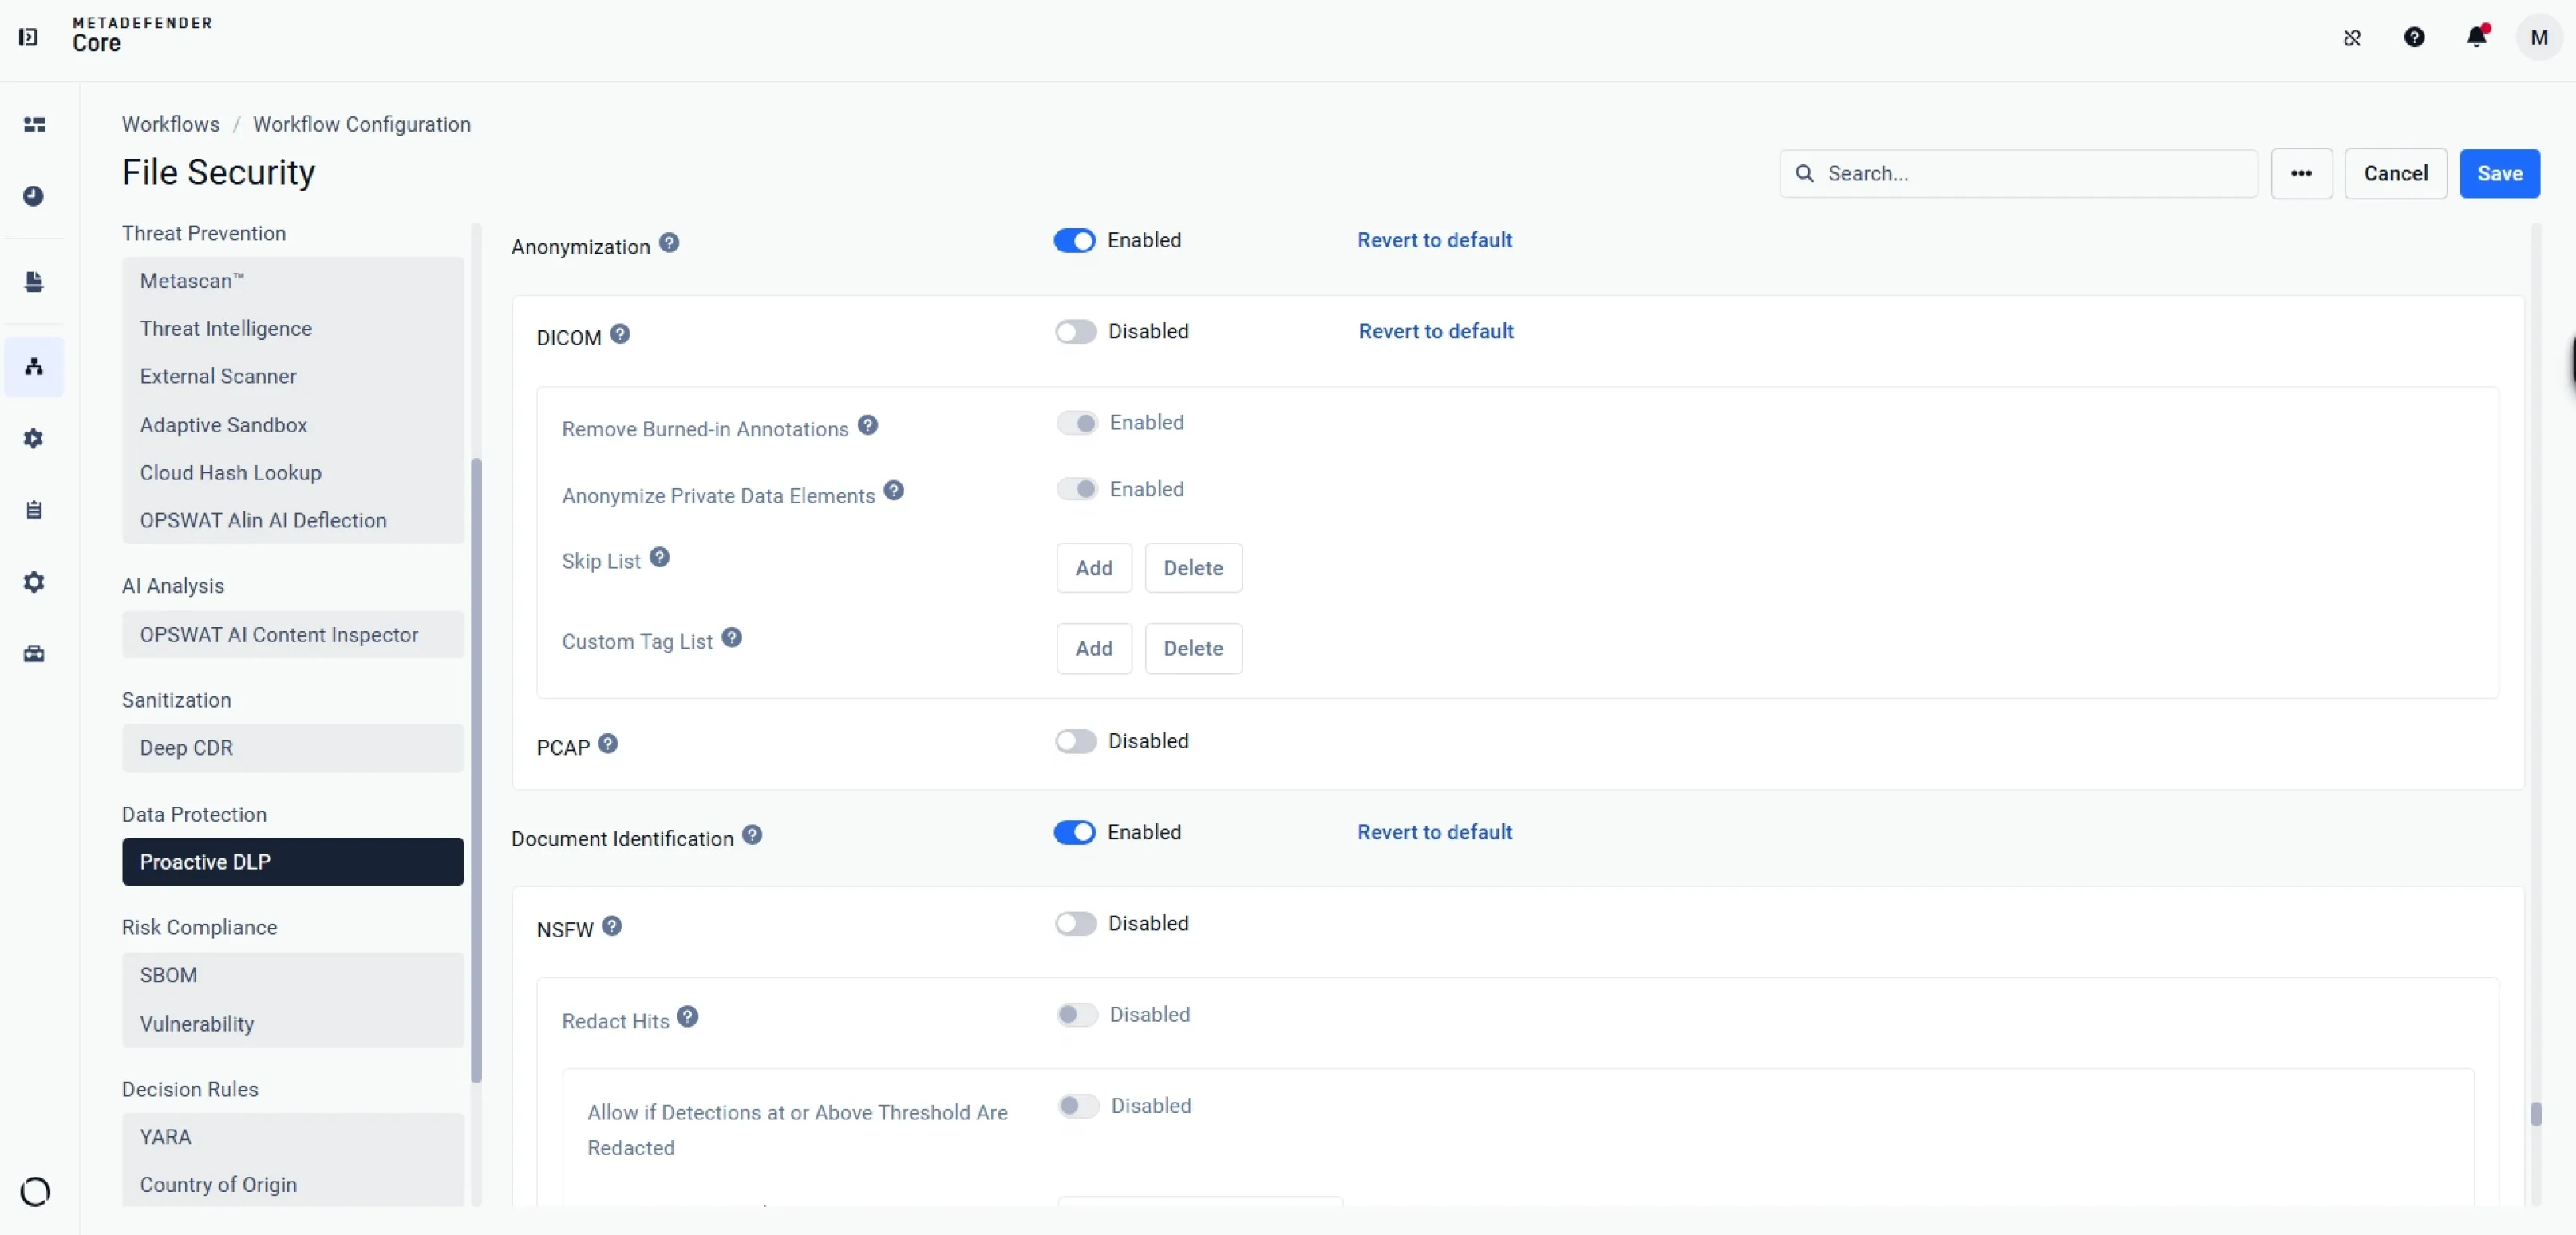
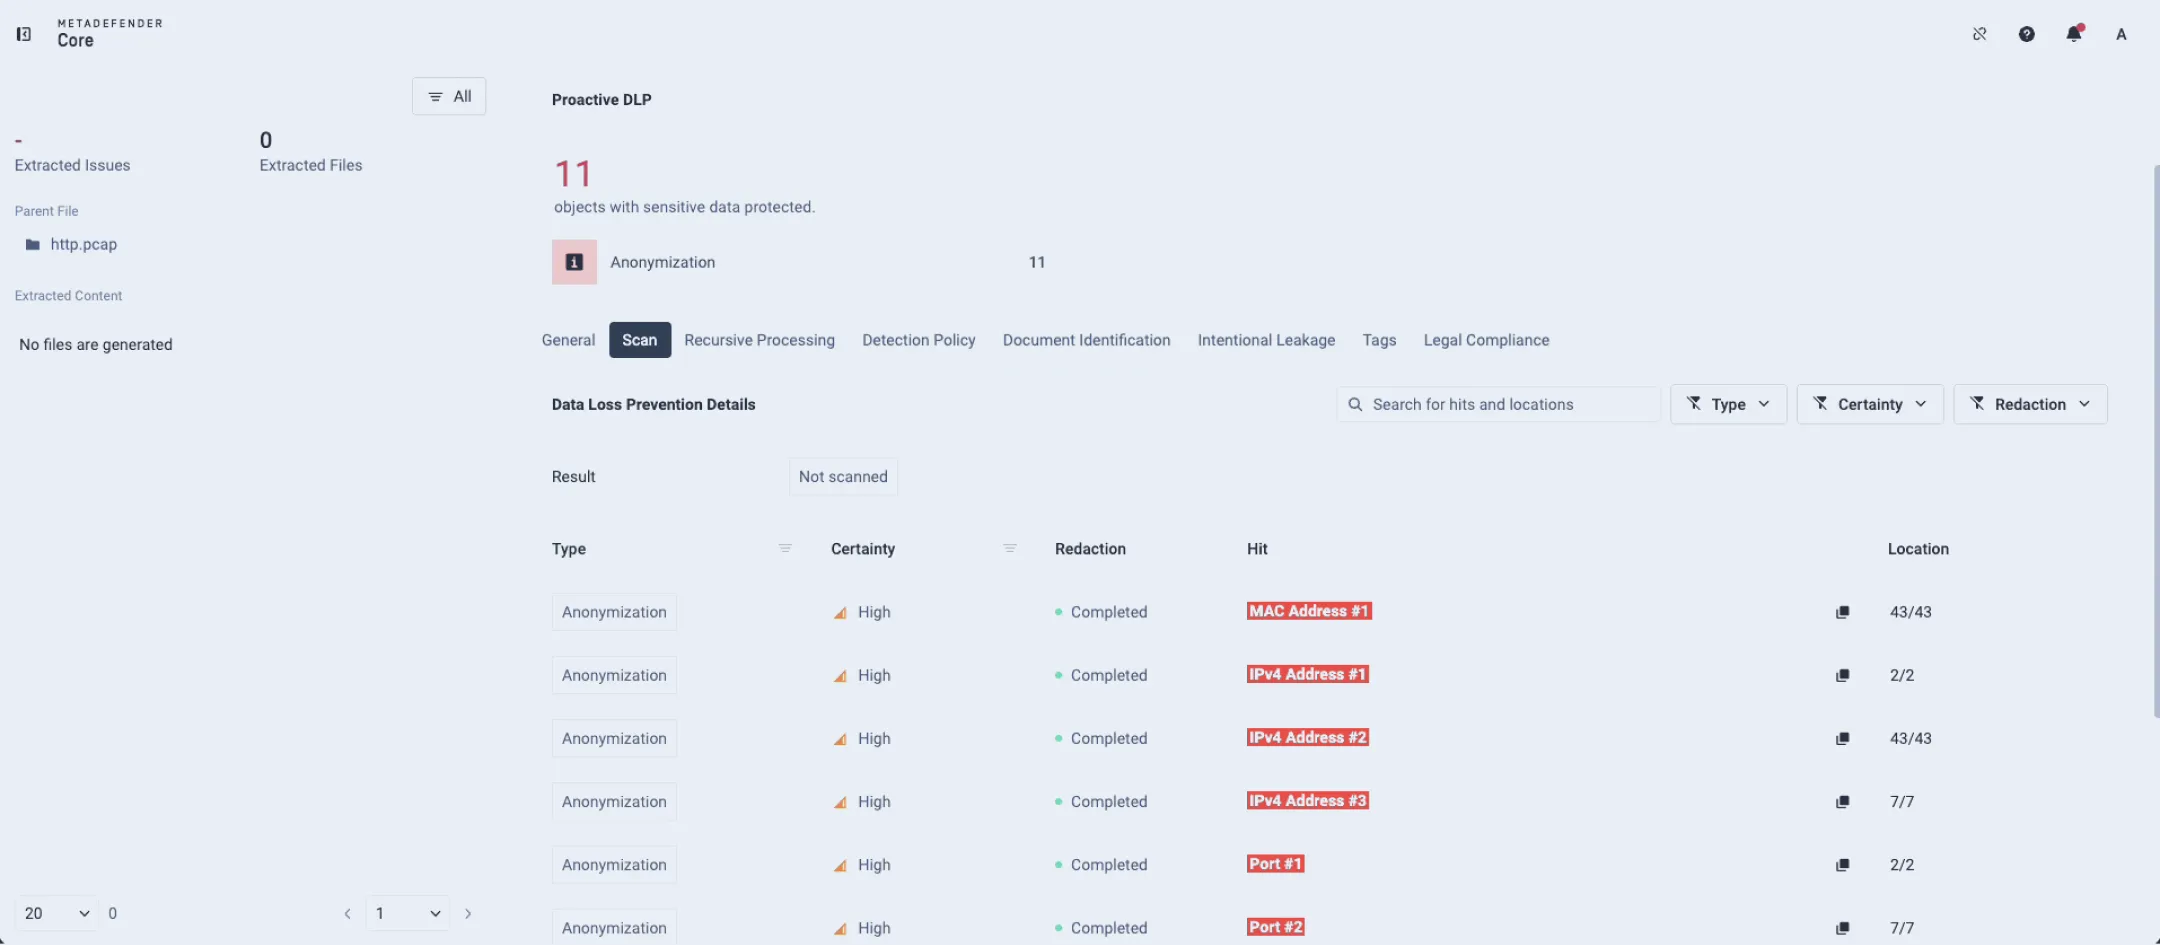
Asigură anonimizarea pentru diverse tipuri de fișiere, precum fișierele DICOM și PCAP, pentru a preveni scurgerile de date intenționate sau accidentale.
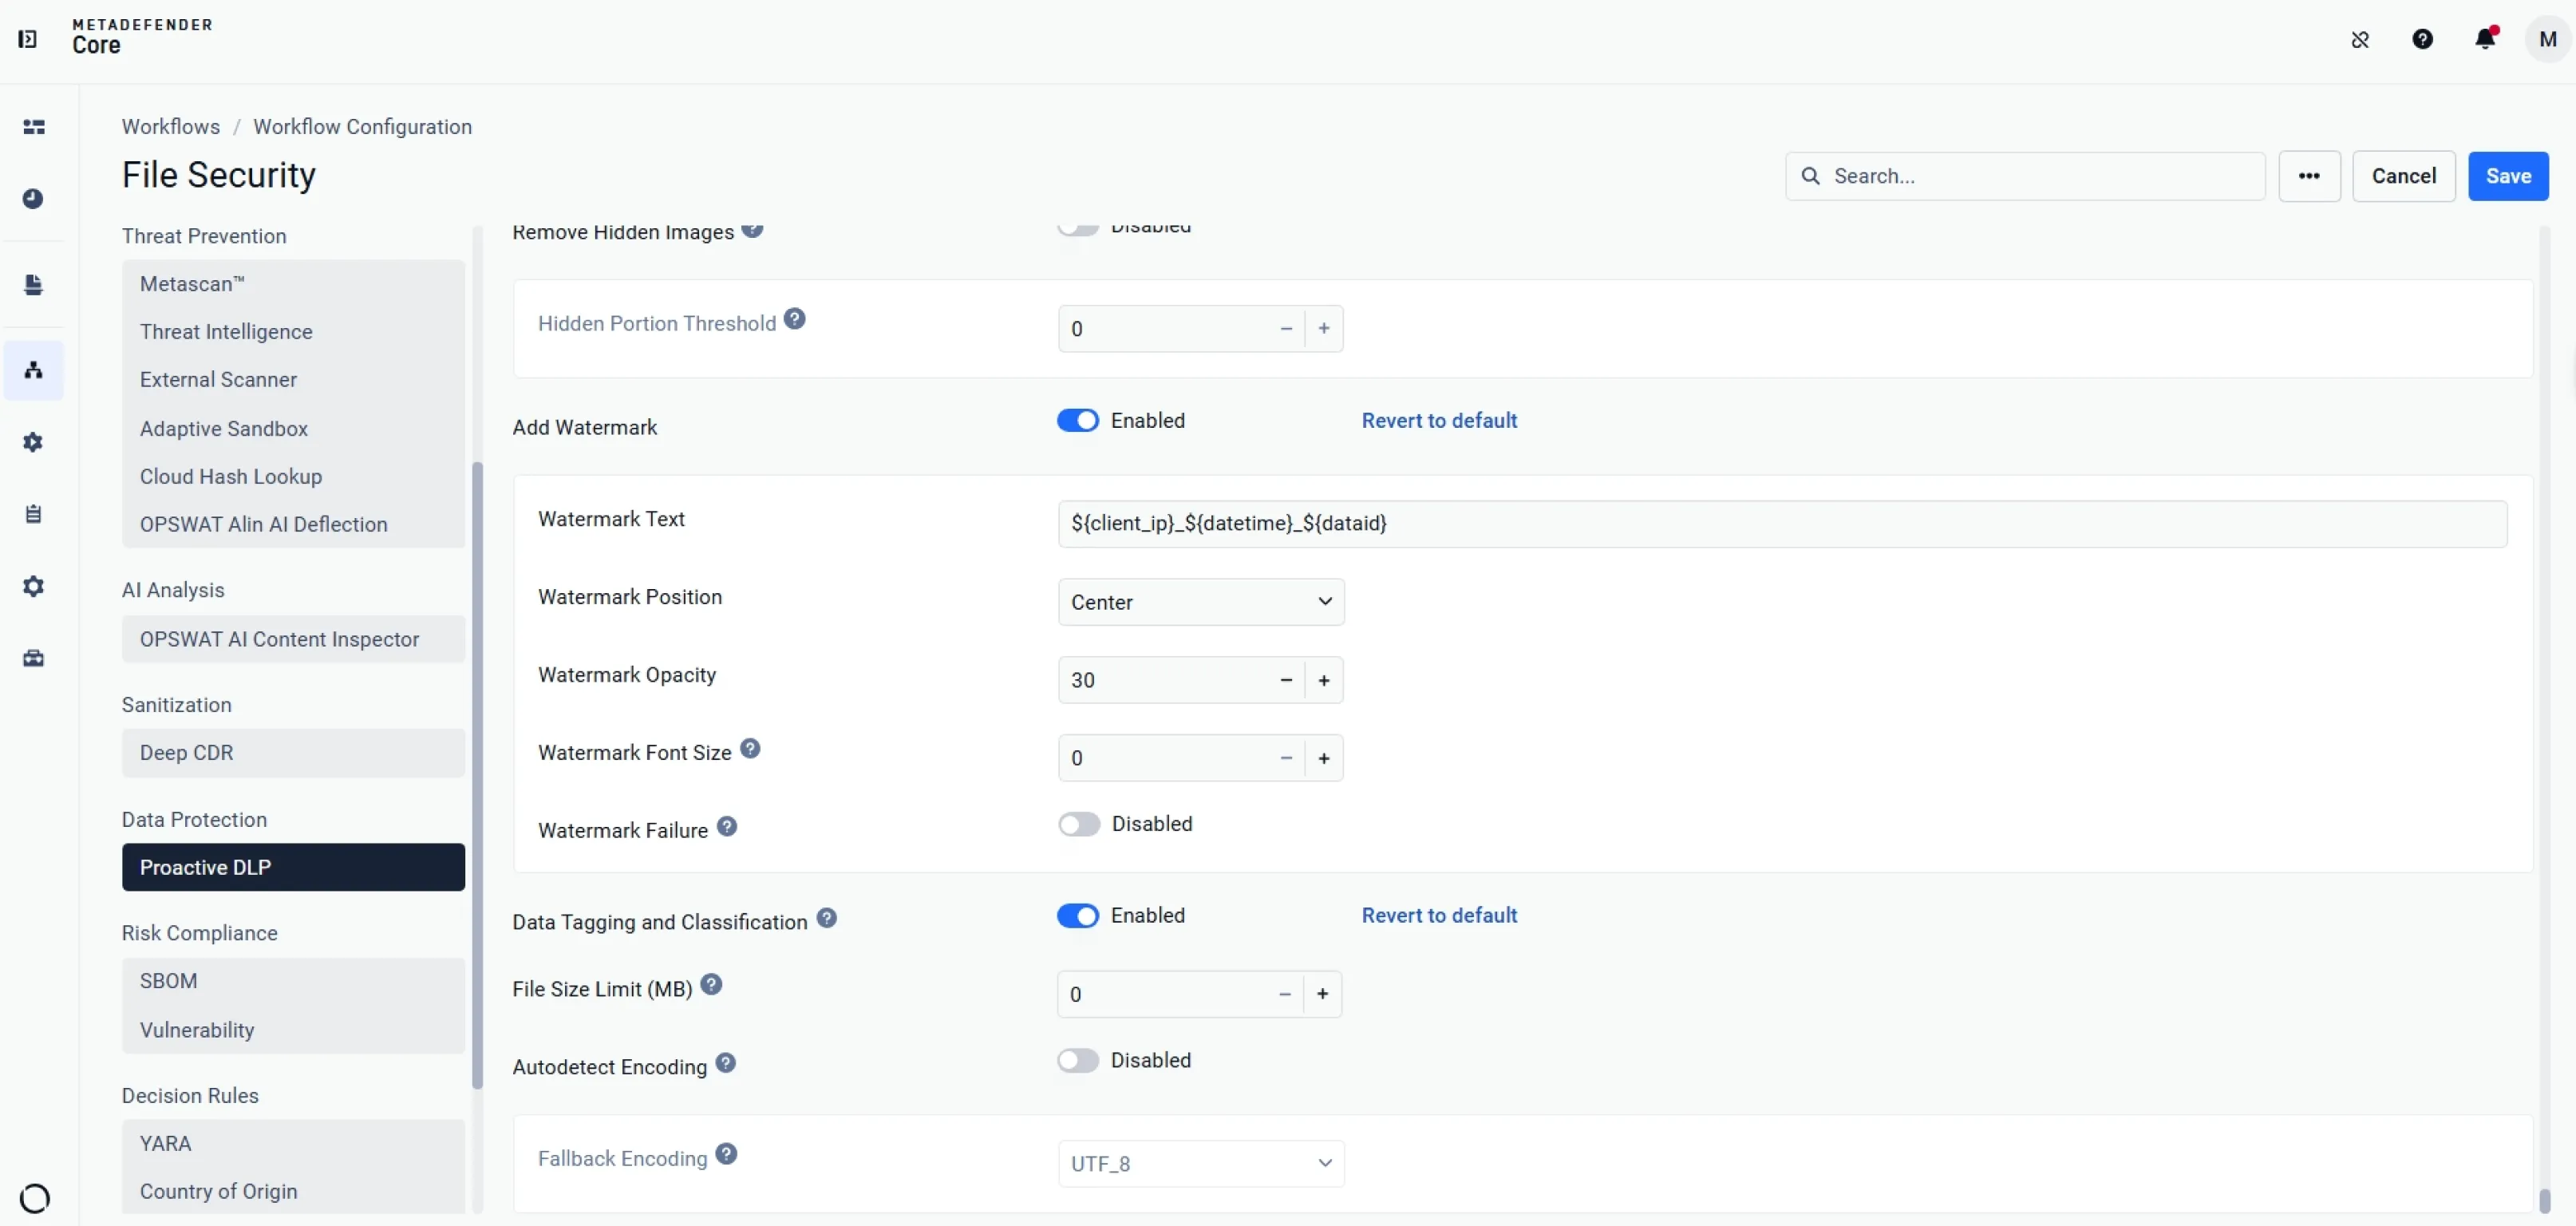
Aplică etichetarea și clasificarea fișierelor de ieșire, elimină imaginile încorporate sau decupate și detectează automat diverse tipuri de codificare.
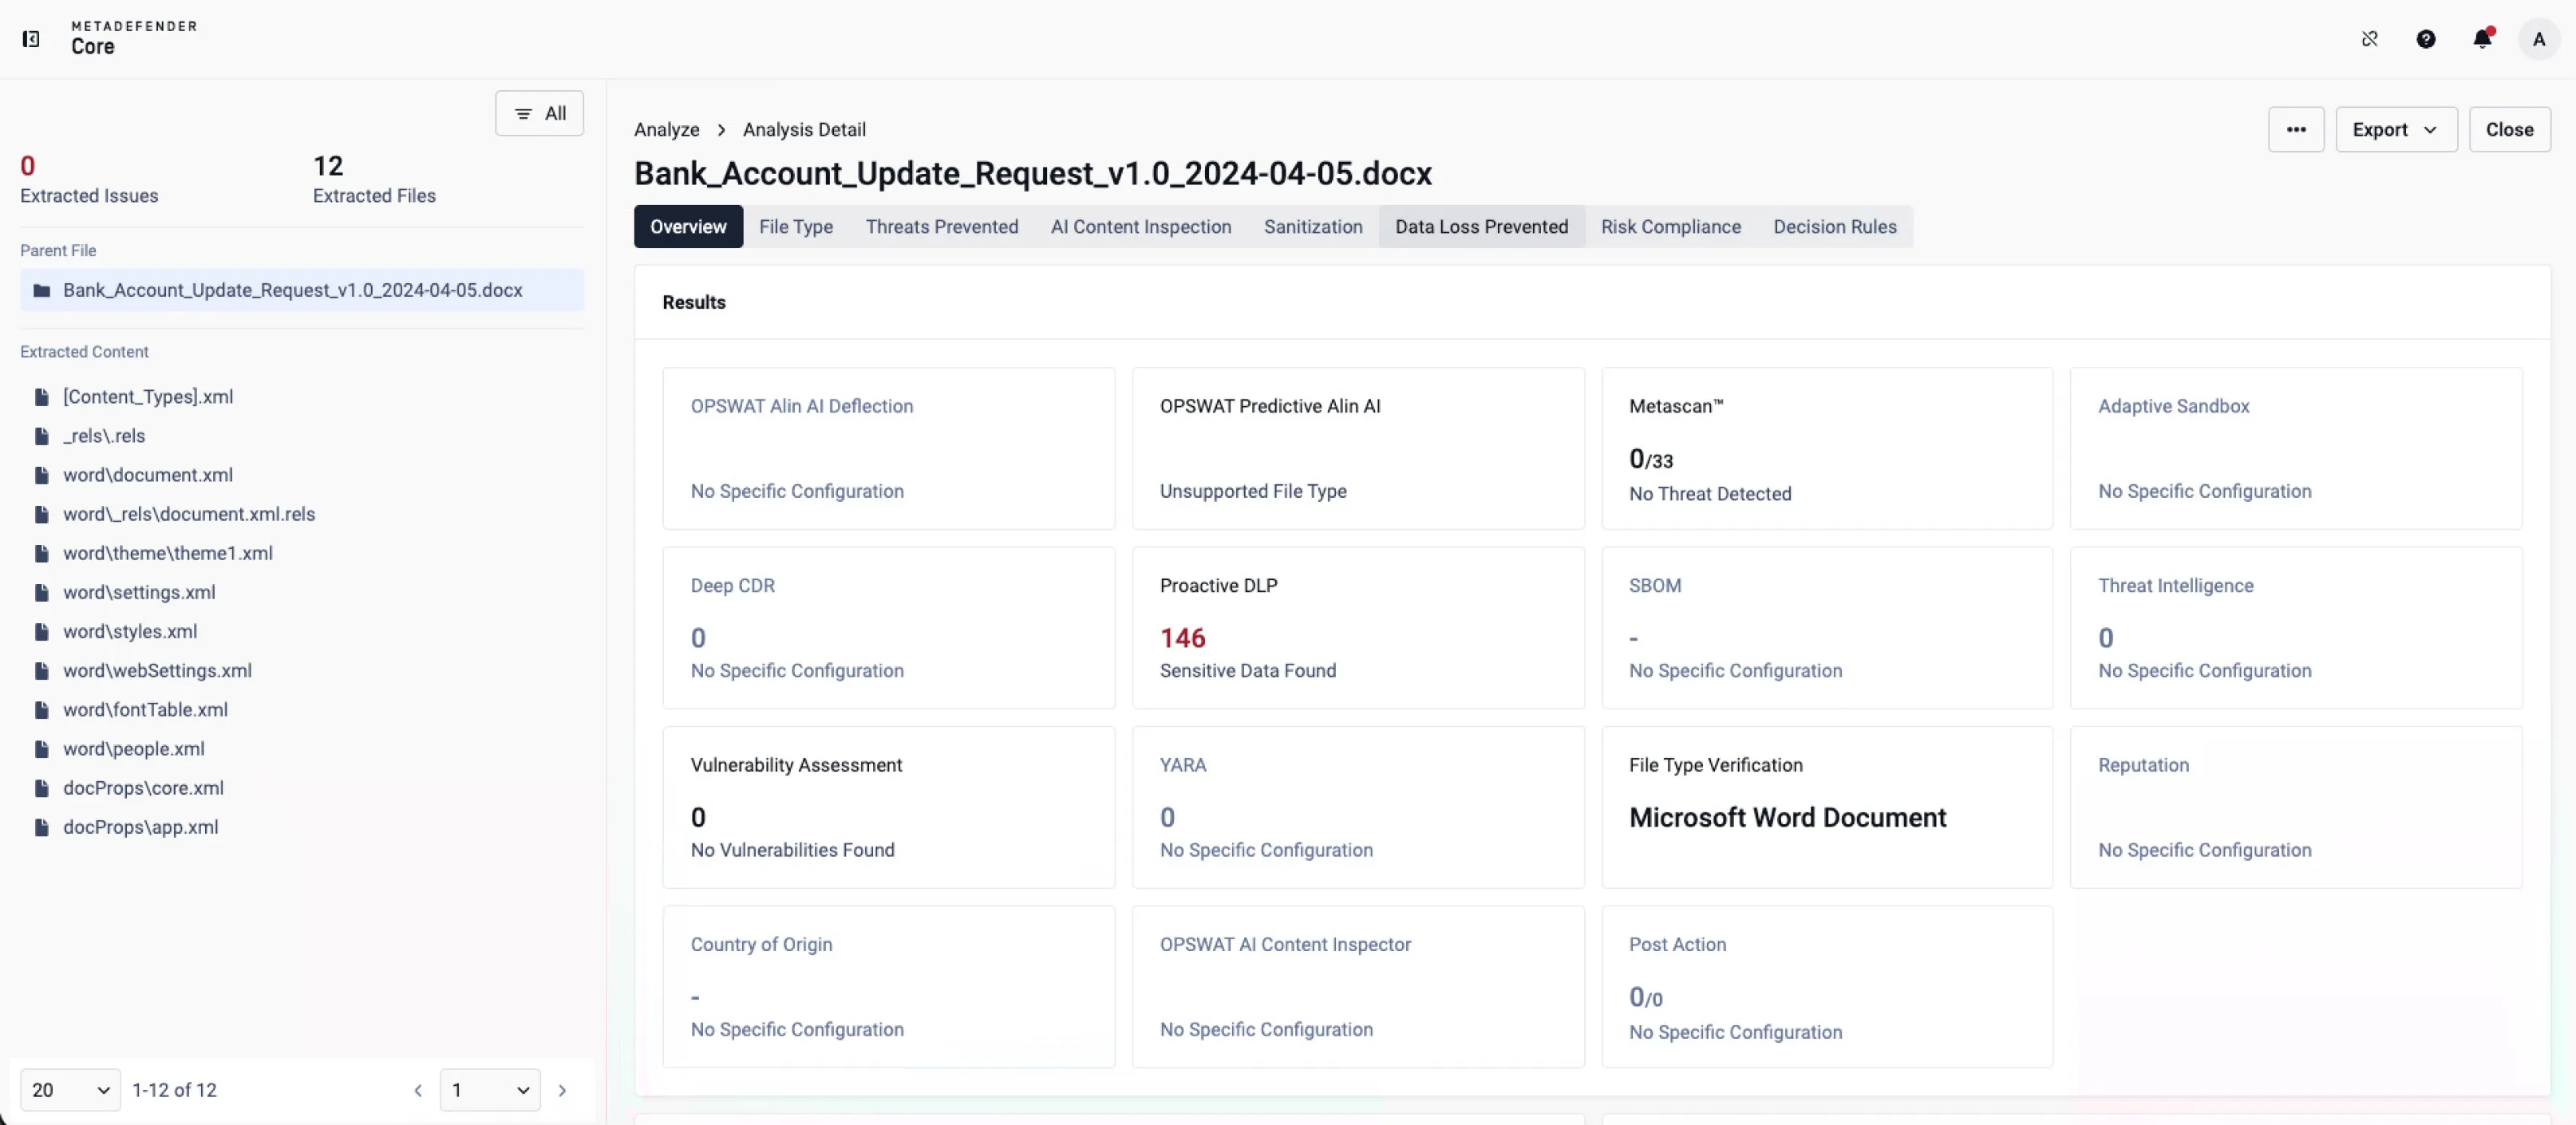
Identifică și clasifică automat datele sensibile, atribuind etichete clare precum „Infectat” sau „Suspect” pentru o reacție mai rapidă.
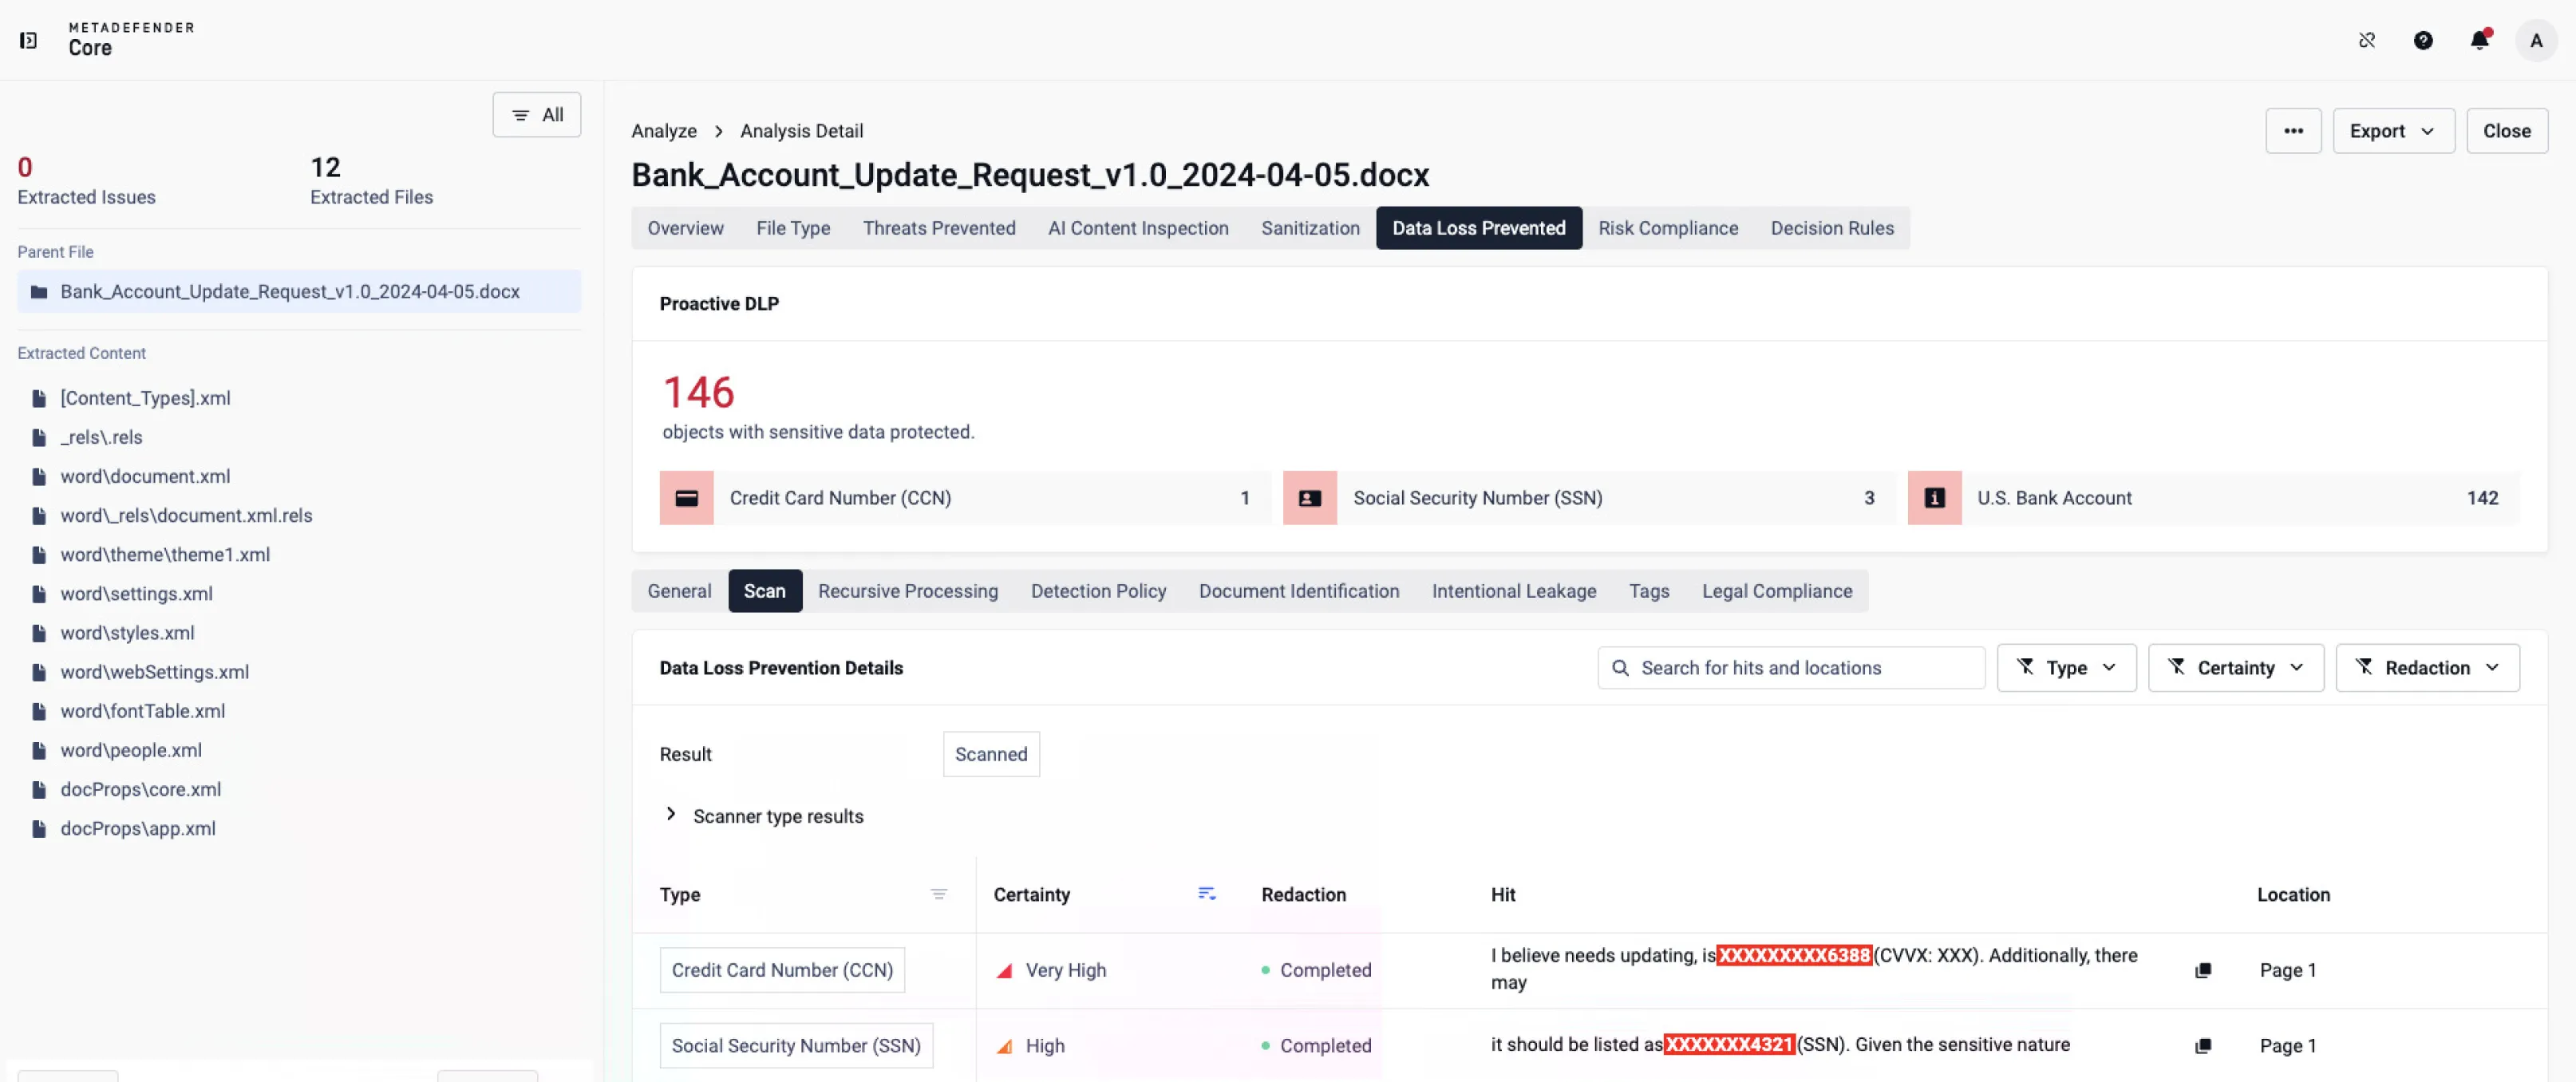
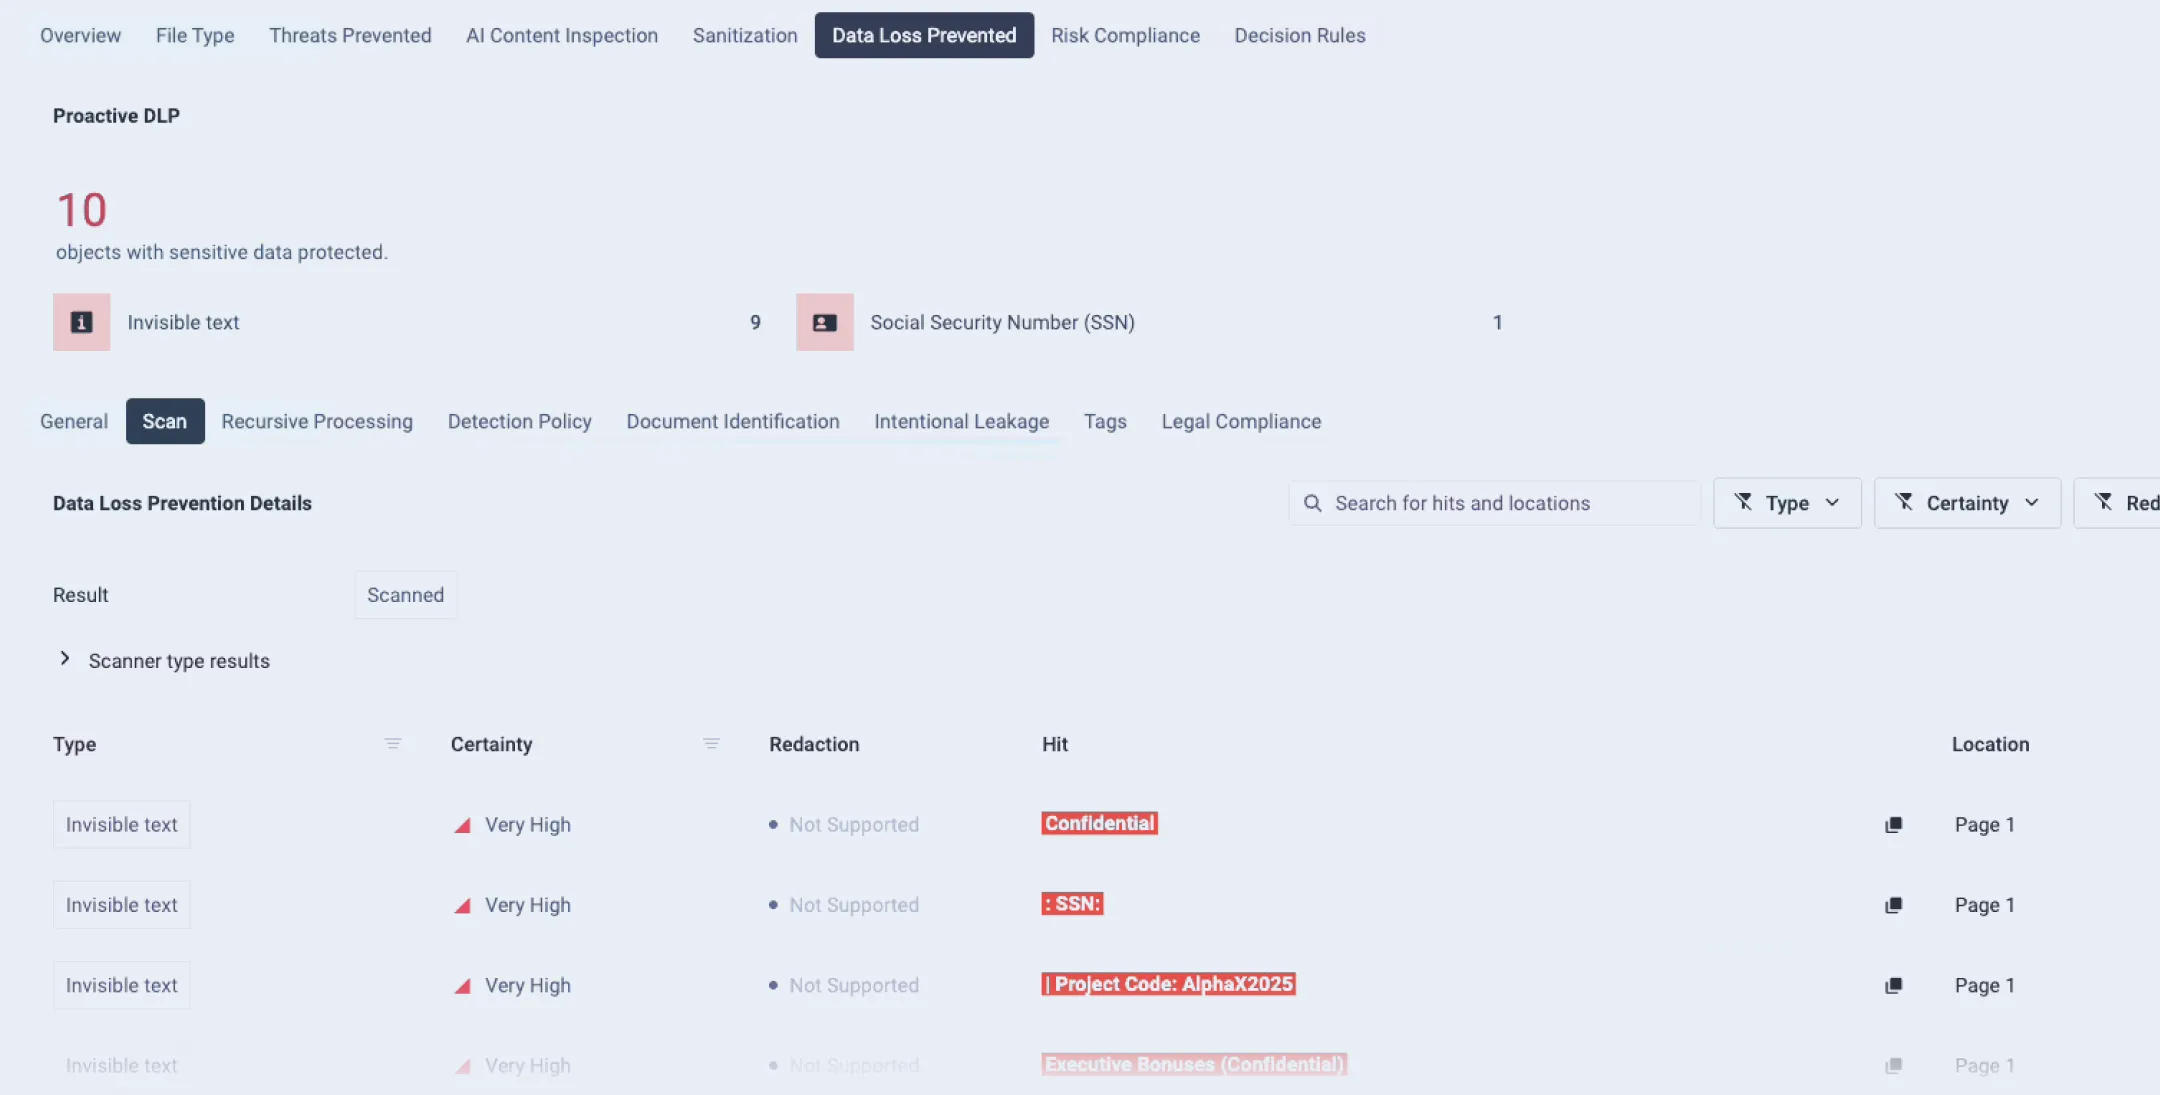
Oferă rezultate ale scanării bazate pe inteligență artificială, care evaluează tipurile de date sensibile predefinite și atribuie niveluri de certitudine pentru a identifica informațiile extrem de critice.
 Detectarea datelor sensibile cu ajutorul inteligenței artificiale
Permite protecția datelor bazată pe inteligență artificială pentru a detecta și proteja datele sensibile din diverse tipuri de fișiere.
 Anonimizarea datelor sensibile
Poți ascunde cu ușurință datele sensibile, inclusiv informațiile financiare, datele de identitate personală, informațiile despre rețea și dispozitiv, secretele, expresiile regulate și metadatele.
- Anonimizarea datelor cu caracter personal
Asigură anonimizarea pentru diverse tipuri de fișiere, precum fișierele DICOM și PCAP, pentru a preveni scurgerile de date intenționate sau accidentale.
 Etichetarea și clasificarea datelor
Aplică etichetarea și clasificarea fișierelor de ieșire, elimină imaginile încorporate sau decupate și detectează automat diverse tipuri de codificare.
 Clasificarea datelor sensibile
Identifică și clasifică automat datele sensibile, atribuind etichete clare precum „Infectat” sau „Suspect” pentru o reacție mai rapidă.
 Stabilirea nivelului de certitudine
Oferă rezultate ale scanării bazate pe inteligență artificială, care evaluează tipurile de date sensibile predefinite și atribuie niveluri de certitudine pentru a identifica informațiile extrem de critice.
Protecție completă
pentru orice tip de date sensibile
Proactive DLP , clasifică, cenzurează și anonimizează informațiile sensibile din conținutul structurat și nestructurat, prevenind scurgerile de informații și asigurând conformitatea la scară largă.
DP (Date cu caracter personal)
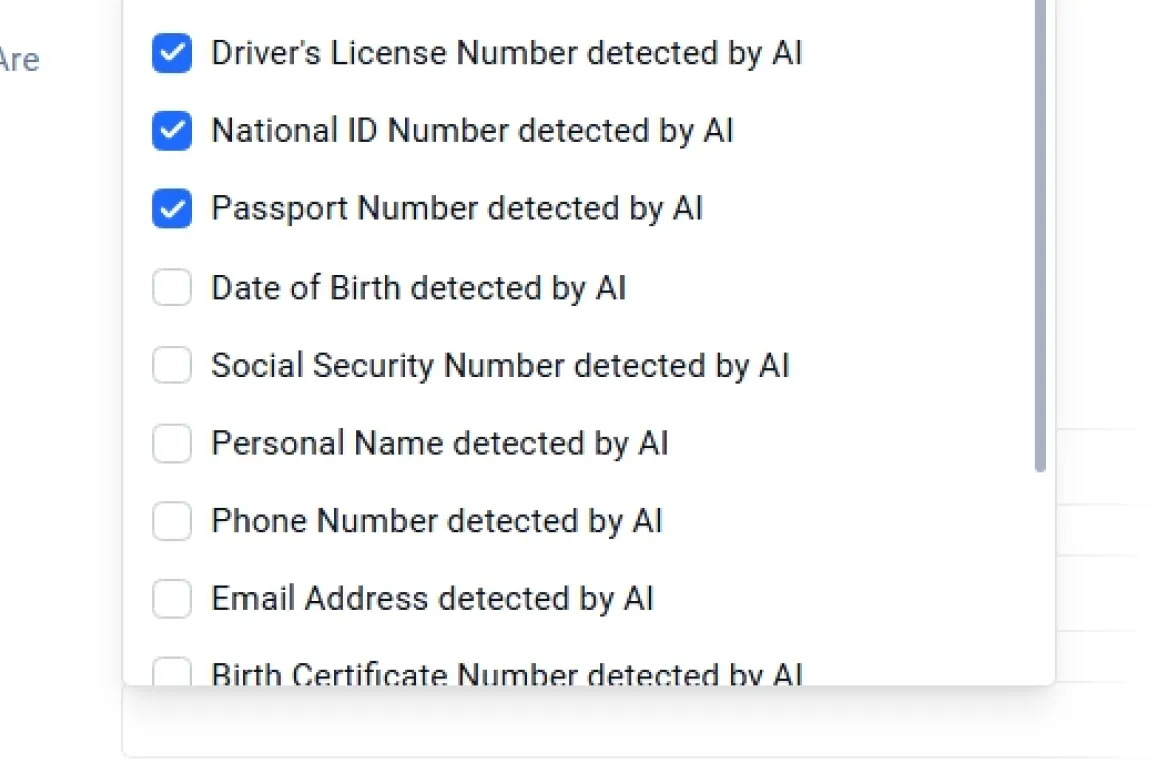
Informațiile personale includ nume, adrese, date de contact și alți identificatori care sunt frecvent partajați în fluxurile de lucru cotidiene ale companiilor. Deoarece aceste date sunt adesea împrăștiate în diverse documente și comunicări, ele devin un punct vulnerabil frecvent la expunerea accidentală. Proactive DLP fișierele în timp real pentru a identifica informațiile personale, aplicând măsuri de redactare sau anonimizare pentru a se asigura că datele personale sensibile, dar care nu fac obiectul reglementărilor, nu pot fi divulgate nici la nivel intern, nici la nivel extern.
PII (informații personale identificabile)
Informațiile de identificare personală (PII) includ numerele de asigurare socială, datele din pașaport și permisul de conducere, datele de naștere și alte date specifice de identitate pe care atacatorii le pot exploata în scopuri de fraudă sau de suplantare a identității. Datorită caracterului său extrem de sensibil, aceste informații reprezintă o țintă principală în cazul breșelor de securitate. Proactive DLP tiparele de PII în peste 125 de tipuri de fișiere, redactează sau maschează informațiile și aplică politici care împiedică angajații să partajeze date reglementate, asigurând conformitatea cu GDPR, NIST, PCI-DSS și alte cadre de conformitate.
PHI (informații medicale protejate)
Informațiile medicale protejate (PHI) includ dosarele medicale, rapoartele de laborator, detaliile privind asigurările, fișierele DICOM și orice identificatori legați de sănătate reglementați de HIPAA. Deoarece informațiile medicale protejate (PHI) sunt extrem de valoroase pentru fraudele de identitate și escrocheriile legate de facturarea serviciilor medicale, divulgarea acestora poate atrage după sine sancțiuni financiare și legale severe. Proactive DLP informațiile medicale protejate (PHI) atât în text, cât și în imagini, anonimizează câmpurile sensibile și garantează că organizațiile din domeniul sănătății mențin un proces de gestionare a datelor conform cu HIPAA, atât în cadrul sistemelor interne, cât și în cadrul schimburilor de date externe.
Date financiare
Datele financiare includ numere de carduri de credit, detalii privind conturile bancare, înregistrări ale tranzacțiilor, informații privind salarizarea și documente fiscale. Aceste resurse sunt adesea ținta fraudelor, a abuzurilor din interior și a exploatării. Proactive DLP documente, foi de calcul, fișiere PDF și imagini în căutarea unor indicatori financiari, folosind detectarea bazată pe modele și pe inteligență artificială. Aceasta poate ascunde valorile sensibile, poate aplica politici conforme cu standardul PCI și poate bloca partajarea neautorizată, protejând organizațiile împotriva pierderilor financiare și a riscurilor legate de conformitate.
Secrete (date de autentificare și chei)
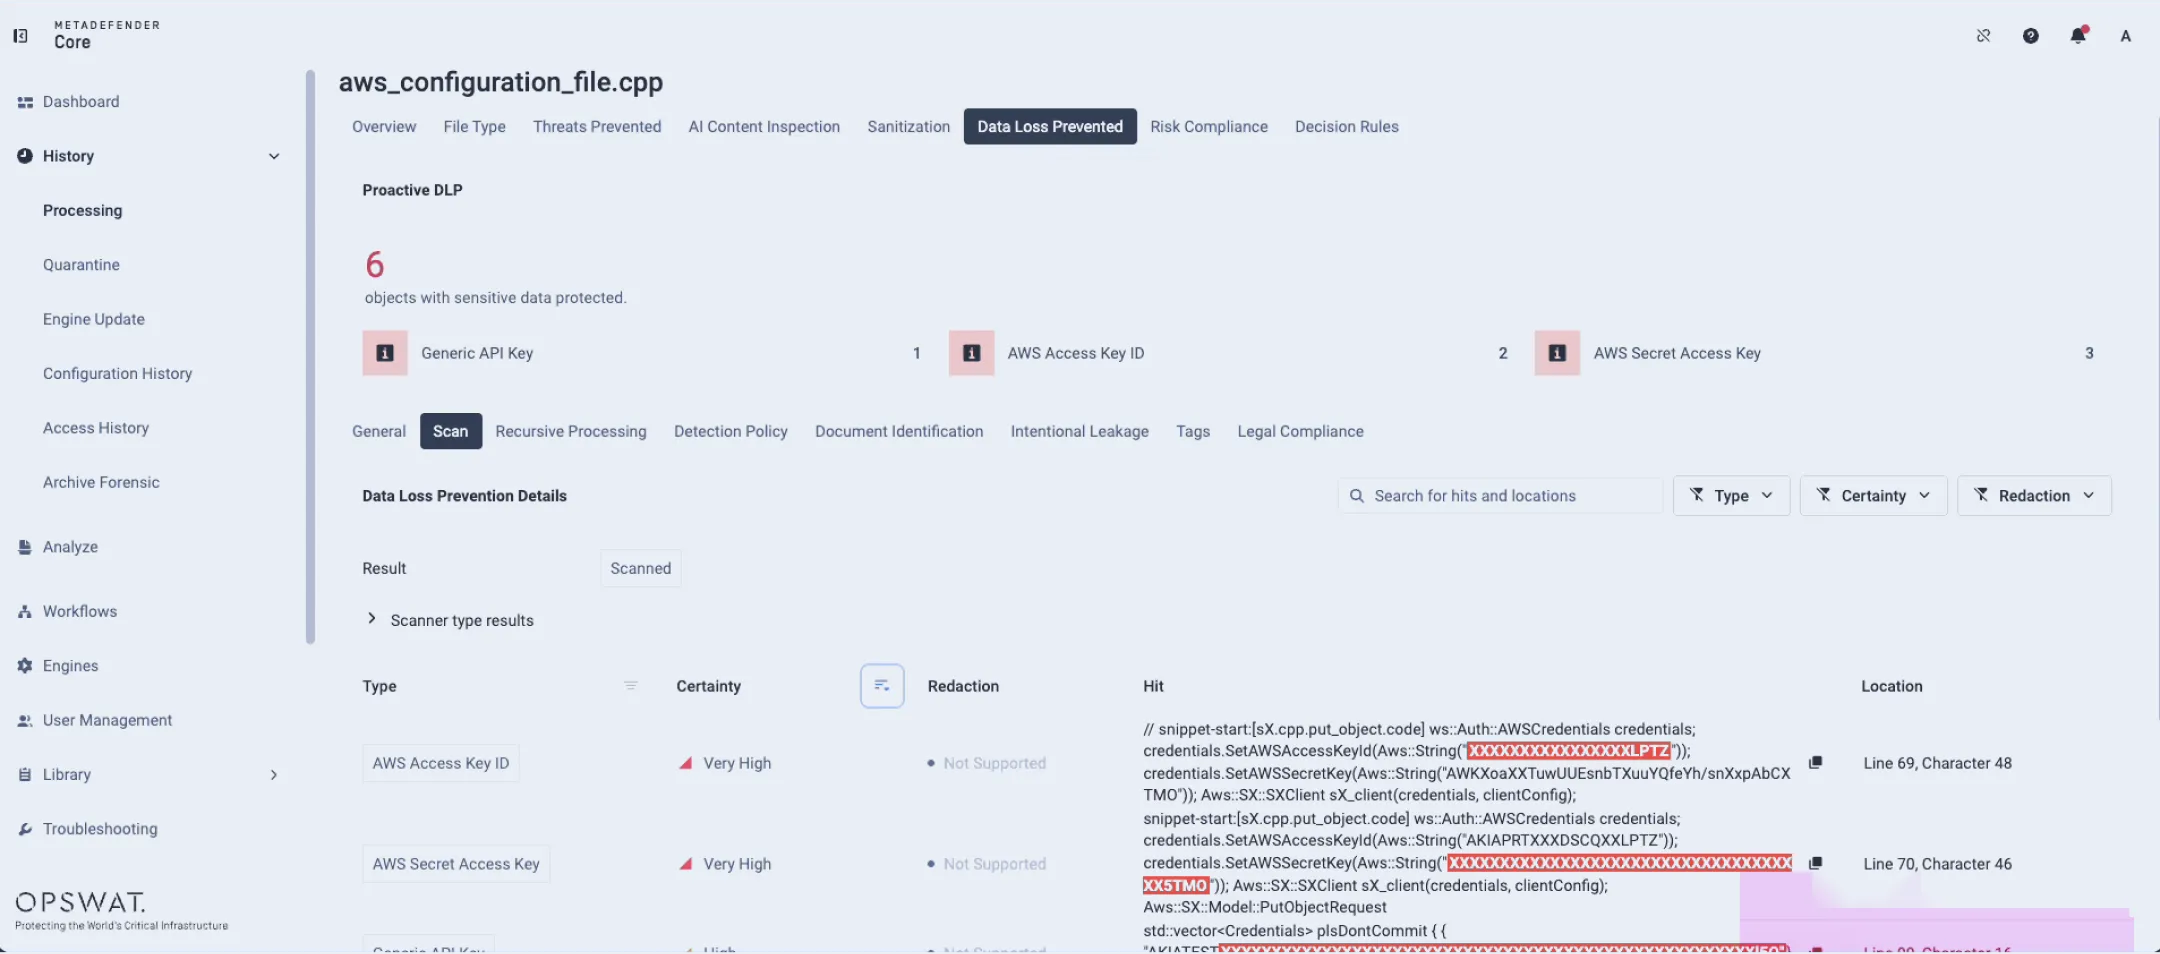
Informațiile confidențiale includ API , parole, tokenuri de autentificare, chei private și șiruri de configurare, care sunt de obicei incluse în fișiere de cod, documente și e-mailuri. În cazul unei scurgeri de informații, acestea pot oferi atacatorilor acces direct la sistem. Proactive DLP informațiile confidențiale folosind tehnici avansate de recunoaștere a tiparelor și învățare automată, cenzurând sau blocând automat fișierele care conțin date de autentificare expuse, contribuind astfel la prevenirea accesului neautorizat, a escaladării privilegiilor și a compromiterii lanțului de aprovizionare.
- MetaDefender Platforma


- MetaDefender Platforma

- MetaDefender Platforma

- MetaDefender Platforma

- MetaDefender Platforma


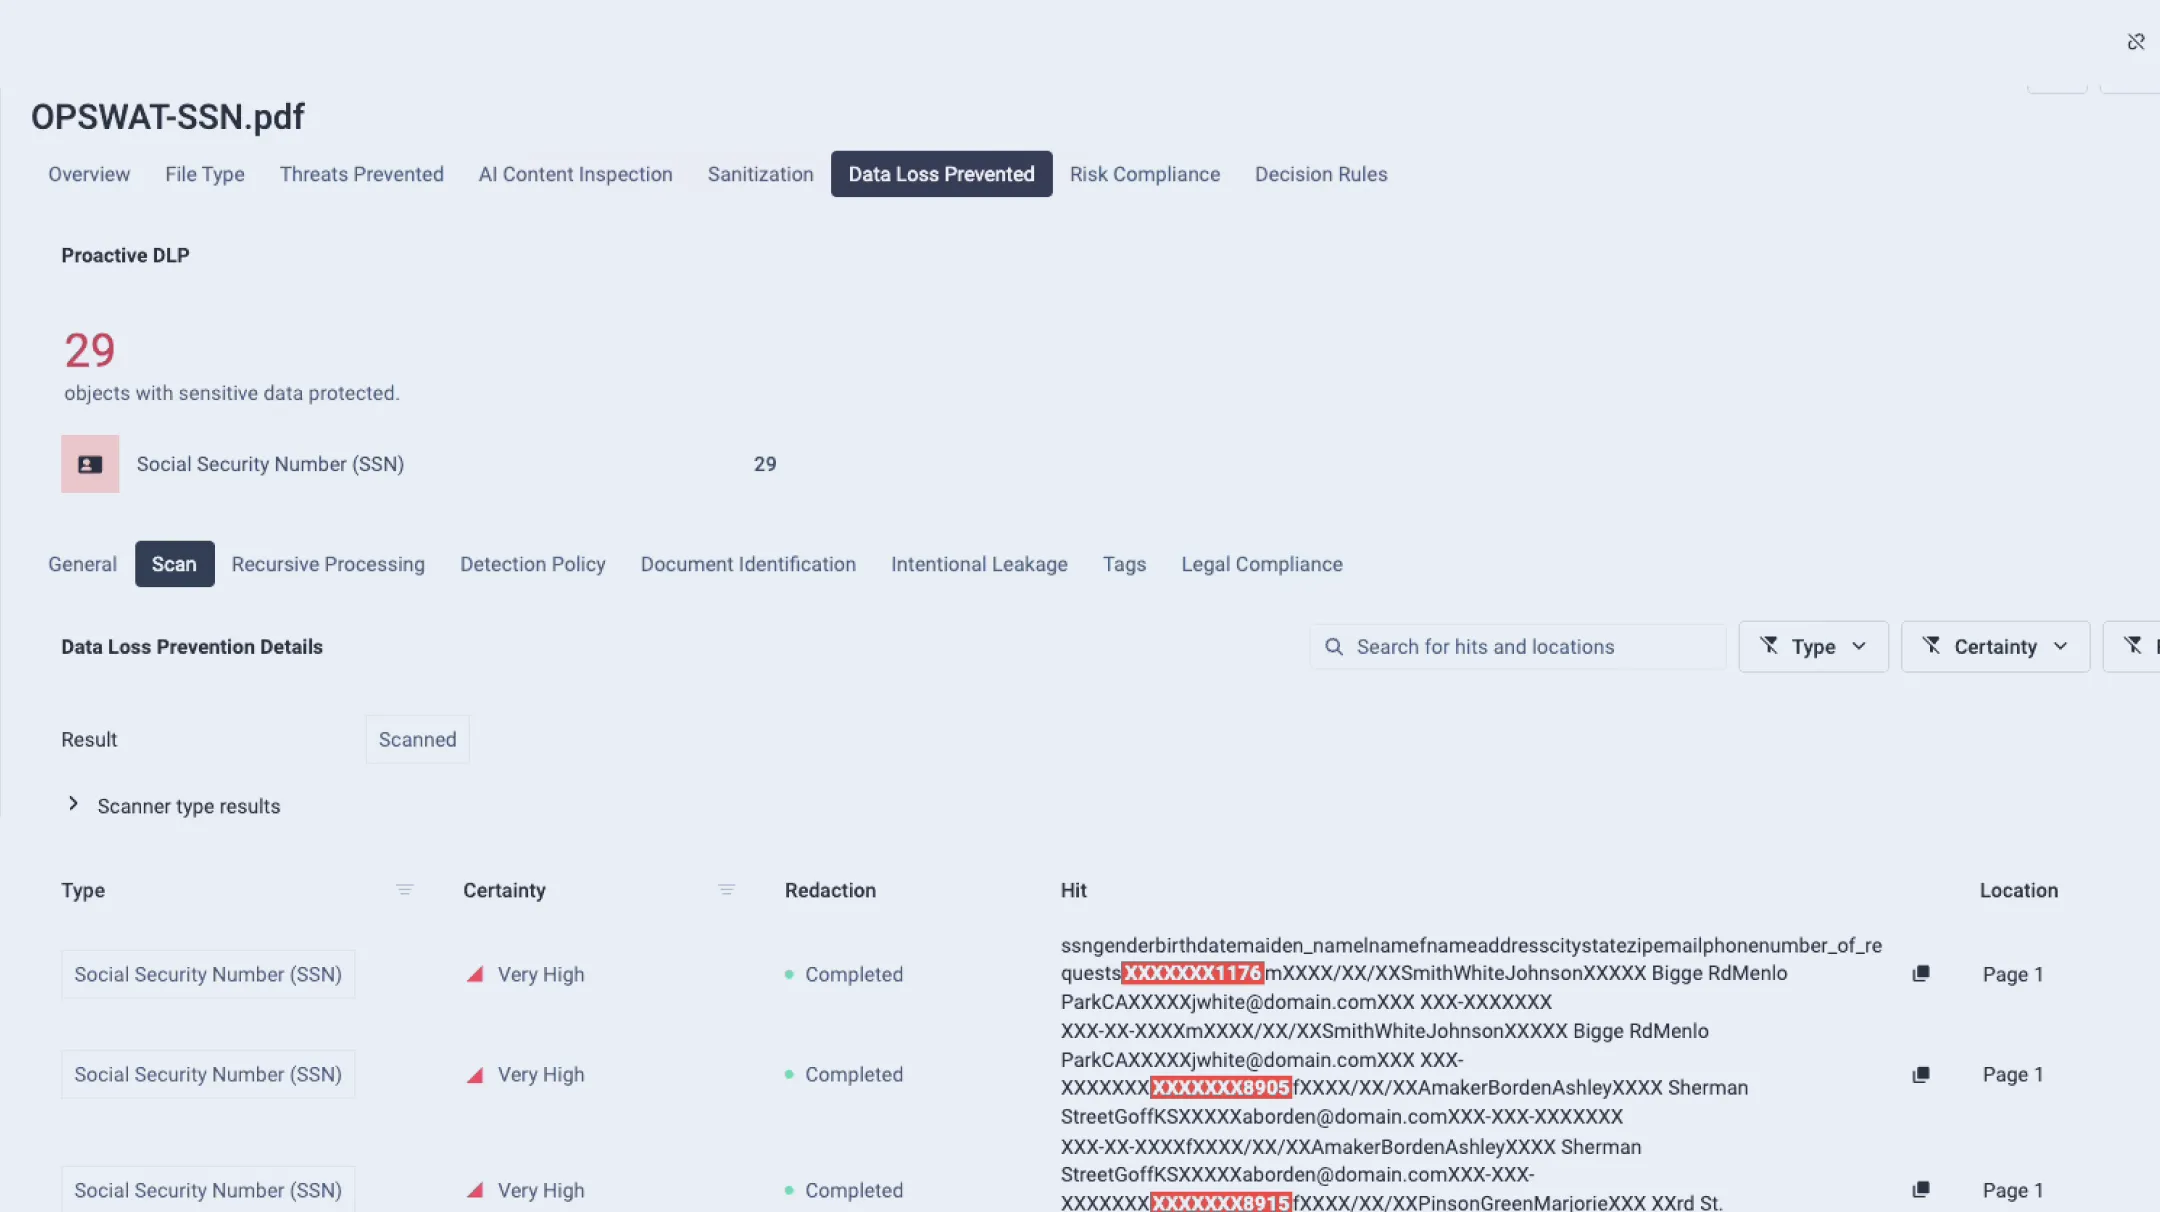
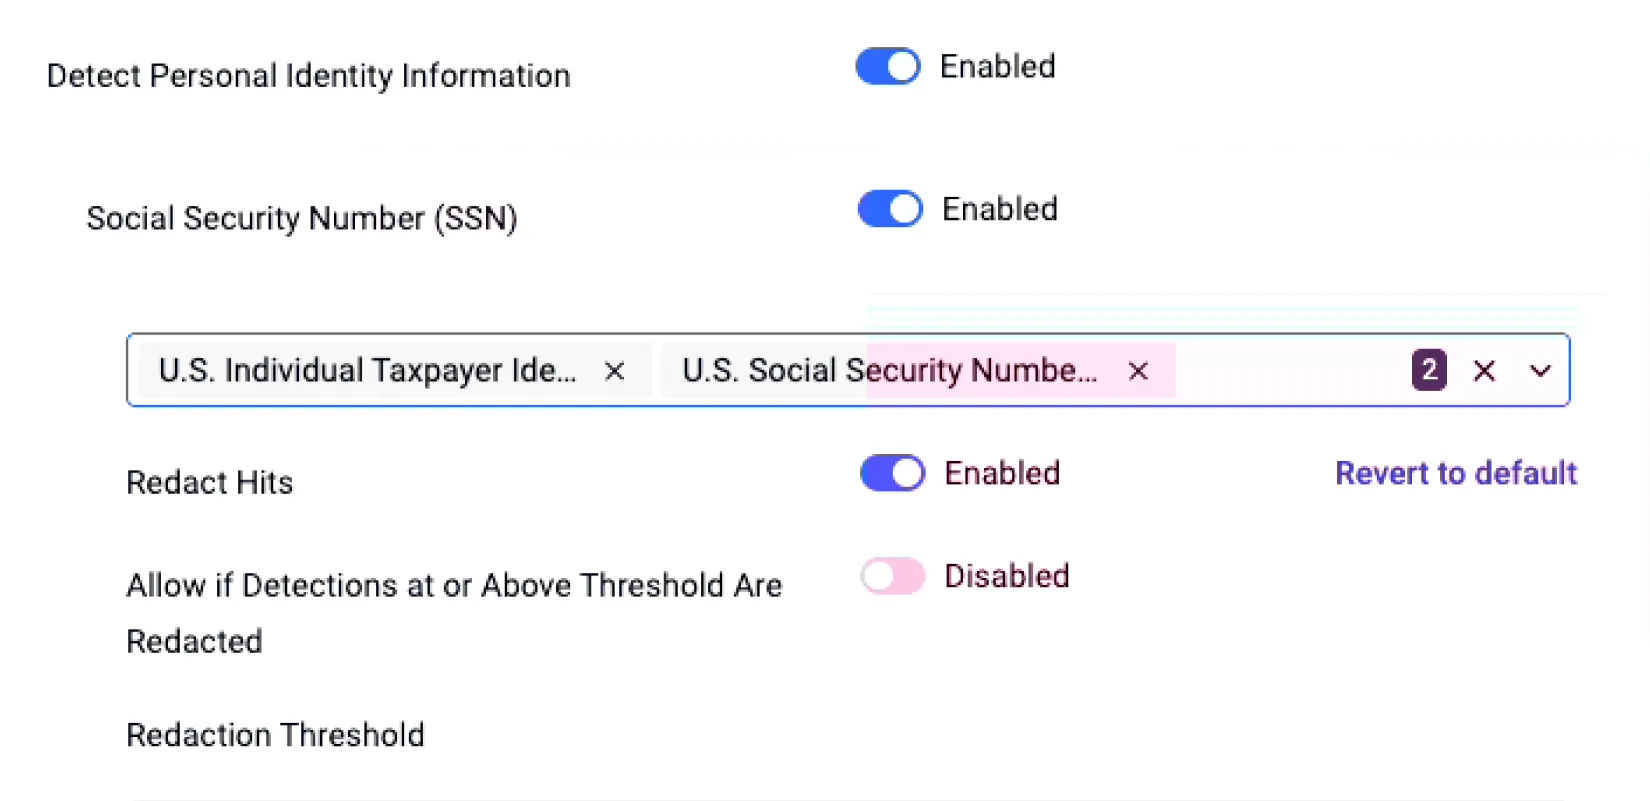
Potriviri de tipare bazate pe RegEx
Detectarea bazată pe expresii regulate (RegEx) acoperă orice tipar sensibil personalizat, cum ar fi ID-urile clienților, codurile interne ale proiectelor, numerele de contract, identificatorii proprii sau formatele specifice sectorului. Aceste valori sunt adesea divulgate involuntar prin documente sau rapoarte partajate. Proactive DLP reguli de tipar detaliate, aplicând cenzurarea sau blocarea în conformitate cu politicile organizaționale. Această flexibilitate permite întreprinderilor să protejeze date comerciale unice, pe care soluțiile DLP tradiționale le ignoră adesea.
Conținut și imagini NSFW
Conținutul NSFW include imagini și texte inadecvate, jignitoare, cu caracter sexual sau dăunătoare, care pot contribui la crearea unui mediu de lucru ostil sau pot atrage răspunderea legală. Un astfel de conținut poate apărea în mod intenționat, accidental sau poate fi inclus în fișierele încărcate de utilizatori. Proactive DLP modele de recunoaștere vizuală și de analiză lingvistică bazate pe inteligență artificială pentru a detecta conținutul NSFW în fotografii, capturi de ecran, documente și arhive, semnalând sau blocând materialele respective pentru a asigura respectarea conformității, a standardelor corporative și a integrității profesionale.
Informații despre rețea și dispozitive
Identificatorii de rețea și de dispozitive (cum ar fi adresele IP, adresele MAC, numele de gazdă, jurnalele de sistem și capturile PCAP) pot dezvălui structura infrastructurii sau configurațiile interne. Expunerea acestor detalii facilitează activitățile de recunoaștere și atacurile țintite. Proactive DLP metadatele de rețea și informațiile despre dispozitive din jurnalele structurate și din tipuri complexe de fișiere, inclusiv fișiere PCAP și CSV, apoi ascunde sau anonimizează valorile sensibile pentru a preveni scurgerea către exterior a informațiilor operaționale.
Indicatori ai scurgerilor intenționate de date
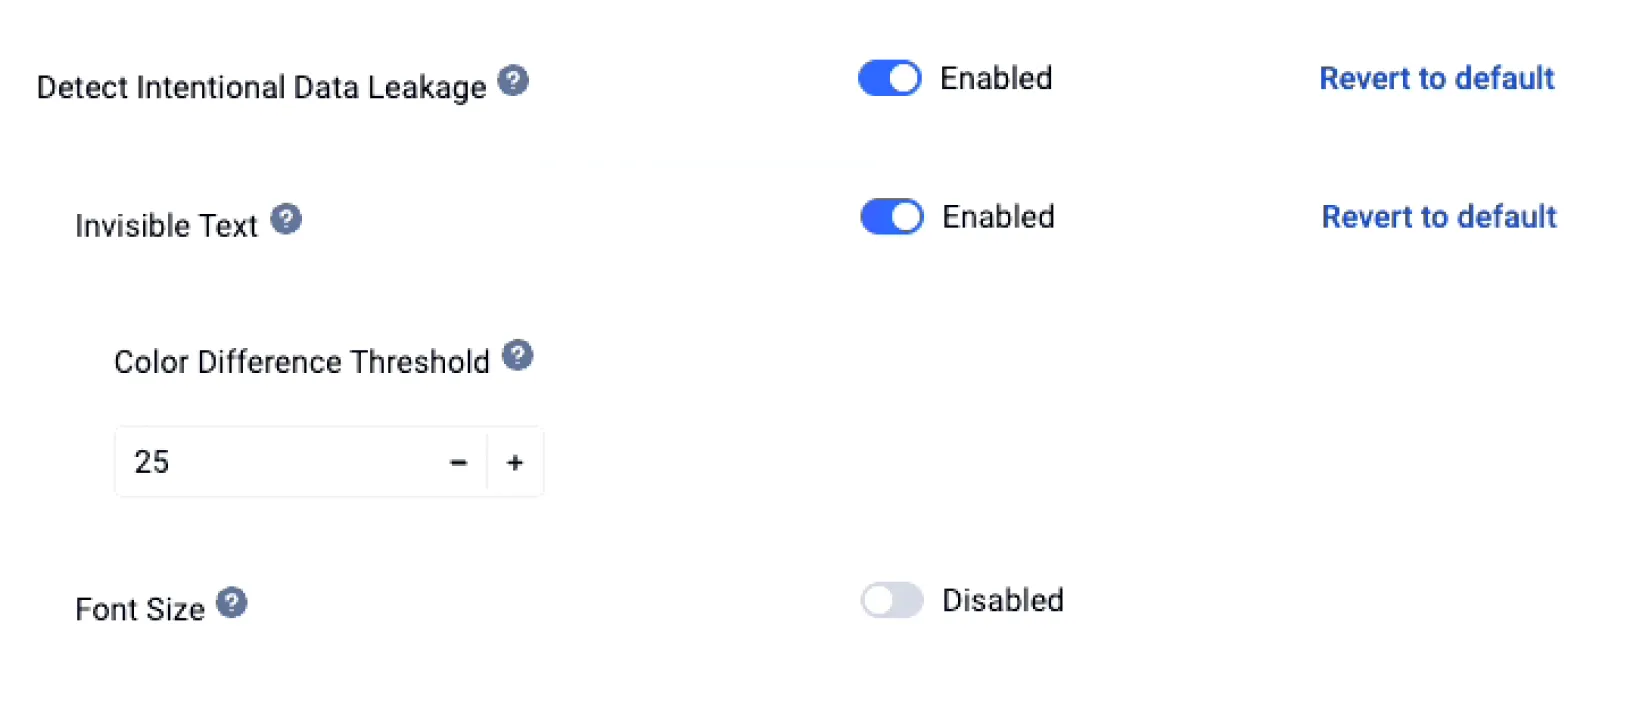
Scurgerile intenționate de date pot implica partajarea deliberată a fișierelor confidențiale, încercări de exfiltrare prin intermediul conținutului camuflat sau manipularea documentelor pentru a ocoli măsurile de securitate. Aceste scenarii cu risc ridicat pot provoca daune grave dacă nu sunt interceptate. Proactive DLP comportamentul, conținutul fișierelor și încălcările politicilor pentru a identifica tiparele suspecte, a aplica măsuri automate de cenzurare sau blocare și a opri transferurile de fișiere rău intenționate sau care încalcă politicile înainte ca datele să părăsească organizația
- MetaDefender Platforma

- MetaDefender Platforma
- MetaDefender Platforma

- MetaDefender Platforma


Implementați oriunde, integrați oriunde
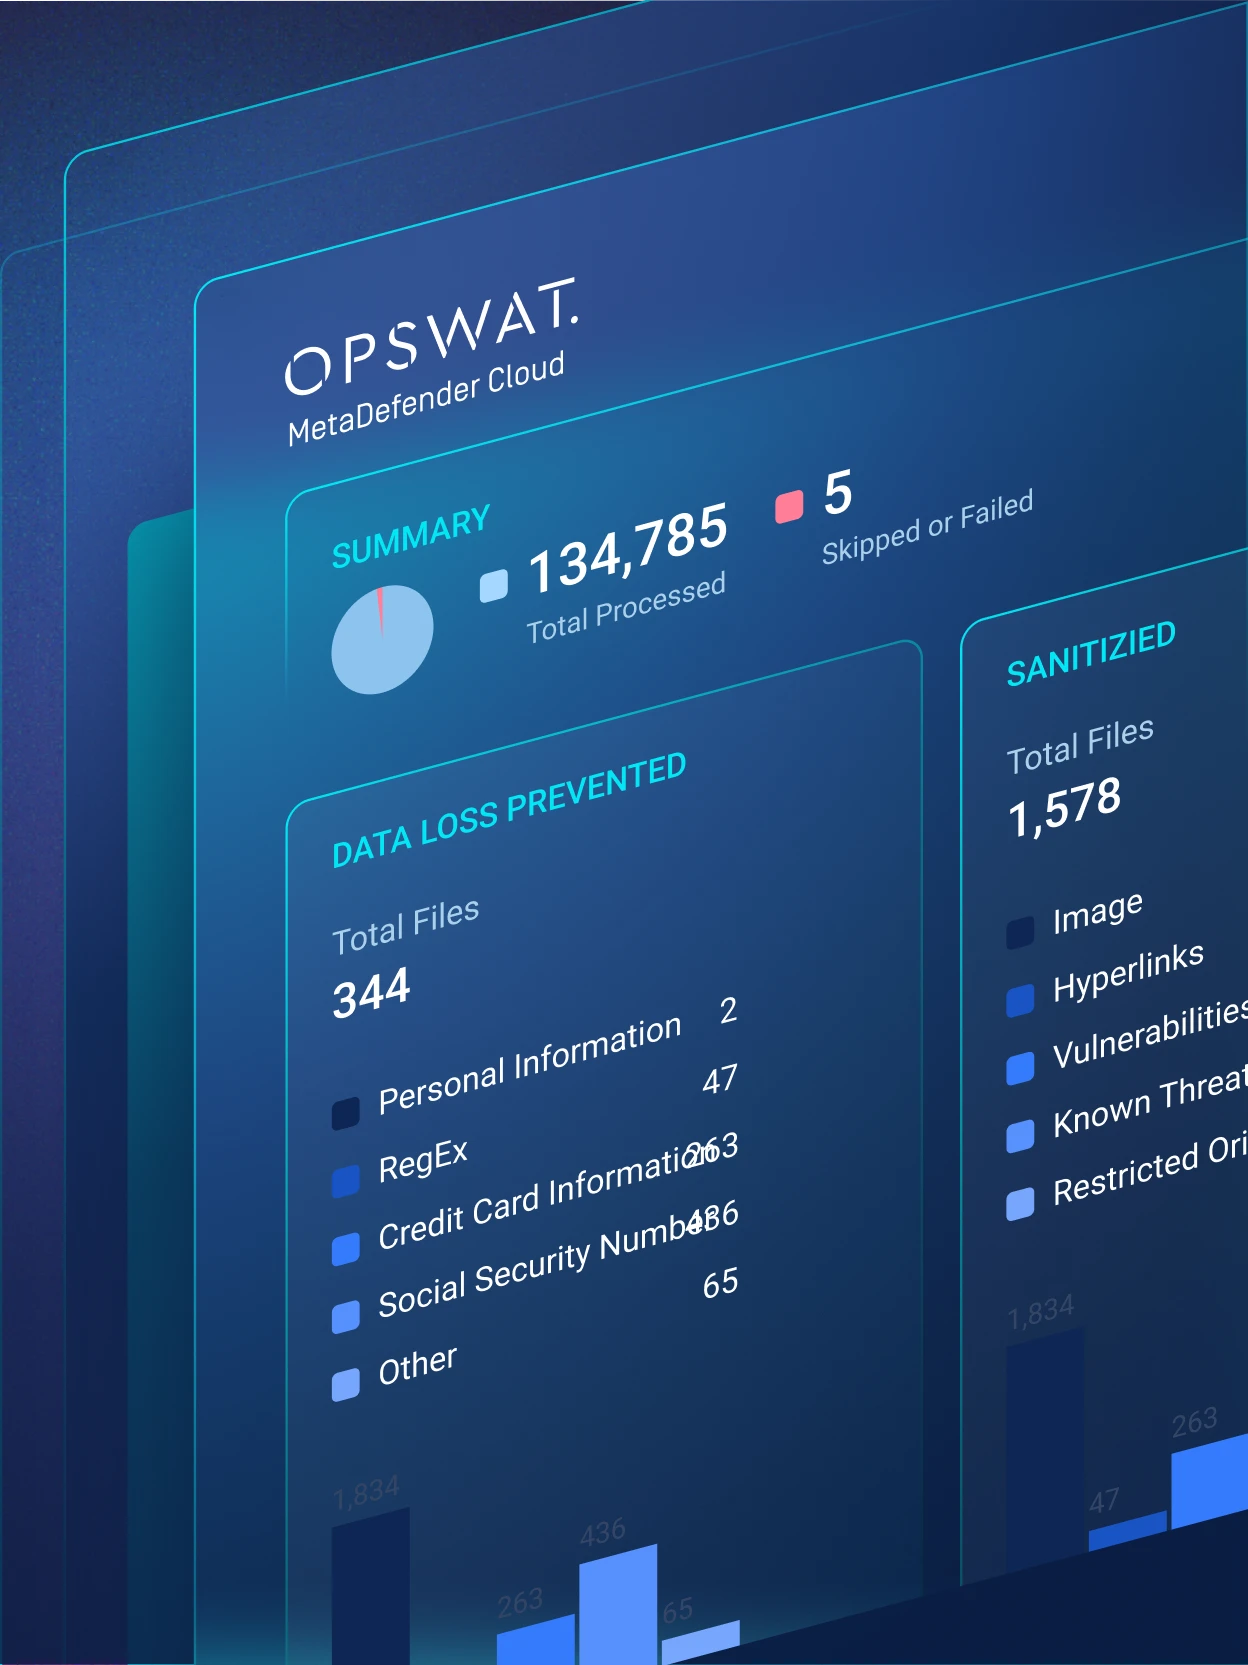
Cloud
Oferiți protecție scalabilă, cu disponibilitate continuă și costuri operaționale minime.
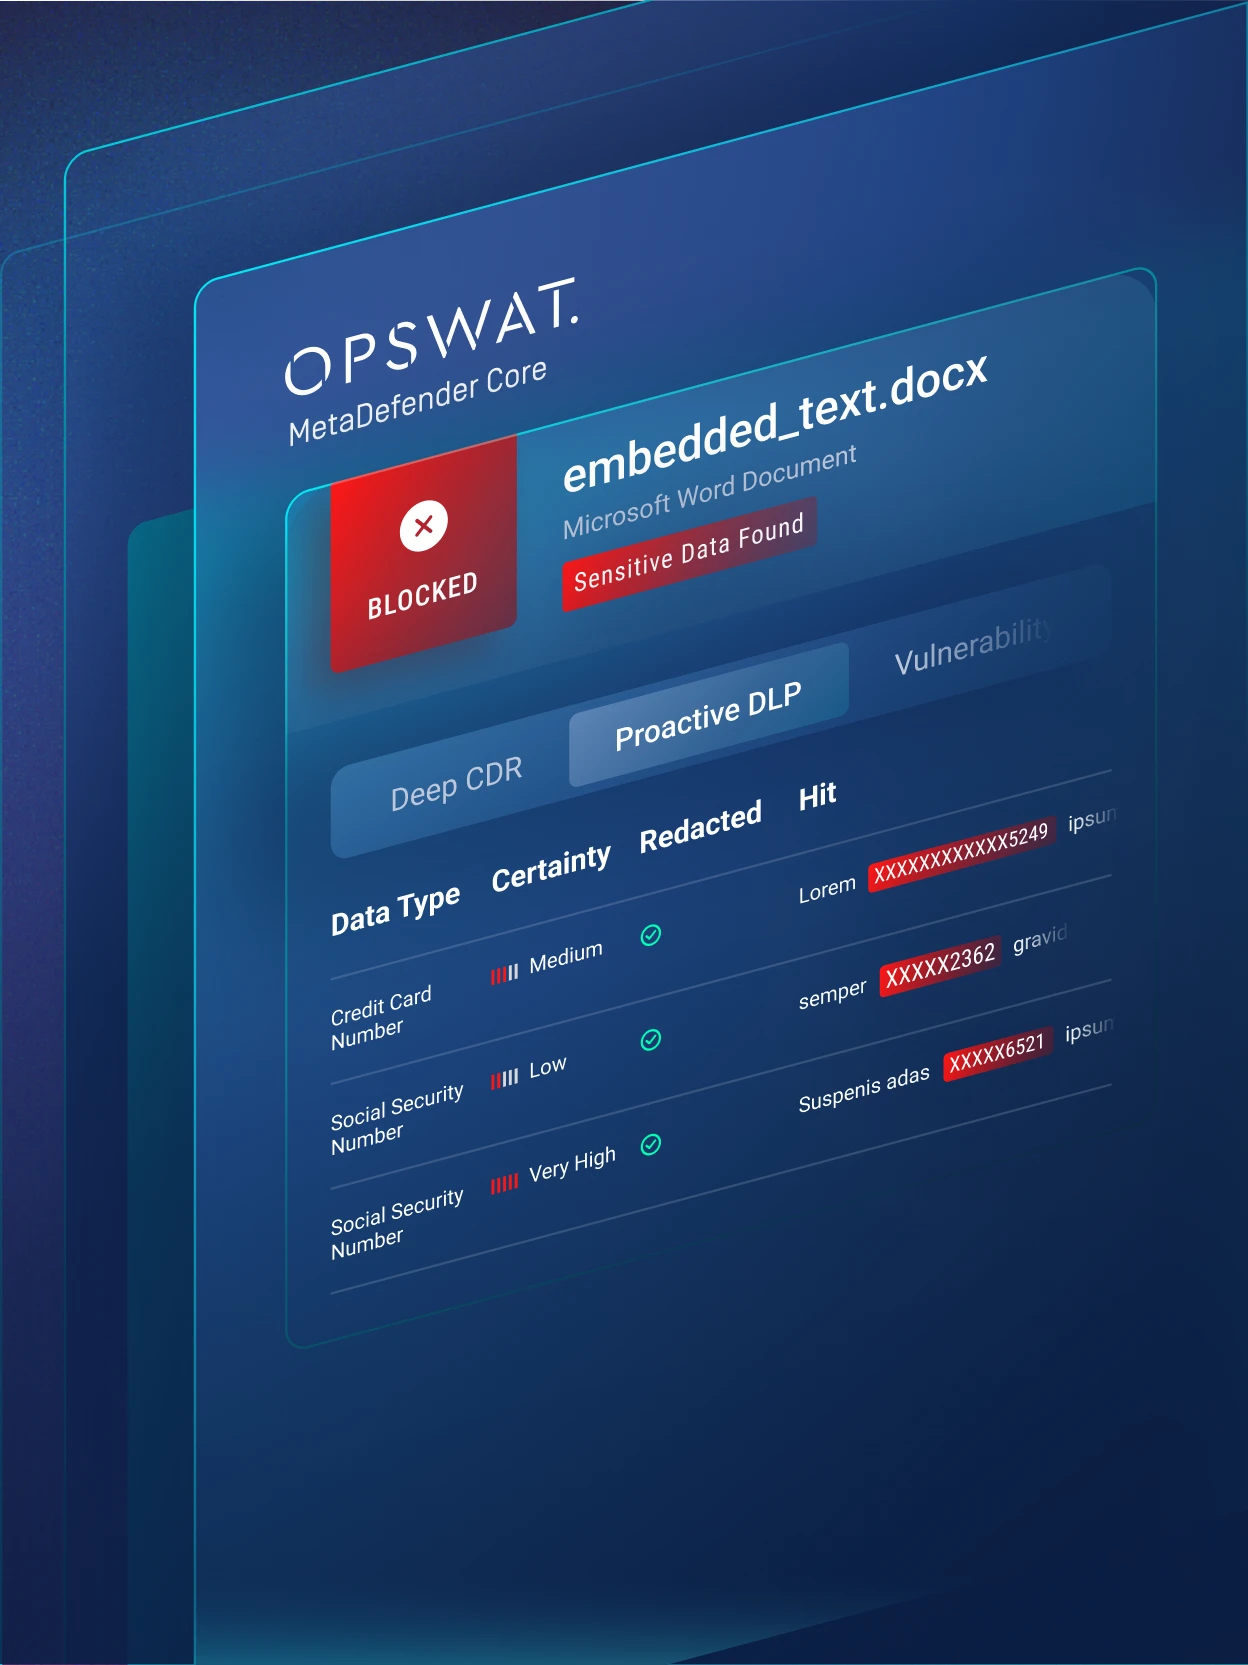
On-Premises
Păstrați controlul deplin asupra politicilor, motoarelor și performanței în cadrul propriului mediu.
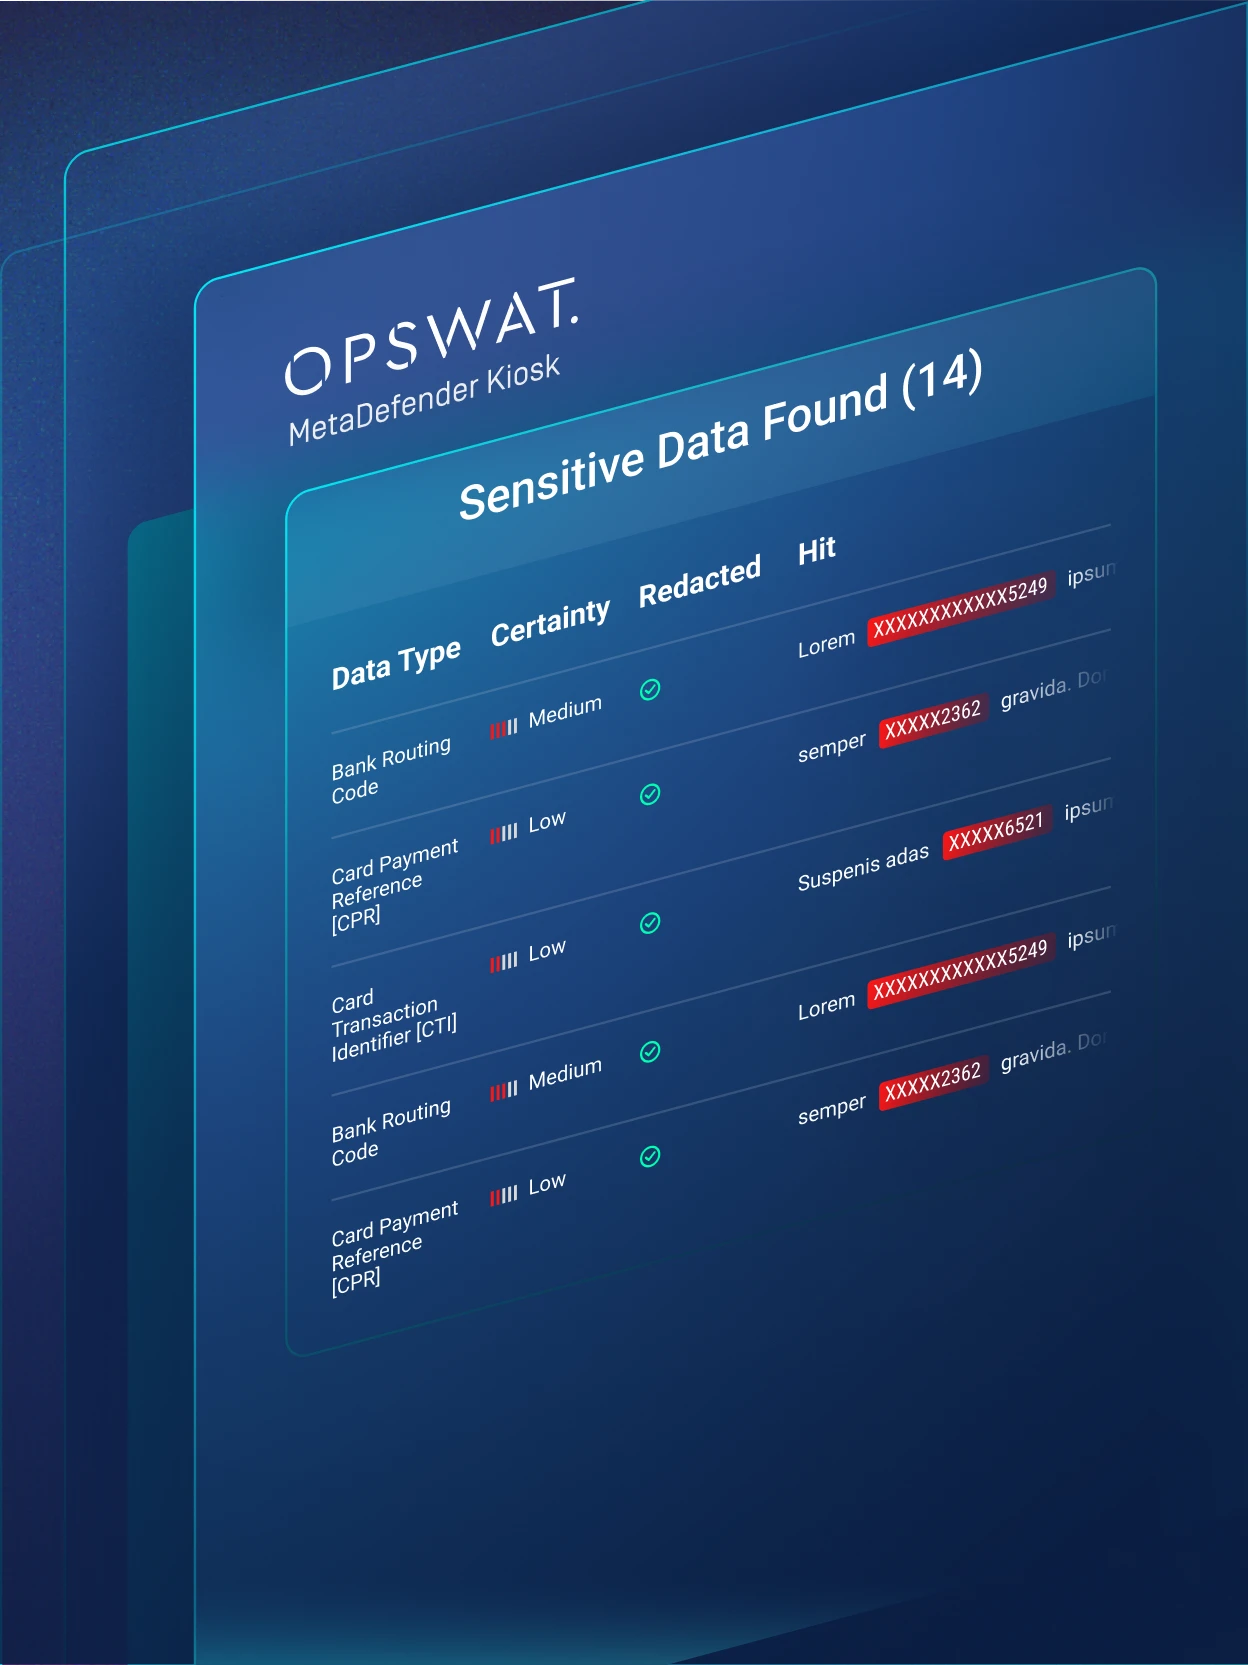
Cu gură de aer
Aplicați politicile DLP în condiții de siguranță în medii complet izolate, fără expunere la rețeaua externă.
Încredere din partea principalelor întreprinderi globale
- Un furnizor global de servicii de telecomunicații a consolidat securitatea transferului de fișiere, a îmbunătățit conformitatea și a redus în mod proactiv riscurile operaționale prin utilizareaManaged File Transfer MetaDefender Managed File Transfer MetaDefender Core. Această strategie face parte dintr-o tendință mai amplă de trecere la o infrastructură digitală mai rezilientă, ca răspuns la amenințările cibernetice tot mai numeroase și la cerințele de reglementare în continuă evoluție.
- Acest articol prezintă modul în care o companie din sectorul energetic, a cărei identitate nu este dezvăluită (denumită în continuare EnergyCo), nu numai că și-a securizat transferurile de date și dispozitivele, dar a asigurat și respectarea cerințelor de reglementare și a implementat cele mai bune practici cu ajutorulKiosk MetaDefender Kiosk MetaDefender Managed File Transfer OPSWAT.
Resurse recomandate

Proactive DLP
Ce este nou în Proactive DLP 2.23.0
Ce este prevenirea pierderii datelor (DLP)?
Introducerea clasificării avansate a documentelor cu ajutorul inteligenței artificiale în OPSWAT Proactive DLP
Blocați conținutul de phishing cu Proactive DLP
Valoarea datelor și cum să le păstrăm în siguranță
Detectarea și eliminarea datelor sensibile din imaginile tăiate încorporate în fișiere Word cu Proactive DLP (Data Loss Prevention)
Protejarea unui producător auto împotriva amenințărilor generate de fișiere
Proactive DLP )
0 rezultate. Vă rugăm să încercați din nou.
