Amenințările cibernetice urgente din sectorul financiar necesită o gestionare proactivă a riscurilor
Sectorul financiar deține o poziție unică în lumea securității cibernetice. Deși sunt considerate lideri în materie de practici de securitate, organizațiile din acest sector sunt, de asemenea, ținte principale pentru infractorii cibernetici. Hackerii urmăresc în primul rând datele sensibile ale clienților, cum ar fi scorurile de credit, sau informațiile personale, cum ar fi numerele de securitate socială.
Pentru clientul nostru, o instituție bancară de încredere din Orientul Mijlociu cu venituri anuale de peste 8 miliarde de dolari, protecția datelor financiare sensibile este o chestiune de supraviețuire a afacerii, deoarece experții avertizează că atacurile cibernetice asupra instituțiilor financiare pot duce la dificultăți de finanțare, daune grave de reputație și, în unele cazuri, la insolvență. Clientul nostru utiliza AWS S3 pentru a-și stoca informațiile confidențiale și avea nevoie de o soluție specializată de securitate cibernetică care să se integreze fără probleme în infrastructura AWS S3 existentă.
Riscurile majore de malware și preocupările legate de integritatea datelor expun datele sensibile
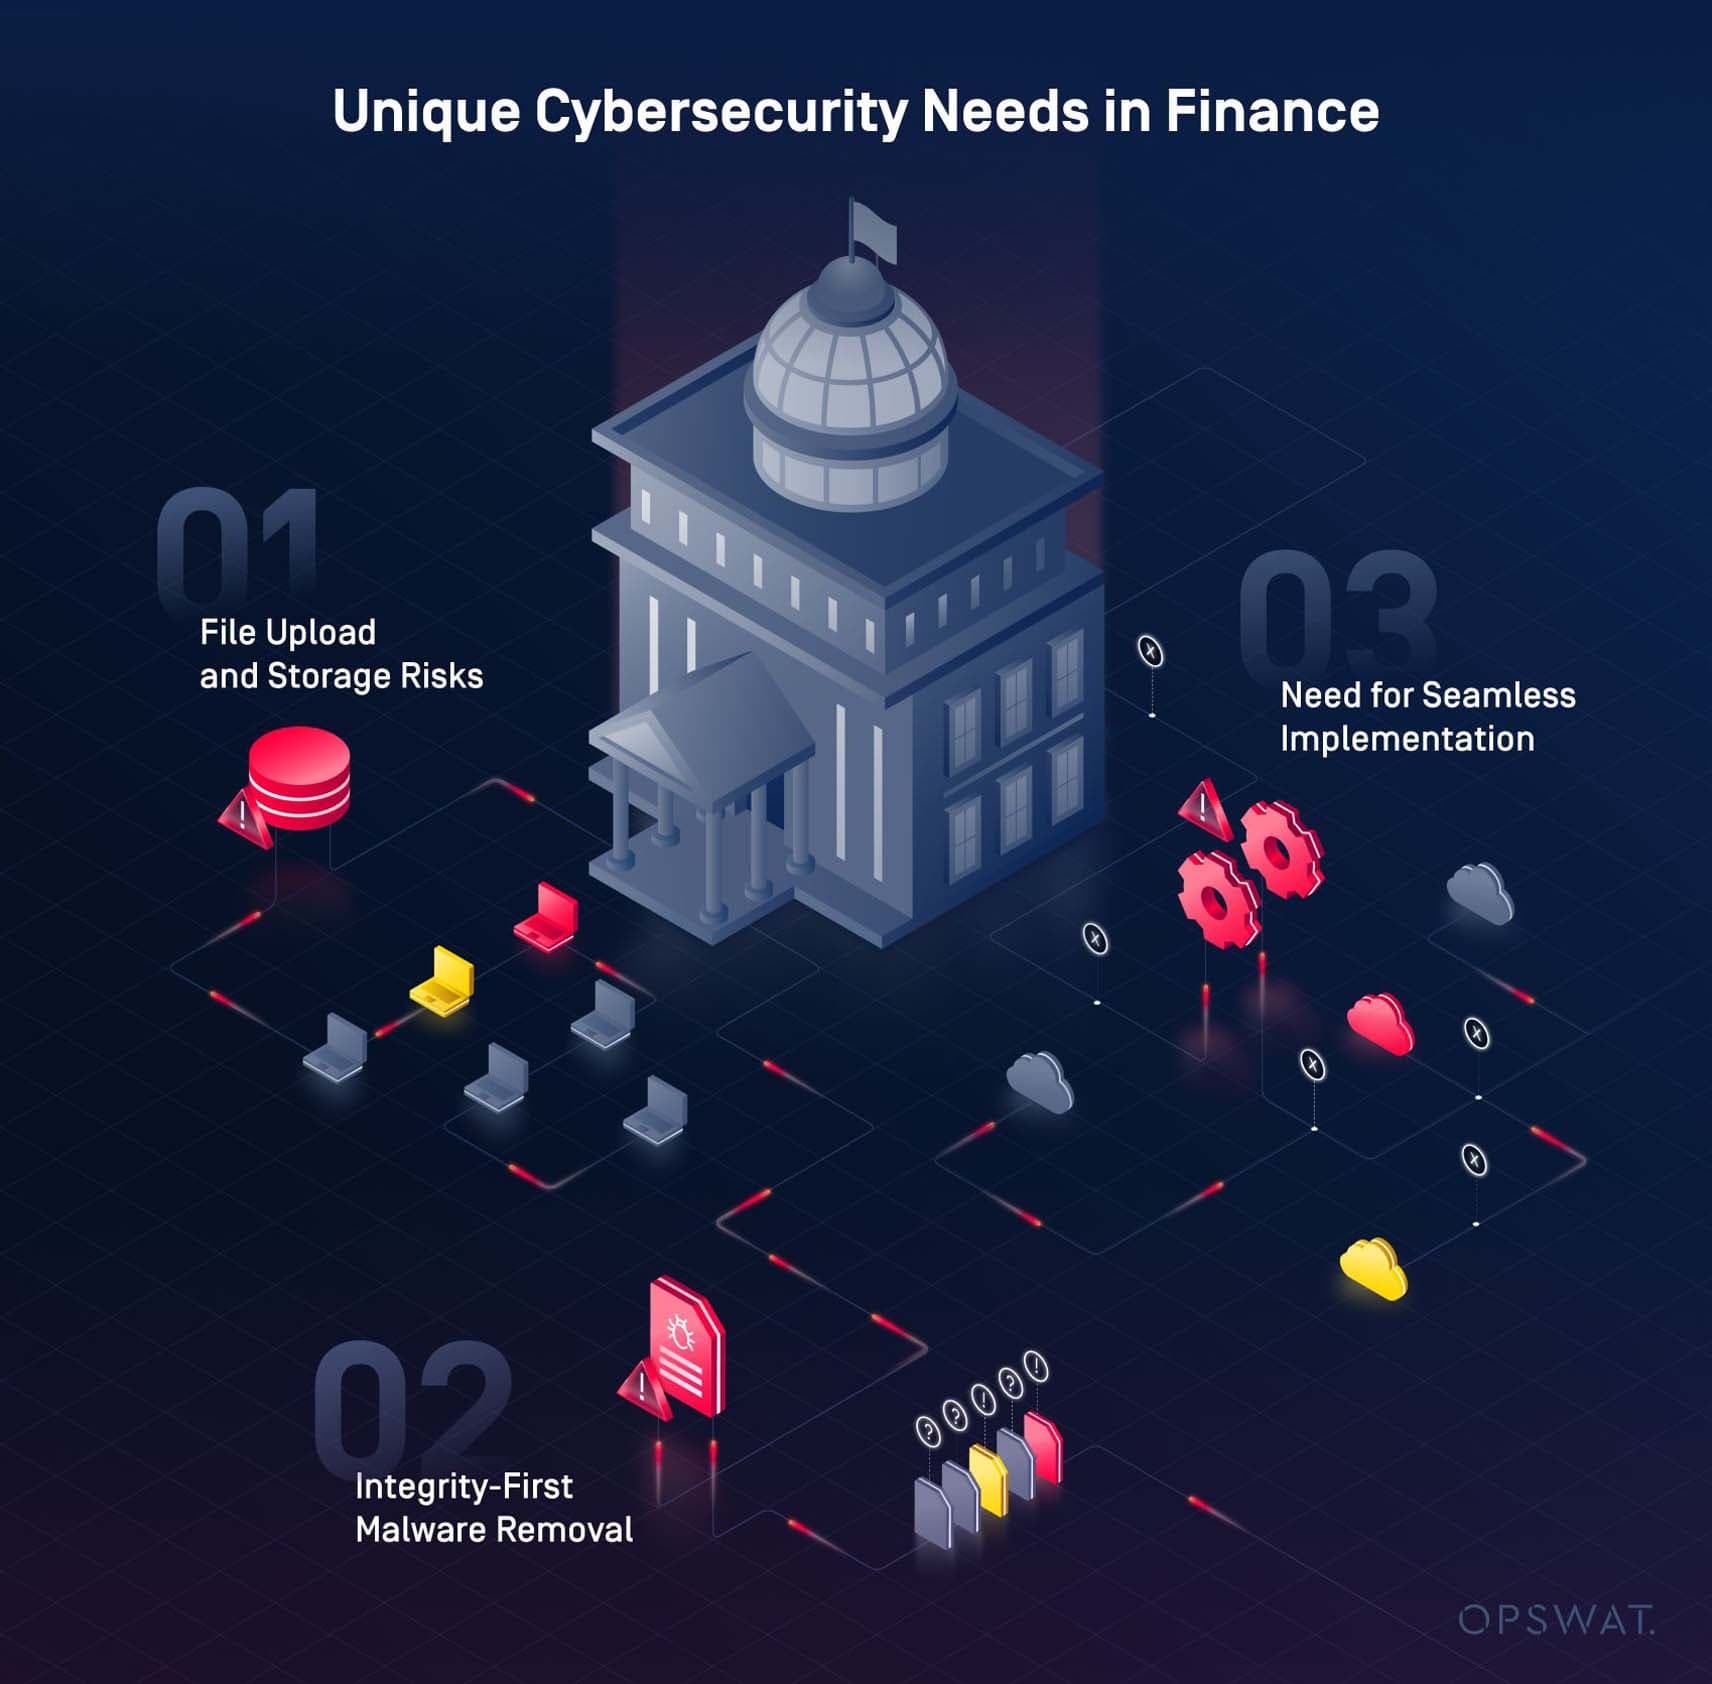
Riscuri legate de încărcarea și stocarea fișierelor
Problema principală era că procesele lor de încărcare a fișierelor și de stocare a obiectelor erau vulnerabile la programe malware sofisticate. De fiecare dată când un fișier nou era încărcat în sistemul lor, exista riscul introducerii unui software rău intenționat, care putea compromite datele financiare, informațiile despre clienți și înregistrările confidențiale ale tranzacțiilor.
Îndepărtarea programelor malware în funcție de integritate (Integrity-First Malware Removal)
La fel de îngrijorătoare era necesitatea eliminării programelor malware, dar nu în detrimentul integrității datelor. Dacă un fișier ar fi fost modificat sau corupt în timpul procesului, clientul ar fi putut pierde date critice, suferind întreruperi operaționale sau daune grave de reputație. Într-un mediu strict reglementat, precum cel financiar, un astfel de incident ar putea duce la amenzi și probleme de natură reglementară.
Necesitatea unei implementări fără întreruperi
Clientul nostru s-a confruntat, de asemenea, cu provocarea de a implementa măsuri de securitate fără a perturba configurația existentă a AWS S3. Având în vedere amploarea la care operează organizația, orice întrerupere a infrastructurii sale cloud ar provoca întârzieri și ar putea bloca operațiunile critice pentru activitate. Orice soluție de securitate ar fi trebuit să fie implementată rapid și eficient, fără a compromite performanța sau fiabilitatea infrastructurii sale cloud.
Încărcare Secure , eliminarea programelor malware, fără întreruperi ale fluxului de lucru
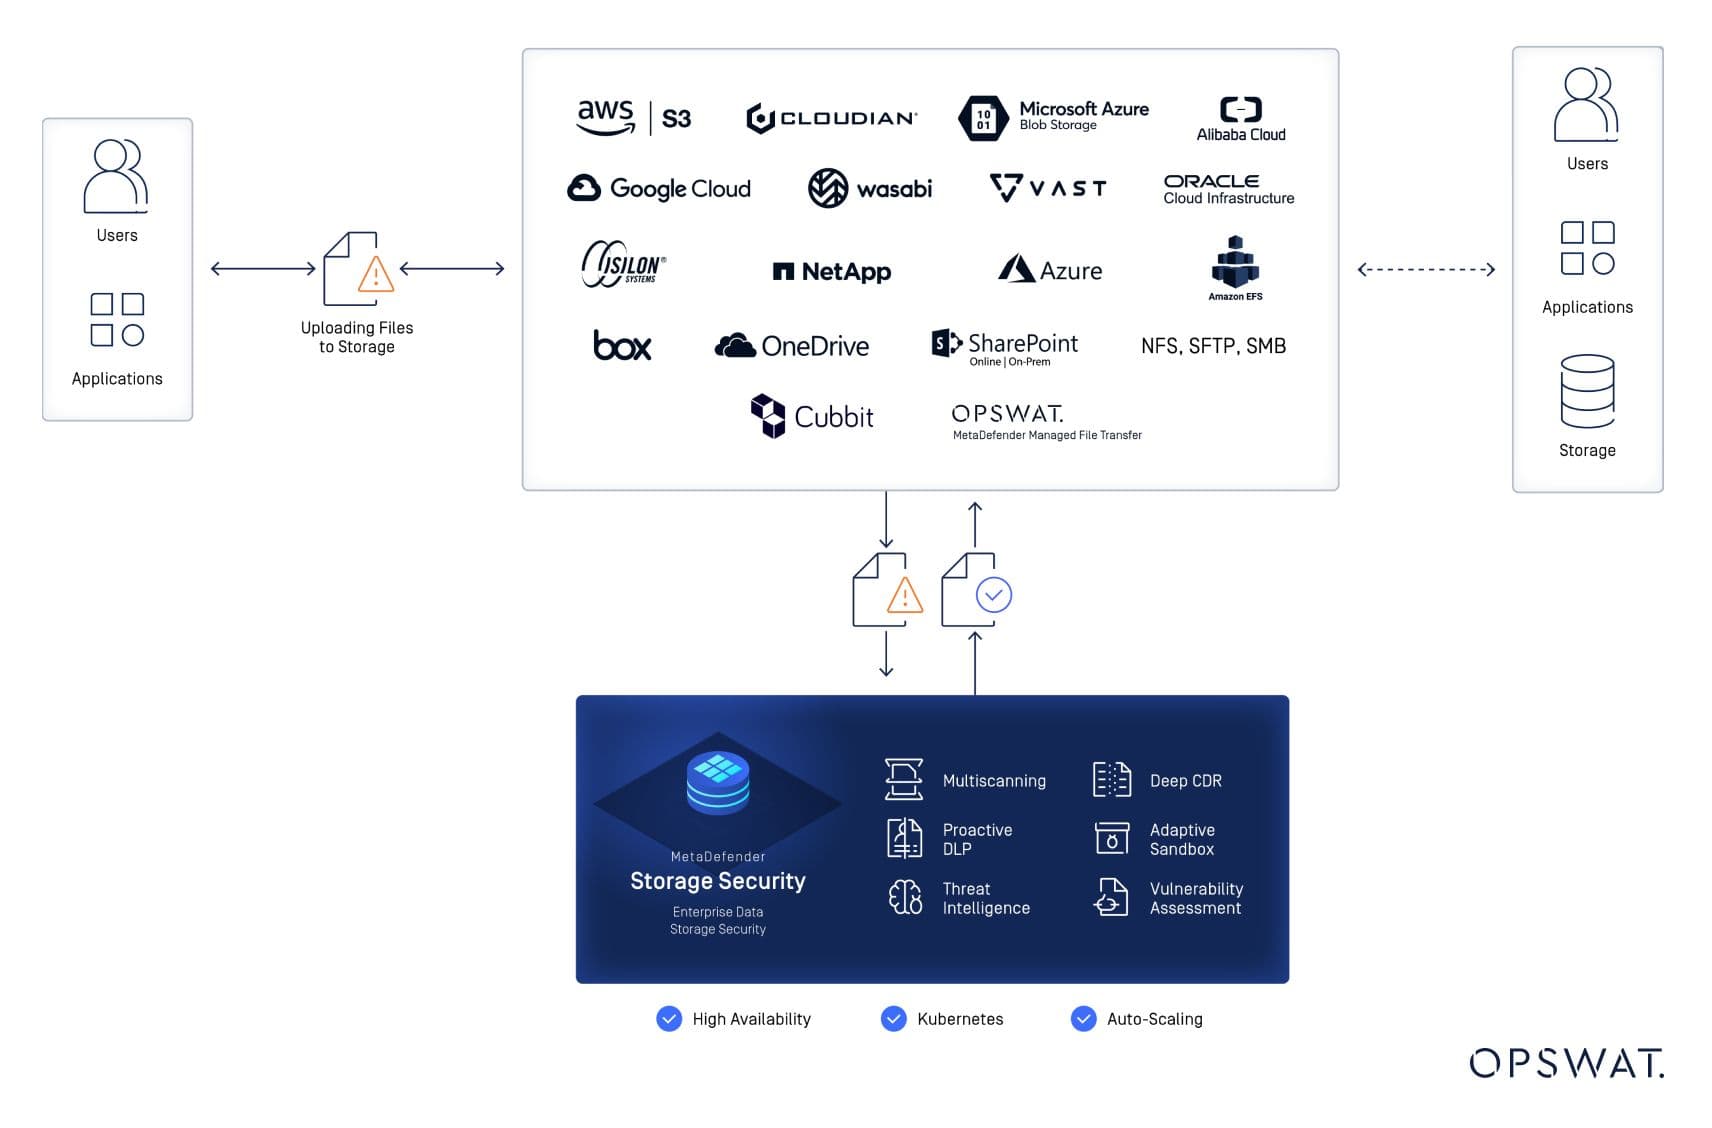
Confruntată cu aceste riscuri iminente – amenințări de tip malware, preocupări legate de integritatea datelor și necesitatea unei integrări perfecte –, instituția a recunoscut că măsurile de securitate existente nu mai erau suficiente. Clientul a integrat în infrastructura sa de securitateStorage Security MetaDefender Storage Security , combinată cuServer MetaDefender ICAP , Metascan Multiscanning și tehnologia Deep CDR™.
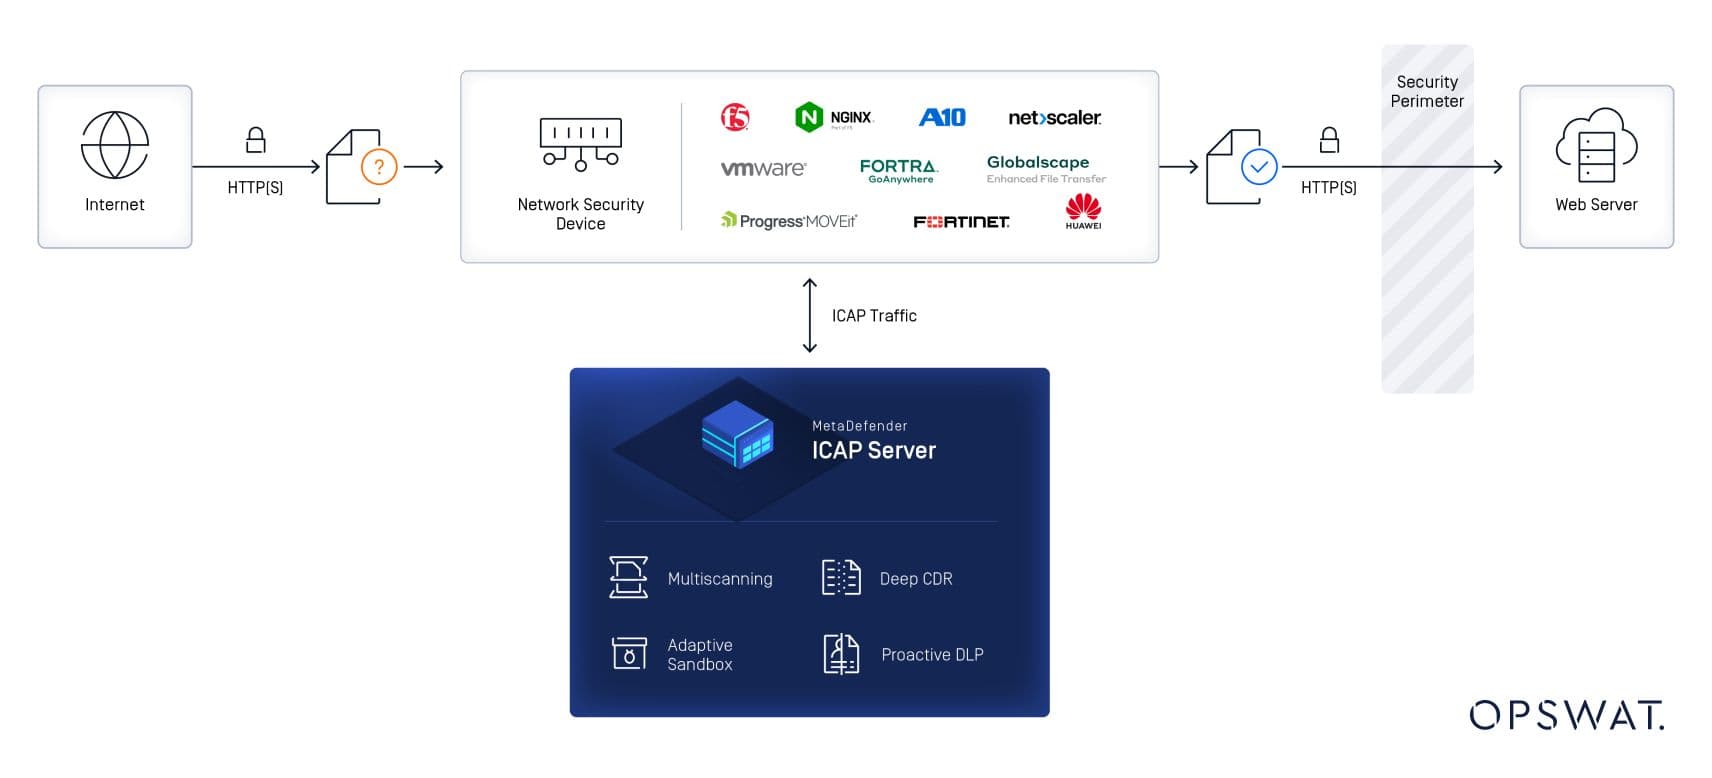
MetaDefender ICAP Server
Am implementat soluția „ MetaDefender ”ICAP Server , care aplică o abordare de tip „zero-trust” în gestionarea fișierelor. Aceasta a redus semnificativ riscul de infiltrare a programelor malware în sistemul clientului nostru, tratând și inspectând fiecare fișier primit ca fiind potențial dăunător. Datorită tehnologiilor avansate de prevenire a amenințărilor, soluția „ MetaDefender ”ICAP Server se integrează perfect cu dispozitivele existente de securitate a rețelei, oferind protecție împotriva amenințărilor transmise prin fișiere și asigurând integritatea datelor.
MetaDefender Storage Security
Aceasta este o soluție cu mai multe niveluri care asigură detectarea și prevenirea amenințărilor în timp real și la cerere. Soluția a oferit un nivel suplimentar de protecție pentru spațiul de stocare AWS S3 al clienților, garantând că datele financiare sensibile au rămas în siguranță fără a perturba configurația existentă, în fiecare etapă a ciclului de viață al datelor.
Cu o integrare perfectă în infrastructura lor cloud, a oferit o soluție fiabilă pentru a oferi o implementare fără probleme, minimizând timpul de nefuncționare și maximizând eficiența.
Tehnologia Deep CDR™
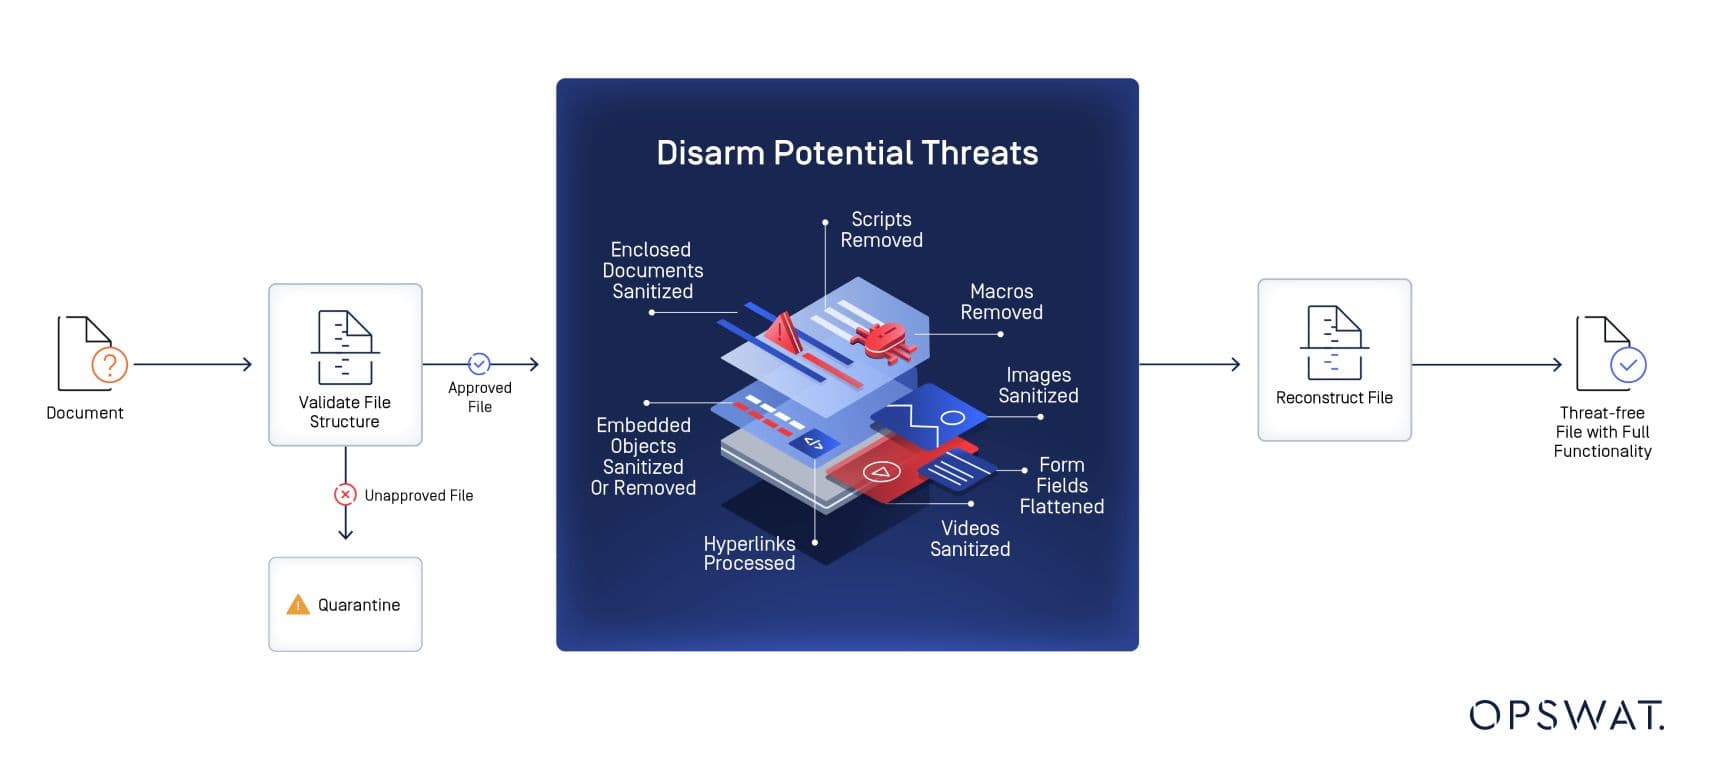
După ce fișierele sunt identificate ca fiind potențial problematice (infectate sau conținând date sensibile) de către MetaDefender Storage Security , administratorii trebuie să ia măsuri de remediere. Am utilizat tehnologia noastră brevetată Deep CDR™ pentru curățarea temeinică a documentelor și eliminarea potențialelor amenințări. Fișierele au fost analizate automat, iar cele riscante au fost plasate în carantină pentru a preveni răspândirea oricărui malware. Fișierele sigure au fost redirecționate fără probleme către locația finală, asigurând conformitatea cu standardele stricte de reglementare. Tehnologia Deep CDR™ a oferit o abordare simplificată a securității fișierelor, permițând clientului să mențină atât integritatea datelor, cât și respectarea strictă a conformității.
Poziție de securitate mai puternică, operațiuni fără întreruperi cu soluțiile OPSWAT
OPSWATFilozofia „Trust no file. Trust no device.™” tratează fiecare fișier ca pe o potențială amenințare, asigurându-se că nicio vulnerabilitate nu este trecută cu vederea. Atunci când soluția MetaDefender Storage Security se integrează cu MetaDefender ICAP Server , aceasta va proteja datele atât în tranzit, cât și în repaus. Soluția s-a integrat perfect cu AWS S3, permițând continuarea operațiunilor clientului fără întreruperi, blocând în același timp amenințările rău intenționate. Prin Metascan Multiscanning și tehnologia Deep CDR™, am redus riscul de infiltrare a programelor malware prin încărcarea de fișiere, consolidând poziția de securitate a clientului și protejându-l de pericolele imediate. Sterilizarea temeinică a datelor realizată de OPSWATa păstrat integritatea datelor, asigurând conformitatea și protejând clientul de încălcări ale reglementărilor, fără a afecta funcțiile zilnice ale afacerii.
Protecție imediată împotriva amenințărilor grave din sectorul financiar
Într-un sector în care miza este foarte mare, niciun risc nu poate fi ignorat, iar atacurile cibernetice îndreptate împotriva instituțiilor financiare sunt inevitabile. Pentru organizații precum clientul nostru, care prelucrează zilnic volume uriașe de date sensibile, orice breșă de securitate are consecințe care pot varia de la simple neplăceri până la oprirea completă a activității.
OPSWATSoluția oferită de noi le-a asigurat protecția imediată de care aveau nevoie, împiedicând infiltrarea programelor malware prin încărcarea de fișiere, fără a perturba activitatea zilnică. Datorită securității integrate și curățării aprofundate a fișierelor, clientul nostru a reușit să respecte cerințele de conformitate, să protejeze integritatea datelor și să evite consecințele încălcării securității datelor.
Pentru a vedea cum OPSWAT vă poate securiza operațiunile critice, contactați astăzi un expert OPSWAT .
Avantaje pentru organizațiile din sectorul serviciilor financiare
Această implementare demonstrează modul în care instituțiile financiare pot proteja resursele critice de date, menținând în același timp continuitatea operațională esențială pentru operațiunile bancare. Deși securitatea stocării în cloud este importantă în toate sectoarele, capacitatea acestei soluții de a păstra integritatea datelor în timpul remedierea amenințărilor — combinată cu scanarea automată continuă și integrarea perfectă cu AWS S3 — răspunde unei provocări de o importanță deosebită pentru serviciile financiare: asigurarea faptului că documentele clienților, înregistrările tranzacțiilor și documentele depuse în conformitate cu reglementările rămân nemodificate și pregătite pentru audit chiar și după detectarea și eliminarea programelor malware. Instituțiile financiare care procesează volume mari de documente de identitate ale clienților pentru conformitatea KYC/AML, care gestionează schimburile de date cu furnizorii, cu procesatorii de plăți și cu birourile de credit sau care mențin arhive de rapoarte de reglementare pot utiliza această arhitectură pentru a automatiza detectarea amenințărilor fără a risca coruperea fișierelor sau întreruperea operațională. Abordarea zero-trust și tehnologia Deep CDR™ oferă o bază pregătită pentru conformitate care îndeplinește cerințele stricte de integritate a datelor impuse de autoritățile de reglementare bancară, protejând în același timp împotriva malware-ului sofisticat care vizează depozitele de fișiere din sectorul financiar, permițând instituțiilor să își extindă cu încredere canalele digitale și integrările cu terți fără a compromite postura de securitate sau statutul de reglementare.