Izolarea unei rețele OT (tehnologie operațională) sau ICS (Industrial ) de internet este una dintre cele mai eficiente măsuri de control disponibile. Această izolare îngreunează menținerea sistemelor la zi cu patch-urile atunci când acestea sunt deconectate în mod deliberat de la rețelele care distribuie patch-urile.
În 2025 a fost dezvăluit un număr record de noi CVE-uri (vulnerabilități și expuneri comune), peste 48.000, dintre care aproximativ 40% au fost clasificate ca având un nivel de gravitate critic sau ridicat. În consecință, cercetările din domeniu privind mediile OT și ICS au arătat că majoritatea organizațiilor nu aplică patch-uri acestor sisteme la intervale regulate, în mare parte din teama unor întreruperi neplanificate.
De ce aplicarea patch-urilor nu funcționează în rețelele izolate
Rețelele izolate și separate fizic sunt concepute astfel încât să nu aibă nicio cale de acces obișnuită către internet. Aceasta înseamnă că metoda standard de instalare a actualizărilor, prin conectarea la serviciul de actualizare al furnizorului, nu este disponibilă. Organizațiile rezolvă de obicei această problemă exportând fișierele de actualizare pe suporturi amovibile și transportându-le manual peste granița rețelei.
Această abordare manuală prezintă riscuri proprii. Ea depinde de faptul ca o persoană să parcurgă fiecare etapă corect și la timp, iar suporturile amovibile reprezintă o cale bine documentată prin care programele malware pot pătrunde într-un mediu protejat.
Sub presiunea operațională continuă, sistemele critice nu pot adesea să suporte întreruperi neplanificate, iar multe componente OT funcționează pe platforme mai vechi, specifice anumitor furnizori, pentru care patch-urile pot fi dificil de testat sau chiar indisponibile. Împreună cu volumul tot mai mare de vulnerabilități dezvăluite, acesta este unul dintre motivele pentru care studiile au arătat că majoritatea organizațiilor din domeniul OT nu aplică patch-uri în mod regulat.
Așteptările din ce în ce mai stricte ale autorităților de reglementare privind aplicarea patch-urilor în rețelele critice
NERC (North American Electric Reliability Corporation) CIP-007 impune existența unui program documentat de gestionare a patch-urilor pentru activele cibernetice ale sistemului electric de mare capacitate. IEC (Comisia Electrotehnică Internațională) 62443-2-3 și 62443-4-1 stabilește cerințele privind gestionarea patch-urilor și a vulnerabilităților pentru sistemele industriale de automatizare și control, iar cadrele de referință precum NIS2 (a doua Directivă a UE privind securitatea rețelelor și a informațiilor) și NIST (Institutul Național de Standarde și Tehnologie) SP 800-40 se așteaptă din ce în ce mai mult ca organizațiile să prezinte dovezi privind modul și momentul în care sistemele au fost actualizate.
Hardware-Flux de date unidirecțional impus
O diodă de date este un dispozitiv de securitate bazat pe hardware care permite transferul datelor într-o singură direcție fizică între două rețele. MetaDefender Optical Diode Este disponibil sub formă de dispozitiv montat în rack 1U, pe șină DIN și ca model compact formate Fend (XE/SE/CE) . Utilizează o arhitectură optică pentru a impune acest flux unidirecțional printr-o separare reală a protocoalelor. Nu există nicio conexiune rutabilă înapoi către rețeaua sursă, indiferent de comportamentul software-ului de pe fiecare parte. Suportă în mod nativ multe dintre protocoalele pe care se bazează distribuția patch-urilor, inclusiv transferul de foldere și fișiere, SMB/CIFS, precum și actualizările de patch-uri și definiții antivirus bazate pe WSUS.
Deoarece conexiunea suportă transmisia într-o singură direcție, protocoalele de rețea standard bidirecționale, care se bazează pe confirmări de primire, nu pot trece prin ea fără modificări. De obicei, se utilizează servere proxy sau conversia de protocol la nivel de diodă pentru a transforma protocoalele obișnuite de transfer de fișiere și de distribuire a patch-urilor într-un flux de date unidirecțional și invers, fără a reintroduce o cale de trecere peste graniță.
Multe vulnerabilități nu necesită o sesiune bidirecțională pentru a provoca daune. Poate fi suficientă o singură transferare de fișiere în direcția permisă. Pentru a face față acestei provocări, OPSWAT oferă MetaDefender Diode X, care asigură același transfer hardware unidirecțional, combinat cu inspecția conținutului, pentru situații precum distribuirea de patch-uri și actualizări.
Adăugarea validării conținutului la diodă
Infrastructura de aplicare a patch-urilor nu este, în sine, automat de încredere. De exemplu, WSUS, pe care Microsoft îl recomandă pentru aplicarea patch-urilor în rețelele fără conexiune la internet, nu semnează digital, în mod implicit, metadatele actualizărilor pe care le exportă. Doar pachetele de actualizare în sine sunt semnate. Cercetătorii în domeniul securității au demonstrat această vulnerabilitate cu ajutorul unor instrumente precum WSUSpect (2015) și WSUSpendu (2017), care au modificat metadatele WSUS astfel încât un client să instaleze un fișier executabil ales de atacator și semnat de Microsoft, sub pretextul unei actualizări de rutină. Deoarece fișierul executabil în sine avea o semnătură validă, verificarea semnăturii nu a fost suficientă pentru a-l detecta.
MetaDefender Diode X combinează același transfer unidirecțional, impus la nivel hardware și nerutabil, cu MetaDefender™ Core. Pentru livrarea patch-urilor, aceasta înseamnă că fiecare fișier care trece granița poate fi:
- Scanat cu până la zece motoare anti-malware prin intermediul Metascan™ Multiscanning pentru a îmbunătăți detectarea programelor malware cunoscute
- S-au evaluat vulnerabilitățile din programele de instalare, fișierele binare și aplicațiile cu ajutorul File-Based Vulnerability Assessment
- Dezinfectate cu tehnologia Deep CDR™, care elimină amenințările ascunse în fișiere, în loc să se limiteze la semnalarea acestora
- S-a efectuat o verificare pe baza informațiilor privind amenințările, în căutarea indicatorilor cunoscuți de compromitere, pentru a contribui la detectarea amenințărilor de tip „zero-day” și a celor neidentificate până în prezent
- Validat din punct de vedere structural, inclusiv prin verificări ale tipului de fișier și ale conformității cu schema, pentru a confirma că pachetul corespunde cerințelor canalului de actualizare
O arhitectură stratificată pentru administrarea de plasturi pe bază de diode
Pentru organizațiile care au nevoie să distribuie patch-uri pentru Windows, Linux sau de la furnizori OEM/ICS dintr-un depozit de actualizări conectat la internet către o rețea protejată. MetaDefender Diode X poate scana, evalua și curăța fiecare fișier de patch cu ajutorul MetaDefender Core , apoi poate transfera doar fișierul validat prin conexiunea sa optică, impusă la nivel hardware și nerutabilă. Pentru transferuri unidirecționale mai simple, care nu necesită inspecție la nivel de fișier, cum ar fi telemetria, vizualizarea ecranelor și redirecționarea jurnalelor, aceeași platformă hardware este disponibilă separat sub denumirea de „ MetaDefender ”Optical Diode.
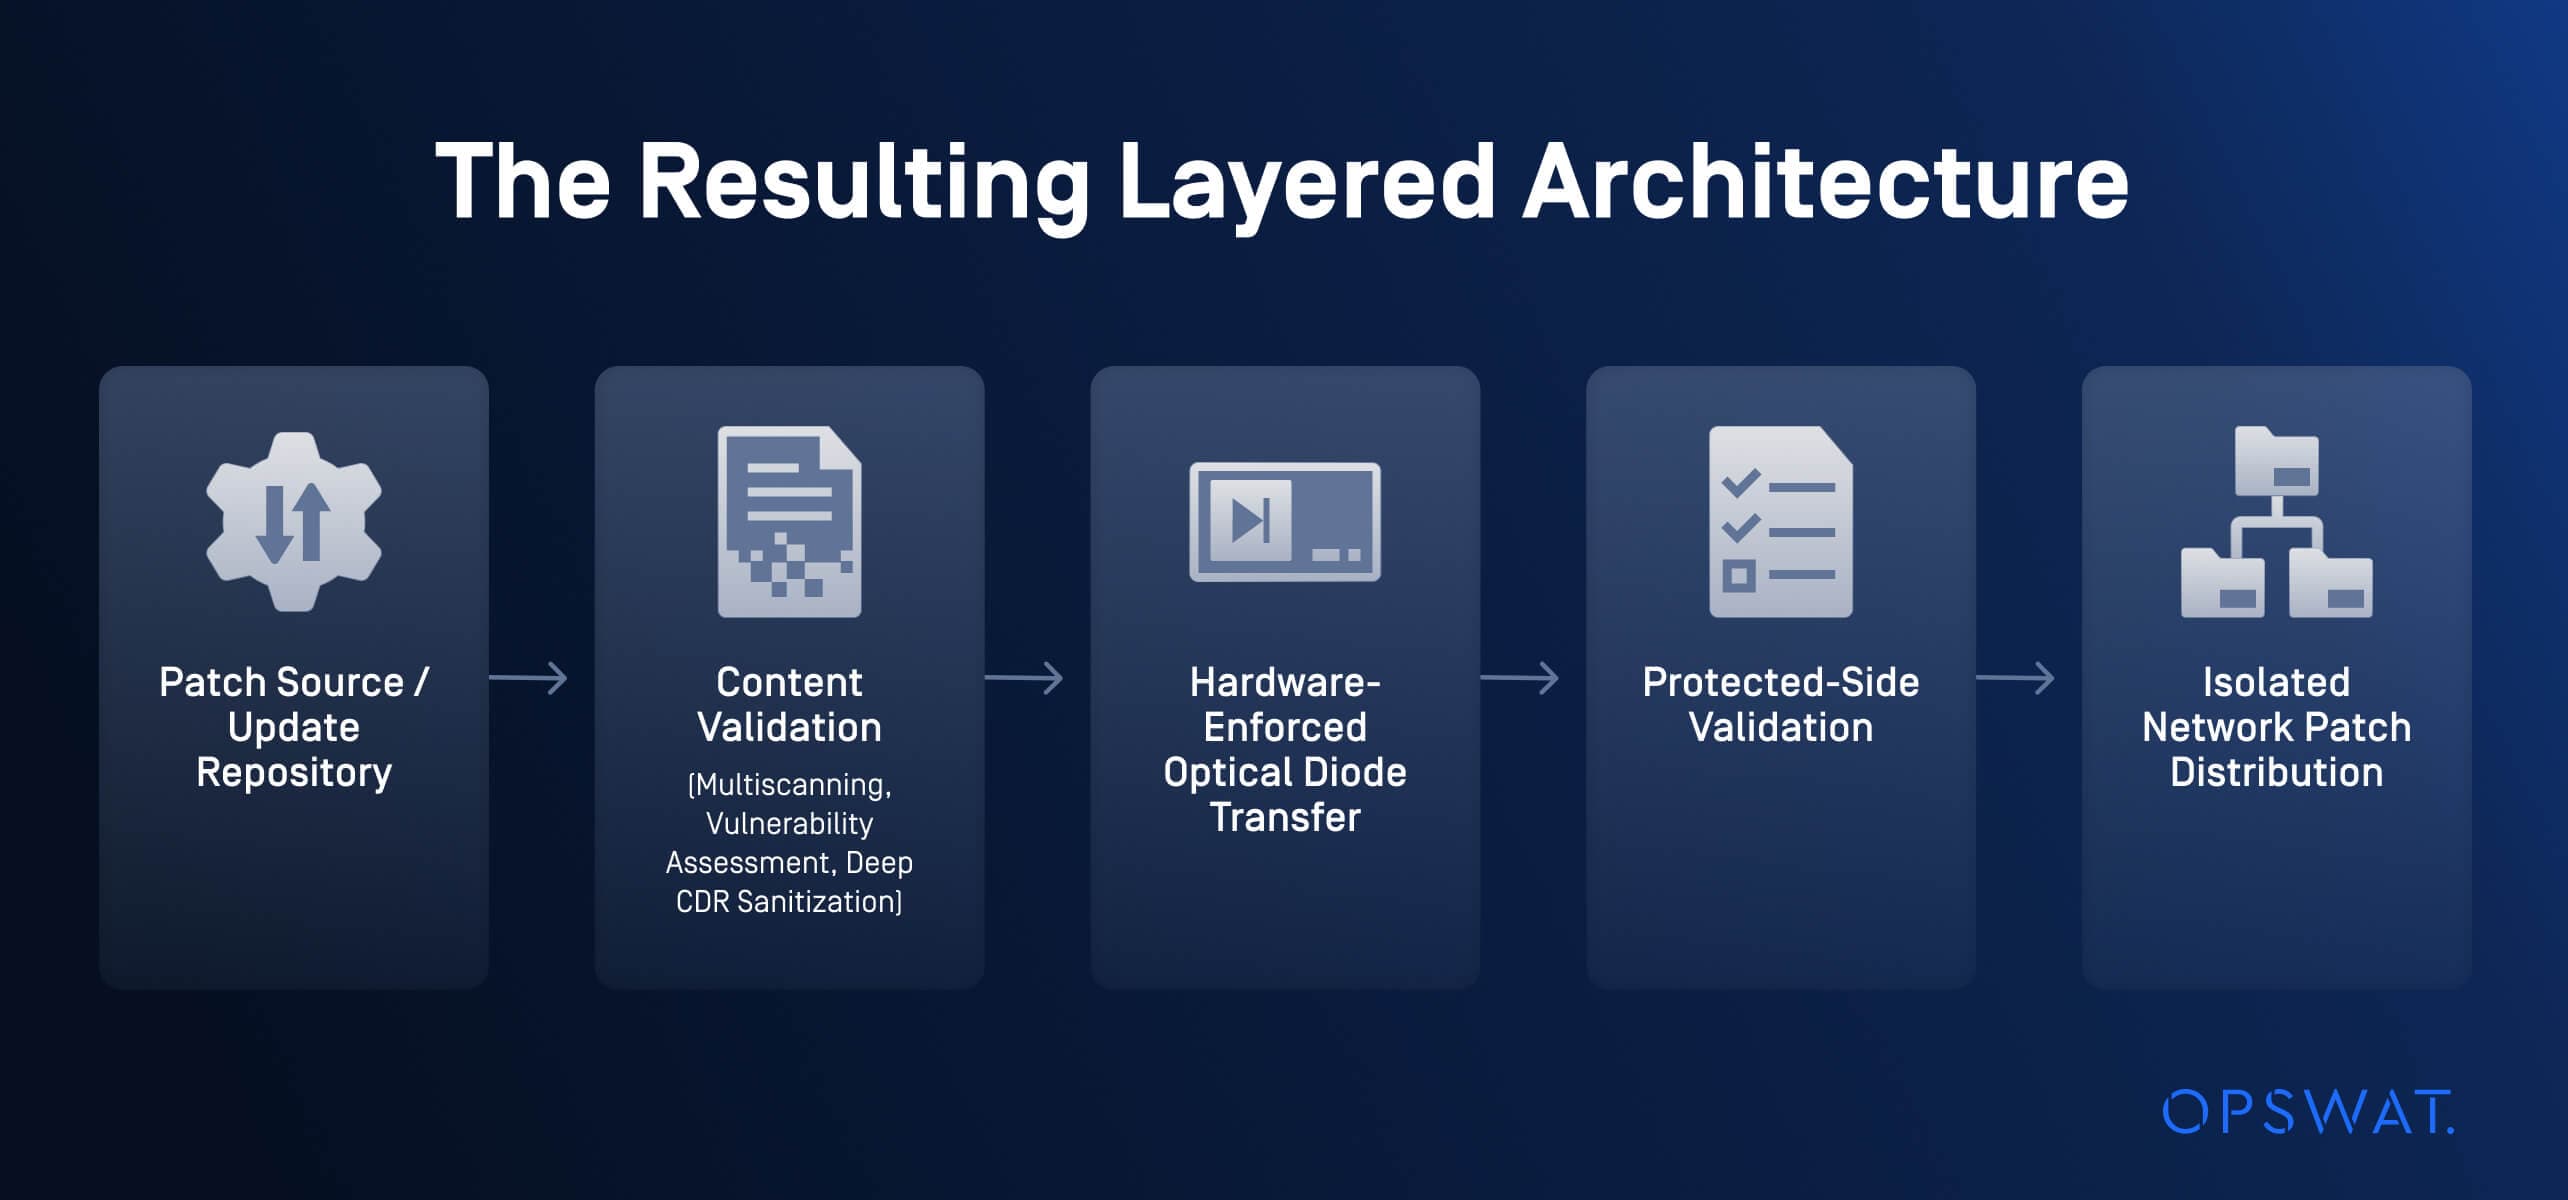
Validarea pe ambele părți ale diodei este esențială. Verificarea din partea inferioară împiedică fișierele evident defectuoase să ajungă vreodată la graniță, iar verificarea din partea superioară verifică integritatea datelor care au ajuns efectiv înainte ca acestea să fie transmise către procesul de distribuire a patch-urilor din rețeaua protejată. Înregistrarea rezultatului fiecărei etape pe ambele părți oferă mediului o evidență care acoperă atât controlul rețelei, cât și fișierul. Acest lucru este util atunci când organizația trebuie să demonstreze procesul unui auditor sau unui organism de acreditare.
Aplicații în sectoarele infrastructurii critice
Hardware- fluxul de date unidirecțional impus, cu validarea conținutului, poate susține o serie de scenarii sigure de distribuire a patch-urilor:
- Energie și utilități: Furnizarea de patch-uri verificate pentru Windows, Linux și furnizori OEM/ICS către rețelele de control ale substațiilor, centralelor de producere a energiei și sistemelor de apă/ape uzate, fără a extinde conectivitatea la internet către acestea, ca parte a unei strategii mai ample de gestionare a patch-urilor
- Tehnologia operațională (OT) din sectorul manufacturier și industrial: Mențineți la zi stațiile de lucru ale inginerilor și software-ul sistemelor de control, așa cum se întâmplă în mediile de producție din industria farmaceutică și biotehnologică
- Administrație publică și apărare: Aplicați actualizările de securitate furnizate de producători la sistemele clasificate sau de misiune, menținând în același timp bariera unidirecțională necesară pentru acreditare
- Operatorii de infrastructuri critice reglementate: Să creeze un proces repetabil și verificabil de implementare a patch-urilor, care să îndeplinească cerințele privind dovezile prevăzute în cadrele de reglementare precum NERC CIP, IEC 62443 și NIS2
- Rețea izolată și separată fizic: Înlocuirea transferurilor ad-hoc de actualizări pe suporturi amovibile cu o cale controlată, înregistrată și asigurată la nivel hardware pentru conținutul patch-urilor și al actualizărilor
Discutați astăzi cu un expert pentru a afla cum MetaDefender Optical Diode și MetaDefender Diode X pot asigura un transfer unidirecțional de date, controlat la nivel hardware, cu inspecție a conținutului, pentru a contribui la securizarea gestionării patch-urilor în rețelele dvs. izolate fizic și în rețelele OT.