Orice motor de curățare a fișierelor va întâlni, la un moment dat, un fișier creat special pentru a bloca funcționarea software-ului care îl citește. OPSWAT a dezvoltat tehnologia Deep CDR™ astfel încât, în acel moment, să fie afectat doar un singur proces, în timp ce motorul continuă să curețe toate celelalte fișiere.
De ce analizatoarele sintactice sunt ținta atacurilor
Un parser este codul care citește un format de fișier și transformă octeții săi bruti într-o structură cu care software-ul poate lucra. Fiecare format are nevoie de un parser. Formate precum PDF și Microsoft Office sunt suficient de complexe încât parserele lor prezintă riscuri reale, iar atacatorii creează fișiere special pentru a le exploata. Un fișier conceput pentru a bloca sau a compromite un parser PDF este o armă standard.
Un motor de igienizare trebuie să descompună aceste fișiere, ceea ce înseamnă să le analizeze. Într-o arhitectură monolitică, astfel de motoare pot fi considerate ca un singur program, în care toate analizatoarele partajează același proces. Un singur fișier PDF cu format incorect care blochează analizatorul blochează totul odată cu el: documentele Word aflate în coada de așteptare, motorul în sine și fluxurile de lucru pe care motorul le protejează.
Raza de acțiune a unei zile proaste a unui analizor sintactic se extinde asupra întregului motor.
Un design bazat pe neîncredere
Tehnologia Deep CDR™Arhitectura de microservicii a tehnologiei CDR™ aplică un model de proiectare securizat numit „descompunere bazată pe neîncredere”. Acest model împarte un sistem în programe separate care se verifică reciproc și nu acordă încredere automată.
SEI (Software Engineering Institute) al Universității Carnegie Mellon prezintă acest model în Secure Modele de proiectare raport, folosind servere de e-mail precum qmail și Postfix ca exemple de referință.
Tehnologia Deep CDR™ pune în aplicare descompunerea acestor tipare și neîncrederea reciprocă prin trei decizii de proiectare:
- Fiecare analizor funcționează ca un proces înlocuibil. Nucleul motorului nu intră niciodată în contact cu octeți neîncredibili. Fiecare familie de analizatori rulează în propriul proces de serviciu, lansat și deținut de nucleu. Procesul care deschide fișierul ostil este tocmai cel pe care motorul își poate permite să-l piardă, deoarece acesta conține doar operațiunile unei singure cereri și nimic altceva.
- Nucleul își tratează propriii procesori ca pe niște suspecți. Nucleul nu se bazează pe încredere în ceea ce privește starea de funcționare a niciunui serviciu. Verifică regulat dacă fiecare serviciu încă răspunde, atribuie fiecărui fișier o limită de timp și urmărește blocările și prăbușirile. Când un serviciu încetează să mai răspundă, monitorul nucleului îl oprește și pornește unul nou. Proiectarea pornește de la premisa că vor apărea defecțiuni și prevede măsuri pentru acestea.
- Serviciile și nucleul nu împart aceeași memorie. Serviciile comunică cu nucleul prin canale de mesaje înguste și serializate, fără memorie partajată și fără spațiu de adrese partajat. Indiferent ce face un fișier rău intenționat memoriei unui analizor, daunele nu pot ajunge la nucleu sau la celelalte servicii. Singurul lucru care trece granița este un mesaj pe care receptorul îl analizează după propriile sale reguli.
Luați în considerare scenariul pentru care a fost conceput acest design. Un fișier PDF creat special ajunge la motor și provoacă blocarea serviciului PDF în timpul analizării fișierului.
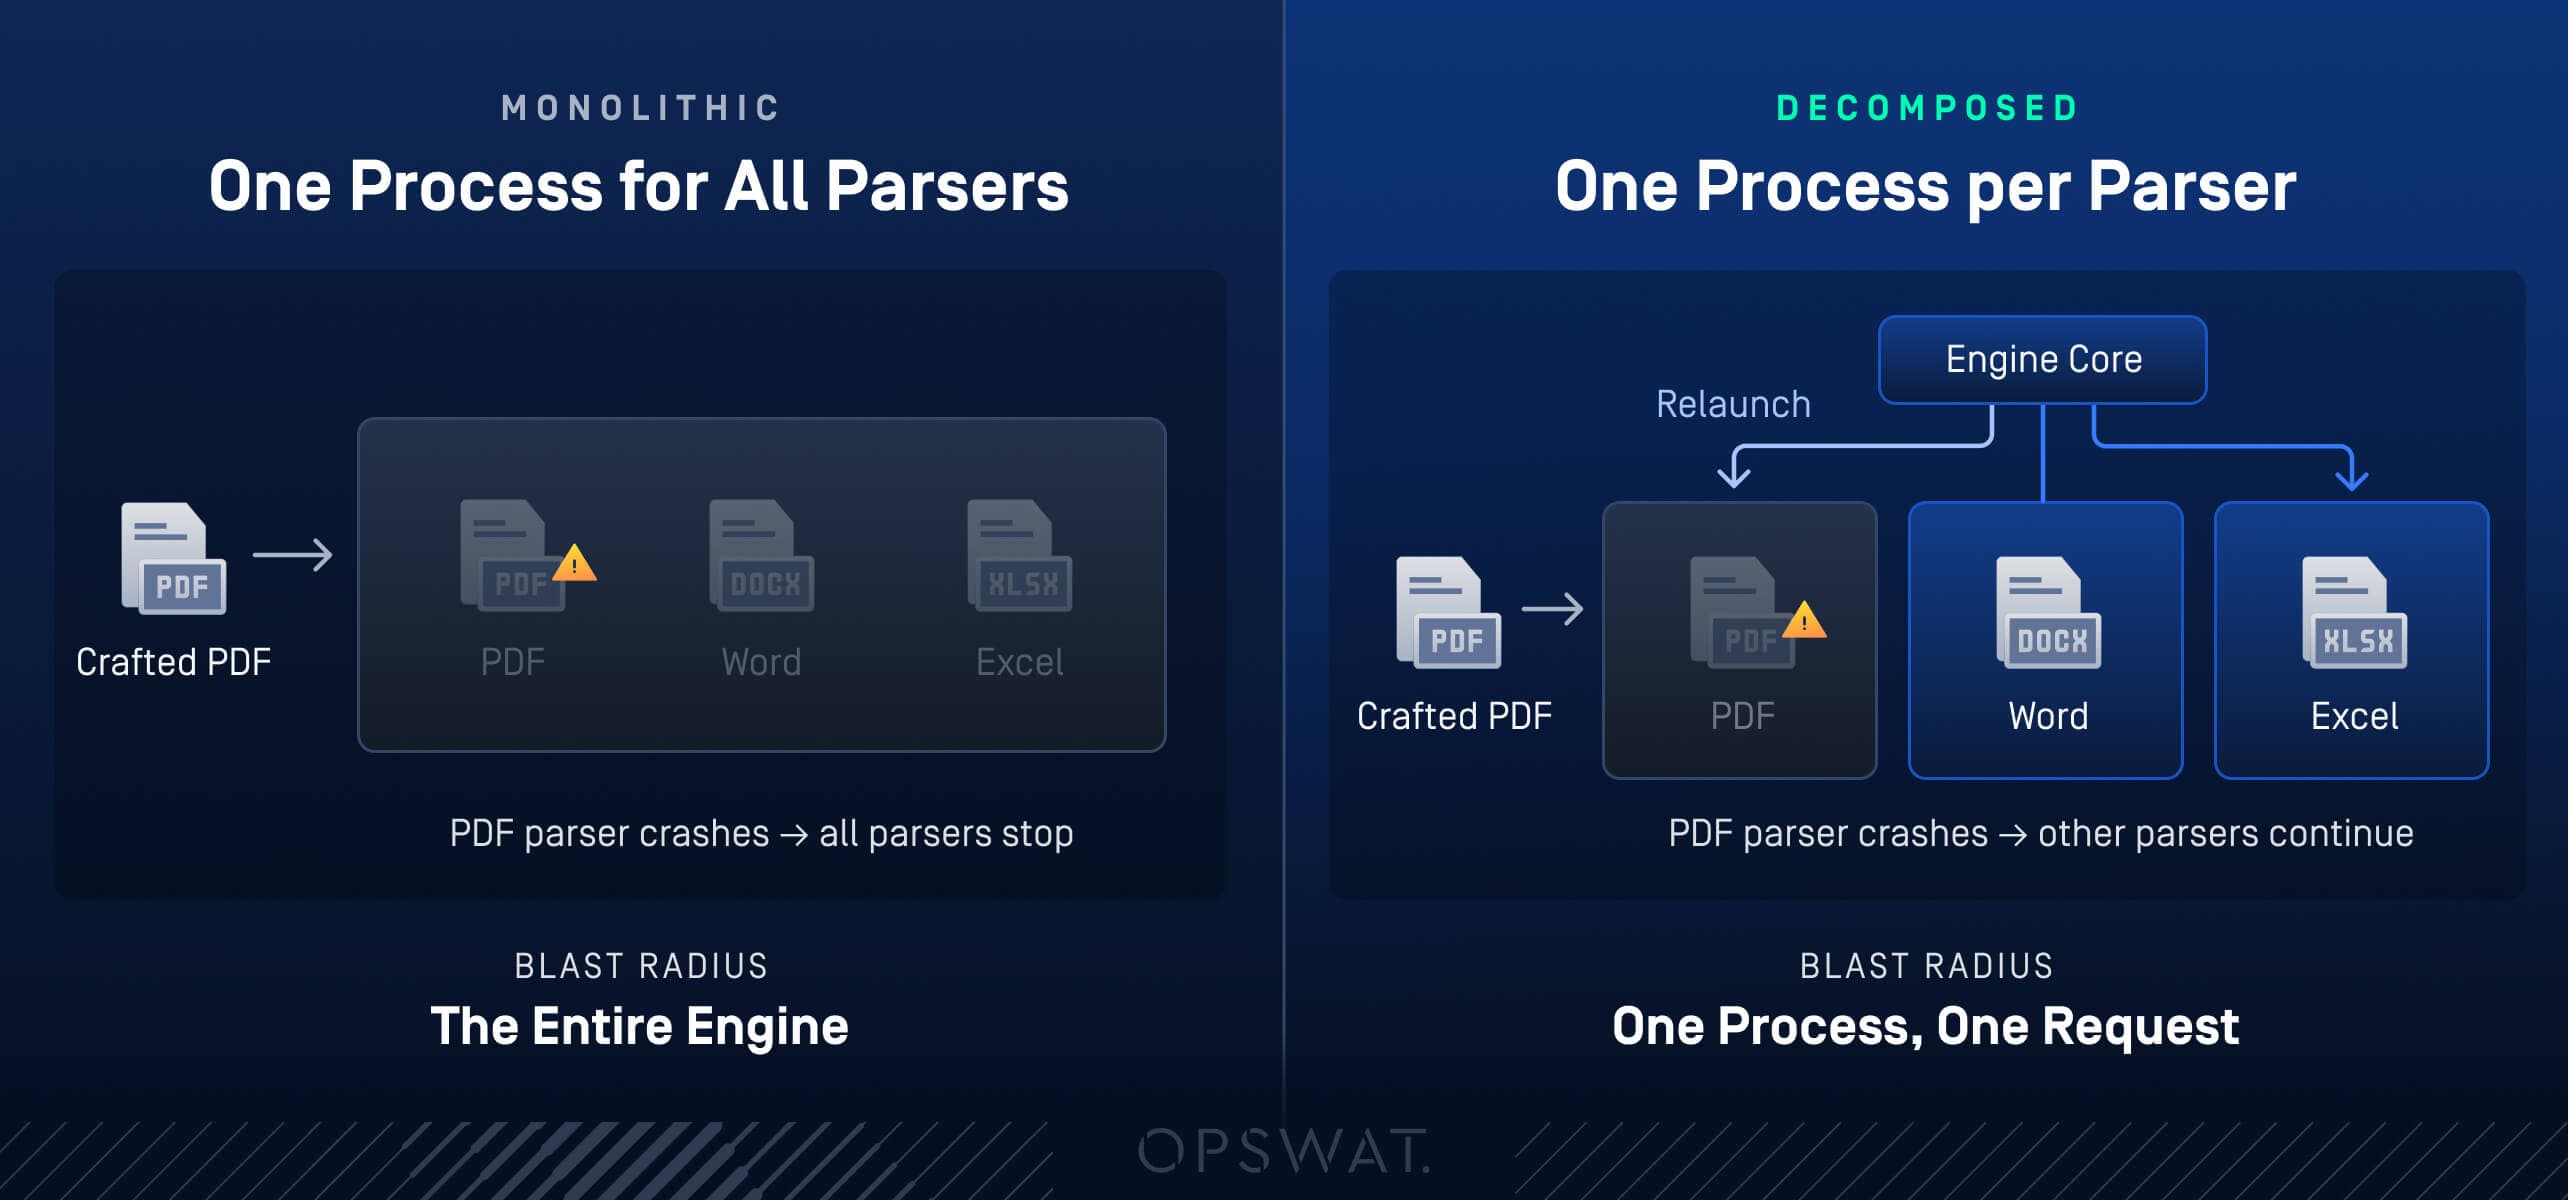
- Procesul serviciului PDF se închide singur. Memoria acestuia, precum și orice element corupt de exploit în aceasta, dispar odată cu el
- Solicitarea eșuează fără probleme: nucleul raportează o eroare pentru acel fișier, în loc să se blocheze sau să se închidă odată cu procesul de lucru
- Documentele Word și Excel din zbor nici nu-și dau seama. Serviciile lor rulează în procese diferite, așa că procesul de curățare continuă fără întrerupere
- Organismul de supraveghere (monitorul nucleului) repornește serviciul PDF, iar procesul de curățare a fișierelor PDF se reia
Raza de acțiune a unui fișier transformat în armă se limitează la un singur proces și o singură solicitare. În scenariul monolitic, același fișier blochează toate documentele aflate în tranzit.
O dimensiune a modelului clasic se află în afara motorului: limitarea privilegiilor la nivel de proces. Privilegiile țin de mediul de implementare, adică de produsul gazdă și de sistemul de operare. Decompoziția trasează limitele proceselor exact acolo unde o implementare poate aplica aceste restricții, ceea ce oferă echipelor de securitate puncte clare în care să aplice principiul privilegiului minim.
Ce înseamnă acest lucru pentru fluxurile dumneavoastră de documente
Atacatorii vor continua să creeze fișiere care ripostează, iar undeva, un analizor va continua să le întâlnească. Descompunerea bazată pe neîncredere face ca această întâlnire să fie supraviețuibilă prin însăși concepția sa. Activitatea periculoasă se desfășoară în procese pe care motorul le poate pierde. Un nucleu care nu are încredere în niciunul dintre ele supraveghează acea activitate, iar canalele pe care corupția nu le poate traversa conectează părțile între ele.
Pentru echipele care depind de fluxurile de fișiere, o singură încărcare dăunătoare nu duce la o întrerupere a serviciului. Un fișier dăunător afectează un singur proces și o singură solicitare, iar tehnologia Deep CDR™ continuă să elimine amenințările fără întreruperi.
Aflați cum tehnologia Deep CDR™ asigură continuitatea fluxurilor de fișiere atunci când apare un fișier dăunător.
Nhut Ngo este directorul departamentului de inginerie „ Software ” la OPSWAT, unde coordonează echipele de ingineri responsabile de tehnologia Deep CDR™ și de alte tehnologii de procesare a fișierelor din cadrul MetaDefender Core™. Cu o experiență de peste un deceniu în ingineria software și securitatea cibernetică, el se concentrează pe asigurarea unui proces de curățare a fișierelor rapid, precis și adaptat infrastructurilor critice. Nhut și-a obținut doctoratul în științele informației în 2015.
