Fiecare actualizare a MetaDefender Endpoint ajută echipele de securitate să protejeze infrastructura critică și permite desfășurarea operațiunilor într-un mod mai eficient. Această versiune include platformele Windows (v7.6.2609), macOS (v10.4.2609) și Linux (v15.6.2609). Ea oferă administratorilor un control sporit asupra modului în care Peripheral Media Protection răspunde în teren, oferă actualizări ale definițiilor motorului anti-malware încorporat în medii complet izolate (air-gapped) și îmbunătățește vizibilitatea asupra istoricului de audit al fișierelor.
Ce este nou în MetaDefender Endpoint
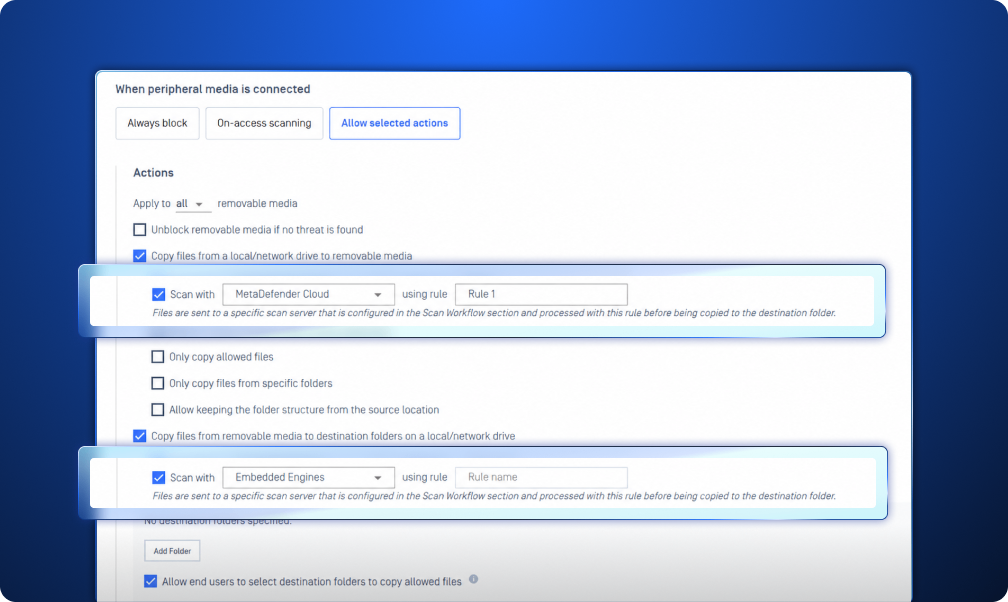
Reguli configurabile specifice direcției pentru protecția împotriva atacurilor de tip „ Media ” la nivelul dispozitivelor periferice
Suporturile periferice prezintă riscuri în ambele sensuri. Datele pot fi introduse într-un terminal de pe un suport amovibil, iar fișierele sensibile pot fi transferate de pe terminal pe un suport extern. Această versiune permite administratorilor MetaDefender Endpoint să configureze fluxuri de lucru de scanare specifice fiecărei direcții în cadrul funcției „Peripheral Media Protection”, protejând terminalele critice împotriva fișierelor potențial dăunătoare și oferind, în același timp, un nivel suplimentar de control asupra datelor care circulă de pe și către suporturile amovibile.
Actualizarea definițiilor motorului anti-malware încorporat în medii izolate fizic
Echipele de securitate care își desfășoară activitatea în medii complet izolate de internet pot acum să configureze și să actualizeze definițiile motorului anti-malware încorporat fără a avea nevoie de conexiune la internet, ceea ce permite organizațiilor să își mențină protecția, păstrând în același timp terminalele critice izolate de rețelele externe. Acest lucru le oferă, de asemenea, administratorilor un control și o flexibilitate sporite în cadrul mediului lor controlat, contribuind la menținerea protecției fără a compromite izolarea necesară pentru sistemele sensibile sau critice.
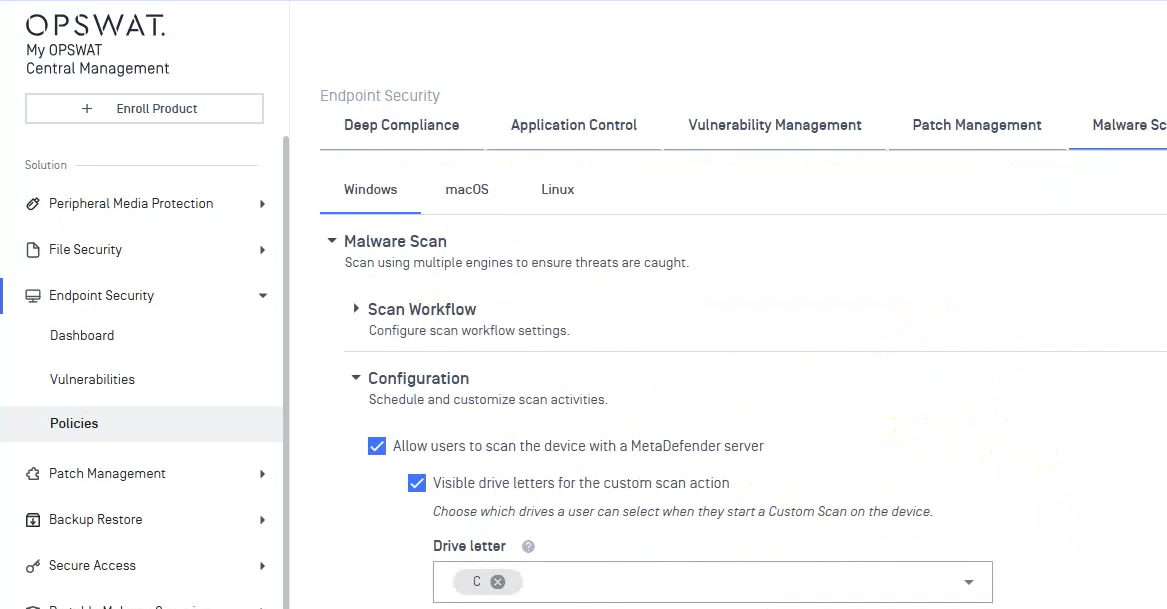
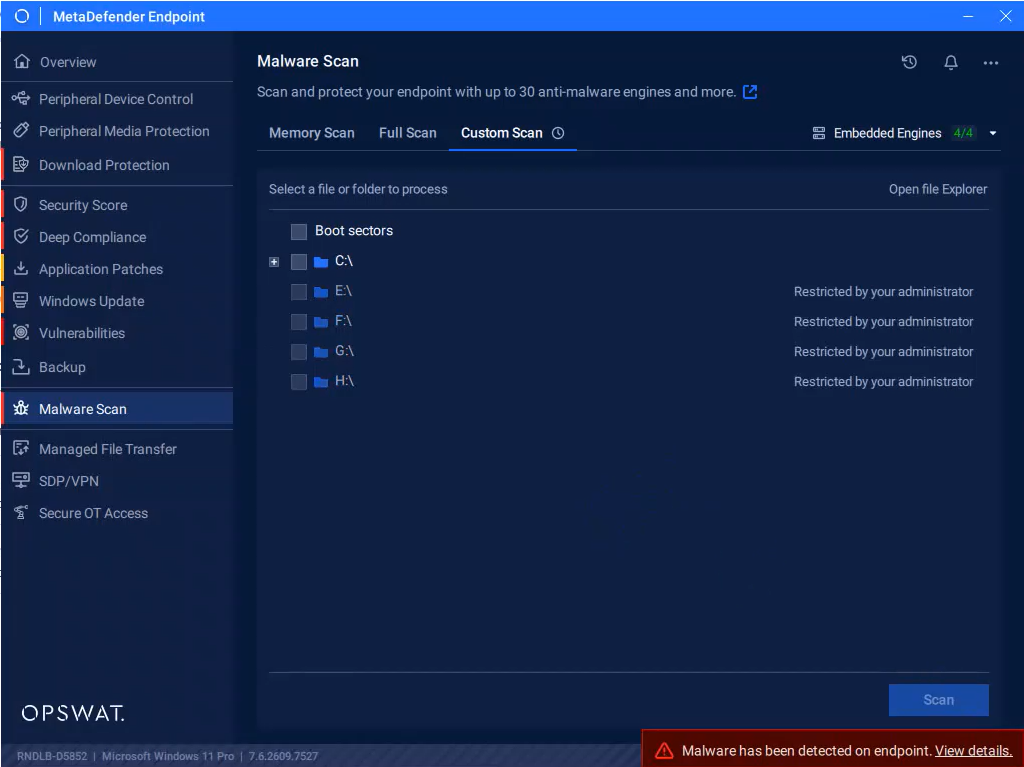
Mai mult control asupra scanării personalizate pentru administratori
Administratorii pot controla acum unitățile locale pe care utilizatorii le pot vizualiza și selecta atunci când efectuează o scanare personalizată prin intermediul funcției „Malware Scan”. Acest lucru oferă un control mai detaliat asupra procesului de scanare și ajută organizațiile să alinieze locațiile de scanare accesibile utilizatorilor la politicile lor de securitate. Limitarea vizibilității la unitățile corespunzătoare permite administratorilor să simplifice experiența utilizatorului, reducând în același timp riscul ca utilizatorii să acceseze sau să scaneze locații care nu se încadrează în domeniul de aplicare prevăzut.
Extinderea jurnalelor de audit ale fișierelor în cadrul ecosistemului „ OPSWAT ”
MetaDefender Endpoint acum oferă jurnale de audit pentru fișierele scanate de produs pentru prima dată, contribuind la o imagine mai completă a parcursului unui fișier în cadrul produselor d OPSWAT .
În loc să trateze fiecare scanare ca pe un eveniment de securitate izolat, această funcționalitate contribuie la o vizibilitate mai amplă asupra parcursului fișierelor în cadrul ecosistemului OPSWAT . Echipele de securitate pot folosi aceste informații pentru a înțelege mai bine unde a fost scanat un fișier și cum a trecut acesta prin diferite controale de securitate, oferind astfel un context mai amplu în cadrul investigării fișierelor și a evenimentelor de securitate.
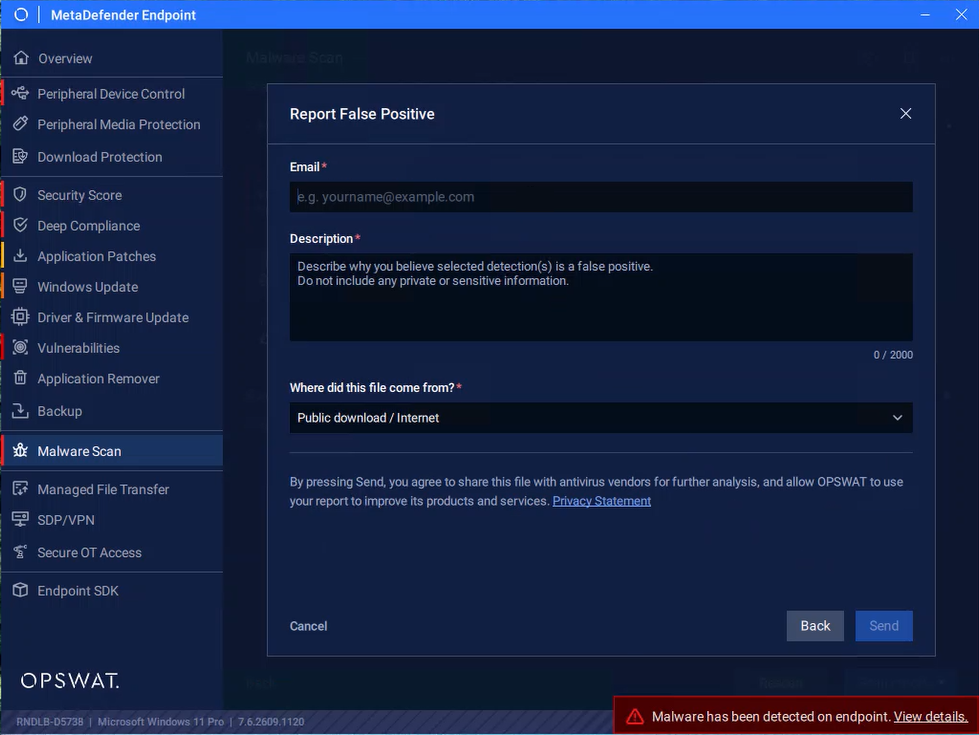
Raportați rezultatele suspectate a fi fals pozitive direct din scanarea pentru malware
Atunci când un fișier legitim este identificat în mod eronat ca fiind dăunător, furnizarea rapidă a informațiilor contextuale contribuie la accelerarea procesului de verificare. Utilizatorii pot trimite acum cazurile suspectate de fals pozitive direct din interfața Malware Scan, incluzând o justificare și originea fișierului.
Prin înregistrarea acestui context în momentul detectării, echipele de securitate pot obține informații mai relevante pentru investigație, fără a fi necesar un flux de lucru separat. Acest lucru facilitează raportarea cazurilor suspectate de fals pozitive, menținând în același timp procesul strâns legat de evenimentul inițial de scanare.
Ce este nou în MetaDefender Endpoint Validation
Adăugarea dispozitivelor periferice de încredere pe lista de permisiuni din Linux
Datorită noii îmbunătățiri aduse funcției de validare a MetaDefender Endpoint pentru Linux, utilizatorii pot adăuga acum anumite dispozitive periferice pe baza furnizorului, a ID-ului produsului sau a căii de acces către instanță în lista de permisiuni, scutindu-le astfel de procesul de validare. Fiecare modificare este protejată printr-un cod de autentificare sau prin confirmarea parolei de administrator, ceea ce contribuie la asigurarea faptului că numai utilizatorii autorizați pot modifica lista
De asemenea, administratorii pot reseta lista de dispozitive permise ori de câte ori este necesar. Odată aprobate, dispozitivele incluse în listă ocolesc blocarea și validarea, oferind o modalitate controlată de a integra periferice de încredere fără a întrerupe fluxurile de lucru stabilite.
Soluție Endpoint de ultimă generație
Descoperiți de ce organizații, instituții și entități din întreaga lume au încredere în MetaDefender Endpoint pentru a proteja punctele terminale critice. Discutați astăzi cu un expert pentru a afla mai multe.

