În mediile infrastructurilor critice, cum ar fi sectorul energiei și al utilităților, cele mai critice lacune de securitate cibernetică există adesea în cadrul operațiunilor pe teren. În timp ce atenția se concentrează de obicei asupra programelor malware sofisticate și a vectorilor de amenințare emergenți, cum ar fi programele malware bazate pe inteligența artificială, unele dintre cele mai dăunătoare breșe s-au produs din cauza manipulării greșite a suporturilor amovibile sau a unui laptop al unei terțe părți.
Cu provocări continue, cum ar fi presiunea de a minimiza timpul de nefuncționare, lipsa unor instrumente de securitate eficiente sau urgența de a restabili un sistem defect, deciziile luate în timpul acestor cinci momente comune ale operațiunilor pe teren pot fi critice.
5 scenarii comune de risc ridicat pentru sistemele OT
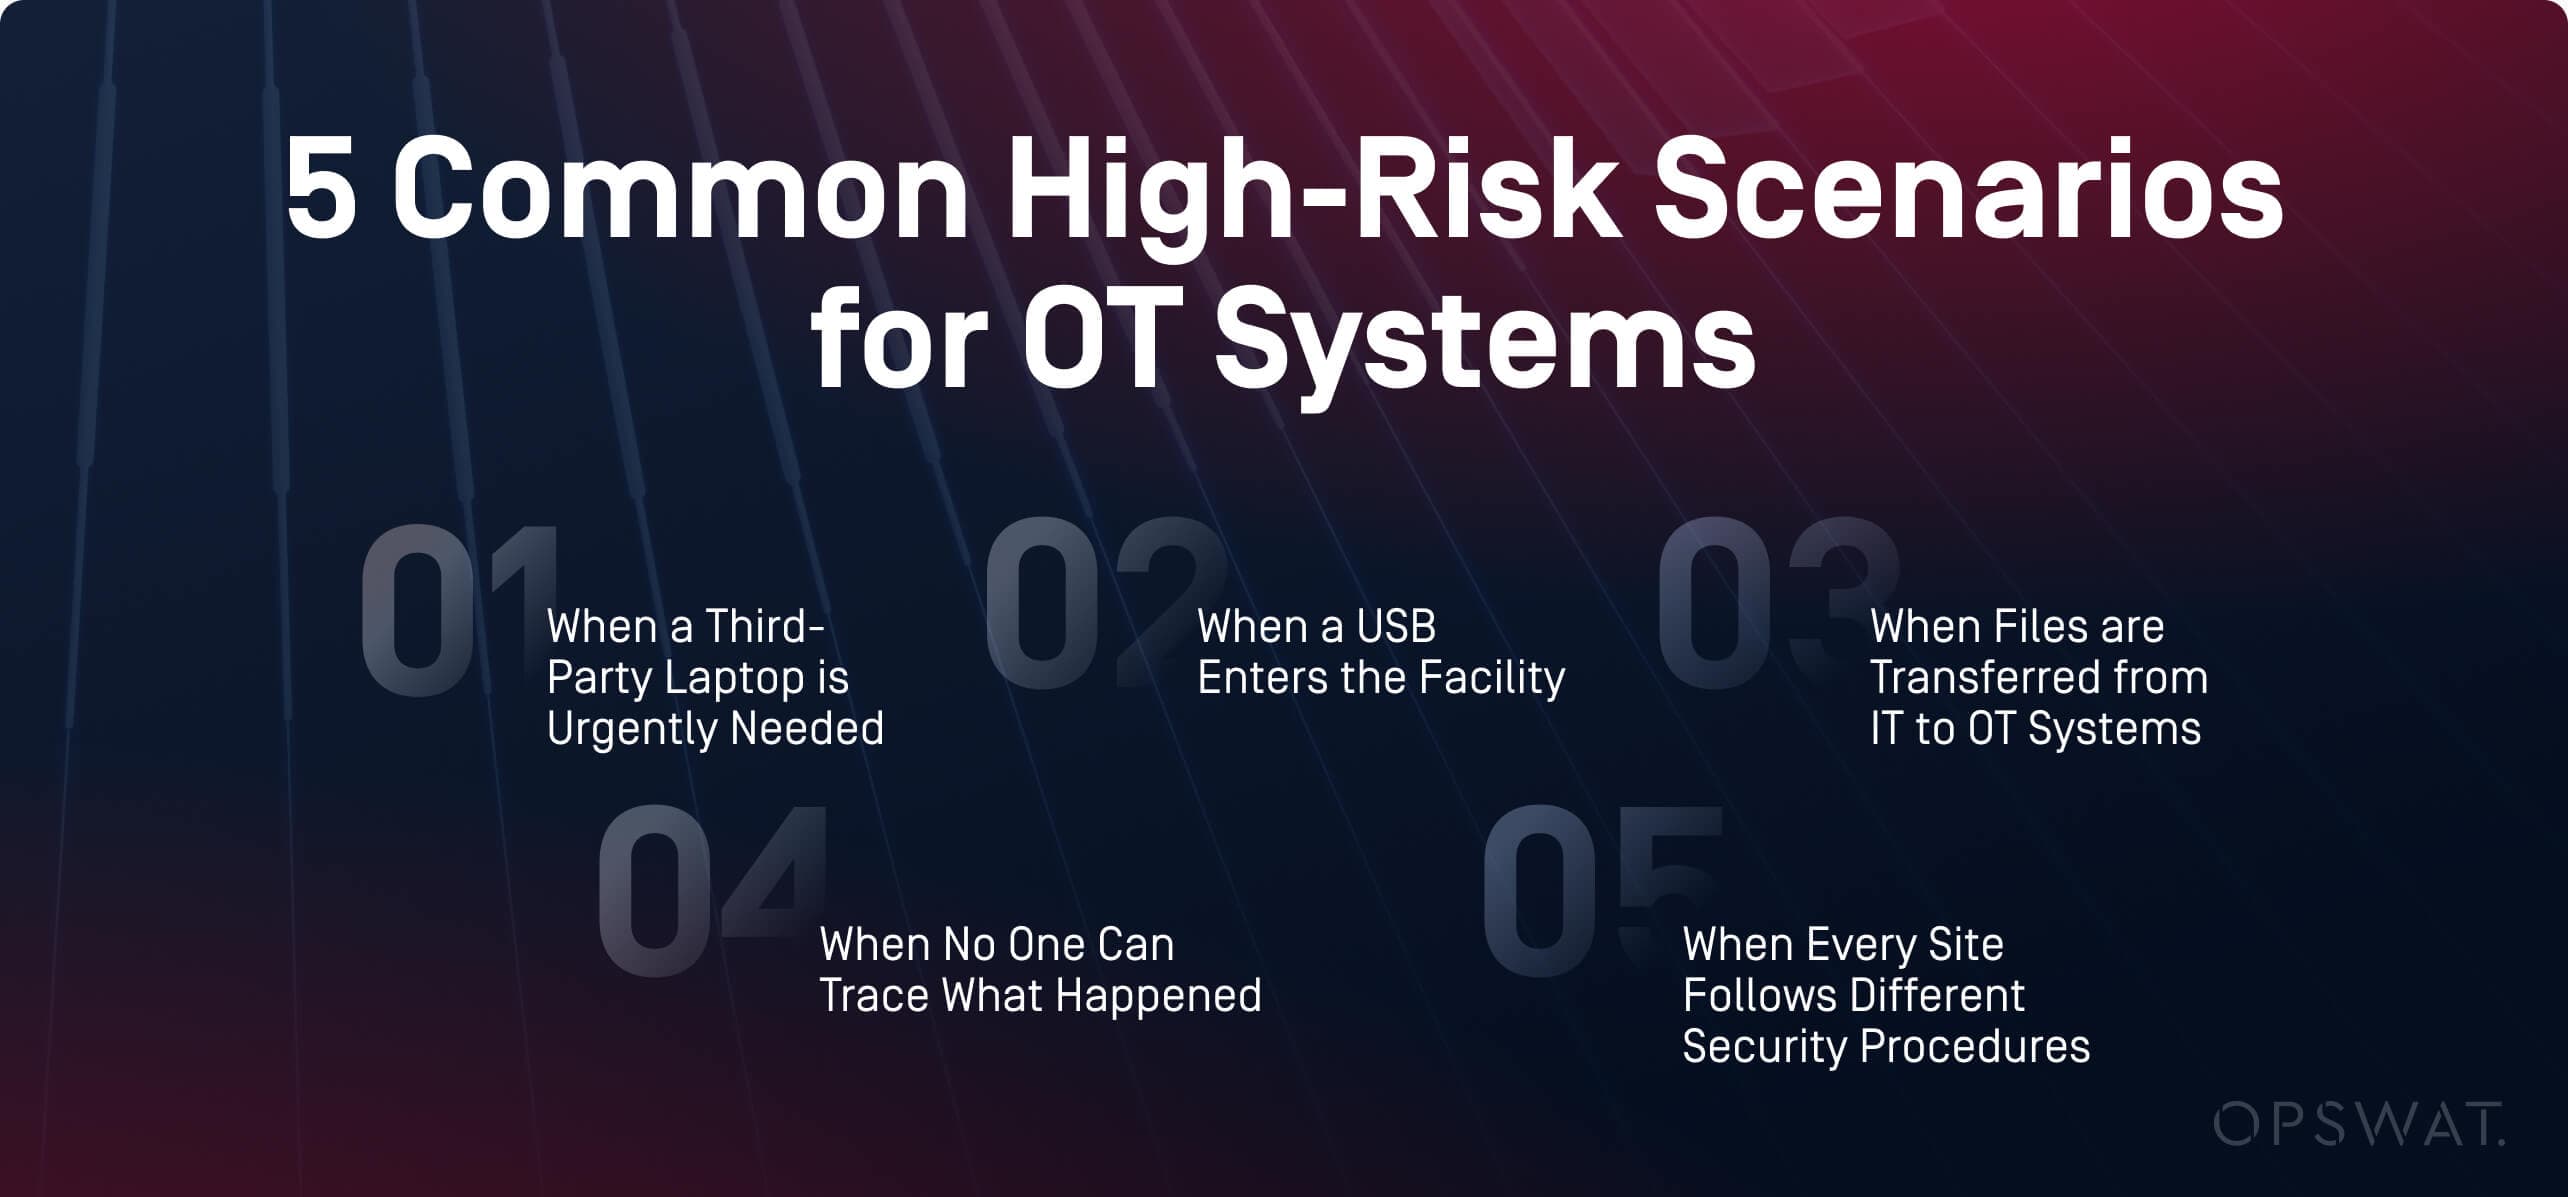
1. Când este nevoie urgentă de un laptop terță parte
În caz de urgență, cum ar fi oprirea sistemului OT, constrângerea de timp ar putea presa administratorii să permită laptopului unui contractor să sară peste controlul de securitate necesar pentru dispozitivele tranzitorii. Astfel de excepții expun organizațiile la riscuri majore. Neavând nicio modalitate de a confirma siguranța laptopurilor furnizorilor, malware-ul poate fi introdus în sistemele OT cu gapsă de aer.
2. Când un USB intră în unitate
Atunci când un tehnician aduce o unitate USB într-o zonă cu air-gap, aceasta ar putea fi considerată sigură datorită unei scanări recente. Omiterea unei noi scanări la punctul de intrare din cauza lipsei implementărilor de scanare a mediilor amovibile , cum ar fi MetaDefender Kiosk™, sau bazându-se pe protocolul de siguranță al furnizorului, poate duce la compromiterea sistemelor critice.
3. Atunci când fișierele sunt transferate de la sistemele IT la sistemele OT
Software și patch-urile de securitate trebuie instalate în timp util. Suporturile amovibile utilizate de furnizori, cum ar fi USB și hard disk-urile externe, ar putea ocoli inspecția din cauza urgenței operaționale. Riscul utilizării suporturilor amovibile nescanate sau al utilizării folderelor partajate pentru transferul datelor critice poate fi atenuat prin soluții precum MetaDefender Managed File Transfer MFT)™ și MetaDefender
4. Când nimeni nu poate urmări ce s-a întâmplat
Aplicarea procedurilor de securitate nu este suficientă fără jurnale care pot fi urmărite. Incapacitatea responsabililor cu conformitatea de a furniza auditorilor jurnale și înregistrări complete ar putea duce la eșecul auditurilor de conformitate. Metodele învechite, precum obținerea dovezilor privind aplicarea politicilor prin e-mailuri și foi de calcul, nu mai sunt viabile. Cu o soluție precum My OPSWAT Central Management™, care oferă monitorizare centralizată, gestionarea rapoartelor și aplicarea politicilor, responsabilii cu conformitatea pot avea acces fără probleme la înregistrări complete de audit.
5. Atunci când fiecare site urmează proceduri de securitate diferite
Într-un exemplu din lumea reală, o unitate ar putea avea un chioșc de scanare, o altă unitate ar putea utiliza un antivirus pe un sistem dedicat, iar o alta ar putea să nu aibă cerințe clare de scanare, lăsând fiecare echipă să își stabilească și să aplice propriile proceduri. Fără soluții moderne, fluxuri de lucru coerente, rapoarte detaliate și aplicarea unificată a politicilor, nu există nicio modalitate de a răspunde eficient la incidente și de a gestiona riscurile.
Reziliența cibernetică începe cu alinierea rolurilor
Securitatea cibernetică nu se limitează la implementarea de soluții software și hardware avansate, ignorând în același timp modul în care rolurile operatorilor acestora se aliniază la acestea. În mediile infrastructurilor critice, securitatea implică software, hardware, oameni și operațiuni. Alegerea instrumentelor și a politicilor de securitate potrivite trebuie să se alinieze la modul de lucru al echipelor și la nevoile acestora.
Reziliența cibernetică necesită implementarea soluțiilor potrivite, echipate cu tehnologii actualizate și aliniate la nevoile celor care le utilizează:
Rol | Principala preocupare | Cum facilitează OPSWAT reziliența |
|---|---|---|
Ofițeri de conformitate | Verificarea faptului că toate dispozitivele terțe și suporturile amovibile sunt scanate corespunzător, | My OPSWAT Central Management oferă o dovadă centralizată a respectării politicilor pentru a sprijini auditurile de reglementare într-o vizualizare unificată. |
Operatori OT/Plant | Implementarea scanării suporturilor amovibile și a laptopurilor de la terți fără întreruperi | MetaDefender Kiosk protejează sistemele critice prin prevenirea amenințărilor provenite de pe suporturile amovibile. Scanează și curăță fișierele cu o viteză de scanare de până la peste 13.000 de fișiere pe minut. |
CISO / Responsabili de securitate | Standardizarea aplicării politicilor și consolidarea posturii de securitate | My OPSWAT Central Management ajută la aplicarea unor politici de scanare consecvente, oferind un control centralizat asupra configurațiilor de securitate pentru toate punctele finale dintr-un singur tablou de bord. |
De-a lungul anilor, organizațiile de energie și utilități au folosit platforma MetaDefender pentru a construi strategii de apărare în profunzime și pentru a-și securiza rețelele critice prin:
- Scanarea și securizarea dispozitivelor terțe cu MetaDefender Drive înainte ca acestea să se conecteze la sistemele OT
- Prevenirea amenințărilor din mediile amovibile la punctul de intrare cu MetaDefender Kiosk și MetaDefender Endpoint
- Validarea dacă suportul a fost scanat de MetaDefender Kiosk folosind MetaDefender Media Firewall (hardware) sau MetaDefender Endpoint Validation (software)
- Transferul securizat al fișierelor de la sistemele IT la cele OT cu MetaDefender Managed File Transfer MFT)
- Controlul fluxului direcțional de date utilizând MetaDefender NetWall
- Aplicarea politicilor de scanare pe toate site-urile și dispozitivele dintr-un singur panou de sticlă cu My OPSWAT Central Management
Cum își protejează cu succes sistemele critice organizațiile de vârf din sectorul energetic și al utilităților
De la centrale nucleare la furnizori majori de energie din EMEA, APAC și America de Nord, organizații precum Dounreay Nuclear Facility și Hitachi Energy au implementat soluții OPSWAT pentru a rezolva aceste provocări.
În e-book-ul Implementări dovedite în sectorul utilităților și energiei, veți găsi:
- Strategii de pregătire pentru audit și control centralizat
- Soluții adaptate pentru medii cu aer comprimat și OT
- 13 cazuri reale de implementare, cu provocări, soluții și rezultate
