Securitatea cibernetică în sectorul serviciilor financiare
Secure sistemele de date privind clienții și tranzacțiile, asigurând în același timp respectarea cerințelor de reglementare prin prevenirea pe mai multe niveluri a amenințărilor la adresa fișierelor și datelor.
- Detectarea amenințărilor din fișiere
- Încrederea în reglementare
- Reziliența operațională
OPSWAT de încrederea
7 din 10
2,100+
100+
Ce înseamnă securitatea cibernetică în domeniul serviciilor financiare?
Securitatea cibernetică în domeniul serviciilor financiare reprezintă practica de protejare a datelor, fișierelor și sistemelor de tranzacții de care depind băncile, asigurătorii și firmele de pe piețele de capital, respectând în același timp cerințele de conformitate aplicabile, inclusiv cele prevăzute de DORA, PCI DSS, GLBA, SOX și NYDFS Partea 500.
Deoarece instituțiile financiare fac schimb constant de documente cu clienții, furnizorii și autoritățile de reglementare, fiecare fișier încărcat reprezintă un potențial punct de intrare pentru programe malware.
OPSWAT oferă soluții de securitate cibernetică bazate pe inteligență artificială pentru infrastructurile critice. Platforma noastră MetaDefender™ asigură securitatea stratului de fișiere și date din cadrul sistemului financiar, inspectând și curățând fiecare fișier care intră în mediul instituției financiare, în completarea controalelor existente la nivel de terminal, rețea și identitate.
De ce riscul legat de dosare reprezintă un risc financiar
Documentele KYC, fișierele de tranzacționare și documentele de plată pot conține programe malware sau informații falsificate. Fișierele rău intenționate pot compromite sistemele financiare, în timp ce documentele de identitate falsificate pot facilita frauda prin identitate sintetică și pot submina procesul de verificare a clienților.
DORA, PCI DSS, GLBA, GDPR și NYDFS Partea 500 stabilesc obligații în materie de securitate și protecție a datelor, cu cerințe de documentare și de furnizare a dovezilor care variază în funcție de fiecare cadru de reglementare. Prevenirea programelor malware ajută organizațiile să își îndeplinească aceste obligații.
Utilizarea unor instrumente de securitate separate pentru încărcări, transferuri și stocare poate duce la politici inconsistente și la o vizibilitate fragmentată. Instituțiile financiare au nevoie de o protecție coordonată a fișierelor, indiferent de locul în care se află datele lor.
Nu aveți încredere în niciun fișier pe parcursul întregului ciclu de viață al fișierelor financiare
OPSWAT inspectează, igienizează și înregistrează fiecare fișier înainte, în timpul și după parcurgerea fluxurilor de lucru financiare.
Inspecția aprofundată a conținutului
Detectarea malware-ului prin mai multe mecanisme, analiza predictivă bazată pe inteligență artificială și informațiile privind amenințările identifică și blochează amenințările cunoscute și necunoscute bazate pe fișiere înainte ca acestea să se execute.
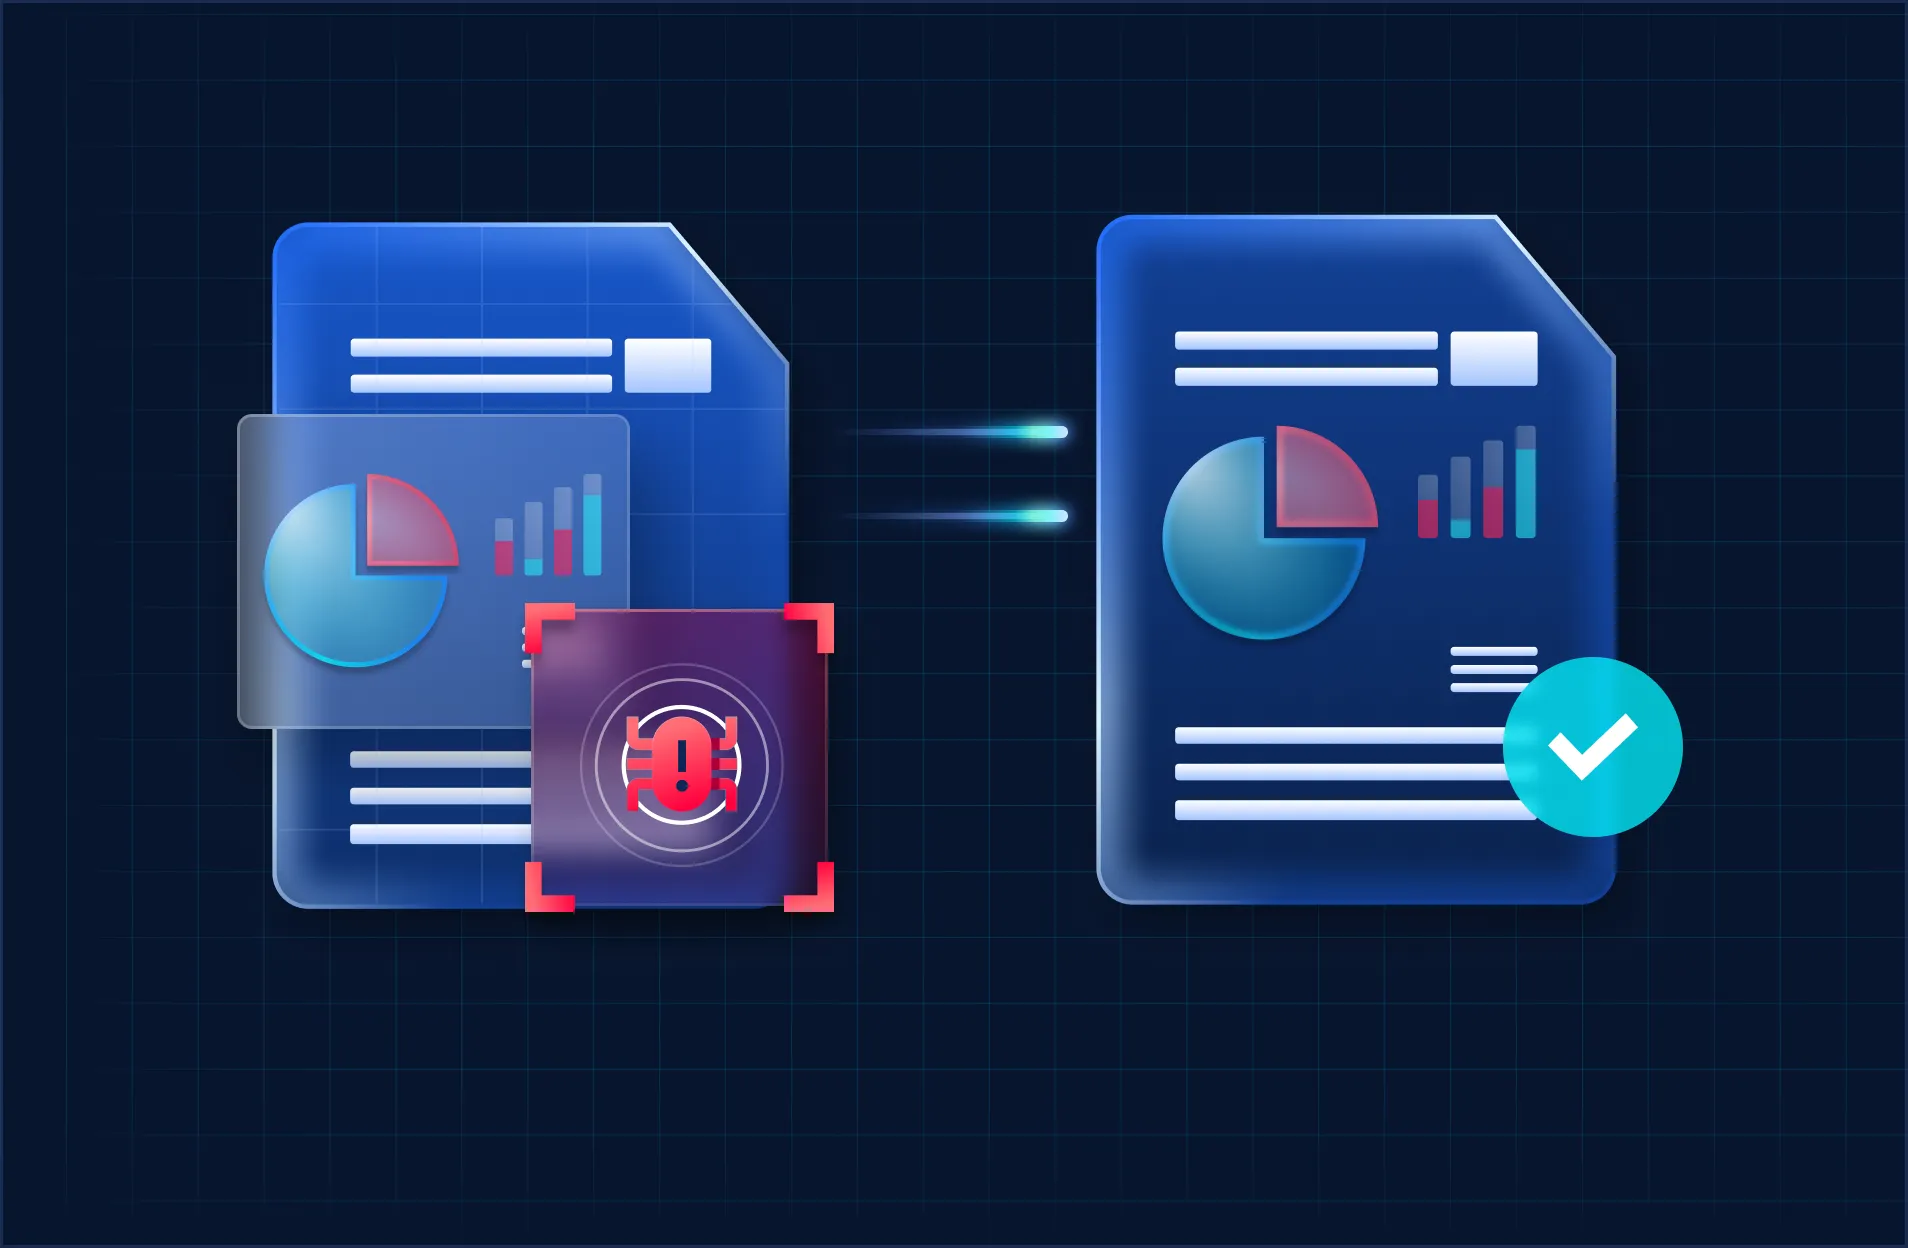
Protecție cu prioritate pentru afaceri
Tehnologia Deep CDR™ elimină amenințările, păstrând în același timp funcționalitatea fișierelor, astfel încât operațiunile să se desfășoare în siguranță, fără întreruperi. Tehnologia Proactive DLP™ împiedică scurgerea datelor sensibile ale clienților din instituție.

Integrare independentă de furnizor
Implementați soluția în medii locale, hibride și cloud folosind serviciile „ ICAP ” și API-urile, fără a fi necesară reproiectarea sistemelor financiare existente.
Rolul serviciului „ OPSWAT ” în strategia ta de securitate financiară
OPSWAT asigură securitatea stratului de fișiere și date, funcționând în paralel cu instrumentele pentru dispozitive finale, rețea și identitate pe care le aveți deja în stiva dvs. de soluții.
Instituțiile financiare utilizează, de obicei, soluții de detectare și răspuns la nivel de terminal, de securitate a rețelei, precum și de gestionare a identității și a accesului. Aceste măsuri de control protejează dispozitivele, traficul și utilizatorii.
OPSWAT le completează cu funcții dedicate de inspecție a fișierelor și de curățare a conținutului. MetaDefender inspectează fișierele care intră într-o instituție financiară, indiferent dacă acestea provin din încărcări efectuate de clienți, atașamente de e-mail, transferuri gestionate de fișiere, stocare în cloud sau suporturi amovibile.
Amenințările încorporate sunt eliminate înainte ca fișierul să ajungă la un sistem central, iar platforma MetaDefender™ funcționează în paralel cu soluțiile EDR, firewall-urile și sistemele de gestionare a identității existente, ajutând clienții să-și protejeze datele indiferent de locul în care se află acestea.
| Endpoint (EDR) | Detectează și răspunde la amenințările care se execută pe dispozitive |
|---|---|
| Rețea | Controlează traficul și segmentează mediile |
| Identitate (IAM) | Stabilește cine poate accesa ce sisteme |
| File and Data (OPSWAT) | Verifică, curăță și înregistrează conținutul din fluxurile de lucru financiare |
Cazuri de utilizare
Încărcări de fișiere
Încărcarea Secure a fișierelor Secure și public
Verificați și igienizați documentele trimise de clienți, inclusiv dosarele KYC, cererile de împrumut, formularele fiscale și contractele, pentru a elimina programele malware, vulnerabilitățile de tip „zero-day” și datele sensibile expuse în momentul încărcării, fără a perturba procesul de înregistrare.
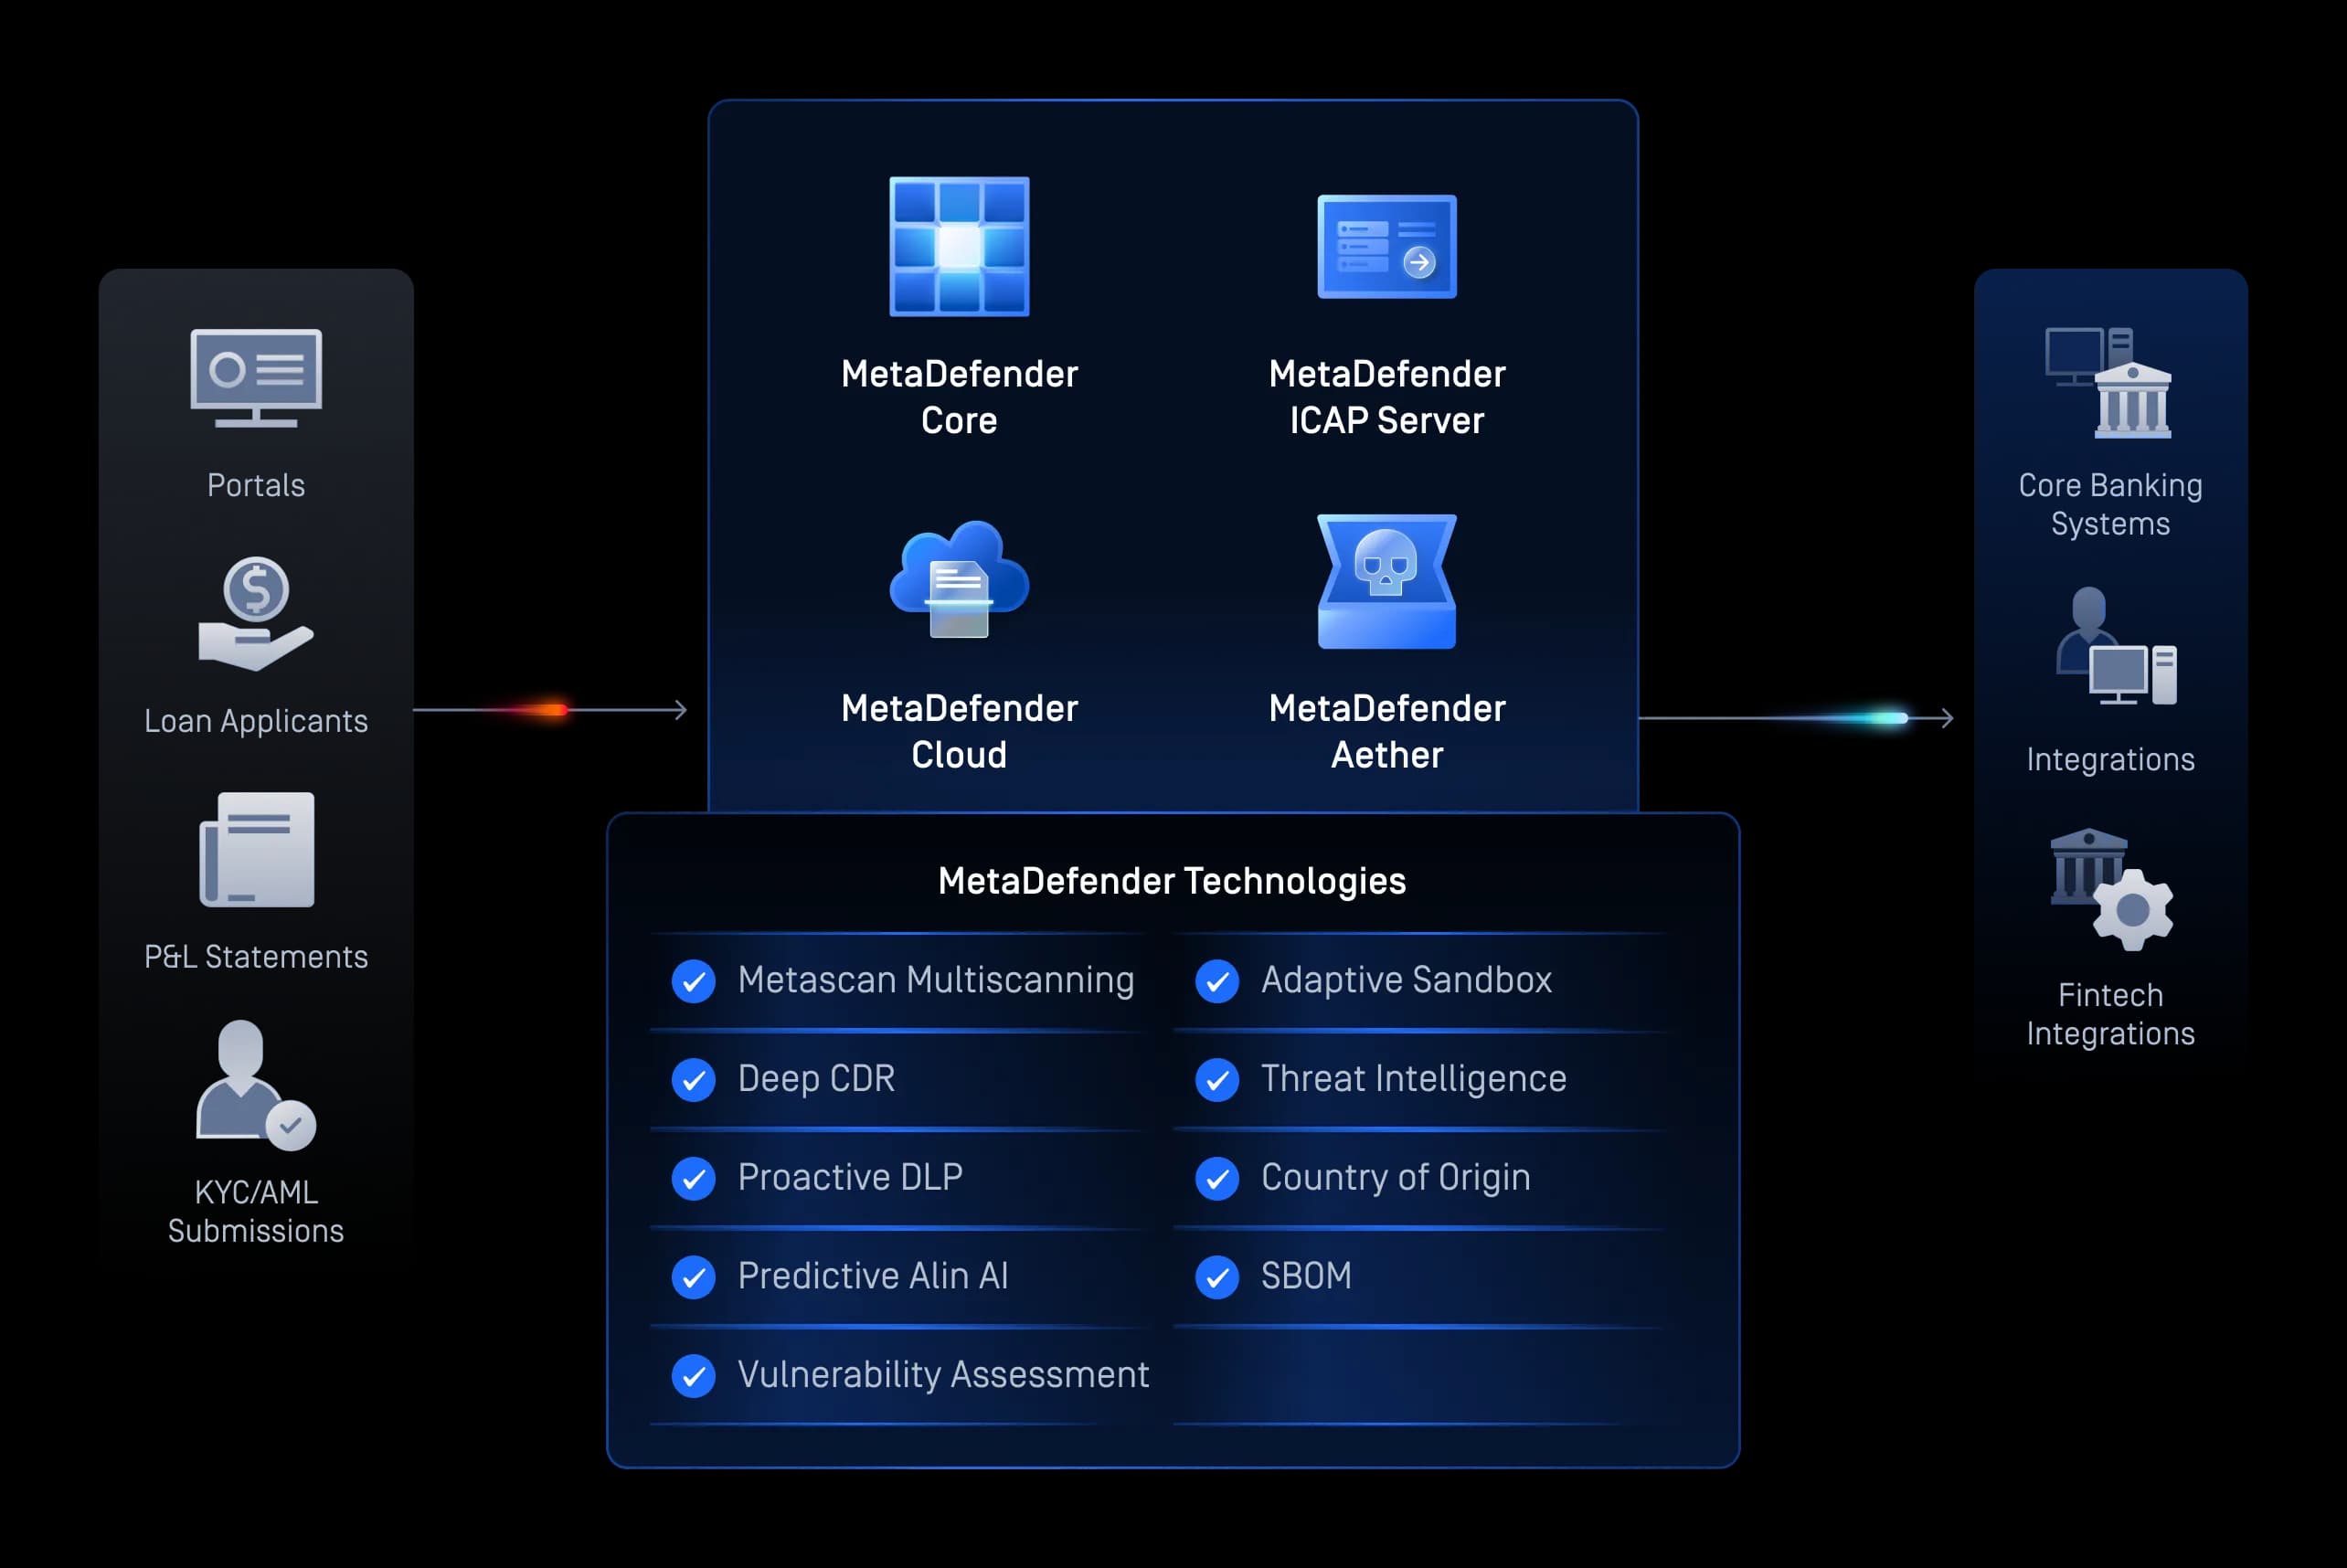
Transferuri de fișiere
Transferuri Secure și colaborare prin e-mail
Protejați transferurile și atașamentele de e-mail împotriva programelor malware, a atacurilor de tip phishing și a scurgerilor de date în cadrul fluxurilor de lucru de schimb de date financiare.
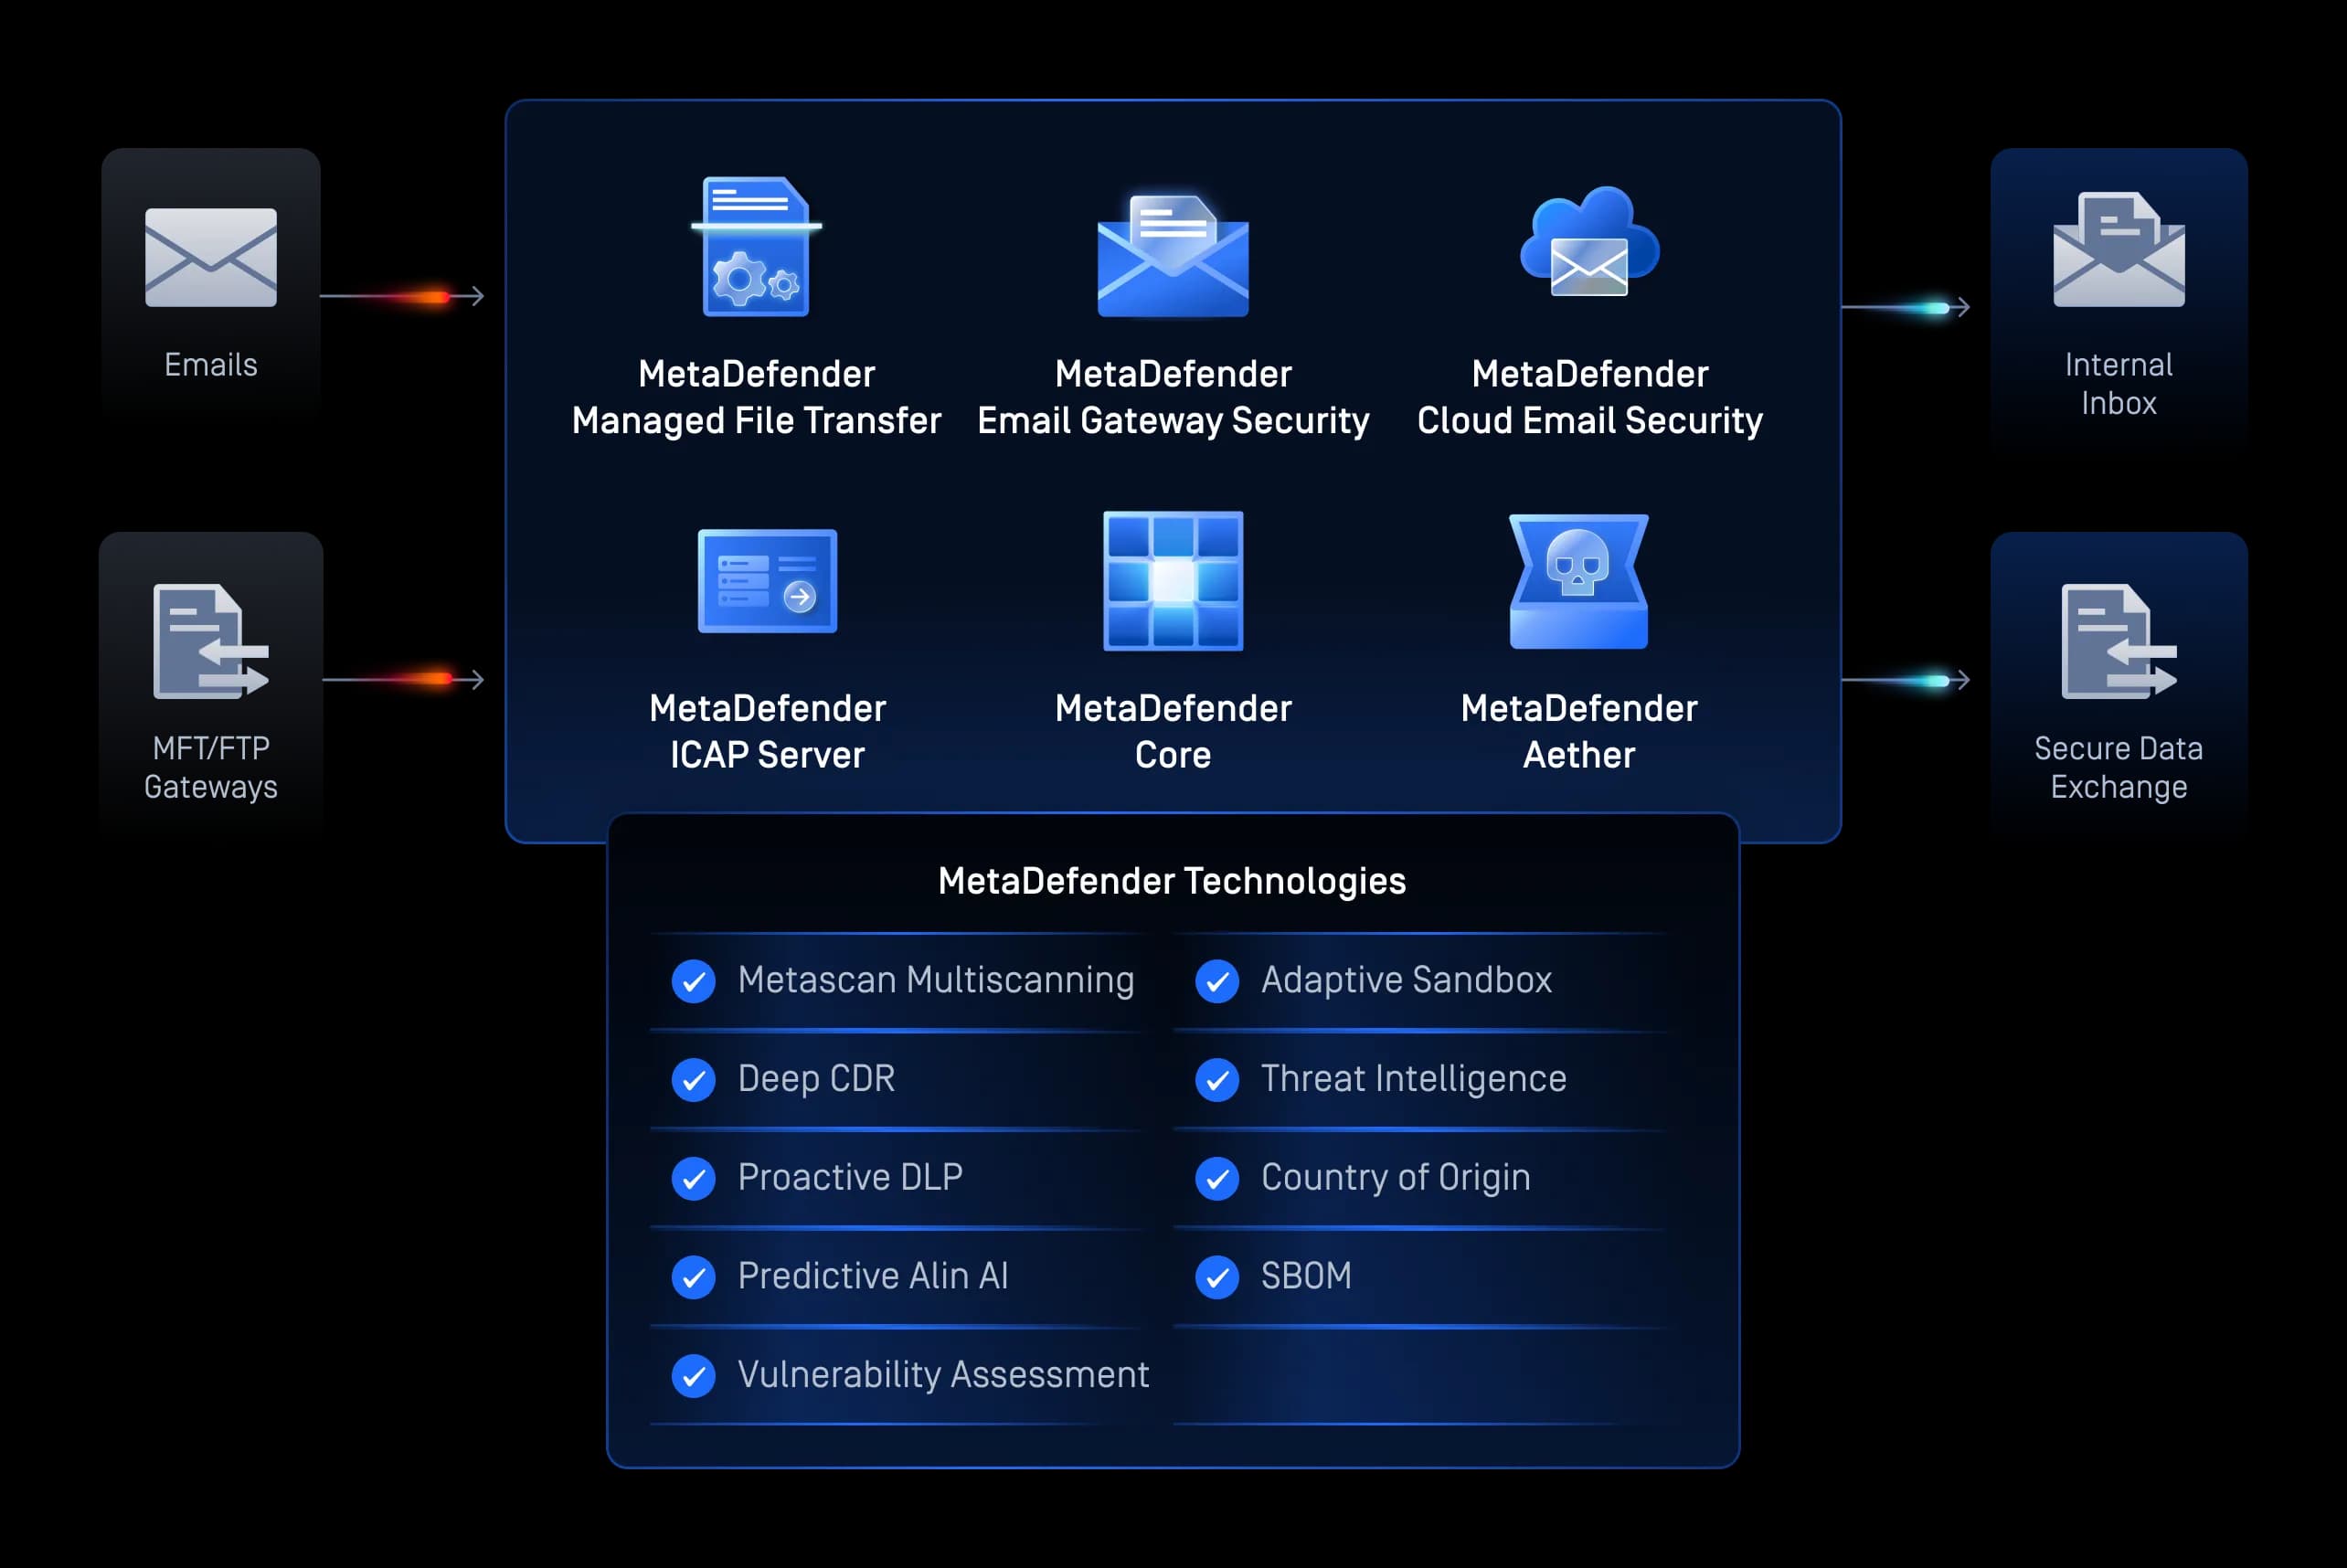
Stocarea fișierelor
Stocare Secure și copii de rezervă
Verificați în mod constant documentele financiare arhivate, depozitele de date din cloud și fișierele de rezervă pentru a preveni amenințările latente și pentru a respecta cerințele pe termen lung privind auditul și păstrarea documentelor.
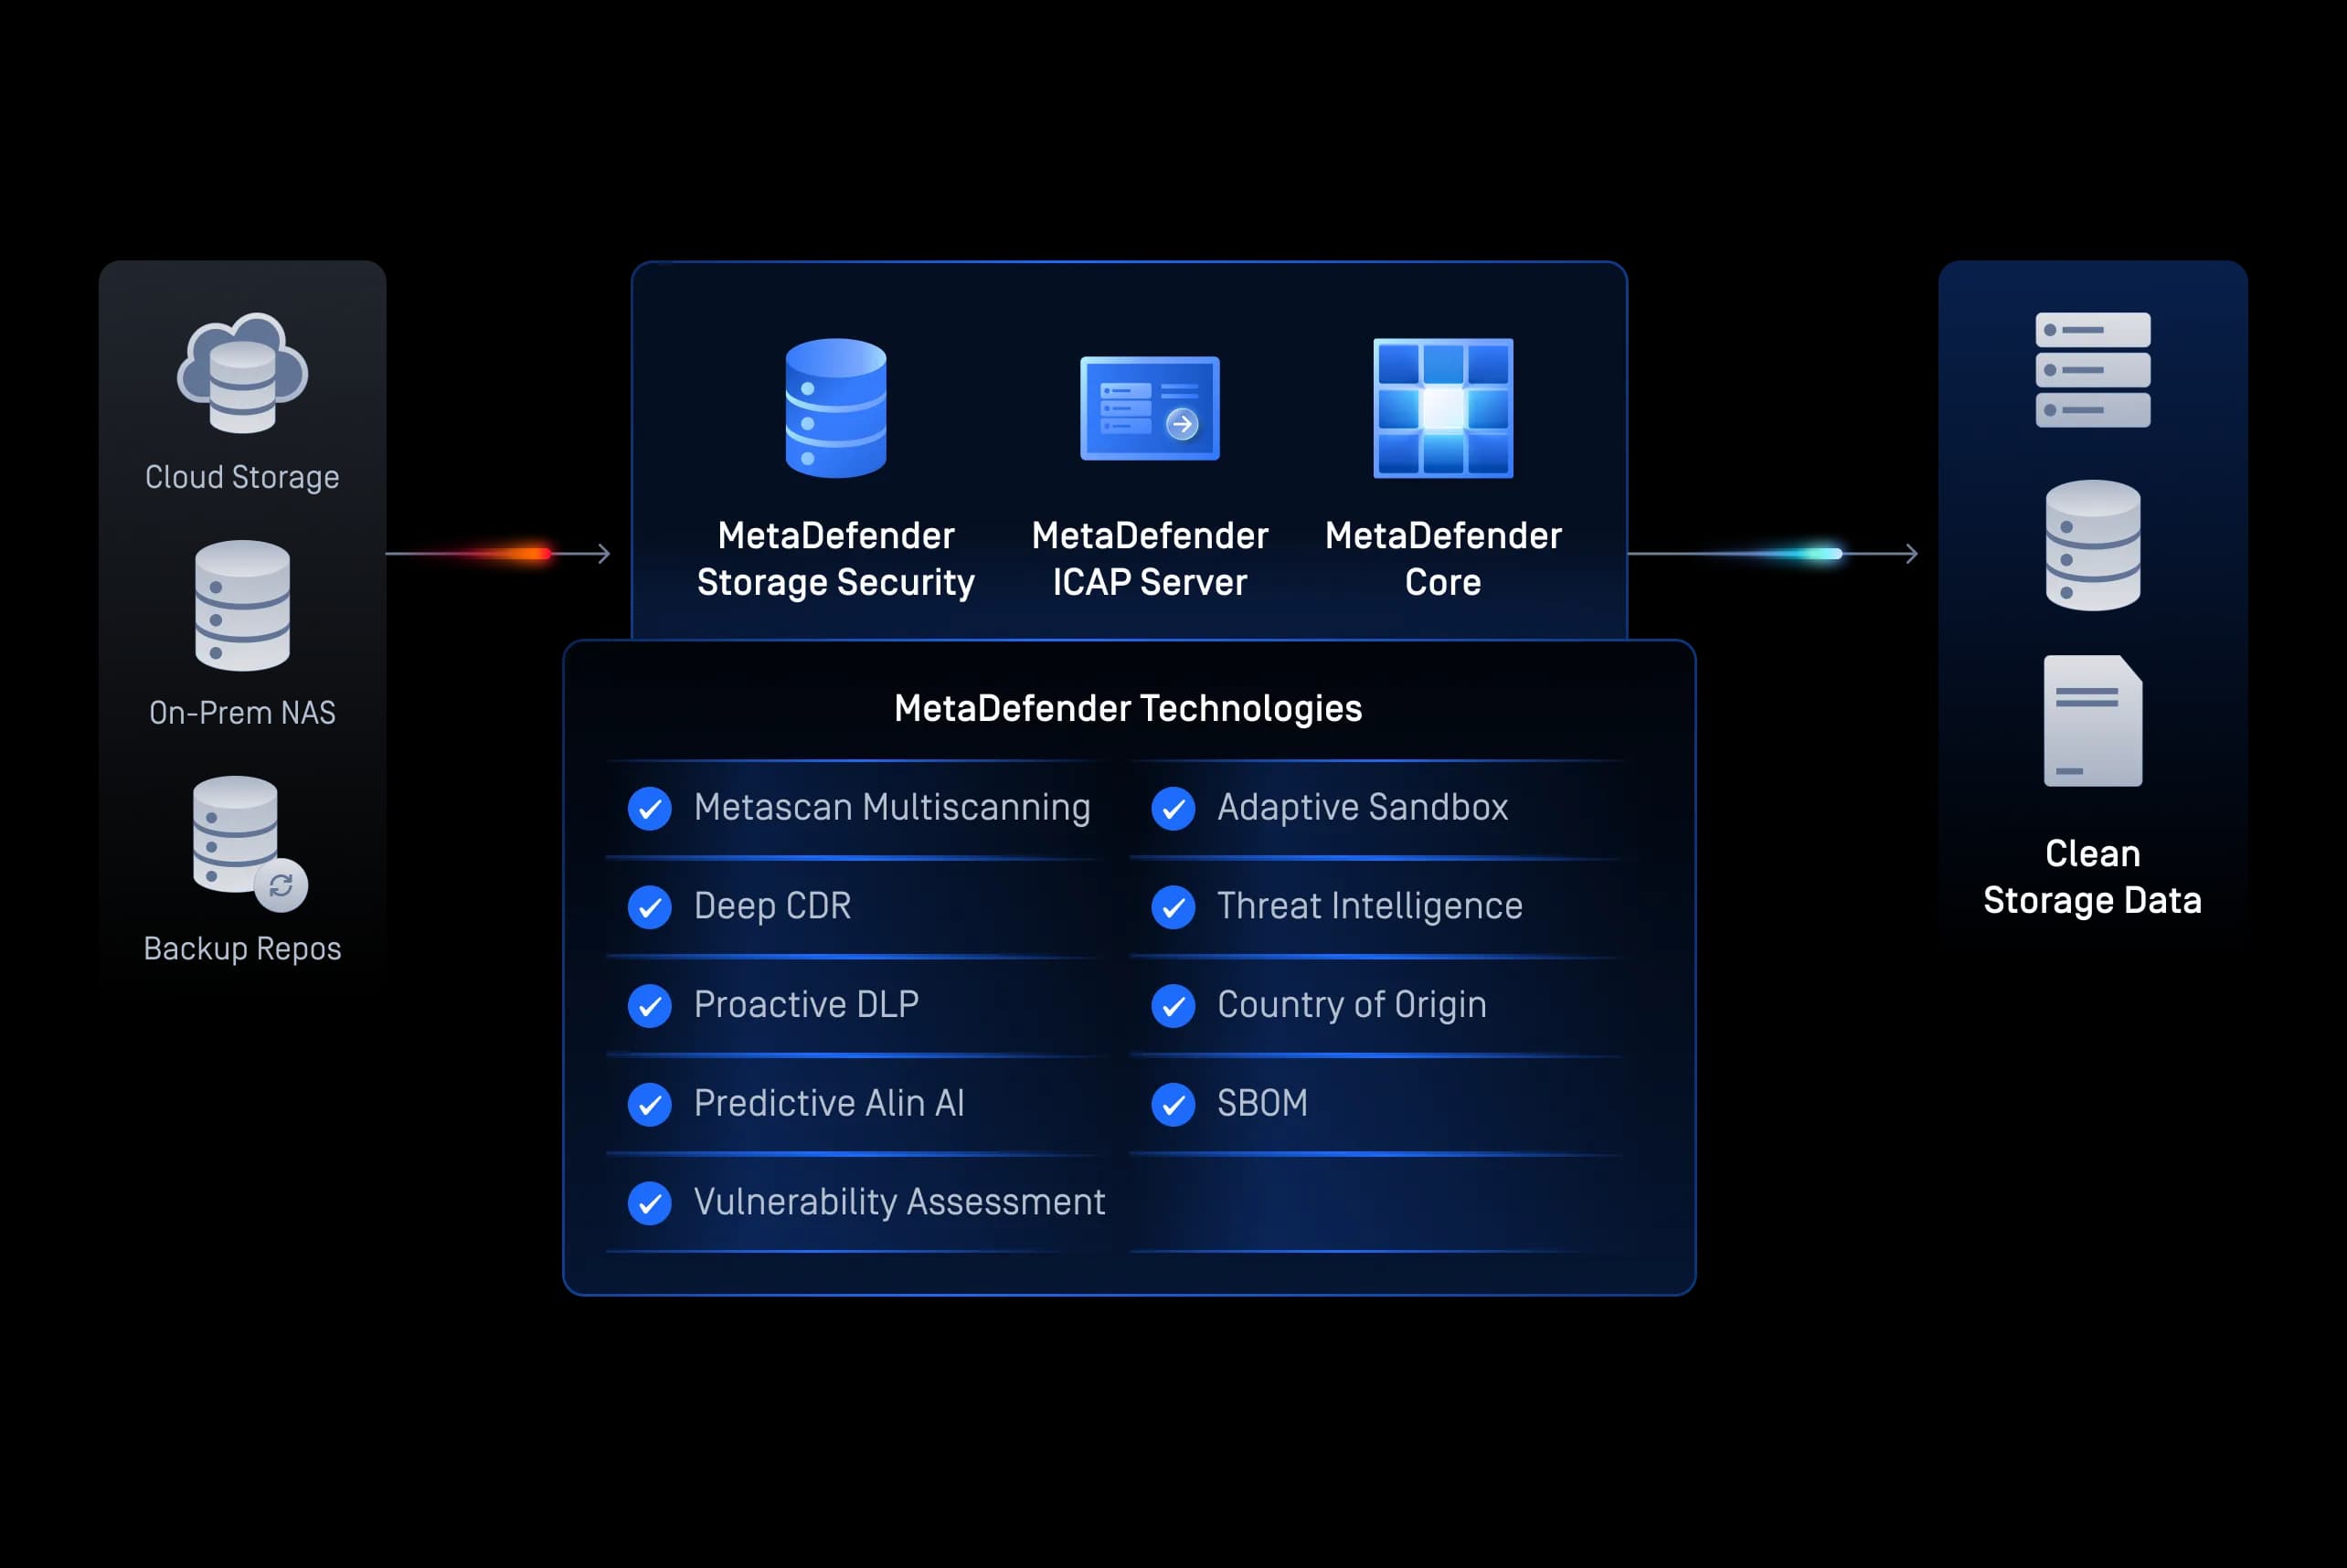
DevSecOps
Aplicații Secure
Verificați artefactele de compilare, dependențele open-source, containerele și rezultatele procesului CI/CD pentru a împiedica pătrunderea amenințărilor în aplicațiile bancare native pentru cloud.
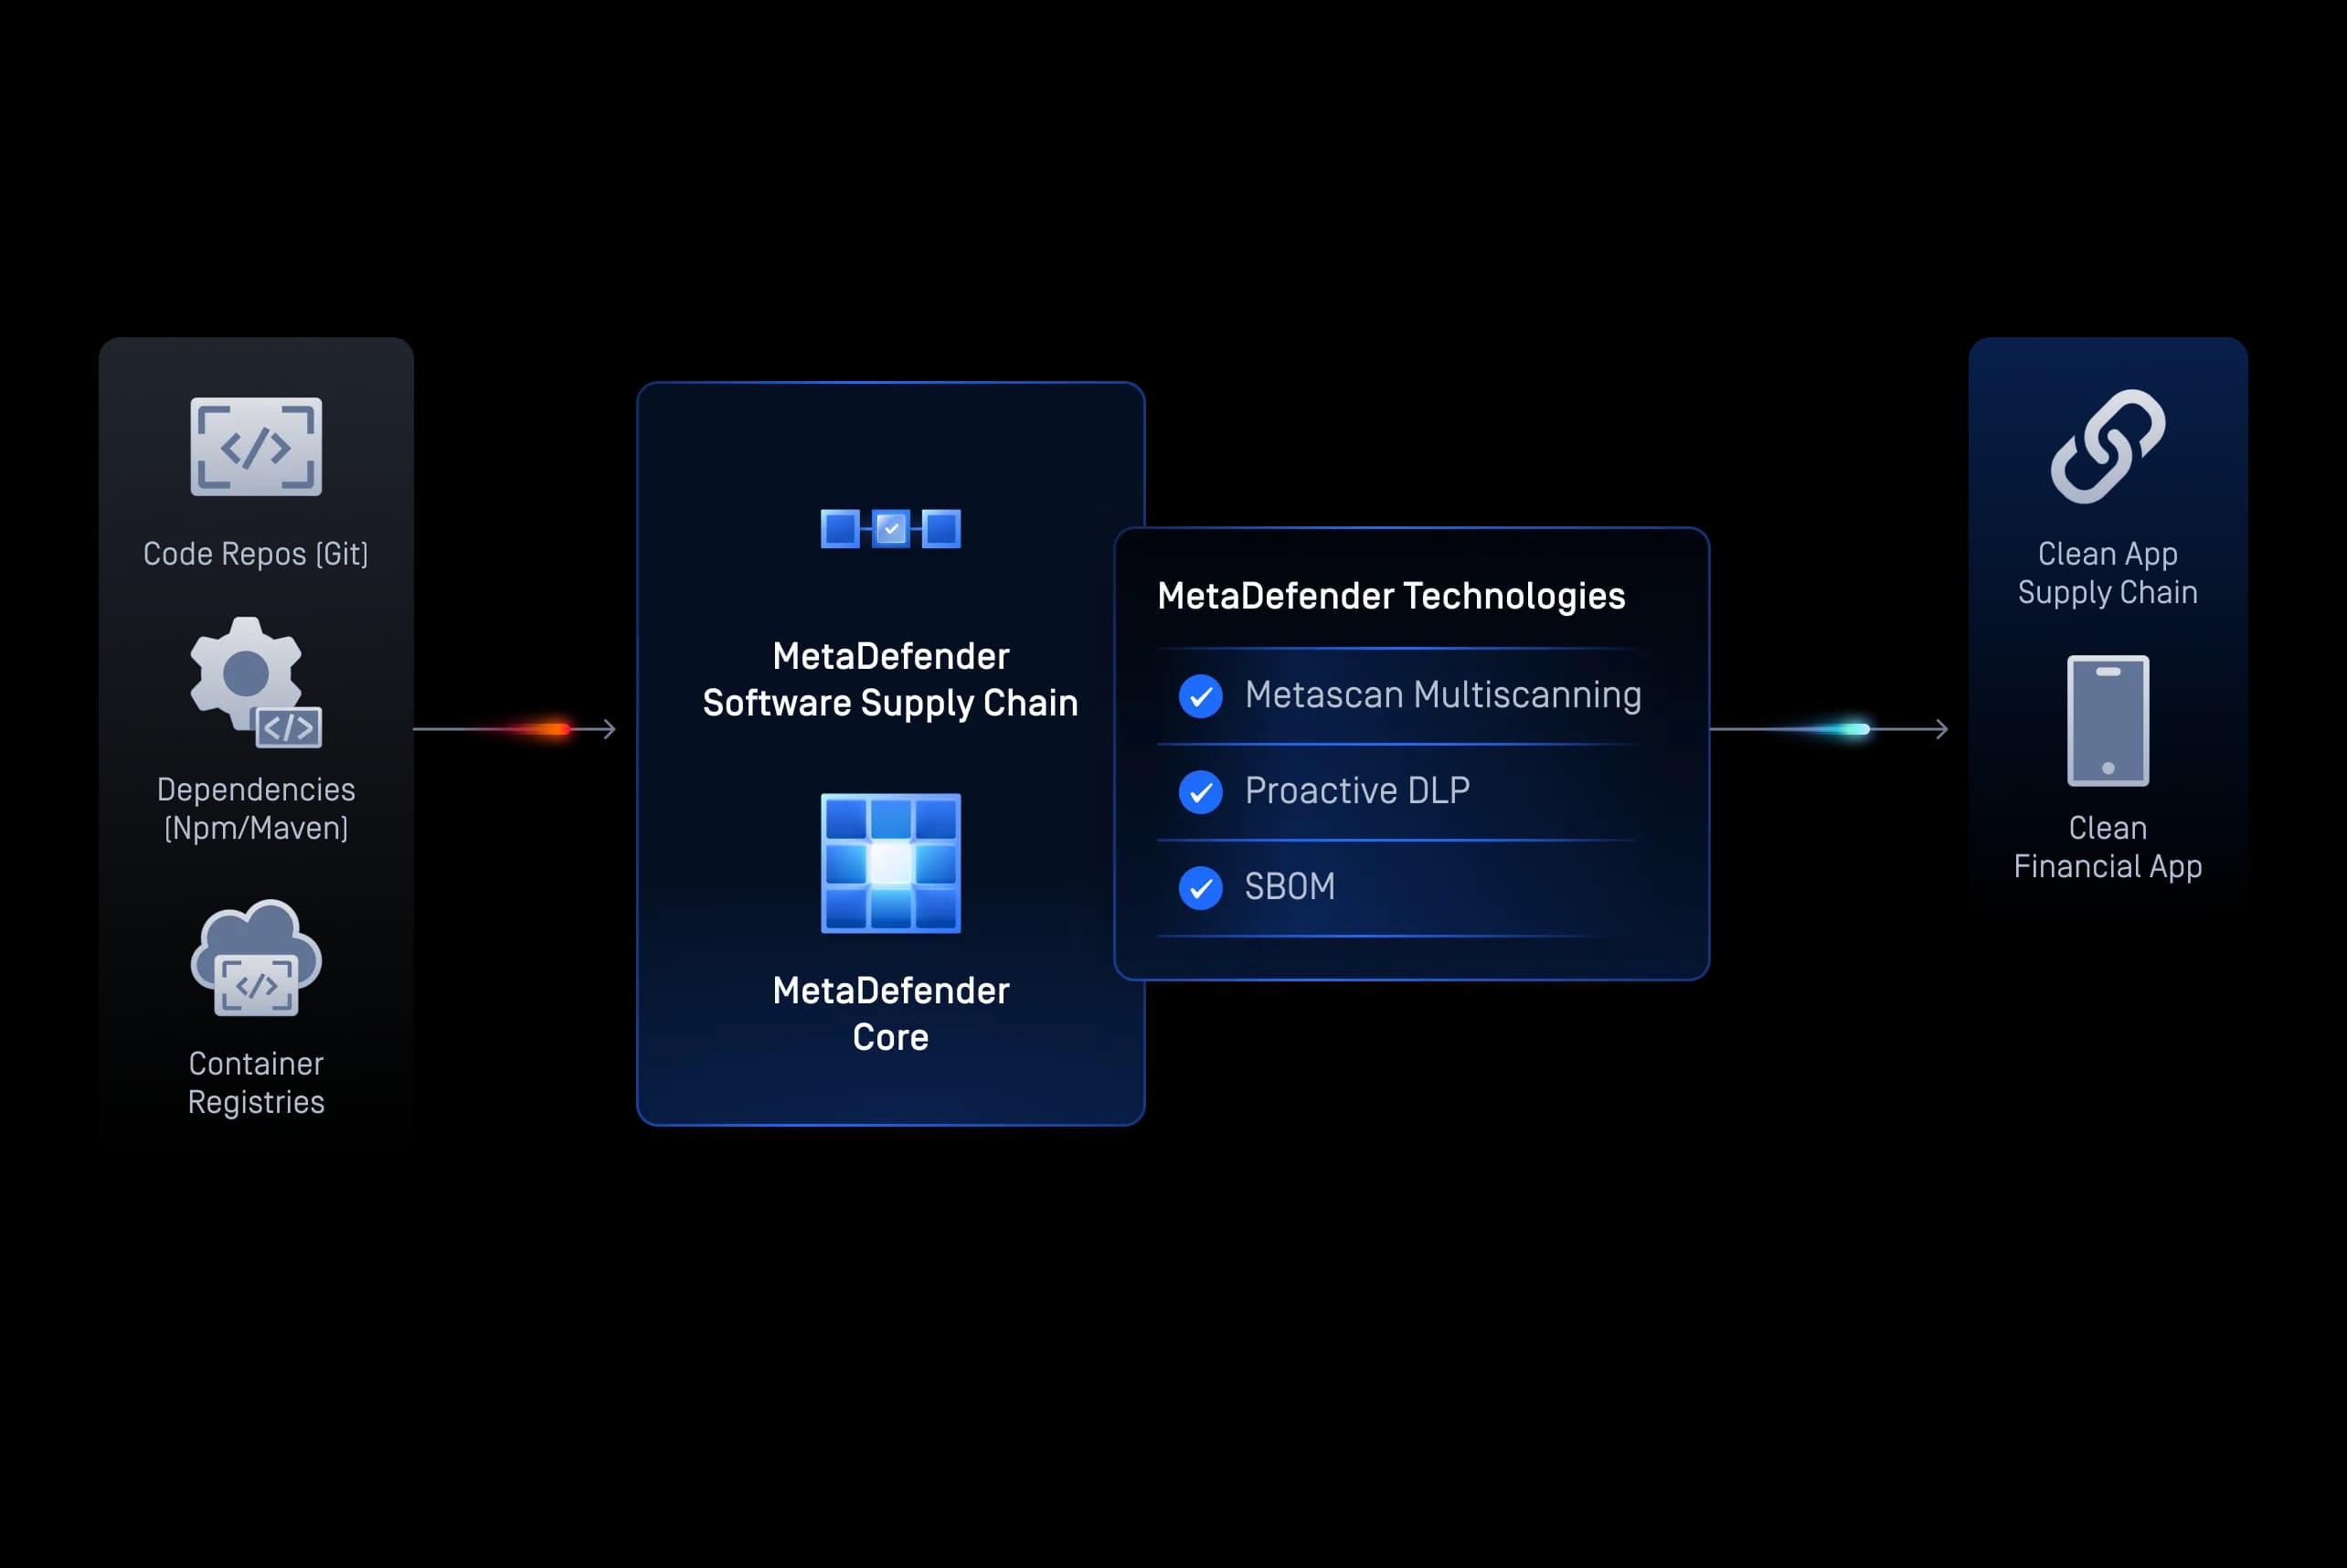
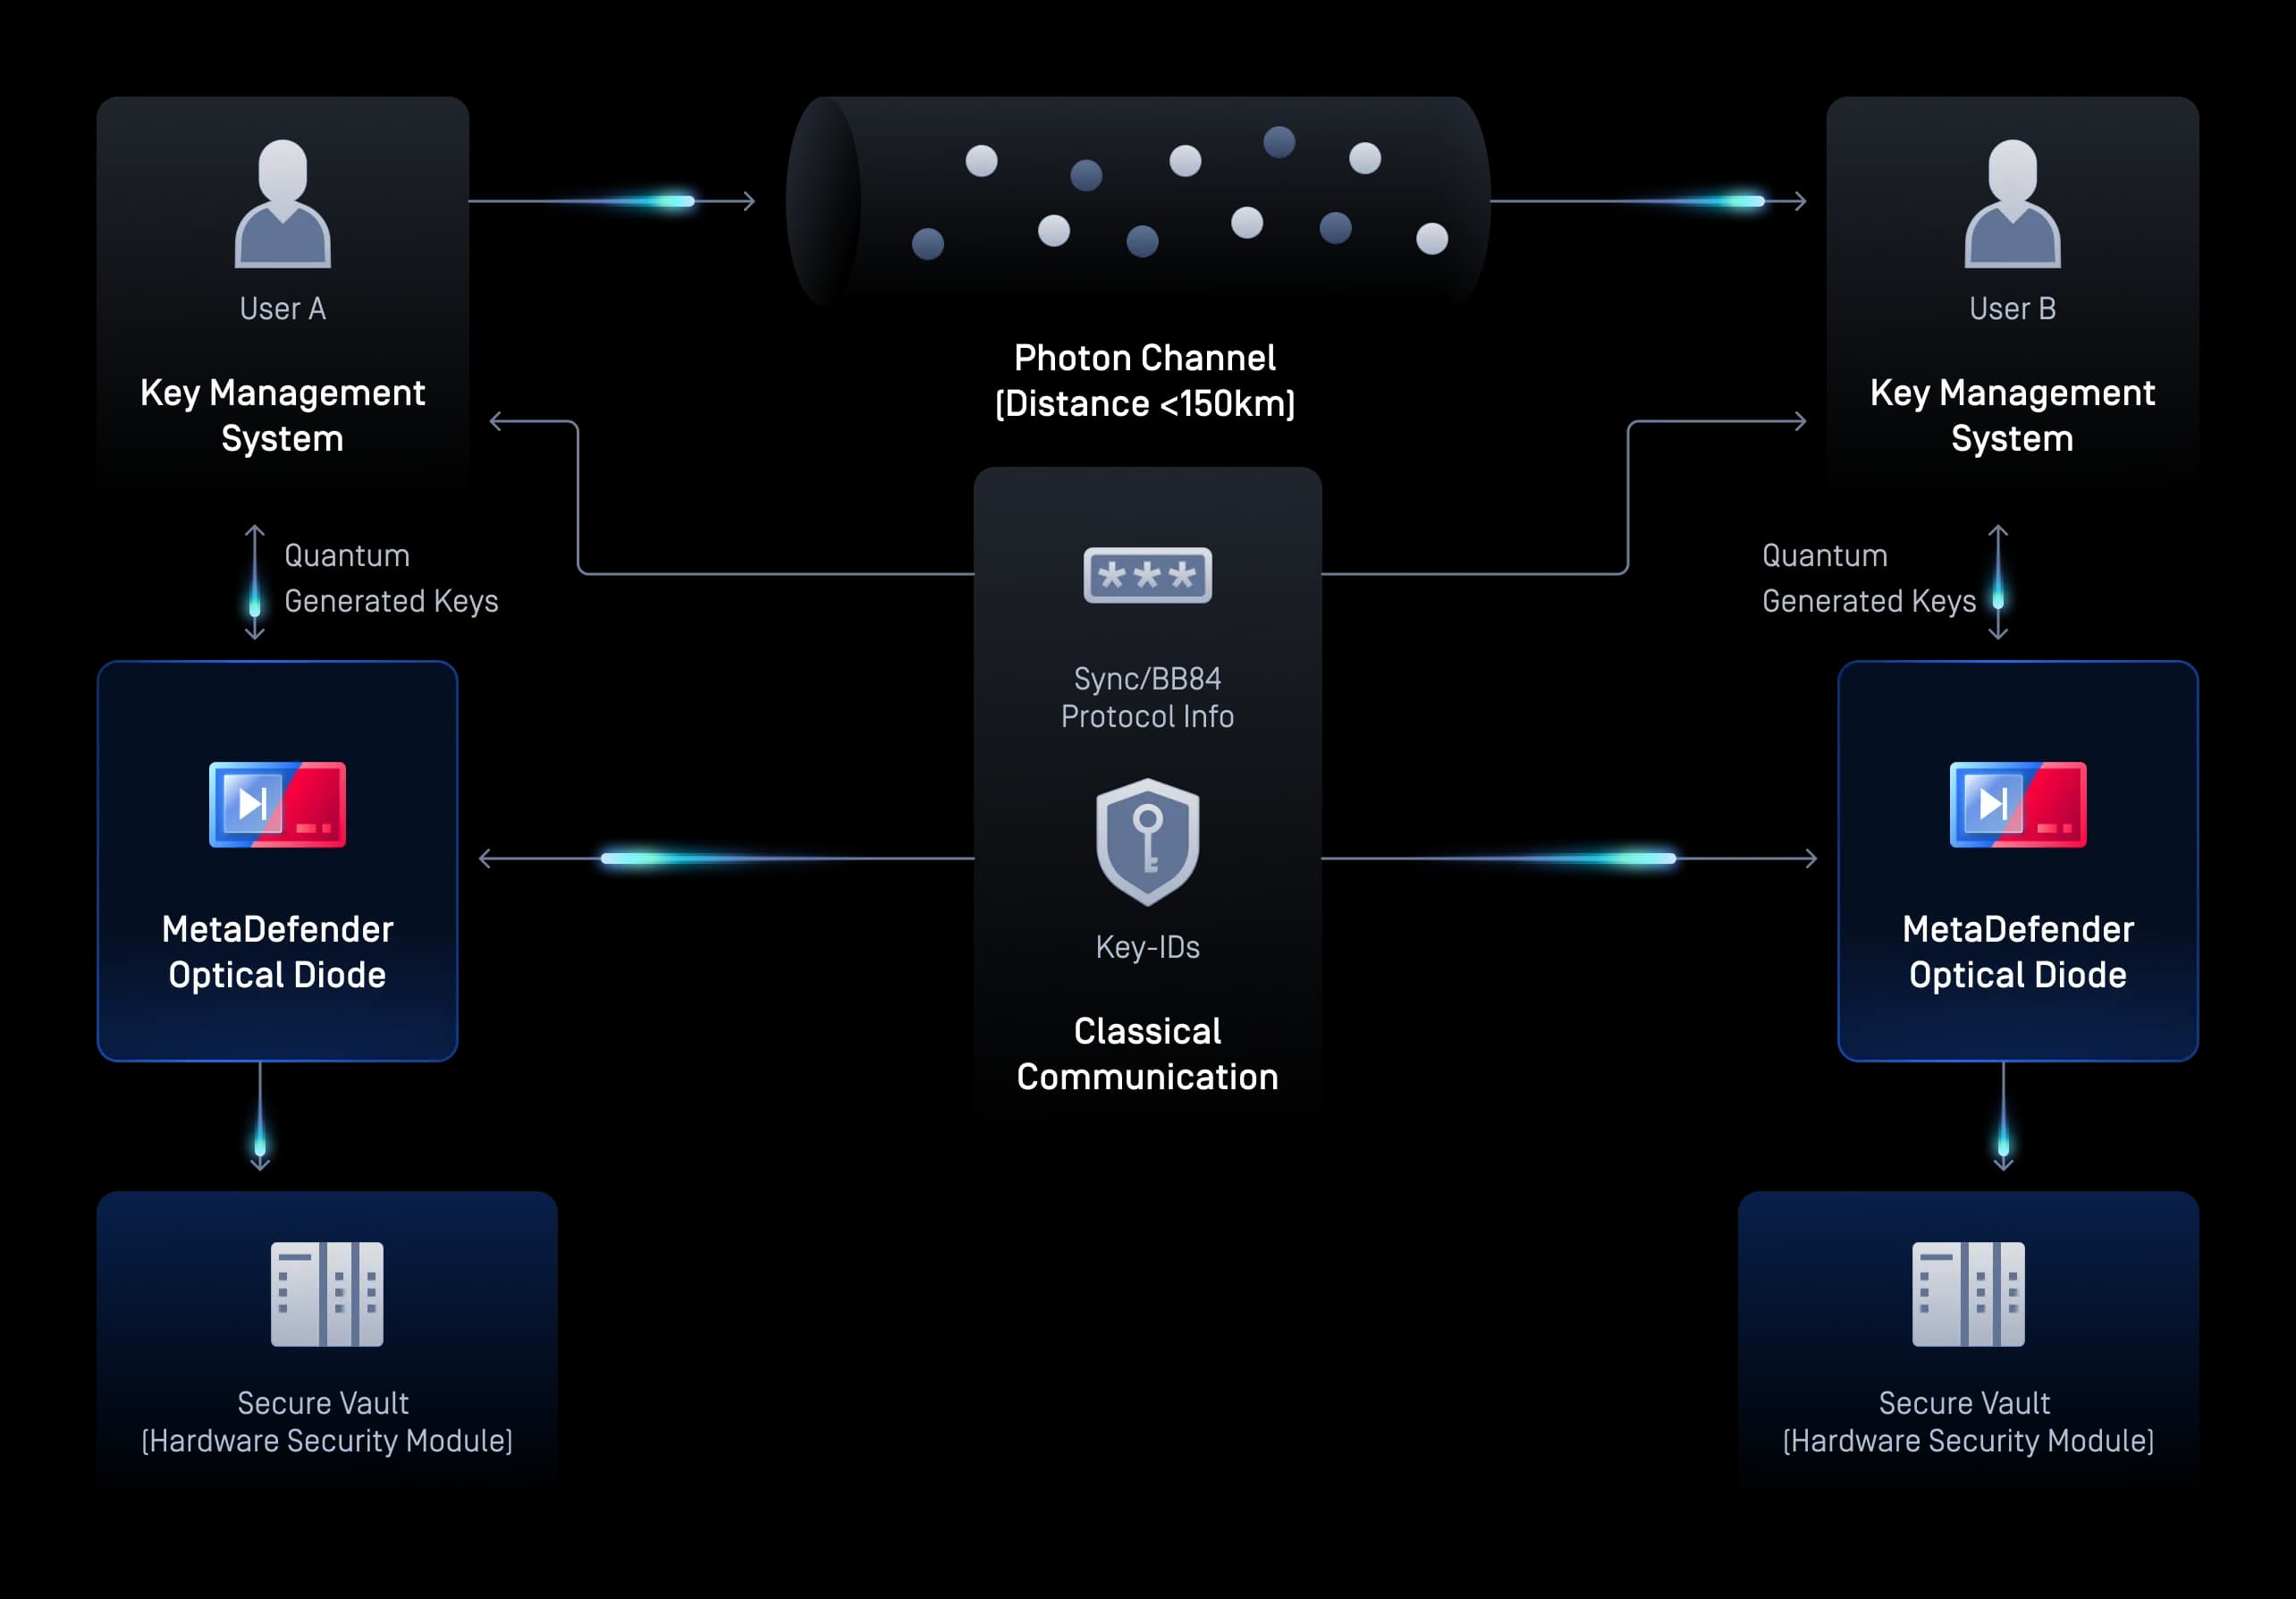
Post-cuantic
Secure anziției Secure criptografia post-cuantică
Furnizați chei rezistente la atacuri cuantice, entropie și actualizări de firmware în mediul dvs. de încredere prin intermediul unei poarte de acces unidirecționale securizate la nivel hardware. Protejați-vă împotriva atacurilor de tip „Harvest Now, Decrypt Later”, în timp ce o barieră fizică blochează orice scurgere de informații către exterior sau comunicare prin canal secundar.
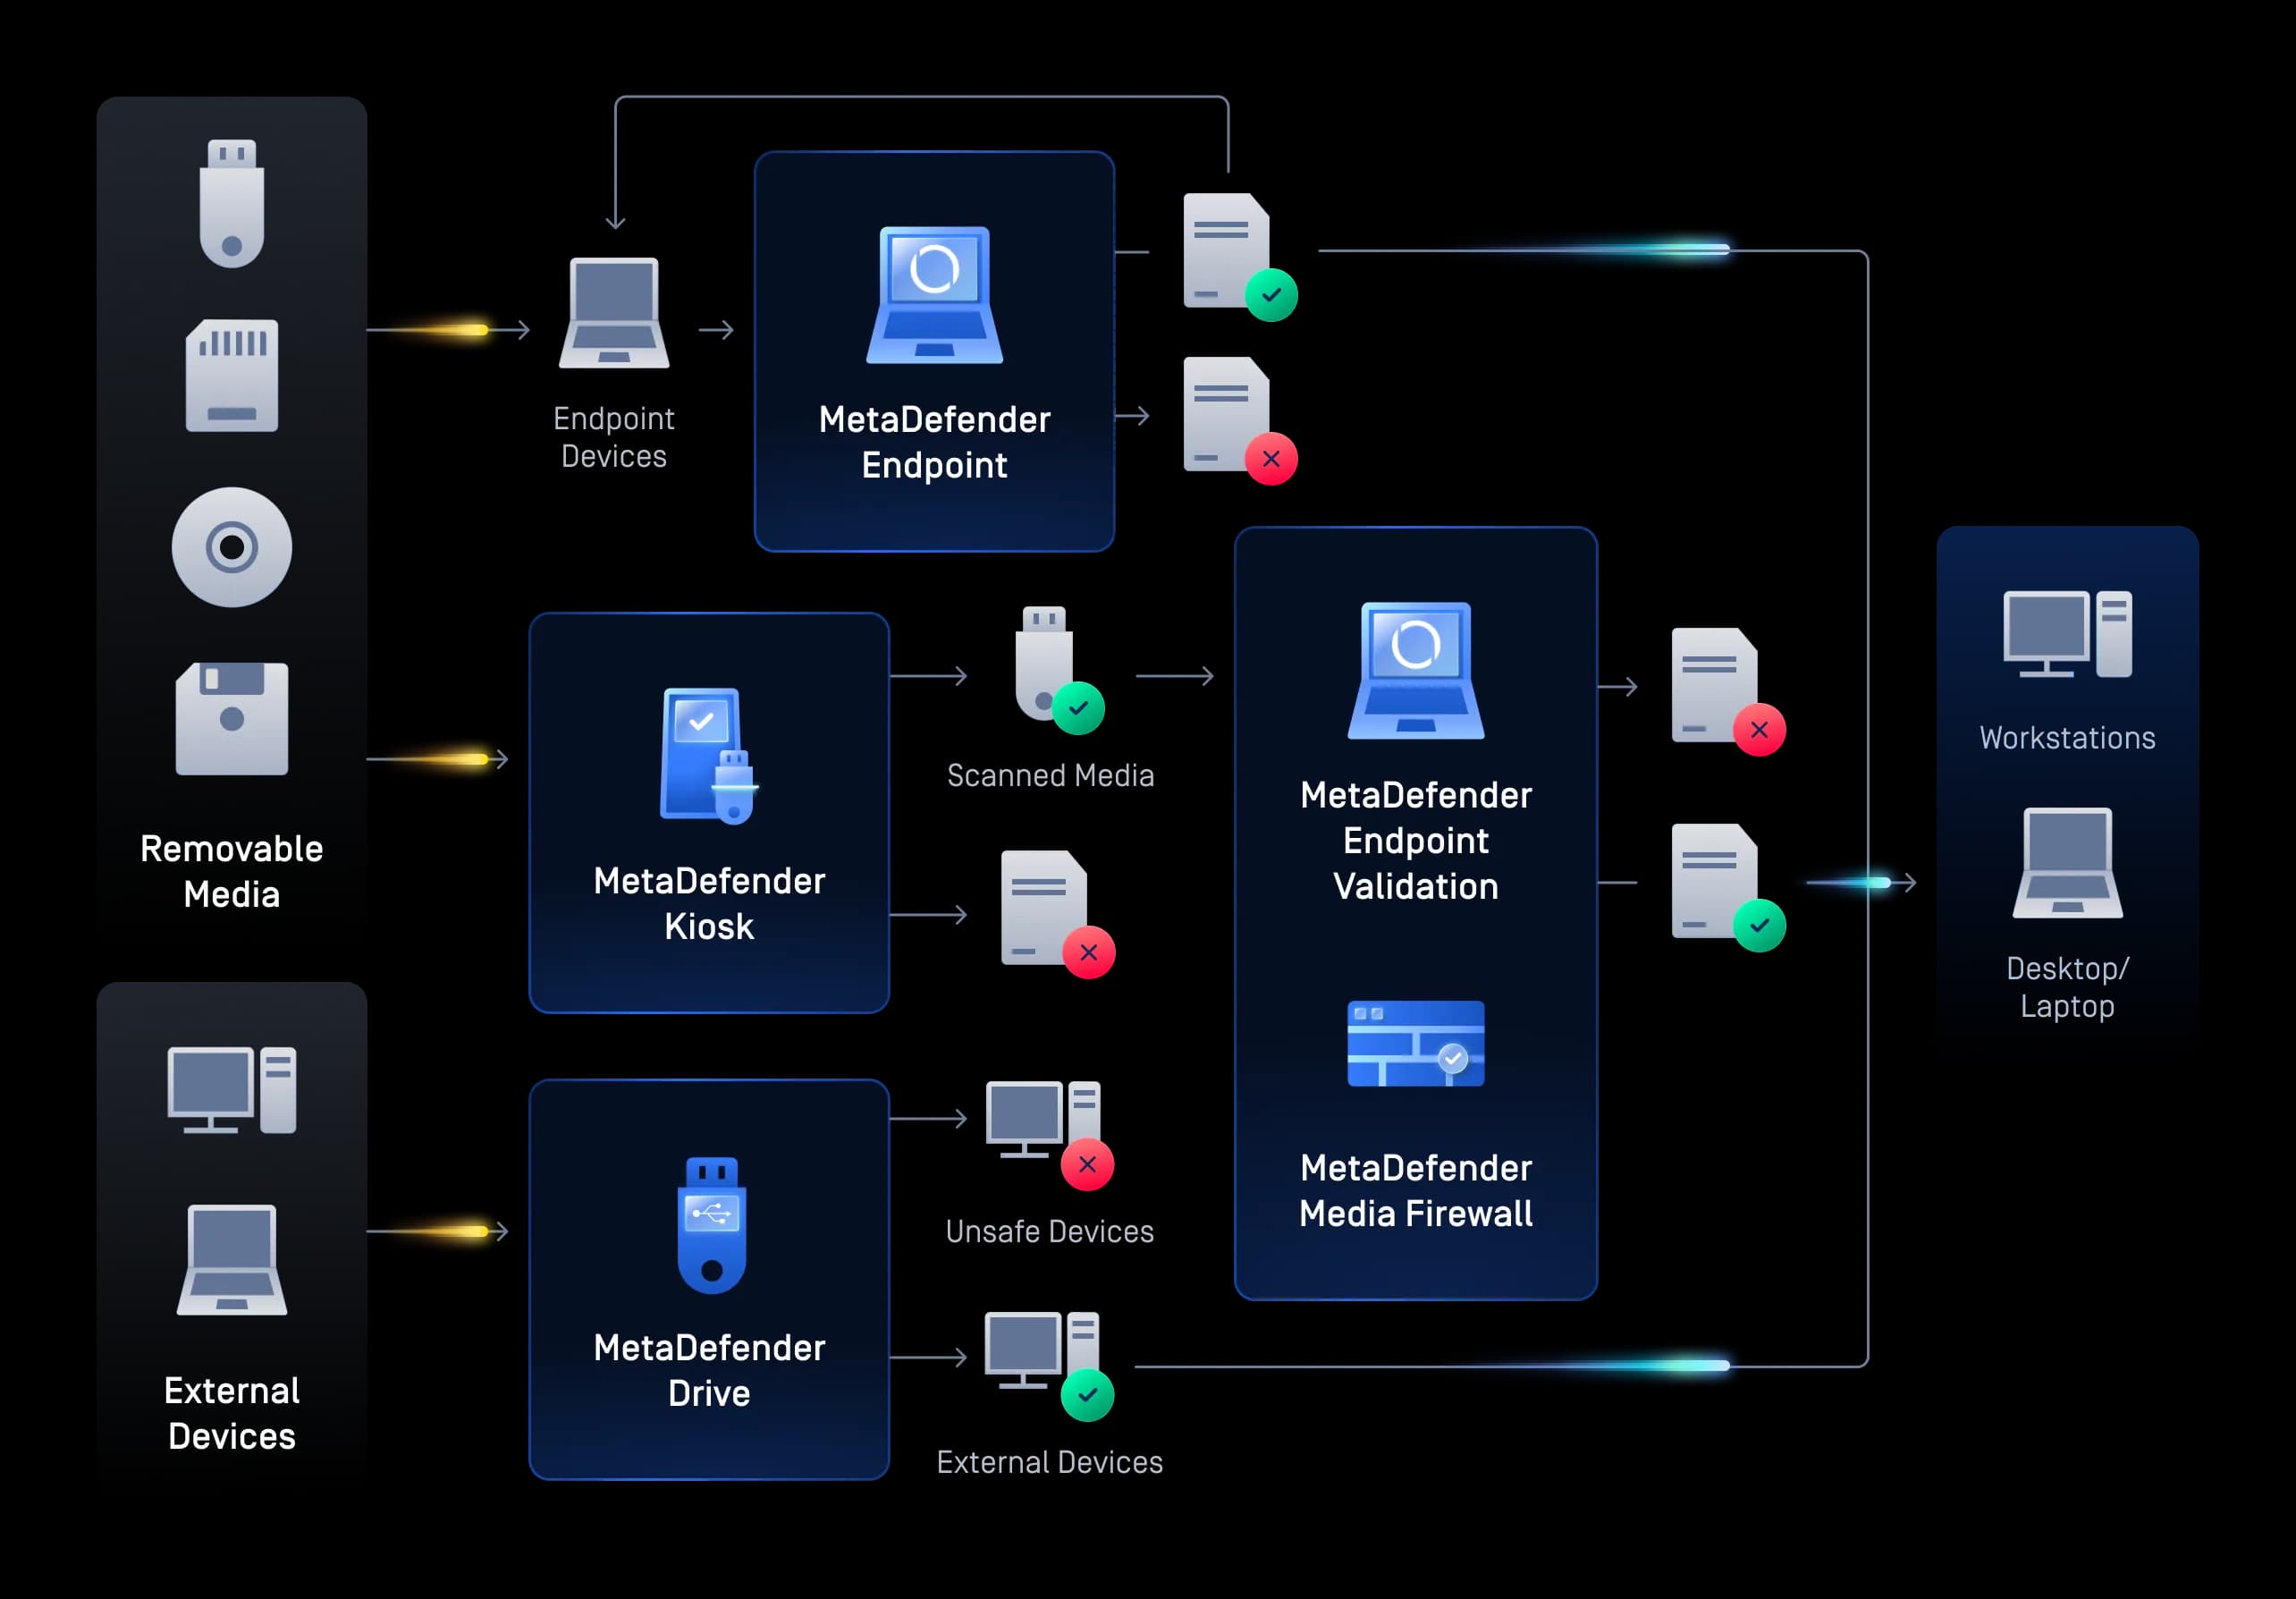
Periferic Media Protecție periferică
Media e amovibile și dispozitive externe
Verificați și controlați fișierele introduse prin intermediul unităților de stocare de tip „ USB ” și al dispozitivelor externe din sucursale și centrele de date, blocând programele malware și vulnerabilitățile de tip „zero-day” înainte ca acestea să ajungă la sistemele financiare interne.
- Încărcări de fișiere
Încărcări de fișiere
Încărcarea Secure a fișierelor Secure și public
Verificați și igienizați documentele trimise de clienți, inclusiv dosarele KYC, cererile de împrumut, formularele fiscale și contractele, pentru a elimina programele malware, vulnerabilitățile de tip „zero-day” și datele sensibile expuse în momentul încărcării, fără a perturba procesul de înregistrare.
- Transferuri de fișiere
Transferuri de fișiere
Transferuri Secure și colaborare prin e-mail
Protejați transferurile și atașamentele de e-mail împotriva programelor malware, a atacurilor de tip phishing și a scurgerilor de date în cadrul fluxurilor de lucru de schimb de date financiare.
- Stocarea fișierelor
Stocarea fișierelor
Stocare Secure și copii de rezervă
Verificați în mod constant documentele financiare arhivate, depozitele de date din cloud și fișierele de rezervă pentru a preveni amenințările latente și pentru a respecta cerințele pe termen lung privind auditul și păstrarea documentelor.
- DevSecOps
DevSecOps
Aplicații Secure
Verificați artefactele de compilare, dependențele open-source, containerele și rezultatele procesului CI/CD pentru a împiedica pătrunderea amenințărilor în aplicațiile bancare native pentru cloud.
- Post-cuantic
Post-cuantic
Secure anziției Secure criptografia post-cuantică
Furnizați chei rezistente la atacuri cuantice, entropie și actualizări de firmware în mediul dvs. de încredere prin intermediul unei poarte de acces unidirecționale securizate la nivel hardware. Protejați-vă împotriva atacurilor de tip „Harvest Now, Decrypt Later”, în timp ce o barieră fizică blochează orice scurgere de informații către exterior sau comunicare prin canal secundar.
- Periferic Media Protecție periferică
Periferic Media Protecție periferică
Media e amovibile și dispozitive externe
Verificați și controlați fișierele introduse prin intermediul unităților de stocare de tip „ USB ” și al dispozitivelor externe din sucursale și centrele de date, blocând programele malware și vulnerabilitățile de tip „zero-day” înainte ca acestea să ajungă la sistemele financiare interne.
Ghid și listă de verificare privind conformitatea cu standardul PCI DSS
Înțelegeți cerințele. Remediați lipsurile. Elaborați o strategie de conformitate.
Conceput pentru realitatea reglementării financiare
OPSWAT ajută instituțiile financiare să îndeplinească cerințele de conformitate aplicabile prin prevenirea programelor malware, protecția datelor și înregistrarea evenimentelor de securitate la nivelul fișierelor și al datelor. Aceste funcționalități susțin programul mai amplu de securitate și conformitate al unei instituții.
DORA (Legea UE privind reziliența operațională digitală)
DORA este un regulament al UE care stabilește un cadru obligatoriu și cuprinzător de gestionare a riscurilor în domeniul TIC și de reziliență operațională digitală pentru entitățile financiare și furnizorii lor terți critici de servicii TIC. OPSWAT ajută instituțiile financiare să îndeplinească cerințele DORA privind securitatea TIC, testarea rezilienței, raportarea incidentelor și gestionarea riscurilor asociate terților, prin securizarea fluxurilor de date, aplicarea unor controale de tip „Zero Trust” asupra fișierelor și dispozitivelor, precum și prin sprijinirea procesului de raportare pentru evaluările de reziliență.
PCI-DSS
PCI DSS (Payment Card Industry Data Security Standard) este un set de standarde de securitate concepute pentru a garanta că toate companiile care acceptă, procesează, stochează sau transmit informații privind cardurile de credit mențin un mediu sigur. PCI DSS urmărește să protejeze datele deținătorilor de carduri împotriva furtului și fraudei. Soluțiile OPSWAT joacă un rol important în securizarea numerelor de carduri de credit, a codurilor de securitate și a altor date ale deținătorilor de carduri, minimizând riscul de încălcare a securității datelor și de acces neautorizat, ambele fiind esențiale pentru menținerea conformității cu PCI-DSS.
GLBA
GLBA este o lege americană care impune instituțiilor financiare să protejeze confidențialitatea și securitatea informațiilor personale nepublice ale clienților prin intermediul unor programe scrise de securitate a informațiilor și al unor măsuri de protecție. OPSWAT ajută entitățile vizate să implementeze măsuri tehnice de protecție pentru datele în tranzit și stocate, să monitorizeze activitatea fișierelor și a dispozitivelor și să asigure o monitorizare continuă, ca parte a conformității cu Regulamentul privind măsurile de protecție din cadrul GLBA.
SOX
SOX este o lege americană care consolidează guvernanța corporativă prin impunerea unor controale interne solide, a unei raportări financiare corecte și a unui audit independent pentru societățile cotate la bursă. OPSWAT ajută organizațiile să îmbunătățească integritatea și confidențialitatea sistemelor și înregistrărilor financiare prin transferul securizat al datelor, prevenirea malware-ului, controale ale integrității fișierelor și înregistrarea activităților de audit, sprijinind astfel obiectivele SOX privind guvernanța IT și controlul aplicațiilor.
NYDFS Partea 500
Reglementarea din New York privind securitatea cibernetică pentru companiile din sectorul serviciilor financiare impune existența unor măsuri de control și protecție documentate împotriva accesului neautorizat la informații care nu sunt publice. Verificarea la nivel de fișier și prevenirea pierderii datelor asigură protecția necesară, în timp ce jurnalele de securitate contribuie la documentarea măsurilor de control aplicate.
GDPR
GDPR (General Data Protection Regulation) este un regulament al Uniunii Europene care reglementează protecția datelor cu caracter personal și a drepturilor la confidențialitate ale persoanelor din UE și Spațiul Economic European, aplicabil tuturor organizațiilor care vizează sau colectează date cu caracter personal în aceste regiuni. OPSWAT ajută organizațiile să se conformeze GDPR prin asigurarea confidențialității, integrității și disponibilității datelor cu caracter personal, reducând riscul încălcării securității datelor și al sancțiunilor de neconformitate.
NIST CSF 2.0
NIST CSF 2.0 oferă rezultate neobligatorii pentru gestionarea riscurilor de securitate cibernetică. Verificarea fișierelor, protecția datelor și înregistrarea evenimentelor de securitate pot contribui la obținerea unor rezultate relevante, corelările fiind stabilite în funcție de modul de implementare al instituției și de prioritățile selectate.
Combaterea amenințărilor începe cu tehnologia de vârf de la Market-
OPSWATeste o tehnologie dovedită, de încredere la nivel mondial, premiată și lider de piață, care împiedică pătrunderea și propagarea malware-ului transmis prin fișiere în mediile dumneavoastră critice.
Predicția vulnerabilităților „zero-day” bazată pe inteligență artificială la nivelul perimetrului
- Detectarea și devierea înainte de execuție
- Model ML antrenat pe fluxuri de lucru cu fișiere la nivel de întreprindere
Mai multe motoare sunt mai bune decât unul singur
- Detectează aproape 100% din programele malware
- Scanare simultană cu peste 30 de motoare AV de top
Opriți amenințările care altora le scapă
- Suportă peste 200 de formate de fișiere
- Curățarea recurentă a arhivelor imbricate pe mai multe niveluri
- Regenerează fișiere sigure și utilizabile
Detectarea reală a tipului de fișier pentru fluxurile de lucru critice pentru securitate
- Inteligență artificială îmbunătățită
- Detectează tipurile de fișiere falsificate în câteva milisecunde
- Aplicare în timp real fără pierderi de performanță
Preveniți pierderea datelor sensibile
- Utilizați modelele bazate pe inteligență artificială pentru a localiza și clasifica textul nestructurat în categorii predefinite
- Redactează automat informațiile sensibile identificate, precum PII, PHI și PCI, din peste 125 de tipuri de fișiere
- Suport pentru recunoașterea optică a caracterelor (OCR) în imagini
Detectarea programelor malware evazive cu Sandboxing avansat bazat pe emulare
- Analiza fișierelor într-o mare viteză
- Motorul sandbox anti-evaziune extrage IOC
- Identificarea amenințărilor de tip zero-day
- Permiteți clasificarea profundă a programelor malware prin API sau integrare locală
- Detectarea tipului de fișier
Detectarea reală a tipului de fișier pentru fluxurile de lucru critice pentru securitate
- Inteligență artificială îmbunătățită
- Detectează tipurile de fișiere falsificate în câteva milisecunde
- Aplicare în timp real fără pierderi de performanță
Precizie de 99%+Cu privire la extensiile deghizate
Integrare perfectă cu ecosistemele dumneavoastră
OPSWAT se integrează cu ecosistemele financiare existente: platforme de transfer gestionat de fișiere, gateway-uri de e-mail, servere de fișiere, stocare în cloud și aplicații personalizate. Este compatibil cu AWS, Azure, GCP și mediile locale tradiționale.
Cum consolidează liderii din domeniul financiar securitatea la nivel de organizație (
) cu ajutorul OPSWAT
- "Ca parte a evaluării noastre, am căutat un furnizor care să suporte atât interfața REST, cât și ICAP. Am efectuat apoi un POC și am constatat că OPSWAT a fost alegerea corectă și singurul furnizor care a susținut acest lucru."Cihan BalInginer Software , LLB
- "Platforma MetaDefender oferă companiei Swiss Re o soluție cuprinzătoare, ușor de implementat și de întreținut, care îndeplinește cerințele de conformitate cu reglementările și elimină riscul ca malware-ul să pătrundă în organizație."Raymond BucherCloud de cloud, Swiss Re
- OPSWAT devenit o piatră de temelie a arhitecturii noastre de securitate în cloud. Ne oferă controlul de care avem nevoie astăzi și agilitatea de care vom avea nevoie mâine.”Arhitect Cloud senior
- MetaDefender Kiosk, susținut de MetaDefender Managed File Transfer MFT) și MetaDefender Endpoint , a facilitat transferul în condiții de siguranță USB de către angajații noștri. Am reușit să eliminăm această cale de acces prin care malware-ul transmis prin fișiere pătrundea în mediile noastre protejate.”Director operațiuni IT
Începeți în 3 pași simpli
Întrebări frecvente
Legea UE privind reziliența operațională digitală impune entităților financiare vizate să gestioneze riscurile legate de TIC în cadrul tuturor operațiunilor lor, inclusiv riscurile generate de terți și de datele care intră în sistemele lor. Standardele tehnice aferente abordează protecția împotriva codurilor rău intenționate și a scurgerilor de informații. În ceea ce privește fluxurile de lucru cu fișiere și date, aceasta înseamnă inspectarea conținutului primit, împiedicarea accesului fișierelor rău intenționate la sistemele critice și păstrarea dovezilor care atestă că aceste controale au fost efectuate. Serviciul „ OPSWAT ” sprijină îndeplinirea acestor obligații prin inspectarea, curățarea și înregistrarea fiecărui fișier care intră în sistemele financiare.
Standardul PCI DSS stabilește cerințe de securitate pentru datele conturilor de plată și sistemele relevante, inclusiv protecția împotriva programelor malware și măsuri de protecție pentru datele conturilor stocate. Fișierele care conțin date ale deținătorilor de carduri pot intra în sfera de aplicare a standardului, în funcție de modul și locul în care sunt stocate, prelucrate sau transmise. Detectarea malware-ului prin mai multe motoare și curățarea conținutului susțin cerințele anti-malware, iar prevenirea pierderii datelor contribuie la împiedicarea scurgerii datelor deținătorilor de carduri prin canalele de fișiere.
Regula privind măsurile de protecție din Legea Gramm-Leach-Bliley impune instituțiilor financiare din SUA să protejeze informațiile clienților, obligațiile specifice fiind stabilite de autoritatea de reglementare competentă. Deoarece datele clienților circulă cel mai adesea sub formă de fișiere, cum ar fi extrase de cont, cereri și documente fiscale, verificarea și curățarea acestor fișiere, precum și înregistrarea fiecărui rezultat, contribuie la respectarea măsurilor de protecție și a elementelor de control al accesului prevăzute de regulă.
Băncile pot reduce numărul de programe malware bazate pe fișiere prin inspectarea fiecărui fișier la punctele de intrare configurate, în loc să se bazeze pe detectarea după execuție. Controalele pe mai multe niveluri sporesc ratele de detectare. Măsurile de control eficiente combină scanarea cu mai multe motoare și învățarea automată pentru a detecta malware-ul cunoscut și necunoscut, dezarmarea și reconstrucția conținutului pentru a neutraliza recursiv exploit-urile de tip zero-day din documente, precum și verificarea tipului de fișier pentru a detecta extensiile falsificate. Soluția „ OPSWAT ” aplică aceste măsuri de control la încărcările clienților, atașamentele de e-mail, transferurile de fișiere, stocarea în cloud și suporturile amovibile.
OPSWAT funcționează la un nivel diferit față de detectarea și răspunsul la amenințările la nivel de terminal (EDR). Platformele EDR detectează și răspund la amenințările care se execută pe dispozitive, în timp ce protecția la nivel de rețea ( OPSWAT ) inspectează și curăță conținutul fișierelor înainte ca acestea să ajungă la un dispozitiv sau la un sistem bancar central. O instituție financiară utilizează de obicei ambele soluții: EDR pentru comportamentul terminalelor și protecția la nivel de rețea ( OPSWAT ) pentru fișierele și datele care circulă prin fluxurile sale de lucru.
Da. OPSWAT se poate implementa la sediu, în medii hibride și în cloud, fiind compatibil cu AWS, Azure și GCP. Instituțiile financiare îl integrează folosind ICAP, API-uri și conectori nativi cu platformele existente de transfer gestionat de fișiere, gateway-urile de e-mail, serverele de fișiere și spațiile de stocare în cloud. Aceasta include scanarea fișierelor din spațiile de stocare de tip obiect din cloud, pe mai multe conturi și regiuni.
OPSWATFuncționalitățile de securitate a fișierelor oferite de această soluție ajută instituțiile financiare să implementeze măsuri de prevenire a programelor malware, de protecție a datelor și de înregistrare a evenimentelor de securitate, care respectă cerințele aplicabile prevăzute de DORA, PCI DSS, GLBA, GDPR și NYDFS Partea 500, precum și rezultatele relevante ale cadrului NIST. Conformitatea este determinată întotdeauna de întregul mediu de control al unei instituții, nu de un singur produs. Pentru a afla cum poate „ OPSWAT ” să sprijine eforturile de conformitate ale organizației dumneavoastră, contactați echipa noastră pentru a discuta cerințele dumneavoastră.
Impactul asupra performanței variază de la o organizație la alta, în funcție de infrastructură, de caracteristicile fișierelor și de măsurile de securitate activate. Serviciul „ OPSWAT ” colaborează cu echipa dumneavoastră pentru a înțelege mediul dumneavoastră și pentru a vă recomanda opțiuni de implementare și politici de scanare care se potrivesc cel mai bine fluxurilor dumneavoastră de lucru, nevoilor de securitate și cerințelor de performanță.
Resurse recomandate
Implementări dovedite în serviciile bancare și financiare
Ghid și listă de verificare pentru conformitatea cu standardul PCI DSS

OPSWAT servicii financiare: inovații Secure pentru industria financiară
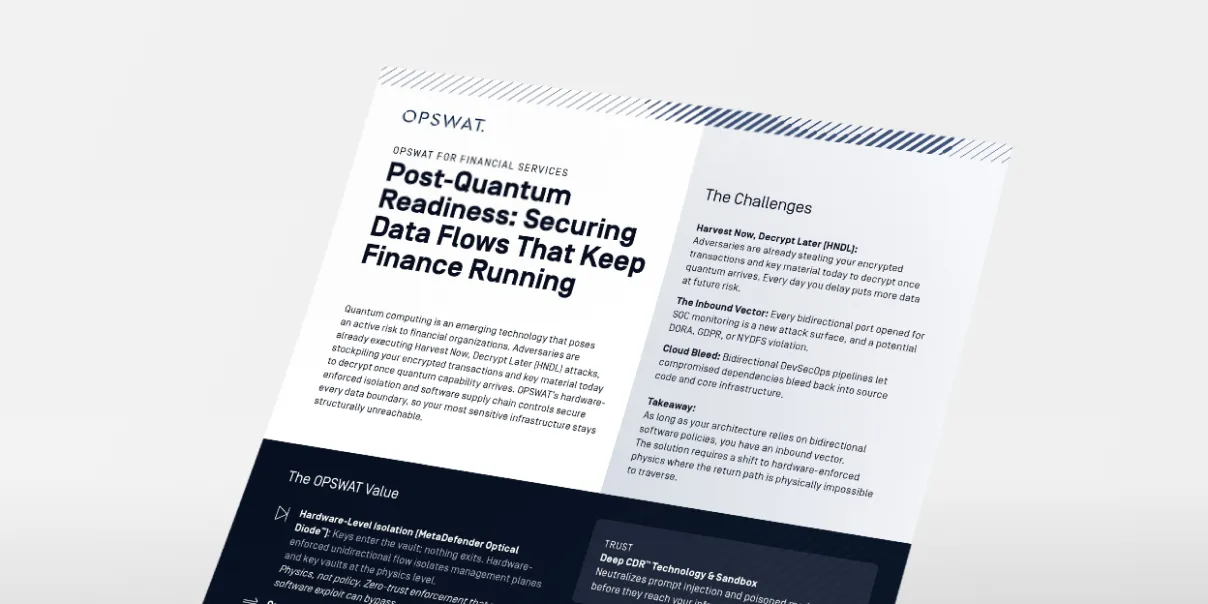
OPSWAT sectorul serviciilor financiare: pregătirea pentru era post-cuantică
Implementarea dovedită a securității fișierelor în serviciile bancare și financiare
De la conformitate la încredere: Cum Secure furnizorii de servicii financiare din Europa
Malware bazat pe fișiere: un risc ascuns de conformitate pentru instituțiile financiare