La ora 6:58 dimineața, un pacient încarcă un formular de trimitere pe portalul spitalului dumneavoastră. Pare a fi încă un fișier PDF inofensiv dintre miile existente. Până la ora 7:15 dimineața, acel fișier s-a replicat deja pe trei niveluri de backup. Ceea ce nimeni nu își dă seama este că acesta conține o vulnerabilitate de tip „zero-day” pe care niciun produs antivirus pentru dispozitive finale nu a mai întâlnit-o până atunci. Până la prânz, ransomware-ul a criptat sistemele dumneavoastră de imagistică, secția de radiologie nu mai funcționează, iar echipele medicale se află în plină agitație.
Nu este vorba de un scenariu ipotetic dramatic. Este realitatea actuală a securității cibernetice din domeniul sănătății moderne. Și ilustrează un adevăr dur: protecția dispozitivelor finale, luată separat, nu mai este suficientă pentru a asigura securitatea datelor pacienților sau a operațiunilor spitalicești.
Sectorul sănătății se confruntă în prezent cu cele mai mari costuri legate de încălcarea securității dintre toate sectoarele de activitate, cu o medie de 7,42 milioane de dolari pe incident, iar aproape o treime dintre acestea implică atacuri de tip ransomware. Fișierele circulă prea repede, pe o arie prea largă și prin prea multe sisteme pentru ca dispozitivele finale să poată constitui singura linie de apărare.
De ce Endpoint nu reușește să oprească amenințările transmise prin fișiere în domeniul sănătății
Instrumentele tradiționale pentru terminale au fost concepute pentru medii desktop, nu pentru ecosistemele spitalicești extinse, în care fișierele trec prin sisteme de imagistică, spații de stocare în cloud, rețele ale furnizorilor și fluxuri de procesare bazate pe inteligență artificială, fără a ajunge vreodată la un terminal protejat. Acest lucru creează zone moarte uriașe, de care profită atacatorii.
Cum malware-ul transmis prin fișiere evită Endpoint
Malware-ul modern este conceput pentru a trece neobservat de instrumentele bazate pe semnături și chiar de cele comportamentale pentru dispozitive finale. Exploiturile zero-day se ascund în fișiere PDF și DICOM. Malware-ul polimorfic suferă mutații constante. Copiile de rezervă și depozitele cloud replică fișierele rău intenționate înainte ca agenții pentru dispozitive finale să poată interveni.
În multe spitale, primul semn al unei infecții ar putea fi o stație de lucru din secția de radiologie blocată sau o arhivă de imagini coruptă, mai degrabă decât un fișier blocat.
Mituri care expun spitalele
În ciuda acestui fapt, în industrie persistă mai multe concepții greșite periculoase. Spitalele cred adesea că:
- Endpoint este suficientă.”
- Cloud își asumă responsabilitatea pentru securitate.”
- „Stochează și apoi scanează pentru a captura totul.”
- „Criptarea rezolvă problema.”
Însă amenințările pătrund adesea prin rețelele de stocare sau de imagistică, ocolind complet terminalele, iar furnizorii de servicii cloud asigură securitatea doar a infrastructurii, nu și a conținutului încărcat de spitale.
Abordarea de tip „stochează mai întâi, apoi scanează” este deosebit de dăunătoare. Dacă un program malware este detectat abia după ce un fișier s-a replicat în copiile de rezervă sau în sistemele din aval, izolarea acestuia devine exponențial mai dificilă. Eforturile de recuperare se întind pe zile sau săptămâni, nu pe ore.
Cum se răspândesc ransomware-ul și amenințările transmise prin fișiere în sistemele spitalelor
Funcționarea spitalelor depinde de fluxul constant de fișiere: înregistrarea pacienților, trimiterile medicale, scanările, rezultatele analizelor de laborator, cererile de despăgubire către asiguratori, fișierele furnizorilor și, acum, datele de antrenare pentru inteligența artificială. Fiecare transfer reprezintă o potențială cale de atac.
Un scenariu tipic de atac
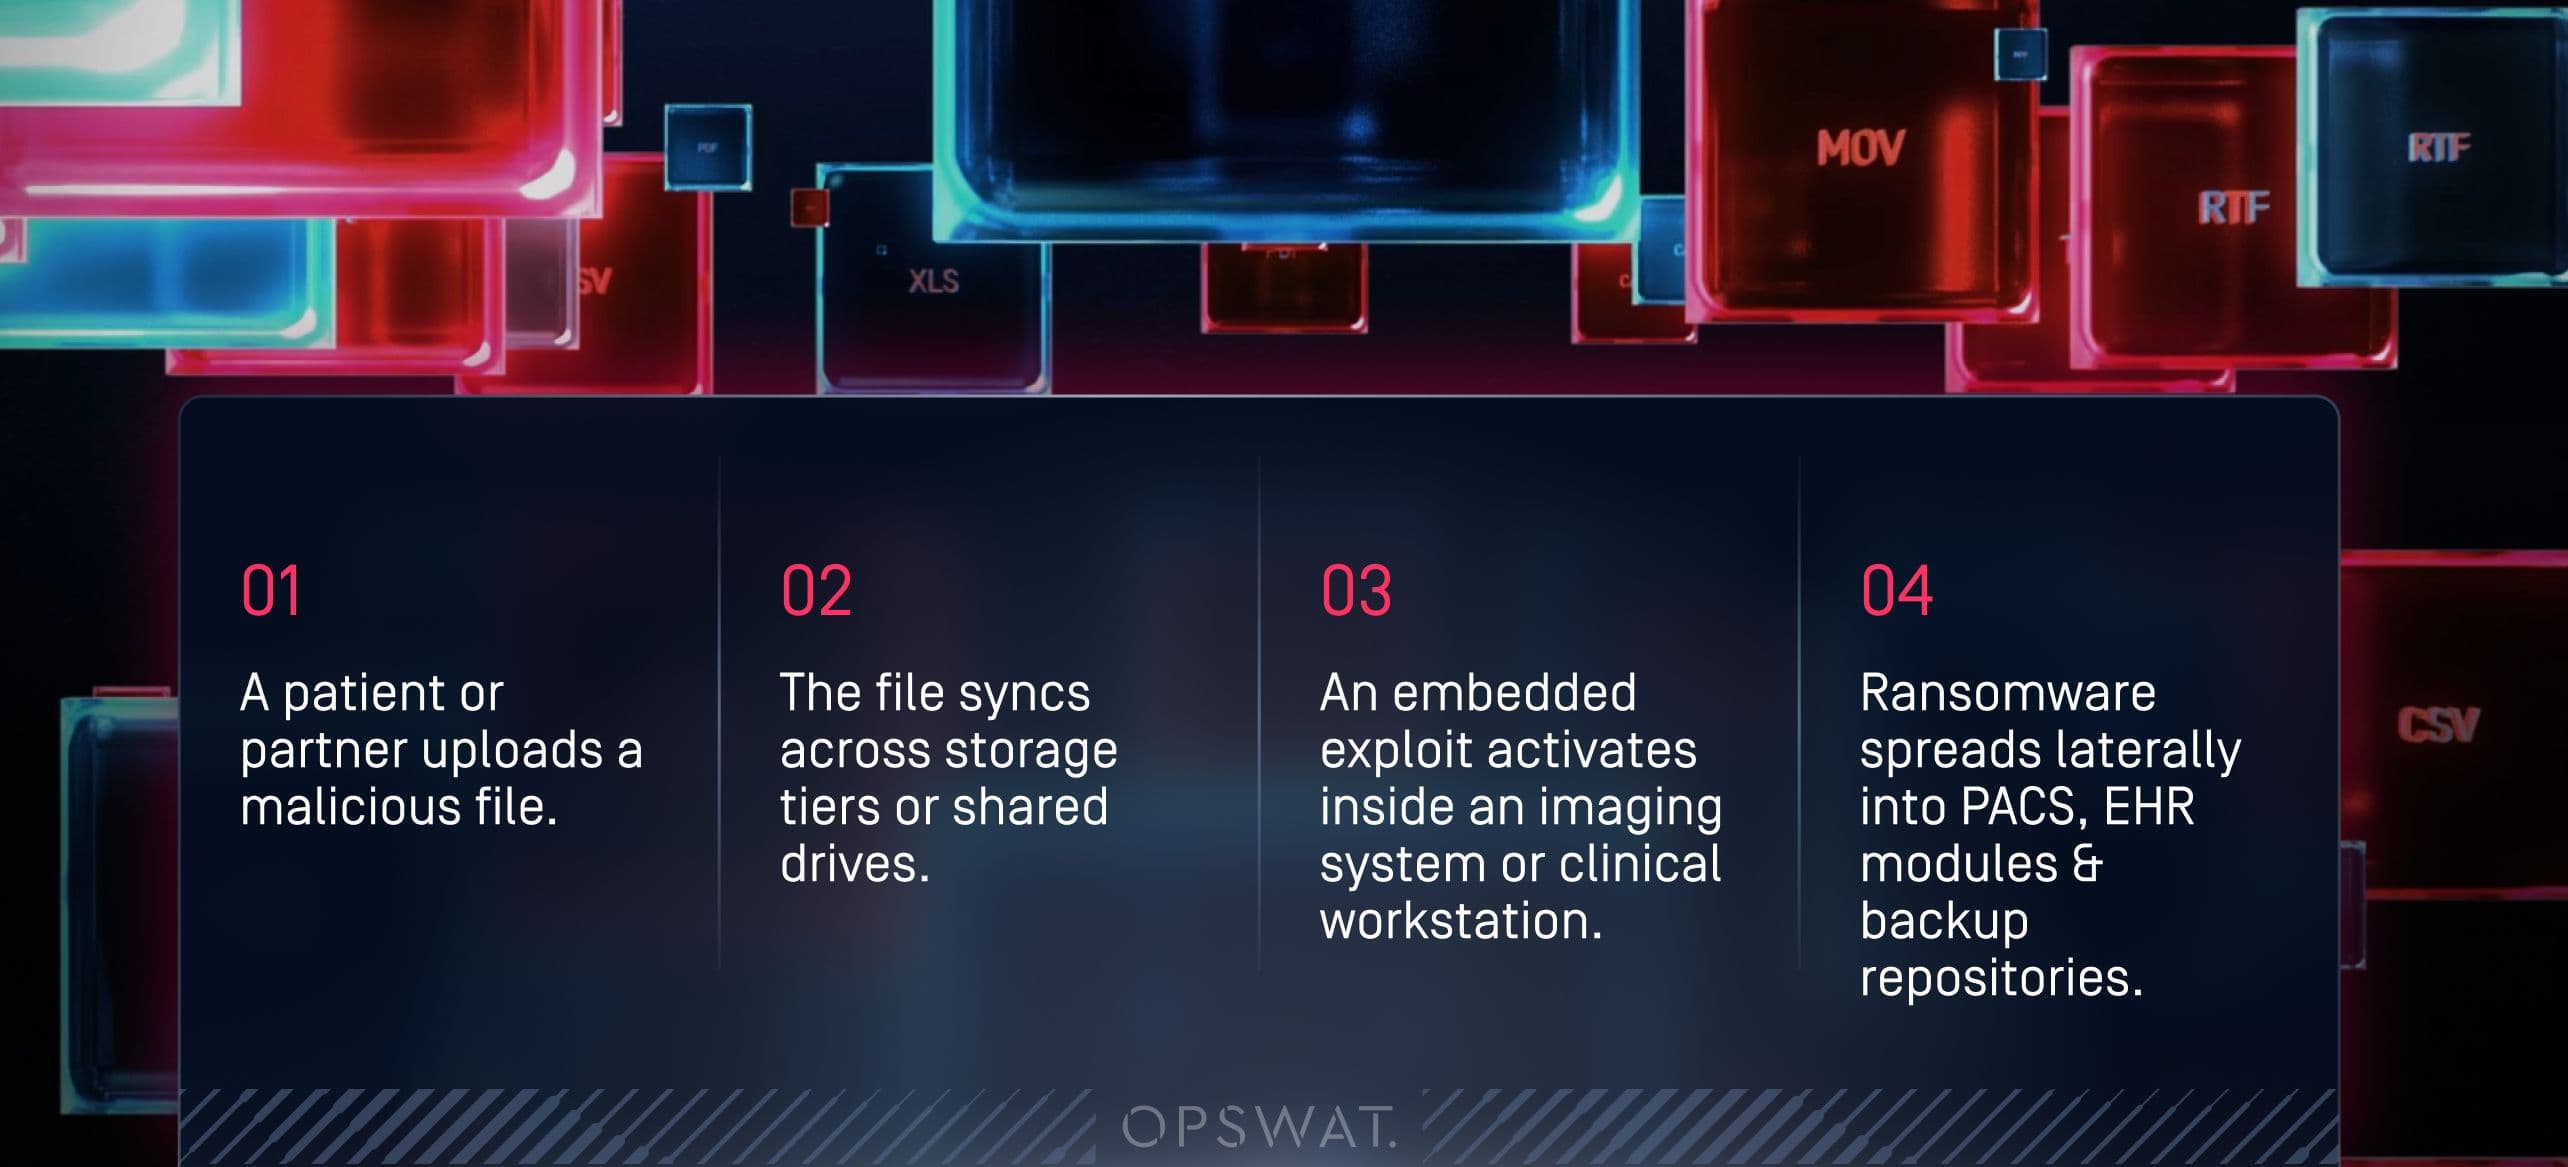
Un singur fișier rău intenționat poate ajunge de la un punct de intrare extern la sisteme critice în câteva minute. Secvența arată adesea astfel:
- Un pacient sau partenerul acestuia încarcă un fișier rău intenționat.
- Fișierul se sincronizează între nivelurile de stocare sau unitățile partajate.
- Un exploit încorporat se activează în interiorul unui sistem de imagistică sau al unei stații de lucru clinice.
- Ransomware-ul se răspândește lateral în PACS, module EHR și depozite de backup.
Odată ce copiile de rezervă sunt infectate, recuperarea incidentelor devine o cursă contra cronometru.
Imagistică, PACS și dispozitive conectate: ținte de mare valoare
Sistemele de imagistică medicală prezintă unele dintre cele mai specifice și periculoase vulnerabilități. Fișierele DICOM pot conține scripturi ascunse sau programe malware. Dispozitivele vechi și sistemele de operare depășite creează puncte de acces vulnerabile. Fluxurile de lucru interconectate din domeniul imagisticii oferă un teren propice pentru mișcarea laterală.
Dacă un atacator compromite un singur fișier imagine, efectul de undă poate bloca radiologia pentru câteva zile.
Conductele AI: noua frontieră pentru atacurile prin fișiere
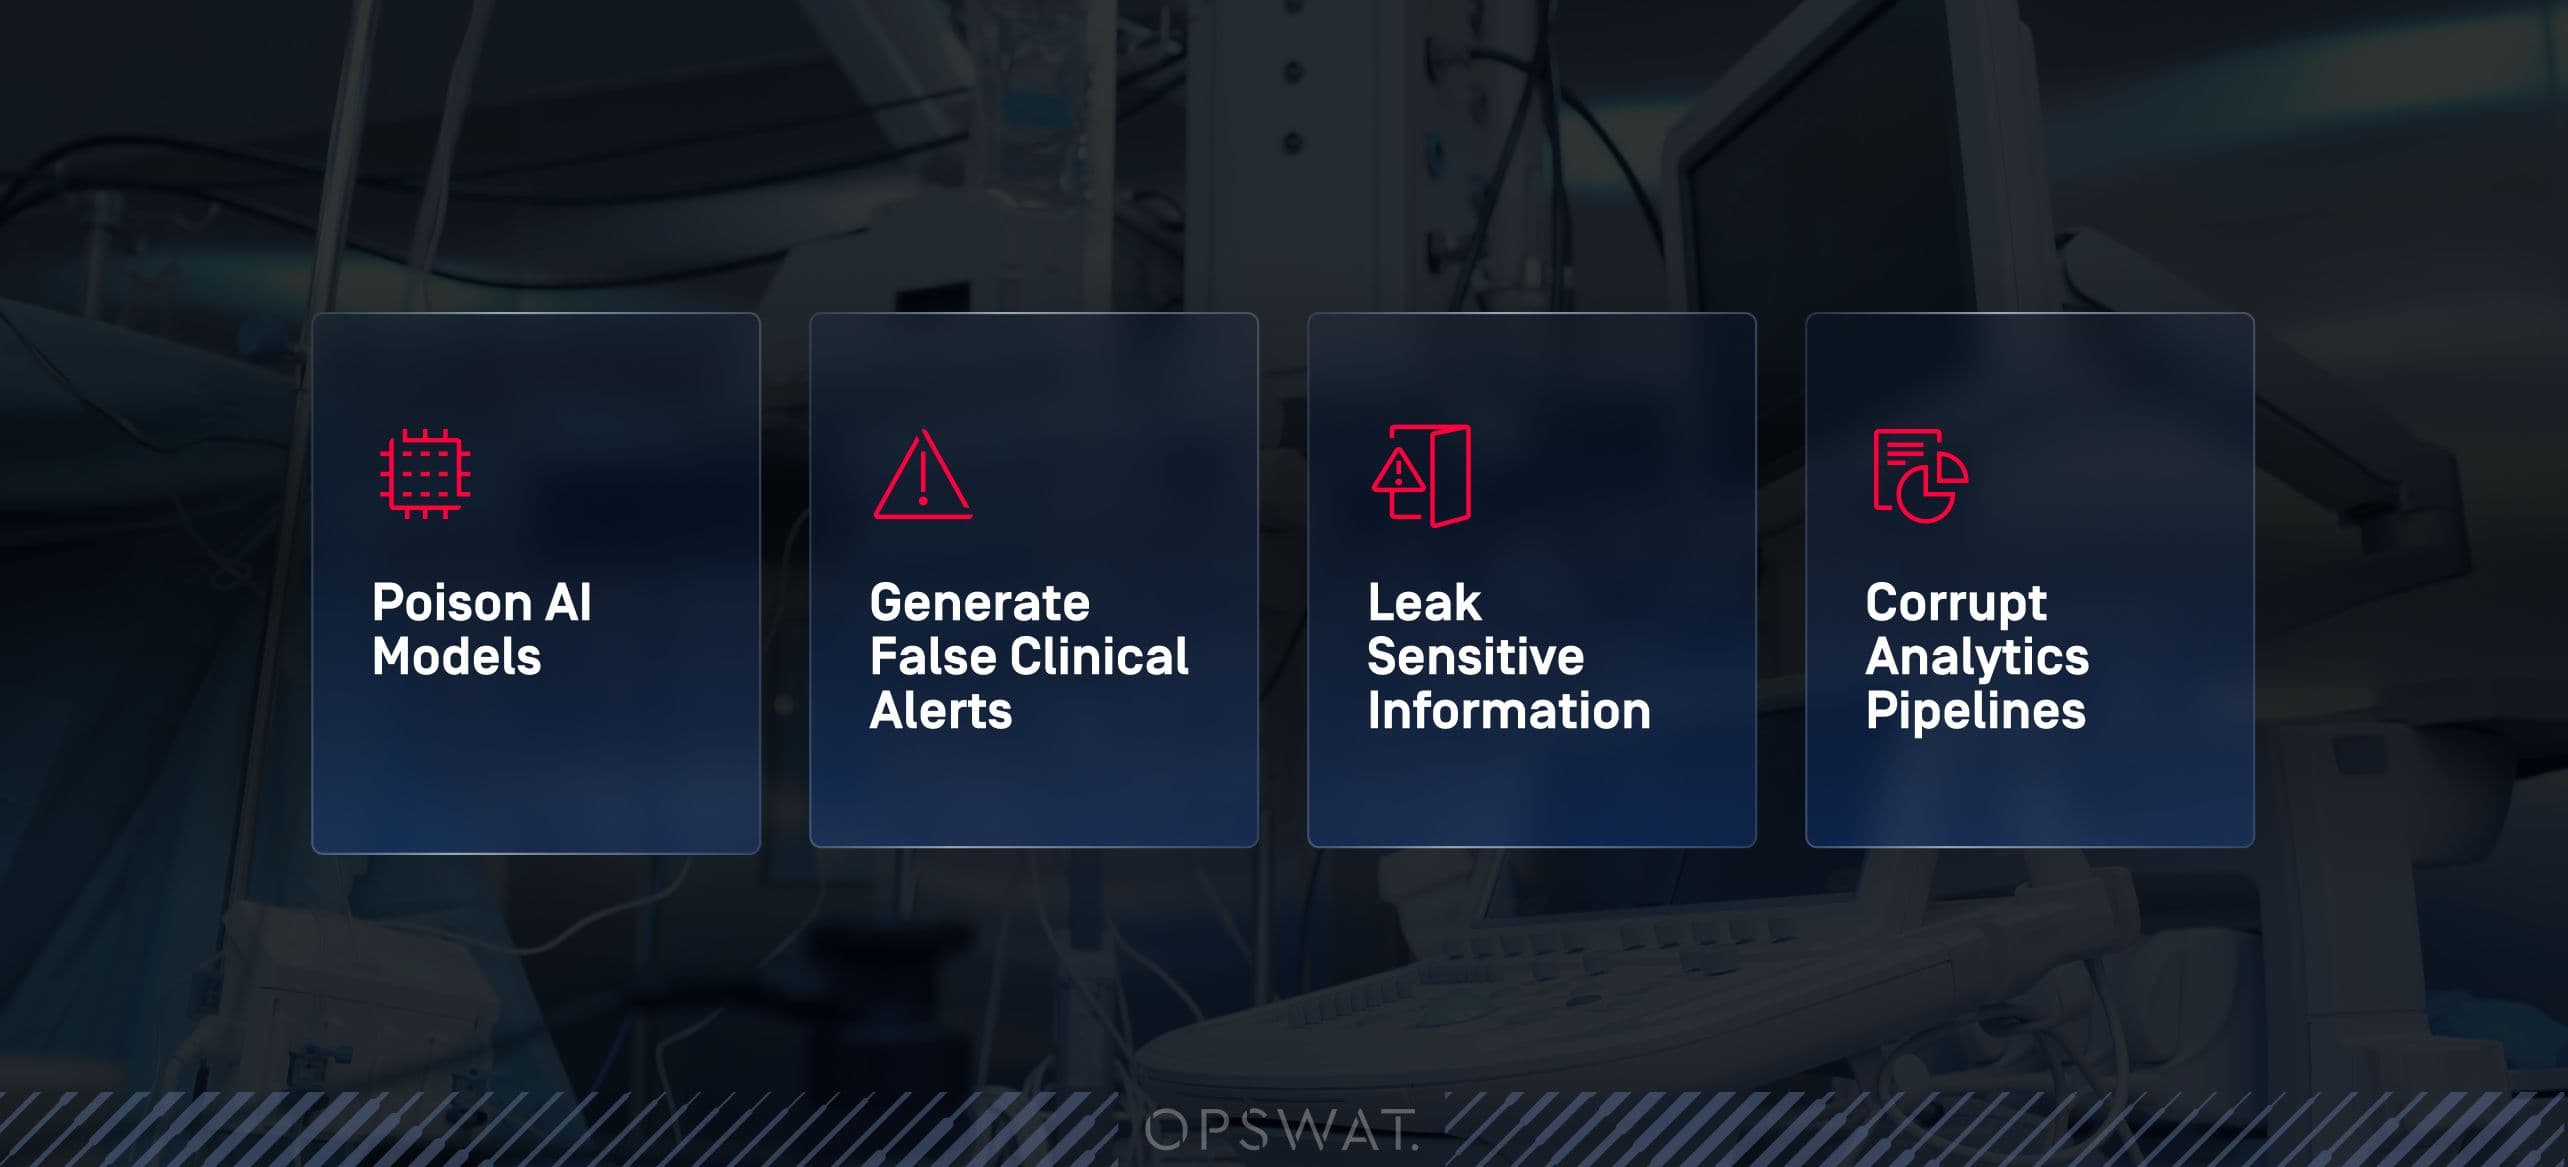
Modelele de inteligență artificială și de învățare automată procesează volume uriașe de documente, formulare și imagini. Aceste fluxuri de lucru sunt extrem de eficiente, dar, în același timp, măresc considerabil suprafața de atac. Fișierele rău intenționate sau manipulate pot:
- Modele AI otrăvitoare
- Generează alerte clinice false
- Scurgeri de informații sensibile
- Pipeline-uri de analiză corupte
Spitalele care utilizează soluțiile „ OPSWAT ” dezinfectează și verifică acum fiecare fișier înainte ca acesta să intre într-un flux de lucru bazat pe IA, asigurându-se astfel că IA clinică rămâne un avantaj, nu un dezavantaj.
Securitatea fișierelor: o cerință de conformitate, nu doar o casetă de bifat
Securitatea dosarelor medicale este adesea înțeleasă greșit ca fiind doar o chestiune de criptare sau de control al accesului. Însă reglementări precum HIPAA, GDPR și NIS2 impun organizațiilor să meargă mult mai departe, asigurând integritatea, nu doar confidențialitatea, datelor pacienților.
Înțelegerea ePHI în contextul securității fișierelor
Informațiile medicale protejate în format electronic se regăsesc peste tot: în fișiere de imagistică, documente de trimitere, liste de sarcini, seturi de date pentru inteligența artificială, rapoarte de laborator și chiar în metadate. Orice fișier care conține identificatori sau context clinic trebuie protejat, monitorizat și să poată fi verificat.
Cerințele de conformitate devin din ce în ce mai stricte
Autoritățile de reglementare se așteaptă acum ca spitalele să demonstreze:
- Vizibilitate completă asupra mișcării fișierelor
- Detectarea și raportarea rapidă a incidentelor
- Controale de integritate care împiedică falsificarea datelor
- Jurnale verificabile ale evenimentelor de scanare și igienizare
Securitatea fragmentată sau reactivă a fișierelor face ca aceste cerințe să fie aproape imposibil de îndeplinit.
Securitatea fișierelor și siguranța pacienților: direct conectate
Atunci când amenințările provenite din fișiere perturbă procesele de imagistică, sistemele de laborator sau fluxurile de lucru legate de medicamente, siguranța pacienților este afectată imediat. Fiind mai mult decât o simplă problemă IT, ransomware-ul pune în pericol integritatea operațională a întregii unități medicale.
Strategii avansate pentru securitatea fișierelor pe mai multe niveluri în domeniul sănătății
Organizațiile din domeniul sănătății cu viziune de viitor depășesc stadiul dispozitivelor finale și se îndreaptă către o arhitectură de securitate a fișierelor proactivă, cu mai multe niveluri.
Multiscanning: Puterea numerelor
În loc să se bazeze pe un singur motor antivirus, Metascan™ de laOPSWAT Multiscanning utilizează simultan peste 30 de motoare, detectând peste 99% dintre amenințările cunoscute și necunoscute.
Acest lucru reduce semnificativ intervalele de expunere și detectează amenințările pe care alte instrumente nu le identifică.
Dezarmarea și reconstrucția conținutului: eliminarea amenințărilor încorporate din fișiere
Tehnologia Deep CDR™ elimină conținutul activ, codul de exploatare și amenințările încorporate, apoi regenerează o versiune sigură și funcțională a fișierului. Este deosebit de eficientă în următoarele situații:
- Fișiere PDF și documente Office
- Imagistică DICOM
- Formulare încărcate de pacienți sau parteneri
- Formate de fișiere cu arhive imbricate
Tehnologia Deep CDR™, care a obținut un scor de 100% pentru protecție și precizie din partea SE Labs, previne amenințările cunoscute și necunoscute, menținând în același timp funcționalitatea completă a fișierelor în câteva milisecunde.
Adaptive și DLP bazat pe inteligență artificială
Atunci când fișierele necesită o analiză mai aprofundată, tehnologia bazată pe emulare a OPSWATAdaptive Sandbox analizează comportamentul acestora în timp real. Tehnologia Proactive DLP™, bazată pe inteligență artificială, detectează și blochează sau cenzurează informațiile medicale protejate (ePHI) și alte conținuturi sensibile, contribuind la respectarea obligațiilor prevăzute de HIPAA și GDPR.
Igienizarea fișierelor în linie: protejarea fiecărui punct de intrare
Inspecția în timp real înseamnă că fișierele sunt scanate și curățate înainte de a intra în mediul dumneavoastră — nu câteva ore mai târziu. Aceasta permite:
- Eliminarea imediată a amenințărilor
- Înregistrarea completă a lanțului de custodie
- Răspuns rapid la incidente
- Protecție consistentă pe portaluri, e-mail, MFT, imagistică și fluxuri de lucru AI
Studii de caz din practică: dovada că securitatea fișierelor pe mai multe niveluri funcționează
Organizațiile din domeniul sănătății din întreaga lume adoptă această abordare și înregistrează rezultate concrete.
Clalit Health Services: Gestionarea a milioane de fișiere pe zi
Fiind una dintre cele mai mari organizații din domeniul sănătății la nivel mondial, Clalit a implementat Metascan Multiscanning și tehnologia Deep CDR™ pentru a analiza zilnic milioane de fișiere. Rezultatul: blocarea amenințărilor de tip „zero-day”, o conformitate mai solidă și un nou standard de referință pentru securitatea fișierelor la scară largă.
Recuperarea după un atac ransomware fără oprirea sistemului
Un important furnizor de servicii medicale a utilizat soluția Managed File Transfer™ de lMetaDefender (MFT), o soluție securizată de tip „ MFT ” care se integrează perfect cu tehnologiile de securitate a fișierelor oferite de OPSWAT, pentru a curăța fișierele restaurate în timpul procesului de recuperare în urma unui atac de tip ransomware. Astfel, compania a asigurat continuitatea activității și a demonstrat conformitatea cu reglementările, evitând sancțiuni legale semnificative.
Luzerner Psychiatrie AG: Blocarea programelor malware transmise prin e-mail
Confruntată cu atacuri frecvente de tip phishing, Luzerner Psychiatrie AG a implementat soluțiile „ Adaptive ”, „Sandbox ” și „MetaDefender Email Security™” pentru a împiedica atașamentele conținând programe malware să ajungă la personalul clinic. Datele pacienților au rămas protejate, iar numărul încălcărilor de securitate a scăzut la zero.
Pași concreți pentru a depăși Endpoint
Liderii din domeniul securității medicale care doresc să consolideze securitatea fișierelor ar trebui să înceapă cu un plan de acțiune structurat.
Cartografiați fiecare flux de lucru legat de fișiere (portaluri pentru pacienți, PACS, stocare în cloud, fluxuri de procesare bazate pe IA) și identificați punctele în care fișierele intră în sistem fără a fi scanate sau curățate.
Aplicați scanarea și CDR pentru fișierele DICOM, asigurați schimburile sigure cu furnizorii și garantați auditabilitatea fiecărui punct de contact al fișierelor.
Dezinfectați și validați toate datele înainte de import, pentru a preveni contaminarea și scurgerea de date.
Combinați tehnologiile de scanare multiplă, CDR, sandboxing, DLP bazat pe inteligență artificială și curățarea în timp real pentru o protecție completă și conformă cu normele.
Sunteți gata să faceți pasul următor?
Citiți documentul tehnic complet pentru a afla cum spitalele de top utilizează securitatea fișierelor pe mai multe niveluri pentru a neutraliza amenințările înainte ca acestea să ajungă la o stație de lucru sau la un pacient.
