Securizarea mai mult decât a fișierelor
În prezent, atacurile cibernetice nu se opresc la fișier. Atacatorii exploatează infrastructura ascunsă, furnizorii compromiși și domeniile care se schimbă rapid pentru a ocoli apărarea tradițională. Pentru a combate acest lucru, securitatea are nevoie de straturi - nu doar straturi de instrumente, ci și straturi de informații.
Astăzi, suntem mândri să vă prezentăm MetaDefender InSights Threat Intelligence, un nou motor care MetaDefender Core care servește drept element de legătură în strategiile cuprinzătoare de prevenire a amenințărilor. Prin integrarea informațiilor selectate cu privire la amenințări, furnizate în timp real, cu tehnologia Deep CDR™ de vârf din industrie a MetaDefender Core și Adaptive Sandbox , oferim o apărare cu adevărat pe mai multe niveluri, care blochează amenințările înainte ca acestea să se execute, cât timp rămân ascunse și chiar la sursa lor.
Modul în care adăugarea InSights Threat Intelligence vă transformă apărarea
MetaDefender Core stabileșteCore standardul pentru securitatea fișierelor cu tehnologia Deep CDR™ (eliminarea codului rău intenționat) și Adaptive Sandbox analiza comportamentului). Acum, InSights Threat Intelligence un al treilea strat esențial: blocarea IP-urilor/domeniilor rău intenționate.
Cum funcționează
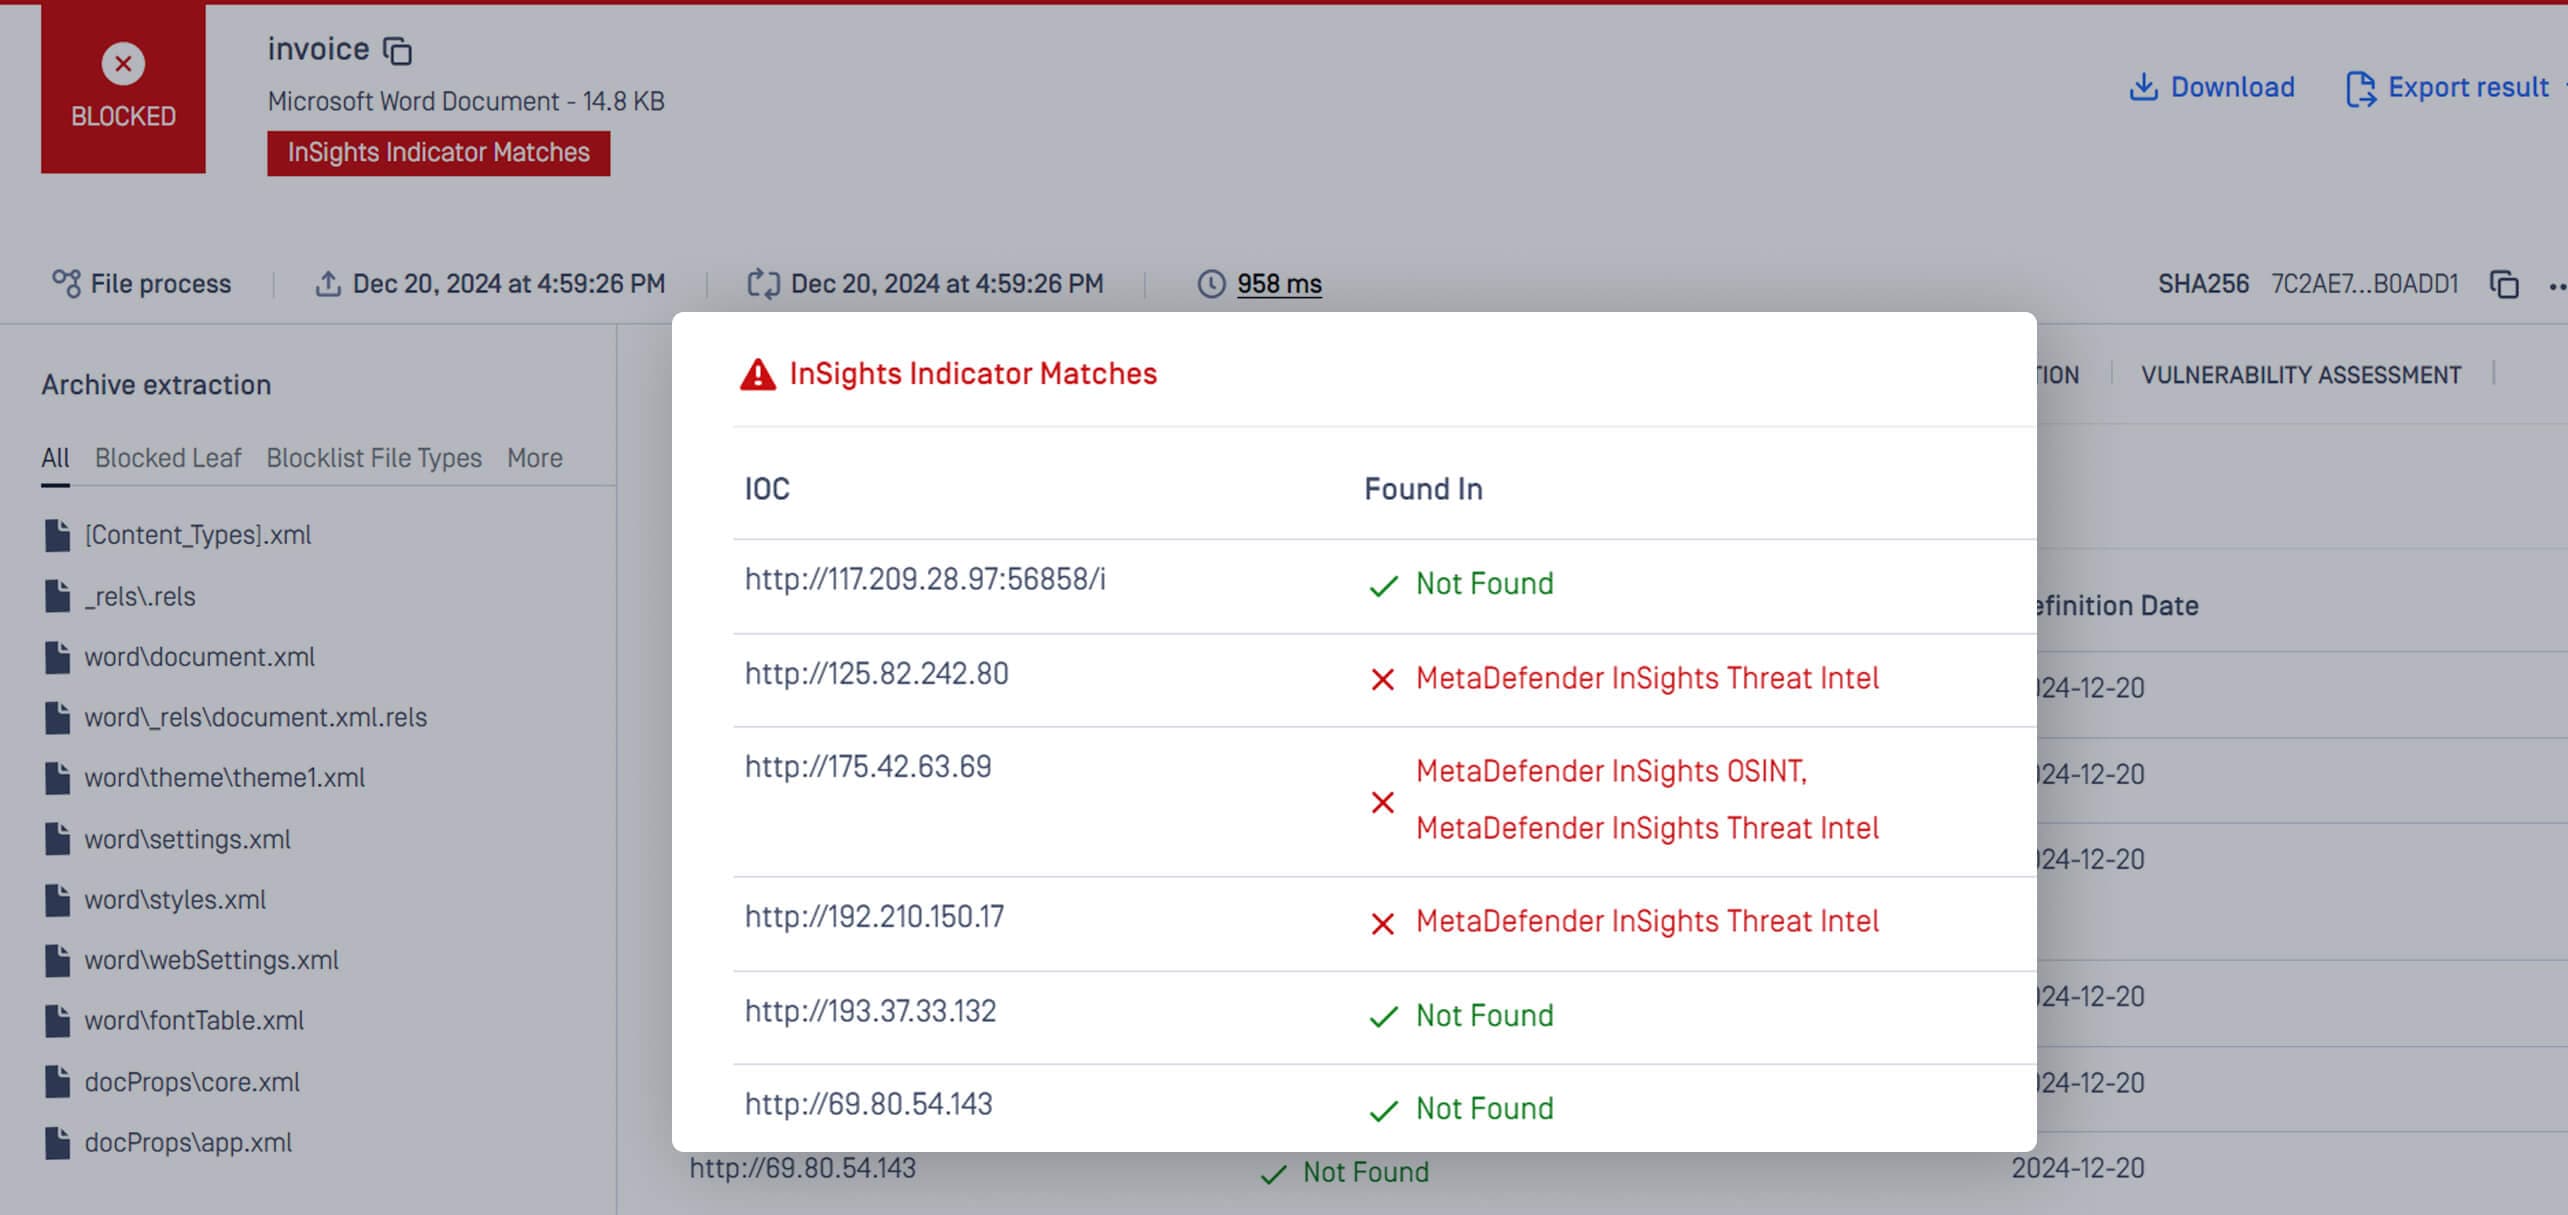
InSights Threat Intelligence scanează documentele pentru domenii și IP-uri rău intenționate ascunse în câteva milisecunde. Aceasta face referințe încrucișate între IoC (indicatori de compromitere) și un feed global care agregă date din sute de surse de încredere, asigurându-vă că sunteți în fața tacticilor adversarilor. Atunci când este detectată o amenințare, fișierele sunt blocate la punctul de intrare - oprind atacurile la sursă.
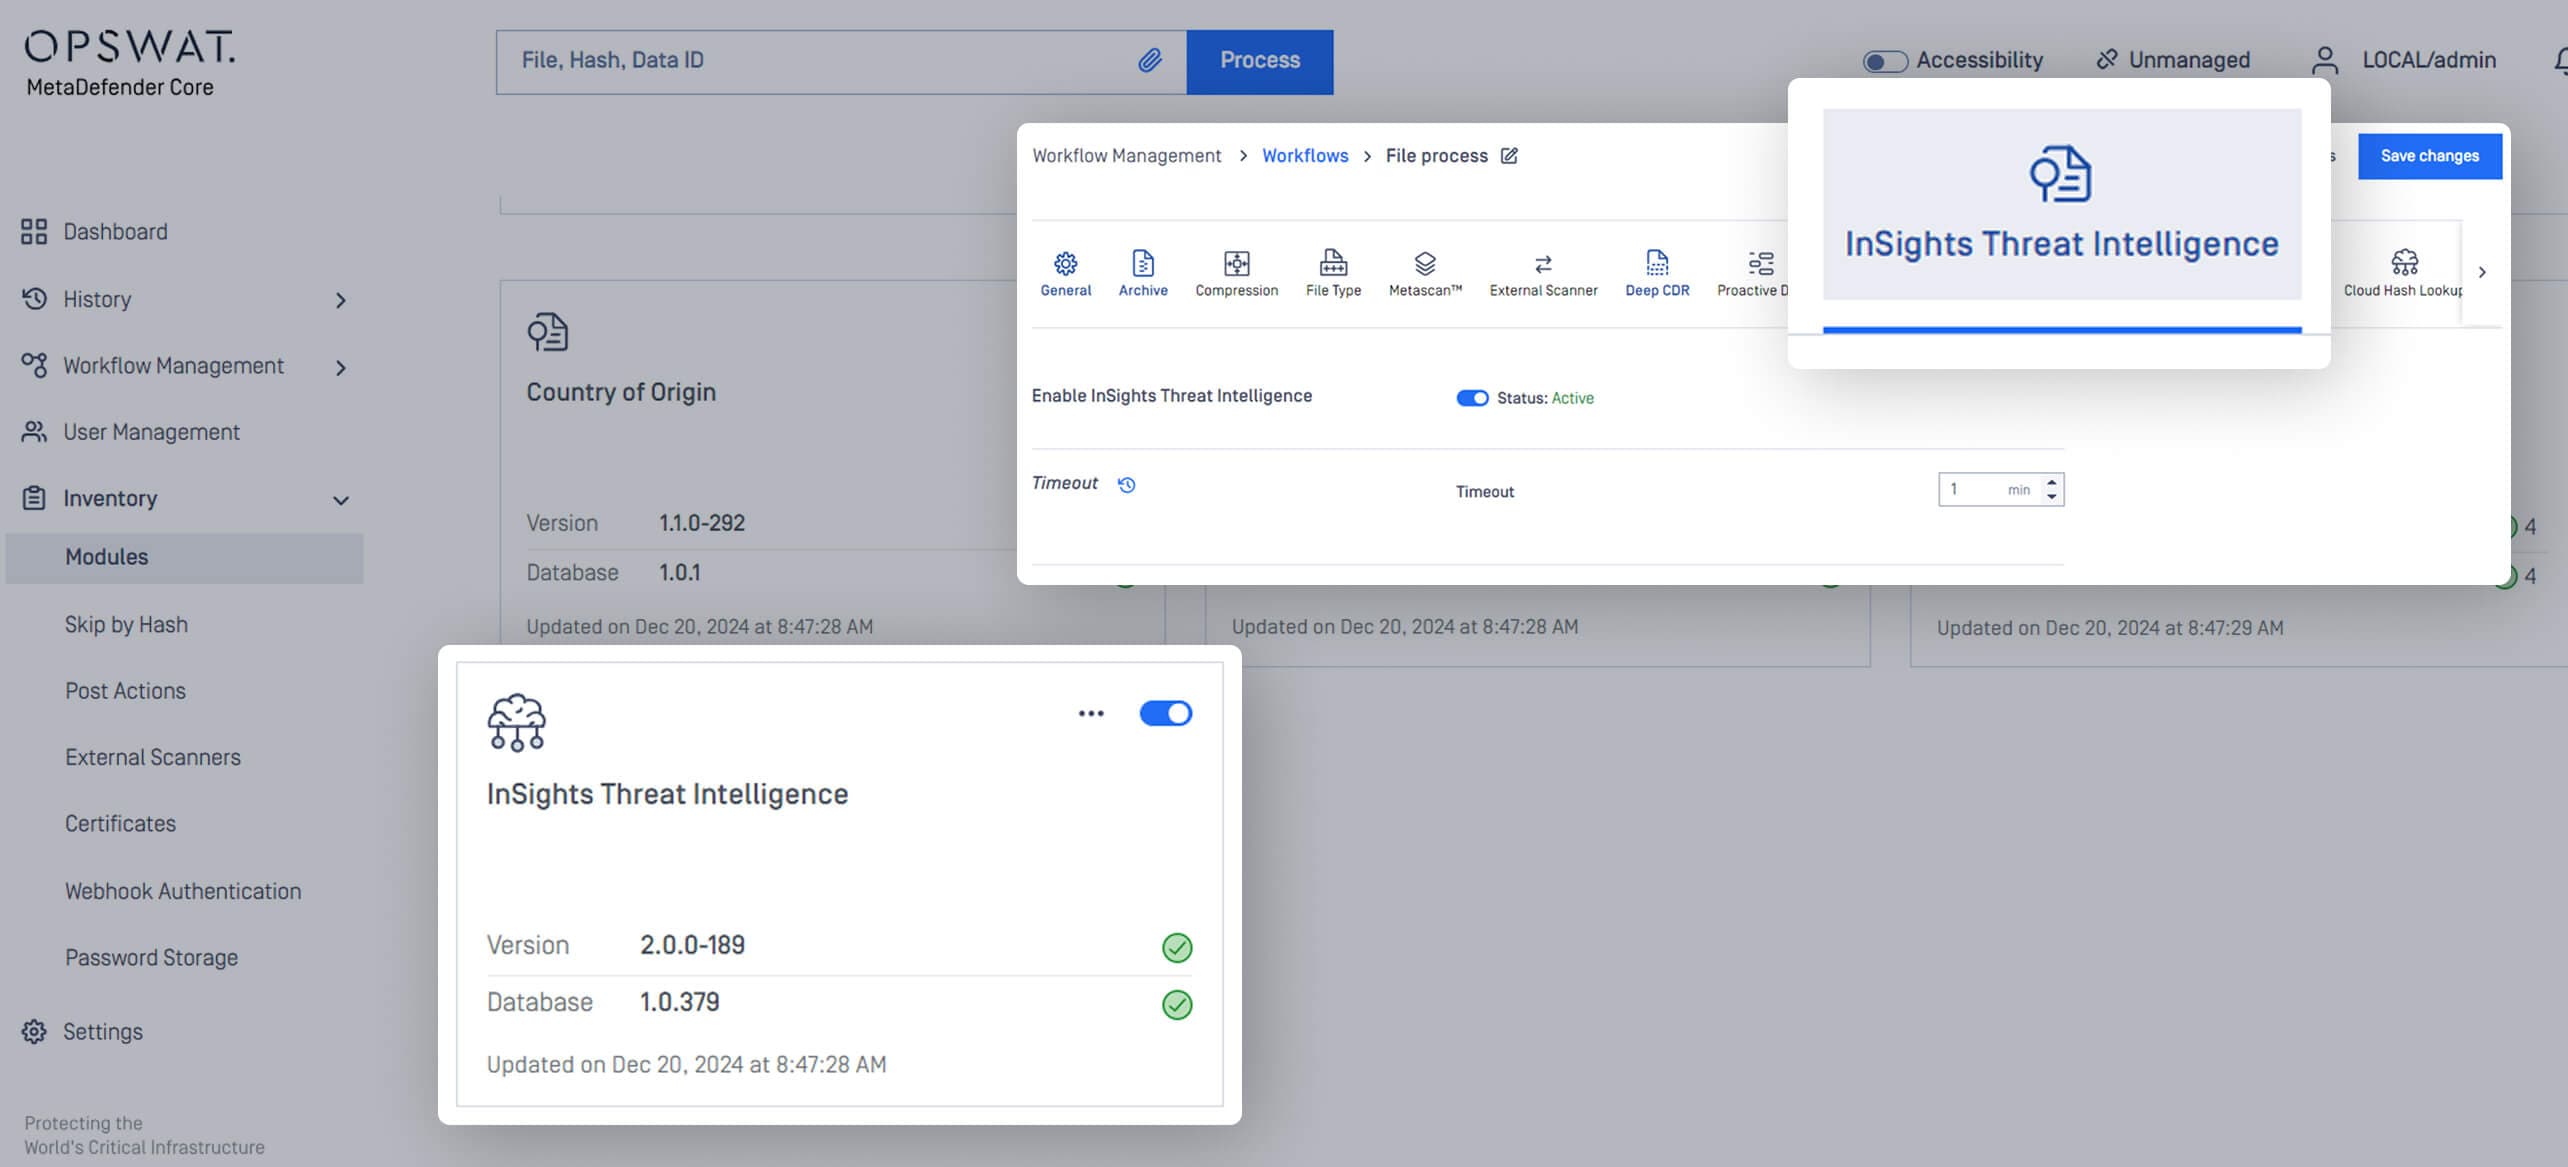
Configurați InSights Threat Intelligence Engine în MetaDefender Core
Procesarea unui fișier cu IP-uri/domenii rău intenționate
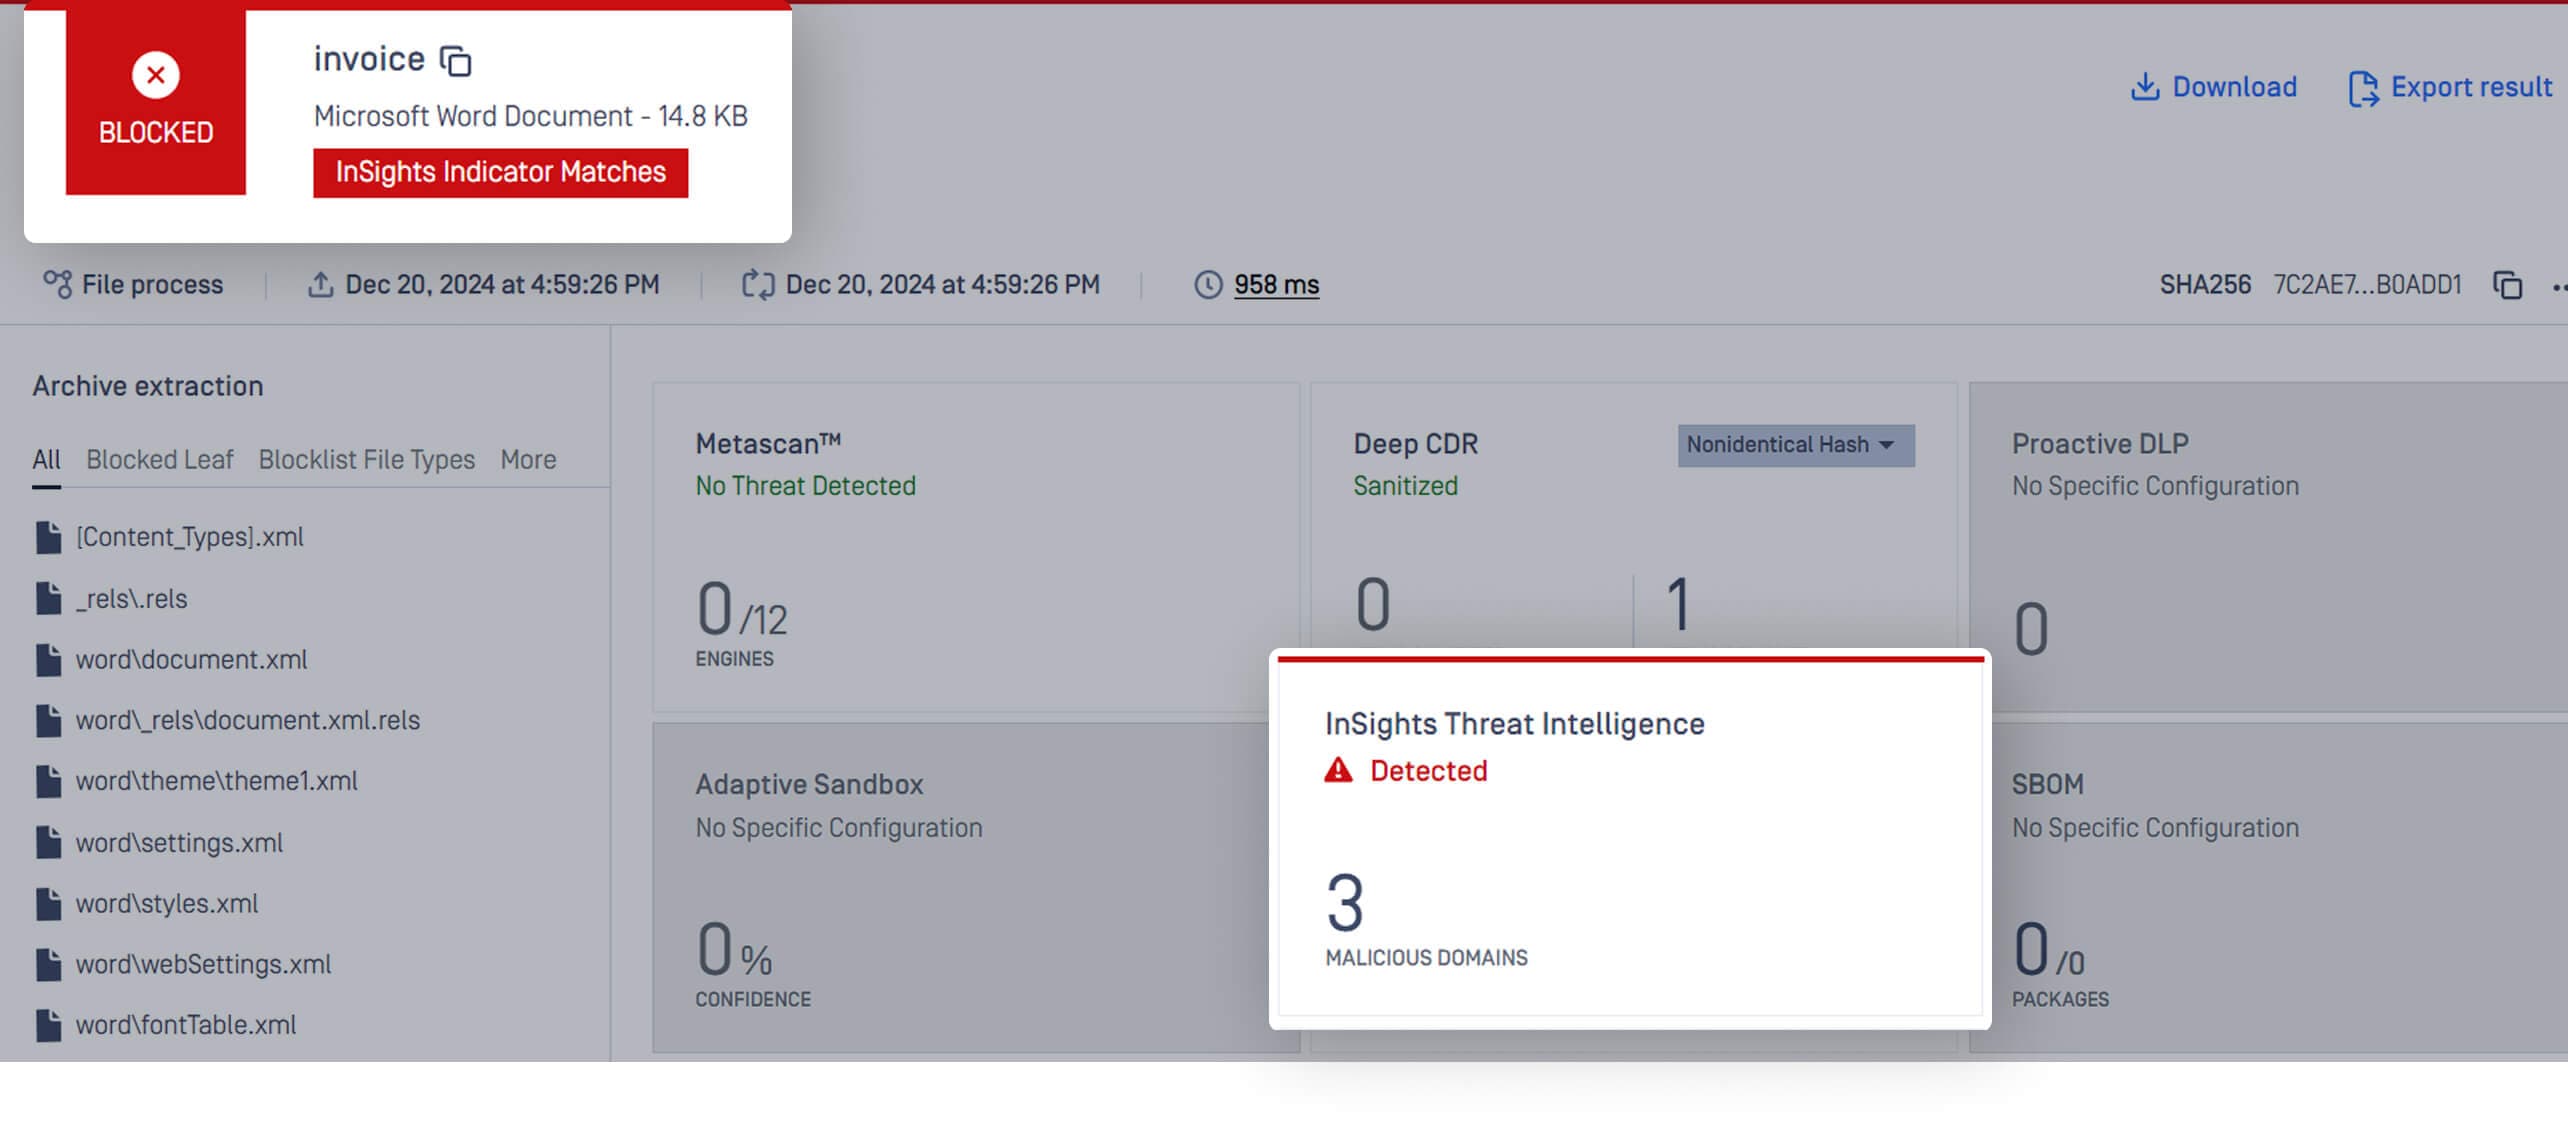
Furnizarea listei de IOC în rezultatul scanării
Caracteristici principale
Identificați domeniile, IP-urile și link-urile rău intenționate încorporate în documente, chiar și după igienizarea fișierelor.
Puneți automat în carantină fișierele cu risc ridicat înainte ca acestea să ajungă la utilizatori sau la sistemele critice.
Tehnologia Augment Deep CDR™ și Adaptive Sandbox contextul amenințărilor pentru a prioritiza riscurile și a reduce falsele pozitive.
Urmăriți infrastructura adversă emergentă cu ajutorul fluxurilor de informații actualizate dinamic.
Funcționați în siguranță în rețele izolate cu actualizări manuale sau programate ale amenințărilor, protejând infrastructura critică offline de amenințările în continuă evoluție.
De ce se distinge InSights Threat Intelligence
În timp ce instrumentele tradiționale se concentrează pe detectarea post-delivery, InSights Threat Intelligence permite organizațiilor să:
Blocați exploatările de tip zero-day și campaniile de phishing prin țintirea infrastructurii din spatele atacurilor.
Automatizați procesele manuale, cum ar fi căutarea amenințărilor și investigațiile cu valoare redusă, pentru a elibera echipele SOC.
Rămâneți în fața domeniilor/IP rotative și a kiturilor de exploatare emergente cu actualizări live ale informațiilor.
Aliniați-vă cu mandatele NIST, CISA și ale industriei prin auditarea fișierelor terților și a comunicațiilor furnizorilor.
Începeți astăzi
InSights Threat Intelligence nu constă doar în neutralizarea conținutului rău intenționat, ci și în dezmembrarea planului de acțiune al adversarului. Indiferent dacă gestionați operațiuni de securitate complexe sau apărați o rețea mică, InSights Threat Intelligence vă oferă posibilitatea de a lua decizii informate și de a răspunde rapid.