Un raport recent al cercetătorului IBM Security X-Force evidențiază apariția unui nou malware numit "Domino", care este distribuit de un grup de foști operatori de ransomware Conti și de dezvoltatori Fin7. Atacatorii s-au concentrat pe atacarea unor ținte de valoare mai mare și au implementat Domino Backdoor. Acest malware este deosebit de periculos, deoarece are capacitatea de a ocoli soluțiile tradiționale de securitate a e-mailurilor care utilizează abordări bazate pe detecție.
Cu toate acestea, acest malware este o catastrofă care putea fi evitată. Cu o protecție a e-mailurilor pe mai multe niveluri, soluția OPSWAT's MetaDefender Email Security oferă capabilități avansate care permit organizațiilor să prevină malware-ul avansat similar.
Un lanț de ucidere pe mai multe niveluri
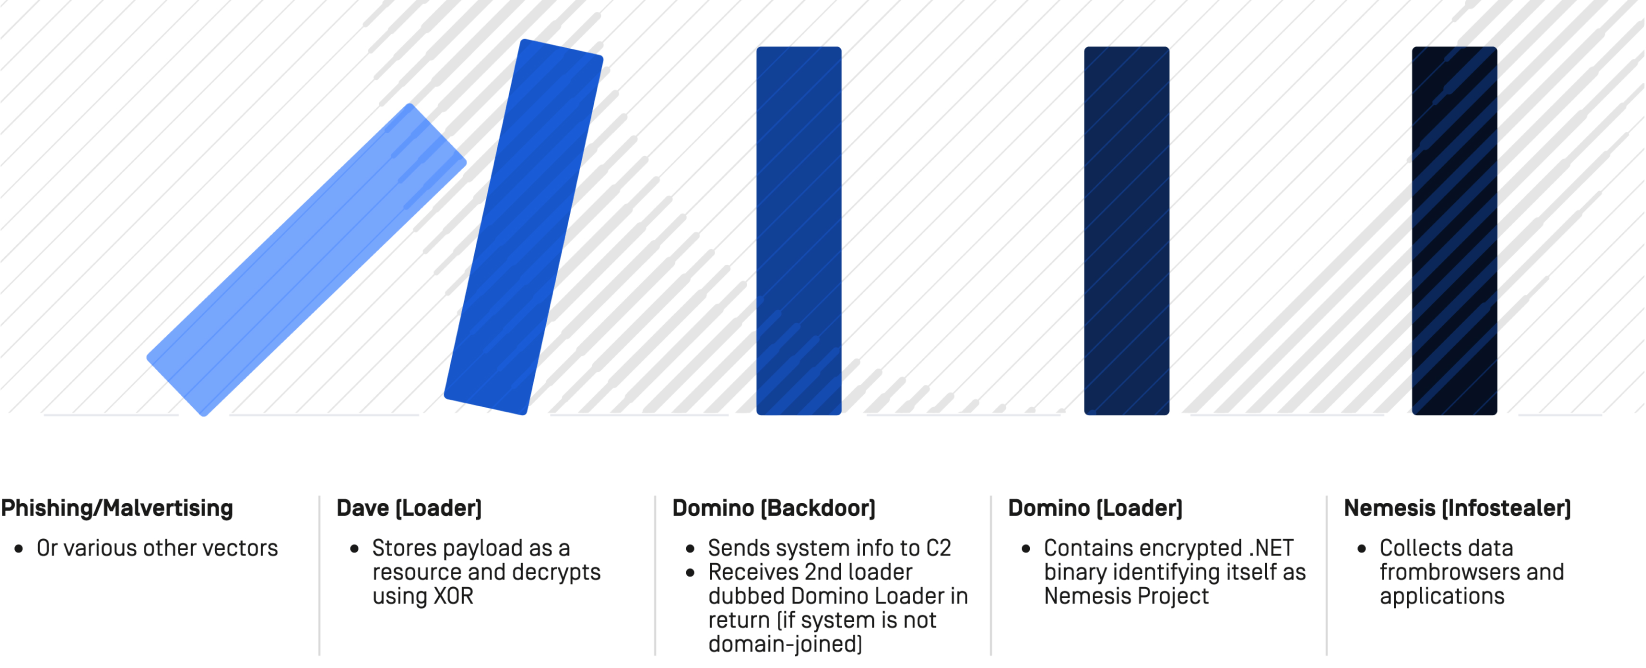
Ceea ce face ca malware-ul Domino să fie mai periculos în comparație cu malware-ul generalizat este faptul că acesta urmează un lanț de ucidere pe mai multe niveluri, în care eliberarea încărcăturii malițioase este întârziată. Lanțul de ucidere începe cu un e-mail de phishing sau cu un mesaj publicitar de tip malvertising, care conține un încărcător numit Dave atunci când utilizatorii fac clic pe linkuri suspecte. Acest încărcător va instala apoi Domino Backdoor, care este conectat la serverul de comandă și control al atacatorului.
Domino Backdoor ar descărca apoi Domino Loader, care instalează un infostealer .NET numit Nemesis. Odată încorporat, Nemesis colecta date din browserele și aplicațiile utilizatorului.
Eliminarea acestui malware într-o etapă avansată a lanțului său de atac este o sarcină dificilă, așa că strategia ideală este prevenirea e-mailurilor de phishing încă de la începutul lanțului. MetaDefender™ pentru Microsoft 365 (cunoscut anterior sub numele de MetaDefender Cloud Email Security™) și MetaDefender™ Email Gateway Security sunt soluțiile de care aveți nevoie pentru a preveni amenințările similare prin e-mail.
Începând cu 23 septembrie 2026, MetaDefender Cloud Email Security va aplica măsuri avansate de prevenire a amenințărilor din fișiere atât pentru Microsoft Teams, cât și pentru Exchange Online. Odată cu această extindere a domeniului de aplicare, MetaDefender Cloud Email Security va avea o nouă denumire: MetaDefender pentru Microsoft 365.
Protecție multistratificată a e-mailurilor pentru protecție maximă
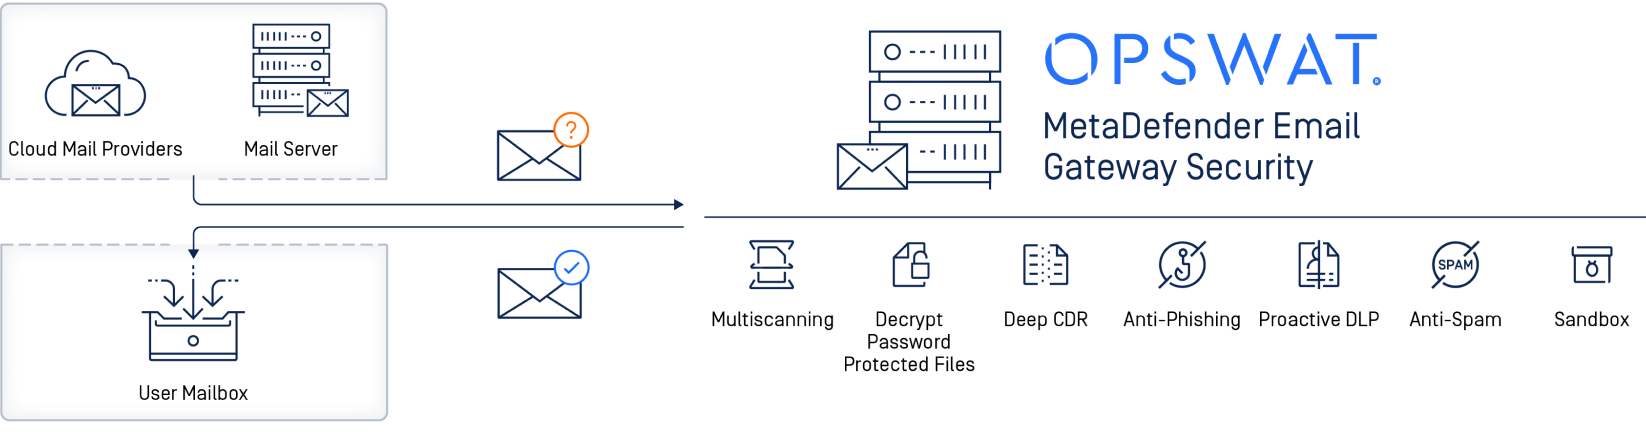
OPSWAT MetaDefender Email Security previne exploatările necunoscute și amenințările de tip "zero-day" prin utilizarea unei abordări de protecție pe mai multe niveluri, care include tehnologii avansate de antiphishing cu verificarea reputației URL-urilor în momentul în care se face clic, precum și motoare AV de top pe piață cu metode euristice și metode predictive de învățare automată. De asemenea, integrează tehnologii de dezarmare și reconstrucție a conținutului pentru a dezinfecta fișierele suspecte și a crea un fișier de ieșire curat cu aceleași caracteristici. Astfel, se asigură că până și cele mai sofisticate amenințări, cum ar fi malware-ul Domino, sunt detectate și blocate înainte ca acestea să ajungă la utilizatorii finali.
În cazul specific al malware-ului Domino, amenințarea va fi neutralizată în mod eficient în cea mai timpurie etapă a atacului. E-mailurile de phishing îi ademenesc pe utilizatori să descarce încărcătoarele malițioase fie prin intermediul atașamentelor, fie prin intermediul unor link-uri suspecte.
În primul rând, mesajele de e-mail cu URL-uri de phishing cunoscute sunt blocate înainte de a ajunge în căsuța de e-mail a utilizatorului. Apoi, e-mailurile cu URL-uri suspecte pot fi neutralizate prin expunerea lor în text simplu. În cele din urmă, reputația URL-urilor este verificată ori de câte ori acestea sunt accesate, protejând utilizatorii chiar și după ce un e-mail este livrat.
Această analiză a reputației include adresa IP a expeditorului, anteturile e-mailului (adică adresa „FROM”, domeniul „FROM” și adresa „REPLY-TO”) și corpul e-mailului, inclusiv eventualele hyperlinkuri ascunse. Soluția OPSWAT’s MetaDefender Email Security utilizează date din mai multe surse online în timp real pentru a oferi un serviciu de căutare care furnizează rezultate agregate utilizatorilor noștri. Această funcționalitate permite soluției OPSWAT’s MetaDefender Email Security să identifice amenințări precum rețelele de boți sau site-urile de phishing care nu ar fi detectate prin scanarea fișierelor la accesarea conținutului.
Concluzie
Email Security MetaDefender Email Security OPSWATvă va asigura un nivel maxim de securitate a e-mailurilor, prevenind amenințările malware avansate, precum malware-ul Domino. Tehnologiile sale Multiscanning Deep CDR™, completate de funcționalități avansate anti-phishing, o transformă într-o soluție puternică pentru protejarea comunicațiilor prin e-mail ale organizațiilor împotriva amenințărilor cibernetice avansate.
Aflați mai multe despre cum vă protejați împotriva amenințărilor avansate cu ajutorul capabilităților MetaDefender !