Infrastructurile critice, sectorul producției și organizațiile guvernamentale se confruntă cu o provocare comună: asigurarea securității unui număr tot mai mare de locații distribuite, respectând în același timp cerințe de conformitate tot mai stricte și controlând costurile operaționale.
Pentru administratorii de securitate care gestionează implementările MetaDefender™ în aceste locații, această provocare se extinde și la operațiunile de zi cu zi. Sarcinile de rutină, precum depanarea, întreținerea software-ului și monitorizarea securității, pot necesita schimbarea consolei, coordonarea manuală și accesul la fața locului.
My OPSWAT™ Central Management introduce funcționalități de gestionare centralizată care simplifică aceste provocări cotidiene, permițând administratorilor să vizualizeze, să gestioneze și să controleze implementările în medii IT și OT distribuite, dintr-o singură consolă.
Dacă organizația dumneavoastră intenționează să treacă de la versiunea 7 sau 8 a pachetului „ Central Management ”, acest articol prezintă cinci funcționalități de care veți beneficia odată cu versiunea 10, explică modul în care acestea pot simplifica operațiunile zilnice și oferă resurse de migrare care să vă ajute să vă pregătiți pentru această tranziție.
- Cinci capacități concepute pentru scalabilitate
- Recuperarea pachetelor de asistență fără o vizită la fața locului
- Actualizați aplicațiile de la distanță cu o cale de revenire
- Rapoarte centralizate la nivelul întregii implementări
- Urmăriți parcursul fiecărui fișier cu ajutorul funcției „File Audit Trail”
- Identificarea și remedierea patch-urilor lipsă
- O interfață reproiectată pentru o gestionare mai ușoară a securității
- Sunteți gata să vă unificați operațiunile de securitate cu My OPSWAT Central Management ?
Cinci capacități concepute pentru scalabilitate
My OPSWAT Central Management oferă cinci funcționalități menite să ajute echipele să gestioneze implementările cu mai puțin efort manual:
- Colectarea pachetelor de asistență la distanță, fără deplasare la fața locului
- Actualizări ale aplicațiilor de la distanță cu intervale de întreținere și revenire la versiunea anterioară
- Rapoarte centralizate pentru toate produsele conectate
- Istoric de audit al fișierelor în cadrul fluxurilor de lucru acceptate de OPSWAT
- Detectarea și remedierea patch-urilor lipsă pe dispozitivele finale
Împreună, aceste funcționalități oferă administratorilor o gestionare centralizată a securității pentru implementările OPSWAT compatibile din toate locațiile, reducând necesitatea de a comuta între console de produs separate pentru monitorizarea și gestionarea operațiunilor.
Recuperarea pachetelor de asistență fără o vizită la fața locului
Atunci când o problemă necesită asistență din parte OPSWAT , administratorii trebuie mai întâi să colecteze fișierele de diagnosticare.
În mediile distribuite, acest lucru poate implica deplasarea la fiecare locație în parte și accesarea manuală a fiecărui dispozitiv. În cazul în care sunt afectate mai multe instanțe, acest proces poate duce la creșterea costurilor de deplasare și de personal, întârziind în același timp rezolvarea problemelor.
Cu ajutorul My OPSWAT Central Management , pachetele de suport pot fi acum colectate de la distanță atât în implementările de tip Cloud , cât și în cele On-Premises.
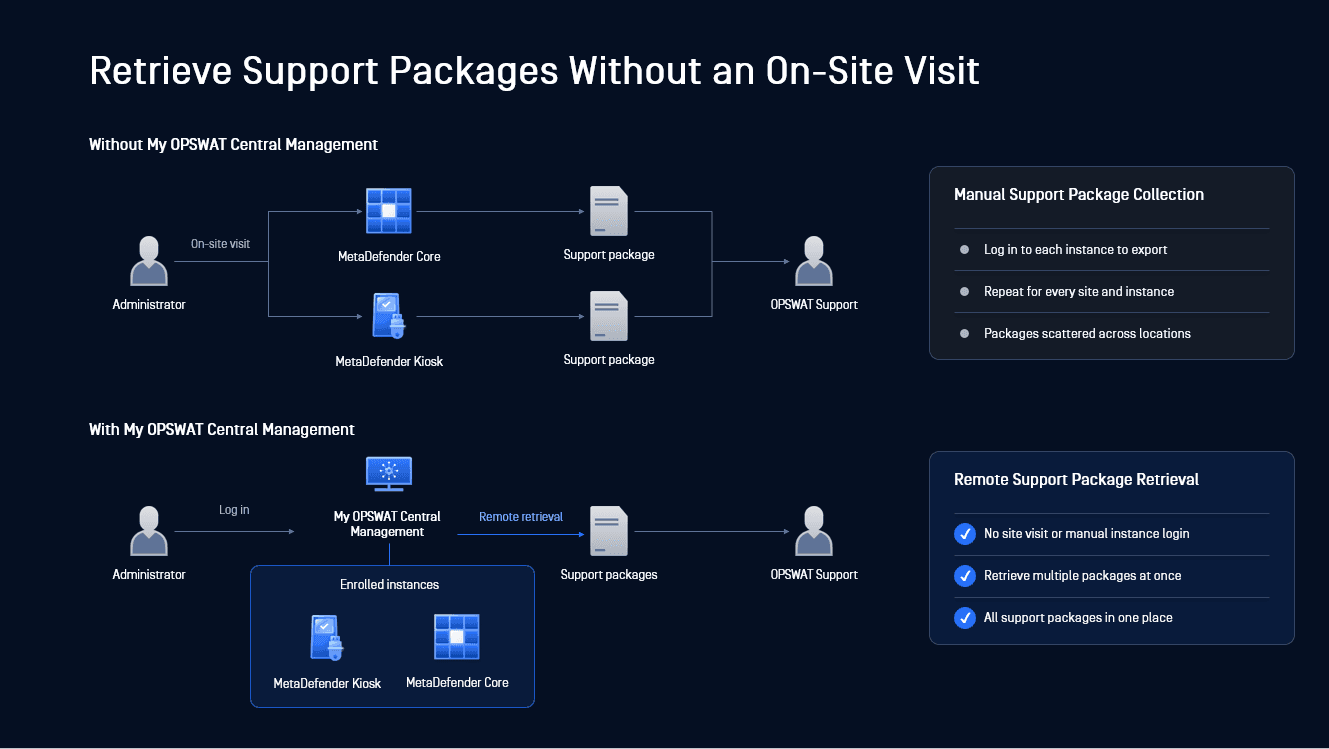
De pe o singură consolă, puteți:
- Preluarea pachetelor de asistență pentru MetaDefender ,Core și MetaDefender Kiosk instanțe
- Generați pachete de asistență pentru una sau mai multe instanțe dintr-o singură mișcare
- Monitorizați starea generării și descărcați pachetele dintr-un singur loc
Echipele pot analiza datele de diagnosticare fără a mai fi nevoite să aștepte o vizită la fața locului, iar păstrarea tuturor pachetelor exportate într-un singur loc facilitează localizarea și analizarea fișierelor în timpul procesului de depanare.
Actualizați aplicațiile de la distanță cu o cale de revenire
Actualizarea software-ului nu se rezumă doar la implementarea celei mai recente versiuni. Administratorii trebuie să țină cont de programele operaționale, să monitorizeze ce dispozitive au fost actualizate și să se pregătească pentru opțiunile de recuperare.
My OPSWAT Central Management permite administratorilor să gestioneze actualizările de software și să monitorizeze progresul acestora pe toate instanțele conectate, totul de la distanță, dintr-o singură consolă.
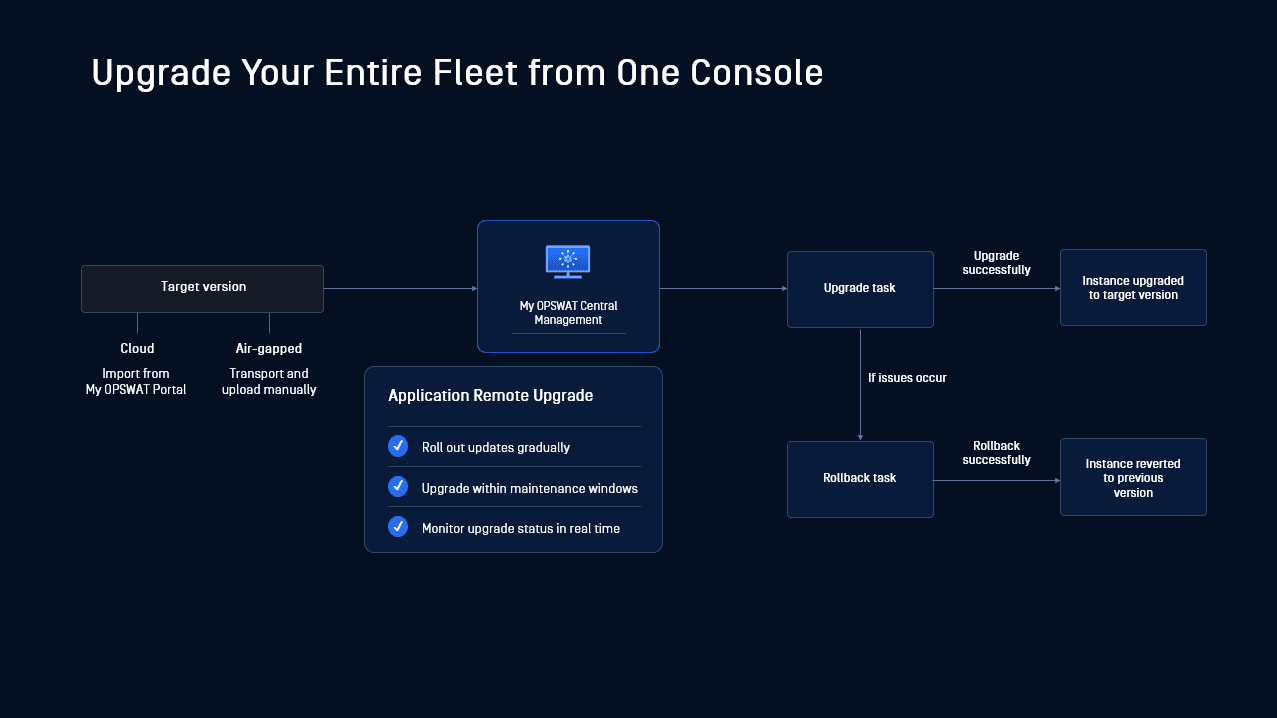
Astfel, administratorii pot:
- Programați actualizările pentru dispozitivele selectate în timpul intervalelor de întreținere planificate
- Restaurați o instanță la o versiune anterioară dacă o actualizare provoacă probleme
- Urmăriți în timp real progresul actualizării și al revenirii la versiunea anterioară, cu informații clare privind starea sarcinilor, versiunea software-ului și detaliile instanței
Aceste mecanisme de control asigură coordonarea centralizată a actualizărilor, eliminând necesitatea unei coordonări separate pentru fiecare locație și oferind, în același timp, o vizibilitate clară și o guvernanță adecvată pe tot parcursul procesului.
Află mai multe despre implementarea centralizată a actualizărilor MetaDefender Kiosk în medii la distanță, reglementate sau restricționate.
Rapoarte centralizate la nivelul întregii implementări
Atunci când datele de securitate sunt dispersate pe mai multe interfețe ale produselor, administratorii pierd timp trecând de la o consolă la alta pentru a înțelege ce se întâmplă în mediul lor. Un raport centralizat
My OPSWAT Central Management reunește datele de securitate și operaționale provenite de la produsele conectate în tablouri de bord unificate, facilitând analizarea activității la nivelul tuturor implementărilor, fără a fi necesară verificarea separată a produselor.
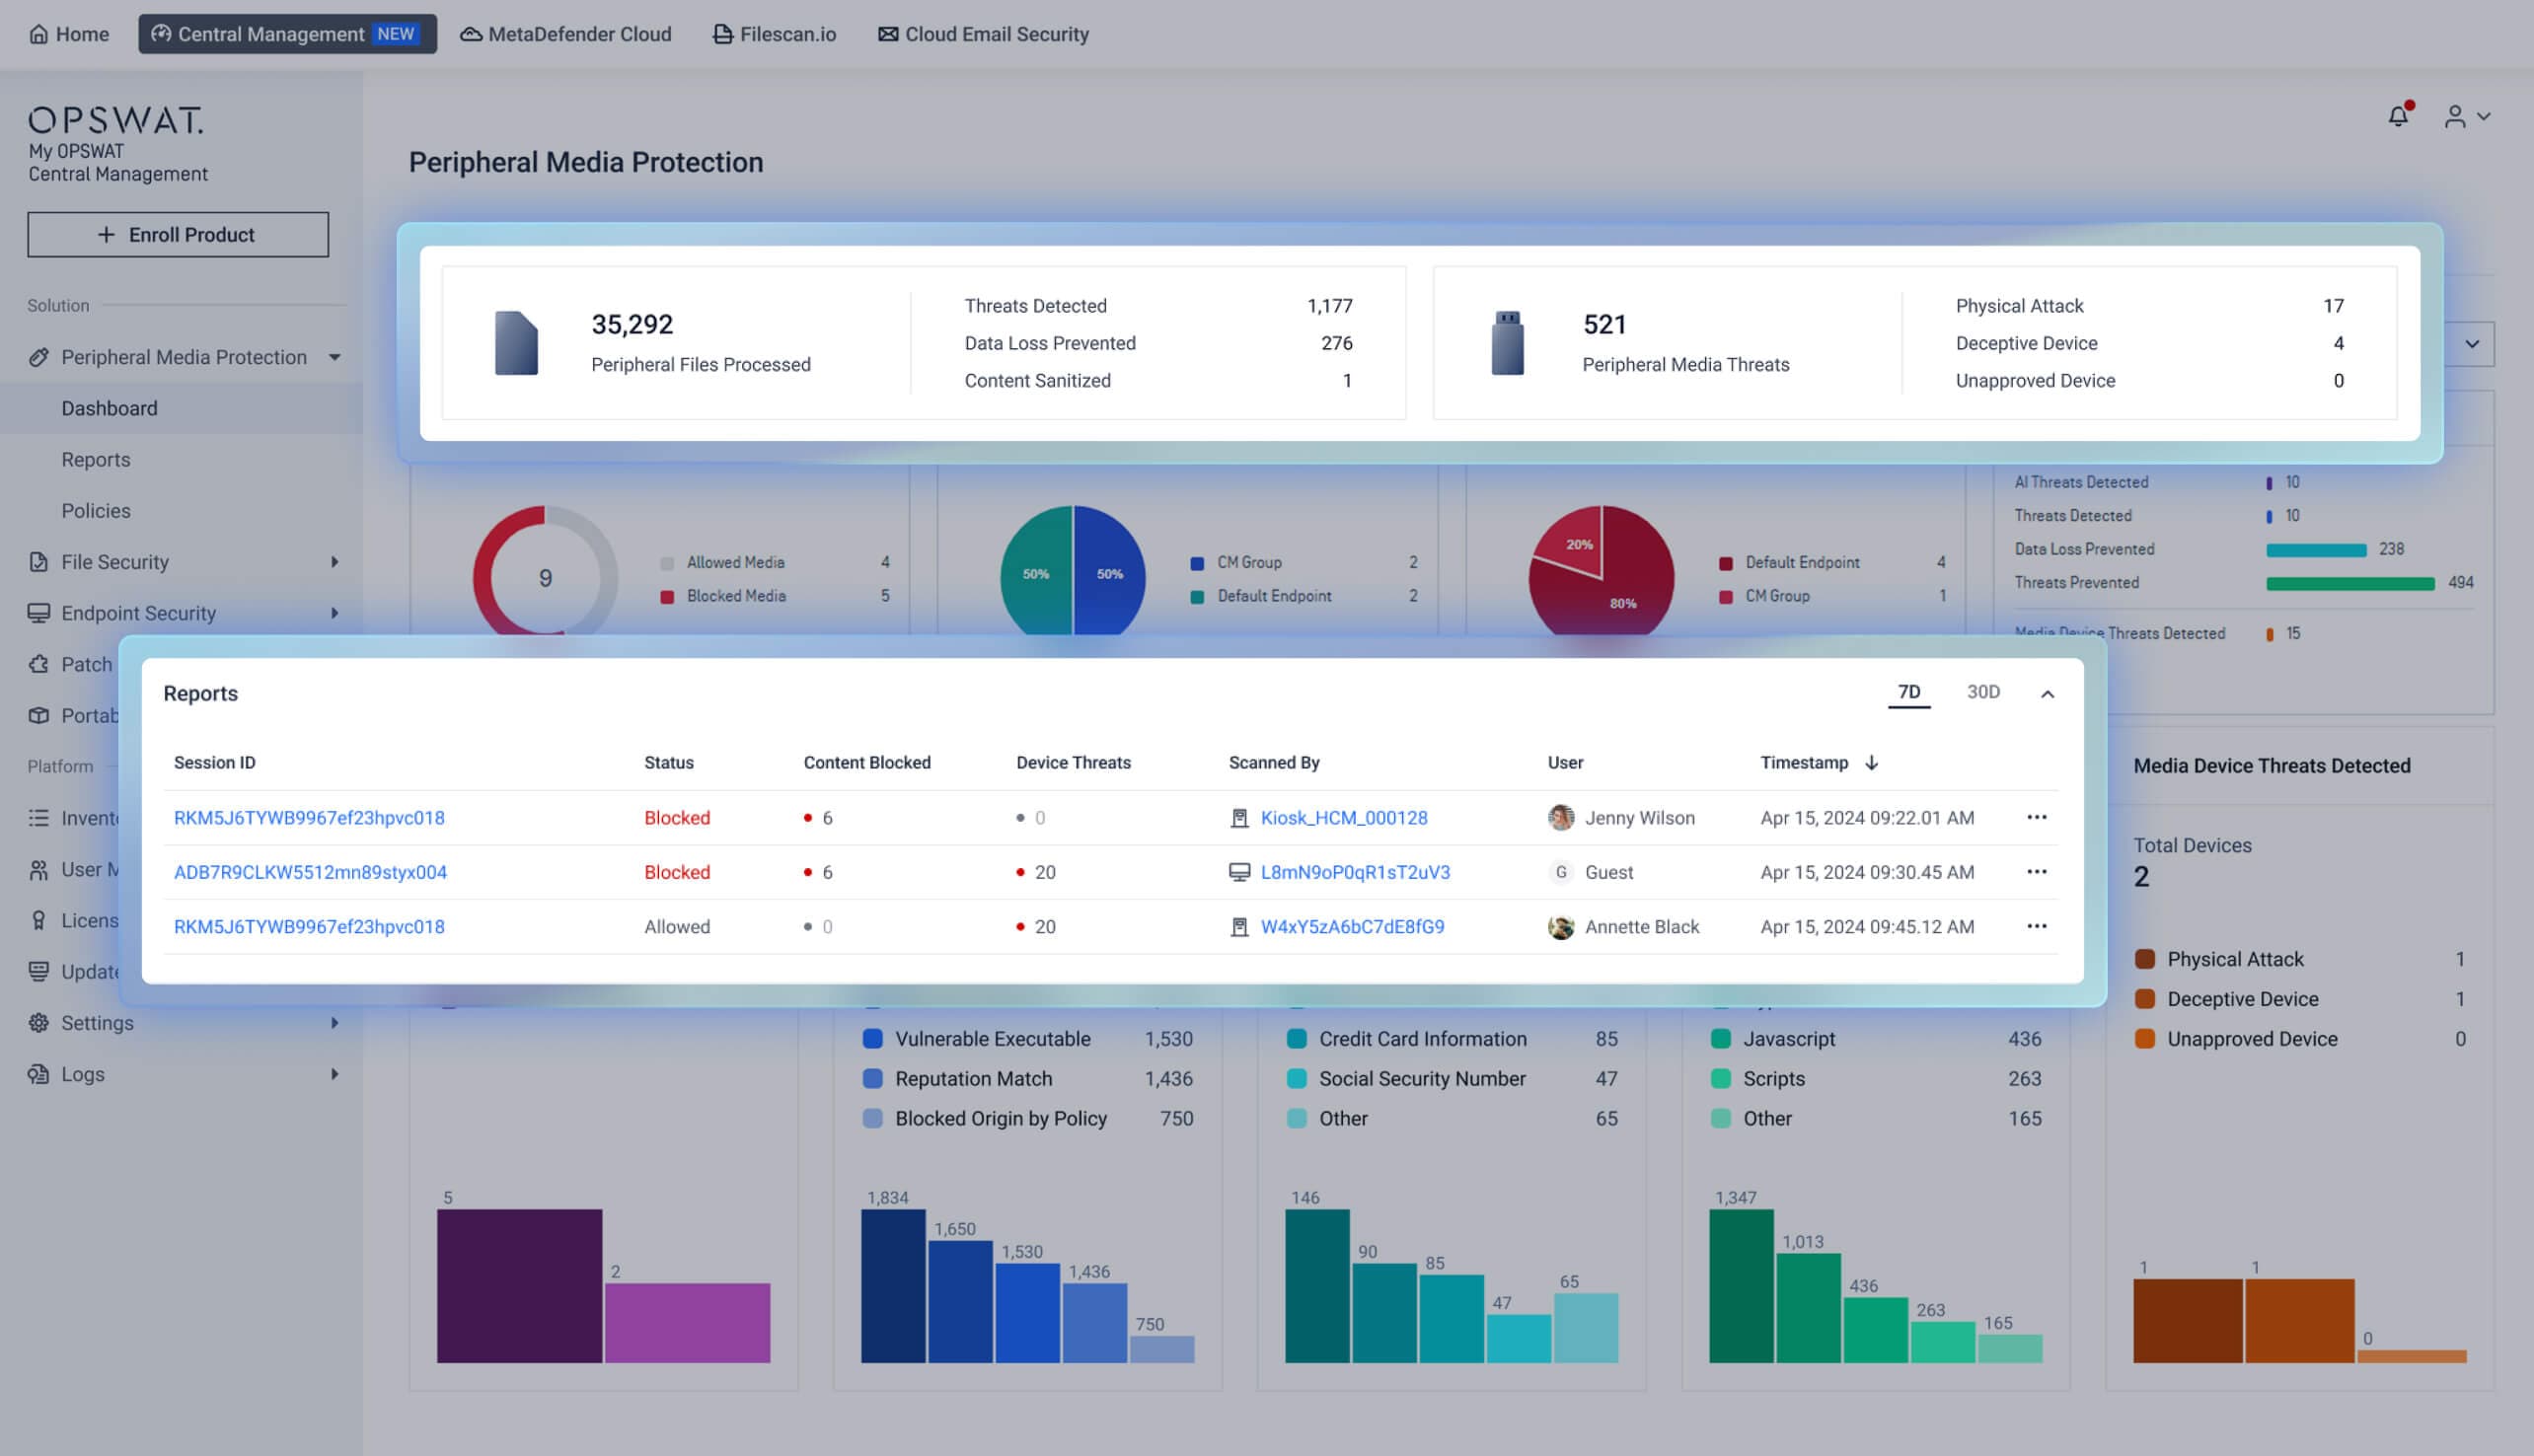
Dintr-un singur loc, administratorii pot monitoriza starea sistemului, analiza evenimentele de securitate și identifica riscurile potențiale la nivelul tuturor implementărilor. Atunci când este necesară o investigație mai aprofundată, aceștia pot trece de la rezumatele la nivel de întreprindere la detaliile exacte ale incidentelor, cum ar fi sesiunile media blocate și rapoartele detaliate de scanare ale acestora, fără a fi nevoie să comute între consolele produselor.
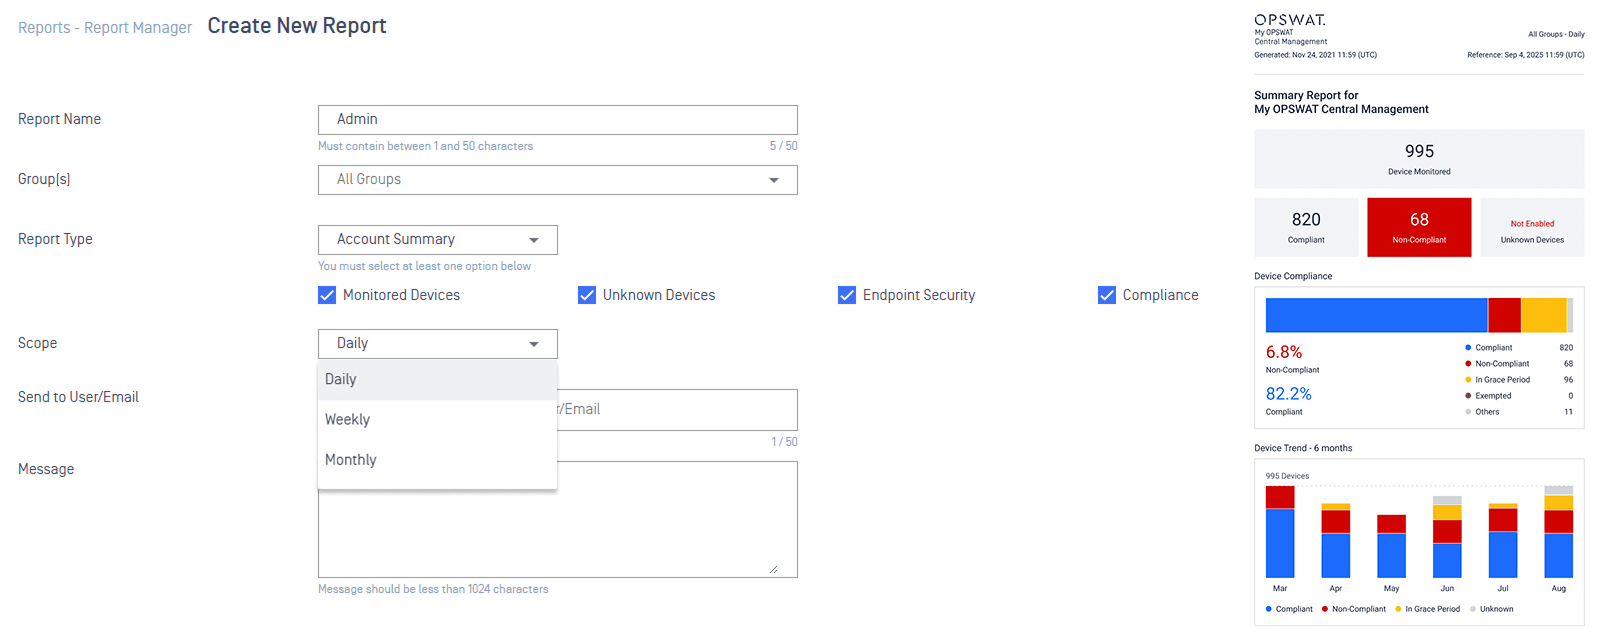
Platforma permite, de asemenea, generarea de rapoarte programate, reducând astfel efortul de colectare manuală a datelor, și oferind informații operaționale și de securitate consecvente pentru verificările de conformitate și audituri.
Urmăriți parcursul fiecărui fișier cu ajutorul funcției „File Audit Trail”
Atunci când un fișier trece prin mai multe produse de securitate, pentru a afla pe unde a intrat, ce produse l-au procesat și dacă a fost modificat, este necesar să se verifice înregistrări separate.
Istoric de audit al fișierelor în My OPSWAT Central Management reunește aceste informații pentru fluxurile de lucru acceptate OPSWAT , cum ar fi mutarea unui fișier de la MetaDefender Kiosk → MetaDefender Managed File Transfer → MetaDefender Core .
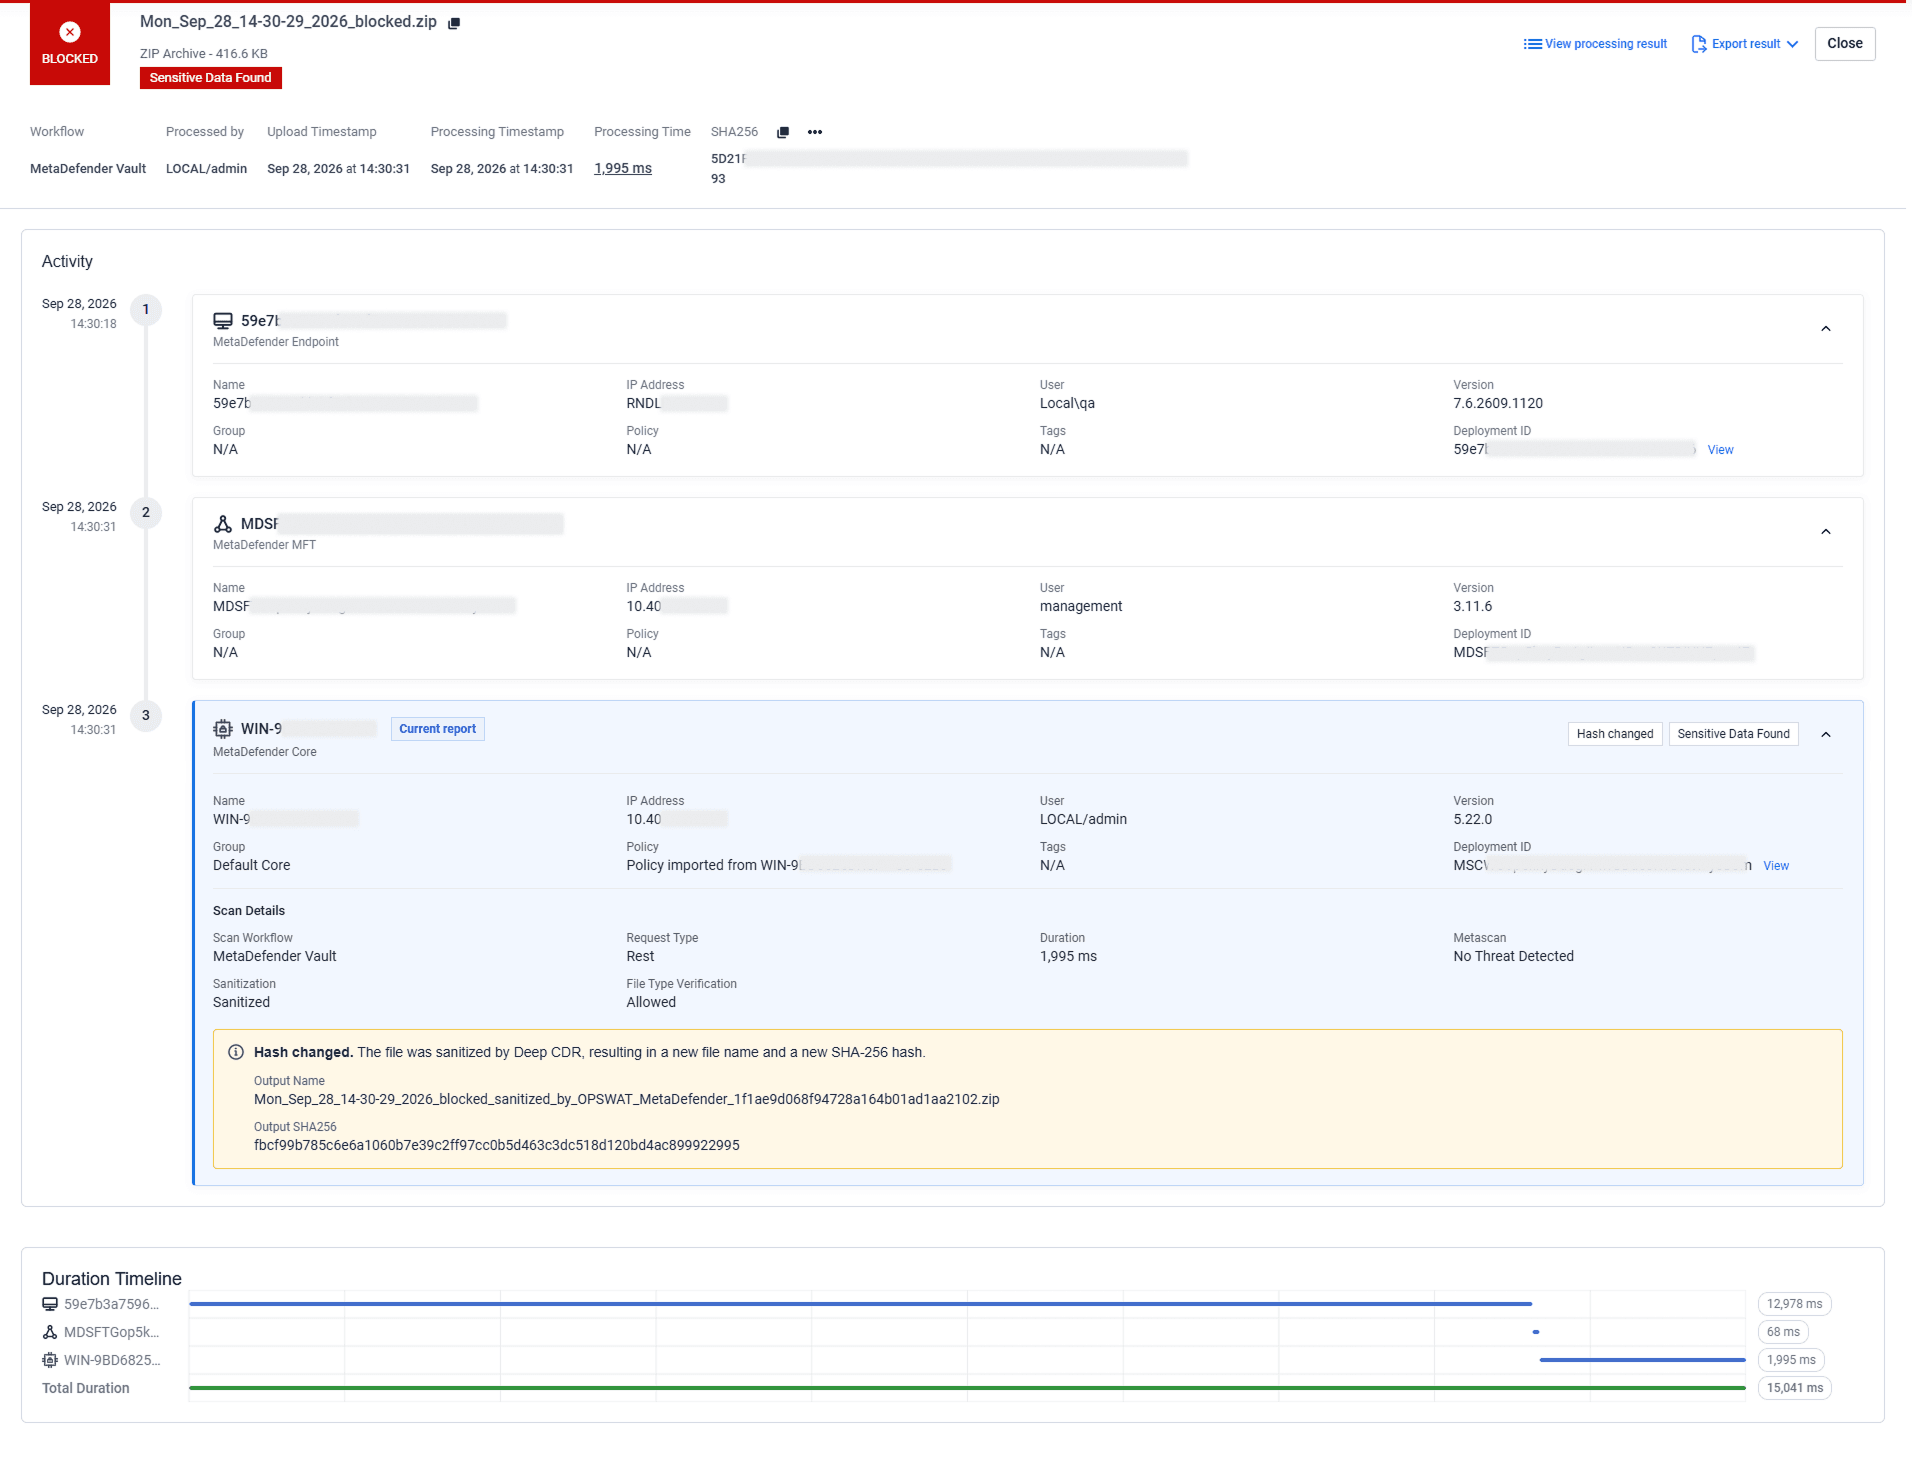
Pentru fiecare fișier, administratorii pot vedea unde a intrat fișierul în mediu, ce produse l-au procesat și în ce ordine, rezultatul scanării la fiecare etapă relevantă și dacă fișierul a suferit modificări în timpul procesării.
În loc să adune informații din produse separate, echipele pot urmări parcursul fișierului într-o singură vizualizare, în ordine cronologică. Acest lucru facilitează analizarea activității fișierului și înțelegerea modului în care acesta a evoluat pe parcursul implementării.
Identificarea și remedierea patch-urilor lipsă
Sistemele fără patch-uri pot rămâne vulnerabile la amenințările cunoscute. Echipele de securitate trebuie să știe care terminale nu au instalate actualizările, cât de grave sunt lacunele și care patch-uri ar trebui să aibă prioritate.
Soluția „Patch Management ” monitorizează terminalele pentru a identifica actualizările lipsă ale sistemului de operare și ale aplicațiilor terțe. În cazul dispozitivelor Dell și Lenovo cu Windows, acoperirea include și actualizările de drivere, firmware și BIOS.
Administratorii pot verifica nivelul de gravitate al patch-urilor, dispozitivele afectate, starea de conformitate și gradul de pregătire pentru implementare dintr-o singură interfață.
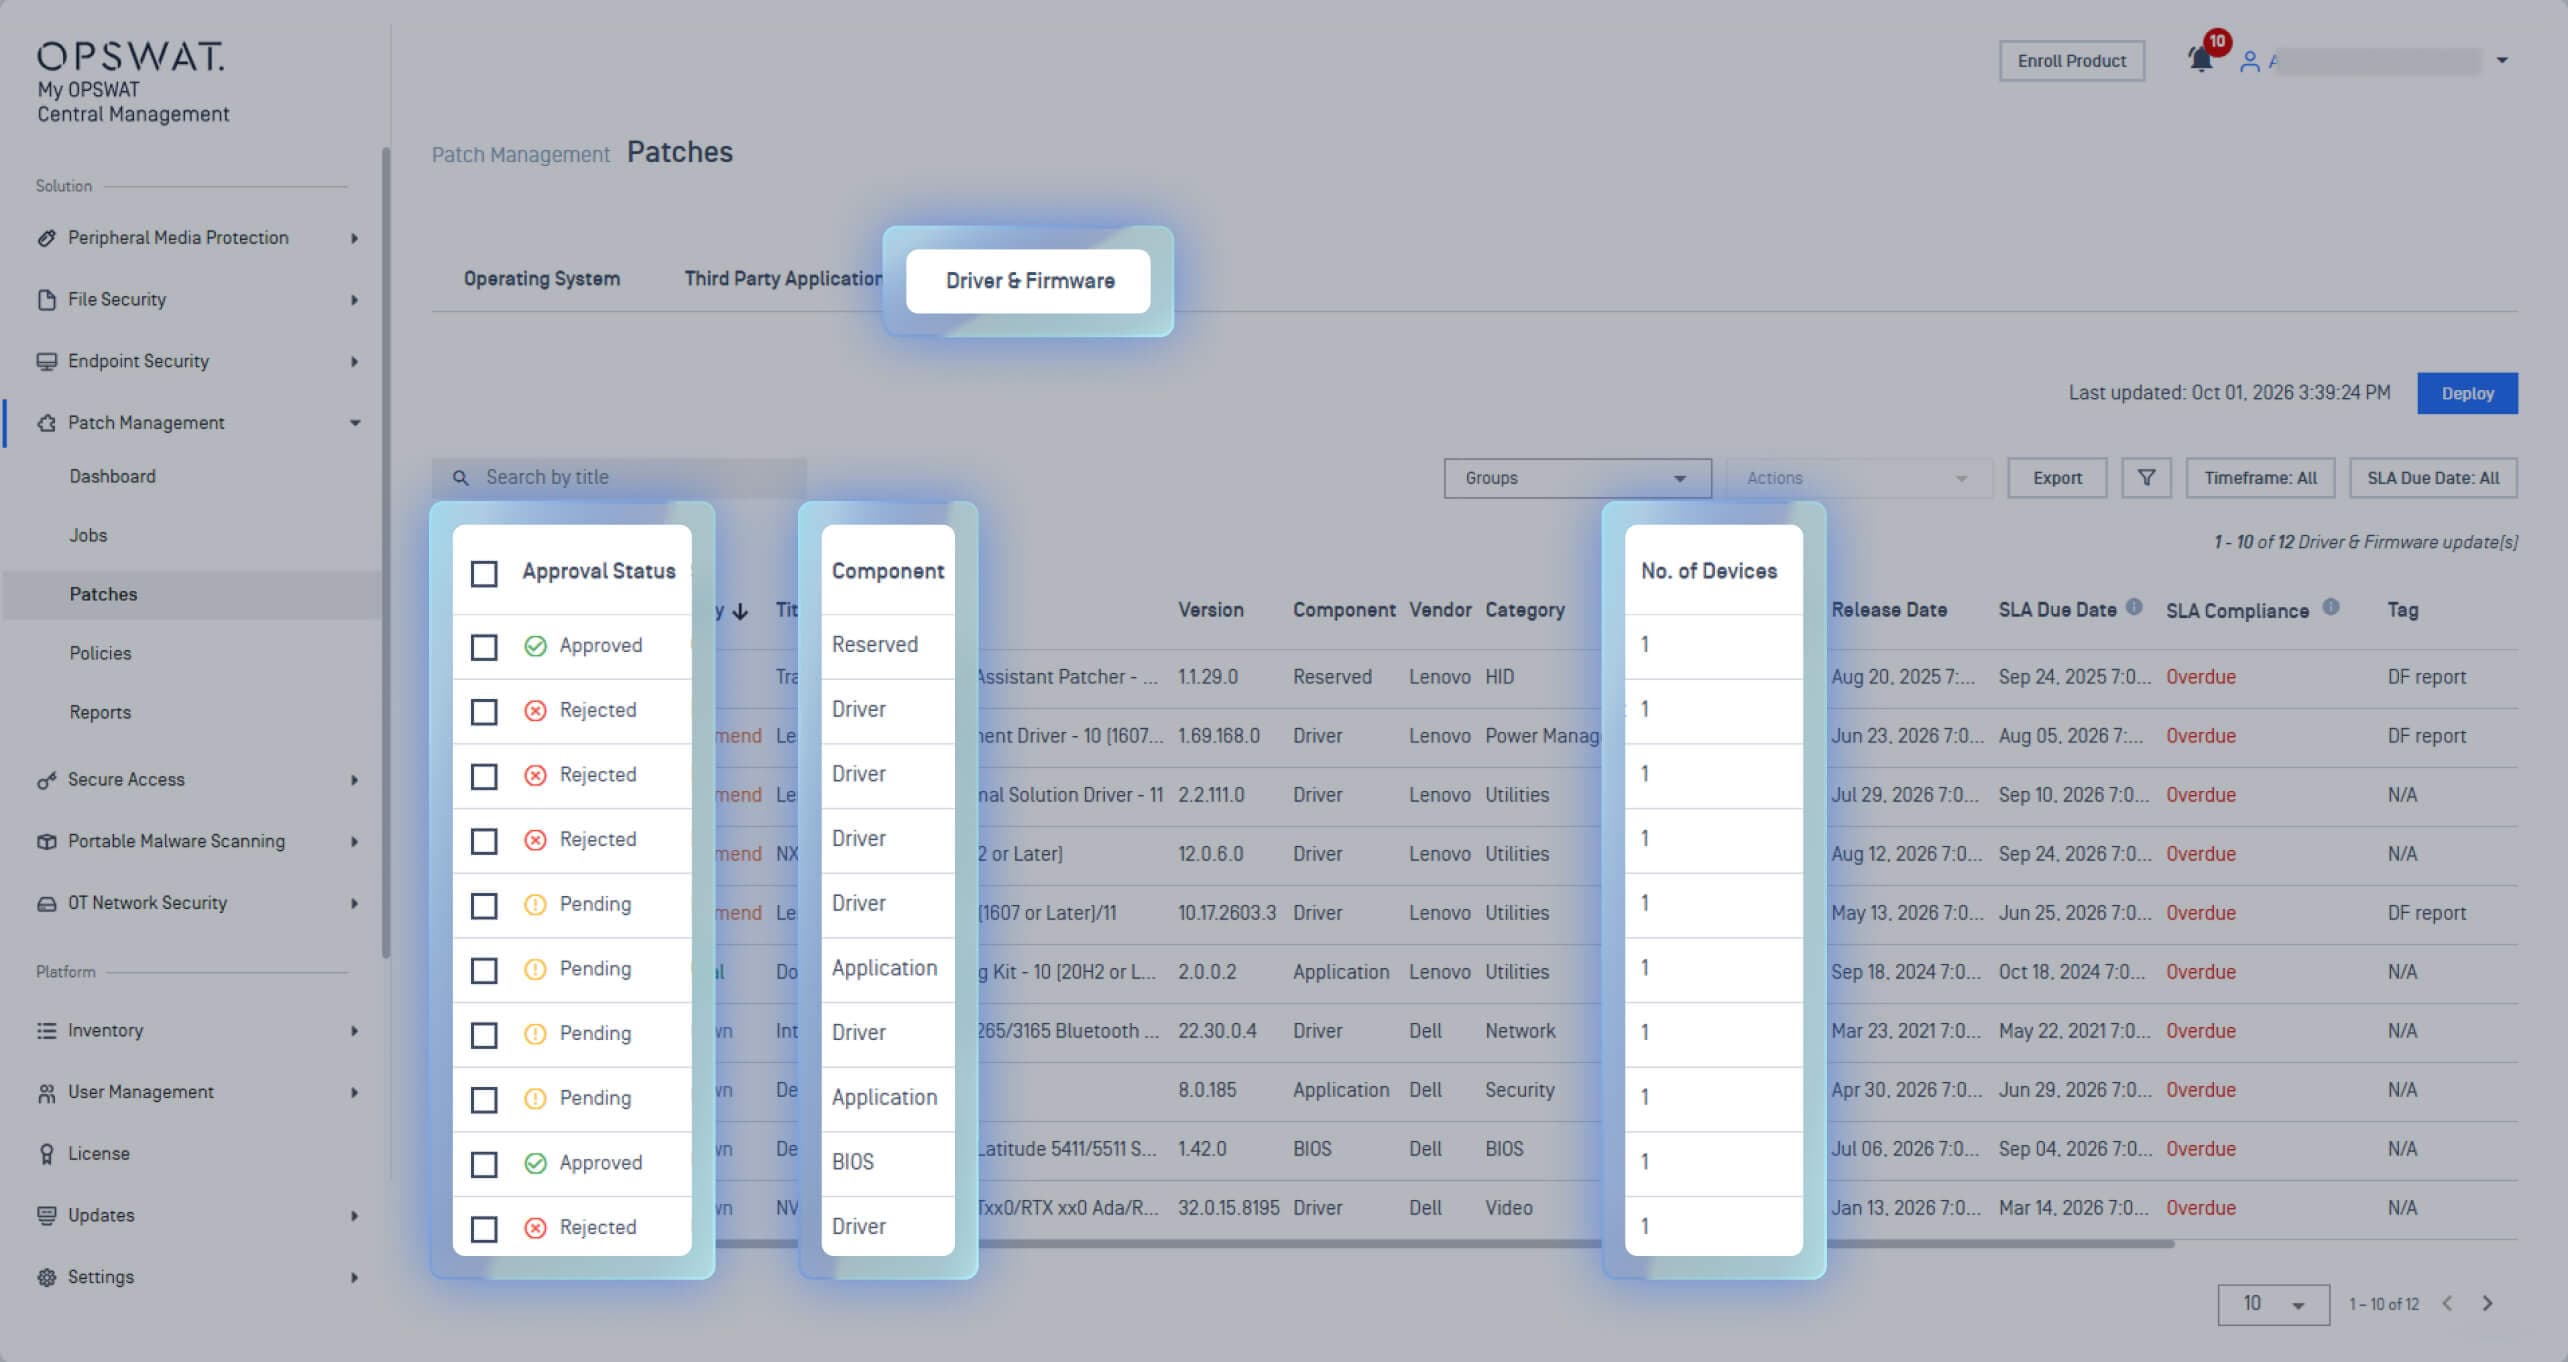
Odată identificate patch-urile lipsă, echipele pot alege modul în care să le implementeze:
- Implementarea la cerere a actualizărilor aprobate atunci când este necesară remedierea problemelor
- Implementare programată prin planuri bazate pe politici
- Inele de implementare pentru lansarea etapizată în cadrul unor grupuri selectate de dispozitive
- În cazul mediilor izolate fizic, administratorii pot implementa aplicarea patch-urilor offline: încărcarea patch-urilor într-un depozit local și distribuirea acestora prin intermediul nodurilor de cache
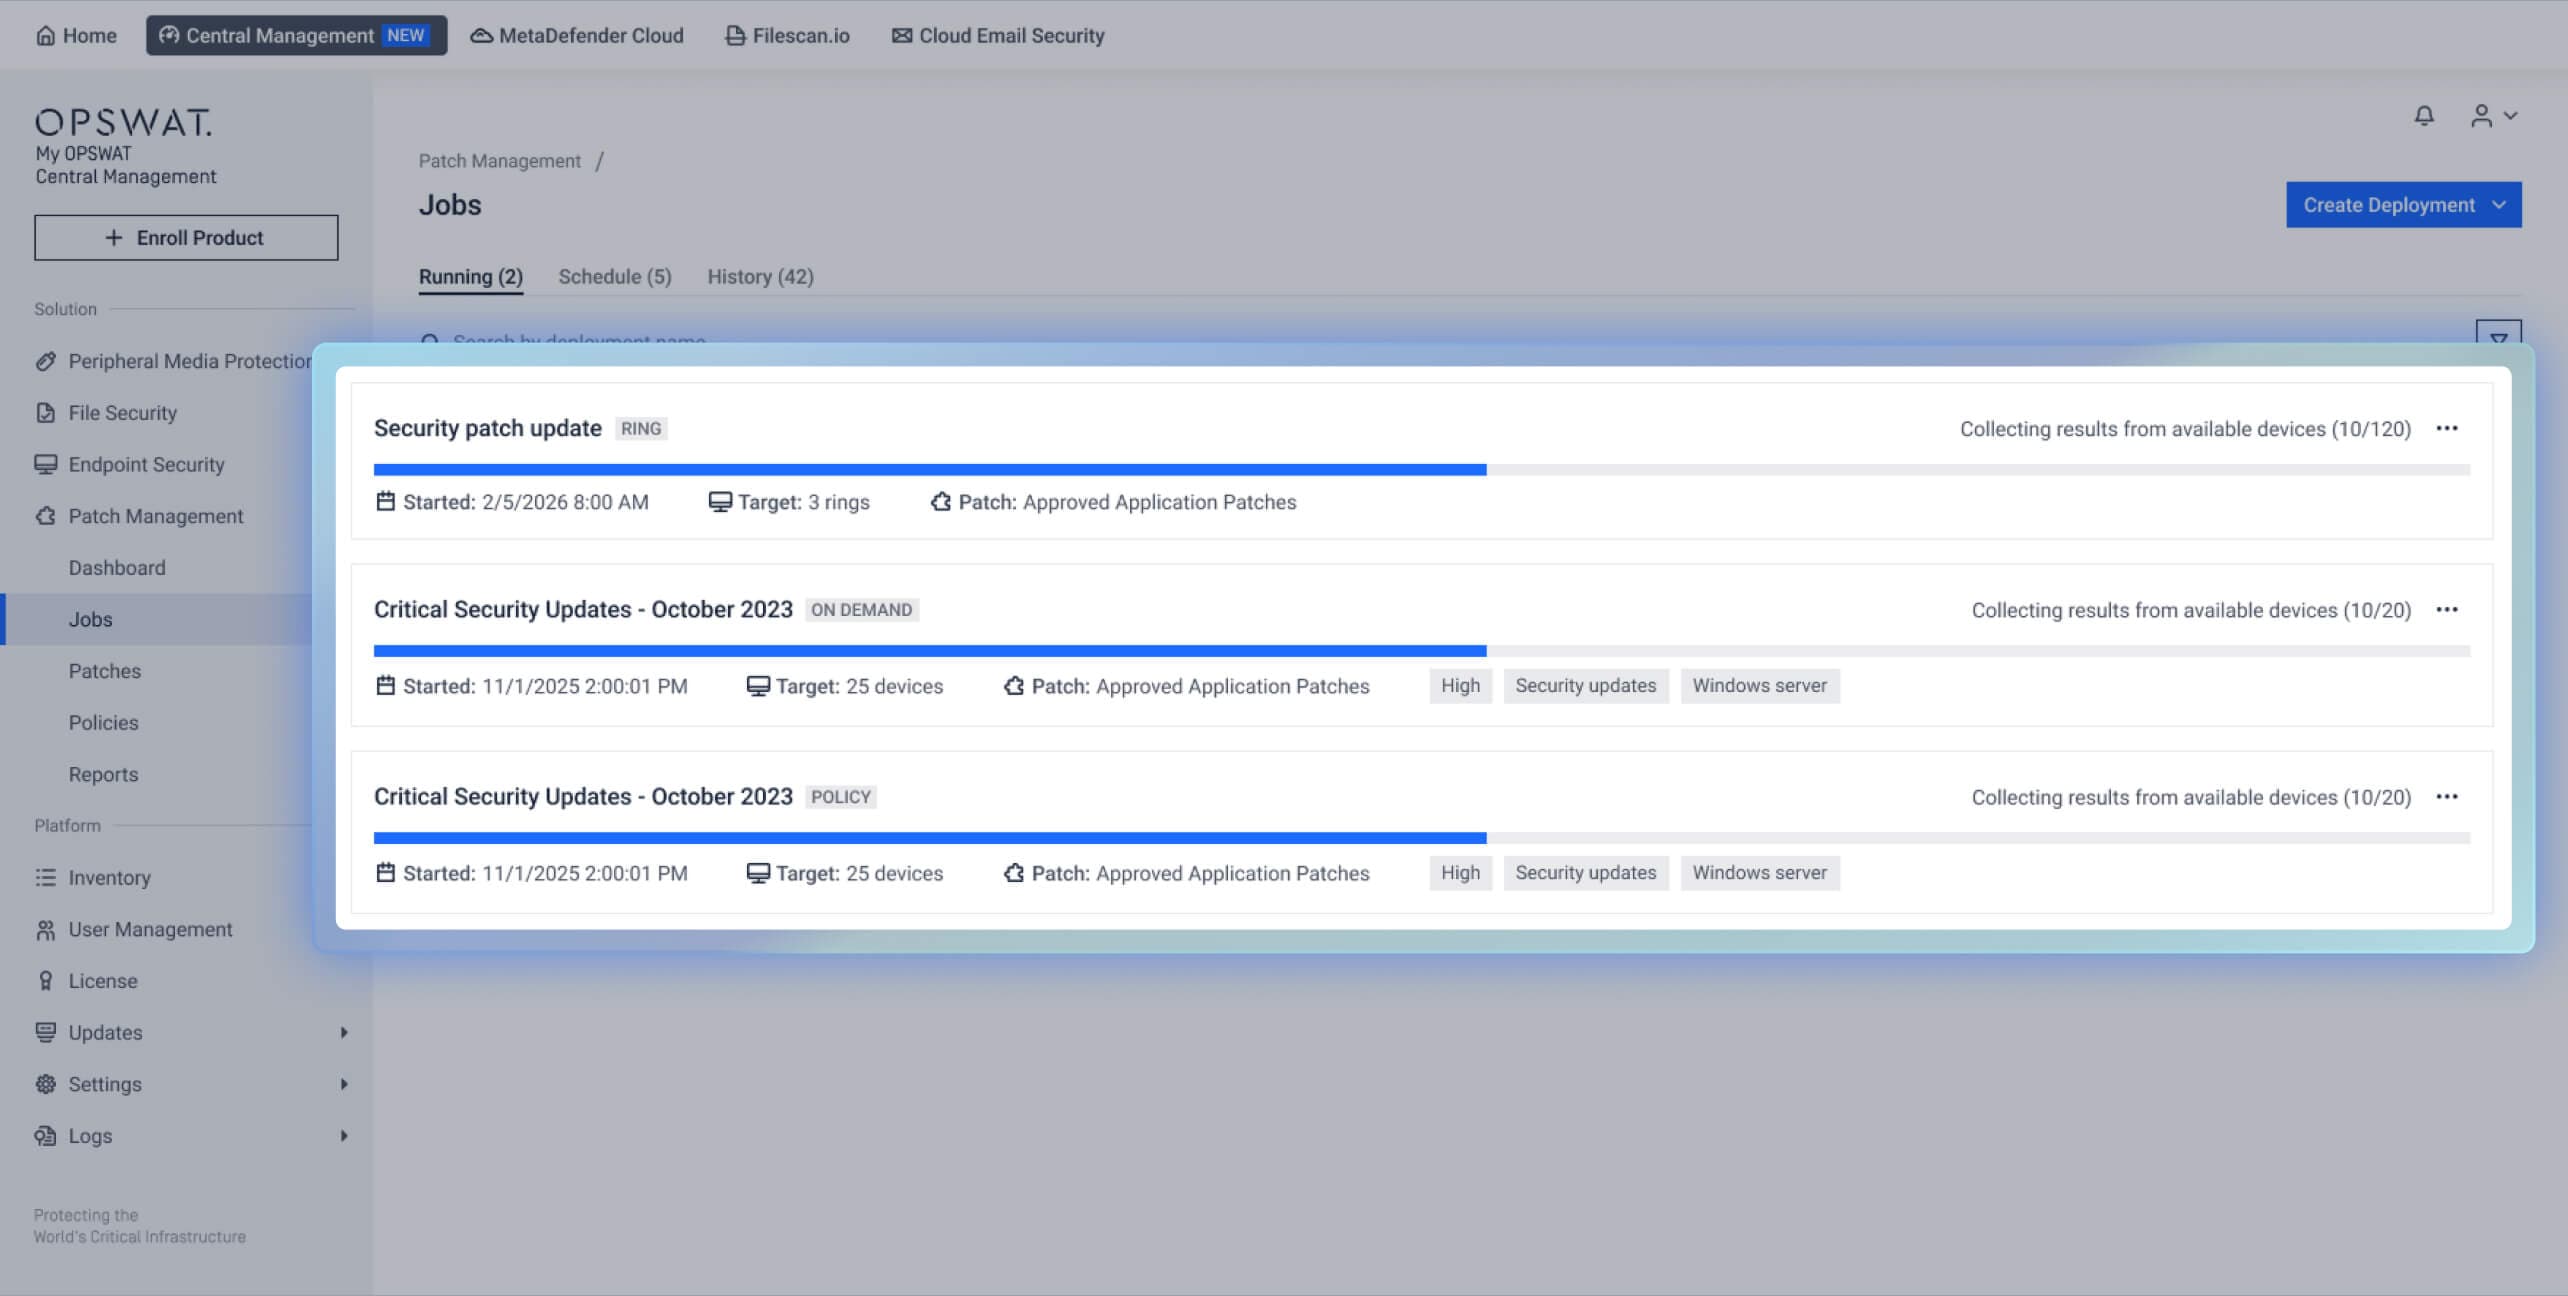
Astfel, echipele dispun de un flux de lucru complet pentru a identifica patch-urile lipsă, a stabili prioritățile actualizărilor și a implementa măsurile de remediere pe toate terminalele gestionate, inclusiv în mediile cu acces restricționat.
O interfață reproiectată pentru o gestionare mai ușoară a securității
Noua versiune a My OPSWAT Central Management introduce o interfață de utilizator reproiectată, care face gestionarea soluțiilor de securitate mai simplă și mai intuitivă în comparație cu versiunile anterioare.
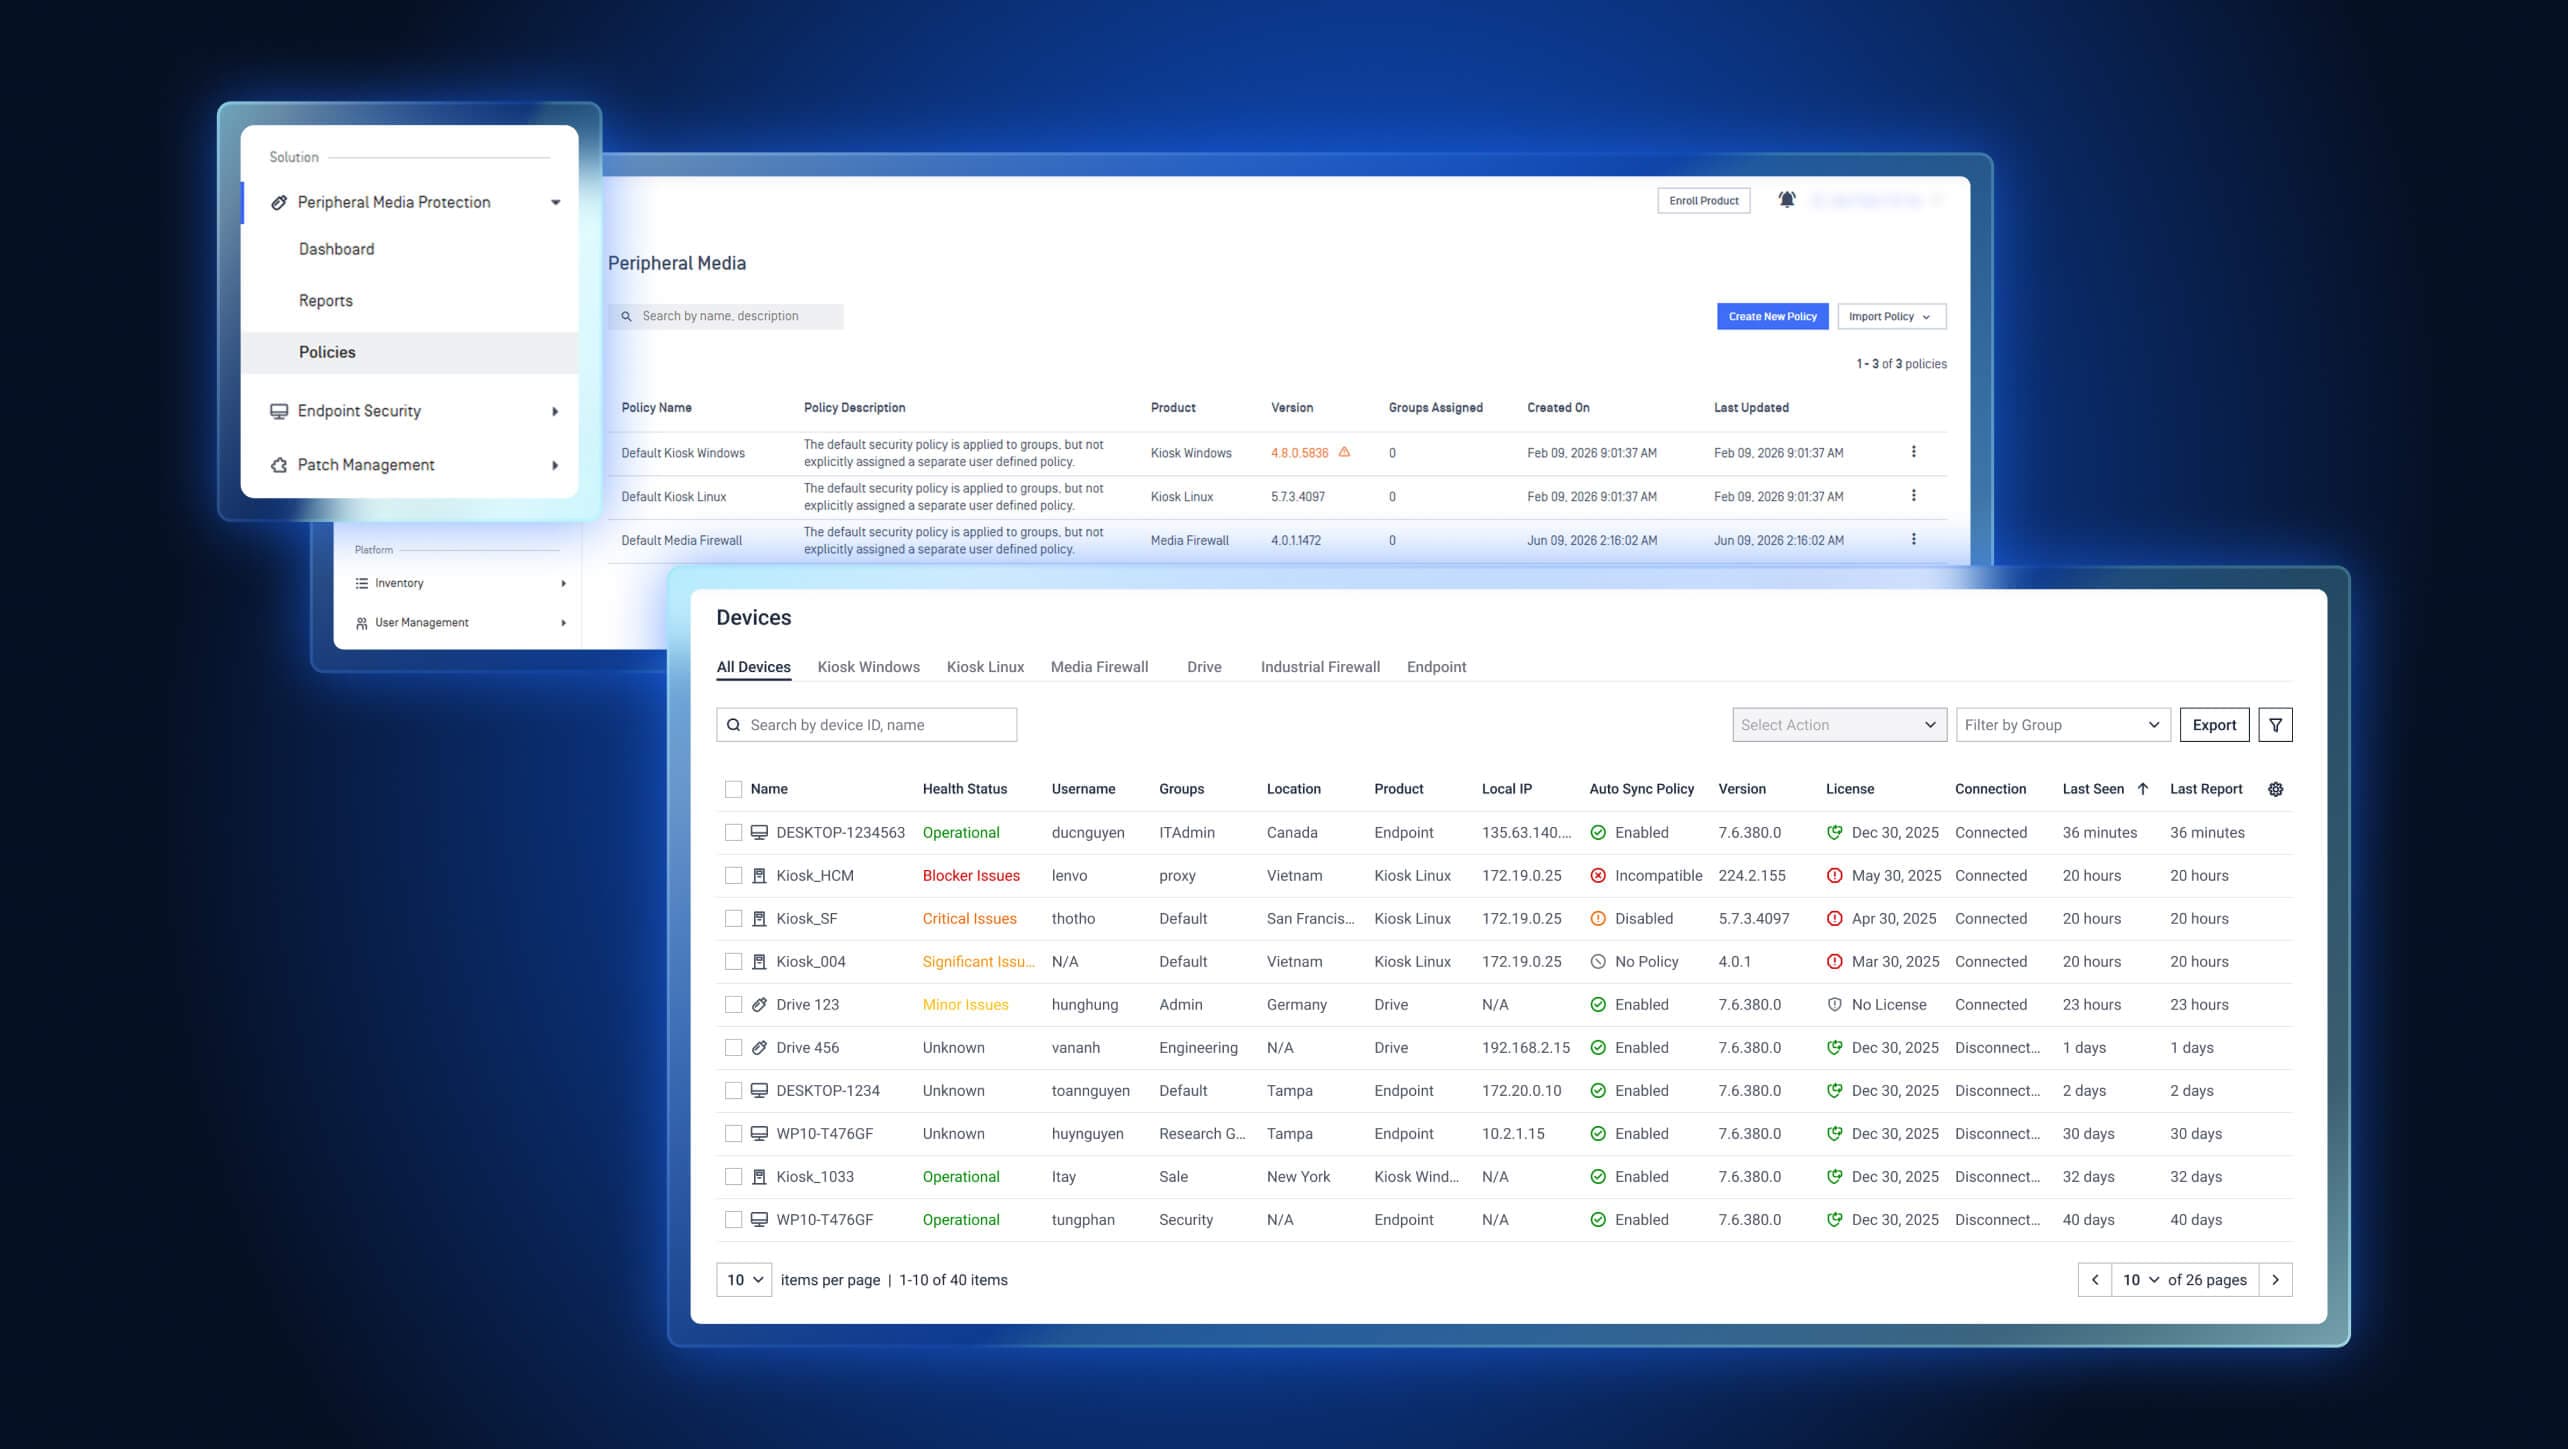
Datorită consolei reproiectate, administratorii pot:
- Navigați în funcție de soluția de securitate, cu tablourile de bord și elementele de control aferente grupate în categoriile „Protecția Media ă a dispozitivelor periferice”, „Securitatea rețelei Endpoint ” și alte soluții.
- Gestionați dispozitivele și serviciile dintr-un singur inventar, cu informații privind starea de funcționare, versiunile de software, etichete, filtre și opțiuni de export.
- Personalizați tablourile de bord pentru a vă concentra asupra indicatorilor relevanți din punct de vedere al securității și al operațiunilor.
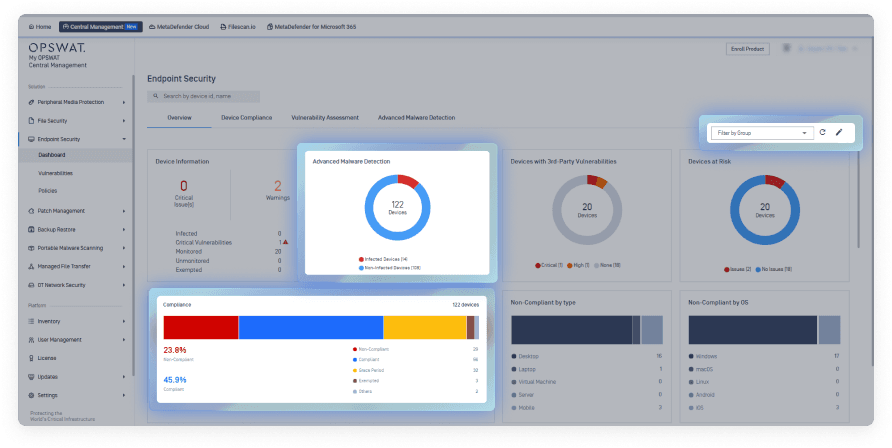
Datorită navigării și interfeței îmbunătățite, administratorii pot găsi mai ușor informațiile de care au nevoie, pot trece de la o sarcină la alta cu mai puțin efort și își pot gestiona mediul de securitate printr-o experiență mai simplificată.
Sunteți gata să vă unificați operațiunile de securitate cu My OPSWAT Central Management ?
My OPSWAT Central Management este conceput pentru a fi o platformă unică pentru soluțiile „ OPSWAT ”, ajutând echipele să-și eficientizeze operațiunile de securitate, să reducă costurile și să consolideze conformitatea în mediile IT și OT distribuite.
Pentru organizațiile care încă utilizează versiunile 7 sau 8 ale pachetului „ Central Management ”, data de 31 ianuarie 2027, când se va încheia ciclul de viață al produsului, face ca planificarea migrării să devină o prioritate.
Folosiți aceste resurse pentru a planifica migrarea:
- Planul de migrare: Trecerea de la versiunea 7 la versiunea 10
- Plan de migrare: Trecerea de la versiunea 8 la versiunea 10
Discutați cu un expert de la OPSWAT sau accesați My OPSWAT Central Management pagina soluției pentru a afla mai multe.
