Publicat inițial la 14 aprilie 2022.
North American Electric Reliability Corporation asigură securitatea activelor necesare pentru funcționarea sistemului electric din America de Nord
și demonstrează un standard de excelență în cadrul sectoarelor de infrastructură critică. În concordanță cu cerințele sale, Centrul de partajare a informațiilor și
analiză în domeniulenergiei electrice (E-ISAC) reprezintă un alt semn al maturității în materie de securitate cibernetică – confirmând importanța pe care NERC o acordă securității cibernetice. Raportul anual al NERC pentru 2021, publicat în februarie, a atras atenția asupra vulnerabilităților lanțului de aprovizionare, a programelor de tip ransomware și a CIP, pentru a evidenția realitatea unui val crescut de atacuri care însoțește transformarea digitală din industria energetică.
De asemenea, fiabilitatea este importantă pentru NERC, atât de mult încât există o echipă de întreprindere a Organizației pentru fiabilitate electrică (ERO), formată din NERC și entitățile sale regionale. Și, deși fiabilitatea cuprinde o mulțime de subiecte, cum ar fi vremea severă, securitatea cibernetică joacă un rol important. Atacul cibernetic din 2015 asupra rețelei electrice din Ucraina se află în atenția tuturor, având în vedere conflictele în curs de desfășurare cu Rusia.
Aceste preocupări legate de securitatea cibernetică nu sunt lipsite de temei. Administrația Biden a sancționat Rusia pentru implicarea sa în piratarea lanțului de aprovizionare al SolarWinds, care a permis hackerilor să obțină acces de la distanță și să afecteze nouă agenții federale și aproximativ 100 de clienți SolarWinds din sectorul privat. NERC raportează că E-ISAC a lucrat îndeaproape cu diverse agenții guvernamentale și a format o echipă de tigri pentru a coordona un răspuns al industriei la atac. Mai recent, vulnerabilitatea Log4J a reaprins preocupările legate de riscurile pentru terți.
De asemenea, Rusia a fost considerată un refugiu sigur pentru atacurile ransomware, care au atins niveluri record în ultimii doi ani. Atacul asupra conductei Colonial Pipeline și închiderea asociată acestuia au afectat în mod special sectorul electric, iar NERC îndeamnă la o concentrare continuă asupra îmbunătățirii apărării prin creșterea schimbului de informații prin intermediul E-ISAC.
Consolidarea securității prin partajarea, analiza și implicarea informațiilor
Potrivit NERC, cei trei piloni ai planului strategic pe termen lung al E-ISAC sunt schimbul de informații, analiza și implicarea. Aceste principii sunt destinate schimbului de informații în întreaga industrie, dar trebuie să înceapă la nivel intern. Dezvoltarea unui centru de operațiuni de securitate (SOC) și a unei echipe de răspuns la incidente (IR) contribuie în mare măsură la îmbunătățirea maturității în materie de securitate cibernetică, dar cele mai avansate organizații se orientează către instrumente care pot ajuta la automatizarea și orchestrarea cât mai multor procese manuale implicate.
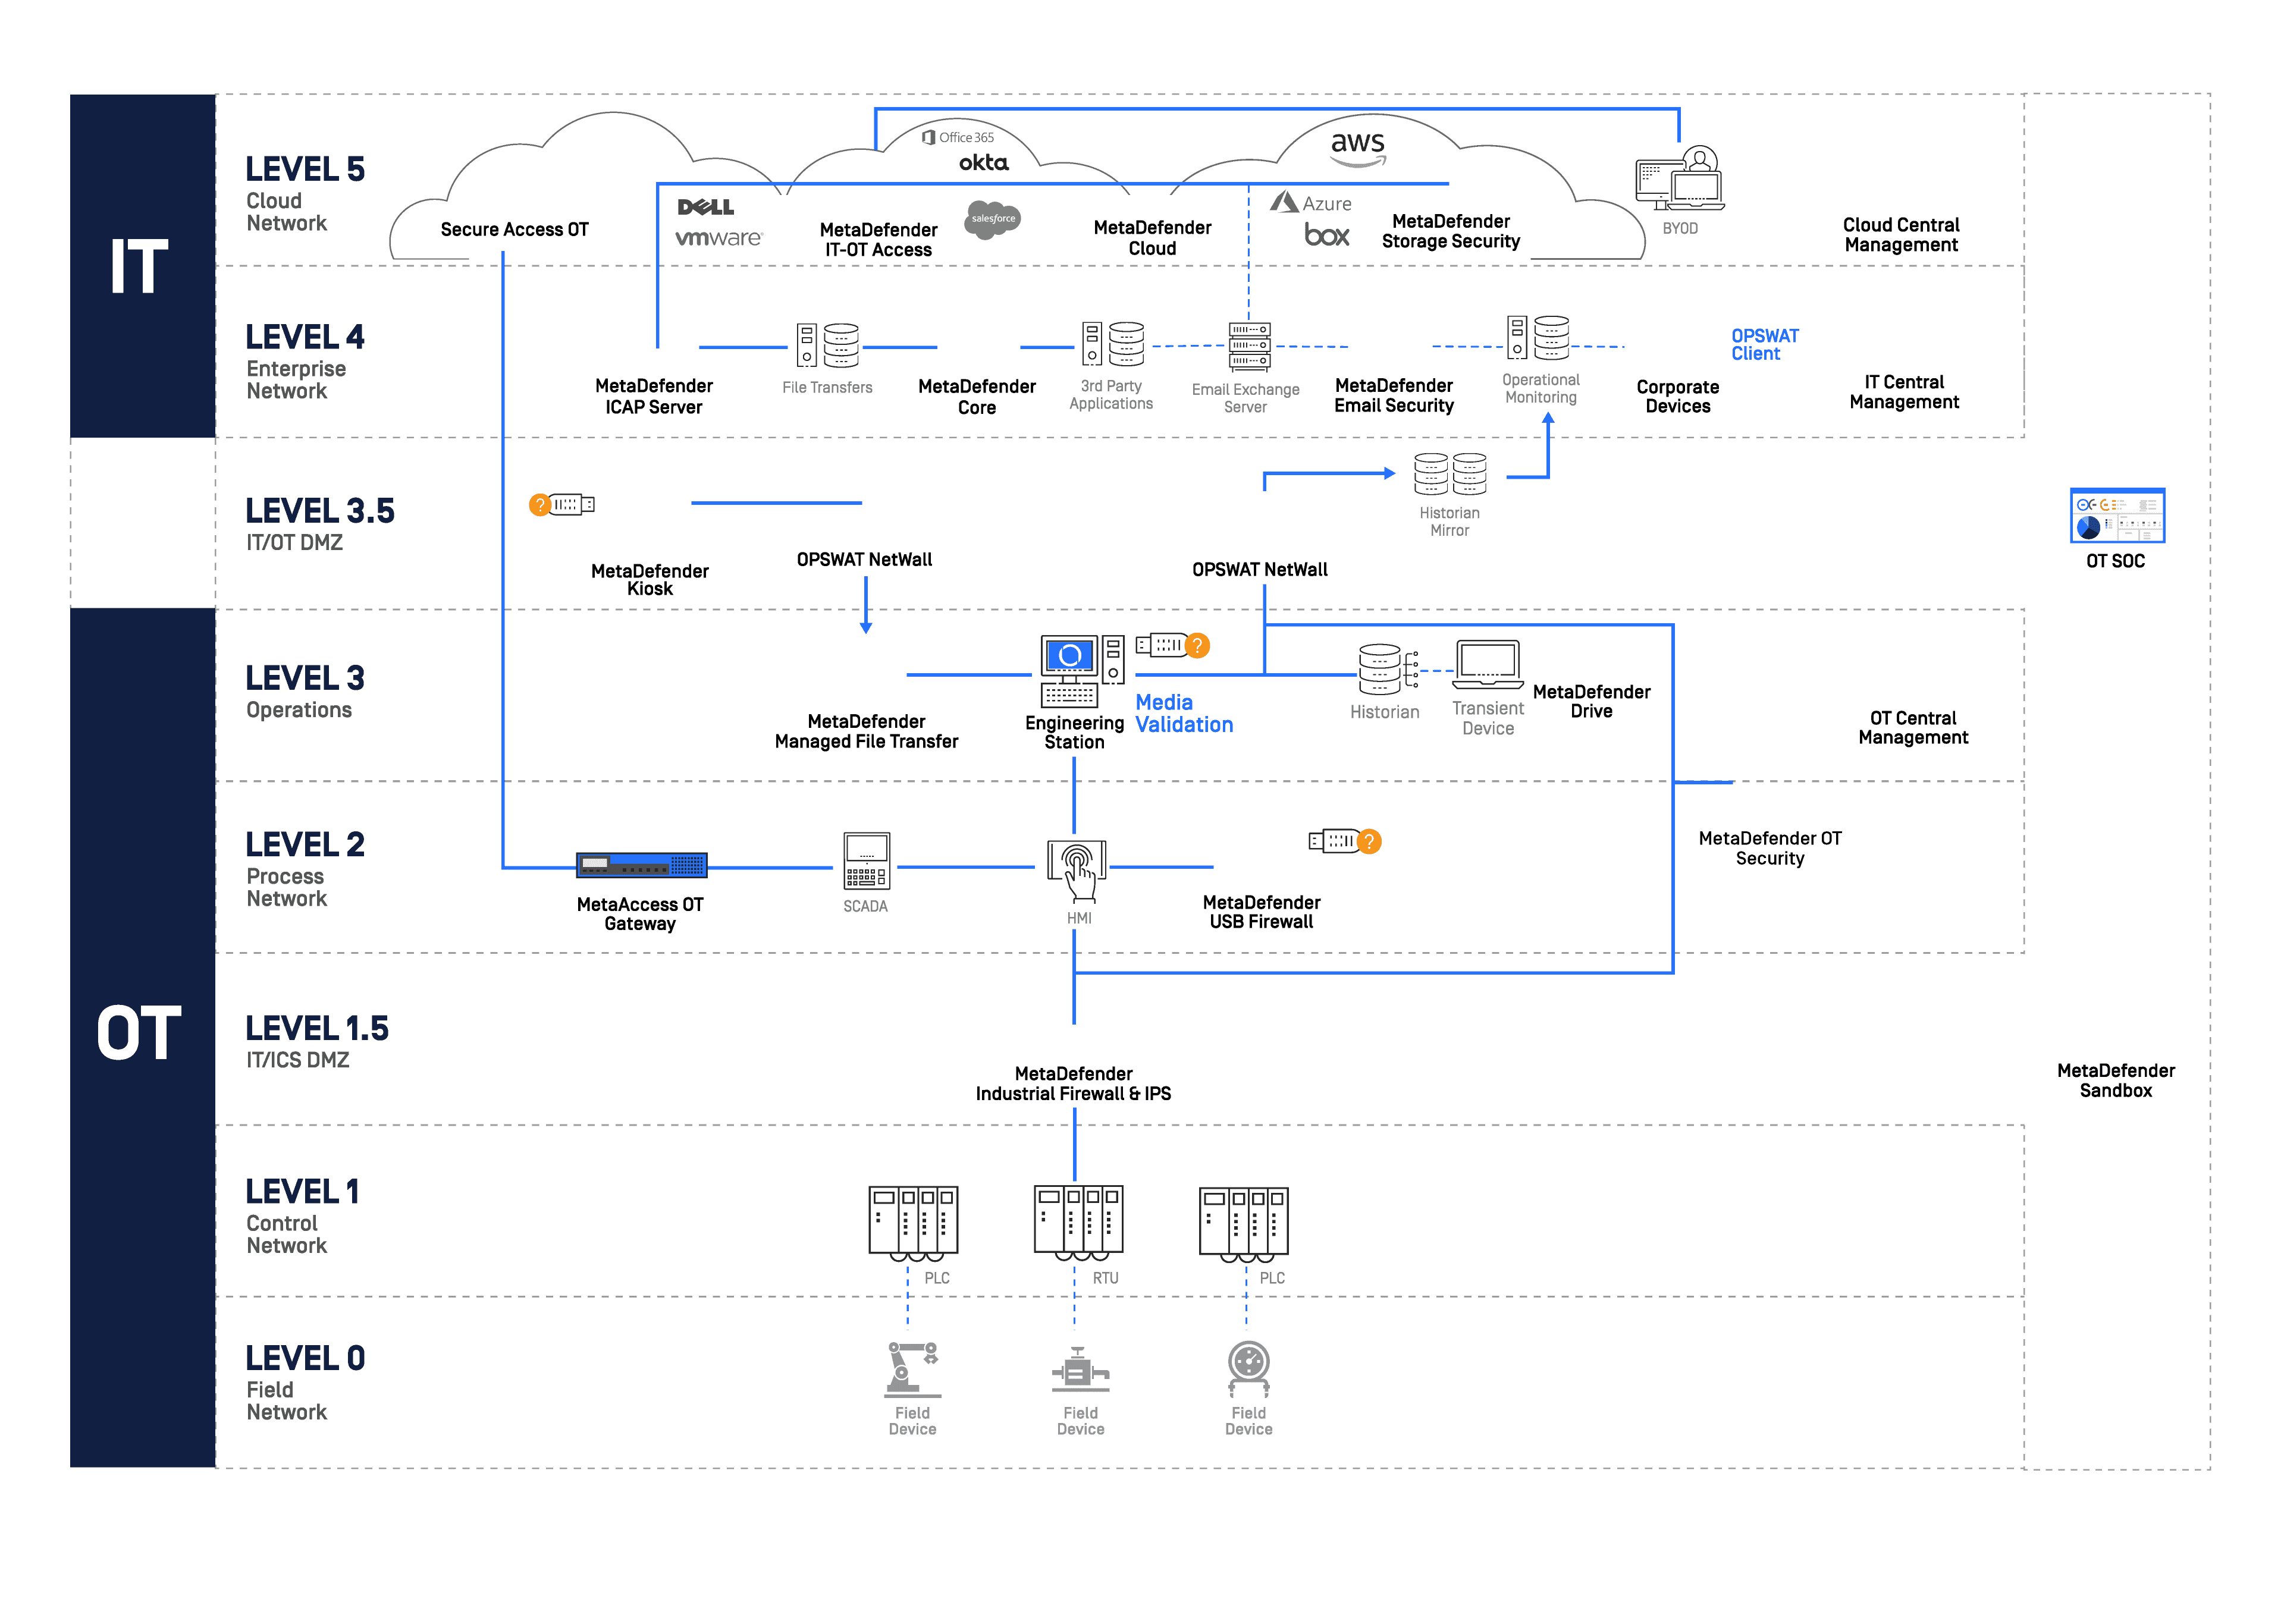
NERC a aprobat, de asemenea, trei noi cerințe CIP, cunoscute sub denumirea colectivă de „Standardele privind protecția împotriva atacurilor de tip air-gap” ( Supply Chain ), care vor intra în vigoare la 1 octombrie 2022. Gestionarea acestor reglementări poate fi dificilă, deoarece mediile de tehnologie operațională (OT) sporesc complexitatea mediilor IT tradiționale, întrucât mediile OT sunt de obicei izolate de sistemele IT. Chiar și rețelele izolate fizic (air-gapped) sunt vulnerabile la accesul fizic direct de care echipele IT și OT, inginerii și contractanții au nevoie pentru a opera, întreține, actualiza, audita și gestiona aceste sisteme cu ajutorul suporturilor portabile. Deși reprezintă o provocare, o soluție la aceste scenarii ar putea fi implementarea unui dispozitiv fizic, cum ar fi cel oferit de OPSWATMetaDefender Kiosk, pentru a scana dispozitivele portabile și suporturile amovibile în vederea identificării riscurilor de securitate cibernetică înainte de a intra în facilități de înaltă securitate.
Pe măsură ce guvernul pune un accent sporit pe securitatea cibernetică și pe protecția infrastructurilor critice, se pare că NERC este cu un pas înaintea multor alte sectoare de infrastructuri critice. Pe măsură ce Zero Trust intră în discuția națională despre securitatea cibernetică, este important să se înceapă cu o bază de vizibilitate, analiză, automatizare și orchestrare.
Aflați cumsoluțiile de securitate cibernetică OPSWAT OT & Industrial vă pot ajuta să vă protejați mediile critice și contactați unul dintre experții noștri în securitate cibernetică pentru mai multe informații.