În 2025, infractorii cibernetici nu doar ocolesc apărarea tradițională, ci o transformă în armă.
Un nou val de atacuri de phishing abuzează de servicii de încredere precum Google pentru a trece chiar și de cele mai conștiente de securitate cutii poștale. Aceste mesaje trec adesea verificările SPF, DKIM și DMARC. Ele provin de la domenii legitime. Ele poartă acel marcaj verde liniștitor în Google Workspace. Și totuși - sunt rău intenționate.
Problema? Autentificarea prin e-mail nu inspectează comportamentul.
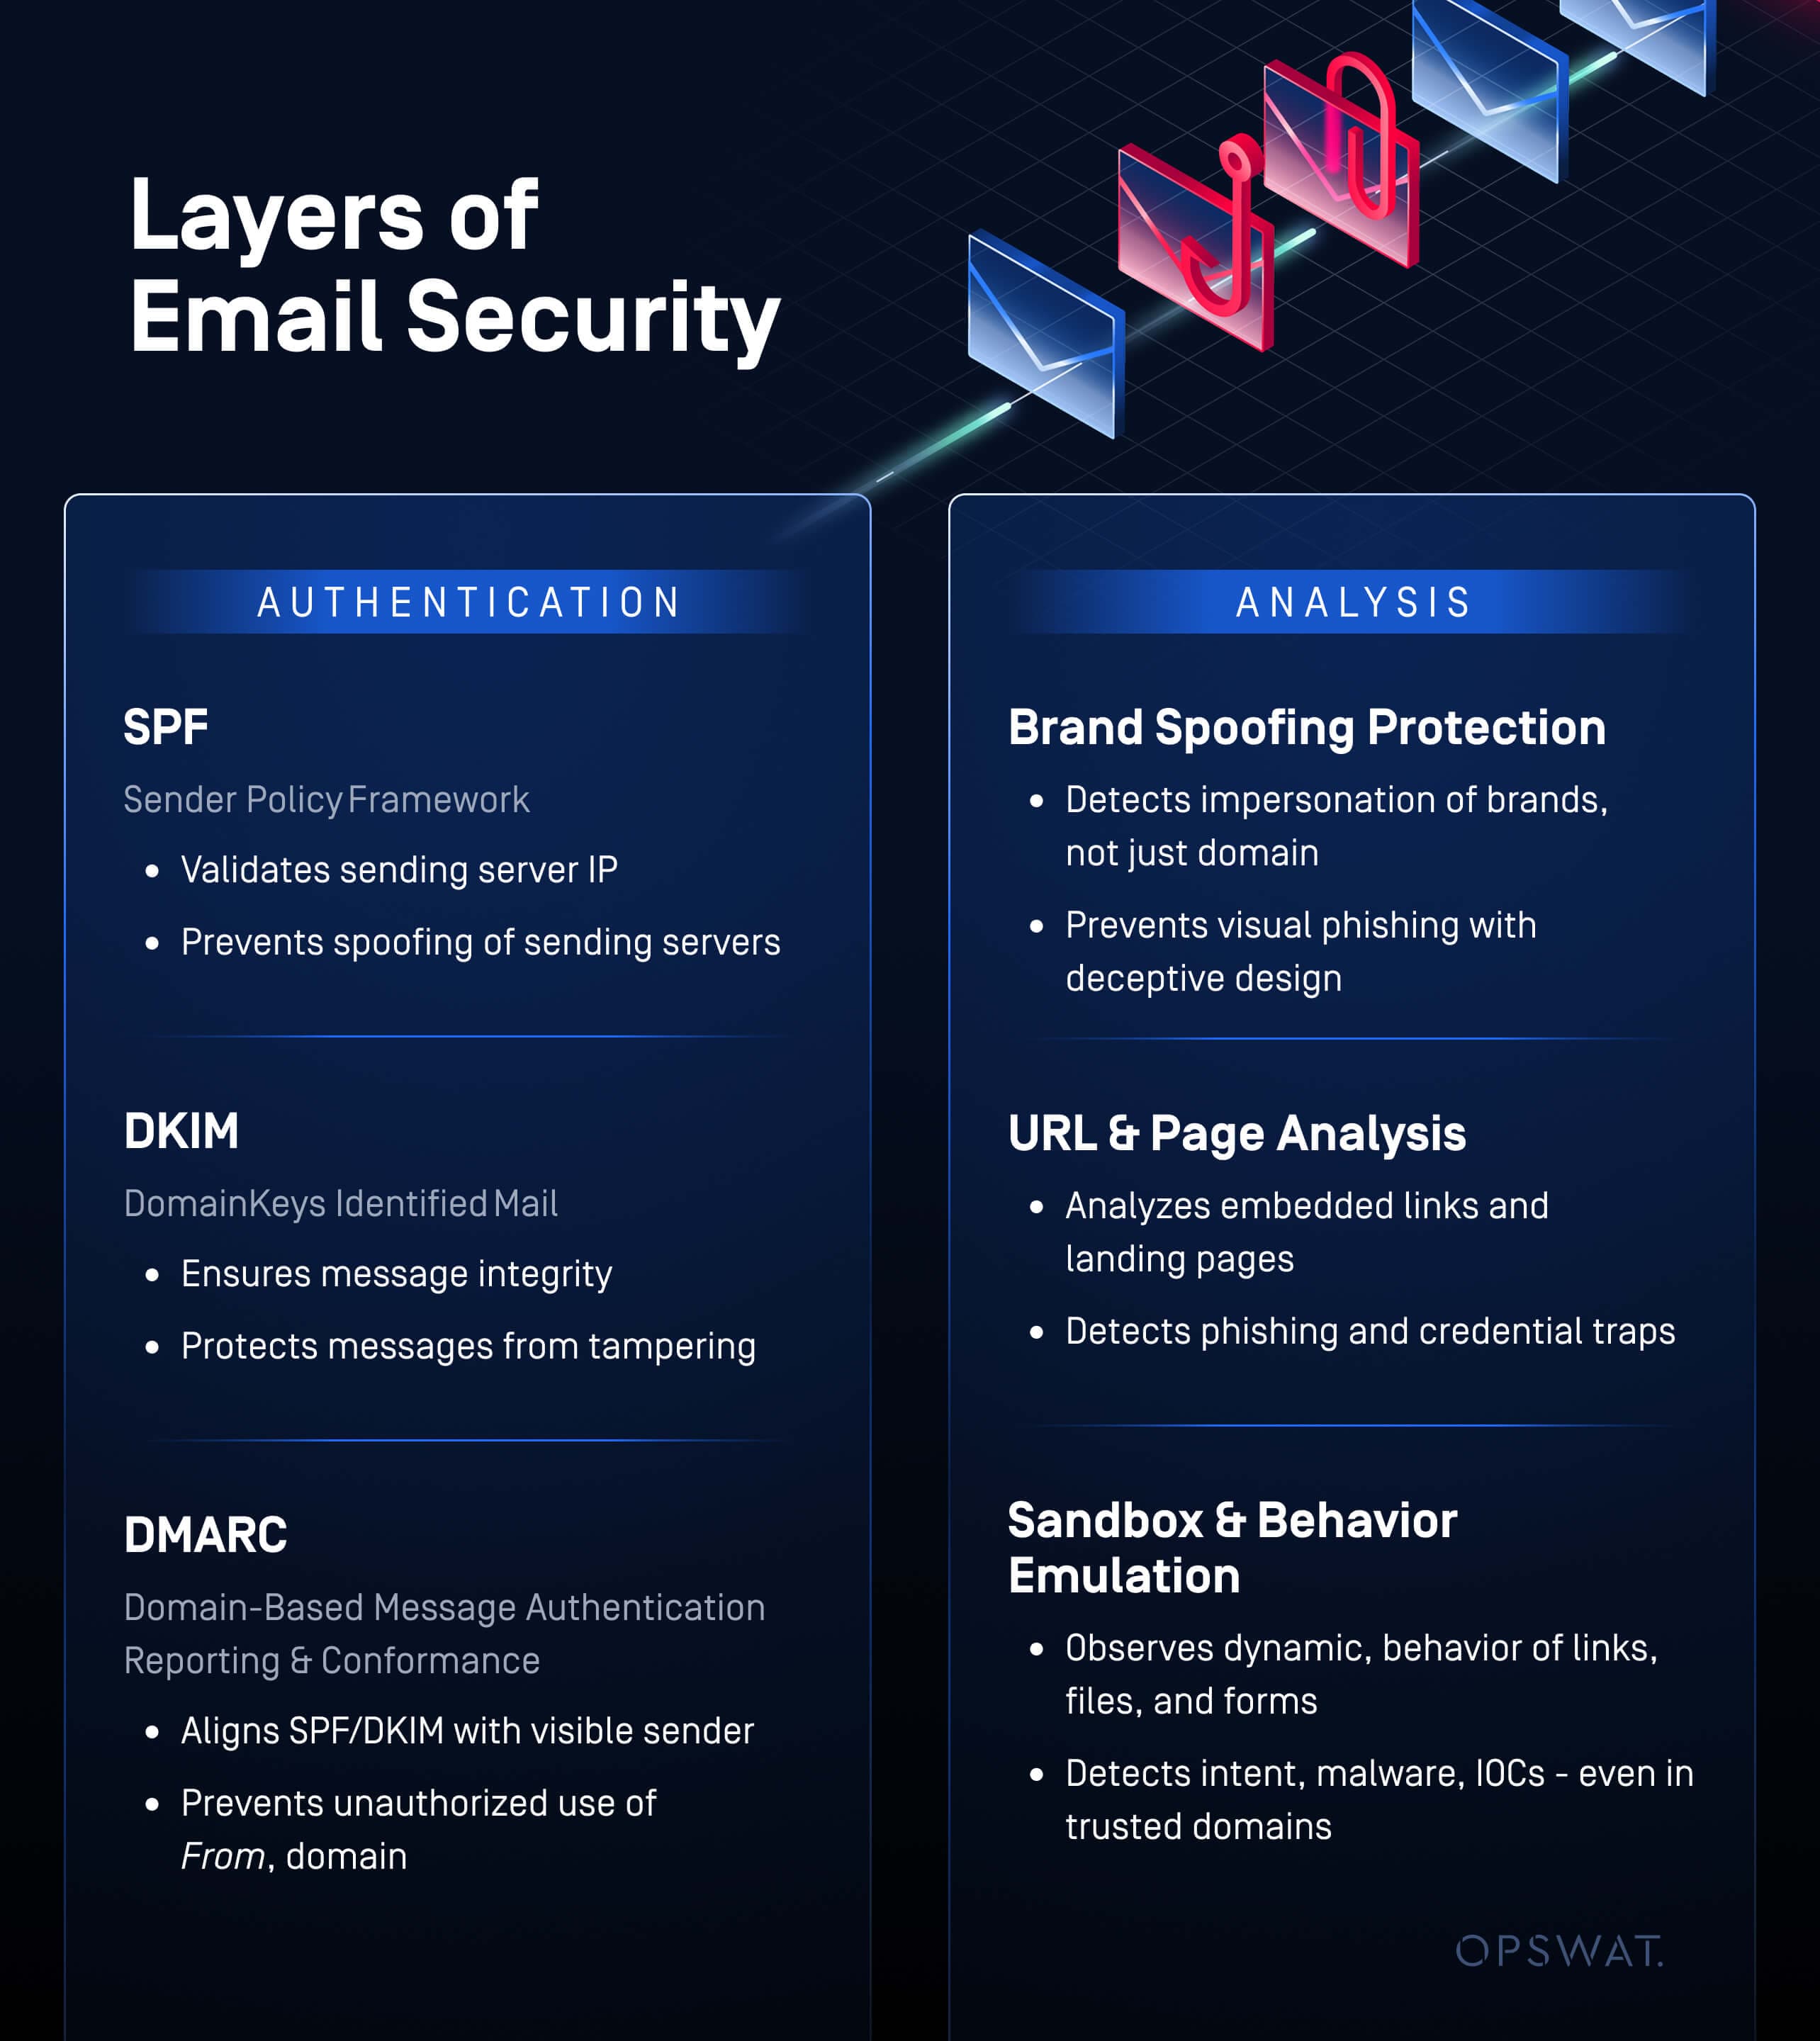
Stratul de securitate | Categoria | Scop | Ce protejează |
|---|---|---|---|
SPF (Sender Policy Framework) | Autentificare | Validează IP-ul serverului de trimitere | Împiedică falsificarea serverelor de trimitere |
DKIM (DomainKeys Identified Mail) | Autentificare | Asigură integritatea mesajului | Protejează mesajul împotriva falsificării |
DMARC (aplicarea politicilor) | Autentificare | Aliniază SPF/DKIM cu expeditorul vizibil | Împiedică utilizarea neautorizată a domeniului From: |
Protecția împotriva falsificării mărcii | Zero Trust/Content Trust | Detectează impersonarea mărcilor, nu doar a domeniului | Previne phishing-ul vizual cu un design înșelător |
Analiza URL și a paginii | Zero încredere/comportament | Analizează linkurile încorporate și paginile de destinație | Detectează phishing-ul și capcanele de creditare |
Sandbox emulare de comportament (MetaDefender ) | Zero încredere/comportament | Observă comportamentul dinamic al linkurilor, fișierelor și formularelor | Detectează intenții, malware, IOC - chiar și în domenii de încredere |
Pentru a ține pasul, echipele de securitate din cadrul companiilor au nevoie de mai mult decât semnale bazate pe încredere. Au nevoie de detectare bazată pe comportament. Și aici intervine OPSWAT MetaDefender .
Semnat, sigilat și compromis: Gaura de scăpare DKIM Replay
O tactică emergentă este atacul de reluare DKIM - în care un atacator reutilizează un antet de e-mail semnat în mod legitim, dar adaugă conținut malițios dincolo de porțiunea semnată.
Iată cum funcționează:
- DKIM utilizează o semnătură pentru a verifica că o parte a mesajului nu a fost modificată.
- Dar dacă se utilizează eticheta l= (lungime), numai o parte a mesajului este semnată.
- Un atacator poate introduce conținut malițios după acea porțiune semnată, lăsând verificarea DKIM complet intactă.
- DMARC trece, deoarece depinde de SPF sau DKIM pentru validarea sursei.
Rezultatul? Un mesaj perfect autentificat care livrează conținut de phishing.
Abuz de phishing OAuth: Deturnarea încrederii din interiorul Google Alerts
O altă tendință îngrijorătoare este abuzul de infrastructura OAuth a Google.
Atacatorii sunt:
- Crearea de aplicații OAuth false denumite "Google Security Update" sau "Account Review Required"
- Trimiterea de alerte de securitate semnate Google care notifică utilizatorii cu privire la aceste aplicații
- Încorporarea de linkuri de phishing în alertele respective, susținute de domeniile legitime fără răspuns ale Google
Întreaga momeală de phishing apare într-un format marca Google, folosind alertele de tip threaded și reputația domeniului pentru a dezarma utilizatorii. Acesta nu este falsificat, ci este găzduit de Google.
Semnul de control verde nu este suficient
Este un sentiment fals de securitate. Un mesaj care trece SPF, DKIM, și DMARC ar putea încă:
- Conține pagini de colectare a acreditărilor
- Utilizați trucuri UI pentru a ascunde câmpurile de autentificare
- Exploatați spațiile albe pentru a întârzia sarcinile utile rău intenționate
- Să găzduiască pagini de autentificare Microsoft sau Google false pe infrastructura legitimă (de exemplu, sites.google.com)
Autentificarea e-mailului validează doar proveniența unui mesaj, nu și ceea ce face acesta.
MetaDefender : un nivel esențial de protecție pentru comportamentul e-mailurilor
MetaDefender OPSWAT oferă o vizibilitate esențială. În loc să se bazeze pe semnături sau pe validarea expeditorului, mediul de testare emulează comportamentul e-mailurilor:
- Inspecția dinamică a legăturilor - Urmărește legăturile încorporate într-un mediu securizat pentru a evalua comportamentul paginii în timp real
- Analiza interfeței utilizator și a aspectului - Identifică ecranele de autentificare false, câmpurile ascunse și capcanele pentru acreditări
- Detectarea fluxului de phishing - Detectează redirecționările, trimiterea de formulare și punctele finale controlate de atacatori
Deoarece, în mod implicit, nu are încredere în e-mailuri, MetaDefender detectează ceea ce soluțiile bazate pe autentificare nu reușesc să identifice. Chiar și e-mailurile semnate, autentificate și marcate cu „bifă verde” pot fi folosite în scopuri rău intenționate. MetaDefender adevărata intenție.
Ce trebuie să facă întreprinderile acum
Phishing-ul evoluează. Și apărarea ta trebuie să evolueze. Iată cum să luați-o înainte:
- Adopt Zero Trust Email Security – Don’t rely solely on headers and metadata. Inspect email content and behavior.
- Adăugați Sandboxing bazat pe comportament - Îmbunătățiți stack-ul de detectare cu analiză dinamică pentru link-uri, formulare și sarcini utile.
- Secure și e-mailuri de sistem – OAuth și utilizarea abuzivă a domeniilor transformă chiar și e-mailurile de alertă într-un potențial vector de amenințare.
Inspectați ceea ce autentificarea singură nu poate vedea
Descoperiți cum OPSWAT MetaDefender detectează atacurile de phishing sofisticate, chiar și din surse „de încredere”, precum alertele Google. Discutați astăzi cu un expert și aflați cum puteți integra soluția noastră avansată de tip sandbox în prima linie a strategiei dvs. de securitate a e-mailurilor.
