Într-o postare anterioară din seria noastră de articole de blog despre DevSecOps, am discutat despre riscul prezenței malware-ului în codul sursă și în artefactele de compilare, precum și despre modul în care echipele își pot securiza fluxul de compilare a software-ului folosind „ MetaDefender ” pentru Jenkins. Continuând tema securității DevOps în acest articol, voi arăta cum se utilizează „ MetaDefender ” pentru Jenkins în vederea detectării malware-ului și a vulnerabilităților din imaginile Docker.
Infrastructurile de Container : Extinderea suprafeței pentru atacurile asupra Supply Chain
Micro-serviciile și containerele au cunoscut o creștere extraordinară. Datorită caracterului său ușor și rapid de implementat, tehnologia containerelor va continua să se extindă și în viitor. Cu toate acestea, containerele găzduiesc, de asemenea, software învechit și vulnerabil de cele mai multe ori. Actorii răi au profitat de această platformă de autoconstrucție pentru a crea campanii de atac asupra lanțului de aprovizionare, punând în pericol organizațiile țintă și părțile asociate acestora.
O analiză a 4 milioane de imagini publice de pe Docker Hub a scos la iveală riscurile de nevăzut din containere. Jumătate dintre aceste imagini (51%) conțineau cel puțin o vulnerabilitate critică, iar 13% aveau vulnerabilități de gravitate ridicată. Mai mult de 6.400 de imagini au fost considerate malițioase, deoarece conțin mineri de criptomonede, pachete Node Package Manager (NPM) malițioase, instrumente de hacking și programe malware.
Într-un alt caz, atacatorii au folosit imagini Docker pentru criptominerie. Cinci imagini malițioase au fost extrase de peste 120.000 de ori în 2021. Campania a implicat typosquatting - o tehnică de ofuscare care utilizează titluri greșit scrise sau înșelătoare, cum ar fi "openjdk" și "golang", în locul imaginilor oficiale "OpenJDK" și "Golang" din Docker Hub. Intenția era de a ademeni victima pentru a declanșa binarul xmrig - o criptomineră Monero care poate fi folosită în mod abuziv pentru a deturna resursele organizațiilor.
Docker este una dintre cele mai populare platforme de containerizare, adoptată de 7 milioane de utilizatori, cu 7 milioane de depozite și 242 de miliarde de trageri create în 2020. Este timpul ca organizațiile să ia în considerare în mod serios protejarea infrastructurilor de containere ca fiind una dintre cele mai bune practici de securitate cibernetică.
Depășirea riscurilor în imaginile Docker
Cea mai bună abordare pentru a evita extragerea accidentală a imaginilor nelegitime este adoptarea modelului de securitate de încredere zero. Toate fișierele trebuie să fie considerate ca fiind riscuri potențiale și trebuie scanate cu atenție pentru a detecta în primul rând amenințările.
O modalitate de a face acest lucru este prin intermediul unui instrument de scanare a vulnerabilităților, cum ar fi Docker Scan nativ sau o alternativă similară. Dar dacă nu aveți la dispoziție astfel de soluții, puteți salva imaginea Docker ca fișier de arhivă, apoi o puteți trimite unui serviciu de analiză.
O altă metodă simplă este de a vă scana imaginile Docker cu ajutorul pluginului MetaDefender for Jenkins.
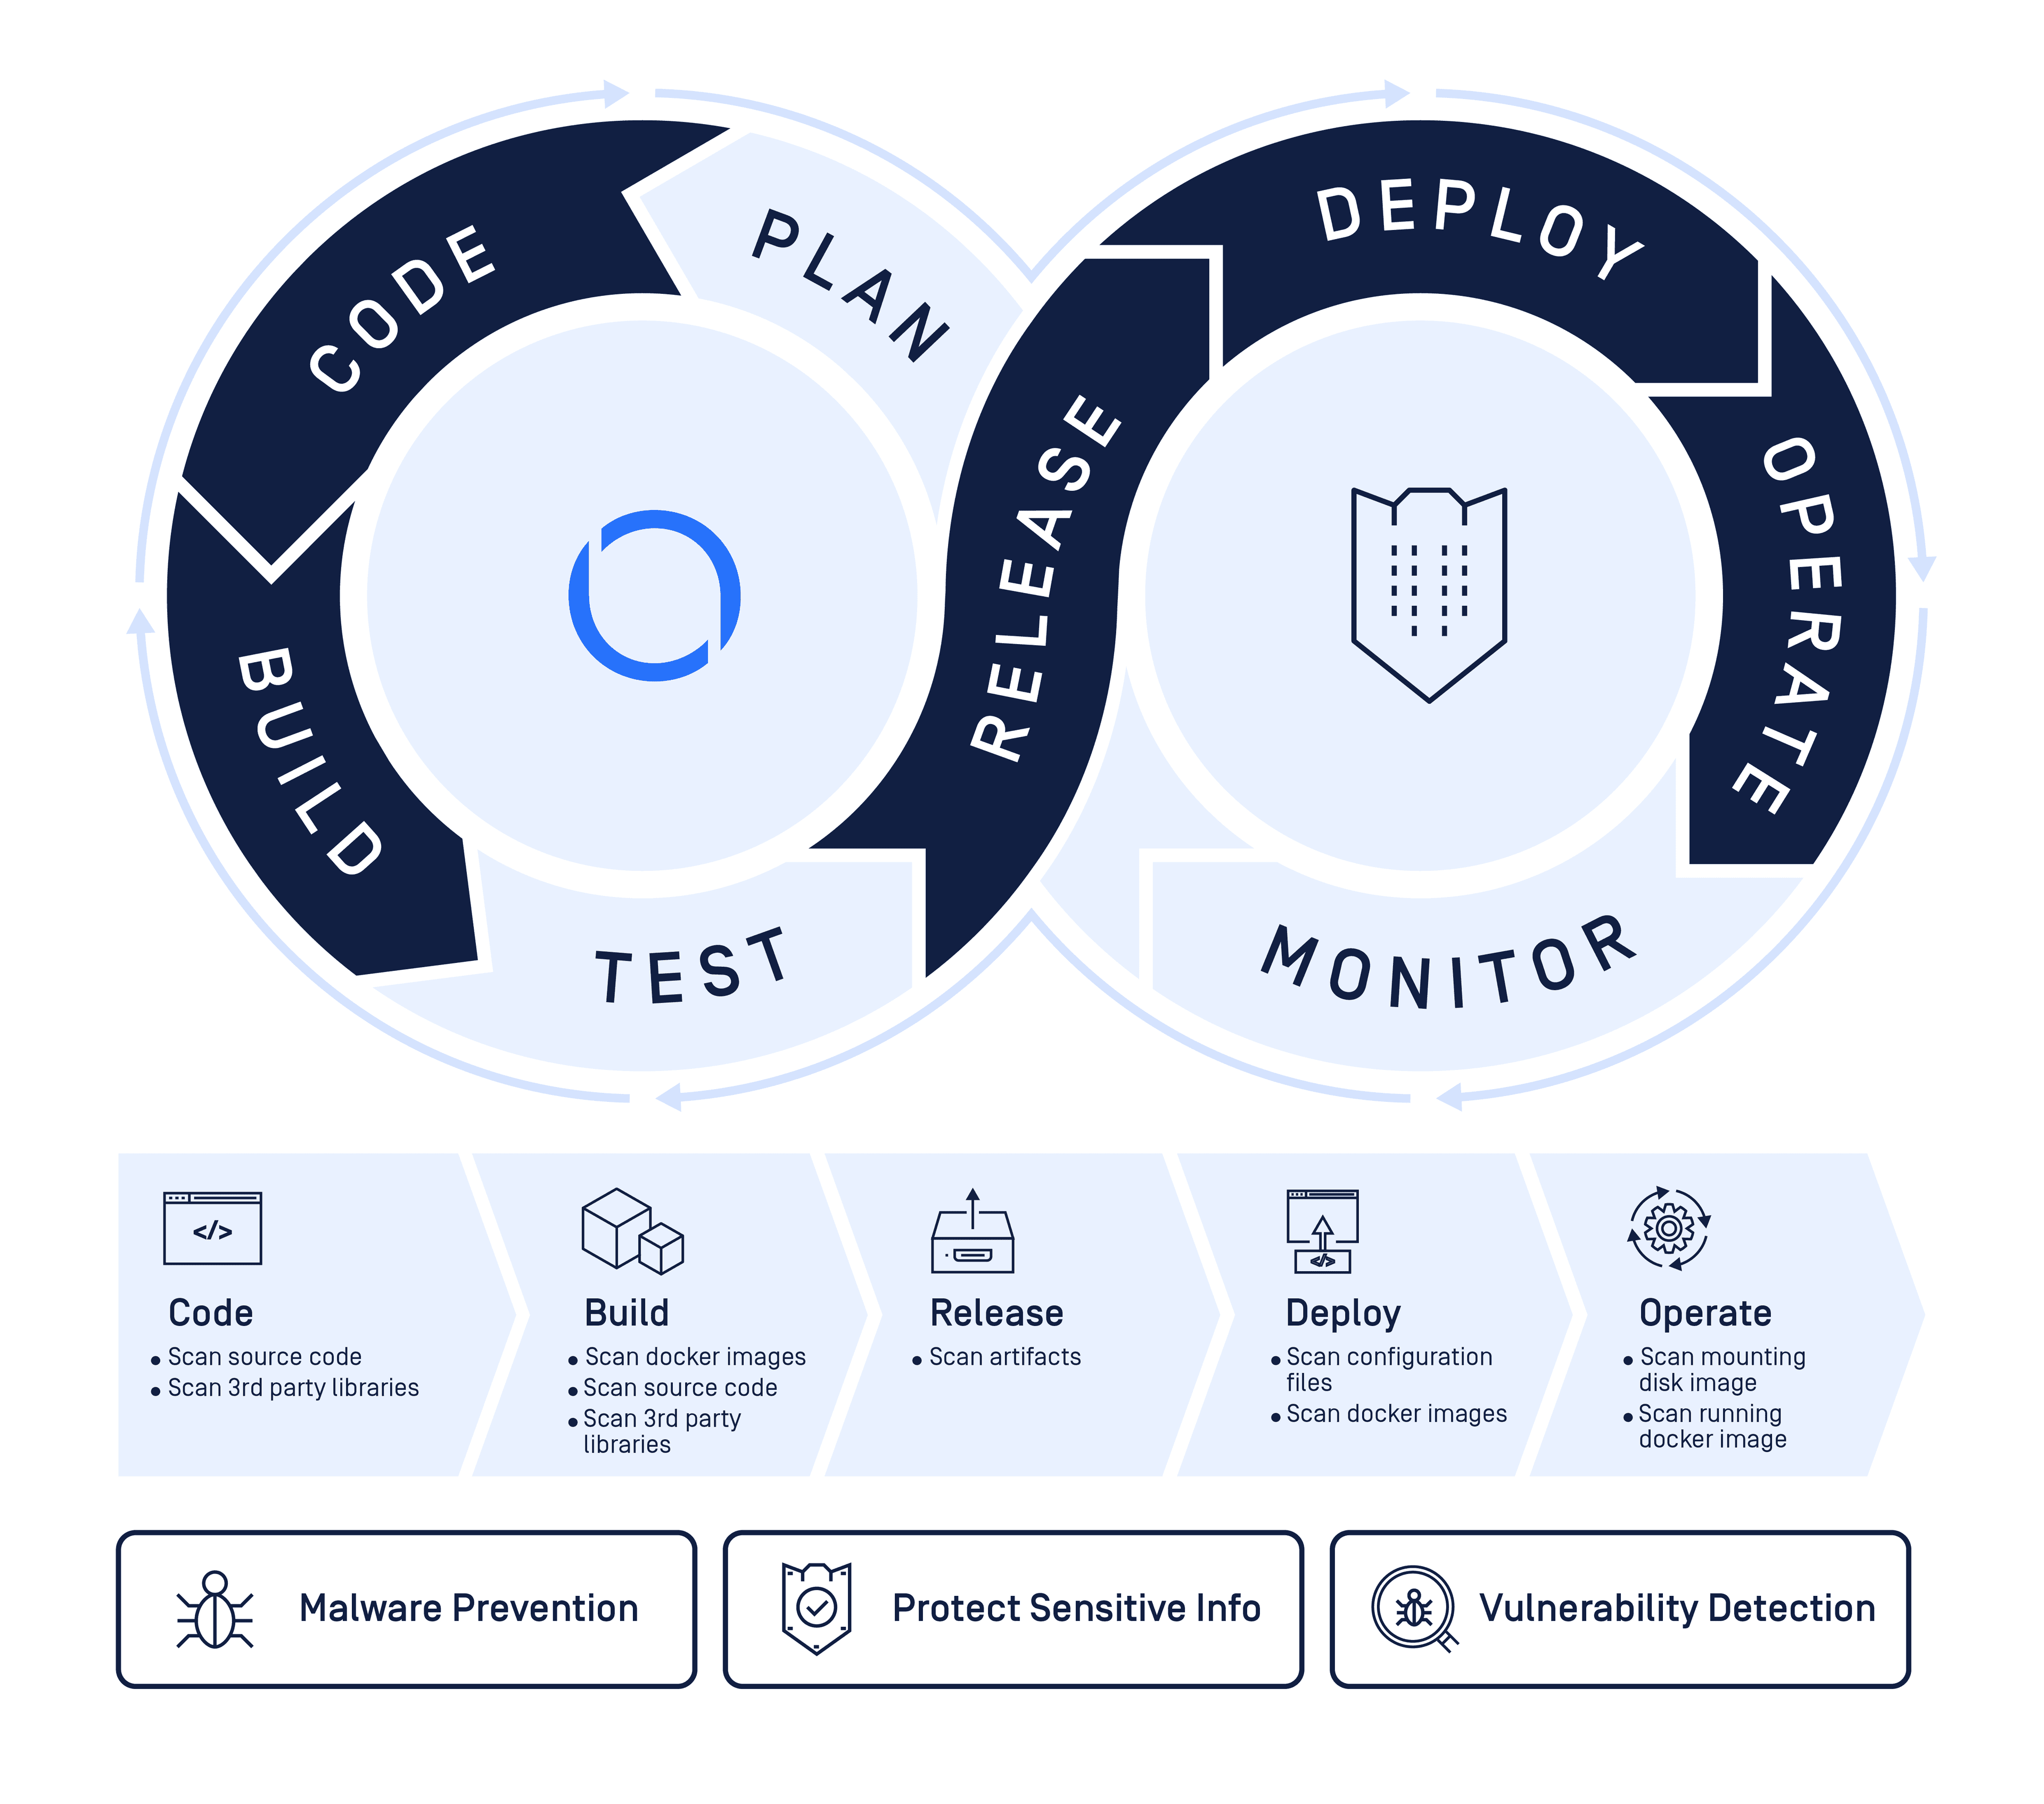
Detectarea programelor malware și a vulnerabilităților cu MetaDefender pentru Jenkins
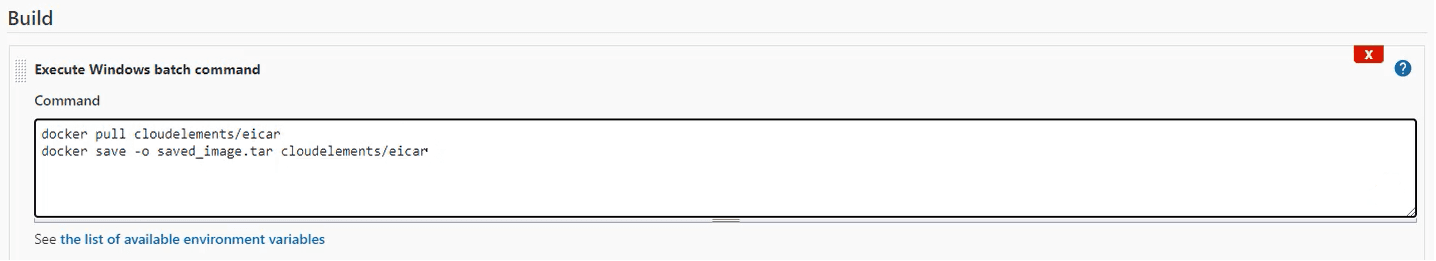
Ca un prim pas, am creat o configurație de scanare a construcției cu un pas de construcție în linie de comandă, după cum urmează. Construcția ar verifica o imagine Docker și ar salva-o ca fișier TAR. În scop demonstrativ, am folosit o imagine Docker care conținea un fișier EICAR.
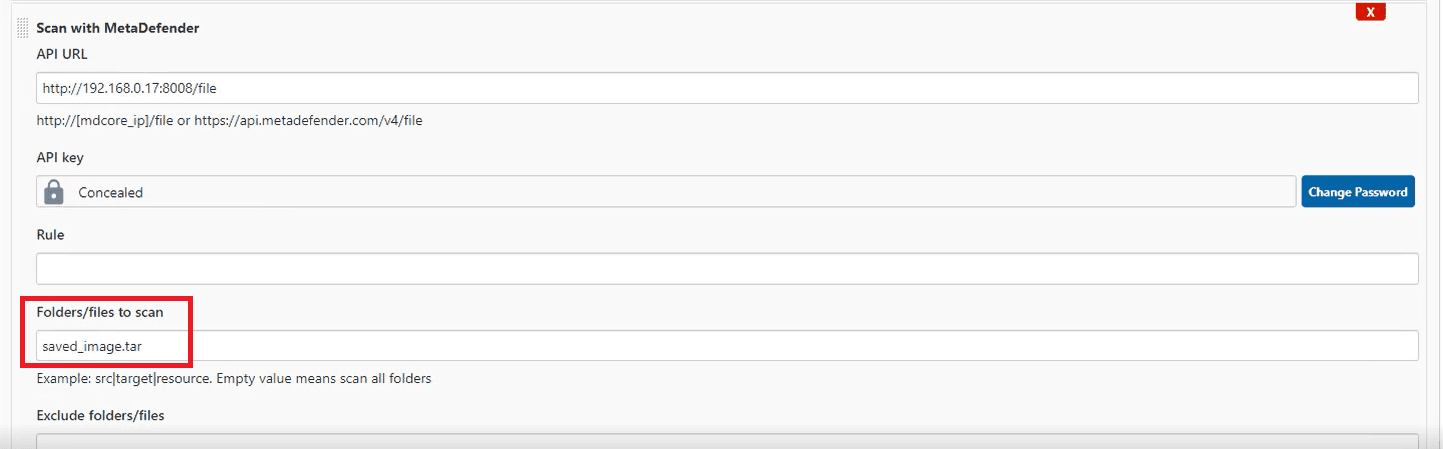
În continuare, am adăugat o etapă de construire pentru a scana imaginea salvată cu MetaDefender Core , apoi am început construirea.
Imediat ce a fost finalizată compilarea, MetaDefender a detectat programe malware în imaginea Docker.
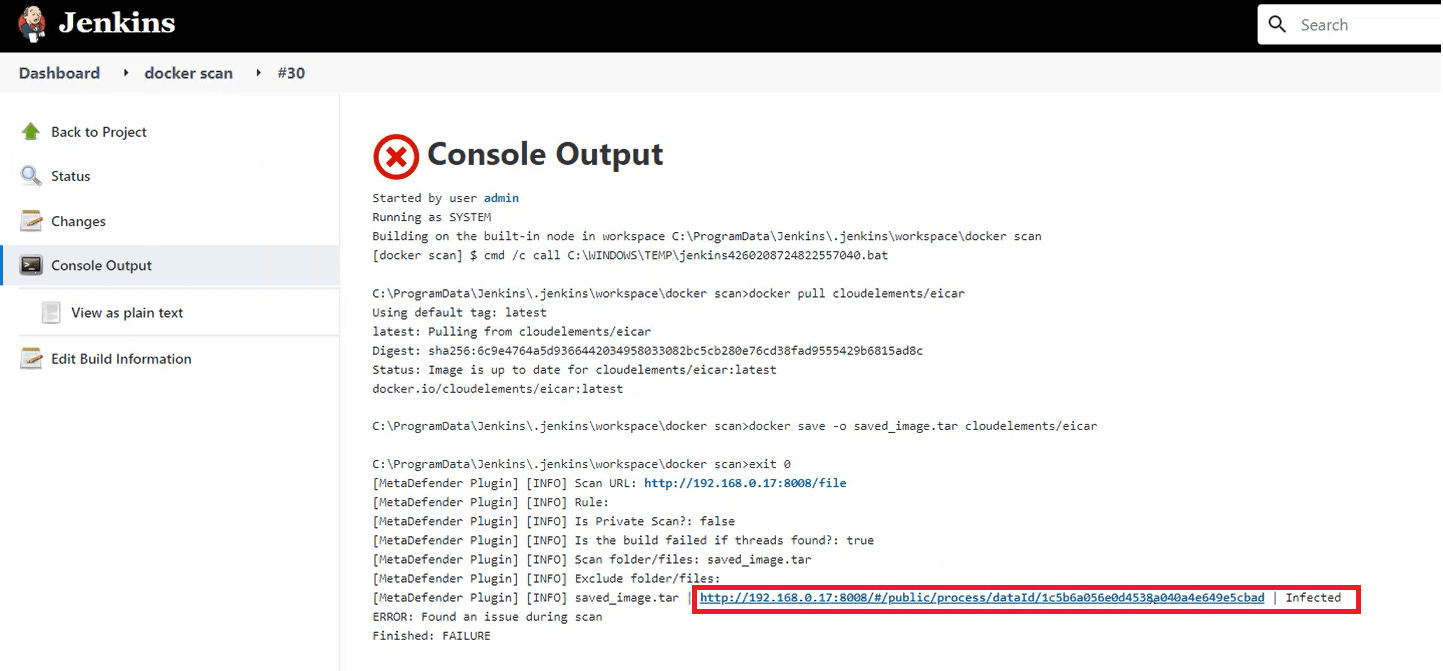
Am făcut clic pe URL pentru a vedea rezultatele detaliate în MetaDefender Core .
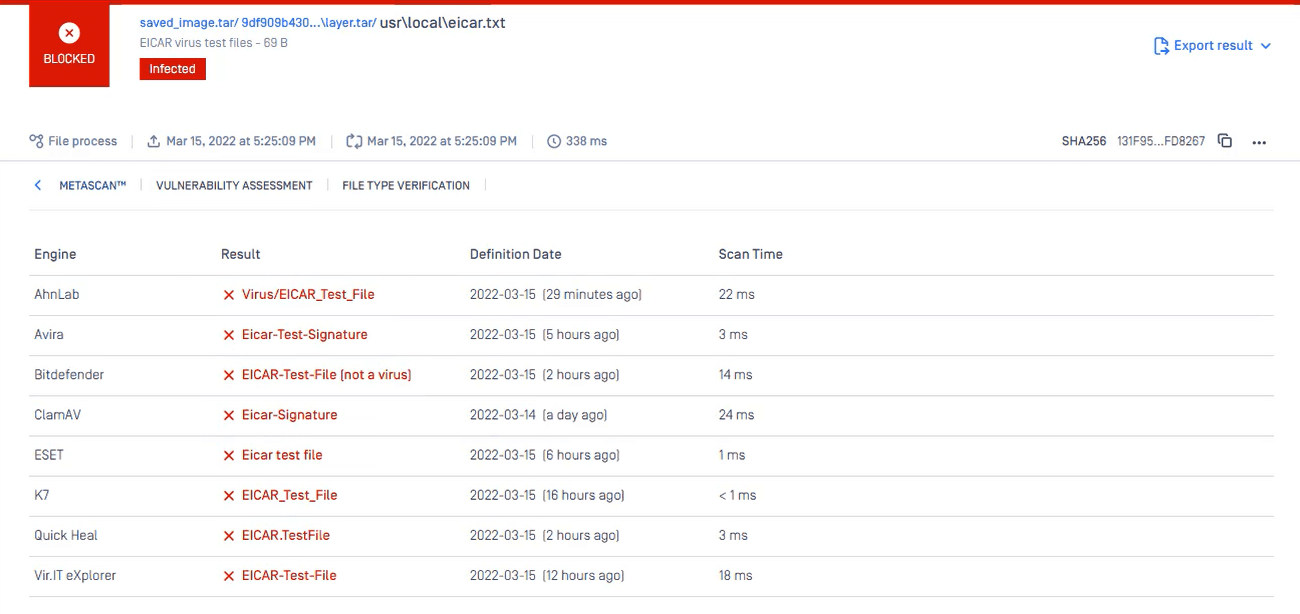
Vedeți acest videoclip pentru o demonstrație completă:
Despre OPSWAT MetaDefender pentru Jenkins
OPSWAT MetaDefender Jenkins ajută organizațiile să-și securizeze ciclul de viață Software (SDLC). Pluginul verifică versiunile dvs. pentru malware și secrete înainte de a lansa aplicația către public, pentru a preveni atacurile asupra lanțurilor de aprovizionare cu software. MetaDefender Jenkins este alimentat de capacitățile complete ale MetaDefender — inclusiv Metascan, tehnologia Deep CDR™, Proactive DLPși evaluarea vulnerabilităților — pentru a scana toate codurile sursă, artefactele și dependențele în căutarea amenințărilor și vulnerabilităților. Aflați mai multe despre MetaDefender Jenkins și alte instrumenteOPSWAT .
Pentru mai multe informații, vă rugăm să contactați experții noștri în securitate cibernetică.
