Codul sursă constituie elementele fundamentale ale oricărei aplicații sau produse software. Acesta reprezintă coloana vertebrală a oricărei organizații axate pe tehnologie. Codul sursă adăpostește informații de proprietate despre proprietățile intelectuale ale companiei dumneavoastră și protejează datele care asigură funcționarea companiei dumneavoastră.
Integrarea componentelor open-source de la terți facilitează utilizarea de către echipele de software a codului care este deja disponibil, fără a fi nevoie să dezvolte de la zero. Din nefericire, dezavantajul unei astfel de comodități implică riscuri care vizează vânzătorii terți, provocând atacuri asupra lanțului de aprovizionare. În timpul unui atac asupra lanțului de aprovizionare, infractorii cibernetici pot insera programe malware în codul terților sau în sistemele de construcție, livrând astfel programe malware organizației și clienților săi asociați.
În acest blog, voi demonstra cum să prevenim malware-ul în codul sursă folosind plugin-ul MetaDefender Jenkins.
Secure cu MetaDefender pentru Jenkins
Pluginul „MetaDefender ” pentru Jenkins scanează versiunile compilate ale Jenkins în căutarea de malware și verifică codul sursă și artefactele pentru a identifica eventualele amenințări. Malware-ul avansat poate ocoli cu ușurință un singur motor antivirus (AV), punând codul sursă în pericol. De asemenea, falsele pozitive în detectarea malware-ului reprezintă un efect secundar frecvent în majoritatea soluțiilor antivirus, ceea ce duce la eforturi, timp și resurse irosite în încercarea de remediere. Pluginul „ MetaDefender ” pentru Jenkins utilizează Metascan— o tehnologie de scanare multiplă — pentru a crește ratele de detectare și a reduce timpul necesar pentru detectarea focarelor de malware în versiunile compilate ale software-ului dumneavoastră.
Iată două scenarii care arată cum se poate infiltra un program malware: în codul sursă și în timpul procesului de construire.
Scenariul 1: Malware în codul sursă
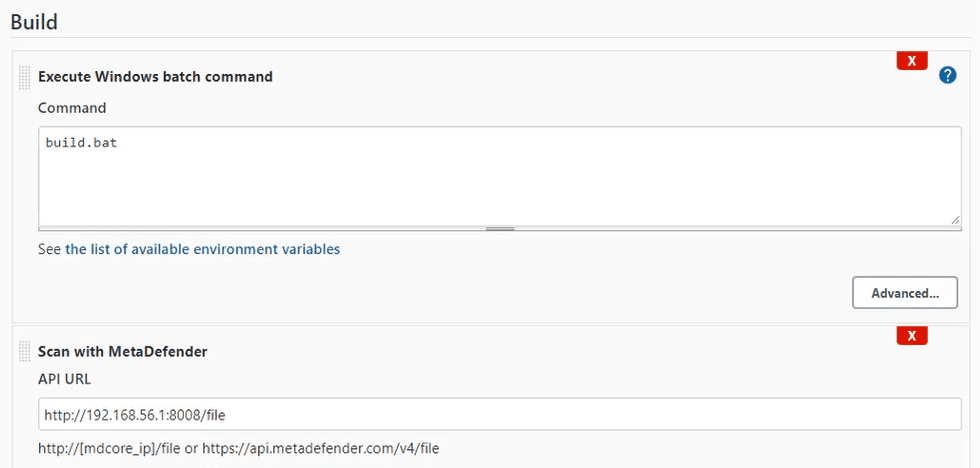
În acest caz, codul sursă poate fi propriul cod sursă (de pe mașina compromisă a unui dezvoltator) sau de pe o bibliotecă terță. În primul scenariu, am vrut să verific un depozit de bibliotecă terță parte în GitHub. Pentru a mă asigura că depozitul este lipsit de amenințări, am adăugat o etapă de construire pentru a scana cu pluginul MetaDefender pentru Jenkins.
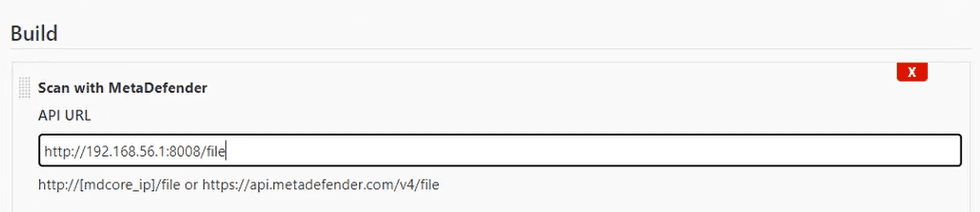
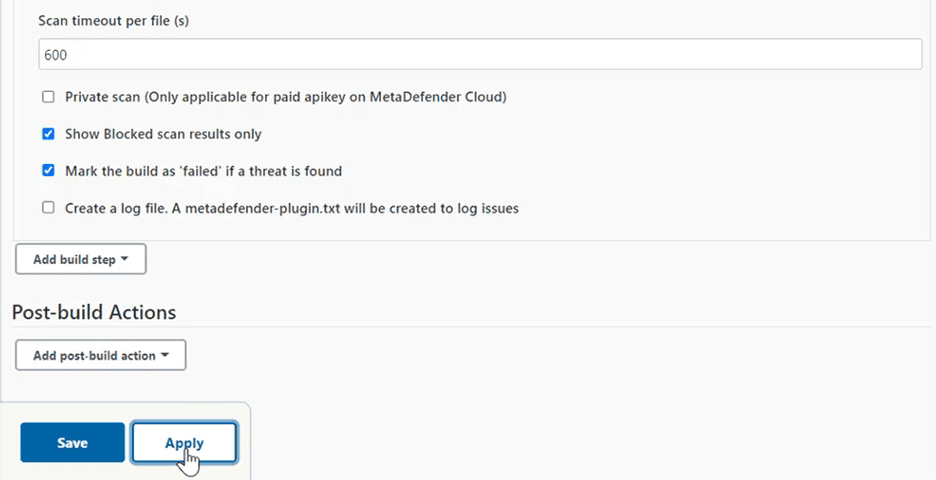
Am vrut, de asemenea, ca compilarea să returneze "eșuat" în cazul în care existau amenințări în codul sursă.
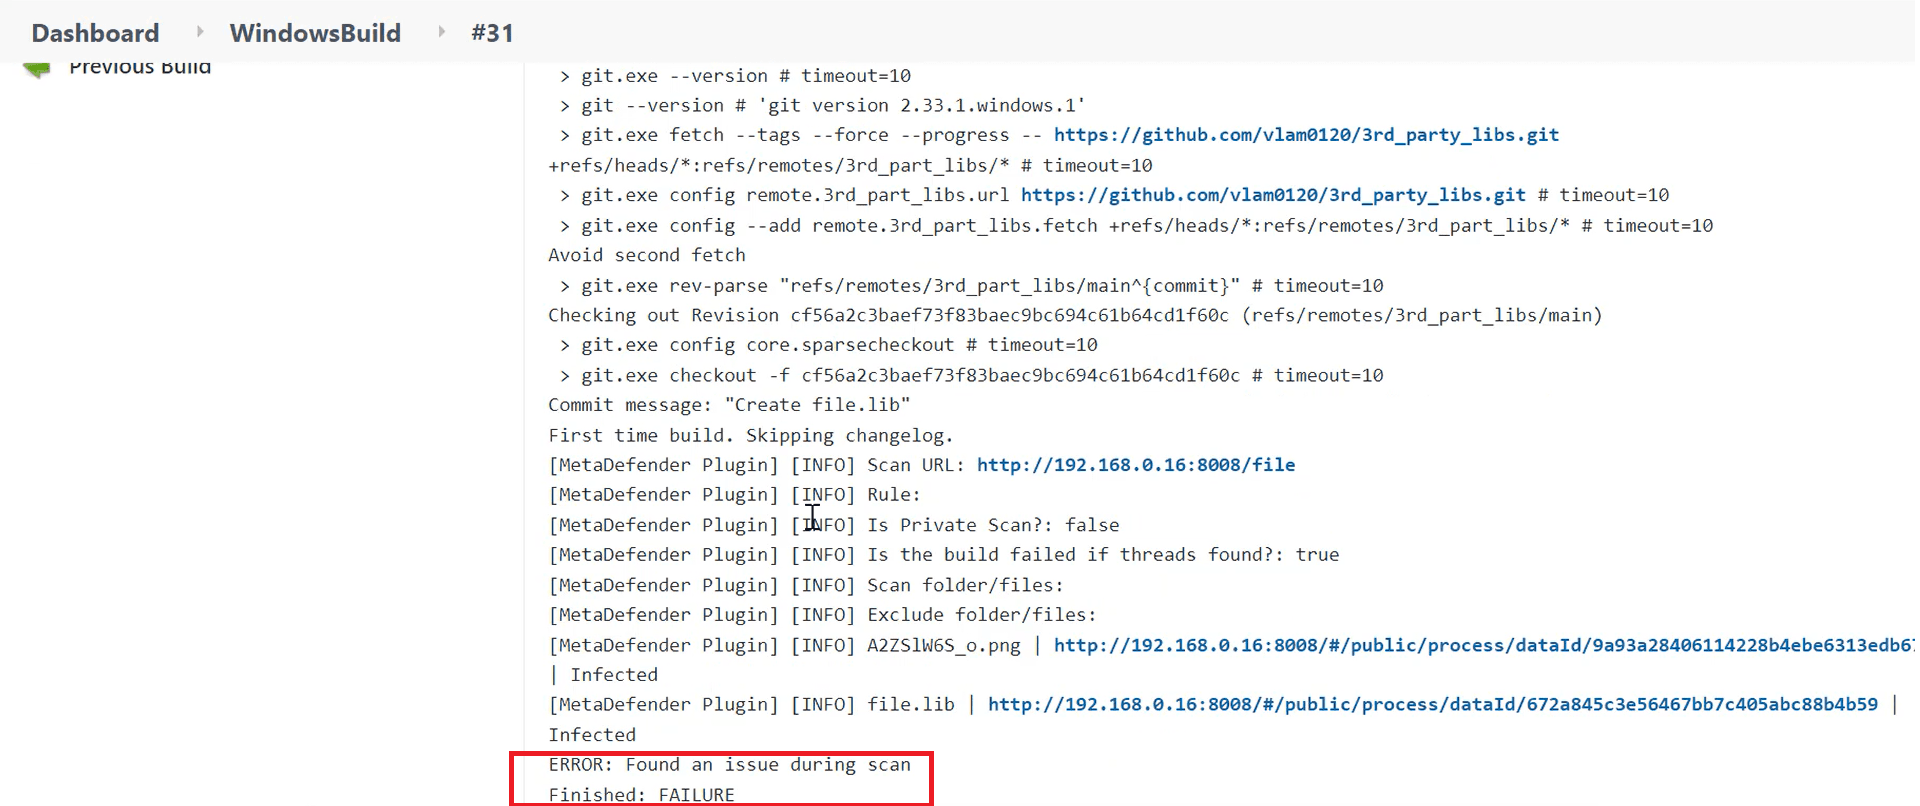
După ce am încercat să executăm construcția, rezultatul a fost marcat ca fiind "eșuat" din cauza fișierelor infectate capturate de pluginul Jenkins MetaDefender .
Scenariul 2: Malware introdus în procesul de construire
Dacă credeți că scanarea depozitului dvs. este suficientă pentru a vă proteja codul sursă, s-ar putea să nu fie întotdeauna adevărat. Unele programe malware nu există în depozitul original de cod sursă, dar pot fi introduse atunci când descărcați componente, cum ar fi dependențele sau bibliotecile. În acest al doilea material video, am demonstrat un exemplu al celui de-al doilea scenariu și modul în care îl puteți preveni cu ajutorul pluginului MetaDefender Jenkins.
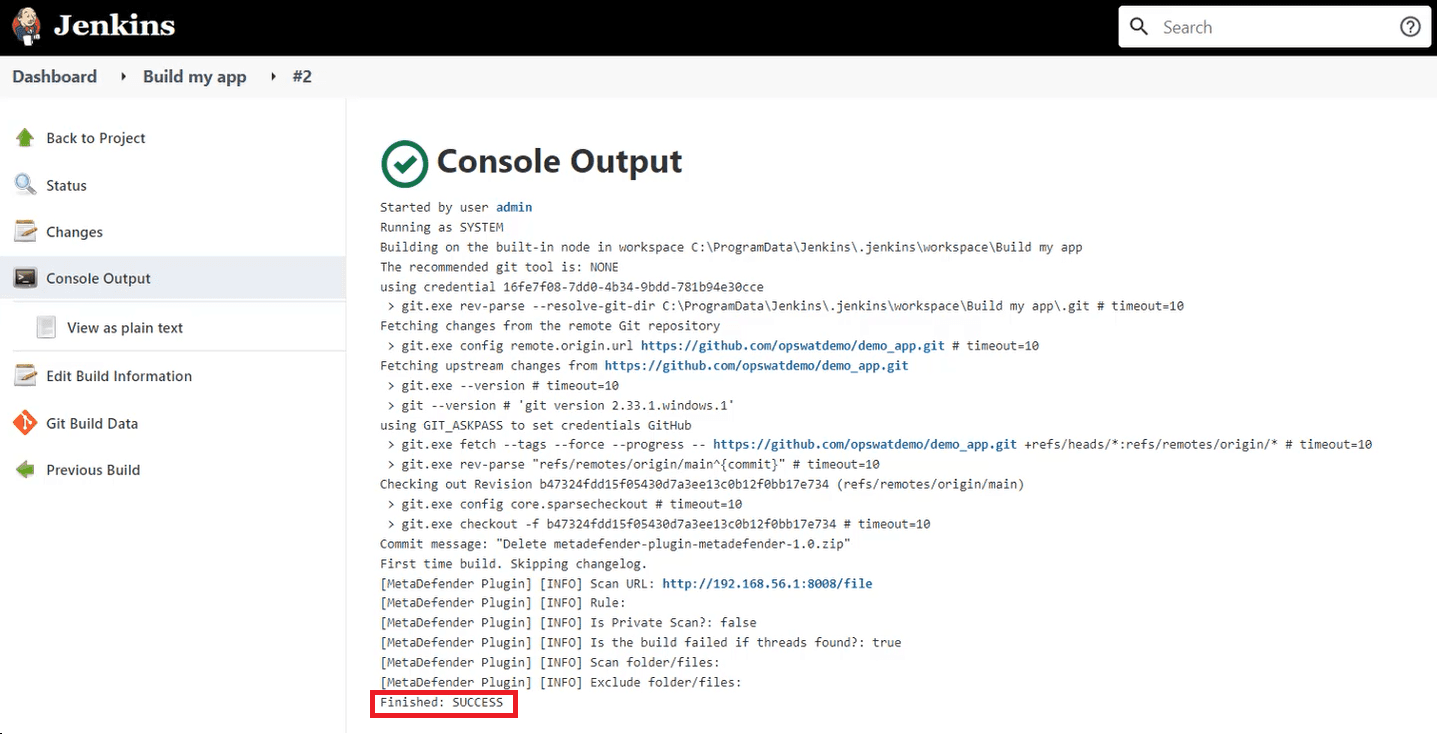
După cum puteți vedea, nu au fost găsite probleme după ce am scanat codul sursă în prima rulare.
După aceea, am adăugat o nouă etapă de construcție la proces folosind un fișier build.bat și am început din nou construcția.
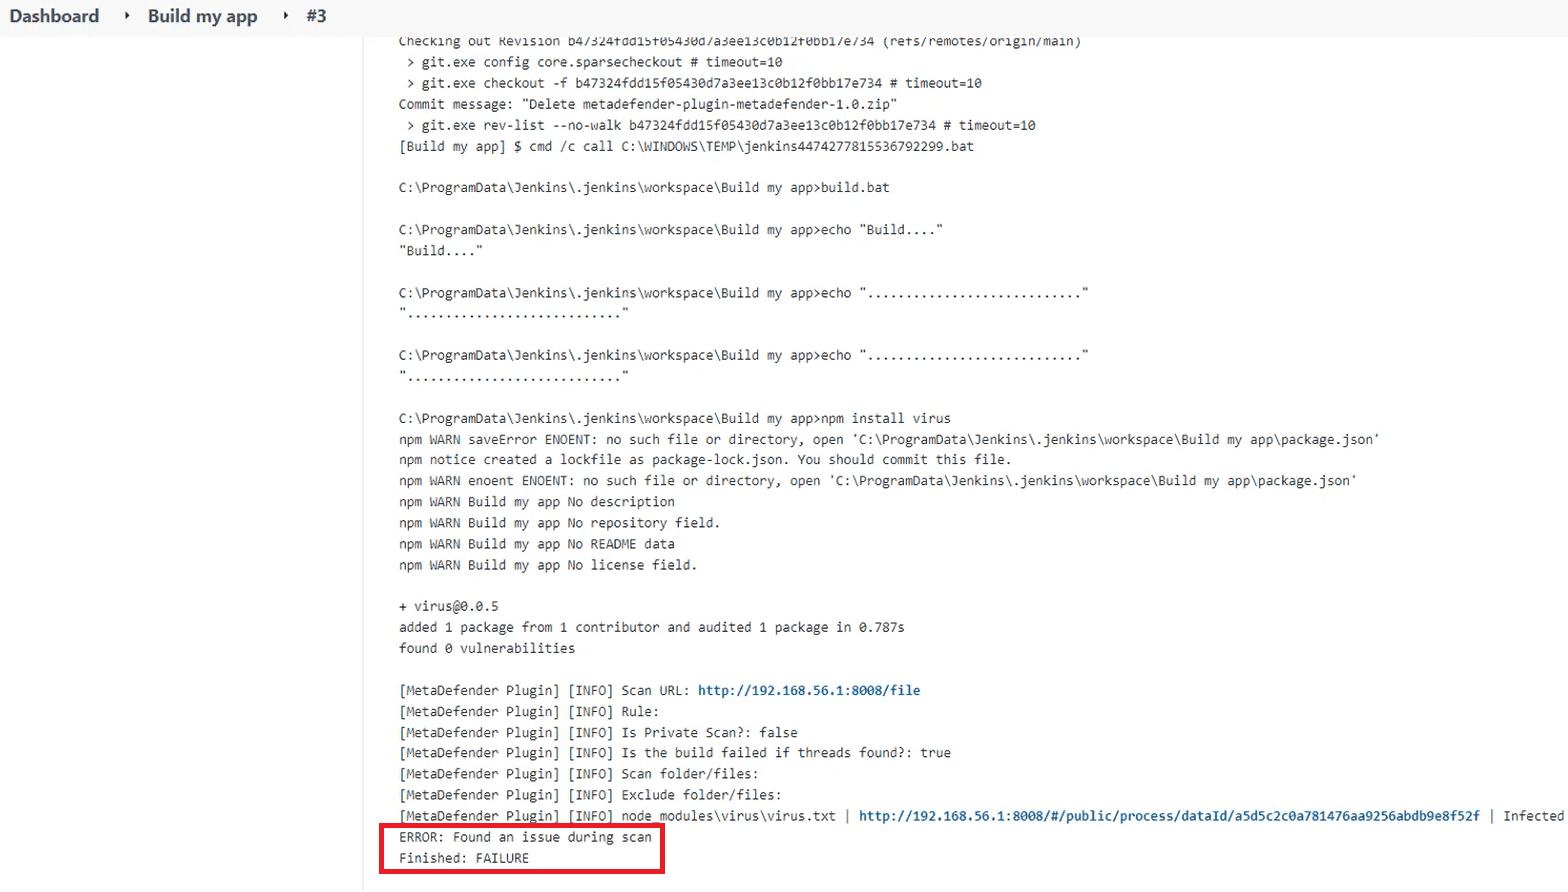
În scopuri demonstrative, am folosit npm pentru a descărca un pachet de testare EICAR pentru a simula acțiunea de instalare a unui program malware într-un scenariu real. În acest caz, deși nu existau amenințări în codul sursă original, pachetul npm malițios a apărut în script în timpul compilării. Plugin-ul MetaDefender Jenkins a detectat amenințarea, marcând construcția ca eșuată.
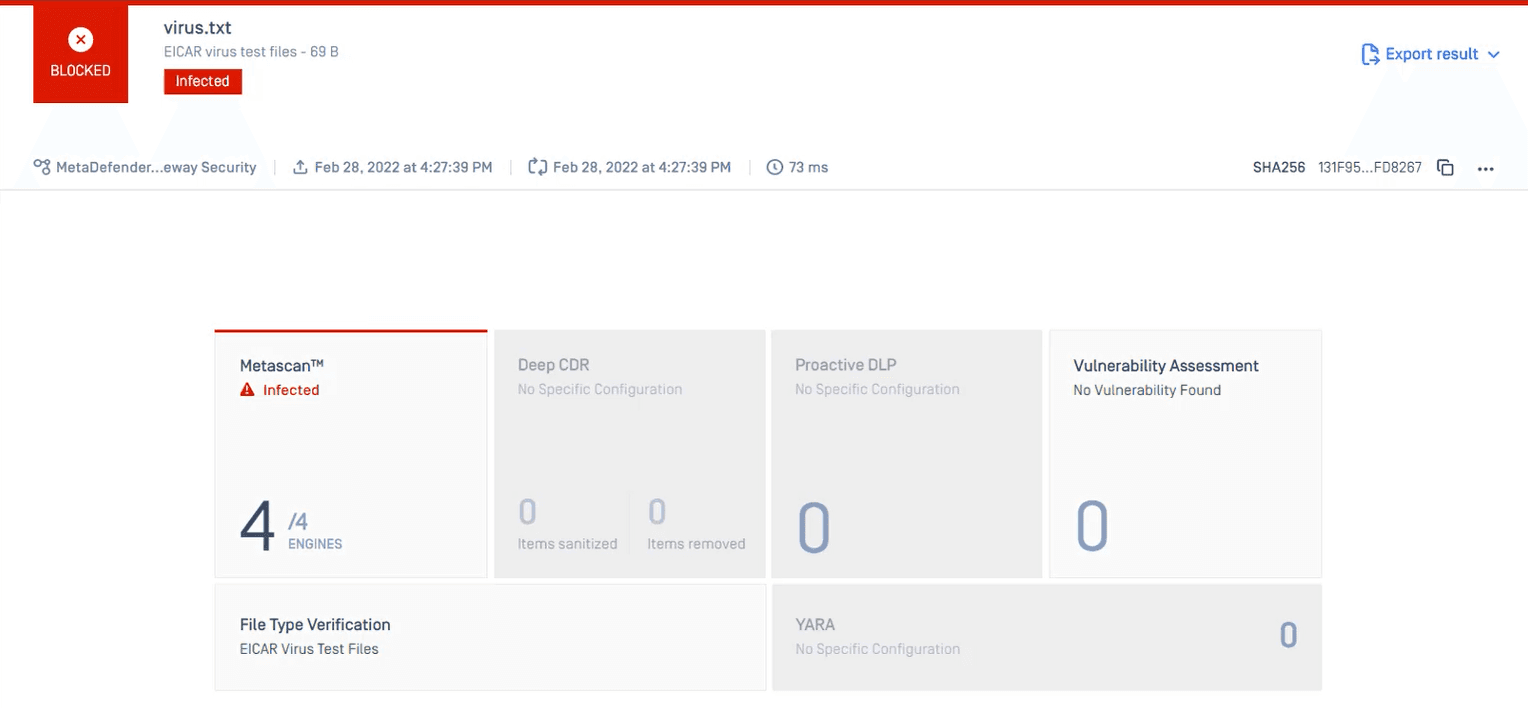
Rezultatele detaliate ale scanării sunt prezentate în MetaDefender Core .
Despre OPSWAT MetaDefender pentru Jenkins
OPSWAT MetaDefender pentru că Jenkins verifică compilările în căutarea de malware și informații confidențiale înainte de lansarea aplicației către public. Beneficiind de toate capacitățile platformei MetaDefender — inclusiv peste 30 de motoare antivirus de top, tehnologia Deep CDR™ și Proactive DLP— pluginul MetaDefender pentru Jenkins va scana amănunțit codul sursă și artefactele în căutarea oricăror amenințări. Veți fi informat cu privire la potențialele probleme prin intermediul mecanismelor de siguranță integrate, care ajută la prevenirea răspândirii malware-ului și a scurgerilor de date sensibile. Aflați mai multe despre MetaDefender pentru Jenkins și alte instrumente gratuite de laOPSWAT .
Pentru mai multe informații, vă rugăm să contactați experții noștri în securitate cibernetică.
