Fond
În luna noiembrie, VMware a dezvăluit o vulnerabilitate în VMware WorkSpace ONE Access (cunoscut anterior sub numele de VMware Identity Manager). Vulnerabilitatea este înregistrată sub codul CVE-2020-4006. NSA a avertizat că hackerii susținuți de statul rus exploatează în mod activ această vulnerabilitate și a emis acest aviz. Vulnerabilitatea poate fi utilizată pentru a accesa în mod neautorizat interfața de administrare web a sistemului și pentru a executa comenzi arbitrare cu privilegii ridicate la nivelul sistemului de operare. În cele din urmă, exploitul permite atacatorului să exploateze mecanismele de autentificare federată, permițându-i să falsifice datele de autentificare pentru a accesa datele protejate.
Cum se detectează?
Pe baza informațiilor furnizate de VMware în avizul lor, OPSWAT a adăugat capacitatea de a detecta CVE pe un dispozitiv și de a-l raporta în MetaDefender Access. Atunci când este detectat, acesta este raportat atât în portalul de gestionare MetaDefender Access, cât și către un utilizator al computerului infectat de MetaDefender Endpoint care rulează dispozitivul respectiv.
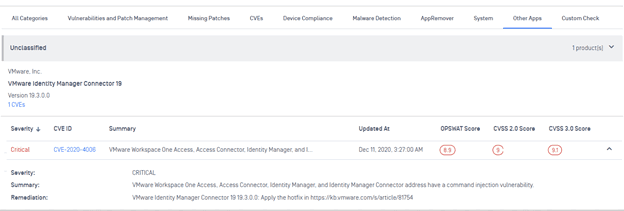
Un exemplu de CVE raportat unui utilizator al dispozitivului:
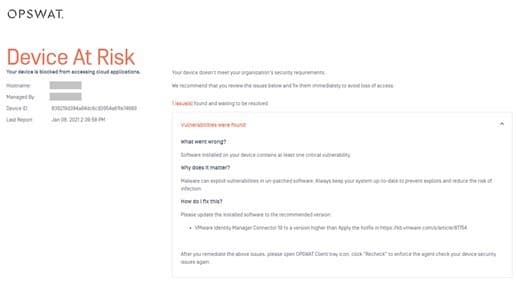
Cum să remediați și să preveniți?
După ce utilizați MetaDefender Access pentru a identifica computerele vulnerabile, se poate aplica patch-ul, iar apoi dispozitivele pot fi scanate din nou. În plus, scanarea automată/continuă pentru această vulnerabilitate vă va avertiza dacă un computer este conectat la rețea cu o configurație mai veche care conține exploit-ul.
Cum să prevenim atacuri similare?
Întrucât atacurile asupra furnizorilor de identitate cu utilizare pe scară largă, precum acesta, sunt grave și au un impact semnificativ, NSA a emis un aviz privind modul de detectare, atenuare și consolidare a sistemelor pentru a evita exploatările datorate acestei vulnerabilități specifice, precum și a altor exploatări similare care probabil rămân nedetectate.
După cum se știe, iar documentul NSA subliniază, acesta și multe alte atacuri încep prin exploatarea punctelor finale fără patch-uri care utilizează software neactualizat. MetaDefender Access poate merge mult mai departe decât simpla menținere a punctelor finale cu patch-uri și actualizate cu ajutorul capacităților sale de protecție avansată a Endpoint . Acesta le poate împiedica să se conecteze dacă nu sunt conforme cu o listă lungă de verificări de sănătate și securitate.
În ceea ce privește prevenirea atacurilor asupra interfeței de administrare a unei infrastructuri de securitate, a fost o practică îndelungată segmentarea acestor interfețe - și cu capacități precum un perimetru definit de Software SDP), această segmentare poate fi mult mai sigură și ușor de gestionat. MetaDefender Access combină protecția de segmentare la nivel de rețea a SDP cu Advanced Endpoint Protection, asigurându-se astfel că punctul final al rețelei interfeței de management este inaccesibil până când și până când dispozitivul care încearcă să se conecteze este dovedit a fi demn de încredere.
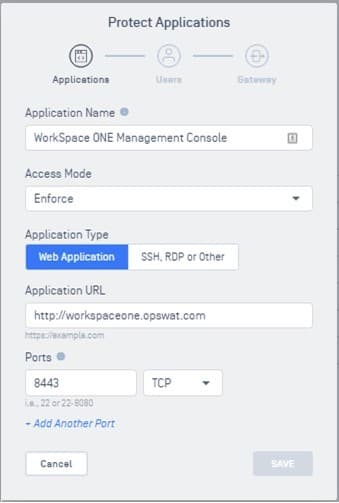
MetaDefender Access facilitează protejarea unor astfel de interfețe de gestionare. După ce Gateway-ul este instalat, este o chestiune simplă de definire a aplicației care trebuie protejată - în acest caz, consola de gestionare WorkSpace ONE Access:
Cum să obțineți mai multe informații.
Pentru mai multe informații despre modul în care OPSWAT MetaDefender Access vă poate ajuta să vă protejați infrastructura critică, contactați-ne astăzi.
Referințe
CVE-2020-4006 VMware Advisory VMSA-2020-0027.2 (vmware.com)
Hackeri ruși care exploatează recent patch-uri VMware Flaw, NSA avertizează | SecurityWeek.Com
NSA Cybersecurity Advisory: Actorii rău intenționați abuzează de mecanismele de autentificare pentru a accesa resursele Cloud > Sixteenth Air Force (Air Forces Cyber) > News (af.mil)
Cerințe de configurare a sistemului și a rețelei (vmware.com)
