Atac asupra conductei Colonial
Atacurile de tip ransomware asupra infrastructurii critice au reprezentat o preocupare majoră în ultimul deceniu, iar numărul acestora a crescut semnificativ în ultimele câteva luni, ridicând întrebări și îngrijorări cu privire la gravitatea impactului pe care îl pot avea atacurile cibernetice țintite asupra guvernelor, economiei și vieții noastre de zi cu zi. Atacul SolarWinds, care a vizat mai multe organizații guvernamentale și private, precum și recentul atac asupra Colonial Pipeline, demonstrează amândouă că organizațiile și guvernele trebuie să-și consolideze și mai mult protecția infrastructurii critice pentru a preveni atacuri viitoare.
Colonial Pipeline, cea mai mare conductă de produse rafinate din SUA și un furnizor important de benzină și combustibil pentru avioane pe Coasta de Est, s-a închis după un atac ransomware pe 7 mai 2021.
Potrivit FBI, în spatele atacului se află o organizație criminală cu legături în Rusia, numită DarkSide. Deși gruparea cibernetică nu neagă atacul, aceasta susține că este o organizație apolitică care acționează pentru a extorca bani de la victimele sale.
Deși vectorul inițial de atac rămâne necunoscut, știm că, după ce au obținut accesul inițial la rețeaua companiei, atacatorii au lansat ransomware-ul DarkSide împotriva rețelei IT a Colonial Pipeline. Ca răspuns la acest atac cibernetic, compania a anunțat că a deconectat în mod proactiv anumite sisteme de tehnologie operațională (OT) pentru a asigura siguranța acestora.
Potrivit Forumului Economic Mondial (WEF), atacurile cibernetice asupra infrastructurii critice au reprezentat al cincilea risc economic ca importanță în 2020, iar WEF a calificat potențialul unor astfel de atacuri drept „noua normalitate în mai multe sectoare, printre care energia, sănătatea și transporturile”.
Atacuri Ransomware
Atacurile de tip ransomware sunt printre cele mai frecvente atacuri cibernetice din prezent, iar mediile OT din sectoarele de infrastructură critică, spre deosebire de infrastructurile IT din marile întreprinderi, nu sunt adesea bine protejate împotriva atacurilor moderne care vizează programele malware .
OT mediile pot deveni ținte "ușoare" din cauza:
- Lipsa de vizibilitate a activelor care există sau sunt aduse în interiorul infrastructurii
- Procese insuficiente pentru gestionarea datelor schimbate în interiorul și în afara rețelelor izolate
- Sistemele și rețelele învechite expun vulnerabilitățile pentru exploatările de tip zero-day
Cele mai frecvente modalități prin care un atacator poate pătrunde în rețeaua unei organizații sunt:
- Utilizarea de e-mailuri malițioase pentru atacuri de phishing cu linkuri Google Drive (de exemplu, DarkSide).
- Utilizarea de conturi și sisteme neprotejate accesibile de la distanță - RDP, VPN, VDI etc.
- Exploatarea vulnerabilităților cunoscute în aplicațiile externe - DarkSide este cunoscut pentru exploatarea CVE-2021-20016, așa cum a fost cazul atacului SonicWall SMA.
- Utilizarea de suporturi amovibile care nu sunt monitorizate sau controlate pentru a transfera fișiere.
Lista de măsuri de atenuare publicată de FBI poate fi consultată aici.
OPSWAT Soluții
OPSWAT oferă două platforme concepute pentru a proteja infrastructura critică împotriva programelor de tip ransomware și a altor atacuri cibernetice avansate, împiedicând pătrunderea amenințărilor în rețele prin intermediul fișierelor de date sau al dispozitivelor necunoscute.
MetaDefender Platforma
MetaDefender utilizează tehnologia unică „deep content disarm and reconstruction ” (Deep CDR™) a OPSWAT pentru a elimina amenințările din fișiere prin reconstrucția acestora și, în acest proces, eliminarea conținutului și a scripturilor potențial dăunătoare. MetaDefender oferă, de asemenea, scanare multiplă,file-based vulnerability assessment și prevenirea proactivă a pierderii datelor (Proactive DLP).
MetaDefender Platforma de acces
MetaDefender Accesul menține aplicațiile SaaS și datele din cloud în siguranță și securitate. Permite accesul pe baza stării de sănătate a dispozitivului și a conformității pentru a ajuta administratorii să blocheze dispozitivele riscante să se conecteze la datele sensibile din cloud și la aplicațiile SaaS.
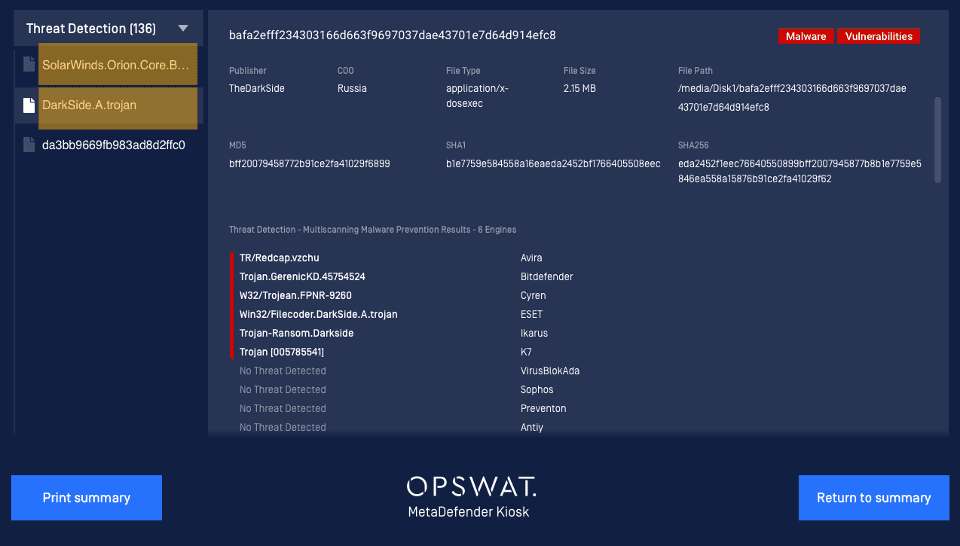
Iată o captură de ecran a OPSWAT MetaDefender Kiosk în acțiune, care detectează malware-ul utilizat în atacurile Colonial Pipeline și SolarWinds.
Alte bune practici care contribuie la reducerea suprafeței de atac și a riscurilor de securitate cibernetică sunt disponibile pe blogul „ OPSWAT ”.
Pentru mai multe informații despre modul în care OPSWAT vă poate ajuta să vă protejați infrastructura critică, inclusiv activele OT, ICS și SCADA, programați o întâlnire cu unul dintre experții noștri în securitate cibernetică .
Această poveste continuă să fie în curs de dezvoltare și vom actualiza blogul pe măsură ce vor fi disponibile noutăți.
