După cum a raportat thehackernews.com, un actor de amenințare sponsorizat de stat a fost atribuit unei campanii de spear-phishing care a vizat jurnaliști din Statele Unite. Intrușii, numiți APT37, au instalat o nouă tulpină malware numită GOLDBACKDOOR. Acesta a efectuat o implementare de tip backdoor într-un proces de infectare în mai multe etape pentru a evita detectarea.
Acești atacatori pricepuți știau, de asemenea, că cea mai bună modalitate de a evita detectarea de către motoarele AV era de a evita trimiterea atașamentelor malițioase. În schimb, aceștia au trimis un mesaj de e-mail care conținea un link pentru a descărca o arhivă ZIP de pe un server la distanță conceput pentru a pretinde că este un portal de știri axat pe Coreea de Nord. În arhivă este încorporat un script Windows care servește ca punct de pornire pentru a executa un script PowerShell care deschide un document malițios, instalând în același timp backdoor-ul GOLDBACKDOOR. Acest lucru le-a permis atacatorilor să recupereze comenzi de pe un server de la distanță, să încarce și să descarce fișiere, să înregistreze fișiere și să dezinstaleze de la distanță backdoor-ul de pe mașinile compromise.
Conform raportului Verizon Data Breach Incident Report din 2021, rata mediană de click în simulările de phishing este de 3%, iar pentru unele organizații, aceasta ajunge până la 20-40%! Dacă luăm în considerare faptul că majoritatea organizațiilor se confruntă cu volume extrem de mari de e-mailuri malițioase, este nevoie doar de câteva zeci de e-mailuri pentru ca aceste atacuri să reușească. Nu ar trebui să fie o surpriză faptul că 85% dintre breșe implică un element uman, deoarece e-mailul le oferă atacatorilor o cale directă către angajați. Multe cadre de securitate comune și inițiative de conformitate impun instruirea utilizatorilor în vederea conștientizării utilizatorilor, dar este clar că acest lucru este insuficient.
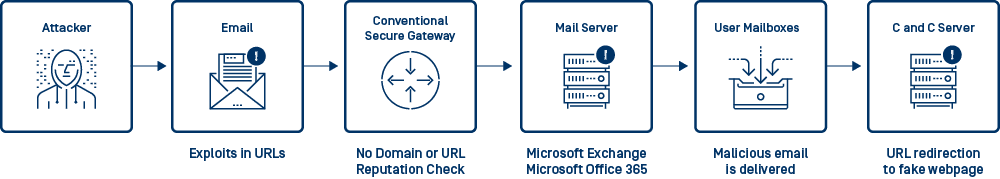
Lanțul tipic de atac prin e-mail malițios
Ți s-ar putea întâmpla și ție?
Motivul pentru care atacurile malițioase prin e-mail sunt atât de eficiente se datorează ingineriei sociale. În special, phishing-ul reprezintă 81% din ingineria socială și este una dintre acțiunile de top care duce efectiv la o încălcare a securității (conform Verizon). Atacurile de phishing urmăresc să se dea drept o persoană sau o marcă de încredere pentru a livra conținut malițios sau pentru a fura acreditări, dar atunci când acest conținut este găzduit pe un site web, nu poate fi detectat de motoarele AV bazate pe e-mail.
După cum a demonstrat cazul de malware în mai multe etape GOLDBACKDOOR, mesajele false puteau fi trimise de la adresa de e-mail personală a unui fost oficial al serviciilor de informații sud-coreene, utilizând pagini de portal de știri asemănătoare, concepute pentru a instala un backdoor și a fura informații sensibile.
Unii atacatori avansați au realizat, de asemenea, că unele soluții de securitate a e-mailurilor scanează URL-urile în plus față de atașamente, astfel încât atacurile mai avansate au evoluat pentru a se sustrage detectării cu ajutorul unor prescurtare de URL-uri, redirecționări sau URL-uri unice.
The value of time-of-click URL reputation analysis
The reality is that AV is only the first pillar of email security; organizations also need protection against malicious emails that include no attachments. MetaDefender Email Security repels phishing attacks across multiple dimensions. First, emails with known phishing URLs are blocked before they reach a user’s inbox. Next, emails with suspicious URLs can be neutralized by exposing them into plain text. Finally, the reputation of URLs is checked whenever they are clicked, protecting users even after an email is delivered.
Această analiză a reputației include adresa IP a expeditorului, anteturile e-mailului (adică adresa FROM, domeniul FROM, adresa REPLY-TO) și corpul e-mailului, inclusiv orice hiperlink ascuns. OPSWAT MetaDefender Cloud adună date din mai multe surse online în timp real specializate în adrese IP, domenii și reputația URL pentru a furniza un serviciu de căutare care returnează rezultate agregate utilizatorilor noștri. Această funcționalitate este utilizată de MetaDefender Email Security , care face posibilă identificarea amenințărilor precum botnet-uri sau site-uri de phishing care nu ar fi găsite prin scanarea fișierelor la accesarea conținutului.
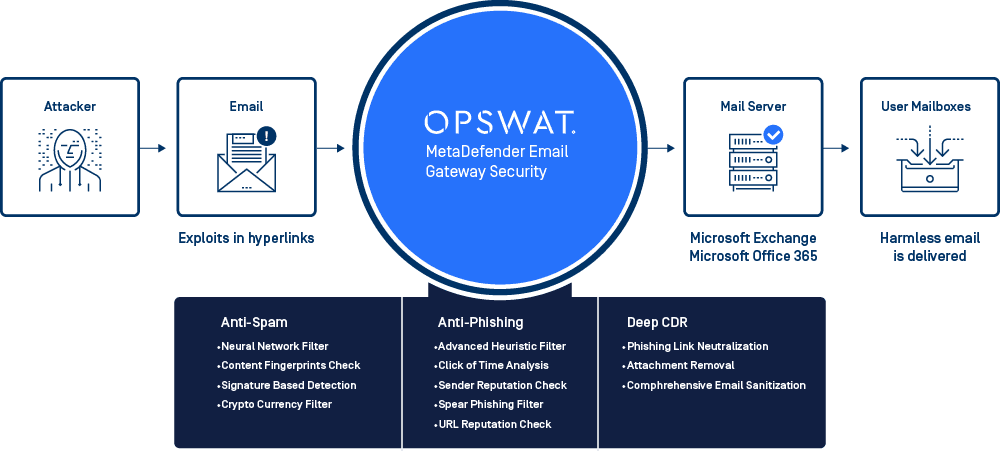
MetaDefender Email Security: O soluție de apărare în profunzime
OPSWAT Email Security Solution reduce human error by uncovering potential phishing attacks on multiple stages and protects users from social engineering attacks, so the IT department can rely less on user awareness.
Contactați OPSWAT și întrebați-ne cum vă putem ajuta să vă îmbunătățiți securitatea e-mailurilor cu protecție AV și phishing.Descărcați cartea noastră albă gratuită pentru a afla mai multe despre cele mai bune practici pentru securitatea e-mailurilor.