Ce este Emotet? De ce este periculos?
Emotet este o familie de programe malware extraordinar de avansată și distructivă, cu capacitatea de a scăpa de detectare, de a plasa programe malware pe computerul victimelor și de a se răspândi pe alte dispozitive conectate.
Emotet a fost identificat pentru prima dată de cercetătorii în domeniul securității în 2014 ca un troian bancar cu propagare automată, creat pentru a fura date sensibile și private. Versiunile ulterioare ale acestuia au evoluat într-una dintre cele mai puternice forme de malware utilizate de infractorii cibernetici ca serviciu de distribuire a malware-ului.(1) Acesta vizează sectoare critice la nivel global, printre care sectorul bancar, comerțul electronic, sănătatea, mediul academic, administrația publică și tehnologia.
Departamentul pentru Securitate Internă consideră Emotet drept unul dintre cele mai costisitoare și dăunătoare programe malware, remedierea unui incident cauzat de acesta costând peste 1 milion de dolari.(2) Acesta a infectat peste 1,6 milioane de calculatoare și a provocat pagube de sute de milioane de dolari la nivel mondial.(3) În decembrie 2020, era cel mai răspândit malware din lume, afectând 7% dintre organizațiile de pe glob.(4) Mai multe informații despre Emotet și activitățile sale recente sunt descrise în articolul nostru anterior de pe blog.
Cum se răspândește Emotet?
Principala metodă de distribuire a virusului Emotet este prin e-mailuri de tip spam care conțin atașamente sau hyperlinkuri dăunătoare. Se folosesc diverse capcane pentru a-i determina pe victime să deschidă atașamentele infectate sau să acceseze linkurile dăunătoare. E-mailurile pot fi concepute astfel încât să pară că provin dintr-o sursă legitimă, de la o persoană din lista de contacte a victimei, să fie prezentate sub formă de facturi sau să fie deghizate în notificări de livrare și documente referitoare la pandemia de coronavirus etc. De exemplu, în luna februarie a anului trecut, o campanie de e-mailuri înșelătoare conținând un atașament Word infectat, care pretindea că se referă la măsurile de prevenire a infecției cu COVID-19, a fost difuzată pe scară largă în Japonia.(5)
Analiștii de securitate de la Microsoft au descoperit o schimbare de tactică față de campania obișnuită Emotet, care presupune atașarea de fișiere arhivate criptate, precum fișierele Zip, în atacurile prin e-mail, cu scopul de a ocoli sistemele de securitate ale poștei electronice. (6) Aceste e-mailuri îi determină pe victime să deschidă atașamentele sau hyperlink-urile respective și să activeze macro-urile pentru a vizualiza sau edita documentul.
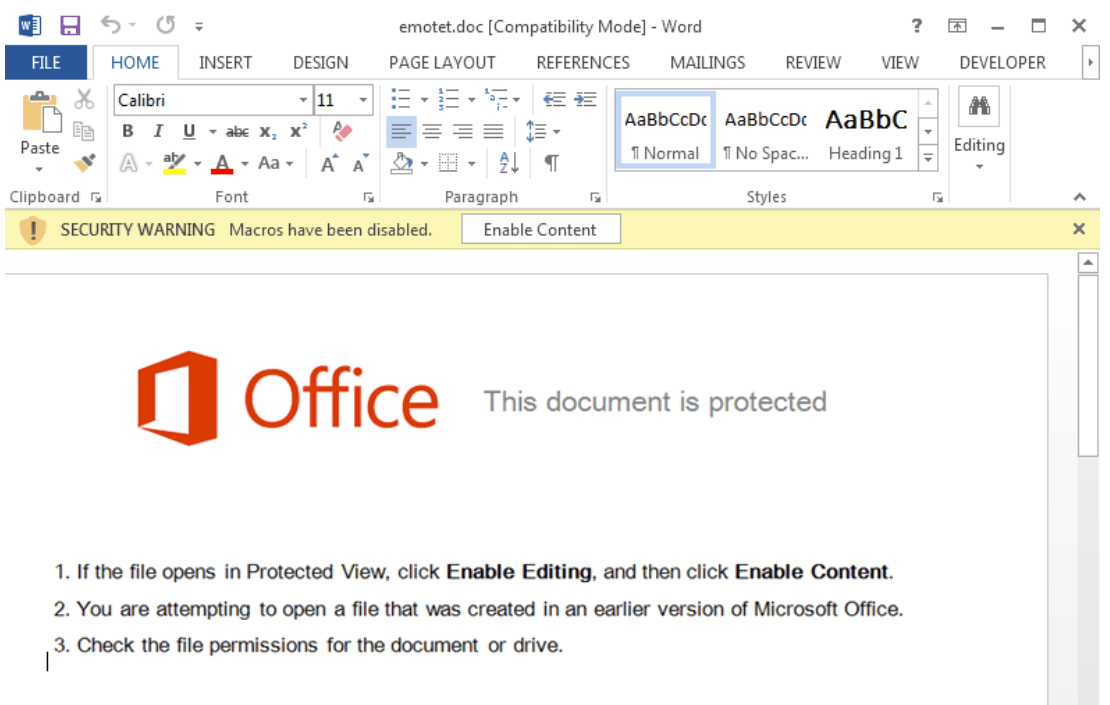
Odată ce victimele activează macro-urile încorporate, Emotet descarcă programe malware suplimentare pe computerul lor și încearcă să răspândească amenințarea în întreaga rețea. Rețeaua infectată este apoi adăugată la botnetul Emotet, astfel încât hackerul preia controlul deplin asupra rețelei de la distanță.(7)
Cum poate MetaDefender să prevină Emotet și să vă protejeze rețeaua?
Un aspect care îl face pe Emotet deosebit de periculos este faptul că poate evita detectarea de către unele produse anti-malware. Cu MetaDefender - o soluție avansată de prevenire a amenințărilor de la OPSWAT, Emotet nu are cum să vă infecteze dispozitivele și rețeaua.
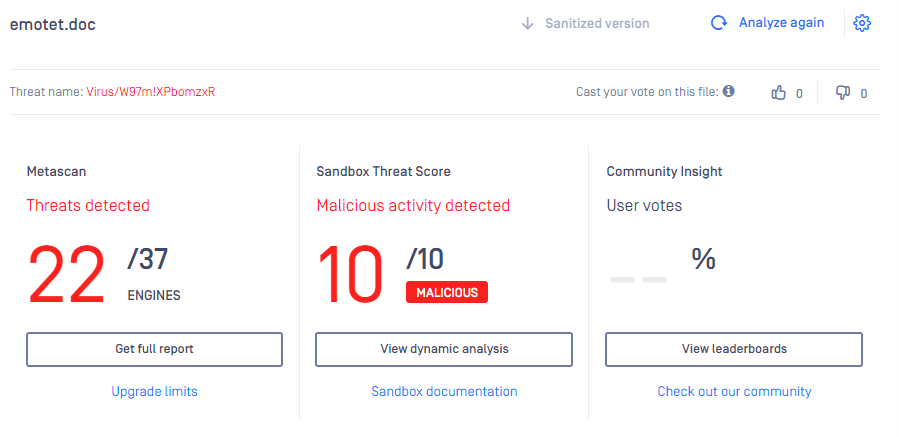
1. Metascan-ulOPSWAT scanează rapid fișierele și e-mailurile trimise către organizația dumneavoastră cu ajutorul a peste 30 de motoare anti-malware care detectează peste 99% din programele malware cunoscute. Vedeți aici rezultatele scanării care arată detectarea Emotet de către tehnologia noastră de scanare multiplă. 22 din cele 37 de motoare anti-malware au detectat cu succes malware-ul. Dacă utilizați un singur motor anti-malware și acesta nu poate detecta malware-ul, computerul dvs. va fi infectat. Cercetările arată că, pe măsură ce se adaugă mai multe motoare anti-malware, ratele de detectare a malware-ului se îmbunătățesc.
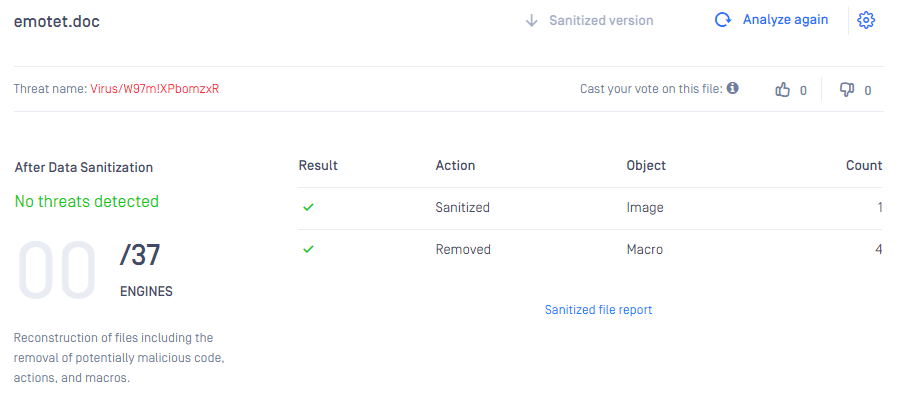
2. Chiar dacă un malware sofisticat, conceput să evite detectarea, reușește să ocolească motoarele anti-malware, acesta este complet neutralizat de Deep Content Disarm and Reconstruction OPSWAT Deep Content Disarm and Reconstruction (Deep CDR™). Toate fișierele, e-mailurile și atașamentele, inclusiv arhivele protejate cu parolă, sunt curățate recursiv înainte de a fi transmise utilizatorilor finali. După cum se arată în rezultatele procesării, toate conținuturile active dăunătoare încorporate, inclusiv 1 imagine și 4 macrocomenzi, sunt eliminate și curățate. După curățare, nu se detectează nicio amenințare. Utilizatorii sunt protejați împotriva tuturor amenințărilor.
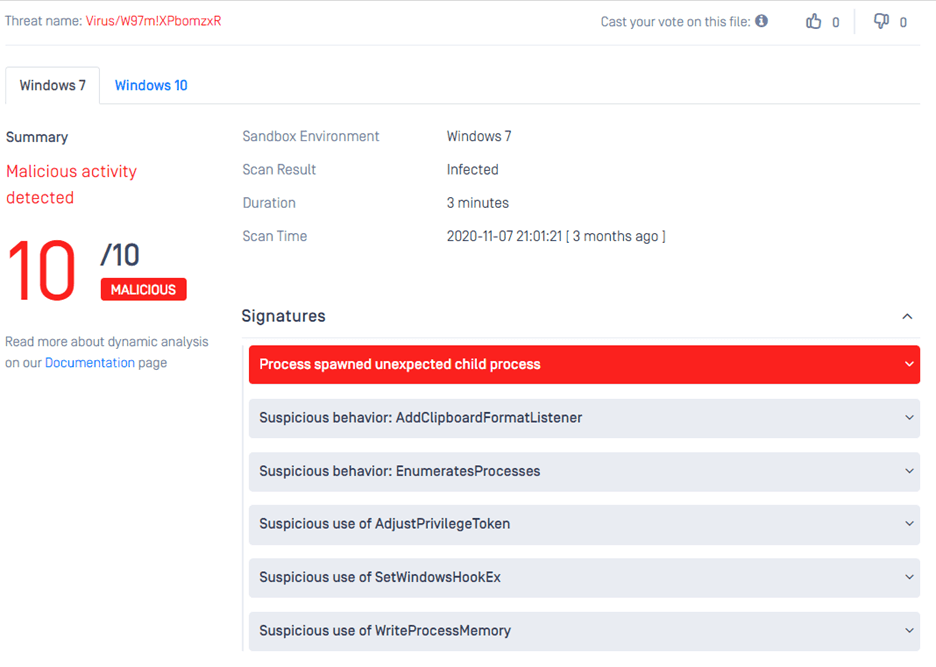
3. În urma analizei malware-ului Emotet cu ajutorul MetaDefender , s-au detectat activități rău intenționate în mai puțin de 3 minute. Sandbox noastră Sandbox execută malware-ul într-un mediu controlat pentru a identifica comportamentul rău intenționat, prin înregistrarea și clasificarea comportamentului fișierelor. Se furnizează un raport detaliat pentru analiza ulterioară a malware-ului.
Odată cu comercializarea criminalității informatice, hackerii continuă să dezvolte atacuri sofisticate din punct de vedere tehnologic. Programele malware complexe cu capacități de evaziune, precum Emotet, sunt create de actori de amenințare pricepuți pentru a ocoli apărările tradiționale de securitate. Fiecare organizație, în special infrastructurile critice, are nevoie de o soluție avansată de prevenire a amenințărilor pentru a se apăra împotriva amenințărilor în continuă evoluție.
Contactați-ne acum pentru a afla mai multe despre tehnologiile avansate ale OPSWATși despre modul în care OPSWAT MedaDefender vă poate ajuta să vă protejați organizația împotriva infracțiunilor cibernetice din ce în ce mai sofisticate.
Referințe
(1) Palmer, Danny. 2021. "Malware and Botnets: Why Emotet Is Dominating The Malicious Threat Landscape In 2019 | Zdnet". Zdnet. https://www.zdnet.com/article/....
(2) "Emotet Malware | CISA". 2021. Us-Cert.Cisa.Gov. https://us-cert.cisa.gov/ncas/....
(3) "Emotet Botnet Disrupted In International Cyber Operation". 2021. Justice.Gov. https://www.justice.gov/opa/pr....
(4) "Cele mai căutate programe malware din decembrie 2020: Emotet revine ca principala amenințare malware | Check Point Software". 2021. Check Point Software https://www.checkpoint.com/pre....
(5) Cluley, Graham. 2021. "Coronavirus - Hackerii exploatează teama de infectare pentru a răspândi programe malware". Graham Cluley. https://grahamcluley.com/coron....
(6) "Emotet Malware | CISA". 2021. Us-Cert.Cisa.Gov. https://us-cert.cisa.gov/ncas/....
(7) Cluley, Graham. 2021. "Emotet Botnet Takedown - Ce trebuie să știți". The State Of Security. https://www.tripwire.com/state....
