Redefinirea rezilienței cu ajutorulMFT Secure
Circulația fișierelor este în creștere în IT și OT. Instrumentele vechi și transferurile negestionate creează căi de atac, iar dispozitivele tranzitorii necanalizate expun operațiunile critice amenințărilor transmise prin fișiere. Această carte electronică arată cum să securizați operațiunile cu ajutorul unor sisteme de apărare pe mai multe niveluri: inspecție, automatizare și guvernanță.
Mediile IT-OT sunt vulnerabile
Rețelele, punctele finale și dispozitivele tranzitorii sunt vectorii critici de atac de astăzi
58%
33%
27%
* Sursă: Sondaj SANS, Bugetul pentru securitatea cibernetică a sistemelor ICS/OT în 2025: tendințe de cheltuieli, provocări și perspective
Este timpul să redefinim reziliența
Securitate pe mai multe niveluri: Neutralizați încărcăturile ascunse cu ajutorul tehnologiei Deep CDR™, scanării paralele multiple, sandboxingului adaptiv și verificărilor vulnerabilităților la nivel de fișier.
Aplicarea politicilor și guvernanță: Eliminați punctele moarte cu rutare bazată pe logică, aprobări de supraveghere, RBAC, MFA și fluxuri de lucru automate.
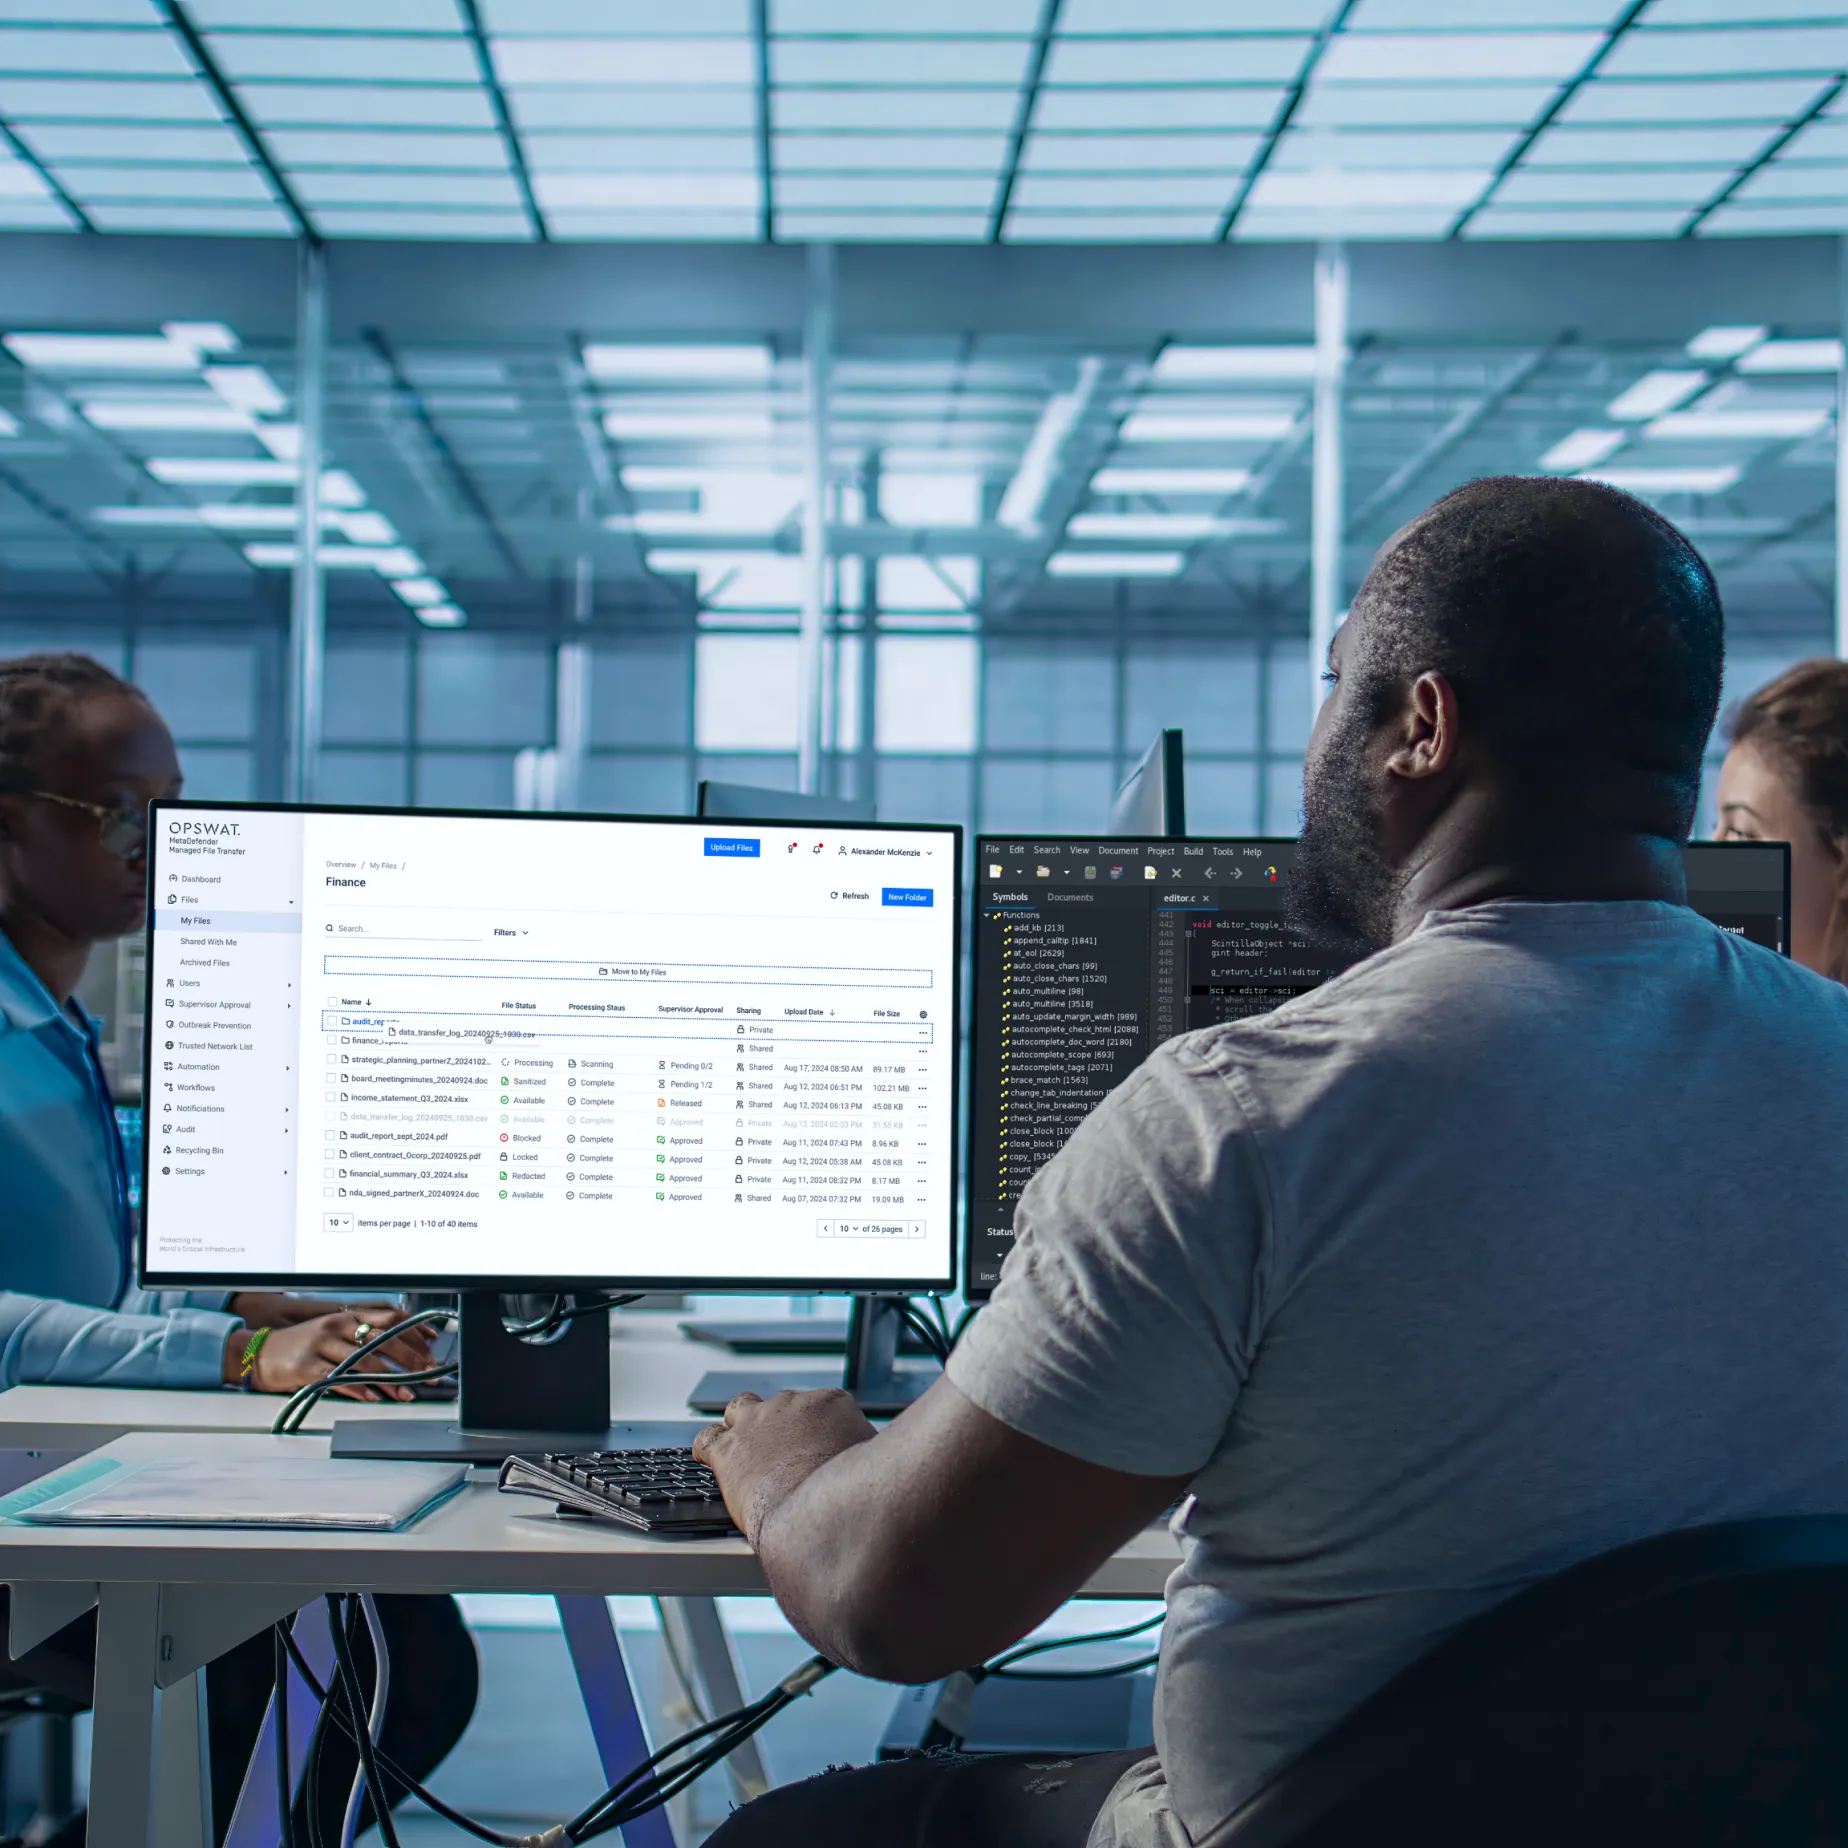
Vizibilitate, control și conformitate: Obțineți o vizualizare unificată a fiecărei mișcări de fișiere cu tablouri de bord centralizate, jurnale de audit imuabile și monitorizare în timp real pentru alinierea la NIST, NIS2, HIPAA și PCI DSS.
Redefinirea rezilienței
Obțineți planul pentru a transforma transferurile de fișiere în fluxuri de lucru securizate, controlate de politici în IT și OT.